


ຄູ່ມື ການຕັ້ງຄ່າເຊີບເວີ Xray VLESS Reality ນີ້ ຈະນຳພາທ່ານຜ່ານການນຳໃຊ້ proxy ທີ່ທັນສະໄໝໃນ VPS ຂອງທ່ານ. VLESS ດ້ວຍຊັ້ນຄວາມປອດໄພການຂົນສົ່ງຂອງ Reality ປະຈຸບັນແມ່ນການຕັ້ງຄ່າ proxy ທີ່ໂຮດດ້ວຍຕົນເອງທີ່ຕ້ອງການຫຼາຍທີ່ສຸດ VLESS ດ້ວຍຊັ້ນຄວາມປອດໄພການຂົນສົ່ງຂອງ Reality ປະຈຸບັນແມ່ນການຕັ້ງຄ່າ proxy ທີ່ໂຮດດ້ວຍຕົນເອງທີ່ຕ້ອງການຫຼາຍທີ່ສຸດ: ບໍ່ເຫມືອນກັບ VPN ແບບຄລາສສິກມັນບໍ່ໄດ້ສ້າງການຈັບມືທີ່ໂດດເດັ່ນ ຫຼື ລາຍເຊັນແພັກເກັດຄົງທີ່. Reality ໂຄນການຈັບມື TLS 1.3 ຂອງເວັບໄຊທ໌ທີ່ໄດ້ຮັບຄວາມນິຍົມແທ້ໆ (ເປົ້າໝາຍ), ດັ່ງນັ້ນລະບົບ DPI ທີ່ເບິ່ງສາຍໄຟ, ການເຊື່ອມຕໍ່ກັບເຊີບເວີຂອງທ່ານຈຶ່ງເບິ່ງຄືກັນກັບຜູ້ໃດຜູ້ໜຶ່ງທີ່ເຂົ້າຊົມເວັບໄຊທ໌ນັ້ນ - ບໍ່ມີໃບຢັ້ງຢືນປອມ ຫຼື ໃບຢັ້ງຢືນທີ່ເຊັນດ້ວຍຕົນເອງໄປຫາລາຍນິ້ວມື, ເພາະວ່າເຊີບເວີຂອງທ່ານຈະສົ່ງຕໍ່ໃບຢັ້ງຢືນຕົວຈິງຂອງເວັບໄຊທ໌ເປົ້າໝາຍໂດຍຫຍໍ້ໃນລະຫວ່າງການຈັບມື.
ຊຸດໂປໂຕຄອນແມ່ນ: VLESS (ການພິສູດຢືນຢັນການຈັດການໂປໂຕຄອນ proxy ທີ່ມີນ້ຳໜັກເບົາ ແລະ ບໍ່ມີສະຖານະ) ເຊິ່ງເຮັດວຽກຜ່ານ XTLS Vision (ໂໝດຄວບຄຸມການໄຫຼທີ່ເລັ່ງການເຊື່ອມຕໍ່ໂດຍການຄັດລອກບັນທຶກ TLS ທີ່ຖືກເຂົ້າລະຫັດແລ້ວໃນລະດັບຊັອກເກັດດິບ) ທີ່ໄດ້ຮັບການຮັບປະກັນໂດຍ Reality (ຊັ້ນການປອມແປງທີ່ໄດ້ອະທິບາຍຂ້າງເທິງ). ທັງສາມອັນມາຈາກໂຄງການດຽວກັນ, Xray-core, ເຊິ່ງເປັນໂຄງການສືບທອດທີ່ຮັກສາໄວ້ຢ່າງຫ້າວຫັນຂອງໂຄງການ V2Ray/V2Fly ຕົ້ນສະບັບ.
ຄູ່ມືນີ້ຕັ້ງຄ່າເຊີບເວີ Xray ດ້ວຍມື, ທັງໝົດຈາກບັນທັດຄຳສັ່ງ, ໂດຍບໍ່ມີແຜງເວັບ ແລະ ບໍ່ມີ Docker — ເຊິ່ງເປັນຮອຍຕີນທີ່ນ້ອຍທີ່ສຸດເທົ່າທີ່ເປັນໄປໄດ້ໃນ VPS. ບໍ່ຈຳເປັນຕ້ອງມີຊື່ໂດເມນ ແລະ ບໍ່ຕ້ອງຊື້ໃບຢັ້ງຢືນ TLS: Reality ຢືມໃບຢັ້ງຢືນຂອງເວັບໄຊທ໌ເປົ້າໝາຍສຳລັບການຈັບມື ແລະ ບໍ່ເຄີຍສະແດງໃບຢັ້ງຢືນຂອງຕົນເອງ. ຕໍ່ໄປ, ບ່ອນທີ່ມັນບອກວ່າ your_IP, ທ່ານຈະຕ້ອງໃສ່ທີ່ຢູ່ IP ທີ່ທ່ານກຳນົດໄວ້.
ສິ່ງທີ່ທ່ານຕ້ອງການ: VPS ທີ່ໃຊ້ Ubuntu 22.04/24.04 ຫຼື Debian 11/12, ການເຂົ້າເຖິງ root, ທີ່ຢູ່ IP ຂອງ VPS ຂອງທ່ານ, ແລະພອດ TCP 443 ຟຣີ (ບໍ່ມີເຊີບເວີເວັບ, ແຜງຄວບຄຸມ, ຫຼື proxy ອື່ນໆທີ່ຟັງຢູ່ແລ້ວ).
ຍັງບໍ່ມີເຊີບເວີບໍ? ເບິ່ງ ວິທີການສັ່ງຊື້ເຊີບເວີ ແລະ ຊຳລະເງິນ.
ປຽບທຽບສິ່ງນີ້ກັບຕົວເລືອກອື່ນໆທີ່ໂຮດດ້ວຍຕົນເອງກ່ອນບໍ? ເບິ່ງ ຄູ່ມືການນຳໃຊ້ເຊີບເວີ AmneziaWG ສຳລັບທາງເລືອກທີ່ອີງໃສ່ WireGuard, ຫຼື ການຕັ້ງຄ່າ Hysteria2 ແລະ TUIC ສຳລັບສອງໂປໂຕຄອນທີ່ທັນສະໄໝ ແລະ ທົນທານຕໍ່ການກວດສອບອື່ນໆ.
ກຳລັງເຊື່ອມຕໍ່ກັບເຊີບເວີ
ປ່ອງຢ້ຽມ (PuTTY)
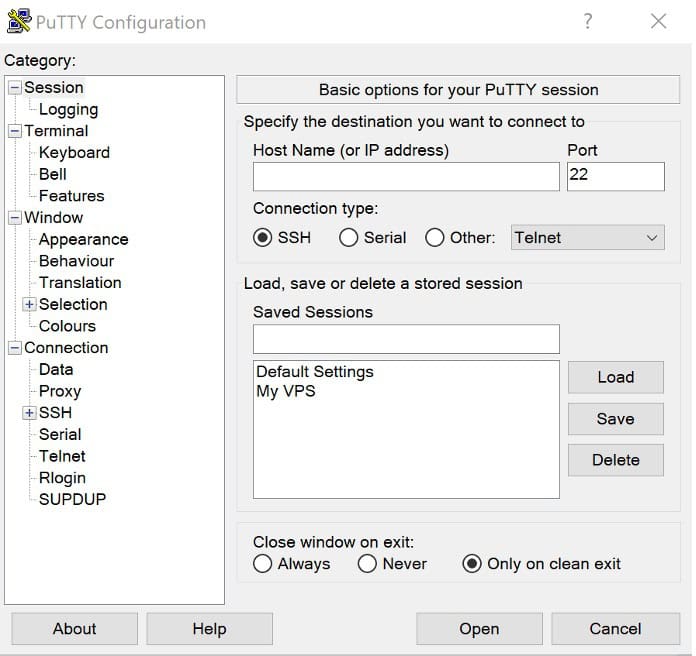
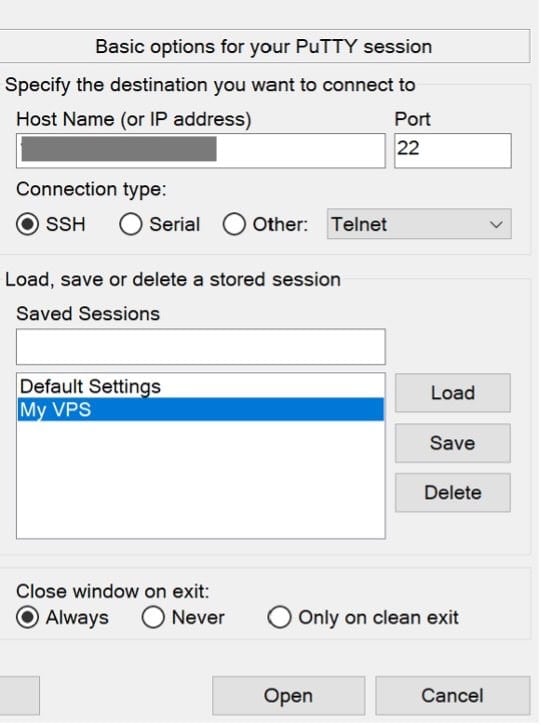
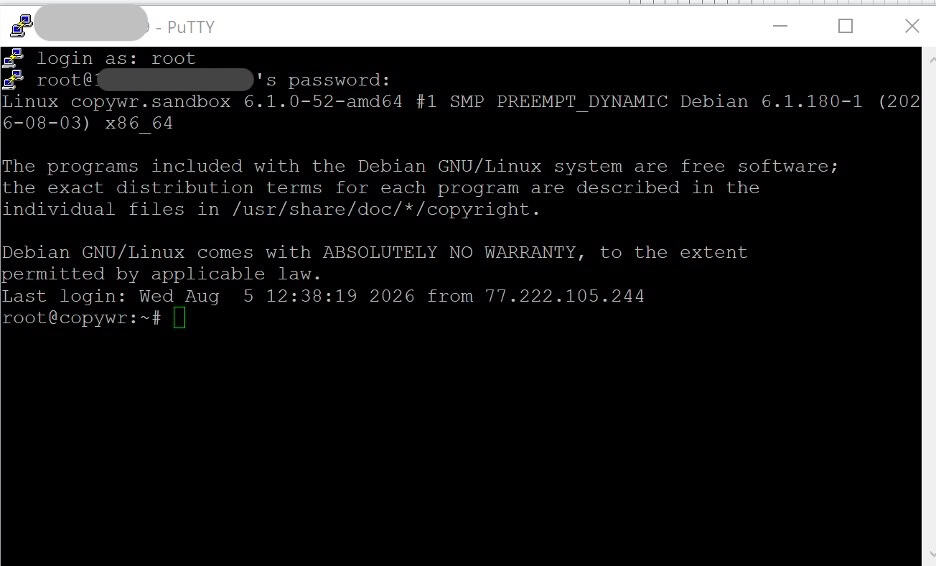
ເປີດ PuTTY, ໃສ່ທີ່ຢູ່ IP VPS ຂອງທ່ານໃສ່ໃນຊ່ອງ Host Name, ຕັ້ງ port ເປັນ 22, ແລະເຂົ້າສູ່ລະບົບເປັນ root ໂດຍໃຊ້ລະຫັດຜ່ານທີ່ຜູ້ໃຫ້ບໍລິການ VPS ຂອງທ່ານສົ່ງອີເມວຫາທ່ານ.
ທີ່ຢູ່ IP ຂອງເຊີບເວີ: ທີ່ຢູ່ IP ຂອງທ່ານ
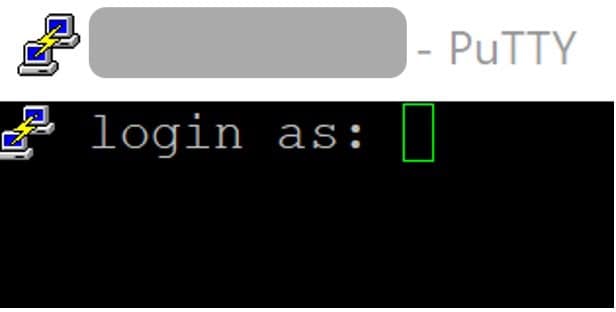
ເຂົ້າສູ່ລະບົບໃນນາມ: root
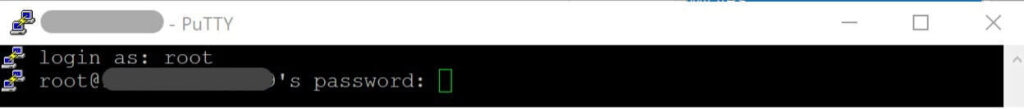
ລະຫັດຜ່ານ: ລະຫັດຜ່ານຂອງທ່ານ
- ເປີດ PuTTY, ໃສ່ທີ່ຢູ່ IP VPS ຂອງທ່ານໃສ່ໃນຊ່ອງ Host Name.
- ຕັ້ງຄ່າພອດໄປທີ່ 22.
- ເຂົ້າສູ່ລະບົບໃນຖານະເປັນ root.
- ໃຊ້ລະຫັດຜ່ານທີ່ຜູ້ໃຫ້ບໍລິການ VPS ຂອງທ່ານສົ່ງອີເມວຫາທ່ານ. ຫຼັງຈາກນັ້ນ, ທ່ານຄວນໄປທີ່ shell prompt ຂອງເຊີບເວີ.
ສຳລັບລາຍລະອຽດກ່ຽວກັບການເຊື່ອມຕໍ່ຜ່ານ PuTTY/SSH, ເບິ່ງ ວິທີການເຊື່ອມຕໍ່ກັບເຊີບເວີ Linux ຜ່ານ SSH.
Linux / macOS (ເທີມິນອນ)
ssh root@your_IPຄຳສັ່ງທັງໝົດຂ້າງລຸ່ມນີ້ແມ່ນເຮັດວຽກຢູ່ໃນເຊີບເວີ, ໃນຊ່ວງ SSH ດຽວກັນນີ້ - ເຊິ່ງກວມເອົາພາກທີ 2 ຫາ 6, ບວກກັບການກວດສອບດ້ານເຊີບເວີໃນພາກທີ 10. ພາກທີ 7–9 (ການຕິດຕັ້ງ ແລະ ການຕັ້ງຄ່າລູກຄ້າ VPN) ເກີດຂຶ້ນໃນອຸປະກອນ Windows/Android/iOS ຂອງທ່ານແທນ, ເພາະວ່ານັ້ນແມ່ນອຸປະກອນທີ່ proxy ຕ້ອງໃຊ້; ແຕ່ລະພາກເຫຼົ່ານັ້ນບອກຢ່າງຊັດເຈນວ່າບັນທັດໃດ, ຖ້າມີ, ຍັງແຕະຕ້ອງເຊີບເວີຢູ່.
ກຳລັງກະກຽມເຊີບເວີ
ປັບປຸງລະບົບ
ກ່ອນທີ່ຈະຕິດຕັ້ງຫຍັງກໍ່ຕາມ, ໃຫ້ໂຫຼດຂໍ້ມູນລາຍຊື່ແພັກເກດຄືນໃໝ່ ແລະ ອັບເກຣດແພັກເກດທີ່ຕິດຕັ້ງແລ້ວ:
apt update -y && apt upgrade -y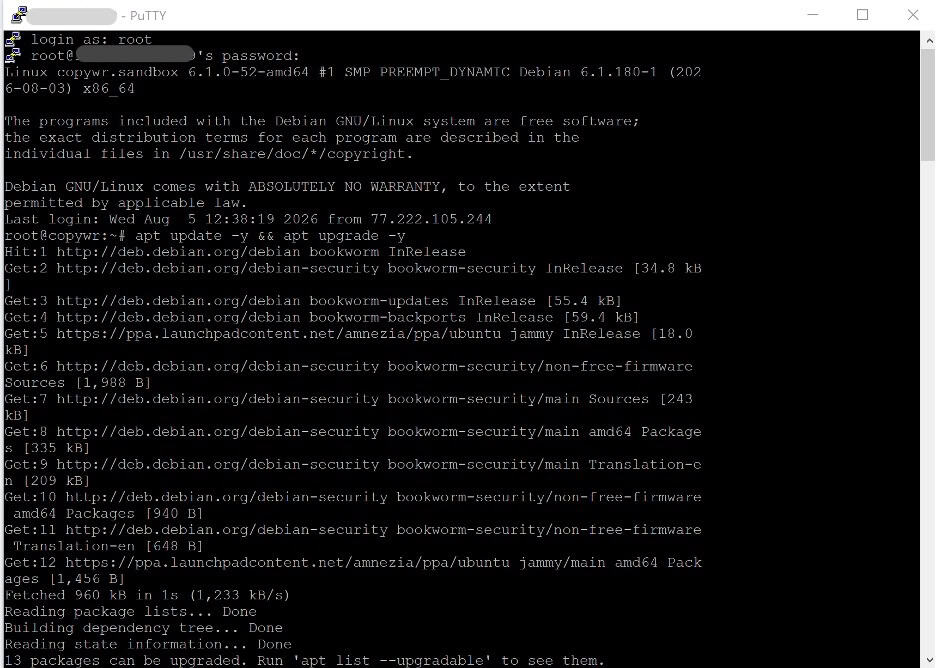
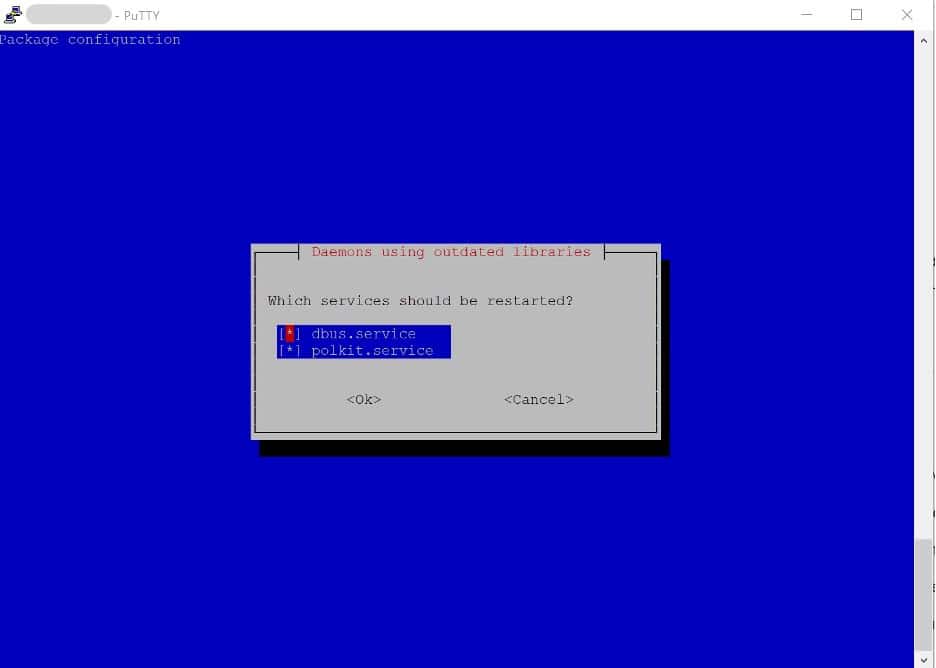
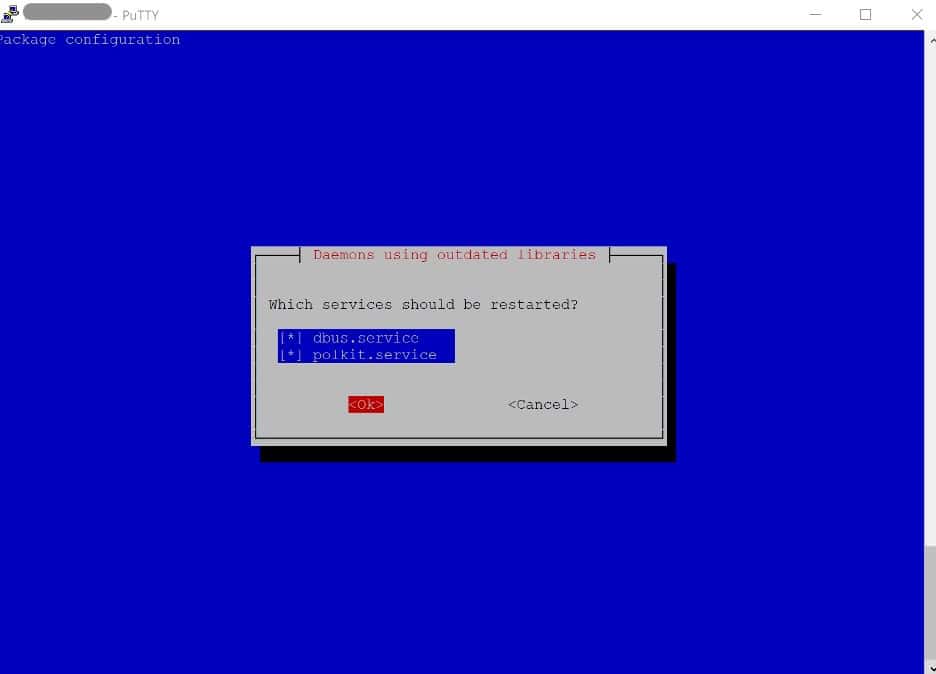
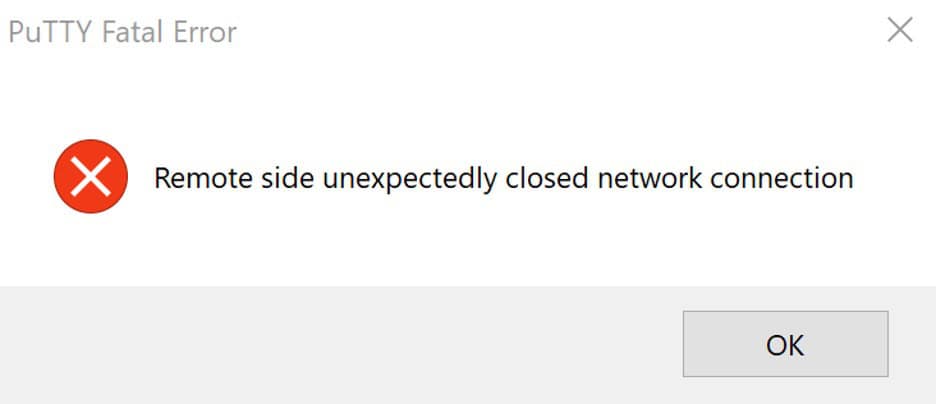
ຖ້າ session ຖືກຂັດຂວາງຫຼັງຈາກການອັບເກຣດ apt, ຄາດວ່າຈະເປັນແບບນີ້ (dbus/polkit ເລີ່ມຕົ້ນໃໝ່) - ພຽງແຕ່ເຊື່ອມຕໍ່ຄືນໃໝ່ຜ່ານ SSH.
ຖ້າສິ່ງນີ້ຍົກລະດັບ kernel, ການຣີບູດແມ່ນຄວາມຄິດທີ່ດີກ່ອນທີ່ຈະສືບຕໍ່. (ສຳລັບການທົບທວນຄືນກ່ຽວກັບ apt ແລະວິທີການເຮັດວຽກຂອງຕົວຈັດການແພັກເກດ Linux, ເບິ່ງ Linux Package Managers .) ກວດສອບກັບ:
cat /var/run/reboot-requiredຖ້າໄຟລ໌ມີຢູ່ແລ້ວ, ໃຫ້ຣີບູດກ່ອນດ້ວຍ 'reboot', ລໍຖ້າປະມານ 30 ວິນາທີ, ຈາກນັ້ນເຊື່ອມຕໍ່ຄືນໃໝ່.
ຕິດຕັ້ງເຄື່ອງມືທີ່ຄູ່ມືນີ້ໃຊ້
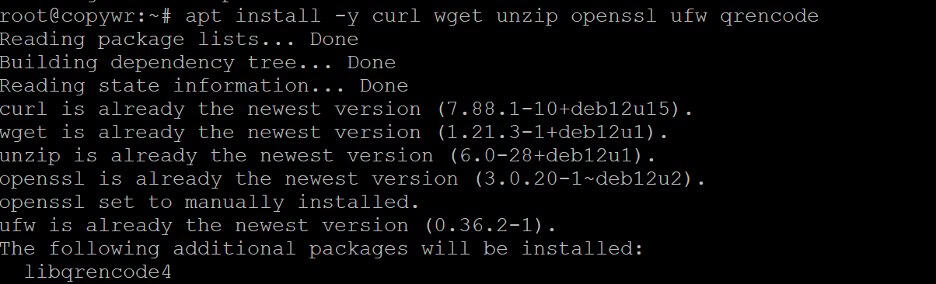
apt install -y curl wget unzip openssl ufw qrencodeຕົວຕິດຕັ້ງ Xray ເອງຕ້ອງການ Curl ແລະ unzip; openssl ສ້າງ ID ສັ້ນໃນພາກທີ 4; ufw ແມ່ນ firewall ທີ່ຖືກຕັ້ງຄ່າໄວ້ຂ້າງລຸ່ມນີ້; qrencode ປ່ຽນລິ້ງລູກຄ້າທີ່ສຳເລັດແລ້ວໃຫ້ເປັນລະຫັດ QR ທີ່ສາມາດສະແກນໄດ້ໃນພາກທີ 7.
ກວດສອບໂມງຂອງລະບົບ
ການຈັບມືຂອງ Reality ປະກອບມີການກວດສອບເວລາ (ຊ່ອງ maxTimeDiff, ປິດໃຊ້ງານໂດຍຄ່າເລີ່ມຕົ້ນແຕ່ຄຸ້ມຄ່າທີ່ຈະຮູ້), ແລະໂມງທີ່ເລື່ອນໄປຢ່າງເຫັນໄດ້ຊັດຍັງສາມາດເຮັດໃຫ້ການກວດສອບໃບຢັ້ງຢືນ TLS ທຳມະດາເຮັດວຽກຜິດປົກກະຕິຢູ່ບ່ອນອື່ນໃນເຊີບເວີ. ຢືນຢັນວ່າໂມງຖືກຊິ້ງແລ້ວ:
timedatectl status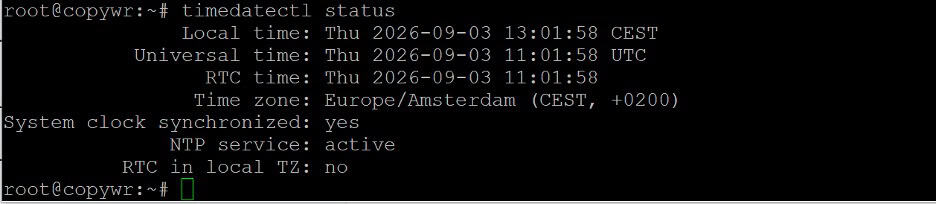
ຖ້າ "System clock synchronized" ສະແດງວ່າ "ບໍ່", ໃຫ້ເປີດໃຊ້ມັນດ້ວຍ:
timedatectl set-ntp trueຕັ້ງຄ່າໄຟວໍ (UFW)
ສຳລັບຂໍ້ມູນເພີ່ມເຕີມກ່ຽວກັບກົດລະບຽບ UFW, ເບິ່ງ ການຕັ້ງຄ່າ Firewall ໃນ Linux.
ເປີດສອງພອດທີ່ທ່ານຕ້ອງການ: 22/tcp ສຳລັບ SSH (ຂ້າມກົດລະບຽບນີ້ໄປ ແລະ ທ່ານມີຄວາມສ່ຽງທີ່ຈະສູນເສຍການເຂົ້າເຖິງເຊີບເວີ) ແລະ 443/tcp, ພອດທີ່ Xray ຈະຮັບຟັງ ແລະ ພອດດຽວກັນທີ່ການຈະລາຈອນ HTTPS ທຳມະດາໃຊ້ — ຊຶ່ງເປັນເຫດຜົນທີ່ມັນເປັນທາງເລືອກທີ່ຖືກຕ້ອງສຳລັບຄວາມເປັນຈິງ.
ufw allow 22/tcp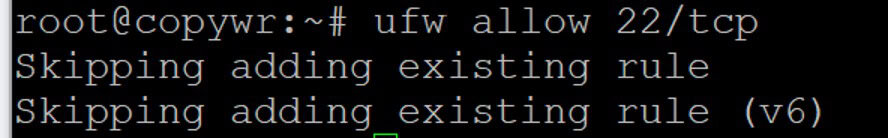
ufw allow 443/tcp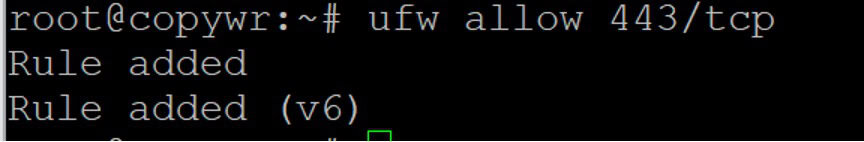
ufw --force enable
ufw status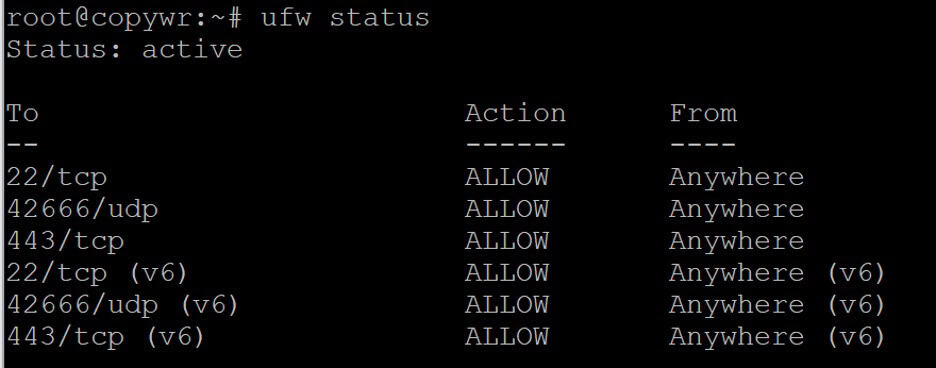
ກົດລະບຽບທັງສອງຄວນສະແດງເປັນ ALLOW ໃນຜົນຜະລິດສະຖານະ ufw.
ການຕິດຕັ້ງ Xray-core ສຳລັບ VLESS Reality Server
ໂຄງການ Xray-core (XTLS) ໄດ້ເຜີຍແຜ່ສະຄຣິບຕິດຕັ້ງ ແລະ ອັບເກຣດຢ່າງເປັນທາງການທີ່ຕິດຕັ້ງໄບນາຣີເປັນບໍລິການ systemd. ໃຫ້ກວດສອບສະຄຣິບພາກສ່ວນທີສາມກ່ອນທີ່ຈະສົ່ງມັນເຂົ້າໄປໃນ bash — ອັນນີ້ມາຈາກບ່ອນເກັບມ້ຽນຂອງໂຄງການເອງໂດຍກົງ.
bash -c "$(curl -L https://github.com/XTLS/Xray-install/raw/main/install-release.sh)" @ install
ກວດສອບວ່າໄບນາຣີຢູ່ໃນສະຖານທີ່ແລ້ວ ແລະ ກວດສອບລຸ້ນທີ່ຕິດຕັ້ງ:
/usr/local/bin/xray version
ຖ້າຜົນຜະລິດຂອງຄຳສັ່ງຖືກແບ່ງເປັນໜ້າ ແລະ ປະກົດວ່າຄ້າງ, ໃຫ້ກົດ Q ເພື່ອອອກ. ໄບນາຣີ Xray ຖືກຕິດຕັ້ງໄວ້ /usr/local/bin/xray, ແລະໄຟລ໌ການຕັ້ງຄ່າຂອງມັນຖືກເກັບໄວ້ໃນ /usr/local/etc/xray/.
ທ່ານຍັງສາມາດໃຊ້ສະຄຣິບຕົວຕິດຕັ້ງດຽວກັນເພື່ອອັບເກຣດການຕິດຕັ້ງທີ່ມີຢູ່ແລ້ວ. ສຳລັບລາຍຊື່ຕົວເລືອກເຕັມ (ລວມທັງການລຶບ, ການອັບເດດຂໍ້ມູນພູມສາດເທົ່ານັ້ນ, ແລະ ການໝຸນວຽນບັນທຶກ), ໃຫ້ດຳເນີນການ:
bash -c "$(curl -L https://github.com/XTLS/Xray-install/raw/main/install-release.sh)" --helpການສ້າງກະແຈ ແລະ ຂໍ້ມູນປະຈຳຕົວ
ການພິສູດຢືນຢັນຕົວຕົນຄວາມເປັນຈິງແມ່ນອີງໃສ່ຂໍ້ມູນສີ່ຢ່າງ. ສ້າງຂໍ້ມູນທັງໝົດດຽວນີ້; ທ່ານຈະຕ້ອງວາງມັນເຂົ້າໃນການຕັ້ງຄ່າເຊີບເວີໃນພາກທີ 5.
ສ້າງ UUID ສຳລັບລູກຄ້າ
/usr/local/bin/xray uuid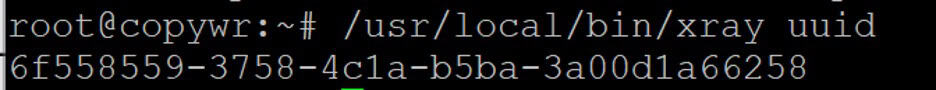
ນີ້ແມ່ນ ID ຜູ້ໃຊ້ VLESS — ໃຫ້ຖືວ່າມັນເປັນຂໍ້ມູນປະຈຳຕົວ, ເພາະມັນເປັນສິ່ງທີ່ພິສູດຢືນຢັນຕົວຕົນຂອງລູກຄ້າຕໍ່ເຊີບເວີ. ດໍາເນີນການຄໍາສັ່ງອີກຄັ້ງສໍາລັບທຸກໆອຸປະກອນ ຫຼື ບຸກຄົນເພີ່ມເຕີມທີ່ທ່ານຕ້ອງການໃຫ້ສິດການເຂົ້າເຖິງ.
ສ້າງຄູ່ກະແຈ Reality X25519
/usr/local/bin/xray x25519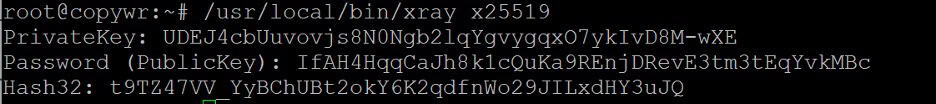
ນີ້ພິມສາມແຖວຄື: PrivateKey , Password , ແລະ Hash32 . PrivateKey ຈະເຂົ້າໄປໃນການຕັ້ງຄ່າເຊີບເວີເທົ່ານັ້ນ ແລະ ຕ້ອງບໍ່ຖືກແບ່ງປັນ. Password ແມ່ນລະຫັດສາທາລະນະທີ່ສອດຄ້ອງກັນ - ເຖິງວ່າຈະມີຊື່, ນີ້ແມ່ນຄ່າທີ່ລູກຄ້າທຸກຄົນປ້ອນເຂົ້າ; Xray ໄດ້ປ່ຽນຊື່ພາກສະໜາມຈາກ PublicKey ເປັນ Password ໂດຍສະເພາະເພື່ອບໍ່ໃຫ້ຜູ້ຄົນເຜີຍແຜ່ມັນຢ່າງບໍ່ລະມັດລະວັງ. Hash32 ຖືກໃຊ້ສຳລັບຄຸນສົມບັດການເຂົ້າລະຫັດ VLESS ແຍກຕ່າງຫາກເທົ່ານັ້ນ ແລະ ບໍ່ຈຳເປັນສຳລັບການຕັ້ງຄ່າ Reality.
ສ້າງ ID ສັ້ນ
openssl rand -hex 8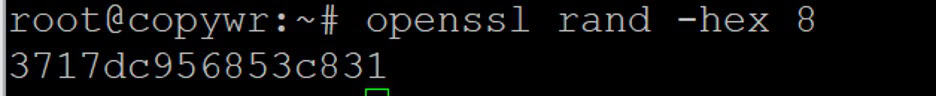
ສິ່ງນີ້ສ້າງສະຕຣິງເລກຖານສິບຫົກ 16 ຕົວອັກສອນທີ່ໃຊ້ເພື່ອບອກລູກຄ້າ ຫຼື ກຸ່ມລູກຄ້າທີ່ແຕກຕ່າງກັນ. ທັງເຊີບເວີ ແລະ ລູກຄ້າຕ້ອງໃຊ້ຄ່າດຽວກັນ.
ເລືອກ ແລະ ທົດສອບເປົ້າໝາຍຄວາມເປັນຈິງ
ເປົ້າໝາຍແມ່ນເວັບໄຊທ໌ຕົວຈິງທີ່ເຊີບເວີຂອງທ່ານຮຽນແບບການຈັບມື TLS. ມັນຄວນຮອງຮັບ TLS 1.3 ແລະ HTTP/2, ຕ້ອງບໍ່ຢູ່ຫລັງ CDN ຄືກັບ Cloudflare (Xray ສົ່ງຕໍ່ການຈະລາຈອນໃດໆທີ່ລົ້ມເຫຼວໃນການພິສູດຢືນຢັນຕົວຕົນ Reality ໄປຫາເປົ້າໝາຍໂດຍກົງ, ດັ່ງນັ້ນເປົ້າໝາຍທີ່ຕັ້ງຢູ່ທາງໜ້າ CDN ສາມາດປ່ຽນເຊີບເວີຂອງທ່ານໃຫ້ກາຍເປັນຕົວສົ່ງຕໍ່ເປີດສຳລັບ CDN ນັ້ນ), ແລະ ໂດຍທົ່ວໄປແລ້ວມັນຖືກຈັດຢູ່ໃນພາກພື້ນເຄືອຂ່າຍດຽວກັນກັບ VPS ຂອງທ່ານສຳລັບໂປຣໄຟລ໌ຄວາມຊັກຊ້າທີ່ເປັນໄປໄດ້. ທົດສອບຕົວເລືອກໂດຍກົງຈາກເຊີບເວີ:
/usr/local/bin/xray tls ping www.microsoft.com:443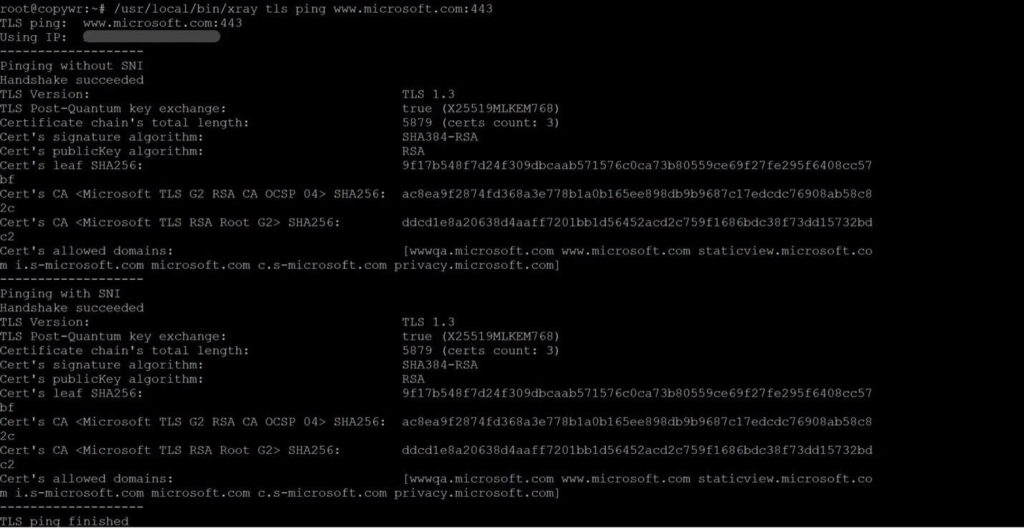
ໃຊ້ຊື່ໂຮດທີ່ບໍ່ມີຊື່, ບໍ່ແມ່ນ URL. ມີໂດເມນຈຳນວນໜຶ່ງທີ່ມັກໃຊ້ເປັນເປົ້າໝາຍຄວາມເປັນຈິງເພາະວ່າມັນມີຄວາມໝັ້ນຄົງ, ຮອງຮັບ TLS 1.3, ແລະບໍ່ໄດ້ໃຊ້ CDN: www.microsoft.com, addons.mozilla.org, dl.google.com. ທົດສອບບາງໂດເມນ ແລະ ເລືອກໂດເມນທີ່ຕອບສະໜອງໄດ້ຢ່າງໜ້າເຊື່ອຖືຈາກສະຖານທີ່ VPS ຂອງທ່ານ; ທ່ານຈະໃຊ້ຊື່ໂຮດດຽວກັນກັບທັງເປົ້າໝາຍ ແລະ ລາຍການ serverNames ໃນພາກທີ 5.
ການຂຽນການຕັ້ງຄ່າເຊີບເວີ
ສຳຮອງຂໍ້ມູນການຕັ້ງຄ່າທີ່ຕົວຕິດຕັ້ງສົ່ງມານຳ, ຈາກນັ້ນເປີດໄຟລ໌ເພື່ອແກ້ໄຂ:
cp /usr/local/etc/xray/config.json /usr/local/etc/xray/config.json.orig
nano /usr/local/etc/xray/config.json
ເປີດໄຟລ໌ການຕັ້ງຄ່າເພື່ອແກ້ໄຂ:
nano /usr/local/etc/xray/config.json
ປ່ຽນແທນໄຟລ໌ທັງໝົດດ້ວຍແມ່ແບບຂ້າງລຸ່ມນີ້, ໂດຍປ່ຽນແທນ UUID, PrivateKey, ID ສັ້ນ ແລະ ຊື່ໂຮສຕ໌ເປົ້າໝາຍຂອງທ່ານເອງຈາກພາກທີ 4 (ແລະພອດທີ່ທ່ານເປີດໃນພາກທີ 2, ຖ້າທ່ານປ່ຽນມັນຈາກ 443):
{
  "log": {
    "loglevel": "warning"
  },
  "inbounds": [
    {
      "listen": "0.0.0.0",
      "port": 443,
      "protocol": "vless",
      "settings": {
        "users": [
          {
            "id": "YOUR-UUID-HERE",
            "flow": "xtls-rprx-vision",
            "email": "client1"
          }
        ],
        "decryption": "none"
      },
      "streamSettings": {
        "method": "raw",
        "security": "reality",
        "realitySettings": {
          "show": false,
          "target": "www.microsoft.com:443",
          "serverNames": ["www.microsoft.com"],
          "privateKey": "YOUR-SERVER-PRIVATE-KEY",
          "shortIds": ["YOUR-SHORT-ID"]
        }
      }
    }
  ],
  "outbounds": [
    { "protocol": "freedom", "tag": "direct" },
    { "protocol": "blackhole", "tag": "blocked" }
  ]
}
ກົດ Ctrl+O (WriteOut) ເພື່ອບັນທຶກໄຟລ໌.
ກົດ Enter ເພື່ອຢືນຢັນຊື່ໄຟລ໌.
ກົດ Ctrl+X ເພື່ອອອກຈາກ nano.
ຂົງເຂດທີ່ສຳຄັນ: users[].id ແມ່ນ UUID ຈາກພາກທີ 4; users[].flow ເປີດ XTLS Vision; ວິທີການ (ເມື່ອກ່ອນເອີ້ນວ່າເຄືອຂ່າຍ) ເລືອກການຂົນສົ່ງ RAW, ວິທີການທີ່ອີງໃສ່ TCP ທຳມະດາທີ່ຄວາມເປັນຈິງຕ້ອງການ; target ແລະ serverNames ແມ່ນເວັບໄຊທີ່ທ່ານໄດ້ທົດສອບໃນພາກທີ 4; privateKey ແມ່ນລະຫັດ X25519 ດ້ານເຊີບເວີ, ບໍ່ແມ່ນຄ່າລະຫັດຜ່ານ; shortIds ລາຍຊື່ລູກຄ້າ ID ສັ້ນທຸກຄົນທີ່ໄດ້ຮັບອະນຸຍາດໃຫ້ນຳສະເໜີ. ເພື່ອເພີ່ມຜູ້ໃຊ້ເພີ່ມເຕີມໃນພາຍຫຼັງ, ໃຫ້ເພີ່ມວັດຖຸເພີ່ມເຕີມໃສ່ອາເຣຜູ້ໃຊ້, ແຕ່ລະອັນມີ UUID ແລະປ້າຍອີເມວຂອງຕົນເອງ, ຈາກນັ້ນເລີ່ມການບໍລິການຄືນໃໝ່.
ນັບຕັ້ງແຕ່ Xray 26.3.27, ການສົ່ງ Reality ເຂົ້າມາໂດຍບໍ່ມີຊ່ອງ minClientVer ທີ່ຊັດເຈນຈະບັງຄັບໃຊ້ຄ່າເລີ່ມຕົ້ນຂອງເວີຊັນຫຼັກຂອງເຊີບເວີເອງ - ແອັບລູກຄ້າເກົ່າກວ່າ (v2rayN, v2rayNG, ຫຼື Streisand ລຸ້ນລ້າສະໄໝທີ່ລວມ Xray-core ເກົ່າ) ຈະຖືກໂອນໄປຫາໜ້າ fallback ຂອງເປົ້າໝາຍຢ່າງງຽບໆແທນທີ່ຈະເຊື່ອມຕໍ່, ໂດຍບໍ່ມີຂໍ້ຜິດພາດໃນລູກຄ້າ ແລະ ບໍ່ມີຫຍັງຜິດປົກກະຕິຢ່າງຈະແຈ້ງໃນບັນທຶກຂອງເຊີບເວີ. ຖ້າລູກຄ້າທີ່ເຄີຍເຮັດວຽກກະທັນຫັນໝົດເວລາຫຼັງຈາກການອັບເດດ, ກ່ອນອື່ນໃຫ້ລອງອັບເດດແອັບລູກຄ້າເອງ; ຖ້າເປັນໄປບໍ່ໄດ້, ໃຫ້ເພີ່ມ "minClientVer": "25.9.11" (ຫຼື baseline ເກົ່າກວ່າອື່ນ) ພາຍໃນ realitySettings, ໂດຍມີຄ່າໃຊ້ຈ່າຍໃນການເຮັດໃຫ້ລາຍນິ້ວມື TLS ຂອງລູກຄ້າເກົ່ານັ້ນບໍ່ສອດຄ່ອງກັບໂປຣແກຣມທ່ອງເວັບທີ່ທັນສະໄໝ.
ກວດສອບຄວາມຖືກຕ້ອງ ແລະ ເລີ່ມຕົ້ນໃໝ່
ທົດສອບການຕັ້ງຄ່າກ່ອນທີ່ຈະເລີ່ມການບໍລິການສົດຄືນໃໝ່ — ນີ້ຈະຈັບຂໍ້ຜິດພາດ JSON ແລະຊ່ອງຂໍ້ມູນທີ່ບໍ່ຮອງຮັບກ່ອນທີ່ພວກມັນຈະເອົາ proxy ລົງ:
/usr/local/bin/xray run -test -c /usr/local/etc/xray/config.json
ການເລີ່ມຕົ້ນການບໍລິການ ແລະ ເປີດໃຊ້ Autostart
ເລີ່ມ Xray ໃໝ່ດ້ວຍການຕັ້ງຄ່າໃໝ່ ແລະ ເຮັດໃຫ້ມັນເລີ່ມຕົ້ນໂດຍອັດຕະໂນມັດເມື່ອຣີບູດ:
systemctl enable --now xray
systemctl restart xray
systemctl status xray --no-pager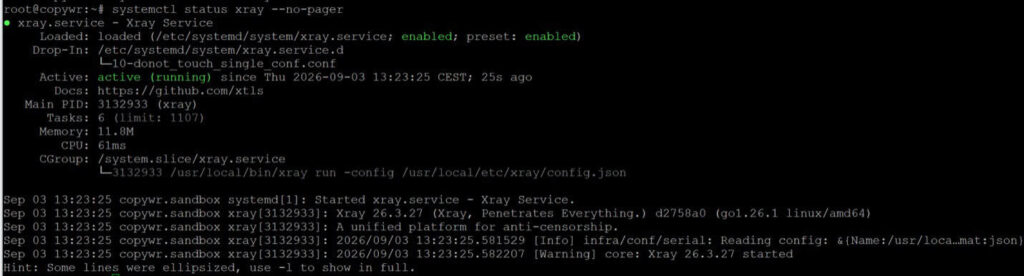
ສະຖານະຄວນສະແດງໃຫ້ເຫັນວ່າເປີດໃຊ້ງານຢູ່ (ກຳລັງເຮັດວຽກຢູ່). ຢືນຢັນວ່າມີບາງສິ່ງບາງຢ່າງກຳລັງຟັງຢູ່ໃນພອດ 443:
ss -lntp | grep ':443'
ຖ້າ Xray ເລີ່ມຕົ້ນບໍ່ໄດ້, ວິທີທີ່ໄວທີ່ສຸດເພື່ອເບິ່ງວ່າເປັນຫຍັງຕ້ອງອ່ານບັນທຶກຂອງ systemd (ສຳລັບພື້ນຖານການອ່ານບັນທຶກຂອງ Linux ໂດຍທົ່ວໄປ, ເບິ່ງ ວິທີການອ່ານບັນທຶກຂອງ Linux ແລະບ່ອນທີ່ຈະຊອກຫາມັນ ):
journalctl -u xray -n 50 --no-pagerການສ້າງລິ້ງເຊື່ອມຕໍ່ລູກຄ້າ
ລູກຄ້າ Xray ນຳເຂົ້າລິ້ງແບ່ງປັນ vless:// ດຽວແທນທີ່ຈະເປັນໄຟລ໌ config. ສ້າງມັນຈາກຄ່າທີ່ສ້າງຂຶ້ນໃນພາກທີ 4 (ຮູບແບບລິ້ງແບ່ງປັນຂອງແອັບລູກຄ້າຍັງໃຊ້ຊື່ເກົ່າ type=tcp ສຳລັບການຂົນສົ່ງ, ເຖິງແມ່ນວ່າພາກສະໜາມ JSON ເອງໃນປັດຈຸບັນຖືກເອີ້ນວ່າ method):
YOUR-UUID — ຈາກ xray uuid (ຕົວຢ່າງ, a1b2c3d4-e5f6-7890-abcd-ef1234567890)
YOUR-PASSWORD-PUBLIC-KEY — ແມ່ນລະຫັດຜ່ານຈາກ xray x25519 (ບໍ່ແມ່ນ PrivateKey!)
YOUR-SHORT-ID — ຈາກ openssl rand -hex 8 (ຕົວຢ່າງ, a1b2c3d4e5f67890)
your_IP - (IP ຂອງເຊີບເວີຂອງທ່ານ)
SNI — www.microsoft.com (ຫຼື ເປົ້າໝາຍຂອງທ່ານ)
vless://YOUR-UUID-HERE@your_IP:443?encryption=none&security=reality&sni=www.microsoft.com&fp=chrome&pbk=YOUR-PASSWORD-PUBLIC-KEY&sid=YOUR-SHORT-ID&type=tcp&flow=xtls-rprx-vision#My-Xray-Serverຕົວຢ່າງການເຊື່ອມຕໍ່:
vless://a1b2c3d4-e5f6-7890-abcd-ef1234567890@your_IP:443?encryption=none&security=reality&sni=www.microsoft.com&fp=chrome&pbk=xyz_public_key_here&sid=a1b2c3d4e5f67890&type=tcp&flow=xtls-rprx-vision#My-Xray-Serverpbk ແມ່ນຄ່າລະຫັດຜ່ານຈາກ xray x25519 (ກະແຈສາທາລະນະ, ບໍ່ເຄີຍເປັນກະແຈສ່ວນຕົວ), sni ກົງກັບຊື່ໂຮດເປົ້າໝາຍ, ແລະຂໍ້ຄວາມຫຼັງຈາກ # ເປັນພຽງປ້າຍສະແດງທີ່ທ່ານສາມາດປ່ຽນຊື່ໄດ້ຢ່າງເສລີໃນລູກຄ້າໃດກໍໄດ້.
ປ່ຽນມັນໃຫ້ເປັນລະຫັດ QR ເພື່ອໃຫ້ລູກຄ້າມືຖືສາມາດສະແກນມັນໄດ້ໂດຍກົງ:
qrencode -o ~/vless-client.png "vless://YOUR-UUID@your_IP:443?encryption=none&security=reality&sni=www.microsoft.com&fp=chrome&pbk=YOUR-PASSWORD-PUBLIC-KEY&sid=YOUR-SHORT-ID&type=tcp&flow=xtls-rprx-vision#My-Xray-Server"ຫຼື ພິມມັນໂດຍກົງໃສ່ເຄື່ອງ terminal ໂດຍບໍ່ຕ້ອງບັນທຶກໄຟລ໌:
qrencode -t ansiutf8 "vless://YOUR-UUID@your_IP:443?encryption=none&security=reality&sni=www.microsoft.com&fp=chrome&pbk=YOUR-PASSWORD-PUBLIC-KEY&sid=YOUR-SHORT-ID&type=tcp&flow=xtls-rprx-vision#My-Xray-Server"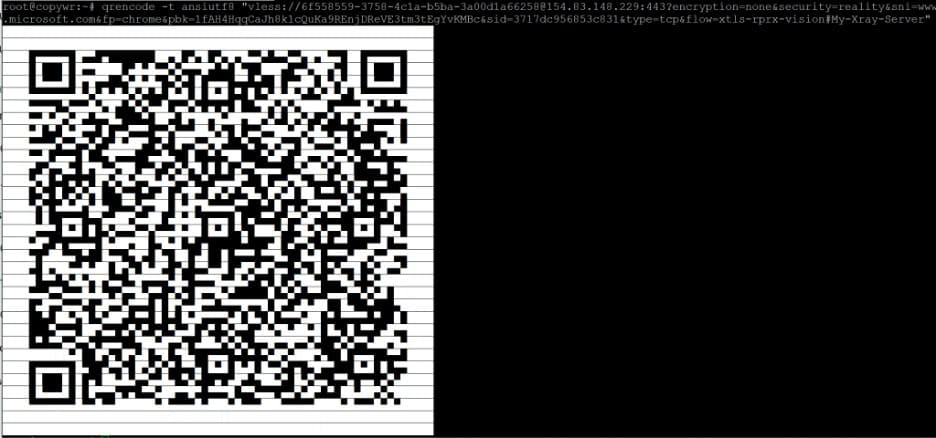
ຄັດລອກ PNG ໄປໃສ່ຄອມພິວເຕີຂອງທ່ານດ້ວຍ scp, ດໍາເນີນການຈາກ terminal ຂອງຄອມພິວເຕີຂອງທ່ານ (ຫຼື PowerShell ໃນ Windows), ບໍ່ແມ່ນເຊີບເວີ:
scp root@your_IP:~/vless-client.png .ການເຊື່ອມຕໍ່ຈາກ Windows
ທຸກຢ່າງໃນພາກນີ້ເກີດຂຶ້ນໃນຄອມພິວເຕີ Windows ຂອງທ່ານ, ບໍ່ແມ່ນຜ່ານ SSH - ລູກຄ້າຕ້ອງເປີດໃຊ້ງານຢູ່ໃນອຸປະກອນທີ່ຈະໃຊ້ proxy ຕົວຈິງ.
ຕິດຕັ້ງ v2rayN
ເລືອກເອົາຊັບສິນ .zip ຂອງ Windows 64-bit (build ທີ່ມີໃນຕົວມັນເອງບໍ່ຕ້ອງການ runtime .NET ແຍກຕ່າງຫາກໃນລຸ້ນ v2rayN ທີ່ຜ່ານມາ), ສະກັດມັນອອກຈາກບ່ອນໃດກໍໄດ້, ແລະ ແລ່ນ v2rayN.exe.
ນຳເຂົ້າເຊີບເວີ
ຄັດລອກລິ້ງ vless:// ທີ່ສ້າງຂຶ້ນໃນພາກທີ 7 ໄປໃສ່ຄລິບບອດຂອງທ່ານ (ຫຼືຄັດລອກ QR PNG ດ້ວຍ scp ແລະເປີດມັນ), ຈາກນັ້ນໃນ v2rayN ເລືອກ Servers ຕື່ມອີກ Import bulk URL from clipboard (ຫຼືສະແກນລະຫັດ QR ຜ່ານເຄື່ອງສະແກນທີ່ຕິດຕັ້ງມາພ້ອມ). ໂປຣໄຟລ໌ເຊີບເວີໃໝ່ຈະປາກົດຢູ່ໃນລາຍຊື່ພ້ອມກັບປ້າຍທີ່ທ່ານຕັ້ງໄວ້ຫຼັງຈາກ #.
ຄລິກຂວາໃສ່ໂປຣໄຟລ໌ ແລະ ເລືອກມັນເປັນເປີດໃຊ້ງານ, ຈາກນັ້ນເປີດໃຊ້ງານ proxy ລະບົບ (ຫຼື ໂໝດ TUN, ສຳລັບການຈັດເສັ້ນທາງເຄື່ອງທັງໝົດ) ຈາກແຖບເຄື່ອງມືຂອງໜ້າຕ່າງຫຼັກ.
ກຳລັງເຊື່ອມຕໍ່ຈາກ Android
ທຸກຢ່າງຢູ່ທີ່ນີ້ເກີດຂຶ້ນໃນອຸປະກອນ Android ຂອງທ່ານ, ບໍ່ແມ່ນຜ່ານ SSH.
ຕິດຕັ້ງ v2rayNG
v2rayNG ແມ່ນໂປຣແກຣມ Android ທີ່ເປັນໂປຣແກຣມທຽບເທົ່າກັບ v2rayN, ຈາກຜູ້ຮັກສາດຽວກັນ, ແລະ ເປັນໂປຣແກຣມ Xray ທີ່ຖືກນຳໃຊ້ຢ່າງກວ້າງຂວາງທີ່ສຸດໃນ Android. ຕິດຕັ້ງມັນຈາກ Google Play, ຫຼືດາວໂຫຼດ APK ໂດຍກົງຈາກ ໜ້າການປ່ອຍ ຂອງໂຄງການ ຖ້າ Play ບໍ່ມີໃຫ້ບໍລິການໃນພາກພື້ນຂອງທ່ານ:
ນຳເຂົ້າເຊີບເວີ
ເປີດ v2rayNG, ແຕະປຸ່ມ + ຢູ່ເທິງສຸດເບື້ອງຂວາ, ແລະເລືອກ ນຳເຂົ້າການຕັ້ງຄ່າຈາກຄລິບບອດຫຼັງຈາກຄັດລອກລິ້ງ vless://, ຫຼື ສະແກນລະຫັດ QR ແລະຊີ້ກ້ອງຖ່າຍຮູບໄປທີ່ PNG ທີ່ສ້າງຂຶ້ນໃນພາກທີ 7. ແຕະໂປຣໄຟລ໌ທີ່ນຳເຂົ້າເພື່ອເລືອກມັນ, ຈາກນັ້ນແຕະປຸ່ມເຊື່ອມຕໍ່ຮູບວົງມົນຢູ່ທາງລຸ່ມ. Android ຈະຖາມຂໍອະນຸຍາດ VPN ໃນຄັ້ງທຳອິດ - ອະນຸມັດມັນເພື່ອສ້າງອຸໂມງ.
ກຳລັງເຊື່ອມຕໍ່ຈາກ iOS
ທຸກຢ່າງຢູ່ທີ່ນີ້ເກີດຂຶ້ນໃນ iPhone ຫຼື iPad ຂອງທ່ານ, ບໍ່ແມ່ນຜ່ານ SSH. ຄຳແນະນຳຂອງ App Store ຂອງ Apple ໝາຍຄວາມວ່າລູກຄ້າ Xray/VLESS ໃນ iOS ໂດຍປົກກະຕິແລ້ວແມ່ນບໍ່ເສຍຄ່າ ແຕ່ບາງຄັ້ງກໍ່ຕ້ອງຈ່າຍເງິນ, ເປັນແອັບແຍກຕ່າງຫາກ ແທນທີ່ຈະເປັນຄຸນສົມບັດທີ່ປະສົມປະສານກັບລະບົບ.
ຕິດຕັ້ງລູກຄ້າທີ່ມີຄວາມສາມາດໃນຄວາມເປັນຈິງ
Streisand ເປັນໂປຣແກຣມ open-source ທີ່ບໍ່ເສຍຄ່າ ເຊິ່ງຮອງຮັບ VLESS ກັບ Reality, ພ້ອມກັບໂປຣໂຕຄອນອື່ນໆອີກຫຼາຍຢ່າງ. ຄົ້ນຫາມັນໄດ້ໃນ App Store, ຫຼືເປີດລິ້ງນີ້.
ລາຍການ App Store ແຕກຕ່າງກັນໄປຕາມໜ້າຮ້ານ/ພາກພື້ນ ແລະ ສາມາດປ່ຽນແປງໄດ້ຕາມການເວລາ; ຖ້າ Streisand ບໍ່ປາກົດຢູ່ໃນຮ້ານຂອງທ່ານ, ທາງເລືອກອື່ນທີ່ມີການຮອງຮັບ VLESS+Reality ລວມມີ Happ, V2Box, ແລະ V2rayTun — ຄົ້ນຫາ App Store ສຳລັບອັນທີ່ມີໃຫ້ສຳລັບບັນຊີຂອງທ່ານ.
ນຳເຂົ້າເຊີບເວີ
ຄັດລອກລິ້ງ vless:// ໄປໃສ່ຄລິບບອດຂອງທ່ານ, ເປີດລູກຄ້າ, ແລະໃຊ້ຕົວເລືອກເພີ່ມຈາກຄລິບບອດ (ຫຼື "ນຳເຂົ້າ") ຂອງມັນ, ຫຼືສະແກນລະຫັດ QR ຈາກພາກທີ 7 ດ້ວຍເຄື່ອງສະແກນທີ່ຕິດຕັ້ງມາໃນລູກຄ້າ. ເປີດໂປຣໄຟລ໌ໃໝ່; iOS ຈະຖາມຫາການອະນຸຍາດຕັ້ງຄ່າ VPN ໃນຄັ້ງທຳອິດ, ເຊິ່ງທ່ານຈະຕ້ອງອະນຸມັດຜ່ານ Face ID, Touch ID, ຫຼືລະຫັດຜ່ານຂອງທ່ານ.
ຢືນຢັນການເຊື່ອມຕໍ່
ດ້ວຍອຸໂມງທີ່ເປີດໃຊ້ງານຈາກພາກທີ 8, 9, ຫຼື 10, ໃຫ້ກັບໄປທີ່ອຸປະກອນຂອງທ່ານເອງ (ບໍ່ແມ່ນເຊດຊັນ SSH) ແລະເປີດຕົວກວດສອບ "What's my IP" ໃນໂປຣແກຣມທ່ອງເວັບ — ທີ່ຢູ່ທີ່ສະແດງຄວນຈະກົງກັບທີ່ຢູ່ IP ຂອງ VPS ຂອງທ່ານ.
ເພື່ອກວດສອບຈາກຝັ່ງເຊີບເວີແທນ, ໃຫ້ກວດສອບວາລະສານ systemd ສຳລັບກິດຈະກຳການເຊື່ອມຕໍ່ ແລະ ຢືນຢັນກອງປະຊຸມ TCP ທີ່ສ້າງຕັ້ງຂຶ້ນແລ້ວໃນພອດ 443:
journalctl -u xray -n 50 --no-pager
ss -tnp | grep ':443'
ໃນລະດັບບັນທຶກ "ຄຳເຕືອນ" ເລີ່ມຕົ້ນ, Xray ຈະບໍ່ພິມຫຼາຍກ່ຽວກັບການເຊື່ອມຕໍ່ສ່ວນບຸກຄົນ; ຖ້າທ່ານຕ້ອງການເບິ່ງລາຍລະອຽດເພີ່ມເຕີມໃນຂະນະທີ່ແກ້ໄຂບັນຫາ, ໃຫ້ຕັ້ງຄ່າ "loglevel": "info" ຊົ່ວຄາວໃນ config.json ແລະເລີ່ມການບໍລິການຄືນໃໝ່, ຈາກນັ້ນປ່ຽນມັນກັບຄືນໄປເປັນການເຕືອນເມື່ອສິ່ງຕ່າງໆເຮັດວຽກ.
ກະສານອ້າງອີງ:
|
ພາກສະຫນາມ |
ມູນຄ່າ |
|
ທີ່ຢູ່ |
ທີ່ຢູ່ IP ສາທາລະນະຂອງ VPS ຂອງທ່ານ |
|
Port |
443 (ພອດດຽວກັນນີ້ເປີດຢູ່ໃນພາກທີ 2) |
|
UUID / ລະຫັດ |
YOUR-UUID-HERE — ສ້າງຂຶ້ນໃນພາກທີ 4 ດ້ວຍ xray uuid |
|
ການໄຫຼ |
xtls-rprx-vision — ຕ້ອງກົງກັນທັງສອງດ້ານ |
|
ຄວາມປອດໄພ |
ຄວາມເປັນຈິງແລ້ວ |
|
SNI / ຊື່ເຊີບເວີ |
ຊື່ໂຮສຕ໌ເປົ້າໝາຍທີ່ທົດສອບໃນພາກທີ 4, ຕົວຢ່າງ www.microsoft.com |
|
ລາຍນິ້ວມື (fp) |
chrome — ລາຍນິ້ວມື uTLS ທີ່ຮອງຮັບ; ຕ້ອງໄດ້ຕັ້ງຄ່າໄວ້ໃນໂປຣແກຣມ |
|
ກະແຈສາທາລະນະ / pbk |
ຄ່າລະຫັດຜ່ານຈາກ xray x25519 — ບໍ່ເຄີຍເປັນ PrivateKey |
|
ID ສັ້ນ / sid |
ສ້າງດ້ວຍ openssl rand -hex 8; ຕ້ອງກົງກັບຄ່າໃນ shortIds |
ສະຫຼຸບ
ການປະຕິບັດຕາມຄູ່ມືນີ້ເຮັດໃຫ້ VPS ຂອງທ່ານໃຊ້ເຊີບເວີ Xray VLESS+Reality ຂອງຕົນເອງ, ປອມຕົວເປັນການຈະລາຈອນ HTTPS ທຳມະດາໄປຫາເວັບໄຊທ໌ແທ້, ໂດຍບໍ່ມີໂດເມນ ແລະ ບໍ່ມີໃບຢັ້ງຢືນທີ່ຕ້ອງຮັກສາ. ການບໍລິການເຮັດວຽກເປັນ xray ຂອງໜ່ວຍ systemd ແລະ ຢູ່ລອດຫຼັງຈາກການຣີບູດໂດຍບໍ່ມີການດຳເນີນການໃດໆຈາກທ່ານ.
ເພີ່ມລູກຄ້າໃໝ່ໄດ້ທຸກເວລາໂດຍການເພີ່ມວັດຖຸອື່ນໃສ່ອາເຣຜູ້ໃຊ້ໃນ config.json ດ້ວຍ UUID ໃໝ່ຈາກ xray uuid ແລະປ້າຍອີເມວທີ່ແຕກຕ່າງກັນ, ຈາກນັ້ນເລີ່ມການບໍລິການຄືນໃໝ່ (systemctl restart xray) ແລະສ້າງລິ້ງແບ່ງປັນຂອງຕົນເອງຂອງຜູ້ໃຊ້ນັ້ນຈາກພາກທີ 7. ແຍກ UUID ຕໍ່ຄົນ ຫຼື ອຸປະກອນເຮັດໃຫ້ສາມາດຍົກເລີກອັນໜຶ່ງໄດ້ໂດຍບໍ່ຕ້ອງລົບກວນຄົນອື່ນ.
ນິໄສບາງຢ່າງທີ່ຄວນຮັກສາໄວ້ເມື່ອເຊີບເວີເຮັດວຽກ:
- ຮັກສາ Xray ໃຫ້ໄດ້ຮັບການແກ້ໄຂແລ້ວ. ໃຫ້ແລ່ນສະຄຣິບຕິດຕັ້ງຈາກພາກທີ 3 ຄືນໃໝ່ເປັນໄລຍະ — ມັນຈະອັບເກຣດການຕິດຕັ້ງທີ່ມີຢູ່ແລ້ວ — ແລະຮັກສາແອັບລູກຄ້າໃຫ້ໄດ້ຮັບການອັບເດດຢູ່ສະເໝີ, ໂດຍພິຈາລະນາເຖິງພຶດຕິກຳຂອງ minClientVer ທີ່ລະບຸໄວ້ໃນພາກທີ 5.
- ສຳຮອງຂໍ້ມູນ config.json ໄວ້ບ່ອນໃດບ່ອນໜຶ່ງນອກເຊີບເວີ. ມັນເກັບຮັກສາລະຫັດສ່ວນຕົວ Reality ຂອງເຊີບເວີ ແລະ UUID ຂອງລູກຄ້າທຸກຄົນ; ການສູນເສຍມັນໝາຍເຖິງການສ້າງຂໍ້ມູນປະຈຳຕົວຄືນໃໝ່ສຳລັບທຸກອຸປະກອນ.
- ຍົກເລີກອຸປະກອນທີ່ເສຍໄປໂດຍດ່ວນ. ລຶບລາຍການທີ່ສອດຄ້ອງກັນອອກຈາກອາເຣຜູ້ໃຊ້ໃນ config.json ແລະເລີ່ມການບໍລິການຄືນໃໝ່.
ຖ້າການເຊື່ອມຕໍ່ບໍ່ເກີດຂຶ້ນ, ໃຫ້ກວດສອບຕາມລຳດັບ:
- ສະຖານະການບໍລິການ (systemctl status xray --no-pager) ແລະ ວາລະສານ (journalctl -u xray -n 50 --no-pager)
- ກົດລະບຽບຂອງໄຟວໍ (ສະຖານະ ufw — ພອດ 443/tcp ຕ້ອງເປີດຢູ່)
- ພອດ 443 ນັ້ນຍັງບໍ່ທັນຖືກຜູກມັດໂດຍການບໍລິການອື່ນ (ss -lntp | grep ':443' ຄວນສະແດງພຽງແຕ່ xray)
- ວ່າ UUID, ກະແຈສາທາລະນະ, ID ສັ້ນ, SNI, ແລະ flow ໃນ client ກົງກັບ config.json ຢ່າງແນ່ນອນ - ຕົວອັກສອນທີ່ບໍ່ກົງກັນຕົວດຽວລົ້ມເຫຼວໃນການຈັບມືຢ່າງງຽບໆ
- ເປົ້າໝາຍຄວາມເປັນຈິງນັ້ນເອງ, ດ້ວຍການ ping xray tls :443, ໃນກໍລະນີທີ່ເວັບໄຊທ໌ໄດ້ປ່ຽນແປງການຕັ້ງຄ່າ TLS ຂອງມັນ
ປຽບທຽບ Xray ກັບທາງເລືອກອື່ນບໍ? ເບິ່ງ ຄູ່ມືການນຳໃຊ້ເຊີບເວີ AmneziaWG ແລະ ວິທີການຕັ້ງຄ່າ Wireguard VPN ໃນເຊີບເວີຂອງທ່ານ ສຳລັບທາງເລືອກທີ່ອີງໃສ່ WireGuard, ຫຼື ການຕັ້ງຄ່າ Hysteria2 ແລະ TUIC ສຳລັບໂປຣໂຕຄອນທີ່ທົນທານຕໍ່ການກວດສອບອີກສອງອັນທີ່ສ້າງຂຶ້ນສຳລັບເຄືອຂ່າຍທີ່ມີການສູນເສຍ ຫຼື ການກັ່ນຕອງຢ່າງໜັກ. ຖ້າທ່ານຕ້ອງການພຽງແຕ່ proxy ງ່າຍໆແທນທີ່ຈະເປັນການຕັ້ງຄ່າ tunneling ເຕັມຮູບແບບ, ການຕັ້ງຄ່າ 3proxy ໃນ CentOS/ArchLinux ແມ່ນທາງເລືອກທີ່ເບົາກວ່າຫຼາຍ, ແລະ ການຕັ້ງຄ່າເຊີບເວີ VPN ເກົ່າໃນ Linux: PPTP ຫຼື OpenVPN? ກວມເອົາໂປຣໂຕຄອນທີ່ຕິດຕັ້ງງ່າຍກວ່າ ແຕ່ງ່າຍກວ່າຫຼາຍສຳລັບ DPI ໃນການກວດສອບ ແລະ ບລັອກ. ສຳລັບການເຮັດໃຫ້ເຊີບເວີແຂງແຮງໂດຍທົ່ວໄປເມື່ອ proxy ເປີດໃຊ້ງານແລ້ວ, ເບິ່ງ ຜູ້ໃຊ້ Linux: ການຄຸ້ມຄອງ ແລະ ການອະນຸຍາດ.
