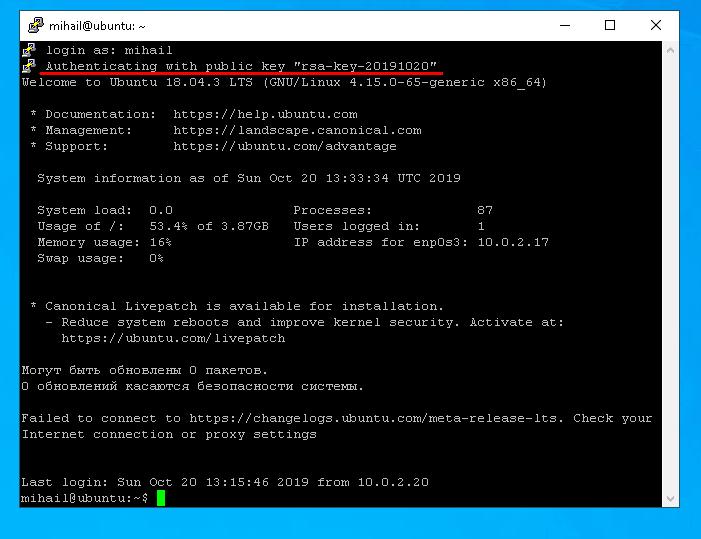
ວິທີການຫຼັກໃນການເຊື່ອມຕໍ່ກັບເຊີບເວີ Linux ແມ່ນຜ່ານ ໂປໂຕຄອນ SSH . ການເຊື່ອມຕໍ່ປະເພດນີ້ແມ່ນປອດໄພ, ເພາະວ່າຂໍ້ມູນທັງໝົດທີ່ໂອນຜ່ານມັນຖືກເຂົ້າລະຫັດ. ເພື່ອ ສ້າງ ການເຊື່ອມຕໍ່ SSH ທ່ານຄວນຕັ້ງຄ່າມັນຢູ່ໃນເຊີບເວີໄລຍະໄກທີ່ທ່ານຕ້ອງການເຊື່ອມຕໍ່, ແລະລູກຄ້າຢູ່ຝ່າຍຜູ້ໃຊ້. ມີຊອບແວຫຼາຍຢ່າງສຳລັບການເຊື່ອມຕໍ່ SSH. ສຳລັບ Linux, ແພັກເກດ OpenSSH ແມ່ນທີ່ນິຍົມທີ່ສຸດ ແລະ ສຳລັບ Windows ຄົນສ່ວນໃຫຍ່ໃຊ້ PuTTY.
ລອງພິຈາລະນາເບິ່ງການຕັ້ງຄ່າເຊີບເວີໂດຍໃຊ້ Ubuntu Server 18.04 ເປັນຕົວຢ່າງ, ແລະຫຼັງຈາກນັ້ນພະຍາຍາມເຊື່ອມຕໍ່ກັບເຄື່ອງແມ່ຂ່າຍຈາກ Linux ແລະ Windows.
ທຸກສິ່ງທີ່ພວກເຮົາເຮັດຈະມາຈາກບັນຊີຂອງຜູ້ໃຊ້ທົ່ວໄປ. ໃນກໍລະນີນີ້, ພວກເຮົາໄດ້ສ້າງຜູ້ໃຊ້ “ mihail ”, ແລະບັນຊີ “ root ” ຈະຖືກປິດໃຊ້ງານໂດຍຄ່າເລີ່ມຕົ້ນ.
ການຕັ້ງຄ່າຂ້າງເຊີບເວີ
ຕັ້ງຄ່າຊຸດທີ່ແລ່ນຄໍາສັ່ງນີ້:
sudo apt install openssh-server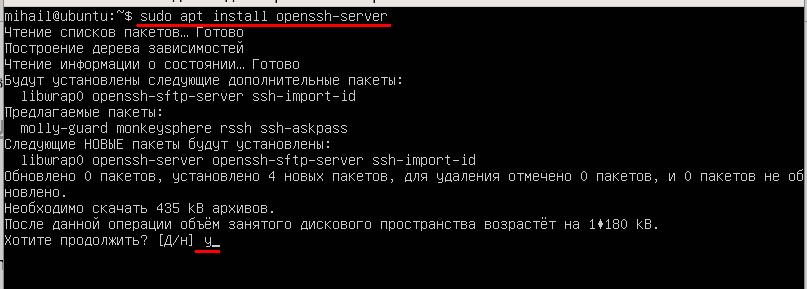
ຫຼັງຈາກການຕິດຕັ້ງສໍາເລັດ, ໃຫ້ແນ່ໃຈວ່າການບໍລິການກໍາລັງແລ່ນ. ໃຊ້ຄໍາສັ່ງນີ້:
systemctl status sshd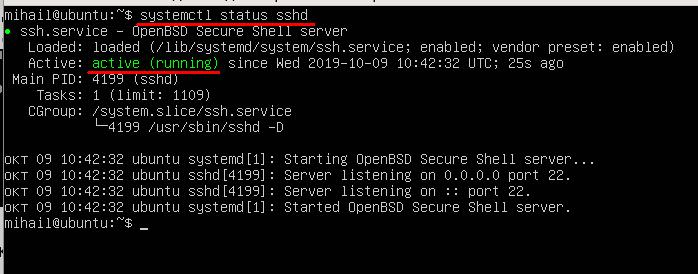
ສະຖານະ “ ເປີດໃຊ້ງານ (ກຳລັງເຮັດວຽກ) ” ໝາຍຄວາມວ່າການບໍລິການຖືກເປີດໃຊ້ງານ ແລະ ເຮັດວຽກຕາມປົກກະຕິ.
ເພື່ອຫຼີກເວັ້ນການຂັດຂວາງການເຊື່ອມຕໍ່ຂາເຂົ້າໂດຍໄຟວໍ, ໃຫ້ແນ່ໃຈວ່າທ່ານປິດມັນ, ເພາະວ່າພວກເຮົາຈະບໍ່ກໍາຫນົດຄ່າໄຟວໍໃນເຄືອຂ່າຍໃນບົດຄວາມນີ້.
ໃຊ້ຄໍາສັ່ງນີ້:
sudo ufw disable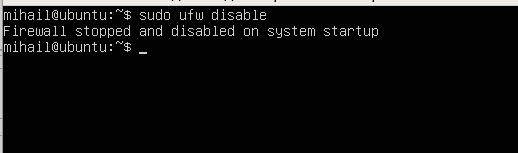
ໃນຂັ້ນຕອນນີ້, ທ່ານສາມາດເຊື່ອມຕໍ່ກັບເຄື່ອງແມ່ຂ່າຍ. ດ້ວຍການຕັ້ງຄ່າເລີ່ມຕົ້ນຂອງເຊີບເວີອະນຸຍາດໃຫ້ເຊື່ອມຕໍ່ກັບພອດມາດຕະຖານ 22 ດ້ວຍການພິສູດຢືນຢັນດ້ວຍລະຫັດຜ່ານ.
ການເຊື່ອມຕໍ່ SSH ຈາກ Linux
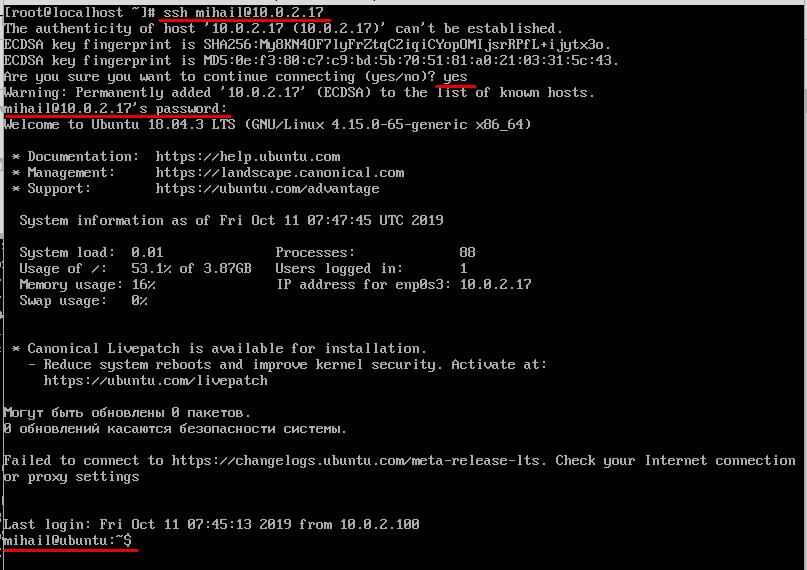
ຕາມກົດລະບຽບ, ລູກຄ້າ OpenSSH ຖືກຕິດຕັ້ງຢູ່ໃນ Linux ໂດຍຄ່າເລີ່ມຕົ້ນແລະບໍ່ຈໍາເປັນຕ້ອງມີການຕັ້ງຄ່າຄູ່ມືເພີ່ມເຕີມ. ການເຊື່ອມຕໍ່ສາມາດໄດ້ຮັບການສ້າງຕັ້ງຂຶ້ນຈາກ terminal ດ້ວຍການຊ່ວຍເຫຼືອຂອງຄໍາສັ່ງ ssh. ພາລາມິເຕີໃນກໍລະນີນີ້ຈະເປັນຊື່ຜູ້ໃຊ້ແລະທີ່ຢູ່ IP ຂອງເຄື່ອງແມ່ຂ່າຍຫ່າງໄກສອກຫຼີກ. ໃນເຊີບເວີທົດສອບຂອງພວກເຮົາທີ່ພວກເຮົາກໍາລັງໃຊ້ເປັນຕົວຢ່າງມີບັນຊີດຽວ "mihail", ດັ່ງນັ້ນພວກເຮົາຈະໃຊ້ນີ້.
ssh [email protected]ໃນການເຊື່ອມຕໍ່ຄັ້ງທຳອິດ ທ່ານຈະຕ້ອງຢືນຢັນການເພີ່ມກະແຈສາທາລະນະຂອງເຊີບເວີໃສ່ຖານຂໍ້ມູນ, ສະນັ້ນຕອບວ່າ " ແມ່ນແລ້ວ ". ຫຼັງຈາກນັ້ນທ່ານສາມາດໃສ່ລະຫັດຜ່ານໄດ້. ຖ້າການເຊື່ອມຕໍ່ສຳເລັດແລ້ວ, ທ່ານຈະເຫັນຂໍ້ຄວາມຍິນດີຕ້ອນຮັບຂອງບັນທັດຄຳສັ່ງຂອງເຊີບເວີ. ຕອນນີ້ຄຳສັ່ງທັງໝົດຈະຖືກປະຕິບັດຢູ່ໃນເຊີບເວີໄລຍະໄກ.
SSH ຈາກ Windows
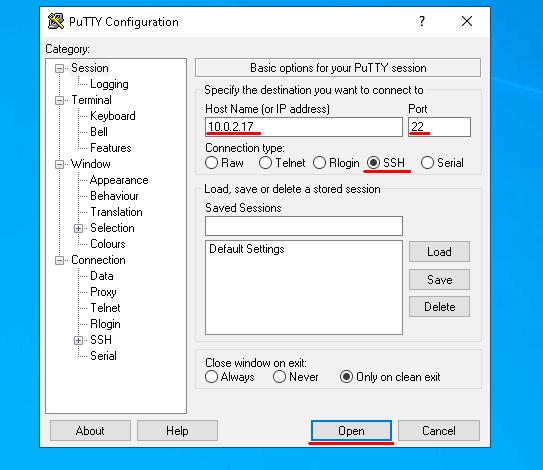
ເປີດ Putty ແລະຕັ້ງຄ່າພາລາມິເຕີການເຊື່ອມຕໍ່. ໃຫ້ແນ່ໃຈວ່າສະວິດ “ ປະເພດການເຊື່ອມຕໍ່ ” ຖືກປ່ຽນເປັນ SSH . ໃສ່ທີ່ຢູ່ IP ໃນຊ່ອງ “ ຊື່ໂຮສ ”, ຄ່າເລີ່ມຕົ້ນ 22 ໃນ “ ພອດ ” ແລະຄລິກ “ ເປີດ ”.
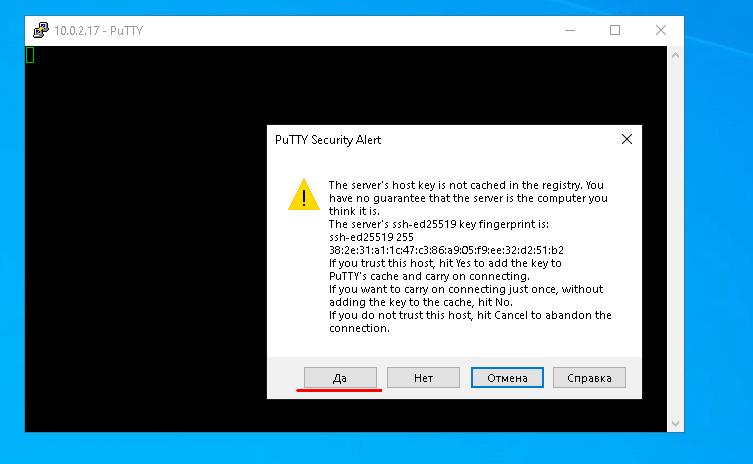
ໃນການເຊື່ອມຕໍ່ຄັ້ງທຳອິດ Putty ຈະຂໍໃຫ້ທ່ານຢືນຢັນວ່າທ່ານໄວ້ວາງໃຈເຊີບເວີນີ້, ສະນັ້ນໃຫ້ຄລິກ “ Yes ”
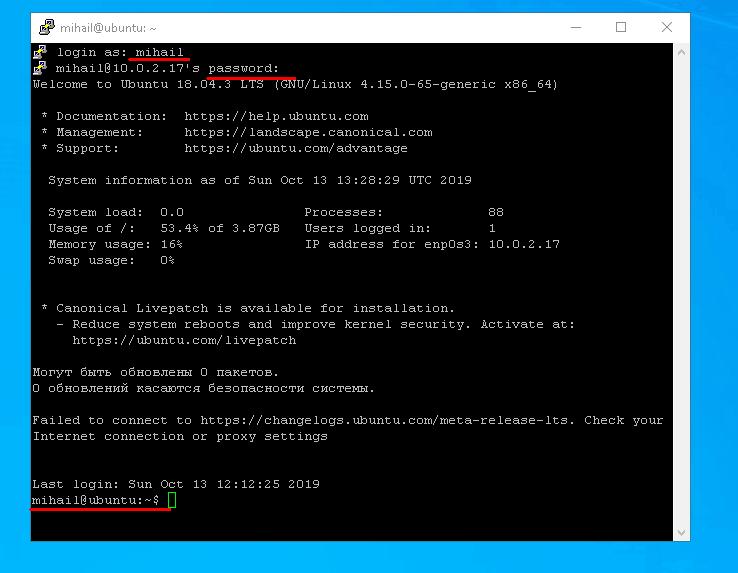
ຫຼັງຈາກທີ່ທ່ານໃສ່ເຂົ້າສູ່ລະບົບແລະລະຫັດຜ່ານ, ທ່ານຈະເຫັນເສັ້ນຄໍາສັ່ງຂອງເຄື່ອງແມ່ຂ່າຍຫ່າງໄກສອກຫຼີກ.
ການຢັ້ງຢືນດ້ວຍລະຫັດ. ລະດັບຄວາມປອດໄພເພີ່ມຂຶ້ນ
ໃນເວລາທີ່ລູກຄ້າກໍາລັງພະຍາຍາມສ້າງການເຊື່ອມຕໍ່ທີ່ປອດໄພກັບເຄື່ອງແມ່ຂ່າຍໂດຍຜ່ານ SSH, ກ່ອນທີ່ຈະອະນຸຍາດໃຫ້ການເຊື່ອມຕໍ່ເຄື່ອງແມ່ຂ່າຍຮຽກຮ້ອງໃຫ້ມີການກວດສອບ (ກວດສອບ) ລູກຄ້າ. ດັ່ງທີ່ໄດ້ກ່າວມາກ່ອນ, ການພິສູດຢືນຢັນດ້ວຍລະຫັດຜ່ານແມ່ນຖືກນໍາໃຊ້ໂດຍຄ່າເລີ່ມຕົ້ນ. ມັນບໍ່ໄດ້ສະຫນອງຄວາມປອດໄພທີ່ເຂັ້ມແຂງ, ເນື່ອງຈາກວ່າມີສະເຫມີວິທີການ bruteforce ມັນ. ນອກຈາກນັ້ນ, ການກວດສອບລະຫັດຜ່ານແມ່ນບໍ່ສາມາດໃຊ້ໄດ້ກັບການເຊື່ອມຕໍ່ SSH ໂດຍໃຊ້ສະຄິບ.
ສໍາລັບປະເພດຂອງວຽກງານນີ້ມີວິທີການຢືນຢັນພິເສດໂດຍຄີ. ຈຸດແມ່ນວ່າລູກຄ້າສ້າງລະຫັດສ່ວນຕົວແລະສາທາລະນະແລະຫຼັງຈາກນັ້ນລະຫັດສາທາລະນະຖືກສົ່ງໄປຫາເຄື່ອງແມ່ຂ່າຍ. ຫຼັງຈາກນັ້ນ, ທ່ານບໍ່ຕ້ອງການລະຫັດຜ່ານເພື່ອເຊື່ອມຕໍ່ກັບເຄື່ອງແມ່ຂ່າຍ, ເພາະວ່າການພິສູດຢືນຢັນແມ່ນດໍາເນີນການໂດຍອີງໃສ່ລະຫັດລູກຄ້າສາທາລະນະແລະເອກະຊົນ. ເພື່ອໃຫ້ລະດັບຄວາມປອດໄພທີ່ດີ, ການເຂົ້າເຖິງກະແຈສ່ວນຕົວຄວນໄດ້ຮັບການຈໍາກັດ. ເນື່ອງຈາກຄວາມຈິງທີ່ວ່າກະແຈສ່ວນຕົວຖືກເກັບໄວ້ໃນດ້ານຂອງລູກຄ້າແລະບໍ່ໄດ້ໂອນຜ່ານເຄືອຂ່າຍ, ວິທີການນີ້ເຊື່ອວ່າຈະປອດໄພກວ່າ.
ການພິສູດຢືນຢັນດ້ວຍລະຫັດໃນ Linux
ໃຫ້ສ້າງລະຫັດສາທາລະນະ ແລະສ່ວນຕົວຢູ່ໃນລູກຄ້າດ້ວຍການຊ່ວຍເຫຼືອຂອງຊອບແວ ssh-keygen utility. ເຄື່ອງມືຈະແນະນຳໃຫ້ປ່ຽນເສັ້ນທາງໄປຫາກະແຈສ່ວນຕົວ ແລະໃສ່ລະຫັດຜ່ານເພື່ອຄວາມປອດໄພເພີ່ມເຕີມ. ອອກຈາກຕົວກໍານົດການທັງຫມົດໂດຍຄ່າເລີ່ມຕົ້ນໂດຍການກົດ Enter ໃນທຸກຄໍາຮ້ອງຂໍ.
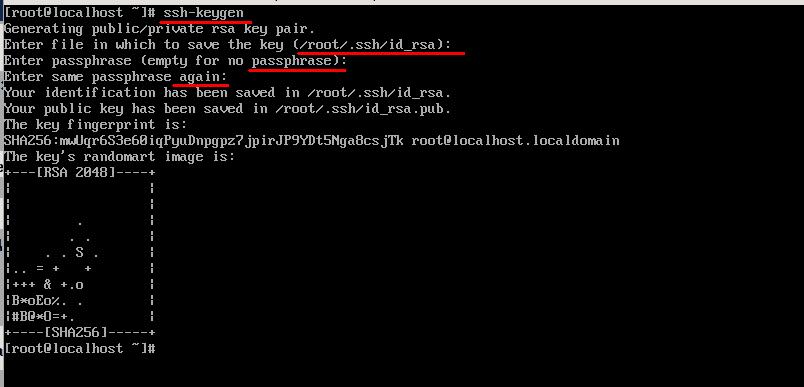
ດັ່ງນັ້ນ, ໃນໄດເລກະທໍລີຫຼັກໃນໂຟນເດີ .ssh ທ່ານຈະພົບສອງໄຟລ໌ທີ່ສ້າງຂຶ້ນຄື: id_rsa ແລະ id_rsa.pub ເຊິ່ງປະກອບດ້ວຍຄີສ່ວນຕົວ ແລະ ຄີສາທາລະນະຕາມຄວາມເໝາະສົມ.
ຫຼັງຈາກນັ້ນ, ທ່ານຈະຕ້ອງສົ່ງ public key ໄປຫາເຊີບເວີ. ເພື່ອເຮັດສິ່ງນັ້ນ, ໃຫ້ຄັດລອກເນື້ອໃນຂອງໄຟລ໌ “ id_rsa.pub ” ໄປໃສ່ໄຟລ໌ “ ~/.ssh/authorized_keys ” ໃນເຊີບເວີ. ໄປວິທີທີ່ງ່າຍທີ່ສຸດດ້ວຍການຊ່ວຍເຫຼືອຂອງເຄື່ອງມື “ ssh-copy-id ”. ໃສ່ຊື່ເຂົ້າສູ່ລະບົບ ແລະ ທີ່ຢູ່ IP ຂອງເຊີບເວີ, ຄືກັນກັບກໍລະນີທີ່ມີການເຊື່ອມຕໍ່ທຳມະດາ. ຫຼັງຈາກທີ່ທ່ານໃສ່ລະຫັດຜ່ານ, public key ຂອງລູກຄ້າຈະຖືກຄັດລອກໄປຫາເຊີບເວີໂດຍອັດຕະໂນມັດ. ດໍາເນີນການຄໍາສັ່ງນີ້:
ssh-copy-id [email protected]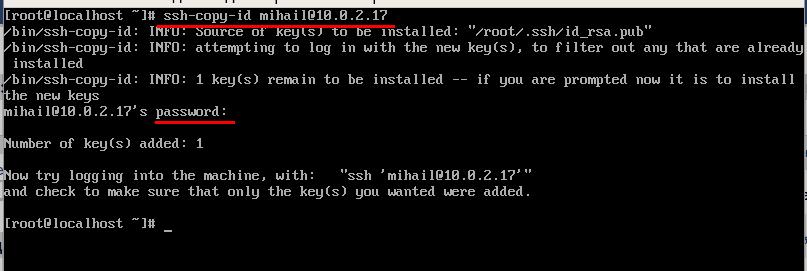
ຫຼັງຈາກທີ່ທ່ານເຮັດທັງຫມົດນັ້ນ, ເຄື່ອງແມ່ຂ່າຍຈະບໍ່ຮຽກຮ້ອງໃຫ້ມີການປ້ອນລະຫັດຜ່ານອີກຕໍ່ໄປ.
ການພິສູດຢືນຢັນດ້ວຍລະຫັດໃນ Windows
ເປີດ PUTTYGEN ແລະຄລິກ “ ສ້າງ ”. ເພື່ອສ້າງກະແຈ, ທ່ານພຽງແຕ່ຕ້ອງເລື່ອນເມົາສ໌ຂອງທ່ານໄປເທິງໜ້າຈໍ ແລະເຄື່ອງມືຈະສ້າງກະແຈແບບສຸ່ມ.
ຫຼັງຈາກສ້າງລະຫັດແລ້ວ, ໃຫ້ຄລິກ “ ບັນທຶກລະຫັດສ່ວນຕົວ ” ແລະບັນທຶກມັນລົງໃນໄຟລ໌ທີ່ມີລະຫັດສ່ວນຕົວໃນແຜ່ນດິດຂອງທ່ານ. ທ່ານສາມາດຕັ້ງຄ່າເສັ້ນທາງໃດກໍໄດ້ທີ່ທ່ານຕ້ອງການ, ແຕ່ຫຼັງຈາກນັ້ນທ່ານຈະຕ້ອງລະບຸມັນໃນ Putty. ຈາກນັ້ນຄັດລອກລະຫັດສາທາລະນະຈາກດ້ານເທິງຂອງໜ້າຕ່າງ.
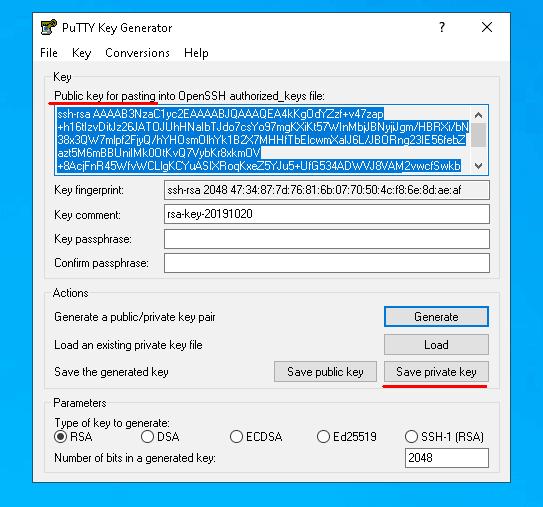
ໃຫ້ສົ່ງ public key ໂດຍການຄັດລອກມັນໄປໃສ່ terminal. ເປີດ Putty ແລະເຊື່ອມຕໍ່ກັບເຊີບເວີຕາມປົກກະຕິ. ຕອນນີ້ໃຫ້ສ້າງ “ .ssh/authorized_keys ” ແລະຈຳກັດຜູ້ໃຊ້ອື່ນໆບໍ່ໃຫ້ເຂົ້າເຖິງໄຟລ໌, ສະນັ້ນມັນຈຶ່ງມີໃຫ້ຜູ້ສ້າງເທົ່ານັ້ນ.
mkdir .ssh
touch .ssh/authorized_keys
chmod 700 .ssh
chmod 600 .ssh/authorized_keys
ຫຼັງຈາກການສ້າງໄຟລ໌, ເອົາລະຫັດສາທາລະນະຂອງລູກຄ້າໃສ່ໃນມັນ. ໃນຂັ້ນຕອນທີ່ຜ່ານມາພວກເຮົາໄດ້ຄັດລອກລະຫັດສາທາລະນະໃສ່ clipboard. ເພື່ອບັນທຶກສິ່ງທີ່ຢູ່ໃນ clipboard ໃສ່ໄຟລ໌ໃຫ້ໃຊ້ຄໍາສັ່ງ cat ແລະການປ່ຽນເສັ້ນທາງຜົນຜະລິດ.
cat > .ssh/authorized_keysຫຼັງຈາກທີ່ທ່ານໃສ່ຄຳສັ່ງແລ້ວ, ໃຫ້ຄລິກຂວາໃສ່ໜ້າຕ່າງ terminal ແລະວາງສິ່ງທີ່ຢູ່ໃນ clipboard. ເພື່ອຢືນຢັນການປ້ອນຂໍ້ມູນ, ໃຫ້ກົດປຸ່ມລັດ “ Ctrl+D ” ແລະຕັດການເຊື່ອມຕໍ່ຈາກເຊີບເວີ.
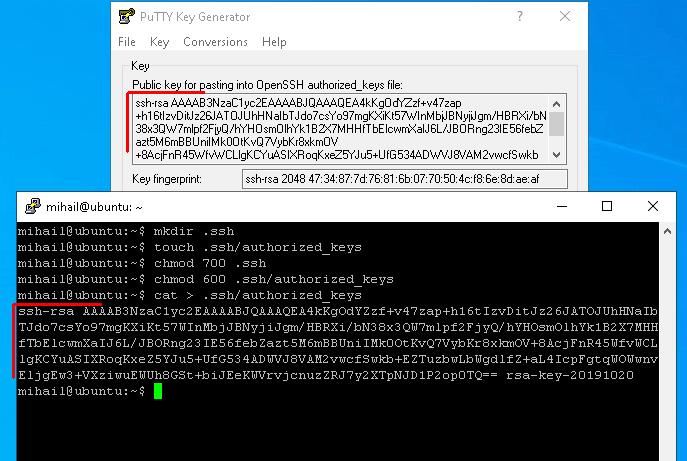
ຕອນນີ້ໃຫ້ລະບຸເສັ້ນທາງໄປຫາກະແຈສ່ວນຕົວໃນ Putty ແລະເຊື່ອມຕໍ່ກັບເຄື່ອງແມ່ຂ່າຍອີກເທື່ອຫນຶ່ງ.
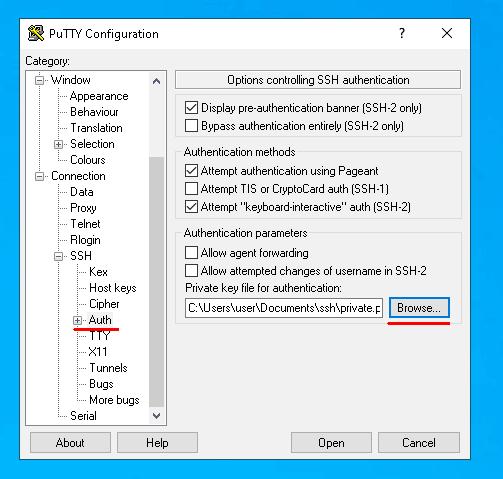
ຈາກນີ້ໄປ, ເພື່ອເຊື່ອມຕໍ່ກັບເຄື່ອງແມ່ຂ່າຍ, ທ່ານຈະຕ້ອງໃສ່ຊື່ຜູ້ໃຊ້ເທົ່ານັ້ນ. ຖ້າທ່ານກໍາລັງພະຍາຍາມເຊື່ອມຕໍ່ກັບເຄື່ອງແມ່ຂ່າຍຈາກອຸປະກອນອື່ນທີ່ບໍ່ມີລະຫັດສ່ວນຕົວທີ່ຖືກຕ້ອງ, ເຄື່ອງແມ່ຂ່າຍຈະຮ້ອງຂໍລະຫັດຜ່ານ. ຫຼັງຈາກການຕັ້ງຄ່າການກວດສອບໂດຍອີງໃສ່ກະແຈ, ທ່ານສາມາດບໍ່ອະນຸຍາດໃຫ້ການເຂົ້າເຖິງໂດຍລະຫັດຜ່ານ.