


ຜູ້ຄົນຫຼາຍຂຶ້ນເລື້ອຍໆກຳລັງໃຊ້ VPN ຂອງຕົນເອງແທນທີ່ຈະອີງໃສ່ການບໍລິການທີ່ຈ່າຍເງິນ ແລະ ກຽມພ້ອມແລ້ວ: ມັນລາຄາຖືກກວ່າ, ດີກວ່າສຳລັບຄວາມເປັນສ່ວນຕົວ, ແລະ ໃຫ້ການຄວບຄຸມເຊີບເວີຢ່າງເຕັມທີ່. ໜຶ່ງໃນຕົວເລືອກທີ່ມີປະສິດທິພາບທີ່ສຸດສຳລັບພາກພື້ນທີ່ມີການບລັອກເຄືອຂ່າຍທີ່ຮຸນແຮງແມ່ນ AmneziaWG, ໂປຣໂຕຄອນທີ່ພັດທະນາໂດຍໂຄງການ Amnezia ເທິງ WireGuard.
WireGuard ແບບຄລາສສິກແມ່ນໄວ ແລະ ໜ້າເຊື່ອຖື, ແຕ່ມັນມີໂຄງສ້າງແພັກເກັດຄົງທີ່ ແລະ ການຈັບມືທີ່ຄາດເດົາໄດ້, ເຊິ່ງລະບົບ DPI (Deep Packet Inspection) ສາມາດສະແກນລາຍນິ້ວມື ແລະ ບລັອກໄດ້ຢ່າງໜ້າເຊື່ອຖື. AmneziaWG ແກ້ໄຂບັນຫານີ້: ມັນເພີ່ມແພັກເກັດຂີ້ເຫຍື້ອໃສ່ການເຊື່ອມຕໍ່ WireGuard ທຳມະດາ, ສຸ່ມຫົວຂໍ້, ແລະ ປ່ຽນຂະໜາດຂອງຊ່ອງຈັບມື - ດັ່ງນັ້ນລາຍເຊັນລັກສະນະຂອງ WireGuard ຈຶ່ງຫາຍໄປ ແລະ ການຈະລາຈອນບໍ່ໂດດເດັ່ນຈາກການຈະລາຈອນ UDP ທຳມະດາອີກຕໍ່ໄປ.
ກຳລັງໃຊ້ອຸໂມງແບບຄລາສສິກຢູ່ແລ້ວ ແລະ ສົງໄສວ່າມັນຄຸ້ມຄ່າທີ່ຈະປ່ຽນບໍ? ປຽບທຽບສິ່ງນີ້ກັບການຕັ້ງຄ່າ OpenVPN/PPTP ທຳມະດາໃນ ການຕັ້ງຄ່າເຊີບເວີ VPN ໃນ Linux: PPTP ຫຼື OpenVPN? , ຫຼື ທຽບກັບ vanilla WireGuard (ບໍ່ມີການປິດບັງ) ໃນ ວິທີການຕັ້ງຄ່າ Wireguard VPN ໃນເຊີບເວີຂອງທ່ານ.
ຄູ່ມືນີ້ຕັ້ງຄ່າເຊີບເວີ AmneziaWG ດ້ວຍມື, ໂດຍບໍ່ມີ Docker ຫຼື web panel — ເຊິ່ງເປັນຮອຍຕີນທີ່ນ້ອຍທີ່ສຸດເທົ່າທີ່ເປັນໄປໄດ້ໃນ VPS ເອງ, ເຊິ່ງຕັ້ງຄ່າທັງໝົດຈາກ command line. ມັນເປັນຕົວເລືອກທີ່ມີນ້ຳໜັກເບົາທີ່ສຸດ ແລະ ເຮັດວຽກໄດ້ດີໃນ VPS ທີ່ມີງົບປະມານຈຳກັດ, ເນື່ອງຈາກມັນບໍ່ຕ້ອງການ GUI, ບໍ່ມີຖານຂໍ້ມູນ, ແລະ ບໍ່ມີ reverse proxy. ຕົວຢ່າງເຊີບເວີຂ້າງລຸ່ມນີ້ໃຊ້ທີ່ຢູ່ IP placeholder — ປ່ຽນມັນດ້ວຍທີ່ຢູ່ VPS ຂອງທ່ານເອງບໍ່ວ່າມັນຈະປາກົດຢູ່ໃສກໍຕາມ.
ສິ່ງທີ່ທ່ານຕ້ອງການ: VPS ທີ່ໃຊ້ Ubuntu 22.04/24.04 ຫຼື Debian 11/12, ການເຂົ້າເຖິງ root, ແລະທີ່ຢູ່ IP ຂອງ VPS ຂອງທ່ານ. ຊື່ໂດເມນບໍ່ຈຳເປັນຕ້ອງໃຊ້ - AmneziaWG ບໍ່ໄດ້ໃຊ້ໃບຢັ້ງຢືນ, ສະນັ້ນບໍ່ມີຫຍັງທີ່ຕ້ອງຕໍ່ອາຍຸ ແລະບໍ່ມີຫຍັງທີ່ DPI ຈະໝາຍວ່າເປັນການຈັບມື TLS.
ຍັງບໍ່ມີເຊີບເວີບໍ? ເບິ່ງ ວິທີການສັ່ງຊື້ເຊີບເວີ
ກຳລັງເຊື່ອມຕໍ່ກັບເຊີບເວີ
ປ່ອງຢ້ຽມ (PuTTY)
ເປີດ PuTTY, ໃສ່ທີ່ຢູ່ IP VPS ຂອງທ່ານໃສ່ໃນຊ່ອງ Host Name, ຕັ້ງ port ເປັນ 22, ແລະເຂົ້າສູ່ລະບົບເປັນ root ໂດຍໃຊ້ລະຫັດຜ່ານທີ່ຜູ້ໃຫ້ບໍລິການ VPS ຂອງທ່ານສົ່ງອີເມວຫາທ່ານ.
ທີ່ຢູ່ IP ຂອງເຊີບເວີ: ທີ່ຢູ່ IP ຂອງທ່ານ
ເຂົ້າສູ່ລະບົບໃນນາມ: root
ລະຫັດຜ່ານ: ລະຫັດຜ່ານຂອງທ່ານ
1. ເປີດ PuTTY, ໃສ່ທີ່ຢູ່ IP VPS ຂອງທ່ານໃສ່ໃນຊ່ອງ Host Name.
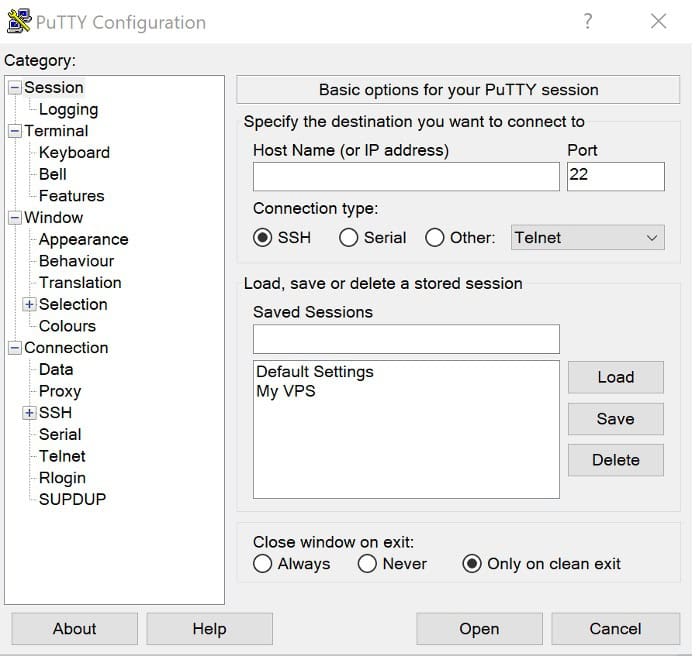
2. ຕັ້ງຄ່າພອດໄປທີ່ 22.
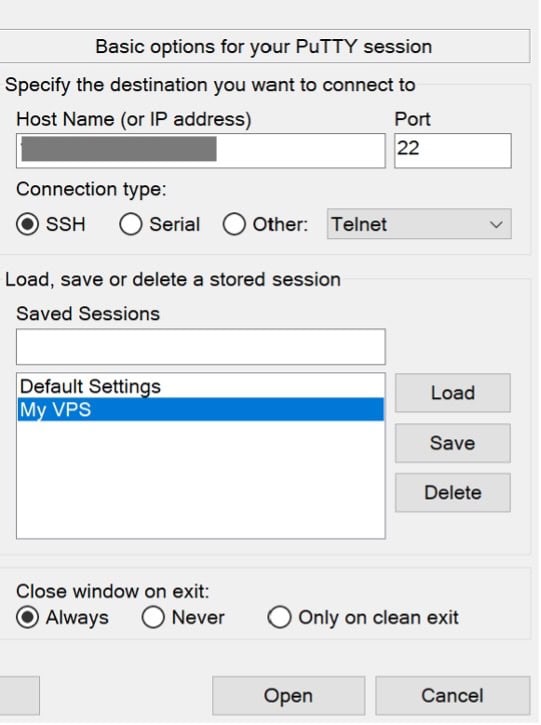
3. ເຂົ້າສູ່ລະບົບໃນຖານະ root.
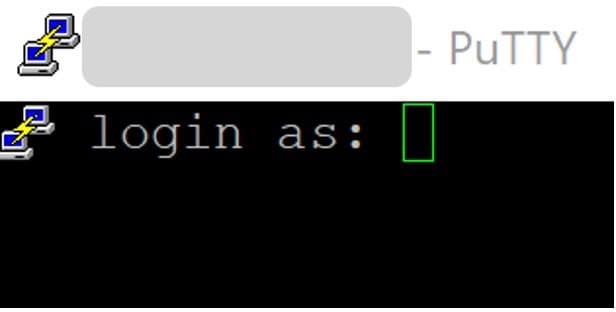
4. ການໃຊ້ລະຫັດຜ່ານທີ່ຜູ້ໃຫ້ບໍລິການ VPS ຂອງທ່ານໄດ້ສົ່ງອີເມວຫາທ່ານ.

ຜົນໄດ້ຮັບຄວນຈະເປັນດັ່ງຕໍ່ໄປນີ້:

ສຳລັບລາຍລະອຽດກ່ຽວກັບການເຊື່ອມຕໍ່ຜ່ານ PuTTY/SSH, ເບິ່ງ ວິທີການເຊື່ອມຕໍ່ກັບເຊີບເວີ Linux ຜ່ານ SSH
Linux / macOS (ເທີມິນອນ)
ssh root@YOUR_SERVER_IPຄຳສັ່ງທັງໝົດຂ້າງລຸ່ມນີ້ແມ່ນເຮັດວຽກຢູ່ໃນເຊີບເວີ, ໃນຊ່ວງ SSH ດຽວກັນນີ້ - ເຊິ່ງກວມເອົາພາກທີ 2 ຫາ 5, ບວກກັບການກວດສອບດ້ານເຊີບເວີໃນພາກທີ 9. ພາກທີ 6–8 (ການຕິດຕັ້ງ ແລະ ການຕັ້ງຄ່າລູກຄ້າ VPN) ເກີດຂຶ້ນໃນອຸປະກອນ Windows/macOS/Linux ຂອງທ່ານເອງແທນ, ເພາະວ່ານັ້ນແມ່ນອຸປະກອນທີ່ VPN ຕ້ອງໃຊ້; ແຕ່ລະພາກເຫຼົ່ານັ້ນບອກຢ່າງຊັດເຈນວ່າບັນທັດໃດ, ຖ້າມີ, ຍັງແຕະຕ້ອງເຊີບເວີຢູ່.
ກຳລັງກະກຽມເຊີບເວີ
ປັບປຸງລະບົບ
ກ່ອນທີ່ຈະຕິດຕັ້ງຫຍັງກໍ່ຕາມ, ໃຫ້ໂຫຼດຂໍ້ມູນລາຍຊື່ແພັກເກດຄືນໃໝ່ ແລະ ອັບເກຣດແພັກເກດທີ່ຕິດຕັ້ງແລ້ວ:
apt update -y && apt upgrade -yຖ້າສິ່ງນີ້ຍົກລະດັບ kernel, ໃຫ້ຣີບູດກ່ອນທີ່ຈະສ້າງໂມດູນ kernel AmneziaWG ໃນພາກທີ 3, ຖ້າບໍ່ດັ່ງນັ້ນ DKMS ອາດຈະສ້າງຕໍ່ກັບຫົວຂໍ້ kernel ທີ່ຜິດ ແລະໂມດູນຈະບໍ່ສາມາດໂຫຼດໄດ້. (ສຳລັບການທົບທວນຄືນກ່ຽວກັບ apt ແລະວິທີການເຮັດວຽກຂອງຕົວຈັດການແພັກເກດ Linux, ເບິ່ງ Linux Package Managers .) ກວດສອບດ້ວຍ:
cat /var/run/reboot-required

ເປີດໃຊ້ການສົ່ງຕໍ່ IP
ການຕັ້ງຄ່ານີ້ຊ່ວຍໃຫ້ເຊີບເວີສາມາດສົ່ງຕໍ່ແພັກເກັດຂອງລູກຄ້າໄປຫາອິນເຕີເນັດໄດ້ - ຖ້າບໍ່ມີມັນ, ອຸໂມງຈະຂຶ້ນມາແຕ່ຈະບໍ່ມີການຈະລາຈອນຜ່ານມັນໄດ້.
echo "net.ipv4.ip_forward = 1" > /etc/sysctl.d/00-amnezia.conf
sysctl --system
ຄຳສັ່ງທຳອິດສ້າງໄຟລ໌ config ທີ່ອຸທິດຕົນ; ຄຳສັ່ງທີສອງໃຊ້ມັນໂດຍບໍ່ຕ້ອງຣີສະຕາດເຊີບເວີ.

ຕັ້ງຄ່າໄຟວໍ (UFW)
ສຳລັບຂໍ້ມູນເພີ່ມເຕີມກ່ຽວກັບກົດລະບຽບ UFW, ເບິ່ງ ການຕັ້ງຄ່າ Firewall ໃນ Linux
ເປີດສອງພອດທີ່ທ່ານຕ້ອງການ: 22/tcp ສຳລັບ SSH (ຂ້າມກົດລະບຽບນີ້ໄປ ແລະ ທ່ານມີຄວາມສ່ຽງທີ່ຈະສູນເສຍການເຂົ້າເຖິງເຊີບເວີ) ແລະ 42666/udp, ພອດທີ່ AmneziaWG ຈະຮັບຟັງ.
apt install ufw -y
ufw allow 22/tcp
ufw allow 42666/udp
ufw --force enable
ufw status
ກົດລະບຽບທັງສອງຄວນສະແດງເປັນ ALLOW ໃນຜົນຜະລິດສະຖານະ ufw.

ການຕິດຕັ້ງ AmneziaWG
Debian ບໍ່ຮອງຮັບ PPA ແບບ Ubuntu ໂດຍກົງ, ສະນັ້ນ repository ຕ້ອງຖືກເພີ່ມດ້ວຍມືແທນທີ່ຈະໃຊ້ add-apt-repository. ວິທີນີ້ເຮັດວຽກໃນລັກສະນະດຽວກັນໃນ Ubuntu.
ເພີ່ມບ່ອນເກັບຂໍ້ມູນດ້ວຍຕົນເອງ
echo "deb [arch=amd64] https://ppa.launchpadcontent.net/amnezia/ppa/ubuntu jammy main" > /etc/apt/sources.list.d/amnezia.listເພີ່ມລະຫັດລາຍເຊັນ GPG
ໃຊ້ໄຟລ໌ keyring dearmored ແທນທີ່ຈະເປັນຄໍາສັ່ງ apt-key ທີ່ຖືກຍົກເລີກ, ແລະດຶງເອົາລະຫັດລາຍເຊັນທີ່ແທ້ຈິງຂອງ PPA (fingerprint 75C9DD72C799870E310542E24166F2C257290828):
apt install -y gnupg2
gpg --keyserver keyserver.ubuntu.com --recv-keys 57290828
gpg --export 57290828 | tee /usr/share/keyrings/amnezia.gpg > /dev/null
echo "deb [arch=amd64 signed-by=/usr/share/keyrings/amnezia.gpg] https://ppa.launchpadcontent.net/amnezia/ppa/ubuntu jammy main" > /etc/apt/sources.list.d/amnezia.list
ອັບເດດ ແລະ ຕິດຕັ້ງ
apt update
apt install -y amneziawg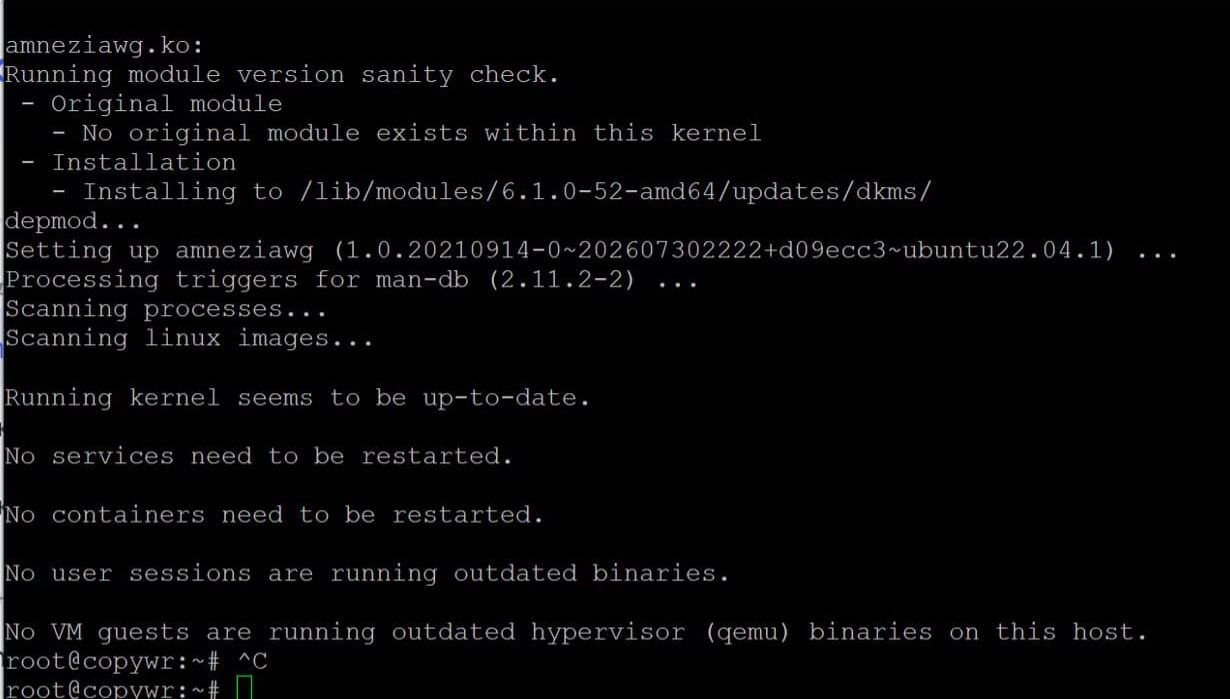
ກວດສອບວ່າໂມດູນຖືກໂຫຼດແລ້ວ
modprobe amneziawg
lsmod | grep amnezia
ກຳລັງສ້າງການຕັ້ງຄ່າເຊີບເວີ ແລະ ລູກຂ່າຍ
ຕິດຕັ້ງໂປຣແກຣມຊ່ວຍເຫຼືອຕ່າງໆ
ຕິດຕັ້ງ qrcode dependency, ຈາກນັ້ນສ້າງໄດເລກະທໍລີເຮັດວຽກທີ່ອຸທິດຕົນ ແລະ ດາວໂຫລດສະຄຣິບ community config-generator ລົງໃນນັ້ນ:
apt install -y python3-qrcode
mkdir -p ~/awg && cd ~/awg
wget -O awgcfg.py \
  https://gist.githubusercontent.com/remittor/8c3d9ff293b2ba4b13c367cc1a69f9eb/raw/awgcfg.py
ຖ້າ python3-qrcode ບໍ່ມີໃຫ້ໃຊ້ໃນ repos ຂອງ distro ຂອງທ່ານ, ໃຫ້ກັບໄປໃຊ້ pip3 install qrcode --break-system-packages (ຕ້ອງການ flag ໃນ Debian 12+/Ubuntu 24.04, ເຊິ່ງຈະບລັອກການຕິດຕັ້ງ pip ທີ່ບໍ່ໄດ້ຮັບການຄຸ້ມຄອງໂດຍຄ່າເລີ່ມຕົ້ນ). ຢ່າໃຊ້ທັງສອງການຕິດຕັ້ງ - ໃຫ້ເລືອກອັນໜຶ່ງ.
ສ້າງການຕັ້ງຄ່າເຊີບເວີ
ສ້າງ /etc/amnezia/amneziawg/awg0.conf. ທ່ານສາມາດປະໄວ້ subnet ພາຍໃນຂອງອຸໂມງ ແລະ ພອດ UDP ໄວ້ທີ່ຄ່າເລີ່ມຕົ້ນ ຫຼື ຕັ້ງຄ່າຂອງທ່ານເອງໄດ້:
python3 awgcfg.py --make /etc/amnezia/amneziawg/awg0.conf \
  -i 10.10.8.1/24 -p 42666
ທຸງ -i ກຳນົດທີ່ຢູ່ເຄືອຂ່າຍພາຍໃນ ແລະ ໜ້າກາກຂອງອຸໂມງ; -p ກຳນົດພອດ UDP ຂອງເຊີບເວີ (ພອດດຽວກັນທີ່ເປີດໃນຂັ້ນຕອນທີ 2.3).

ສ້າງແມ່ແບບການຕັ້ງຄ່າລູກຄ້າ
python3 awgcfg.py --createນີ້ຈະບັນທຶກແມ່ແບບໄວ້ໃນໂຟນເດີດຽວກັນກັບທີ່ການຕັ້ງຄ່າລູກຄ້າສ່ວນບຸກຄົນຖືກສ້າງຂຶ້ນ - ມັນປະກອບມີກະແຈສາທາລະນະຂອງເຊີບເວີ, ທີ່ຢູ່ IP ຂອງມັນ, ແລະພາລາມິເຕີການປິດບັງ (Jc, Jmin, Jmax, S1, S2, H1–H4) ທີ່ແຍກແຍະ AmneziaWG ຈາກ WireGuard ທຳມະດາ.

ເພີ່ມລູກຄ້າ
ສ້າງໜຶ່ງລາຍການຕໍ່ອຸປະກອນ — ຊື່ສາມາດເປັນຊື່ຫຍັງກໍໄດ້, ຕົວຢ່າງ: ຊື່ອຸປະກອນ:
python3 awgcfg.py -a "laptop"
python3 awgcfg.py -a "phone"
ສ້າງໄຟລ໌ລູກຄ້າ ແລະ ລະຫັດ QR
python3 awgcfg.py -c -qໂຟນເດີ ~/awg ຕອນນີ້ຈະມີໄຟລ໌ຕ່າງໆເຊັ່ນ laptop.conf ແລະ phone.conf, ບວກກັບລະຫັດ PNG QR ທີ່ກົງກັນທີ່ທ່ານສາມາດສະແກນເຂົ້າໄປໃນແອັບມືຖືໄດ້ໂດຍກົງ.

ໂຟນເດີ ~/awg ຕອນນີ້ຈະມີໄຟລ໌ຕ່າງໆເຊັ່ນ laptop.conf ແລະ phone.conf, ບວກກັບລະຫັດ PNG QR ທີ່ກົງກັນທີ່ທ່ານສາມາດສະແກນເຂົ້າໄປໃນແອັບມືຖືໄດ້ໂດຍກົງ.
ການເລີ່ມຕົ້ນການບໍລິການ ແລະ ເປີດໃຊ້ Autostart
ເປີດອິນເຕີເຟດ awg0 ແລະເປີດໃຊ້ມັນໂດຍອັດຕະໂນມັດເມື່ອຣີບູດ:
systemctl enable --now awg-quick@awg0
systemctl restart [email protected]
systemctl status [email protected]
ສະຖານະຄວນສະແດງໃຫ້ເຫັນວ່າເປີດໃຊ້ງານ (ອອກແລ້ວ) ໂດຍທີ່ເຄື່ອງເປີດໃຊ້ງານໃນເວລາເປີດເຄື່ອງ. ຖ້າຄອນໂຊນປະກົດວ່າ "ຄ້າງ" ໂດຍສະແດງບັນທຶກ, ໃຫ້ກົດ Q ເພື່ອອອກ.

ກວດສອບລາຍຊື່ຂອງເພື່ອນຮ່ວມທີ່ມີການເຄື່ອນໄຫວ ແລະ ການຈະລາຈອນຕໍ່ເພື່ອນຮ່ວມດ້ວຍ:
awg show
ການເຊື່ອມຕໍ່ຈາກ Windows
ທຸກຢ່າງໃນພາກນີ້ເກີດຂຶ້ນໃນຄອມພິວເຕີ Windows ຂອງທ່ານ, ບໍ່ແມ່ນຜ່ານ SSH — ລູກຄ້າ VPN ຕ້ອງໄດ້ຕິດຕັ້ງຢູ່ໃນອຸປະກອນທີ່ຈະໃຊ້ອຸໂມງຕົວຈິງ. ຂັ້ນຕອນດຽວທີ່ສຳຜັດກັບເຊີບເວີແມ່ນການດາວໂຫຼດ scp ໃນ 6.2, ແລະແມ່ນແຕ່ຄຳສັ່ງນັ້ນກໍ່ຖືກພິມໃສ່ຄອມພິວເຕີຂອງທ່ານ, ດຶງໄຟລ໌ທີ່ເຊີບເວີສ້າງຂຶ້ນແລ້ວໃນພາກທີ 4.
ຕິດຕັ້ງລູກຄ້າ
AmneziaWG ມີແອັບ Windows ສະເພາະ — ອິນເຕີເຟດຂອງມັນສະທ້ອນເຖິງລູກຄ້າ WireGuard ມາດຕະຖານ ແຕ່ມັນເຂົ້າໃຈພາລາມິເຕີການປິດບັງ. ດາວໂຫຼດຕົວຕິດຕັ້ງຈາກບ່ອນເກັບຂໍ້ມູນທາງການຂອງໂຄງການ:
https://github.com/amnezia-vpn/amneziawg-windows-client/releases
ລິ້ງຂ້າງເທິງນີ້ແມ່ນໜ້າການປ່ອຍຂອງລູກຄ້າ Windows ທີ່ຮັກສາໄວ້ - ດາວໂຫຼດຊັບສິນ .msi/.exe ລ່າສຸດຈາກບ່ອນນັ້ນ. ນີ້ແມ່ນໜ້າເວັບເພື່ອເປີດໃນໂປຣແກຣມທ່ອງເວັບຂອງທ່ານ, ບໍ່ແມ່ນຄຳສັ່ງທີ່ຈະວາງໃສ່ໃນເທີມິນອນ.
ເປີດໃຊ້ໂປຣແກຣມຕິດຕັ້ງ ແລະ ດຳເນີນການຕາມຕົວຊ່ວຍຕັ້ງຄ່າ; ຄ່າເລີ່ມຕົ້ນບໍ່ຈຳເປັນຕ້ອງປ່ຽນແປງ.
ນຳ ເຂົ້າການຕັ້ງຄ່າ
ຄັດລອກໄຟລ໌ການຕັ້ງຄ່າຂອງລູກຄ້າຈາກເຊີບເວີໄປຫາຄອມພິວເຕີຂອງທ່ານ - ວິທີທີ່ງ່າຍທີ່ສຸດແມ່ນ scp, ແລ່ນໃນ PowerShell ໃນຄອມພິວເຕີຂອງທ່ານ, ບໍ່ແມ່ນເຊີບເວີ:
scp root@YOUR_SERVER_IP:~/awg/laptop.conf .ໃນແອັບ AmneziaWG, ຄລິກ "ນຳເຂົ້າອຸໂມງຈາກໄຟລ໌", ເລືອກ laptop.conf, ແລະເປີດປຸ່ມສະຫຼັບທີ່ຢູ່ຂ້າງອຸໂມງໃໝ່.
ກຳລັງເຊື່ອມຕໍ່ຈາກ macOS
ມີສອງຕົວເລືອກທີ່ຮອງຮັບຄື:
- AmneziaWG (Mac App Store): ໂປຣແກຣມ client ທີ່ມີນ້ຳໜັກເບົາ, ໃຊ້ໄດ້ກັບ macOS 12 ແລະລຸ້ນຕໍ່ມາ. ຄົ້ນຫາ "AmneziaWG" ໃນ App Store, ຕິດຕັ້ງມັນ, ຈາກນັ້ນໃຊ້ "Import tunnel(s) from file" ແລະເລືອກໄຟລ໌ .conf ຂອງທ່ານ — ຂັ້ນຕອນການເຮັດວຽກດຽວກັນກັບໂປຣແກຣມ Windows.
- AmneziaVPN (ແອັບເຕັມ, macOS 14+): ດາວໂຫຼດ .pkg ຈາກ github.com/amnezia-vpn/amnezia-client/releases/latest ຖ້າທ່ານຕ້ອງການໃຊ້ແອັບ Amnezia ທີ່ມີຄຸນສົມບັດຄົບຖ້ວນແທນທີ່ຈະເປັນໂປຣແກຣມ AmneziaWG ທີ່ມີນ້ຳໜັກເບົາເທົ່ານັ້ນ.
ໃຫ້ຄັດລອກການຕັ້ງຄ່າຂອງລູກຄ້າກ່ອນຖ້າຈຳເປັນ, ຄືກັນກັບໃນຂັ້ນຕອນທີ 6.2:
scp root@YOUR_SERVER_IP:~/awg/laptop.conf .ການເຊື່ອມຕໍ່ຈາກ Linux
ໃນຄອມພິວເຕີຕັ້ງໂຕະ ຫຼື ແລັບທັອບ Linux ທ່ານມີສອງທາງເລືອກຄື:
- GUI: ຕິດຕັ້ງໂປຣແກຣມ AmneziaVPN desktop client ເຕັມຮູບແບບຈາກ github.com/amnezia-vpn/amnezia-client/releases, ຈາກນັ້ນນຳເຂົ້າໄຟລ໌ .conf ຄືກັນກັບໃນ Windows/macOS.
- CLI, ໂດຍໃຊ້ເຄື່ອງມື amneziawg ດຽວກັນກັບທີ່ໃຊ້ໃນເຊີບເວີ (awg / awg-quick):
apt install -y amneziawg
cp laptop.conf /etc/amnezia/amneziawg/awg0.conf
awg-quick up awg0
ແລ່ນລະຫັດນີ້ເພື່ອຕັດການເຊື່ອມຕໍ່.
awg-quick down awg0 ເພື່ອເປີດ tunnel ໂດຍອັດຕະໂນມັດໃນເວລາເຂົ້າສູ່ລະບົບ, ໃຫ້ເປີດໃຊ້ມັນເປັນການບໍລິການ:
systemctl enable --now awg-quick@awg0ຢືນຢັນການເຊື່ອມຕໍ່
ດ້ວຍອຸໂມງທີ່ເປີດໃຊ້ງານຈາກພາກທີ 6, 7, ຫຼື 8, ໃຫ້ກັບໄປທີ່ອຸປະກອນຂອງທ່ານເອງ (ບໍ່ແມ່ນເຊດຊັນ SSH) ແລະເປີດຕົວກວດສອບ "What's my IP" ໃນໂປຣແກຣມທ່ອງເວັບ — ທີ່ຢູ່ທີ່ສະແດງຄວນກົງກັບທີ່ຢູ່ IP ຂອງ VPS ຂອງທ່ານ. ເພື່ອຢືນຢັນຈາກພາຍໃນເຊດຊັນ SSH ແທນ, ໃຫ້ໃຊ້ awg show ໃນເຊີບເວີ ແລະຢືນຢັນວ່າ peer ຂອງລູກຄ້າສະແດງການຈັບມືກັນຫຼ້າສຸດ ແລະການຈະລາຈອນທີ່ບໍ່ແມ່ນສູນ.
ກະສານອ້າງອີງ:
|
ພາກສະຫນາມ |
ມູນຄ່າ |
|
ທີ່ຢູ່ |
YOUR_TUNNEL_IP (ທີ່ຢູ່ຂອງລູກຄ້າພາຍໃນອຸໂມງ, ຕົວຢ່າງ 10.10.8.2/32 — ມອບໝາຍໂດຍອັດຕະໂນມັດເມື່ອເພີ່ມລູກຄ້າໃນຂັ້ນຕອນທີ 4.4) |
|
Endpoint |
YOUR_SERVER_IP:42666 (ທີ່ຢູ່ IP ພາຍນອກຂອງເຊີບເວີ ແລະ ພອດ UDP ທີ່ລູກຄ້າເຊື່ອມຕໍ່.) |
|
DNS |
8.8.8.8 |
|
Jc / Jmin / Jmax |
ຈຳນວນ ແລະ ຂະໜາດຂອງແພັກເກັດ "ຂີ້ເຫຍື້ອ" ທີ່ສົ່ງກ່ອນການຈັບມື - ອາດຈະແຕກຕ່າງກັນລະຫວ່າງເຊີບເວີ ແລະ ລູກຄ້າໂດຍບໍ່ທຳລາຍການເຊື່ອມຕໍ່ |
|
S1 / S2 |
ຂະໜາດຂອງຊ່ອງຂໍ້ມູນ handshake padding — ຕ້ອງກົງກັບ byte-for-byte ລະຫວ່າງເຊີບເວີ ແລະ ລູກຄ້າທຸກຄົນ |
|
H1–H4 |
ຫົວຂໍ້ປະເພດແພັກເກັດທີ່ປິດບັງໂປໂຕຄອນເປັນການຈະລາຈອນທຳມະດາ - ຕ້ອງກົງກັນຢ່າງແນ່ນອນ, ແລະຕ້ອງເປັນເອກະລັກຈາກກັນແລະກັນ |
ມີພຽງ S1/S2 ແລະ H1–H4 ເທົ່ານັ້ນທີ່ຕ້ອງຄືກັນຢູ່ທັງສອງສົ້ນຂອງອຸໂມງ; Jc, Jmin, ແລະ Jmax ແມ່ນກ່ຽວກັບວິທີທີ່ແຕ່ລະຝ່າຍຄວບຄຸມການຈະລາຈອນຂີ້ເຫຍື້ອທີ່ອອກໄປຂອງຕົນເອງ, ດັ່ງນັ້ນຄ່າຂອງລູກຄ້າ ແລະ ເຊີບເວີສາມາດແຕກຕ່າງກັນໄດ້ຢ່າງຖືກຕ້ອງ, ດັ່ງທີ່ເຮັດໃນຕົວຢ່າງຂ້າງເທິງ.
ສະຫຼຸບ
ການປະຕິບັດຕາມຄູ່ມືນີ້ເຮັດໃຫ້ VPS ຂອງທ່ານໃຊ້ເຊີບເວີ AmneziaWG ຂອງຕົນເອງ: ໂປຣໂຕຄອນທີ່ເຂົ້າກັນໄດ້ກັບ WireGuard ທີ່ມີການປິດບັງການຈະລາຈອນທີ່ຍາກກວ່າຢ່າງເຫັນໄດ້ຊັດສຳລັບລະບົບ DPI ທີ່ຈະແຍກອອກຈາກການຈະລາຈອນ UDP ທຳມະດາກ່ວາ WireGuard ທຳມະດາ. ການບໍລິການເຮັດວຽກເປັນໜ່ວຍ systemd awg-quick@awg0 ແລະຢູ່ລອດຫຼັງຈາກການຣີບູດເຊີບເວີໂດຍບໍ່ມີການກະທຳໃດໆຈາກທ່ານ.
ໄຟລ໌ .conf ແລະລະຫັດ QR ທີ່ໄດ້ຮັບໃນ ~/awg ບໍ່ພຽງແຕ່ເຮັດວຽກກັບລູກຄ້າ Windows ເທົ່ານັ້ນແຕ່ຍັງສາມາດນຳເຂົ້າໄປໃນແອັບ AmneziaWG ຫຼື Amnezia ສຳລັບ Android, iOS, macOS ແລະ Linux, ເຊັ່ນດຽວກັນກັບເຣົາເຕີ Keenetic ແລະ OpenWrt.
ເພີ່ມລູກຄ້າໃໝ່ໄດ້ທຸກເວລາໂດຍການເຮັດຊ້ຳຂັ້ນຕອນ 4.4–4.5 (python3 awgcfg.py -a "name", ຈາກນັ້ນ awgcfg.py -c -q) ແລະ ເລີ່ມຕົ້ນອິນເຕີເຟດຄືນໃໝ່ດ້ວຍ systemctl restart [email protected].
ນິໄສບາງຢ່າງທີ່ຄວນຮັກສາໄວ້ເມື່ອເຊີບເວີເຮັດວຽກ:
- ຮັກສາລະບົບໃຫ້ໄດ້ຮັບການແກ້ໄຂແລ້ວ. ໃຫ້ເປີດໃຊ້ apt update -y && apt upgrade -y ຄືນໃໝ່ເປັນໄລຍະໆ, ແລະຣີສະຕາດຫຼັງຈາກການອັບເກຣດ kernel ເພື່ອໃຫ້ DKMS ສ້າງໂມດູນ amneziawg ຄືນໃໝ່ຕໍ່ກັບ kernel ໃໝ່.
- ສຳຮອງຂໍ້ມູນ ~/awg. ມັນເກັບຮັກສາລະຫັດສ່ວນຕົວຂອງລູກຄ້າແຕ່ລະຄົນ ແລະ ຄູ່ລະຫັດຂອງເຊີບເວີເອງໄວ້ໃນ awg0.conf; ການສູນເສຍມັນໝາຍເຖິງການສ້າງການຕັ້ງຄ່າຄືນໃໝ່ສຳລັບທຸກອຸປະກອນ.
- ຍົກເລີກອຸປະກອນທີ່ເສຍໄປໂດຍດ່ວນ. ລຶບບລັອກ [Peer] ທີ່ສອດຄ້ອງກັນອອກຈາກ /etc/amnezia/amneziawg/awg0.conf ແລະ ເປີດໃຊ້ systemctl restart [email protected].
ຖ້າການເຊື່ອມຕໍ່ບໍ່ເກີດຂຶ້ນ, ໃຫ້ກວດສອບຕາມລຳດັບ:
- ສະຖານະການບໍລິການ (ສະຖານະ systemctl [email protected])
- ກົດລະບຽບຂອງໄຟວໍ (ສະຖານະ ufw — ພອດ 42666/udp ຕ້ອງເປີດຢູ່)
- ສະຖານະ DKMS/ໂມດູນ ຖ້າອິນເຕີເຟດບໍ່ເລີ່ມຕົ້ນ (ສະຖານະ dkms, lsmod | grep amnezia)
- ລາຍຊື່ຂອງເພື່ອນຮ່ວມງານທີ່ມີການເຄື່ອນໄຫວຢູ່ໃນເຊີບເວີ (ສະແດງ awg)
- ວ່າການຕັ້ງຄ່າລູກຄ້າຊີ້ໄປທີ່ທີ່ຢູ່ IP ຂອງເຊີບເວີພາຍນອກທີ່ຖືກຕ້ອງ
ການປຽບທຽບ AmneziaWG ກັບຕົວເລືອກອື່ນໆກ່ອນທີ່ຈະຢືນຢັນບໍ? ເບິ່ງ ການຕັ້ງຄ່າເຊີບເວີ VPN ໃນ Linux: PPTP ຫຼື OpenVPN? ແລະ ວິທີການຕັ້ງຄ່າ Wireguard VPN ໃນເຊີບເວີຂອງທ່ານ . ຖ້າທ່ານຕ້ອງການພຽງແຕ່ proxy ງ່າຍໆແທນທີ່ຈະເປັນອຸໂມງ VPN ເຕັມຮູບແບບ, ການຕັ້ງຄ່າ 3proxy ໃນ CentOS/ArchLinux ແມ່ນທາງເລືອກທີ່ເບົາກວ່າ. ສຳລັບການເຮັດໃຫ້ເຊີບເວີແຂງແຮງທົ່ວໄປເມື່ອ VPN ເປີດໃຊ້ງານແລ້ວ, ເບິ່ງ ຜູ້ໃຊ້ Linux: ການຄຸ້ມຄອງ ແລະ ການອະນຸຍາດ.
