


ໃນປະຈຸບັນ, ເທັກໂນໂລຢີ VPN ແລະ proxy ມີຄວາມຕ້ອງການເພີ່ມຂຶ້ນເລື້ອຍໆ. ຜູ້ໃຊ້ນຳໃຊ້ພວກມັນເພື່ອການເຂົ້າເຖິງອິນເຕີເນັດທີ່ປອດໄພ, ຫຼີກລ່ຽງການກວດສອບ, ແລະ ປົກປ້ອງຈາກໄພຂົ່ມຂູ່ຈາກພາຍນອກ. ເມື່ອທ່ານເຊື່ອມຕໍ່ກັບເຊີບເວີດັ່ງກ່າວ, ການຈະລາຈອນທັງໝົດຂອງທ່ານຈະເດີນທາງຜ່ານອຸໂມງທີ່ຖືກເຂົ້າລະຫັດ, ແລະ ເຊີບເວີຈະກາຍເປັນປະຕູສູ່ເຄືອຂ່າຍຂອງທ່ານ.
ໂປໂຕຄອນຄລາສສິກເຊັ່ນ OpenVPN ຫຼື WireGuard ເຮັດວຽກໄດ້ດີພາຍໃຕ້ສະພາບທີ່ໝັ້ນຄົງ ແຕ່ມັກຈະມີບັນຫາຄວາມໄວຫຼຸດລົງໃນການເຊື່ອມຕໍ່ທີ່ບໍ່ດີທີ່ມີການສູນເສຍແພັກເກັດສູງ (ເຄືອຂ່າຍມືຖື, Wi-Fi ສາທາລະນະ, ປະເທດທີ່ມີການກວດສອບທີ່ເຂັ້ມງວດ). ນີ້ແມ່ນບ່ອນທີ່ໂປໂຕຄອນທີ່ທັນສະໄໝເຊັ່ນ Hysteria2 ແລະ TUIC ເຂົ້າມາມີບົດບາດ. ພວກມັນຖືກສ້າງຂຶ້ນເທິງ QUIC, ເຊິ່ງສະເໜີຄວາມໄວສູງ, ຄວາມໜ່ວງເວລາຕ່ຳ, ແລະ ການປິດບັງການຈະລາຈອນທີ່ມີປະສິດທິພາບຄືກັບ HTTPS ປົກກະຕິ (HTTP/3).
Hysteria2 ໃຊ້ອັລກໍຣິທຶມ "Brutal", ເຊິ່ງໃຊ້ປະໂຫຍດຈາກແບນວິດທີ່ມີຢູ່ຢ່າງຮຸກຮານ. TUIC (ເວີຊັນ 5) ມີລັກສະນະໂດຍຄ່າໃຊ້ຈ່າຍໜ້ອຍທີ່ສຸດ, ການຮອງຮັບ UDP ທີ່ດີເລີດ, ແລະ ການສ້າງການເຊື່ອມຕໍ່ 0-RTT.
ໃນບົດຄວາມນີ້, ພວກເຮົາຈະຍ່າງຜ່ານການຕັ້ງຄ່າເຊີບເວີໃນ Ubuntu/Debian ແລະການເຊື່ອມຕໍ່ຈາກ Windows.
ສິ່ງທີ່ທ່ານຕ້ອງການ: VPS ທີ່ໃຊ້ Ubuntu 22.04/24.04 ຫຼື Debian 12, ການເຂົ້າເຖິງ root, ແລະທີ່ຢູ່ IP ຂອງເຊີບເວີ. ບໍ່ຕ້ອງການໂດເມນ.
ກຳ ລັງເຊື່ອມຕໍ່ຫາເຊີບເວີ
Windows (PuTTY): ເປີດ PuTTY, ໃສ່ YOUR_SERVER_IP ເປັນໂຮດ, 22 ເປັນພອດ, ແລະເຂົ້າສູ່ລະບົບເປັນ root ດ້ວຍລະຫັດຜ່ານຈາກອີເມວຂອງຜູ້ໃຫ້ບໍລິການ VPS ຂອງທ່ານ.
Linux/macOS (ເທີມິນອນ):
ssh root@YOUR_SERVER_IPຄຳສັ່ງທັງໝົດຂ້າງລຸ່ມນີ້ແມ່ນເຮັດວຽກຢູ່ໃນເຊີບເວີ, ໃນຊ່ວງເວລາດຽວກັນນີ້.
ການກະກຽມເຊີບເວີ (Ubuntu / Debian)
ເປີດໃຊ້ການສົ່ງຕໍ່ IP
ສິ່ງນີ້ຊ່ວຍໃຫ້ເຊີບເວີສາມາດສົ່ງຕໍ່ແພັກເກັດລູກຄ້າໄປຍັງອິນເຕີເນັດໄດ້ຕື່ມອີກ.
nano /etc/sysctl.confໃສ່ ຫຼື ສ້າງລະຫັດຜ່ານ (ໃຊ້ຕົວອັກສອນ ແລະ ຕົວເລກພາສາອັງກິດເທົ່ານັ້ນ, ຫ້າມໃຊ້ຊ່ອງຫວ່າງ).
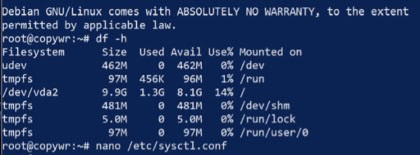
ຊອກຫາ ແລະ ບໍ່ໃສ່ຄຳເຫັນ (ເອົາ # ອອກຢູ່ຕົ້ນ) ຫຼື ຕື່ມແຖວຕໍ່ໄປນີ້:
net.ipv4.ip_forward=1
ບັນທຶກໄຟລ໌ (Ctrl+O, Enter) ແລະອອກ (Ctrl+X). ນຳໃຊ້ການປ່ຽນແປງໂດຍບໍ່ຕ້ອງຣີສະຕາດ:
sysctl -pການຕັ້ງຄ່າ NAT (ການປອມແປງ)
ການຕັ້ງຄ່ານີ້ອະນຸຍາດໃຫ້ລູກຄ້າເຂົ້າເຖິງອິນເຕີເນັດຜ່ານເຊີບເວີຂອງທ່ານໂດຍໃຊ້ທີ່ຢູ່ IP ຂອງມັນ.
ຊອກຫາຊື່ຂອງອິນເຕີເຟດເຄືອຂ່າຍພາຍນອກຂອງທ່ານ (ອັນທີ່ຫັນໜ້າເຂົ້າຫາອິນເຕີເນັດ):
ip link show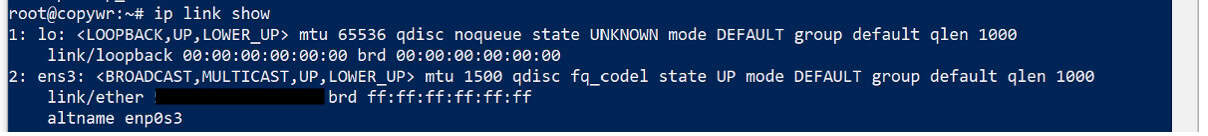
ໂດຍປົກກະຕິແລ້ວນີ້ແມ່ນ eth0, ens3, ຫຼື enp1s0. ຄັດລອກ ຫຼື ຈື່ມັນໄວ້, ຈາກນັ້ນເພີ່ມກົດ masquerading ໃສ່ iptables — ປ່ຽນ eth0 ດ້ວຍຊື່ອິນເຕີເຟດຂອງທ່ານເອງ:
iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
ກຳລັງບັນທຶກກົດລະບຽບ iptables
ເພື່ອປ້ອງກັນບໍ່ໃຫ້ກົດລະບຽບຖືກຕັ້ງຄ່າໃໝ່ຫຼັງຈາກເຊີບເວີຣີບູດ, ພວກມັນຈຳເປັນຕ້ອງຖືກບັນທຶກໄວ້.
apt update
apt install iptables-persistent -y
netfilter-persistent save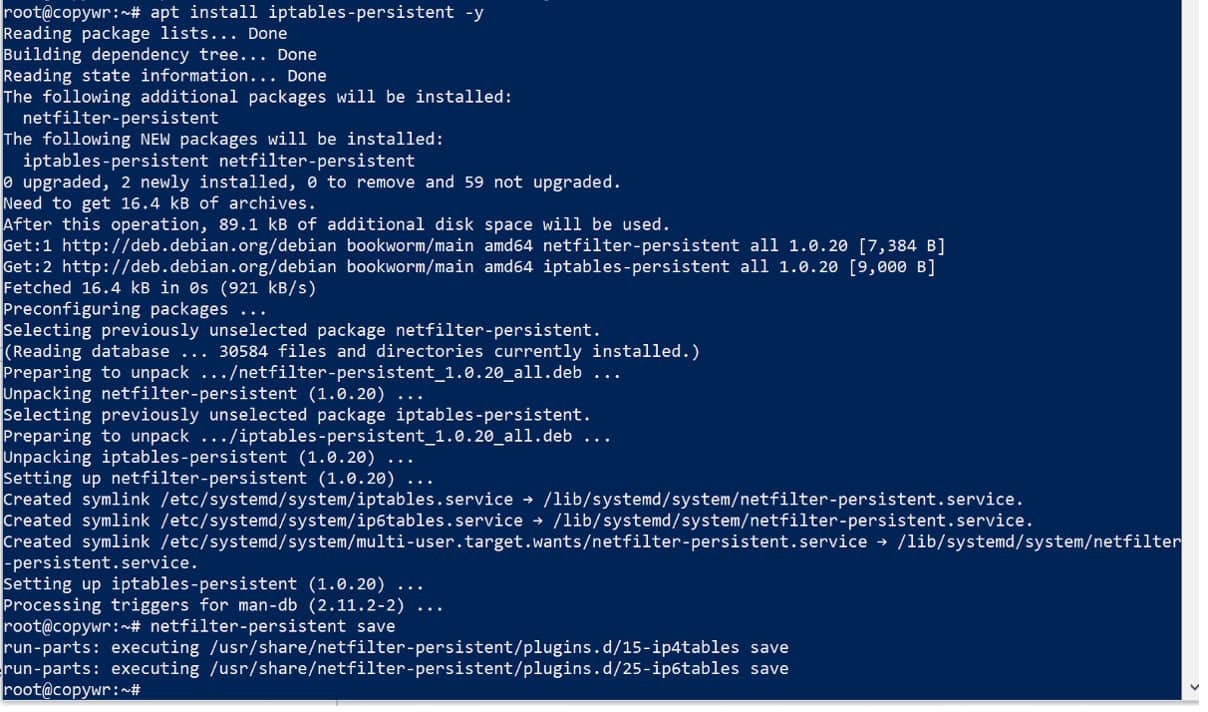
ໃນລະຫວ່າງການຕິດຕັ້ງ ທ່ານອາດຈະເຫັນການແຈ້ງເຕືອນໃຫ້ບັນທຶກກົດລະບຽບ IPv4/IPv6 ປັດຈຸບັນ — ຕອບ "ແມ່ນແລ້ວ" ທັງສອງຄັ້ງ.
ການຕັ້ງຄ່າໄຟວໍ (UFW)
ພວກເຮົາເປີດພອດທັງໝົດທີ່ພວກເຮົາຕ້ອງການທັນທີ, ສະນັ້ນບໍ່ຈຳເປັນຕ້ອງກັບມາຂັ້ນຕອນນີ້ໃນພາຍຫຼັງ: 22 ສຳລັບ SSH (ການຂ້າມອັນນີ້ຈະລັອກທ່ານອອກຈາກເຊີບເວີ), 443/udp ສຳລັບ Hysteria2, ແລະ 8443/udp ສຳລັບ TUIC.
apt install ufw -y
ufw allow 22/tcp
ufw allow 443/udp
ufw allow 8443/udp
ufw --force enable
ufw status
ຜົນຜະລິດຂອງສະຖານະ ufw ຄວນລະບຸກົດລະບຽບທັງສາມຢ່າງວ່າເປັນການເຄື່ອນໄຫວ.
ຮິສເຕີເຣຍ2
ການຕິດຕັ້ງເຊີບເວີ Hysteria2
chmod +x hysteria-linux-amd64
mv hysteria-linux-amd64 /usr/local/bin/hysteria
hysteria version
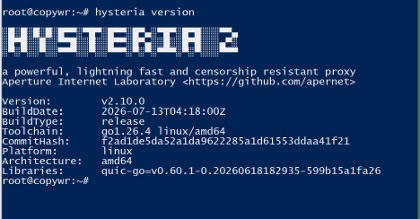
ໃຫ້ແນ່ໃຈວ່າຜົນຜະລິດຂອງເວີຊັນປາກົດໂດຍບໍ່ມີຂໍ້ຜິດພາດ — ອັນນີ້ຢືນຢັນວ່າໄບນາຣີເຮັດວຽກຢ່າງຖືກຕ້ອງ.
ການສ້າງໃບຢັ້ງຢືນ SSL ທີ່ເຊັນດ້ວຍຕົນເອງ
ພວກເຮົາຕ້ອງການລະຫັດການເຂົ້າລະຫັດຂອງພວກເຮົາເອງເພື່ອປົກປ້ອງການຈະລາຈອນລະຫວ່າງຄອມພິວເຕີຂອງທ່ານ ແລະ ເຊີບເວີ. ເນື່ອງຈາກພວກເຮົາບໍ່ມີໂດເມນ, ພວກເຮົາຈະສ້າງໃບຢັ້ງຢືນທີ່ເຊັນດ້ວຍຕົນເອງທີ່ມີຜົນບັງຄັບໃຊ້ເປັນເວລາ 365 ມື້. ເນື່ອງຈາກສິ່ງນີ້, ທ່ານຈະຕ້ອງເປີດໃຊ້ "ຂ້າມການກວດສອບໃບຢັ້ງຢືນ" ໃນລູກຄ້າໃນພາຍຫຼັງ.
mkdir -p /etc/hysteria
chmod 755 /etc/hysteria

openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /etc/hysteria/private.key \
  -out /etc/hysteria/cert.crt \
  -subj "/CN=YOUR_SERVER_IP"
ls -la /etc/hysteria/ທັງ cert.crt ແລະ private.key ຄວນຈະຖືກລະບຸໄວ້.
ກຳລັງສ້າງໄຟລ໌ການຕັ້ງຄ່າ
nano /etc/hysteria/config.yamlວາງຂໍ້ມູນຕໍ່ໄປນີ້, ແທນທີ່ YOUR_PASSWORD ດ້ວຍລະຫັດຜ່ານຂອງທ່ານເອງ (ຕົວອັກສອນ ແລະ ຕົວເລກພາສາອັງກິດເທົ່ານັ້ນ, ຫ້າມຊ່ອງຫວ່າງ):
listen: :443

tls:
  cert: /etc/hysteria/cert.crt
  key: /etc/hysteria/private.key

auth:
  type: password
  password: "YOUR_PASSWORD"

masquerade:
  type: proxy
  proxy:
    url: https://cloudflare.com
    rewriteHost: true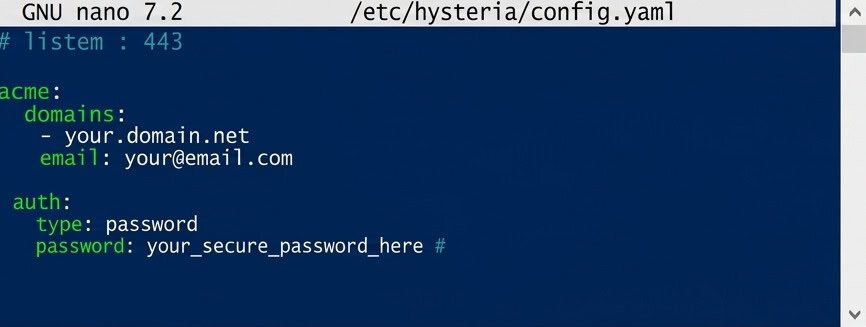
ບລັອກ masquerade ເຮັດໃຫ້ເຊີບເວີເບິ່ງຄືກັບເວັບໄຊທ໌ທຳມະດາ ຖ້າຜູ້ໃດຜູ້ໜຶ່ງເປີດທີ່ຢູ່ IP ຂອງມັນໃນບຣາວເຊີ ແທນທີ່ຈະເປີດເຜີຍສັນຍານຂອງ proxy.
ບັນທຶກ (Ctrl+O, Enter) ແລະອອກ (Ctrl+X).
ກຳລັງຕັ້ງຄ່າການເລີ່ມຕົ້ນອັດຕະໂນມັດ
nano /etc/systemd/system/hysteria.service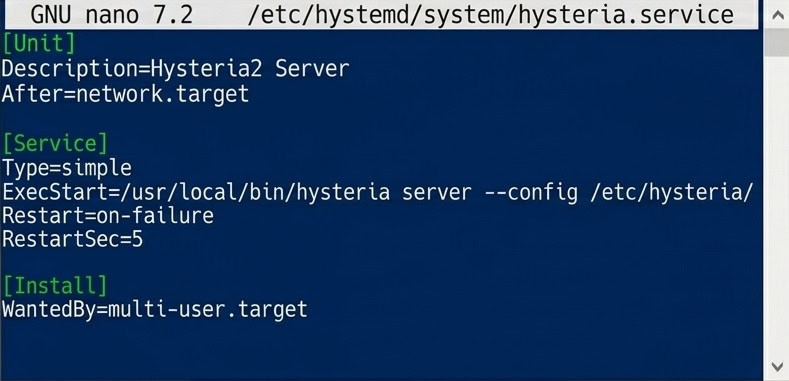
ໄຟລ໌ຫົວໜ່ວຍ systemd ສຳລັບການເລີ່ມອັດຕະໂນມັດຂອງ Hysteria2.
[Unit]
Description=Hysteria2 Server
After=network.target

[Service]
Type=simple
ExecStart=/usr/local/bin/hysteria server --config /etc/hysteria/config.yaml
Restart=on-failure
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now hysteria.service
systemctl status hysteria.service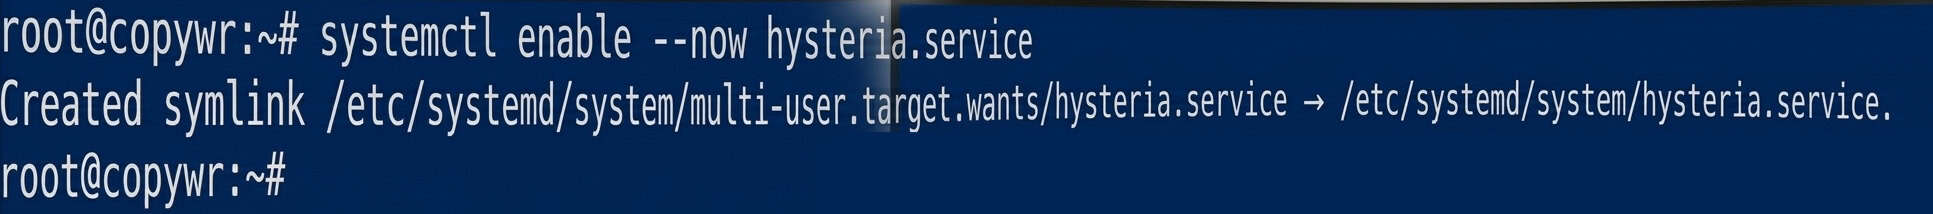
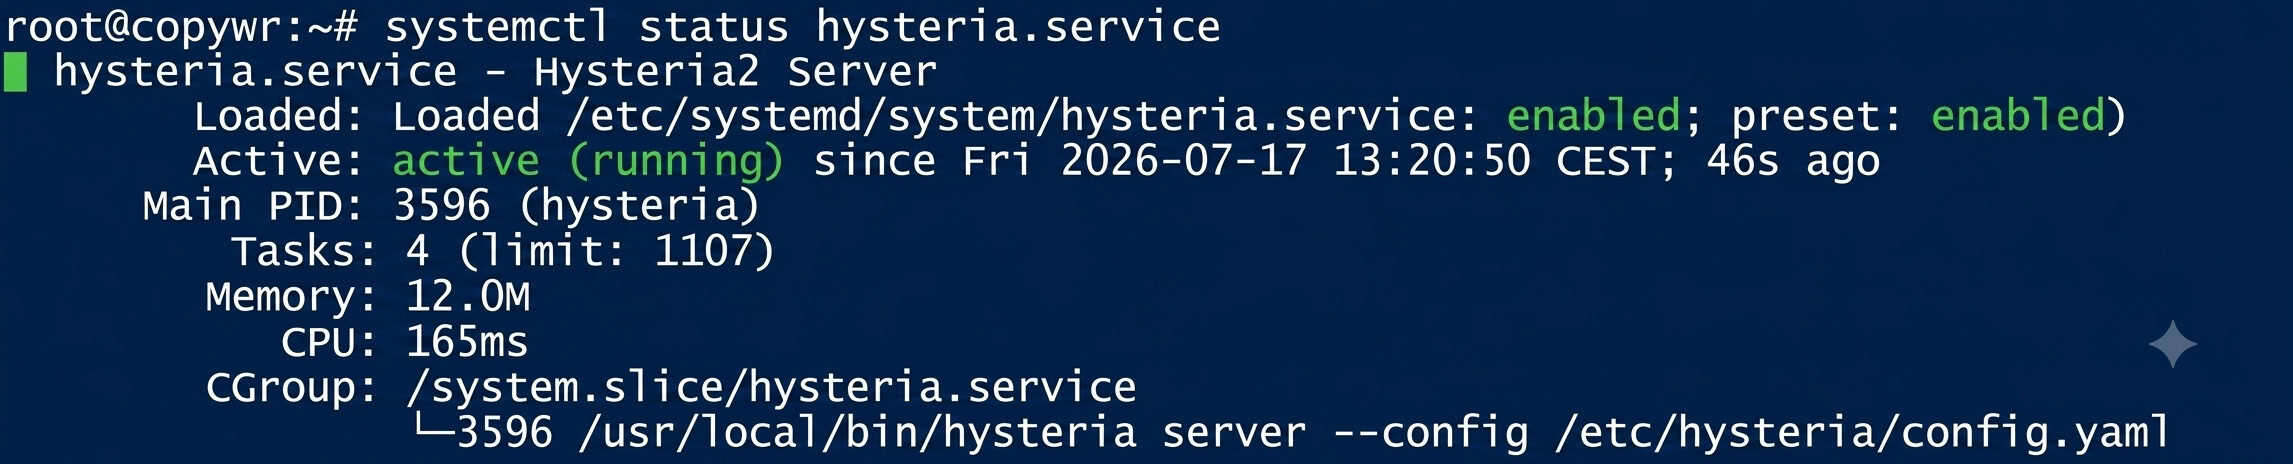
ສະຖານະຄວນສະແດງໃຫ້ເຫັນວ່າເປີດໃຊ້ງານຢູ່ (ກຳລັງເຮັດວຽກຢູ່). ຖ້າຄອນໂຊນ "ຕິດຢູ່" ໃນມຸມມອງບັນທຶກ, ໃຫ້ກົດ Q ເພື່ອອອກຈາກມັນ.
TUIC v5
ການດາວໂຫຼດ ແລະ ຕິດຕັ້ງ TUIC
mkdir -p /usr/local/sbin/tuicກວດສອບລຸ້ນທີ່ມີຢູ່:
curl -s https://api.github.com/repos/tuic-protocol/tuic/releases | grep -Po '"tag_name": "\K[^"]*' | head -10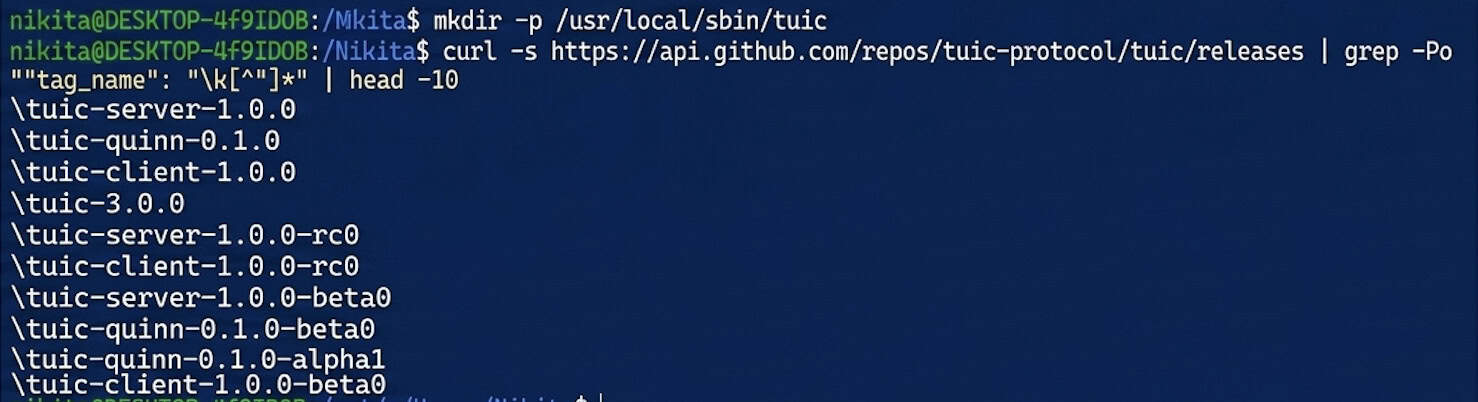
ດາວໂຫຼດໄຟລ໌ໄບນາຣີຂອງເຊີບເວີ — ປ່ຽນໝາຍເລກເວີຊັນປັດຈຸບັນເປັນ 1.0.0:
wget https://github.com/tuic-protocol/tuic/releases/download/1.0.0/tuic-server-1.0.0-x86_64-unknown-linux-gnu \
  -O /usr/local/sbin/tuic/tuic-server
chmod +x /usr/local/sbin/tuic/tuic-server
/usr/local/sbin/tuic/tuic-server --version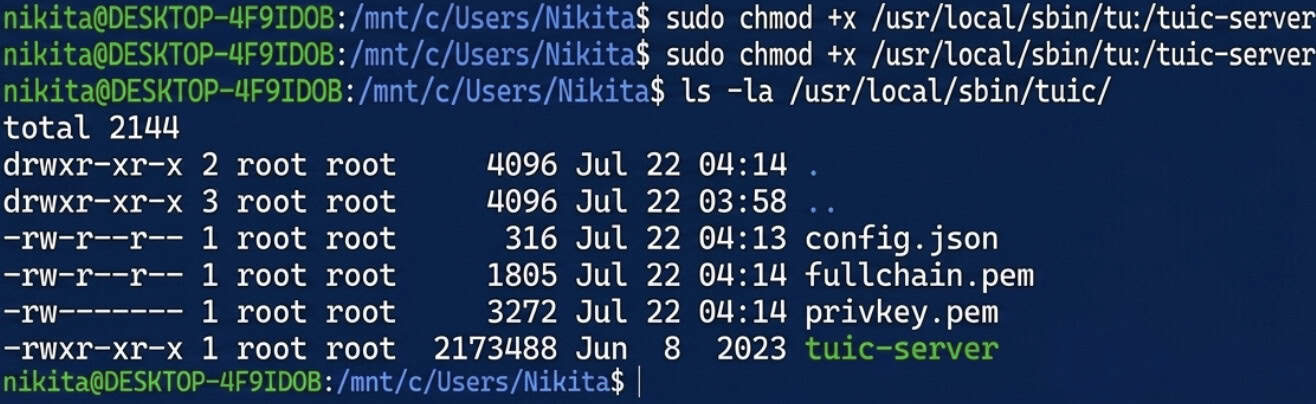
ການສ້າງໃບຢັ້ງຢືນທີ່ເຊັນດ້ວຍຕົນເອງສຳລັບ TUIC
openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /usr/local/sbin/tuic/privkey.pem \
  -out /usr/local/sbin/tuic/fullchain.pem \
  -subj "/CN=YOUR_SERVER_IP"

ls -la /usr/local/sbin/tuic/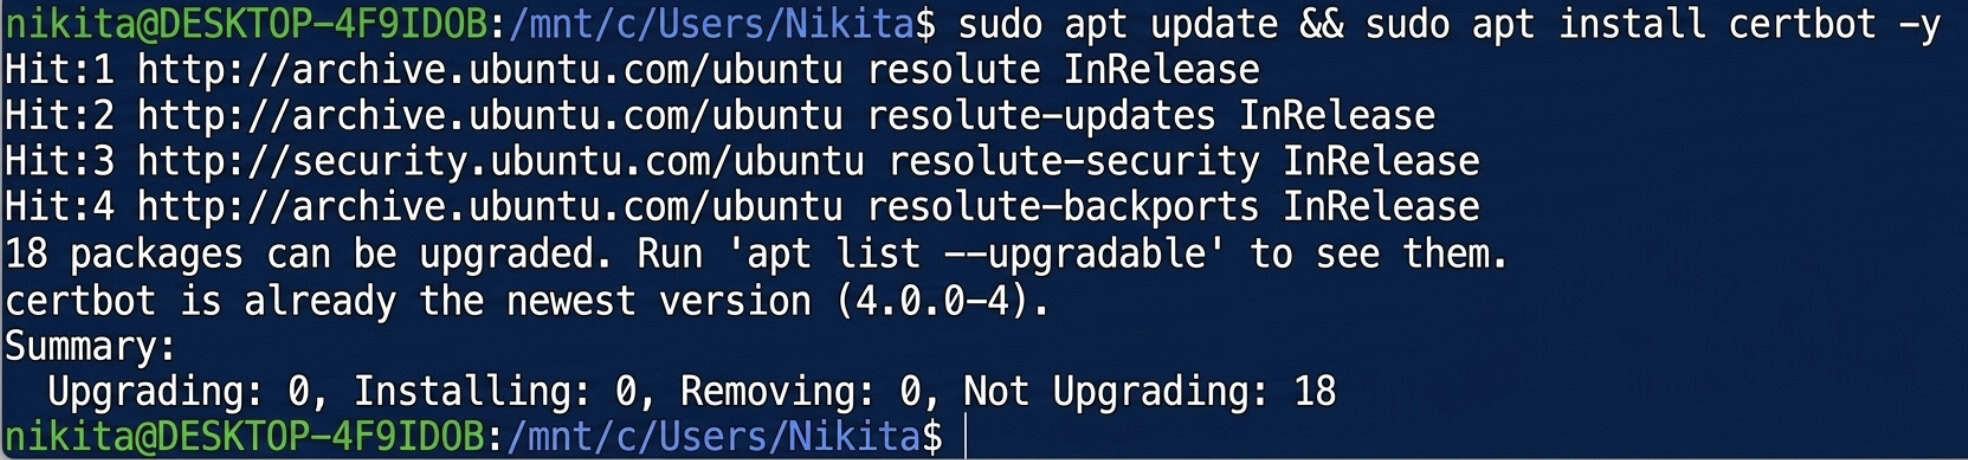
ການສ້າງ UUID
apt install uuid-runtime -y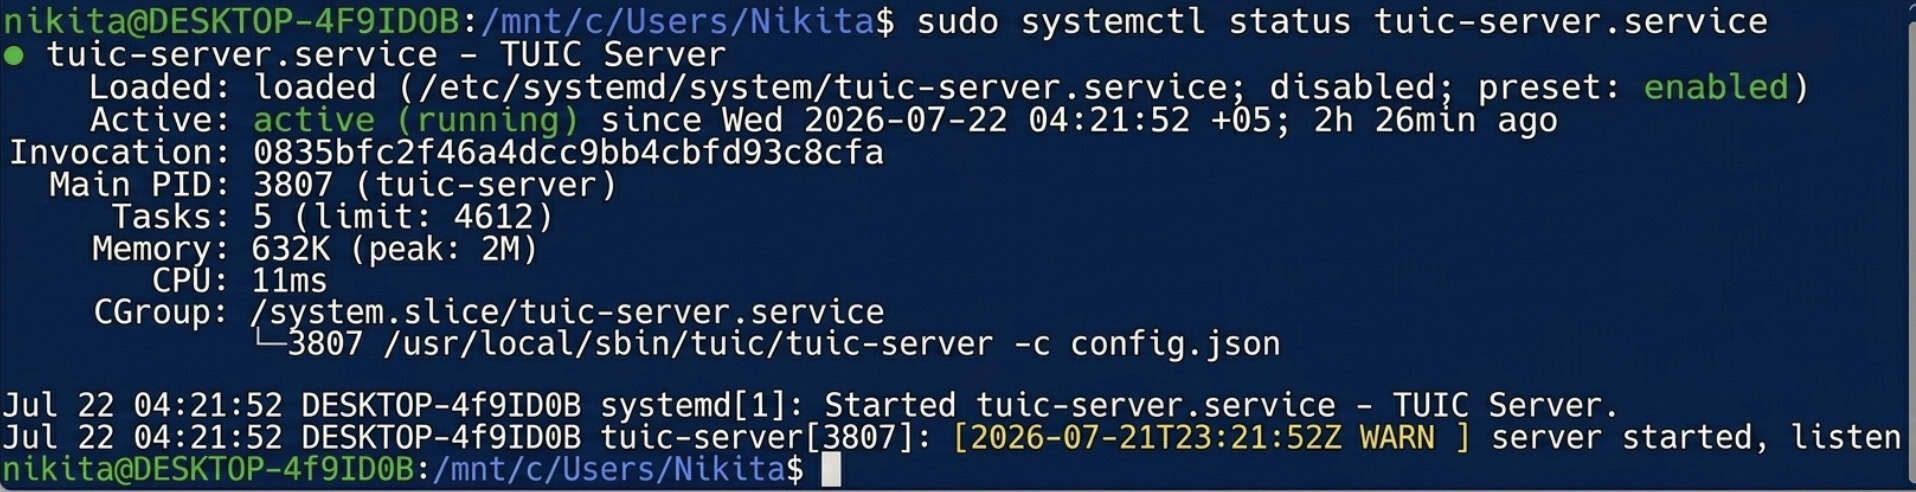
uuidgen
ຄັດລອກ UUID ທີ່ໄດ້ຮັບ — ທ່ານຈະຕ້ອງການມັນທັງໃນການຕັ້ງຄ່າເຊີບເວີຂ້າງລຸ່ມນີ້ ແລະ ໃນການຕັ້ງຄ່າລູກຄ້າ.
ກຳລັງສ້າງໄຟລ໌ການຕັ້ງຄ່າ
config.json ທີ່ສຳເລັດແລ້ວສຳລັບເຊີບເວີ TUIC:
nano /usr/local/sbin/tuic/config.json
{
    "server": "[::]:8443",
    "users": {
        "YOUR_UUID": "YOUR_TUIC_PASSWORD"
    },
    "certificate": "/usr/local/sbin/tuic/fullchain.pem",
    "private_key": "/usr/local/sbin/tuic/privkey.pem",
    "congestion_control": "bbr",
    "alpn": ["h3"],
    "log_level": "warn"
}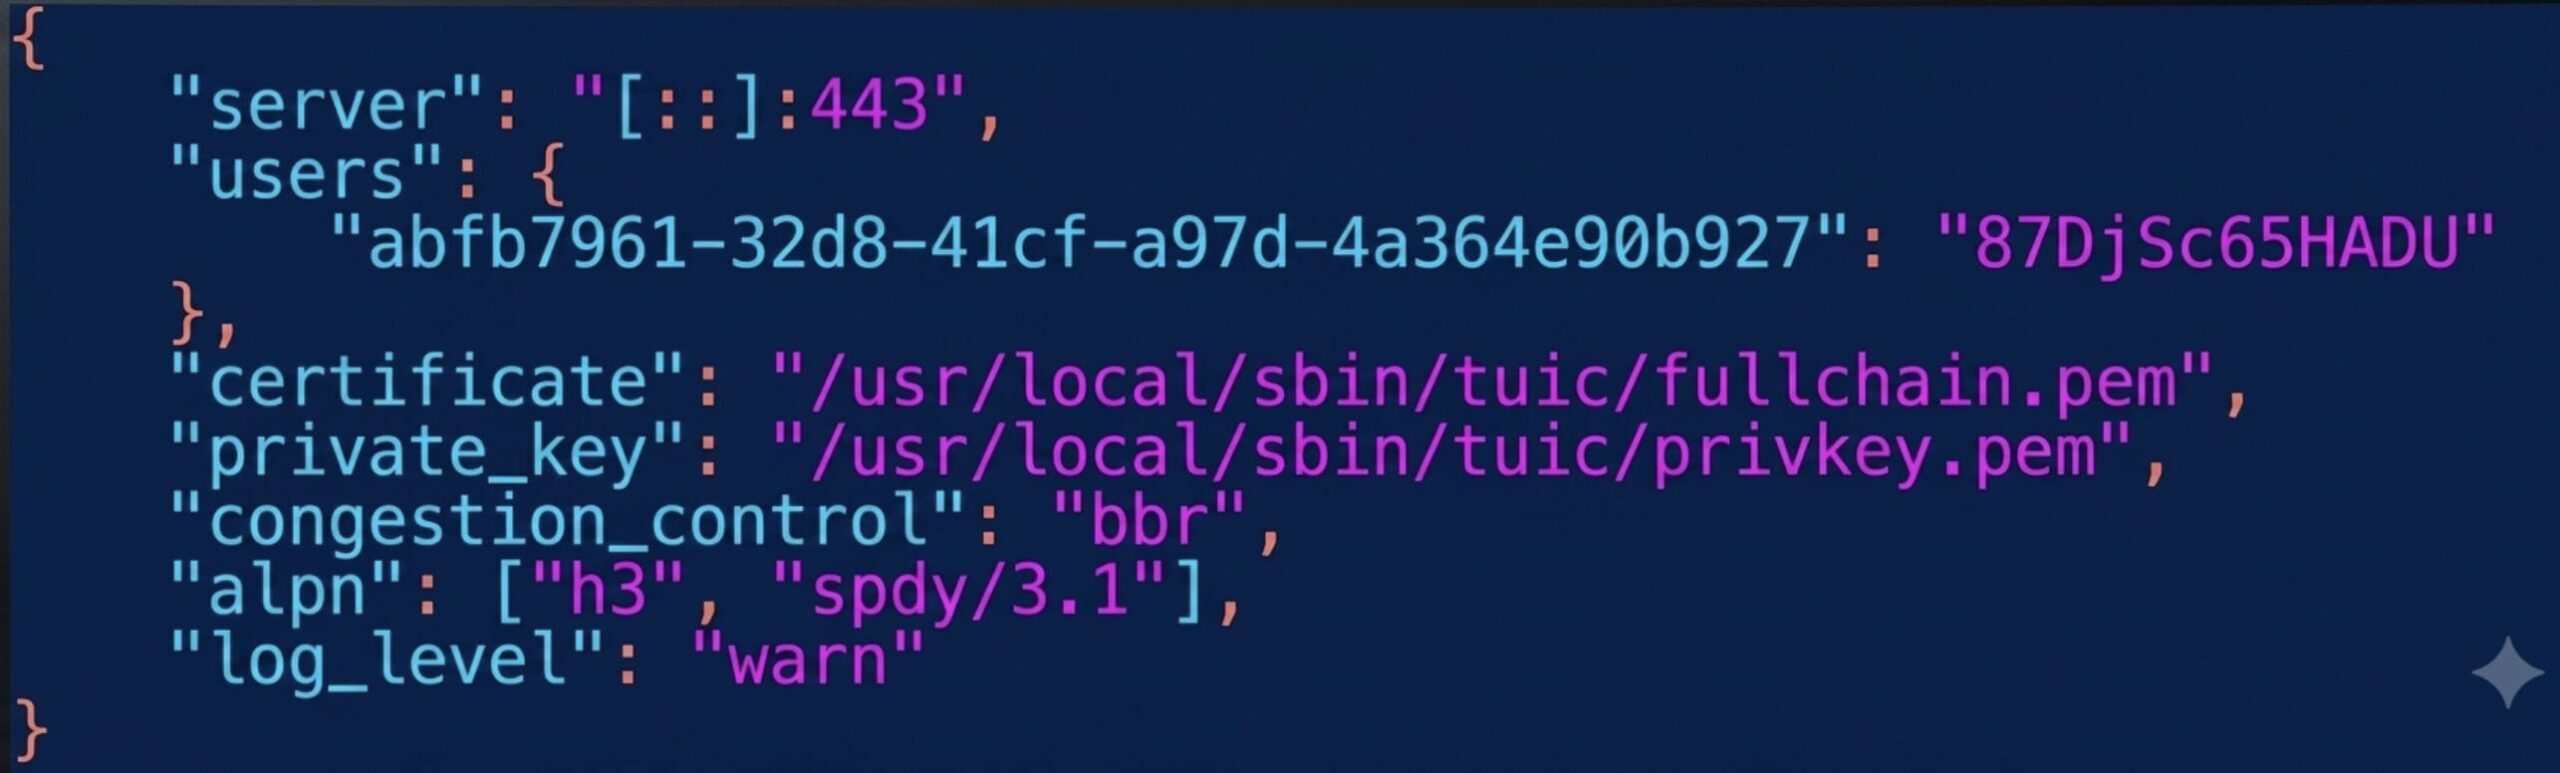
ພວກເຮົາໃຊ້ພອດ 8443 ຢູ່ທີ່ນີ້ ເພາະວ່າ 443 ຖືກໃຊ້ໂດຍ Hysteria2 ແລ້ວ. ປ່ຽນ YOUR_UUID ດ້ວຍຄ່າຈາກຂັ້ນຕອນທີ 4.3 ແລະ YOUR_TUIC_PASSWORD ດ້ວຍລະຫັດຜ່ານຂອງທ່ານເອງ.
ບັນທຶກ (Ctrl+O, Enter) ແລະອອກ (Ctrl+X).
ການທົດສອບການເລີ່ມຕົ້ນດ້ວຍມື
/usr/local/sbin/tuic/tuic-server -c /usr/local/sbin/tuic/config.json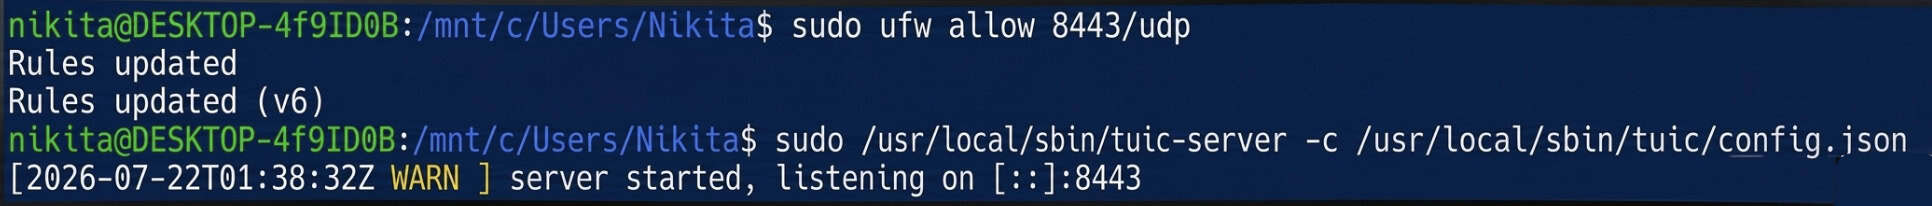
ຖ້າບໍ່ມີຂໍ້ຜິດພາດປາກົດຂຶ້ນ, ການຕັ້ງຄ່າແມ່ນຖືກຕ້ອງ. ຢຸດມັນດ້ວຍ Ctrl+C ແລະຍ້າຍໄປຕັ້ງຄ່າການເລີ່ມຕົ້ນອັດຕະໂນມັດ.
ກຳລັງຕັ້ງຄ່າການເລີ່ມຕົ້ນອັດຕະໂນມັດ
nano /etc/systemd/system/tuic-server.service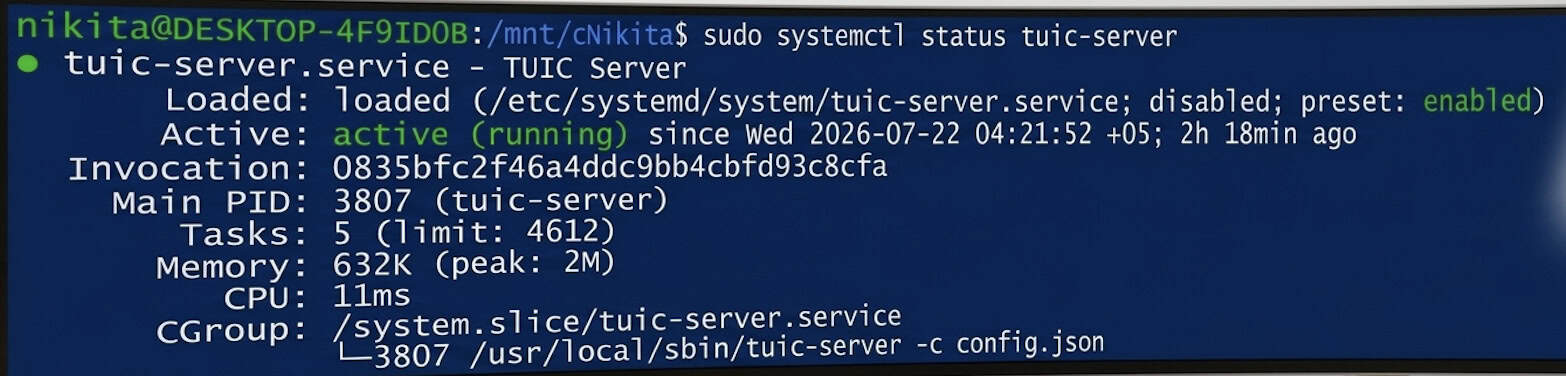
[Unit]
Description=TUIC Server
After=network.target nss-lookup.target

[Service]
User=root
WorkingDirectory=/usr/local/sbin/tuic
ExecStart=/usr/local/sbin/tuic/tuic-server -c config.json
Restart=on-failure
RestartPreventExitStatus=1
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now tuic-server.service
systemctl status tuic-server.service
ສະຖານະຄວນສະແດງໃຫ້ເຫັນວ່າເປີດໃຊ້ງານ (ກຳລັງເຮັດວຽກຢູ່).
ປະຈຸບັນສອງໂປໂຕຄອນທີ່ທັນສະໄໝ ແລະ ດີທີ່ສຸດກຳລັງເຮັດວຽກຂະໜານກັນຢູ່ໃນເຊີບເວີ, ທັງສອງປອມຕົວເປັນການຈະລາຈອນ QUIC/HTTPS ປົກກະຕິ: Hysteria2 ຢູ່ໃນພອດມາດຕະຖານ 443/udp, ແລະ TUIC v5 ຢູ່ໃນພອດ 8443/udp.
ການເຊື່ອມຕໍ່ຈາກ Windows
ການຕິດຕັ້ງ Hiddify
ດາວໂຫຼດ ແລະ ຕິດຕັ້ງ Hiddify ສຳລັບ Windows ຈາກເວັບໄຊທ໌ທາງການ: https://hiddify.com. ຄລິກຜ່ານໂປຣແກຣມຕິດຕັ້ງດ້ວຍ "ຕໍ່ໄປ" / "ຕິດຕັ້ງ". ຖ້າ Windows SmartScreen ປາກົດຂຶ້ນ, ໃຫ້ເລືອກ "ຂໍ້ມູນເພີ່ມເຕີມ" → "ແລ່ນຢ່າງໃດກໍ່ຕາມ".
ໂປຣໄຟລ໌ Hysteria2
ຄລິກ + (ໂປຣໄຟລ໌ໃໝ່) → "ການປ້ອນຂໍ້ມູນດ້ວຍຕົນເອງ" → ໂປໂຕຄອນ Hysteria2 , ແລະຕື່ມຂໍ້ມູນໃສ່:
|
ພາກສະຫນາມ |
ມູນຄ່າ |
|
ຊື່ຂອງໂປໄຟ |
ເຊີບເວີ Hysteria2 ຂອງຂ້ອຍ |
|
ທີ່ຢູ່ |
IP ເຊີເວີຂອງທ່ານ |
|
Port |
443 |
|
ລະຫັດຜ່ານ |
ລະຫັດຜ່ານຈາກຂັ້ນຕອນທີ 3.3 |
|
SNI |
IP ເຊີເວີຂອງທ່ານ |
|
ຂ້າມການຢັ້ງຢືນ |
On |
ຈຳເປັນຕ້ອງເປີດໃຊ້ການຢືນຢັນການຂ້າມໃບຢັ້ງຢືນ ເພາະວ່າໃບຢັ້ງຢືນຖືກເຊັນດ້ວຍຕົນເອງ - ບໍ່ມີໜ່ວຍງານອອກໃບຢັ້ງຢືນທີ່ເຊື່ອຖືໄດ້ຢູ່ເບື້ອງຫຼັງມັນ.
ໂປຣໄຟລ໌ TUIC v5
ຄລິກ + (ໂປຣໄຟລ໌ໃໝ່) → "ການປ້ອນຂໍ້ມູນດ້ວຍຕົນເອງ" → ໂປໂຕຄອນ TUIC , ແລະຕື່ມຂໍ້ມູນໃສ່:
|
ພາກສະຫນາມ |
ມູນຄ່າ |
|
ຊື່ຂອງໂປໄຟ |
ເຊີບເວີ TUIC ຂອງຂ້ອຍ |
|
ທີ່ຢູ່ |
IP ເຊີເວີຂອງທ່ານ |
|
Port |
8443 |
|
UUID |
UUID ຈາກຂັ້ນຕອນທີ 4.3 |
|
ລະຫັດຜ່ານ |
ລະຫັດຜ່ານຈາກຂັ້ນຕອນທີ 4.4 |
|
ການຄວບຄຸມຄວາມແອອັດ |
bbr |
|
SNI |
IP ເຊີເວີຂອງທ່ານ |
|
ຂ້າມການຢັ້ງຢືນ |
On |
ກຳລັງເຊື່ອມຕໍ່ ແລະ ການຢັ້ງຢືນ
ເລືອກໂປຣໄຟລ໌, ຈາກນັ້ນຄລິກປຸ່ມ "ເຊື່ອມຕໍ່" ຮູບວົງມົນໃຫຍ່. ສະຖານະຄວນຈະປ່ຽນເປັນ "ເຊື່ອມຕໍ່ແລ້ວ".
ເພື່ອຢືນຢັນວ່າການຈະລາຈອນຖືກສົ່ງໄປຫາເຊີບເວີຂອງທ່ານແທ້ໆ, ໃຫ້ເປີດບໍລິການກວດສອບ IP ໃດກໍໄດ້ໃນໂປຣແກຣມທ່ອງເວັບຂອງທ່ານ — ທີ່ຢູ່ທີ່ສະແດງຄວນກົງກັບ YOUR_SERVER_IP.
ສະຫຼຸບ
ໂດຍການສຳເລັດຄູ່ມືນີ້, ທ່ານມີສອງໂປໂຕຄອນຄວາມໄວສູງລຸ້ນຕໍ່ໄປທີ່ເຮັດວຽກຂະໜານກັນຢູ່ໃນເຊີບເວີຂອງທ່ານ: Hysteria2 ໃນພອດ 443/UDP ແລະ TUIC v5 ໃນພອດ 8443/UDP. ໂປໂຕຄອນທັງສອງປິດບັງການຈະລາຈອນທີ່ສົ່ງຜ່ານເປັນການເຊື່ອມຕໍ່ QUIC ທີ່ຖືກເຂົ້າລະຫັດມາດຕະຖານ (HTTP/3), ຮັບປະກັນການເຊື່ອມຕໍ່ທີ່ໝັ້ນຄົງເຖິງແມ່ນວ່າຢູ່ໃນຊ່ອງທາງທີ່ບໍ່ໝັ້ນຄົງທີ່ສຸດ.
ໂປຣໄຟລ໌ທີ່ຕັ້ງຄ່າໄວ້ສາມາດໃຊ້ໄດ້ບໍ່ພຽງແຕ່ໃນ Windows ເທົ່ານັ້ນແຕ່ຍັງສາມາດນຳເຂົ້າໄປໃນແອັບ Hiddify ມືຖືສຳລັບ Android ຫຼື iOS ດ້ວຍການຕັ້ງຄ່າທີ່ຄ້າຍຄືກັນ.
ຖ້າທ່ານພົບຄວາມຫຍຸ້ງຍາກໃນການເຊື່ອມຕໍ່, ກ່ອນອື່ນໃຫ້ກວດສອບສະຖານະການບໍລິການໂດຍໃຊ້ຄຳສັ່ງສະຖານະ systemctl hysteria.service (ຫຼື tuic-server.service), ຮັບປະກັນວ່າກົດລະບຽບ firewall ມີການເຄື່ອນໄຫວ (ufw status), ແລະກວດສອບຄືນວ່າທີ່ຢູ່ IP, UUID, ແລະລະຫັດຜ່ານຖືກປ້ອນຢ່າງຖືກຕ້ອງ. ກະລຸນາຮັບຊາບ: ໃບຢັ້ງຢືນທີ່ອອກໃຫ້ໂດຍຕົນເອງແມ່ນມີຜົນບັງຄັບໃຊ້ເປັນເວລາ 365 ມື້, ສະນັ້ນຫຼັງຈາກໜຶ່ງປີ, ພວກມັນຈະຕ້ອງໄດ້ຕໍ່ອາຍຸໂດຍໃຊ້ຄຳສັ່ງ openssl req ດຽວກັນ.
