


ໃນບົດຄວາມນີ້, ພວກເຮົາຈະຄົ້ນຫາຄວາມສໍາຄັນຂອງຜູ້ໃຊ້ Linux ທີ່ຖືກຈັດຕັ້ງຢ່າງຖືກຕ້ອງ. ພວກເຮົາຈະອະທິບາຍສິດການເຂົ້າເຖິງ, ເລີ່ມຕົ້ນດ້ວຍວິທີສ້າງ ແລະກຳນົດຄ່າຜູ້ໃຊ້ ແລະລົງທ້າຍດ້ວຍວິທີອະນຸຍາດໃຫ້ເຂົ້າເຖິງໄຟລ໌ ແລະໂຟນເດີສະເພາະ. ພວກເຮົາຍັງຈະປຶກສາຫາລືກ່ຽວກັບບາງເຄື່ອງມືຄວາມປອດໄພທີ່ສໍາຄັນເຊັ່ນ sudo ແລະ SELinux, ເຊິ່ງຊ່ວຍປົກປ້ອງລະບົບຈາກກິດຈະກໍາທີ່ບໍ່ຕ້ອງການ.
ຄວາມສໍາຄັນຂອງການຄຸ້ມຄອງຜູ້ໃຊ້ແລະສິດການເຂົ້າເຖິງໃນ Linux
ໃນໂລກ Linux, ການຄຸ້ມຄອງຜູ້ໃຊ້ ແລະ ສິດການເຂົ້າເຖິງມີບົດບາດສຳຄັນ. ລອງນຶກພາບ Linux ຄືກັບອາພາດເມັນຂະໜາດໃຫຍ່ບ່ອນທີ່ຜູ້ໃຊ້ແຕ່ລະຄົນເປັນຜູ້ເຊົ່າ ແລະ ແຕ່ລະໄຟລ໌ແມ່ນຫ້ອງ. ການຄຸ້ມຄອງຜູ້ໃຊ້ ແມ່ນຄືກັບການມອບໝາຍລະຫັດທີ່ເປັນເອກະລັກໃຫ້ກັບຜູ້ເຊົ່າແຕ່ລະຄົນ, ໃນຂະນະທີ່ ສິດການເຂົ້າເຖິງ ແມ່ນສິ່ງທີ່ພວກເຂົາສາມາດເຮັດໄດ້ໃນຫ້ອງຂອງພວກເຂົາ.
ເມື່ອຜູ້ໃຊ້ຖືກສ້າງຂຶ້ນ, ພວກເຂົາຈະໄດ້ຮັບຊື່ ແລະ ຕົວລະບຸທີ່ເປັນເອກະລັກ ( UID ) ຄືກັບກະແຈສ່ວນຕົວຂອງອາພາດເມັນ. ຜູ້ໃຊ້ຍັງມີ ກຸ່ມ , ເຊິ່ງເຮັດໃຫ້ພວກເຂົາເປັນໜຶ່ງດຽວກັບຜູ້ເຊົ່າຄົນອື່ນໆ. ກຸ່ມ ດັ່ງກ່າວ ຄືກັບສະໂມສອນທີ່ສະມາຊິກແບ່ງປັນສິດທິພິເສດຮ່ວມກັນ.
ສິດໃນການເຂົ້າເຖິງໄຟລ໌ ແບ່ງອອກເປັນສາມປະເພດຄື: ເຈົ້າຂອງ ( ຜູ້ໃຊ້ ), ກຸ່ມ , ແລະ ອື່ນໆ . ແຕ່ລະລະຫັດ (ຜູ້ໃຊ້) ສາມາດມີສິດທີ່ເປັນເອກະລັກສະເພາະຂອງຕົນເອງໃນການອ່ານ, ຂຽນ, ແລະປະຕິບັດສຳລັບແຕ່ລະປະເພດ. ຕົວຢ່າງ, ເຈົ້າຂອງໄຟລ໌ອາດມີສິດອ່ານແລະຂຽນ, ກຸ່ມ - ພຽງແຕ່ອ່ານ, ແລະກຸ່ມອື່ນໆ - ບໍ່ມີຫຍັງເລີຍ.
ນະໂຍບາຍຄວາມປອດໄພເຊັ່ນ sudo ແລະ SELinux ຄວນໄດ້ຮັບການເອົາໃຈໃສ່ເປັນພິເສດ , ເຊິ່ງໃຊ້ໃນລະບົບ Linux. Sudo ເປັນຄຳສັ່ງພິເສດທີ່ຊ່ວຍໃຫ້ຜູ້ໃຊ້ທົ່ວໄປສາມາດໃຊ້ສິດ superuser (root) ໄດ້ຊົ່ວຄາວເພື່ອປະຕິບັດໜ້າວຽກສະເພາະທີ່ປົກກະຕິແລ້ວມີໃຫ້ສະເພາະຜູ້ເບິ່ງແຍງລະບົບເທົ່ານັ້ນ. ສິ່ງນີ້ຊ່ວຍປ້ອງກັນຄວາມຜິດພາດໂດຍບັງເອີນ ຫຼື ການໃຊ້ສິດ superuser ໃນທາງທີ່ຜິດ. ເມື່ອໃຊ້ sudo , ໂດຍປົກກະຕິແລ້ວຜູ້ໃຊ້ຈະຕ້ອງໃສ່ລະຫັດຜ່ານຂອງເຂົາເຈົ້າເພື່ອຢືນຢັນຕົວຕົນຂອງເຂົາເຈົ້າ. ຫຼັງຈາກນີ້, ເຂົາເຈົ້າສາມາດປະຕິບັດຄຳສັ່ງດ້ວຍສິດ superuser (root) ຕາມກົດລະບຽບທີ່ກຳນົດໄວ້ໃນ ໄຟລ໌ sudoers.
SELinux ເປັນຊັ້ນຄວາມປອດໄພເພີ່ມເຕີມສຳລັບລະບົບປະຕິບັດການ Linux. ມັນຕິດຕາມກວດກາໂປຣແກຣມ ແລະ ໄຟລ໌ໃດທີ່ສາມາດນຳໃຊ້ໃນລະບົບ ແລະ ຈຳກັດການເຂົ້າເຖິງພວກມັນເພື່ອປ້ອງກັນການບຸກລຸກ ແລະ ການໂຈມຕີ. ສິ່ງນີ້ເຮັດໃຫ້ເຊີບເວີມີຄວາມປອດໄພຫຼາຍຂຶ້ນໂດຍການປ້ອງກັນຄວາມພະຍາຍາມແຮັກ ຫຼື ການກະທຳທີ່ເປັນອັນຕະລາຍ.
ການສ້າງແລະການຄຸ້ມຄອງຜູ້ໃຊ້
ວິທີການສ້າງຜູ້ໃຊ້ໃນ Linux
ຜູ້ໃຊ້ Linux ໂດຍປົກກະຕິແລ້ວແມ່ນສ້າງຂຶ້ນດ້ວຍ ຄຳສັ່ງ useradd . ຕົວຢ່າງ, ເພື່ອສ້າງຜູ້ໃຊ້ທີ່ມີຊື່ວ່າ "username", ທ່ານຕ້ອງໃສ່:
useradd usernameວິທີການຕັ້ງລະຫັດຜ່ານຜູ້ໃຊ້ Linux
ຫຼັງຈາກສ້າງຜູ້ໃຊ້ແລ້ວ, ບັນຊີຂອງເຂົາເຈົ້າຈະບໍ່ໄດ້ຮັບການປົກປ້ອງດ້ວຍລະຫັດຜ່ານ. ເພື່ອຕັ້ງລະຫັດຜ່ານໃຫ້ກັບຜູ້ໃຊ້ໃໝ່, ໃຫ້ໃຊ້ ຄຳສັ່ງ passwd :
passwd usernameບ່ອນທີ່ຊື່ຜູ້ໃຊ້ແມ່ນຊື່ຂອງຜູ້ໃຊ້ທີ່ລະຫັດຜ່ານກໍາລັງຖືກຕັ້ງ.
ວິທີການເບິ່ງລາຍຊື່ຜູ້ໃຊ້ໃນ Linux
ເພື່ອເບິ່ງລາຍຊື່ຜູ້ໃຊ້ໃນ Linux ດ້ວຍຄຳສັ່ງດຽວໃນ terminal, ທ່ານສາມາດໃຊ້ ຄຳສັ່ງ cut ໄດ້ :
cut -d: -f1 /etc/passwdຄຳສັ່ງນີ້ອ່ານເນື້ອໃນຂອງ ໄຟລ໌ /etc/passwd ເຊິ່ງມີຂໍ້ມູນກ່ຽວກັບຜູ້ໃຊ້ທັງໝົດ.
ເພື່ອໃຫ້ໄດ້ຮັບຂໍ້ມູນກ່ຽວກັບຜູ້ໃຊ້ສະເພາະ, ທ່ານສາມາດນໍາໃຊ້ຄໍາສັ່ງ:
id usernameນີ້ຈະສະແດງ UID , GID ແລະ ກຸ່ມ ຂອງຜູ້ໃຊ້.
ການລຶບຜູ້ໃຊ້ Linux
ເພື່ອລຶບຜູ້ໃຊ້, ໃຫ້ໃຊ້ ຄຳສັ່ງ userdel :
userdel usernameເຖິງຢ່າງໃດກໍ່ຕາມ, ຄຳສັ່ງນີ້ບໍ່ໄດ້ລຶບໄຟລ໌ໃນໄດເລກະທໍລີຫຼັກຂອງຜູ້ໃຊ້. ເພື່ອລຶບພວກມັນ, ທ່ານສາມາດໃຊ້ ຕົວເລືອກ -r :
userdel -r usernameນີ້ຈະລຶບຊື່ຜູ້ໃຊ້ພ້ອມກັບໄດເລກະທໍລີເຮືອນຂອງພວກເຂົາແລະໄຟລ໌ທັງຫມົດພາຍໃນມັນ.
ແກ້ໄຂຜູ້ໃຊ້ Linux
ເພື່ອດັດແປງຂໍ້ມູນກ່ຽວກັບຜູ້ໃຊ້, ໃຫ້ໃຊ້ ຄຳສັ່ງ usermod . ເຄື່ອງມືນີ້ໃຊ້ syntax:
usermod argument userບັນຊີລາຍຊື່ເຕັມຂອງການໂຕ້ຖຽງທີ່ເປັນໄປໄດ້ແມ່ນສະແດງຢູ່ໃນການຊ່ວຍເຫຼືອຂອງຜົນປະໂຫຍດ:
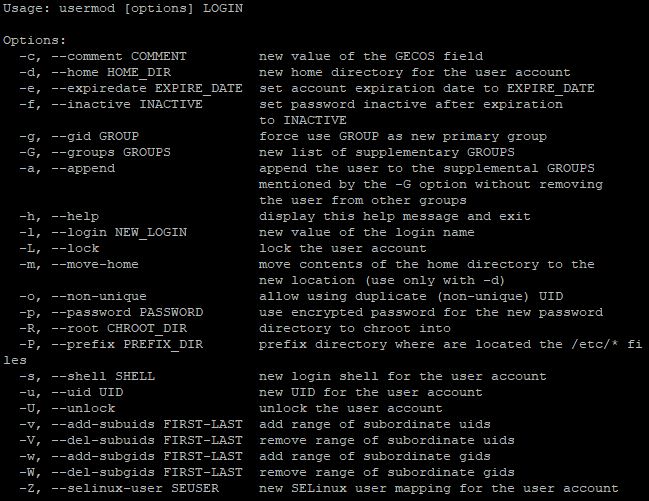
ຕົວຢ່າງເຊັ່ນ, ເພື່ອປ່ຽນລາຍຊື່ຫນ້າທໍາອິດຂອງຜູ້ໃຊ້, ທ່ານຈະໃຊ້ຄໍາສັ່ງ:
usermod -d /new/path/to/directory usernameການສ້າງ ແລະຈັດການກຸ່ມຜູ້ໃຊ້ໃນ Linux
ກຸ່ມຜູ້ໃຊ້ໃນ Linux ອະນຸຍາດໃຫ້ຜູ້ບໍລິຫານຈັດກຸ່ມຜູ້ໃຊ້ທີ່ມີສິດທິໃນການເຂົ້າເຖິງທີ່ຄ້າຍຄືກັນ. ນີ້ອໍານວຍຄວາມສະດວກໃນການຄຸ້ມຄອງສິດທິໃນການເຂົ້າເຖິງແລະເສີມຂະຫຍາຍຄວາມປອດໄພຂອງລະບົບໂດຍການເຮັດໃຫ້ສິດທິໃນການກໍານົດຢູ່ໃນລະດັບກຸ່ມ, ແທນທີ່ຈະເຮັດແນວນັ້ນສໍາລັບຜູ້ໃຊ້ແຕ່ລະຄົນ. ເປັນຕົວຢ່າງ, ພວກເຮົາຈະພິຈາລະນາກຸ່ມນັກພັດທະນາກັບຜູ້ເບິ່ງແຍງຜູ້ໃຊ້.
ວິທີການສ້າງກຸ່ມຜູ້ໃຊ້ໃນ Linux
ເພື່ອສ້າງກຸ່ມໃໝ່, ໃຫ້ໃຊ້ ຄຳສັ່ງ groupadd ພ້ອມດ້ວຍຊື່ຂອງກຸ່ມໃໝ່:
sudo groupadd group_nameໃນຕົວຢ່າງຂອງພວກເຮົາ, ຄໍາສັ່ງຈະມີລັກສະນະນີ້:
sudo groupadd developersວິທີການລຶບກຸ່ມຜູ້ໃຊ້ໃນ Linux
ເພື່ອລຶບກຸ່ມ, ໃຫ້ໃຊ້ ຄຳສັ່ງ groupdel :
sudo groupdel group_nameດັ່ງນັ້ນ, ຄໍາສັ່ງ:
sudo groupdel developersຈະລຶບກຸ່ມທີ່ມີຊື່ວ່າ developers.
ເພີ່ມຜູ້ໃຊ້ເຂົ້າໃນກຸ່ມ
ໃຊ້ຄຳສັ່ງ usermod ເພື່ອເພີ່ມຜູ້ໃຊ້ເຂົ້າໃນກຸ່ມສະເພາະ :
sudo usermod -aG group_name user_nameຍົກຕົວຢ່າງ:
sudo usermod -aG developers adminຄຳສັ່ງນີ້ຈະເພີ່ມຜູ້ໃຊ້ທີ່ມີຊື່ວ່າ admin ໃສ່ ໃນ ກຸ່ມ ນັກພັດທະນາ.
ການເອົາຜູ້ໃຊ້ອອກຈາກກຸ່ມ
ເພື່ອລຶບຜູ້ໃຊ້ອອກຈາກກຸ່ມ, ໃຫ້ໃຊ້ ຄຳສັ່ງ deluser :
sudo deluser user_name group_nameຄຳສັ່ງເພື່ອລຶບຜູ້ໃຊ້ admin ອອກຈາກ ກຸ່ມ ນັກພັດທະນາ :
sudo deluser admin developersເບິ່ງລາຍຊື່ກຸ່ມໃນ Linux
ເພື່ອເບິ່ງລາຍຊື່ຂອງກຸ່ມທັງໝົດໃນລະບົບ, ໃຫ້ໃຊ້ ຄຳສັ່ງ cat ກັບ ໄຟລ໌ /etc/group :
cat /etc/groupຄໍາສັ່ງນີ້ຈະສະແດງລາຍຊື່ຂອງກຸ່ມທັງຫມົດໃນລະບົບ.
ກຳລັງກວດສອບການເປັນສະມາຊິກກຸ່ມຜູ້ໃຊ້
ຫຼັງຈາກການປະຕິບັດ, ທ່ານສາມາດກວດສອບວ່າກຸ່ມທີ່ຜູ້ໃຊ້ເປັນຂອງການນໍາໃຊ້ຄໍາສັ່ງກຸ່ມ:
groups user_nameດັ່ງນັ້ນ, ພວກເຮົາໄດ້ຄົ້ນຫາພື້ນຖານຂອງການຄຸ້ມຄອງກຸ່ມຜູ້ໃຊ້ໃນ Linux. ຕອນນີ້, ໃຫ້ເຮົາກ້າວໄປສູ່ຂັ້ນຕອນຕໍ່ໄປ - ກວດເບິ່ງການມອບຫມາຍສິດການເຂົ້າເຖິງໄຟລ໌ແລະໄດເລກະທໍລີ. ຂະບວນການນີ້ອະນຸຍາດໃຫ້ກໍານົດສິ່ງທີ່ຜູ້ໃຊ້ຫຼືກຸ່ມສາມາດປະຕິບັດກ່ຽວກັບໄຟລ໌ແລະໄດເລກະທໍລີສະເພາະ, ຮັບປະກັນການຄຸ້ມຄອງຄວາມປອດໄພທີ່ມີປະສິດທິພາບແລະການເຂົ້າເຖິງຊັບພະຍາກອນຂອງລະບົບ.
ການມອບສິດການເຂົ້າເຖິງໄຟລ໌ ແລະໄດເລກະທໍລີ
ການສະແດງສັນຍາລັກຂອງສິດທິໃນການເຂົ້າເຖິງ
ດັ່ງທີ່ພວກເຮົາໄດ້ພົບເຫັນແລ້ວ, ມີຜູ້ໃຊ້ 3 ປະເພດໃນ Linux ຄື: ເຈົ້າຂອງ ( user ), ກຸ່ມ (group ), ແລະ ອື່ນໆ . ແຕ່ລະຄົນອາດມີກຸ່ມການເຂົ້າເຖິງໄຟລ໌ ຫຼື ໄດເລກະທໍລີສະເພາະ:
- ອ່ານ (ອ່ານ - r): ອະນຸຍາດໃຫ້ເບິ່ງເນື້ອໃນຂອງໄຟລ໌ຫຼືໄດເລກະທໍລີ.
- ຂຽນ (Write - w): ສະຫນອງຄວາມສາມາດໃນການດັດແປງໄຟລ໌ຫຼືສ້າງໄຟລ໌ໃຫມ່ພາຍໃນໄດເລກະທໍລີ. ສໍາລັບໄດເລກະທໍລີ, ນີ້ຍັງອະນຸຍາດໃຫ້ລຶບໄຟລ໌ອອກຈາກມັນ.
- Execute (Execute - x): ອະນຸຍາດໃຫ້ປະຕິບັດໄຟລ໌ (ຖ້າມັນເປັນໄຟລ໌ທີ່ສາມາດປະຕິບັດໄດ້) ຫຼືເຂົ້າໄປໃນໄດເລກະທໍລີ (ຖ້າມັນເປັນໄດເລກະທໍລີ).
ໃນລະບົບຄອບຄົວ Linux, ສິດການເຂົ້າເຖິງແມ່ນສະແດງໂດຍສະຕຣິງຂອງ 10 ຕົວອັກສອນ. ຕົວອັກສອນທໍາອິດຊີ້ໃຫ້ເຫັນປະເພດໄຟລ໌ (ໄຟລ໌ປົກກະຕິ, ໄດເລກະທໍລີ, ແລະອື່ນໆ), ແລະເກົ້າທີ່ຍັງເຫຼືອແມ່ນສາມກຸ່ມຂອງສາມຕົວອັກສອນສໍາລັບແຕ່ລະກຸ່ມຜູ້ໃຊ້. ເພື່ອຄວາມເຂົ້າໃຈ, ໃຫ້ພິຈາລະນາຕົວຢ່າງ.
ສິດການເຂົ້າເຖິງ -rwxr-xr-- ໝາຍຄວາມວ່າ:
- ຕົວອັກສອນທໍາອິດ (-) ຊີ້ບອກປະເພດໄຟລ໌ (ໃນກໍລະນີນີ້, ໄຟລ໌ປົກກະຕິ).
- ສາມຕົວອັກສອນສໍາລັບເຈົ້າຂອງ (rwx) ສະແດງໃຫ້ເຫັນວ່າເຈົ້າຂອງໄດ້ອ່ານ, ຂຽນ, ແລະປະຕິບັດສິດ.
- ສາມຕົວອັກສອນສໍາລັບກຸ່ມ (rx) ຊີ້ໃຫ້ເຫັນວ່າສະມາຊິກກຸ່ມໄດ້ອ່ານແລະປະຕິບັດສິດເທົ່ານັ້ນ.
- ສາມຕົວອັກສອນສໍາລັບຄົນອື່ນ (r--) ຫມາຍຄວາມວ່າຜູ້ໃຊ້ອື່ນສາມາດອ່ານໄຟລ໌ເທົ່ານັ້ນ.
ສິດການເຂົ້າເຖິງຖືກຕັ້ງຄ່າໂດຍໃຊ້ ຄຳສັ່ງ chmod , ແລະ syntax ມີລັກສະນະດັ່ງຕໍ່ໄປນີ້:
chmod [options] mode file(s)ບ່ອນທີ່:
- [ຕົວເລືອກ] - ຕົວກໍານົດການເພີ່ມເຕີມ, ເຊັ່ນ -R ສໍາລັບການປ່ຽນແປງສິດທິການເຂົ້າເຖິງຄືນໃຫມ່ໃນໄດເລກະທໍລີແລະໄດເລກະທໍລີຍ່ອຍຂອງມັນ.
- ໂຫມດ - ສະຕຣິງພິເສດທີ່ລະບຸວ່າສິດການເຂົ້າເຖິງໃດຖືກປ່ຽນແປງ ແລະສຳລັບໃຜ. ຮູບແບບສາມາດຖືກກໍານົດໂດຍສັນຍາລັກ (r, w, x) ແລະ bits (0 ຫຼື 1). ຄ່າຕົວເລກຂອງໂຫມດຍັງສາມາດຖືກນໍາໃຊ້ (ພວກເຮົາຈະເວົ້າກ່ຽວກັບພວກມັນຕໍ່ມາ)
- file(s) - ໄຟລ໌ຫຼືໄດເລກະທໍລີທີ່ມີການປ່ຽນແປງທີ່ຖືກນໍາໃຊ້.
ຜົນປະໂຫຍດນີ້ແມ່ນຂ້ອນຂ້າງເປັນເຄື່ອງມືທີ່ມີປະສິດທິພາບ, ດັ່ງນັ້ນພວກເຮົາຈະເບິ່ງພຽງແຕ່ຄໍາສັ່ງພື້ນຖານຈໍານວນຫນ້ອຍເປັນຕົວຢ່າງ.
ປ່ຽນສິດການເຂົ້າເຖິງໄຟລ໌ເພື່ອໃຫ້ເຈົ້າຂອງມີສິດອ່ານ ແລະຂຽນ, ກຸ່ມມີສິດອ່ານເທົ່ານັ້ນ, ແລະຜູ້ໃຊ້ອື່ນໆບໍ່ມີສິດ:
chmod u=rw,g=r,o= filenameກຳນົດສິດການເຂົ້າເຖິງສຳລັບຜູ້ໃຊ້ທັງໝົດເພື່ອອ່ານ ແລະຂຽນໃສ່ໄຟລ໌:
chmod a+rw filenameປ່ຽນສິດການເຂົ້າເຖິງແບບຊ້ຳໆສຳລັບທຸກໄຟລ໌ ແລະໄດເລກະທໍລີຍ່ອຍໃນໄດເລກະທໍລີ:
chmod -R u+rwx directoryການເປັນຕົວແທນຕົວເລກຂອງສິດທິການເຂົ້າເຖິງ
ໃນການເປັນຕົວແທນຕົວເລກ, ແຕ່ລະປະເພດຜູ້ໃຊ້ (ເຈົ້າຂອງ, ກຸ່ມ, ຄົນອື່ນ) ມີຕົວເລກຂອງມັນ, ແລະການປະສົມປະສານຂອງຕົວເລກເຫຼົ່ານີ້ກໍານົດສິດທິການເຂົ້າເຖິງສຸດທ້າຍ. ຄ້າຍຄືກັນກັບສັນຍາລັກ, ແຕ່ລະສິດທິຂອງສາມມີຄຸນຄ່າຂອງມັນ, ແຕ່ເປັນຕົວເລກ:
- ອ່ານ (ອ່ານ) - ຄ່າ 4
- ຂຽນ (write) - ຄ່າ 2
- Execute (ປະຕິບັດ) - ຄ່າ 1
ຄ່າຕົວເລກຍັງຖືກນໍາໃຊ້ເພື່ອກໍານົດປະເພດຂອງຜູ້ໃຊ້:
- ເຈົ້າຂອງໄຟລ໌ (ຜູ້ໃຊ້) - ຕົວເລກທໍາອິດ
- ກຸ່ມເຈົ້າຂອງ (ກຸ່ມ) - ຕົວເລກທີສອງ
- ຜູ້ໃຊ້ອື່ນໆ (ຄົນອື່ນ) - ຕົວເລກທີສາມ
ດັ່ງນັ້ນ, ການເປັນຕົວແທນຈໍານວນເຕັມຂອງສິດທິໃນການເຂົ້າເຖິງໄຟລ໌ປະກອບດ້ວຍສາມຕົວເລກ, ແຕ່ລະຄົນເປັນຕົວແທນລວມຂອງຄຸນຄ່າຂອງສິດທິສໍາລັບປະເພດຜູ້ໃຊ້ສະເພາະໃດຫນຶ່ງ. ນີ້ແມ່ນຂ້ອນຂ້າງສະດວກກວ່າການໃຊ້ 10 ຕົວອັກສອນໃນການເປັນຕົວແທນຂອງສັນຍາລັກ. ການຄຸ້ມຄອງໃນກໍລະນີນີ້ຈະມີລັກສະນະດັ່ງຕໍ່ໄປນີ້:
chmod XYZ fileບ່ອນທີ່ X , Y , ແລະ Z ແມ່ນຕົວເລກທີ່ສະແດງເຖິງສິດການເຂົ້າເຖິງສຳລັບເຈົ້າຂອງ, ກຸ່ມ, ແລະຜູ້ໃຊ້ອື່ນໆຕາມລຳດັບ.
ຕົວຢ່າງ, ເພື່ອໃຫ້ເຈົ້າຂອງສິດການເຂົ້າເຖິງຢ່າງເຕັມທີ່ (ອ່ານ, ຂຽນ, ແລະປະຕິບັດ), ແລະກຸ່ມແລະຜູ້ໃຊ້ອື່ນໆພຽງແຕ່ອ່ານແລະປະຕິບັດ, ທ່ານສາມາດນໍາໃຊ້ຄໍາສັ່ງ:
chmod 755 fileໃຫ້ພິຈາລະນາຕົວຢ່າງອື່ນໆ:
chmod 700 fileພຽງແຕ່ເຈົ້າຂອງມີສິດອ່ານ, ຂຽນ, ແລະປະຕິບັດ, ໃນຂະນະທີ່ກຸ່ມແລະຜູ້ໃຊ້ອື່ນໆບໍ່ມີສິດໃນການເຂົ້າເຖິງ.
chmod 644 fileເຈົ້າຂອງມີສິດອ່ານແລະຂຽນ, ໃນຂະນະທີ່ກຸ່ມແລະຜູ້ໃຊ້ອື່ນໆມີສິດອ່ານເທົ່ານັ້ນ.
chmod 751 fileເຈົ້າຂອງມີສິດເຕັມ, ກຸ່ມໄດ້ອ່ານແລະປະຕິບັດສິດ, ແລະຜູ້ໃຊ້ອື່ນໆມີສິດປະຕິບັດເທົ່ານັ້ນ.
ດັ່ງທີ່ພວກເຮົາໄດ້ກ່າວກ່ອນຫນ້ານີ້, ເຄື່ອງມືມີຫນ້າທີ່ກວ້າງຂວາງຫຼາຍ. ໃນບາງກໍລະນີ, ທາງເລືອກທີ່ມີຢູ່ໃນພາກ "ການຊ່ວຍເຫຼືອ" ແມ່ນບໍ່ພຽງພໍ:
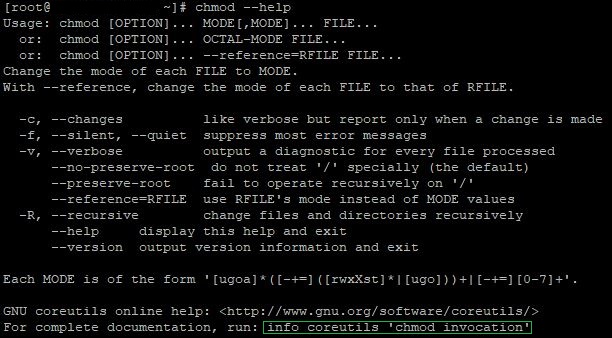
ໃຫ້ເອົາໃຈໃສ່ກັບບັນທັດສຸດທ້າຍ. ການໃຊ້ຄຳສັ່ງນີ້ຈະເປີດເອກະສານລາຍລະອຽດເພີ່ມເຕີມກ່ຽວກັບເຄື່ອງມື. ທ່ານຍັງສາມາດເຂົ້າເບິ່ງ ໜ້າ Wikipedia ຢ່າງເປັນທາງການ ຂອງໂປຣແກຣມໄດ້ , ບ່ອນທີ່ທ່ານສາມາດຊອກຫາຂໍ້ມູນລະອຽດກ່ຽວກັບ Chmod.
ສະຫຼຸບ
ຜູ້ໃຊ້ Linux ແລະການຈັດການຂອງພວກເຂົາແມ່ນມີຄວາມສໍາຄັນຫຼາຍສໍາລັບຄວາມປອດໄພແລະການດໍາເນີນງານທີ່ຫມັ້ນຄົງຂອງ OS. ໃນບົດຄວາມນີ້, ພວກເຮົາໄດ້ຍົກໃຫ້ເຫັນເຖິງຄວາມສໍາຄັນຂອງການຄຸ້ມຄອງສິດທິຂອງຜູ້ໃຊ້ທີ່ມີປະສິດທິພາບແລະການເຂົ້າເຖິງໃນ Linux, ກວມເອົາການສ້າງແລະການຄຸ້ມຄອງຜູ້ໃຊ້, ເຮັດວຽກກັບກຸ່ມຜູ້ໃຊ້, ແລະມອບສິດການເຂົ້າເຖິງໄຟລ໌ແລະໄດເລກະທໍລີ.
