ເມື່ອທ່ານປະເຊີນກັບບັນຫາໃດໆກັບປະສິດທິພາບຂອງເຊີບເວີຂອງທ່ານ, ສິ່ງທຳອິດທີ່ທ່ານຕ້ອງການເຮັດຄືການ ກວດສອບບັນທຶກ Linux ຂອງທ່ານ . ໃນບັນທຶກລະບົບ, ທ່ານສາມາດຊອກຫາຂໍ້ຄວາມການວິນິດໄສທີ່ເປັນປະໂຫຍດຈາກອົງປະກອບຕ່າງໆຂອງລະບົບປະຕິບັດການເຊັ່ນ: kernel ຫຼືການບໍລິການຕ່າງໆ, ດັ່ງນັ້ນທ່ານອາດຈະພົບສາເຫດຂອງຄວາມລົ້ມເຫຼວຢູ່ທີ່ນັ້ນ.
ທຸກໆຂໍ້ຄວາມໃນບັນທຶກແມ່ນຖືກສ້າງຂຶ້ນໃນຜົນຂອງເຫດການບາງຢ່າງໃນລະບົບປະຕິບັດການ: ຈາກຜູ້ໃຊ້, ການອະນຸຍາດໃຫ້ປິດການບໍລິການຫຼືຄວາມລົ້ມເຫຼວຂອງແອັບພລິເຄຊັນ. ເຫດການເຫຼົ່ານີ້ມີບູລິມະສິດທີ່ແຕກຕ່າງກັນຂຶ້ນກັບວ່າພວກເຂົາມີຄວາມສໍາຄັນແນວໃດ. ມີປະເພດຂອງເຫດການຕໍ່ໄປນີ້ໃນ Linux:
emerg- ຄວາມລົ້ມເຫຼວ, ບູລິມະສິດສູງສຸດ;alert- ການເຕືອນໄພອັນຮີບດ່ວນ;crit- ເຫດການສໍາຄັນ;err- ຄວາມຜິດພາດທໍາມະດາ;warn- ການເຕືອນໄພທໍາມະດາ;notice- ແຈ້ງ;info- ຂໍ້ມູນຂ່າວສານ;debug- ຂໍ້ມູນການແກ້ໄຂບັນຫາ;
ໃນປັດຈຸບັນ, ການບໍລິການເກັບກ່ຽວບັນທຶກຫຼັກໃນ Linux ແມ່ນ rsyslog ແລະ systemd-journald . ພວກມັນໄປກັບແພັກເກດການແຈກຢາຍທີ່ທັນສະໄໝສ່ວນໃຫຍ່ ແລະ ເຮັດວຽກເປັນອິດສະຫຼະ.
rsyslog
ບັນທຶກຂອງການບໍລິການນີ້ແມ່ນຕັ້ງຢູ່ໃນໂຟນເດີ " /var/log/ " ໃນຮູບແບບຂອງໄຟລ໌ຂໍ້ຄວາມທຳມະດາ. ຂໍ້ຄວາມບັນທຶກຈະຖືກເກັບໄວ້ໃນໄຟລ໌ທີ່ແຕກຕ່າງກັນໂດຍຂຶ້ນກັບປະເພດຂອງເຫດການ. ຕົວຢ່າງ, " /var/log/auth.log " ມີຂໍ້ມູນກ່ຽວກັບການອະນຸຍາດຂອງຜູ້ໃຊ້ໃນລະບົບ, ແລະ " /var/log/kern.log " ມີຂໍ້ຄວາມ kernel. ຊື່ໄຟລ໌ສາມາດແຕກຕ່າງກັນໄປຕາມແພັກເກດການແຈກຢາຍ, ສະນັ້ນລອງມາເບິ່ງໄຟລ໌ config ເພື່ອໃຫ້ໄດ້ແນວຄວາມຄິດກ່ຽວກັບບ່ອນທີ່ " /etc/rsyslog.d/50-default.conf " ຕັ້ງຢູ່.
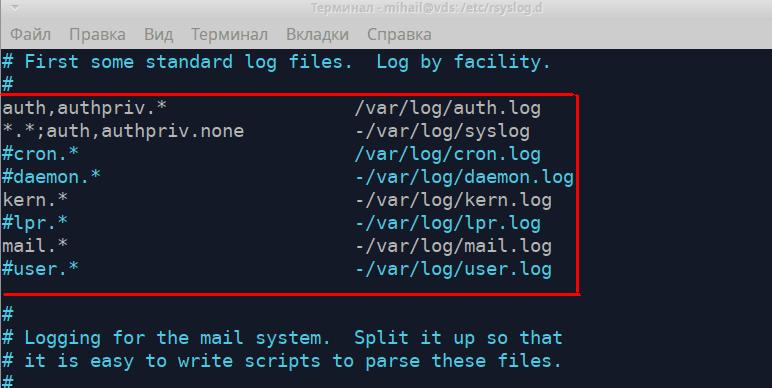
ກົດລະບຽບເຫຼົ່ານີ້ສະແດງໄຟລ໌ທີ່ມີຂໍ້ຄວາມບັນທຶກແຕ່ລະປະເພດ. ສ່ວນຊ້າຍສະແດງປະເພດຂໍ້ຄວາມໃນຮູບແບບຕໍ່ໄປນີ້ “ [ແຫຼ່ງຂໍ້ມູນ].[ຄວາມສຳຄັນ] ” ແລະສ່ວນຂວາສະແດງຊື່ຂອງໄຟລ໌ບັນທຶກ. ໃນຂະນະທີ່ຂຽນປະເພດຂໍ້ຄວາມ, ຕົວອັກສອນ “ * ” ສາມາດເພີ່ມເຂົ້າໄປໄດ້. ມັນໝາຍເຖິງຄ່າຫວ່າງເປົ່າ ຫຼື “ ບໍ່ມີ ” ທີ່ລຶບມັນອອກຈາກລາຍຊື່. ໃຫ້ພວກເຮົາພິຈາລະນາສອງກົດລະບຽບທຳອິດຢ່າງລະອຽດ.
“auth,authpriv.* /var/log/auth.log”
“*.*;auth,authpriv.none -/var/log/syslog”
ກົດລະບຽບທຳອິດໝາຍຄວາມວ່າຂໍ້ຄວາມທັງໝົດທີ່ໄດ້ຮັບຈາກກົນໄກການອະນຸຍາດຈະຖືກບັນທຶກໄວ້ໃນໄຟລ໌ “ /var/log/auth.log ”. ຄວາມພະຍາຍາມໃນການອະນຸຍາດທັງໝົດ (ທັງສຳເລັດ ແລະ ບໍ່ສຳເລັດ) ຈະຖືກລົງທະບຽນໃນໄຟລ໌ນີ້. ກົດລະບຽບທີສອງຊີ້ບອກວ່າຂໍ້ຄວາມທັງໝົດຍົກເວັ້ນຂໍ້ຄວາມທີ່ເຊື່ອມຕໍ່ກັບການອະນຸຍາດຈະຖືກບັນທຶກໄວ້ໃນໄຟລ໌ “ /var/log/syslog ”. ສອງໄຟລ໌ນີ້ມັກຈະເປັນໄຟລ໌ທີ່ໄດ້ຮັບຄວາມນິຍົມຫຼາຍທີ່ສຸດ. ກົດລະບຽບຕໍ່ໄປນີ້ກຳນົດເສັ້ນທາງເພື່ອເກັບຮັກສາບັນທຶກເຄີເນລ “ kern.* ” ແລະ ບັນທຶກການບໍລິການອີເມວ “ mail.* ”.
ໄຟລ໌ບັນທຶກສາມາດເປີດໄດ້ດ້ວຍການຊ່ວຍເຫຼືອຂອງໂປຣແກຣມແກ້ໄຂຂໍ້ຄວາມໃດກໍໄດ້, ເຊັ່ນ less , cat , tail . ໃຫ້ເປີດໄຟລ໌ “ /var/log/auth.log ”
less /var/log/auth.log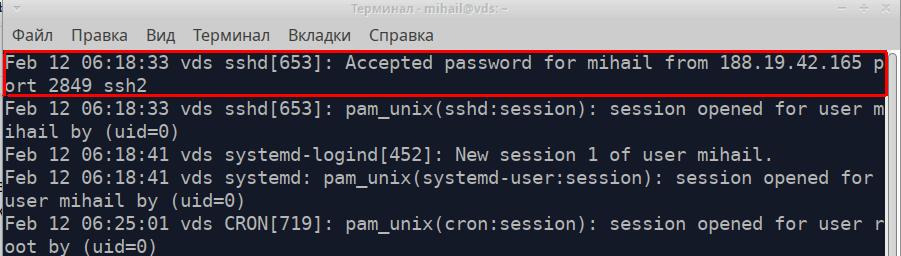
ທຸກໆແຖວຂອງໄຟລ໌ແມ່ນຂໍ້ຄວາມແຍກຕ່າງຫາກທີ່ໄດ້ຮັບຈາກແອັບພລິເຄຊັນຫຼືບໍລິການ. ຂໍ້ຄວາມທັງຫມົດໂດຍບໍ່ຄໍານຶງເຖິງແຫຼ່ງຂອງເຂົາເຈົ້າມີຮູບແບບດຽວແລະປະກອບດ້ວຍ 5 ພາກສ່ວນ. ໃຫ້ເອົາຂໍ້ຄວາມທີ່ເນັ້ນໃສ່ໃນ screenshot ເປັນຕົວຢ່າງ.
- ຂໍ້ຄວາມເວລາ - “12 ກຸມພາ 06:18:33”
- ຊື່ຂອງຄອມພິວເຕີທີ່ສົ່ງຂໍ້ຄວາມ - "vds"
- ຊື່ຂອງແອັບພລິເຄຊັນ ຫຼືບໍລິການທີ່ສົ່ງຂໍ້ຄວາມ - “sshd”
- ID ຂະບວນການ - [653]
- ຂໍ້ຄວາມ - "ລະຫັດຜ່ານທີ່ຍອມຮັບສໍາລັບ mihail ຈາກ 188.19.42.165 port 2849 ssh2"
ນີ້ແມ່ນຕົວຢ່າງຂອງການເຊື່ອມຕໍ່ທີ່ປະສົບຜົນສໍາເລັດກັບ SSH.
ແລະນີ້ແມ່ນວິທີທີ່ຄວາມພະຍາຍາມເຂົ້າສູ່ລະບົບທີ່ບໍ່ປະສົບຜົນສໍາເລັດ:
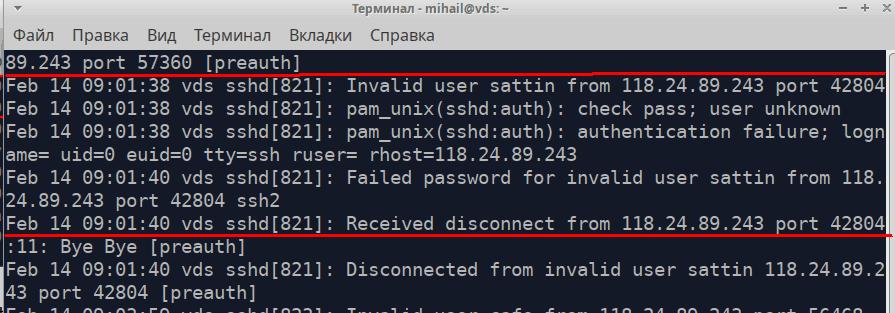
ໄຟລ໌ນີ້ຍັງບັນທຶກຄໍາສັ່ງທີ່ມີການອະນຸຍາດຂັ້ນສູງ
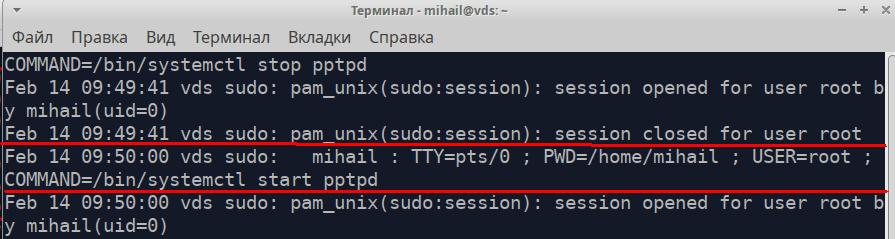
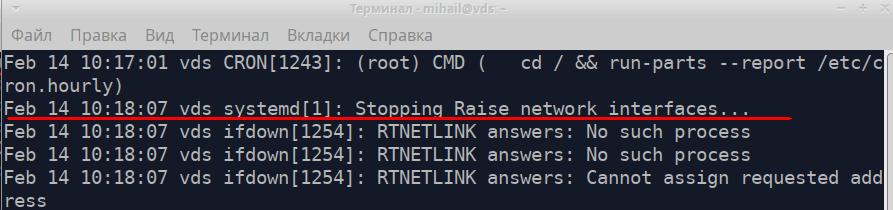
ໃຫ້ເປີດ ໄຟລ໌ /var/log/syslog
ຂໍ້ຄວາມທີ່ເນັ້ນໃສ່ໃນພາບໜ້າຈໍແມ່ນຂໍ້ຄວາມກ່ຽວກັບການປິດການໂຕ້ຕອບເຄືອຂ່າຍ.
ສຳລັບການຄົ້ນຫາຂໍ້ມູນຜ່ານໄຟລ໌ຂໍ້ຄວາມຍາວໆ, ໃຫ້ໃຊ້ ໂປຣແກຣມ grep . ທ່ານສາມາດຊອກຫາຂໍ້ຄວາມທັງໝົດທີ່ໄດ້ຮັບຈາກ ບໍລິການ pptpd ໃນໄຟລ໌ “ /var/log/syslog ”.
grep 'pptpd' /var/log/syslog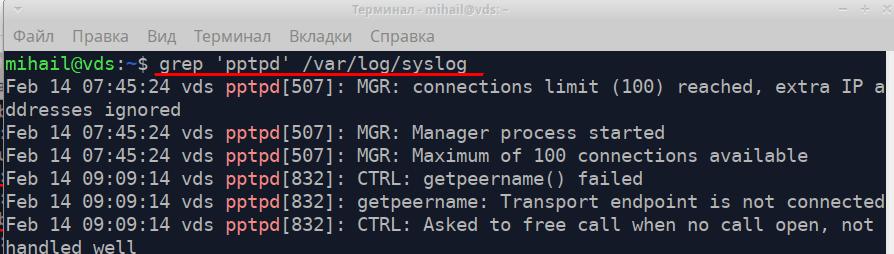
ໃນລະຫວ່າງການວິນິດໄສ, ທ່ານສາມາດໃຊ້ ໂປຣແກຣມ tail ທີ່ສາມາດສະແດງບັນທັດສຸດທ້າຍຂອງໄຟລ໌ໄດ້ຫຼາຍອັນ. ຄຳສັ່ງ “ tail -f /var/log/syslog ” ຈະຊ່ວຍໃຫ້ທ່ານສາມາດເບິ່ງການບັນທຶກບັນທຶກໄດ້ແບບສົດໆ.
ການບໍລິການ rsyslog ມີຄວາມຍືດຫຍຸ່ນ ແລະ ມີປະສິດທິພາບສູງ. ມັນສາມາດໃຊ້ສຳລັບການເກັບກ່ຽວບັນທຶກໃນລະບົບທ້ອງຖິ່ນ ເຊັ່ນດຽວກັນກັບໃນລະດັບວິສາຫະກິດ. ທ່ານສາມາດຊອກຫາເອກະສານເຕັມໄດ້ໃນເວັບໄຊທ໌ທາງການ https://www.rsyslog.com/
ບັນທຶກການຫມຸນໃນ Linux
ການບັນທຶກບັນທຶກເກີດຂຶ້ນຢ່າງຕໍ່ເນື່ອງ, ດັ່ງນັ້ນຂະໜາດຂອງໄຟລ໌ຈຶ່ງເພີ່ມຂຶ້ນຢ່າງຕໍ່ເນື່ອງ. ກົນໄກການໝູນວຽນຮັບປະກັນການເກັບບັນທຶກເກົ່າໂດຍອັດຕະໂນມັດ ແລະ ການສ້າງໄຟລ໌ໃໝ່. ອີງຕາມກົດລະບຽບ, ມັນສາມາດເກີດຂຶ້ນໄດ້ທຸກວັນ, ທຸກອາທິດ, ທຸກເດືອນ ຫຼື ຕາມຂີດຈຳກັດຂອງຂະໜາດ. ເມື່ອບັນທຶກໃໝ່ຖືກສ້າງຂຶ້ນ, ບັນທຶກເກົ່າສາມາດຖືກລຶບ ຫຼື ສົ່ງທາງອີເມວໄດ້. ການໝູນວຽນບັນທຶກແມ່ນປະຕິບັດໂດຍ ໂປຣແກຣມ logrotate . ທ່ານສາມາດຊອກຫາການຕັ້ງຄ່າຫຼັກໄດ້ໃນໄຟລ໌ “ /etc/logrotate.conf ”. ເນື້ອໃນໄຟລ໌ຍັງຖືກປະມວນຜົນໃນໂຟນເດີ “ /etc/logrotate.d/ ”
ກົດລະບຽບໃໝ່ສາມາດບັນທຶກໄວ້ໃນໄຟລ໌ການຕັ້ງຄ່າຫຼັກໄດ້. ຢ່າງໃດກໍຕາມ, ມັນດີທີ່ສຸດທີ່ຈະສ້າງໄຟລ໌ແຍກຕ່າງຫາກໃນ “ /etc/logrotate.d/ ”. ໂດຍຄ່າເລີ່ມຕົ້ນ, ມີໄຟລ໌ຈຳນວນໜຶ່ງຢູ່ໃນໄດເລກະທໍລີນີ້.
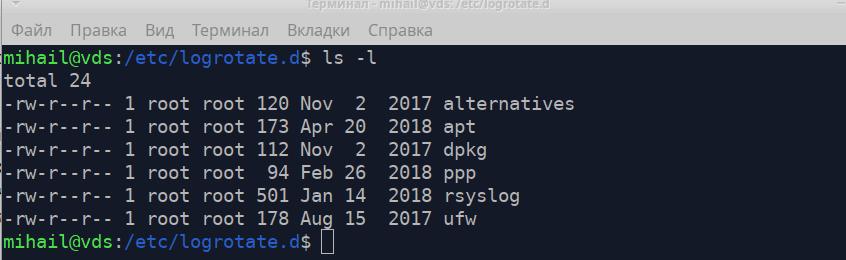
ລອງມາເບິ່ງໄຟລ໌ “ /etc/logrotate.d/rsyslog ” ເຊິ່ງມີກົດລະບຽບການໝູນວຽນສຳລັບບັນທຶກຂອງ ການບໍລິການ rsyslog.
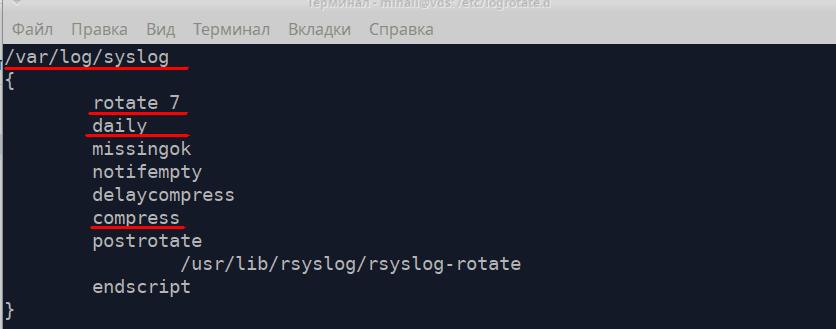
ທໍາອິດ, ກົດລະບຽບຄວນຈະມີເສັ້ນທາງໄປຫາໄຟລ໌ບັນທຶກແລະຫຼັງຈາກນັ້ນໄປຄໍາແນະນໍາທັງຫມົດໃນວົງເລັບໂຄ້ງ.
- ໝຸນ 7 - ຈໍານວນຂອງໄຟລ໌ທີ່ຈະຮັກສາ - 7
- ປະຈໍາວັນ - ສ້າງໄຟລ໌ໃຫມ່ທຸກໆມື້
- compress - ບີບອັດແລະເກັບໄຟລ໌ເກົ່າ
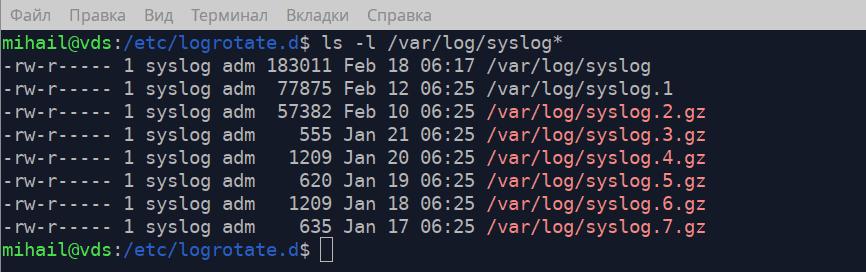
ທ່ານສາມາດເຫັນໄດ້ໃນພາບໜ້າຈໍວ່າໃນໂຟນເດີ “ /var/log/ ” ມີບັນທຶກຫຼັກ “ syslog ” ແລະບ່ອນເກັບມ້ຽນ 7 ບ່ອນ, ເຊິ່ງສອດຄ່ອງກັບກົດລະບຽບໃນໄຟລ໌ config.
ທ່ານສາມາດຊອກຫາຄຳອະທິບາຍລະອຽດເພີ່ມເຕີມກ່ຽວກັບ logrotate ໄດ້ໃນຄູ່ມື, ໂດຍການປະຕິບັດຄຳສັ່ງ “ man logrotate ”
ການລວບລວມບັນທຶກ Linux - journald
ການບໍລິການເກັບກ່ຽວບັນທຶກ systemd-journald ແມ່ນສ່ວນໜຶ່ງຂອງລະບົບການເລີ່ມຕົ້ນ systemd . ໄຟລ໌ບັນທຶກ Linux ຖືກເກັບໄວ້ໃນ “ /var/log/journal/ ” ໃນຮູບແບບພິເສດ ແລະ ສາມາດເປີດໄດ້ດ້ວຍການຊ່ວຍເຫຼືອຂອງ ໂປຣແກຣມ journalctl . ຮູບແບບບັນທຶກແມ່ນຄືກັນກັບໃນ rsyslog.
ຄຳສັ່ງ journalctl ທີ່ບໍ່ມີຄຸນລັກສະນະຈະສະແດງບັນທຶກທັງໝົດ ແຕ່ມັນບໍ່ເໝາະສົມກັບບັນທຶກທີ່ໃຫຍ່ກວ່າ. ລອງມາເບິ່ງບາງຕົວເລືອກຂອງໂປຣແກຣມນີ້.
journalctl -b- ສະແດງບັນທຶກທັງຫມົດນັບຕັ້ງແຕ່ການເລີ່ມຕົ້ນທີ່ຜ່ານມາjournalctl -S "2020-02-17 12:00" -U "2020-02-17 12:10"- ສະແດງໃຫ້ເຫັນບັນທຶກພາຍໃນໄລຍະເວລາທີ່ແນ່ນອນjournalctl -u pptpd- ສະແດງບັນທຶກຂອງການບໍລິການສະເພາະໃດຫນຶ່ງjournalctl -k- ສະແດງຂໍ້ຄວາມ kerneljournalctl -p err- ສະແດງໃຫ້ເຫັນຂໍ້ຄວາມຂອງບູລິມະສິດສະເພາະໃດຫນຶ່ງ, ຂໍ້ຄວາມບູລິມະສິດສູງກວ່າໃນກໍລະນີນີ້ (crit, ເຕືອນ, ການເກີດ)journalctl -f- ສະແດງຂໍ້ຄວາມໃນເວລາທີ່ແທ້ຈິງ
ເພື່ອຄວາມຍືດຫຍຸ່ນທີ່ດີກວ່າ ທ່ານສາມາດລວມຕົວເລືອກເຫຼົ່ານີ້ເຂົ້າກັນໄດ້. ໃຫ້ສະແດງຂໍ້ຜິດພາດທັງໝົດຂອງ ການບໍລິການ pptpd
journalctl -u pptpd -p err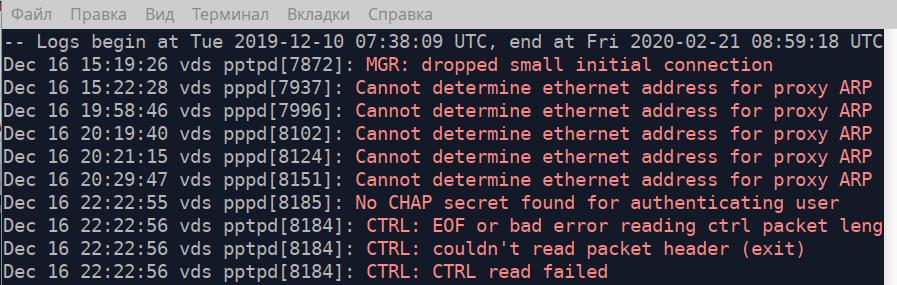
ຖ້າທ່ານລະບຸເສັ້ນທາງໄປຫາໄຟລ໌ທີ່ສາມາດປະຕິບັດໄດ້ເປັນຄຸນລັກສະນະ, ໂປຣແກຣມຈະສະແດງຂໍ້ຄວາມທັງໝົດທີ່ສົ່ງໂດຍໄຟລ໌ນີ້. ໃຫ້ສະແດງຂໍ້ຄວາມທັງໝົດທີ່ສົ່ງໂດຍໄຟລ໌ “ /usr/bin/sudo ” ຕັ້ງແຕ່ເວລາ 04:15 ໃນວັນທີ 18 ກຸມພາ 2020. ໃນຄວາມເປັນຈິງ, ມັນຈະສະແດງຄຳສັ່ງທັງໝົດທີ່ປະຕິບັດດ້ວຍສິດອະນຸຍາດທີ່ສູງກວ່າ.
journalctl -S "2020-02-18 04:15" /usr/bin/sudo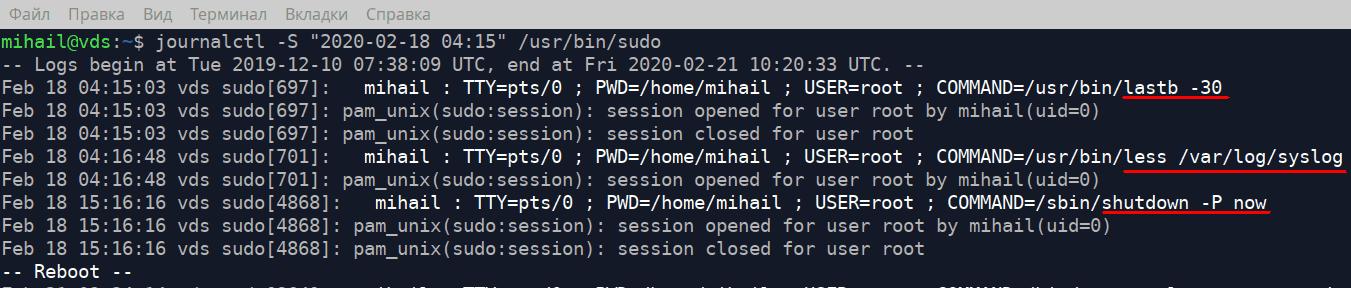
ເພື່ອຊອກຫາວ່າໄຟລ໌ບັນທຶກພື້ນທີ່ດິສກ໌ໃຊ້ເວລາຫຼາຍປານໃດເພື່ອປະຕິບັດຄໍາສັ່ງຕໍ່ໄປນີ້
journalctl --disk-usageເພື່ອຈໍາກັດໄຟລ໌ບັນທຶກເປັນ 1Gb ປະຕິບັດຄໍາສັ່ງຕໍ່ໄປນີ້
journalctl --vacuum-size=1Gການເປີດໄຟລ໌ໄບນາຣີ
ບັດນີ້, ໃຫ້ພວກເຮົາພິຈາລະນາເບິ່ງໄຟລ໌ພິເສດບາງອັນໃນໂຟນເດີ “ /var/log/ ” ບ່ອນທີ່ຄວາມພະຍາຍາມເຂົ້າສູ່ລະບົບທັງໝົດຖືກເກັບໄວ້. ໄຟລ໌ເຫຼົ່ານີ້ແມ່ນໄຟລ໌ໄບນາຣີ ແລະ ສາມາດເປີດໄດ້ດ້ວຍໂປຣແກຣມພິເສດເທົ່ານັ້ນ.
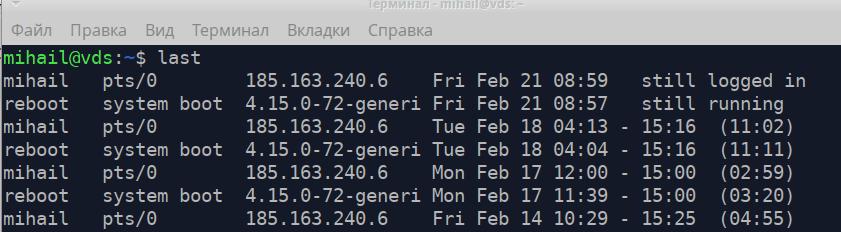
/var/log/wtmp ມີຂໍ້ມູນກ່ຽວກັບຄວາມພະຍາຍາມເຂົ້າສູ່ລະບົບທີ່ສຳເລັດ. ໃຊ້ໂປຣແກຣມສຸດທ້າຍເພື່ອເປີດມັນ.
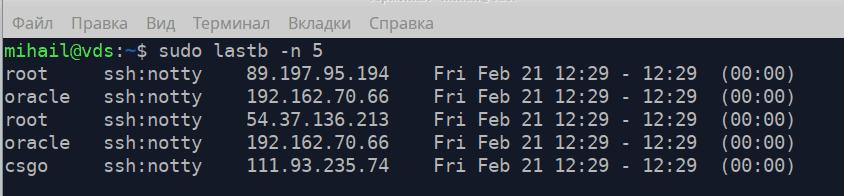
/var/log/btmp - ບັນຈຸຄວາມພະຍາຍາມເຂົ້າສູ່ລະບົບທີ່ລົ້ມເຫຼວທັງໝົດ. ມັນສາມາດເປີດໄດ້ດ້ວຍ lastb ດ້ວຍການອະນຸຍາດຂັ້ນສູງ. Attribute -n ກຳນົດຈຳນວນແຖວທີ່ສະແດງຈາກທ້າຍໄຟລ໌.
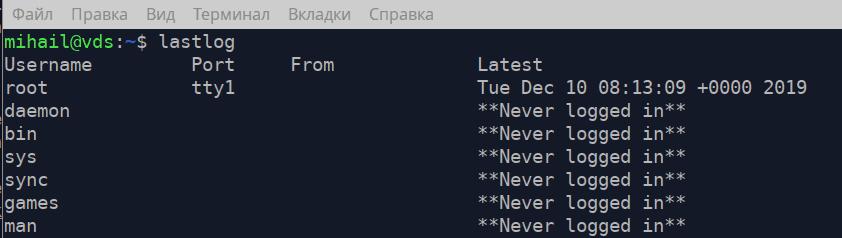
/var/log/lastlog - ບັນຈຸເວລາຂອງການເຂົ້າສູ່ລະບົບຄັ້ງສຸດທ້າຍສຳລັບທຸກໆບັນທຶກບັນຊີ. ມັນສາມາດເປີດໄດ້ດ້ວຍ lastlog