


Mwongozo huu wa usanidi wa seva ya Xray VLESS Reality unakuongoza katika kusambaza proksi ya kisasa kwenye VPS yako. VLESS yenye safu ya usalama wa usafiri wa Reality kwa sasa ndiyo usanidi wa proksi unaojipangia unaoombwa zaidi. VLESS yenye safu ya usalama wa usafiri wa Reality kwa sasa ndiyo usanidi wa proksi unaojipangia unaoombwa zaidi: tofauti na VPN ya kawaida haitoi salamu ya mkono tofauti au sahihi ya pakiti iliyosakinishwa. Reality huiga salamu ya TLS 1.3 ya tovuti halisi, maarufu (lengwa), kwa hivyo kwa mfumo wa DPI unaoangalia waya, muunganisho wa seva yako unaonekana sawa na mtu anayetembelea tovuti hiyo - hakuna cheti bandia au kilichosainiwa kibinafsi kwa alama za vidole, kwa sababu seva yako husambaza kwa muda cheti halisi cha tovuti lengwa wakati wa salamu ya mkono.
Mrundiko wa itifaki ni: VLESS (uthibitishaji wa itifaki ya proksi nyepesi, isiyo na takwimu) inayoendeshwa juu ya XTLS Vision (hali ya kudhibiti mtiririko inayoharakisha muunganisho kwa kunakili rekodi za TLS zilizosimbwa tayari katika kiwango cha soketi ghafi) iliyolindwa na Reality (safu ya kuficha iliyoelezwa hapo juu). Zote tatu zinatoka katika mradi mmoja, Xray-core, mrithi anayedumishwa kikamilifu wa mradi wa awali wa V2Ray/V2Fly.
Mwongozo huu huweka seva ya Xray kwa mkono, kutoka kwa mstari wa amri, bila paneli ya wavuti na bila Docker - alama ndogo zaidi inayowezekana kwenye VPS. Hakuna jina la kikoa na hakuna ununuzi wa cheti cha TLS unaohitajika: Reality hukopa cheti cha tovuti lengwa kwa ajili ya kupeana mikono na kamwe haitoi chenyewe. Ifuatayo, pale inaposema yako_IP, utahitaji kuingiza anwani yako ya IP uliyopewa.
Utakachohitaji: VPS inayoendesha Ubuntu 22.04/24.04 au Debian 11/12, ufikiaji wa mizizi, anwani ya IP ya VPS yako, na lango la TCP 443 bila malipo (hakuna seva ya wavuti, paneli, au proksi nyingine ambayo tayari inaisikiliza).
Huna seva bado? Tazama Jinsi ya kuagiza seva na kuilipia.
Ukilinganisha hili na chaguo zingine zinazojiendesha zenyewe kwanza? Tazama Mwongozo wa Utekelezaji wa Seva ya AmneziaWG kwa njia mbadala inayotegemea WireGuard, au usanidi wa Hysteria2 na TUIC kwa itifaki zingine mbili za kisasa, zinazostahimili udhibiti.
Kuunganisha kwenye Seva
Windows (PuTTY)
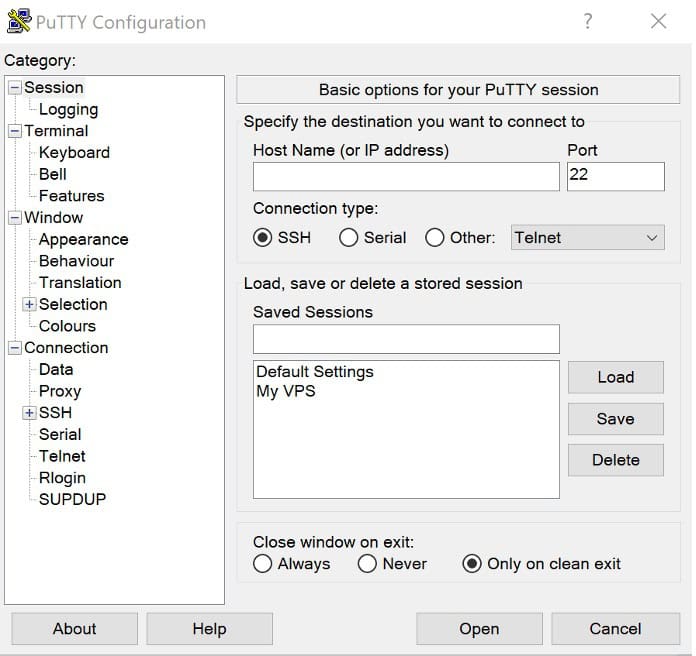
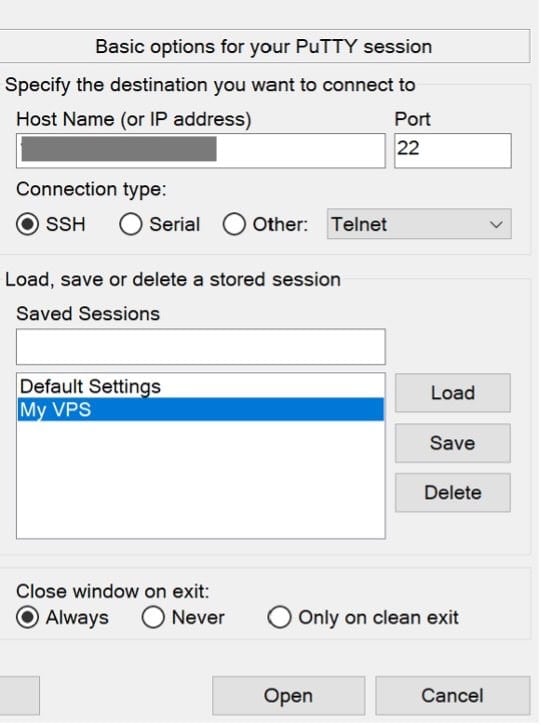
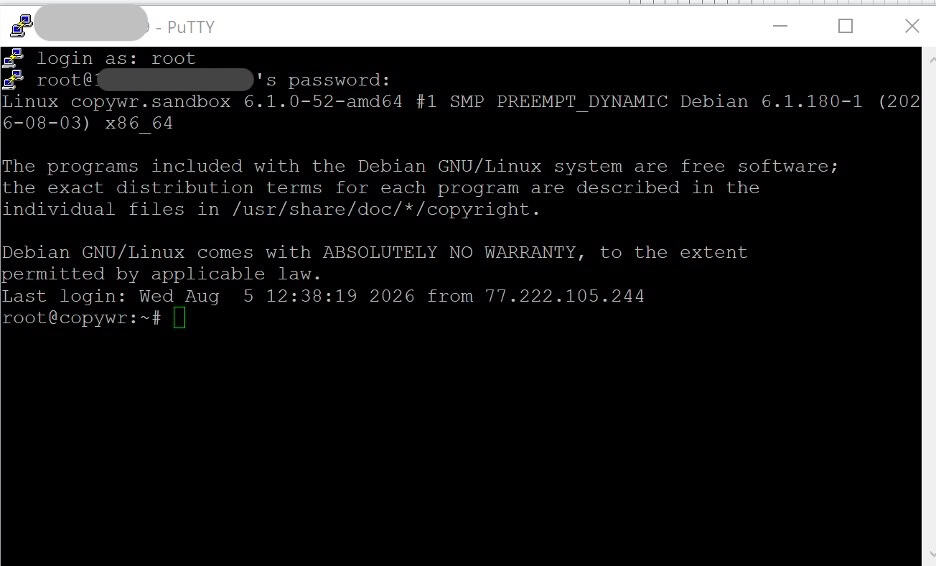
Fungua PuTTY, ingiza anwani yako ya IP ya VPS katika sehemu ya Jina la Mpangishi, weka mlango wa kuingia kwenye 22, na uingie kama mzizi kwa kutumia nenosiri ambalo mtoa huduma wako wa VPS alikutumia barua pepe.
Anwani ya IP ya seva: anwani yako ya IP
ingia kama: mzizi
Nenosiri: nenosiri lako
- Fungua PuTTY, ingiza anwani yako ya IP ya VPS kwenye sehemu ya Jina la Mwenyeji.
- Weka mlango hadi 22.
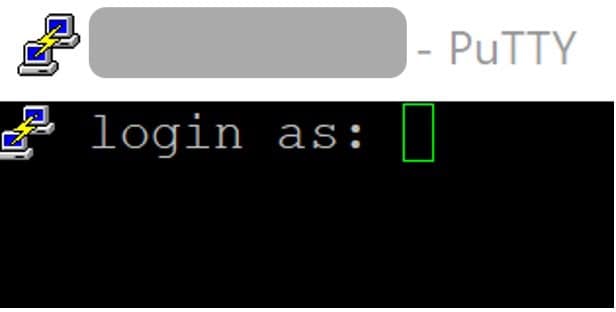
- Ingiza ingia kama mzizi.
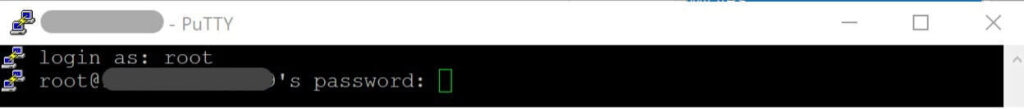
- Tumia nenosiri ambalo mtoa huduma wako wa VPS alikutumia barua pepe. Kisha unapaswa kutua kwenye kidokezo cha seva.
Kwa maelezo ya kina kuhusu kuunganisha kupitia PuTTY/SSH, tazama Jinsi ya kuunganisha kwenye seva ya Linux kupitia SSH.
Linux / macOS (kifaa cha mwisho)
ssh root@your_IPAmri zote zilizo hapa chini zinaendeshwa kwenye seva, katika kipindi hiki hicho cha SSH — kinachoshughulikia Sehemu ya 2 hadi 6, pamoja na ukaguzi wa upande wa seva katika Sehemu ya 10. Sehemu ya 7–9 (kusakinisha na kusanidi mteja wa VPN) hufanyika kwenye kifaa chako cha Windows/Android/iOS badala yake, kwa kuwa hicho ndicho kifaa ambacho proksi inahitaji kuendesha; kila moja ya sehemu hizo inasema wazi ni mistari gani, ikiwa ipo, bado inagusa seva.
Kuandaa Seva
Sasisha mfumo
Kabla ya kusakinisha chochote, onyesha upya orodha ya vifurushi na uboreshe vifurushi vilivyosakinishwa:
apt update -y && apt upgrade -y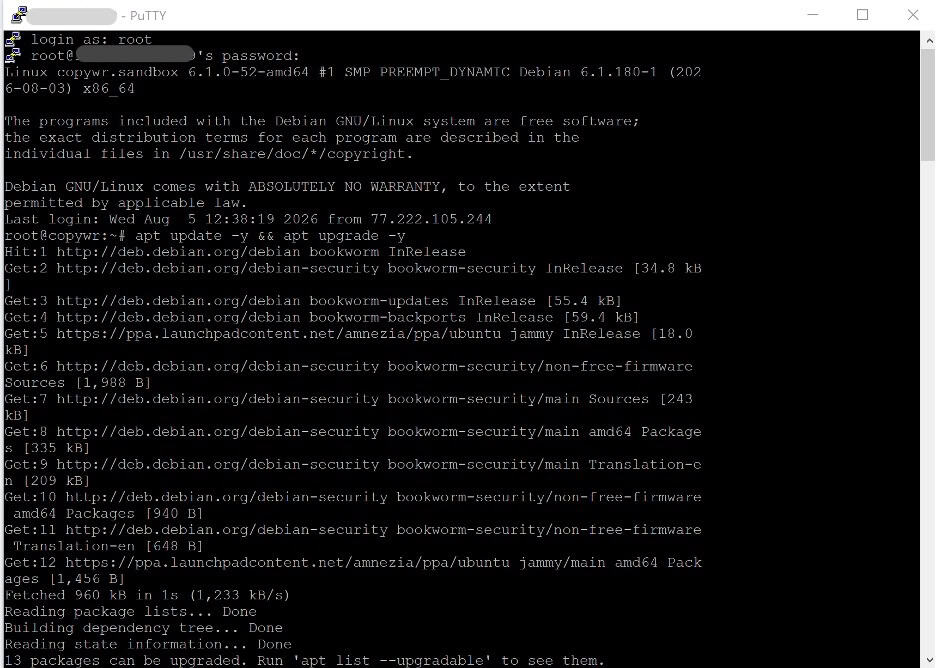
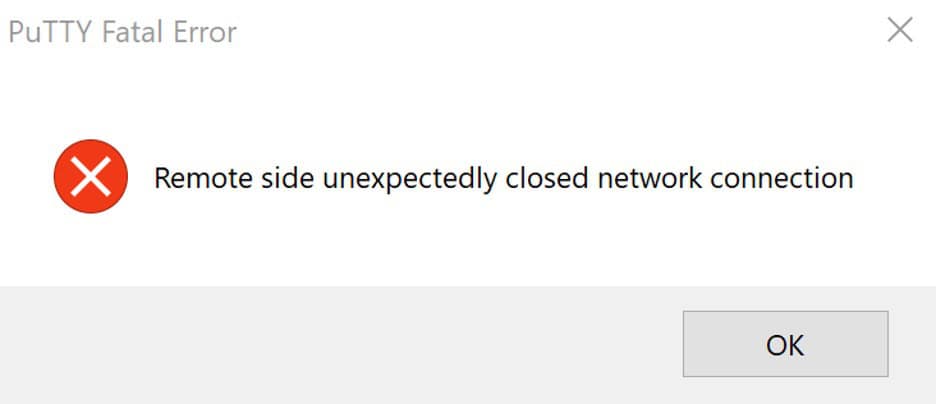
Ikiwa kipindi kitakatizwa baada ya uboreshaji wa apt, hii inatarajiwa (dbus/polkit imeanzishwa upya) - unganisha tena kupitia SSH.
Ikiwa hii itaboresha kiini, ni vyema kuwasha upya kabla ya kuendelea. (Kwa maelezo zaidi kuhusu apt na jinsi wasimamizi wa vifurushi vya Linux wanavyofanya kazi, angalia Wasimamizi wa Vifurushi vya Linux .) Angalia na:
cat /var/run/reboot-requiredIkiwa faili ipo, washa upya kwanza kwa kutumia 'reboot', subiri ~ sekunde 30, kisha uunganishe tena.
Sakinisha zana ambazo mwongozo huu hutumia
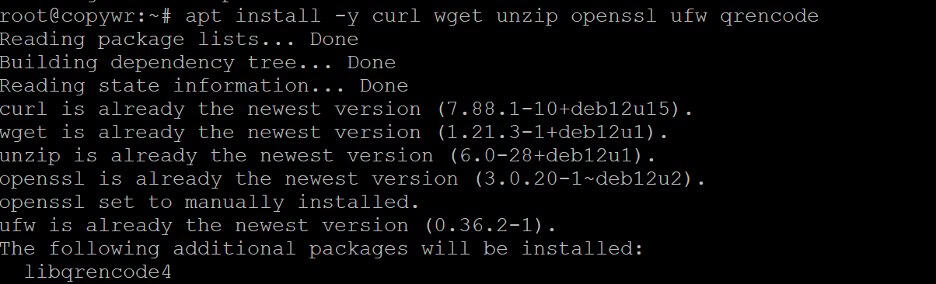
apt install -y curl wget unzip openssl ufw qrencodeKisakinishi cha Xray chenyewe huhitaji curl na unzip; openssl hutoa kitambulisho kifupi katika Sehemu ya 4; ufw ni ngome iliyosanidiwa hapa chini; qrencode hubadilisha kiungo cha mteja kilichokamilika kuwa msimbo wa QR unaoweza kuchanganuliwa katika Sehemu ya 7.
Angalia saa ya mfumo
Kusalimiana kwa mkono kwa Reality kunajumuisha ukaguzi wa muhuri wa muda (sehemu ya maxTimeDiff, imezimwa kwa chaguo-msingi lakini inafaa kuijua), na saa ambayo imesogea kwa kiasi kikubwa inaweza pia kufanya uthibitishaji wa kawaida wa cheti cha TLS kufanya vibaya kwingineko kwenye seva. Thibitisha kuwa saa imesawazishwa:
timedatectl status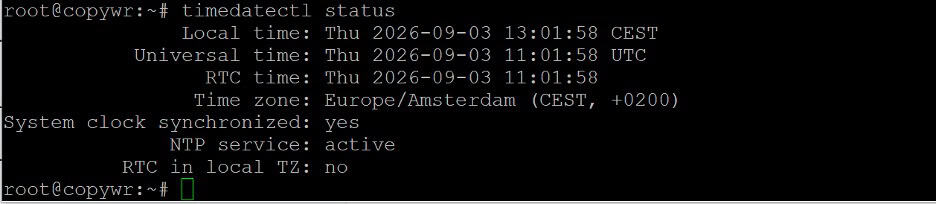
Ikiwa "Saa ya mfumo imesawazishwa" inaonyesha "hapana", iwezeshe kwa:
timedatectl set-ntp trueSanidi ngome (UFW)
Kwa maelezo zaidi kuhusu sheria za UFW, angalia Kusanidi Firewall kwenye Linux.
Fungua milango miwili utakayohitaji: 22/tcp kwa SSH (ruka sheria hii na una hatari ya kupoteza ufikiaji wa seva) na 443/tcp, mlango wa Xray utasikiliza na milango ile ile ya kawaida ya matumizi ya trafiki ya HTTPS — ndiyo maana hasa ni chaguo sahihi kwa Reality.
ufw allow 22/tcp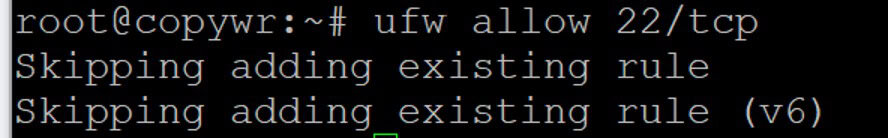
ufw allow 443/tcp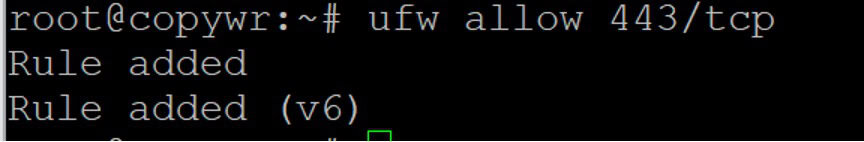
ufw --force enable
ufw status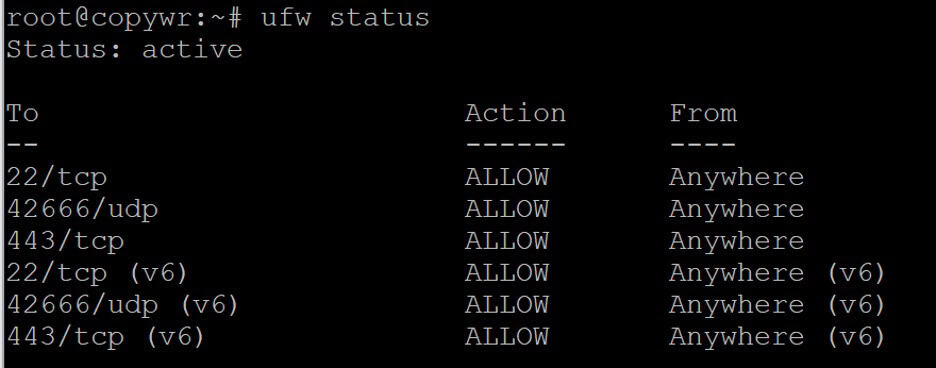
Sheria zote mbili zinapaswa kuonyesha kama ALLOW katika matokeo ya hali ya ufw.
Kusakinisha Xray-core kwa Seva ya Ukweli ya VLESS
Mradi wa Xray-core (XTLS) huchapisha hati rasmi ya kusakinisha na kuboresha ambayo husakinisha mfumo wa binary kama huduma ya mfumo. Kagua hati yoyote ya mtu mwingine kabla ya kuiingiza kwenye bash — hii inatoka moja kwa moja kutoka kwenye hazina ya mradi wenyewe.
bash -c "$(curl -L https://github.com/XTLS/Xray-install/raw/main/install-release.sh)" @ install
Thibitisha kwamba mfumo wa binary upo na uangalie toleo lililosakinishwa:
/usr/local/bin/xray version
Ikiwa amri ya kutoa imeorodheshwa kwenye kurasa na inaonekana kutundikwa, bonyeza Q ili kutoka. Binary ya Xray imewekwa ili /usr/local/bin/xray, na faili zake za usanidi huhifadhiwa katika /usr/local/etc/xray/.
Unaweza pia kutumia hati ile ile ya usakinishaji ili kuboresha usakinishaji uliopo. Kwa orodha kamili ya chaguo (ikiwa ni pamoja na kuondolewa, masasisho ya jiografia pekee, na mzunguko wa kumbukumbu), endesha:
bash -c "$(curl -L https://github.com/XTLS/Xray-install/raw/main/install-release.sh)" --helpKuzalisha Funguo na Hati za Utambulisho
Uthibitishaji wa uhalisia unategemea vipande vinne vya data. Tengeneza vyote sasa; utavibandika kwenye usanidi wa seva katika Sehemu ya 5.
Tengeneza UUID kwa mteja
/usr/local/bin/xray uuid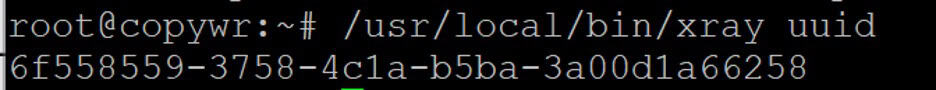
Hii ni kitambulisho cha mtumiaji cha VLESS — kichukulie kama kitambulisho, kwani ndicho kinachomthibitisha mteja kwenye seva. Endesha amri tena kwa kila kifaa au mtu mwingine unayetaka kumruhusu kufikia.
Tengeneza jozi ya vitufe vya Reality X25519
/usr/local/bin/xray x25519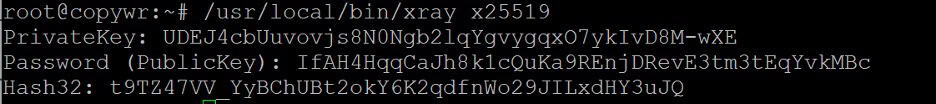
Hii inachapisha mistari mitatu: PrivateKey , Password , na Hash32 . PrivateKey huenda tu kwenye usanidi wa seva na haipaswi kushirikiwa kamwe. Nenosiri ni ufunguo wa umma unaolingana — licha ya jina, hii ndiyo thamani ambayo kila mteja anaingiza; Xray ilibadilisha jina la sehemu kutoka PublicKey hadi Password haswa ili kuwakatisha tamaa watu kuichapisha ovyo. Hash32 inatumika tu kwa kipengele tofauti cha Usimbaji fiche wa VLESS na haihitajiki kwa usanidi wa Reality.
Tengeneza kitambulisho kifupi
openssl rand -hex 8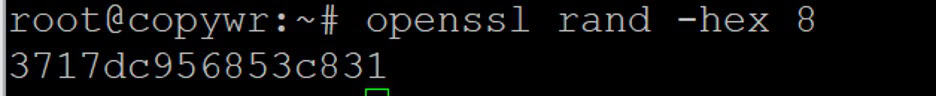
Hii hutoa mfuatano wa heksadesimali wenye herufi 16 unaotumika kutofautisha wateja au vikundi tofauti vya wateja. Seva na mteja lazima watumie thamani sawa.
Chagua na ujaribu lengo la Uhalisia
Lengwa ni tovuti halisi ambayo TLS inaiga seva yako ya TLS kwa salamu. Inapaswa kuunga mkono TLS 1.3 na HTTP/2, haipaswi kukaa nyuma ya CDN kama Cloudflare (Xray husambaza trafiki yoyote inayoshindwa uthibitishaji wa Ukweli moja kwa moja hadi kwa lengwa, kwa hivyo lengwa lenye CDN linaweza kugeuza seva yako kuwa relay wazi kwa CDN hiyo), na ikiwezekana iwe katika eneo sawa la mtandao kama VPS yako kwa wasifu wa muda unaowezekana. Jaribu mgombea moja kwa moja kutoka kwa seva:
/usr/local/bin/xray tls ping www.microsoft.com:443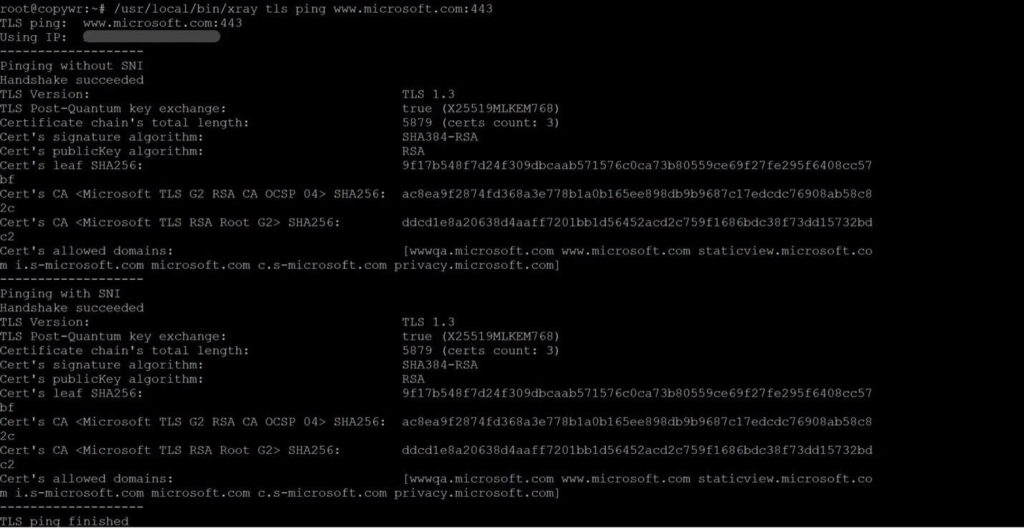
Tumia jina la mwenyeji tupu, si URL. Vikoa vichache ambavyo hutumika sana kama malengo ya Ukweli kwa sababu ni thabiti, vinaweza kutumika katika TLS 1.3, na havijaelekezwa kwenye CDN: www.microsoft.com, addons.mozilla.org, dl.google.com. Jaribu vichache na uchague kimoja kinachojibu kwa uhakika kutoka eneo la VPS yako; utatumia jina la mwenyeji sawa na ingizo la lengo na Majina ya seva katika Sehemu ya 5.
Kuandika Usanidi wa Seva
Hifadhi nakala rudufu ya usanidi ambao kisakinishi kilisafirishwa nacho, kisha fungua faili kwa ajili ya kuhariri:
cp /usr/local/etc/xray/config.json /usr/local/etc/xray/config.json.orig
nano /usr/local/etc/xray/config.json
Fungua faili ya usanidi kwa ajili ya kuhariri:
nano /usr/local/etc/xray/config.json
Badilisha faili nzima na kiolezo kilicho hapa chini, ukibadilisha UUID yako mwenyewe, PrivateKey, kitambulisho kifupi, na jina la mwenyeji lengwa kutoka Sehemu ya 4 (na mlango ulioufungua katika Sehemu ya 2, ikiwa uliibadilisha kutoka 443):
{
  "log": {
    "loglevel": "warning"
  },
  "inbounds": [
    {
      "listen": "0.0.0.0",
      "port": 443,
      "protocol": "vless",
      "settings": {
        "users": [
          {
            "id": "YOUR-UUID-HERE",
            "flow": "xtls-rprx-vision",
            "email": "client1"
          }
        ],
        "decryption": "none"
      },
      "streamSettings": {
        "method": "raw",
        "security": "reality",
        "realitySettings": {
          "show": false,
          "target": "www.microsoft.com:443",
          "serverNames": ["www.microsoft.com"],
          "privateKey": "YOUR-SERVER-PRIVATE-KEY",
          "shortIds": ["YOUR-SHORT-ID"]
        }
      }
    }
  ],
  "outbounds": [
    { "protocol": "freedom", "tag": "direct" },
    { "protocol": "blackhole", "tag": "blocked" }
  ]
}
Bonyeza Ctrl+O (WriteOut) ili kuhifadhi faili.
Bonyeza Ingiza ili kuthibitisha jina la faili.
Bonyeza Ctrl+X ili kutoka nano.
Sehemu muhimu: users[].id ni UUID kutoka Sehemu ya 4; users[].flow huwasha Maono ya XTLS; mbinu (zamani iliitwa mtandao) huchagua usafirishaji wa RAW, njia ya kawaida inayotegemea TCP ambayo Ukweli unahitaji; lengwa na serverNames ni tovuti uliyojaribu katika Sehemu ya 4; privateKey ni ufunguo wa X25519 wa upande wa seva, sio thamani ya Nenosiri; shortIds huorodhesha kila mteja wa ID fupi anayeruhusiwa kuwasilisha. Ili kuongeza watumiaji zaidi baadaye, ongeza vitu vya ziada kwenye safu ya watumiaji, kila moja ikiwa na UUID yake na lebo ya barua pepe, kisha uanze tena huduma.
Tangu Xray 26.3.27, Reality inayoingia bila sehemu dhahiri ya minClientVer inatekeleza chaguo-msingi la toleo la msingi la seva yenyewe — programu za mteja wa zamani (v2rayN, v2rayNG, au Streisand iliyopitwa na wakati inayounganisha Xray-core ya zamani) huelekezwa kimya kimya kwenye ukurasa wa kurudi nyuma wa lengwa badala ya kuunganisha, bila hitilafu katika mteja na hakuna kitu kibaya dhahiri kwenye kumbukumbu ya seva. Ikiwa mteja ambaye alikuwa akifanya kazi ghafla huisha baada ya sasisho, kwanza jaribu kusasisha programu ya mteja yenyewe; ikiwa hiyo haiwezekani, ongeza "minClientVer": "25.9.11" (au msingi mwingine wa zamani) ndani ya realitySettings, kwa gharama ya kufanya alama ya kidole ya TLS ya mteja huyo wa zamani isiendane kidogo na kivinjari cha kisasa.
Thibitisha na uanze upya
Jaribu usanidi kabla ya kuanzisha upya huduma ya moja kwa moja — hii inakamata makosa ya JSON na sehemu ambazo hazitumiki kabla ya kuondoa proksi:
/usr/local/bin/xray run -test -c /usr/local/etc/xray/config.json
Kuanzisha Huduma na Kuwezesha Kuanzisha Kiotomatiki
Anzisha upya Xray ukitumia usanidi mpya na uwezeshe kuanza kiotomatiki unapowasha upya:
systemctl enable --now xray
systemctl restart xray
systemctl status xray --no-pager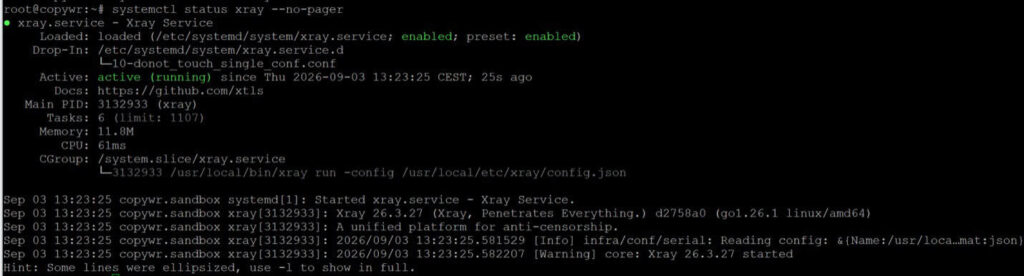
Hali inapaswa kuonyesha kuwa inafanya kazi (inaendeshwa). Thibitisha kuwa kuna kitu kinasikika kwenye lango 443:
ss -lntp | grep ':443'
Ikiwa Xray itashindwa kuanza, njia ya haraka zaidi ya kuona ni kwa nini ni jarida la systemd (kwa usuli wa kusoma kumbukumbu za Linux kwa ujumla, tazama Jinsi ya kusoma kumbukumbu za Linux na wapi pa kuzipata ):
journalctl -u xray -n 50 --no-pagerKuunda Kiungo cha Muunganisho wa Mteja
Wateja wa Xray huingiza kiungo kimoja cha kushiriki cha vless:// badala ya faili ya usanidi. Kijenge kutoka kwa thamani zilizozalishwa katika Sehemu ya 4 (muundo wa kiungo cha kushiriki cha programu za mteja bado hutumia jina la zamani aina=tcp kwa usafirishaji, ingawa sehemu ya JSON yenyewe sasa inaitwa mbinu):
UUID WAKO — kutoka kwa xray uuid (km, a1b2c3d4-e5f6-7890-abcd-ef1234567890)
Nenosiri lako-la-Ufunguo-wa-umma — ni Nenosiri kutoka xray x25519 (SI Ufunguo wa Kibinafsi!)
Kitambulisho-Kifupi chako — kutoka openssl rand -hex 8 (km, a1b2c3d4e5f67890)
yako_IP — (IP ya seva yako)
SNI — www.microsoft.com (au lengo lako)
vless://YOUR-UUID-HERE@your_IP:443?encryption=none&security=reality&sni=www.microsoft.com&fp=chrome&pbk=YOUR-PASSWORD-PUBLIC-KEY&sid=YOUR-SHORT-ID&type=tcp&flow=xtls-rprx-vision#My-Xray-ServerMfano kiungo:
vless://a1b2c3d4-e5f6-7890-abcd-ef1234567890@your_IP:443?encryption=none&security=reality&sni=www.microsoft.com&fp=chrome&pbk=xyz_public_key_here&sid=a1b2c3d4e5f67890&type=tcp&flow=xtls-rprx-vision#My-Xray-Serverpbk ni thamani ya Nenosiri kutoka xray x25519 (ufunguo wa umma, sio ufunguo wa faragha), sni inalingana na jina la mwenyeji lengwa, na maandishi baada ya # ni lebo ya kuonyesha tu ambayo unaweza kubadilisha jina kwa uhuru katika mteja yeyote.
Ibadilishe kuwa msimbo wa QR ili wateja wa simu waweze kuchanganua moja kwa moja:
qrencode -o ~/vless-client.png "vless://YOUR-UUID@your_IP:443?encryption=none&security=reality&sni=www.microsoft.com&fp=chrome&pbk=YOUR-PASSWORD-PUBLIC-KEY&sid=YOUR-SHORT-ID&type=tcp&flow=xtls-rprx-vision#My-Xray-Server"Au uchapishe moja kwa moja kwenye terminal bila kuhifadhi faili:
qrencode -t ansiutf8 "vless://YOUR-UUID@your_IP:443?encryption=none&security=reality&sni=www.microsoft.com&fp=chrome&pbk=YOUR-PASSWORD-PUBLIC-KEY&sid=YOUR-SHORT-ID&type=tcp&flow=xtls-rprx-vision#My-Xray-Server"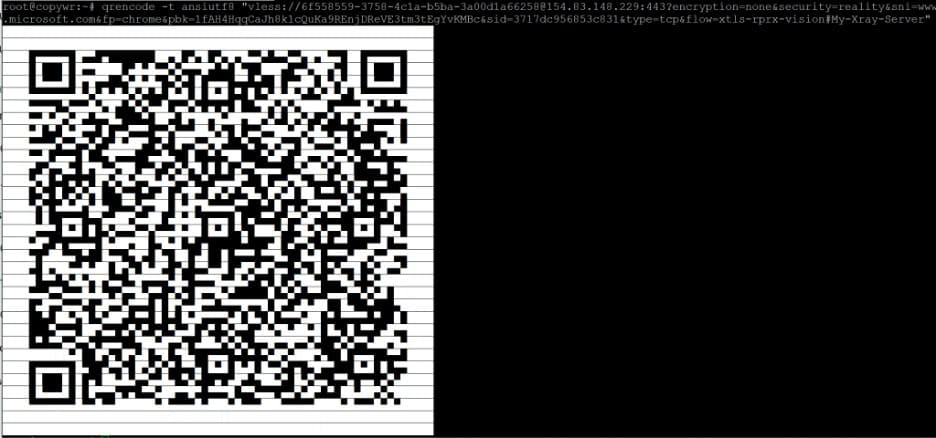
Nakili PNG kwenye kompyuta yako mwenyewe ukitumia scp, endesha kutoka kwa terminal ya kompyuta yako (au PowerShell kwenye Windows), sio seva:
scp root@your_IP:~/vless-client.png .Inaunganisha kutoka Windows
Kila kitu katika sehemu hii hutokea kwenye PC yako ya Windows, si kupitia SSH — mteja lazima aendeshe kwenye kifaa ambacho kitatumia proksi.
Sakinisha v2rayN
v2rayN ni mteja wa GUI wa bure na anayedumishwa kikamilifu anayeunganisha Xray-core, kwa usaidizi wa asili wa VLESS/Reality. Pakua toleo jipya zaidi kutoka ukurasa wa mradi :
Chukua kipengee cha .zip cha Windows cha biti 64 (kifaa kilichojitegemea hakihitaji muda tofauti wa uendeshaji wa .NET kama matoleo ya hivi karibuni ya v2rayN), kitoe popote, na uendesha v2rayN.exe.
Ingiza seva
Nakili kiungo cha vless:// kilichojengwa katika Sehemu ya 7 kwenye ubao wako wa kunakili (au nakili QR PNG kwa kutumia scp na uifungue), kisha katika v2rayN chagua Seva zaidi Ingiza URL ya wingi kutoka kwenye ubao wa kunakili (au changanua msimbo wa QR kupitia kitambazi kilichojengewa ndani). Wasifu mpya wa seva unaonekana kwenye orodha yenye lebo uliyoweka baada ya #.
Bofya kulia kwenye wasifu na uchague kama unaofanya kazi, kisha uwashe proksi ya mfumo (au hali ya TUN, kwa ajili ya kuelekeza mashine nzima) kutoka kwenye upau wa vidhibiti wa dirisha kuu.
Inaunganisha kutoka Android
Kila kitu hapa hutokea kwenye kifaa chako cha Android, si kupitia SSH.
Sakinisha v2rayNG
v2rayNG ni mwenzake wa Android na v2rayN, kutoka kwa mhudumu huyo huyo, na ndiye mteja wa Xray anayetumiwa sana kwenye Android. Isakinishe kutoka Google Play, au pakua APK moja kwa moja kutoka ukurasa wa matoleo ya mradi ikiwa Play haipatikani katika eneo lako:
Ingiza seva
Fungua v2rayNG, gusa kitufe cha + kilicho juu kulia, na uchague Ingiza usanidi kutoka Ubao wa kunakili baada ya kunakili kiungo cha vless://, au Changanua msimbo wa QR na uelekeze kamera kwenye PNG iliyotengenezwa katika Sehemu ya 7. Gusa wasifu ulioingizwa ili kuuchagua, kisha gusa kitufe cha kuunganisha cha duara chini. Android itaomba ruhusa ya VPN mara ya kwanza — iidhinishe ili kuanzisha handaki.
Inaunganisha kutoka iOS
Kila kitu hapa hutokea kwenye iPhone au iPad yako, si kupitia SSH. Miongozo ya Duka la Programu la Apple ina maana kwamba wateja wa Xray/VLESS kwenye iOS kwa kawaida huwa bure lakini mara kwa mara hulipwa, programu zinazojitegemea badala ya kipengele kilichounganishwa na mfumo.
Sakinisha mteja mwenye uwezo wa Halisi
Streisand ni mteja wa bure, chanzo huria anayeunga mkono VLESS na Reality, pamoja na itifaki zingine kadhaa. Itafute kwenye Duka la Programu, au fungua kiungo hiki.
Katalogi za Duka la Programu hutofautiana kulingana na duka/eneo na zinaweza kubadilika baada ya muda; ikiwa Streisand haionekani katika duka lako, njia mbadala zenye usaidizi wa VLESS+Reality ni pamoja na Happ, V2Box, na V2rayTun — tafuta Duka la Programu kwa chochote kinachopatikana kwenye akaunti yako.
Ingiza seva
Nakili kiungo cha vless:// kwenye ubao wako wa kunakili, fungua mteja, na utumie chaguo lake la Ongeza kutoka kwenye ubao wa kunakili (au "kuagiza" sawa), au changanua msimbo wa QR kutoka Sehemu ya 7 ukitumia kichanganuzi kilichojengewa ndani cha mteja. Washa wasifu mpya; iOS itakuomba ruhusa ya usanidi wa VPN mara ya kwanza, ambayo utahitaji kuidhinisha kupitia Kitambulisho cha Uso, Kitambulisho cha Kugusa, au nambari yako ya siri.
Inathibitisha Muunganisho
Kwa handaki inayotumika kutoka Sehemu ya 8, 9, au 10, rudi kwenye kifaa chako mwenyewe (sio kipindi cha SSH) na ufungue kikagua chochote cha "IP yangu ni nini" kwenye kivinjari — anwani iliyoonyeshwa inapaswa kufanana na anwani yako ya IP ya VPS.
Ili kuthibitisha kutoka upande wa seva badala yake, angalia jarida la mfumo kwa shughuli za muunganisho na uthibitishe kipindi cha TCP kilichoanzishwa kwenye lango la 443:
journalctl -u xray -n 50 --no-pager
ss -tnp | grep ':443'
Katika kiwango cha kawaida cha kumbukumbu ya "onyo" Xray haichapishi sana kuhusu miunganisho ya mtu binafsi; ikiwa unahitaji kuona maelezo zaidi wakati wa kutatua matatizo, weka "loglevel" kwa muda katika config.json na uanze tena huduma, kisha irudishe kwenye onyo mara tu mambo yanapofanya kazi.
Reference:
|
Shamba |
Thamani |
|
Anwani |
Anwani ya IP ya umma ya VPS yako |
|
Port |
443 (mlango uleule ulifunguliwa katika Sehemu ya 2) |
|
UUID / kitambulisho |
UUID WAKO-HAPA — umetengenezwa katika Sehemu ya 4 kwa kutumia x-ray uuid |
|
Flow |
xtls-rprx-vision — lazima ilingane pande zote mbili |
|
Usalama |
ukweli |
|
SNI / Jina la seva |
Jina la mwenyeji lengwa lililojaribiwa katika Sehemu ya 4, k.m. www.microsoft.com |
|
Alama ya vidole (fp) |
chrome — alama ya kidole ya uTLS inayotumika; lazima iwekwe kwenye kiteja |
|
Ufunguo wa Umma / pbk |
Thamani ya Nenosiri kutoka xray x25519 — kamwe PrivateKey |
|
Kitambulisho kifupi / upande |
Imetengenezwa kwa kutumia openssl rand -hex 8; lazima ilingane na thamani katika vitambulisho vifupi |
Hitimisho
Kufuatia mwongozo huu huacha VPS yako ikiendesha seva yake ya Xray VLESS+Reality, iliyojificha kama trafiki ya kawaida ya HTTPS kwenye tovuti halisi, bila kikoa na cheti cha kudumisha. Huduma hii inaendeshwa kama kitengo cha mfumo xray na husalia kuwasha upya bila hatua yoyote kutoka kwako.
Ongeza wateja wapya wakati wowote kwa kuongeza kitu kingine kwenye safu ya watumiaji katika config.json ukitumia UUID mpya kutoka xray uuid na lebo tofauti ya barua pepe, kisha kuanzisha upya huduma (systemctl restart xray) na kumjengea mtumiaji huyo kiungo chake cha kushiriki kutoka Sehemu ya 7. Tofautisha UUID kwa kila mtu au kifaa hurahisisha kufuta moja bila kumsumbua mtu mwingine yeyote.
Tabia chache zinazofaa kuzingatiwa mara tu seva inapoanza kufanya kazi:
- Weka X-ray ikiwa imeratibiwa. Endesha tena hati ya kusakinisha kutoka Sehemu ya 3 mara kwa mara — inasasisha usakinishaji uliopo — na uendelee kusasishwa programu za mteja pia, kutokana na tabia ya minClientVer iliyobainishwa katika Sehemu ya 5.
- Hifadhi nakala rudufu ya config.json mahali fulani pa faragha nje ya seva. Inashikilia ufunguo wa faragha wa Reality wa seva na UUID ya kila mteja; kuipoteza kunamaanisha kurejesha sifa kwa kila kifaa.
- Batilisha vifaa vilivyopotea mara moja. Ondoa ingizo linalolingana kutoka kwa safu ya watumiaji katika config.json na uanze tena huduma.
Ikiwa muunganisho hautatokea, angalia kwa mpangilio:
- hali ya huduma (hali ya mfumoctl xray --no-pager) na jarida (jarida -u xray -n 50 --no-pager)
- sheria za ngome (hali ya ufw — mlango 443/tcp lazima uwe wazi)
- mlango 443 haujafungwa tayari na huduma nyingine (ss -lntp | grep ':443' inapaswa kuonyesha x-ray pekee)
- kwamba UUID, ufunguo wa umma, kitambulisho kifupi, SNI, na mtiririko katika ulinganisho wa mteja config.json haswa - herufi moja isiyolingana inashindwa kushikana mikono kimya kimya
- shabaha ya Ukweli yenyewe, ikiwa na x-ray tls ping :443, iwapo tovuti itabadilisha usanidi wake wa TLS
Kulinganisha Xray na chaguzi zingine? Tazama Mwongozo wa Utekelezaji wa Seva ya AmneziaWG na Jinsi ya kusanidi Wireguard VPN kwenye seva yako kwa njia mbadala zinazotegemea WireGuard, au usanidi wa Hysteria2 na TUIC kwa itifaki zingine mbili zinazostahimili udhibiti zilizojengwa kwa mitandao yenye hasara au iliyochujwa sana. Ikiwa unahitaji tu proksi rahisi badala ya usanidi kamili wa handaki, usanidi wa 3proxy kwenye CentOS/ArchLinux ni mbadala mwepesi zaidi, na usanidi wa zamani wa seva ya VPN kwenye Linux: PPTP au OpenVPN? hushughulikia itifaki ambazo ni rahisi kusanidi lakini ni rahisi zaidi kwa DPI kugundua na kuzuia. Kwa ugumu wa jumla wa seva mara tu proksi ikiwa hai, tazama Watumiaji wa Linux: Usimamizi na Ruhusa.
