


Katika makala hii, tutachunguza umuhimu wa watumiaji wa Linux waliopangwa vizuri. Tutaelezea haki za ufikiaji, tukianza na jinsi ya kuunda na kusanidi watumiaji na kumalizia na jinsi ya kutoa ufikiaji wa faili na folda mahususi. Pia tutajadili zana muhimu za usalama, kama vile sudo na SELinux, ambazo husaidia kulinda mfumo dhidi ya shughuli zisizohitajika.
Umuhimu wa Usimamizi wa Mtumiaji na Haki za Ufikiaji katika Linux
Katika ulimwengu wa Linux, usimamizi wa watumiaji na haki za ufikiaji zina jukumu muhimu. Fikiria Linux kama ghorofa kubwa ambapo kila mtumiaji ni mpangaji na kila faili ni chumba. Usimamizi wa watumiaji ni kama kumpa kila mpangaji ufunguo wake wa kipekee, ilhali haki za ufikiaji ndizo wanazoweza kufanya katika chumba chao.
Mtumiaji anapoundwa, hupewa jina na kitambulisho cha kipekee ( UID ), kama ufunguo wa kibinafsi wa ghorofa. Mtumiaji pia ana kikundi , kinachowaunganisha na wapangaji wengine. Kundi hilo ni kama klabu ambapo wanachama wanashiriki marupurupu ya kawaida.
Haki za ufikiaji wa faili zimegawanywa katika kategoria tatu: mmiliki ( mtumiaji ), kikundi , na wengine . Kila ufunguo (mtumiaji) unaweza kuwa na haki zake za kipekee za kusoma, kuandika, na kutekeleza kwa kila kategoria. Kwa mfano, mmiliki wa faili anaweza kuwa na haki za kusoma na kuandika, kikundi - kusoma tu, na wengine - hakuna chochote.
Uangalifu maalum unastahili sera za usalama kama vile sudo na SELinux , zinazotumika katika mifumo ya Linux. Sudo ni amri maalum inayoruhusu watumiaji wa kawaida kutumia kwa muda haki za mtumiaji mkuu (mzizi) kufanya kazi maalum ambazo kwa kawaida hupatikana tu kwa wasimamizi. Hii husaidia kuzuia makosa ya bahati mbaya au matumizi mabaya ya haki za mtumiaji mkuu. Wakati wa kutumia sudo , mtumiaji kwa kawaida huhitajika kuingiza nenosiri lake ili kuthibitisha utambulisho wake. Baada ya haya, wanaweza kutekeleza amri zenye haki za mtumiaji mkuu (mzizi) kulingana na sheria zilizowekwa katika faili ya sudoers.
SELinux ni safu ya ziada ya usalama kwa mfumo endeshi wa Linux. Inafuatilia programu na faili zipi zinaweza kutumika katika mfumo na hupunguza ufikiaji wake ili kuzuia uvamizi na mashambulizi. Hii inafanya seva kuwa salama zaidi kwa kuzuia majaribio ya udukuzi au vitendo vya nia mbaya.
Kuunda na Kusimamia Watumiaji
Jinsi ya kuunda Mtumiaji kwenye Linux
Watumiaji wa Linux kwa kawaida huundwa kwa kutumia amri ya useradd . Kwa mfano, ili kuunda mtumiaji anayeitwa "jina la mtumiaji", ungeingiza:
useradd usernameJinsi ya Kuweka Nenosiri la Mtumiaji wa Linux
Baada ya kuunda mtumiaji, akaunti yake hailindwa na nenosiri. Ili kuweka nenosiri kwa mtumiaji mpya, tumia amri ya passwd :
passwd usernameAmbapo jina la mtumiaji ni jina la mtumiaji ambaye nenosiri linawekwa.
Jinsi ya Kuangalia Orodha ya Watumiaji katika Linux
Ili kutazama orodha ya watumiaji katika Linux wenye amri moja kwenye terminal, unaweza kutumia amri ya cut :
cut -d: -f1 /etc/passwdAmri hii inasoma yaliyomo kwenye faili ya /etc/passwd , ambayo ina taarifa kuhusu watumiaji wote.
Ili kupata habari kuhusu mtumiaji fulani, unaweza kutumia amri:
id usernameHii itaonyesha UID , GID , na Groups za mtumiaji.
Inafuta Mtumiaji wa Linux
Ili kufuta mtumiaji, tumia amri ya userdel :
userdel usernameHata hivyo, amri hii haifuti faili kwenye saraka ya nyumbani ya mtumiaji. Ili kuziondoa, unaweza kutumia chaguo la -r :
userdel -r usernameHii itafuta jina la mtumiaji pamoja na saraka yao ya nyumbani na faili zote zilizo ndani yake.
Kurekebisha Mtumiaji wa Linux
Ili kurekebisha taarifa kuhusu mtumiaji, tumia amri ya usermod . Zana hutumia sintaksia:
usermod argument userOrodha kamili ya hoja zinazowezekana zinaonyeshwa kwa usaidizi wa shirika:
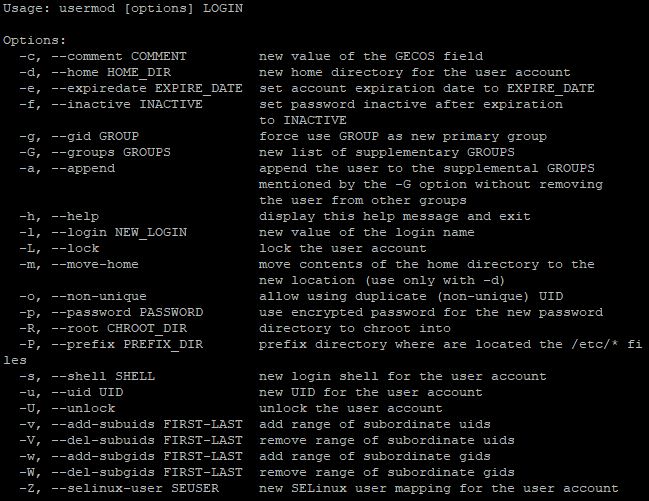
Kwa mfano, kubadilisha saraka ya nyumbani ya mtumiaji, ungetumia amri:
usermod -d /new/path/to/directory usernameKuunda na Kusimamia Vikundi vya Watumiaji katika Linux
Vikundi vya watumiaji katika Linux huruhusu wasimamizi kupanga watumiaji walio na haki sawa za ufikiaji. Hii hurahisisha usimamizi wa haki za ufikiaji na huongeza usalama wa mfumo kwa kuwezesha haki kuwekwa katika kiwango cha kikundi, badala ya kufanya hivyo kwa kila mtumiaji kibinafsi. Kwa mfano, tutazingatia kikundi cha wasanidi programu na msimamizi wa mtumiaji.
Jinsi ya kuunda Kikundi cha Watumiaji kwenye Linux
Ili kuunda kikundi kipya, tumia amri ya groupadd yenye jina la kikundi kipya:
sudo groupadd group_nameKatika mfano wetu, amri ingeonekana kama hii:
sudo groupadd developersJinsi ya kufuta Kikundi cha Watumiaji kwenye Linux
Ili kufuta kikundi, tumia amri ya groupdel :
sudo groupdel group_nameKwa hivyo, amri:
sudo groupdel developersItafuta kikundi kilichopewa jina la watengenezaji.
Kuongeza Watumiaji kwenye Kikundi
Ili kuongeza mtumiaji kwenye kikundi maalum, tumia amri ya usermod :
sudo usermod -aG group_name user_nameKwa mfano:
sudo usermod -aG developers adminAmri hii itaongeza mtumiaji aliyepewa jina la msimamizi kwenye kikundi cha watengenezaji.
Kuondoa Watumiaji kutoka kwa Kikundi
Ili kuondoa mtumiaji kutoka kwa kikundi, tumia amri ya deluser :
sudo deluser user_name group_nameAmri ya kuondoa msimamizi wa mtumiaji kutoka kwa kikundi cha watengenezaji :
sudo deluser admin developersKuangalia Orodha za Vikundi katika Linux
Ili kuona orodha ya vikundi vyote kwenye mfumo, tumia amri ya paka na faili ya /etc/group :
cat /etc/groupAmri hii itaonyesha orodha ya vikundi vyote kwenye mfumo.
Kuangalia Uanachama wa Kikundi cha Watumiaji
Baada ya kufanya vitendo, unaweza kuangalia ni vikundi gani mtumiaji ni vya kutumia amri ya vikundi:
groups user_nameKwa hivyo, tumechunguza misingi ya kusimamia vikundi vya watumiaji katika Linux. Sasa, wacha tuendelee hadi hatua inayofuata - tukichunguza ugawaji wa haki za ufikiaji kwa faili na saraka. Utaratibu huu unaruhusu kubainisha ni hatua gani watumiaji au vikundi wanaweza kufanya kuhusu faili na saraka mahususi, kuhakikisha usimamizi bora wa usalama na ufikiaji wa rasilimali za mfumo.
Kukabidhi Haki za Ufikiaji kwa Faili na Saraka
Uwakilishi wa Kiishara wa Haki za Ufikiaji
Kama tulivyogundua tayari, kuna aina 3 za watumiaji katika Linux: mmiliki ( user ), group , na wengine . Kila moja inaweza kuwa na makundi fulani ya ufikiaji wa faili au saraka:
- Soma (Soma - r): Inaruhusu kutazama yaliyomo kwenye faili au saraka.
- Andika (Andika - w): Hutoa uwezo wa kurekebisha faili au kuunda faili mpya ndani ya saraka. Kwa saraka, hii pia inaruhusu kufuta faili kutoka kwake.
- Tekeleza (Tekeleza - x): Huruhusu kutekeleza faili (ikiwa ni faili inayoweza kutekelezwa) au kuingiza saraka (ikiwa ni saraka).
Katika mifumo ya familia ya Linux, haki za ufikiaji zinawakilishwa na mfuatano wa herufi 10. Tabia ya kwanza inaonyesha aina ya faili (faili ya kawaida, saraka, nk), na tisa iliyobaki ni vikundi vitatu vya wahusika watatu kwa kila kikundi cha watumiaji. Kwa kuelewa, hebu fikiria mfano.
Haki za ufikiaji -rwxr-xr-- inamaanisha:
- Tabia ya kwanza (-) inaonyesha aina ya faili (katika kesi hii, faili ya kawaida).
- Herufi tatu za mmiliki (rwx) zinaonyesha kuwa mmiliki amesoma, ameandika, na ametekeleza haki.
- Herufi tatu za kikundi (rx) zinaonyesha kuwa washiriki wa kikundi wamesoma na kutekeleza haki pekee.
- Herufi tatu kwa wengine (r--) inamaanisha kuwa watumiaji wengine wanaweza kusoma faili pekee.
Haki za ufikiaji zimewekwa kwa kutumia amri ya chmod , na sintaksia inaonekana kama ifuatavyo:
chmod [options] mode file(s)Ambapo:
- [chaguo] - vigezo vya ziada, kama vile -R kwa kubadilisha kwa kurudia haki za ufikiaji katika saraka na saraka zake ndogo.
- mode - kamba maalum ambayo inabainisha ni haki gani za kufikia zinabadilishwa na kwa nani. Hali inaweza kutajwa na alama (r, w, x) na bits (0 au 1). Nambari za nambari za modi pia zinaweza kutumika (tutazungumza juu yao baadaye)
- faili (s) - faili au saraka ambazo mabadiliko yanatumika.
Huduma hii ni zana yenye nguvu, kwa hivyo tutaangalia tu amri chache za kimsingi kama mfano.
Badilisha haki za ufikiaji kwenye faili ili mmiliki awe na haki za kusoma na kuandika, kikundi kina haki za kusoma pekee, na watumiaji wengine hawana haki:
chmod u=rw,g=r,o= filenameWeka haki za ufikiaji kwa watumiaji wote kusoma na kuandika kwa faili:
chmod a+rw filenameBadilisha kwa kurudia haki za ufikiaji kwa faili zote na saraka ndogo kwenye saraka:
chmod -R u+rwx directoryUwakilishi wa Nambari wa Haki za Ufikiaji
Katika uwakilishi wa nambari, kila kategoria ya mtumiaji (mmiliki, kikundi, wengine) ina nambari yake, na mchanganyiko wa nambari hizi huweka haki za mwisho za ufikiaji. Sawa na ishara, kila moja ya haki tatu ina thamani yake, lakini kwa nambari:
- Soma (soma) - thamani 4
- Andika (andika) - thamani 2
- Tekeleza (tekeleza) - thamani 1
Thamani za nambari pia hutumiwa kuamua aina ya mtumiaji:
- Mmiliki wa faili (mtumiaji) - tarakimu ya kwanza
- Kikundi cha mmiliki (kikundi) - tarakimu ya pili
- Watumiaji wengine (wengine) - tarakimu ya tatu
Kwa hivyo, uwakilishi kamili wa nambari za haki za ufikiaji wa faili huwa na tarakimu tatu, kila moja ikiwakilisha jumla ya maadili ya haki kwa kategoria fulani ya mtumiaji. Hii ni rahisi zaidi kuliko kutumia herufi 10 katika uwakilishi wa ishara. Usimamizi katika kesi hii utaonekana kama hii:
chmod XYZ fileambapo X , Y , na Z ni nambari zinazowakilisha haki za ufikiaji kwa mmiliki, kikundi, na watumiaji wengine mtawalia.
Kwa mfano, ili kumpa mmiliki haki kamili za ufikiaji (kusoma, kuandika, na kutekeleza), na kikundi na watumiaji wengine kusoma na kutekeleza tu, unaweza kutumia amri:
chmod 755 fileHebu tuchunguze mifano mingine:
chmod 700 fileMmiliki pekee ndiye ana haki ya kusoma, kuandika na kutekeleza, huku kikundi na watumiaji wengine hawana haki za ufikiaji.
chmod 644 fileMmiliki ana haki ya kusoma na kuandika, wakati kikundi na watumiaji wengine wana haki za kusoma pekee.
chmod 751 fileMmiliki ana haki kamili, kikundi kina haki za kusoma na kutekeleza, na watumiaji wengine wana haki za kutekeleza pekee.
Kama tulivyosema hapo awali, chombo kina utendaji wa kina sana. Katika hali nyingine, chaguzi zinazopatikana katika sehemu ya "msaada" hazitoshi:
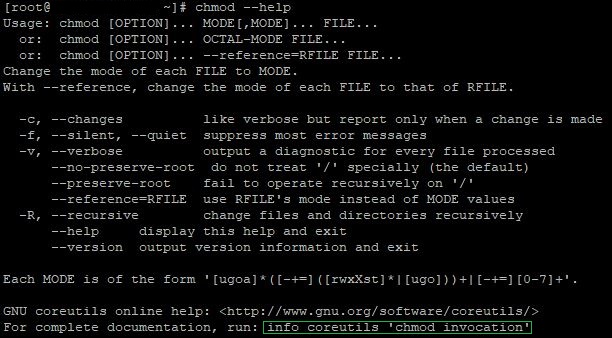
Zingatia mstari wa mwisho. Kutumia amri hii hufungua nyaraka zenye maelezo zaidi kwenye kifaa. Unaweza pia kutembelea ukurasa rasmi wa Wikipedia wa shirika , ambapo unaweza kupata maelezo ya kina kuhusu Chmod.
Hitimisho
Watumiaji wa Linux na usimamizi wao ni muhimu sana kwa usalama na uendeshaji thabiti wa OS. Katika makala haya, tumeangazia umuhimu wa usimamizi bora wa haki za mtumiaji na ufikiaji katika Linux, unaojumuisha uundaji na usimamizi wa watumiaji, kufanya kazi na vikundi vya watumiaji, na kugawa haki za ufikiaji kwa faili na saraka.
