


Leo, teknolojia za VPN na seva mbadala zinazidi kuwa muhimu. Watumiaji huzitumia kwa ajili ya ufikiaji salama wa intaneti, kuepuka udhibiti, na kulinda dhidi ya vitisho vya nje. Unapounganisha kwenye seva kama hiyo, trafiki yako yote hupitia handaki iliyosimbwa kwa njia fiche, na seva inakuwa lango lako la kuingia kwenye mtandao.
Itifaki za kawaida kama vile OpenVPN au WireGuard hufanya kazi vizuri chini ya hali thabiti lakini mara nyingi hukabiliwa na kushuka kwa kasi kwenye miunganisho mibaya yenye upotevu mkubwa wa pakiti (mitandao ya simu, Wi-Fi ya umma, nchi zenye udhibiti mkali). Hapa ndipo itifaki za kisasa kama vile Hysteria2 na TUIC zinapotumika. Zimejengwa juu ya QUIC, zikitoa kasi ya juu, muda wa kuchelewa mdogo, na mtatizo mzuri wa trafiki kama HTTPS ya kawaida (HTTP/3).
Hysteria2 hutumia algoriti ya "Brutal", ambayo hutumia kwa ukali kipimo data kinachopatikana. TUIC (toleo la 5) ina sifa ya matumizi ya chini ya mtandao, usaidizi bora wa UDP, na uanzishaji wa muunganisho wa 0-RTT.
Katika makala haya, tutapitia usanidi wa seva kwenye Ubuntu/Debian na kuunganisha kutoka Windows.
Utakachohitaji: VPS inayoendesha Ubuntu 22.04/24.04 au Debian 12, ufikiaji wa mizizi, na anwani ya IP ya seva. Hakuna kikoa kinachohitajika.
Kuunganisha kwenye seva
Windows (PuTTY): fungua PuTTY, ingiza YOUR_SERVER_IP kama mwenyeji, 22 kama mlango, na uingie kama mzizi ukitumia nenosiri kutoka kwa barua pepe ya mtoa huduma wako wa VPS.
Linux/macOS (kituo):
ssh root@YOUR_SERVER_IPAmri zote zilizo hapa chini zinaendeshwa kwenye seva, katika kipindi hiki hiki.
Maandalizi ya seva (Ubuntu / Debian)
Washa usambazaji wa IP
Hii inaruhusu seva kusambaza pakiti za mteja zaidi kwenye mtandao.
nano /etc/sysctl.confIngiza au unda nenosiri (tumia herufi na nambari za Kiingereza pekee, bila nafasi).
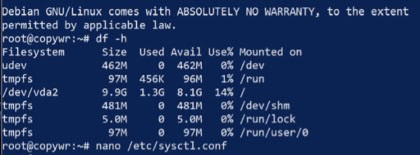
Tafuta na uondoe maoni (ondoa # mwanzoni) au ongeza mstari ufuatao:
net.ipv4.ip_forward=1
Hifadhi faili (Ctrl+O, Ingiza) na utoke (Ctrl+X). Tumia mabadiliko bila kuwasha upya:
sysctl -pMpangilio wa NAT (kujifanya)
Mpangilio huu huruhusu wateja kufikia intaneti kupitia seva yako kwa kutumia anwani yake ya IP.
Tafuta jina la kiolesura chako cha mtandao wa nje (kile kinachokabili mtandao):
ip link show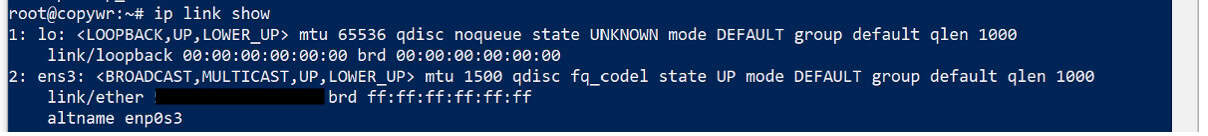
Kwa kawaida hii ni eth0, ens3, au enp1s0. Nakili au ikumbuke, kisha ongeza sheria ya kujifanya kwenye iptables — badilisha eth0 na jina lako la kiolesura:
iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
Sheria za kuhifadhi iptables
Ili kuzuia sheria zisirudishwe upya baada ya seva kuwasha upya, zinahitaji kuhifadhiwa.
apt update
apt install iptables-persistent -y
netfilter-persistent save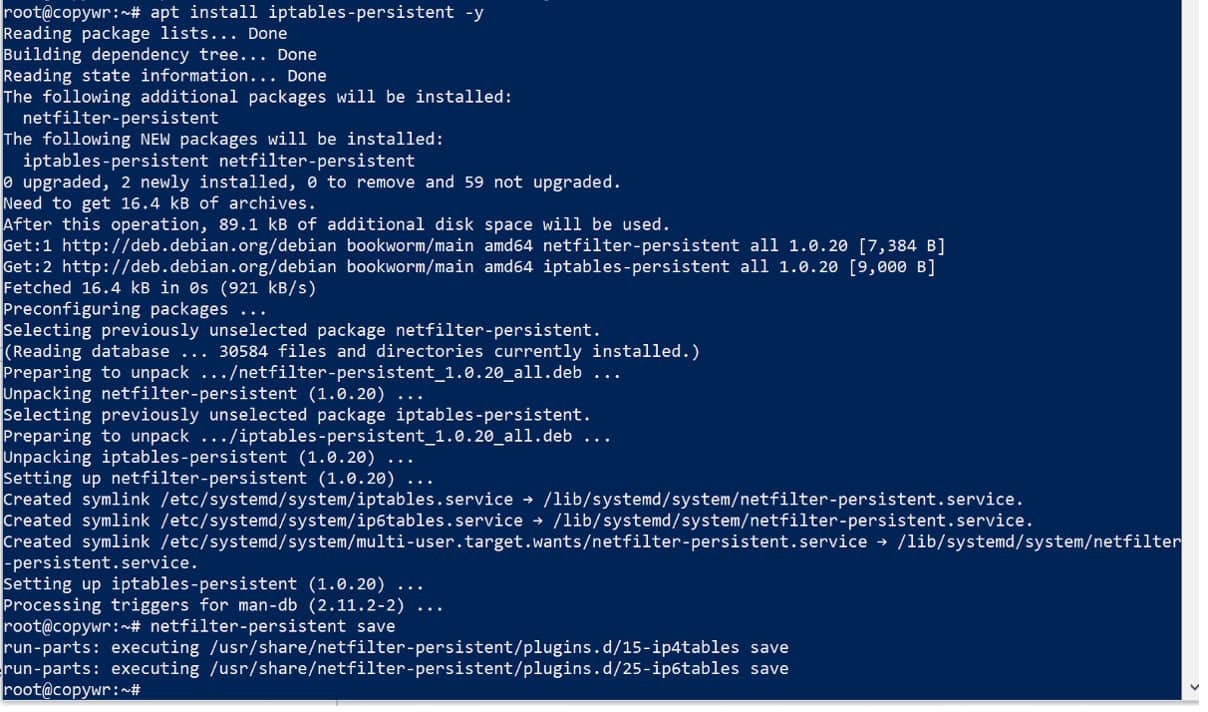
Wakati wa usakinishaji unaweza kuona kidokezo cha kuhifadhi sheria za sasa za IPv4/IPv6 — jibu "Ndiyo" mara zote mbili.
Usanidi wa ngome (UFW)
Tunafungua milango yote tutakayohitaji mara moja, kwa hivyo hakuna haja ya kurudi kwenye hatua hii baadaye: 22 kwa SSH (kuruka hii kutakufungia nje ya seva), 443/udp kwa Hysteria2, na 8443/udp kwa TUIC.
apt install ufw -y
ufw allow 22/tcp
ufw allow 443/udp
ufw allow 8443/udp
ufw --force enable
ufw status
Matokeo ya hali ya ufw yanapaswa kuorodhesha sheria zote tatu kama zinazotumika.
Hysteria2
Kusakinisha seva ya Hysteria2
chmod +x hysteria-linux-amd64
mv hysteria-linux-amd64 /usr/local/bin/hysteria
hysteria version
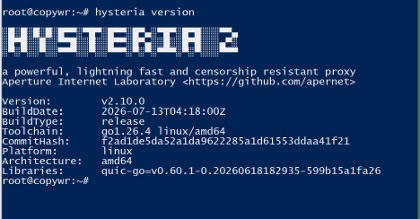
Hakikisha toleo la matokeo linaonekana bila makosa - hii inathibitisha kwamba jozi inafanya kazi ipasavyo.
Kuunda cheti cha SSL kilichosainiwa na wewe mwenyewe
Tunahitaji funguo zetu za usimbaji fiche ili kulinda trafiki kati ya kompyuta yako na seva. Kwa kuwa hatuna kikoa, tutazalisha cheti kilichosainiwa chenyewe ambacho ni halali kwa siku 365. Kwa sababu hii, utahitaji kuwezesha "Ruka Uthibitisho wa Cheti" katika mteja baadaye.
mkdir -p /etc/hysteria
chmod 755 /etc/hysteria

openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /etc/hysteria/private.key \
  -out /etc/hysteria/cert.crt \
  -subj "/CN=YOUR_SERVER_IP"
ls -la /etc/hysteria/cert.crt na private.key zote zinapaswa kuorodheshwa.
Kuunda faili ya usanidi
nano /etc/hysteria/config.yamlBandika yafuatayo, ukibadilisha nenosiri lako la nywila na YOUR PASSWORD (herufi na nambari za Kiingereza pekee, hakuna nafasi):
listen: :443

tls:
  cert: /etc/hysteria/cert.crt
  key: /etc/hysteria/private.key

auth:
  type: password
  password: "YOUR_PASSWORD"

masquerade:
  type: proxy
  proxy:
    url: https://cloudflare.com
    rewriteHost: true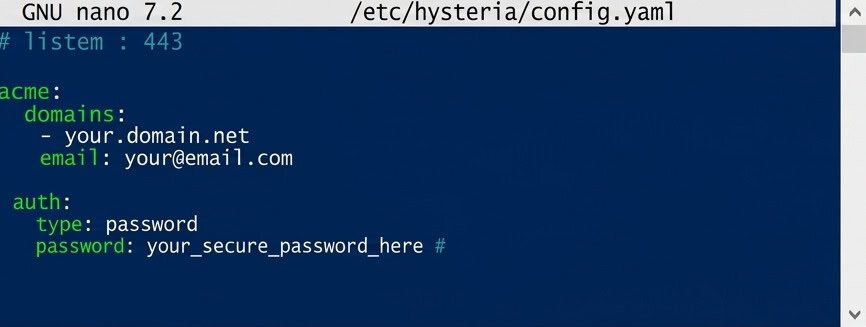
Kizuizi cha kujifanya hufanya seva ionekane kama tovuti ya kawaida ikiwa mtu atafungua anwani yake ya IP kwenye kivinjari, badala ya kufichua dalili za proksi.
Hifadhi (Ctrl+O, Ingiza) na utoke (Ctrl+X).
Kuweka mipangilio ya kuanzisha kiotomatiki
nano /etc/systemd/system/hysteria.service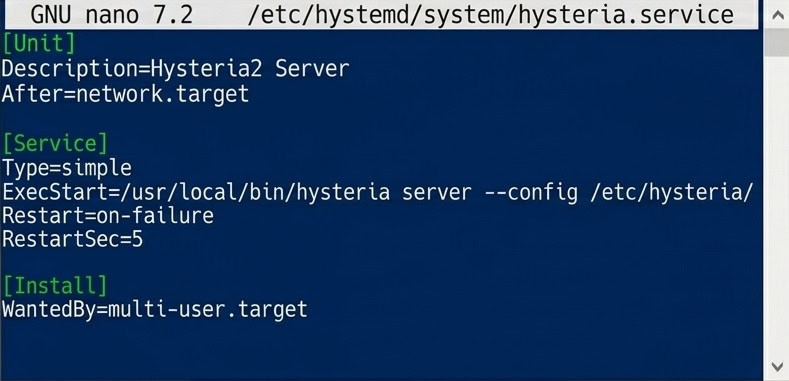
Faili ya kitengo cha mfumo kwa ajili ya kuanzisha kiotomatiki kwa Hysteria2.
[Unit]
Description=Hysteria2 Server
After=network.target

[Service]
Type=simple
ExecStart=/usr/local/bin/hysteria server --config /etc/hysteria/config.yaml
Restart=on-failure
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now hysteria.service
systemctl status hysteria.service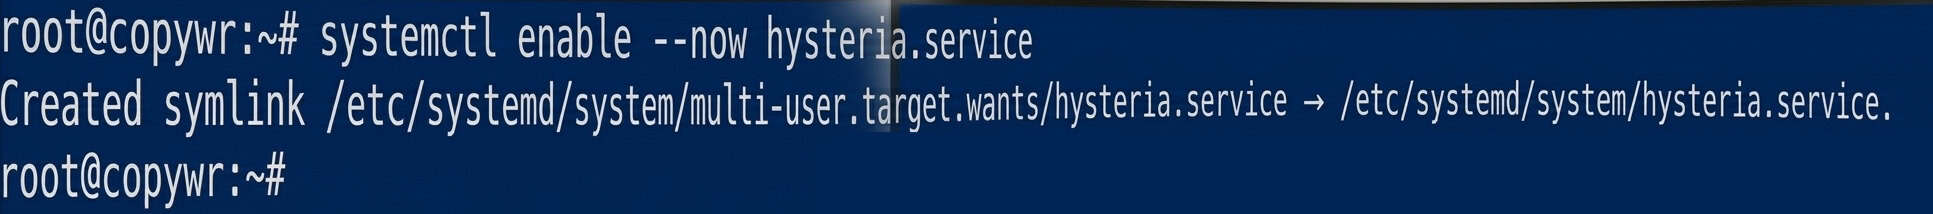
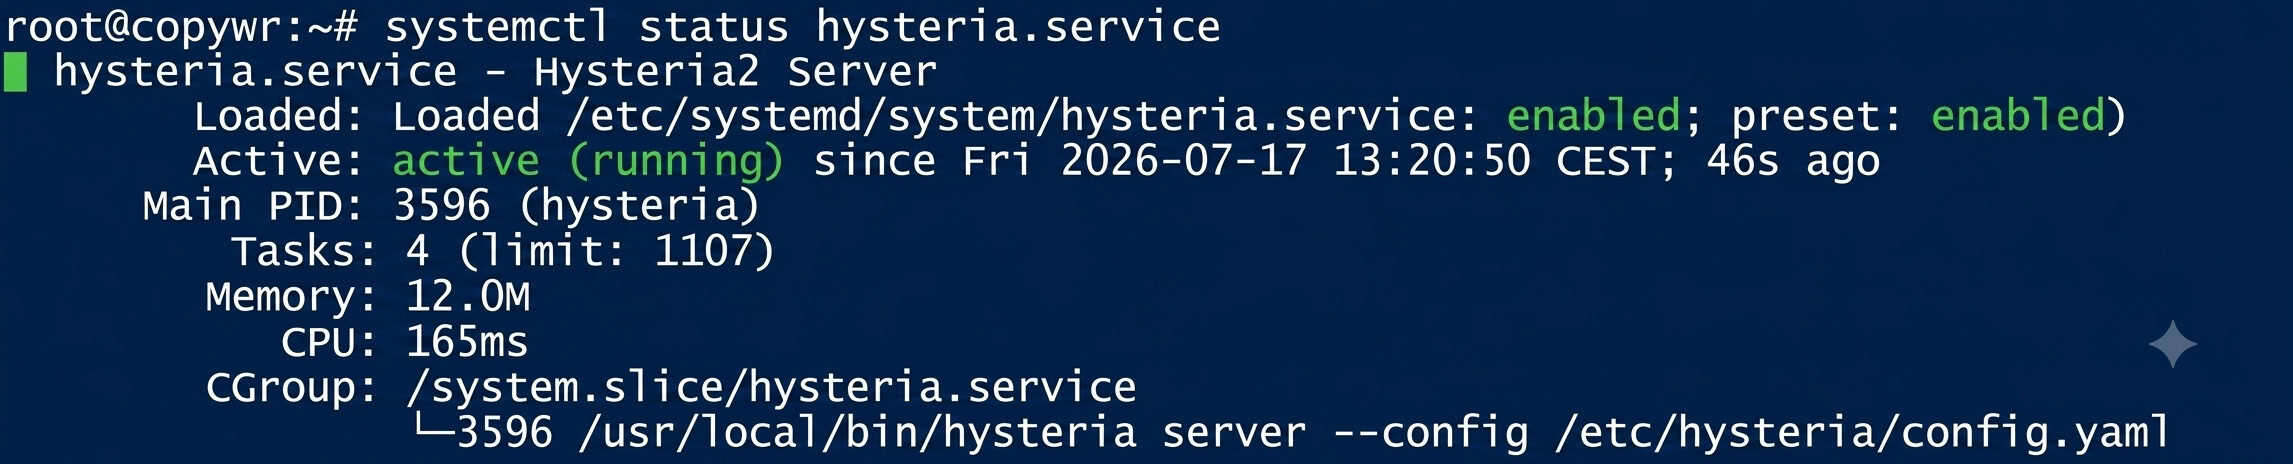
Hali inapaswa kuonyesha kuwa inafanya kazi (inaendeshwa). Ikiwa koni "imekwama" kwenye mwonekano wa kumbukumbu, bonyeza Q ili kuiondoa.
TUIC v5
Kupakua na kusakinisha TUIC
mkdir -p /usr/local/sbin/tuicAngalia matoleo yanayopatikana:
curl -s https://api.github.com/repos/tuic-protocol/tuic/releases | grep -Po '"tag_name": "\K[^"]*' | head -10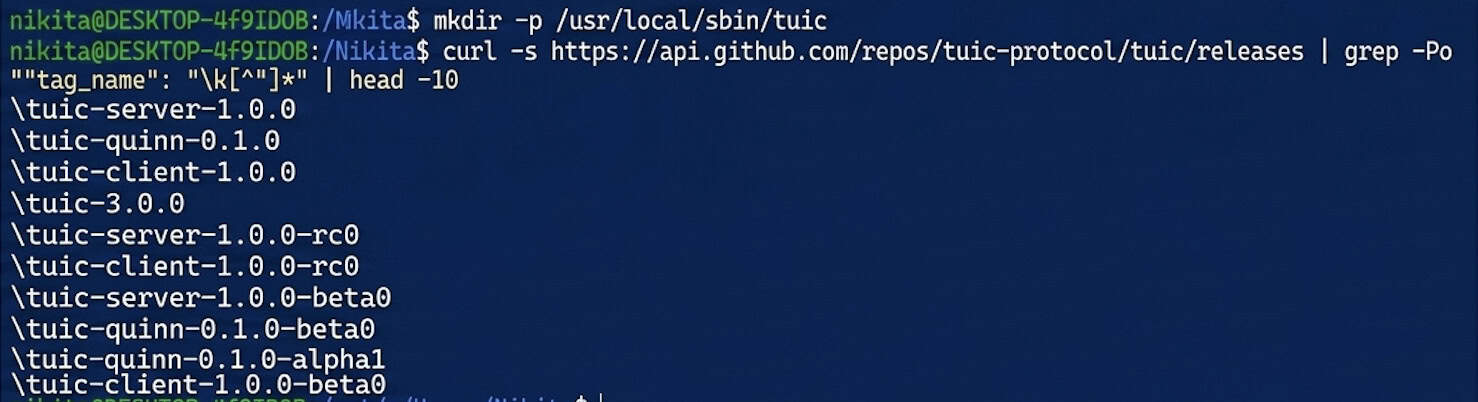
Pakua seva ya binary — badilisha nambari ya toleo la sasa kwa 1.0.0:
wget https://github.com/tuic-protocol/tuic/releases/download/1.0.0/tuic-server-1.0.0-x86_64-unknown-linux-gnu \
  -O /usr/local/sbin/tuic/tuic-server
chmod +x /usr/local/sbin/tuic/tuic-server
/usr/local/sbin/tuic/tuic-server --version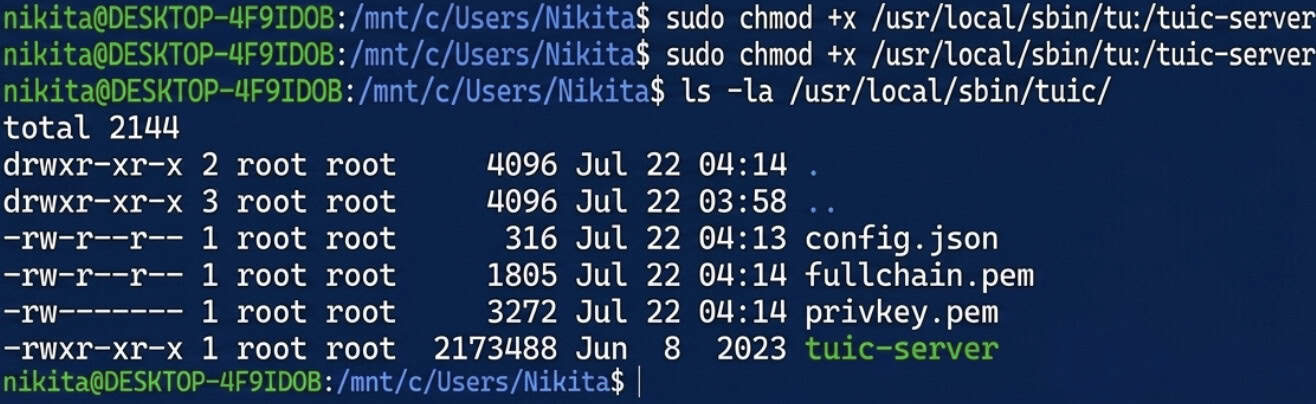
Kutengeneza cheti cha kujisajili kwa TUIC
openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /usr/local/sbin/tuic/privkey.pem \
  -out /usr/local/sbin/tuic/fullchain.pem \
  -subj "/CN=YOUR_SERVER_IP"

ls -la /usr/local/sbin/tuic/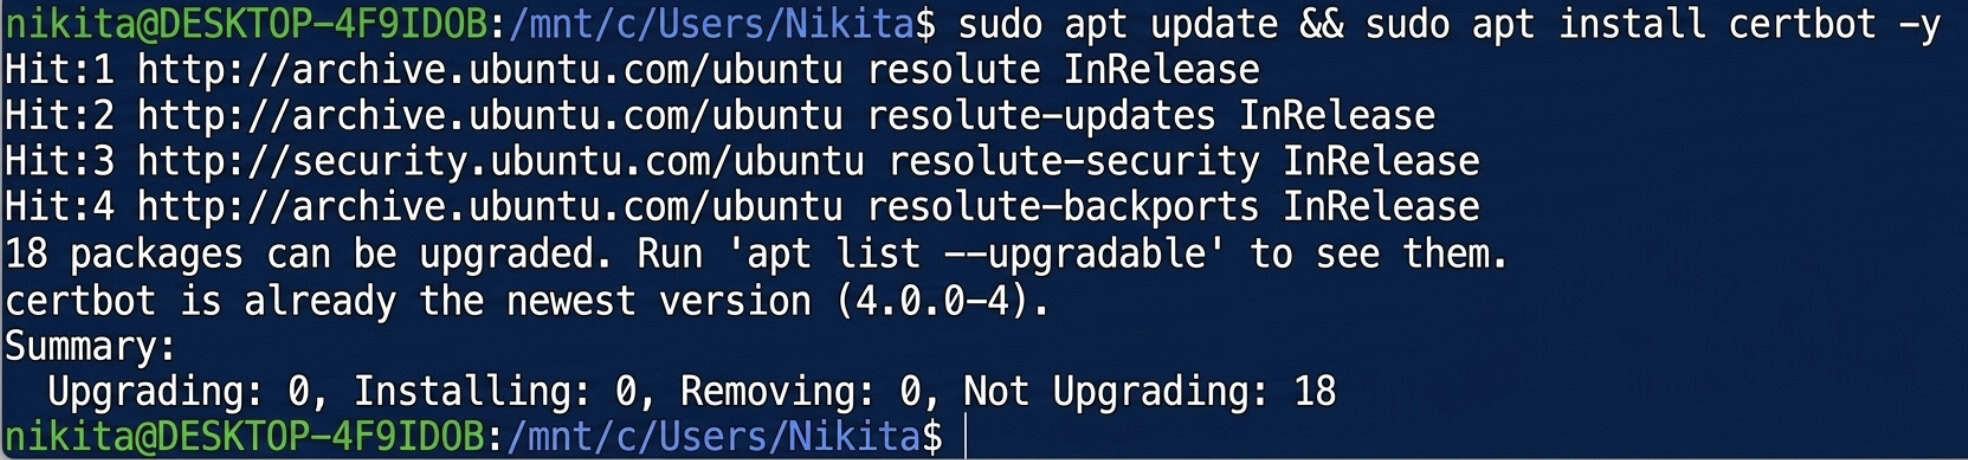
Kutengeneza UUID
apt install uuid-runtime -y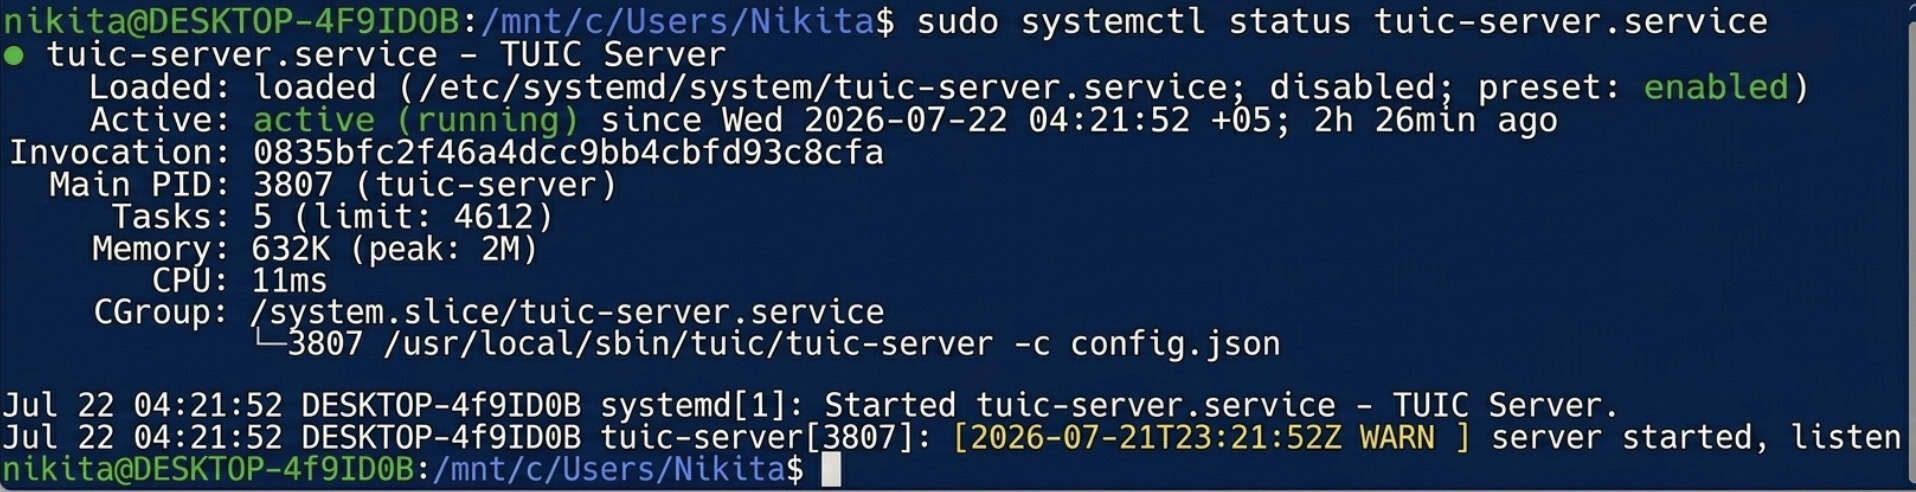
uuidgen
Nakili UUID inayotokana — utahitaji katika usanidi wa seva hapa chini na katika mipangilio ya mteja.
Kuunda faili ya usanidi
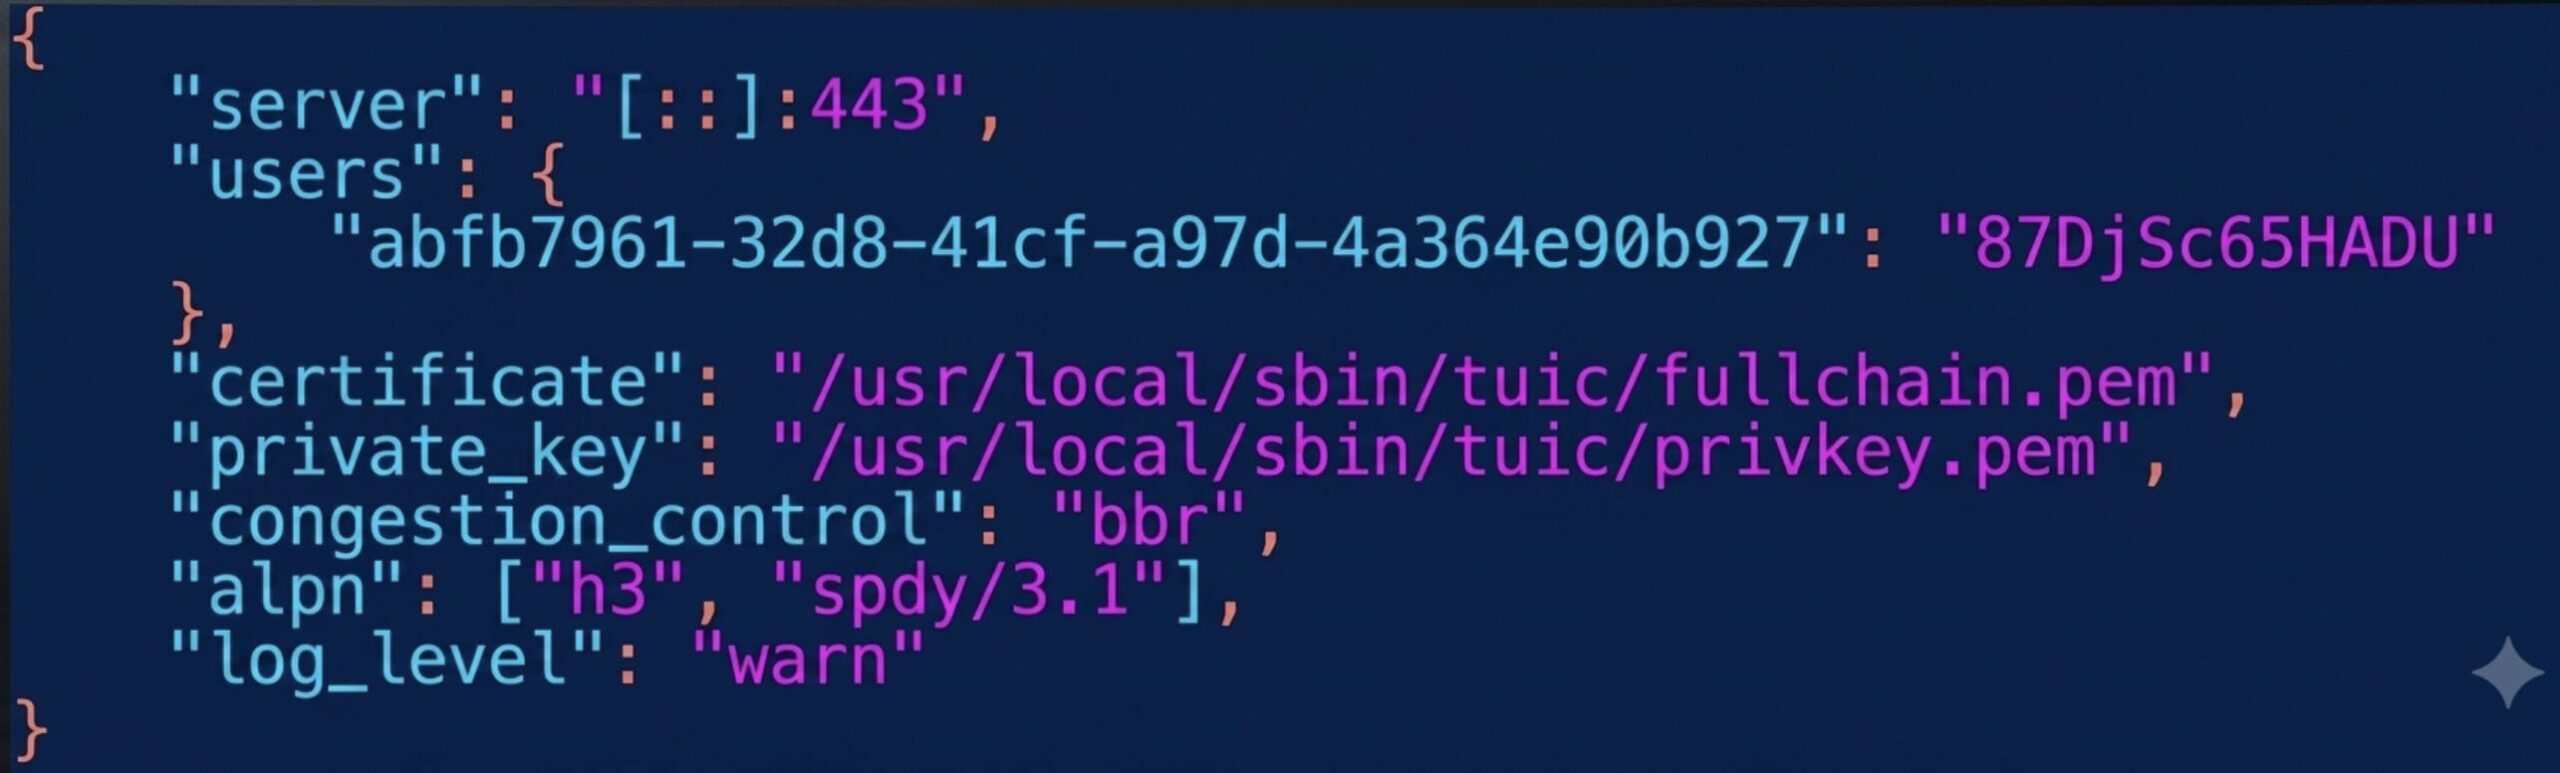
Usanidi uliokamilika.json kwa seva ya TUIC:
nano /usr/local/sbin/tuic/config.json
{
    "server": "[::]:8443",
    "users": {
        "YOUR_UUID": "YOUR_TUIC_PASSWORD"
    },
    "certificate": "/usr/local/sbin/tuic/fullchain.pem",
    "private_key": "/usr/local/sbin/tuic/privkey.pem",
    "congestion_control": "bbr",
    "alpn": ["h3"],
    "log_level": "warn"
}
Tunatumia lango 8443 hapa kwa sababu 443 tayari imechukuliwa na Hysteria2. Badilisha YOUR_UUID na thamani kutoka hatua ya 4.3 na YOUR_TUIC_PASSWORD na nenosiri lako mwenyewe.
Hifadhi (Ctrl+O, Ingiza) na utoke (Ctrl+X).
Kujaribu kuanza kwa mkono
/usr/local/sbin/tuic/tuic-server -c /usr/local/sbin/tuic/config.json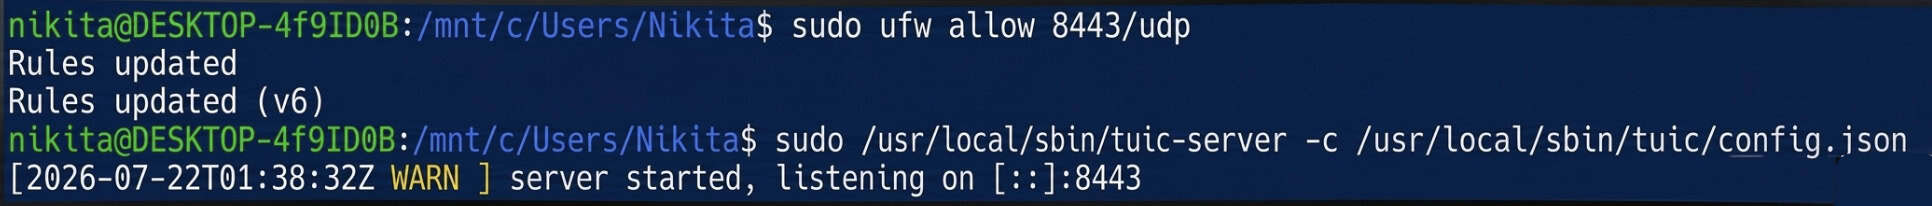
Ikiwa hakuna hitilafu zinazoonekana, usanidi ni halali. Izuie kwa kutumia Ctrl+C na uendelee na usanidi wa kuanza kiotomatiki.
Kuweka mipangilio ya kuanzisha kiotomatiki
nano /etc/systemd/system/tuic-server.service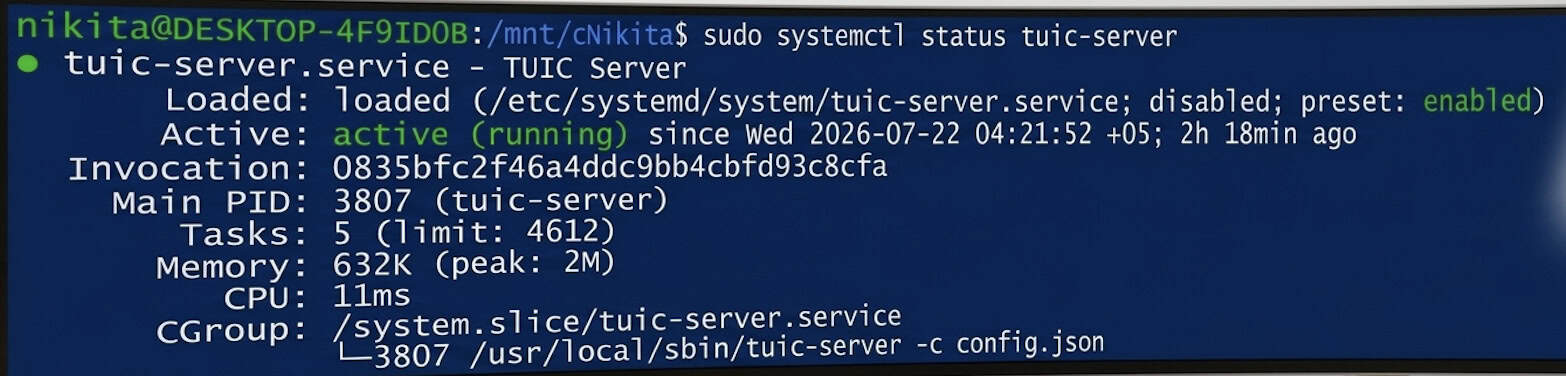
[Unit]
Description=TUIC Server
After=network.target nss-lookup.target

[Service]
User=root
WorkingDirectory=/usr/local/sbin/tuic
ExecStart=/usr/local/sbin/tuic/tuic-server -c config.json
Restart=on-failure
RestartPreventExitStatus=1
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now tuic-server.service
systemctl status tuic-server.service
Hali inapaswa kuonyesha kuwa inafanya kazi (inaendeshwa).
Sasa itifaki mbili bora na za haraka zaidi za kisasa zinaendeshwa sambamba kwenye seva, zote zikijifanya kama trafiki ya kawaida ya QUIC/HTTPS: Hysteria2 kwenye lango la kawaida 443/udp, na TUIC v5 kwenye lango 8443/udp.
Inaunganisha kutoka Windows
Kusakinisha Hiddify
Pakua na usakinishe Hiddify for Windows kutoka kwa tovuti rasmi: https://hiddify.com. Bofya kupitia kisakinishi kwa kutumia "Inayofuata" / "Sakinisha". Ikiwa Windows SmartScreen itaonekana, chagua "Maelezo Zaidi" → "Endesha hata hivyo".
Wasifu wa Hysteria2
Bonyeza + (Wasifu Mpya) → "Ingizo la Mwongozo" → itifaki Hysteria2 , na ujaze:
|
Shamba |
Thamani |
|
Jina la Profaili |
Seva Yangu ya Hysteria2 |
|
Anwani |
IP_YAKO_YA_SERVER_IP |
|
Port |
443 |
|
Neno Siri |
nenosiri kutoka hatua ya 3.3 |
|
SNI |
IP_YAKO_YA_SERVER_IP |
|
Ruka Uthibitisho wa Cheti |
On |
Ruka Uthibitisho wa Cheti unahitaji kuwezeshwa kwa sababu cheti kimesainiwa na wewe mwenyewe — hakuna mamlaka ya cheti kinachoaminika nyuma yake.
Wasifu wa TUIC v5
Bonyeza + (Wasifu Mpya) → "Ingizo la Mwongozo" → itifaki TUIC , na ujaze:
|
Shamba |
Thamani |
|
Jina la Profaili |
Seva yangu ya TUIC |
|
Anwani |
IP_YAKO_YA_SERVER_IP |
|
Port |
8443 |
|
UUID |
UUID kutoka hatua ya 4.3 |
|
Neno Siri |
nenosiri kutoka hatua ya 4.4 |
|
Udhibiti wa Msongamano |
bb |
|
SNI |
IP_YAKO_YA_SERVER_IP |
|
Ruka Uthibitisho wa Cheti |
On |
Kuunganisha na kuthibitisha
Chagua wasifu, kisha bofya kitufe kikubwa cha mviringo cha "Unganisha". Hali inapaswa kubadilika kuwa "Imeunganishwa".
Ili kuthibitisha kuwa trafiki imepitia seva yako, fungua huduma yoyote ya kukagua IP kwenye kivinjari chako — anwani iliyoonyeshwa inapaswa kufanana na YOUR_SERVER_IP.
Hitimisho
Kwa kukamilisha mwongozo huu, una itifaki mbili za kizazi kijacho zenye kasi ya juu zinazofanya kazi sambamba kwenye seva yako: Hysteria2 kwenye lango la 443/UDP na TUIC v5 kwenye lango la 8443/UDP. Itifaki zote mbili huficha trafiki inayosambazwa kama muunganisho wa kawaida wa QUIC uliosimbwa kwa njia fiche (HTTP/3), kuhakikisha muunganisho thabiti hata kwenye njia zisizo imara sana.
Wasifu uliosanidiwa unaweza kutumika sio tu kwenye Windows lakini pia kuingizwa kwenye programu ya simu ya Hiddify kwa Android au iOS yenye mipangilio sawa.
Ukikutana na matatizo ya muunganisho, kwanza angalia hali za huduma kwa kutumia amri ya hali ya systemctl hysteria.service (au tuic-server.service), hakikisha kwamba sheria za ngome zinafanya kazi (ufw status), na hakikisha tena kwamba anwani ya IP, UUID, na manenosiri yameingizwa kwa usahihi. Tafadhali kumbuka: vyeti vilivyotolewa vilivyosainiwa ni halali kwa siku 365, kwa hivyo baada ya mwaka mmoja haswa, vitahitaji kufanyiwa upya kwa kutumia amri ile ile ya openssl req.
