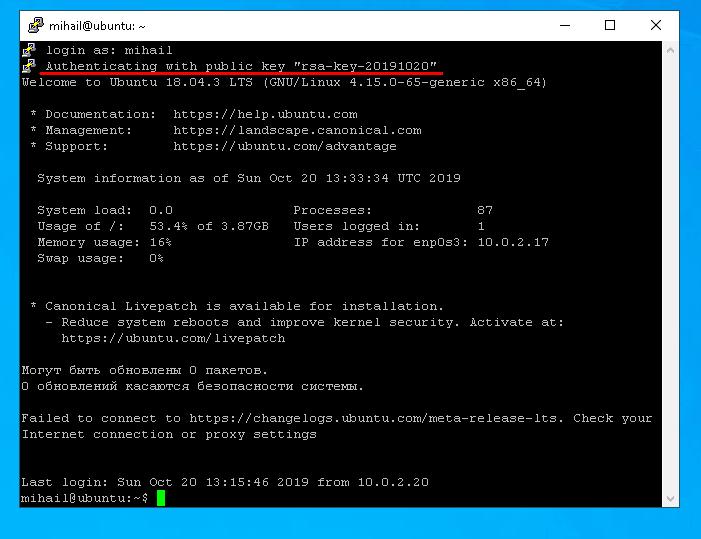
Njia kuu ya kuunganisha kwenye seva ya Linux ni kupitia itifaki ya SSH . Aina hii ya muunganisho ni salama, kwa sababu data yote inayohamishwa kupitia hiyo imesimbwa kwa njia fiche. Ili kuanzisha muunganisho wa SSH unapaswa kuisanidi kwenye seva ya mbali unayotaka kuunganisha, na mteja aliye upande wa mtumiaji. Kuna programu nyingi za muunganisho wa SSH. Kuhusu Linux, kifurushi cha OpenSSH ndicho maarufu zaidi na kwa Windows watu hutumia zaidi PuTTY.
Wacha tuangalie kwa karibu usanidi wa seva kwa kutumia Ubuntu Server 18.04 kama mfano, na kisha jaribu kuunganishwa na seva kutoka Linux na Windows.
Kila kitu tunachofanya kitatoka kwenye akaunti ya mtumiaji wa kawaida. Katika hali hii, tumeunda " mihail " ya mtumiaji, na akaunti ya " mzizi " imezimwa kwa chaguo-msingi.
Mpangilio wa upande wa seva
Sanidi kifurushi kinachoendesha amri hii:
sudo apt install openssh-server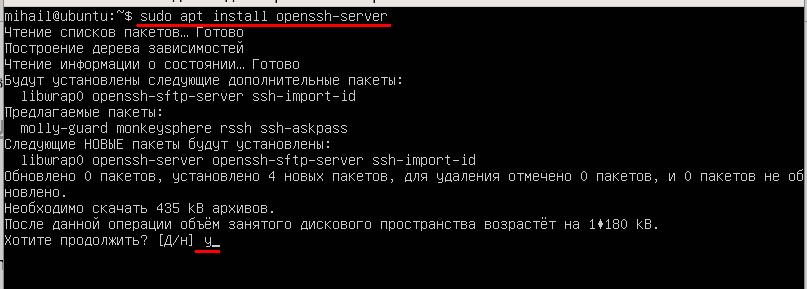
Baada ya ufungaji kukamilika, hakikisha kwamba huduma inaendelea. Tumia amri hii:
systemctl status sshd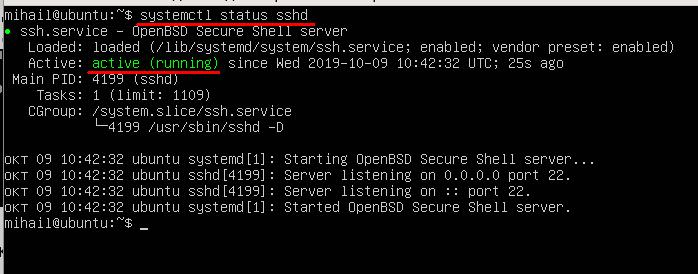
Hali " Inayotumika (inayoendeshwa) " inamaanisha kuwa huduma imewezeshwa na inafanya kazi kawaida.
Ili kuzuia kuzuia miunganisho inayoingia na ngome, hakikisha kuwa umeizima, kwa sababu hatutasanidi ngome ya mtandao katika nakala hii.
Tumia amri hii:
sudo ufw disable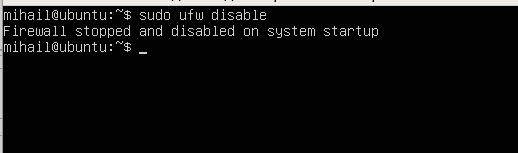
Katika hatua hii unaweza tayari kuunganisha kwenye seva. Seva ya mipangilio chaguo-msingi huruhusu muunganisho kwenye mlango wa kawaida 22 na uthibitishaji wa msingi wa nenosiri.
Muunganisho wa SSH kutoka Linux
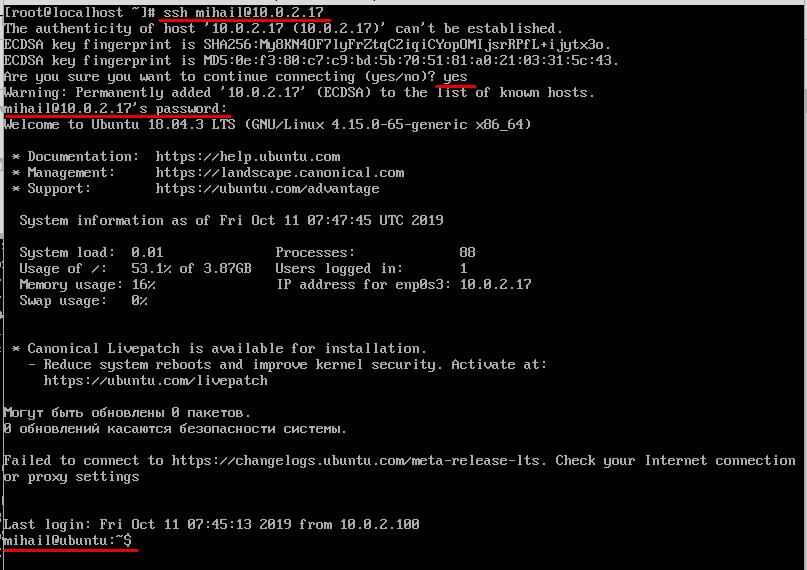
Kama sheria, mteja wa OpenSSH husakinishwa kwenye Linux kwa chaguo-msingi na hauhitaji usanidi wa ziada wa mwongozo. Unganisho linaweza kuanzishwa kutoka kwa terminal kwa msaada wa ssh amri. Vigezo katika kesi hii itakuwa jina la mtumiaji na anwani ya IP ya seva ya mbali. Kwenye seva yetu ya majaribio ambayo tunatumia kama mfano kuna akaunti moja tu ya "mihail", kwa hivyo tutatumia hii.
ssh [email protected]Katika muunganisho wa kwanza itabidi uthibitishe kuongezwa kwa ufunguo wa umma wa seva kwenye hifadhidata, kwa hivyo jibu " ndiyo ". Baada ya hapo unaweza kuingiza nenosiri. Ikiwa muunganisho utafanywa kwa mafanikio, utaona maandishi ya kukaribisha ya mstari wa amri wa seva. Sasa amri zote zitatekelezwa moja kwa moja kwenye seva ya mbali.
SSH kutoka Windows
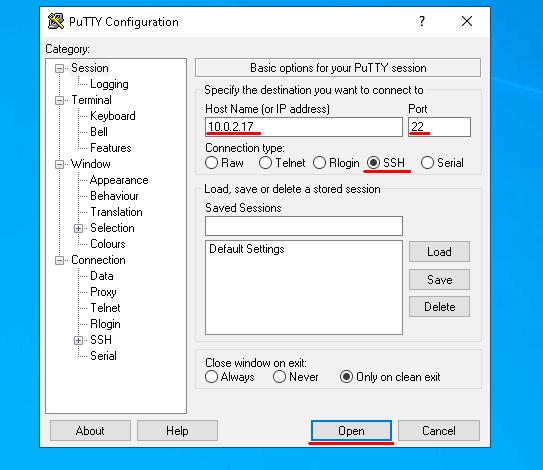
Fungua Putty na uweke vigezo vya muunganisho. Hakikisha kwamba swichi " Aina ya muunganisho " imegeuzwa kuwa SSH . Ingiza anwani ya IP katika sehemu ya " Jina la Mwenyeji ", thamani chaguo-msingi 22 katika " Lango " na ubofye " Fungua ".
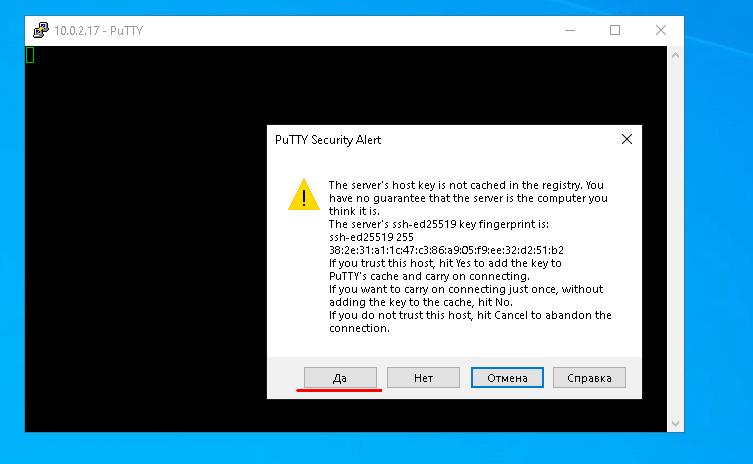
Katika muunganisho wa kwanza, Putty itakuomba uthibitishe kwamba unaamini seva hii, kwa hivyo bofya " Ndiyo ".
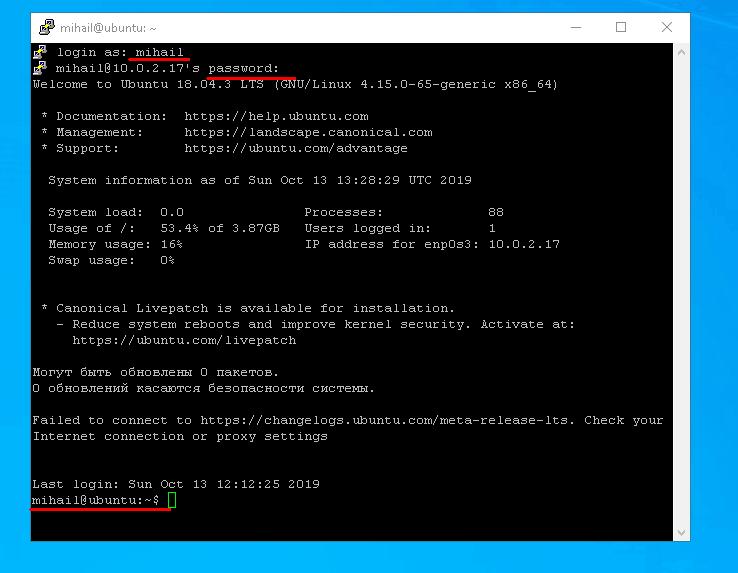
Baada ya kuingia kuingia na nenosiri, utaona mstari wa amri ya seva ya mbali.
Uthibitishaji kwa ufunguo. Kuongezeka kwa kiwango cha usalama
Wakati mteja anajaribu kuanzisha muunganisho salama kwa seva kupitia SSH, kabla ya kuruhusu muunganisho ambao seva inahitaji ili kuthibitisha (kuthibitisha) mteja. Kama ilivyotajwa hapo awali, uthibitishaji wa msingi wa nenosiri kawaida hutumiwa na chaguo-msingi. Haitoi usalama thabiti, kwa sababu kila wakati kuna njia ya kuilazimisha kikatili. Kando na hilo, uthibitishaji wa nenosiri hautumiki kwa miunganisho ya SSH kwa kutumia hati.
Kwa aina hii ya kazi kuna njia maalum ya uthibitishaji kwa ufunguo. Jambo ni kwamba mteja hutoa funguo za kibinafsi na za umma na kisha ufunguo wa umma hutumwa kwa seva. Baada ya hapo huna haja ya nenosiri kuunganisha kwenye seva, kwa sababu uthibitishaji unafanywa kulingana na funguo za mteja za umma na za kibinafsi. Ili kutoa kiwango kizuri cha usalama, ufikiaji wa ufunguo wa faragha unapaswa kuzuiwa. Kwa sababu ya ukweli kwamba ufunguo wa kibinafsi umehifadhiwa kwa upande wa mteja na haujahamishwa kupitia mtandao, njia hii inaaminika kuwa salama zaidi.
Uthibitishaji kwa ufunguo kwenye Linux
Wacha tutengeneze funguo za umma na za kibinafsi kwa mteja kwa usaidizi wa programu ya matumizi ya ssh-keygen. Chombo kitapendekeza kubadilisha njia ya ufunguo wa faragha na uweke neno la siri kwa usalama wa ziada. Acha vigezo vyote kwa chaguo-msingi kwa kubonyeza Enter kwa ombi lolote.
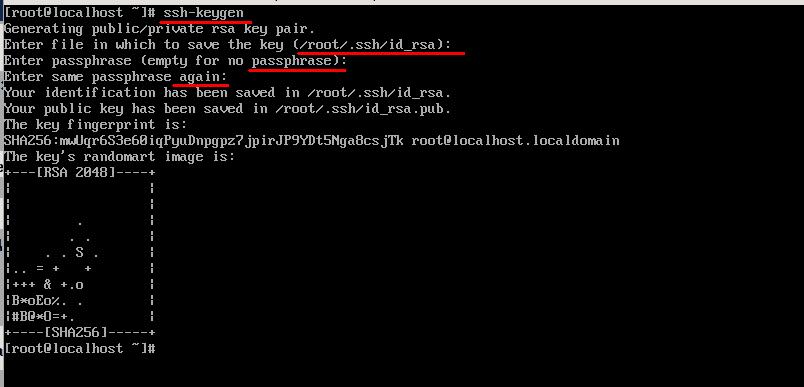
Kwa hivyo, katika saraka ya nyumbani katika folda ya .ssh utapata faili mbili zilizotengenezwa: id_rsa na id_rsa.pub ambazo zina funguo za kibinafsi na za umma ipasavyo.
Baada ya hapo, utahitaji kutuma ufunguo wa umma kwenye seva. Ili kufanya hivyo, nakili maudhui ya faili ya “ id_rsa.pub ” kwenye faili ya “ ~/.ssh/authorized_keys ” kwenye seva. Twende kwa njia rahisi zaidi kwa msaada wa zana ya “ ssh-copy-id ”. Ingiza anwani ya kuingia na IP ya seva, kama ilivyo katika muunganisho wa kawaida. Baada ya kuingiza nenosiri, ufunguo wa umma wa mteja utanakiliwa kiotomatiki kwenye seva. Endesha amri hii:
ssh-copy-id [email protected]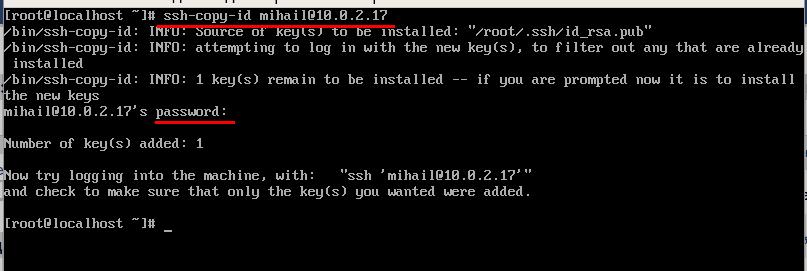
Baada ya kufanya hayo yote, seva haitahitaji kuingiza nenosiri tena.
Uthibitishaji kwa ufunguo kwenye Windows
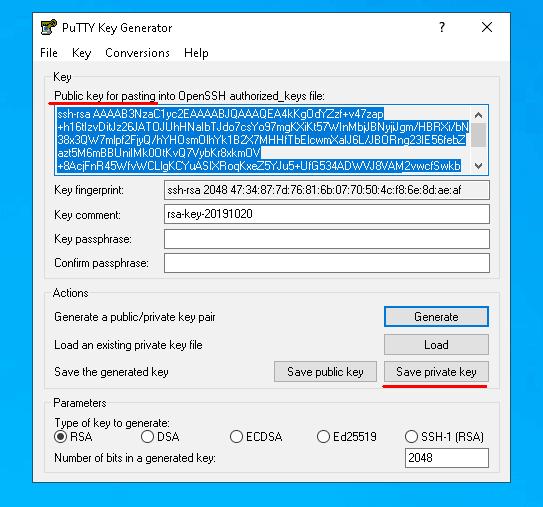
Fungua PUTTYGEN na ubofye “ Tengeneza ”. Ili kutengeneza funguo, unahitaji tu kusogeza kipanya chako juu ya skrini na kifaa kitatengeneza funguo hizo bila mpangilio.
Baada ya funguo kuzalishwa, bofya “ Hifadhi ufunguo wa faragha ” na uuhifadhi kwenye faili yenye ufunguo wa faragha kwenye diski yako. Unaweza kuweka njia yoyote unayopenda, lakini baadaye kidogo utahitaji kuibainisha katika Putty. Kisha nakili ufunguo wa umma kutoka juu ya dirisha.
Tutume ufunguo wa umma kwa kuunakili tu kwenye terminal. Fungua Putty na uunganishe kwenye seva kama kawaida. Sasa tuunde “ .ssh/authorized_keys ” na tuwazuie watumiaji wengine kufikia faili, ili ipatikane kwa muundaji pekee.
mkdir .ssh
touch .ssh/authorized_keys
chmod 700 .ssh
chmod 600 .ssh/authorized_keys
Baada ya kuunda faili, weka ufunguo wa umma wa mteja ndani yake. Katika hatua ya awali tulinakili ufunguo wa umma kwenye ubao wa kunakili. Ili kurekodi kile kilicho kwenye ubao wa kunakili kwenye faili tumia amri ya paka na uelekezaji upya wa matokeo.
cat > .ssh/authorized_keysBaada ya kuingiza amri, bofya kitufe cha kulia cha kipanya kwenye dirisha la mwisho na ubandike kilicho kwenye ubao wa kunakili. Ili kuthibitisha ingizo, bonyeza njia ya mkato ya “ Ctrl+D ” na ukate kutoka kwa seva.
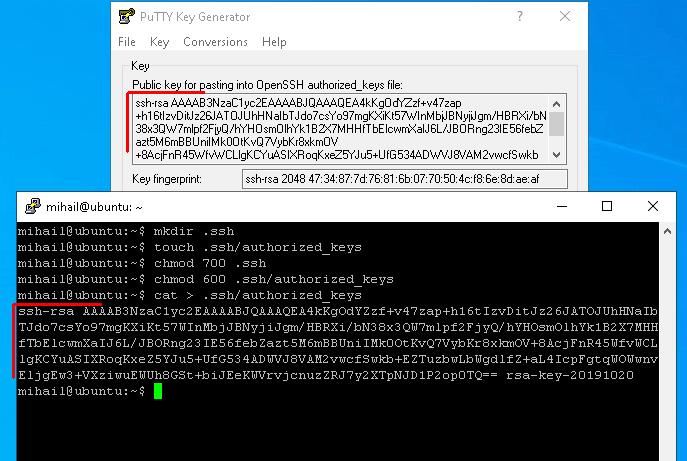
Sasa hebu tueleze njia ya ufunguo wa kibinafsi katika Putty na kuunganisha kwa seva tena.
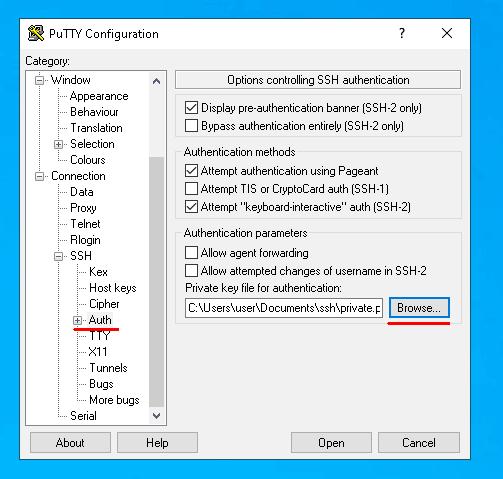
Kuanzia sasa na kuendelea, ili kuunganisha kwenye seva utahitaji tu kuingiza jina la mtumiaji. Ikiwa unajaribu kuunganisha kwenye seva kutoka kwa kifaa kingine ambacho hakina ufunguo sahihi wa faragha, seva itaomba nenosiri. Baada ya uthibitishaji wa ufunguo kusanidiwa, unaweza kutoruhusu ufikiaji kwa nenosiri.