


Ta vodnik za nastavitev strežnika Xray VLESS Reality vas vodi skozi namestitev sodobnega proxyja na vaš VPS. VLESS s plastjo Reality Transport-Security je trenutno najbolj iskana nastavitev samogostovanega proxyja. VLESS s plastjo Reality Transport-Security je trenutno najbolj iskana nastavitev samogostovanega proxyja: za razliko od klasičnega VPN-ja ne ustvari značilnega rokovanja ali fiksnega podpisa paketa. Reality klonira rokovanje TLS 1.3 resničnega, priljubljenega spletnega mesta (cilja), zato je za sistem DPI, ki spremlja povezavo, povezava z vašim strežnikom videti enaka kot obisk tega spletnega mesta – ni ponarejenega ali samopodpisanega potrdila za prstni odtis, ker vaš strežnik med rokovanjem na kratko posreduje dejansko potrdilo ciljnega spletnega mesta.
Protokolni sklad je: VLESS (lahek, brezdržavni proxy protokol, ki obdeluje avtentikacijo), ki teče prek XTLS Vision (način nadzora pretoka, ki pospeši povezavo s kopiranjem že šifriranih zapisov TLS na ravni surovega vtičnika), zavarovan z Reality (zgoraj opisana kamuflažna plast). Vsi trije izhajajo iz istega projekta, Xray-core, aktivno vzdrževanega naslednika prvotnega projekta V2Ray/V2Fly.
Ta priročnik ročno nastavi strežnik Xray, v celoti iz ukazne vrstice, brez spletne plošče in Dockerja – najmanjša možna zasedenost VPS-ja. Ime domene in nakup TLS certifikata nista potrebna: Reality si za rokovanje izposodi certifikat ciljnega spletnega mesta in nikoli ne predstavi svojega. Nato, kjer piše your_IP, boste morali vnesti dodeljeni IP-naslov.
Kaj boste potrebovali: VPS z operacijskim sistemom Ubuntu 22.04/24.04 ali Debian 11/12, root dostop, IP naslov vašega VPS-ja in prosta TCP vrata 443 (brez spletnega strežnika, panela ali drugega proxyja, ki bi že poslušal na njem).
Še nimate strežnika? Glejte Kako naročiti strežnik in ga plačati.
Najprej primerjate to z drugimi možnostmi samogostovanja? Za alternativo, ki temelji na WireGuardu, si oglejte Vodnik za uvajanje strežnika AmneziaWG ali nastavitev Hysteria2 in TUIC za dva druga sodobna protokola, odporna na cenzuro.
Povezovanje s strežnikom
Windows (PuTTY)
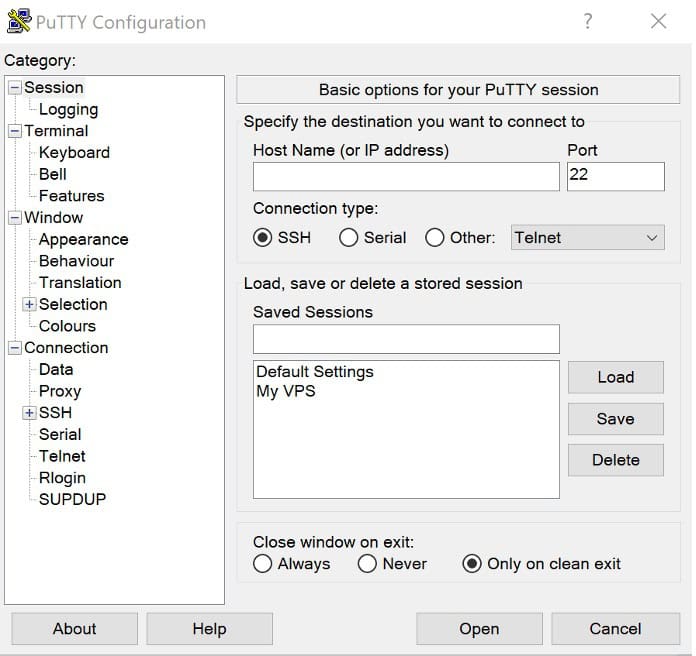
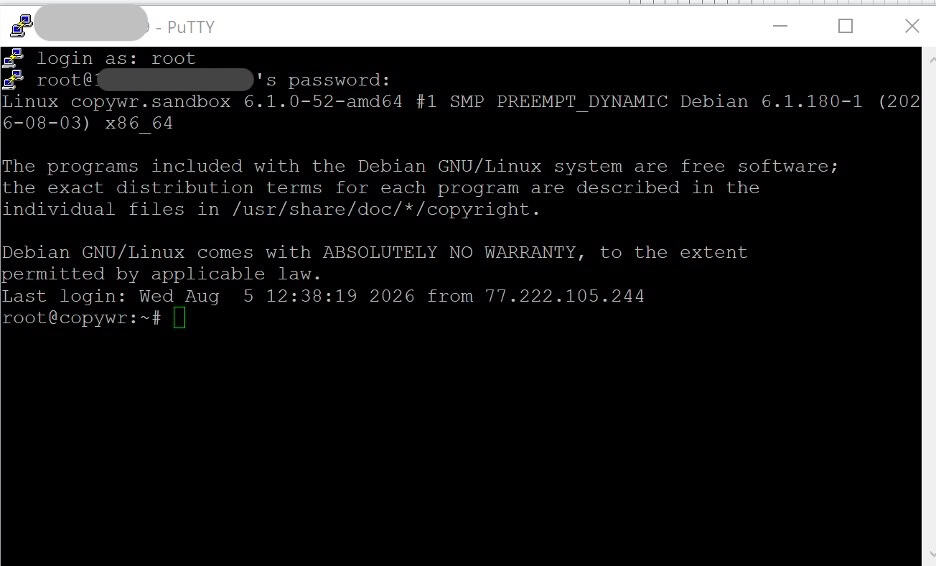
Odprite PuTTY, v polje Ime gostitelja vnesite IP naslov svojega VPS-ja, nastavite vrata na 22 in se prijavite kot root z geslom, ki vam ga je ponudnik VPS-ja poslal po e-pošti.
IP naslov strežnika: vaš IP naslov
prijava kot: root
Geslo: vaše geslo
- Odprite PuTTY in v polje Ime gostitelja vnesite IP naslov svojega VPS-ja.
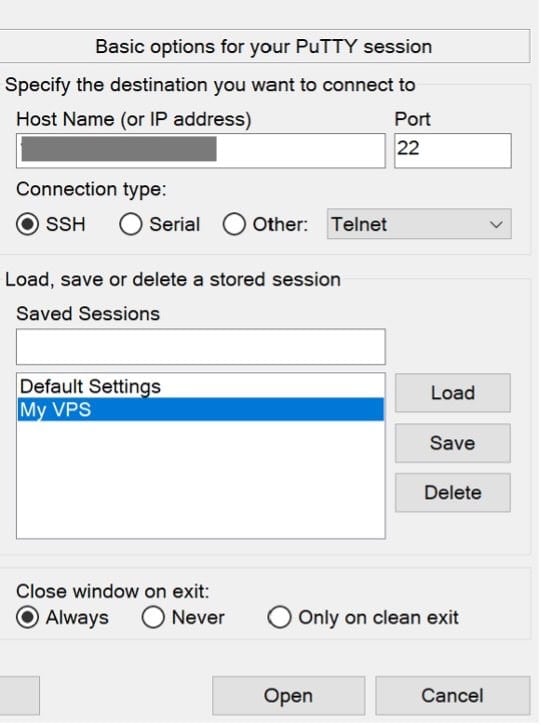
- Nastavite vrata na 22.
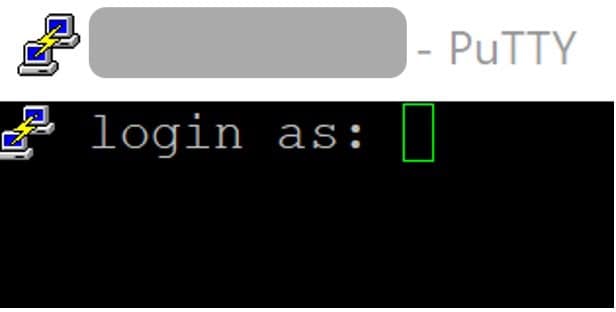
- Vnesite prijavo kot root.
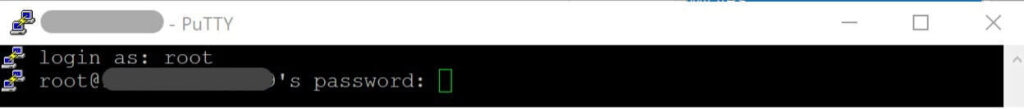
- Uporabite geslo, ki vam ga je poslal ponudnik VPS-ja po e-pošti. Nato bi morali pristati na strežniškem ukaznem oknu.
Za podroben postopek povezovanja prek PuTTY/SSH glejte Kako se povezati s strežnikom Linux prek SSH.
Linux / macOS (terminal)
ssh root@your_IPVsi spodnji ukazi se izvajajo na strežniku, v isti seji SSH – ki zajema razdelke od 2 do 6, ter preverjanja na strani strežnika v razdelku 10. Razdelki 7–9 (nameščanje in konfiguriranje odjemalca VPN) se namesto tega izvajajo na vaši napravi Windows/Android/iOS, saj je to naprava, na kateri mora proxy delovati; vsak od teh razdelkov izrecno navaja, katere vrstice, če sploh, se še vedno dotikajo strežnika.
Priprava strežnika
Posodobite sistem
Preden karkoli namestite, osvežite seznam paketov in nadgradite nameščene pakete:
apt update -y && apt upgrade -y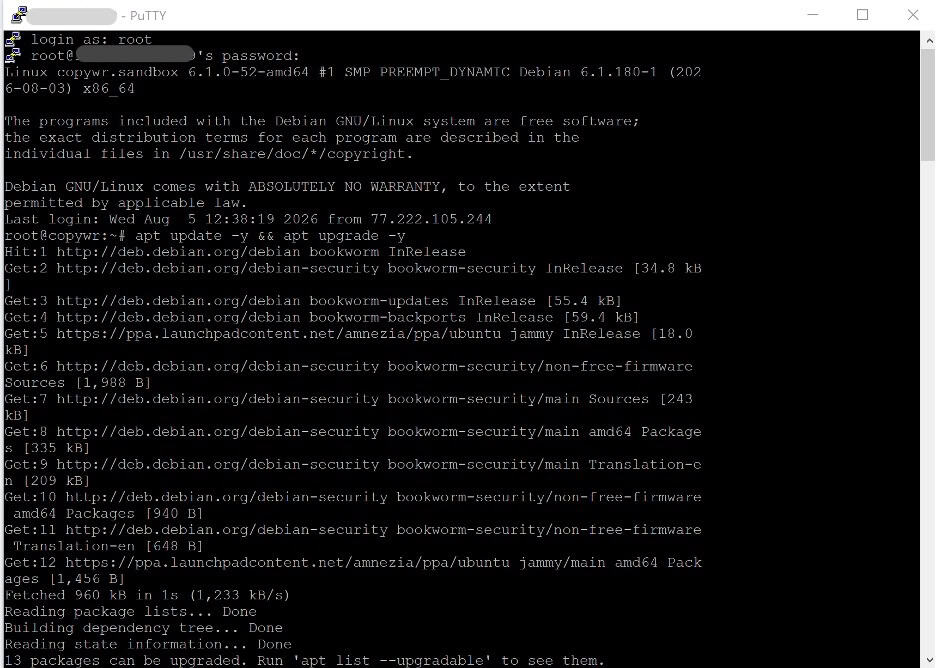
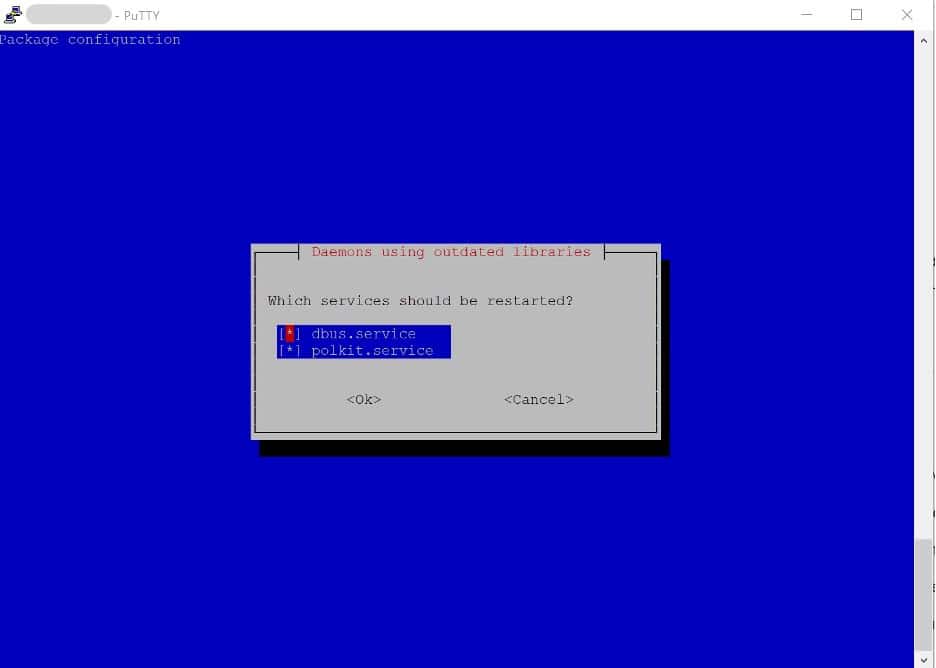
Če se seja prekine po nadgradnji apt, je to pričakovano (ponovni zagon dbus/polkit) - preprosto se ponovno povežite prek SSH.
Če s tem nadgradite jedro, je pred nadaljevanjem priporočljivo znova zagnati računalnik. (Za osvežitev znanja o apt in delovanju upravljalnikov paketov Linux glejte Upravitelji paketov Linux .) Preverite z:
cat /var/run/reboot-requiredČe datoteka obstaja, najprej znova zaženite računalnik z ukazom »reboot«, počakajte približno 30 sekund in nato znova vzpostavite povezavo.
Namestite orodja, ki jih uporablja ta priročnik
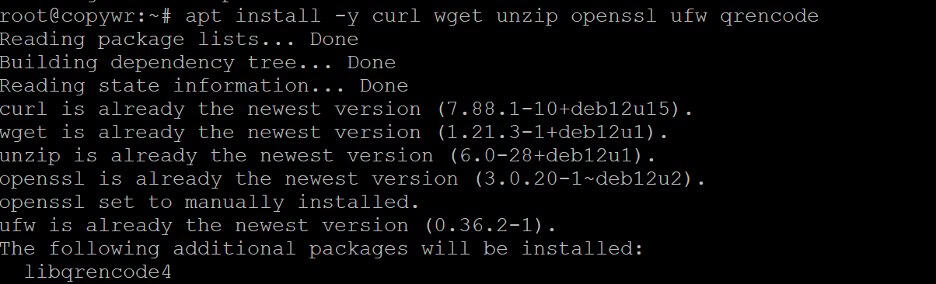
apt install -y curl wget unzip openssl ufw qrencodeUkaza curl in unzip potrebuje sam namestitveni program Xray; openssl ustvari kratek ID v 4. razdelku; ufw je spodaj konfiguriran požarni zid; qrencode v 7. razdelku pretvori končano povezavo odjemalca v skenirano kodo QR.
Preverite sistemsko uro
Rokovanje Reality vključuje preverjanje časovnega žiga (polje maxTimeDiff, ki je privzeto onemogočeno, vendar je vredno vedeti o njem), ura, ki se je opazno premaknila, pa lahko povzroči tudi nepravilno delovanje običajnega preverjanja veljavnosti potrdila TLS drugje na strežniku. Preverite, ali je ura sinhronizirana:
timedatectl status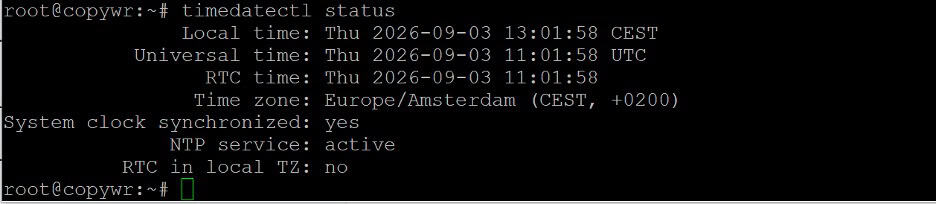
Če »Sistemska ura sinhronizirana« prikazuje »ne«, ga omogočite z:
timedatectl set-ntp trueKonfigurirajte požarni zid (UFW)
Za več informacij o pravilih UFW glejte Konfiguriranje požarnega zidu v Linuxu.
Odprite dve potrebni vrati: 22/tcp za SSH (če preskočite to pravilo, tvegate izgubo dostopa do strežnika) in 443/tcp, vrata, na katerih bo Xray poslušal, in ista vrata, ki jih uporablja običajni promet HTTPS – zato so to prava izbira za Reality.
ufw allow 22/tcp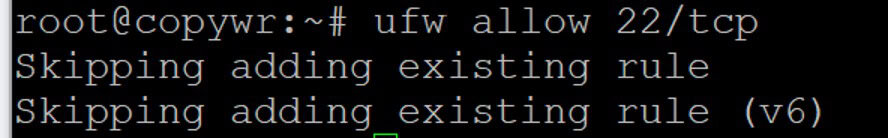
ufw allow 443/tcp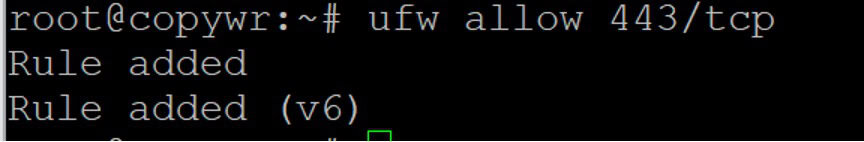
ufw --force enable
ufw status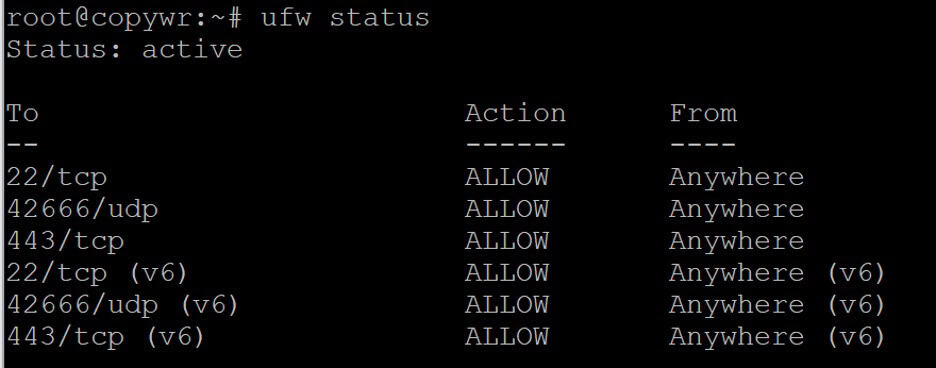
Obe pravili bi se morali v izpisu stanja ufw prikazati kot DOVOLJENO.
Namestitev Xray-core za strežnik VLESS Reality
Projekt Xray-core (XTLS) objavlja uradni skript za namestitev in nadgradnjo, ki namesti binarno datoteko kot storitev systemd. Preden naložite vse skripte tretjih oseb v bash, jih preglejte – ta prihaja neposredno iz lastnega repozitorija projekta.
bash -c "$(curl -L https://github.com/XTLS/Xray-install/raw/main/install-release.sh)" @ install
Preverite, ali je binarna datoteka na mestu in preverite nameščeno različico:
/usr/local/bin/xray version
Če je izhod ukaza oštevilčen in se zdi, da se zatika, pritisnite Q za izhod. Binarna datoteka Xray je nameščena v /usr/local/bin/xray, njegove konfiguracijske datoteke pa so shranjene v /usr/local/etc/xray/.
Isti namestitveni skript lahko uporabite tudi za nadgradnjo obstoječe namestitve. Za celoten seznam možnosti (vključno z odstranitvijo, posodobitvami samo geopodatkov in rotacijo dnevnika) zaženite:
bash -c "$(curl -L https://github.com/XTLS/Xray-install/raw/main/install-release.sh)" --helpUstvarjanje ključev in poverilnic
Preverjanje pristnosti temelji na štirih podatkih. Vse jih ustvarite zdaj; v konfiguracijo strežnika jih boste prilepili v 5. razdelku.
Ustvari UUID za odjemalca
/usr/local/bin/xray uuid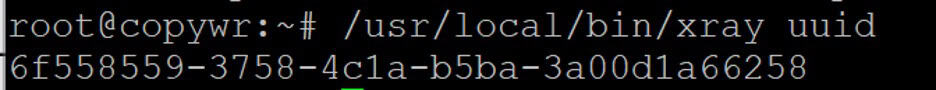
To je uporabniški ID VLESS – obravnavajte ga kot poverilnico, saj je to tisto, kar overi odjemalca na strežniku. Ukaz znova zaženite za vsako dodatno napravo ali osebo, ki ji želite dodeliti dostop.
Generiraj par ključev Reality X25519
/usr/local/bin/xray x25519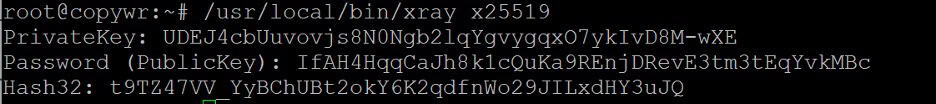
To izpiše tri vrstice: PrivateKey , Password in Hash32 . PrivateKey se vnese samo v konfiguracijo strežnika in se nikoli ne sme deliti. Password je ustrezen javni ključ – kljub imenu je to vrednost, ki jo vnese vsak odjemalec; Xray je polje preimenoval iz PublicKey v Password posebej, da bi ljudi odvrnil od neprevidnega objavljanja. Hash32 se uporablja samo za ločeno funkcijo šifriranja VLESS in ni potreben za nastavitev Reality.
Ustvari kratek ID
openssl rand -hex 8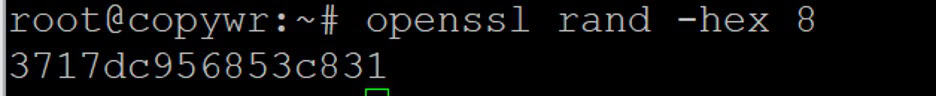
To ustvari 16-mestni šestnajstiški niz, ki se uporablja za razlikovanje med različnimi odjemalci ali skupinami odjemalcev. Tako strežnik kot odjemalec morata uporabljati isto vrednost.
Izberite in preizkusite ciljno realnost
Cilj je resnično spletno mesto, katerega TLS-handshake posnema vaš strežnik. Podpirati mora TLS 1.3 in HTTP/2, ne sme se nahajati za CDN-jem, kot je Cloudflare (Xray posreduje ves promet, ki ne opravi preverjanja pristnosti Reality, neposredno cilju, tako da lahko cilj, ki ga vodi CDN, vaš strežnik spremeni v odprt rele za ta CDN) in idealno je, da gostuje v približno istem omrežnem območju kot vaš VPS za verjeten profil zakasnitve. Preizkusite kandidata neposredno s strežnika:
/usr/local/bin/xray tls ping www.microsoft.com:443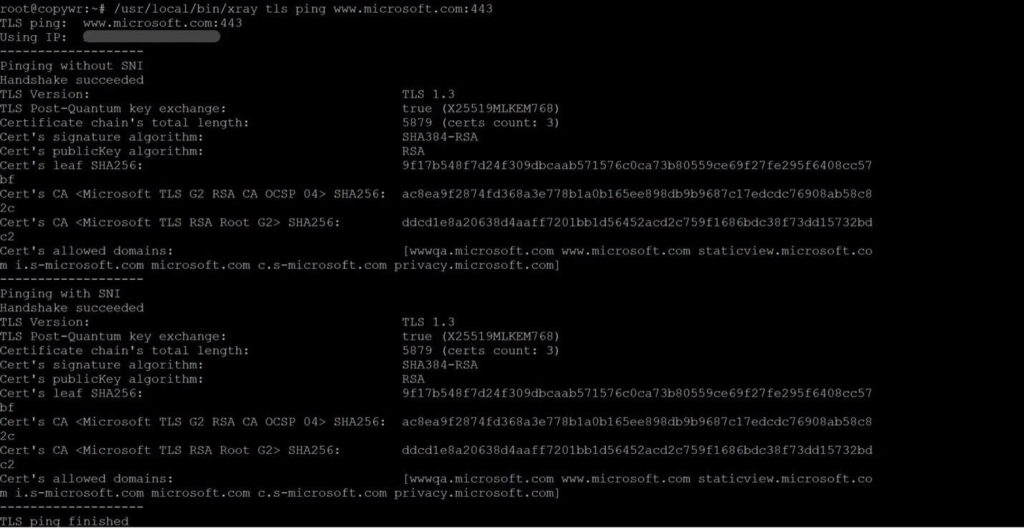
Uporabite golo ime gostitelja, ne URL-ja. Nekaj domen, ki se pogosto uporabljajo kot cilji Realityja, ker so stabilne, podpirajo TLS 1.3 in niso usmerjene na CDN: www.microsoft.com, addons.mozilla.org, dl.google.com. Preizkusite jih nekaj in izberite tisto, ki se zanesljivo odziva z lokacije vašega VPS-ja; isto ime gostitelja boste uporabili tako za cilj kot za vnos serverNames v 5. razdelku.
Pisanje konfiguracije strežnika
Varnostno kopirajte konfiguracijo, ki jo je prejel namestitveni program, nato pa odprite datoteko za urejanje:
cp /usr/local/etc/xray/config.json /usr/local/etc/xray/config.json.orig
nano /usr/local/etc/xray/config.json
Odprite konfiguracijsko datoteko za urejanje:
nano /usr/local/etc/xray/config.json
Celotno datoteko zamenjajte s spodnjo predlogo, pri čemer vnesite svoj UUID, zasebni ključ, kratki ID in ciljno ime gostitelja iz 4. razdelka (in vrata, ki ste jih odprli v 2. razdelku, če ste jih spremenili iz 443):
{
  "log": {
    "loglevel": "warning"
  },
  "inbounds": [
    {
      "listen": "0.0.0.0",
      "port": 443,
      "protocol": "vless",
      "settings": {
        "users": [
          {
            "id": "YOUR-UUID-HERE",
            "flow": "xtls-rprx-vision",
            "email": "client1"
          }
        ],
        "decryption": "none"
      },
      "streamSettings": {
        "method": "raw",
        "security": "reality",
        "realitySettings": {
          "show": false,
          "target": "www.microsoft.com:443",
          "serverNames": ["www.microsoft.com"],
          "privateKey": "YOUR-SERVER-PRIVATE-KEY",
          "shortIds": ["YOUR-SHORT-ID"]
        }
      }
    }
  ],
  "outbounds": [
    { "protocol": "freedom", "tag": "direct" },
    { "protocol": "blackhole", "tag": "blocked" }
  ]
}
Pritisnite Ctrl+O (WriteOut), da shranite datoteko.
Pritisnite Enter, da potrdite ime datoteke.
Za izhod iz nano pritisnite Ctrl+X.
Pomembna polja: users[].id je UUID iz 4. razdelka; users[].flow vklopi XTLS Vision; metoda (prej imenovana network) izbere transport RAW, navadno metodo, ki temelji na TCP, kar zahteva Reality; target in serverNames sta lokaciji, ki ste jo preizkusili v 4. razdelku; privateKey je ključ X25519 na strani strežnika, nikoli vrednost Password; shortIds navaja vse kratke ID-je, ki jih odjemalci lahko predstavijo. Če želite pozneje dodati več uporabnikov, dodajte dodatne objekte v polje users, vsak s svojim UUID-jem in oznako e-pošte, nato pa znova zaženite storitev.
Od različice Xray 26.3.27 vhodni Reality brez eksplicitnega polja minClientVer vsiljuje privzeto različico jedra strežnika – starejše odjemalske aplikacije (zastarela različica v2rayN, v2rayNG ali Streisand, ki združuje starejše jedro Xray) so tiho preusmerjene na rezervno stran cilja namesto da bi se povezale, brez napake v odjemalcu in brez očitnih napak v dnevniku strežnika. Če odjemalec, ki je prej deloval, po posodobitvi nenadoma preneha delovati, najprej poskusite posodobiti samo odjemalsko aplikacijo; če to ni mogoče, dodajte "minClientVer": "25.9.11" (ali drugo starejšo osnovno vrednost) znotraj realitySettings, s čimer boste s tem nekoliko zmanjšali skladnost TLS prstnega odtisa starejšega odjemalca s sodobnim brskalnikom.
Potrdi in znova zaženi
Pred ponovnim zagonom storitve v živo preizkusite konfiguracijo – to zazna tipkarske napake JSON in nepodprta polja, preden se proxy ustavi:
/usr/local/bin/xray run -test -c /usr/local/etc/xray/config.json
Zagon storitve in omogočanje samodejnega zagona
Znova zaženite Xray z novo konfiguracijo in omogočite samodejni zagon ob ponovnem zagonu:
systemctl enable --now xray
systemctl restart xray
systemctl status xray --no-pager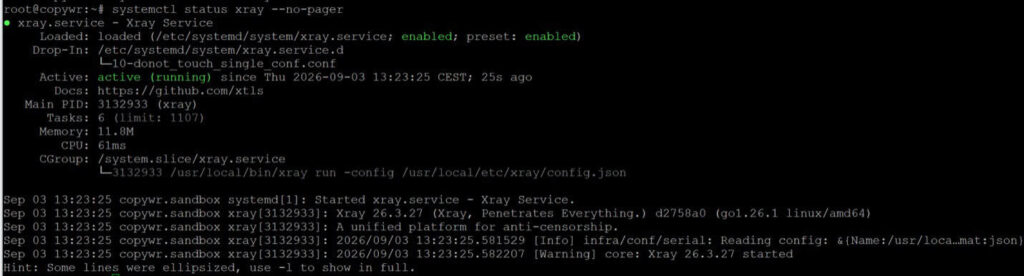
Status bi moral biti aktiven (deluje). Potrdite, da nekaj dejansko posluša na vratih 443:
ss -lntp | grep ':443'
Če se Xray ne zažene, je najhitrejši način, da ugotovite, zakaj, dnevnik systemd (za ozadje branja dnevnikov Linuxa na splošno glejte Kako brati dnevnike Linuxa in kje jih najti ):
journalctl -u xray -n 50 --no-pagerGradnja povezave odjemalca
Odjemalci Xray uvozijo eno samo povezavo za deljenje vless:// namesto konfiguracijske datoteke. Zgradite jo iz vrednosti, ustvarjenih v 4. razdelku (format povezave za deljenje odjemalskih aplikacij še vedno uporablja starejše ime type=tcp za transport, čeprav se polje JSON zdaj imenuje method):
VAŠ-UUID – iz xray uuid (npr. a1b2c3d4-e5f6-7890-abcd-ef1234567890)
VAŠE-GESLO-JAVNI-KLJUČ — je geslo iz xray x25519 (NE zasebni ključ!).
VAŠ-KRATKI-ID — iz openssl rand -hex 8 (npr. a1b2c3d4e5f67890)
vaš_IP — (IP vašega strežnika)
SNI – www.microsoft.com (ali vaša ciljna stran)
vless://YOUR-UUID-HERE@your_IP:443?encryption=none&security=reality&sni=www.microsoft.com&fp=chrome&pbk=YOUR-PASSWORD-PUBLIC-KEY&sid=YOUR-SHORT-ID&type=tcp&flow=xtls-rprx-vision#My-Xray-ServerPrimer povezave:
vless://a1b2c3d4-e5f6-7890-abcd-ef1234567890@your_IP:443?encryption=none&security=reality&sni=www.microsoft.com&fp=chrome&pbk=xyz_public_key_here&sid=a1b2c3d4e5f67890&type=tcp&flow=xtls-rprx-vision#My-Xray-Serverpbk je vrednost gesla iz xray x25519 (javni ključ, nikoli zasebni ključ), sni se ujema z imenom ciljnega gostitelja, besedilo za # pa je le oznaka za prikaz, ki jo lahko poljubno preimenujete v katerem koli odjemalcu.
Pretvorite jo v QR kodo, da jo lahko mobilne stranke neposredno skenirajo:
qrencode -o ~/vless-client.png "vless://YOUR-UUID@your_IP:443?encryption=none&security=reality&sni=www.microsoft.com&fp=chrome&pbk=YOUR-PASSWORD-PUBLIC-KEY&sid=YOUR-SHORT-ID&type=tcp&flow=xtls-rprx-vision#My-Xray-Server"Ali pa ga izpišite neposredno v terminal brez shranjevanja datoteke:
qrencode -t ansiutf8 "vless://YOUR-UUID@your_IP:443?encryption=none&security=reality&sni=www.microsoft.com&fp=chrome&pbk=YOUR-PASSWORD-PUBLIC-KEY&sid=YOUR-SHORT-ID&type=tcp&flow=xtls-rprx-vision#My-Xray-Server"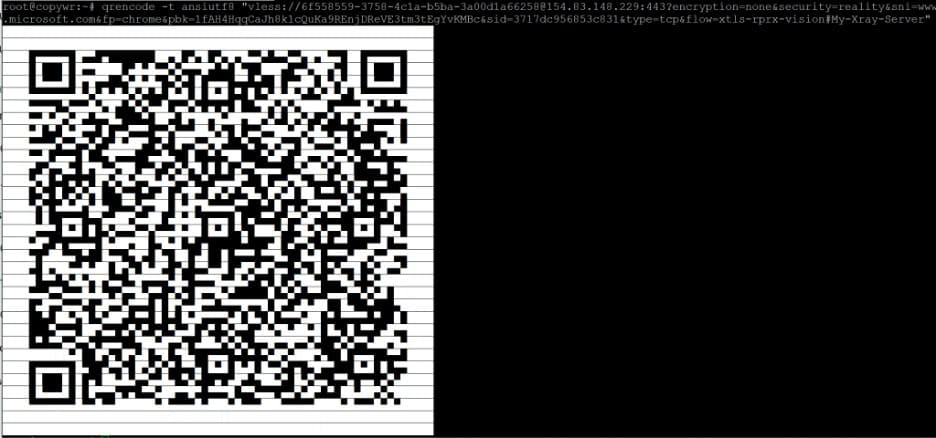
Kopirajte PNG na svoj računalnik z ukazom scp, zaženite ga iz terminala računalnika (ali PowerShell v sistemu Windows), ne s strežnika:
scp root@your_IP:~/vless-client.png .Povezovanje iz sistema Windows
Vse v tem razdelku se dogaja na vašem računalniku z operacijskim sistemom Windows, ne prek SSH – odjemalec se mora zagnati na napravi, ki bo dejansko uporabljala proxy.
Namestite v2rayN
Pridobite 64-bitno datoteko .zip za Windows (samostojna gradnja ne potrebuje ločenega izvajalnega okolja .NET, kot v novejših različicah v2rayN), jo razpakirajte kamor koli in zaženite v2rayN.exe.
Uvozi strežnik
Kopirajte povezavo vless://, vgrajeno v 7. razdelku, v odložišče (ali kopirajte QR PNG z ukazom scp in ga odprite), nato pa v v2rayN izberite Strežniki in nato Uvozi URL-je v razsutem stanju iz odložišča (ali skenirajte QR kodo z vgrajenim skenerjem). Nov profil strežnika se prikaže na seznamu z oznako, ki ste jo nastavili za znakom #.
Z desno miškino tipko kliknite profil in ga izberite kot aktivnega, nato pa v orodni vrstici glavnega okna omogočite sistemski proxy (ali način TUN za usmerjanje celotnega računalnika).
Povezovanje iz Androida
Vse tukaj se dogaja na vaši napravi Android, ne prek SSH.
Namestite v2rayNG
v2rayNG je Androidova različica v2rayN istega vzdrževalca in je najpogosteje uporabljen odjemalec Xray za Android. Namestite ga iz trgovine Google Play ali prenesite datoteko APK neposredno s strani z izdajami projekta , če trgovina Play ni na voljo v vaši regiji:
Uvozi strežnik
Odprite v2rayNG, tapnite gumb + v zgornjem desnem kotu in po kopiranju povezave vless:// izberite Uvozi konfiguracijo iz odložišča ali pa skenirajte kodo QR in usmerite kamero na PNG, ustvarjen v 7. razdelku. Tapnite uvoženi profil, da ga izberete, nato pa tapnite okrogli gumb za povezavo na dnu. Android bo prvič zahteval dovoljenje za VPN – odobrite ga, da vzpostavite tunel.
Povezovanje iz sistema iOS
Vse tukaj se dogaja na vašem iPhonu ali iPadu, ne prek SSH. Smernice trgovine App Store v trgovini Apple pomenijo, da so odjemalci Xray/VLESS v sistemu iOS običajno brezplačni, občasno pa plačljivi, samostojne aplikacije in ne sistemsko integrirana funkcija.
Namestitev odjemalca, ki podpira Reality
Streisand je brezplačen odjemalec z odprto kodo, ki podpira VLESS z Reality, poleg več drugih protokolov. Poiščite ga v trgovini App Store ali odprite to povezavo.
Katalogi App Store se razlikujejo glede na trgovino/regijo in se lahko sčasoma spreminjajo; če Streisand ni vidna v vaši, so med alternativami s podporo za VLESS+Reality Happ, V2Box in V2rayTun – v App Store poiščite tisto, ki je na voljo za vaš račun.
Uvozi strežnik
Kopirajte povezavo vless:// v odložišče, odprite odjemalca in uporabite možnost Dodaj iz odložišča (ali enakovredno možnost »uvozi«) ali skenirajte kodo QR iz 7. razdelka z vgrajenim skenerjem odjemalca. Vklopite nov profil; iOS bo prvič zahteval dovoljenje za konfiguracijo VPN, ki ga boste morali odobriti prek Face ID-ja, Touch ID-ja ali gesla.
Preverjanje povezave
Ko je predor aktiven iz razdelka 8, 9 ali 10, se vrnite na svojo napravo (ne na sejo SSH) in v brskalniku odprite poljubno orodje za preverjanje »kakšen je moj IP« – prikazani naslov se mora ujemati z vašim IP naslovom vašega VPS-ja.
Za preverjanje s strani strežnika preverite dnevnik systemd za aktivnost povezave in potrdite vzpostavljeno sejo TCP na vratih 443:
journalctl -u xray -n 50 --no-pager
ss -tnp | grep ':443'
Pri privzeti ravni dnevnika »opozorilo« Xray ne izpisuje veliko o posameznih povezavah; če med odpravljanjem težav potrebujete več podrobnosti, začasno nastavite »loglevel«: »info« v config.json in znova zaženite storitev, nato pa jo preklopite nazaj na opozorilo, ko vse deluje.
Sklic:
|
Polje |
Vrednost |
|
Naslov |
javni IP naslov vašega VPS-ja |
|
port |
443 (ista vrata, odprta v 2. oddelku) |
|
UUID / ID |
YOUR-UUID-HERE – ustvarjeno v 4. razdelku z xray uuid |
|
Pretok |
xtls-rprx-vision — se mora ujemati na obeh straneh |
|
Varnost |
realnost |
|
SNI / ime strežnika |
Ciljno ime gostitelja, preizkušeno v 4. razdelku, npr. www.microsoft.com |
|
Prstni odtis (fp) |
chrome – podprt prstni odtis uTLS; mora biti nastavljen na odjemalcu |
|
Javni ključ / pbk |
Vrednost gesla iz xray x25519 – nikoli zasebnega ključa |
|
Kratka ID / SID |
Ustvarjeno z openssl rand -hex 8; mora se ujemati z vrednostjo v shortIds |
zaključek
Če sledite tem navodilom, vaš VPS teče na lastnem strežniku Xray VLESS+Reality, prikritem kot običajni promet HTTPS do resničnega spletnega mesta, brez domene in potrdila, ki bi ga bilo treba vzdrževati. Storitev deluje kot sistemska enota xray in preživi ponovni zagon brez vašega posredovanja.
Nove odjemalce lahko kadar koli dodate tako, da v polje uporabnikov v datoteki config.json dodate še en objekt s svežim UUID-jem iz xray uuid in ločeno oznako e-pošte, nato pa znova zaženete storitev (systemctl restart xray) in za tega uporabnika zgradite lastno povezavo za deljenje iz 7. razdelka. Ločeni UUID-ji za vsako osebo ali napravo omogočajo preklic enega, ne da bi pri tem motili kogar koli drugega.
Nekaj navad, ki jih je vredno ohraniti, ko strežnik deluje:
- Xray imejte posodobljen. Občasno znova zaženite namestitveni skript iz 3. razdelka – nadgradi obstoječo namestitev – in posodabljajte tudi odjemalske aplikacije, glede na vedenje minClientVer, omenjeno v 5. razdelku.
- Varnostno kopirajte datoteko config.json nekam na zasebno mesto zunaj strežnika. Vsebuje zasebni ključ Reality strežnika in UUID vsakega odjemalca; če ga izgubite, boste za vsako napravo ponovno ustvarili poverilnice.
- Izgubljene naprave takoj prekličite. Odstranite ustrezen vnos iz polja uporabnikov v datoteki config.json in znova zaženite storitev.
Če se povezava ne vzpostavi, preverite po vrsti:
- stanje storitve (systemctl status xray --no-pager) in dnevnik (journalctl -u xray -n 50 --no-pager)
- pravila požarnega zidu (stanje ufw – vrata 443/tcp morajo biti odprta)
- da vrata 443 niso že vezana na drugo storitev (ss -lntp | grep ':443' bi moral prikazati samo xray)
- da se UUID, javni ključ, kratki ID, SNI in tok v odjemalcu natančno ujemajo s config.json – en sam neujemajoč se znak tiho ne uspe pri rokovanju
- ciljna realnost sama, z xray tls ping :443, če je spletno mesto spremenilo svojo konfiguracijo TLS
Primerjate Xray z drugimi možnostmi? Za alternative, ki temeljijo na WireGuardu, glejte Vodnik za uvajanje strežnika AmneziaWG in Kako nastaviti VPN Wireguard na vašem strežniku ali pa nastavitev Hysteria2 in TUIC za dva druga protokola, odporna proti cenzuri, zgrajena za omrežja z izgubami ali močno filtrirana omrežja. Če potrebujete le preprost proxy in ne popolne nastavitve tuneliranja, je konfiguracija 3proxy v CentOS/ArchLinux veliko lažja alternativa, starejša nastavitev strežnika VPN v Linuxu: PPTP ali OpenVPN? pa zajema protokole, ki jih je preprosteje nastaviti, vendar jih DPI veliko lažje zazna in blokira. Za splošno utrjevanje strežnika, ko je proxy že aktiven, glejte Uporabniki Linuxa: Upravljanje in dovoljenja.
