


ਸ਼ੈਡੋਸੌਕਸ ਇੱਕ ਹਲਕਾ, SOCKS5-ਅਧਾਰਿਤ ਏਨਕ੍ਰਿਪਟਡ ਪ੍ਰੌਕਸੀ ਪ੍ਰੋਟੋਕੋਲ ਹੈ ਜੋ ਅਸਲ ਵਿੱਚ ਆਮ ਨੈੱਟਵਰਕਾਂ 'ਤੇ ਟ੍ਰੈਫਿਕ-ਆਕਾਰ ਅਤੇ ਬਲਾਕਿੰਗ ਨੂੰ ਰੋਕਣ ਲਈ ਤਿਆਰ ਕੀਤਾ ਗਿਆ ਹੈ। ਇੱਕ ਪੂਰੇ VPN ਦੇ ਉਲਟ, ਇਹ ਸਿਰਫ਼ ਉਸ ਟ੍ਰੈਫਿਕ ਨੂੰ ਪ੍ਰੌਕਸੀ ਕਰਦਾ ਹੈ ਜੋ ਇੱਕ ਐਪਲੀਕੇਸ਼ਨ ਸਪਸ਼ਟ ਤੌਰ 'ਤੇ ਇਸਨੂੰ ਭੇਜਦੀ ਹੈ, ਇਸਦਾ ਲਗਭਗ ਕੋਈ ਪ੍ਰੋਟੋਕੋਲ ਓਵਰਹੈੱਡ ਨਹੀਂ ਹੈ, ਅਤੇ ਸੀਮਤ ਕਨੈਕਸ਼ਨਾਂ 'ਤੇ ਵੀ ਵਧੀਆ ਕੰਮ ਕਰਦਾ ਹੈ। ਇਹ VLESS+Reality ਵਾਂਗ ਇੱਕ ਅਸਲੀ TLS ਹੈਂਡਸ਼ੇਕ ਦੀ ਨਕਲ ਕਰਨ ਦੀ ਕੋਸ਼ਿਸ਼ ਨਹੀਂ ਕਰਦਾ - ਇਸਦੀ ਤਾਕਤ ਸਾਦਗੀ, ਵਿਆਪਕ ਕਲਾਇੰਟ ਸਹਾਇਤਾ (ਰਾਊਟਰ, ਫੋਨ, ਬ੍ਰਾਊਜ਼ਰ), ਅਤੇ ਬਹੁਤ ਘੱਟ ਲੇਟੈਂਸੀ ਹੈ, ਜਿਸਦੀ ਕੀਮਤ 'ਤੇ ਇੱਕ ਭਾਰੀ ਜਾਂਚ ਕੀਤੇ ਨੈੱਟਵਰਕ 'ਤੇ ਟ੍ਰੈਫਿਕ ਪੈਟਰਨ ਦੁਆਰਾ ਫਿੰਗਰਪ੍ਰਿੰਟ ਕਰਨਾ ਕੁਝ ਆਸਾਨ ਹੁੰਦਾ ਹੈ।
ਦੋ ਸਰਗਰਮੀ ਨਾਲ ਸੰਭਾਲੇ ਗਏ ਸਰਵਰ ਲਾਗੂਕਰਨ ਹਨ:
- shadowsocks-rust — shadowsocks ਸੰਗਠਨ ਤੋਂ ਆਧੁਨਿਕ ਸੰਦਰਭ ਲਾਗੂਕਰਨ, ਜੋ ਕਿ Rust ਵਿੱਚ ਲਿਖਿਆ ਗਿਆ ਹੈ। ਇਹ ਨਵੇਂ AEAD-2022 ਸਾਈਫਰ ਪਰਿਵਾਰ ਦਾ ਸਮਰਥਨ ਕਰਦਾ ਹੈ, ਸਰਗਰਮੀ ਨਾਲ ਵਿਕਸਤ ਕੀਤਾ ਗਿਆ ਹੈ, ਅਤੇ ਇਹ ਉਹ ਲਾਗੂਕਰਨ ਹੈ ਜਿਸਨੂੰ ਇਹ ਗਾਈਡ ਵਿਸਥਾਰ ਵਿੱਚ ਸਥਾਪਿਤ ਅਤੇ ਸੰਰਚਿਤ ਕਰਦਾ ਹੈ।
- shadowsocks-libev — ਪੁਰਾਣਾ C ਲਾਗੂਕਰਨ। ਇਹ ਅਜੇ ਵੀ ਬੱਗ ਫਿਕਸ ਲਈ ਬਣਾਈ ਰੱਖਿਆ ਗਿਆ ਹੈ, ਇਸਦੇ ਆਪਣੇ systemd ਯੂਨਿਟਾਂ ਦੇ ਨਾਲ ਇੱਕ ਤਿਆਰ-ਕੀਤੇ apt ਪੈਕੇਜ ਦੇ ਰੂਪ ਵਿੱਚ ਭੇਜਿਆ ਜਾਂਦਾ ਹੈ, ਅਤੇ ਜੇਕਰ ਤੁਸੀਂ ਬਿਨਾਂ ਕਿਸੇ ਦਸਤੀ ਬਾਈਨਰੀ ਹੈਂਡਲਿੰਗ ਦੇ ਸਭ ਤੋਂ ਸਰਲ ਇੰਸਟਾਲ ਚਾਹੁੰਦੇ ਹੋ ਤਾਂ ਇਹ ਇੱਕ ਵਧੀਆ ਵਿਕਲਪ ਹੈ। ਇਹ ਗਾਈਡ ਇਸਨੂੰ ਭਾਗ 3 ਵਿੱਚ ਇੱਕ ਵਿਕਲਪਿਕ ਇੰਸਟਾਲੇਸ਼ਨ ਮਾਰਗ ਵਜੋਂ ਕਵਰ ਕਰਦੀ ਹੈ।
ਇਹ ਗਾਈਡ ਦੱਸਦੀ ਹੈ ਕਿ ਕਿਵੇਂ ਵੈੱਬ ਪੈਨਲ ਜਾਂ ਡੌਕਰ ਦੀ ਵਰਤੋਂ ਕੀਤੇ ਬਿਨਾਂ ਕਮਾਂਡ ਲਾਈਨ ਰਾਹੀਂ ਸਰਵਰ ਨੂੰ ਹੱਥੀਂ ਕੌਂਫਿਗਰ ਕਰਨਾ ਹੈ। ਜਿੱਥੇ ਵੀ "IP ਐਡਰੈੱਸ" ਫੀਲਡ ਦਿਖਾਈ ਦਿੰਦਾ ਹੈ, ਇਸਨੂੰ ਆਪਣੇ VPS ਦੇ ਅਸਲ IP ਐਡਰੈੱਸ ਨਾਲ ਬਦਲੋ।
ਤੁਹਾਨੂੰ ਕੀ ਚਾਹੀਦਾ ਹੈ: Ubuntu 22.04/24.04 ਜਾਂ Debian 11/12 ਚਲਾਉਣ ਵਾਲਾ VPS, ਰੂਟ ਐਕਸੈਸ, ਤੁਹਾਡੇ VPS ਦਾ IP ਪਤਾ, ਅਤੇ ਇੱਕ ਮੁਫ਼ਤ UDP/TCP ਪੋਰਟ (ਇਹ ਗਾਈਡ 8388 ਦੀ ਵਰਤੋਂ ਕਰਦੀ ਹੈ, ਜੋ ਕਿ Shadowsocks ਡਿਫੌਲਟ ਹੈ)।
ਕੀ ਤੁਹਾਡੇ ਕੋਲ ਅਜੇ ਤੱਕ ਸਰਵਰ ਨਹੀਂ ਹੈ? ਵੇਖੋ ਕਿ ਸਰਵਰ ਕਿਵੇਂ ਆਰਡਰ ਕਰਨਾ ਹੈ ਅਤੇ ਇਸਦਾ ਭੁਗਤਾਨ ਕਿਵੇਂ ਕਰਨਾ ਹੈ ।
ਕੀ ਇਸਦੀ ਤੁਲਨਾ ਪਹਿਲਾਂ ਹੋਰ ਸਵੈ-ਹੋਸਟਡ ਵਿਕਲਪਾਂ ਨਾਲ ਕਰ ਰਹੇ ਹੋ? TLS-ਕੈਮੋਫਲੇਜ-ਅਧਾਰਿਤ ਵਿਕਲਪ ਲਈ Xray VLESS ਰਿਐਲਿਟੀ ਗਾਈਡ , ਵਾਇਰਗਾਰਡ-ਅਧਾਰਿਤ ਵਿਕਲਪ ਲਈ AmneziaWG ਸਰਵਰ ਡਿਪਲਾਇਮੈਂਟ ਗਾਈਡ , ਜਾਂ ਦੋ ਹੋਰ ਆਧੁਨਿਕ ਪ੍ਰੌਕਸੀ ਪ੍ਰੋਟੋਕੋਲ ਲਈ Hysteria2 ਅਤੇ TUIC ਸੈੱਟਅੱਪ ਵੇਖੋ।
ਸਰਵਰ ਨਾਲ ਜੁੜ ਰਿਹਾ ਹੈ
ਵਿੰਡੋਜ਼ (ਪੁਟੀ)
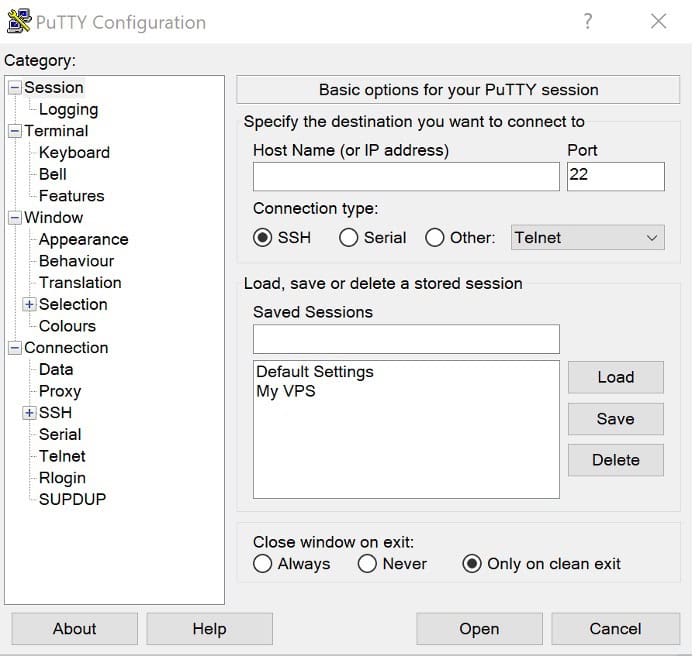
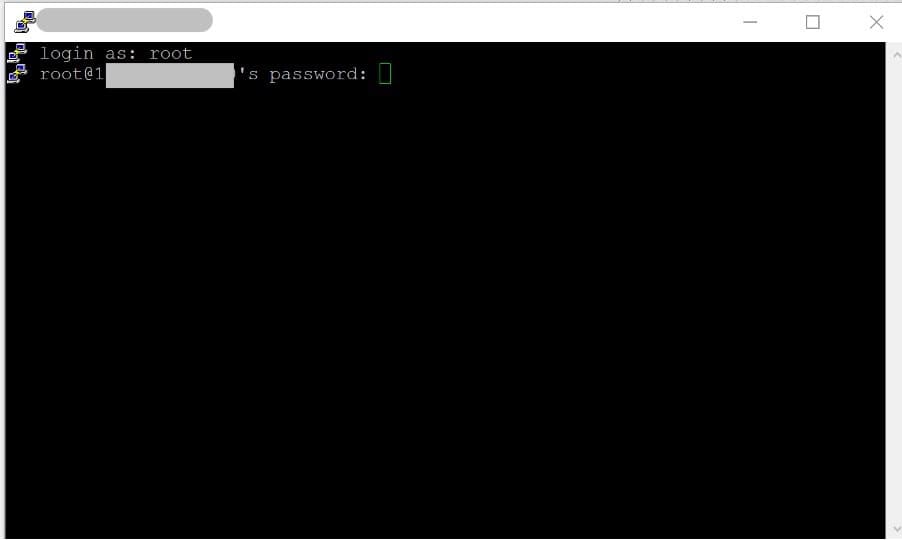
PuTTY ਖੋਲ੍ਹੋ, ਹੋਸਟ ਨੇਮ ਖੇਤਰ ਵਿੱਚ ਆਪਣਾ VPS IP ਪਤਾ ਦਰਜ ਕਰੋ, ਪੋਰਟ ਨੂੰ 22 ਤੇ ਸੈੱਟ ਕਰੋ, ਅਤੇ ਤੁਹਾਡੇ VPS ਪ੍ਰਦਾਤਾ ਦੁਆਰਾ ਈਮੇਲ ਕੀਤੇ ਪਾਸਵਰਡ ਦੀ ਵਰਤੋਂ ਕਰਕੇ ਰੂਟ ਦੇ ਤੌਰ ਤੇ ਲੌਗਇਨ ਕਰੋ।
ਸਰਵਰ IP ਪਤਾ: ਤੁਹਾਡਾ IP ਪਤਾ
ਇਸ ਤਰ੍ਹਾਂ ਲੌਗਇਨ ਕਰੋ: ਰੂਟ
ਪਾਸਵਰਡ: ਤੁਹਾਡਾ ਪਾਸਵਰਡ
PuTTY/SSH ਰਾਹੀਂ ਕਨੈਕਟ ਕਰਨ ਦੇ ਵਿਸਤ੍ਰਿਤ ਵਾਕਥਰੂ ਲਈ, SSH ਰਾਹੀਂ ਲੀਨਕਸ ਸਰਵਰ ਨਾਲ ਕਿਵੇਂ ਕਨੈਕਟ ਕਰਨਾ ਹੈ ਵੇਖੋ ।
ਲੀਨਕਸ / ਮੈਕੋਸ (ਟਰਮੀਨਲ)
ssh root@your_IP_addressਹੇਠਾਂ ਦਿੱਤੀਆਂ ਸਾਰੀਆਂ ਕਮਾਂਡਾਂ ਸਰਵਰ 'ਤੇ ਇਸੇ SSH ਸੈਸ਼ਨ ਵਿੱਚ ਚਲਾਈਆਂ ਜਾਂਦੀਆਂ ਹਨ — ਜੋ ਕਿ ਸੈਕਸ਼ਨ 2 ਤੋਂ 7 ਨੂੰ ਕਵਰ ਕਰਦਾ ਹੈ, ਨਾਲ ਹੀ ਸੈਕਸ਼ਨ 13 ਵਿੱਚ ਸਰਵਰ-ਸਾਈਡ ਜਾਂਚਾਂ ਨੂੰ ਕਵਰ ਕਰਦਾ ਹੈ। ਸੈਕਸ਼ਨ 8-12 (ਕਲਾਇੰਟ ਐਪਸ ਨੂੰ ਸਥਾਪਿਤ ਕਰਨਾ ਅਤੇ ਕੌਂਫਿਗਰ ਕਰਨਾ) ਤੁਹਾਡੇ ਆਪਣੇ Windows/macOS/Linux/Android/iOS ਡਿਵਾਈਸ 'ਤੇ ਹੁੰਦਾ ਹੈ, ਕਿਉਂਕਿ ਇਹ ਉਹ ਡਿਵਾਈਸ ਹੈ ਜਿਸ 'ਤੇ ਪ੍ਰੌਕਸੀ ਨੂੰ ਚਲਾਉਣ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ; ਉਨ੍ਹਾਂ ਵਿੱਚੋਂ ਹਰੇਕ ਸੈਕਸ਼ਨ ਸਪੱਸ਼ਟ ਤੌਰ 'ਤੇ ਦੱਸਦਾ ਹੈ ਕਿ ਕਿਹੜੀਆਂ ਲਾਈਨਾਂ, ਜੇਕਰ ਕੋਈ ਹਨ, ਅਜੇ ਵੀ ਸਰਵਰ ਨੂੰ ਛੂਹਦੀਆਂ ਹਨ।
ਸਰਵਰ ਤਿਆਰ ਕੀਤਾ ਜਾ ਰਿਹਾ ਹੈ
ਸਿਸਟਮ ਨੂੰ ਅਪਡੇਟ ਕਰੋ
ਕੁਝ ਵੀ ਇੰਸਟਾਲ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ, ਪੈਕੇਜ ਸੂਚੀ ਨੂੰ ਤਾਜ਼ਾ ਕਰੋ ਅਤੇ ਇੰਸਟਾਲ ਕੀਤੇ ਪੈਕੇਜਾਂ ਨੂੰ ਅੱਪਗ੍ਰੇਡ ਕਰੋ:
apt update -y && apt upgrade -y

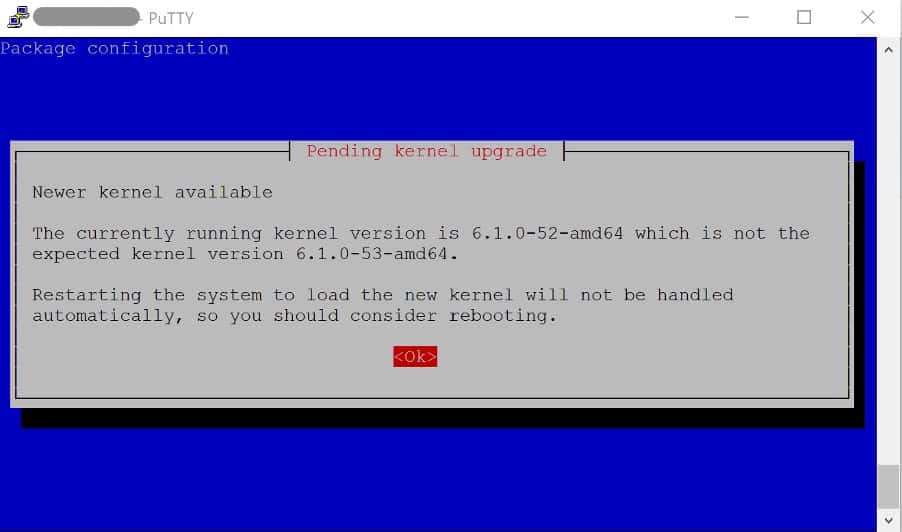
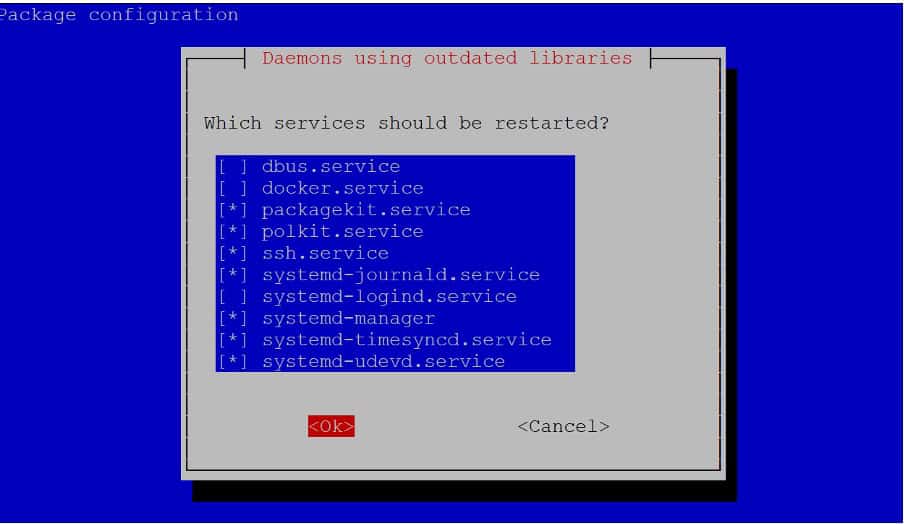
ਜੇਕਰ ਇਹ ਕਰਨਲ ਨੂੰ ਅੱਪਗ੍ਰੇਡ ਕਰਦਾ ਹੈ, ਤਾਂ ਜਾਰੀ ਰੱਖਣ ਤੋਂ ਪਹਿਲਾਂ ਇੱਕ ਰੀਬੂਟ ਇੱਕ ਚੰਗਾ ਵਿਚਾਰ ਹੈ। (apt ਅਤੇ Linux ਪੈਕੇਜ ਮੈਨੇਜਰ ਕਿਵੇਂ ਕੰਮ ਕਰਦੇ ਹਨ, ਇਸ ਬਾਰੇ ਇੱਕ ਰਿਫਰੈਸ਼ਰ ਲਈ, Linux ਪੈਕੇਜ ਮੈਨੇਜਰ ਵੇਖੋ ।) ਇਹਨਾਂ ਨਾਲ ਜਾਂਚ ਕਰੋ:
cat /var/run/reboot-required

ਜੇਕਰ ਫਾਈਲ ਮੌਜੂਦ ਹੈ, ਤਾਂ ਪਹਿਲਾਂ 'ਰੀਬੂਟ' ਨਾਲ ਰੀਬੂਟ ਕਰੋ, ਲਗਭਗ 30 ਸਕਿੰਟ ਉਡੀਕ ਕਰੋ, ਫਿਰ ਦੁਬਾਰਾ ਕਨੈਕਟ ਕਰੋ।
ਇਸ ਗਾਈਡ ਦੁਆਰਾ ਵਰਤੇ ਜਾਣ ਵਾਲੇ ਟੂਲਸ ਨੂੰ ਸਥਾਪਿਤ ਕਰੋ
apt install -y curl wget tar xz-utils ufw qrencodeshadowsocks-rust ਰੀਲੀਜ਼ ਆਰਕਾਈਵ ਨੂੰ ਪ੍ਰਾਪਤ ਕਰਨ ਅਤੇ ਅਨਪੈਕ ਕਰਨ ਲਈ curl/wget ਅਤੇ tar/xz-utils ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ; ufw ਹੇਠਾਂ ਸੰਰਚਿਤ ਫਾਇਰਵਾਲ ਹੈ; qrencode ਸੈਕਸ਼ਨ 7 ਵਿੱਚ ਮੁਕੰਮਲ ਕਲਾਇੰਟ ਲਿੰਕ ਨੂੰ ਇੱਕ ਸਕੈਨ ਕਰਨ ਯੋਗ QR ਕੋਡ ਵਿੱਚ ਬਦਲਦਾ ਹੈ।
ਫਾਇਰਵਾਲ (UFW) ਨੂੰ ਕੌਂਫਿਗਰ ਕਰੋ
UFW ਨਿਯਮਾਂ ਬਾਰੇ ਹੋਰ ਜਾਣਕਾਰੀ ਲਈ, Linux 'ਤੇ ਫਾਇਰਵਾਲ ਕੌਂਫਿਗਰ ਕਰਨਾ ਵੇਖੋ ।
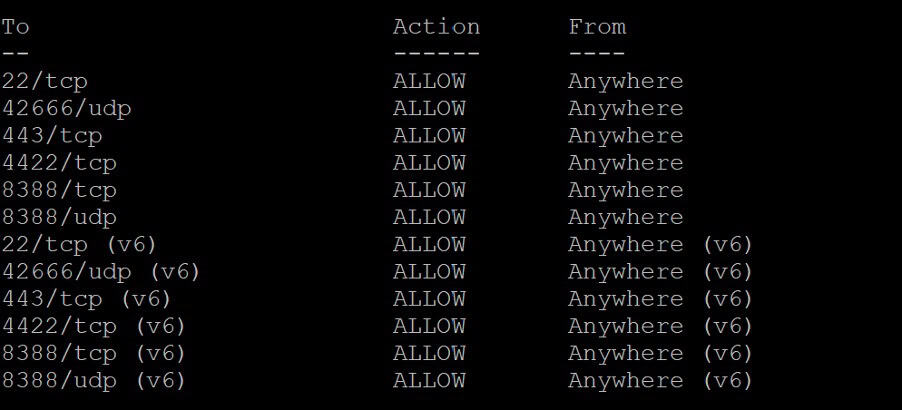
ਤੁਹਾਨੂੰ ਲੋੜੀਂਦੇ ਦੋ ਪੋਰਟ ਖੋਲ੍ਹੋ: SSH ਲਈ 22/tcp (ਇਸ ਨਿਯਮ ਨੂੰ ਛੱਡ ਦਿਓ ਅਤੇ ਤੁਸੀਂ ਸਰਵਰ ਤੱਕ ਪਹੁੰਚ ਗੁਆਉਣ ਦਾ ਜੋਖਮ ਲੈਂਦੇ ਹੋ) ਅਤੇ 8388, tcp ਅਤੇ udp ਦੋਵੇਂ — Shadowsocks ਪ੍ਰੌਕਸੀ TCP ਕਨੈਕਸ਼ਨਾਂ ਅਤੇ UDP ਐਸੋਸੀਏਸ਼ਨਾਂ (DNS ਅਤੇ ਕੁਝ ਗੇਮਾਂ/ਐਪਾਂ ਲਈ ਉਪਯੋਗੀ) ਦੋਵਾਂ ਲਈ।
ufw allow 22/tcp
ufw allow 8388/tcp
ufw allow 8388/udp
ufw --force enable
ufw status
ਤਿੰਨੋਂ ਨਿਯਮ ufw ਸਥਿਤੀ ਆਉਟਪੁੱਟ ਵਿੱਚ "ALLOW" ਦੇ ਰੂਪ ਵਿੱਚ ਦਿਖਾਈ ਦੇਣੇ ਚਾਹੀਦੇ ਹਨ। ਜੇਕਰ ਤੁਸੀਂ ਬਾਅਦ ਵਿੱਚ config.json ਵਿੱਚ ਪੋਰਟ ਬਦਲਦੇ ਹੋ, ਤਾਂ ਇਹਨਾਂ ਨਿਯਮਾਂ ਨੂੰ ਮੇਲ ਕਰਨ ਲਈ ਅੱਪਡੇਟ ਕਰੋ।
ਸਰਵਰ ਸਾਫਟਵੇਅਰ ਇੰਸਟਾਲ ਕਰਨਾ
ਹੇਠਾਂ ਦਿੱਤੇ ਦੋ ਵਿਕਲਪਾਂ ਵਿੱਚੋਂ ਇੱਕ ਚੁਣੋ। ਵਿਕਲਪ A (shadowsocks-rust) ਦੀ ਸਿਫ਼ਾਰਸ਼ ਕੀਤੀ ਜਾਂਦੀ ਹੈ: ਇਹ ਸਰਗਰਮੀ ਨਾਲ ਵਿਕਸਤ ਲਾਗੂਕਰਨ ਹੈ ਅਤੇ ਇਸ ਗਾਈਡ ਵਿੱਚ ਬਾਅਦ ਵਿੱਚ ਵਰਤੇ ਗਏ ਆਧੁਨਿਕ AEAD-2022 ਸਾਈਫਰਾਂ ਦਾ ਸਮਰਥਨ ਕਰਦਾ ਹੈ। ਵਿਕਲਪ B (shadowsocks-libev) ਇੱਕ ਵਧੀਆ ਵਿਕਲਪ ਹੈ ਜੇਕਰ ਤੁਸੀਂ ਇੱਕ ਤਿਆਰ ਸਿਸਟਮਡ ਯੂਨਿਟ ਦੇ ਨਾਲ ਇੱਕ ਸਧਾਰਨ apt ਪੈਕੇਜ ਦੀ ਵਰਤੋਂ ਕਰਨਾ ਚਾਹੁੰਦੇ ਹੋ ਅਤੇ AEAD-2022 ਦੀ ਲੋੜ ਨਹੀਂ ਹੈ।
ਵਿਕਲਪ ਏ — ਸ਼ੈਡੋਸੌਕਸ-ਰਸਟ (ਸਿਫ਼ਾਰਸ਼ੀ)
Shadowsocks-rust ਮੌਜੂਦਾ ਰੀਲੀਜ਼ਾਂ ਦੇ ਨਾਲ ਇੱਕ apt ਪੈਕੇਜ ਨਹੀਂ ਭੇਜਦਾ ਹੈ, ਇਸ ਲਈ ਇਸਨੂੰ ਪ੍ਰੋਜੈਕਟ ਦੇ GitHub ਰੀਲੀਜ਼ਾਂ ਤੋਂ ਪਹਿਲਾਂ ਤੋਂ ਬਣੇ ਸਟੈਟਿਕ ਬਾਈਨਰੀ ਨੂੰ ਡਾਊਨਲੋਡ ਕਰਕੇ ਸਥਾਪਿਤ ਕੀਤਾ ਜਾਂਦਾ ਹੈ। GitHub API ਤੋਂ ਨਵੀਨਤਮ ਰੀਲੀਜ਼ ਟੈਗ ਪ੍ਰਾਪਤ ਕਰੋ ਅਤੇ ਮੇਲ ਖਾਂਦਾ Linux x86_64 ਆਰਕਾਈਵ ਡਾਊਨਲੋਡ ਕਰੋ:
SS_VER=$(curl -s https://api.github.com/repos/shadowsocks/shadowsocks-rust/releases/latest | grep -Po '"tag_name": "\K[^"]*')
echo "Latest version: $SS_VER"
cd /root
wget "https://github.com/shadowsocks/shadowsocks-rust/releases/download/${SS_VER}/shadowsocks-${SS_VER}.x86_64-unknown-linux-gnu.tar.xz"

ਜੇਕਰ ਤੁਹਾਡਾ VPS x86_64 ਦੀ ਬਜਾਏ arm64 ਹੈ (`uname -m` ਨਾਲ ਚੈੱਕ ਕਰੋ), ਤਾਂ ਉੱਪਰ ਦਿੱਤੇ ਫਾਈਲ ਨਾਮ ਵਿੱਚ x86_64-unknown-linux-gnu ਨੂੰ aarch64-unknown-linux-gnu ਨਾਲ ਬਦਲੋ।
ਪੁਰਾਲੇਖ ਨੂੰ ਐਕਸਟਰੈਕਟ ਕਰੋ ਅਤੇ ਸਿਸਟਮ-ਵਿਆਪੀ ਬਾਈਨਰੀ ਸਥਾਪਿਤ ਕਰੋ:
tar -xf shadowsocks-*.tar.xz
install -m 755 ssserver ssservice ssmanager ssurl /usr/local/bin/
rm -f shadowsocks-*.tar.xz ssserver ssservice ssmanager ssurl sslocal 2>/dev/null
ਪੁਸ਼ਟੀ ਕਰੋ ਕਿ ਬਾਈਨਰੀ ਜਗ੍ਹਾ 'ਤੇ ਹੈ ਅਤੇ ਸਥਾਪਿਤ ਸੰਸਕਰਣ ਦੀ ਜਾਂਚ ਕਰੋ:
ssserver --version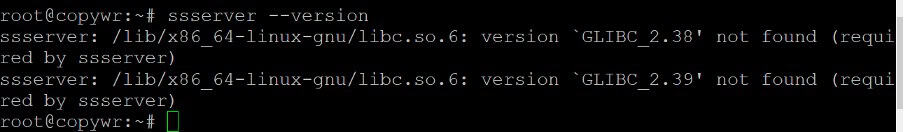
ਉਹ ਡਾਇਰੈਕਟਰੀ ਬਣਾਓ ਜਿਸ ਵਿੱਚ ਸੰਰਚਨਾ ਫਾਈਲ ਰਹੇਗੀ:
mkdir -p /etc/shadowsocks-rust
ਇਹ ਗਾਈਡ ਇੱਕ ਇੰਸਟਾਲਰ ਸਕ੍ਰਿਪਟ ਨੂੰ bash ਵਿੱਚ ਪਾਈਪ ਕਰਨ ਦੀ ਬਜਾਏ ਇੱਕ ਸਥਿਰ ਸੰਸਕਰਣ ਸਥਾਪਤ ਕਰਦੀ ਹੈ। ਬਾਅਦ ਵਿੱਚ ਅੱਪਗ੍ਰੇਡ ਕਰਨ ਲਈ, ਉੱਪਰ ਦਿੱਤੇ ਦੋ ਕਮਾਂਡਾਂ ਨੂੰ ਇੱਕ ਤਾਜ਼ਾ SS_VER ਲੁੱਕਅੱਪ ਨਾਲ ਦੁਬਾਰਾ ਚਲਾਓ, ਸੇਵਾ ਬੰਦ ਕਰੋ, ਬਾਈਨਰੀ ਨੂੰ ਬਦਲੋ, ਅਤੇ ਇਸਨੂੰ ਮੁੜ ਚਾਲੂ ਕਰੋ (ਸੈਕਸ਼ਨ 6)।
ਵਿਕਲਪ ਬੀ — ਸ਼ੈਡੋਸੌਕਸ-ਲਿਬੇਵ (ਵਿਕਲਪਿਕ, ਢੁਕਵਾਂ ਪੈਕੇਜ)
Shadowsocks-libev ਨੂੰ Ubuntu ਦੇ universe repository (Ubuntu 16.10+) ਅਤੇ Debian ਦੇ ਮੁੱਖ repository (Debian 8+) ਵਿੱਚ ਸ਼ਾਮਲ ਕੀਤਾ ਗਿਆ ਹੈ, ਇਸ ਲਈ 22.04/24.04 ਜਾਂ Debian 11/12 'ਤੇ ਕਿਸੇ ਤੀਜੀ-ਧਿਰ PPA ਦੀ ਲੋੜ ਨਹੀਂ ਹੈ:
apt install -y shadowsocks-libev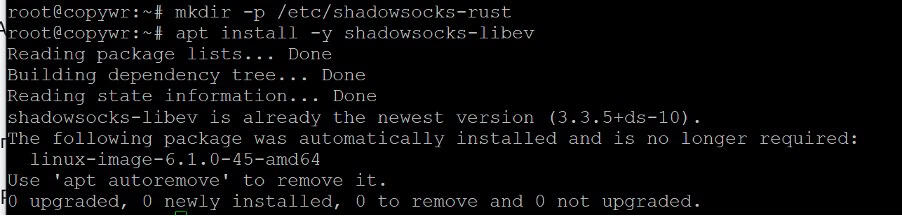
ਜੇਕਰ apt ਰਿਪੋਰਟ ਕਰਦਾ ਹੈ ਕਿ ਪੈਕੇਜ ਨਹੀਂ ਮਿਲਿਆ ਹੈ, ਤਾਂ ਬ੍ਰਹਿਮੰਡ ਰਿਪੋਜ਼ਟਰੀ ਅਯੋਗ ਹੈ; ਇਸਨੂੰ ਸਮਰੱਥ ਬਣਾਓ ਅਤੇ ਦੁਬਾਰਾ ਕੋਸ਼ਿਸ਼ ਕਰੋ:
add-apt-repository universe && apt update && apt install -y shadowsocks-libevਇਹ ਪੈਕੇਜ ਆਪਣੀਆਂ systemd ਯੂਨਿਟਾਂ (ਡਿਫਾਲਟ ਕੌਂਫਿਗ ਲਈ shadowsocks-libev.service, ਅਤੇ ਨਾਮਿਤ ਪ੍ਰਤੀ-ਇੰਸਟੈਂਸ ਕੌਂਫਿਗ ਲਈ [email protected] ) ਸਥਾਪਤ ਕਰਦਾ ਹੈ ਅਤੇ /etc/shadowsocks-libev/config.json ਆਪਣੇ ਆਪ ਬਣਾਉਂਦਾ ਹੈ — ਭਾਗ 4–6 libev-ਵਿਸ਼ੇਸ਼ ਕਮਾਂਡਾਂ ਅਤੇ ਫਾਈਲ ਮਾਰਗਾਂ ਨੂੰ rust ਵਾਲੇ ਦੇ ਨਾਲ-ਨਾਲ ਨੋਟ ਕਰਦੇ ਹਨ। ਇਸ ਗਾਈਡ ਦੇ ਬਾਕੀ ਕਲਾਇੰਟ ਭਾਗ (7–13) ਕਿਸੇ ਵੀ ਸਰਵਰ ਲਾਗੂਕਰਨ 'ਤੇ ਇੱਕੋ ਜਿਹੇ ਲਾਗੂ ਹੁੰਦੇ ਹਨ, ਕਿਉਂਕਿ ਦੋਵੇਂ ਵਾਇਰ 'ਤੇ ਇੱਕੋ ਜਿਹੇ Shadowsocks/SIP002 ਪ੍ਰੋਟੋਕੋਲ ਬੋਲਦੇ ਹਨ।
ਪਾਸਵਰਡ ਤਿਆਰ ਕਰਨਾ ਅਤੇ ਇੱਕ ਸਾਈਫਰ ਚੁਣਨਾ
ਸ਼ੈਡੋਸੌਕਸ ਪ੍ਰਮਾਣੀਕਰਨ ਇੱਕ ਸਾਂਝਾ ਪਾਸਵਰਡ ਅਤੇ ਇੱਕ ਸਾਈਫਰ (ਏਨਕ੍ਰਿਪਸ਼ਨ ਵਿਧੀ) ਹੈ ਜਿਸ 'ਤੇ ਦੋਵੇਂ ਧਿਰਾਂ ਨੂੰ ਸਹਿਮਤ ਹੋਣਾ ਚਾਹੀਦਾ ਹੈ — ਪ੍ਰਬੰਧਨ ਲਈ ਕੋਈ ਵੱਖਰਾ UUID, ਕੁੰਜੀ ਜੋੜਾ, ਜਾਂ ਸਰਟੀਫਿਕੇਟ ਨਹੀਂ ਹੈ।
ਸਾਈਫਰ ਪਰਿਵਾਰ
- AEAD-2022 (ਸਿਫ਼ਾਰਸ਼ ਕੀਤੀ ਗਈ, ਸਿਰਫ਼ shadowsocks-rust): 2022-blake3-aes-128-gcm, 2022-blake3-aes-256-gcm, 2022-blake3-chacha20-poly1305। ਇੱਕ ਪੋਰਟ ਸਾਂਝਾ ਕਰਨ ਵਾਲੇ ਕਈ ਉਪਭੋਗਤਾਵਾਂ ਲਈ ਮਜ਼ਬੂਤ ਰੀਪਲੇਅ ਸੁਰੱਖਿਆ ਅਤੇ ਸਮਰਥਨ ਦੇ ਨਾਲ ਨਵਾਂ ਡਿਜ਼ਾਈਨ (SIP022)। ਪਾਸਵਰਡ ਬਿਲਕੁਲ ਸਾਈਫਰ ਦੀ ਕੁੰਜੀ ਲੰਬਾਈ (128-ਬਿੱਟ ਵੇਰੀਐਂਟ ਲਈ 16 ਬਾਈਟ, 256-ਬਿੱਟ ਵੇਰੀਐਂਟ ਲਈ 32 ਬਾਈਟ) ਦਾ ਬੇਸ64 ਸਟ੍ਰਿੰਗ ਹੋਣਾ ਚਾਹੀਦਾ ਹੈ।
- ਕਲਾਸਿਕ AEAD (ਰਸਟ ਅਤੇ libev ਦੋਵਾਂ ਦੁਆਰਾ ਸਮਰਥਿਤ): aes-256-gcm, aes-128-gcm, chacha20-ietf-poly1305। ਪੁਰਾਣੇ ਕਲਾਇੰਟਾਂ ਅਤੇ shadowsocks-libev ਦੇ ਨਾਲ ਵਿਆਪਕ ਤੌਰ 'ਤੇ ਅਨੁਕੂਲ; ਪਾਸਵਰਡ ਕੋਈ ਵੀ ਪਾਸਫ੍ਰੇਜ਼ ਹੋ ਸਕਦਾ ਹੈ, ਕਿਉਂਕਿ ਇਹ ਸਿੱਧੇ ਤੌਰ 'ਤੇ ਮੁੱਖ ਸਮੱਗਰੀ ਵਜੋਂ ਵਰਤੇ ਜਾਣ ਦੀ ਬਜਾਏ ਇੱਕ ਕੁੰਜੀ-ਡੈਰੀਵੇਸ਼ਨ ਫੰਕਸ਼ਨ ਦੁਆਰਾ ਫੀਡ ਕੀਤਾ ਜਾਂਦਾ ਹੈ।
ਇਹ ਗਾਈਡ shadowsocks-rust ਸਰਵਰ ਲਈ 2022-blake3-aes-256-gcm ਦੀ ਵਰਤੋਂ ਕਰਦੀ ਹੈ, ਕਿਉਂਕਿ ਇਹ ਸਭ ਤੋਂ ਮਜ਼ਬੂਤ ਅਤੇ ਸਭ ਤੋਂ ਮੌਜੂਦਾ ਵਿਕਲਪ ਹੈ ਅਤੇ ਬਾਅਦ ਵਿੱਚ ਸਿਫ਼ਾਰਸ਼ ਕੀਤਾ ਗਿਆ ਹਰ ਕਲਾਇੰਟ (v2rayN, v2rayNG, Shadowrocket, Streisand, ShadowsocksX-NG) ਇਸਦਾ ਸਮਰਥਨ ਕਰਦਾ ਹੈ। ਜੇਕਰ ਤੁਸੀਂ ਸੈਕਸ਼ਨ 3 ਵਿੱਚ shadowsocks-libev ਸਥਾਪਤ ਕੀਤਾ ਹੈ, ਤਾਂ ਇਸਦੀ ਬਜਾਏ chacha20-ietf-poly1305 ਜਾਂ aes-256-gcm ਦੀ ਵਰਤੋਂ ਕਰੋ, ਕਿਉਂਕਿ libev AEAD-2022 ਨੂੰ ਲਾਗੂ ਨਹੀਂ ਕਰਦਾ ਹੈ।
ਇੱਕ ਕੁੰਜੀ ਤਿਆਰ ਕਰੋ (ਸ਼ੈਡੋਸਾਕਸ-ਰਸਟ)
ssservice genkey -m "2022-blake3-aes-256-gcm"
ਇਹ ਇੱਕ base64 ਸਟ੍ਰਿੰਗ ਪ੍ਰਿੰਟ ਕਰਦਾ ਹੈ — ਇਹ ਤੁਹਾਡਾ ਪਾਸਵਰਡ ਹੈ। ਇਸਨੂੰ ਕਿਤੇ ਸੁਰੱਖਿਅਤ ਥਾਂ 'ਤੇ ਕਾਪੀ ਕਰੋ; ਤੁਸੀਂ ਇਸਨੂੰ ਸੈਕਸ਼ਨ 5 ਵਿੱਚ ਸਰਵਰ ਕੌਂਫਿਗਰੇਸ਼ਨ ਅਤੇ ਸੈਕਸ਼ਨ 7 ਵਿੱਚ ਕਲਾਇੰਟ ਲਿੰਕ ਦੋਵਾਂ ਵਿੱਚ ਪੇਸਟ ਕਰੋਗੇ।
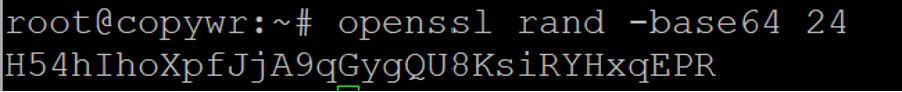
ਇੱਕ ਪਾਸਫਰੇਜ ਚੁਣੋ (shadowsocks-libev)
shadowsocks-libev ਦੁਆਰਾ ਵਰਤੇ ਜਾਣ ਵਾਲੇ ਕਲਾਸਿਕ AEAD ਸਾਈਫਰਾਂ ਲਈ, ਕੋਈ ਵੀ ਕਾਫ਼ੀ ਲੰਮੀ ਬੇਤਰਤੀਬ ਸਟ੍ਰਿੰਗ ਕੰਮ ਕਰਦੀ ਹੈ, ਕਿਉਂਕਿ ਇਹ ਇੱਕ ਕੱਚੀ ਕੁੰਜੀ ਵਜੋਂ ਵਰਤੇ ਜਾਣ ਦੀ ਬਜਾਏ PBKDF/HKDF ਰਾਹੀਂ ਚਲਾਈ ਜਾਂਦੀ ਹੈ। ਇਸ ਨਾਲ ਇੱਕ ਤਿਆਰ ਕਰੋ:
openssl rand -base64 32ਸਰਵਰ ਸੰਰਚਨਾ ਲਿਖਣਾ
ਸ਼ੈਡੋਸਾਕਸ-ਜੰਗਾਲ
ਸੰਪਾਦਨ ਲਈ ਸੰਰਚਨਾ ਫਾਈਲ ਖੋਲ੍ਹੋ:
nano /etc/shadowsocks-rust/config.jsonਹੇਠਾਂ ਦਿੱਤੇ ਟੈਂਪਲੇਟ ਵਿੱਚ ਪੇਸਟ ਕਰੋ, ਸੈਕਸ਼ਨ 4 ਤੋਂ ਆਪਣਾ ਪਾਸਵਰਡ (ਅਤੇ ਸੈਕਸ਼ਨ 2 ਤੋਂ ਪੋਰਟ, ਜੇਕਰ ਤੁਸੀਂ ਇਸਨੂੰ 8388 ਤੋਂ ਬਦਲਿਆ ਹੈ) ਬਦਲੋ:
{
    "server": "0.0.0.0",
    "server_port": 8388,
    "password": "YOUR-GENERATED-KEY-HERE",
    "method": "2022-blake3-aes-256-gcm",
    "mode": "tcp_and_udp",
    "timeout": 300,
    "nofile": 51200
}
ਫਾਈਲ ਸੇਵ ਕਰਨ ਲਈ Ctrl+O (WriteOut) ਦਬਾਓ, ਫਾਈਲ ਨਾਮ ਦੀ ਪੁਸ਼ਟੀ ਕਰਨ ਲਈ Enter ਦਬਾਓ, ਅਤੇ ਫਿਰ ਨੈਨੋ ਤੋਂ ਬਾਹਰ ਆਉਣ ਲਈ Ctrl+X ਦਬਾਓ।
ਮਹੱਤਵਪੂਰਨ ਖੇਤਰ: ਸਰਵਰ ਸਾਰੇ ਇੰਟਰਫੇਸਾਂ 'ਤੇ ਸੁਣਦਾ ਹੈ (0.0.0.0); ਸਰਵਰ_ਪੋਰਟ ਭਾਗ 2 ਵਿੱਚ ਖੋਲ੍ਹਿਆ ਗਿਆ ਪੋਰਟ ਹੈ; ਪਾਸਵਰਡ/ਵਿਧੀ ਭਾਗ 4 ਤੋਂ ਪ੍ਰਮਾਣ ਪੱਤਰ ਅਤੇ ਸਾਈਫਰ ਹਨ; ਮੋਡ TCP ਅਤੇ UDP ਰੀਲੇਅਿੰਗ ਦੋਵਾਂ ਨੂੰ ਸਮਰੱਥ ਬਣਾਉਂਦਾ ਹੈ; ਸਮਾਂ ਸਮਾਪਤੀ ਸਕਿੰਟਾਂ ਵਿੱਚ ਨਿਸ਼ਕਿਰਿਆ-ਕਨੈਕਸ਼ਨ ਸਮਾਂ ਸਮਾਪਤੀ ਹੈ; nofile ਵਿਅਸਤ ਸਰਵਰਾਂ ਲਈ ਫਾਈਲ-ਡਿਸਕ੍ਰਿਪਟਰ ਸੀਮਾ ਵਧਾਉਂਦਾ ਹੈ।
JSON ਨੂੰ ਪ੍ਰਮਾਣਿਤ ਕਰੋ ਅਤੇ ਇਹ ਕਿ ਬਾਈਨਰੀ ਇਸਨੂੰ systemd ਵਿੱਚ ਵਾਇਰ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਸਵੀਕਾਰ ਕਰਦੀ ਹੈ:
ssserver -c /etc/shadowsocks-rust/config.json --help >/dev/null && echo "binary OK"python3 -m json.tool /etc/shadowsocks-rust/config.json >/dev/null && echo "JSON OK"ਸਿਸਟਮਡ ਯੂਨਿਟ ਬਣਾਓ (ਸ਼ੈਡੋਸਾਕਸ-ਰਸਟ)
ਬਾਈਨਰੀ ਰੀਲੀਜ਼ ਇੱਕ systemd ਯੂਨਿਟ ਨਹੀਂ ਭੇਜਦੀ, ਇਸ ਲਈ ਇੱਕ ਬਣਾਓ:
nano /etc/systemd/system/ssserver.service[Unit]
Description=Shadowsocks-Rust Server
Documentation=https://github.com/shadowsocks/shadowsocks-rust
After=network.target
[Service]
Type=simple
ExecStart=/usr/local/bin/ssserver -c /etc/shadowsocks-rust/config.json
Restart=on-failure
RestartSec=5s
LimitNOFILE=51200
User=root
[Install]
WantedBy=multi-user.targetਉੱਪਰ ਦਿੱਤੇ ਅਨੁਸਾਰ ਸੇਵ ਕਰੋ ਅਤੇ ਬਾਹਰ ਜਾਓ, ਫਿਰ systemd ਨੂੰ ਨਵੀਂ ਯੂਨਿਟ ਫਾਈਲ ਚੁੱਕਣ ਲਈ ਕਹੋ:
systemctl daemon-reloadਸ਼ੈਡੋਸਾਕਸ-ਲਿਬੇਵ
apt ਪੈਕੇਜ ਨੇ ਪਹਿਲਾਂ ਹੀ /etc/shadowsocks-libev/config.json ਨੂੰ ਇੱਕ ਡਿਫਾਲਟ (ਲੂਪਬੈਕ-ਸਿਰਫ, ਰੈਂਡਮ ਪਾਸਵਰਡ) ਸੰਰਚਨਾ ਅਤੇ ਇਸਦੀ ਆਪਣੀ systemd ਯੂਨਿਟ ਨਾਲ ਬਣਾਇਆ ਹੈ। ਇਸਨੂੰ ਸੰਪਾਦਨ ਲਈ ਖੋਲ੍ਹੋ:
nano /etc/shadowsocks-libev/config.jsonਸਮੱਗਰੀ ਨੂੰ ਇਸ ਨਾਲ ਬਦਲੋ:
{
    "server":"0.0.0.0",
    "server_port":8388,
    "password":"YOUR-PASSPHRASE-HERE",
    "method":"chacha20-ietf-poly1305",
    "mode":"tcp_and_udp",
    "timeout":300
}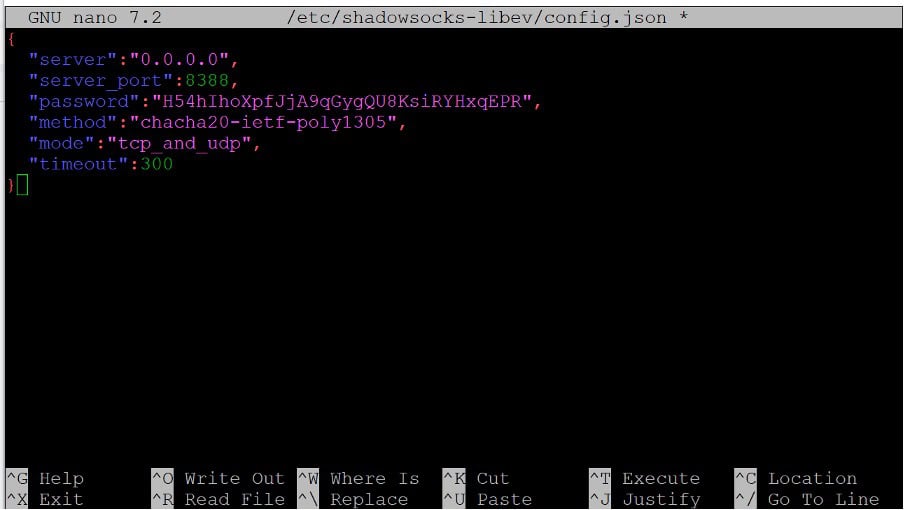
ਡਿਫਾਲਟ ਕੌਂਫਿਗ ਸਰਵਰ ਦੀ ਵਰਤੋਂ ਕਰਦਾ ਹੈ: ["::1", "127.0.0.1"] (ਸਿਰਫ਼ ਲੂਪਬੈਕ); ਇਸਨੂੰ "0.0.0.0" ਵਿੱਚ ਬਦਲਣਾ ਸਰਵਰ ਨੂੰ ਜਨਤਕ IP ਤੋਂ ਪਹੁੰਚਯੋਗ ਬਣਾਉਂਦਾ ਹੈ — ਜੇਕਰ ਤੁਸੀਂ ਉੱਪਰ ਦਿੱਤੇ ਟੈਂਪਲੇਟ ਦੀ ਬਜਾਏ ਸਟਾਕ ਫਾਈਲ ਦੀ ਨਕਲ ਕੀਤੀ ਹੈ ਤਾਂ ਇਸਨੂੰ ਨਾ ਛੱਡੋ।
ਸੇਵਾ ਸ਼ੁਰੂ ਕਰਨਾ ਅਤੇ ਆਟੋਸਟਾਰਟ ਨੂੰ ਸਮਰੱਥ ਬਣਾਉਣਾ
ਸ਼ੈਡੋਸਾਕਸ-ਜੰਗਾਲ
systemctl enable --now ssserversystemctl status ssserver --no-pagerਸਥਿਤੀ ਨੂੰ ਕਿਰਿਆਸ਼ੀਲ (ਚੱਲ ਰਿਹਾ) ਦਿਖਾਉਣਾ ਚਾਹੀਦਾ ਹੈ। ਪੁਸ਼ਟੀ ਕਰੋ ਕਿ ਕੁਝ ਅਸਲ ਵਿੱਚ ਪੋਰਟ 'ਤੇ ਸੁਣ ਰਿਹਾ ਹੈ (ਦੋਵੇਂ ਪ੍ਰੋਟੋਕੋਲ):

ss -lntp | grep ':8388'
ss -lunp | grep ':8388'
ਜੇਕਰ ਸੇਵਾ ਸ਼ੁਰੂ ਹੋਣ ਵਿੱਚ ਅਸਫਲ ਰਹਿੰਦੀ ਹੈ, ਤਾਂ ਇਹ ਦੇਖਣ ਦਾ ਸਭ ਤੋਂ ਤੇਜ਼ ਤਰੀਕਾ ਹੈ ਕਿ ਕਿਉਂ systemd ਜਰਨਲ (ਆਮ ਤੌਰ 'ਤੇ ਲੀਨਕਸ ਲੌਗ ਪੜ੍ਹਨ ਦੇ ਪਿਛੋਕੜ ਲਈ, ਲੀਨਕਸ ਲੌਗ ਕਿਵੇਂ ਪੜ੍ਹਨੇ ਹਨ ਅਤੇ ਇਸਨੂੰ ਕਿੱਥੇ ਲੱਭਣਾ ਹੈ ਵੇਖੋ ):
journalctl -u ssserver -n 50 --no-pagerਸ਼ੈਡੋਸਾਕਸ-ਲਿਬੇਵ
systemctl restart shadowsocks-libevsystemctl enable shadowsocks-libevsystemctl status shadowsocks-libev --no-pagerਪੋਰਟ ਅਤੇ ਲੌਗਸ ਦੀ ਜਾਂਚ ਉਸੇ ਤਰ੍ਹਾਂ ਕਰੋ ਜਿਵੇਂ ਸ਼ੈਡੋਸੌਕਸ-ਰਸਟ ਲਈ, ਸੇਵਾ ਨਾਮ ਦੀ ਥਾਂ 'ਤੇ:

ss -lntp | grep ':8388'
ss -lunp | grep ':8388'
journalctl -u shadowsocks-libev -n 50 --no-pager
ਕਲਾਇੰਟ ਕਨੈਕਸ਼ਨ ਲਿੰਕ ਬਣਾਉਣਾ
ਸ਼ੈਡੋਸੌਕਸ ਕਲਾਇੰਟ ਇੱਕ ਕੌਂਫਿਗ ਫਾਈਲ ਦੀ ਬਜਾਏ ਇੱਕ ਸਿੰਗਲ ss:// ਸ਼ੇਅਰ ਲਿੰਕ (SIP002 URL ਫਾਰਮੈਟ) ਆਯਾਤ ਕਰਦੇ ਹਨ। ਲਿੰਕ URL ਦੇ ਯੂਜ਼ਰਇਨਫੋ ਹਿੱਸੇ ਵਿੱਚ ਬੇਸ64 ਦੇ ਰੂਪ ਵਿੱਚ ਸਾਈਫਰ ਅਤੇ ਪਾਸਵਰਡ ਨੂੰ ਏਨਕੋਡ ਕਰਦਾ ਹੈ:
ss://base64(method:password)@your_IP_address:port#labelਸਰਵਰ 'ਤੇ base64 ਭਾਗ ਬਣਾਓ (ਇਹ ਹੱਥ-ਏਨਕੋਡਿੰਗ ਤੋਂ ਕਿਸੇ ਵੀ ਟਾਈਪਿੰਗ ਗਲਤੀ ਤੋਂ ਬਚਦਾ ਹੈ):
METHOD="2022-blake3-aes-256-gcm"
PASSWORD="YOUR-GENERATED-KEY-HERE"
USERINFO=$(echo -n "${METHOD}:${PASSWORD}" | base64 -w0)
echo "ss://${USERINFO}@your_IP_address:8388#My-SS-Server"
ਉਦਾਹਰਨ ਆਉਟਪੁੱਟ (ਪਲੇਸਹੋਲਡਰ ਕੁੰਜੀ ਦੇ ਨਾਲ):

ss://MjAyMi1ibGFrZTMtYWVzLTI1Ni1nY206eHl6X2V4YW1wbGVfa2V5X2hlcmU=@your_IP_address:8388#My-SS-Server# ਤੋਂ ਬਾਅਦ ਵਾਲਾ ਟੈਕਸਟ ਸਿਰਫ਼ ਇੱਕ ਡਿਸਪਲੇ ਲੇਬਲ ਹੈ ਜਿਸਨੂੰ ਤੁਸੀਂ ਕਿਸੇ ਵੀ ਕਲਾਇੰਟ ਵਿੱਚ ਸੁਤੰਤਰ ਰੂਪ ਵਿੱਚ ਨਾਮ ਬਦਲ ਸਕਦੇ ਹੋ। ਇੱਕ shadowsocks-libev ਸਰਵਰ ਲਈ, METHOD="chacha20-ietf-poly1305" (ਜਾਂ aes-256-gcm) ਅਤੇ ਸੈਕਸ਼ਨ 4 ਤੋਂ ਇਸਦੇ ਪਾਸਫਰੇਜ ਨੂੰ ਬਦਲੋ।
ਇਸਨੂੰ QR ਕੋਡ ਵਿੱਚ ਬਦਲੋ ਤਾਂ ਜੋ ਮੋਬਾਈਲ ਗਾਹਕ ਇਸਨੂੰ ਸਿੱਧਾ ਸਕੈਨ ਕਰ ਸਕਣ:
qrencode -o ~/ss-client.png "ss://${USERINFO}@your_IP_address:8388#My-SS-Server"PNG ਨੂੰ scp ਨਾਲ ਆਪਣੇ ਕੰਪਿਊਟਰ 'ਤੇ ਕਾਪੀ ਕਰੋ, ਆਪਣੇ ਕੰਪਿਊਟਰ ਦੇ ਟਰਮੀਨਲ (ਜਾਂ Windows 'ਤੇ PowerShell) ਤੋਂ ਚਲਾਓ, ਸਰਵਰ ਤੋਂ ਨਹੀਂ:
scp root@your_IP_address:~/ss-client.png .ਵਿੰਡੋਜ਼ ਤੋਂ ਕਨੈਕਟ ਕੀਤਾ ਜਾ ਰਿਹਾ ਹੈ
ਇਸ ਭਾਗ ਵਿੱਚ ਸਭ ਕੁਝ ਤੁਹਾਡੇ ਵਿੰਡੋਜ਼ ਪੀਸੀ 'ਤੇ ਹੁੰਦਾ ਹੈ, SSH 'ਤੇ ਨਹੀਂ - ਕਲਾਇੰਟ ਨੂੰ ਉਸ ਡਿਵਾਈਸ 'ਤੇ ਚਲਾਉਣਾ ਪੈਂਦਾ ਹੈ ਜੋ ਅਸਲ ਵਿੱਚ ਪ੍ਰੌਕਸੀ ਦੀ ਵਰਤੋਂ ਕਰੇਗਾ।
v2rayN ਇੰਸਟਾਲ ਕਰੋ
v2rayN ਇੱਕ ਮੁਫ਼ਤ, ਸਰਗਰਮੀ ਨਾਲ ਸੰਭਾਲਿਆ GUI ਕਲਾਇੰਟ ਹੈ ਜਿਸ ਵਿੱਚ VLESS, VMess, Trojan, ਅਤੇ ਹੋਰਾਂ ਦੇ ਨਾਲ ਨੇਟਿਵ Shadowsocks ਸਹਾਇਤਾ ਹੈ। ਪ੍ਰੋਜੈਕਟ ਦੇ ਪੰਨੇ ਤੋਂ ਨਵੀਨਤਮ ਰੀਲੀਜ਼ ਡਾਊਨਲੋਡ ਕਰੋ ।
Windows 64-bit .zip ਸੰਪਤੀ (ਇੱਕ ਸਵੈ-ਨਿਰਭਰ ਬਿਲਡ ਨੂੰ ਹਾਲੀਆ v2rayN ਸੰਸਕਰਣਾਂ ਵਾਂਗ ਵੱਖਰੇ .NET ਰਨਟਾਈਮ ਦੀ ਲੋੜ ਨਹੀਂ ਹੈ) ਪ੍ਰਾਪਤ ਕਰੋ, ਇਸਨੂੰ ਕਿਤੇ ਵੀ ਐਕਸਟਰੈਕਟ ਕਰੋ, ਅਤੇ v2rayN.exe ਚਲਾਓ।
ਸਰਵਰ ਆਯਾਤ ਕਰੋ
ਸੈਕਸ਼ਨ 7 ਵਿੱਚ ਬਣੇ ss:// ਲਿੰਕ ਨੂੰ ਆਪਣੇ ਕਲਿੱਪਬੋਰਡ ਵਿੱਚ ਕਾਪੀ ਕਰੋ (ਜਾਂ scp ਨਾਲ QR PNG ਕਾਪੀ ਕਰੋ ਅਤੇ ਇਸਨੂੰ ਖੋਲ੍ਹੋ), ਫਿਰ v2rayN ਵਿੱਚ ਸਰਵਰ → ਕਲਿੱਪਬੋਰਡ ਤੋਂ ਬਲਕ URL ਆਯਾਤ ਕਰੋ (ਜਾਂ ਬਿਲਟ-ਇਨ ਸਕੈਨਰ ਰਾਹੀਂ QR ਕੋਡ ਨੂੰ ਸਕੈਨ ਕਰੋ) ਚੁਣੋ। ਨਵਾਂ ਸਰਵਰ ਪ੍ਰੋਫਾਈਲ # ਤੋਂ ਬਾਅਦ ਤੁਹਾਡੇ ਦੁਆਰਾ ਸੈੱਟ ਕੀਤੇ ਲੇਬਲ ਦੇ ਨਾਲ ਸੂਚੀ ਵਿੱਚ ਦਿਖਾਈ ਦਿੰਦਾ ਹੈ।
ਪ੍ਰੋਫਾਈਲ 'ਤੇ ਸੱਜਾ-ਕਲਿੱਕ ਕਰੋ ਅਤੇ ਇਸਨੂੰ ਸਰਗਰਮ ਵਜੋਂ ਚੁਣੋ, ਫਿਰ ਮੁੱਖ ਵਿੰਡੋ ਦੇ ਟੂਲਬਾਰ ਤੋਂ ਸਿਸਟਮ ਪ੍ਰੌਕਸੀ (ਜਾਂ ਪੂਰੀ ਮਸ਼ੀਨ ਨੂੰ ਰੂਟ ਕਰਨ ਲਈ TUN ਮੋਡ) ਨੂੰ ਸਮਰੱਥ ਬਣਾਓ।
macOS ਤੋਂ ਕਨੈਕਟ ਕੀਤਾ ਜਾ ਰਿਹਾ ਹੈ
ਇਸ ਭਾਗ ਵਿੱਚ ਸਭ ਕੁਝ ਤੁਹਾਡੇ Mac 'ਤੇ ਹੁੰਦਾ ਹੈ, SSH 'ਤੇ ਨਹੀਂ।
ShadowsocksX-NG ਇੰਸਟਾਲ ਕਰੋ
ShadowsocksX-NG Shadowsocks ਲਈ ਲੰਬੇ ਸਮੇਂ ਤੋਂ ਚੱਲ ਰਿਹਾ ਮੂਲ macOS GUI ਕਲਾਇੰਟ ਹੈ; ਮੌਜੂਦਾ ਰੀਲੀਜ਼ ਲਾਈਨ Intel ਦੇ ਨਾਲ ਇੱਕ ਮੂਲ Apple Silicon ਬਿਲਡ ਭੇਜਦੀ ਹੈ। ਰੀਲੀਜ਼ ਪੰਨੇ ਤੋਂ ਨਵੀਨਤਮ .dmg ਡਾਊਨਲੋਡ ਕਰੋ।
.dmg ਖੋਲ੍ਹੋ ਅਤੇ ShadowsocksX-NG ਨੂੰ ਐਪਲੀਕੇਸ਼ਨਾਂ ਵਿੱਚ ਘਸੀਟੋ, ਫਿਰ ਇਸਨੂੰ ਲਾਂਚ ਕਰੋ — ਇਹ ਮੀਨੂ ਬਾਰ ਵਿੱਚ ਇੱਕ ਆਈਕਨ ਦੇ ਰੂਪ ਵਿੱਚ ਦਿਖਾਈ ਦਿੰਦਾ ਹੈ।
ਸਰਵਰ ਆਯਾਤ ਕਰੋ
ਸੈਕਸ਼ਨ 7 ਤੋਂ ss:// ਲਿੰਕ ਨੂੰ ਆਪਣੇ ਕਲਿੱਪਬੋਰਡ 'ਤੇ ਕਾਪੀ ਕਰੋ, ਫਿਰ ਹੇਠਾਂ-ਖੱਬੇ ਪਾਸੇ ਮੀਨੂ-ਬਾਰ ਆਈਕਨ → ਸਰਵਰ → ਸਰਵਰ ਤਰਜੀਹਾਂ → + 'ਤੇ ਕਲਿੱਕ ਕਰੋ, ਅਤੇ "ਪੇਸਟਬੋਰਡ ਤੋਂ ਆਯਾਤ ਕਰੋ" ਚੁਣੋ (ਜਾਂ PNG ਖੋਲ੍ਹਣ ਤੋਂ ਬਾਅਦ "ਸਕੈਨ QR ਕੋਡ ਫਰਾਮ ਸਕ੍ਰੀਨ" ਨਾਲ QR ਕੋਡ ਸਕੈਨ ਕਰੋ)। ਮੀਨੂ-ਬਾਰ ਡ੍ਰੌਪਡਾਉਨ ਤੋਂ ਨਵਾਂ ਪ੍ਰੋਫਾਈਲ ਚੁਣੋ, ਫਿਰ "ਸ਼ੈਡੋਸਾਕਸ: ਆਨ" ਟੌਗਲ ਕਰੋ ਅਤੇ ਉਸੇ ਮੀਨੂ ਤੋਂ "PAC ਆਟੋ" ਜਾਂ "ਗਲੋਬਲ" ਰੂਟਿੰਗ ਮੋਡ ਚੁਣੋ।
ਲੀਨਕਸ ਡੈਸਕਟਾਪ ਤੋਂ ਕਨੈਕਟ ਕਰਨਾ
ਇਸ ਭਾਗ ਵਿੱਚ ਸਭ ਕੁਝ ਤੁਹਾਡੀ ਆਪਣੀ Linux ਮਸ਼ੀਨ 'ਤੇ ਹੁੰਦਾ ਹੈ, VPS 'ਤੇ ਨਹੀਂ।
ਸਥਾਨਕ ਕਲਾਇੰਟ ਸਥਾਪਤ ਕਰੋ
ਜੇਕਰ ਤੁਸੀਂ ਸੈਕਸ਼ਨ 3 ਵਿੱਚ ਸਰਵਰ 'ਤੇ shadowsocks-rust ਇੰਸਟਾਲ ਕੀਤਾ ਹੈ, ਤਾਂ ਉਸੇ ਰੀਲੀਜ਼ ਆਰਕਾਈਵ ਵਿੱਚ sslocal, ਇੱਕ SOCKS5/HTTP ਲੋਕਲ ਪ੍ਰੌਕਸੀ ਕਲਾਇੰਟ ਹੈ। ਇਸਨੂੰ ਸਰਵਰ ਬਾਈਨਰੀ ਵਾਂਗ ਹੀ ਡਾਊਨਲੋਡ ਅਤੇ ਸਥਾਪਿਤ ਕਰੋ (ਜੇਕਰ ਇਹ x86_64-unknown-linux-gnu ਨਹੀਂ ਹੈ ਤਾਂ ਆਪਣੇ ਡੈਸਕਟਾਪ ਲਈ OS/arch ਸਫੈਕਸ ਨੂੰ ਐਡਜਸਟ ਕਰੋ):
SS_VER=$(curl -s https://api.github.com/repos/shadowsocks/shadowsocks-rust/releases/latest | grep -Po '"tag_name": "\K[^"]*')
wget "https://github.com/shadowsocks/shadowsocks-rust/releases/download/${SS_VER}/shadowsocks-${SS_VER}.x86_64-unknown-linux-gnu.tar.xz"
tar -xf shadowsocks-*.tar.xz
sudo install -m 755 sslocal /usr/local/bin/
ਸੰਰਚਿਤ ਕਰੋ ਅਤੇ ਚਲਾਓ
127.0.0.1:1080 'ਤੇ SOCKS5 ਪ੍ਰੌਕਸੀ ਦੇ ਤੌਰ 'ਤੇ ਇੱਕ ਛੋਟਾ ਜਿਹਾ ਸਥਾਨਕ ਸੰਰਚਨਾ ਸੁਣਨਾ ਬਣਾਓ:
mkdir -p ~/.config/shadowsocks-rustcat > ~/.config/shadowsocks-rust/local.json << 'EOF'
{
"server": "your_IP_address",
"server_port": 8388,
"password": "YOUR-GENERATED-KEY-HERE",
"method": "2022-blake3-aes-256-gcm",
"local_address": "127.0.0.1",
"local_port": 1080,
"mode": "tcp_and_udp"
}
EOFsslocal -c ~/.config/shadowsocks-rust/local.json127.0.0.1:1080 'ਤੇ ਆਪਣੇ ਬ੍ਰਾਊਜ਼ਰ ਜਾਂ ਸਿਸਟਮ ਨੈੱਟਵਰਕ ਸੈਟਿੰਗਾਂ ਨੂੰ SOCKS5 ਪ੍ਰੌਕਸੀ ਵੱਲ ਕਰੋ। GUI ਲਈ, Nekoray ਜਾਂ ShadowsocksX-Qt5-ਸ਼ੈਲੀ ਦੇ ਫੋਰਕਸ ਸੈਕਸ਼ਨ 7 ਤੋਂ ਉਹੀ ss:// ਲਿੰਕ ਆਯਾਤ ਕਰ ਸਕਦੇ ਹਨ ਅਤੇ ਇਸਨੂੰ ਹੱਥੀਂ ਚਲਾਉਣ ਦੀ ਬਜਾਏ ਤੁਹਾਡੇ ਲਈ sslocal ਦਾ ਪ੍ਰਬੰਧਨ ਕਰ ਸਕਦੇ ਹਨ।
ਐਂਡਰਾਇਡ ਤੋਂ ਕਨੈਕਟ ਕੀਤਾ ਜਾ ਰਿਹਾ ਹੈ
ਇੱਥੇ ਸਭ ਕੁਝ ਤੁਹਾਡੇ ਐਂਡਰਾਇਡ ਡਿਵਾਈਸ 'ਤੇ ਹੁੰਦਾ ਹੈ, SSH 'ਤੇ ਨਹੀਂ।
ਇੱਕ ਕਲਾਇੰਟ ਸਥਾਪਤ ਕਰੋ
ਦੋ ਵਧੀਆ ਵਿਕਲਪ:
- ਐਂਡਰਾਇਡ ਲਈ ਸ਼ੈਡੋਸਾਕਸ — ਸ਼ੈਡੋਸਾਕਸ ਸੰਗਠਨ ਦਾ ਅਧਿਕਾਰਤ ਕਲਾਇੰਟ। ਇਸਨੂੰ ਗੂਗਲ ਪਲੇ ਤੋਂ ਸਥਾਪਿਤ ਕਰੋ ("ਸ਼ੈਡੋਸਾਕਸ" ਖੋਜੋ), ਜਾਂ ਜੇਕਰ ਪਲੇ ਤੁਹਾਡੇ ਵਿੱਚ ਉਪਲਬਧ ਨਹੀਂ ਹੈ ਤਾਂ ਪ੍ਰੋਜੈਕਟ ਦੇ ਰਿਲੀਜ਼ ਪੰਨੇ ਤੋਂ ਸਿੱਧਾ ਏਪੀਕੇ ਡਾਊਨਲੋਡ ਕਰੋ। ਖੇਤਰ
- v2rayNG — v2rayN ਦਾ ਐਂਡਰਾਇਡ ਹਮਰੁਤਬਾ, VLESS/VMess/Trojan ਦੇ ਨਾਲ-ਨਾਲ Shadowsocks ਦਾ ਸਮਰਥਨ ਕਰਦਾ ਹੈ; ਜੇਕਰ ਤੁਸੀਂ ਕਈ ਪ੍ਰੋਟੋਕੋਲ ਲਈ ਇੱਕ ਐਪ ਚਾਹੁੰਦੇ ਹੋ ਤਾਂ ਉਪਯੋਗੀ। ਕਿਸਮਾਂ
ਸਰਵਰ ਆਯਾਤ ਕਰੋ
ਕਿਸੇ ਵੀ ਐਪ ਵਿੱਚ: + ਬਟਨ 'ਤੇ ਟੈਪ ਕਰੋ, ਸੈਕਸ਼ਨ 7 ਤੋਂ ss:// ਲਿੰਕ ਕਾਪੀ ਕਰਨ ਤੋਂ ਬਾਅਦ "ਕਲਿੱਪਬੋਰਡ ਤੋਂ ਆਯਾਤ ਕਰੋ" ਚੁਣੋ, ਜਾਂ "QR ਕੋਡ ਸਕੈਨ ਕਰੋ" ਅਤੇ ਕੈਮਰੇ ਨੂੰ PNG 'ਤੇ ਪੁਆਇੰਟ ਕਰੋ। ਇਸਨੂੰ ਚੁਣਨ ਲਈ ਆਯਾਤ ਕੀਤੇ ਪ੍ਰੋਫਾਈਲ 'ਤੇ ਟੈਪ ਕਰੋ, ਫਿਰ ਕਨੈਕਟ ਬਟਨ 'ਤੇ ਟੈਪ ਕਰੋ। ਐਂਡਰਾਇਡ ਪਹਿਲੀ ਵਾਰ VPN ਅਨੁਮਤੀ ਲਈ ਪੁੱਛੇਗਾ — ਸੁਰੰਗ ਸਥਾਪਤ ਕਰਨ ਲਈ ਇਸਨੂੰ ਮਨਜ਼ੂਰੀ ਦਿਓ।
iOS ਤੋਂ ਕਨੈਕਟ ਕੀਤਾ ਜਾ ਰਿਹਾ ਹੈ
ਇੱਥੇ ਸਭ ਕੁਝ ਤੁਹਾਡੇ ਆਈਫੋਨ ਜਾਂ ਆਈਪੈਡ 'ਤੇ ਹੁੰਦਾ ਹੈ, SSH 'ਤੇ ਨਹੀਂ।
ਇੱਕ ਸ਼ੈਡੋਸਾਕਸ-ਸਮਰੱਥ ਕਲਾਇੰਟ ਸਥਾਪਤ ਕਰੋ
ਸ਼ੈਡੋਰਾਕੇਟ ਸਭ ਤੋਂ ਵੱਧ ਵਰਤਿਆ ਜਾਣ ਵਾਲਾ iOS ਕਲਾਇੰਟ ਹੈ ਜਿਸ ਵਿੱਚ ਸ਼ੈਡੋਸਾਕਸ ਸਪੋਰਟ ਹੈ; ਇਹ ਜ਼ਿਆਦਾਤਰ ਸਟੋਰਫਰੰਟਾਂ ਵਿੱਚ ਇੱਕ ਭੁਗਤਾਨ ਕੀਤਾ ਐਪ ਹੈ। ਇਸਨੂੰ ਐਪ ਸਟੋਰ ਵਿੱਚ ਖੋਜੋ, ਜਾਂ ਖੋਲ੍ਹੋ।
ਸਟ੍ਰੀਸੈਂਡ ਇੱਕ ਮੁਫ਼ਤ, ਓਪਨ-ਸੋਰਸ ਵਿਕਲਪ ਹੈ ਜੋ VLESS, ਟਰੋਜਨ, ਅਤੇ ਹੋਰ ਪ੍ਰੋਟੋਕੋਲਾਂ ਦੇ ਨਾਲ-ਨਾਲ ਸ਼ੈਡੋਸੌਕਸ ਦਾ ਵੀ ਸਮਰਥਨ ਕਰਦਾ ਹੈ ।
ਐਪ ਸਟੋਰ ਕੈਟਾਲਾਗ ਸਟੋਰਫਰੰਟ/ਖੇਤਰ ਅਨੁਸਾਰ ਵੱਖ-ਵੱਖ ਹੁੰਦੇ ਹਨ ਅਤੇ ਸਮੇਂ ਦੇ ਨਾਲ ਬਦਲ ਸਕਦੇ ਹਨ; ਜੇਕਰ ਤੁਹਾਡੇ ਵਿੱਚ ਕੋਈ ਵੀ ਦਿਖਾਈ ਨਹੀਂ ਦਿੰਦਾ, ਤਾਂ ਐਪ ਸਟੋਰ ਵਿੱਚ "ਸ਼ੈਡੋਸਾਕਸ" ਜਾਂ "V2Box" ਦੀ ਖੋਜ ਕਰੋ।
ਸਰਵਰ ਆਯਾਤ ਕਰੋ
ss:// ਲਿੰਕ ਨੂੰ ਆਪਣੇ ਕਲਿੱਪਬੋਰਡ 'ਤੇ ਕਾਪੀ ਕਰੋ, ਕਲਾਇੰਟ ਖੋਲ੍ਹੋ, ਅਤੇ ਇਸਦੇ ਕਲਿੱਪਬੋਰਡ ਤੋਂ ਐਡ/ਇੰਪੋਰਟ ਵਿਕਲਪ ਦੀ ਵਰਤੋਂ ਕਰੋ, ਜਾਂ ਕਲਾਇੰਟ ਦੇ ਬਿਲਟ-ਇਨ ਸਕੈਨਰ ਨਾਲ ਸੈਕਸ਼ਨ 7 ਤੋਂ QR ਕੋਡ ਨੂੰ ਸਕੈਨ ਕਰੋ। ਨਵੀਂ ਪ੍ਰੋਫਾਈਲ ਨੂੰ ਟੌਗਲ ਕਰੋ; iOS ਪਹਿਲੀ ਵਾਰ VPN-ਸੰਰਚਨਾ ਅਨੁਮਤੀ ਲਈ ਪੁੱਛੇਗਾ, ਜਿਸਦੀ ਤੁਹਾਨੂੰ ਫੇਸ ਆਈਡੀ, ਟੱਚ ਆਈਡੀ, ਜਾਂ ਆਪਣੇ ਪਾਸਕੋਡ ਰਾਹੀਂ ਮਨਜ਼ੂਰੀ ਦੇਣ ਦੀ ਲੋੜ ਹੋਵੇਗੀ।
ਕਨੈਕਸ਼ਨ ਦੀ ਪੁਸ਼ਟੀ ਕੀਤੀ ਜਾ ਰਹੀ ਹੈ
ਸੈਕਸ਼ਨ 8, 9, 10, 11, ਜਾਂ 12 ਤੋਂ ਸੁਰੰਗ ਨੂੰ ਕਿਰਿਆਸ਼ੀਲ ਕਰਕੇ, ਆਪਣੀ ਡਿਵਾਈਸ 'ਤੇ ਵਾਪਸ ਜਾਓ (SSH ਸੈਸ਼ਨ ਨਹੀਂ) ਅਤੇ ਬ੍ਰਾਊਜ਼ਰ ਵਿੱਚ ਕੋਈ ਵੀ "what's my IP" ਚੈਕਰ ਖੋਲ੍ਹੋ — ਦਿਖਾਇਆ ਗਿਆ ਪਤਾ ਤੁਹਾਡੇ VPS ਦੇ IP ਪਤੇ, your_IP_address ਨਾਲ ਮੇਲ ਖਾਂਦਾ ਹੋਣਾ ਚਾਹੀਦਾ ਹੈ।
ਸਰਵਰ ਸਾਈਡ ਤੋਂ ਪੁਸ਼ਟੀ ਕਰਨ ਲਈ, ਕਨੈਕਸ਼ਨ ਗਤੀਵਿਧੀ ਲਈ systemd ਜਰਨਲ ਦੀ ਜਾਂਚ ਕਰੋ ਅਤੇ ਪੋਰਟ 'ਤੇ ਸਥਾਪਿਤ ਸੈਸ਼ਨਾਂ ਦੀ ਪੁਸ਼ਟੀ ਕਰੋ (ਰਸਟ ਜਰਨਲ ਲਈ ssserver, ਜਾਂ libev ਜਰਨਲ ਲਈ shadowsocks-libev ਦੀ ਵਰਤੋਂ ਕਰੋ):
journalctl -u ssserver -n 50 --no-pager
ss -tnp | grep ':8388'
ਹਵਾਲਾ:
|
ਫੀਲਡ |
ਮੁੱਲ |
|
ਦਾ ਪਤਾ |
ਤੁਹਾਡੇ VPS ਦਾ ਜਨਤਕ IP ਪਤਾ |
|
ਪੋਰ੍ਟ |
8388 (ਉਹੀ ਪੋਰਟ ਜੋ ਸੈਕਸ਼ਨ 2 ਵਿੱਚ ਖੁੱਲ੍ਹੀ ਸੀ) |
|
ਪਾਸਵਰਡ |
ਭਾਗ 4 ਵਿੱਚ ਤਿਆਰ ਕੀਤਾ ਗਿਆ ਕੁੰਜੀ/ਪਾਸਫਰੇਜ |
|
ਢੰਗ |
2022-blake3-aes-256-gcm (ਰਸਟ) ਜਾਂ chacha20-ietf-poly1305 (libev) — ਦੋਵਾਂ ਪਾਸਿਆਂ ਤੋਂ ਬਿਲਕੁਲ ਮੇਲ ਖਾਂਦਾ ਹੋਣਾ ਚਾਹੀਦਾ ਹੈ |
|
ਮੋਡ |
tcp_and_udp — TCP ਪ੍ਰੌਕਸੀਇੰਗ ਅਤੇ UDP ਰੀਲੇਅ (DNS, ਕੁਝ ਗੇਮਾਂ) ਦੋਵਾਂ ਨੂੰ ਸਮਰੱਥ ਬਣਾਉਂਦਾ ਹੈ। |
|
ਪਲੱਗਇਨ |
ਇਸ ਗਾਈਡ ਵਿੱਚ ਕੋਈ ਵੀ ਨਹੀਂ ਵਰਤਿਆ ਗਿਆ — Shadowsocks ਨੂੰ ਕੰਮ ਕਰਨ ਲਈ ਕਿਸੇ SNI, ਸਰਟੀਫਿਕੇਟ, ਜਾਂ ਟ੍ਰਾਂਸਪੋਰਟ ਪਲੱਗਇਨ ਦੀ ਲੋੜ ਨਹੀਂ ਹੈ। |
ਸਿੱਟਾ
ਇਸ ਗਾਈਡ ਦੀ ਪਾਲਣਾ ਕਰਨ ਨਾਲ ਤੁਹਾਡਾ VPS ਆਪਣਾ Shadowsocks ਸਰਵਰ ਚਲਾ ਰਿਹਾ ਹੈ — ਜਾਂ ਤਾਂ ਇੱਕ ਆਧੁਨਿਕ AEAD-2022 ਸਾਈਫਰ ਦੇ ਨਾਲ shadowsocks-rust, ਜਾਂ Ubuntu/Debian ਦੇ ਆਪਣੇ ਰਿਪੋਜ਼ਟਰੀ ਤੋਂ shadowsocks-libev — ਇੱਕ systemd ਸੇਵਾ ਦੇ ਤੌਰ 'ਤੇ ਜੋ ਤੁਹਾਡੇ ਵੱਲੋਂ ਬਿਨਾਂ ਕਿਸੇ ਕਾਰਵਾਈ ਦੇ ਰੀਬੂਟ ਹੋਣ ਤੋਂ ਬਚ ਜਾਂਦੀ ਹੈ।
ਹੋਰ ਵਰਤੋਂਕਾਰ ਸ਼ਾਮਲ ਕਰਨਾ:
- ਸਭ ਤੋਂ ਸਰਲ: ਦੂਜਾ ਪਾਸਵਰਡ ਤਿਆਰ ਕਰੋ (ਸੈਕਸ਼ਨ 4) ਅਤੇ ਇੱਕ ਦੂਜੀ ssserver/shadowsocks-libev ਇੰਸਟੈਂਸ ਨੂੰ ਇੱਕ ਵੱਖਰੇ ਪੋਰਟ 'ਤੇ ਆਪਣੀ ਕੌਂਫਿਗ ਫਾਈਲ ਅਤੇ systemd ਯੂਨਿਟ ਨਾਲ ਚਲਾਓ, ਫਿਰ ਉਸ ਪੋਰਟ ਲਈ ਸੈਕਸ਼ਨ 5-7 ਦੁਹਰਾਓ।
- AEAD-2022 ਸਾਈਫਰ ਵਾਲਾ shadowsocks-rust config.json (Extensible Identity Headers, SIP022) ਵਿੱਚ "users" ਐਰੇ ਰਾਹੀਂ ਇੱਕ ਪੋਰਟ ਅਤੇ ਪਾਸਵਰਡ-ਡੈਰੀਵੇਸ਼ਨ ਕੁੰਜੀ ਨੂੰ ਸਾਂਝਾ ਕਰਨ ਵਾਲੇ ਕਈ ਉਪਭੋਗਤਾਵਾਂ ਦਾ ਸਮਰਥਨ ਕਰਦਾ ਹੈ — ਜੇਕਰ ਤੁਹਾਨੂੰ ਇੱਕ ਸਿੰਗਲ ਪੋਰਟ 'ਤੇ ਪ੍ਰਤੀ-ਉਪਭੋਗਤਾ ਟ੍ਰੈਫਿਕ ਅਕਾਊਂਟਿੰਗ ਦੀ ਲੋੜ ਹੈ ਤਾਂ ਸਹੀ ਸੰਟੈਕਸ ਲਈ shadowsocks-rust README ਦਾ ਕੌਂਫਿਗਰੇਸ਼ਨ ਸੈਕਸ਼ਨ ਵੇਖੋ।
ਸਰਵਰ ਚੱਲਣ ਤੋਂ ਬਾਅਦ ਕੁਝ ਆਦਤਾਂ ਜੋ ਬਣਾਈ ਰੱਖਣ ਯੋਗ ਹਨ:
- ਸਰਵਰ ਨੂੰ ਅੱਪਡੇਟ ਰੱਖੋ। shadowsocks-rust ਲਈ, ਸਮੇਂ-ਸਮੇਂ 'ਤੇ ਸੈਕਸ਼ਨ 3 ਤੋਂ ਡਾਊਨਲੋਡ-ਅਤੇ-ਇੰਸਟਾਲ ਕਦਮਾਂ ਨੂੰ ਇੱਕ ਤਾਜ਼ਾ ਸੰਸਕਰਣ ਲੁੱਕਅੱਪ ਨਾਲ ਦੁਬਾਰਾ ਚਲਾਓ, ਫਿਰ systemctl ਰੀਸਟਾਰਟ ssserver। shadowsocks-libev ਲਈ, ਪਲੇਨ apt ਅੱਪਗ੍ਰੇਡ ਇਸਨੂੰ ਕਵਰ ਕਰਦਾ ਹੈ।
- config.json ਦਾ ਸਰਵਰ ਤੋਂ ਬਾਹਰ ਕਿਤੇ ਨਿੱਜੀ ਬੈਕਅੱਪ ਲਓ। ਇਹ ਹਰੇਕ ਕਲਾਇੰਟ ਦਾ ਪਾਸਵਰਡ ਰੱਖਦਾ ਹੈ; ਇਸਨੂੰ ਗੁਆਉਣ ਦਾ ਮਤਲਬ ਹੈ ਹਰੇਕ ਡਿਵਾਈਸ ਲਈ ਕ੍ਰੇਡੇੰਸ਼ਿਅਲ ਦੁਬਾਰਾ ਤਿਆਰ ਕਰਨਾ।
- ਜੇਕਰ ਕੋਈ ਡਿਵਾਈਸ ਗੁੰਮ ਹੋ ਜਾਂਦੀ ਹੈ ਜਾਂ ਕਲਾਇੰਟ ਨਾਲ ਸਮਝੌਤਾ ਹੋ ਜਾਂਦਾ ਹੈ ਤਾਂ ਪਾਸਵਰਡ ਘੁੰਮਾਓ: ਇੱਕ ਨਵਾਂ ਪਾਸਵਰਡ ਤਿਆਰ ਕਰੋ (ਸੈਕਸ਼ਨ 4), config.json ਅੱਪਡੇਟ ਕਰੋ, ਸੇਵਾ ਨੂੰ ਮੁੜ ਚਾਲੂ ਕਰੋ, ਅਤੇ ਬਾਕੀ ਬਚੇ ਹਰੇਕ ਡਿਵਾਈਸ ਲਈ ਕਲਾਇੰਟ ਲਿੰਕ (ਸੈਕਸ਼ਨ 7) ਦੁਬਾਰਾ ਬਣਾਓ।
ਜੇਕਰ ਕਨੈਕਸ਼ਨ ਨਹੀਂ ਆਉਂਦਾ, ਤਾਂ ਕ੍ਰਮ ਵਿੱਚ ਜਾਂਚ ਕਰੋ:
- ਸੇਵਾ ਸਥਿਤੀ (systemctl ਸਥਿਤੀ ssserver --no-pager, ਜਾਂ shadowsocks-libev) ਅਤੇ ਜਰਨਲ (journalctl -u ssserver -n 50 --no-pager)
- ਫਾਇਰਵਾਲ ਨਿਯਮ (ufw ਸਥਿਤੀ — ਪੋਰਟ tcp ਅਤੇ udp ਦੋਵਾਂ ਲਈ ਖੁੱਲ੍ਹਾ ਹੋਣਾ ਚਾਹੀਦਾ ਹੈ)
- ਕਿ ਪੋਰਟ ਪਹਿਲਾਂ ਹੀ ਕਿਸੇ ਹੋਰ ਸੇਵਾ ਨਾਲ ਜੁੜਿਆ ਨਹੀਂ ਹੈ (ss -lntp | grep ':8388' ਸਿਰਫ਼ ssserver/ss-server ਦਿਖਾਉਣਾ ਚਾਹੀਦਾ ਹੈ)
- ਕਿ ਕਲਾਇੰਟ ਵਿੱਚ ਪਾਸਵਰਡ, ਵਿਧੀ ਅਤੇ ਪੋਰਟ config.json ਨਾਲ ਬਿਲਕੁਲ ਮੇਲ ਖਾਂਦੇ ਹਨ — ਇੱਕ ਸਿੰਗਲ ਬੇਮੇਲ ਅੱਖਰ ਚੁੱਪਚਾਪ ਹੈਂਡਸ਼ੇਕ ਨੂੰ ਅਸਫਲ ਕਰਦਾ ਹੈ, ਆਮ ਤੌਰ 'ਤੇ ਇੱਕ ਸਪੱਸ਼ਟ ਗਲਤੀ ਦੀ ਬਜਾਏ ਕਨੈਕਸ਼ਨ ਟਾਈਮਆਉਟ ਵਜੋਂ ਦਿਖਾਇਆ ਜਾਂਦਾ ਹੈ।
- ਜੇਕਰ ਕਲਾਇੰਟ ਨੂੰ ਸਿਰਫ਼ tcp_only ਦੀ ਬਜਾਏ UDP (DNS-over-proxy, ਕੁਝ ਗੇਮਾਂ/ਐਪਸ) ਦੀ ਲੋੜ ਹੈ ਤਾਂ ਸਰਵਰ 'ਤੇ ਉਹ ਮੋਡ tcp_and_udp 'ਤੇ ਸੈੱਟ ਕੀਤਾ ਜਾਂਦਾ ਹੈ।
ਕੀ ਤੁਸੀਂ ਸ਼ੈਡੋਸਾਕਸ ਦੀ ਤੁਲਨਾ ਹੋਰ ਵਿਕਲਪਾਂ ਨਾਲ ਕਰ ਰਹੇ ਹੋ? ਇੱਕ TLS-ਕੈਮੋਫਲੇਜ-ਅਧਾਰਿਤ ਪ੍ਰੋਟੋਕੋਲ ਲਈ Xray VLESS ਰਿਐਲਿਟੀ ਗਾਈਡ ਵੇਖੋ ਜੋ ਇੱਕ ਭਾਰੀ ਫਿਲਟਰ ਕੀਤੇ ਨੈੱਟਵਰਕ 'ਤੇ ਫਿੰਗਰਪ੍ਰਿੰਟ ਕਰਨਾ ਔਖਾ ਹੈ, AmneziaWG ਸਰਵਰ ਡਿਪਲਾਇਮੈਂਟ ਗਾਈਡ ਅਤੇ ਵਾਇਰਗਾਰਡ-ਅਧਾਰਿਤ ਵਿਕਲਪਾਂ ਲਈ ਆਪਣੇ ਸਰਵਰ 'ਤੇ ਵਾਇਰਗਾਰਡ VPN ਕਿਵੇਂ ਸੈਟ ਅਪ ਕਰਨਾ ਹੈ , ਜਾਂ ਨੁਕਸਾਨਦੇਹ ਜਾਂ ਭਾਰੀ ਫਿਲਟਰ ਕੀਤੇ ਨੈੱਟਵਰਕਾਂ ਲਈ ਬਣਾਏ ਗਏ ਦੋ ਪ੍ਰੋਟੋਕੋਲਾਂ ਲਈ Hysteria2 ਅਤੇ TUIC ਸੈੱਟਅੱਪ ਵੇਖੋ। ਜੇਕਰ ਤੁਹਾਨੂੰ ਇੱਕ ਪੂਰੇ ਟਨਲਿੰਗ ਸੈੱਟਅੱਪ ਦੀ ਬਜਾਏ ਸਿਰਫ਼ ਇੱਕ ਸਧਾਰਨ ਪ੍ਰੌਕਸੀ ਦੀ ਲੋੜ ਹੈ, ਤਾਂ CentOS/ArchLinux 'ਤੇ 3proxy ਸੰਰਚਨਾ ਇੱਕ ਬਹੁਤ ਹਲਕਾ ਵਿਕਲਪ ਹੈ, ਅਤੇ Linux 'ਤੇ ਪੁਰਾਣਾ VPN ਸਰਵਰ ਸੈੱਟਅੱਪ: PPTP ਜਾਂ OpenVPN? ਪ੍ਰੋਟੋਕੋਲ ਨੂੰ ਕਵਰ ਕਰਦਾ ਹੈ ਜੋ ਸੈੱਟਅੱਪ ਕਰਨ ਲਈ ਸਰਲ ਹਨ ਪਰ DPI ਨੂੰ ਖੋਜਣ ਅਤੇ ਬਲਾਕ ਕਰਨ ਲਈ ਬਹੁਤ ਆਸਾਨ ਹਨ। ਪ੍ਰੌਕਸੀ ਦੇ ਲਾਈਵ ਹੋਣ ਤੋਂ ਬਾਅਦ ਆਮ ਸਰਵਰ ਸਖ਼ਤ ਹੋਣ ਲਈ, Linux ਉਪਭੋਗਤਾ: ਪ੍ਰਬੰਧਨ ਅਤੇ ਅਨੁਮਤੀਆਂ ਵੇਖੋ ।
