


ਇਹ Xray VLESS ਰਿਐਲਿਟੀ ਸਰਵਰ ਸੈੱਟਅੱਪ ਗਾਈਡ ਤੁਹਾਨੂੰ ਤੁਹਾਡੇ VPS 'ਤੇ ਇੱਕ ਆਧੁਨਿਕ ਪ੍ਰੌਕਸੀ ਦੀ ਤੈਨਾਤੀ ਕਰਨ ਵਿੱਚ ਸਹਾਇਤਾ ਕਰਦੀ ਹੈ। ਰਿਐਲਿਟੀ ਟ੍ਰਾਂਸਪੋਰਟ-ਸੁਰੱਖਿਆ ਪਰਤ ਵਾਲਾ VLESS ਵਰਤਮਾਨ ਵਿੱਚ ਸਭ ਤੋਂ ਵੱਧ ਬੇਨਤੀ ਕੀਤਾ ਗਿਆ ਸਵੈ-ਹੋਸਟਡ ਪ੍ਰੌਕਸੀ ਸੈੱਟਅੱਪ ਹੈ ਰਿਐਲਿਟੀ ਟ੍ਰਾਂਸਪੋਰਟ-ਸੁਰੱਖਿਆ ਪਰਤ ਵਾਲਾ VLESS ਵਰਤਮਾਨ ਵਿੱਚ ਸਭ ਤੋਂ ਵੱਧ ਬੇਨਤੀ ਕੀਤਾ ਗਿਆ ਸਵੈ-ਹੋਸਟਡ ਪ੍ਰੌਕਸੀ ਸੈੱਟਅੱਪ ਹੈ: ਇੱਕ ਕਲਾਸਿਕ VPN ਦੇ ਉਲਟ ਇਹ ਇੱਕ ਵਿਲੱਖਣ ਹੈਂਡਸ਼ੇਕ ਜਾਂ ਇੱਕ ਸਥਿਰ ਪੈਕੇਟ ਦਸਤਖਤ ਪੈਦਾ ਨਹੀਂ ਕਰਦਾ ਹੈ। ਰਿਐਲਿਟੀ ਇੱਕ ਅਸਲੀ, ਪ੍ਰਸਿੱਧ ਵੈੱਬਸਾਈਟ (ਟਾਰਗੇਟ) ਦੇ TLS 1.3 ਹੈਂਡਸ਼ੇਕ ਨੂੰ ਕਲੋਨ ਕਰਦੀ ਹੈ, ਇਸ ਲਈ ਤਾਰ ਨੂੰ ਦੇਖ ਰਹੇ DPI ਸਿਸਟਮ ਲਈ, ਤੁਹਾਡੇ ਸਰਵਰ ਨਾਲ ਇੱਕ ਕਨੈਕਸ਼ਨ ਉਸ ਵੈੱਬਸਾਈਟ 'ਤੇ ਜਾਣ ਵਾਲੇ ਕਿਸੇ ਵਿਅਕਤੀ ਦੇ ਸਮਾਨ ਦਿਖਾਈ ਦਿੰਦਾ ਹੈ - ਫਿੰਗਰਪ੍ਰਿੰਟ ਲਈ ਕੋਈ ਜਾਅਲੀ ਜਾਂ ਸਵੈ-ਹਸਤਾਖਰਿਤ ਸਰਟੀਫਿਕੇਟ ਨਹੀਂ ਹੈ, ਕਿਉਂਕਿ ਤੁਹਾਡਾ ਸਰਵਰ ਸੰਖੇਪ ਵਿੱਚ ਹੈਂਡਸ਼ੇਕ ਦੌਰਾਨ ਨਿਸ਼ਾਨਾ ਸਾਈਟ ਦੇ ਅਸਲ ਸਰਟੀਫਿਕੇਟ ਨੂੰ ਅੱਗੇ ਭੇਜਦਾ ਹੈ।
ਪ੍ਰੋਟੋਕੋਲ ਸਟੈਕ ਹੈ: VLESS (ਇੱਕ ਹਲਕਾ, ਸਟੇਟਲੈੱਸ ਪ੍ਰੌਕਸੀ ਪ੍ਰੋਟੋਕੋਲ ਹੈਂਡਲਿੰਗ ਪ੍ਰਮਾਣੀਕਰਨ) ਜੋ XTLS ਵਿਜ਼ਨ (ਇੱਕ ਪ੍ਰਵਾਹ-ਨਿਯੰਤਰਣ ਮੋਡ ਜੋ ਕਿ ਪਹਿਲਾਂ ਤੋਂ ਹੀ ਏਨਕ੍ਰਿਪਟ ਕੀਤੇ TLS ਰਿਕਾਰਡਾਂ ਨੂੰ ਕੱਚੇ ਸਾਕਟ ਪੱਧਰ 'ਤੇ ਕਾਪੀ ਕਰਕੇ ਕਨੈਕਸ਼ਨ ਨੂੰ ਤੇਜ਼ ਕਰਦਾ ਹੈ) ਉੱਤੇ ਚੱਲ ਰਿਹਾ ਹੈ ਜੋ ਰਿਐਲਿਟੀ (ਉੱਪਰ ਦੱਸੀ ਗਈ ਕੈਮੋਫਲੇਜ ਲੇਅਰ) ਦੁਆਰਾ ਸੁਰੱਖਿਅਤ ਹੈ। ਇਹ ਤਿੰਨੋਂ ਇੱਕੋ ਪ੍ਰੋਜੈਕਟ, Xray-core ਤੋਂ ਆਉਂਦੇ ਹਨ, ਜੋ ਕਿ ਅਸਲ V2Ray/V2Fly ਪ੍ਰੋਜੈਕਟ ਦਾ ਸਰਗਰਮੀ ਨਾਲ ਬਣਾਈ ਰੱਖਿਆ ਗਿਆ ਉੱਤਰਾਧਿਕਾਰੀ ਹੈ।
ਇਹ ਗਾਈਡ ਹੱਥੀਂ ਇੱਕ Xray ਸਰਵਰ ਸੈੱਟ ਕਰਦੀ ਹੈ, ਪੂਰੀ ਤਰ੍ਹਾਂ ਕਮਾਂਡ ਲਾਈਨ ਤੋਂ, ਬਿਨਾਂ ਕਿਸੇ ਵੈੱਬ ਪੈਨਲ ਅਤੇ ਬਿਨਾਂ ਕਿਸੇ ਡੌਕਰ ਦੇ — VPS 'ਤੇ ਸਭ ਤੋਂ ਛੋਟਾ ਸੰਭਵ ਫੁੱਟਪ੍ਰਿੰਟ। ਕੋਈ ਡੋਮੇਨ ਨਾਮ ਅਤੇ ਕੋਈ TLS ਸਰਟੀਫਿਕੇਟ ਖਰੀਦਣ ਦੀ ਲੋੜ ਨਹੀਂ ਹੈ: ਹਕੀਕਤ ਹੈਂਡਸ਼ੇਕ ਲਈ ਟਾਰਗੇਟ ਸਾਈਟ ਦੇ ਸਰਟੀਫਿਕੇਟ ਨੂੰ ਉਧਾਰ ਲੈਂਦੀ ਹੈ ਅਤੇ ਕਦੇ ਵੀ ਆਪਣਾ ਕੋਈ ਪੇਸ਼ ਨਹੀਂ ਕਰਦੀ। ਅੱਗੇ, ਜਿੱਥੇ ਇਹ your_IP ਕਹਿੰਦਾ ਹੈ, ਤੁਹਾਨੂੰ ਆਪਣਾ ਨਿਰਧਾਰਤ IP ਪਤਾ ਦਰਜ ਕਰਨ ਦੀ ਲੋੜ ਹੋਵੇਗੀ।
ਤੁਹਾਨੂੰ ਕੀ ਚਾਹੀਦਾ ਹੈ: Ubuntu 22.04/24.04 ਜਾਂ Debian 11/12 ਚਲਾਉਣ ਵਾਲਾ VPS, ਰੂਟ ਐਕਸੈਸ, ਤੁਹਾਡੇ VPS ਦਾ IP ਪਤਾ, ਅਤੇ TCP ਪੋਰਟ 443 ਮੁਫ਼ਤ (ਕੋਈ ਵੈੱਬ ਸਰਵਰ, ਪੈਨਲ, ਜਾਂ ਕੋਈ ਹੋਰ ਪ੍ਰੌਕਸੀ ਪਹਿਲਾਂ ਤੋਂ ਨਹੀਂ ਸੁਣ ਰਿਹਾ)।
ਕੀ ਤੁਹਾਡੇ ਕੋਲ ਅਜੇ ਤੱਕ ਸਰਵਰ ਨਹੀਂ ਹੈ? ਵੇਖੋ ਕਿ ਸਰਵਰ ਕਿਵੇਂ ਆਰਡਰ ਕਰਨਾ ਹੈ ਅਤੇ ਇਸਦਾ ਭੁਗਤਾਨ ਕਿਵੇਂ ਕਰਨਾ ਹੈ ।
ਕੀ ਇਸਦੀ ਤੁਲਨਾ ਪਹਿਲਾਂ ਹੋਰ ਸਵੈ-ਹੋਸਟਡ ਵਿਕਲਪਾਂ ਨਾਲ ਕਰੀਏ? ਵਾਇਰਗਾਰਡ-ਅਧਾਰਿਤ ਵਿਕਲਪ ਲਈ AmneziaWG ਸਰਵਰ ਡਿਪਲਾਇਮੈਂਟ ਗਾਈਡ , ਜਾਂ ਦੋ ਹੋਰ ਆਧੁਨਿਕ, ਸੈਂਸਰਸ਼ਿਪ-ਰੋਧਕ ਪ੍ਰੋਟੋਕੋਲ ਲਈ Hysteria2 ਅਤੇ TUIC ਸੈੱਟਅੱਪ ਵੇਖੋ।
ਸਰਵਰ ਨਾਲ ਜੁੜ ਰਿਹਾ ਹੈ
ਵਿੰਡੋਜ਼ (ਪੁਟੀ)
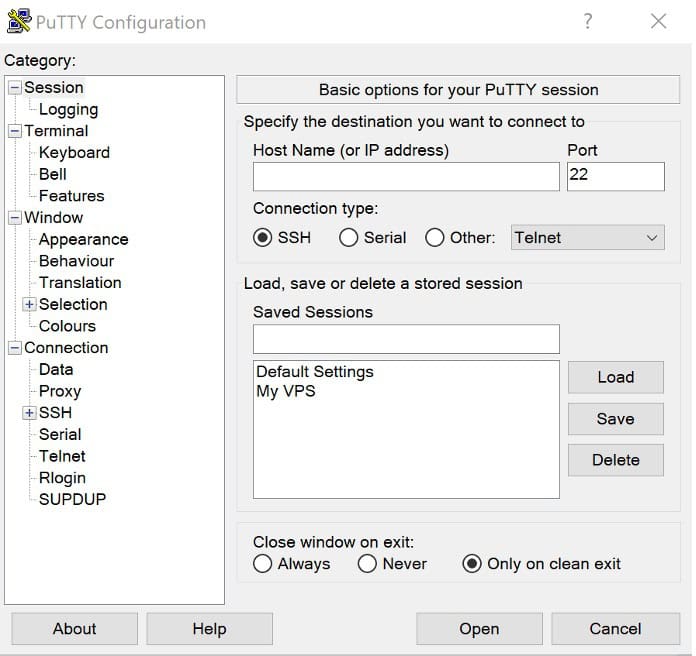
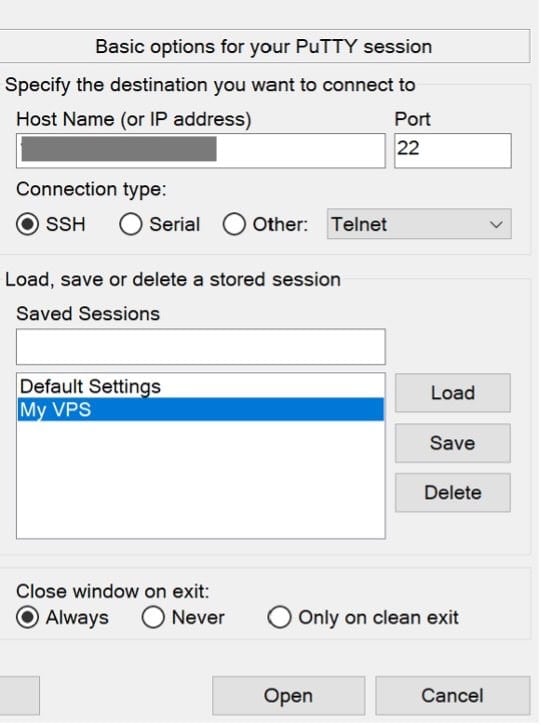
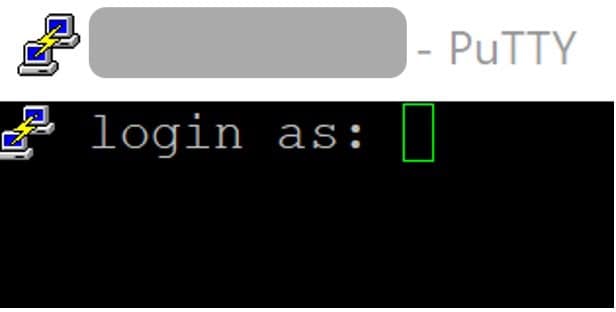
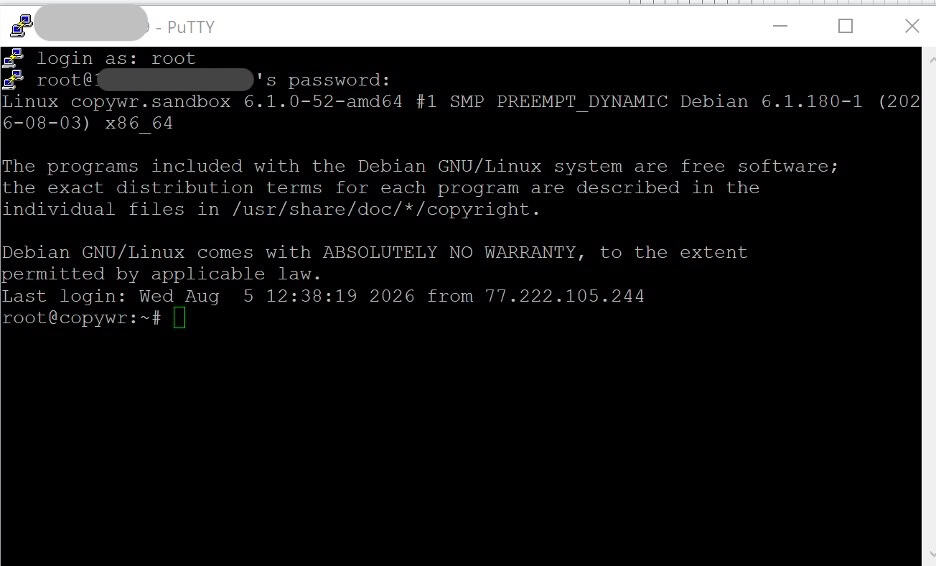
PuTTY ਖੋਲ੍ਹੋ, ਹੋਸਟ ਨੇਮ ਖੇਤਰ ਵਿੱਚ ਆਪਣਾ VPS IP ਪਤਾ ਦਰਜ ਕਰੋ, ਪੋਰਟ ਨੂੰ 22 ਤੇ ਸੈੱਟ ਕਰੋ, ਅਤੇ ਤੁਹਾਡੇ VPS ਪ੍ਰਦਾਤਾ ਦੁਆਰਾ ਈਮੇਲ ਕੀਤੇ ਪਾਸਵਰਡ ਦੀ ਵਰਤੋਂ ਕਰਕੇ ਰੂਟ ਦੇ ਤੌਰ ਤੇ ਲੌਗਇਨ ਕਰੋ।
ਸਰਵਰ IP ਪਤਾ: ਤੁਹਾਡਾ IP ਪਤਾ
ਰੂਟ ਦੇ ਤੌਰ ਤੇ ਲਾਗਇਨ ਕਰੋ
ਪਾਸਵਰਡ: ਤੁਹਾਡਾ ਪਾਸਵਰਡ
- ਪੁਟੀ ਖੋਲ੍ਹੋ, ਹੋਸਟ ਨੇਮ ਖੇਤਰ ਵਿੱਚ ਆਪਣਾ VPS IP ਪਤਾ ਦਰਜ ਕਰੋ।
- ਪੋਰਟ ਨੂੰ 22 ਤੇ ਸੈੱਟ ਕਰੋ।
- ਰੂਟ ਦੇ ਤੌਰ 'ਤੇ ਲਾਗਇਨ ਦਰਜ ਕਰੋ।
- ਤੁਹਾਡੇ VPS ਪ੍ਰਦਾਤਾ ਦੁਆਰਾ ਈਮੇਲ ਕੀਤੇ ਗਏ ਪਾਸਵਰਡ ਦੀ ਵਰਤੋਂ ਕਰੋ। ਫਿਰ ਤੁਹਾਨੂੰ ਸਰਵਰ ਦੇ ਸ਼ੈੱਲ ਪ੍ਰੋਂਪਟ 'ਤੇ ਪਹੁੰਚਣਾ ਚਾਹੀਦਾ ਹੈ।
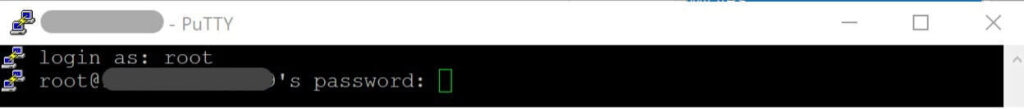
PuTTY/SSH ਰਾਹੀਂ ਕਨੈਕਟ ਕਰਨ ਦੇ ਵਿਸਤ੍ਰਿਤ ਵਾਕਥਰੂ ਲਈ, SSH ਰਾਹੀਂ ਲੀਨਕਸ ਸਰਵਰ ਨਾਲ ਕਿਵੇਂ ਕਨੈਕਟ ਕਰਨਾ ਹੈ ਵੇਖੋ ।
ਲੀਨਕਸ / ਮੈਕੋਸ (ਟਰਮੀਨਲ)
ssh root@your_IPਹੇਠਾਂ ਦਿੱਤੀਆਂ ਸਾਰੀਆਂ ਕਮਾਂਡਾਂ ਸਰਵਰ 'ਤੇ ਇਸੇ SSH ਸੈਸ਼ਨ ਵਿੱਚ ਚਲਾਈਆਂ ਜਾਂਦੀਆਂ ਹਨ — ਜੋ ਕਿ ਸੈਕਸ਼ਨ 2 ਤੋਂ 6 ਨੂੰ ਕਵਰ ਕਰਦਾ ਹੈ, ਨਾਲ ਹੀ ਸੈਕਸ਼ਨ 10 ਵਿੱਚ ਸਰਵਰ-ਸਾਈਡ ਜਾਂਚਾਂ ਨੂੰ ਕਵਰ ਕਰਦਾ ਹੈ। ਸੈਕਸ਼ਨ 7-9 (VPN ਕਲਾਇੰਟ ਨੂੰ ਸਥਾਪਿਤ ਕਰਨਾ ਅਤੇ ਸੰਰਚਿਤ ਕਰਨਾ) ਤੁਹਾਡੇ ਆਪਣੇ Windows/Android/iOS ਡਿਵਾਈਸ 'ਤੇ ਹੁੰਦਾ ਹੈ, ਕਿਉਂਕਿ ਇਹ ਉਹ ਡਿਵਾਈਸ ਹੈ ਜਿਸ 'ਤੇ ਪ੍ਰੌਕਸੀ ਨੂੰ ਚਲਾਉਣ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ; ਉਨ੍ਹਾਂ ਵਿੱਚੋਂ ਹਰੇਕ ਸੈਕਸ਼ਨ ਸਪੱਸ਼ਟ ਤੌਰ 'ਤੇ ਦੱਸਦਾ ਹੈ ਕਿ ਕਿਹੜੀਆਂ ਲਾਈਨਾਂ, ਜੇਕਰ ਕੋਈ ਹਨ, ਅਜੇ ਵੀ ਸਰਵਰ ਨੂੰ ਛੂਹਦੀਆਂ ਹਨ।
ਸਰਵਰ ਤਿਆਰ ਕੀਤਾ ਜਾ ਰਿਹਾ ਹੈ
ਸਿਸਟਮ ਨੂੰ ਅਪਡੇਟ ਕਰੋ
ਕੁਝ ਵੀ ਇੰਸਟਾਲ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ, ਪੈਕੇਜ ਸੂਚੀ ਨੂੰ ਤਾਜ਼ਾ ਕਰੋ ਅਤੇ ਇੰਸਟਾਲ ਕੀਤੇ ਪੈਕੇਜਾਂ ਨੂੰ ਅੱਪਗ੍ਰੇਡ ਕਰੋ:
apt update -y && apt upgrade -y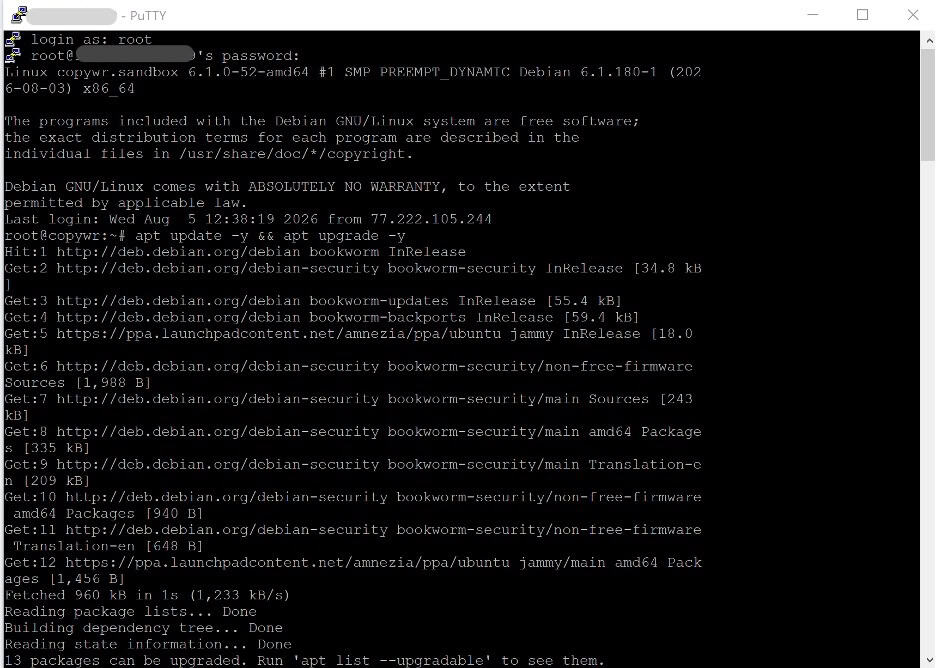
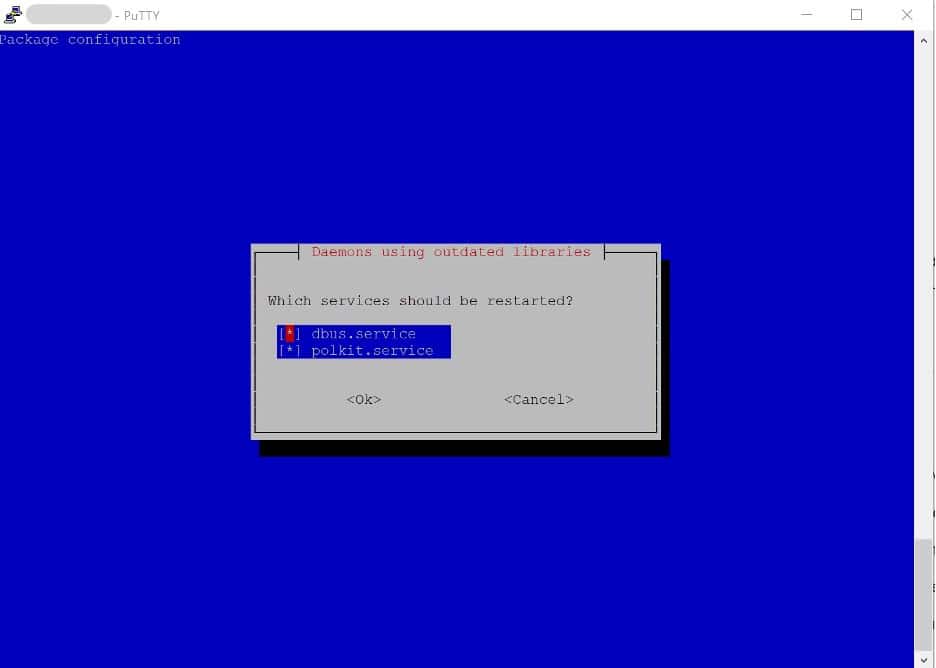
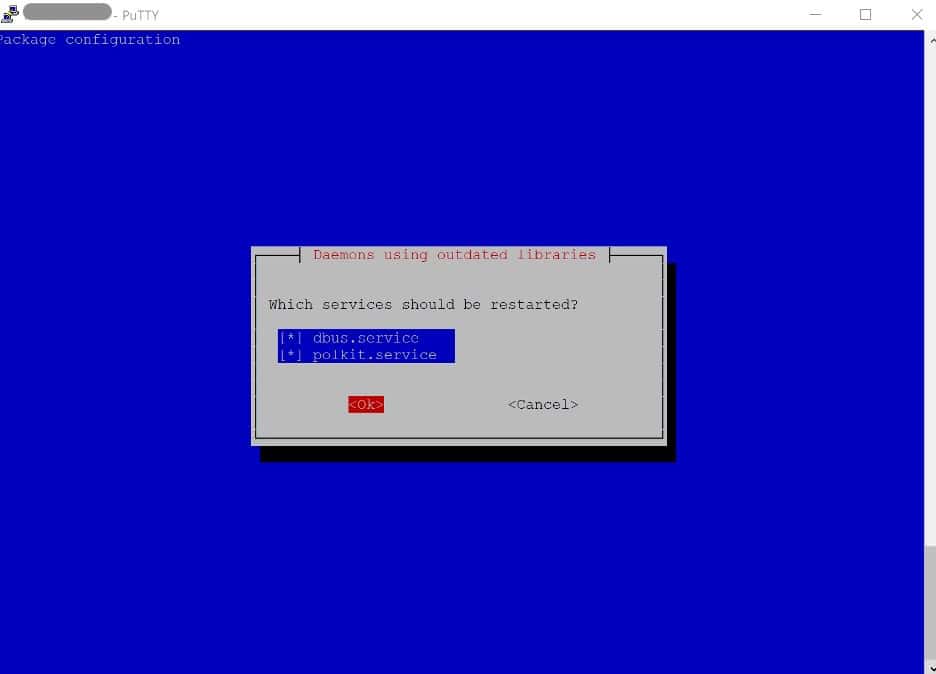
ਜੇਕਰ apt ਅੱਪਗ੍ਰੇਡ ਤੋਂ ਬਾਅਦ ਸੈਸ਼ਨ ਵਿੱਚ ਵਿਘਨ ਪੈਂਦਾ ਹੈ, ਤਾਂ ਇਹ ਉਮੀਦ ਕੀਤੀ ਜਾਂਦੀ ਹੈ (dbus/polkit ਮੁੜ ਚਾਲੂ ਹੋਇਆ) - ਬੱਸ SSH ਰਾਹੀਂ ਦੁਬਾਰਾ ਕਨੈਕਟ ਕਰੋ।
ਜੇਕਰ ਇਹ ਕਰਨਲ ਨੂੰ ਅੱਪਗ੍ਰੇਡ ਕਰਦਾ ਹੈ, ਤਾਂ ਜਾਰੀ ਰੱਖਣ ਤੋਂ ਪਹਿਲਾਂ ਇੱਕ ਰੀਬੂਟ ਇੱਕ ਚੰਗਾ ਵਿਚਾਰ ਹੈ। (apt ਅਤੇ Linux ਪੈਕੇਜ ਮੈਨੇਜਰ ਕਿਵੇਂ ਕੰਮ ਕਰਦੇ ਹਨ, ਇਸ ਬਾਰੇ ਇੱਕ ਰਿਫਰੈਸ਼ਰ ਲਈ, Linux ਪੈਕੇਜ ਮੈਨੇਜਰ ਵੇਖੋ ।) ਇਹਨਾਂ ਨਾਲ ਜਾਂਚ ਕਰੋ:
cat /var/run/reboot-requiredਜੇਕਰ ਫਾਈਲ ਮੌਜੂਦ ਹੈ, ਤਾਂ ਪਹਿਲਾਂ 'ਰੀਬੂਟ' ਨਾਲ ਰੀਬੂਟ ਕਰੋ, ਲਗਭਗ 30 ਸਕਿੰਟ ਉਡੀਕ ਕਰੋ, ਫਿਰ ਦੁਬਾਰਾ ਕਨੈਕਟ ਕਰੋ।
ਇਸ ਗਾਈਡ ਦੁਆਰਾ ਵਰਤੇ ਜਾਣ ਵਾਲੇ ਟੂਲਸ ਨੂੰ ਸਥਾਪਿਤ ਕਰੋ
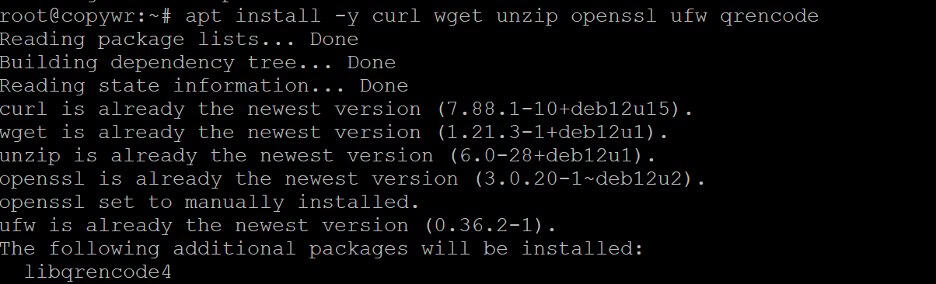
apt install -y curl wget unzip openssl ufw qrencodeXray ਇੰਸਟਾਲਰ ਨੂੰ ਖੁਦ ਕਰਲ ਅਤੇ ਅਨਜ਼ਿਪ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ; openssl ਭਾਗ 4 ਵਿੱਚ ਛੋਟਾ ID ਤਿਆਰ ਕਰਦਾ ਹੈ; ufw ਹੇਠਾਂ ਸੰਰਚਿਤ ਫਾਇਰਵਾਲ ਹੈ; qrencode ਭਾਗ 7 ਵਿੱਚ ਮੁਕੰਮਲ ਕਲਾਇੰਟ ਲਿੰਕ ਨੂੰ ਇੱਕ ਸਕੈਨ ਕਰਨ ਯੋਗ QR ਕੋਡ ਵਿੱਚ ਬਦਲ ਦਿੰਦਾ ਹੈ।
ਸਿਸਟਮ ਘੜੀ ਦੀ ਜਾਂਚ ਕਰੋ
ਰਿਐਲਿਟੀ ਦੇ ਹੈਂਡਸ਼ੇਕ ਵਿੱਚ ਇੱਕ ਟਾਈਮਸਟੈਂਪ ਜਾਂਚ ਸ਼ਾਮਲ ਹੈ (maxTimeDiff ਖੇਤਰ, ਡਿਫੌਲਟ ਤੌਰ 'ਤੇ ਅਯੋਗ ਹੈ ਪਰ ਜਾਣਨ ਯੋਗ ਹੈ), ਅਤੇ ਇੱਕ ਘੜੀ ਜੋ ਧਿਆਨ ਨਾਲ ਡ੍ਰਿਫਟ ਹੋ ਗਈ ਹੈ, ਸਰਵਰ 'ਤੇ ਕਿਤੇ ਹੋਰ ਆਮ TLS ਸਰਟੀਫਿਕੇਟ ਪ੍ਰਮਾਣਿਕਤਾ ਨੂੰ ਵੀ ਗਲਤ ਵਿਵਹਾਰ ਕਰ ਸਕਦੀ ਹੈ। ਪੁਸ਼ਟੀ ਕਰੋ ਕਿ ਘੜੀ ਸਿੰਕ ਕੀਤੀ ਗਈ ਹੈ:
timedatectl status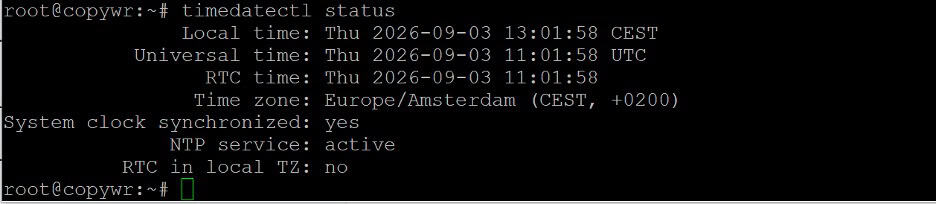
ਜੇਕਰ "ਸਿਸਟਮ ਕਲਾਕ ਸਿੰਕ੍ਰੋਨਾਈਜ਼ਡ" "ਨਹੀਂ" ਦਿਖਾਉਂਦਾ ਹੈ, ਤਾਂ ਇਸਨੂੰ ਇਸ ਨਾਲ ਸਮਰੱਥ ਬਣਾਓ:
timedatectl set-ntp trueਫਾਇਰਵਾਲ (UFW) ਨੂੰ ਕੌਂਫਿਗਰ ਕਰੋ
UFW ਨਿਯਮਾਂ ਬਾਰੇ ਹੋਰ ਜਾਣਕਾਰੀ ਲਈ, Linux 'ਤੇ ਫਾਇਰਵਾਲ ਕੌਂਫਿਗਰ ਕਰਨਾ ਵੇਖੋ ।
ਤੁਹਾਨੂੰ ਲੋੜੀਂਦੇ ਦੋ ਪੋਰਟ ਖੋਲ੍ਹੋ: SSH ਲਈ 22/tcp (ਇਸ ਨਿਯਮ ਨੂੰ ਛੱਡ ਦਿਓ ਅਤੇ ਤੁਸੀਂ ਸਰਵਰ ਤੱਕ ਪਹੁੰਚ ਗੁਆਉਣ ਦਾ ਜੋਖਮ ਲੈਂਦੇ ਹੋ) ਅਤੇ 443/tcp, ਪੋਰਟ Xray ਸੁਣੇਗਾ ਅਤੇ ਉਹੀ ਪੋਰਟ ਜੋ ਆਮ HTTPS ਟ੍ਰੈਫਿਕ ਵਰਤਦਾ ਹੈ - ਇਹੀ ਕਾਰਨ ਹੈ ਕਿ ਇਹ Reality ਲਈ ਸਹੀ ਵਿਕਲਪ ਹੈ।
ufw allow 22/tcp
ufw allow 443/tcp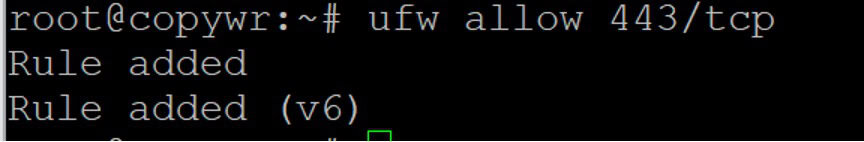
ufw --force enable
ufw status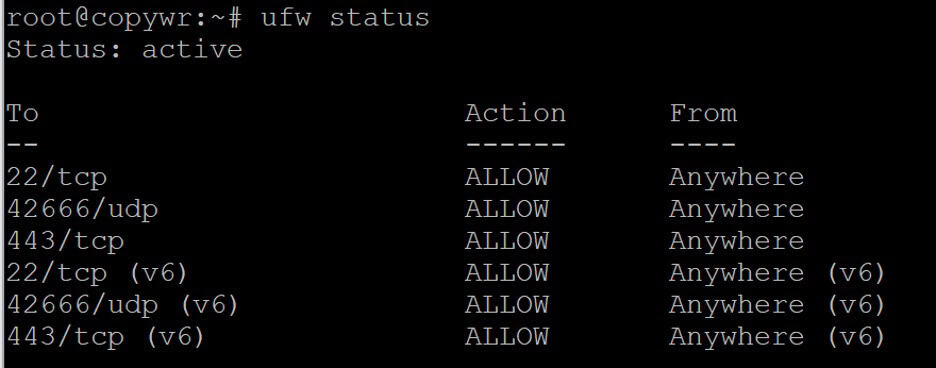
ਦੋਵੇਂ ਨਿਯਮ ufw ਸਥਿਤੀ ਆਉਟਪੁੱਟ ਵਿੱਚ ALLOW ਦੇ ਰੂਪ ਵਿੱਚ ਦਿਖਾਈ ਦੇਣੇ ਚਾਹੀਦੇ ਹਨ।
VLESS ਰਿਐਲਿਟੀ ਸਰਵਰ ਲਈ ਐਕਸਰੇ-ਕੋਰ ਸਥਾਪਤ ਕਰਨਾ
Xray-core ਪ੍ਰੋਜੈਕਟ (XTLS) ਇੱਕ ਅਧਿਕਾਰਤ ਇੰਸਟਾਲ-ਅਤੇ-ਅੱਪਗ੍ਰੇਡ ਸਕ੍ਰਿਪਟ ਪ੍ਰਕਾਸ਼ਿਤ ਕਰਦਾ ਹੈ ਜੋ ਬਾਈਨਰੀ ਨੂੰ systemd ਸੇਵਾ ਵਜੋਂ ਸਥਾਪਿਤ ਕਰਦਾ ਹੈ। ਕਿਸੇ ਵੀ ਤੀਜੀ-ਧਿਰ ਸਕ੍ਰਿਪਟ ਨੂੰ bash ਵਿੱਚ ਪਾਈਪ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਇਸਦੀ ਸਮੀਖਿਆ ਕਰੋ — ਇਹ ਸਿੱਧਾ ਪ੍ਰੋਜੈਕਟ ਦੇ ਆਪਣੇ ਰਿਪੋਜ਼ਟਰੀ ਤੋਂ ਆਉਂਦਾ ਹੈ।
bash -c "$(curl -L https://github.com/XTLS/Xray-install/raw/main/install-release.sh)" @ install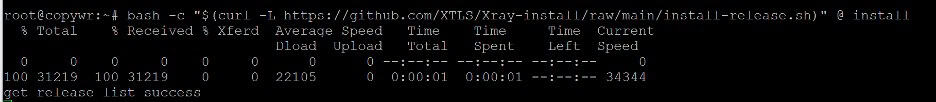
ਪੁਸ਼ਟੀ ਕਰੋ ਕਿ ਬਾਈਨਰੀ ਜਗ੍ਹਾ 'ਤੇ ਹੈ ਅਤੇ ਸਥਾਪਿਤ ਸੰਸਕਰਣ ਦੀ ਜਾਂਚ ਕਰੋ:
/usr/local/bin/xray version
ਜੇਕਰ ਕਮਾਂਡ ਆਉਟਪੁੱਟ ਪੰਨੇਬੱਧ ਹੈ ਅਤੇ ਲਟਕਦੀ ਜਾਪਦੀ ਹੈ, ਤਾਂ ਦਬਾਓ Q ਬਾਹਰ ਨਿਕਲਣ ਲਈ। ਐਕਸਰੇ ਬਾਈਨਰੀ ਨੂੰ ਇੰਸਟਾਲ ਕੀਤਾ ਗਿਆ ਹੈ /usr/local/bin/xray, ਅਤੇ ਇਸਦੀਆਂ ਸੰਰਚਨਾ ਫਾਈਲਾਂ ਵਿੱਚ ਸਟੋਰ ਕੀਤੀਆਂ ਜਾਂਦੀਆਂ ਹਨ /usr/local/etc/xray/.
ਤੁਸੀਂ ਮੌਜੂਦਾ ਇੰਸਟਾਲੇਸ਼ਨ ਨੂੰ ਅੱਪਗ੍ਰੇਡ ਕਰਨ ਲਈ ਉਸੇ ਇੰਸਟਾਲਰ ਸਕ੍ਰਿਪਟ ਦੀ ਵਰਤੋਂ ਵੀ ਕਰ ਸਕਦੇ ਹੋ। ਵਿਕਲਪਾਂ ਦੀ ਪੂਰੀ ਸੂਚੀ ਲਈ (ਹਟਾਉਣ, ਜੀਓਡਾਟਾ-ਸਿਰਫ਼ ਅੱਪਡੇਟ, ਅਤੇ ਲੌਗ ਰੋਟੇਸ਼ਨ ਸਮੇਤ), ਚਲਾਓ:
bash -c "$(curl -L https://github.com/XTLS/Xray-install/raw/main/install-release.sh)" --helpਕੁੰਜੀਆਂ ਅਤੇ ਪ੍ਰਮਾਣ ਪੱਤਰ ਤਿਆਰ ਕਰਨਾ
ਅਸਲੀਅਤ ਪ੍ਰਮਾਣੀਕਰਨ ਚਾਰ ਡੇਟਾ ਦੇ ਟੁਕੜਿਆਂ 'ਤੇ ਨਿਰਭਰ ਕਰਦਾ ਹੈ। ਉਹਨਾਂ ਸਾਰਿਆਂ ਨੂੰ ਹੁਣੇ ਤਿਆਰ ਕਰੋ; ਤੁਸੀਂ ਉਹਨਾਂ ਨੂੰ ਭਾਗ 5 ਵਿੱਚ ਸਰਵਰ ਸੰਰਚਨਾ ਵਿੱਚ ਪੇਸਟ ਕਰੋਗੇ।
ਕਲਾਇੰਟ ਲਈ ਇੱਕ UUID ਤਿਆਰ ਕਰੋ
/usr/local/bin/xray uuid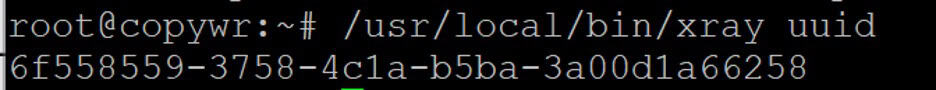
ਇਹ VLESS ਯੂਜ਼ਰ ਆਈਡੀ ਹੈ — ਇਸਨੂੰ ਇੱਕ ਪ੍ਰਮਾਣ ਪੱਤਰ ਵਜੋਂ ਮੰਨੋ, ਕਿਉਂਕਿ ਇਹ ਉਹ ਹੈ ਜੋ ਇੱਕ ਕਲਾਇੰਟ ਨੂੰ ਸਰਵਰ ਨਾਲ ਪ੍ਰਮਾਣਿਤ ਕਰਦਾ ਹੈ। ਹਰੇਕ ਵਾਧੂ ਡਿਵਾਈਸ ਜਾਂ ਵਿਅਕਤੀ ਲਈ ਕਮਾਂਡ ਦੁਬਾਰਾ ਚਲਾਓ ਜਿਸਨੂੰ ਤੁਸੀਂ ਪਹੁੰਚ ਦੇਣਾ ਚਾਹੁੰਦੇ ਹੋ।
ਰਿਐਲਿਟੀ X25519 ਕੁੰਜੀ ਜੋੜਾ ਤਿਆਰ ਕਰੋ
/usr/local/bin/xray x25519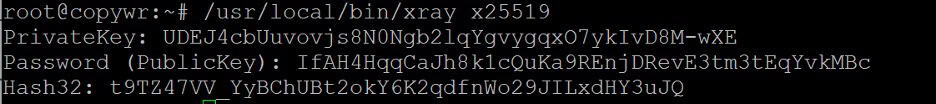
ਇਹ ਤਿੰਨ ਲਾਈਨਾਂ ਪ੍ਰਿੰਟ ਕਰਦਾ ਹੈ: PrivateKey , Password , ਅਤੇ Hash32 । PrivateKey ਸਿਰਫ਼ ਸਰਵਰ ਸੰਰਚਨਾ ਵਿੱਚ ਜਾਂਦਾ ਹੈ ਅਤੇ ਇਸਨੂੰ ਕਦੇ ਵੀ ਸਾਂਝਾ ਨਹੀਂ ਕੀਤਾ ਜਾਣਾ ਚਾਹੀਦਾ। ਪਾਸਵਰਡ ਸੰਬੰਧਿਤ ਜਨਤਕ ਕੁੰਜੀ ਹੈ — ਨਾਮ ਦੇ ਬਾਵਜੂਦ, ਇਹ ਉਹ ਮੁੱਲ ਹੈ ਜੋ ਹਰ ਕਲਾਇੰਟ ਦਾਖਲ ਕਰਦਾ ਹੈ; Xray ਨੇ ਲੋਕਾਂ ਨੂੰ ਇਸਨੂੰ ਲਾਪਰਵਾਹੀ ਨਾਲ ਪ੍ਰਕਾਸ਼ਿਤ ਕਰਨ ਤੋਂ ਰੋਕਣ ਲਈ ਖਾਸ ਤੌਰ 'ਤੇ ਖੇਤਰ ਨੂੰ PublicKey ਤੋਂ ਪਾਸਵਰਡ ਵਿੱਚ ਬਦਲ ਦਿੱਤਾ ਹੈ। Hash32 ਸਿਰਫ਼ ਵੱਖਰੇ VLESS ਐਨਕ੍ਰਿਪਸ਼ਨ ਵਿਸ਼ੇਸ਼ਤਾ ਲਈ ਵਰਤਿਆ ਜਾਂਦਾ ਹੈ ਅਤੇ ਇੱਕ Reality ਸੈੱਟਅੱਪ ਲਈ ਇਸਦੀ ਲੋੜ ਨਹੀਂ ਹੈ।
ਇੱਕ ਛੋਟੀ ਜਿਹੀ ਆਈਡੀ ਬਣਾਓ
openssl rand -hex 8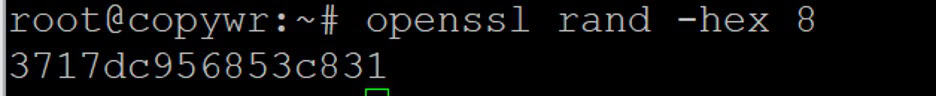
ਇਹ ਇੱਕ 16-ਅੱਖਰਾਂ ਵਾਲੀ ਹੈਕਸਾਡੈਸੀਮਲ ਸਟ੍ਰਿੰਗ ਪੈਦਾ ਕਰਦਾ ਹੈ ਜੋ ਵੱਖ-ਵੱਖ ਕਲਾਇੰਟਾਂ ਜਾਂ ਕਲਾਇੰਟ ਸਮੂਹਾਂ ਨੂੰ ਵੱਖਰਾ ਦੱਸਣ ਲਈ ਵਰਤੀ ਜਾਂਦੀ ਹੈ। ਸਰਵਰ ਅਤੇ ਕਲਾਇੰਟ ਦੋਵਾਂ ਨੂੰ ਇੱਕੋ ਮੁੱਲ ਦੀ ਵਰਤੋਂ ਕਰਨੀ ਚਾਹੀਦੀ ਹੈ।
ਇੱਕ ਹਕੀਕਤ ਟੀਚਾ ਚੁਣੋ ਅਤੇ ਪਰਖੋ
ਟਾਰਗੇਟ ਉਹ ਅਸਲੀ ਵੈੱਬਸਾਈਟ ਹੈ ਜਿਸਦਾ TLS ਹੈਂਡਸ਼ੇਕ ਤੁਹਾਡਾ ਸਰਵਰ ਨਕਲ ਕਰਦਾ ਹੈ। ਇਸਨੂੰ TLS 1.3 ਅਤੇ HTTP/2 ਦਾ ਸਮਰਥਨ ਕਰਨਾ ਚਾਹੀਦਾ ਹੈ, Cloudflare ਵਰਗੇ CDN ਦੇ ਪਿੱਛੇ ਨਹੀਂ ਬੈਠਣਾ ਚਾਹੀਦਾ (Xray ਕਿਸੇ ਵੀ ਟ੍ਰੈਫਿਕ ਨੂੰ ਸਿੱਧਾ ਟਾਰਗੇਟ ਵੱਲ ਅੱਗੇ ਭੇਜਦਾ ਹੈ ਜੋ ਰਿਐਲਿਟੀ ਪ੍ਰਮਾਣੀਕਰਨ ਵਿੱਚ ਅਸਫਲ ਰਹਿੰਦਾ ਹੈ, ਇਸ ਲਈ ਇੱਕ CDN-ਫਰੰਟਡ ਟਾਰਗੇਟ ਤੁਹਾਡੇ ਸਰਵਰ ਨੂੰ ਉਸ CDN ਲਈ ਇੱਕ ਓਪਨ ਰੀਲੇਅ ਵਿੱਚ ਬਦਲ ਸਕਦਾ ਹੈ), ਅਤੇ ਆਦਰਸ਼ਕ ਤੌਰ 'ਤੇ ਇੱਕ ਸੰਭਾਵੀ ਲੇਟੈਂਸੀ ਪ੍ਰੋਫਾਈਲ ਲਈ ਤੁਹਾਡੇ VPS ਦੇ ਰੂਪ ਵਿੱਚ ਲਗਭਗ ਉਸੇ ਨੈੱਟਵਰਕ ਖੇਤਰ ਵਿੱਚ ਹੋਸਟ ਕੀਤਾ ਜਾਂਦਾ ਹੈ। ਸਰਵਰ ਤੋਂ ਸਿੱਧੇ ਇੱਕ ਉਮੀਦਵਾਰ ਦੀ ਜਾਂਚ ਕਰੋ:
/usr/local/bin/xray tls ping www.microsoft.com:443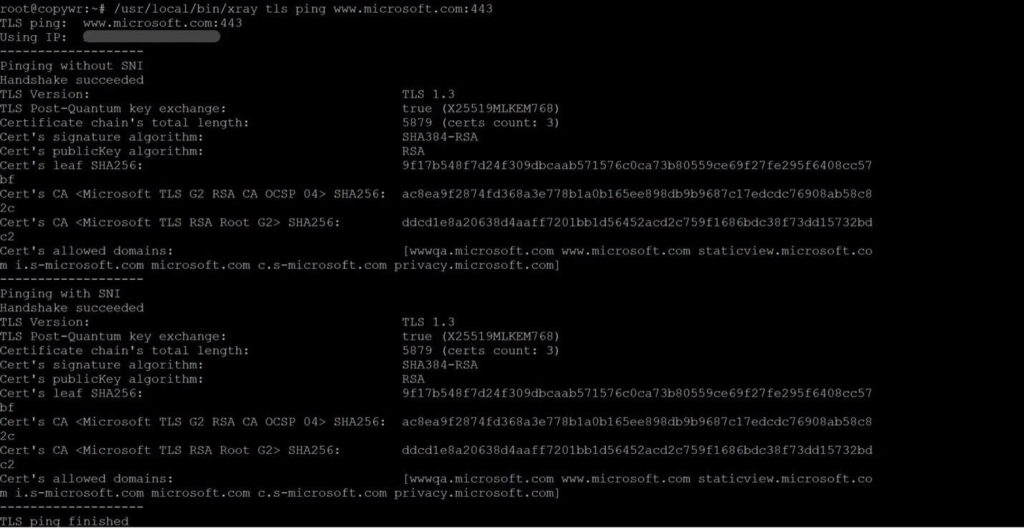
ਸਿਰਫ਼ ਹੋਸਟਨੇਮ ਦੀ ਵਰਤੋਂ ਕਰੋ, URL ਦੀ ਨਹੀਂ। ਕੁਝ ਡੋਮੇਨ ਜੋ ਆਮ ਤੌਰ 'ਤੇ ਰਿਐਲਿਟੀ ਟਾਰਗੇਟਾਂ ਵਜੋਂ ਵਰਤੇ ਜਾਂਦੇ ਹਨ ਕਿਉਂਕਿ ਉਹ ਸਥਿਰ ਹਨ, TLS 1.3-ਸਮਰੱਥ, ਅਤੇ CDN-ਫਰੰਟਡ ਨਹੀਂ ਹਨ: www.microsoft.com, addons.mozilla.org, dl.google.com। ਕੁਝ ਦੀ ਜਾਂਚ ਕਰੋ ਅਤੇ ਇੱਕ ਚੁਣੋ ਜੋ ਤੁਹਾਡੇ VPS ਦੇ ਸਥਾਨ ਤੋਂ ਭਰੋਸੇਯੋਗ ਢੰਗ ਨਾਲ ਜਵਾਬ ਦਿੰਦਾ ਹੈ; ਤੁਸੀਂ ਸੈਕਸ਼ਨ 5 ਵਿੱਚ ਟਾਰਗੇਟ ਅਤੇ ਸਰਵਰਨੇਮ ਐਂਟਰੀ ਦੋਵਾਂ ਵਾਂਗ ਹੀ ਹੋਸਟਨੇਮ ਦੀ ਵਰਤੋਂ ਕਰੋਗੇ।
ਸਰਵਰ ਸੰਰਚਨਾ ਲਿਖਣਾ
ਇੰਸਟਾਲਰ ਦੁਆਰਾ ਭੇਜੇ ਗਏ ਸੰਰਚਨਾ ਦਾ ਬੈਕਅੱਪ ਲਓ, ਫਿਰ ਸੰਪਾਦਨ ਲਈ ਫਾਈਲ ਖੋਲ੍ਹੋ:
cp /usr/local/etc/xray/config.json /usr/local/etc/xray/config.json.orig
nano /usr/local/etc/xray/config.json
ਸੰਪਾਦਨ ਲਈ ਸੰਰਚਨਾ ਫਾਈਲ ਖੋਲ੍ਹੋ:
nano /usr/local/etc/xray/config.json
ਪੂਰੀ ਫਾਈਲ ਨੂੰ ਹੇਠਾਂ ਦਿੱਤੇ ਟੈਂਪਲੇਟ ਨਾਲ ਬਦਲੋ, ਸੈਕਸ਼ਨ 4 ਤੋਂ ਆਪਣਾ ਖੁਦ ਦਾ UUID, PrivateKey, ਛੋਟਾ ID, ਅਤੇ ਟਾਰਗੇਟ ਹੋਸਟਨੇਮ (ਅਤੇ ਸੈਕਸ਼ਨ 2 ਵਿੱਚ ਖੋਲ੍ਹਿਆ ਗਿਆ ਪੋਰਟ, ਜੇਕਰ ਤੁਸੀਂ ਇਸਨੂੰ 443 ਤੋਂ ਬਦਲਿਆ ਹੈ) ਦੀ ਥਾਂ ਲਓ:
{
  "log": {
    "loglevel": "warning"
  },
  "inbounds": [
    {
      "listen": "0.0.0.0",
      "port": 443,
      "protocol": "vless",
      "settings": {
        "users": [
          {
            "id": "YOUR-UUID-HERE",
            "flow": "xtls-rprx-vision",
            "email": "client1"
          }
        ],
        "decryption": "none"
      },
      "streamSettings": {
        "method": "raw",
        "security": "reality",
        "realitySettings": {
          "show": false,
          "target": "www.microsoft.com:443",
          "serverNames": ["www.microsoft.com"],
          "privateKey": "YOUR-SERVER-PRIVATE-KEY",
          "shortIds": ["YOUR-SHORT-ID"]
        }
      }
    }
  ],
  "outbounds": [
    { "protocol": "freedom", "tag": "direct" },
    { "protocol": "blackhole", "tag": "blocked" }
  ]
}
ਫਾਈਲ ਨੂੰ ਸੇਵ ਕਰਨ ਲਈ Ctrl+O (WriteOut) ਦਬਾਓ।
ਫਾਈਲ ਨਾਮ ਦੀ ਪੁਸ਼ਟੀ ਕਰਨ ਲਈ ਐਂਟਰ ਦਬਾਓ।
ਨੈਨੋ ਤੋਂ ਬਾਹਰ ਆਉਣ ਲਈ Ctrl+X ਦਬਾਓ।
ਮਹੱਤਵਪੂਰਨ ਖੇਤਰ: users[].id ਭਾਗ 4 ਤੋਂ UUID ਹੈ; users[].flow XTLS ਵਿਜ਼ਨ ਨੂੰ ਚਾਲੂ ਕਰਦਾ ਹੈ; ਵਿਧੀ (ਪਹਿਲਾਂ ਨੈੱਟਵਰਕ ਕਿਹਾ ਜਾਂਦਾ ਸੀ) RAW ਟ੍ਰਾਂਸਪੋਰਟ ਦੀ ਚੋਣ ਕਰਦੀ ਹੈ, ਸਧਾਰਨ TCP-ਅਧਾਰਤ ਵਿਧੀ ਜਿਸਦੀ ਅਸਲੀਅਤ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ; ਟਾਰਗੇਟ ਅਤੇ ਸਰਵਰਨੇਮ ਉਹ ਸਾਈਟ ਹਨ ਜੋ ਤੁਸੀਂ ਭਾਗ 4 ਵਿੱਚ ਟੈਸਟ ਕੀਤੀ ਸੀ; privateKey ਸਰਵਰ-ਸਾਈਡ X25519 ਕੁੰਜੀ ਹੈ, ਕਦੇ ਵੀ ਪਾਸਵਰਡ ਮੁੱਲ ਨਹੀਂ; shortIds ਹਰੇਕ ਛੋਟੇ ID ਕਲਾਇੰਟਾਂ ਨੂੰ ਪੇਸ਼ ਕਰਨ ਦੀ ਆਗਿਆ ਦਿੰਦਾ ਹੈ। ਬਾਅਦ ਵਿੱਚ ਹੋਰ ਉਪਭੋਗਤਾਵਾਂ ਨੂੰ ਜੋੜਨ ਲਈ, ਉਪਭੋਗਤਾ ਐਰੇ ਵਿੱਚ ਵਾਧੂ ਵਸਤੂਆਂ ਸ਼ਾਮਲ ਕਰੋ, ਹਰੇਕ ਦੇ ਆਪਣੇ UUID ਅਤੇ ਈਮੇਲ ਲੇਬਲ ਦੇ ਨਾਲ, ਫਿਰ ਸੇਵਾ ਨੂੰ ਮੁੜ ਚਾਲੂ ਕਰੋ।
Xray 26.3.27 ਤੋਂ, ਇੱਕ Reality ਇਨਬਾਉਂਡ ਜਿਸ ਵਿੱਚ ਕੋਈ ਸਪੱਸ਼ਟ minClientVer ਫੀਲਡ ਨਹੀਂ ਹੈ, ਸਰਵਰ ਦੇ ਆਪਣੇ ਕੋਰ ਵਰਜਨ - ਪੁਰਾਣੇ ਕਲਾਇੰਟ ਐਪਸ (ਇੱਕ ਪੁਰਾਣਾ v2rayN, v2rayNG, ਜਾਂ Streisand ਬਿਲਡ ਜੋ ਇੱਕ ਪੁਰਾਣੇ Xray-core ਨੂੰ ਬੰਡਲ ਕਰਦਾ ਹੈ) ਨੂੰ ਚੁੱਪਚਾਪ ਕਨੈਕਟ ਕਰਨ ਦੀ ਬਜਾਏ ਟਾਰਗੇਟ ਦੇ ਫਾਲਬੈਕ ਪੰਨੇ 'ਤੇ ਰੀਡਾਇਰੈਕਟ ਕੀਤਾ ਜਾਂਦਾ ਹੈ, ਕਲਾਇੰਟ ਵਿੱਚ ਕੋਈ ਗਲਤੀ ਨਹੀਂ ਹੁੰਦੀ ਅਤੇ ਸਰਵਰ ਲੌਗ ਵਿੱਚ ਸਪੱਸ਼ਟ ਤੌਰ 'ਤੇ ਕੁਝ ਵੀ ਗਲਤ ਨਹੀਂ ਹੁੰਦਾ। ਜੇਕਰ ਇੱਕ ਕਲਾਇੰਟ ਜੋ ਅੱਪਡੇਟ ਤੋਂ ਬਾਅਦ ਅਚਾਨਕ ਕੰਮ ਕਰਦਾ ਸੀ, ਤਾਂ ਪਹਿਲਾਂ ਕਲਾਇੰਟ ਐਪ ਨੂੰ ਅੱਪਡੇਟ ਕਰਨ ਦੀ ਕੋਸ਼ਿਸ਼ ਕਰੋ; ਜੇਕਰ ਇਹ ਸੰਭਵ ਨਹੀਂ ਹੈ, ਤਾਂ realitySettings ਦੇ ਅੰਦਰ "minClientVer": "25.9.11" (ਜਾਂ ਕੋਈ ਹੋਰ ਪੁਰਾਣਾ ਬੇਸਲਾਈਨ) ਜੋੜੋ, ਉਸ ਪੁਰਾਣੇ ਕਲਾਇੰਟ ਦੇ TLS ਫਿੰਗਰਪ੍ਰਿੰਟ ਨੂੰ ਇੱਕ ਆਧੁਨਿਕ ਬ੍ਰਾਊਜ਼ਰ ਨਾਲ ਥੋੜ੍ਹਾ ਘੱਟ ਇਕਸਾਰ ਬਣਾਉਣ ਦੀ ਕੀਮਤ 'ਤੇ।
ਪ੍ਰਮਾਣਿਤ ਕਰੋ ਅਤੇ ਮੁੜ-ਚਾਲੂ ਕਰੋ
ਲਾਈਵ ਸੇਵਾ ਨੂੰ ਮੁੜ ਚਾਲੂ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਸੰਰਚਨਾ ਦੀ ਜਾਂਚ ਕਰੋ — ਇਹ JSON ਟਾਈਪੋ ਅਤੇ ਅਸਮਰਥਿਤ ਖੇਤਰਾਂ ਨੂੰ ਪ੍ਰੌਕਸੀ ਨੂੰ ਬੰਦ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਫੜ ਲੈਂਦਾ ਹੈ:
/usr/local/bin/xray run -test -c /usr/local/etc/xray/config.json
ਸੇਵਾ ਸ਼ੁਰੂ ਕਰਨਾ ਅਤੇ ਆਟੋਸਟਾਰਟ ਨੂੰ ਸਮਰੱਥ ਬਣਾਉਣਾ
ਨਵੀਂ ਸੰਰਚਨਾ ਨਾਲ Xray ਨੂੰ ਮੁੜ ਚਾਲੂ ਕਰੋ ਅਤੇ ਇਸਨੂੰ ਰੀਬੂਟ ਕਰਨ 'ਤੇ ਆਪਣੇ ਆਪ ਸ਼ੁਰੂ ਹੋਣ ਦੇ ਯੋਗ ਬਣਾਓ:
systemctl enable --now xray
systemctl restart xray
systemctl status xray --no-pager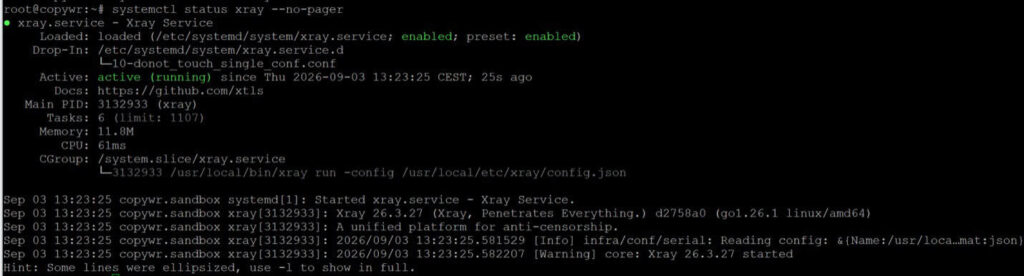
ਸਥਿਤੀ ਨੂੰ ਕਿਰਿਆਸ਼ੀਲ (ਚੱਲ ਰਿਹਾ) ਦਿਖਾਉਣਾ ਚਾਹੀਦਾ ਹੈ। ਪੁਸ਼ਟੀ ਕਰੋ ਕਿ ਕੁਝ ਅਸਲ ਵਿੱਚ ਪੋਰਟ 443 'ਤੇ ਸੁਣ ਰਿਹਾ ਹੈ:
ss -lntp | grep ':443'
ਜੇਕਰ Xray ਸ਼ੁਰੂ ਨਹੀਂ ਹੁੰਦਾ, ਤਾਂ ਇਹ ਦੇਖਣ ਦਾ ਸਭ ਤੋਂ ਤੇਜ਼ ਤਰੀਕਾ ਹੈ ਕਿ ਕਿਉਂ systemd ਜਰਨਲ (ਆਮ ਤੌਰ 'ਤੇ Linux ਲੌਗ ਪੜ੍ਹਨ ਦੇ ਪਿਛੋਕੜ ਲਈ, Linux ਲੌਗ ਕਿਵੇਂ ਪੜ੍ਹਨੇ ਹਨ ਅਤੇ ਇਸਨੂੰ ਕਿੱਥੇ ਲੱਭਣਾ ਹੈ ਦੇਖੋ ):
journalctl -u xray -n 50 --no-pagerਕਲਾਇੰਟ ਕਨੈਕਸ਼ਨ ਲਿੰਕ ਬਣਾਉਣਾ
Xray ਕਲਾਇੰਟ ਇੱਕ ਕੌਂਫਿਗ ਫਾਈਲ ਦੀ ਬਜਾਏ ਇੱਕ ਸਿੰਗਲ vless:// ਸ਼ੇਅਰ ਲਿੰਕ ਆਯਾਤ ਕਰਦੇ ਹਨ। ਇਸਨੂੰ ਸੈਕਸ਼ਨ 4 ਵਿੱਚ ਤਿਆਰ ਕੀਤੇ ਮੁੱਲਾਂ ਤੋਂ ਬਣਾਓ (ਕਲਾਇੰਟ ਐਪਸ ਦਾ ਸ਼ੇਅਰ-ਲਿੰਕ ਫਾਰਮੈਟ ਅਜੇ ਵੀ ਟ੍ਰਾਂਸਪੋਰਟ ਲਈ ਪੁਰਾਣੇ ਨਾਮ type=tcp ਦੀ ਵਰਤੋਂ ਕਰਦਾ ਹੈ, ਭਾਵੇਂ JSON ਫੀਲਡ ਨੂੰ ਹੁਣ ਵਿਧੀ ਕਿਹਾ ਜਾਂਦਾ ਹੈ):
ਤੁਹਾਡਾ-UUID — xray uuid ਤੋਂ (ਜਿਵੇਂ ਕਿ, a1b2c3d4-e5f6-7890-abcd-ef1234567890)
ਤੁਹਾਡਾ ਪਾਸਵਰਡ-ਜਨਤਕ-ਕੁੰਜੀ — xray x25519 ਦਾ ਪਾਸਵਰਡ ਹੈ (ਨਹੀਂ ਕਿ ਪ੍ਰਾਈਵੇਟ ਕੁੰਜੀ!)
ਤੁਹਾਡਾ-ਛੋਟਾ-ਆਈਡੀ — openssl rand -hex 8 ਤੋਂ (ਜਿਵੇਂ ਕਿ, a1b2c3d4e5f67890)
your_IP — (ਤੁਹਾਡੇ ਸਰਵਰ ਦਾ IP)
SNI — www.microsoft.com (ਜਾਂ ਤੁਹਾਡਾ ਨਿਸ਼ਾਨਾ)
vless://YOUR-UUID-HERE@your_IP:443?encryption=none&security=reality&sni=www.microsoft.com&fp=chrome&pbk=YOUR-PASSWORD-PUBLIC-KEY&sid=YOUR-SHORT-ID&type=tcp&flow=xtls-rprx-vision#My-Xray-Serverਉਦਾਹਰਨ ਲਿੰਕ:
vless://a1b2c3d4-e5f6-7890-abcd-ef1234567890@your_IP:443?encryption=none&security=reality&sni=www.microsoft.com&fp=chrome&pbk=xyz_public_key_here&sid=a1b2c3d4e5f67890&type=tcp&flow=xtls-rprx-vision#My-Xray-Serverpbk xray x25519 ਤੋਂ ਪਾਸਵਰਡ ਮੁੱਲ ਹੈ (ਪਬਲਿਕ ਕੁੰਜੀ, ਕਦੇ ਵੀ ਪ੍ਰਾਈਵੇਟ ਕੁੰਜੀ ਨਹੀਂ), sni ਟਾਰਗੇਟ ਹੋਸਟਨੇਮ ਨਾਲ ਮੇਲ ਖਾਂਦਾ ਹੈ, ਅਤੇ # ਤੋਂ ਬਾਅਦ ਟੈਕਸਟ ਸਿਰਫ਼ ਇੱਕ ਡਿਸਪਲੇ ਲੇਬਲ ਹੈ ਜਿਸਦਾ ਨਾਮ ਤੁਸੀਂ ਕਿਸੇ ਵੀ ਕਲਾਇੰਟ ਵਿੱਚ ਸੁਤੰਤਰ ਰੂਪ ਵਿੱਚ ਬਦਲ ਸਕਦੇ ਹੋ।
ਇਸਨੂੰ QR ਕੋਡ ਵਿੱਚ ਬਦਲੋ ਤਾਂ ਜੋ ਮੋਬਾਈਲ ਗਾਹਕ ਇਸਨੂੰ ਸਿੱਧਾ ਸਕੈਨ ਕਰ ਸਕਣ:
qrencode -o ~/vless-client.png "vless://YOUR-UUID@your_IP:443?encryption=none&security=reality&sni=www.microsoft.com&fp=chrome&pbk=YOUR-PASSWORD-PUBLIC-KEY&sid=YOUR-SHORT-ID&type=tcp&flow=xtls-rprx-vision#My-Xray-Server"ਜਾਂ ਫਾਈਲ ਸੇਵ ਕੀਤੇ ਬਿਨਾਂ ਇਸਨੂੰ ਸਿੱਧਾ ਟਰਮੀਨਲ ਤੇ ਪ੍ਰਿੰਟ ਕਰੋ:
qrencode -t ansiutf8 "vless://YOUR-UUID@your_IP:443?encryption=none&security=reality&sni=www.microsoft.com&fp=chrome&pbk=YOUR-PASSWORD-PUBLIC-KEY&sid=YOUR-SHORT-ID&type=tcp&flow=xtls-rprx-vision#My-Xray-Server"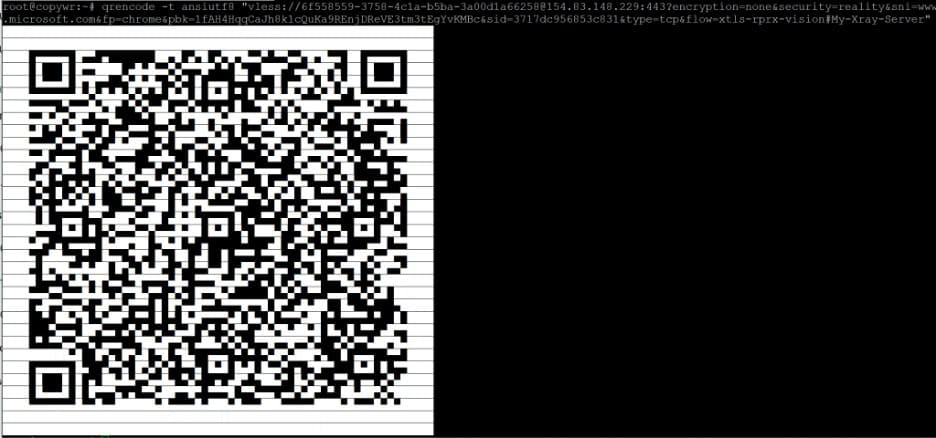
PNG ਨੂੰ scp ਨਾਲ ਆਪਣੇ ਕੰਪਿਊਟਰ 'ਤੇ ਕਾਪੀ ਕਰੋ, ਆਪਣੇ ਕੰਪਿਊਟਰ ਦੇ ਟਰਮੀਨਲ (ਜਾਂ Windows 'ਤੇ PowerShell) ਤੋਂ ਚਲਾਓ, ਸਰਵਰ ਤੋਂ ਨਹੀਂ:
scp root@your_IP:~/vless-client.png .ਵਿੰਡੋਜ਼ ਤੋਂ ਕਨੈਕਟ ਕੀਤਾ ਜਾ ਰਿਹਾ ਹੈ
ਇਸ ਭਾਗ ਵਿੱਚ ਸਭ ਕੁਝ ਤੁਹਾਡੇ ਵਿੰਡੋਜ਼ ਪੀਸੀ 'ਤੇ ਹੁੰਦਾ ਹੈ, SSH 'ਤੇ ਨਹੀਂ - ਕਲਾਇੰਟ ਨੂੰ ਉਸ ਡਿਵਾਈਸ 'ਤੇ ਚਲਾਉਣਾ ਪੈਂਦਾ ਹੈ ਜੋ ਅਸਲ ਵਿੱਚ ਪ੍ਰੌਕਸੀ ਦੀ ਵਰਤੋਂ ਕਰੇਗਾ।
v2rayN ਇੰਸਟਾਲ ਕਰੋ
v2rayN ਇੱਕ ਮੁਫ਼ਤ, ਸਰਗਰਮੀ ਨਾਲ ਸੰਭਾਲਿਆ GUI ਕਲਾਇੰਟ ਬੰਡਲਿੰਗ Xray-core ਹੈ, ਜਿਸ ਵਿੱਚ ਮੂਲ VLESS/Reality ਸਹਾਇਤਾ ਹੈ। ਪ੍ਰੋਜੈਕਟ ਦੇ ਪੰਨੇ ਤੋਂ ਨਵੀਨਤਮ ਰੀਲੀਜ਼ ਡਾਊਨਲੋਡ ਕਰੋ :
Windows 64-bit .zip ਸੰਪਤੀ (ਇੱਕ ਸਵੈ-ਨਿਰਭਰ ਬਿਲਡ ਨੂੰ ਹਾਲੀਆ v2rayN ਸੰਸਕਰਣਾਂ ਵਾਂਗ ਵੱਖਰੇ .NET ਰਨਟਾਈਮ ਦੀ ਲੋੜ ਨਹੀਂ ਹੈ) ਪ੍ਰਾਪਤ ਕਰੋ, ਇਸਨੂੰ ਕਿਤੇ ਵੀ ਐਕਸਟਰੈਕਟ ਕਰੋ, ਅਤੇ v2rayN.exe ਚਲਾਓ।
ਸਰਵਰ ਆਯਾਤ ਕਰੋ
ਸੈਕਸ਼ਨ 7 ਵਿੱਚ ਬਣੇ vless:// ਲਿੰਕ ਨੂੰ ਆਪਣੇ ਕਲਿੱਪਬੋਰਡ ਵਿੱਚ ਕਾਪੀ ਕਰੋ (ਜਾਂ scp ਨਾਲ QR PNG ਕਾਪੀ ਕਰੋ ਅਤੇ ਇਸਨੂੰ ਖੋਲ੍ਹੋ), ਫਿਰ v2rayN ਵਿੱਚ ਸਰਵਰਾਂ ਨੂੰ ਅੱਗੇ ਚੁਣੋ ਕਲਿੱਪਬੋਰਡ ਤੋਂ ਬਲਕ URL ਆਯਾਤ ਕਰੋ (ਜਾਂ ਬਿਲਟ-ਇਨ ਸਕੈਨਰ ਰਾਹੀਂ QR ਕੋਡ ਨੂੰ ਸਕੈਨ ਕਰੋ)। ਨਵਾਂ ਸਰਵਰ ਪ੍ਰੋਫਾਈਲ ਸੂਚੀ ਵਿੱਚ ਤੁਹਾਡੇ ਦੁਆਰਾ # ਤੋਂ ਬਾਅਦ ਸੈੱਟ ਕੀਤੇ ਲੇਬਲ ਦੇ ਨਾਲ ਦਿਖਾਈ ਦਿੰਦਾ ਹੈ।
ਪ੍ਰੋਫਾਈਲ 'ਤੇ ਸੱਜਾ-ਕਲਿੱਕ ਕਰੋ ਅਤੇ ਇਸਨੂੰ ਸਰਗਰਮ ਵਜੋਂ ਚੁਣੋ, ਫਿਰ ਮੁੱਖ ਵਿੰਡੋ ਦੇ ਟੂਲਬਾਰ ਤੋਂ ਸਿਸਟਮ ਪ੍ਰੌਕਸੀ (ਜਾਂ ਪੂਰੀ ਮਸ਼ੀਨ ਨੂੰ ਰੂਟ ਕਰਨ ਲਈ TUN ਮੋਡ) ਨੂੰ ਸਮਰੱਥ ਬਣਾਓ।
ਐਂਡਰਾਇਡ ਤੋਂ ਕਨੈਕਟ ਕੀਤਾ ਜਾ ਰਿਹਾ ਹੈ
ਇੱਥੇ ਸਭ ਕੁਝ ਤੁਹਾਡੇ ਐਂਡਰਾਇਡ ਡਿਵਾਈਸ 'ਤੇ ਹੁੰਦਾ ਹੈ, SSH 'ਤੇ ਨਹੀਂ।
v2rayNG ਇੰਸਟਾਲ ਕਰੋ
v2rayNG, v2rayN ਦਾ ਐਂਡਰਾਇਡ ਹਮਰੁਤਬਾ ਹੈ, ਜੋ ਕਿ ਉਸੇ ਮੇਨਟੇਨਰ ਤੋਂ ਹੈ, ਅਤੇ ਐਂਡਰਾਇਡ 'ਤੇ ਸਭ ਤੋਂ ਵੱਧ ਵਰਤਿਆ ਜਾਣ ਵਾਲਾ Xray ਕਲਾਇੰਟ ਹੈ। ਇਸਨੂੰ Google Play ਤੋਂ ਸਥਾਪਿਤ ਕਰੋ, ਜਾਂ ਜੇਕਰ Play ਤੁਹਾਡੇ ਖੇਤਰ ਵਿੱਚ ਉਪਲਬਧ ਨਹੀਂ ਹੈ ਤਾਂ ਪ੍ਰੋਜੈਕਟ ਦੇ ਰਿਲੀਜ਼ ਪੰਨੇ ਤੋਂ ਸਿੱਧਾ APK ਡਾਊਨਲੋਡ ਕਰੋ :
ਸਰਵਰ ਆਯਾਤ ਕਰੋ
v2rayNG ਖੋਲ੍ਹੋ, ਉੱਪਰ ਸੱਜੇ ਪਾਸੇ + ਬਟਨ 'ਤੇ ਟੈਪ ਕਰੋ, ਅਤੇ vless:// ਲਿੰਕ ਨੂੰ ਕਾਪੀ ਕਰਨ ਤੋਂ ਬਾਅਦ ਕਲਿੱਪਬੋਰਡ ਤੋਂ ਇੰਪੋਰਟ ਕੌਂਫਿਗ ਚੁਣੋ, ਜਾਂ QR ਕੋਡ ਸਕੈਨ ਕਰੋ ਅਤੇ ਕੈਮਰੇ ਨੂੰ ਸੈਕਸ਼ਨ 7 ਵਿੱਚ ਤਿਆਰ ਕੀਤੇ PNG 'ਤੇ ਪੁਆਇੰਟ ਕਰੋ। ਇਸਨੂੰ ਚੁਣਨ ਲਈ ਆਯਾਤ ਕੀਤੇ ਪ੍ਰੋਫਾਈਲ 'ਤੇ ਟੈਪ ਕਰੋ, ਫਿਰ ਹੇਠਾਂ ਗੋਲ ਕਨੈਕਟ ਬਟਨ 'ਤੇ ਟੈਪ ਕਰੋ। ਐਂਡਰਾਇਡ ਪਹਿਲੀ ਵਾਰ VPN ਅਨੁਮਤੀ ਲਈ ਪੁੱਛੇਗਾ — ਸੁਰੰਗ ਸਥਾਪਤ ਕਰਨ ਲਈ ਇਸਨੂੰ ਮਨਜ਼ੂਰੀ ਦਿਓ।
iOS ਤੋਂ ਕਨੈਕਟ ਕੀਤਾ ਜਾ ਰਿਹਾ ਹੈ
ਇੱਥੇ ਸਭ ਕੁਝ ਤੁਹਾਡੇ ਆਈਫੋਨ ਜਾਂ ਆਈਪੈਡ 'ਤੇ ਹੁੰਦਾ ਹੈ, SSH 'ਤੇ ਨਹੀਂ। ਐਪਲ ਦੇ ਐਪ ਸਟੋਰ ਦਿਸ਼ਾ-ਨਿਰਦੇਸ਼ਾਂ ਦਾ ਮਤਲਬ ਹੈ ਕਿ iOS 'ਤੇ Xray/VLESS ਕਲਾਇੰਟ ਆਮ ਤੌਰ 'ਤੇ ਮੁਫ਼ਤ ਹੁੰਦੇ ਹਨ ਪਰ ਕਦੇ-ਕਦਾਈਂ ਭੁਗਤਾਨ ਕੀਤੇ ਜਾਂਦੇ ਹਨ, ਸਿਸਟਮ-ਏਕੀਕ੍ਰਿਤ ਵਿਸ਼ੇਸ਼ਤਾ ਦੀ ਬਜਾਏ ਸਟੈਂਡਅਲੋਨ ਐਪਸ।
ਇੱਕ ਹਕੀਕਤ-ਸਮਰੱਥ ਕਲਾਇੰਟ ਸਥਾਪਤ ਕਰੋ
ਸਟ੍ਰੀਸੈਂਡ ਇੱਕ ਮੁਫ਼ਤ, ਓਪਨ-ਸੋਰਸ ਕਲਾਇੰਟ ਹੈ ਜੋ ਕਈ ਹੋਰ ਪ੍ਰੋਟੋਕੋਲਾਂ ਦੇ ਨਾਲ, ਰਿਐਲਿਟੀ ਦੇ ਨਾਲ VLESS ਦਾ ਸਮਰਥਨ ਕਰਦਾ ਹੈ। ਇਸਨੂੰ ਐਪ ਸਟੋਰ ਵਿੱਚ ਖੋਜੋ, ਜਾਂ ਇਸ ਲਿੰਕ ਨੂੰ ਖੋਲ੍ਹੋ।
ਐਪ ਸਟੋਰ ਕੈਟਾਲਾਗ ਸਟੋਰਫਰੰਟ/ਖੇਤਰ ਅਨੁਸਾਰ ਵੱਖ-ਵੱਖ ਹੁੰਦੇ ਹਨ ਅਤੇ ਸਮੇਂ ਦੇ ਨਾਲ ਬਦਲ ਸਕਦੇ ਹਨ; ਜੇਕਰ ਤੁਹਾਡੇ ਵਿੱਚ Streisand ਦਿਖਾਈ ਨਹੀਂ ਦਿੰਦਾ, ਤਾਂ VLESS+Reality ਸਹਾਇਤਾ ਵਾਲੇ ਵਿਕਲਪਾਂ ਵਿੱਚ Happ, V2Box, ਅਤੇ V2rayTun ਸ਼ਾਮਲ ਹਨ — ਤੁਹਾਡੇ ਖਾਤੇ ਵਿੱਚ ਜੋ ਵੀ ਉਪਲਬਧ ਹੈ ਉਸ ਲਈ ਐਪ ਸਟੋਰ ਦੀ ਖੋਜ ਕਰੋ।
ਸਰਵਰ ਆਯਾਤ ਕਰੋ
vless:// ਲਿੰਕ ਨੂੰ ਆਪਣੇ ਕਲਿੱਪਬੋਰਡ 'ਤੇ ਕਾਪੀ ਕਰੋ, ਕਲਾਇੰਟ ਖੋਲ੍ਹੋ, ਅਤੇ ਇਸਦੇ ਐਡ ਫਰਾਮ ਕਲਿੱਪਬੋਰਡ (ਜਾਂ ਬਰਾਬਰ "ਆਯਾਤ") ਵਿਕਲਪ ਦੀ ਵਰਤੋਂ ਕਰੋ, ਜਾਂ ਕਲਾਇੰਟ ਦੇ ਬਿਲਟ-ਇਨ ਸਕੈਨਰ ਨਾਲ ਸੈਕਸ਼ਨ 7 ਤੋਂ QR ਕੋਡ ਨੂੰ ਸਕੈਨ ਕਰੋ। ਨਵੀਂ ਪ੍ਰੋਫਾਈਲ ਨੂੰ ਟੌਗਲ ਕਰੋ; iOS ਪਹਿਲੀ ਵਾਰ VPN-ਸੰਰਚਨਾ ਅਨੁਮਤੀ ਲਈ ਪੁੱਛੇਗਾ, ਜਿਸਨੂੰ ਤੁਹਾਨੂੰ ਫੇਸ ਆਈਡੀ, ਟੱਚ ਆਈਡੀ, ਜਾਂ ਆਪਣੇ ਪਾਸਕੋਡ ਰਾਹੀਂ ਮਨਜ਼ੂਰੀ ਦੇਣ ਦੀ ਲੋੜ ਹੋਵੇਗੀ।
ਕਨੈਕਸ਼ਨ ਦੀ ਪੁਸ਼ਟੀ ਕੀਤੀ ਜਾ ਰਹੀ ਹੈ
ਸੈਕਸ਼ਨ 8, 9, ਜਾਂ 10 ਤੋਂ ਸੁਰੰਗ ਨੂੰ ਕਿਰਿਆਸ਼ੀਲ ਕਰਕੇ, ਆਪਣੀ ਡਿਵਾਈਸ 'ਤੇ ਵਾਪਸ ਜਾਓ (SSH ਸੈਸ਼ਨ ਨਹੀਂ) ਅਤੇ ਬ੍ਰਾਊਜ਼ਰ ਵਿੱਚ ਕੋਈ ਵੀ "what's my IP" ਚੈਕਰ ਖੋਲ੍ਹੋ — ਦਿਖਾਇਆ ਗਿਆ ਪਤਾ ਤੁਹਾਡੇ VPS ਦੇ ਤੁਹਾਡੇ IP ਪਤੇ ਨਾਲ ਮੇਲ ਖਾਂਦਾ ਹੋਣਾ ਚਾਹੀਦਾ ਹੈ।
ਇਸਦੀ ਬਜਾਏ ਸਰਵਰ ਸਾਈਡ ਤੋਂ ਪੁਸ਼ਟੀ ਕਰਨ ਲਈ, ਕਨੈਕਸ਼ਨ ਗਤੀਵਿਧੀ ਲਈ systemd ਜਰਨਲ ਦੀ ਜਾਂਚ ਕਰੋ ਅਤੇ ਪੋਰਟ 443 'ਤੇ ਇੱਕ ਸਥਾਪਿਤ TCP ਸੈਸ਼ਨ ਦੀ ਪੁਸ਼ਟੀ ਕਰੋ:
journalctl -u xray -n 50 --no-pager
ss -tnp | grep ':443'
ਡਿਫਾਲਟ "ਚੇਤਾਵਨੀ" ਲੌਗ ਪੱਧਰ 'ਤੇ Xray ਵਿਅਕਤੀਗਤ ਕਨੈਕਸ਼ਨਾਂ ਬਾਰੇ ਜ਼ਿਆਦਾ ਪ੍ਰਿੰਟ ਨਹੀਂ ਕਰਦਾ; ਜੇਕਰ ਤੁਹਾਨੂੰ ਸਮੱਸਿਆ ਨਿਪਟਾਰਾ ਕਰਦੇ ਸਮੇਂ ਹੋਰ ਵੇਰਵੇ ਦੇਖਣ ਦੀ ਲੋੜ ਹੈ, ਤਾਂ config.json ਵਿੱਚ "loglevel": "info" ਨੂੰ ਅਸਥਾਈ ਤੌਰ 'ਤੇ ਸੈੱਟ ਕਰੋ ਅਤੇ ਸੇਵਾ ਨੂੰ ਮੁੜ ਚਾਲੂ ਕਰੋ, ਫਿਰ ਚੀਜ਼ਾਂ ਕੰਮ ਕਰਨ ਤੋਂ ਬਾਅਦ ਇਸਨੂੰ ਚੇਤਾਵਨੀ 'ਤੇ ਵਾਪਸ ਬਦਲੋ।
ਹਵਾਲਾ:
|
ਫੀਲਡ |
ਮੁੱਲ |
|
ਦਾ ਪਤਾ |
ਤੁਹਾਡੇ VPS ਦਾ ਜਨਤਕ IP ਪਤਾ |
|
ਪੋਰ੍ਟ |
443 (ਉਹੀ ਪੋਰਟ ਜੋ ਸੈਕਸ਼ਨ 2 ਵਿੱਚ ਖੁੱਲ੍ਹੀ ਸੀ) |
|
ਯੂਯੂਆਈਡੀ / ਆਈਡੀ |
ਤੁਹਾਡਾ-UUID-ਇੱਥੇ — ਐਕਸ-ਰੇ uuid ਨਾਲ ਭਾਗ 4 ਵਿੱਚ ਤਿਆਰ ਕੀਤਾ ਗਿਆ |
|
ਫਲੋ |
xtls-rprx-vision — ਦੋਵਾਂ ਪਾਸਿਆਂ ਤੋਂ ਮੇਲ ਖਾਂਦਾ ਹੋਣਾ ਚਾਹੀਦਾ ਹੈ |
|
ਸੁਰੱਖਿਆ |
ਅਸਲੀਅਤ |
|
SNI / ਸਰਵਰਨੇਮ |
ਭਾਗ 4 ਵਿੱਚ ਟੈਸਟ ਕੀਤਾ ਗਿਆ ਟੀਚਾ ਹੋਸਟਨੇਮ, ਜਿਵੇਂ ਕਿ www.microsoft.com |
|
ਫਿੰਗਰਪ੍ਰਿੰਟ (fp) |
ਕਰੋਮ — ਇੱਕ ਸਮਰਥਿਤ uTLS ਫਿੰਗਰਪ੍ਰਿੰਟ; ਕਲਾਇੰਟ 'ਤੇ ਸੈੱਟ ਹੋਣਾ ਲਾਜ਼ਮੀ ਹੈ |
|
ਪਬਲਿਕ ਕੁੰਜੀ / pbk |
xray x25519 ਤੋਂ ਪਾਸਵਰਡ ਮੁੱਲ — ਕਦੇ ਵੀ PrivateKey ਨਹੀਂ |
|
ਛੋਟਾ ਆਈਡੀ / sid |
openssl rand -hex 8 ਨਾਲ ਤਿਆਰ ਕੀਤਾ ਗਿਆ; shortIds ਵਿੱਚ ਇੱਕ ਮੁੱਲ ਨਾਲ ਮੇਲ ਖਾਂਦਾ ਹੋਣਾ ਚਾਹੀਦਾ ਹੈ। |
ਸਿੱਟਾ
ਇਸ ਗਾਈਡ ਦੀ ਪਾਲਣਾ ਕਰਨ ਨਾਲ ਤੁਹਾਡਾ VPS ਆਪਣਾ Xray VLESS+Reality ਸਰਵਰ ਚਲਾ ਰਿਹਾ ਹੈ, ਜੋ ਕਿ ਇੱਕ ਅਸਲੀ ਵੈੱਬਸਾਈਟ 'ਤੇ ਆਮ HTTPS ਟ੍ਰੈਫਿਕ ਦੇ ਰੂਪ ਵਿੱਚ ਭੇਸ ਵਿੱਚ ਹੈ, ਜਿਸ ਵਿੱਚ ਕੋਈ ਡੋਮੇਨ ਅਤੇ ਕੋਈ ਸਰਟੀਫਿਕੇਟ ਨਹੀਂ ਹੈ। ਇਹ ਸੇਵਾ systemd ਯੂਨਿਟ xray ਦੇ ਤੌਰ 'ਤੇ ਚੱਲਦੀ ਹੈ ਅਤੇ ਤੁਹਾਡੇ ਵੱਲੋਂ ਕੋਈ ਕਾਰਵਾਈ ਕੀਤੇ ਬਿਨਾਂ ਰੀਬੂਟ ਹੋਣ ਤੋਂ ਬਾਅਦ ਵੀ ਬਚ ਜਾਂਦੀ ਹੈ।
ਕਿਸੇ ਵੀ ਸਮੇਂ ਨਵੇਂ ਕਲਾਇੰਟਸ ਨੂੰ config.json ਵਿੱਚ ਯੂਜ਼ਰ ਐਰੇ ਵਿੱਚ xray uuid ਤੋਂ ਇੱਕ ਤਾਜ਼ਾ UUID ਅਤੇ ਇੱਕ ਵੱਖਰੇ ਈਮੇਲ ਲੇਬਲ ਨਾਲ ਜੋੜ ਕੇ, ਫਿਰ ਸੇਵਾ ਨੂੰ ਮੁੜ ਚਾਲੂ ਕਰਕੇ (systemctl restart xray) ਅਤੇ ਸੈਕਸ਼ਨ 7 ਤੋਂ ਉਸ ਉਪਭੋਗਤਾ ਦਾ ਆਪਣਾ ਸਾਂਝਾ ਲਿੰਕ ਬਣਾ ਕੇ ਨਵੇਂ ਕਲਾਇੰਟਸ ਸ਼ਾਮਲ ਕਰੋ। ਪ੍ਰਤੀ ਵਿਅਕਤੀ ਜਾਂ ਡਿਵਾਈਸ ਵੱਖਰੇ UUID ਕਿਸੇ ਹੋਰ ਨੂੰ ਪਰੇਸ਼ਾਨ ਕੀਤੇ ਬਿਨਾਂ ਇੱਕ ਨੂੰ ਰੱਦ ਕਰਨਾ ਸੰਭਵ ਬਣਾਉਂਦੇ ਹਨ।
ਸਰਵਰ ਚੱਲਣ ਤੋਂ ਬਾਅਦ ਕੁਝ ਆਦਤਾਂ ਜੋ ਬਣਾਈ ਰੱਖਣ ਯੋਗ ਹਨ:
- Xray ਨੂੰ ਪੈਚ ਕਰਕੇ ਰੱਖੋ। ਸੈਕਸ਼ਨ 3 ਤੋਂ ਇੰਸਟਾਲ ਸਕ੍ਰਿਪਟ ਨੂੰ ਸਮੇਂ-ਸਮੇਂ 'ਤੇ ਦੁਬਾਰਾ ਚਲਾਓ — ਇਹ ਮੌਜੂਦਾ ਇੰਸਟਾਲੇਸ਼ਨ ਨੂੰ ਅੱਪਗ੍ਰੇਡ ਕਰਦਾ ਹੈ — ਅਤੇ ਕਲਾਇੰਟ ਐਪਸ ਨੂੰ ਵੀ ਅੱਪਡੇਟ ਰੱਖਦਾ ਹੈ, ਸੈਕਸ਼ਨ 5 ਵਿੱਚ ਨੋਟ ਕੀਤੇ ਗਏ minClientVer ਵਿਵਹਾਰ ਨੂੰ ਦੇਖਦੇ ਹੋਏ।
- config.json ਦਾ ਬੈਕਅੱਪ ਸਰਵਰ ਤੋਂ ਕਿਤੇ ਪ੍ਰਾਈਵੇਟ ਰੱਖੋ। ਇਸ ਵਿੱਚ ਸਰਵਰ ਦੀ ਰਿਐਲਿਟੀ ਪ੍ਰਾਈਵੇਟ ਕੁੰਜੀ ਅਤੇ ਹਰੇਕ ਕਲਾਇੰਟ ਦਾ UUID ਹੈ; ਇਸਨੂੰ ਗੁਆਉਣ ਦਾ ਮਤਲਬ ਹੈ ਹਰੇਕ ਡਿਵਾਈਸ ਲਈ ਕ੍ਰੇਡੇੰਸ਼ਿਅਲ ਦੁਬਾਰਾ ਤਿਆਰ ਕਰਨਾ।
- ਗੁਆਚੇ ਡਿਵਾਈਸਾਂ ਨੂੰ ਤੁਰੰਤ ਰੱਦ ਕਰੋ। config.json ਵਿੱਚ ਯੂਜ਼ਰ ਐਰੇ ਤੋਂ ਸੰਬੰਧਿਤ ਐਂਟਰੀ ਹਟਾਓ ਅਤੇ ਸੇਵਾ ਨੂੰ ਮੁੜ ਚਾਲੂ ਕਰੋ।
ਜੇਕਰ ਕਨੈਕਸ਼ਨ ਨਹੀਂ ਆਉਂਦਾ, ਤਾਂ ਕ੍ਰਮ ਵਿੱਚ ਜਾਂਚ ਕਰੋ:
- ਸੇਵਾ ਸਥਿਤੀ (systemctl ਸਥਿਤੀ xray --no-pager) ਅਤੇ ਜਰਨਲ (journalctl -u xray -n 50 --no-pager)
- ਫਾਇਰਵਾਲ ਨਿਯਮ (ufw ਸਥਿਤੀ — ਪੋਰਟ 443/tcp ਖੁੱਲ੍ਹਾ ਹੋਣਾ ਚਾਹੀਦਾ ਹੈ)
- ਉਹ ਪੋਰਟ 443 ਪਹਿਲਾਂ ਹੀ ਕਿਸੇ ਹੋਰ ਸੇਵਾ ਨਾਲ ਜੁੜਿਆ ਨਹੀਂ ਹੈ (ss -lntp | grep ':443' ਸਿਰਫ਼ xray ਦਿਖਾਏਗਾ)
- ਕਿ ਕਲਾਇੰਟ ਵਿੱਚ UUID, ਪਬਲਿਕ ਕੁੰਜੀ, ਛੋਟਾ ID, SNI, ਅਤੇ ਪ੍ਰਵਾਹ config.json ਨਾਲ ਬਿਲਕੁਲ ਮੇਲ ਖਾਂਦੇ ਹਨ — ਇੱਕ ਸਿੰਗਲ ਬੇਮੇਲ ਅੱਖਰ ਚੁੱਪਚਾਪ ਹੈਂਡਸ਼ੇਕ ਨੂੰ ਅਸਫਲ ਕਰਦਾ ਹੈ
- ਅਸਲੀਅਤ ਦਾ ਨਿਸ਼ਾਨਾ ਖੁਦ, ਐਕਸਰੇ ਟੀਐਲਐਸ ਪਿੰਗ ਦੇ ਨਾਲ :443, ਜੇਕਰ ਸਾਈਟ ਨੇ ਆਪਣੀ TLS ਸੰਰਚਨਾ ਬਦਲ ਦਿੱਤੀ ਹੈ
ਕੀ ਤੁਸੀਂ Xray ਦੀ ਤੁਲਨਾ ਹੋਰ ਵਿਕਲਪਾਂ ਨਾਲ ਕਰ ਰਹੇ ਹੋ? AmneziaWG ਸਰਵਰ ਡਿਪਲਾਇਮੈਂਟ ਗਾਈਡ ਅਤੇ WireGuard-ਅਧਾਰਿਤ ਵਿਕਲਪਾਂ ਲਈ ਆਪਣੇ ਸਰਵਰ 'ਤੇ Wireguard VPN ਕਿਵੇਂ ਸੈਟ ਅਪ ਕਰਨਾ ਹੈ , ਜਾਂ ਨੁਕਸਾਨਦੇਹ ਜਾਂ ਭਾਰੀ ਫਿਲਟਰ ਕੀਤੇ ਨੈੱਟਵਰਕਾਂ ਲਈ ਬਣਾਏ ਗਏ ਦੋ ਹੋਰ ਸੈਂਸਰਸ਼ਿਪ-ਰੋਧਕ ਪ੍ਰੋਟੋਕੋਲਾਂ ਲਈ Hysteria2 ਅਤੇ TUIC ਸੈੱਟਅੱਪ ਵੇਖੋ। ਜੇਕਰ ਤੁਹਾਨੂੰ ਪੂਰੇ ਟਨਲਿੰਗ ਸੈੱਟਅੱਪ ਦੀ ਬਜਾਏ ਸਿਰਫ਼ ਇੱਕ ਸਧਾਰਨ ਪ੍ਰੌਕਸੀ ਦੀ ਲੋੜ ਹੈ, ਤਾਂ CentOS/ArchLinux 'ਤੇ 3proxy ਸੰਰਚਨਾ ਇੱਕ ਬਹੁਤ ਹਲਕਾ ਵਿਕਲਪ ਹੈ, ਅਤੇ Linux 'ਤੇ ਪੁਰਾਣਾ VPN ਸਰਵਰ ਸੈੱਟਅੱਪ: PPTP ਜਾਂ OpenVPN? ਪ੍ਰੋਟੋਕੋਲ ਨੂੰ ਕਵਰ ਕਰਦਾ ਹੈ ਜੋ ਸੈੱਟਅੱਪ ਕਰਨ ਲਈ ਸਰਲ ਹਨ ਪਰ DPI ਲਈ ਖੋਜਣ ਅਤੇ ਬਲਾਕ ਕਰਨ ਲਈ ਬਹੁਤ ਆਸਾਨ ਹਨ। ਪ੍ਰੌਕਸੀ ਦੇ ਲਾਈਵ ਹੋਣ ਤੋਂ ਬਾਅਦ ਆਮ ਸਰਵਰ ਸਖ਼ਤ ਹੋਣ ਲਈ, Linux ਉਪਭੋਗਤਾ: ਪ੍ਰਬੰਧਨ ਅਤੇ ਅਨੁਮਤੀਆਂ ਵੇਖੋ ।
