


ਜ਼ਿਆਦਾ ਤੋਂ ਜ਼ਿਆਦਾ ਲੋਕ ਭੁਗਤਾਨ ਕੀਤੀਆਂ, ਤਿਆਰ ਸੇਵਾਵਾਂ 'ਤੇ ਨਿਰਭਰ ਕਰਨ ਦੀ ਬਜਾਏ ਆਪਣਾ VPN ਚਲਾ ਰਹੇ ਹਨ: ਇਹ ਸਸਤਾ ਹੈ, ਗੋਪਨੀਯਤਾ ਲਈ ਬਿਹਤਰ ਹੈ, ਅਤੇ ਤੁਹਾਨੂੰ ਸਰਵਰ ਦਾ ਪੂਰਾ ਨਿਯੰਤਰਣ ਦਿੰਦਾ ਹੈ। ਹਮਲਾਵਰ ਨੈੱਟਵਰਕ ਬਲਾਕਿੰਗ ਵਾਲੇ ਖੇਤਰਾਂ ਲਈ ਸਭ ਤੋਂ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਵਿਕਲਪਾਂ ਵਿੱਚੋਂ ਇੱਕ AmneziaWG ਹੈ, ਜੋ ਕਿ Amnezia ਪ੍ਰੋਜੈਕਟ ਦੁਆਰਾ ਵਾਇਰਗਾਰਡ ਦੇ ਸਿਖਰ 'ਤੇ ਵਿਕਸਤ ਕੀਤਾ ਗਿਆ ਇੱਕ ਪ੍ਰੋਟੋਕੋਲ ਹੈ।
ਕਲਾਸਿਕ ਵਾਇਰਗਾਰਡ ਤੇਜ਼ ਅਤੇ ਭਰੋਸੇਮੰਦ ਹੈ, ਪਰ ਇਸਦਾ ਇੱਕ ਸਥਿਰ ਪੈਕੇਟ ਢਾਂਚਾ ਅਤੇ ਇੱਕ ਅਨੁਮਾਨਯੋਗ ਹੈਂਡਸ਼ੇਕ ਹੈ, ਜਿਸਨੂੰ DPI (ਡੀਪ ਪੈਕੇਟ ਇੰਸਪੈਕਸ਼ਨ) ਸਿਸਟਮ ਭਰੋਸੇਯੋਗ ਢੰਗ ਨਾਲ ਫਿੰਗਰਪ੍ਰਿੰਟ ਅਤੇ ਬਲਾਕ ਕਰ ਸਕਦੇ ਹਨ। AmneziaWG ਇਸਦਾ ਹੱਲ ਕਰਦਾ ਹੈ: ਇਹ ਆਮ ਵਾਇਰਗਾਰਡ ਕਨੈਕਸ਼ਨ ਵਿੱਚ ਜੰਕ ਪੈਕੇਟ ਜੋੜਦਾ ਹੈ, ਹੈਡਰਾਂ ਨੂੰ ਬੇਤਰਤੀਬ ਬਣਾਉਂਦਾ ਹੈ, ਅਤੇ ਹੈਂਡਸ਼ੇਕ ਖੇਤਰਾਂ ਦੇ ਆਕਾਰ ਨੂੰ ਬਦਲਦਾ ਹੈ — ਇਸ ਲਈ ਵਾਇਰਗਾਰਡ ਦਾ ਵਿਸ਼ੇਸ਼ ਦਸਤਖਤ ਗਾਇਬ ਹੋ ਜਾਂਦਾ ਹੈ ਅਤੇ ਟ੍ਰੈਫਿਕ ਹੁਣ ਆਮ UDP ਟ੍ਰੈਫਿਕ ਤੋਂ ਵੱਖਰਾ ਨਹੀਂ ਰਹਿੰਦਾ।
ਕੀ ਤੁਸੀਂ ਪਹਿਲਾਂ ਹੀ ਇੱਕ ਕਲਾਸਿਕ ਟਨਲ ਚਲਾ ਰਹੇ ਹੋ ਅਤੇ ਸੋਚ ਰਹੇ ਹੋ ਕਿ ਕੀ ਇਹ ਬਦਲਣ ਦੇ ਯੋਗ ਹੈ? ਇਸਦੀ ਤੁਲਨਾ Linux 'ਤੇ VPN ਸਰਵਰ ਸੈੱਟਅੱਪ ਵਿੱਚ ਇੱਕ ਸਧਾਰਨ OpenVPN/PPTP ਸੈੱਟਅੱਪ ਨਾਲ ਕਰੋ: PPTP ਜਾਂ OpenVPN? , ਜਾਂ ਆਪਣੇ ਸਰਵਰ 'ਤੇ Wireguard VPN ਕਿਵੇਂ ਸੈੱਟਅੱਪ ਕਰਨਾ ਹੈ ਵਿੱਚ ਵਨੀਲਾ ਵਾਇਰਗਾਰਡ (ਕੋਈ ਉਲਝਣ ਨਹੀਂ) ਨਾਲ ਕਰੋ ।
ਇਹ ਗਾਈਡ ਡੌਕਰ ਜਾਂ ਵੈੱਬ ਪੈਨਲ ਤੋਂ ਬਿਨਾਂ, ਹੱਥੀਂ ਇੱਕ AmneziaWG ਸਰਵਰ ਸੈੱਟ ਕਰਦੀ ਹੈ — VPS 'ਤੇ ਹੀ ਸਭ ਤੋਂ ਛੋਟਾ ਸੰਭਵ ਫੁੱਟਪ੍ਰਿੰਟ, ਪੂਰੀ ਤਰ੍ਹਾਂ ਕਮਾਂਡ ਲਾਈਨ ਤੋਂ ਕੌਂਫਿਗਰ ਕੀਤਾ ਗਿਆ ਹੈ। ਇਹ ਸਭ ਤੋਂ ਹਲਕਾ ਵਿਕਲਪ ਹੈ ਅਤੇ ਇੱਕ ਬਜਟ VPS 'ਤੇ ਵਧੀਆ ਕੰਮ ਕਰਦਾ ਹੈ, ਕਿਉਂਕਿ ਇਸਨੂੰ ਕਿਸੇ GUI, ਕਿਸੇ ਡੇਟਾਬੇਸ ਅਤੇ ਕਿਸੇ ਰਿਵਰਸ ਪ੍ਰੌਕਸੀ ਦੀ ਲੋੜ ਨਹੀਂ ਹੈ। ਹੇਠਾਂ ਦਿੱਤਾ ਉਦਾਹਰਨ ਸਰਵਰ ਇੱਕ ਪਲੇਸਹੋਲਡਰ IP ਐਡਰੈੱਸ ਦੀ ਵਰਤੋਂ ਕਰਦਾ ਹੈ — ਇਸਨੂੰ ਆਪਣੇ VPS ਦੇ ਐਡਰੈੱਸ ਨਾਲ ਬਦਲੋ ਜਿੱਥੇ ਵੀ ਇਹ ਦਿਖਾਈ ਦਿੰਦਾ ਹੈ।
ਤੁਹਾਨੂੰ ਕੀ ਚਾਹੀਦਾ ਹੈ: Ubuntu 22.04/24.04 ਜਾਂ Debian 11/12 ਚਲਾ ਰਿਹਾ VPS, ਰੂਟ ਐਕਸੈਸ, ਅਤੇ ਤੁਹਾਡੇ VPS ਦਾ IP ਪਤਾ। ਇੱਕ ਡੋਮੇਨ ਨਾਮ ਦੀ ਲੋੜ ਨਹੀਂ ਹੈ — AmneziaWG ਸਰਟੀਫਿਕੇਟਾਂ ਦੀ ਵਰਤੋਂ ਨਹੀਂ ਕਰਦਾ ਹੈ, ਇਸ ਲਈ ਰੀਨਿਊ ਕਰਨ ਲਈ ਕੁਝ ਵੀ ਨਹੀਂ ਹੈ ਅਤੇ DPI ਲਈ TLS ਹੈਂਡਸ਼ੇਕ ਵਜੋਂ ਫਲੈਗ ਕਰਨ ਲਈ ਕੁਝ ਵੀ ਨਹੀਂ ਹੈ।
ਕੀ ਤੁਹਾਡੇ ਕੋਲ ਅਜੇ ਤੱਕ ਸਰਵਰ ਨਹੀਂ ਹੈ? ਵੇਖੋ ਕਿ ਸਰਵਰ ਕਿਵੇਂ ਆਰਡਰ ਕਰਨਾ ਹੈ
ਸਰਵਰ ਨਾਲ ਜੁੜ ਰਿਹਾ ਹੈ
ਵਿੰਡੋਜ਼ (ਪੁਟੀ)
PuTTY ਖੋਲ੍ਹੋ, ਹੋਸਟ ਨੇਮ ਖੇਤਰ ਵਿੱਚ ਆਪਣਾ VPS IP ਪਤਾ ਦਰਜ ਕਰੋ, ਪੋਰਟ ਨੂੰ 22 ਤੇ ਸੈੱਟ ਕਰੋ, ਅਤੇ ਤੁਹਾਡੇ VPS ਪ੍ਰਦਾਤਾ ਦੁਆਰਾ ਈਮੇਲ ਕੀਤੇ ਪਾਸਵਰਡ ਦੀ ਵਰਤੋਂ ਕਰਕੇ ਰੂਟ ਦੇ ਤੌਰ ਤੇ ਲੌਗਇਨ ਕਰੋ।
ਸਰਵਰ IP ਪਤਾ: ਤੁਹਾਡਾ IP ਪਤਾ
ਰੂਟ ਦੇ ਤੌਰ ਤੇ ਲਾਗਇਨ ਕਰੋ
ਪਾਸਵਰਡ: ਤੁਹਾਡਾ ਪਾਸਵਰਡ
1. PuTTY ਖੋਲ੍ਹੋ, ਹੋਸਟ ਨੇਮ ਖੇਤਰ ਵਿੱਚ ਆਪਣਾ VPS IP ਪਤਾ ਦਰਜ ਕਰੋ।
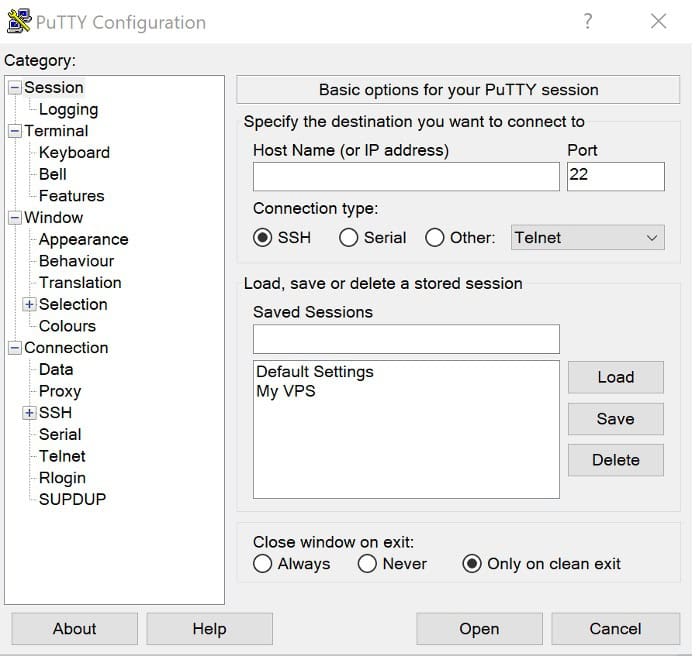
2. ਪੋਰਟ ਨੂੰ 22 'ਤੇ ਸੈੱਟ ਕਰੋ।
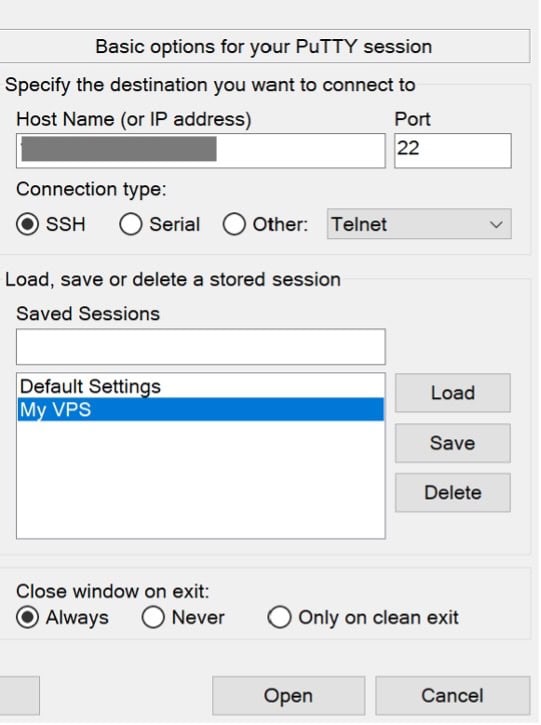
3. ਰੂਟ ਦੇ ਤੌਰ ਤੇ ਲਾਗਇਨ ਦਰਜ ਕਰੋ।
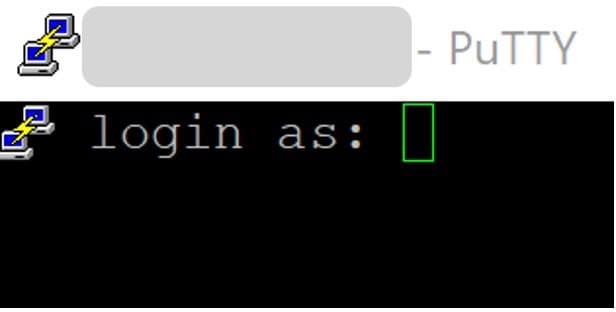
4. ਤੁਹਾਡੇ VPS ਪ੍ਰਦਾਤਾ ਦੁਆਰਾ ਤੁਹਾਨੂੰ ਈਮੇਲ ਕੀਤੇ ਗਏ ਪਾਸਵਰਡ ਦੀ ਵਰਤੋਂ ਕਰਕੇ।

ਨਤੀਜਾ ਇਸ ਪ੍ਰਕਾਰ ਹੋਣਾ ਚਾਹੀਦਾ ਹੈ:

PuTTY/SSH ਰਾਹੀਂ ਕਨੈਕਟ ਕਰਨ ਦੇ ਵਿਸਤ੍ਰਿਤ ਵਾਕਥਰੂ ਲਈ, SSH ਰਾਹੀਂ ਲੀਨਕਸ ਸਰਵਰ ਨਾਲ ਕਿਵੇਂ ਕਨੈਕਟ ਕਰਨਾ ਹੈ ਵੇਖੋ।
ਲੀਨਕਸ / ਮੈਕੋਸ (ਟਰਮੀਨਲ)
ssh root@YOUR_SERVER_IPਹੇਠਾਂ ਦਿੱਤੀਆਂ ਸਾਰੀਆਂ ਕਮਾਂਡਾਂ ਸਰਵਰ 'ਤੇ ਇਸੇ SSH ਸੈਸ਼ਨ ਵਿੱਚ ਚਲਾਈਆਂ ਜਾਂਦੀਆਂ ਹਨ — ਜੋ ਕਿ ਸੈਕਸ਼ਨ 2 ਤੋਂ 5 ਨੂੰ ਕਵਰ ਕਰਦਾ ਹੈ, ਨਾਲ ਹੀ ਸੈਕਸ਼ਨ 9 ਵਿੱਚ ਸਰਵਰ-ਸਾਈਡ ਜਾਂਚਾਂ ਨੂੰ ਕਵਰ ਕਰਦਾ ਹੈ। ਸੈਕਸ਼ਨ 6-8 (VPN ਕਲਾਇੰਟ ਨੂੰ ਸਥਾਪਿਤ ਕਰਨਾ ਅਤੇ ਸੰਰਚਿਤ ਕਰਨਾ) ਤੁਹਾਡੇ ਆਪਣੇ Windows/macOS/Linux ਡਿਵਾਈਸ 'ਤੇ ਹੁੰਦਾ ਹੈ, ਕਿਉਂਕਿ ਇਹ ਉਹ ਡਿਵਾਈਸ ਹੈ ਜਿਸ 'ਤੇ VPN ਨੂੰ ਚਲਾਉਣ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ; ਉਨ੍ਹਾਂ ਵਿੱਚੋਂ ਹਰੇਕ ਸੈਕਸ਼ਨ ਸਪੱਸ਼ਟ ਤੌਰ 'ਤੇ ਦੱਸਦਾ ਹੈ ਕਿ ਕਿਹੜੀਆਂ ਲਾਈਨਾਂ, ਜੇਕਰ ਕੋਈ ਹਨ, ਅਜੇ ਵੀ ਸਰਵਰ ਨੂੰ ਛੂਹਦੀਆਂ ਹਨ।
ਸਰਵਰ ਤਿਆਰ ਕੀਤਾ ਜਾ ਰਿਹਾ ਹੈ
ਸਿਸਟਮ ਨੂੰ ਅਪਡੇਟ ਕਰੋ
ਕੁਝ ਵੀ ਇੰਸਟਾਲ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ, ਪੈਕੇਜ ਸੂਚੀ ਨੂੰ ਤਾਜ਼ਾ ਕਰੋ ਅਤੇ ਇੰਸਟਾਲ ਕੀਤੇ ਪੈਕੇਜਾਂ ਨੂੰ ਅੱਪਗ੍ਰੇਡ ਕਰੋ:
apt update -y && apt upgrade -yਜੇਕਰ ਇਹ ਕਰਨਲ ਨੂੰ ਅੱਪਗ੍ਰੇਡ ਕਰਦਾ ਹੈ, ਤਾਂ ਸੈਕਸ਼ਨ 3 ਵਿੱਚ AmneziaWG ਕਰਨਲ ਮੋਡੀਊਲ ਬਣਾਉਣ ਤੋਂ ਪਹਿਲਾਂ ਰੀਬੂਟ ਕਰੋ, ਨਹੀਂ ਤਾਂ DKMS ਗਲਤ ਕਰਨਲ ਹੈੱਡਰਾਂ ਦੇ ਵਿਰੁੱਧ ਬਣ ਸਕਦਾ ਹੈ ਅਤੇ ਮੋਡੀਊਲ ਲੋਡ ਹੋਣ ਵਿੱਚ ਅਸਫਲ ਹੋ ਜਾਵੇਗਾ। (apt ਅਤੇ Linux ਪੈਕੇਜ ਮੈਨੇਜਰ ਕਿਵੇਂ ਕੰਮ ਕਰਦੇ ਹਨ ਬਾਰੇ ਇੱਕ ਰਿਫਰੈਸ਼ਰ ਲਈ, Linux ਪੈਕੇਜ ਮੈਨੇਜਰ ਵੇਖੋ ।) ਨਾਲ ਜਾਂਚ ਕਰੋ:
cat /var/run/reboot-required

IP ਫਾਰਵਰਡਿੰਗ ਚਾਲੂ ਕਰੋ
ਇਹ ਸੈਟਿੰਗ ਸਰਵਰ ਨੂੰ ਕਲਾਇੰਟਸ ਦੇ ਪੈਕੇਟਾਂ ਨੂੰ ਇੰਟਰਨੈੱਟ 'ਤੇ ਅੱਗੇ ਭੇਜਣ ਦਿੰਦੀ ਹੈ - ਇਸ ਤੋਂ ਬਿਨਾਂ, ਸੁਰੰਗ ਤਾਂ ਆਵੇਗੀ ਪਰ ਇਸ ਵਿੱਚੋਂ ਕੋਈ ਟ੍ਰੈਫਿਕ ਨਹੀਂ ਲੰਘੇਗਾ।
echo "net.ipv4.ip_forward = 1" > /etc/sysctl.d/00-amnezia.conf
sysctl --system
ਪਹਿਲੀ ਕਮਾਂਡ ਇੱਕ ਸਮਰਪਿਤ ਕੌਂਫਿਗ ਫਾਈਲ ਬਣਾਉਂਦੀ ਹੈ; ਦੂਜੀ ਇਸਨੂੰ ਸਰਵਰ ਨੂੰ ਰੀਬੂਟ ਕੀਤੇ ਬਿਨਾਂ ਲਾਗੂ ਕਰਦੀ ਹੈ।

ਫਾਇਰਵਾਲ (UFW) ਨੂੰ ਕੌਂਫਿਗਰ ਕਰੋ
UFW ਨਿਯਮਾਂ ਬਾਰੇ ਹੋਰ ਜਾਣਕਾਰੀ ਲਈ, Linux 'ਤੇ ਫਾਇਰਵਾਲ ਨੂੰ ਕੌਂਫਿਗਰ ਕਰਨਾ ਵੇਖੋ।
ਤੁਹਾਨੂੰ ਲੋੜੀਂਦੇ ਦੋ ਪੋਰਟ ਖੋਲ੍ਹੋ: SSH ਲਈ 22/tcp (ਇਸ ਨਿਯਮ ਨੂੰ ਛੱਡ ਦਿਓ ਅਤੇ ਤੁਹਾਨੂੰ ਸਰਵਰ ਤੱਕ ਪਹੁੰਚ ਗੁਆਉਣ ਦਾ ਜੋਖਮ ਹੈ) ਅਤੇ 42666/udp, ਪੋਰਟ ਜਿਸ 'ਤੇ AmneziaWG ਸੁਣੇਗਾ।
apt install ufw -y
ufw allow 22/tcp
ufw allow 42666/udp
ufw --force enable
ufw status
ਦੋਵੇਂ ਨਿਯਮ ufw ਸਥਿਤੀ ਆਉਟਪੁੱਟ ਵਿੱਚ ALLOW ਦੇ ਰੂਪ ਵਿੱਚ ਦਿਖਾਈ ਦੇਣੇ ਚਾਹੀਦੇ ਹਨ।

AmneziaWG ਇੰਸਟਾਲ ਕਰਨਾ
ਡੇਬੀਅਨ ਸਿੱਧੇ ਤੌਰ 'ਤੇ ਉਬੰਟੂ-ਸ਼ੈਲੀ ਦੇ PPA ਦਾ ਸਮਰਥਨ ਨਹੀਂ ਕਰਦਾ, ਇਸ ਲਈ ਰਿਪੋਜ਼ਟਰੀ ਨੂੰ ਐਡ-ਐਪਟ-ਰਿਪੋਜ਼ਟਰੀ ਦੀ ਬਜਾਏ ਹੱਥੀਂ ਜੋੜਨਾ ਪੈਂਦਾ ਹੈ। ਇਹ ਉਬੰਟੂ 'ਤੇ ਵੀ ਇਸੇ ਤਰ੍ਹਾਂ ਕੰਮ ਕਰਦਾ ਹੈ।
ਰਿਪੋਜ਼ਟਰੀ ਨੂੰ ਹੱਥੀਂ ਸ਼ਾਮਲ ਕਰੋ
echo "deb [arch=amd64] https://ppa.launchpadcontent.net/amnezia/ppa/ubuntu jammy main" > /etc/apt/sources.list.d/amnezia.listGPG ਸਾਈਨਿੰਗ ਕੁੰਜੀ ਸ਼ਾਮਲ ਕਰੋ
ਨਾਪਸੰਦ ਕੀਤੀ apt-key ਕਮਾਂਡ ਦੀ ਬਜਾਏ ਇੱਕ dearmored ਕੀਰਿੰਗ ਫਾਈਲ ਦੀ ਵਰਤੋਂ ਕਰੋ, ਅਤੇ PPA ਦੀ ਅਸਲ ਸਾਈਨਿੰਗ ਕੁੰਜੀ (ਫਿੰਗਰਪ੍ਰਿੰਟ 75C9DD72C799870E310542E24166F2C257290828) ਪ੍ਰਾਪਤ ਕਰੋ:
apt install -y gnupg2
gpg --keyserver keyserver.ubuntu.com --recv-keys 57290828
gpg --export 57290828 | tee /usr/share/keyrings/amnezia.gpg > /dev/null
echo "deb [arch=amd64 signed-by=/usr/share/keyrings/amnezia.gpg] https://ppa.launchpadcontent.net/amnezia/ppa/ubuntu jammy main" > /etc/apt/sources.list.d/amnezia.list
ਅੱਪਡੇਟ ਅਤੇ ਸਥਾਪਤ ਕਰੋ
apt update
apt install -y amneziawg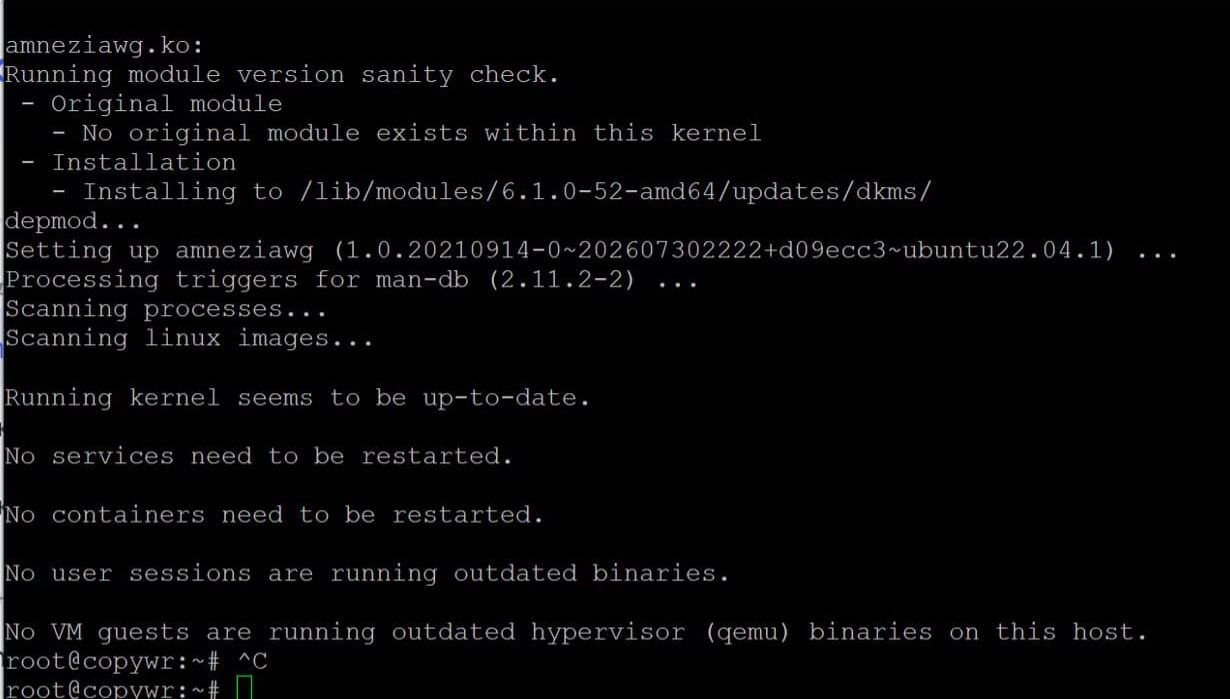
ਲੋਡ ਕੀਤੇ ਮੋਡੀਊਲ ਦੀ ਪੁਸ਼ਟੀ ਕਰੋ
modprobe amneziawg
lsmod | grep amnezia
ਸਰਵਰ ਅਤੇ ਕਲਾਇੰਟ ਸੰਰਚਨਾ ਤਿਆਰ ਕਰਨਾ
ਸਹਾਇਕ ਸਹੂਲਤਾਂ ਸਥਾਪਤ ਕਰੋ
qrcode ਨਿਰਭਰਤਾ ਨੂੰ ਸਥਾਪਿਤ ਕਰੋ, ਫਿਰ ਇੱਕ ਸਮਰਪਿਤ ਵਰਕਿੰਗ ਡਾਇਰੈਕਟਰੀ ਬਣਾਓ ਅਤੇ ਇਸ ਵਿੱਚ ਕਮਿਊਨਿਟੀ ਕੌਂਫਿਗ-ਜਨਰੇਟਰ ਸਕ੍ਰਿਪਟ ਡਾਊਨਲੋਡ ਕਰੋ:
apt install -y python3-qrcode
mkdir -p ~/awg && cd ~/awg
wget -O awgcfg.py \
  https://gist.githubusercontent.com/remittor/8c3d9ff293b2ba4b13c367cc1a69f9eb/raw/awgcfg.py
ਜੇਕਰ python3-qrcode ਤੁਹਾਡੇ ਡਿਸਟ੍ਰੋ ਦੇ ਰਿਪੋਜ਼ 'ਤੇ ਉਪਲਬਧ ਨਹੀਂ ਹੈ, ਤਾਂ pip3 install qrcode --break-system-packages 'ਤੇ ਵਾਪਸ ਜਾਓ (ਫਲੈਗ Debian 12+/Ubuntu 24.04 'ਤੇ ਲੋੜੀਂਦਾ ਹੈ, ਜੋ ਡਿਫਾਲਟ ਤੌਰ 'ਤੇ ਅਣਪ੍ਰਬੰਧਿਤ ਪਾਈਪ ਇੰਸਟਾਲਾਂ ਨੂੰ ਰੋਕਦਾ ਹੈ)। ਦੋਵੇਂ ਇੰਸਟਾਲ ਨਾ ਚਲਾਓ - ਇੱਕ ਚੁਣੋ।
ਸਰਵਰ ਸੰਰਚਨਾ ਤਿਆਰ ਕਰੋ
/etc/amnezia/amneziawg/awg0.conf ਬਣਾਓ। ਤੁਸੀਂ ਸੁਰੰਗ ਦੇ ਅੰਦਰੂਨੀ ਸਬਨੈੱਟ ਅਤੇ UDP ਪੋਰਟ ਨੂੰ ਉਹਨਾਂ ਦੇ ਡਿਫਾਲਟ 'ਤੇ ਛੱਡ ਸਕਦੇ ਹੋ ਜਾਂ ਆਪਣਾ ਸੈੱਟ ਕਰ ਸਕਦੇ ਹੋ:
python3 awgcfg.py --make /etc/amnezia/amneziawg/awg0.conf \
  -i 10.10.8.1/24 -p 42666
-i ਫਲੈਗ ਸੁਰੰਗ ਦੇ ਅੰਦਰੂਨੀ ਨੈੱਟਵਰਕ ਪਤੇ ਅਤੇ ਮਾਸਕ ਨੂੰ ਸੈੱਟ ਕਰਦਾ ਹੈ; -p ਸਰਵਰ ਦਾ UDP ਪੋਰਟ ਸੈੱਟ ਕਰਦਾ ਹੈ (ਉਹੀ ਜੋ ਕਦਮ 2.3 ਵਿੱਚ ਖੋਲ੍ਹਿਆ ਗਿਆ ਸੀ)।

ਕਲਾਇੰਟ-ਕੌਨਫਿਗ ਟੈਂਪਲੇਟ ਬਣਾਓ
python3 awgcfg.py --createਇਹ ਇੱਕ ਟੈਂਪਲੇਟ ਨੂੰ ਉਸੇ ਫੋਲਡਰ ਵਿੱਚ ਸੁਰੱਖਿਅਤ ਕਰਦਾ ਹੈ ਜਿਸ ਤੋਂ ਵਿਅਕਤੀਗਤ ਕਲਾਇੰਟ ਕੌਂਫਿਗ ਬਣਾਏ ਜਾਂਦੇ ਹਨ — ਇਸ ਵਿੱਚ ਪਹਿਲਾਂ ਹੀ ਸਰਵਰ ਦੀ ਪਬਲਿਕ ਕੁੰਜੀ, ਇਸਦਾ IP ਪਤਾ, ਅਤੇ ਔਫਫਸਕੇਸ਼ਨ ਪੈਰਾਮੀਟਰ (Jc, Jmin, Jmax, S1, S2, H1–H4) ਸ਼ਾਮਲ ਹਨ ਜੋ AmneziaWG ਨੂੰ ਪਲੇਨ ਵਾਇਰਗਾਰਡ ਤੋਂ ਵੱਖਰਾ ਕਰਦੇ ਹਨ।

ਕਲਾਇੰਟ ਸ਼ਾਮਲ ਕਰੋ
ਹਰੇਕ ਡਿਵਾਈਸ ਲਈ ਇੱਕ ਐਂਟਰੀ ਬਣਾਓ — ਨਾਮ ਕੁਝ ਵੀ ਹੋ ਸਕਦਾ ਹੈ, ਜਿਵੇਂ ਕਿ ਡਿਵਾਈਸ ਦਾ ਨਾਮ:
python3 awgcfg.py -a "laptop"
python3 awgcfg.py -a "phone"
ਕਲਾਇੰਟ ਫਾਈਲਾਂ ਅਤੇ QR ਕੋਡ ਤਿਆਰ ਕਰੋ
python3 awgcfg.py -c -q~/awg ਫੋਲਡਰ ਵਿੱਚ ਹੁਣ laptop.conf ਅਤੇ phone.conf ਵਰਗੀਆਂ ਫਾਈਲਾਂ ਹੋਣਗੀਆਂ, ਨਾਲ ਹੀ ਮੇਲ ਖਾਂਦੇ PNG QR ਕੋਡ ਹੋਣਗੇ ਜਿਨ੍ਹਾਂ ਨੂੰ ਤੁਸੀਂ ਸਿੱਧੇ ਮੋਬਾਈਲ ਐਪ ਵਿੱਚ ਸਕੈਨ ਕਰ ਸਕਦੇ ਹੋ।

~/awg ਫੋਲਡਰ ਵਿੱਚ ਹੁਣ laptop.conf ਅਤੇ phone.conf ਵਰਗੀਆਂ ਫਾਈਲਾਂ ਹੋਣਗੀਆਂ, ਨਾਲ ਹੀ ਮੇਲ ਖਾਂਦੇ PNG QR ਕੋਡ ਹੋਣਗੇ ਜਿਨ੍ਹਾਂ ਨੂੰ ਤੁਸੀਂ ਸਿੱਧੇ ਮੋਬਾਈਲ ਐਪ ਵਿੱਚ ਸਕੈਨ ਕਰ ਸਕਦੇ ਹੋ।
ਸੇਵਾ ਸ਼ੁਰੂ ਕਰਨਾ ਅਤੇ ਆਟੋਸਟਾਰਟ ਨੂੰ ਸਮਰੱਥ ਬਣਾਉਣਾ
awg0 ਇੰਟਰਫੇਸ ਲਿਆਓ ਅਤੇ ਇਸਨੂੰ ਰੀਬੂਟ ਹੋਣ 'ਤੇ ਆਪਣੇ ਆਪ ਸ਼ੁਰੂ ਹੋਣ ਦੇ ਯੋਗ ਬਣਾਓ:
systemctl enable --now awg-quick@awg0
systemctl restart [email protected]
systemctl status [email protected]
ਸਥਿਤੀ ਨੂੰ ਬੂਟ ਸਮੇਂ ਸਮਰੱਥ ਯੂਨਿਟ ਦੇ ਨਾਲ ਕਿਰਿਆਸ਼ੀਲ (ਬਾਹਰ ਨਿਕਲਿਆ) ਦਿਖਾਉਣਾ ਚਾਹੀਦਾ ਹੈ। ਜੇਕਰ ਕੰਸੋਲ ਲੌਗ ਦਿਖਾਉਂਦੇ ਹੋਏ "ਹੈਂਗ" ਹੁੰਦਾ ਦਿਖਾਈ ਦਿੰਦਾ ਹੈ, ਤਾਂ ਬਾਹਰ ਨਿਕਲਣ ਲਈ Q ਦਬਾਓ।

ਇਸ ਨਾਲ ਸਰਗਰਮ ਸਾਥੀਆਂ ਅਤੇ ਪ੍ਰਤੀ-ਪੀਅਰ ਟ੍ਰੈਫਿਕ ਦੀ ਸੂਚੀ ਦੀ ਜਾਂਚ ਕਰੋ:
awg show
ਵਿੰਡੋਜ਼ ਤੋਂ ਕਨੈਕਟ ਕੀਤਾ ਜਾ ਰਿਹਾ ਹੈ
ਇਸ ਭਾਗ ਵਿੱਚ ਸਭ ਕੁਝ ਤੁਹਾਡੇ Windows PC 'ਤੇ ਹੁੰਦਾ ਹੈ, SSH 'ਤੇ ਨਹੀਂ — VPN ਕਲਾਇੰਟ ਨੂੰ ਉਸ ਡਿਵਾਈਸ 'ਤੇ ਸਥਾਪਿਤ ਕੀਤਾ ਜਾਣਾ ਚਾਹੀਦਾ ਹੈ ਜੋ ਅਸਲ ਵਿੱਚ ਸੁਰੰਗ ਦੀ ਵਰਤੋਂ ਕਰੇਗਾ। ਸਰਵਰ ਨੂੰ ਛੂਹਣ ਵਾਲਾ ਇੱਕੋ ਇੱਕ ਕਦਮ 6.2 ਵਿੱਚ scp ਡਾਊਨਲੋਡ ਹੈ, ਅਤੇ ਉਹ ਕਮਾਂਡ ਵੀ ਤੁਹਾਡੇ PC 'ਤੇ ਟਾਈਪ ਕੀਤੀ ਜਾਂਦੀ ਹੈ, ਇੱਕ ਫਾਈਲ ਖਿੱਚਦੀ ਹੈ ਜੋ ਸਰਵਰ ਦੁਆਰਾ ਪਹਿਲਾਂ ਹੀ ਭਾਗ 4 ਵਿੱਚ ਤਿਆਰ ਕੀਤੀ ਗਈ ਹੈ।
ਕਲਾਇੰਟ ਨੂੰ ਸਥਾਪਿਤ ਕਰੋ
AmneziaWG ਕੋਲ ਇੱਕ ਸਮਰਪਿਤ ਵਿੰਡੋਜ਼ ਐਪ ਹੈ — ਇਸਦਾ ਇੰਟਰਫੇਸ ਸਟੈਂਡਰਡ ਵਾਇਰਗਾਰਡ ਕਲਾਇੰਟ ਨੂੰ ਦਰਸਾਉਂਦਾ ਹੈ ਪਰ ਇਹ ਔਫਫਸਕੇਸ਼ਨ ਪੈਰਾਮੀਟਰਾਂ ਨੂੰ ਸਮਝਦਾ ਹੈ। ਪ੍ਰੋਜੈਕਟ ਦੇ ਅਧਿਕਾਰਤ ਰਿਪੋਜ਼ਟਰੀ ਤੋਂ ਇੰਸਟਾਲਰ ਡਾਊਨਲੋਡ ਕਰੋ:
https://github.com/amnezia-vpn/amneziawg-windows-client/releases
ਉੱਪਰ ਦਿੱਤਾ ਲਿੰਕ Windows ਕਲਾਇੰਟ ਦੇ ਰੀਲੀਜ਼ ਪੰਨੇ ਨੂੰ ਬਣਾਈ ਰੱਖਿਆ ਗਿਆ ਹੈ — ਉੱਥੋਂ ਨਵੀਨਤਮ .msi/.exe ਸੰਪਤੀ ਡਾਊਨਲੋਡ ਕਰੋ। ਇਹ ਤੁਹਾਡੇ ਬ੍ਰਾਊਜ਼ਰ ਵਿੱਚ ਖੋਲ੍ਹਣ ਲਈ ਇੱਕ ਪੰਨਾ ਹੈ, ਟਰਮੀਨਲ ਵਿੱਚ ਪੇਸਟ ਕਰਨ ਲਈ ਇੱਕ ਕਮਾਂਡ ਨਹੀਂ।
ਇੰਸਟਾਲਰ ਚਲਾਓ ਅਤੇ ਸੈੱਟਅੱਪ ਵਿਜ਼ਾਰਡ ਵਿੱਚੋਂ ਲੰਘੋ; ਡਿਫਾਲਟ ਨੂੰ ਬਦਲਣ ਦੀ ਲੋੜ ਨਹੀਂ ਹੈ।
ਸੰਰਚਨਾ ਆਯਾਤ ਕਰੋ
ਸਰਵਰ ਤੋਂ ਕਲਾਇੰਟ ਕੌਂਫਿਗ ਫਾਈਲ ਨੂੰ ਆਪਣੇ ਕੰਪਿਊਟਰ 'ਤੇ ਕਾਪੀ ਕਰੋ — ਸਭ ਤੋਂ ਆਸਾਨ ਤਰੀਕਾ ਹੈ scp, ਆਪਣੇ ਕੰਪਿਊਟਰ 'ਤੇ PowerShell ਵਿੱਚ ਚਲਾਓ, ਸਰਵਰ 'ਤੇ ਨਹੀਂ:
scp root@YOUR_SERVER_IP:~/awg/laptop.conf .AmneziaWG ਐਪ ਵਿੱਚ, "ਫਾਈਲ ਤੋਂ ਸੁਰੰਗਾਂ ਨੂੰ ਆਯਾਤ ਕਰੋ" 'ਤੇ ਕਲਿੱਕ ਕਰੋ, laptop.conf ਚੁਣੋ, ਅਤੇ ਨਵੀਂ ਸੁਰੰਗ ਦੇ ਅੱਗੇ ਟੌਗਲ ਨੂੰ ਚਾਲੂ ਕਰੋ।
macOS ਤੋਂ ਕਨੈਕਟ ਕੀਤਾ ਜਾ ਰਿਹਾ ਹੈ
ਦੋ ਸਮਰਥਿਤ ਵਿਕਲਪ ਮੌਜੂਦ ਹਨ:
- AmneziaWG (ਮੈਕ ਐਪ ਸਟੋਰ): ਇੱਕ ਹਲਕਾ ਕਲਾਇੰਟ, macOS 12 ਅਤੇ ਬਾਅਦ ਵਾਲੇ ਵਰਜਨਾਂ 'ਤੇ ਕੰਮ ਕਰਦਾ ਹੈ। ਐਪ ਸਟੋਰ ਵਿੱਚ "AmneziaWG" ਖੋਜੋ, ਇਸਨੂੰ ਸਥਾਪਿਤ ਕਰੋ, ਫਿਰ "ਫਾਈਲ ਤੋਂ ਸੁਰੰਗਾਂ ਨੂੰ ਆਯਾਤ ਕਰੋ" ਦੀ ਵਰਤੋਂ ਕਰੋ ਅਤੇ ਆਪਣੀ .conf ਫਾਈਲ ਚੁਣੋ — ਵਿੰਡੋਜ਼ ਕਲਾਇੰਟ ਵਾਂਗ ਹੀ ਵਰਕਫਲੋ।
- AmneziaVPN (ਪੂਰਾ ਐਪ, macOS 14+): ਜੇਕਰ ਤੁਸੀਂ ਹਲਕੇ AmneziaWG-only ਕਲਾਇੰਟ ਦੀ ਬਜਾਏ ਪੂਰੀ-ਵਿਸ਼ੇਸ਼ਤਾ ਵਾਲੇ Amnezia ਐਪ ਦੀ ਵਰਤੋਂ ਕਰਨਾ ਚਾਹੁੰਦੇ ਹੋ, ਤਾਂ github.com/amnezia-vpn/amnezia-client/releases/latest ਤੋਂ .pkg ਡਾਊਨਲੋਡ ਕਰੋ।
ਜੇਕਰ ਲੋੜ ਹੋਵੇ ਤਾਂ ਪਹਿਲਾਂ ਕਲਾਇੰਟ ਸੰਰਚਨਾ ਦੀ ਨਕਲ ਕਰੋ, ਜਿਵੇਂ ਕਿ ਕਦਮ 6.2 ਵਿੱਚ ਹੈ:
scp root@YOUR_SERVER_IP:~/awg/laptop.conf .Linux ਤੋਂ ਕਨੈਕਟ ਕੀਤਾ ਜਾ ਰਿਹਾ ਹੈ
ਲੀਨਕਸ ਡੈਸਕਟਾਪ ਜਾਂ ਲੈਪਟਾਪ ਤੇ ਤੁਹਾਡੇ ਕੋਲ ਦੋ ਵਿਕਲਪ ਹਨ:
- GUI: github.com/amnezia-vpn/amnezia-client/releases ਤੋਂ ਪੂਰਾ AmneziaVPN ਡੈਸਕਟੌਪ ਕਲਾਇੰਟ ਸਥਾਪਿਤ ਕਰੋ, ਫਿਰ .conf ਫਾਈਲ ਨੂੰ Windows/macOS ਵਾਂਗ ਹੀ ਆਯਾਤ ਕਰੋ।
- CLI, ਸਰਵਰ 'ਤੇ ਵਰਤੇ ਗਏ ਉਹੀ amneziawg-tools ਦੀ ਵਰਤੋਂ ਕਰਦੇ ਹੋਏ (awg / awg-quick):
apt install -y amneziawg
cp laptop.conf /etc/amnezia/amneziawg/awg0.conf
awg-quick up awg0
ਡਿਸਕਨੈਕਟ ਕਰਨ ਲਈ ਇਸ ਕੋਡ ਨੂੰ ਚਲਾਓ।
awg-quick down awg0 ਲੌਗਇਨ ਕਰਨ ਵੇਲੇ ਸੁਰੰਗ ਨੂੰ ਆਪਣੇ ਆਪ ਉੱਪਰ ਲਿਆਉਣ ਲਈ, ਇਸਨੂੰ ਇੱਕ ਸੇਵਾ ਦੇ ਤੌਰ 'ਤੇ ਸਮਰੱਥ ਬਣਾਓ:
systemctl enable --now awg-quick@awg0ਕਨੈਕਸ਼ਨ ਦੀ ਪੁਸ਼ਟੀ ਕੀਤੀ ਜਾ ਰਹੀ ਹੈ
ਸੈਕਸ਼ਨ 6, 7, ਜਾਂ 8 ਤੋਂ ਸੁਰੰਗ ਦੇ ਕਿਰਿਆਸ਼ੀਲ ਹੋਣ 'ਤੇ, ਆਪਣੀ ਡਿਵਾਈਸ 'ਤੇ ਵਾਪਸ ਜਾਓ (SSH ਸੈਸ਼ਨ ਨਹੀਂ) ਅਤੇ ਬ੍ਰਾਊਜ਼ਰ ਵਿੱਚ ਕੋਈ ਵੀ "what's my IP" ਚੈਕਰ ਖੋਲ੍ਹੋ — ਦਿਖਾਇਆ ਗਿਆ ਪਤਾ ਤੁਹਾਡੇ VPS ਦੇ IP ਪਤੇ ਨਾਲ ਮੇਲ ਖਾਂਦਾ ਹੋਣਾ ਚਾਹੀਦਾ ਹੈ। SSH ਸੈਸ਼ਨ ਦੇ ਅੰਦਰੋਂ ਪੁਸ਼ਟੀ ਕਰਨ ਲਈ, ਸਰਵਰ 'ਤੇ awg show ਚਲਾਓ ਅਤੇ ਪੁਸ਼ਟੀ ਕਰੋ ਕਿ ਕਲਾਇੰਟ ਦਾ ਪੀਅਰ ਹਾਲ ਹੀ ਵਿੱਚ ਹੈਂਡਸ਼ੇਕ ਅਤੇ ਗੈਰ-ਜ਼ੀਰੋ ਟ੍ਰੈਫਿਕ ਦਿਖਾਉਂਦਾ ਹੈ।
ਹਵਾਲਾ:
|
ਫੀਲਡ |
ਮੁੱਲ |
|
ਦਾ ਪਤਾ |
YOUR_TUNNEL_IP (ਸੁਰੰਗ ਦੇ ਅੰਦਰ ਕਲਾਇੰਟ ਦਾ ਪਤਾ, ਜਿਵੇਂ ਕਿ 10.10.8.2/32 — ਜਦੋਂ ਕਲਾਇੰਟ ਨੂੰ ਕਦਮ 4.4 ਵਿੱਚ ਜੋੜਿਆ ਗਿਆ ਸੀ ਤਾਂ ਆਪਣੇ ਆਪ ਨਿਰਧਾਰਤ ਕੀਤਾ ਜਾਂਦਾ ਹੈ) |
|
ਅੰਤਮ ਪੋਰਟ |
YOUR_SERVER_IP:42666 (ਸਰਵਰ ਦਾ ਬਾਹਰੀ IP ਪਤਾ ਅਤੇ UDP ਪੋਰਟ ਜਿਸ ਨਾਲ ਕਲਾਇੰਟ ਜੁੜਦਾ ਹੈ।) |
|
DNS ਨੂੰ |
8.8.8.8 |
|
ਜੇਸੀ / ਜੇਮਿਨ / ਜੇਮੈਕਸ |
ਹੈਂਡਸ਼ੇਕ ਤੋਂ ਪਹਿਲਾਂ ਭੇਜੇ ਗਏ "ਜੰਕ" ਪੈਕੇਟਾਂ ਦੀ ਗਿਣਤੀ ਅਤੇ ਆਕਾਰ — ਸਰਵਰ ਅਤੇ ਕਲਾਇੰਟ ਵਿਚਕਾਰ ਕਨੈਕਸ਼ਨ ਟੁੱਟੇ ਬਿਨਾਂ ਵੱਖਰਾ ਹੋ ਸਕਦਾ ਹੈ। |
|
S1/S2 |
ਹੈਂਡਸ਼ੇਕ ਪੈਡਿੰਗ ਖੇਤਰਾਂ ਦਾ ਆਕਾਰ — ਸਰਵਰ ਅਤੇ ਹਰੇਕ ਕਲਾਇੰਟ ਵਿਚਕਾਰ ਬਾਈਟ-ਫਾਰ-ਬਾਈਟ ਨਾਲ ਮੇਲ ਖਾਂਦਾ ਹੋਣਾ ਚਾਹੀਦਾ ਹੈ। |
|
H1 – H4 |
ਪੈਕੇਟ-ਕਿਸਮ ਦੇ ਹੈਡਰ ਜੋ ਪ੍ਰੋਟੋਕੋਲ ਨੂੰ ਆਮ ਟ੍ਰੈਫਿਕ ਦੇ ਰੂਪ ਵਿੱਚ ਮਾਸਕ ਕਰਦੇ ਹਨ — ਇਹ ਵੀ ਬਿਲਕੁਲ ਮੇਲ ਖਾਂਦੇ ਹੋਣੇ ਚਾਹੀਦੇ ਹਨ, ਅਤੇ ਇੱਕ ਦੂਜੇ ਤੋਂ ਵਿਲੱਖਣ ਹੋਣੇ ਚਾਹੀਦੇ ਹਨ। |
ਸੁਰੰਗ ਦੇ ਦੋਵੇਂ ਸਿਰਿਆਂ 'ਤੇ ਸਿਰਫ਼ S1/S2 ਅਤੇ H1–H4 ਇੱਕੋ ਜਿਹੇ ਹੋਣੇ ਚਾਹੀਦੇ ਹਨ; Jc, Jmin, ਅਤੇ Jmax ਸਿਰਫ਼ ਇਸ ਬਾਰੇ ਹਨ ਕਿ ਹਰੇਕ ਪਾਸਾ ਆਪਣੇ ਬਾਹਰ ਜਾਣ ਵਾਲੇ ਜੰਕ ਟ੍ਰੈਫਿਕ ਨੂੰ ਕਿਵੇਂ ਪੈਡ ਕਰਦਾ ਹੈ, ਇਸ ਲਈ ਕਲਾਇੰਟ ਅਤੇ ਸਰਵਰ ਮੁੱਲ ਜਾਇਜ਼ ਤੌਰ 'ਤੇ ਵੱਖਰੇ ਹੋ ਸਕਦੇ ਹਨ, ਜਿਵੇਂ ਕਿ ਉਹ ਉੱਪਰ ਦਿੱਤੀ ਉਦਾਹਰਣ ਵਿੱਚ ਕਰਦੇ ਹਨ।
ਸਿੱਟਾ
ਇਸ ਗਾਈਡ ਦੀ ਪਾਲਣਾ ਕਰਨ ਨਾਲ ਤੁਹਾਡਾ VPS ਆਪਣਾ AmneziaWG ਸਰਵਰ ਚਲਾ ਰਿਹਾ ਹੈ: ਇੱਕ ਵਾਇਰਗਾਰਡ-ਅਨੁਕੂਲ ਪ੍ਰੋਟੋਕੋਲ ਜਿਸ ਵਿੱਚ ਟ੍ਰੈਫਿਕ ਔਫਸਕੇਸ਼ਨ ਹੈ ਜੋ DPI ਸਿਸਟਮਾਂ ਲਈ ਸਧਾਰਨ UDP ਟ੍ਰੈਫਿਕ ਤੋਂ ਵੱਖਰਾ ਕਰਨਾ ਸਧਾਰਨ ਵਾਇਰਗਾਰਡ ਨਾਲੋਂ ਕਾਫ਼ੀ ਔਖਾ ਹੈ। ਇਹ ਸੇਵਾ systemd ਯੂਨਿਟ awg-quick@awg0 ਦੇ ਤੌਰ 'ਤੇ ਚੱਲਦੀ ਹੈ ਅਤੇ ਤੁਹਾਡੇ ਵੱਲੋਂ ਬਿਨਾਂ ਕਿਸੇ ਕਾਰਵਾਈ ਦੇ ਸਰਵਰ ਰੀਬੂਟ ਹੋਣ 'ਤੇ ਬਚ ਜਾਂਦੀ ਹੈ।
ਨਤੀਜੇ ਵਜੋਂ ~/awg ਵਿੱਚ .conf ਫਾਈਲਾਂ ਅਤੇ QR ਕੋਡ ਨਾ ਸਿਰਫ਼ Windows ਕਲਾਇੰਟ ਨਾਲ ਕੰਮ ਕਰਦੇ ਹਨ ਬਲਕਿ Android, iOS, macOS, ਅਤੇ Linux ਲਈ AmneziaWG ਜਾਂ Amnezia ਐਪਸ ਦੇ ਨਾਲ-ਨਾਲ Keenetic ਅਤੇ OpenWrt ਰਾਊਟਰਾਂ ਵਿੱਚ ਵੀ ਆਯਾਤ ਕੀਤੇ ਜਾ ਸਕਦੇ ਹਨ।
ਕਿਸੇ ਵੀ ਸਮੇਂ ਕਦਮ 4.4–4.5 (python3 awgcfg.py -a "name", ਫਿਰ awgcfg.py -c -q) ਦੁਹਰਾ ਕੇ ਅਤੇ systemctl restart [email protected] ਨਾਲ ਇੰਟਰਫੇਸ ਨੂੰ ਰੀਸਟਾਰਟ ਕਰਕੇ ਨਵੇਂ ਕਲਾਇੰਟ ਸ਼ਾਮਲ ਕਰੋ ।
ਸਰਵਰ ਚੱਲਣ ਤੋਂ ਬਾਅਦ ਕੁਝ ਆਦਤਾਂ ਜੋ ਬਣਾਈ ਰੱਖਣ ਯੋਗ ਹਨ:
- ਸਿਸਟਮ ਨੂੰ ਪੈਚਡ ਰੱਖੋ। ਸਮੇਂ-ਸਮੇਂ 'ਤੇ apt update -y && apt upgrade -y ਨੂੰ ਦੁਬਾਰਾ ਚਲਾਓ, ਅਤੇ ਕਰਨਲ ਅੱਪਗ੍ਰੇਡ ਤੋਂ ਬਾਅਦ ਰੀਬੂਟ ਕਰੋ ਤਾਂ ਜੋ DKMS ਨਵੇਂ ਕਰਨਲ ਦੇ ਵਿਰੁੱਧ amneziawg ਮੋਡੀਊਲ ਨੂੰ ਦੁਬਾਰਾ ਬਣਾ ਸਕੇ।
- ~/awg ਦਾ ਬੈਕਅੱਪ ਲਓ। ਇਹ ਹਰੇਕ ਕਲਾਇੰਟ ਦੀ ਪ੍ਰਾਈਵੇਟ ਕੁੰਜੀ ਅਤੇ ਸਰਵਰ ਦੀ ਆਪਣੀ ਕੁੰਜੀ ਜੋੜਾ awg0.conf ਵਿੱਚ ਰੱਖਦਾ ਹੈ; ਇਸਨੂੰ ਗੁਆਉਣ ਦਾ ਮਤਲਬ ਹੈ ਹਰੇਕ ਡਿਵਾਈਸ ਲਈ ਸੰਰਚਨਾਵਾਂ ਨੂੰ ਦੁਬਾਰਾ ਤਿਆਰ ਕਰਨਾ।
- ਗੁੰਮ ਹੋਏ ਡਿਵਾਈਸਾਂ ਨੂੰ ਤੁਰੰਤ ਰੱਦ ਕਰੋ। /etc/amnezia/amneziawg/awg0.conf ਤੋਂ ਸੰਬੰਧਿਤ [ਪੀਅਰ] ਬਲਾਕ ਹਟਾਓ ਅਤੇ systemctl ਰੀਸਟਾਰਟ ਚਲਾਓ। [ਈਮੇਲ ਸੁਰੱਖਿਅਤ].
ਜੇਕਰ ਕਨੈਕਸ਼ਨ ਨਹੀਂ ਆਉਂਦਾ, ਤਾਂ ਕ੍ਰਮ ਵਿੱਚ ਜਾਂਚ ਕਰੋ:
- ਸੇਵਾ ਸਥਿਤੀ (systemctl ਸਥਿਤੀ) [ਈਮੇਲ ਸੁਰੱਖਿਅਤ])
- ਫਾਇਰਵਾਲ ਨਿਯਮ (ufw ਸਥਿਤੀ — ਪੋਰਟ 42666/udp ਖੁੱਲ੍ਹਾ ਹੋਣਾ ਚਾਹੀਦਾ ਹੈ)
- ਜੇਕਰ ਇੰਟਰਫੇਸ ਸ਼ੁਰੂ ਹੀ ਨਹੀਂ ਹੁੰਦਾ ਤਾਂ DKMS/ਮੋਡਿਊਲ ਸਥਿਤੀ (dkms ਸਥਿਤੀ, lsmod | grep amnezia)
- ਸਰਵਰ 'ਤੇ ਸਰਗਰਮ ਸਾਥੀਆਂ ਦੀ ਸੂਚੀ (awg show)
- ਕਿ ਕਲਾਇੰਟ ਕੌਂਫਿਗ ਸਹੀ ਬਾਹਰੀ ਸਰਵਰ IP ਐਡਰੈੱਸ 'ਤੇ ਇਸ਼ਾਰਾ ਕਰਦਾ ਹੈ
ਕੀ ਤੁਸੀਂ AmneziaWG ਦੀ ਤੁਲਨਾ ਹੋਰ ਵਿਕਲਪਾਂ ਨਾਲ ਕਰ ਰਹੇ ਹੋ? Linux 'ਤੇ VPN ਸਰਵਰ ਸੈੱਟਅੱਪ ਵੇਖੋ: PPTP ਜਾਂ OpenVPN? ਅਤੇ ਆਪਣੇ ਸਰਵਰ 'ਤੇ Wireguard VPN ਕਿਵੇਂ ਸੈੱਟਅੱਪ ਕਰਨਾ ਹੈ । ਜੇਕਰ ਤੁਹਾਨੂੰ ਇੱਕ ਪੂਰੇ VPN ਸੁਰੰਗ ਦੀ ਬਜਾਏ ਸਿਰਫ਼ ਇੱਕ ਸਧਾਰਨ ਪ੍ਰੌਕਸੀ ਦੀ ਲੋੜ ਹੈ, ਤਾਂ CentOS/ArchLinux 'ਤੇ 3proxy ਸੰਰਚਨਾ ਇੱਕ ਹਲਕਾ ਵਿਕਲਪ ਹੈ। VPN ਦੇ ਲਾਈਵ ਹੋਣ ਤੋਂ ਬਾਅਦ ਆਮ ਸਰਵਰ ਸਖ਼ਤ ਕਰਨ ਲਈ, Linux ਉਪਭੋਗਤਾ: ਪ੍ਰਬੰਧਨ ਅਤੇ ਅਨੁਮਤੀਆਂ ਵੇਖੋ ।
