


ਅੱਜ, VPN ਅਤੇ ਪ੍ਰੌਕਸੀ ਤਕਨਾਲੋਜੀਆਂ ਦੀ ਮੰਗ ਵਧਦੀ ਜਾ ਰਹੀ ਹੈ। ਉਪਭੋਗਤਾ ਇਹਨਾਂ ਨੂੰ ਸੁਰੱਖਿਅਤ ਇੰਟਰਨੈਟ ਪਹੁੰਚ, ਸੈਂਸਰਸ਼ਿਪ ਨੂੰ ਬਾਈਪਾਸ ਕਰਨ ਅਤੇ ਬਾਹਰੀ ਖਤਰਿਆਂ ਤੋਂ ਬਚਾਉਣ ਲਈ ਵਰਤਦੇ ਹਨ। ਜਦੋਂ ਤੁਸੀਂ ਅਜਿਹੇ ਸਰਵਰ ਨਾਲ ਜੁੜਦੇ ਹੋ, ਤਾਂ ਤੁਹਾਡਾ ਸਾਰਾ ਟ੍ਰੈਫਿਕ ਇੱਕ ਏਨਕ੍ਰਿਪਟਡ ਸੁਰੰਗ ਰਾਹੀਂ ਯਾਤਰਾ ਕਰਦਾ ਹੈ, ਅਤੇ ਸਰਵਰ ਨੈੱਟਵਰਕ ਲਈ ਤੁਹਾਡਾ ਗੇਟਵੇ ਬਣ ਜਾਂਦਾ ਹੈ।
OpenVPN ਜਾਂ WireGuard ਵਰਗੇ ਕਲਾਸਿਕ ਪ੍ਰੋਟੋਕੋਲ ਸਥਿਰ ਸਥਿਤੀਆਂ ਵਿੱਚ ਵਧੀਆ ਪ੍ਰਦਰਸ਼ਨ ਕਰਦੇ ਹਨ ਪਰ ਅਕਸਰ ਉੱਚ ਪੈਕੇਟ ਨੁਕਸਾਨ (ਮੋਬਾਈਲ ਨੈੱਟਵਰਕ, ਜਨਤਕ Wi-Fi, ਸਖ਼ਤ ਸੈਂਸਰਸ਼ਿਪ ਵਾਲੇ ਦੇਸ਼) ਵਾਲੇ ਮਾੜੇ ਕਨੈਕਸ਼ਨਾਂ 'ਤੇ ਸਪੀਡ ਡ੍ਰੌਪ ਦਾ ਸਾਹਮਣਾ ਕਰਦੇ ਹਨ। ਇਹ ਉਹ ਥਾਂ ਹੈ ਜਿੱਥੇ Hysteria2 ਅਤੇ TUIC ਵਰਗੇ ਆਧੁਨਿਕ ਪ੍ਰੋਟੋਕੋਲ ਕੰਮ ਕਰਦੇ ਹਨ। ਇਹ QUIC ਦੇ ਸਿਖਰ 'ਤੇ ਬਣਾਏ ਗਏ ਹਨ, ਜੋ ਨਿਯਮਤ HTTPS (HTTP/3) ਦੇ ਰੂਪ ਵਿੱਚ ਉੱਚ ਗਤੀ, ਘੱਟ ਲੇਟੈਂਸੀ, ਅਤੇ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਟ੍ਰੈਫਿਕ ਅੜਿੱਕਾ ਪੇਸ਼ ਕਰਦੇ ਹਨ।
Hysteria2 "Brutal" ਐਲਗੋਰਿਦਮ ਦੀ ਵਰਤੋਂ ਕਰਦਾ ਹੈ, ਜੋ ਉਪਲਬਧ ਬੈਂਡਵਿਡਥ ਦੀ ਹਮਲਾਵਰ ਵਰਤੋਂ ਕਰਦਾ ਹੈ। TUIC (ਵਰਜਨ 5) ਘੱਟੋ-ਘੱਟ ਓਵਰਹੈੱਡ, ਸ਼ਾਨਦਾਰ UDP ਸਹਾਇਤਾ, ਅਤੇ 0-RTT ਕਨੈਕਸ਼ਨ ਸਥਾਪਨਾ ਦੁਆਰਾ ਦਰਸਾਇਆ ਗਿਆ ਹੈ।
ਇਸ ਲੇਖ ਵਿੱਚ, ਅਸੀਂ ਉਬੰਟੂ/ਡੇਬੀਅਨ 'ਤੇ ਸਰਵਰ ਸਥਾਪਤ ਕਰਨ ਅਤੇ ਵਿੰਡੋਜ਼ ਤੋਂ ਕਨੈਕਟ ਕਰਨ ਬਾਰੇ ਗੱਲ ਕਰਾਂਗੇ।
ਤੁਹਾਨੂੰ ਕੀ ਚਾਹੀਦਾ ਹੈ: Ubuntu 22.04/24.04 ਜਾਂ Debian 12 ਚਲਾਉਣ ਵਾਲਾ VPS, ਰੂਟ ਐਕਸੈਸ, ਅਤੇ ਸਰਵਰ ਦਾ IP ਪਤਾ। ਕਿਸੇ ਡੋਮੇਨ ਦੀ ਲੋੜ ਨਹੀਂ ਹੈ।
ਸਰਵਰ ਨਾਲ ਜੁੜ ਰਿਹਾ ਹੈ
ਵਿੰਡੋਜ਼ (PuTTY): PuTTY ਖੋਲ੍ਹੋ, YOUR_SERVER_IP ਨੂੰ ਹੋਸਟ ਵਜੋਂ, 22 ਨੂੰ ਪੋਰਟ ਵਜੋਂ ਦਰਜ ਕਰੋ, ਅਤੇ ਆਪਣੇ VPS ਪ੍ਰਦਾਤਾ ਦੇ ਈਮੇਲ ਤੋਂ ਪਾਸਵਰਡ ਨਾਲ ਰੂਟ ਵਜੋਂ ਲੌਗਇਨ ਕਰੋ।
ਲੀਨਕਸ/ਮੈਕਓਐਸ (ਟਰਮੀਨਲ):
ssh root@YOUR_SERVER_IPਹੇਠਾਂ ਦਿੱਤੀਆਂ ਸਾਰੀਆਂ ਕਮਾਂਡਾਂ ਸਰਵਰ ਉੱਤੇ, ਇਸੇ ਸੈਸ਼ਨ ਵਿੱਚ ਚਲਾਈਆਂ ਜਾਂਦੀਆਂ ਹਨ।
ਸਰਵਰ ਤਿਆਰੀ (ਉਬੰਟੂ / ਡੇਬੀਅਨ)
IP ਫਾਰਵਰਡਿੰਗ ਚਾਲੂ ਕਰੋ
ਇਹ ਸਰਵਰ ਨੂੰ ਕਲਾਇੰਟ ਪੈਕੇਟਾਂ ਨੂੰ ਇੰਟਰਨੈੱਟ 'ਤੇ ਅੱਗੇ ਭੇਜਣ ਦੀ ਆਗਿਆ ਦਿੰਦਾ ਹੈ।
nano /etc/sysctl.confਪਾਸਵਰਡ ਦਰਜ ਕਰੋ ਜਾਂ ਬਣਾਓ (ਸਿਰਫ਼ ਅੰਗਰੇਜ਼ੀ ਅੱਖਰਾਂ ਅਤੇ ਨੰਬਰਾਂ ਦੀ ਵਰਤੋਂ ਕਰੋ, ਕੋਈ ਖਾਲੀ ਥਾਂ ਨਹੀਂ)।
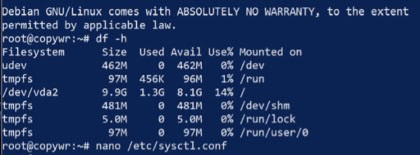
ਲੱਭੋ ਅਤੇ ਟਿੱਪਣੀ ਹਟਾਓ (ਸ਼ੁਰੂ ਵਿੱਚ # ਹਟਾਓ) ਜਾਂ ਹੇਠ ਦਿੱਤੀ ਲਾਈਨ ਜੋੜੋ:
net.ipv4.ip_forward=1
ਫਾਈਲ ਨੂੰ ਸੇਵ ਕਰੋ (Ctrl+O, Enter) ਅਤੇ ਬਾਹਰ ਜਾਓ (Ctrl+X)। ਰੀਬੂਟ ਕੀਤੇ ਬਿਨਾਂ ਬਦਲਾਅ ਲਾਗੂ ਕਰੋ:
sysctl -pNAT ਸੈੱਟਅੱਪ (ਮਾਸਕਰੇਡਿੰਗ)
ਇਹ ਸੈਟਿੰਗ ਕਲਾਇੰਟਾਂ ਨੂੰ ਤੁਹਾਡੇ ਸਰਵਰ ਰਾਹੀਂ ਇਸਦੇ IP ਪਤੇ ਦੀ ਵਰਤੋਂ ਕਰਕੇ ਇੰਟਰਨੈਟ ਤੱਕ ਪਹੁੰਚ ਕਰਨ ਦੀ ਆਗਿਆ ਦਿੰਦੀ ਹੈ।
ਆਪਣੇ ਬਾਹਰੀ ਨੈੱਟਵਰਕ ਇੰਟਰਫੇਸ ਦਾ ਨਾਮ ਪਤਾ ਕਰੋ (ਉਹ ਜੋ ਇੰਟਰਨੈੱਟ ਦਾ ਸਾਹਮਣਾ ਕਰਦਾ ਹੈ):
ip link show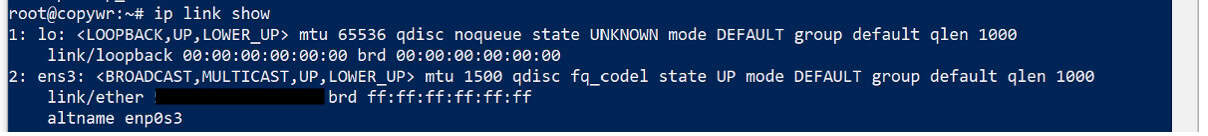
ਆਮ ਤੌਰ 'ਤੇ ਇਹ eth0, ens3, ਜਾਂ enp1s0 ਹੁੰਦਾ ਹੈ। ਇਸਨੂੰ ਕਾਪੀ ਕਰੋ ਜਾਂ ਯਾਦ ਰੱਖੋ, ਫਿਰ ਮਾਸਕਰੇਡਿੰਗ ਨਿਯਮ ਨੂੰ iptables ਵਿੱਚ ਸ਼ਾਮਲ ਕਰੋ — eth0 ਨੂੰ ਆਪਣੇ ਖੁਦ ਦੇ ਇੰਟਰਫੇਸ ਨਾਮ ਨਾਲ ਬਦਲੋ:
iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
iptables ਨਿਯਮਾਂ ਨੂੰ ਸੁਰੱਖਿਅਤ ਕਰਨਾ
ਸਰਵਰ ਰੀਬੂਟ ਤੋਂ ਬਾਅਦ ਨਿਯਮਾਂ ਨੂੰ ਰੀਸੈਟ ਹੋਣ ਤੋਂ ਰੋਕਣ ਲਈ, ਉਹਨਾਂ ਨੂੰ ਸੁਰੱਖਿਅਤ ਕਰਨ ਦੀ ਲੋੜ ਹੈ।
apt update
apt install iptables-persistent -y
netfilter-persistent save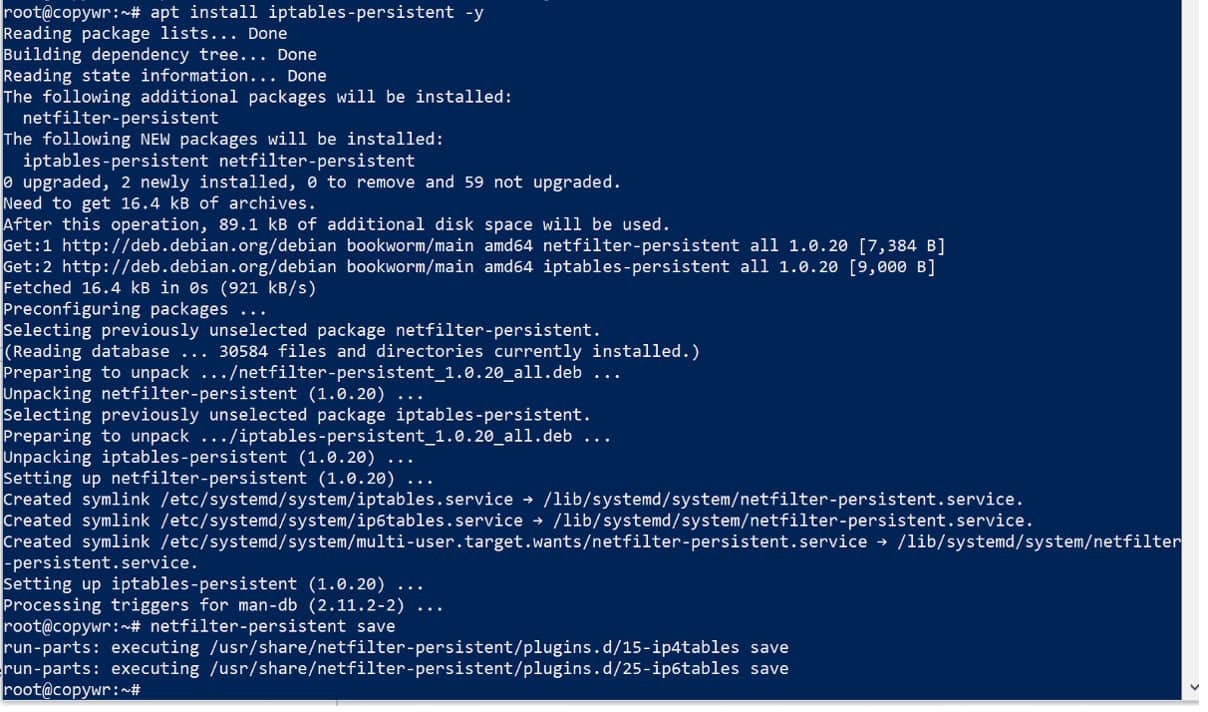
ਇੰਸਟਾਲੇਸ਼ਨ ਦੌਰਾਨ ਤੁਹਾਨੂੰ ਮੌਜੂਦਾ IPv4/IPv6 ਨਿਯਮਾਂ ਨੂੰ ਸੇਵ ਕਰਨ ਲਈ ਇੱਕ ਪ੍ਰੋਂਪਟ ਦਿਖਾਈ ਦੇ ਸਕਦਾ ਹੈ — ਦੋਵੇਂ ਵਾਰ "ਹਾਂ" ਵਿੱਚ ਜਵਾਬ ਦਿਓ।
ਫਾਇਰਵਾਲ ਸੈੱਟਅੱਪ (UFW)
ਅਸੀਂ ਸਾਰੇ ਲੋੜੀਂਦੇ ਪੋਰਟ ਤੁਰੰਤ ਖੋਲ੍ਹ ਦਿੰਦੇ ਹਾਂ, ਇਸ ਲਈ ਬਾਅਦ ਵਿੱਚ ਇਸ ਪੜਾਅ 'ਤੇ ਵਾਪਸ ਆਉਣ ਦੀ ਕੋਈ ਲੋੜ ਨਹੀਂ ਹੈ: SSH ਲਈ 22 (ਇਸਨੂੰ ਛੱਡਣ ਨਾਲ ਤੁਸੀਂ ਸਰਵਰ ਤੋਂ ਬਾਹਰ ਹੋ ਜਾਓਗੇ), Hysteria2 ਲਈ 443/udp, ਅਤੇ TUIC ਲਈ 8443/udp।
apt install ufw -y
ufw allow 22/tcp
ufw allow 443/udp
ufw allow 8443/udp
ufw --force enable
ufw status
ufw status ਦੇ ਆਉਟਪੁੱਟ ਵਿੱਚ ਤਿੰਨੋਂ ਨਿਯਮ ਸਰਗਰਮ ਹੋਣੇ ਚਾਹੀਦੇ ਹਨ।
ਹਿਸਟੀਰੀਆ 2
Hysteria2 ਸਰਵਰ ਸਥਾਪਤ ਕਰਨਾ
chmod +x hysteria-linux-amd64
mv hysteria-linux-amd64 /usr/local/bin/hysteria
hysteria version
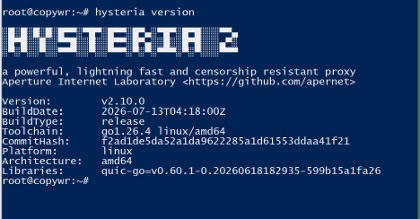
ਯਕੀਨੀ ਬਣਾਓ ਕਿ ਵਰਜਨ ਆਉਟਪੁੱਟ ਬਿਨਾਂ ਕਿਸੇ ਗਲਤੀ ਦੇ ਦਿਖਾਈ ਦੇਵੇ — ਇਹ ਪੁਸ਼ਟੀ ਕਰਦਾ ਹੈ ਕਿ ਬਾਈਨਰੀ ਸਹੀ ਢੰਗ ਨਾਲ ਕੰਮ ਕਰਦੀ ਹੈ।
ਇੱਕ ਸਵੈ-ਦਸਤਖਤ ਕੀਤਾ SSL ਸਰਟੀਫਿਕੇਟ ਬਣਾਉਣਾ
ਤੁਹਾਡੇ ਕੰਪਿਊਟਰ ਅਤੇ ਸਰਵਰ ਵਿਚਕਾਰ ਟ੍ਰੈਫਿਕ ਦੀ ਰੱਖਿਆ ਲਈ ਸਾਨੂੰ ਆਪਣੀਆਂ ਖੁਦ ਦੀਆਂ ਏਨਕ੍ਰਿਪਸ਼ਨ ਕੁੰਜੀਆਂ ਦੀ ਲੋੜ ਹੈ। ਕਿਉਂਕਿ ਸਾਡੇ ਕੋਲ ਕੋਈ ਡੋਮੇਨ ਨਹੀਂ ਹੈ, ਅਸੀਂ 365 ਦਿਨਾਂ ਲਈ ਵੈਧ ਇੱਕ ਸਵੈ-ਦਸਤਖਤ ਸਰਟੀਫਿਕੇਟ ਤਿਆਰ ਕਰਾਂਗੇ। ਇਸ ਕਰਕੇ, ਤੁਹਾਨੂੰ ਬਾਅਦ ਵਿੱਚ ਕਲਾਇੰਟ ਵਿੱਚ "ਸਰਟੀਫਿਕੇਟ ਤਸਦੀਕ ਛੱਡੋ" ਨੂੰ ਸਮਰੱਥ ਬਣਾਉਣ ਦੀ ਜ਼ਰੂਰਤ ਹੋਏਗੀ।
mkdir -p /etc/hysteria
chmod 755 /etc/hysteria

openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /etc/hysteria/private.key \
  -out /etc/hysteria/cert.crt \
  -subj "/CN=YOUR_SERVER_IP"
ls -la /etc/hysteria/cert.crt ਅਤੇ private.key ਦੋਵੇਂ ਸੂਚੀਬੱਧ ਹੋਣੇ ਚਾਹੀਦੇ ਹਨ।
ਸੰਰਚਨਾ ਫਾਈਲ ਬਣਾਈ ਜਾ ਰਹੀ ਹੈ
nano /etc/hysteria/config.yamlYOUR_PASSWORD ਨੂੰ ਆਪਣੇ ਪਾਸਵਰਡ ਨਾਲ ਬਦਲ ਕੇ, ਹੇਠ ਲਿਖਿਆ ਚਿਪਕਾਓ (ਸਿਰਫ਼ ਅੰਗਰੇਜ਼ੀ ਅੱਖਰ ਅਤੇ ਨੰਬਰ, ਕੋਈ ਖਾਲੀ ਥਾਂ ਨਹੀਂ):
listen: :443

tls:
  cert: /etc/hysteria/cert.crt
  key: /etc/hysteria/private.key

auth:
  type: password
  password: "YOUR_PASSWORD"

masquerade:
  type: proxy
  proxy:
    url: https://cloudflare.com
    rewriteHost: true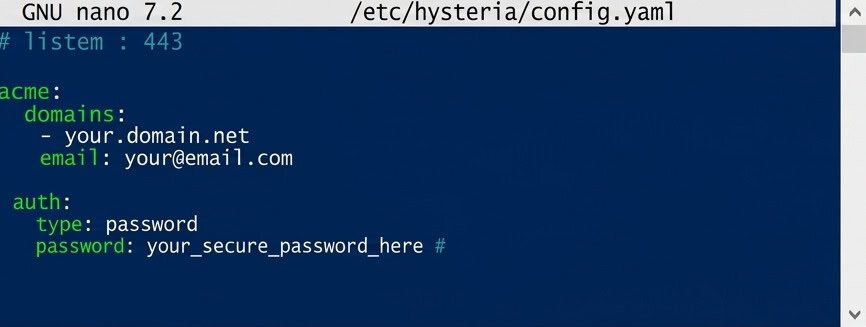
ਮਾਸਕਰੇਡ ਬਲਾਕ ਸਰਵਰ ਨੂੰ ਇੱਕ ਆਮ ਵੈੱਬਸਾਈਟ ਵਰਗਾ ਦਿਖਾਉਂਦਾ ਹੈ ਜੇਕਰ ਕੋਈ ਪ੍ਰੌਕਸੀ ਦੇ ਸੰਕੇਤਾਂ ਨੂੰ ਪ੍ਰਗਟ ਕਰਨ ਦੀ ਬਜਾਏ, ਬ੍ਰਾਊਜ਼ਰ ਵਿੱਚ ਆਪਣਾ IP ਪਤਾ ਖੋਲ੍ਹਦਾ ਹੈ।
ਸੇਵ (Ctrl+O, ਐਂਟਰ) ਕਰੋ ਅਤੇ ਬਾਹਰ ਜਾਓ (Ctrl+X)।
ਆਟੋਸਟਾਰਟ ਸੈੱਟਅੱਪ ਕੀਤਾ ਜਾ ਰਿਹਾ ਹੈ
nano /etc/systemd/system/hysteria.service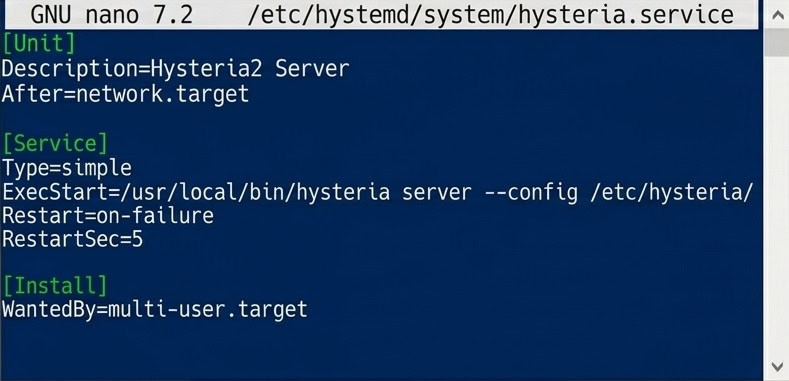
Hysteria2 ਆਟੋਸਟਾਰਟ ਲਈ systemd ਯੂਨਿਟ ਫਾਈਲ।
[Unit]
Description=Hysteria2 Server
After=network.target

[Service]
Type=simple
ExecStart=/usr/local/bin/hysteria server --config /etc/hysteria/config.yaml
Restart=on-failure
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now hysteria.service
systemctl status hysteria.service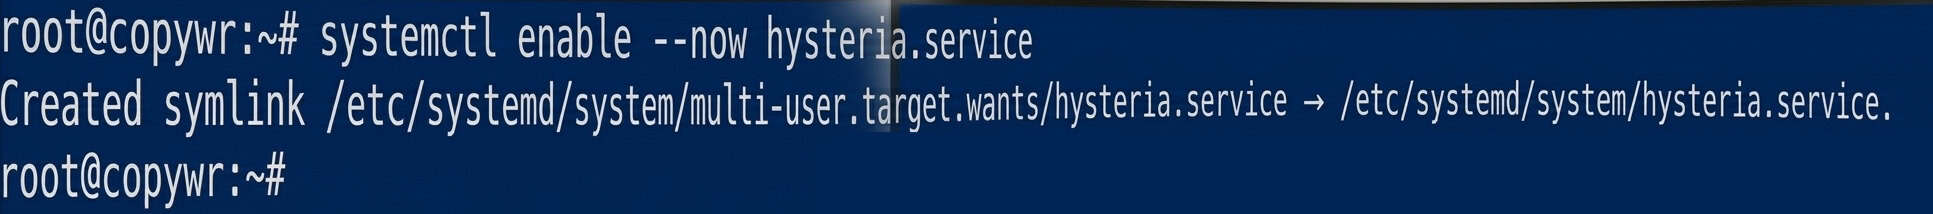
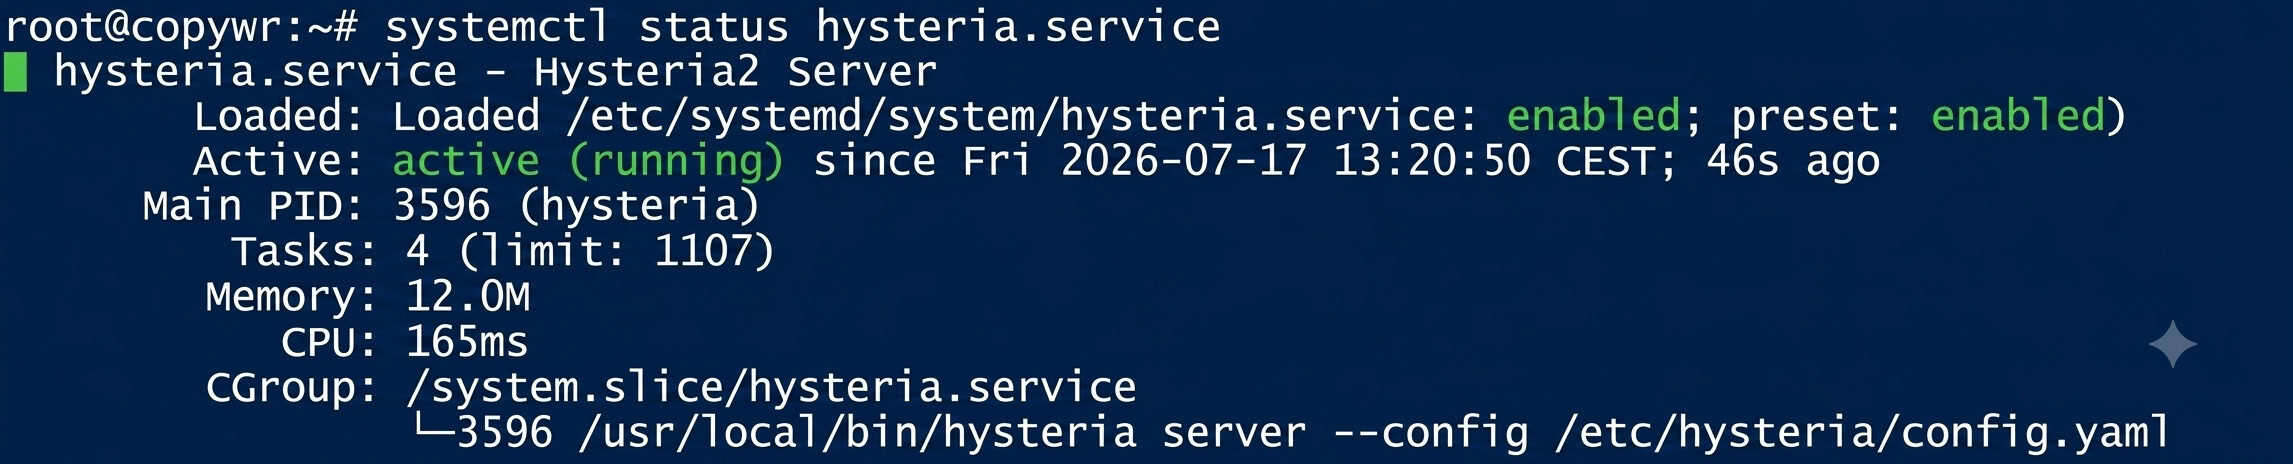
ਸਥਿਤੀ ਨੂੰ ਸਰਗਰਮ (ਚੱਲ ਰਿਹਾ) ਦਿਖਾਉਣਾ ਚਾਹੀਦਾ ਹੈ। ਜੇਕਰ ਕੰਸੋਲ ਲੌਗ ਵਿਊ 'ਤੇ "ਫਸਿਆ" ਹੈ, ਤਾਂ ਇਸ ਤੋਂ ਬਾਹਰ ਆਉਣ ਲਈ Q ਦਬਾਓ।
ਟੀਯੂਆਈਸੀ ਵੀ5
TUIC ਡਾਊਨਲੋਡ ਅਤੇ ਇੰਸਟਾਲ ਕਰਨਾ
mkdir -p /usr/local/sbin/tuicਉਪਲਬਧ ਰੀਲੀਜ਼ਾਂ ਦੀ ਜਾਂਚ ਕਰੋ:
curl -s https://api.github.com/repos/tuic-protocol/tuic/releases | grep -Po '"tag_name": "\K[^"]*' | head -10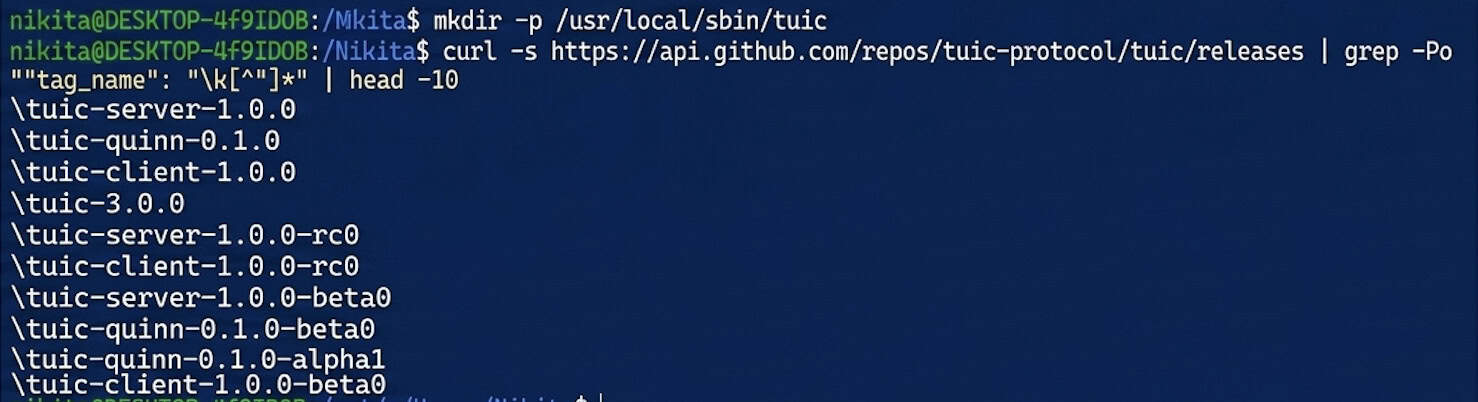
ਸਰਵਰ ਬਾਈਨਰੀ ਡਾਊਨਲੋਡ ਕਰੋ — ਮੌਜੂਦਾ ਵਰਜਨ ਨੰਬਰ ਨੂੰ 1.0.0 ਨਾਲ ਬਦਲੋ:
wget https://github.com/tuic-protocol/tuic/releases/download/1.0.0/tuic-server-1.0.0-x86_64-unknown-linux-gnu \
  -O /usr/local/sbin/tuic/tuic-server
chmod +x /usr/local/sbin/tuic/tuic-server
/usr/local/sbin/tuic/tuic-server --version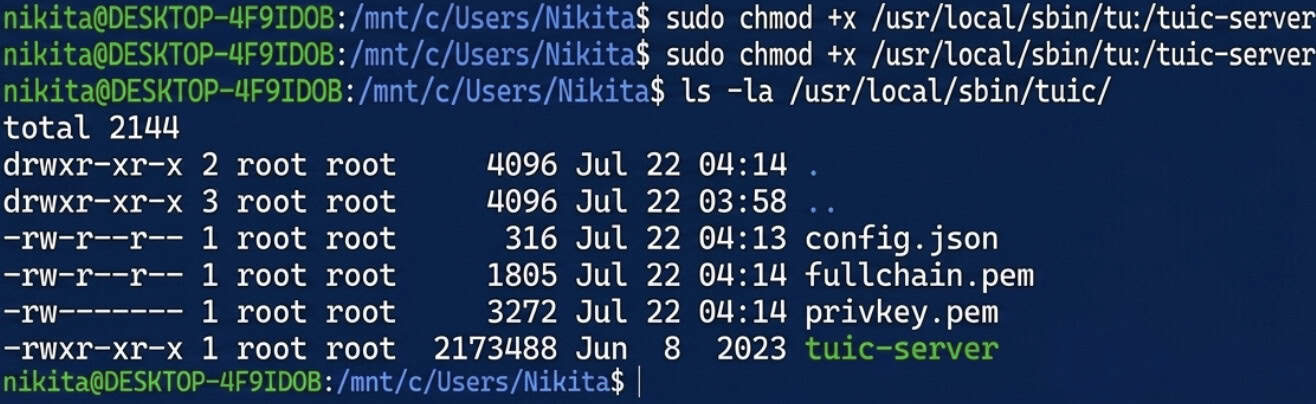
TUIC ਲਈ ਇੱਕ ਸਵੈ-ਦਸਤਖਤ ਸਰਟੀਫਿਕੇਟ ਬਣਾਉਣਾ
openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /usr/local/sbin/tuic/privkey.pem \
  -out /usr/local/sbin/tuic/fullchain.pem \
  -subj "/CN=YOUR_SERVER_IP"

ls -la /usr/local/sbin/tuic/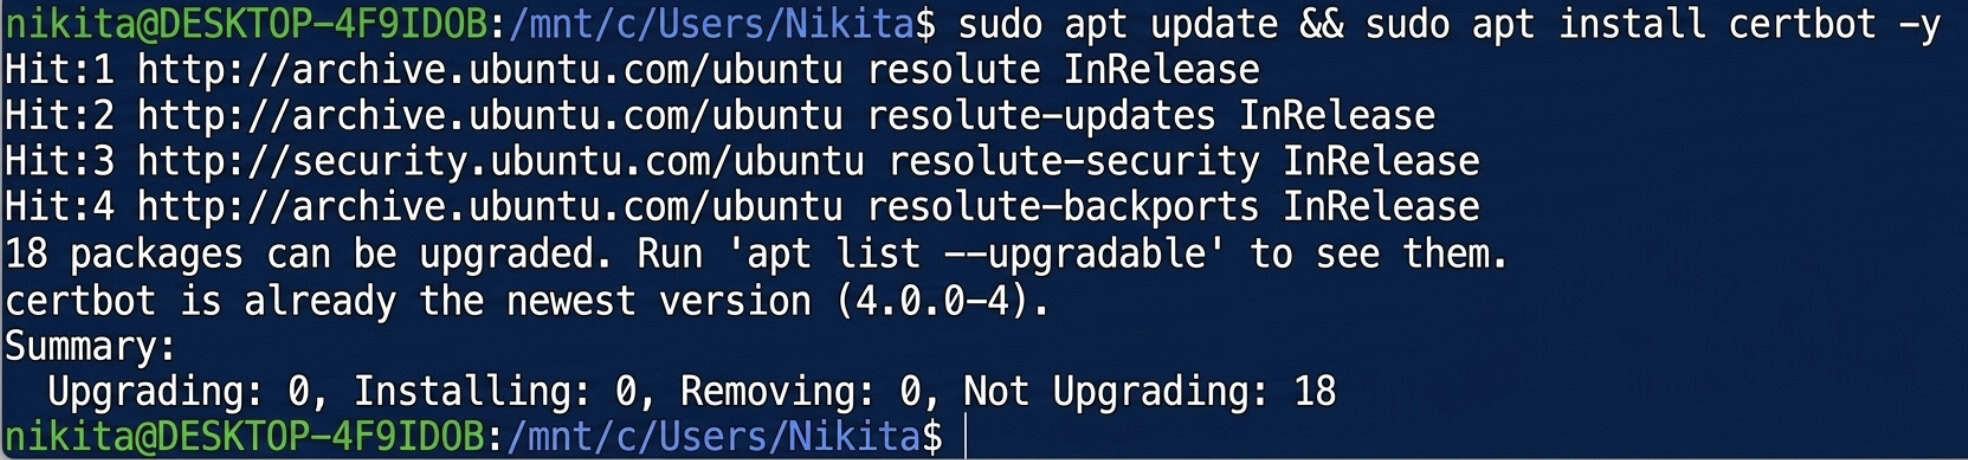
UUID ਤਿਆਰ ਕਰਨਾ
apt install uuid-runtime -y
uuidgen
ਨਤੀਜੇ ਵਜੋਂ ਆਉਣ ਵਾਲੇ UUID ਦੀ ਨਕਲ ਕਰੋ — ਤੁਹਾਨੂੰ ਇਸਦੀ ਲੋੜ ਹੇਠਾਂ ਦਿੱਤੇ ਸਰਵਰ ਸੰਰਚਨਾ ਅਤੇ ਕਲਾਇੰਟ ਸੈਟਿੰਗਾਂ ਦੋਵਾਂ ਵਿੱਚ ਪਵੇਗੀ।
ਸੰਰਚਨਾ ਫਾਈਲ ਬਣਾਈ ਜਾ ਰਹੀ ਹੈ
TUIC ਸਰਵਰ ਲਈ ਤਿਆਰ config.json:
nano /usr/local/sbin/tuic/config.json
{
    "server": "[::]:8443",
    "users": {
        "YOUR_UUID": "YOUR_TUIC_PASSWORD"
    },
    "certificate": "/usr/local/sbin/tuic/fullchain.pem",
    "private_key": "/usr/local/sbin/tuic/privkey.pem",
    "congestion_control": "bbr",
    "alpn": ["h3"],
    "log_level": "warn"
}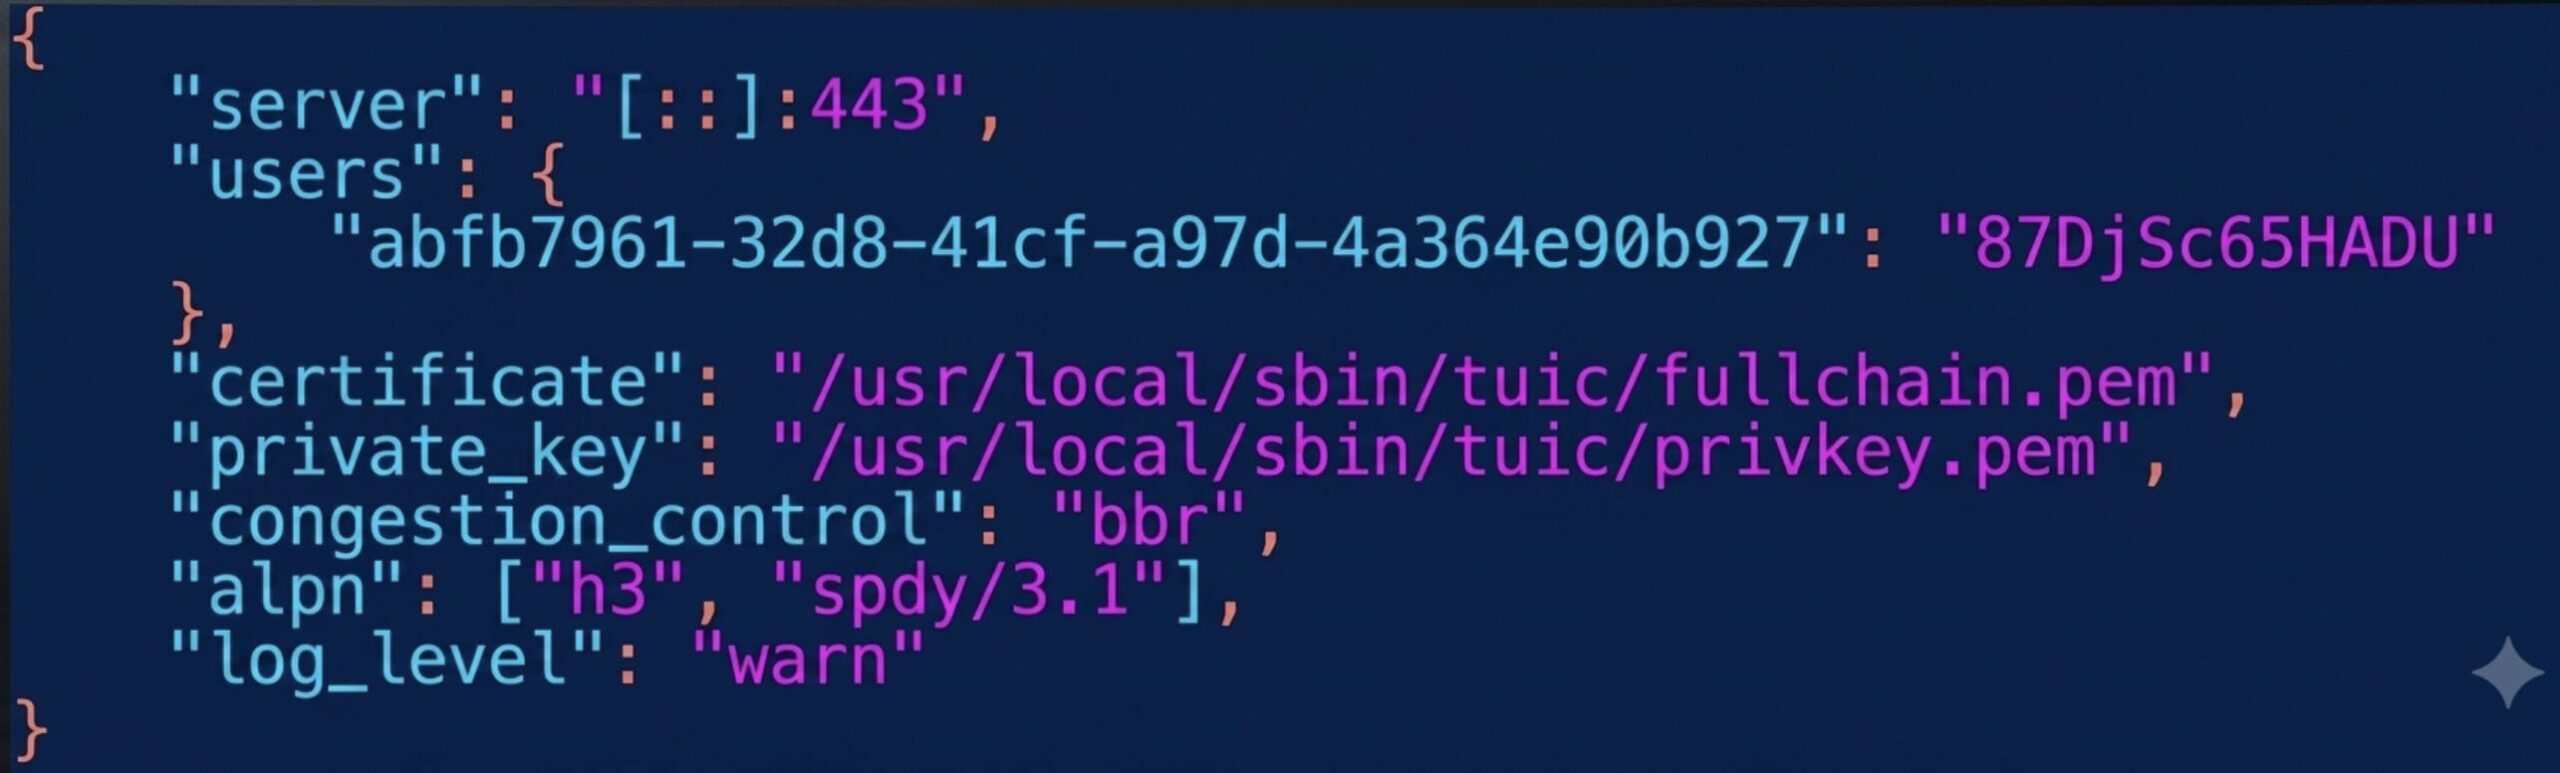
ਅਸੀਂ ਇੱਥੇ ਪੋਰਟ 8443 ਦੀ ਵਰਤੋਂ ਕਰਦੇ ਹਾਂ ਕਿਉਂਕਿ 443 ਪਹਿਲਾਂ ਹੀ Hysteria2 ਦੁਆਰਾ ਲਿਆ ਗਿਆ ਹੈ। YOUR_UUID ਨੂੰ ਸਟੈਪ 4.3 ਦੇ ਮੁੱਲ ਨਾਲ ਅਤੇ YOUR_TUIC_PASSWORD ਨੂੰ ਆਪਣੇ ਪਾਸਵਰਡ ਨਾਲ ਬਦਲੋ।
ਸੇਵ (Ctrl+O, ਐਂਟਰ) ਕਰੋ ਅਤੇ ਬਾਹਰ ਜਾਓ (Ctrl+X)।
ਇੱਕ ਦਸਤੀ ਸ਼ੁਰੂਆਤ ਦੀ ਜਾਂਚ ਕਰ ਰਿਹਾ ਹੈ
/usr/local/sbin/tuic/tuic-server -c /usr/local/sbin/tuic/config.json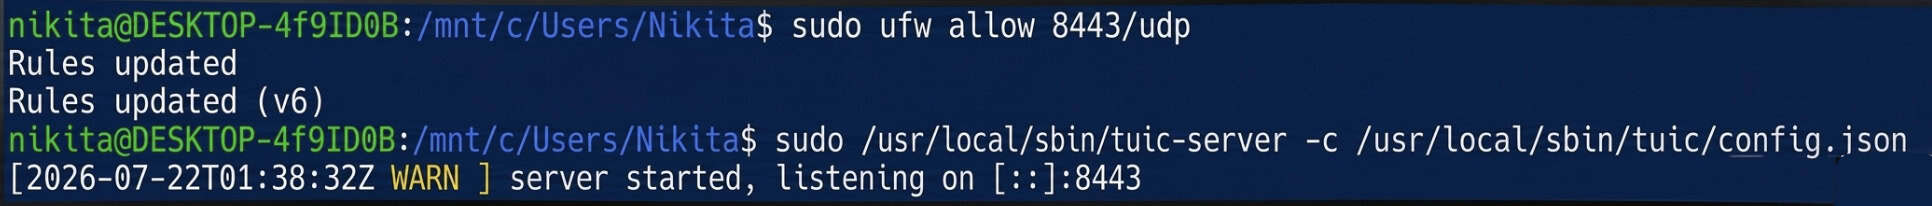
ਜੇਕਰ ਕੋਈ ਗਲਤੀ ਨਹੀਂ ਦਿਖਾਈ ਦਿੰਦੀ, ਤਾਂ ਸੰਰਚਨਾ ਵੈਧ ਹੈ। ਇਸਨੂੰ Ctrl+C ਨਾਲ ਰੋਕੋ ਅਤੇ ਆਟੋਸਟਾਰਟ ਸੈੱਟਅੱਪ ਕਰਨ ਲਈ ਅੱਗੇ ਵਧੋ।
ਆਟੋਸਟਾਰਟ ਸੈੱਟਅੱਪ ਕੀਤਾ ਜਾ ਰਿਹਾ ਹੈ
nano /etc/systemd/system/tuic-server.service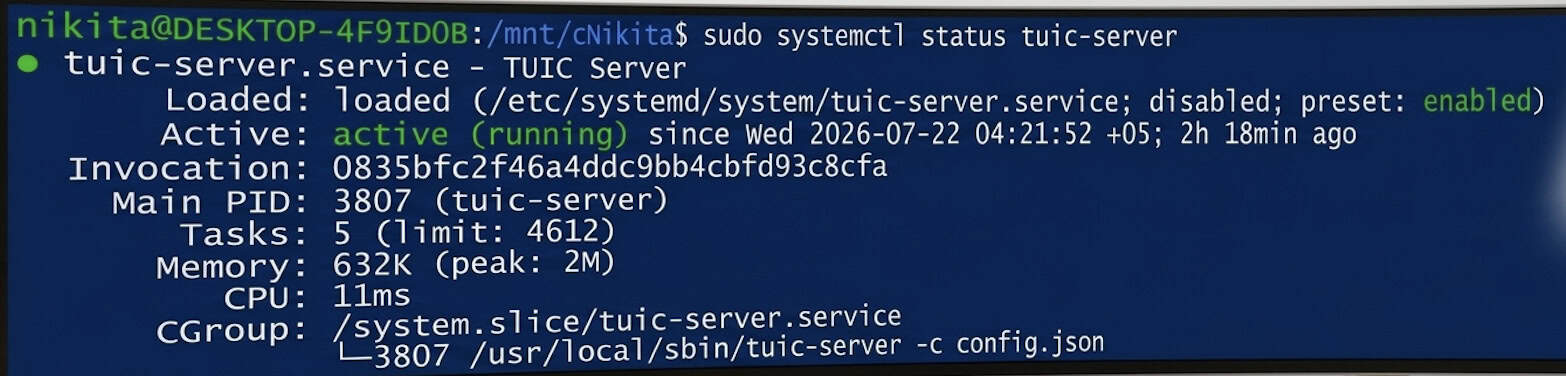
[Unit]
Description=TUIC Server
After=network.target nss-lookup.target

[Service]
User=root
WorkingDirectory=/usr/local/sbin/tuic
ExecStart=/usr/local/sbin/tuic/tuic-server -c config.json
Restart=on-failure
RestartPreventExitStatus=1
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now tuic-server.service
systemctl status tuic-server.service
ਸਥਿਤੀ ਸਰਗਰਮ (ਚੱਲ ਰਹੀ) ਦਿਖਾਉਣੀ ਚਾਹੀਦੀ ਹੈ।
ਹੁਣ ਸਰਵਰ 'ਤੇ ਦੋ ਸਭ ਤੋਂ ਵਧੀਆ ਅਤੇ ਸਭ ਤੋਂ ਤੇਜ਼ ਆਧੁਨਿਕ ਪ੍ਰੋਟੋਕੋਲ ਸਮਾਨਾਂਤਰ ਚੱਲ ਰਹੇ ਹਨ, ਦੋਵੇਂ ਨਿਯਮਤ QUIC/HTTPS ਟ੍ਰੈਫਿਕ ਦੇ ਰੂਪ ਵਿੱਚ ਭੇਸ ਬਦਲਦੇ ਹਨ: ਸਟੈਂਡਰਡ ਪੋਰਟ 443/udp 'ਤੇ Hysteria2, ਅਤੇ ਪੋਰਟ 8443/udp 'ਤੇ TUIC v5।
ਵਿੰਡੋਜ਼ ਤੋਂ ਕਨੈਕਟ ਕੀਤਾ ਜਾ ਰਿਹਾ ਹੈ
Hiddify ਇੰਸਟਾਲ ਕਰਨਾ
ਅਧਿਕਾਰਤ ਵੈੱਬਸਾਈਟ https://hiddify.com ਤੋਂ Windows ਲਈ Hiddify ਡਾਊਨਲੋਡ ਅਤੇ ਸਥਾਪਿਤ ਕਰੋ। "ਅੱਗੇ" / "ਇੰਸਟਾਲ ਕਰੋ" ਵਾਲੇ ਇੰਸਟਾਲਰ 'ਤੇ ਕਲਿੱਕ ਕਰੋ। ਜੇਕਰ Windows SmartScreen ਦਿਖਾਈ ਦਿੰਦਾ ਹੈ, ਤਾਂ "ਹੋਰ ਜਾਣਕਾਰੀ" → "ਕਿਸੇ ਵੀ ਤਰ੍ਹਾਂ ਚਲਾਓ" ਚੁਣੋ।
ਹਿਸਟੀਰੀਆ2 ਪ੍ਰੋਫਾਈਲ
+ (ਨਵਾਂ ਪ੍ਰੋਫਾਈਲ) → "ਮੈਨੁਅਲ ਐਂਟਰੀ" → ਪ੍ਰੋਟੋਕੋਲ Hysteria2 ' ਤੇ ਕਲਿੱਕ ਕਰੋ , ਅਤੇ ਭਰੋ:
|
ਫੀਲਡ |
ਮੁੱਲ |
|
ਪ੍ਰੋਫਾਈਲ ਨਾਮ |
ਮੇਰਾ ਹਿਸਟੀਰੀਆ2 ਸਰਵਰ |
|
ਦਾ ਪਤਾ |
ਤੁਹਾਡਾ_ਸਰਵਰ_ਆਈਪੀ |
|
ਪੋਰ੍ਟ |
443 |
|
ਪਾਸਵਰਡ |
ਕਦਮ 3.3 ਤੋਂ ਪਾਸਵਰਡ |
|
SNI |
ਤੁਹਾਡਾ_ਸਰਵਰ_ਆਈਪੀ |
|
ਸਰਟੀਫਿਕੇਟ ਪੁਸ਼ਟੀ ਛੱਡੋ |
On |
ਸਰਟੀਫਿਕੇਟ ਸਵੈ-ਦਸਤਖਤ ਕੀਤਾ ਹੋਇਆ ਹੈ, ਇਸ ਲਈ ਸਰਟੀਫਿਕੇਟ ਤਸਦੀਕ ਛੱਡੋ ਨੂੰ ਸਮਰੱਥ ਬਣਾਉਣ ਦੀ ਲੋੜ ਹੈ — ਇਸਦੇ ਪਿੱਛੇ ਕੋਈ ਭਰੋਸੇਯੋਗ ਸਰਟੀਫਿਕੇਟ ਅਥਾਰਟੀ ਨਹੀਂ ਹੈ।
TUIC v5 ਪ੍ਰੋਫਾਈਲ
+ (ਨਵਾਂ ਪ੍ਰੋਫਾਈਲ) → "ਮੈਨੁਅਲ ਐਂਟਰੀ" → ਪ੍ਰੋਟੋਕੋਲ TUIC ਤੇ ਕਲਿਕ ਕਰੋ , ਅਤੇ ਭਰੋ:
|
ਫੀਲਡ |
ਮੁੱਲ |
|
ਪ੍ਰੋਫਾਈਲ ਨਾਮ |
ਮੇਰਾ TUIC ਸਰਵਰ |
|
ਦਾ ਪਤਾ |
ਤੁਹਾਡਾ_ਸਰਵਰ_ਆਈਪੀ |
|
ਪੋਰ੍ਟ |
8443 |
|
UID |
ਕਦਮ 4.3 ਤੋਂ UUID |
|
ਪਾਸਵਰਡ |
ਕਦਮ 4.4 ਤੋਂ ਪਾਸਵਰਡ |
|
ਭੀੜ-ਭੜੱਕਾ ਕੰਟਰੋਲ |
bbr |
|
SNI |
ਤੁਹਾਡਾ_ਸਰਵਰ_ਆਈਪੀ |
|
ਸਰਟੀਫਿਕੇਟ ਪੁਸ਼ਟੀ ਛੱਡੋ |
On |
ਕਨੈਕਟ ਕੀਤਾ ਜਾ ਰਿਹਾ ਹੈ ਅਤੇ ਪੁਸ਼ਟੀ ਕੀਤੀ ਜਾ ਰਹੀ ਹੈ
ਇੱਕ ਪ੍ਰੋਫਾਈਲ ਚੁਣੋ, ਫਿਰ ਵੱਡੇ ਗੋਲ "ਕਨੈਕਟ" ਬਟਨ 'ਤੇ ਕਲਿੱਕ ਕਰੋ। ਸਥਿਤੀ "ਕਨੈਕਟਡ" ਵਿੱਚ ਬਦਲ ਜਾਣੀ ਚਾਹੀਦੀ ਹੈ।
ਇਹ ਪੁਸ਼ਟੀ ਕਰਨ ਲਈ ਕਿ ਟ੍ਰੈਫਿਕ ਅਸਲ ਵਿੱਚ ਤੁਹਾਡੇ ਸਰਵਰ ਰਾਹੀਂ ਭੇਜਿਆ ਗਿਆ ਹੈ, ਆਪਣੇ ਬ੍ਰਾਊਜ਼ਰ ਵਿੱਚ ਕੋਈ ਵੀ IP-ਚੈਕਿੰਗ ਸੇਵਾ ਖੋਲ੍ਹੋ — ਦਿਖਾਇਆ ਗਿਆ ਪਤਾ YOUR_SERVER_IP ਨਾਲ ਮੇਲ ਖਾਂਦਾ ਹੋਣਾ ਚਾਹੀਦਾ ਹੈ।
ਸਿੱਟਾ
ਇਸ ਗਾਈਡ ਨੂੰ ਪੂਰਾ ਕਰਨ ਨਾਲ, ਤੁਹਾਡੇ ਸਰਵਰ 'ਤੇ ਦੋ ਹਾਈ-ਸਪੀਡ, ਅਗਲੀ ਪੀੜ੍ਹੀ ਦੇ ਪ੍ਰੋਟੋਕੋਲ ਸਮਾਨਾਂਤਰ ਚੱਲ ਰਹੇ ਹਨ: ਪੋਰਟ 443/UDP 'ਤੇ Hysteria2 ਅਤੇ ਪੋਰਟ 8443/UDP 'ਤੇ TUIC v5। ਦੋਵੇਂ ਪ੍ਰੋਟੋਕੋਲ ਪ੍ਰਸਾਰਿਤ ਟ੍ਰੈਫਿਕ ਨੂੰ ਇੱਕ ਮਿਆਰੀ ਏਨਕ੍ਰਿਪਟਡ QUIC ਕਨੈਕਸ਼ਨ (HTTP/3) ਦੇ ਰੂਪ ਵਿੱਚ ਛੁਪਾਉਂਦੇ ਹਨ, ਜੋ ਕਿ ਬਹੁਤ ਅਸਥਿਰ ਚੈਨਲਾਂ 'ਤੇ ਵੀ ਇੱਕ ਸਥਿਰ ਕਨੈਕਸ਼ਨ ਨੂੰ ਯਕੀਨੀ ਬਣਾਉਂਦੇ ਹਨ।
ਕੌਂਫਿਗਰ ਕੀਤੇ ਪ੍ਰੋਫਾਈਲਾਂ ਨੂੰ ਸਿਰਫ਼ ਵਿੰਡੋਜ਼ 'ਤੇ ਹੀ ਨਹੀਂ ਵਰਤਿਆ ਜਾ ਸਕਦਾ, ਸਗੋਂ ਐਂਡਰਾਇਡ ਜਾਂ ਆਈਓਐਸ ਲਈ ਹਿਡਿਫਾਈ ਮੋਬਾਈਲ ਐਪ ਵਿੱਚ ਵੀ ਇੰਪੋਰਟ ਕੀਤਾ ਜਾ ਸਕਦਾ ਹੈ, ਜਿਸ ਵਿੱਚ ਸਮਾਨ ਸੈਟਿੰਗਾਂ ਹਨ।
ਜੇਕਰ ਤੁਹਾਨੂੰ ਕਨੈਕਸ਼ਨ ਮੁਸ਼ਕਲਾਂ ਦਾ ਸਾਹਮਣਾ ਕਰਨਾ ਪੈਂਦਾ ਹੈ, ਤਾਂ ਪਹਿਲਾਂ systemctl ਸਟੇਟਸ ਕਮਾਂਡ hysteria.service (ਜਾਂ tuic-server.service) ਦੀ ਵਰਤੋਂ ਕਰਕੇ ਸੇਵਾ ਸਥਿਤੀਆਂ ਦੀ ਜਾਂਚ ਕਰੋ, ਯਕੀਨੀ ਬਣਾਓ ਕਿ ਫਾਇਰਵਾਲ ਨਿਯਮ ਕਿਰਿਆਸ਼ੀਲ ਹਨ (ufw status), ਅਤੇ ਦੋ ਵਾਰ ਜਾਂਚ ਕਰੋ ਕਿ IP ਪਤਾ, UUID, ਅਤੇ ਪਾਸਵਰਡ ਸਹੀ ਢੰਗ ਨਾਲ ਦਰਜ ਕੀਤੇ ਗਏ ਹਨ। ਕਿਰਪਾ ਕਰਕੇ ਧਿਆਨ ਦਿਓ: ਜਾਰੀ ਕੀਤੇ ਸਵੈ-ਦਸਤਖਤ ਕੀਤੇ ਸਰਟੀਫਿਕੇਟ 365 ਦਿਨਾਂ ਲਈ ਵੈਧ ਹੁੰਦੇ ਹਨ, ਇਸ ਲਈ ਬਿਲਕੁਲ ਇੱਕ ਸਾਲ ਬਾਅਦ, ਉਹਨਾਂ ਨੂੰ ਉਸੇ openssl req ਕਮਾਂਡ ਦੀ ਵਰਤੋਂ ਕਰਕੇ ਨਵਿਆਉਣ ਦੀ ਲੋੜ ਹੋਵੇਗੀ।
