ਲੀਨਕਸ ਸਰਵਰ ਨਾਲ ਜੁੜਨ ਦਾ ਮੁੱਖ ਤਰੀਕਾ SSH ਪ੍ਰੋਟੋਕੋਲ ਰਾਹੀਂ ਹੈ । ਇਸ ਕਿਸਮ ਦਾ ਕਨੈਕਸ਼ਨ ਸੁਰੱਖਿਅਤ ਹੈ, ਕਿਉਂਕਿ ਇਸ ਰਾਹੀਂ ਟ੍ਰਾਂਸਫਰ ਕੀਤਾ ਗਿਆ ਸਾਰਾ ਡੇਟਾ ਏਨਕ੍ਰਿਪਟ ਕੀਤਾ ਗਿਆ ਹੈ। SSH ਕਨੈਕਸ਼ਨ ਸਥਾਪਤ ਕਰਨ ਲਈ ਤੁਹਾਨੂੰ ਇਸਨੂੰ ਉਸ ਰਿਮੋਟ ਸਰਵਰ 'ਤੇ ਕੌਂਫਿਗਰ ਕਰਨਾ ਚਾਹੀਦਾ ਹੈ ਜਿਸ ਨਾਲ ਤੁਸੀਂ ਕਨੈਕਟ ਕਰਨਾ ਚਾਹੁੰਦੇ ਹੋ, ਅਤੇ ਉਪਭੋਗਤਾ ਦੇ ਪਾਸੇ ਕਲਾਇੰਟ। SSH ਕਨੈਕਸ਼ਨ ਲਈ ਬਹੁਤ ਸਾਰੇ ਸੌਫਟਵੇਅਰ ਹਨ। ਲੀਨਕਸ ਲਈ, OpenSSH ਪੈਕੇਜ ਸਭ ਤੋਂ ਵੱਧ ਪ੍ਰਸਿੱਧ ਹੈ ਅਤੇ ਵਿੰਡੋਜ਼ ਲਈ ਲੋਕ ਜ਼ਿਆਦਾਤਰ PuTTY ਦੀ ਵਰਤੋਂ ਕਰ ਰਹੇ ਹਨ।
ਆਓ ਇੱਕ ਉਦਾਹਰਣ ਦੇ ਤੌਰ 'ਤੇ ਉਬੰਟੂ ਸਰਵਰ 18.04 ਦੀ ਵਰਤੋਂ ਕਰਦੇ ਹੋਏ ਸਰਵਰ ਕੌਂਫਿਗਰੇਸ਼ਨ 'ਤੇ ਇੱਕ ਡੂੰਘੀ ਵਿਚਾਰ ਕਰੀਏ, ਅਤੇ ਫਿਰ ਲੀਨਕਸ ਅਤੇ ਵਿੰਡੋਜ਼ ਤੋਂ ਸਰਵਰ ਨਾਲ ਜੁੜਨ ਦੀ ਕੋਸ਼ਿਸ਼ ਕਰੀਏ।
ਅਸੀਂ ਜੋ ਵੀ ਕਰਾਂਗੇ ਉਹ ਇੱਕ ਆਮ ਉਪਭੋਗਤਾ ਦੇ ਖਾਤੇ ਤੋਂ ਹੋਵੇਗਾ। ਇਸ ਸਥਿਤੀ ਵਿੱਚ, ਅਸੀਂ ਇੱਕ ਉਪਭੋਗਤਾ " mihail " ਬਣਾਇਆ ਹੈ, ਅਤੇ " root " ਖਾਤਾ ਡਿਫਾਲਟ ਰੂਪ ਵਿੱਚ ਅਯੋਗ ਹੈ।
ਸਰਵਰ ਸਾਈਡ ਸੈੱਟਅੱਪ
ਇਸ ਕਮਾਂਡ ਨੂੰ ਚਲਾ ਕੇ ਪੈਕੇਜ ਸੈੱਟਅੱਪ ਕਰੋ:
sudo apt install openssh-server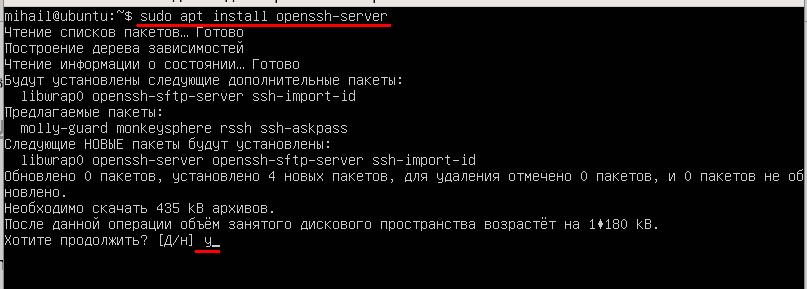
ਇੰਸਟਾਲੇਸ਼ਨ ਪੂਰੀ ਹੋਣ ਤੋਂ ਬਾਅਦ, ਯਕੀਨੀ ਬਣਾਓ ਕਿ ਸੇਵਾ ਚੱਲ ਰਹੀ ਹੈ। ਇਸ ਕਮਾਂਡ ਦੀ ਵਰਤੋਂ ਕਰੋ:
systemctl status sshd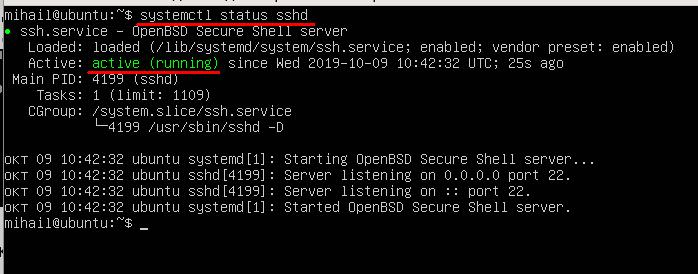
ਸਥਿਤੀ “ ਕਿਰਿਆਸ਼ੀਲ (ਚੱਲ ਰਿਹਾ ਹੈ) ” ਦਾ ਅਰਥ ਹੈ ਕਿ ਸੇਵਾ ਸਮਰੱਥ ਹੈ ਅਤੇ ਆਮ ਤੌਰ 'ਤੇ ਕੰਮ ਕਰ ਰਹੀ ਹੈ।
ਫਾਇਰਵਾਲ ਦੁਆਰਾ ਆਉਣ ਵਾਲੇ ਕਨੈਕਸ਼ਨਾਂ ਨੂੰ ਰੋਕਣ ਤੋਂ ਬਚਣ ਲਈ, ਇਸਨੂੰ ਅਯੋਗ ਕਰਨਾ ਯਕੀਨੀ ਬਣਾਓ, ਕਿਉਂਕਿ ਅਸੀਂ ਇਸ ਲੇਖ ਵਿੱਚ ਨੈੱਟਵਰਕ ਫਾਇਰਵਾਲ ਨੂੰ ਕੌਂਫਿਗਰ ਨਹੀਂ ਕਰਨ ਜਾ ਰਹੇ ਹਾਂ।
ਇਹ ਕਮਾਂਡ ਵਰਤੋ:
sudo ufw disable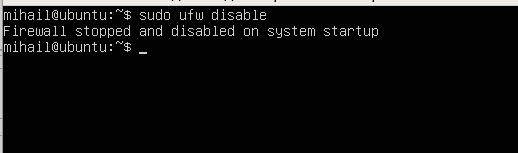
ਇਸ ਪੜਾਅ 'ਤੇ ਤੁਸੀਂ ਪਹਿਲਾਂ ਹੀ ਸਰਵਰ ਨਾਲ ਜੁੜ ਸਕਦੇ ਹੋ। ਡਿਫਾਲਟ ਸੈਟਿੰਗਾਂ ਦੇ ਨਾਲ ਸਰਵਰ ਪਾਸਵਰਡ-ਅਧਾਰਿਤ ਪ੍ਰਮਾਣੀਕਰਨ ਦੇ ਨਾਲ ਸਟੈਂਡਰਡ ਪੋਰਟ 22 ਨਾਲ ਕਨੈਕਸ਼ਨ ਦੀ ਆਗਿਆ ਦਿੰਦਾ ਹੈ।
ਲੀਨਕਸ ਤੋਂ SSH ਕਨੈਕਸ਼ਨ
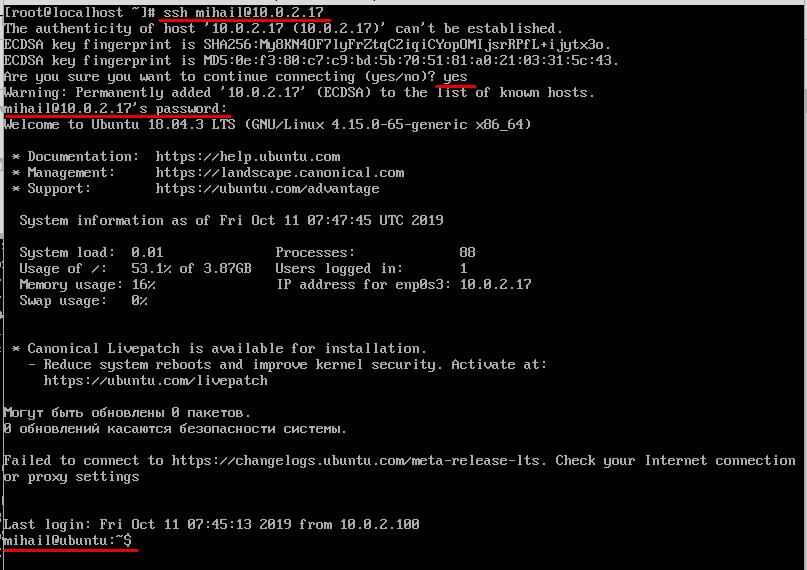
ਇੱਕ ਨਿਯਮ ਦੇ ਤੌਰ 'ਤੇ, OpenSSH ਕਲਾਇੰਟ ਡਿਫਾਲਟ ਤੌਰ 'ਤੇ Linux 'ਤੇ ਸਥਾਪਿਤ ਹੁੰਦਾ ਹੈ ਅਤੇ ਇਸਨੂੰ ਵਾਧੂ ਮੈਨੂਅਲ ਕੌਂਫਿਗਰੇਸ਼ਨ ਦੀ ਲੋੜ ਨਹੀਂ ਹੁੰਦੀ ਹੈ। ssh ਕਮਾਂਡ ਦੀ ਮਦਦ ਨਾਲ ਟਰਮੀਨਲ ਤੋਂ ਕਨੈਕਸ਼ਨ ਸਥਾਪਤ ਕੀਤਾ ਜਾ ਸਕਦਾ ਹੈ। ਇਸ ਮਾਮਲੇ ਵਿੱਚ ਪੈਰਾਮੀਟਰ ਰਿਮੋਟ ਸਰਵਰ ਦਾ ਯੂਜ਼ਰਨੇਮ ਅਤੇ IP ਪਤਾ ਹੋਣਗੇ। ਸਾਡੇ ਟੈਸਟ ਸਰਵਰ 'ਤੇ ਜੋ ਅਸੀਂ ਉਦਾਹਰਣ ਵਜੋਂ ਵਰਤ ਰਹੇ ਹਾਂ, ਉੱਥੇ ਸਿਰਫ਼ ਇੱਕ ਖਾਤਾ "mihail" ਹੈ, ਇਸ ਲਈ ਅਸੀਂ ਇਸਨੂੰ ਵਰਤਾਂਗੇ।
ssh [email protected]ਪਹਿਲੇ ਕਨੈਕਸ਼ਨ 'ਤੇ ਤੁਹਾਨੂੰ ਸਰਵਰ ਦੀ ਪਬਲਿਕ ਕੁੰਜੀ ਨੂੰ ਡੇਟਾਬੇਸ ਵਿੱਚ ਜੋੜਨ ਦੀ ਪੁਸ਼ਟੀ ਕਰਨੀ ਪਵੇਗੀ, ਇਸ ਲਈ " ਹਾਂ " ਦਾ ਜਵਾਬ ਦਿਓ। ਇਸ ਤੋਂ ਬਾਅਦ ਤੁਸੀਂ ਪਾਸਵਰਡ ਦਰਜ ਕਰ ਸਕਦੇ ਹੋ। ਜੇਕਰ ਕਨੈਕਸ਼ਨ ਸਫਲਤਾਪੂਰਵਕ ਬਣ ਜਾਂਦਾ ਹੈ, ਤਾਂ ਤੁਸੀਂ ਸਰਵਰ ਦੀ ਕਮਾਂਡ ਲਾਈਨ ਦਾ ਇੱਕ ਸਵਾਗਤ ਟੈਕਸਟ ਵੇਖੋਗੇ। ਹੁਣ ਸਾਰੀਆਂ ਕਮਾਂਡਾਂ ਰਿਮੋਟ ਸਰਵਰ 'ਤੇ ਹੀ ਚਲਾਈਆਂ ਜਾਣਗੀਆਂ।
ਵਿੰਡੋਜ਼ ਤੋਂ SSH
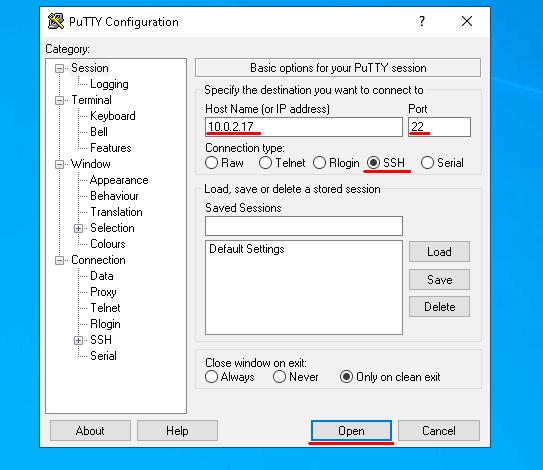
ਪੁਟੀ ਖੋਲ੍ਹੋ ਅਤੇ ਕਨੈਕਸ਼ਨ ਪੈਰਾਮੀਟਰ ਸੈੱਟ ਕਰੋ। ਯਕੀਨੀ ਬਣਾਓ ਕਿ ਸਵਿੱਚ " ਕਨੈਕਸ਼ਨ ਟਾਈਪ " SSH ਵਿੱਚ ਬਦਲਿਆ ਹੋਇਆ ਹੈ । IP ਐਡਰੈੱਸ ਨੂੰ " ਹੋਸਟ ਨੇਮ " ਫੀਲਡ ਵਿੱਚ, ਡਿਫਾਲਟ ਵੈਲਯੂ 22 ਨੂੰ " ਪੋਰਟ " ਵਿੱਚ ਦਰਜ ਕਰੋ ਅਤੇ " ਓਪਨ " 'ਤੇ ਕਲਿੱਕ ਕਰੋ।
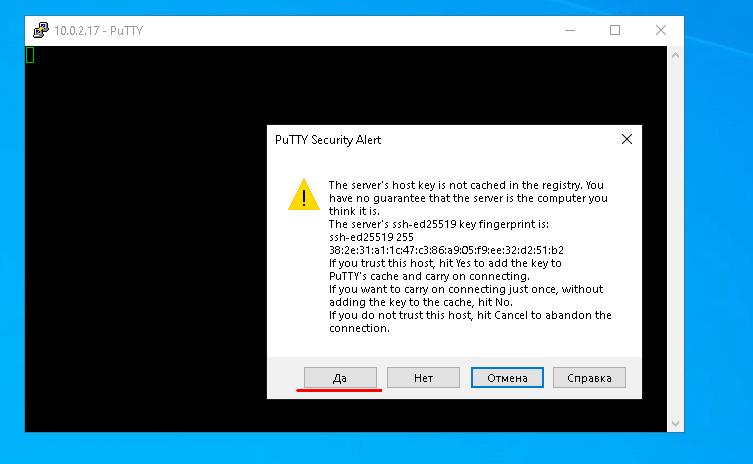
ਪਹਿਲੇ ਕਨੈਕਸ਼ਨ 'ਤੇ ਪੁਟੀ ਤੁਹਾਨੂੰ ਇਹ ਪੁਸ਼ਟੀ ਕਰਨ ਲਈ ਕਹੇਗਾ ਕਿ ਤੁਸੀਂ ਇਸ ਸਰਵਰ 'ਤੇ ਭਰੋਸਾ ਕਰਦੇ ਹੋ, ਇਸ ਲਈ " ਹਾਂ " ' ਤੇ ਕਲਿੱਕ ਕਰੋ।
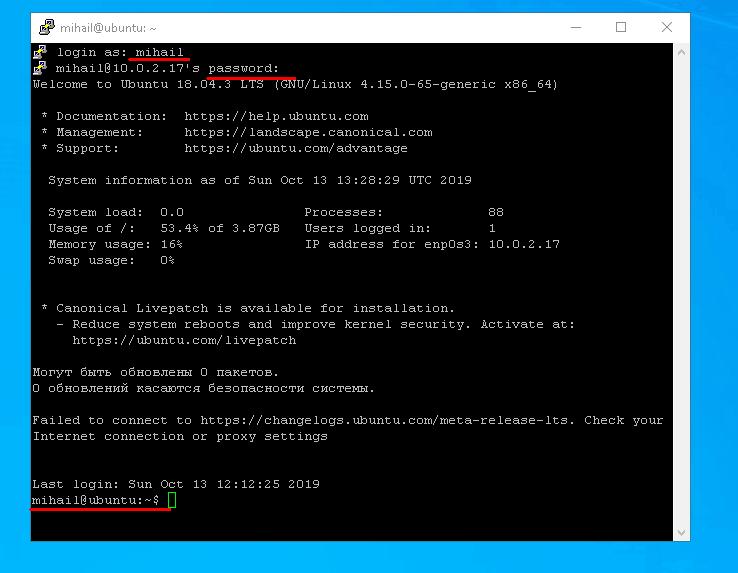
ਲਾਗਇਨ ਅਤੇ ਪਾਸਵਰਡ ਦਰਜ ਕਰਨ ਤੋਂ ਬਾਅਦ, ਤੁਸੀਂ ਰਿਮੋਟ ਸਰਵਰ ਦੀ ਕਮਾਂਡ ਲਾਈਨ ਵੇਖੋਗੇ।
ਕੁੰਜੀ ਦੁਆਰਾ ਪ੍ਰਮਾਣੀਕਰਨ। ਸੁਰੱਖਿਆ ਦਾ ਪੱਧਰ ਵਧਾਉਣਾ
ਜਦੋਂ ਕੋਈ ਕਲਾਇੰਟ SSH ਰਾਹੀਂ ਸਰਵਰ ਨਾਲ ਸੁਰੱਖਿਅਤ ਕਨੈਕਸ਼ਨ ਸਥਾਪਤ ਕਰਨ ਦੀ ਕੋਸ਼ਿਸ਼ ਕਰ ਰਿਹਾ ਹੁੰਦਾ ਹੈ, ਤਾਂ ਕਨੈਕਸ਼ਨ ਦੀ ਆਗਿਆ ਦੇਣ ਤੋਂ ਪਹਿਲਾਂ ਸਰਵਰ ਨੂੰ ਕਲਾਇੰਟ ਨੂੰ ਪ੍ਰਮਾਣਿਤ (ਤਸਦੀਕ) ਕਰਨ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ। ਜਿਵੇਂ ਕਿ ਪਹਿਲਾਂ ਦੱਸਿਆ ਗਿਆ ਹੈ, ਪਾਸਵਰਡ-ਅਧਾਰਤ ਪ੍ਰਮਾਣੀਕਰਨ ਆਮ ਤੌਰ 'ਤੇ ਡਿਫਾਲਟ ਰੂਪ ਵਿੱਚ ਵਰਤਿਆ ਜਾਂਦਾ ਹੈ। ਇਹ ਮਜ਼ਬੂਤ ਸੁਰੱਖਿਆ ਪ੍ਰਦਾਨ ਨਹੀਂ ਕਰਦਾ, ਕਿਉਂਕਿ ਇਸਨੂੰ ਬਰੂਟਫੋਰਸ ਕਰਨ ਦਾ ਹਮੇਸ਼ਾ ਇੱਕ ਤਰੀਕਾ ਹੁੰਦਾ ਹੈ। ਇਸ ਤੋਂ ਇਲਾਵਾ, ਸਕ੍ਰਿਪਟਾਂ ਦੀ ਵਰਤੋਂ ਨਾਲ SSH ਕਨੈਕਸ਼ਨਾਂ 'ਤੇ ਪਾਸਵਰਡ ਪ੍ਰਮਾਣੀਕਰਨ ਲਾਗੂ ਨਹੀਂ ਹੁੰਦਾ।
ਇਸ ਕਿਸਮ ਦੇ ਕੰਮਾਂ ਲਈ ਕੁੰਜੀ ਦੁਆਰਾ ਇੱਕ ਵਿਸ਼ੇਸ਼ ਪ੍ਰਮਾਣੀਕਰਨ ਵਿਧੀ ਹੈ। ਗੱਲ ਇਹ ਹੈ ਕਿ ਕਲਾਇੰਟ ਪ੍ਰਾਈਵੇਟ ਅਤੇ ਪਬਲਿਕ ਕੁੰਜੀਆਂ ਤਿਆਰ ਕਰਦਾ ਹੈ ਅਤੇ ਫਿਰ ਪਬਲਿਕ ਕੁੰਜੀ ਸਰਵਰ ਨੂੰ ਭੇਜੀ ਜਾਂਦੀ ਹੈ। ਇਸ ਤੋਂ ਬਾਅਦ ਤੁਹਾਨੂੰ ਸਰਵਰ ਨਾਲ ਜੁੜਨ ਲਈ ਪਾਸਵਰਡ ਦੀ ਲੋੜ ਨਹੀਂ ਹੁੰਦੀ, ਕਿਉਂਕਿ ਪ੍ਰਮਾਣੀਕਰਨ ਜਨਤਕ ਅਤੇ ਪ੍ਰਾਈਵੇਟ ਕਲਾਇੰਟ ਕੁੰਜੀਆਂ ਦੇ ਅਧਾਰ ਤੇ ਕੀਤਾ ਜਾਂਦਾ ਹੈ। ਸੁਰੱਖਿਆ ਦੇ ਚੰਗੇ ਪੱਧਰ ਪ੍ਰਦਾਨ ਕਰਨ ਲਈ, ਪ੍ਰਾਈਵੇਟ ਕੁੰਜੀ ਤੱਕ ਪਹੁੰਚ ਨੂੰ ਸੀਮਤ ਕੀਤਾ ਜਾਣਾ ਚਾਹੀਦਾ ਹੈ। ਇਸ ਤੱਥ ਦੇ ਕਾਰਨ ਕਿ ਪ੍ਰਾਈਵੇਟ ਕੁੰਜੀ ਕਲਾਇੰਟ ਦੇ ਪਾਸੇ ਸਟੋਰ ਕੀਤੀ ਜਾਂਦੀ ਹੈ ਅਤੇ ਨੈੱਟਵਰਕ ਰਾਹੀਂ ਟ੍ਰਾਂਸਫਰ ਨਹੀਂ ਕੀਤੀ ਜਾਂਦੀ, ਇਸ ਵਿਧੀ ਨੂੰ ਵਧੇਰੇ ਸੁਰੱਖਿਅਤ ਮੰਨਿਆ ਜਾਂਦਾ ਹੈ।
ਲੀਨਕਸ ਉੱਤੇ ਕੁੰਜੀ ਦੁਆਰਾ ਪ੍ਰਮਾਣੀਕਰਨ
ਆਓ ssh-keygen ਯੂਟਿਲਿਟੀ ਸੌਫਟਵੇਅਰ ਦੀ ਮਦਦ ਨਾਲ ਕਲਾਇੰਟ 'ਤੇ ਪਬਲਿਕ ਅਤੇ ਪ੍ਰਾਈਵੇਟ ਕੁੰਜੀਆਂ ਤਿਆਰ ਕਰੀਏ। ਇਹ ਟੂਲ ਪ੍ਰਾਈਵੇਟ ਕੁੰਜੀ ਦਾ ਮਾਰਗ ਬਦਲਣ ਦਾ ਸੁਝਾਅ ਦੇਵੇਗਾ ਅਤੇ ਵਾਧੂ ਸੁਰੱਖਿਆ ਲਈ ਇੱਕ ਪਾਸਫ੍ਰੇਜ਼ ਦਰਜ ਕਰੇਗਾ। ਸਾਰੀਆਂ ਬੇਨਤੀਆਂ 'ਤੇ ਐਂਟਰ ਦਬਾ ਕੇ ਸਾਰੇ ਮਾਪਦੰਡਾਂ ਨੂੰ ਡਿਫਾਲਟ ਰੂਪ ਵਿੱਚ ਛੱਡ ਦਿਓ।
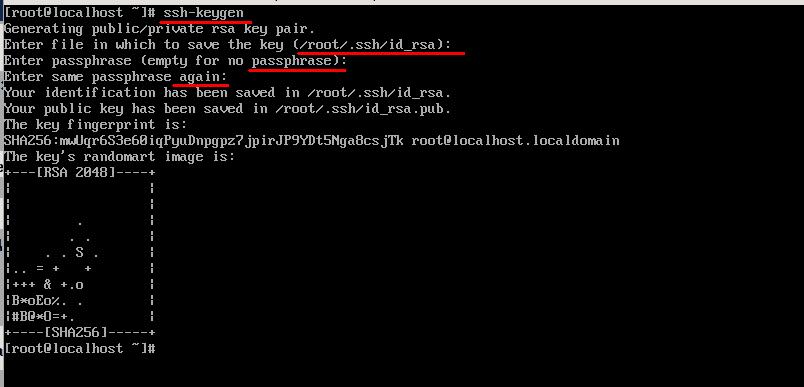
ਨਤੀਜੇ ਵਜੋਂ, .ssh ਫੋਲਡਰ ਵਿੱਚ ਹੋਮ ਡਾਇਰੈਕਟਰੀ ਵਿੱਚ ਤੁਹਾਨੂੰ ਦੋ ਫਾਈਲਾਂ ਤਿਆਰ ਕੀਤੀਆਂ ਜਾਣਗੀਆਂ: id_rsa ਅਤੇ id_rsa.pub ਜਿਨ੍ਹਾਂ ਵਿੱਚ ਨਿੱਜੀ ਅਤੇ ਜਨਤਕ ਕੁੰਜੀਆਂ ਅਨੁਸਾਰ ਹੁੰਦੀਆਂ ਹਨ।
ਇਸ ਤੋਂ ਬਾਅਦ, ਤੁਹਾਨੂੰ ਸਰਵਰ ਨੂੰ ਪਬਲਿਕ ਕੁੰਜੀ ਭੇਜਣ ਦੀ ਜ਼ਰੂਰਤ ਹੋਏਗੀ। ਅਜਿਹਾ ਕਰਨ ਲਈ, “ id_rsa.pub ” ਫਾਈਲ ਦੀ ਸਮੱਗਰੀ ਨੂੰ ਸਰਵਰ 'ਤੇ “ ~/.ssh/authorized_keys ” ਫਾਈਲ ਵਿੱਚ ਕਾਪੀ ਕਰੋ। ਆਓ “ ssh-copy-id ” ਟੂਲ ਦੀ ਮਦਦ ਨਾਲ ਸਭ ਤੋਂ ਆਸਾਨ ਤਰੀਕੇ ਨਾਲ ਚੱਲੀਏ। ਸਰਵਰ ਦਾ ਲੌਗਇਨ ਅਤੇ IP ਪਤਾ ਦਰਜ ਕਰੋ, ਜਿਵੇਂ ਕਿ ਆਮ ਕਨੈਕਸ਼ਨ ਦੇ ਮਾਮਲੇ ਵਿੱਚ ਹੁੰਦਾ ਹੈ। ਪਾਸਵਰਡ ਦਰਜ ਕਰਨ ਤੋਂ ਬਾਅਦ, ਕਲਾਇੰਟ ਦੀ ਪਬਲਿਕ ਕੁੰਜੀ ਆਪਣੇ ਆਪ ਸਰਵਰ 'ਤੇ ਕਾਪੀ ਹੋ ਜਾਵੇਗੀ। ਇਹ ਕਮਾਂਡ ਚਲਾਓ:
ssh-copy-id [email protected]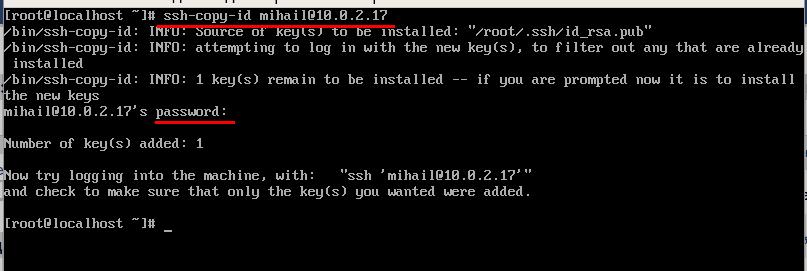
ਇਹ ਸਭ ਕਰਨ ਤੋਂ ਬਾਅਦ, ਸਰਵਰ ਨੂੰ ਹੁਣ ਪਾਸਵਰਡ ਦਰਜ ਕਰਨ ਦੀ ਲੋੜ ਨਹੀਂ ਪਵੇਗੀ।
ਵਿੰਡੋਜ਼ 'ਤੇ ਕੁੰਜੀ ਦੁਆਰਾ ਪ੍ਰਮਾਣੀਕਰਨ
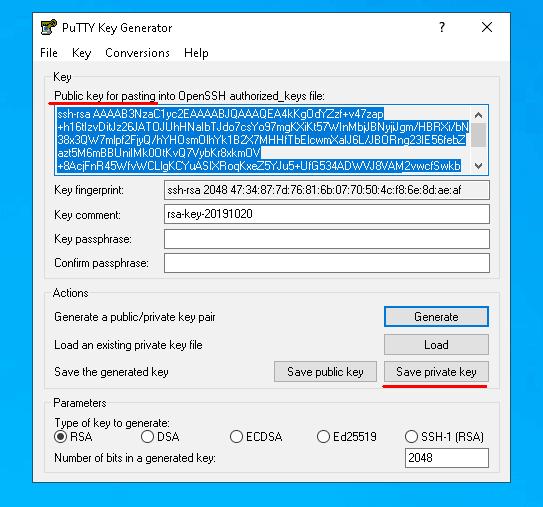
PUTTYGEN ਖੋਲ੍ਹੋ ਅਤੇ " ਜਨਰੇਟ ਕਰੋ " 'ਤੇ ਕਲਿੱਕ ਕਰੋ। ਕੁੰਜੀਆਂ ਤਿਆਰ ਕਰਨ ਲਈ, ਤੁਹਾਨੂੰ ਸਿਰਫ਼ ਆਪਣੇ ਮਾਊਸ ਨੂੰ ਸਕ੍ਰੀਨ ਉੱਤੇ ਘੁੰਮਾਉਣ ਦੀ ਲੋੜ ਹੈ ਅਤੇ ਟੂਲ ਬੇਤਰਤੀਬ ਢੰਗ ਨਾਲ ਕੁੰਜੀਆਂ ਤਿਆਰ ਕਰੇਗਾ।
ਕੁੰਜੀਆਂ ਤਿਆਰ ਹੋਣ ਤੋਂ ਬਾਅਦ, " ਸੇਵ ਪ੍ਰਾਈਵੇਟ ਕੀ " 'ਤੇ ਕਲਿੱਕ ਕਰੋ ਅਤੇ ਇਸਨੂੰ ਆਪਣੀ ਡਿਸਕ 'ਤੇ ਪ੍ਰਾਈਵੇਟ ਕੀ ਵਾਲੀ ਫਾਈਲ ਵਿੱਚ ਸੇਵ ਕਰੋ। ਤੁਸੀਂ ਜੋ ਵੀ ਮਾਰਗ ਚਾਹੁੰਦੇ ਹੋ ਸੈੱਟ ਕਰ ਸਕਦੇ ਹੋ, ਪਰ ਥੋੜ੍ਹੀ ਦੇਰ ਬਾਅਦ ਤੁਹਾਨੂੰ ਇਸਨੂੰ ਪੁਟੀ ਵਿੱਚ ਨਿਰਧਾਰਤ ਕਰਨ ਦੀ ਜ਼ਰੂਰਤ ਹੋਏਗੀ। ਫਿਰ ਵਿੰਡੋ ਦੇ ਉੱਪਰੋਂ ਪਬਲਿਕ ਕੀ ਨੂੰ ਕਾਪੀ ਕਰੋ।
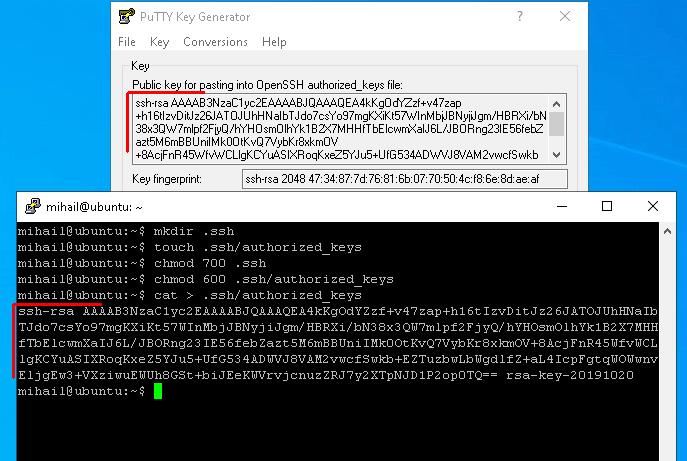
ਆਓ ਪਬਲਿਕ ਕੀ ਨੂੰ ਟਰਮੀਨਲ ਤੇ ਕਾਪੀ ਕਰਕੇ ਭੇਜੀਏ। ਪੁਟੀ ਖੋਲ੍ਹੋ ਅਤੇ ਆਮ ਵਾਂਗ ਸਰਵਰ ਨਾਲ ਜੁੜੋ। ਹੁਣ ਆਓ “ .ssh/authorized_keys ” ਬਣਾਈਏ ਅਤੇ ਦੂਜੇ ਉਪਭੋਗਤਾਵਾਂ ਨੂੰ ਫਾਈਲ ਤੱਕ ਪਹੁੰਚ ਕਰਨ ਤੋਂ ਰੋਕੀਏ, ਤਾਂ ਜੋ ਇਹ ਸਿਰਫ ਸਿਰਜਣਹਾਰ ਲਈ ਉਪਲਬਧ ਹੋਵੇ।
mkdir .ssh
touch .ssh/authorized_keys
chmod 700 .ssh
chmod 600 .ssh/authorized_keys
ਫਾਈਲ ਬਣਾਉਣ ਤੋਂ ਬਾਅਦ, ਕਲਾਇੰਟ ਦੀ ਪਬਲਿਕ ਕੀ ਨੂੰ ਇਸ ਵਿੱਚ ਪਾਓ। ਪਿਛਲੇ ਪੜਾਅ 'ਤੇ ਅਸੀਂ ਪਬਲਿਕ ਕੀ ਨੂੰ ਕਲਿੱਪਬੋਰਡ ਵਿੱਚ ਕਾਪੀ ਕੀਤਾ ਸੀ। ਕਲਿੱਪਬੋਰਡ ਵਿੱਚ ਕੀ ਹੈ ਉਸਨੂੰ ਫਾਈਲ ਵਿੱਚ ਰਿਕਾਰਡ ਕਰਨ ਲਈ, cat ਕਮਾਂਡ ਅਤੇ ਆਉਟਪੁੱਟ ਰੀਡਾਇਰੈਕਸ਼ਨ ਦੀ ਵਰਤੋਂ ਕਰੋ।
cat > .ssh/authorized_keysਕਮਾਂਡ ਦਰਜ ਕਰਨ ਤੋਂ ਬਾਅਦ, ਟਰਮੀਨਲ ਵਿੰਡੋ ਵਿੱਚ ਸੱਜਾ ਮਾਊਸ ਬਟਨ ਦਬਾਓ ਅਤੇ ਕਲਿੱਪਬੋਰਡ ਵਿੱਚ ਜੋ ਹੈ ਉਸਨੂੰ ਪੇਸਟ ਕਰੋ। ਇਨਪੁਟ ਦੀ ਪੁਸ਼ਟੀ ਕਰਨ ਲਈ, “ Ctrl+D ” ਸ਼ਾਰਟਕੱਟ ਦਬਾਓ ਅਤੇ ਸਰਵਰ ਤੋਂ ਡਿਸਕਨੈਕਟ ਕਰੋ।
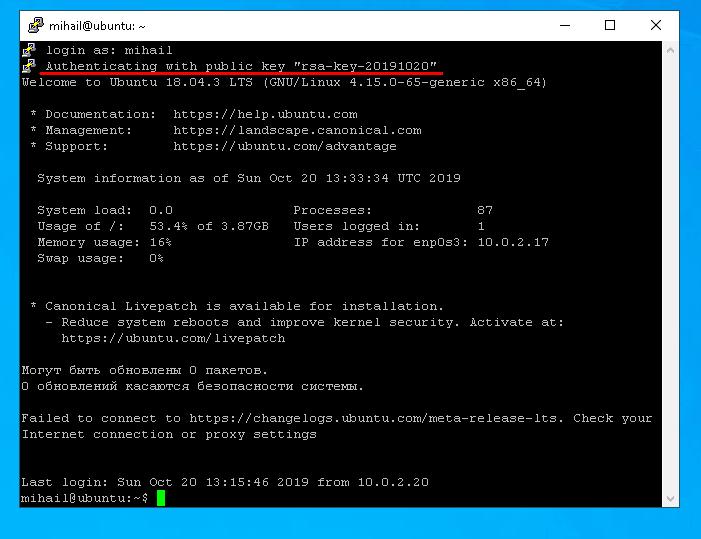
ਹੁਣ ਪੁਟੀ ਵਿੱਚ ਪ੍ਰਾਈਵੇਟ ਕੀ ਦਾ ਮਾਰਗ ਨਿਰਧਾਰਤ ਕਰੀਏ ਅਤੇ ਸਰਵਰ ਨਾਲ ਦੁਬਾਰਾ ਜੁੜੀਏ।
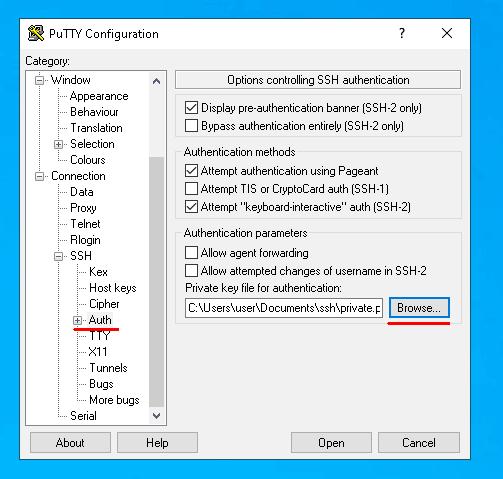
ਹੁਣ ਤੋਂ, ਸਰਵਰ ਨਾਲ ਜੁੜਨ ਲਈ ਤੁਹਾਨੂੰ ਸਿਰਫ਼ ਯੂਜ਼ਰਨੇਮ ਦਰਜ ਕਰਨ ਦੀ ਲੋੜ ਹੋਵੇਗੀ। ਜੇਕਰ ਤੁਸੀਂ ਕਿਸੇ ਹੋਰ ਡਿਵਾਈਸ ਤੋਂ ਸਰਵਰ ਨਾਲ ਜੁੜਨ ਦੀ ਕੋਸ਼ਿਸ਼ ਕਰ ਰਹੇ ਹੋ ਜਿਸ ਕੋਲ ਸਹੀ ਪ੍ਰਾਈਵੇਟ ਕੁੰਜੀ ਨਹੀਂ ਹੈ, ਤਾਂ ਸਰਵਰ ਪਾਸਵਰਡ ਦੀ ਬੇਨਤੀ ਕਰੇਗਾ। ਕੁੰਜੀ-ਅਧਾਰਿਤ ਪ੍ਰਮਾਣੀਕਰਨ ਸੈੱਟਅੱਪ ਹੋਣ ਤੋਂ ਬਾਅਦ, ਤੁਸੀਂ ਪਾਸਵਰਡ ਦੁਆਰਾ ਪਹੁੰਚ ਨੂੰ ਅਸਵੀਕਾਰ ਕਰ ਸਕਦੇ ਹੋ।