ਜਦੋਂ ਤੁਹਾਨੂੰ ਆਪਣੇ ਸਰਵਰ ਦੀ ਕਾਰਗੁਜ਼ਾਰੀ ਵਿੱਚ ਕੋਈ ਸਮੱਸਿਆ ਆਉਂਦੀ ਹੈ, ਤਾਂ ਸਭ ਤੋਂ ਪਹਿਲਾਂ ਤੁਸੀਂ ਆਪਣੇ Linux ਲੌਗਸ ਦੀ ਜਾਂਚ ਕਰਨਾ ਚਾਹੁੰਦੇ ਹੋ । ਸਿਸਟਮ ਲੌਗ ਵਿੱਚ, ਤੁਸੀਂ ਓਪਰੇਟਿੰਗ ਸਿਸਟਮ ਦੇ ਵੱਖ-ਵੱਖ ਹਿੱਸਿਆਂ ਜਿਵੇਂ ਕਿ ਕਰਨਲ ਜਾਂ ਵੱਖ-ਵੱਖ ਸੇਵਾਵਾਂ ਤੋਂ ਕੁਝ ਮਦਦਗਾਰ ਡਾਇਗਨੌਸਟਿਕਸ ਸੁਨੇਹੇ ਲੱਭ ਸਕਦੇ ਹੋ, ਇਸ ਲਈ ਤੁਹਾਨੂੰ ਉੱਥੇ ਅਸਫਲਤਾ ਦਾ ਕਾਰਨ ਮਿਲਣ ਦੀ ਸੰਭਾਵਨਾ ਹੈ।
ਲੌਗ ਵਿੱਚ ਹਰ ਸੁਨੇਹਾ ਓਪਰੇਟਿੰਗ ਸਿਸਟਮ ਵਿੱਚ ਕੁਝ ਖਾਸ ਘਟਨਾਵਾਂ ਦੇ ਨਤੀਜੇ ਵਜੋਂ ਤਿਆਰ ਹੁੰਦਾ ਹੈ: ਉਪਭੋਗਤਾ ਤੋਂ, ਅਧਿਕਾਰ ਤੋਂ ਲੈ ਕੇ ਸੇਵਾ ਬੰਦ ਹੋਣ ਜਾਂ ਐਪਲੀਕੇਸ਼ਨ ਅਸਫਲਤਾ ਤੱਕ। ਇਹਨਾਂ ਘਟਨਾਵਾਂ ਦੀਆਂ ਵੱਖ-ਵੱਖ ਤਰਜੀਹਾਂ ਹੁੰਦੀਆਂ ਹਨ ਜੋ ਇਸ ਗੱਲ 'ਤੇ ਨਿਰਭਰ ਕਰਦੀਆਂ ਹਨ ਕਿ ਇਹ ਕਿੰਨੀਆਂ ਮਹੱਤਵਪੂਰਨ ਹਨ। Linux ਵਿੱਚ ਹੇਠ ਲਿਖੀਆਂ ਕਿਸਮਾਂ ਦੀਆਂ ਘਟਨਾਵਾਂ ਹਨ:
emerg- ਅਸਫਲਤਾ, ਸਭ ਤੋਂ ਵੱਧ ਤਰਜੀਹ;alert- ਜ਼ਰੂਰੀ ਚੇਤਾਵਨੀ;crit- ਨਾਜ਼ੁਕ ਘਟਨਾ;err- ਆਮ ਗਲਤੀ;warn- ਆਮ ਚੇਤਾਵਨੀ;notice- ਸੂਚਨਾ;info- ਜਾਣਕਾਰੀ ਸੁਨੇਹਾ;debug- ਡੀਬੱਗਿੰਗ ਜਾਣਕਾਰੀ;
ਇਸ ਸਮੇਂ, ਲੀਨਕਸ ਵਿੱਚ ਮੁੱਖ ਲੌਗ ਹਾਰਵੈਸਟਿੰਗ ਸੇਵਾਵਾਂ rsyslog ਅਤੇ systemd-journald ਹਨ । ਇਹ ਜ਼ਿਆਦਾਤਰ ਆਧੁਨਿਕ ਵੰਡ ਪੈਕੇਜਾਂ ਦੇ ਨਾਲ ਜਾਂਦੇ ਹਨ ਅਤੇ ਸੁਤੰਤਰ ਤੌਰ 'ਤੇ ਕੰਮ ਕਰਦੇ ਹਨ।
rsyslog
ਇਸ ਸੇਵਾ ਦੇ ਲੌਗ ਆਮ ਟੈਕਸਟ ਫਾਈਲਾਂ ਦੇ ਰੂਪ ਵਿੱਚ " /var/log/ " ਫੋਲਡਰ ਵਿੱਚ ਸਥਿਤ ਹਨ । ਲਾਗ ਸੁਨੇਹੇ ਘਟਨਾ ਦੀ ਕਿਸਮ ਦੇ ਅਧਾਰ ਤੇ ਵੱਖ-ਵੱਖ ਫਾਈਲਾਂ ਵਿੱਚ ਰੱਖੇ ਜਾਂਦੇ ਹਨ। ਉਦਾਹਰਣ ਵਜੋਂ, " /var/log/auth.log " ਵਿੱਚ ਸਿਸਟਮ ਵਿੱਚ ਉਪਭੋਗਤਾਵਾਂ ਦੇ ਅਧਿਕਾਰ ਬਾਰੇ ਜਾਣਕਾਰੀ ਹੁੰਦੀ ਹੈ, ਅਤੇ " /var/log/kern.log " ਵਿੱਚ ਕਰਨਲ ਸੁਨੇਹੇ ਹੁੰਦੇ ਹਨ। ਫਾਈਲਾਂ ਦੇ ਨਾਮ ਵੰਡ ਪੈਕੇਜਾਂ ਵਿੱਚ ਵੱਖ-ਵੱਖ ਹੋ ਸਕਦੇ ਹਨ, ਇਸ ਲਈ ਆਓ " /etc/rsyslog.d/50-default.conf " ਕਿੱਥੇ ਹੈ ਇਸਦਾ ਵਿਚਾਰ ਪ੍ਰਾਪਤ ਕਰਨ ਲਈ ਸੰਰਚਨਾ ਫਾਈਲ 'ਤੇ ਇੱਕ ਨਜ਼ਰ ਮਾਰੀਏ।
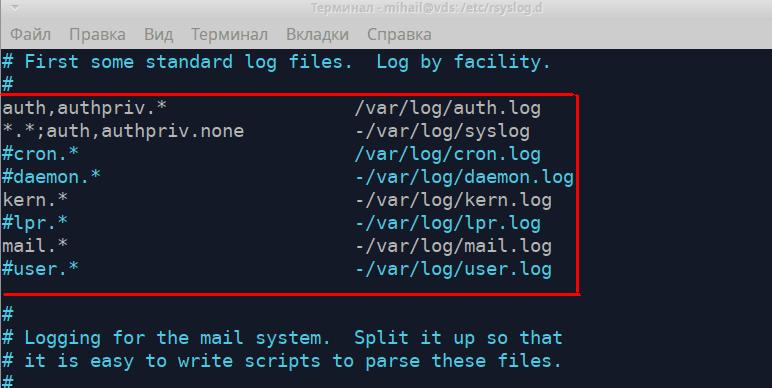
ਇਹ ਨਿਯਮ ਦਰਸਾਉਂਦੇ ਹਨ ਕਿ ਕਿਹੜੀ ਫਾਈਲ ਵਿੱਚ ਹਰੇਕ ਕਿਸਮ ਦੇ ਲੌਗ ਸੁਨੇਹੇ ਹਨ। ਖੱਬਾ ਹਿੱਸਾ ਸੁਨੇਹੇ ਦੀ ਕਿਸਮ ਨੂੰ ਹੇਠਾਂ ਦਿੱਤੇ ਰੂਪ ਵਿੱਚ ਪ੍ਰਦਰਸ਼ਿਤ ਕਰਦਾ ਹੈ “ [ਸਰੋਤ].[ਪ੍ਰਾਥਮਿਕਤਾ] ” ਅਤੇ ਸੱਜਾ ਹਿੱਸਾ ਲੌਗ ਫਾਈਲ ਦਾ ਨਾਮ ਪ੍ਰਦਰਸ਼ਿਤ ਕਰਦਾ ਹੈ। ਸੁਨੇਹੇ ਦੀ ਕਿਸਮ ਲਿਖਣ ਵੇਲੇ “ * ” ਅੱਖਰ ਨੂੰ ਜੋੜਿਆ ਜਾ ਸਕਦਾ ਹੈ। ਇਸਦਾ ਅਰਥ ਹੈ ਖਾਲੀ ਮੁੱਲ ਜਾਂ “ ਕੋਈ ਨਹੀਂ ” ਜੋ ਇਸਨੂੰ ਸੂਚੀ ਵਿੱਚੋਂ ਹਟਾ ਦਿੰਦਾ ਹੈ। ਆਓ ਪਹਿਲੇ ਦੋ ਨਿਯਮਾਂ 'ਤੇ ਇੱਕ ਡੂੰਘੀ ਵਿਚਾਰ ਕਰੀਏ।
“auth,authpriv.* /var/log/auth.log”
“*.*;auth,authpriv.none -/var/log/syslog”
ਪਹਿਲੇ ਨਿਯਮ ਦਾ ਮਤਲਬ ਹੈ ਕਿ ਅਧਿਕਾਰ ਵਿਧੀ ਤੋਂ ਪ੍ਰਾਪਤ ਸਾਰੇ ਸੁਨੇਹੇ " /var/log/auth.log " ਫਾਈਲ ਵਿੱਚ ਰਿਕਾਰਡ ਕੀਤੇ ਜਾਣਗੇ। ਸਾਰੀਆਂ ਅਧਿਕਾਰ ਕੋਸ਼ਿਸ਼ਾਂ (ਸਫਲ ਅਤੇ ਨਾ-ਸਫਲ ਦੋਵੇਂ) ਇਸ ਫਾਈਲ ਵਿੱਚ ਰਜਿਸਟਰ ਕੀਤੀਆਂ ਜਾਣਗੀਆਂ। ਦੂਜਾ ਨਿਯਮ ਦਰਸਾਉਂਦਾ ਹੈ ਕਿ ਅਧਿਕਾਰ ਨਾਲ ਜੁੜੇ ਸੁਨੇਹਿਆਂ ਨੂੰ ਛੱਡ ਕੇ ਸਾਰੇ ਸੁਨੇਹੇ " /var/log/syslog " ਫਾਈਲ ਵਿੱਚ ਰਿਕਾਰਡ ਕੀਤੇ ਜਾਣਗੇ। ਇਹ ਦੋ ਫਾਈਲਾਂ ਆਮ ਤੌਰ 'ਤੇ ਸਭ ਤੋਂ ਵੱਧ ਪ੍ਰਸਿੱਧ ਹਨ। ਹੇਠਾਂ ਦਿੱਤੇ ਨਿਯਮ ਕਰਨਲ ਲੌਗ " kern.* " ਅਤੇ ਮੇਲ ਸੇਵਾ ਲੌਗ " mail.* " ਨੂੰ ਸਟੋਰ ਕਰਨ ਲਈ ਮਾਰਗ ਨੂੰ ਪਰਿਭਾਸ਼ਿਤ ਕਰਦੇ ਹਨ।
ਲੌਗ ਫਾਈਲਾਂ ਨੂੰ ਕਿਸੇ ਵੀ ਟੈਕਸਟ ਐਡੀਟਰ ਦੀ ਮਦਦ ਨਾਲ ਖੋਲ੍ਹਿਆ ਜਾ ਸਕਦਾ ਹੈ, ਜਿਵੇਂ ਕਿ less , cat , tail । ਆਓ “ /var/log/auth.log ” ਫਾਈਲ ਖੋਲ੍ਹੀਏ।
less /var/log/auth.log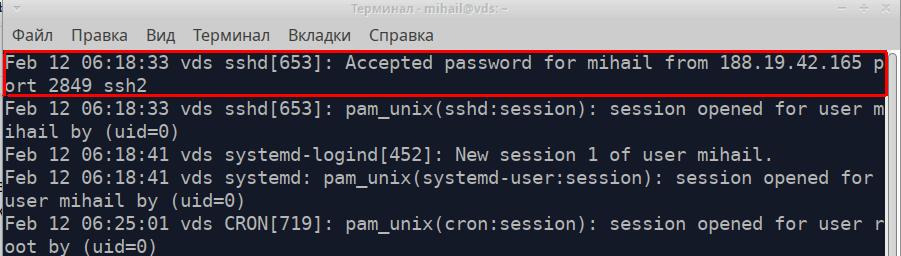
ਫਾਈਲ ਦੀ ਹਰ ਲਾਈਨ ਐਪਲੀਕੇਸ਼ਨ ਜਾਂ ਸੇਵਾ ਤੋਂ ਪ੍ਰਾਪਤ ਇੱਕ ਵੱਖਰਾ ਸੁਨੇਹਾ ਹੈ। ਸਾਰੇ ਸੁਨੇਹਿਆਂ ਦਾ ਸਰੋਤ ਭਾਵੇਂ ਕੋਈ ਵੀ ਹੋਵੇ, ਇੱਕ ਫਾਰਮੈਟ ਹੁੰਦਾ ਹੈ ਅਤੇ ਇਸ ਵਿੱਚ 5 ਹਿੱਸੇ ਹੁੰਦੇ ਹਨ। ਆਓ ਸਕ੍ਰੀਨਸ਼ੌਟ ਵਿੱਚ ਹਾਈਲਾਈਟ ਕੀਤੇ ਸੁਨੇਹੇ ਨੂੰ ਇੱਕ ਉਦਾਹਰਣ ਵਜੋਂ ਲਈਏ।
- ਸੁਨੇਹਾ ਟਾਈਮਸਟੈਂਪ - “12 ਫਰਵਰੀ 06:18:33”
- ਸੁਨੇਹਾ ਭੇਜਣ ਵਾਲੇ ਕੰਪਿਊਟਰ ਦਾ ਨਾਮ - “vds”
- ਸੁਨੇਹਾ ਭੇਜਣ ਵਾਲੀ ਐਪਲੀਕੇਸ਼ਨ ਜਾਂ ਸੇਵਾ ਦਾ ਨਾਮ - “sshd”
- ਪ੍ਰਕਿਰਿਆ ਆਈਡੀ - [653]
- ਸੁਨੇਹਾ ਟੈਕਸਟ - "188.19.42.165 ਪੋਰਟ 2849 ssh2 ਤੋਂ ਮਿਹਾਈਲ ਲਈ ਸਵੀਕਾਰ ਕੀਤਾ ਗਿਆ ਪਾਸਵਰਡ"
ਇਹ SSH ਨਾਲ ਇੱਕ ਸਫਲ ਕਨੈਕਸ਼ਨ ਦੀ ਇੱਕ ਉਦਾਹਰਣ ਸੀ।
ਅਤੇ ਇੱਥੇ ਇੱਕ ਅਸਫਲ ਲੌਗਇਨ ਕੋਸ਼ਿਸ਼ ਇਸ ਤਰ੍ਹਾਂ ਦਿਖਾਈ ਦਿੰਦੀ ਹੈ:
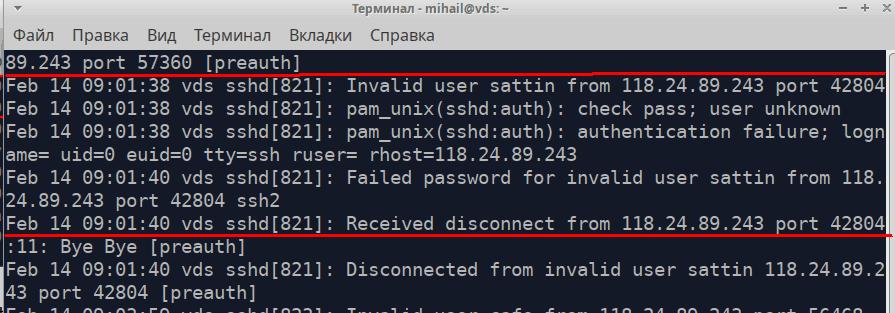
ਇਹ ਫਾਈਲ ਐਡਵਾਂਸਡ ਅਨੁਮਤੀਆਂ ਵਾਲੇ ਕਮਾਂਡਾਂ ਨੂੰ ਵੀ ਰਿਕਾਰਡ ਕਰਦੀ ਹੈ।
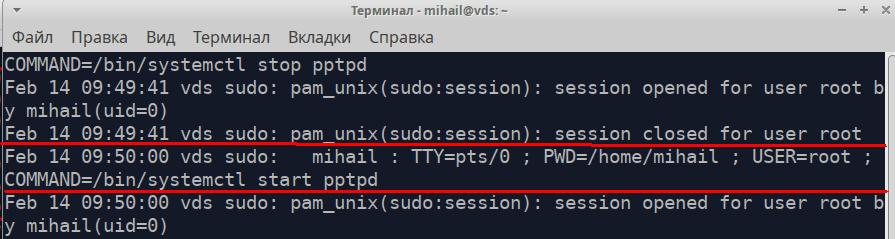
ਆਓ /var/log/syslog ਫਾਈਲ ਖੋਲ੍ਹੀਏ।
ਸਕ੍ਰੀਨਸ਼ਾਟ 'ਤੇ ਇੱਕ ਹਾਈਲਾਈਟ ਕੀਤਾ ਸੁਨੇਹਾ ਨੈੱਟਵਰਕ ਇੰਟਰਫੇਸ ਬੰਦ ਹੋਣ ਬਾਰੇ ਸੁਨੇਹਾ ਹੈ।
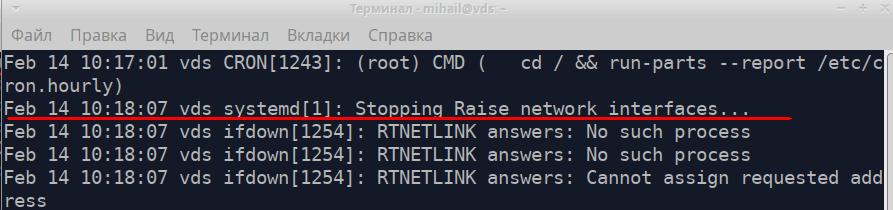
ਲੰਬੀਆਂ ਟੈਕਸਟ ਫਾਈਲਾਂ ਰਾਹੀਂ ਜਾਣਕਾਰੀ ਲੱਭਣ ਲਈ grep ਯੂਟਿਲਿਟੀ ਦੀ ਵਰਤੋਂ ਕਰੋ। ਤੁਸੀਂ pptpd ਸੇਵਾ ਤੋਂ ਪ੍ਰਾਪਤ ਸਾਰੇ ਸੁਨੇਹੇ " /var/log/syslog " ਫਾਈਲ ਵਿੱਚ ਲੱਭ ਸਕਦੇ ਹੋ ।
grep 'pptpd' /var/log/syslog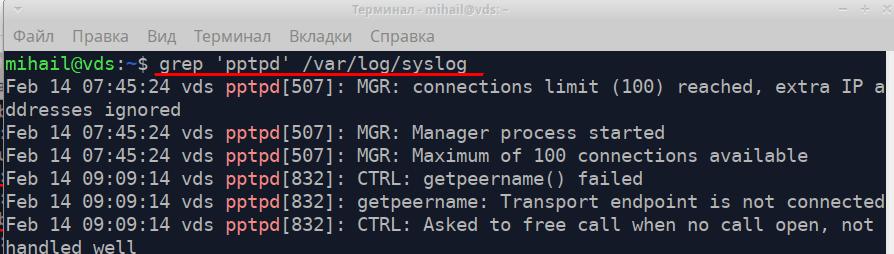
ਡਾਇਗਨੌਸਟਿਕਸ ਦੌਰਾਨ ਤੁਸੀਂ ਟੇਲ ਯੂਟਿਲਿਟੀ ਦੀ ਵਰਤੋਂ ਕਰ ਸਕਦੇ ਹੋ ਜੋ ਫਾਈਲਾਂ ਦੀਆਂ ਕਈ ਆਖਰੀ ਲਾਈਨਾਂ ਪ੍ਰਦਰਸ਼ਿਤ ਕਰ ਸਕਦੀ ਹੈ। ਕਮਾਂਡ “ tail -f /var/log/syslog ” ਤੁਹਾਨੂੰ ਰੀਅਲ-ਟਾਈਮ ਵਿੱਚ ਲੌਗ ਰਿਕਾਰਡਿੰਗ ਦੇਖਣ ਦੇਵੇਗੀ।
ਸੇਵਾ rsyslog ਬਹੁਤ ਹੀ ਲਚਕਦਾਰ ਅਤੇ ਸ਼ਕਤੀਸ਼ਾਲੀ ਹੈ। ਇਸਦੀ ਵਰਤੋਂ ਸਥਾਨਕ ਸਿਸਟਮਾਂ ਦੇ ਨਾਲ-ਨਾਲ ਐਂਟਰਪ੍ਰਾਈਜ਼ ਪੱਧਰ 'ਤੇ ਲੌਗ ਇਕੱਠਾ ਕਰਨ ਲਈ ਕੀਤੀ ਜਾ ਸਕਦੀ ਹੈ। ਤੁਸੀਂ ਅਧਿਕਾਰਤ ਵੈੱਬਸਾਈਟ https://www.rsyslog.com/ 'ਤੇ ਪੂਰੇ ਦਸਤਾਵੇਜ਼ ਲੱਭ ਸਕਦੇ ਹੋ।
ਲੀਨਕਸ ਵਿੱਚ ਲੌਗ ਰੋਟੇਸ਼ਨ
ਲੌਗ ਰਿਕਾਰਡਿੰਗ ਲਗਾਤਾਰ ਹੋ ਰਹੀ ਹੈ, ਇਸ ਲਈ ਫਾਈਲਾਂ ਦਾ ਆਕਾਰ ਲਗਾਤਾਰ ਵਧਦਾ ਰਹਿੰਦਾ ਹੈ। ਰੋਟੇਸ਼ਨ ਵਿਧੀ ਪੁਰਾਣੇ ਲੌਗਾਂ ਦੀ ਆਟੋਮੈਟਿਕ ਆਰਕਾਈਵਿੰਗ ਅਤੇ ਨਵੀਆਂ ਫਾਈਲਾਂ ਦੀ ਸਿਰਜਣਾ ਨੂੰ ਯਕੀਨੀ ਬਣਾਉਂਦੀ ਹੈ। ਨਿਯਮਾਂ ਦੇ ਅਧਾਰ ਤੇ, ਇਹ ਰੋਜ਼ਾਨਾ, ਹਫਤਾਵਾਰੀ, ਮਹੀਨਾਵਾਰ ਜਾਂ ਆਕਾਰ ਸੀਮਾ ਦੁਆਰਾ ਹੋ ਸਕਦਾ ਹੈ। ਜਿਵੇਂ ਹੀ ਨਵੇਂ ਲੌਗ ਬਣਾਏ ਜਾਂਦੇ ਹਨ, ਪੁਰਾਣੇ ਨੂੰ ਸਿਰਫ਼ ਈਮੇਲ ਦੁਆਰਾ ਮਿਟਾਇਆ ਜਾਂ ਭੇਜਿਆ ਜਾ ਸਕਦਾ ਹੈ। ਲੌਗ ਰੋਟੇਸ਼ਨ ਲੌਗਰੋਟੇਟ ਉਪਯੋਗਤਾ ਦੁਆਰਾ ਕੀਤਾ ਜਾਂਦਾ ਹੈ। ਤੁਸੀਂ " /etc/logrotate.conf " ਫਾਈਲ ਵਿੱਚ ਮੁੱਖ ਸੰਰਚਨਾ ਲੱਭ ਸਕਦੇ ਹੋ । ਫਾਈਲਾਂ ਦੀ ਸਮੱਗਰੀ ਨੂੰ " /etc/logrotate.d/ " ਫੋਲਡਰ ਵਿੱਚ ਵੀ ਪ੍ਰੋਸੈਸ ਕੀਤਾ ਜਾਂਦਾ ਹੈ ।
ਨਵੇਂ ਨਿਯਮ ਮੁੱਖ ਸੰਰਚਨਾ ਫਾਈਲ ਵਿੱਚ ਲੌਗਇਨ ਕੀਤੇ ਜਾ ਸਕਦੇ ਹਨ। ਹਾਲਾਂਕਿ, " /etc/logrotate.d/ " ਵਿੱਚ ਇੱਕ ਵੱਖਰੀ ਫਾਈਲ ਬਣਾਉਣਾ ਸਭ ਤੋਂ ਵਧੀਆ ਹੈ । ਡਿਫਾਲਟ ਰੂਪ ਵਿੱਚ, ਇਸ ਡਾਇਰੈਕਟਰੀ ਵਿੱਚ ਕੁਝ ਫਾਈਲਾਂ ਹਨ।
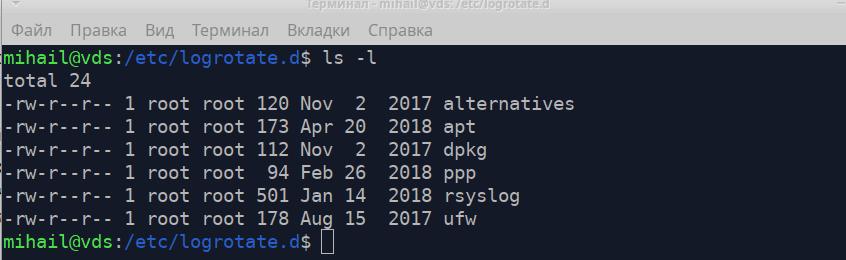
ਆਓ " /etc/logrotate.d/rsyslog " ਫਾਈਲ 'ਤੇ ਇੱਕ ਨਜ਼ਰ ਮਾਰੀਏ ਜਿਸ ਵਿੱਚ rsyslog ਸੇਵਾ ਦੇ ਲੌਗਾਂ ਲਈ ਰੋਟੇਸ਼ਨ ਨਿਯਮ ਹਨ ।
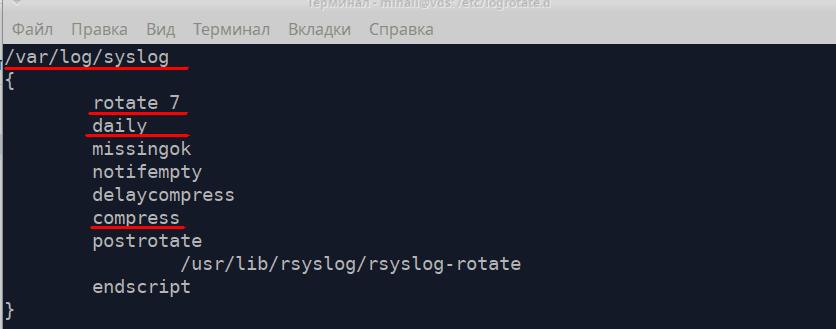
ਪਹਿਲਾਂ, ਨਿਯਮ ਵਿੱਚ ਲੌਗ ਫਾਈਲ ਦਾ ਮਾਰਗ ਹੋਣਾ ਚਾਹੀਦਾ ਹੈ ਅਤੇ ਫਿਰ ਸਾਰੇ ਦਿਸ਼ਾ-ਨਿਰਦੇਸ਼ ਕਰਵਡ ਬਰੈਕਟਾਂ ਵਿੱਚ ਜਾਣੇ ਚਾਹੀਦੇ ਹਨ।
- ਘੁੰਮਾਓ 7 - ਰੱਖਣ ਲਈ ਫਾਈਲਾਂ ਦੀ ਗਿਣਤੀ - 7
- ਰੋਜ਼ਾਨਾ ਦੀ - ਹਰ ਰੋਜ਼ ਇੱਕ ਨਵੀਂ ਫਾਈਲ ਬਣਾਓ
- ਕੰਪਰੈੱਸ ਕਰੋ - ਪੁਰਾਣੀਆਂ ਫਾਈਲਾਂ ਨੂੰ ਸੰਕੁਚਿਤ ਅਤੇ ਪੁਰਾਲੇਖਿਤ ਕਰੋ
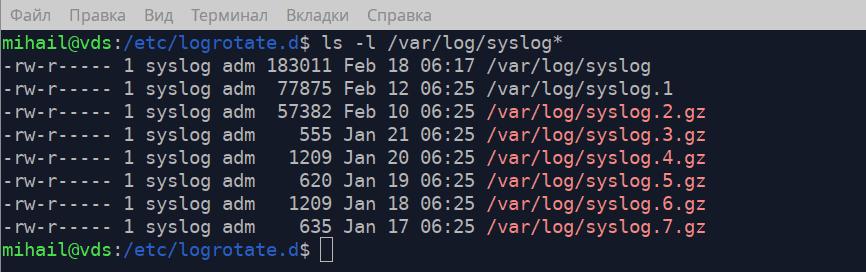
ਤੁਸੀਂ ਸਕਰੀਨਸ਼ਾਟ 'ਤੇ ਦੇਖ ਸਕਦੇ ਹੋ ਕਿ " /var/log/ " ਫੋਲਡਰ ਵਿੱਚ ਮੁੱਖ ਲੌਗ " syslog " ਅਤੇ 7 ਪੁਰਾਲੇਖ ਹਨ, ਜੋ ਕਿ ਸੰਰਚਨਾ ਫਾਈਲ ਵਿੱਚ ਨਿਯਮਾਂ ਨਾਲ ਮੇਲ ਖਾਂਦੇ ਹਨ।
ਤੁਸੀਂ " man logrotate " ਕਮਾਂਡ ਨੂੰ ਚਲਾਉਂਦੇ ਹੋਏ, ਮੈਨੂਅਲ ਵਿੱਚ logrotate ਦਾ ਵਧੇਰੇ ਵਿਸਤ੍ਰਿਤ ਵੇਰਵਾ ਲੱਭ ਸਕਦੇ ਹੋ।
ਲੀਨਕਸ ਲੌਗ ਇਕੱਠੇ ਕਰਨਾ - ਜਰਨਲਡ
ਲਾਗ ਹਾਰਵੈਸਟਿੰਗ ਸੇਵਾ systemd-journald ਸ਼ੁਰੂਆਤੀ ਸਿਸਟਮ systemd ਦਾ ਇੱਕ ਹਿੱਸਾ ਹੈ । ਲੀਨਕਸ ਲੌਗ ਫਾਈਲਾਂ ਨੂੰ " /var/log/journal/ " ਵਿੱਚ ਇੱਕ ਵਿਸ਼ੇਸ਼ ਫਾਰਮੈਟ ਵਿੱਚ ਸਟੋਰ ਕੀਤਾ ਜਾਂਦਾ ਹੈ ਅਤੇ journalctl ਉਪਯੋਗਤਾ ਦੀ ਮਦਦ ਨਾਲ ਖੋਲ੍ਹਿਆ ਜਾ ਸਕਦਾ ਹੈ । ਰਿਕਾਰਡ ਫਾਰਮੈਟ ਬਿਲਕੁਲ rsyslog ਵਾਂਗ ਹੀ ਹੈ ।
ਬਿਨਾਂ ਕਿਸੇ ਗੁਣ ਦੇ journalctl ਕਮਾਂਡ ਸਾਰੇ ਰਿਕਾਰਡ ਦਿਖਾਉਂਦੀ ਹੈ ਪਰ ਇਹ ਵੱਡੇ ਲੌਗਾਂ ਲਈ ਢੁਕਵੀਂ ਨਹੀਂ ਹੈ। ਆਓ ਇਸ ਸਹੂਲਤ ਦੇ ਕੁਝ ਵਿਕਲਪਾਂ 'ਤੇ ਇੱਕ ਨਜ਼ਰ ਮਾਰੀਏ।
journalctl -b- ਆਖਰੀ ਸ਼ੁਰੂਆਤ ਤੋਂ ਬਾਅਦ ਸਾਰੇ ਰਿਕਾਰਡ ਦਿਖਾਓjournalctl -S "2020-02-17 12:00" -U "2020-02-17 12:10"- ਇੱਕ ਨਿਸ਼ਚਿਤ ਸਮੇਂ ਦੇ ਅੰਦਰ ਰਿਕਾਰਡ ਦਿਖਾਓjournalctl -u pptpd- ਕਿਸੇ ਖਾਸ ਸੇਵਾ ਦੇ ਰਿਕਾਰਡ ਦਿਖਾਓjournalctl -k- ਕਰਨਲ ਸੁਨੇਹੇ ਦਿਖਾਓjournalctl -p err- ਇਸ ਮਾਮਲੇ ਵਿੱਚ ਇੱਕ ਖਾਸ ਤਰਜੀਹ ਵਾਲੇ, ਉੱਚ ਤਰਜੀਹ ਵਾਲੇ ਸੁਨੇਹੇ ਦਿਖਾਓ (ਕ੍ਰਿਟ, ਅਲਰਟ, ਐਮਰਜ)journalctl -f- ਰੀਅਲ-ਟਾਈਮ ਵਿੱਚ ਸੁਨੇਹੇ ਦਿਖਾਓ
ਬਿਹਤਰ ਲਚਕਤਾ ਲਈ ਤੁਸੀਂ ਇਹਨਾਂ ਵਿਕਲਪਾਂ ਨੂੰ ਜੋੜ ਸਕਦੇ ਹੋ। ਆਓ pptpd ਸੇਵਾ ਦੀਆਂ ਸਾਰੀਆਂ ਗਲਤੀਆਂ ਦਿਖਾਉਂਦੇ ਹਾਂ।
journalctl -u pptpd -p err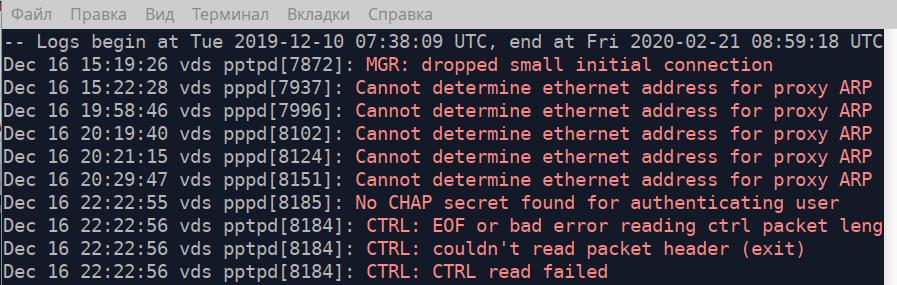
ਜੇਕਰ ਤੁਸੀਂ ਐਗਜ਼ੀਕਿਊਟੇਬਲ ਫਾਈਲ ਦਾ ਮਾਰਗ ਇੱਕ ਵਿਸ਼ੇਸ਼ਤਾ ਵਜੋਂ ਨਿਰਧਾਰਤ ਕਰਦੇ ਹੋ ਤਾਂ ਉਪਯੋਗਤਾ ਇਸ ਫਾਈਲ ਦੁਆਰਾ ਭੇਜੇ ਗਏ ਸਾਰੇ ਸੁਨੇਹੇ ਦਿਖਾਏਗੀ। ਆਓ 18 ਫਰਵਰੀ, 2020 ਨੂੰ 04:15 ਤੋਂ " /usr/bin/sudo " ਫਾਈਲ ਦੁਆਰਾ ਭੇਜੇ ਗਏ ਸਾਰੇ ਸੁਨੇਹੇ ਦਿਖਾਉਂਦੇ ਹਾਂ। ਦਰਅਸਲ, ਇਹ ਉੱਚ ਅਨੁਮਤੀਆਂ ਨਾਲ ਚਲਾਏ ਗਏ ਸਾਰੇ ਕਮਾਂਡਾਂ ਦਿਖਾਏਗਾ।
journalctl -S "2020-02-18 04:15" /usr/bin/sudo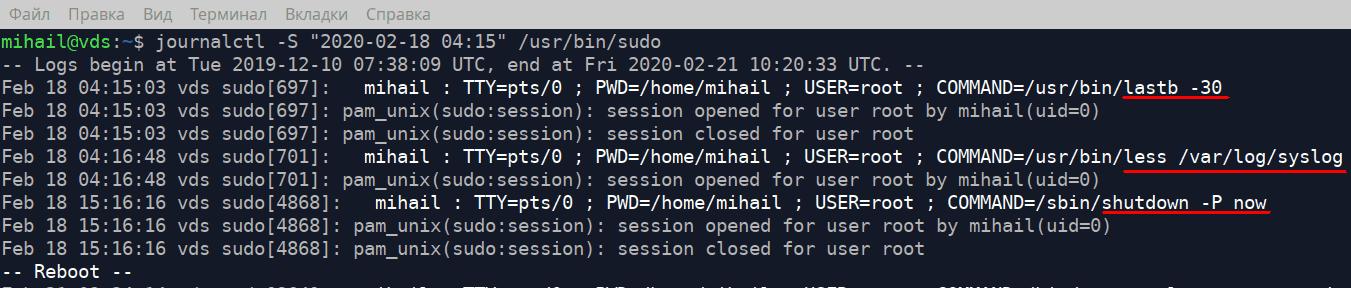
ਇਹ ਪਤਾ ਲਗਾਉਣ ਲਈ ਕਿ ਲੌਗ ਫਾਈਲਾਂ ਕਿੰਨੀ ਡਿਸਕ ਸਪੇਸ ਲੈਂਦੀਆਂ ਹਨ, ਹੇਠ ਦਿੱਤੀ ਕਮਾਂਡ ਚਲਾਓ
journalctl --disk-usageਲੌਗ ਫਾਈਲ ਨੂੰ 1Gb ਤੱਕ ਸੀਮਤ ਕਰਨ ਲਈ ਹੇਠ ਲਿਖੀ ਕਮਾਂਡ ਚਲਾਓ
journalctl --vacuum-size=1Gਬਾਈਨਰੀ ਫਾਈਲਾਂ ਖੋਲ੍ਹਣੀਆਂ
ਹੁਣ ਆਓ " /var/log/ " ਫੋਲਡਰ ਵਿੱਚ ਕੁਝ ਖਾਸ ਫਾਈਲਾਂ 'ਤੇ ਇੱਕ ਨਜ਼ਰ ਮਾਰੀਏ ਜਿੱਥੇ ਸਾਰੇ ਲੌਗਇਨ ਯਤਨ ਸਟੋਰ ਕੀਤੇ ਜਾਂਦੇ ਹਨ। ਇਹ ਫਾਈਲਾਂ ਬਾਈਨਰੀ ਹਨ ਅਤੇ ਸਿਰਫ਼ ਖਾਸ ਪ੍ਰੋਗਰਾਮਾਂ ਨਾਲ ਹੀ ਖੋਲ੍ਹੀਆਂ ਜਾ ਸਕਦੀਆਂ ਹਨ।
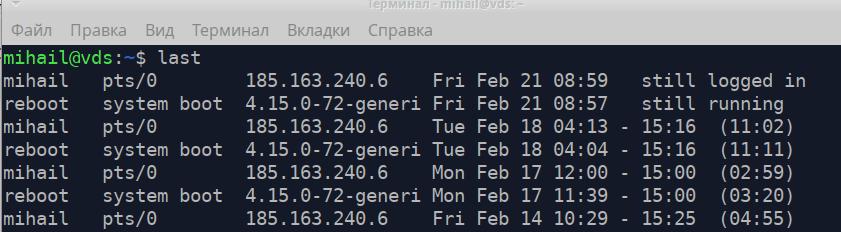
/var/log/wtmp ਵਿੱਚ ਸਫਲ ਲੌਗਇਨ ਕੋਸ਼ਿਸ਼ਾਂ ਬਾਰੇ ਜਾਣਕਾਰੀ ਹੁੰਦੀ ਹੈ। ਇਸਨੂੰ ਖੋਲ੍ਹਣ ਲਈ ਆਖਰੀ ਸਹੂਲਤ ਦੀ ਵਰਤੋਂ ਕਰੋ।
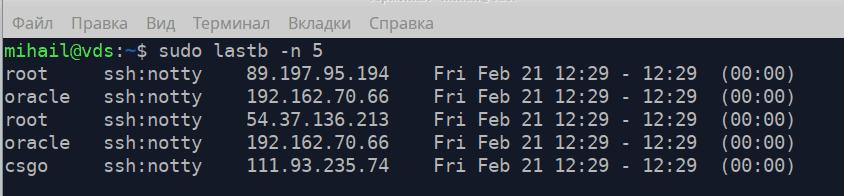
/var/log/btmp - ਵਿੱਚ ਸਾਰੀਆਂ ਅਸਫਲ ਲੌਗਇਨ ਕੋਸ਼ਿਸ਼ਾਂ ਸ਼ਾਮਲ ਹਨ। ਇਸਨੂੰ ਉੱਨਤ ਅਨੁਮਤੀਆਂ ਨਾਲ lastb ਨਾਲ ਖੋਲ੍ਹਿਆ ਜਾ ਸਕਦਾ ਹੈ। ਐਟਰੀਬਿਊਟ -n ਫਾਈਲ ਦੇ ਅੰਤ ਤੋਂ ਪ੍ਰਦਰਸ਼ਿਤ ਲਾਈਨਾਂ ਦੀ ਗਿਣਤੀ ਨੂੰ ਪਰਿਭਾਸ਼ਿਤ ਕਰਦਾ ਹੈ।
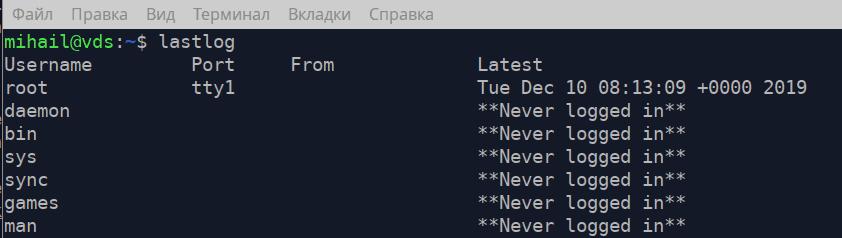
/var/log/lastlog - ਹਰੇਕ ਖਾਤੇ ਦੇ ਰਿਕਾਰਡ ਲਈ ਆਖਰੀ ਲੌਗਇਨ ਕਾਰਵਾਈ ਦਾ ਸਮਾਂ ਰੱਖਦਾ ਹੈ। ਇਸਨੂੰ lastlog ਨਾਲ ਖੋਲ੍ਹਿਆ ਜਾ ਸਕਦਾ ਹੈ।