


Ovaj vodič za postavljanje Xray VLESS Reality servera vodi vas kroz implementaciju modernog proxyja na vašem VPS-u. VLESS s Reality transport-security slojem trenutno je najtraženija self-hosted proxy postavka. VLESS s Reality transport-security slojem trenutno je najtraženija self-hosted proxy postavka: za razliku od klasičnog VPN-a, ne proizvodi prepoznatljivo rukovanje ili fiksni potpis paketa. Reality klonira TLS 1.3 rukovanje stvarne, popularne web stranice (cilja), tako da DPI sustavu koji prati vezu, veza s vašim serverom izgleda identično kao da netko posjećuje tu web stranicu - ne postoji lažni ili samopotpisani certifikat za otisak prsta, jer vaš server nakratko prosljeđuje stvarni certifikat ciljne stranice tijekom rukovanja.
Protokolni stog je: VLESS (lagani, bezdržavni proxy protokol koji obrađuje autentifikaciju) koji se izvodi preko XTLS Visiona (način kontrole protoka koji ubrzava vezu kopiranjem već šifriranih TLS zapisa na razini sirovog socketa) osiguran Realityjem (kamuflažnim slojem opisanim gore). Sva tri dolaze iz istog projekta, Xray-core, aktivno održavanog nasljednika izvornog V2Ray/V2Fly projekta.
Ovaj vodič ručno postavlja Xray poslužitelj, u potpunosti iz naredbenog retka, bez web panela i Dockera - najmanji mogući otisak na VPS-u. Nije potrebno ime domene niti kupnja TLS certifikata: Reality posuđuje certifikat ciljne stranice za rukovanje i nikada ne predstavlja vlastiti. Zatim, gdje piše your_IP, morat ćete unijeti svoju dodijeljenu IP adresu.
Što vam je potrebno: VPS s Ubuntu 22.04/24.04 ili Debianom 11/12, root pristup, IP adresa vašeg VPS-a i slobodan TCP port 443 (bez web servera, panela ili drugog proxyja koji već sluša na njemu).
Još nemate server? Pogledajte Kako naručiti server i platiti ga.
Uspoređujete li ovo prvo s drugim opcijama samostalnog hostinga? Pogledajte Vodič za implementaciju AmneziaWG poslužitelja za alternativu temeljenu na WireGuardu ili postavke Hysteria2 i TUIC za dva druga moderna protokola otporna na cenzuru.
Povezivanje sa serverom
Windows (PuTTY)
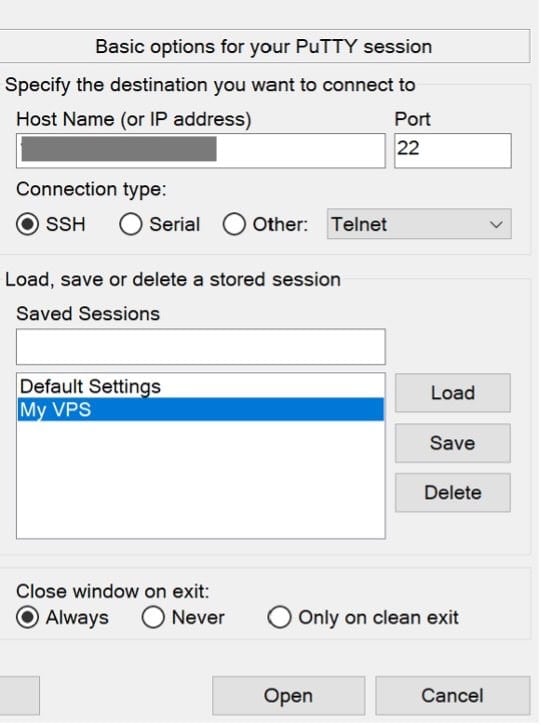
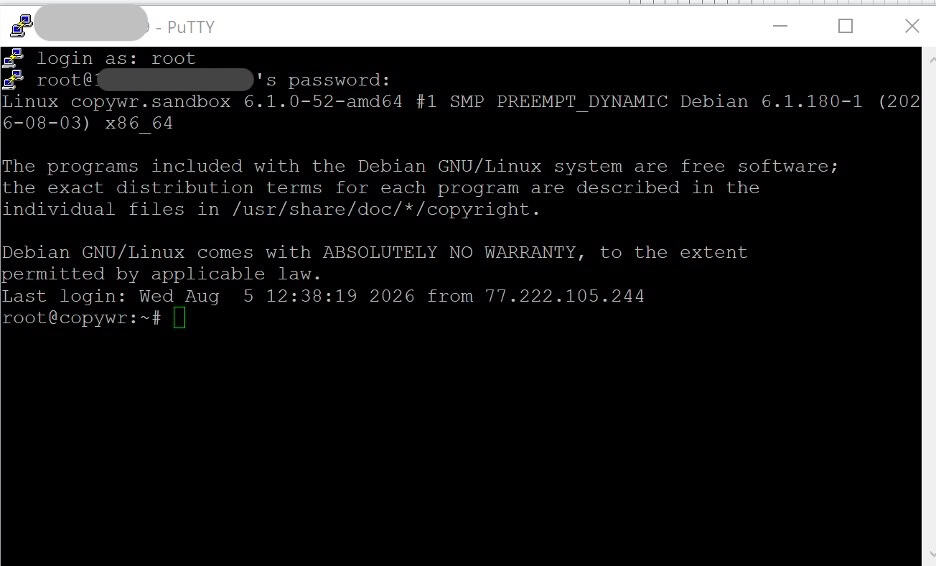
Otvorite PuTTY, unesite IP adresu svog VPS-a u polje Host Name, postavite port na 22 i prijavite se kao root koristeći lozinku koju vam je davatelj VPS-a poslao e-poštom.
IP adresa poslužitelja: vaša IP adresa
prijava kao: root
Lozinka: vaša lozinka
- Otvorite PuTTY, unesite IP adresu svog VPS-a u polje Naziv hosta.
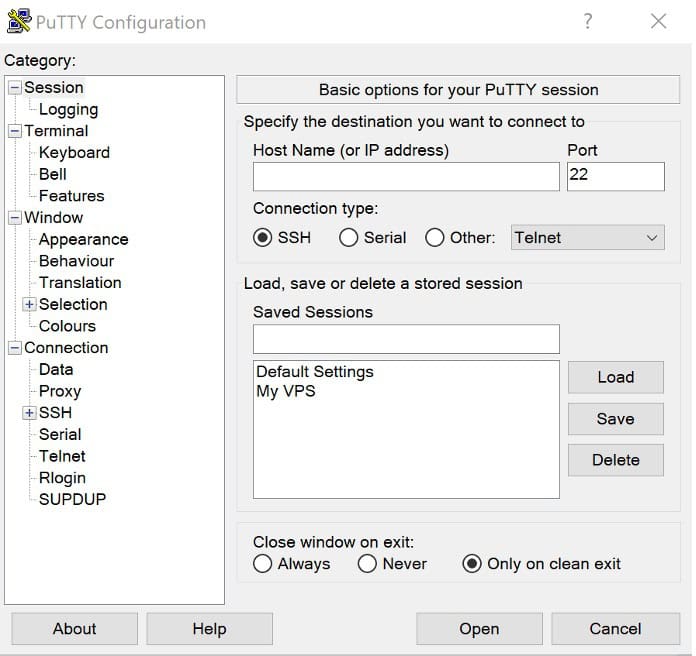
- Postavite port na 22.
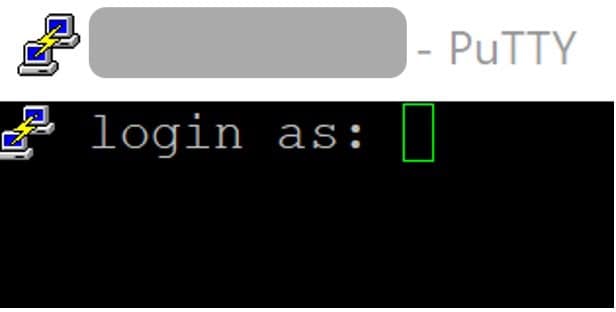
- Prijavite se kao root.
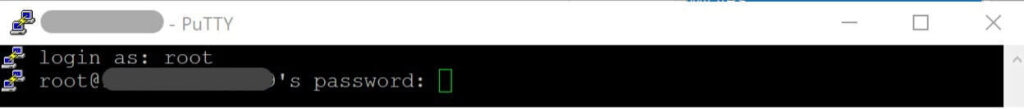
- Koristite lozinku koju vam je davatelj VPS-a poslao e-poštom. Nakon toga biste trebali doći na poslužiteljski shell prompt.
Za detaljan vodič za povezivanje putem PuTTY/SSH-a, pogledajte Kako se povezati s Linux poslužiteljem putem SSH-a.
Linux / macOS (terminal)
ssh root@your_IPSve naredbe u nastavku izvode se na poslužitelju, u istoj SSH sesiji - koja pokriva odjeljke od 2 do 6, plus provjere na strani poslužitelja u odjeljku 10. Odjeljci 7-9 (instaliranje i konfiguriranje VPN klijenta) izvršavaju se na vašem vlastitom Windows/Android/iOS uređaju, budući da je to uređaj na kojem proxy treba raditi; svaki od tih odjeljaka eksplicitno navodi koje linije, ako ih ima, još uvijek dodiruju poslužitelj.
Priprema poslužitelja
Ažurirajte sustav
Prije instaliranja bilo čega, osvježite popis paketa i nadogradite instalirane pakete:
apt update -y && apt upgrade -y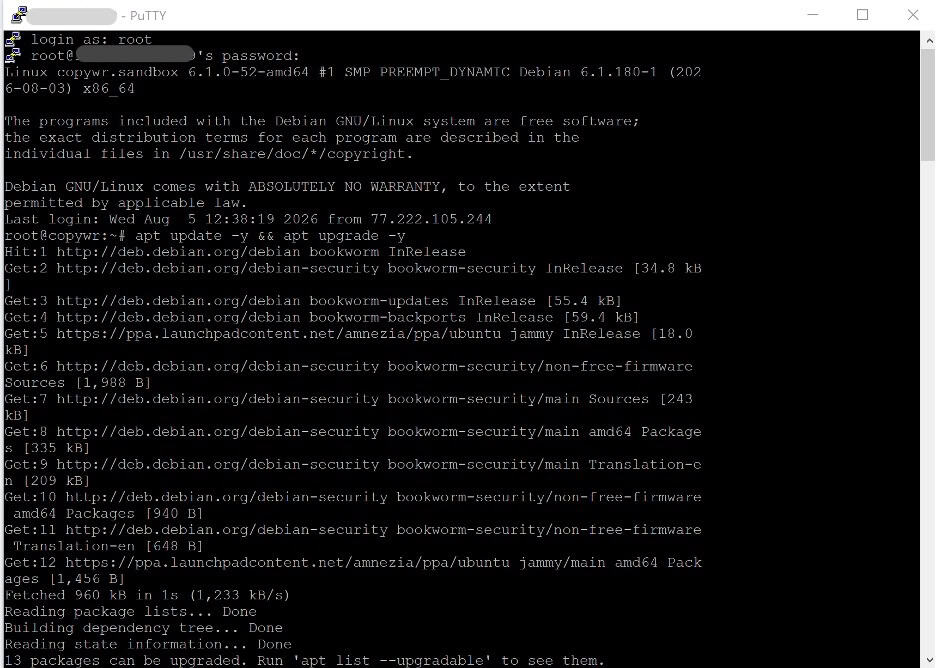
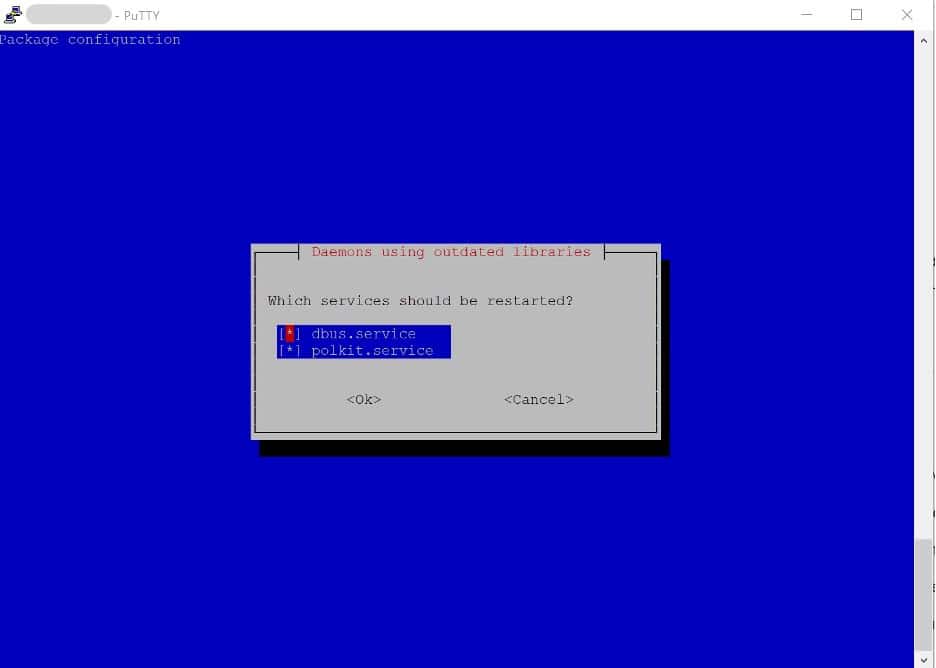
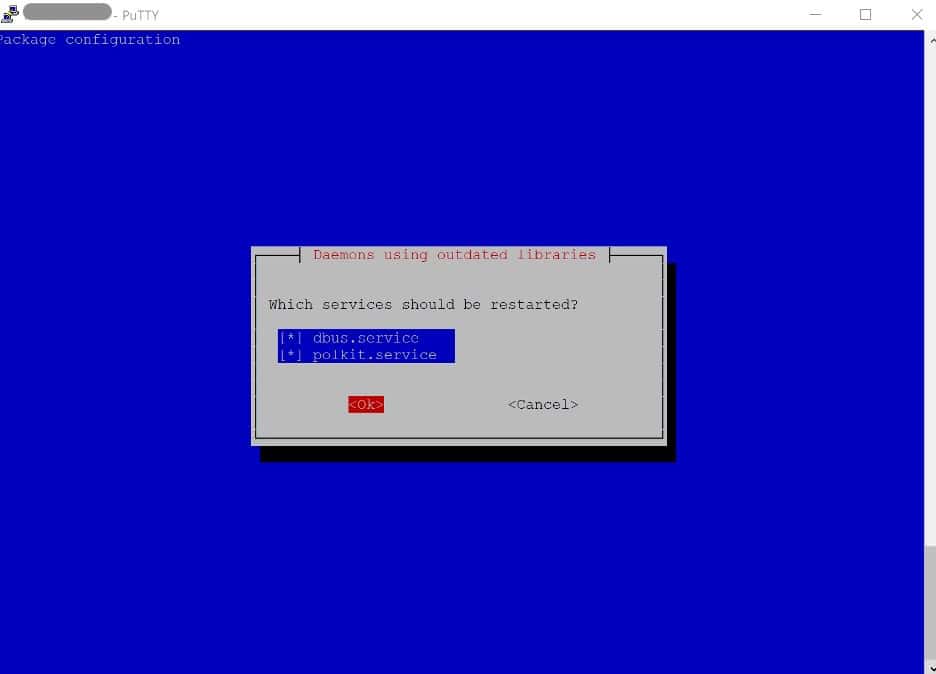
Ako se sesija prekine nakon nadogradnje apt-a, to je očekivano (ponovno pokretanje dbus/polkit-a) - samo se ponovno spojite putem SSH-a.
Ako se ovime nadograđuje kernel, ponovno pokretanje je dobra ideja prije nastavka. (Za podsjetnik na apt i kako rade Linux upravitelji paketa, pogledajte Linux upravitelji paketa .) Provjerite s:
cat /var/run/reboot-requiredAko datoteka postoji, prvo ponovno pokrenite računalo s 'reboot', pričekajte ~30 sekundi, a zatim se ponovno spojite.
Instalirajte alate koje ovaj vodič koristi
apt install -y curl wget unzip openssl ufw qrencodeCurl i unzip potrebni su samom Xray instalacijskom programu; openssl generira kratki ID u odjeljku 4; ufw je vatrozid konfiguriran u nastavku; qrencode pretvara gotovu klijentsku vezu u skenirajući QR kod u odjeljku 7.
Provjerite sistemski sat
Rukovanje u Realityju uključuje provjeru vremenske oznake (polje maxTimeDiff, onemogućeno prema zadanim postavkama, ali vrijedi znati o njemu), a sat koji je značajno pomakao može uzrokovati da obična provjera valjanosti TLS certifikata ne radi ispravno negdje drugdje na poslužitelju. Potvrdite da je sat sinkroniziran:
timedatectl status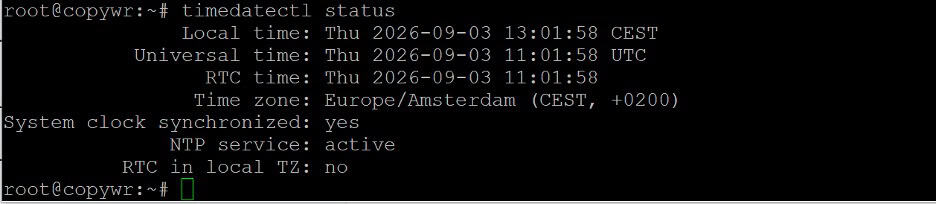
Ako "Sinkronizacija sistemskog sata" prikazuje "ne", omogućite ga s:
timedatectl set-ntp trueKonfigurirajte vatrozid (UFW)
Za više informacija o UFW pravilima pogledajte Konfiguriranje vatrozida na Linuxu.
Otvorite dva porta koja će vam trebati: 22/tcp za SSH (preskočite ovo pravilo i riskirate gubitak pristupa poslužitelju) i 443/tcp, port na kojem će Xray slušati i isti je port koji koristi obični HTTPS promet - što je upravo razlog zašto je to pravi izbor za Reality.
ufw allow 22/tcp
ufw allow 443/tcp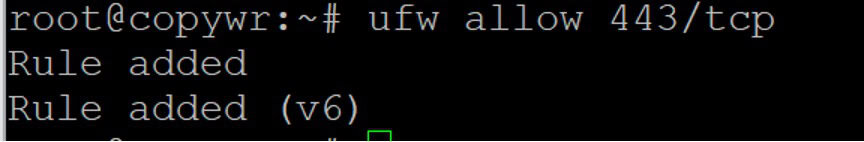
ufw --force enable
ufw status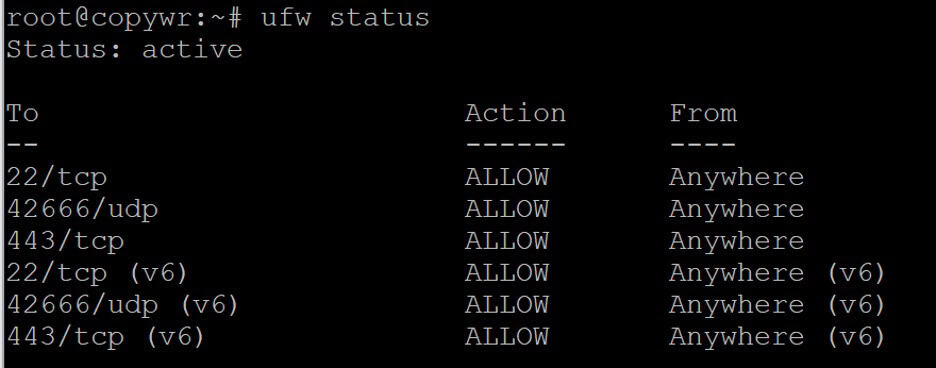
Oba pravila trebala bi se prikazati kao ALLOW u izlazu statusa ufw-a.
Instaliranje Xray-core-a za VLESS Reality Server
Projekt Xray-core (XTLS) objavljuje službenu skriptu za instalaciju i nadogradnju koja instalira binarnu datoteku kao systemd uslugu. Pregledajte sve skripte treće strane prije nego što ih prebacite u bash - ove dolaze izravno iz repozitorija samog projekta.
bash -c "$(curl -L https://github.com/XTLS/Xray-install/raw/main/install-release.sh)" @ install
Provjerite je li binarna datoteka na mjestu i provjerite instaliranu verziju:
/usr/local/bin/xray version
Ako je izlaz naredbe numeriran i čini se da se zamrzava, pritisnite Q za izlaz. Binarna datoteka Xray je instalirana u /usr/local/bin/xray, a njegove konfiguracijske datoteke pohranjene su u /usr/local/etc/xray/.
Isti instalacijski skript možete koristiti i za nadogradnju postojeće instalacije. Za potpuni popis opcija (uključujući uklanjanje, ažuriranja samo geopodataka i rotaciju zapisnika), pokrenite:
bash -c "$(curl -L https://github.com/XTLS/Xray-install/raw/main/install-release.sh)" --helpGeneriranje ključeva i vjerodajnica
Autentifikacija stvarnosti počiva na četiri podatka. Generirajte ih sve sada; zalijepit ćete ih u konfiguraciju poslužitelja u odjeljku 5.
Generiraj UUID za klijenta
/usr/local/bin/xray uuid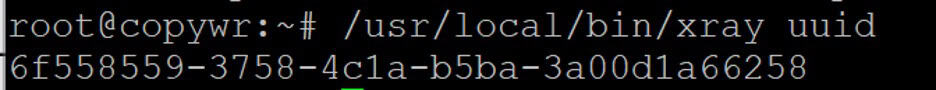
Ovo je VLESS korisnički ID — tretirajte ga kao vjerodajnicu jer on autentificira klijenta na poslužitelju. Ponovno pokrenite naredbu za svaki dodatni uređaj ili osobu kojoj želite odobriti pristup.
Generiraj par ključeva Reality X25519
/usr/local/bin/xray x25519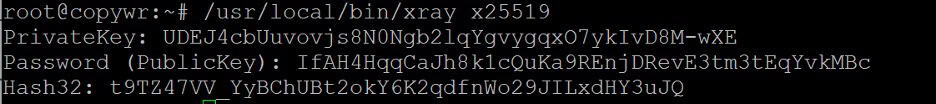
Ovo ispisuje tri retka: PrivateKey , Password i Hash32 . PrivateKey ide samo u konfiguraciju poslužitelja i nikada se ne smije dijeliti. Password je odgovarajući javni ključ - unatoč imenu, to je vrijednost koju svaki klijent unosi; Xray je preimenovao polje iz PublicKey u Password posebno kako bi obeshrabrio ljude da ga objavljuju bezbrižno. Hash32 se koristi samo za zasebnu značajku VLESS enkripcije i nije potreban za Reality postavku.
Generiraj kratki ID
openssl rand -hex 8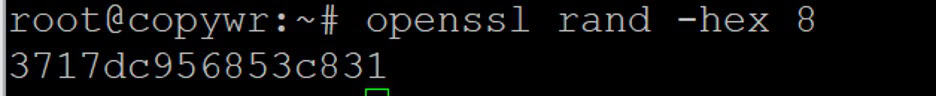
Time se dobiva heksadecimalni niz od 16 znakova koji se koristi za razlikovanje različitih klijenata ili grupa klijenata. I poslužitelj i klijent moraju koristiti istu vrijednost.
Odaberite i testirajte metu stvarnosti
Cilj je stvarna web stranica čiji TLS handshake vaš poslužitelj oponaša. Trebala bi podržavati TLS 1.3 i HTTP/2, ne smije se nalaziti iza CDN-a poput Cloudflarea (Xray prosljeđuje sav promet koji ne uspije proći Reality autentifikaciju izravno cilju, tako da cilj usmjeren na CDN može pretvoriti vaš poslužitelj u otvoreni relej za taj CDN) i idealno bi bilo da se nalazi u otprilike istoj mrežnoj regiji kao i vaš VPS radi vjerodostojnog profila latencije. Testirajte kandidata izravno sa poslužitelja:
/usr/local/bin/xray tls ping www.microsoft.com:443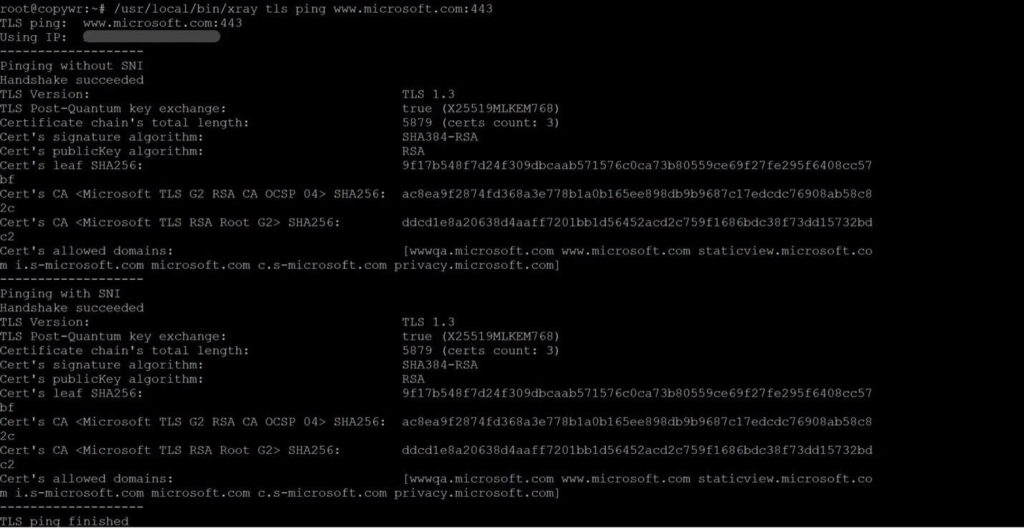
Koristite samo ime hosta, a ne URL. Nekoliko domena koje se obično koriste kao Reality ciljevi jer su stabilne, podržavaju TLS 1.3 i nisu CDN-frontirane: www.microsoft.com, addons.mozilla.org, dl.google.com. Testirajte nekoliko i odaberite onu koja pouzdano odgovara s lokacije vašeg VPS-a; koristit ćete isto ime hosta i kao cilj i kao unos serverNames u odjeljku 5.
Pisanje konfiguracije poslužitelja
Napravite sigurnosnu kopiju konfiguracije s kojom je instalacijski program došao, a zatim otvorite datoteku za uređivanje:
cp /usr/local/etc/xray/config.json /usr/local/etc/xray/config.json.orig
nano /usr/local/etc/xray/config.json
Otvorite konfiguracijsku datoteku za uređivanje:
nano /usr/local/etc/xray/config.json
Zamijenite cijelu datoteku predloškom u nastavku, uvodeći vlastiti UUID, PrivateKey, kratki ID i ciljni naziv hosta iz Odjeljka 4 (i port koji ste otvorili u Odjeljku 2, ako ste ga promijenili iz 443):
{
  "log": {
    "loglevel": "warning"
  },
  "inbounds": [
    {
      "listen": "0.0.0.0",
      "port": 443,
      "protocol": "vless",
      "settings": {
        "users": [
          {
            "id": "YOUR-UUID-HERE",
            "flow": "xtls-rprx-vision",
            "email": "client1"
          }
        ],
        "decryption": "none"
      },
      "streamSettings": {
        "method": "raw",
        "security": "reality",
        "realitySettings": {
          "show": false,
          "target": "www.microsoft.com:443",
          "serverNames": ["www.microsoft.com"],
          "privateKey": "YOUR-SERVER-PRIVATE-KEY",
          "shortIds": ["YOUR-SHORT-ID"]
        }
      }
    }
  ],
  "outbounds": [
    { "protocol": "freedom", "tag": "direct" },
    { "protocol": "blackhole", "tag": "blocked" }
  ]
}
Pritisnite Ctrl+O (WriteOut) za spremanje datoteke.
Pritisnite Enter za potvrdu naziva datoteke.
Pritisnite Ctrl+X za izlaz iz nanoa.
Važna polja: users[].id je UUID iz Odjeljka 4; users[].flow uključuje XTLS Vision; metoda (prije nazvana network) odabire RAW transport, običnu TCP-baziranu metodu koju Reality zahtijeva; target i serverNames su web-mjesto koje ste testirali u Odjeljku 4; privateKey je ključ X25519 na strani poslužitelja, nikada vrijednost Password; shortIds navodi svaki kratki ID koji klijenti smiju predstaviti. Da biste kasnije dodali više korisnika, dodajte dodatne objekte u niz korisnika, svaki sa svojim UUID-om i oznakom e-pošte, a zatim ponovno pokrenite uslugu.
Od Xraya 26.3.27, dolazni Reality bez eksplicitnog polja minClientVer nameće zadanu vrijednost vlastite jezgre poslužitelja - starije klijentske aplikacije (zastarjela verzija v2rayN, v2rayNG ili Streisand koja uključuje stariju Xray jezgru) tiho se preusmjeravaju na rezervnu stranicu cilja umjesto povezivanja, bez greške u klijentu i bez ikakvih očitih pogrešaka u zapisniku poslužitelja. Ako klijent koji je prije radio iznenada prestane raditi nakon ažuriranja, prvo pokušajte ažurirati samu klijentsku aplikaciju; ako to nije moguće, dodajte "minClientVer": "25.9.11" (ili neku drugu stariju osnovnu liniju) unutar realitySettings, po cijenu da TLS otisak tog starijeg klijenta bude malo manje konzistentan s modernim preglednikom.
Potvrdi i ponovno pokreni
Testirajte konfiguraciju prije ponovnog pokretanja usluge uživo — ovo će otkriti tipografske pogreške u JSON-u i nepodržana polja prije nego što ugase proxy:
/usr/local/bin/xray run -test -c /usr/local/etc/xray/config.json
Pokretanje servisa i omogućavanje automatskog pokretanja
Ponovno pokrenite Xray s novom konfiguracijom i omogućite mu automatsko pokretanje prilikom ponovnog pokretanja:
systemctl enable --now xray
systemctl restart xray
systemctl status xray --no-pager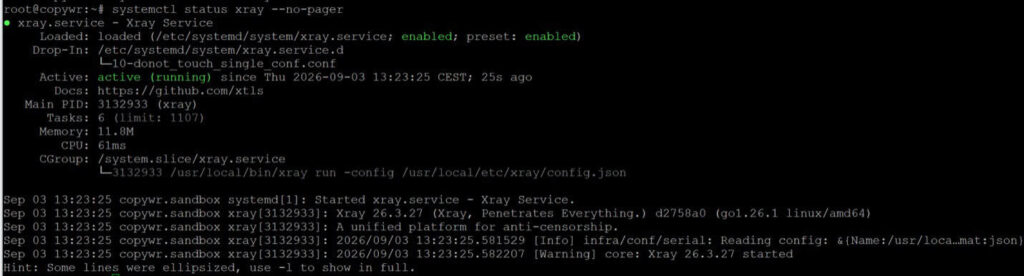
Status bi trebao pokazivati aktivno (radi). Potvrdite da nešto doista sluša na portu 443:
ss -lntp | grep ':443'
Ako se Xray ne pokrene, najbrži način da se utvrdi zašto je systemd journal (za pozadinu o čitanju Linux logova općenito, pogledajte Kako čitati Linux logove i gdje ih pronaći ):
journalctl -u xray -n 50 --no-pagerIzgradnja veze za povezivanje klijenta
Xray klijenti uvoze jednu vless:// poveznicu za dijeljenje umjesto konfiguracijske datoteke. Izgradite je iz vrijednosti generiranih u odjeljku 4 (format poveznice za dijeljenje klijentskih aplikacija i dalje koristi stariji naziv type=tcp za transport, iako se samo JSON polje sada naziva method):
VAŠ-UUID — iz xray uuid-a (npr. a1b2c3d4-e5f6-7890-abcd-ef1234567890)
VAŠA-LOZINKA-JAVNI-KLJUČ — je lozinka iz xray x25519 (NE PrivatniKljuč!)
VAŠ-KRATKI-ID — iz openssl rand -hex 8 (npr. a1b2c3d4e5f67890)
vaša_IP adresa — (IP adresa vašeg servera)
SNI — www.microsoft.com (ili vaša ciljna lokacija)
vless://YOUR-UUID-HERE@your_IP:443?encryption=none&security=reality&sni=www.microsoft.com&fp=chrome&pbk=YOUR-PASSWORD-PUBLIC-KEY&sid=YOUR-SHORT-ID&type=tcp&flow=xtls-rprx-vision#My-Xray-ServerPrimjer poveznice:
vless://a1b2c3d4-e5f6-7890-abcd-ef1234567890@your_IP:443?encryption=none&security=reality&sni=www.microsoft.com&fp=chrome&pbk=xyz_public_key_here&sid=a1b2c3d4e5f67890&type=tcp&flow=xtls-rprx-vision#My-Xray-Serverpbk je vrijednost lozinke iz xray x25519 (javni ključ, nikada privatni ključ), sni odgovara nazivu ciljnog hosta, a tekst nakon # je samo oznaka za prikaz koju možete slobodno preimenovati u bilo kojem klijentu.
Pretvorite ga u QR kod kako bi ga mobilni klijenti mogli izravno skenirati:
qrencode -o ~/vless-client.png "vless://YOUR-UUID@your_IP:443?encryption=none&security=reality&sni=www.microsoft.com&fp=chrome&pbk=YOUR-PASSWORD-PUBLIC-KEY&sid=YOUR-SHORT-ID&type=tcp&flow=xtls-rprx-vision#My-Xray-Server"Ili ispišite izravno u terminal bez spremanja datoteke:
qrencode -t ansiutf8 "vless://YOUR-UUID@your_IP:443?encryption=none&security=reality&sni=www.microsoft.com&fp=chrome&pbk=YOUR-PASSWORD-PUBLIC-KEY&sid=YOUR-SHORT-ID&type=tcp&flow=xtls-rprx-vision#My-Xray-Server"
Kopirajte PNG na svoje računalo pomoću scp-a, pokrenite ga s terminala računala (ili PowerShell-a na Windowsima), a ne sa servera:
scp root@your_IP:~/vless-client.png .Povezivanje iz sustava Windows
Sve u ovom odjeljku događa se na vašem Windows računalu, ne putem SSH-a — klijent se mora pokrenuti na uređaju koji će zapravo koristiti proxy.
Instalirajte v2rayN
Preuzmite .zip datoteku za 64-bitni Windows (samostalna verzija ne zahtijeva zasebno .NET okruženje kao u novijim verzijama v2rayN-a), raspakirajte je bilo gdje i pokrenite v2rayN.exe.
Uvoz poslužitelja
Kopirajte poveznicu vless:// izgrađenu u odjeljku 7 u međuspremnik (ili kopirajte QR PNG preko njega pomoću scp-a i otvorite ga), zatim u v2rayN odaberite Servers (Poslužitelji) i zatim Import bulk URL from clipboard (ili skenirajte QR kod pomoću ugrađenog skenera). Novi profil poslužitelja pojavljuje se na popisu s oznakom koju ste postavili nakon #.
Desnom tipkom miša kliknite profil i odaberite ga kao aktivnog, a zatim omogućite sistemski proxy (ili TUN način rada za usmjeravanje cijelog računala) iz alatne trake glavnog prozora.
Povezivanje s Androida
Sve se ovdje događa na vašem Android uređaju, ne putem SSH-a.
Instalirajte v2rayNG
v2rayNG je Android pandan v2rayN-u, od istog održavatelja, i najčešće korišteni Xray klijent na Androidu. Instalirajte ga s Google Playa ili preuzmite APK izravno sa stranice izdanja projekta ako Play nije dostupan u vašoj regiji:
Uvoz poslužitelja
Otvorite v2rayNG, dodirnite gumb + u gornjem desnom kutu i odaberite Uvezi konfiguraciju iz međuspremnika nakon što kopirate poveznicu vless:// ili skenirajte QR kôd i usmjerite kameru na PNG generiran u odjeljku 7. Dodirnite uvezeni profil da biste ga odabrali, a zatim dodirnite okrugli gumb za povezivanje pri dnu. Android će prvi put zatražiti dopuštenje za VPN - odobrite ga za uspostavljanje tunela.
Povezivanje s iOS-a
Sve se ovdje događa na vašem iPhoneu ili iPadu, ne putem SSH-a. Smjernice Appleove trgovine aplikacijama znače da su Xray/VLESS klijenti na iOS-u obično besplatni, ali ponekad plaćeni, samostalne aplikacije, a ne značajka integrirana u sustav.
Instalirajte klijenta koji podržava Reality
Streisand je besplatni klijent otvorenog koda koji podržava VLESS s Realityjem, uz nekoliko drugih protokola. Potražite ga u App Storeu ili otvorite ovu poveznicu.
Katalozi App Storea razlikuju se ovisno o trgovini/regiji i mogu se mijenjati s vremenom; ako Streisand nije vidljiva u vašoj, alternative s podrškom za VLESS+Reality uključuju Happ, V2Box i V2rayTun - pretražite App Store za ono što je dostupno za vaš račun.
Uvoz poslužitelja
Kopirajte vezu vless:// u međuspremnik, otvorite klijent i upotrijebite njegovu opciju Dodaj iz međuspremnika (ili ekvivalentnu opciju "uvoz") ili skenirajte QR kôd iz odjeljka 7 ugrađenim skenerom klijenta. Uključite novi profil; iOS će prvi put zatražiti dopuštenje za konfiguraciju VPN-a, koje ćete morati odobriti putem Face ID-a, Touch ID-a ili svoje lozinke.
Provjera veze
S aktivnim tunelom iz odjeljka 8, 9 ili 10, vratite se na svoj uređaj (ne SSH sesiju) i otvorite bilo koji alat za provjeru "koja je moja IP adresa" u pregledniku - prikazana adresa trebala bi odgovarati vašoj IP adresi vašeg VPS-a.
Za provjeru sa strane poslužitelja, provjerite dnevnik systemd-a za aktivnost veze i potvrdite uspostavljenu TCP sesiju na portu 443:
journalctl -u xray -n 50 --no-pager
ss -tnp | grep ':443'
Na zadanoj razini zapisnika "upozorenje", Xray ne ispisuje puno o pojedinačnim vezama; ako trebate vidjeti više detalja tijekom rješavanja problema, privremeno postavite "loglevel": "info" u config.json i ponovno pokrenite uslugu, a zatim je vratite na upozorenje kada stvari prorade.
Referenca:
|
Polje |
Još malo brojeva |
|
Adresa |
javna IP adresa vašeg VPS-a |
|
luka |
443 (isti port otvoren u Odjeljku 2) |
|
UUID / ID |
VAŠ-UUID-OVDJE — generiran u Odjeljku 4 s xray uuid-om |
|
Protok |
xtls-rprx-vision — mora se podudarati s obje strane |
|
Sigurnost |
stvarnost |
|
SNI / naziv poslužitelja |
Ciljni naziv hosta testiran u odjeljku 4, npr. www.microsoft.com |
|
Otisak prsta (fp) |
chrome — podržani uTLS otisak prsta; mora biti postavljen na klijentu |
|
Javni ključ / pbk |
Vrijednost lozinke iz xray x25519 - nikada privatni ključ |
|
Kratki ID / SID |
Generirano s openssl rand -hex 8; mora odgovarati vrijednosti u shortIds |
Zaključak
Slijedeći ovaj vodič, vaš VPS pokreće vlastiti Xray VLESS+Reality server, prikriven kao običan HTTPS promet prema stvarnoj web stranici, bez domene i certifikata za održavanje. Usluga se pokreće kao systemd jedinica xray i preživi ponovno pokretanje bez ikakve vaše akcije.
Dodajte nove klijente u bilo kojem trenutku dodavanjem drugog objekta u polje korisnika u datoteci config.json s novim UUID-om iz xray uuid-a i zasebnom oznakom e-pošte, a zatim ponovnim pokretanjem usluge (systemctl restart xray) i izgradnjom vlastite poveznice za dijeljenje za tog korisnika iz odjeljka 7. Odvojeni UUID-ovi po osobi ili uređaju omogućuju opoziv jednog bez ometanja bilo koga drugog.
Nekoliko navika koje vrijedi održavati nakon što je poslužitelj pokrenut:
- Održavajte Xray zakrpanim. Povremeno ponovno pokrenite instalacijsku skriptu iz odjeljka 3 - ona nadograđuje postojeću instalaciju - i ažurirajte klijentske aplikacije, s obzirom na ponašanje minClientVer navedeno u odjeljku 5.
- Napravite sigurnosnu kopiju datoteke config.json negdje privatno izvan poslužitelja. Sadrži privatni ključ Realityja poslužitelja i UUID svakog klijenta; gubitak datoteke znači ponovno generiranje vjerodajnica za svaki uređaj.
- Odmah poništite izgubljene uređaje. Uklonite odgovarajući unos iz polja korisnika u datoteci config.json i ponovno pokrenite uslugu.
Ako se veza ne uspostavi, provjerite redom:
- status usluge (systemctl status xray --no-pager) i dnevnik (journalctl -u xray -n 50 --no-pager)
- pravila vatrozida (status ufw — port 443/tcp mora biti otvoren)
- da port 443 nije već vezan za drugu uslugu (ss -lntp | grep ':443' trebao bi prikazati samo xray)
- da se UUID, javni ključ, kratki ID, SNI i tok u klijentu točno podudaraju s config.json - jedan neusklađeni znak tiho ne uspijeva provesti rukovanje
- sama meta Stvarnosti, s xray tls pingom :443, u slučaju da je stranica promijenila svoju TLS konfiguraciju
Uspoređujete li Xray s drugim opcijama? Pogledajte Vodič za implementaciju AmneziaWG poslužitelja i Kako postaviti Wireguard VPN na vaš poslužitelj za alternative temeljene na WireGuardu ili Hysteria2 i TUIC postavke za dva druga protokola otporna na cenzuru izgrađena za mreže s gubicima ili jako filtrirane mreže. Ako vam je potreban samo jednostavan proxy, a ne potpuna postavka tuneliranja, konfiguracija 3proxyja na CentOS-u/ArchLinuxu puno je lakša alternativa, a starija postavka VPN poslužitelja na Linuxu: PPTP ili OpenVPN? pokriva protokole koji se jednostavnije postavljaju, ali ih DPI puno lakše otkriva i blokira. Za opće ojačanje poslužitelja nakon što je proxy aktivan, pogledajte Linux korisnici: Upravljanje i dozvole.
