


U ovom članku istražit ćemo proces instaliranja i konfiguriranja Certbota na Linux poslužitelju. Detaljno ćemo objasniti kako nabaviti Let's Encrypt SSL/TLS certifikat za vašu domenu. Također ćemo opisati kako ga instalirati na web poslužitelj (kao što su Nginx ili Apache) i postaviti automatsku obnovu certifikata kako bismo osigurali kontinuiranu sigurnu vezu s vašim web resursom.
Certbot je besplatni alat otvorenog koda dizajniran za automatsko dobivanje i obnavljanje SSL/TLS certifikata . Igra ključnu ulogu u osiguravanju veze između poslužitelja i klijenta, štiteći podatke od neovlaštenog pristupa. Certbot pojednostavljuje proces instalacije i obnavljanja SSL certifikata. Certifikat ne samo da poboljšava sigurnost, već i povećava povjerenje korisnika u vaš web resurs, čime se poboljšava i ugled web-mjesta i njegov rang na tražilicama.
Instaliranje Certbota
Certbot je prema zadanim postavkama uključen u većinu distribucija, pa da biste ga instalirali na Debian/Ubuntu sustave, potrebno je samo ažurirati popis paketa:
apt updateZatim pokrenite postupak instalacije:
apt install certbotCertbot podržava dodatke koji olakšavaju postavljanje i konfiguraciju certifikata za web poslužitelj. Da biste instalirali ove dodatke, upotrijebite odgovarajuću naredbu:
apt install certbot python3-certbot-nginx # for Nginx
apt install certbot python3-certbot-apache # for Apache
Postupak instalacije za Red Hat sustave (kao što su RHEL , CentOS , Fedora ) malo je drugačiji. U početku morate dodati EPEL repozitorij:
yum install epel-releaseZatim instalirajte alat:
yum install certbotSlično tome, postoji opcija odabira dodatka za određeni web poslužitelj:
yum install python3-certbot-nginx # for Nginx
yum install python3-certbot-apache # for Apache
Nakon instalacije možete odmah pristupiti dobivanju certifikata.
Dobivanje SSL certifikata
U ovom odjeljku raspravljat ćemo o procesu dobivanja certifikata neovisno o određenom web poslužitelju, nakon čega slijedi opis procesa instaliranja certifikata za Nginx i Apache. Međutim, prvo je bitno razumjeti sintaksu i funkcionalnost programa. Čini se kako slijedi:
certbot command option -d domainGlavne naredbe uključuju:
certbot certonly - Dohvaća certifikat, ali ga ne instalira.certbot certificates - Ova naredba prikazuje popis svih instaliranih certifikata.certbot renew - Proširuje postojeći certifikat.certbot revoke - Opoziva postojeći certifikat.certbot delete - Briše postojeći certifikat.
Najčešće korištene opcije su:
--nginx - Koristi Nginx konfiguracijske skripte za provjeru domene.--apache - Koristi Apache konfiguracijske skripte za provjeru domene.-d - Popis domena za koje se traži certifikat.--standalone - Koristi samostalni način rada za provjeru domene.--manual - Obavlja ručnu provjeru domene.
Ovo je samo primjer najčešćih naredbi i opcija. Možete se upoznati s potpunim popisom mogućnosti programa u odjeljku za pomoć:
certbot –help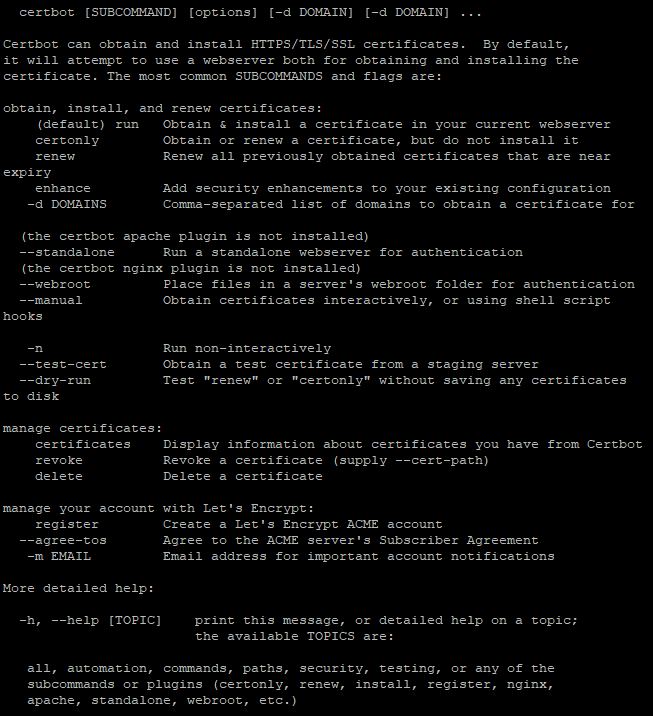
Sada nastavljamo s dobivanjem certifikata. Na primjer, dobit ćemo certifikat za virtualni poslužitelj za besplatnu domenu treće razine kao što je vašekorisničkoime.pserver.space
Prvo morate unijeti naredbu:
certbot certonlyKao odgovor, uslužni program će od vas tražiti da odaberete metodu za provjeru vlasništva domene:
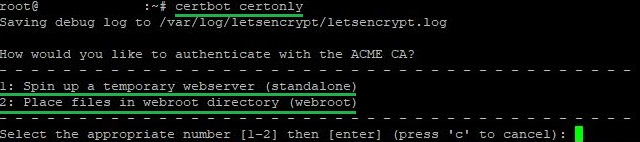
Prva opcija je zgodna ako nemate konfiguriran web poslužitelj ili ne želite mijenjati postojeći. Ova metoda stvara privremeni web poslužitelj za potvrdu vašeg prava na domenu. Idealan je za jednostavno i brzo postavljanje. Prilikom odabira ove metode važno je da priključak 80 ostane slobodan.
Druga opcija je poželjna ako već imate web poslužitelj koji radi i želite ga koristiti za provjeru prava na domenu. Certbot smješta posebne datoteke u mapu na vašem poslužitelju, koje zatim provjerava certifikacijski centar.
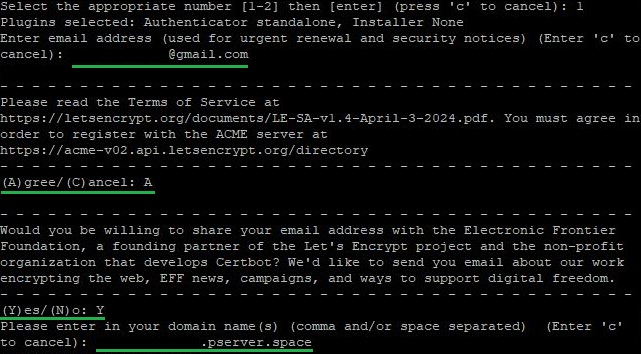
Biramo prvu opciju i kliknemo dalje. U ovoj fazi morat ćete:
- Unesite adresu e-pošte;
- Prihvatite uvjete usluge;
- Pristati ili odbiti primanje e-pošte u ime tvrtke i njenih partnera;
- Navedite naziv domene za koju je certifikat izdan.
Nakon dovršetka procesa izdavanja certifikata pomoću alata Certbot, on će pokazati put do direktorija u kojem je pohranjen izdani certifikat i podaci za vaš račun:
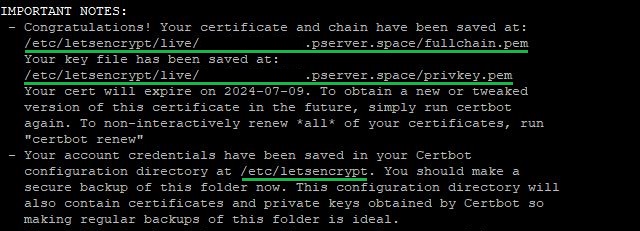
Ostaje samo da dobiveni certifikat povežete sa traženom uslugom.
Instaliranje certifikata za Nginx ili Apache
Ovaj odjeljak pretpostavlja da su ispunjeni određeni temeljni uvjeti:
- Već ste instalirali i konfigurirali web poslužitelj, bilo Nginx ili Apache. Mora biti dostupan s interneta putem naziva domene za koju namjeravate dobiti certifikat;
- Tijekom instalacije alata također ste instalirali dodatak za Nginx ili Apache pomoću odgovarajuće naredbe;
- Vatrozid dopušta veze na priključcima 80 i 443. Ako su ti priključci zatvoreni za veze, usluga će biti nedostupna za dolazne veze. Za više pojedinosti o radu vatrozida, raspravljali smo o tome u članku o postavljanje vatrozida na Linuxu.
Nakon što su svi uvjeti zadovoljeni, možete pristupiti izravno izdavanju certifikata. Razmotrit ćemo proces dobivanja SSL certifikata na poslužitelju koristeći Nginx kao primjer. Međutim, ako koristite Apache web poslužitelj, proces je potpuno identičan.
Za dobivanje certifikata potrebno je unijeti naredbu:
certbot --nginx # for Nginx
certbot --apache # for Apache
Kao odgovor, alat će tražiti: adresu e-pošte, suglasnost s uvjetima korištenja usluge Let's Encrypt i dopuštenje za slanje e-pošte u ime usluge i njenih partnera.
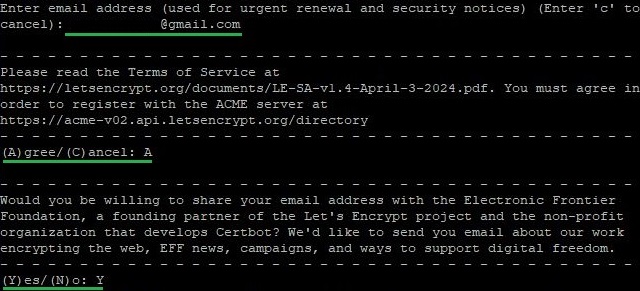
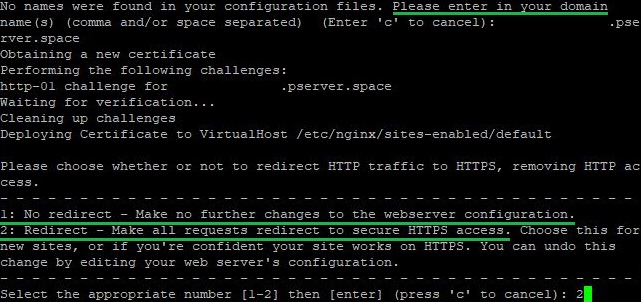
Nakon toga, morat ćete navesti naziv domene za koju je certifikat izdan. Certbot može automatski odrediti domenu ako je navedena u polju server_name za Nginx konfiguraciju ili ServerName i ServerAlias za Apache . Ako nije navedena, program će vas obavijestiti i zatražiti da ručno unesete naziv domene. Zatim će vas uslužni program pitati želite li omogućiti preusmjeravanje zahtjeva s HTTP na HTTPS protokol. Za postavljanje automatskog preusmjeravanja, trebali biste odabrati drugu opciju:
Nakon nekog vremena Certbot će Vas obavijestiti o uspješnom dobivanju certifikata za navedenu domenu. Od ove točke nadalje, sve dolazne veze bit će preusmjerene s priključka 80 na 443. Alat će prikazati direktorije u kojima možete pronaći sve podatke certifikata i pojedinosti računa Let's Encrypt:
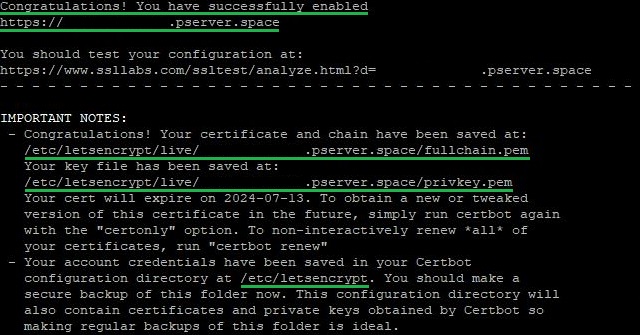
U poruci će također biti naveden rok valjanosti dobivenog certifikata i važne opcije za upravljanje svim aktivnim certifikatima:
- sigurno. Ova se opcija koristi za dobivanje ili ažuriranje certifikata bez automatske konfiguracije web poslužitelja. Certbot će samo zahtijevati ili ažurirati certifikat, ali neće automatski mijenjati konfiguraciju poslužitelja. Prethodno smo ovu opciju koristili za dobivanje certifikata bez vezivanja za web poslužitelj.
- obnoviti služi za automatsku obnovu svih certifikata koji su dobiveni putem Certbota i koji su u roku valjanosti. Program će provjeriti sve certifikate i ako neki od njih istekne u roku od 30 dana ili manje, automatski će se obnoviti.
Zatim ćemo u uputama raspravljati o tome kako postaviti automatsku obnovu certifikata bez intervencije korisnika svaka tri mjeseca.
Automatsko obnavljanje certifikata u Certbotu
Za Debian/Ubuntu
Prilikom korištenja ovih operativnih sustava Certbot automatski dodaje skriptu na popis zadataka za automatsku obnovu instaliranih certifikata. Funkcionalnost skripte možete provjeriti sljedećom naredbom:
systemctl status certbot.timer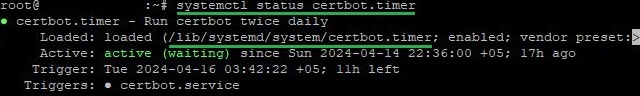
Odgovor će prikazati status usluge, kao i direktorij koji sadrži konfiguracijsku datoteku. Možete ga otvoriti pomoću bilo kojeg tekstualnog editora. Ako nemate iskustva s tekstualnim editorima u Linuxu, preporučujemo da se upoznate s našim pregledom najpopularnijih rješenja. U ovom slučaju koristit ćemo nano:
nano /lib/systemd/system/certbot.timer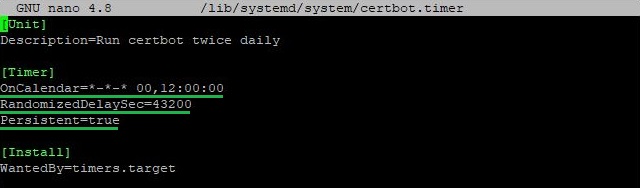
Svi važni parametri su istaknuti:
- U rasporedu je navedeno da će se usluga odvijati dva puta dnevno u 00:00 i 12:00 sati;
- Druga vrijednost označava nasumično kašnjenje u sekundama koje će se dodati početku mjerača vremena. U ovom slučaju, to je 43,200 12 sekundi (XNUMX sati), što čini lansiranje nasumičnijim i raspoređuje opterećenje;
- Ovaj parametar osigurava da će se mjerač vremena aktivirati odmah nakon pokretanja, ako se trebao izvršiti tijekom gašenja sustava.
Također možete pokrenuti prisilnu provjeru obnove certifikata naredbom:
certbot renew --dry-runUpotrebom ove naredbe certifikati se neće ažurirati. Umjesto toga, alat će izvršiti radnje slične dobivanju certifikata nakon njegovog isteka. Na taj način možete osigurati funkcionalnost usluge u pogledu automatske obnove.
Za CentOS, Fedora i druge
Postupak omogućavanja automatskih ažuriranja na sustavima iz obitelji Red Hat malo se razlikuje. Za razliku od Debiana/Ubuntua, za CentOS i ostale sustave potrebno je ručno dodati zadatak u planer. Za to ćemo koristiti alat cron :
crontab -eZatim u datoteku koja se otvori dodajte sljedeći redak:
0 12 * * * /usr/bin/certbot renew --quietRazdvojimo glavne argumente naredbe:
- Vrijeme izvršenja. U ovom slučaju, naredba će se automatski pokrenuti u 12:00 svaki dan;
- Naredba za obnovu SSL/TLS certifikata pomoću Certbota;
- The --miran zastavica potiskuje izlaz, čineći proces skrivenijim i manje nametljivim u sistemskim zapisnicima ili prikazu.
Nakon dodavanja naredbe potrebno je spremiti promjene u datoteku.
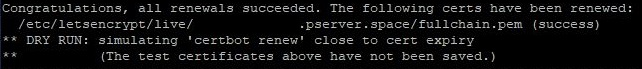
Baš kao i kod Debian/Ubuntua, također možete pokrenuti prisilnu provjeru obnova certifikata:
certbot renew --dry-runRezultat uspješnog izvršenja naredbe izgleda ovako:
Zaključak
Istražili smo opsežan postupak instaliranja i konfiguriranja Certbota na Linux poslužitelju. Slijedeći priložene upute, možete uspješno dobiti SSL/TLS certifikat od Let's Encrypt, instalirati ga na svoj web poslužitelj i konfigurirati automatsko obnavljanje kako biste osigurali kontinuiranu zaštitu i povećano povjerenje u svoj web resurs. S Certbotom možete jednostavno stvoriti pouzdano i sigurno okruženje za korisnike.
