


Danas su VPN i proxy tehnologije sve traženije. Korisnici ih koriste za siguran pristup internetu, zaobilaženje cenzure i zaštitu od vanjskih prijetnji. Kada se spojite na takav poslužitelj, sav vaš promet putuje kroz šifrirani tunel, a poslužitelj postaje vaš ulaz u mrežu.
Klasični protokoli poput OpenVPN-a ili WireGuarda dobro funkcioniraju u stabilnim uvjetima, ali često pate od pada brzine na lošim vezama s velikim gubitkom paketa (mobilne mreže, javni Wi-Fi, zemlje sa strogom cenzurom). Tu do izražaja dolaze moderni protokoli poput Hysteria2 i TUIC-a. Izgrađeni su na QUIC-u, nudeći veliku brzinu, nisku latenciju i učinkovito zamagljivanje prometa kao i obični HTTPS (HTTP/3).
Hysteria2 koristi algoritam "Brutal" koji agresivno koristi dostupnu propusnost. TUIC (verzija 5) karakterizira minimalno opterećenje, izvrsna UDP podrška i uspostavljanje veze 0-RTT.
U ovom članku provest ćemo se kroz postavljanje poslužitelja na Ubuntu/Debianu i povezivanje iz Windowsa.
Što vam je potrebno: VPS s Ubuntu 22.04/24.04 ili Debianom 12, root pristup i IP adresa poslužitelja. Domena nije potrebna.
Spajanje na poslužitelj
Windows (PuTTY): otvorite PuTTY, unesite VAŠ_IP_SERVERA kao host, 22 kao port i prijavite se kao root s lozinkom iz e-pošte vašeg VPS provajdera.
Linux/macOS (terminal):
ssh root@YOUR_SERVER_IPSve dolje navedene naredbe izvršavaju se na poslužitelju, u istoj sesiji.
Priprema servera (Ubuntu / Debian)
Omogući IP prosljeđivanje
To omogućuje poslužitelju da dalje prosljeđuje klijentske pakete na internet.
nano /etc/sysctl.confUnesite ili kreirajte lozinku (koristite samo engleska slova i brojeve, bez razmaka).
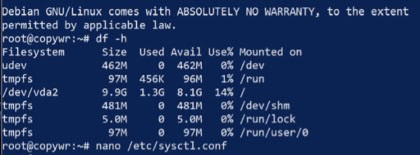
Pronađite i odkomentirajte (uklonite # na početku) ili dodajte sljedeći redak:
net.ipv4.ip_forward=1
Spremite datoteku (Ctrl+O, Enter) i izađite (Ctrl+X). Primijenite promjene bez ponovnog pokretanja:
sysctl -pNAT postavke (maskiranje)
Ova postavka omogućuje klijentima pristup internetu putem vašeg poslužitelja koristeći njegovu IP adresu.
Saznajte naziv vašeg vanjskog mrežnog sučelja (onog koje je okrenuto prema internetu):
ip link show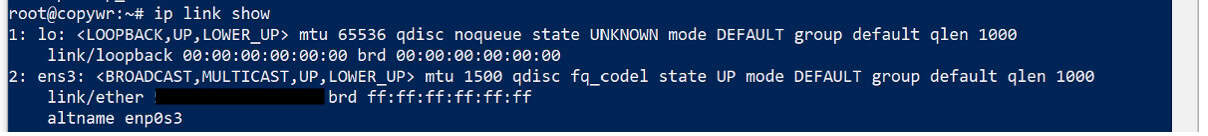
Obično je to eth0, ens3 ili enp1s0. Kopirajte ga ili zapamtite, a zatim dodajte pravilo maskiranja u iptables — zamijenite eth0 vlastitim nazivom sučelja:
iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
Spremanje iptables pravila
Kako biste spriječili resetiranje pravila nakon ponovnog pokretanja poslužitelja, potrebno ih je spremiti.
apt update
apt install iptables-persistent -y
netfilter-persistent save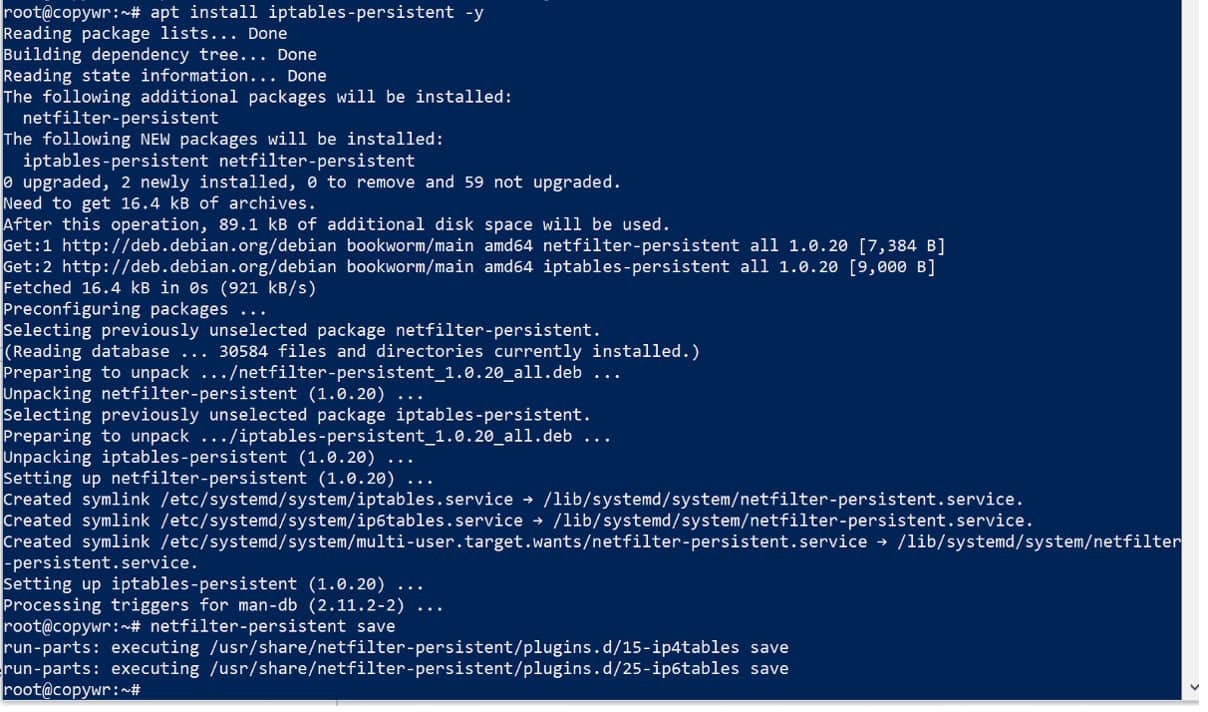
Tijekom instalacije možda ćete vidjeti upit za spremanje trenutnih IPv4/IPv6 pravila - odgovorite s "Da" oba puta.
Postavljanje vatrozida (UFW)
Odmah otvaramo sve portove koji će nam trebati, tako da se kasnije ne moramo vraćati na ovaj korak: 22 za SSH (preskakanje ovoga bi vas zaključalo izvan servera), 443/udp za Hysteria2 i 8443/udp za TUIC.
apt install ufw -y
ufw allow 22/tcp
ufw allow 443/udp
ufw allow 8443/udp
ufw --force enable
ufw status
Izlaz ufw statusa trebao bi navesti sva tri pravila kao aktivna.
Histerija2
Instaliranje Hysteria2 servera
chmod +x hysteria-linux-amd64
mv hysteria-linux-amd64 /usr/local/bin/hysteria
hysteria version
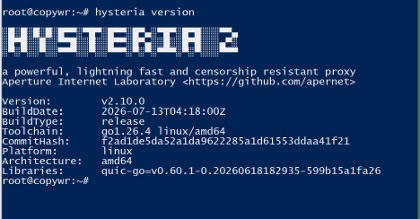
Provjerite da se izlazna verzija pojavljuje bez grešaka - to potvrđuje da binarna datoteka ispravno radi.
Izrada samopotpisanog SSL certifikata
Trebamo vlastite ključeve za šifriranje kako bismo zaštitili promet između vašeg računala i poslužitelja. Budući da nemamo domenu, generirat ćemo samopotpisani certifikat koji vrijedi 365 dana. Zbog toga ćete kasnije morati omogućiti "Preskoči provjeru certifikata" u klijentu.
mkdir -p /etc/hysteria
chmod 755 /etc/hysteria

openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /etc/hysteria/private.key \
  -out /etc/hysteria/cert.crt \
  -subj "/CN=YOUR_SERVER_IP"
ls -la /etc/hysteria/I cert.crt i private.key trebaju biti navedeni.
Izrada konfiguracijske datoteke
nano /etc/hysteria/config.yamlZalijepite sljedeće, zamijenivši YOUR_PASSWORD svojom lozinkom (samo engleska slova i brojevi, bez razmaka):
listen: :443

tls:
  cert: /etc/hysteria/cert.crt
  key: /etc/hysteria/private.key

auth:
  type: password
  password: "YOUR_PASSWORD"

masquerade:
  type: proxy
  proxy:
    url: https://cloudflare.com
    rewriteHost: true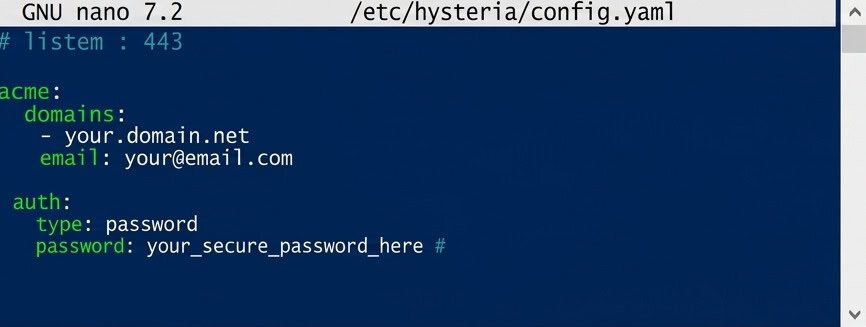
Blok maskiranja čini da server izgleda kao obična web stranica ako netko otvori njegovu IP adresu u pregledniku, umjesto da otkriva znakove proxyja.
Spremi (Ctrl+O, Enter) i izađi (Ctrl+X).
Postavljanje automatskog pokretanja
nano /etc/systemd/system/hysteria.service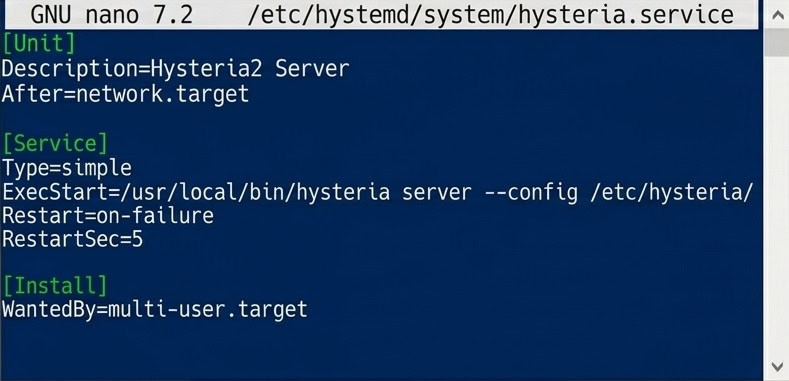
Datoteka systemd jedinice za automatsko pokretanje Hysteria2.
[Unit]
Description=Hysteria2 Server
After=network.target

[Service]
Type=simple
ExecStart=/usr/local/bin/hysteria server --config /etc/hysteria/config.yaml
Restart=on-failure
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now hysteria.service
systemctl status hysteria.service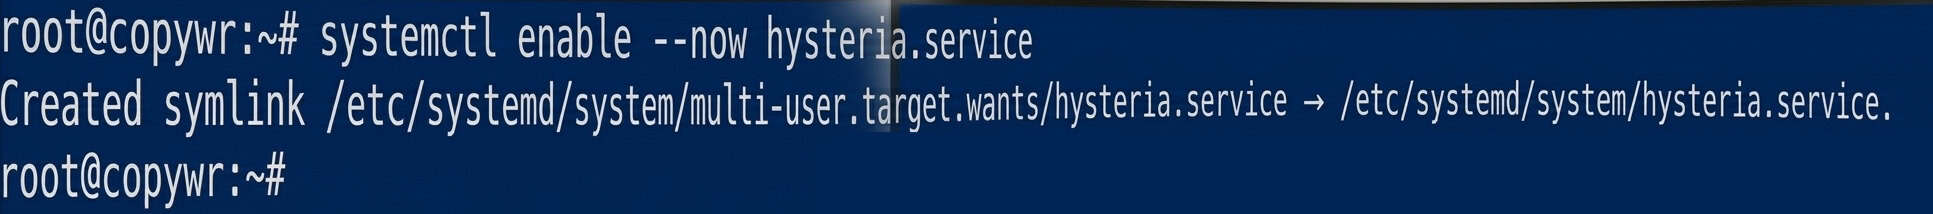
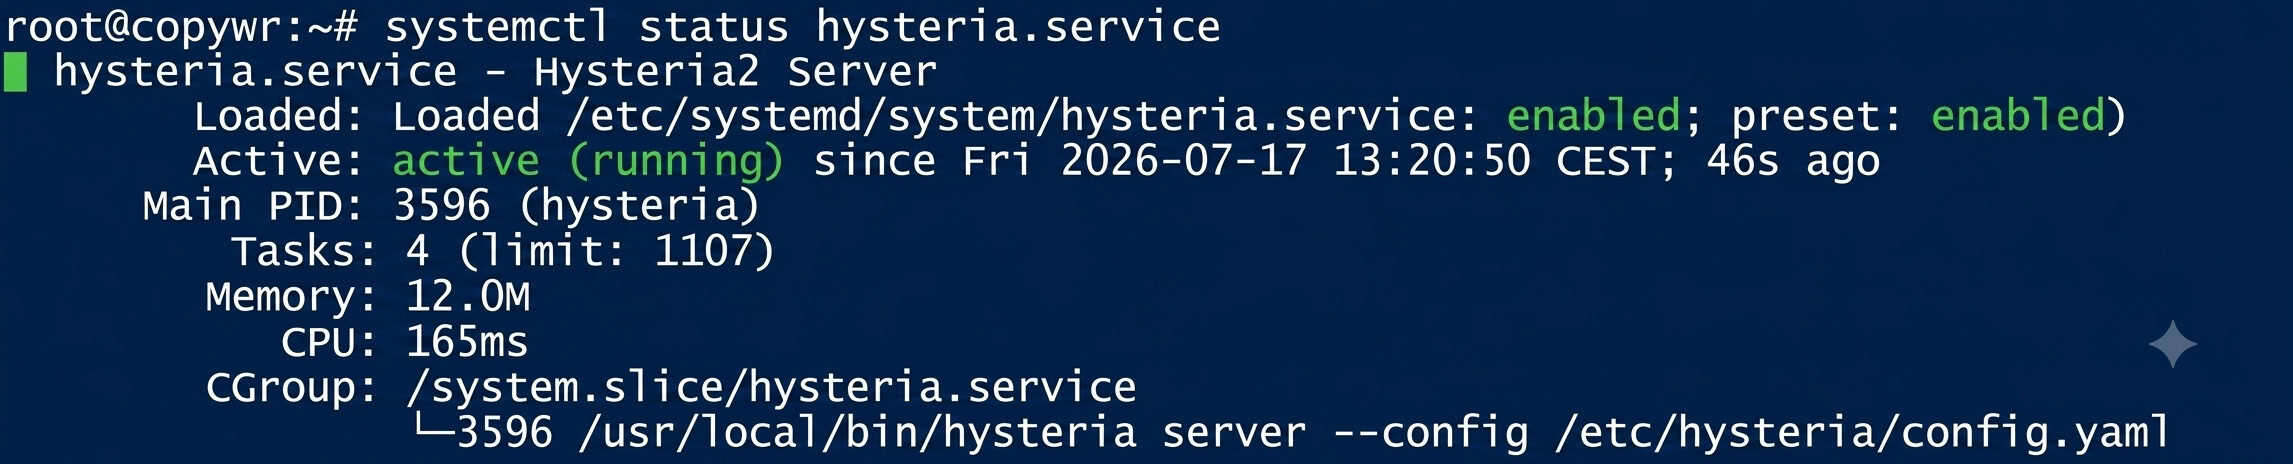
Status bi trebao pokazivati aktivno (pokreće se). Ako je konzola "zaglavljena" u prikazu zapisnika, pritisnite Q za izlaz.
TUIC v5
Preuzimanje i instaliranje TUIC-a
mkdir -p /usr/local/sbin/tuicProvjerite dostupna izdanja:
curl -s https://api.github.com/repos/tuic-protocol/tuic/releases | grep -Po '"tag_name": "\K[^"]*' | head -10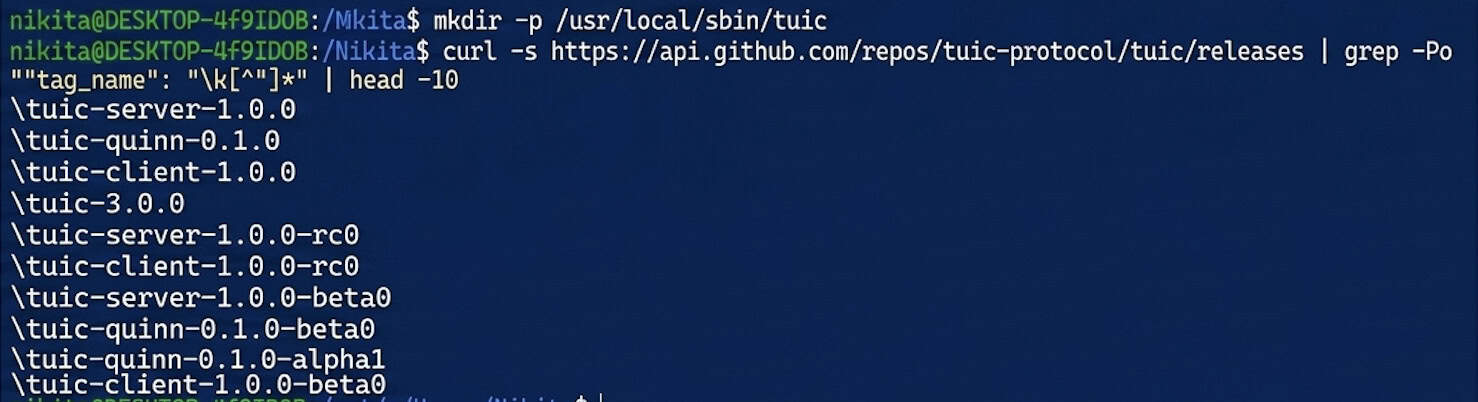
Preuzmite binarnu datoteku poslužitelja — zamijenite trenutni broj verzije za 1.0.0:
wget https://github.com/tuic-protocol/tuic/releases/download/1.0.0/tuic-server-1.0.0-x86_64-unknown-linux-gnu \
  -O /usr/local/sbin/tuic/tuic-server
chmod +x /usr/local/sbin/tuic/tuic-server
/usr/local/sbin/tuic/tuic-server --version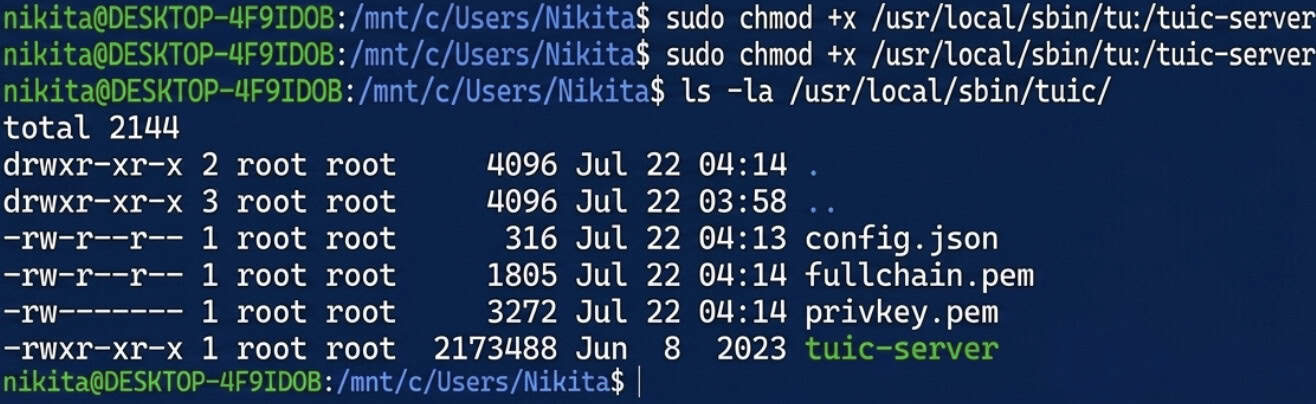
Izrada samopotpisanog certifikata za TUIC
openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /usr/local/sbin/tuic/privkey.pem \
  -out /usr/local/sbin/tuic/fullchain.pem \
  -subj "/CN=YOUR_SERVER_IP"

ls -la /usr/local/sbin/tuic/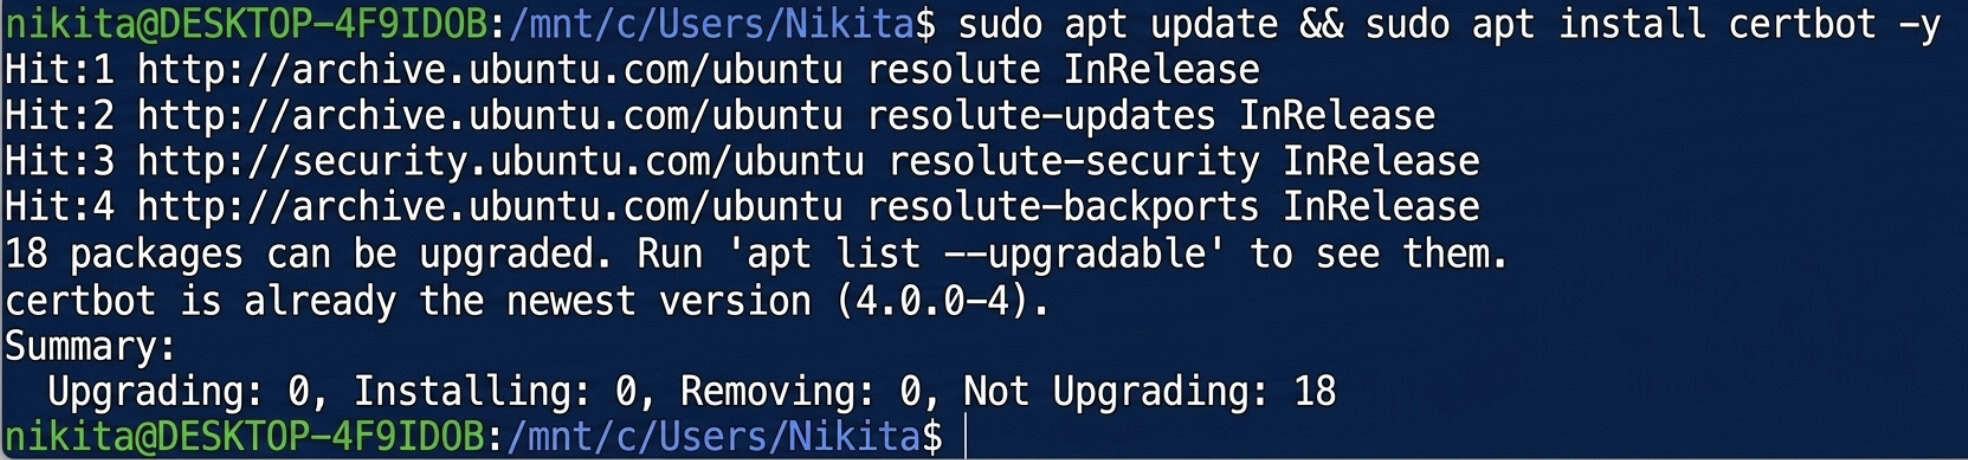
Generiranje UUID-a
apt install uuid-runtime -y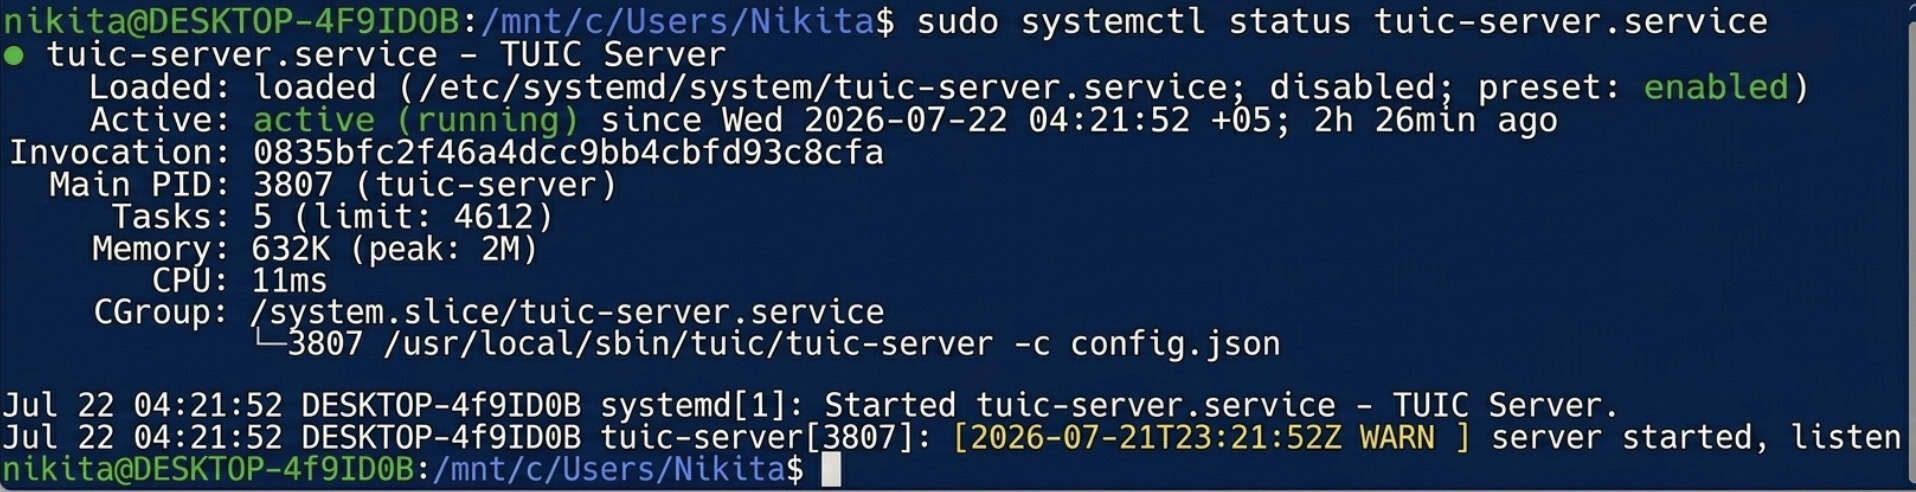
uuidgen
Kopirajte dobiveni UUID — trebat će vam i u konfiguraciji poslužitelja u nastavku i u postavkama klijenta.
Izrada konfiguracijske datoteke
Gotova datoteka config.json za TUIC poslužitelj:
nano /usr/local/sbin/tuic/config.json
{
    "server": "[::]:8443",
    "users": {
        "YOUR_UUID": "YOUR_TUIC_PASSWORD"
    },
    "certificate": "/usr/local/sbin/tuic/fullchain.pem",
    "private_key": "/usr/local/sbin/tuic/privkey.pem",
    "congestion_control": "bbr",
    "alpn": ["h3"],
    "log_level": "warn"
}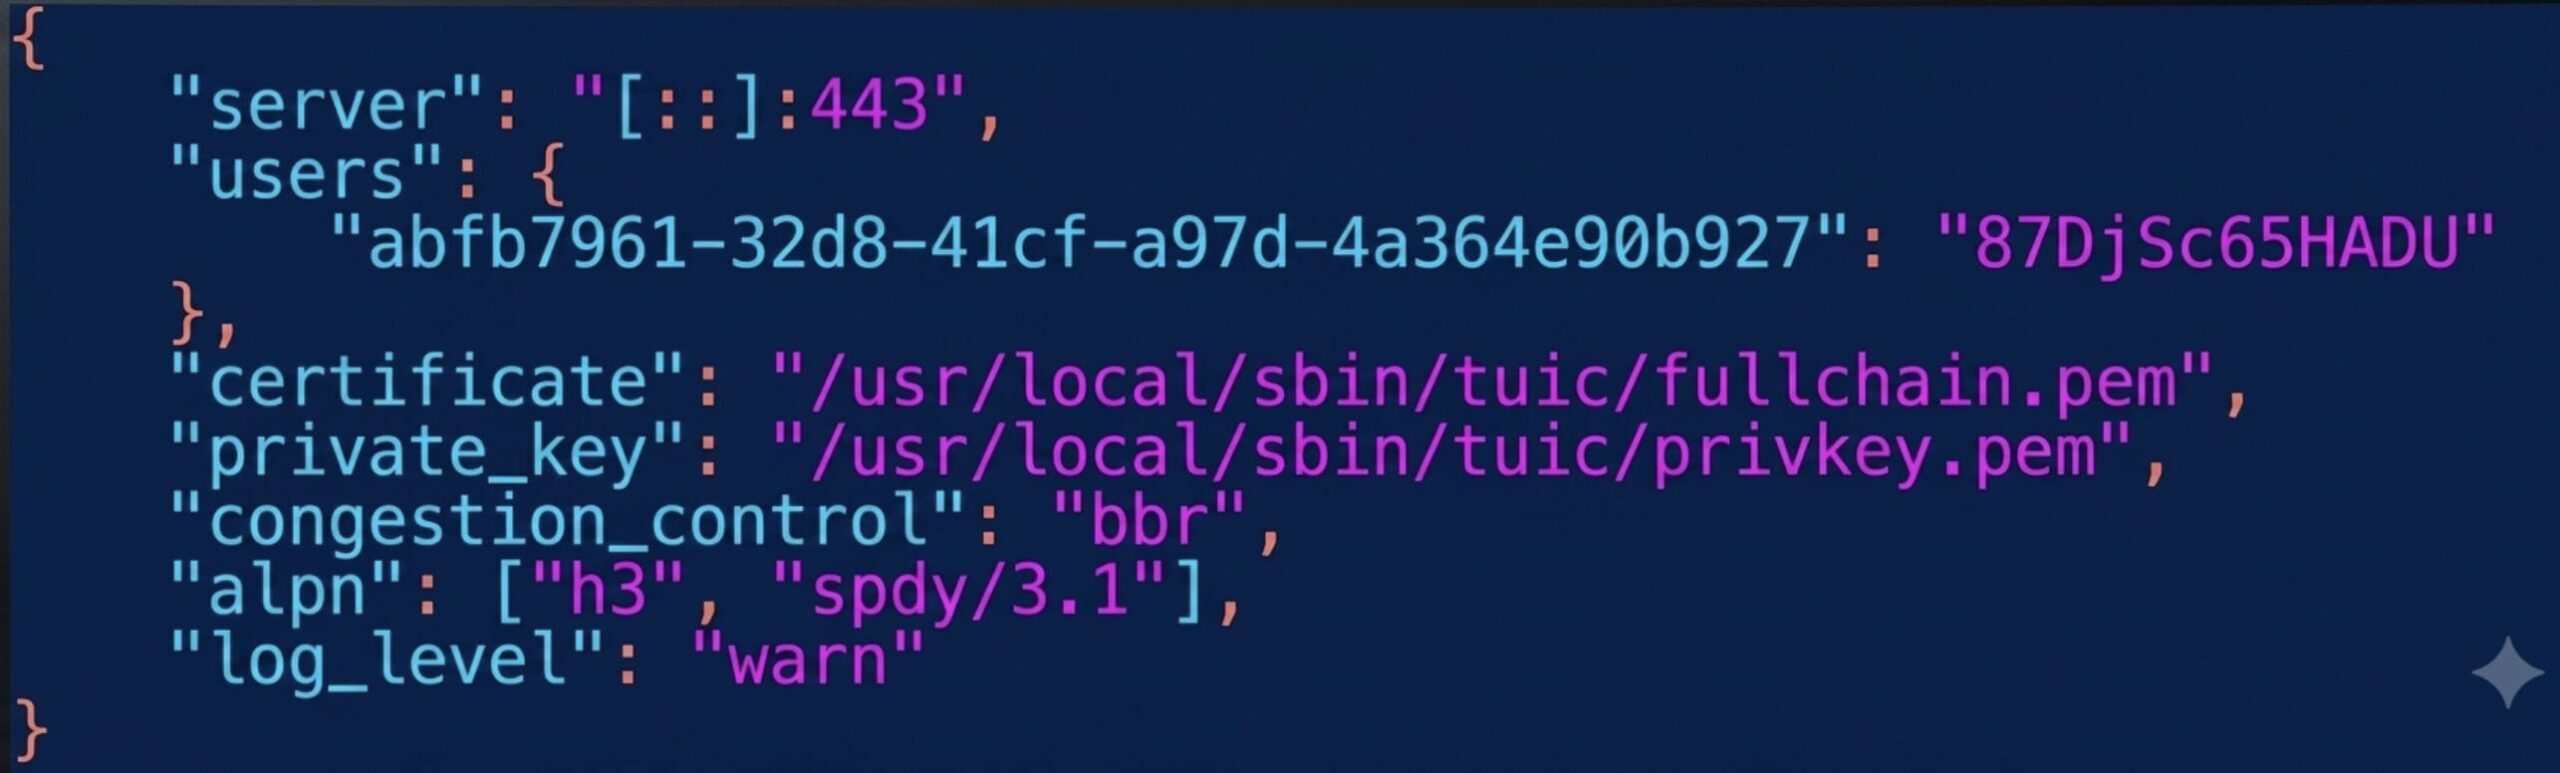
Ovdje koristimo port 8443 jer Hysteria2 već koristi port 443. Zamijenite YOUR_UUID vrijednošću iz koraka 4.3, a YOUR_TUIC_PASSWORD vlastitom lozinkom.
Spremi (Ctrl+O, Enter) i izađi (Ctrl+X).
Testiranje ručnog pokretanja
/usr/local/sbin/tuic/tuic-server -c /usr/local/sbin/tuic/config.json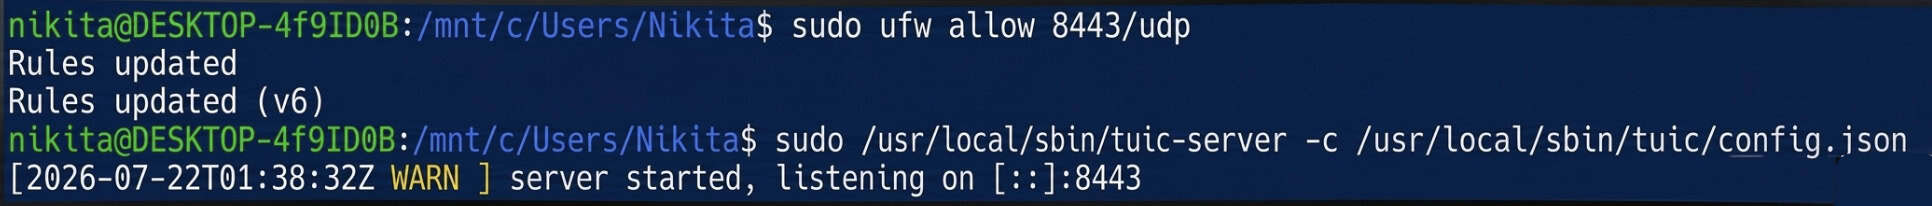
Ako se ne pojave greške, konfiguracija je valjana. Zaustavite je s Ctrl+C i prijeđite na postavljanje automatskog pokretanja.
Postavljanje automatskog pokretanja
nano /etc/systemd/system/tuic-server.service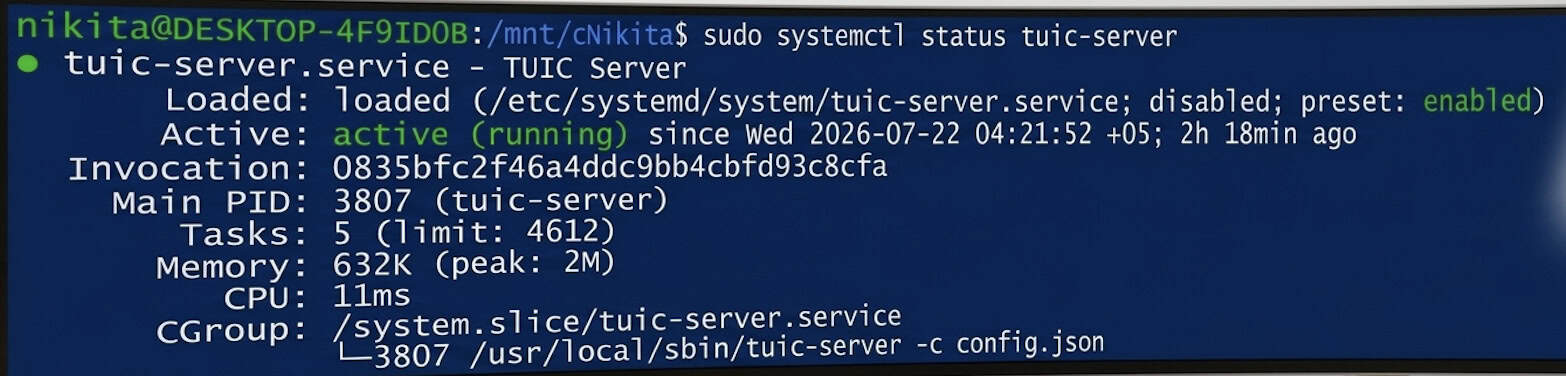
[Unit]
Description=TUIC Server
After=network.target nss-lookup.target

[Service]
User=root
WorkingDirectory=/usr/local/sbin/tuic
ExecStart=/usr/local/sbin/tuic/tuic-server -c config.json
Restart=on-failure
RestartPreventExitStatus=1
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now tuic-server.service
systemctl status tuic-server.service
Status bi trebao pokazivati aktivno (u pogonu).
Sada dva najbolja i najbrža moderna protokola rade paralelno na poslužitelju, oba maskirana kao regularni QUIC/HTTPS promet: Hysteria2 na standardnom portu 443/udp i TUIC v5 na portu 8443/udp.
Povezivanje iz sustava Windows
Instaliranje Hiddifyja
Preuzmite i instalirajte Hiddify za Windows sa službene web stranice: https://hiddify.com. Kliknite na "Dalje" / "Instaliraj". Ako se pojavi Windows SmartScreen, odaberite "Više informacija" → "Svejedno pokreni".
Profil Hysteria2
Kliknite + (Novi profil) → "Ručni unos" → protokol Hysteria2 i ispunite:
|
Polje |
Još malo brojeva |
|
Ime profila |
Moj Hysteria2 server |
|
Adresa |
VAŠ_IP_SERVERA |
|
luka |
443 |
|
Lozinka |
lozinka iz koraka 3.3 |
|
SNI |
VAŠ_IP_SERVERA |
|
Preskoči provjeru certifikata |
On |
Opcija "Preskoči provjeru certifikata" mora biti omogućena jer je certifikat samopotpisan - iza njega ne stoji pouzdani autoritet za izdavanje certifikata.
TUIC v5 profil
Kliknite + (Novi profil) → "Ručni unos" → protokol TUIC i ispunite:
|
Polje |
Još malo brojeva |
|
Ime profila |
Moj TUIC server |
|
Adresa |
VAŠ_IP_SERVERA |
|
luka |
8443 |
|
UUID |
UUID iz koraka 4.3 |
|
Lozinka |
lozinka iz koraka 4.4 |
|
Kontrola zagušenja |
bbr |
|
SNI |
VAŠ_IP_SERVERA |
|
Preskoči provjeru certifikata |
On |
Povezivanje i provjera
Odaberite profil, a zatim kliknite veliki okrugli gumb "Poveži se". Status bi se trebao promijeniti u "Povezano".
Da biste potvrdili da se promet doista usmjerava kroz vaš poslužitelj, otvorite bilo koju uslugu za provjeru IP-a u pregledniku - prikazana adresa trebala bi odgovarati VAŠOJ_IP_ADRESI_POSLUŽITELJA.
Zaključak
Dovršetkom ovog vodiča, na vašem poslužitelju paralelno rade dva brza protokola sljedeće generacije: Hysteria2 na portu 443/UDP i TUIC v5 na portu 8443/UDP. Oba protokola prikrivaju preneseni promet kao standardnu šifriranu QUIC vezu (HTTP/3), osiguravajući stabilnu vezu čak i na izuzetno nestabilnim kanalima.
Konfigurirani profili mogu se koristiti ne samo na Windowsima, već se mogu i uvesti u mobilnu aplikaciju Hiddify za Android ili iOS sa sličnim postavkama.
Ako naiđete na poteškoće s povezivanjem, prvo provjerite statuse usluga pomoću naredbe systemctl status hysteria.service (ili tuic-server.service), provjerite jesu li pravila vatrozida aktivna (ufw status) i dvaput provjerite jesu li IP adresa, UUID i lozinke ispravno uneseni. Napomena: izdani samopotpisani certifikati vrijede 365 dana, pa će ih nakon točno godinu dana trebati obnoviti pomoću iste naredbe openssl req.
