


Ovaj vodič za podešavanje Xray VLESS Reality servera vodi vas kroz implementaciju modernog proxyja na vašem VPS-u. VLESS sa Reality transport-security slojem je trenutno najtraženija self-hosted proxy postavka. VLESS sa Reality transport-security slojem je trenutno najtraženija self-hosted proxy postavka: za razliku od klasičnog VPN-a, ne proizvodi prepoznatljivo rukovanje ili fiksni potpis paketa. Reality klonira TLS 1.3 rukovanje stvarne, popularne web stranice (cilja), tako da za DPI sistem koji prati vezu, veza sa vašim serverom izgleda identično kao da neko posjećuje tu web stranicu - ne postoji lažni ili samopotpisani certifikat za otisak prsta, jer vaš server nakratko prosljeđuje stvarni certifikat ciljne stranice tokom rukovanja.
Protokolni stek je: VLESS (laki, bezdržavni proxy protokol koji obrađuje autentifikaciju) koji radi preko XTLS Vision-a (mod kontrole protoka koji ubrzava vezu kopiranjem već šifriranih TLS zapisa na nivou sirovog socketa) i osiguran Reality-jem (kamuflažnim slojem opisanim gore). Sva tri potiču iz istog projekta, Xray-core, aktivno održavanog nasljednika originalnog V2Ray/V2Fly projekta.
Ovaj vodič ručno postavlja Xray server, u potpunosti iz komandne linije, bez web panela i Dockera — najmanji mogući otisak na VPS-u. Nije potrebno ime domene niti kupovina TLS certifikata: Reality posuđuje certifikat ciljne stranice za rukovanje i nikada ne predstavlja vlastiti. Zatim, gdje piše your_IP, morat ćete unijeti svoju dodijeljenu IP adresu.
Šta vam je potrebno: VPS sa Ubuntu 22.04/24.04 ili Debian 11/12 operativnim sistemom, root pristup, IP adresa vašeg VPS-a i TCP port 443 slobodan (bez web servera, panela ili drugog proxyja koji već sluša na njemu).
Još nemate server? Pogledajte Kako naručiti server i platiti ga.
Prvo upoređujete ovo sa drugim opcijama samostalnog hostinga? Pogledajte Vodič za implementaciju AmneziaWG servera za alternativu zasnovanu na WireGuardu ili postavke Hysteria2 i TUIC za dva druga moderna protokola otporna na cenzuru.
Povezivanje sa serverom
Windows (PuTTY)
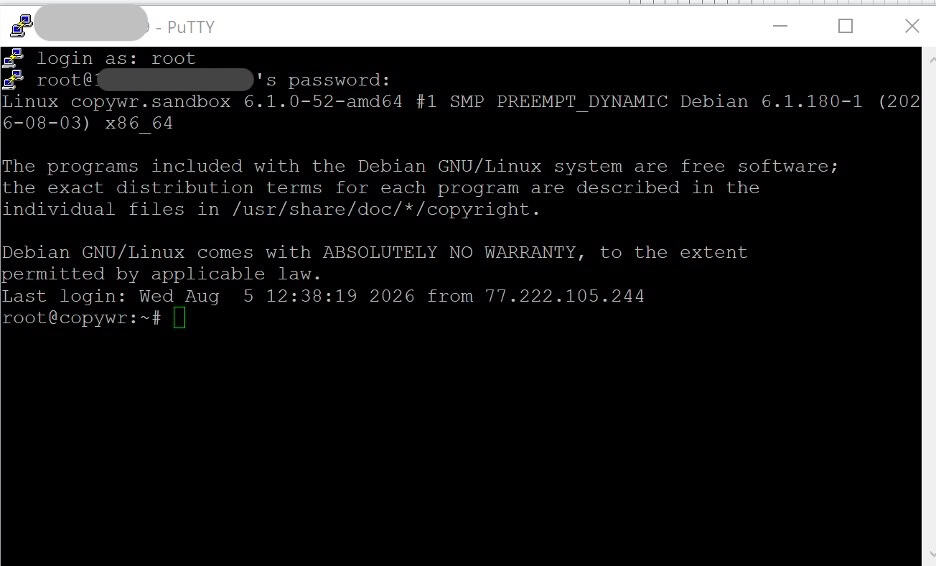
Otvorite PuTTY, unesite IP adresu vašeg VPS-a u polje Host Name, postavite port na 22 i prijavite se kao root koristeći lozinku koju vam je vaš VPS provajder poslao e-poštom.
IP adresa servera: vaša IP adresa
prijavite se kao: root
Lozinka: vaša lozinka
- Otvorite PuTTY, unesite IP adresu vašeg VPS-a u polje Host Name.
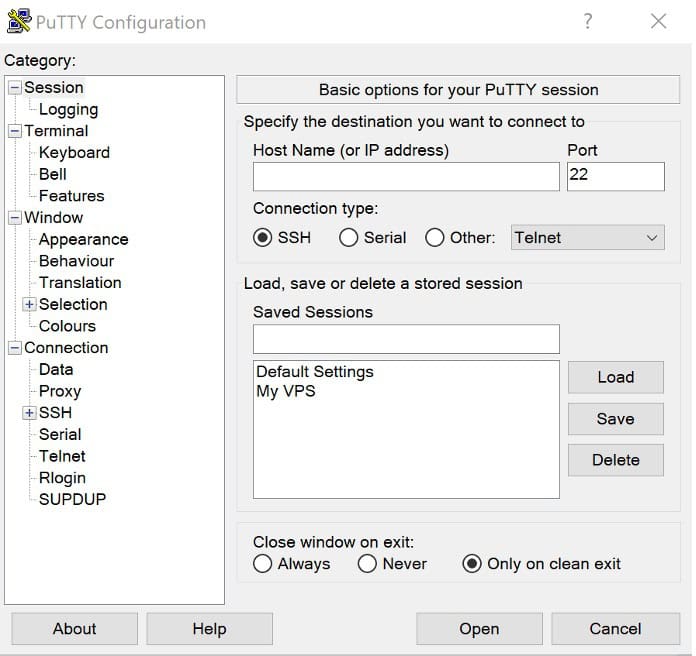
- Postavite port na 22.
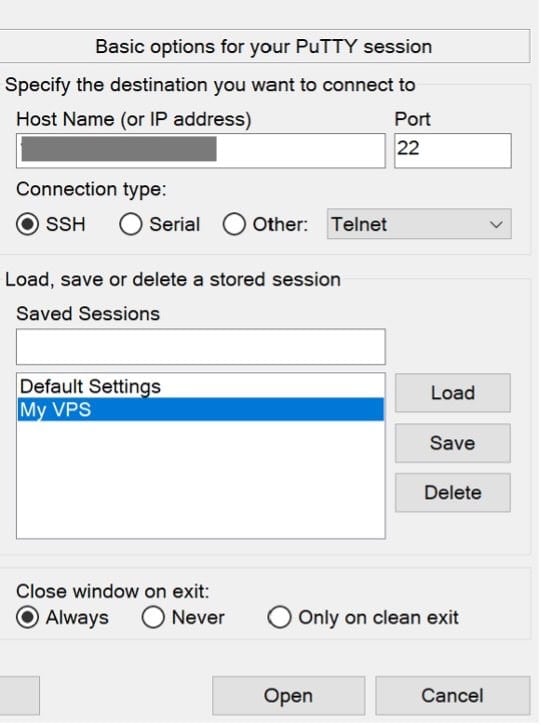
- Uđite i prijavite se kao root.
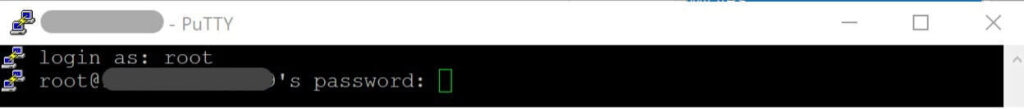
- Koristite lozinku koju vam je vaš VPS provajder poslao e-poštom. Nakon toga biste trebali doći na shell prompt servera.
Za detaljan vodič za povezivanje putem PuTTY/SSH, pogledajte Kako se povezati na Linux server putem SSH-a.
Linux / macOS (terminal)
ssh root@your_IPSve dolje navedene naredbe se izvršavaju na serveru, u istoj SSH sesiji - koja pokriva odjeljke od 2 do 6, plus provjere na strani servera u odeljku 10. Odjeljci 7-9 (instaliranje i konfigurisanje VPN klijenta) se izvršavaju na vašem Windows/Android/iOS uređaju, budući da je to uređaj na kojem proxy treba da se pokreće; svaki od tih odjeljaka eksplicitno navodi koje linije, ako ih ima, još uvijek dodiruju server.
Priprema servera
Ažurirajte sistem
Prije instaliranja bilo čega, osvježite listu paketa i ažurirajte instalirane pakete:
apt update -y && apt upgrade -y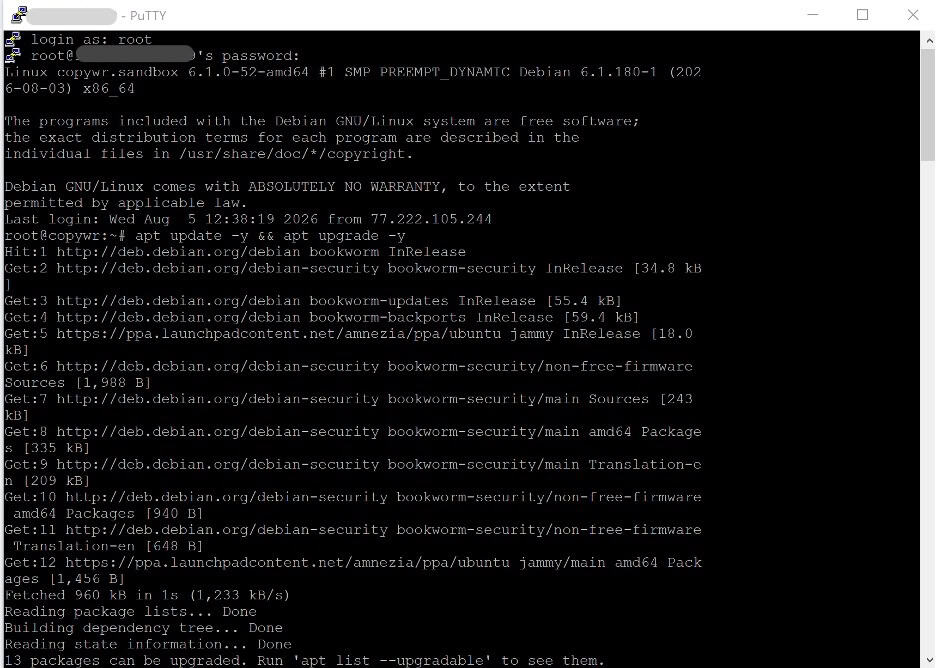
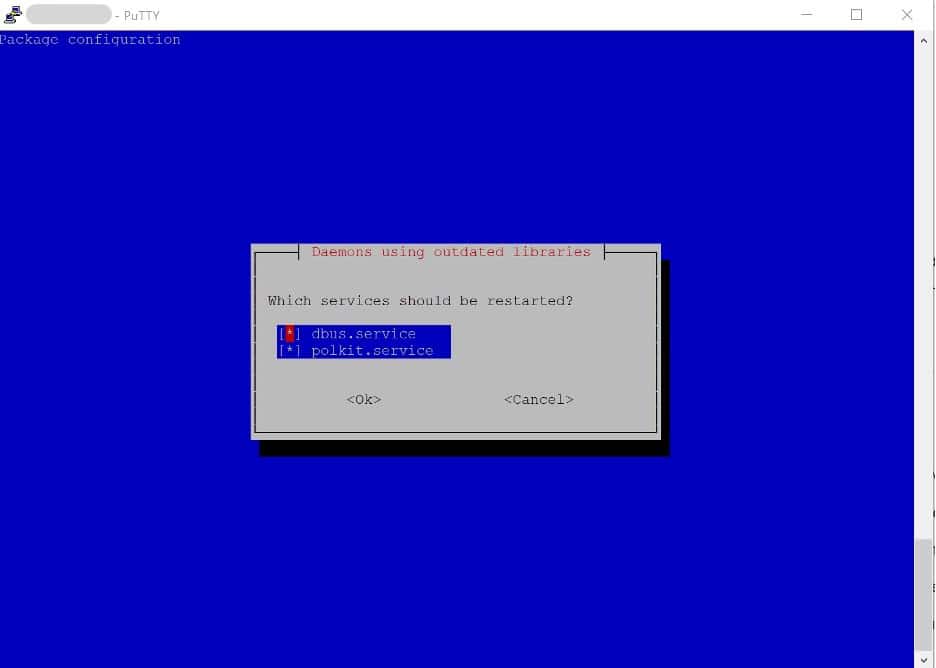
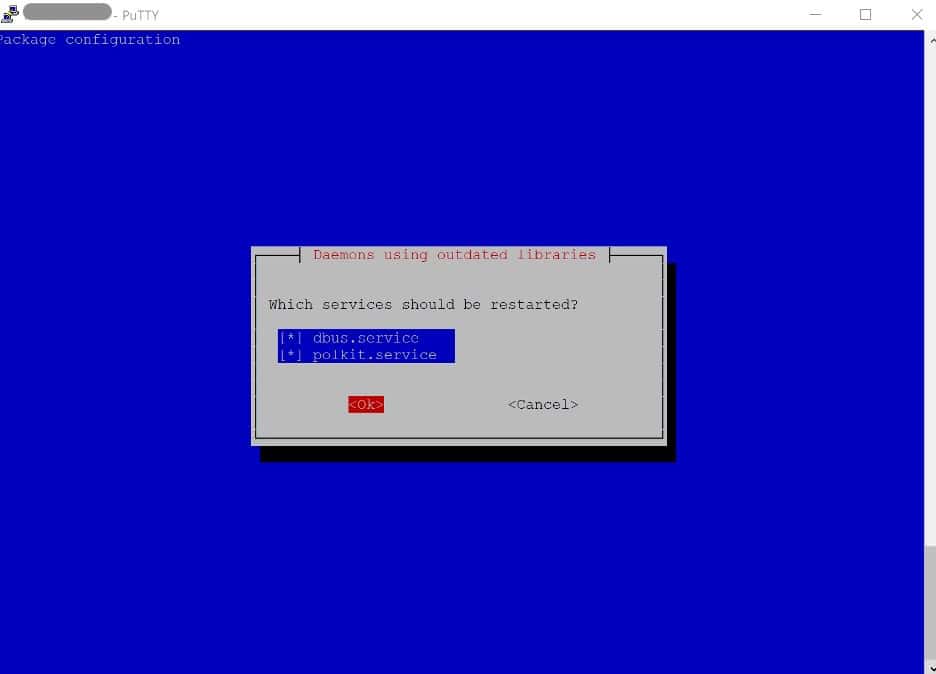
Ako se sesija prekine nakon nadogradnje apt-a, to je očekivano (ponovno pokretanje dbus/polkit-a) - samo se ponovo povežite putem SSH-a.
Ako se ovim nadograđuje kernel, dobro je ponovo pokrenuti računar prije nastavka. (Za podsjetnik na apt i kako Linux upravitelji paketa rade, pogledajte Linux upravitelji paketa .) Provjerite sa:
cat /var/run/reboot-requiredAko datoteka postoji, prvo ponovo pokrenite računar sa 'reboot', pričekajte oko 30 sekundi, a zatim se ponovo povežite.
Instalirajte alate koje ovaj vodič koristi
apt install -y curl wget unzip openssl ufw qrencodeCurl i unzip su potrebni samom Xray instalacijskom programu; openssl generira kratki ID u odjeljku 4; ufw je zaštitni zid konfiguriran u nastavku; qrencode pretvara gotov klijentski link u skenirajući QR kod u odjeljku 7.
Provjerite sistemski sat
Rukovanje u Realityju uključuje provjeru vremenske oznake (polje maxTimeDiff, koje je podrazumevano onemogućeno, ali je vredno znati o njemu), a sat koji je primetno odstupio može takođe uzrokovati da obična TLS validacija sertifikata ne funkcioniše ispravno na drugim mestima na serveru. Potvrdite da je sat sinhronizovan:
timedatectl status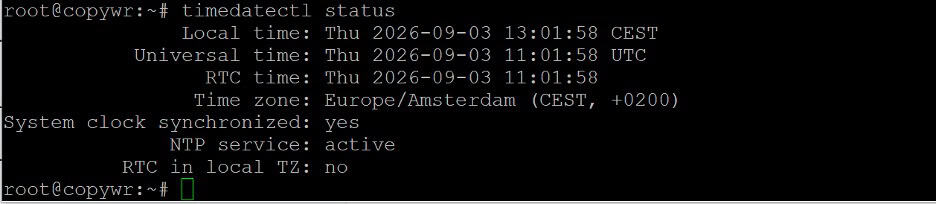
Ako "Sistemski sat sinhronizovan" pokazuje "ne", omogućite ga sa:
timedatectl set-ntp trueKonfigurišite zaštitni zid (UFW)
Za više informacija o UFW pravilima, pogledajte Konfigurisanje zaštitnog zida na Linuxu.
Otvorite dva porta koja će vam trebati: 22/tcp za SSH (preskočite ovo pravilo i rizikujete gubitak pristupa serveru) i 443/tcp, port na kojem će Xray slušati i isti je port koji koristi običan HTTPS promet — što je upravo razlog zašto je to pravi izbor za Reality.
ufw allow 22/tcp
ufw allow 443/tcp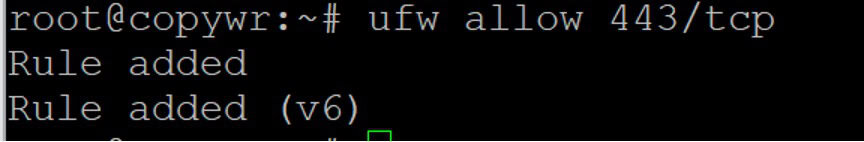
ufw --force enable
ufw status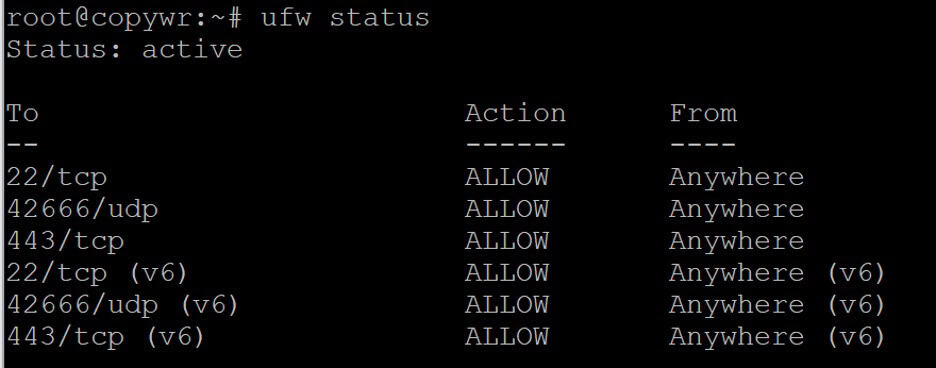
Oba pravila bi trebala biti prikazana kao DOZVOLJENA u ispisu statusa ufw-a.
Instaliranje Xray-core-a za VLESS Reality Server
Projekt Xray-core (XTLS) objavljuje službeni skript za instalaciju i nadogradnju koji instalira binarni fajl kao systemd servis. Pregledajte sve skripte trećih strana prije nego što ih prebacite u bash — ove dolaze direktno iz repozitorija samog projekta.
bash -c "$(curl -L https://github.com/XTLS/Xray-install/raw/main/install-release.sh)" @ install
Provjerite je li binarna datoteka na mjestu i provjerite instaliranu verziju:
/usr/local/bin/xray version
Ako je izlaz naredbe numeriran i izgleda kao da se zaglavljuje, pritisnite Q za izlaz. Binarni Xray je instaliran u /usr/local/bin/xray, a njegove konfiguracijske datoteke su pohranjene u /usr/local/etc/xray/.
Također možete koristiti isti instalacijski skript za nadogradnju postojeće instalacije. Za potpunu listu opcija (uključujući uklanjanje, ažuriranja samo geopodataka i rotaciju logova), pokrenite:
bash -c "$(curl -L https://github.com/XTLS/Xray-install/raw/main/install-release.sh)" --helpGeneriranje ključeva i vjerodajnica
Autentifikacija stvarnosti počiva na četiri podatka. Generirajte ih sve sada; zalijepit ćete ih u konfiguraciju servera u odjeljku 5.
Generišite UUID za klijenta
/usr/local/bin/xray uuid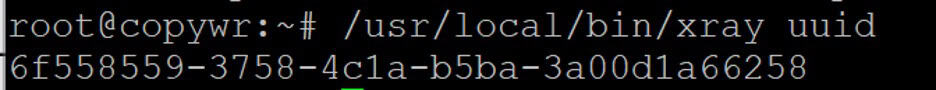
Ovo je VLESS korisnički ID — tretirajte ga kao akreditaciju, jer on autentifikuje klijenta na serveru. Pokrenite naredbu ponovo za svaki dodatni uređaj ili osobu kojoj želite odobriti pristup.
Generišite par ključeva Reality X25519
/usr/local/bin/xray x25519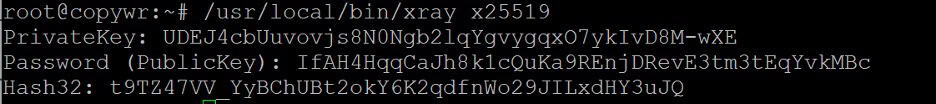
Ovo ispisuje tri reda: PrivateKey , Password i Hash32 . PrivateKey ide samo u konfiguraciju servera i nikada se ne smije dijeliti. Password je odgovarajući javni ključ - uprkos imenu, ovo je vrijednost koju svaki klijent unosi; Xray je preimenovao polje iz PublicKey u Password posebno kako bi obeshrabrio ljude da ga objavljuju bezbrižno. Hash32 se koristi samo za zasebnu VLESS funkciju šifriranja i nije potreban za Reality postavku.
Generiraj kratki ID
openssl rand -hex 8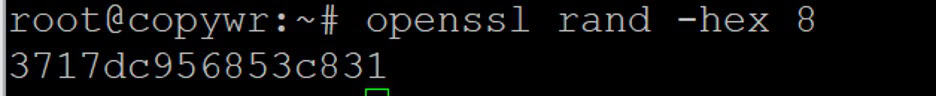
Ovo proizvodi heksadecimalni niz od 16 znakova koji se koristi za razlikovanje različitih klijenata ili grupa klijenata. I server i klijent moraju koristiti istu vrijednost.
Odaberite i testirajte metu Stvarnosti
Cilj je stvarna web stranica čiji TLS handshake vaš server imitira. Trebao bi podržavati TLS 1.3 i HTTP/2, ne smije se nalaziti iza CDN-a poput Cloudflare-a (Xray prosljeđuje sav promet koji ne prođe Reality autentifikaciju direktno cilju, tako da cilj na CDN-u može pretvoriti vaš server u otvoreni relej za taj CDN), i idealno bi bilo da se nalazi u približno istoj mrežnoj regiji kao i vaš VPS radi uvjerljivog profila latencije. Testirajte kandidata direktno sa servera:
/usr/local/bin/xray tls ping www.microsoft.com:443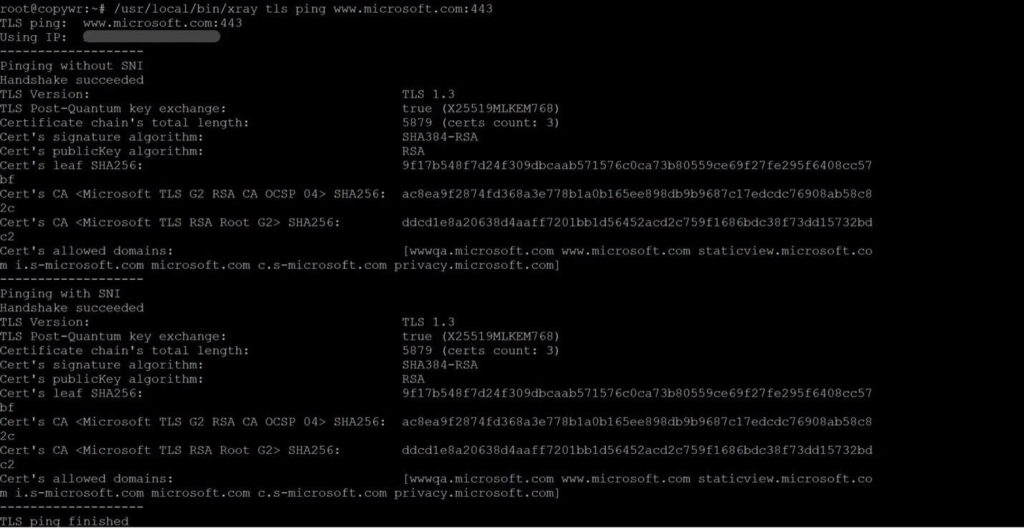
Koristite samo ime hosta, a ne URL. Nekoliko domena koje se obično koriste kao Reality ciljevi jer su stabilni, podržavaju TLS 1.3 i nisu CDN-frontirani: www.microsoft.com, addons.mozilla.org, dl.google.com. Testirajte nekoliko i odaberite onaj koji pouzdano odgovara s lokacije vašeg VPS-a; koristit ćete isto ime hosta i kao cilj i kao unos serverNames u odjeljku 5.
Pisanje konfiguracije servera
Napravite sigurnosnu kopiju konfiguracije s kojom je instalacijski program došao, a zatim otvorite datoteku za uređivanje:
cp /usr/local/etc/xray/config.json /usr/local/etc/xray/config.json.orig
nano /usr/local/etc/xray/config.json
Otvorite konfiguracijsku datoteku za uređivanje:
nano /usr/local/etc/xray/config.json
Zamijenite cijelu datoteku predloškom ispod, uvodeći vlastiti UUID, PrivateKey, kratki ID i ciljni naziv hosta iz Odjeljka 4 (i port koji ste otvorili u Odjeljku 2, ako ste ga promijenili iz 443):
{
  "log": {
    "loglevel": "warning"
  },
  "inbounds": [
    {
      "listen": "0.0.0.0",
      "port": 443,
      "protocol": "vless",
      "settings": {
        "users": [
          {
            "id": "YOUR-UUID-HERE",
            "flow": "xtls-rprx-vision",
            "email": "client1"
          }
        ],
        "decryption": "none"
      },
      "streamSettings": {
        "method": "raw",
        "security": "reality",
        "realitySettings": {
          "show": false,
          "target": "www.microsoft.com:443",
          "serverNames": ["www.microsoft.com"],
          "privateKey": "YOUR-SERVER-PRIVATE-KEY",
          "shortIds": ["YOUR-SHORT-ID"]
        }
      }
    }
  ],
  "outbounds": [
    { "protocol": "freedom", "tag": "direct" },
    { "protocol": "blackhole", "tag": "blocked" }
  ]
}
Pritisnite Ctrl+O (WriteOut) da biste sačuvali datoteku.
Pritisnite Enter da potvrdite naziv datoteke.
Pritisnite Ctrl+X da biste izašli iz nano-a.
Važna polja: users[].id je UUID iz Odjeljka 4; users[].flow uključuje XTLS Vision; metoda (ranije nazvana network) odabire RAW transport, običnu TCP-baziranu metodu koju Reality zahtijeva; target i serverNames su lokacija koju ste testirali u Odjeljku 4; privateKey je X25519 ključ na strani servera, nikada vrijednost Password; shortIds navodi svaki kratki ID koji klijenti smiju predstaviti. Da biste kasnije dodali više korisnika, dodajte dodatne objekte u niz korisnika, svaki sa svojim vlastitim UUID-om i oznakom e-pošte, a zatim ponovo pokrenite uslugu.
Od Xray 26.3.27, dolazni Reality bez eksplicitnog polja minClientVer nameće zadanu vrijednost verzije jezgra samog servera — starije klijentske aplikacije (zastarjela verzija v2rayN, v2rayNG ili Streisand koja uključuje stariju Xray jezgru) se tiho preusmjeravaju na rezervnu stranicu cilja umjesto povezivanja, bez greške u klijentu i bez ikakvih očigledno pogrešnih informacija u zapisniku servera. Ako klijent koji je nekada radio iznenada prestane raditi nakon ažuriranja, prvo pokušajte ažurirati samu klijentsku aplikaciju; ako to nije moguće, dodajte "minClientVer": "25.9.11" (ili neku drugu stariju osnovnu liniju) unutar realitySettings, po cijenu da TLS otisak tog starijeg klijenta bude malo manje konzistentan s modernim preglednikom.
Validiraj i ponovo pokreni
Testirajte konfiguraciju prije ponovnog pokretanja uživo servisa — ovo će otkriti tipografske greške u JSON-u i nepodržana polja prije nego što ugase proxy:
/usr/local/bin/xray run -test -c /usr/local/etc/xray/config.json
Pokretanje servisa i omogućavanje automatskog pokretanja
Ponovo pokrenite Xray s novom konfiguracijom i omogućite mu automatsko pokretanje prilikom ponovnog pokretanja:
systemctl enable --now xray
systemctl restart xray
systemctl status xray --no-pager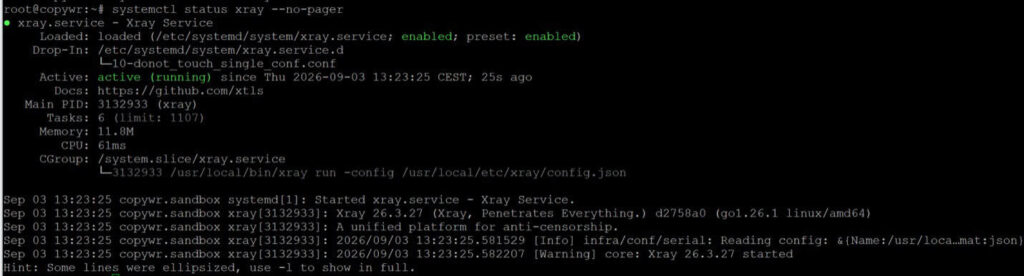
Status bi trebao pokazivati aktivno (radi). Potvrdite da nešto zaista sluša na portu 443:
ss -lntp | grep ':443'
Ako se Xray ne pokrene, najbrži način da se utvrdi zašto je systemd journal (za informacije o čitanju Linux logova općenito, pogledajte Kako čitati Linux logove i gdje ih pronaći ):
journalctl -u xray -n 50 --no-pagerIzgradnja veze za klijenta
Xray klijenti uvoze jedan vless:// link za dijeljenje umjesto konfiguracijske datoteke. Izgradite ga od vrijednosti generiranih u odjeljku 4 (format linka za dijeljenje klijentskih aplikacija i dalje koristi stariji naziv type=tcp za transport, iako se samo JSON polje sada zove method):
VAŠ-UUID — iz xray uuid-a (npr. a1b2c3d4-e5f6-7890-abcd-ef1234567890)
VAŠA-LOZINKA-JAVNI-KLJUČ — je lozinka iz xray x25519 (NE PrivatniKljuč!)
VAŠ-KRATKI-ID — iz openssl rand -hex 8 (npr. a1b2c3d4e5f67890)
vaša_IP adresa — (IP adresa vašeg servera)
SNI — www.microsoft.com (ili vaša ciljna lokacija)
vless://YOUR-UUID-HERE@your_IP:443?encryption=none&security=reality&sni=www.microsoft.com&fp=chrome&pbk=YOUR-PASSWORD-PUBLIC-KEY&sid=YOUR-SHORT-ID&type=tcp&flow=xtls-rprx-vision#My-Xray-ServerPrimjer linka:
vless://a1b2c3d4-e5f6-7890-abcd-ef1234567890@your_IP:443?encryption=none&security=reality&sni=www.microsoft.com&fp=chrome&pbk=xyz_public_key_here&sid=a1b2c3d4e5f67890&type=tcp&flow=xtls-rprx-vision#My-Xray-Serverpbk je vrijednost lozinke iz xray x25519 (javni ključ, nikada privatni ključ), sni odgovara nazivu ciljnog hosta, a tekst nakon # je samo oznaka za prikaz koju možete slobodno preimenovati u bilo kojem klijentu.
Pretvorite ga u QR kod kako bi ga mobilni klijenti mogli direktno skenirati:
qrencode -o ~/vless-client.png "vless://YOUR-UUID@your_IP:443?encryption=none&security=reality&sni=www.microsoft.com&fp=chrome&pbk=YOUR-PASSWORD-PUBLIC-KEY&sid=YOUR-SHORT-ID&type=tcp&flow=xtls-rprx-vision#My-Xray-Server"Ili ga ispišite direktno u terminal bez spremanja datoteke:
qrencode -t ansiutf8 "vless://YOUR-UUID@your_IP:443?encryption=none&security=reality&sni=www.microsoft.com&fp=chrome&pbk=YOUR-PASSWORD-PUBLIC-KEY&sid=YOUR-SHORT-ID&type=tcp&flow=xtls-rprx-vision#My-Xray-Server"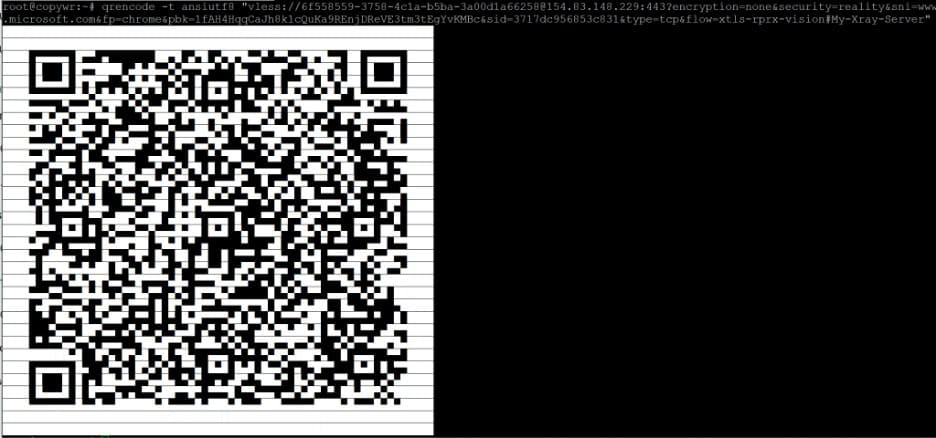
Kopirajte PNG na svoj računar pomoću scp-a, pokrenite ga iz terminala vašeg računara (ili PowerShell-a na Windowsu), a ne sa servera:
scp root@your_IP:~/vless-client.png .Povezivanje iz Windowsa
Sve u ovom odjeljku se dešava na vašem Windows računaru, ne preko SSH-a — klijent mora da se pokrene na uređaju koji će zapravo koristiti proxy.
Instalirajte v2rayN
Preuzmite .zip datoteku za 64-bitni Windows (samostalna verzija ne zahtijeva zasebno .NET okruženje za izvršavanje kao u novijim verzijama v2rayN-a), raspakujte je bilo gdje i pokrenite v2rayN.exe.
Uvezi server
Kopirajte vless:// link izgrađen u Odjeljku 7 u međuspremnik (ili kopirajte QR PNG preko njega pomoću scp-a i otvorite ga), zatim u v2rayN odaberite Servers (Serveri), a zatim Import bulk URL from clipboard (ili skenirajte QR kod pomoću ugrađenog skenera). Novi profil servera pojavljuje se na listi s oznakom koju ste postavili nakon #.
Kliknite desnim tasterom miša na profil i odaberite ga kao aktivnog, a zatim omogućite sistemski proxy (ili TUN režim, za rutiranje cijelog računara) iz alatne trake glavnog prozora.
Povezivanje s Androida
Sve se ovdje dešava na vašem Android uređaju, ne preko SSH-a.
Instalirajte v2rayNG
v2rayNG je Android pandan v2rayN-u, od istog održavatelja, i najčešće korišteni Xray klijent na Androidu. Instalirajte ga s Google Playa ili preuzmite APK direktno sa stranice izdanja projekta ako Play nije dostupan u vašoj regiji:
Uvezi server
Otvorite v2rayNG, dodirnite dugme + u gornjem desnom uglu i odaberite Uvezi konfiguraciju iz međuspremnika nakon što kopirate link vless:// ili skenirajte QR kod i usmjerite kameru na PNG generiran u odjeljku 7. Dodirnite uvezeni profil da biste ga odabrali, a zatim dodirnite okruglo dugme za povezivanje na dnu. Android će prvi put zatražiti VPN dozvolu - odobrite je za uspostavljanje tunela.
Povezivanje s iOS-a
Sve se ovdje dešava na vašem iPhoneu ili iPadu, ne preko SSH-a. Smjernice Appleove App Store trgovine znače da su Xray/VLESS klijenti na iOS-u obično besplatni, ali ponekad plaćeni, samostalne aplikacije, a ne sistemski integrirana funkcija.
Instalirajte klijenta koji podržava Reality
Streisand je besplatni klijent otvorenog koda koji podržava VLESS s Realityjem, uz nekoliko drugih protokola. Potražite ga u App Storeu ili otvorite ovaj link.
Katalozi App Storea razlikuju se ovisno o trgovini/regiji i mogu se mijenjati s vremenom; ako Streisand nije vidljiva u vašoj, alternative s podrškom za VLESS+Reality uključuju Happ, V2Box i V2rayTun - pretražite App Store za ono što je dostupno za vaš račun.
Uvezi server
Kopirajte vless:// link u međuspremnik, otvorite klijenta i koristite njegovu opciju Dodaj iz međuspremnika (ili ekvivalentnu opciju "uvoz") ili skenirajte QR kod iz Odjeljka 7 pomoću ugrađenog skenera klijenta. Uključite novi profil; iOS će prvi put tražiti dozvolu za konfiguraciju VPN-a, koju ćete morati odobriti putem Face ID-a, Touch ID-a ili vaše lozinke.
Provjera veze
Kada je tunel aktivan iz odjeljka 8, 9 ili 10, vratite se na svoj uređaj (ne SSH sesiju) i otvorite bilo koji alat za provjeru "koja je moja IP adresa" u pregledniku - prikazana adresa treba da se podudara s vašom IP adresom VPS-a.
Za provjeru sa strane servera, provjerite systemd dnevnik za aktivnost veze i potvrdite uspostavljenu TCP sesiju na portu 443:
journalctl -u xray -n 50 --no-pager
ss -tnp | grep ':443'
Na zadanom nivou zapisnika "upozorenje", Xray ne ispisuje mnogo o pojedinačnim konekcijama; ako trebate vidjeti više detalja tokom rješavanja problema, privremeno postavite "loglevel": "info" u config.json i ponovo pokrenite servis, a zatim ga vratite na upozorenje kada sve proradi.
Referenca:
|
polje |
vrijednost |
|
Adresa |
javna IP adresa vašeg VPS-a |
|
luka |
443 (isti port otvoren u Sekciji 2) |
|
UUID / ID |
VAŠ-UUID-OVDJE — generisan u Odjeljku 4 sa xray uuid |
|
Flow |
xtls-rprx-vision — mora se podudarati s obje strane |
|
Sigurnost |
stvarnost |
|
SNI / naziv servera |
Ciljni naziv hosta testiran u odjeljku 4, npr. www.microsoft.com |
|
Otisak prsta (fp) |
chrome — podržani uTLS otisak prsta; mora biti postavljen na klijentu |
|
Javni ključ / pbk |
Vrijednost lozinke iz xray x25519 — nikada privatni ključ |
|
Kratki ID / SID |
Generisano sa openssl rand -hex 8; mora se podudarati sa vrijednošću u shortIds |
zaključak
Slijeđenjem ovog vodiča vaš VPS će pokretati vlastiti Xray VLESS+Reality server, prerušen u običan HTTPS promet prema stvarnoj web stranici, bez domene i certifikata za održavanje. Usluga će se pokrenuti kao sistemska jedinica xray i preživjet će ponovno pokretanje bez ikakve vaše akcije.
Dodajte nove klijente u bilo kojem trenutku dodavanjem drugog objekta u niz korisnika u datoteci config.json s novim UUID-om iz xray uuid-a i zasebnom oznakom e-pošte, a zatim ponovnim pokretanjem usluge (systemctl restart xray) i izgradnjom vlastite veze za dijeljenje za tog korisnika iz Odjeljka 7. Odvojeni UUID-ovi po osobi ili uređaju omogućavaju opoziv jednog bez ometanja bilo koga drugog.
Nekoliko navika koje vrijedi održavati kada server radi:
- Održavajte Xray ažuriranim. Periodično ponovo pokrenite instalacijski skript iz Odjeljka 3 — on nadograđuje postojeću instalaciju — i ažurirajte klijentske aplikacije, s obzirom na ponašanje minClientVer navedeno u Odjeljku 5.
- Napravite sigurnosnu kopiju datoteke config.json negdje privatno van servera. Ona sadrži privatni ključ Reality servera i UUID svakog klijenta; gubitak iste znači ponovno generiranje vjerodajnica za svaki uređaj.
- Odmah poništite izgubljene uređaje. Uklonite odgovarajući unos iz niza korisnika u datoteci config.json i ponovo pokrenite uslugu.
Ako se veza ne uspostavi, provjerite redom:
- status servisa (systemctl status xray --no-pager) i dnevnik (journalctl -u xray -n 50 --no-pager)
- pravila zaštitnog zida (status ufw — port 443/tcp mora biti otvoren)
- da port 443 nije već vezan za drugu uslugu (ss -lntp | grep ':443' treba da prikazuje samo xray)
- da se UUID, javni ključ, kratki ID, SNI i tok u klijentu tačno podudaraju sa config.json — jedan neusklađeni znak tiho ne uspijeva s rukovanjem
- sama meta Stvarnosti, sa xray tls pingom :443, u slučaju da je stranica promijenila svoju TLS konfiguraciju
Upoređujete Xray s drugim opcijama? Pogledajte Vodič za implementaciju AmneziaWG servera i Kako postaviti Wireguard VPN na vaš server za alternative zasnovane na WireGuardu ili Hysteria2 i TUIC postavke za dva druga protokola otporna na cenzuru, izgrađena za mreže s gubicima ili jako filtrirane mreže. Ako vam je potreban samo jednostavan proxy, a ne potpuno tuneliranje, konfiguracija 3proxy na CentOS/ArchLinux je mnogo lakša alternativa, a starija postavka VPN servera na Linuxu: PPTP ili OpenVPN? pokriva protokole koji se jednostavnije postavljaju, ali ih DPI mnogo lakše detektuje i blokira. Za opće ojačanje servera nakon što je proxy aktivan, pogledajte Linux korisnici: Upravljanje i dozvole.
