


Shadowsocks është një protokoll proxy i enkriptuar i bazuar në SOCKS5, i lehtë dhe i projektuar fillimisht për të anashkaluar formimin dhe bllokimin e trafikut në rrjetet e zakonshme. Ndryshe nga një VPN e plotë, ai vetëm proxy-on trafikun që një aplikacion i dërgon në mënyrë të qartë, pothuajse nuk ka asnjë mbingarkesë protokolli dhe funksionon mirë edhe në lidhje të kufizuara. Nuk përpiqet të imitojë një shtrëngim duarsh të vërtetë TLS ashtu siç bën VLESS+Reality - forca e tij është thjeshtësia, mbështetja e gjerë e klientëve (routerë, telefona, shfletues) dhe vonesa shumë e ulët, me koston e të qenit disi më i lehtë për t'u gjetur nga modeli i trafikut në një rrjet shumë të inspektuar.
Ekzistojnë dy implementime të serverëve të mirëmbajtura në mënyrë aktive:
- shadowsocks-rust — implementimi modern i referencës nga organizata shadowsocks, i shkruar në Rust. Ai mbështet familjen më të re të shifrave AEAD-2022, është zhvilluar në mënyrë aktive dhe është implementimi që ky udhëzues instalon dhe konfiguron në detaje.
- shadowsocks-libev — implementimi më i vjetër në C. Mirëmbahet ende për rregullime gabimesh, vjen si një paketë apt e gatshme me njësitë e veta systemd dhe është një zgjedhje e mirë nëse dëshironi instalimin më të thjeshtë pa trajtim manual të skedarëve binarë. Ky udhëzues e trajton atë si një rrugë alternative instalimi në Seksionin 3.
Ky udhëzues përshkruan se si ta konfiguroni manualisht serverin nëpërmjet rreshtit të komandës—pa përdorur një panel web ose Docker. Kudo që shfaqet fusha "IP address", zëvendësojeni atë me adresën aktuale IP të VPS-së tuaj.
Çfarë do t'ju duhet: një VPS që përdor Ubuntu 22.04/24.04 ose Debian 11/12, akses root, adresën IP të VPS-së tuaj dhe një port UDP/TCP falas (ky udhëzues përdor 8388, portin parazgjedhur të Shadowsocks).
Nuk keni ende një server? Shihni Si të porosisni një server dhe të paguani për të.
Po e krahasoni këtë me opsionet e tjera të vetë-strehuara fillimisht? Shihni Udhëzuesin e Realitetit Xray VLESS për një alternativë të bazuar në kamuflazh TLS, Udhëzuesin e Vendosjes së Serverit AmneziaWG për një opsion të bazuar në WireGuard, ose konfigurimin Hysteria2 dhe TUIC për dy protokolle të tjera moderne proxy.
Duke u lidhur me serverin
Windows (PuTTY)
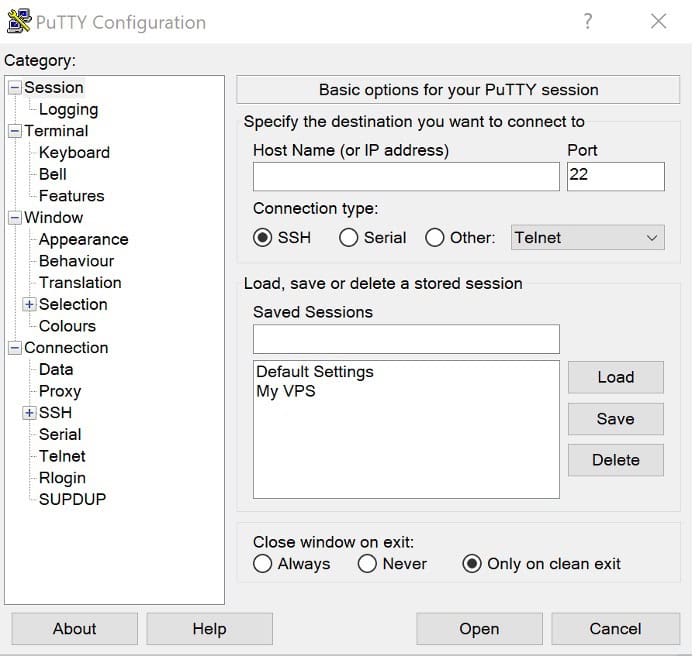
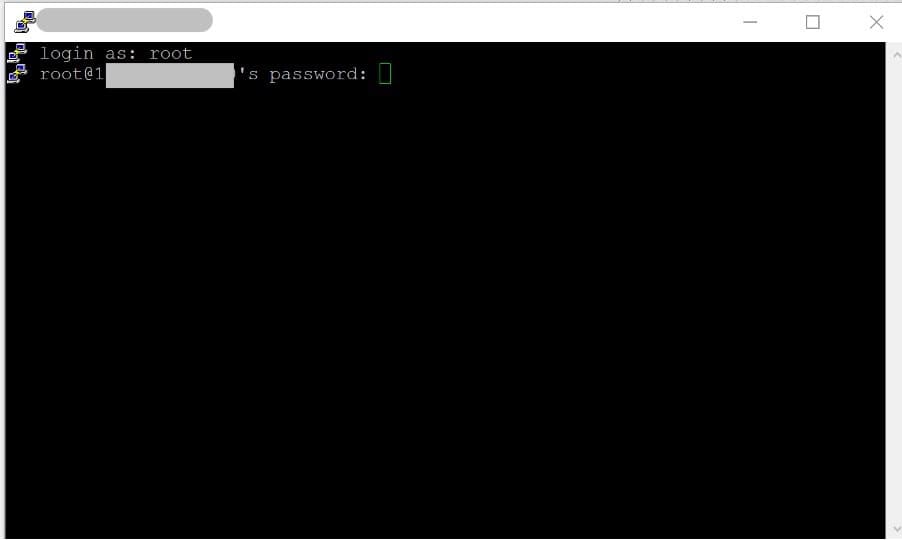
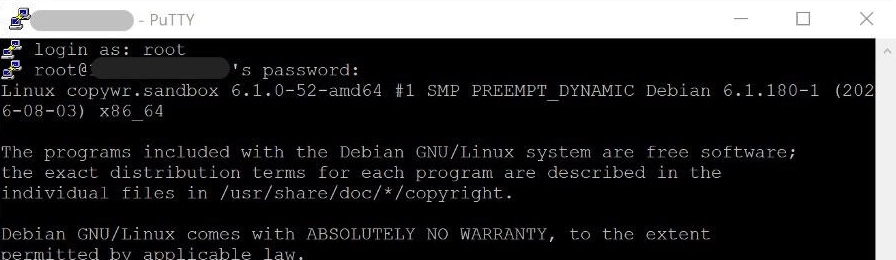
Hapni PuTTY, futni adresën tuaj IP të VPS në fushën Emri i Hostit, caktoni portin në 22 dhe hyni si root duke përdorur fjalëkalimin që ofruesi juaj i VPS ju ka dërguar me email.
Adresa IP e serverit: adresa juaj IP
identifikohu si: root
Fjalëkalimi: fjalëkalimi juaj
Për një përshkrim të hollësishëm të lidhjes nëpërmjet PuTTY/SSH, shihni Si të lidheni me një server Linux nëpërmjet SSH.
Linux / macOS (terminal)
ssh root@your_IP_addressTë gjitha komandat më poshtë ekzekutohen në server, në të njëjtën seancë SSH — që mbulon Seksionet 2 deri në 7, plus kontrollet nga ana e serverit në Seksionin 13. Seksionet 8–12 (instalimi dhe konfigurimi i aplikacioneve të klientit) ndodhin në pajisjen tuaj Windows/macOS/Linux/Android/iOS, pasi kjo është pajisja në të cilën duhet të funksionojë proxy-ja; secila prej këtyre seksioneve thotë në mënyrë të qartë se cilat rreshta, nëse ka, ende prekin serverin.
Përgatitja e Serverit
Përditëso sistemin
Para se të instaloni ndonjë gjë, rifreskoni listën e paketave dhe përditësoni paketat e instaluara:
apt update -y && apt upgrade -y

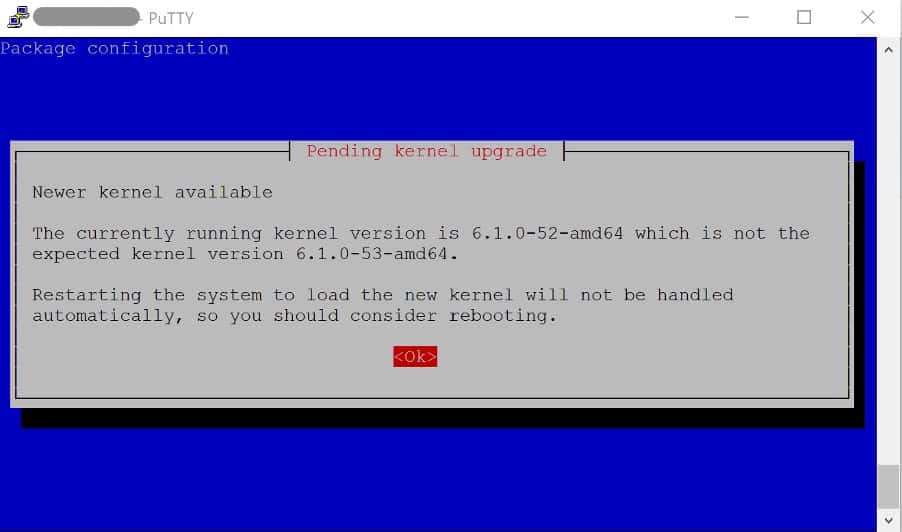
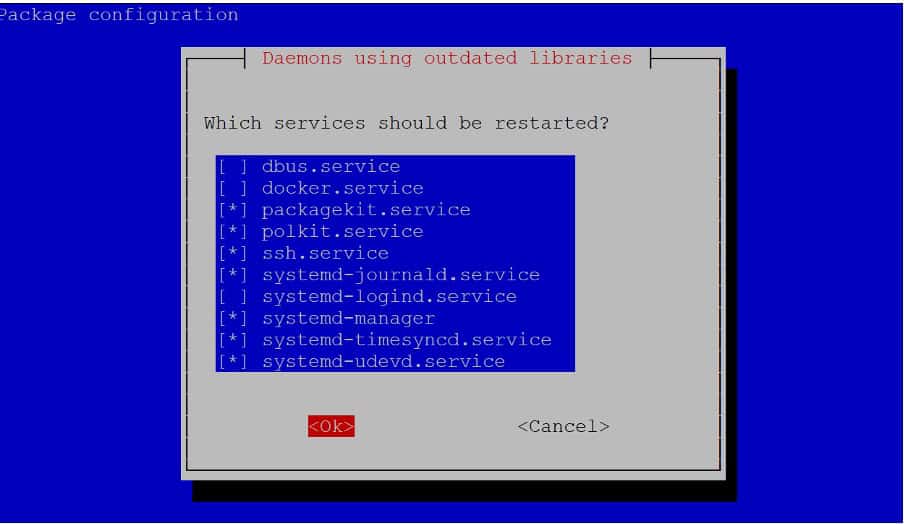
Nëse kjo përmirëson bërthamën, një rinisje është një ide e mirë përpara se të vazhdoni. (Për një rifreskim mbi apt dhe mënyrën se si funksionojnë menaxherët e paketave Linux, shihni Menaxherët e Paketave Linux .) Kontrolloni me:
cat /var/run/reboot-required

Nëse skedari ekziston, ristartoni së pari me 'reboot', prisni ~30 sekonda dhe pastaj rilidheni.
Instaloni mjetet që përdor ky udhëzues
apt install -y curl wget tar xz-utils ufw qrencodecurl/wget dhe tar/xz-utils nevojiten për të marrë dhe çpaketuar arkivin e lëshimit të shadowsocks-rust; ufw është firewall-i i konfiguruar më poshtë; qrencode e kthen lidhjen e përfunduar të klientit në një kod QR të skanueshëm në Seksionin 7.
Konfiguro firewall-in (UFW)
Për më shumë informacion mbi rregullat e UFW, shihni Konfigurimi i Firewall-it në Linux.
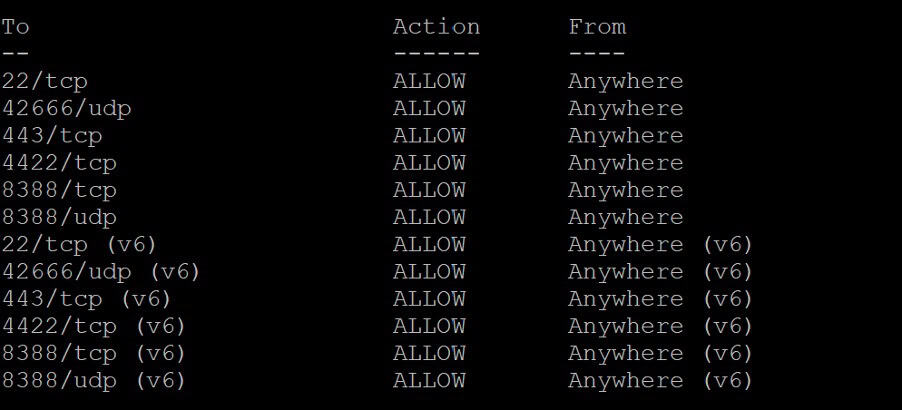
Hapni dy portat që do t'ju nevojiten: 22/tcp për SSH (analizoni këtë rregull dhe rrezikoni të humbni aksesin në server) dhe 8388, si tcp ashtu edhe udp — Shadowsocks proxy-on si lidhjet TCP ashtu edhe shoqatat UDP (e dobishme për DNS dhe disa lojëra/aplikacione), kështu që të dy drejtimet e portit duhet të jenë të hapura.
ufw allow 22/tcp
ufw allow 8388/tcp
ufw allow 8388/udp
ufw --force enable
ufw status
Të tre rregullat duhet të shfaqen si ALLOW në daljen e statusit ufw. Nëse më vonë e ndryshoni portën në config.json, përditësoni këto rregulla që të përputhen.
Instalimi i Softuerit të Serverit
Zgjidhni një nga dy opsionet më poshtë. Opsioni A (shadowsocks-rust) rekomandohet: është implementimi i zhvilluar në mënyrë aktive dhe mbështet shifrat moderne AEAD-2022 të përdorura më vonë në këtë udhëzues. Opsioni B (shadowsocks-libev) është një zgjedhje e mirë nëse preferoni të përdorni një paketë të thjeshtë apt me një njësi të gatshme systemd dhe nuk keni nevojë për AEAD-2022.
Opsioni A — shadowsocks-rust (i rekomanduar)
Shadowsocks-rust nuk ofron një paketë apt me versionet aktuale, kështu që instalohet duke shkarkuar skedarin binar statik të parapërgatitur nga versionet GitHub të projektit. Merrni etiketën e versionit më të fundit nga API-ja GitHub dhe shkarkoni arkivin përkatës Linux x86_64:
SS_VER=$(curl -s https://api.github.com/repos/shadowsocks/shadowsocks-rust/releases/latest | grep -Po '"tag_name": "\K[^"]*')
echo "Latest version: $SS_VER"
cd /root
wget "https://github.com/shadowsocks/shadowsocks-rust/releases/download/${SS_VER}/shadowsocks-${SS_VER}.x86_64-unknown-linux-gnu.tar.xz"

Nëse VPS-ja juaj është arm64 në vend të x86_64 (kontrolloni me `uname -m`), zëvendësoni x86_64-unknown-linux-gnu me aarch64-unknown-linux-gnu në emrin e skedarit më sipër.
Ekstraktoni arkivin dhe instaloni skedarët binare në të gjithë sistemin:
tar -xf shadowsocks-*.tar.xz
install -m 755 ssserver ssservice ssmanager ssurl /usr/local/bin/
rm -f shadowsocks-*.tar.xz ssserver ssservice ssmanager ssurl sslocal 2>/dev/null
Verifikoni që skedari binar është në vendin e duhur dhe kontrolloni versionin e instaluar:
ssserver --version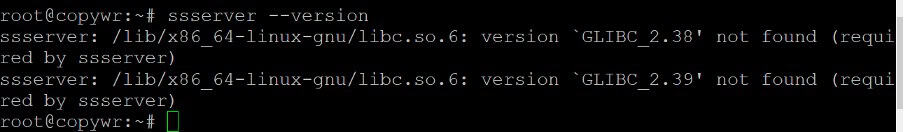
Krijo direktorinë ku do të vendoset skedari i konfigurimit:
mkdir -p /etc/shadowsocks-rust
Ky udhëzues instalon një version të fiksuar në vend që të fusë një skript instaluesi në bash. Për ta përmirësuar më vonë, riekzekutoni dy komandat e mësipërme me një kërkim të ri SS_VER, ndaloni shërbimin, zëvendësoni skedarin binar dhe rinisni atë (Seksioni 6).
Opsioni B — shadowsocks-libev (alternativë, paketa apt)
Shadowsocks-libev është përfshirë në repozitorin univers të Ubuntu (Ubuntu 16.10+) dhe repozitorin kryesor të Debian (Debian 8+), kështu që nuk nevojitet PPA e palës së tretë në 22.04/24.04 ose Debian 11/12:
apt install -y shadowsocks-libev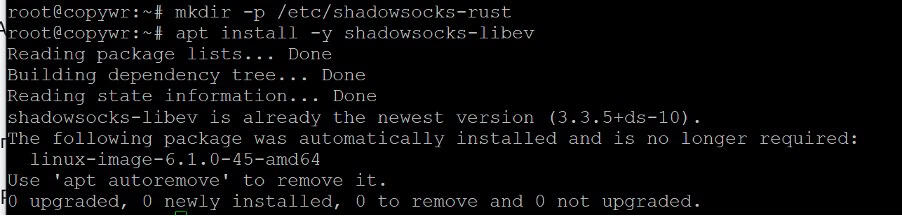
Nëse apt raporton se paketa nuk është gjetur, depoja e universit është e çaktivizuar; aktivizojeni atë dhe provoni përsëri:
add-apt-repository universe && apt update && apt install -y shadowsocks-libevPaketa instalon njësitë e veta systemd (shadowsocks-libev.service për konfigurimin parazgjedhur, plus [email protected] për konfigurimet e emërtuara për çdo instancë) dhe krijon automatikisht /etc/shadowsocks-libev/config.json — Seksionet 4–6 shënojnë komandat dhe shtigjet e skedarëve specifike për libev së bashku me ato të rust. Pjesa tjetër e seksioneve të klientit të këtij udhëzuesi (7–13) zbatohet në mënyrë identike për të dy implementimet e serverit, pasi të dy përdorin të njëjtin protokoll Shadowsocks/SIP002 në rrjet.
Gjenerimi i fjalëkalimit dhe zgjedhja e një shifre
Autentifikimi i Shadowsocks është një fjalëkalim i vetëm i përbashkët plus një shifër (metodë enkriptimi) për të cilën të dyja palët duhet të bien dakord — nuk ka UUID, palë çelësash ose certifikatë të veçantë për t'u menaxhuar.
Familjet e shifrave
- AEAD-2022 (i rekomanduar, vetëm shadowsocks-rust): 2022-blake3-aes-128-gcm, 2022-blake3-aes-256-gcm, 2022-blake3-chacha20-poly1305. Dizajn më i ri (SIP022) me mbrojtje më të fortë nga riprodhimi dhe mbështetje për përdorues të shumtë që ndajnë të njëjtën port. Fjalëkalimi duhet të jetë një varg base64 me saktësisht gjatësinë e çelësit të shifrës (16 bajt për variantet 128-bit, 32 bajt për variantin 256-bit).
- AEAD klasik (i mbështetur nga rust dhe libev): aes-256-gcm, aes-128-gcm, chacha20-ietf-poly1305. Gjerësisht i pajtueshëm me klientët e vjetër dhe me shadowsocks-libev; fjalëkalimi mund të jetë çdo fjalëkalim, pasi ushqehet përmes një funksioni të nxjerrjes së çelësit në vend që të përdoret direkt si material çelësi.
Ky udhëzues përdor 2022-blake3-aes-256-gcm për serverin shadowsocks-rust, pasi është opsioni më i fortë dhe më i azhurnuar dhe çdo klient i rekomanduar më vonë (v2rayN, v2rayNG, Shadowrocket, Streisand, ShadowsocksX-NG) e mbështet atë. Nëse keni instaluar shadowsocks-libev në Seksionin 3, përdorni chacha20-ietf-poly1305 ose aes-256-gcm në vend të tij, pasi libev nuk implementon AEAD-2022.
Gjeneroni një çelës (shadowsocks-rust)
ssservice genkey -m "2022-blake3-aes-256-gcm"
Kjo shtyp një varg base64 — ky është fjalëkalimi juaj. Kopjojeni diku të sigurt; do ta ngjisni si në konfigurimin e serverit në Seksionin 5 ashtu edhe në lidhjen e klientit në Seksionin 7.
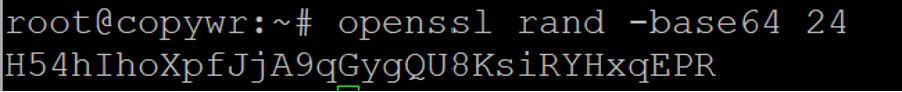
Zgjidhni një fjalëkalim (shadowsocks-libev)
Për shifrat klasike AEAD të përdorura nga shadowsocks-libev, çdo varg i rastësishëm mjaftueshëm i gjatë funksionon, pasi ekzekutohet përmes PBKDF/HKDF në vend që të përdoret si çelës i papërpunuar. Gjeneroni një me:
openssl rand -base64 32Shkrimi i Konfigurimit të Serverit
Shadowsocks-ndryshk
Hapni skedarin e konfigurimit për redaktim:
nano /etc/shadowsocks-rust/config.jsonNgjiteni shabllonin më poshtë, duke zëvendësuar fjalëkalimin tuaj nga Seksioni 4 (dhe portin nga Seksioni 2, nëse e keni ndryshuar nga 8388):
{
    "server": "0.0.0.0",
    "server_port": 8388,
    "password": "YOUR-GENERATED-KEY-HERE",
    "method": "2022-blake3-aes-256-gcm",
    "mode": "tcp_and_udp",
    "timeout": 300,
    "nofile": 51200
}
Shtypni Ctrl+O (WriteOut) për të ruajtur skedarin, Enter për të konfirmuar emrin e skedarit dhe më pas Ctrl+X për të dalë nga nano.
Fushat e rëndësishme: serveri dëgjon në të gjitha ndërfaqet (0.0.0.0); server_port është porta e hapur në Seksionin 2; password/method janë kredencialet dhe shifra nga Seksioni 4; mode aktivizon transmetimin TCP dhe UDP; timeout është koha e skadimit të lidhjes në gjendje boshe në sekonda; nofile rrit limitin e përshkruesit të skedarit për serverët e zënë.
Validoni JSON-in dhe që skedari binar e pranon atë përpara se ta lidhni me systemd:
ssserver -c /etc/shadowsocks-rust/config.json --help >/dev/null && echo "binary OK"python3 -m json.tool /etc/shadowsocks-rust/config.json >/dev/null && echo "JSON OK"Krijo njësinë systemd (shadowsocks-rust)
Versioni binar nuk dërgon një njësi systemd, prandaj krijoni një:
nano /etc/systemd/system/ssserver.service[Unit]
Description=Shadowsocks-Rust Server
Documentation=https://github.com/shadowsocks/shadowsocks-rust
After=network.target
[Service]
Type=simple
ExecStart=/usr/local/bin/ssserver -c /etc/shadowsocks-rust/config.json
Restart=on-failure
RestartSec=5s
LimitNOFILE=51200
User=root
[Install]
WantedBy=multi-user.targetRuaj dhe dil si më sipër, pastaj i thuaj systemd të marrë skedarin e ri të njësisë:
systemctl daemon-reloadShadowsocks-libev
Paketa apt ka krijuar tashmë /etc/shadowsocks-libev/config.json me një konfigurim të parazgjedhur (vetëm për rikthim në sistem, fjalëkalim i rastësishëm) dhe njësinë e vet systemd. Hapeni atë për redaktim:
nano /etc/shadowsocks-libev/config.jsonZëvendësoni përmbajtjen me:
{
    "server":"0.0.0.0",
    "server_port":8388,
    "password":"YOUR-PASSPHRASE-HERE",
    "method":"chacha20-ietf-poly1305",
    "mode":"tcp_and_udp",
    "timeout":300
}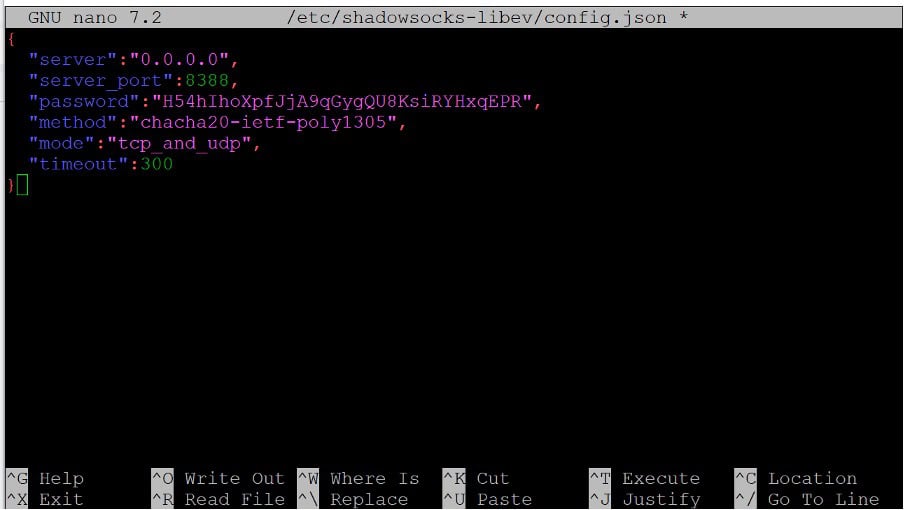
Konfigurimi i parazgjedhur përdor serverin: ["::1", "127.0.0.1"] (vetëm loopback); ndryshimi i tij në "0.0.0.0" është ajo që e bën serverin të arritshëm nga IP-ja publike — mos e anashkaloni këtë nëse keni kopjuar skedarin e stokut në vend të shabllonit më sipër.
Nisja e Shërbimit dhe Aktivizimi i Nisjes Automatike
Shadowsocks-ndryshk
systemctl enable --now ssserversystemctl status ssserver --no-pagerStatusi duhet të tregojë aktiv (në funksion). Konfirmo që diçka po dëgjon në port (të dyja protokollet):

ss -lntp | grep ':8388'
ss -lunp | grep ':8388'
Nëse shërbimi nuk fillon, mënyra më e shpejtë për të kuptuar pse është ditari systemd (për informacion mbi leximin e regjistrave të Linux në përgjithësi, shihni Si të lexoni regjistrat e Linux dhe ku t'i gjeni ato ):
journalctl -u ssserver -n 50 --no-pagerShadowsocks-libev
systemctl restart shadowsocks-libevsystemctl enable shadowsocks-libevsystemctl status shadowsocks-libev --no-pagerKontrolloni portin dhe regjistrat në të njëjtën mënyrë si për shadowsocks-rust, duke zëvendësuar emrin e shërbimit:

ss -lntp | grep ':8388'
ss -lunp | grep ':8388'
journalctl -u shadowsocks-libev -n 50 --no-pager
Ndërtimi i Lidhjes së Klientit
Klientët e Shadowsocks importojnë një lidhje të vetme ss:// share (formati URL SIP002) në vend të një skedari konfigurimi. Lidhja kodon shifrën dhe fjalëkalimin si base64 në pjesën userinfo të URL-së:
ss://base64(method:password)@your_IP_address:port#labelNdërtoni pjesën base64 në server (kjo shmang çdo gabim drejtshkrimor nga kodimi me dorë):
METHOD="2022-blake3-aes-256-gcm"
PASSWORD="YOUR-GENERATED-KEY-HERE"
USERINFO=$(echo -n "${METHOD}:${PASSWORD}" | base64 -w0)
echo "ss://${USERINFO}@your_IP_address:8388#My-SS-Server"
Shembull rezultati (me çelësin e vendmbajtësit):

ss://MjAyMi1ibGFrZTMtYWVzLTI1Ni1nY206eHl6X2V4YW1wbGVfa2V5X2hlcmU=@your_IP_address:8388#My-SS-ServerTeksti pas # është vetëm një etiketë shfaqjeje që mund ta riemërtoni lirisht në çdo klient. Për një server shadowsocks-libev, zëvendësoni METHOD="chacha20-ietf-poly1305" (ose aes-256-gcm) dhe fjalëkalimin e saj nga Seksioni 4.
Shndërrojeni në një kod QR në mënyrë që klientët celularë ta skanojnë direkt:
qrencode -o ~/ss-client.png "ss://${USERINFO}@your_IP_address:8388#My-SS-Server"Kopjoni PNG-në në kompjuterin tuaj me scp, ekzekutojeni nga terminali i kompjuterit tuaj (ose PowerShell në Windows), jo nga serveri:
scp root@your_IP_address:~/ss-client.png .Lidhja nga Windows
Çdo gjë në këtë seksion ndodh në PC-në tuaj Windows, jo përmes SSH - klienti duhet të funksionojë në pajisjen që do të përdorë në të vërtetë proxy-n.
Instalo v2rayN
v2rayN është një klient GUI falas, i mirëmbajtur në mënyrë aktive me mbështetje native për Shadowsocks së bashku me VLESS, VMess, Trojan dhe të tjerë. Shkarkoni versionin më të fundit nga faqja e projektit.
Merrni asetin .zip të Windows 64-bit (një ndërtim i pavarur nuk ka nevojë për një kohë ekzekutimi të veçantë .NET që nga versionet e fundit të v2rayN), ekstraktojeni atë kudo dhe ekzekutoni v2rayN.exe.
Importo serverin
Kopjoni lidhjen ss:// të ndërtuar në Seksionin 7 në kujtesën tuaj të përkohshme (ose kopjoni QR PNG me scp dhe hapeni atë), pastaj në v2rayN zgjidhni Serverat → Importo URL-në në masë nga kujtesa e përkohshme (ose skanoni kodin QR përmes skanerit të integruar). Profili i ri i serverit shfaqet në listë me etiketën që keni vendosur pas #.
Klikoni me të djathtën mbi profilin dhe zgjidheni si aktiv, pastaj aktivizoni proxy-n e sistemit (ose modalitetin TUN, për drejtimin e të gjithë makinës) nga shiriti i veglave të dritares kryesore.
Duke u lidhur nga macOS
Çdo gjë në këtë seksion ndodh në Mac-in tuaj, jo nëpërmjet SSH-së.
Instaloni ShadowsocksX-NG
ShadowsocksX-NG është klienti i ndërfaqes grafike të përdoruesit (GUI) të macOS-it, i cili është prej kohësh i disponueshëm për Shadowsocks; linja aktuale e lëshimeve vjen me një version nativ të Apple Silicon, së bashku me Intel. Shkarkoni versionin më të fundit .dmg nga faqja e lëshimeve.
Hapni skedarin .dmg dhe tërhiqni ShadowsocksX-NG te Applications, pastaj hapeni atë — shfaqet si një ikonë në shiritin e menusë.
Importo serverin
Kopjoni lidhjen ss:// nga Seksioni 7 në kujtesën tuaj të përkohshme, pastaj klikoni ikonën e shiritit të menusë → Serverat → Preferencat e Serverit → + në pjesën e poshtme majtas dhe zgjidhni "Importo nga Kartoni" (ose skanoni kodin QR me "Skano Kodin QR nga Ekrani" pasi të hapni PNG-në). Zgjidhni profilin e ri nga menyja zbritëse e shiritit të menusë, pastaj aktivizoni "Shadowsocks: On" dhe zgjidhni modalitetin e rrugëzimit "PAC Auto" ose "Global" nga e njëjta menu.
Lidhja nga një desktop Linux
Çdo gjë në këtë seksion ndodh në makinën tuaj Linux, jo në VPS.
Instaloni klientin lokal
Nëse keni instaluar shadowsocks-rust në server në Seksionin 3, i njëjti arkiv versioni përmban sslocal, një klient proxy lokal SOCKS5/HTTP. Shkarkojeni dhe instalojeni atë në të njëjtën mënyrë si skedari binar i serverit (rregulloni prapashtesën OS/arch për desktopin tuaj nëse nuk është x86_64-unknown-linux-gnu):
SS_VER=$(curl -s https://api.github.com/repos/shadowsocks/shadowsocks-rust/releases/latest | grep -Po '"tag_name": "\K[^"]*')
wget "https://github.com/shadowsocks/shadowsocks-rust/releases/download/${SS_VER}/shadowsocks-${SS_VER}.x86_64-unknown-linux-gnu.tar.xz"
tar -xf shadowsocks-*.tar.xz
sudo install -m 755 sslocal /usr/local/bin/
Konfiguro dhe ekzekuto
Krijo një konfigurim të vogël lokal që dëgjon në 127.0.0.1:1080 si një proxy SOCKS5:
mkdir -p ~/.config/shadowsocks-rustcat > ~/.config/shadowsocks-rust/local.json << 'EOF'
{
"server": "your_IP_address",
"server_port": 8388,
"password": "YOUR-GENERATED-KEY-HERE",
"method": "2022-blake3-aes-256-gcm",
"local_address": "127.0.0.1",
"local_port": 1080,
"mode": "tcp_and_udp"
}
EOFsslocal -c ~/.config/shadowsocks-rust/local.jsonDrejtoni cilësimet e rrjetit të shfletuesit ose të sistemit tuaj te një proxy SOCKS5 në 127.0.0.1:1080. Për një GUI, forkët e stilit Nekoray ose ShadowsocksX-Qt5 mund të importojnë të njëjtën lidhje ss:// nga Seksioni 7 dhe ta menaxhojnë sslocal për ju në vend që ta ekzekutojnë atë manualisht.
Duke u lidhur nga Android
Çdo gjë këtu ndodh në pajisjen tuaj Android, jo nëpërmjet SSH.
Instaloni një klient
Dy opsione të mira:
- Shadowsocks për Android — klienti zyrtar nga organizata shadowsocks. Instalojeni nga Google Play (kërkoni "Shadowsocks"), ose shkarkoni APK-në direkt nga faqja e publikimeve të projektit nëse Play nuk është i disponueshëm në platformën tuaj. Rajon.
- v2rayNG — homologu Android i v2rayN, që mbështet Shadowsocks së bashku me VLESS/VMess/Trojan; i dobishëm nëse dëshironi një aplikacion për protokolle të shumëfishta lloje.
Importo serverin
Në secilin aplikacion: prekni butonin +, zgjidhni "Importo nga kujtesa" pasi të keni kopjuar lidhjen ss:// nga Seksioni 7, ose "Skano kodin QR" dhe drejtojeni kamerën nga PNG. Prekni profilin e importuar për ta zgjedhur, pastaj prekni butonin e lidhjes. Android do të kërkojë leje VPN herën e parë - miratojeni atë për të krijuar tunelin.
Duke u lidhur nga iOS
Çdo gjë këtu ndodh në iPhone ose iPad tuaj, jo përmes SSH.
Instaloni një klient të pajtueshëm me Shadowsocks
Shadowrocket është klienti më i përdorur për iOS me mbështetje për Shadowsocks; është një aplikacion me pagesë në shumicën e dyqaneve. Kërkoje në App Store ose hape.
Streisand është një alternativë falas dhe me burim të hapur që mbështet gjithashtu Shadowsocks së bashku me VLESS, Trojan dhe protokolle të tjera.
Katalogët e App Store ndryshojnë sipas vitrinës/rajonit dhe mund të ndryshojnë me kalimin e kohës; nëse asnjëri nuk është i dukshëm në katalogun tuaj, kërkoni në App Store për "Shadowsocks" ose "V2Box".
Importo serverin
Kopjoni lidhjen ss:// në kujtesën tuaj, hapni klientin dhe përdorni opsionin Shto/Importo nga kujtesa e përkohshme, ose skanoni kodin QR nga Seksioni 7 me skanerin e integruar të klientit. Aktivizoni profilin e ri; iOS do të kërkojë leje për konfigurimin e VPN-së herën e parë, të cilën do t'ju duhet ta miratoni nëpërmjet Face ID, Touch ID ose kodit tuaj të kalimit.
Verifikimi i lidhjes
Me tunelin aktiv nga Seksioni 8, 9, 10, 11 ose 12, kthehuni te pajisja juaj (jo te seanca SSH) dhe hapni çdo kontrollues "cila është IP-ja ime" në një shfletues — adresa e treguar duhet të përputhet me adresën IP të VPS-së tuaj, your_IP_address.
Për të verifikuar nga ana e serverit, kontrolloni ditarin systemd për aktivitetin e lidhjes dhe konfirmoni seancat e krijuara në port (përdorni ssserver për ditarin rust ose shadowsocks-libev për ditarin libev):
journalctl -u ssserver -n 50 --no-pager
ss -tnp | grep ':8388'
Referenca:
|
Fushë |
vlerë |
|
Adresa |
adresa publike IP e VPS-së tuaj |
|
Port |
8388 (e njëjta portë u hap në Seksionin 2) |
|
Fjalëkalimin |
çelësi/fjalëkalimi i gjeneruar në Seksionin 4 |
|
Metoda e dërgesës |
2022-blake3-aes-256-gcm (ndryshk) ose chacha20-ietf-poly1305 (libev) — duhet të përputhen saktësisht në të dyja anët |
|
mënyrë |
tcp_and_udp — aktivizon si proxy-n TCP ashtu edhe relenë UDP (DNS, disa lojëra) |
|
plugin |
asnjë nuk përdoret në këtë udhëzues — Shadowsocks nuk ka nevojë për SNI, certifikatë ose plugin transporti për të funksionuar |
Përfundim
Nëse ndiqni këtë udhëzues, VPS-ja juaj do të ekzekutojë serverin e vet Shadowsocks — ose shadowsocks-rust me një shifër moderne AEAD-2022, ose shadowsocks-libev nga depoja e vetë Ubuntu/Debian — si një shërbim systemd që i mbijeton një rinisjeje pa asnjë veprim nga ana juaj.
Shtimi i më shumë përdoruesve:
- Më e thjeshta: gjeneroni një fjalëkalim të dytë (Seksioni 4) dhe ekzekutoni një instancë të dytë ssserver/shadowsocks-libev në një port tjetër me skedarin e vet të konfigurimit dhe njësinë systemd, pastaj përsëritni Seksionin 5–7 për atë port.
- shadowsocks-rust me një shifër AEAD-2022 mbështet gjithashtu përdorues të shumtë që ndajnë një port dhe çelës derivimi fjalëkalimi nëpërmjet vargut "users" në config.json (Extensible Identity Headers, SIP022) — shihni seksionin Konfigurimi të shadowsocks-rust README për sintaksën e saktë nëse keni nevojë për llogaritjen e trafikut për përdorues në një port të vetëm.
Disa zakone që ia vlen t'i ndiqni pasi serveri të jetë në punë:
- Mbajeni serverin të përditësuar. Për shadowsocks-rust, përsëritni periodikisht hapat e shkarkimit dhe instalimit nga Seksioni 3 me një kërkim të versionit të ri, pastaj ristartoni ssserver me systemctl. Për shadowsocks-libev, kjo mbulohet nga përmirësimi i thjeshtë i apt.
- Krijo një kopje rezervë të skedarit config.json diku privat jashtë serverit. Ai përmban fjalëkalimin e çdo klienti; humbja e tij do të thotë rigjenerim i kredencialeve për çdo pajisje.
- Ndërroni fjalëkalimin nëse humbet një pajisje ose nëse një klient është i kompromentuar: gjeneroni një të ri (Seksioni 4), përditësoni config.json, rinisni shërbimin dhe rindërtoni lidhjen e klientit (Seksioni 7) për çdo pajisje të mbetur.
Nëse lidhja nuk funksionon, kontrolloni me radhë:
- statusi i shërbimit (systemctl status ssserver --no-pager, ose shadowsocks-libev) dhe ditari (journalctl -u ssserver -n 50 --no-pager)
- rregullat e firewall-it (statusi ufw — porti duhet të jetë i hapur si për tcp ashtu edhe për udp)
- që porti nuk është i lidhur tashmë nga një shërbim tjetër (ss -lntp | grep ':8388' duhet të tregojë vetëm ssserver/ss-server)
- që fjalëkalimi, metoda dhe porta në klient përputhen saktësisht me config.json — një karakter i vetëm i papërputhshëm dështon në handshake në heshtje, zakonisht duke u shfaqur si një kohëzgjatje lidhjeje dhe jo si një gabim i qartë.
- Kjo mënyrë është vendosur në tcp_and_udp në server nëse klienti ka nevojë për UDP (DNS-mbi-proxy, disa lojëra/aplikacione) dhe jo vetëm tcp_only.
Po krahasoni Shadowsocks me opsione të tjera? Shihni Udhëzuesin e Realitetit Xray VLESS për një protokoll të bazuar në kamuflazh TLS që është më i vështirë për t'u gjetur në një rrjet shumë të filtruar, Udhëzuesin e Vendosjes së Serverit AmneziaWG dhe Si të konfiguroni VPN Wireguard në serverin tuaj për alternativa të bazuara në WireGuard, ose konfigurimin Hysteria2 dhe TUIC për dy protokolle të ndërtuara për rrjete me humbje ose shumë të filtruara. Nëse ju nevojitet vetëm një proxy i thjeshtë në vend të një konfigurimi të plotë tunelimi, konfigurimi 3proxy në CentOS/ArchLinux është një alternativë shumë më e lehtë, dhe konfigurimi më i vjetër i serverit VPN në Linux: PPTP apo OpenVPN? mbulon protokollet që janë më të thjeshta për t'u konfiguruar, por shumë më të lehta për t'u zbuluar dhe bllokuar nga DPI. Për forcimin e përgjithshëm të serverit pasi proxy është aktiv, shihni Përdoruesit e Linux: Menaxhimi dhe Lejet.
