


Gjithnjë e më shumë njerëz po përdorin VPN-në e tyre në vend që të mbështeten në shërbime të gatshme dhe me pagesë: është më e lirë, më e mirë për privatësinë dhe ju jep kontroll të plotë të serverit. Një nga opsionet më efektive për rajonet me bllokim agresiv të rrjetit është AmneziaWG, një protokoll i zhvilluar nga projekti Amnezia në krye të WireGuard.
WireGuard klasik është i shpejtë dhe i besueshëm, por ka një strukturë të caktuar paketash dhe një shtrëngim duarsh të parashikueshëm, të cilin sistemet DPI (Deep Packet Inspection) mund ta shënojnë dhe bllokojnë në mënyrë të besueshme. AmneziaWG e zgjidh këtë: shton paketa të padëshiruara në lidhjen e zakonshme WireGuard, i rendit titujt rastësisht dhe ndryshon madhësinë e fushave të shtrëngimit duarsh - kështu që nënshkrimi karakteristik i WireGuard zhduket dhe trafiku nuk dallohet më nga trafiku i zakonshëm UDP.
Tashmë po përdorni një tunel klasik dhe po mendoni nëse ia vlen të kaloni në një tjetër? Krahasojeni këtë me një konfigurim të thjeshtë OpenVPN/PPTP në konfigurimin e serverit VPN në Linux: PPTP apo OpenVPN?, ose me WireGuard-in standard (pa bllokim) në Si të konfiguroni Wireguard VPN në serverin tuaj.
Ky udhëzues konfiguron një server AmneziaWG manualisht, pa Docker ose një panel web — hapësira më e vogël e mundshme në vetë VPS-në, e konfiguruar tërësisht nga rreshti i komandës. Është opsioni më i lehtë dhe funksionon mirë në një VPS me buxhet të ulët, pasi nuk ka nevojë për GUI, asnjë bazë të dhënash dhe asnjë proxy të kundërt. Serveri shembull më poshtë përdor një adresë IP vendmbajtëse — zëvendësojeni atë me adresën tuaj VPS kudo që të shfaqet.
Çfarë do t'ju duhet: një VPS që përdor Ubuntu 22.04/24.04 ose Debian 11/12, akses root dhe adresa IP e VPS-së tuaj. Nuk kërkohet emër domeni — AmneziaWG nuk përdor certifikata, kështu që nuk ka asgjë për të rinovuar dhe asgjë për DPI për të sinjalizuar si një handshake TLS.
Nuk keni ende një server? Shihni Si të porosisni një server
Duke u lidhur me serverin
Windows (PuTTY)
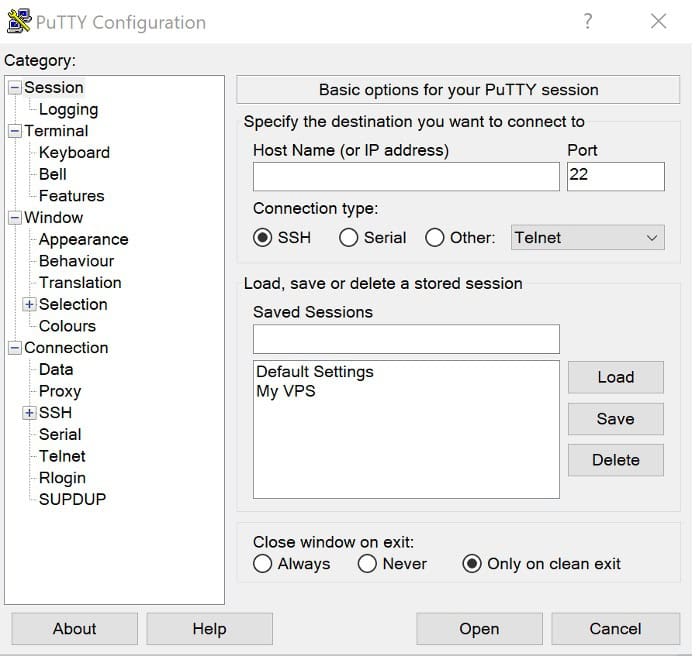
Hapni PuTTY, futni adresën tuaj IP të VPS në fushën Emri i Hostit, caktoni portin në 22 dhe hyni si root duke përdorur fjalëkalimin që ofruesi juaj i VPS ju ka dërguar me email.
Adresa IP e serverit: adresa juaj IP
identifikohu si: root
Fjalëkalimi: fjalëkalimi juaj
1. Hapni PuTTY, futni adresën IP të VPS-së tuaj në fushën Host Name.
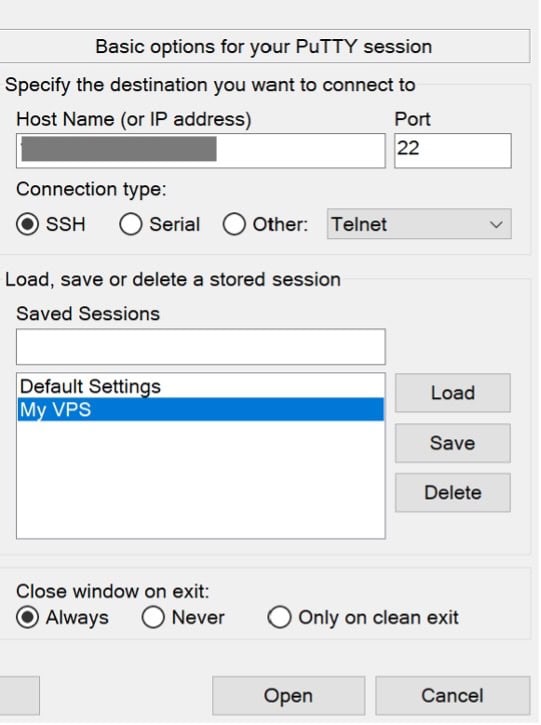
2. Vendosni portën në 22.
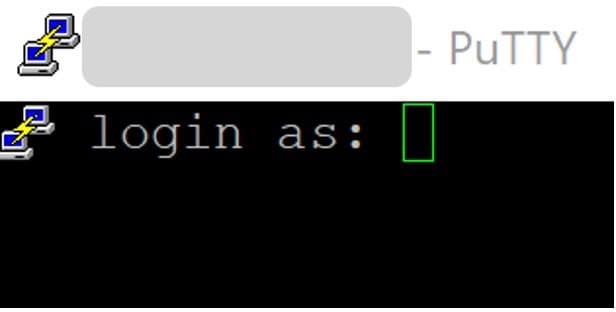
3. Hyni në sistem si root.
4. Duke përdorur fjalëkalimin që ofruesi juaj i VPS ju dërgoi me email.

Rezultati duhet të jetë si më poshtë:

Për një udhëzues të detajuar të lidhjes nëpërmjet PuTTY/SSH, shihni Si të lidheni me një server Linux nëpërmjet SSH.
Linux / macOS (terminal)
ssh root@YOUR_SERVER_IPTë gjitha komandat më poshtë ekzekutohen në server, në të njëjtën seancë SSH — që mbulon Seksionet 2 deri në 5, plus kontrollet nga ana e serverit në Seksionin 9. Seksionet 6–8 (instalimi dhe konfigurimi i klientit VPN) ndodhin në pajisjen tuaj Windows/macOS/Linux, pasi kjo është pajisja në të cilën VPN duhet të funksionojë; secila prej këtyre seksioneve thotë në mënyrë të qartë se cilat linja, nëse ka, ende prekin serverin.
Përgatitja e Serverit
Përditëso sistemin
Para se të instaloni ndonjë gjë, rifreskoni listën e paketave dhe përditësoni paketat e instaluara:
apt update -y && apt upgrade -yNëse kjo përmirëson bërthamën, ristartoni kompjuterin para se të ndërtoni modulin e bërthamës AmneziaWG në Seksionin 3, përndryshe DKMS mund të ndërtojë kundër kokave të gabuara të bërthamës dhe moduli nuk do të ngarkohet. (Për një rifreskim mbi apt dhe mënyrën se si funksionojnë menaxherët e paketave Linux, shihni Menaxherët e Paketave Linux .) Kontrolloni me:
cat /var/run/reboot-required

Aktivizo transferimin e IP-së
Ky cilësim i lejon serverit të përcjellë paketat e klientëve në internet — pa të, tuneli do të shfaqet, por asnjë trafik nuk do të kalojë nëpër të.
echo "net.ipv4.ip_forward = 1" > /etc/sysctl.d/00-amnezia.conf
sysctl --system
Komanda e parë krijon një skedar konfigurimi të dedikuar; e dyta e zbaton atë pa e rinisur serverin.

Konfiguro firewall-in (UFW)
Për më shumë informacion mbi rregullat e UFW, shihni Konfigurimi i Firewall në Linux
Hapni dy portat që do t'ju nevojiten: 22/tcp për SSH (nëse e anashkaloni këtë rregull, rrezikoni të humbni aksesin në server) dhe 42666/udp, porta në të cilën AmneziaWG do të dëgjojë.
apt install ufw -y
ufw allow 22/tcp
ufw allow 42666/udp
ufw --force enable
ufw status
Të dy rregullat duhet të shfaqen si ALLOW në daljen e statusit ufw.

Instalimi i AmneziaWG
Debian nuk i mbështet drejtpërdrejt PPA-të në stilin Ubuntu, kështu që depoja duhet të shtohet manualisht në vend që të shtohet me add-apt-repository. Kjo funksionon në të njëjtën mënyrë në Ubuntu.
Shtoni depozitën manualisht
echo "deb [arch=amd64] https://ppa.launchpadcontent.net/amnezia/ppa/ubuntu jammy main" > /etc/apt/sources.list.d/amnezia.listShtoni çelësin e nënshkrimit të GPG-së
Përdorni një skedar varëse çelësash të çmuar në vend të komandës së vjetër apt-key dhe merrni çelësin e vërtetë të nënshkrimit të PPA-së (gjurmë gishtash 75C9DD72C799870E310542E24166F2C257290828):
apt install -y gnupg2
gpg --keyserver keyserver.ubuntu.com --recv-keys 57290828
gpg --export 57290828 | tee /usr/share/keyrings/amnezia.gpg > /dev/null
echo "deb [arch=amd64 signed-by=/usr/share/keyrings/amnezia.gpg] https://ppa.launchpadcontent.net/amnezia/ppa/ubuntu jammy main" > /etc/apt/sources.list.d/amnezia.list
Përditëso dhe instalo
apt update
apt install -y amneziawg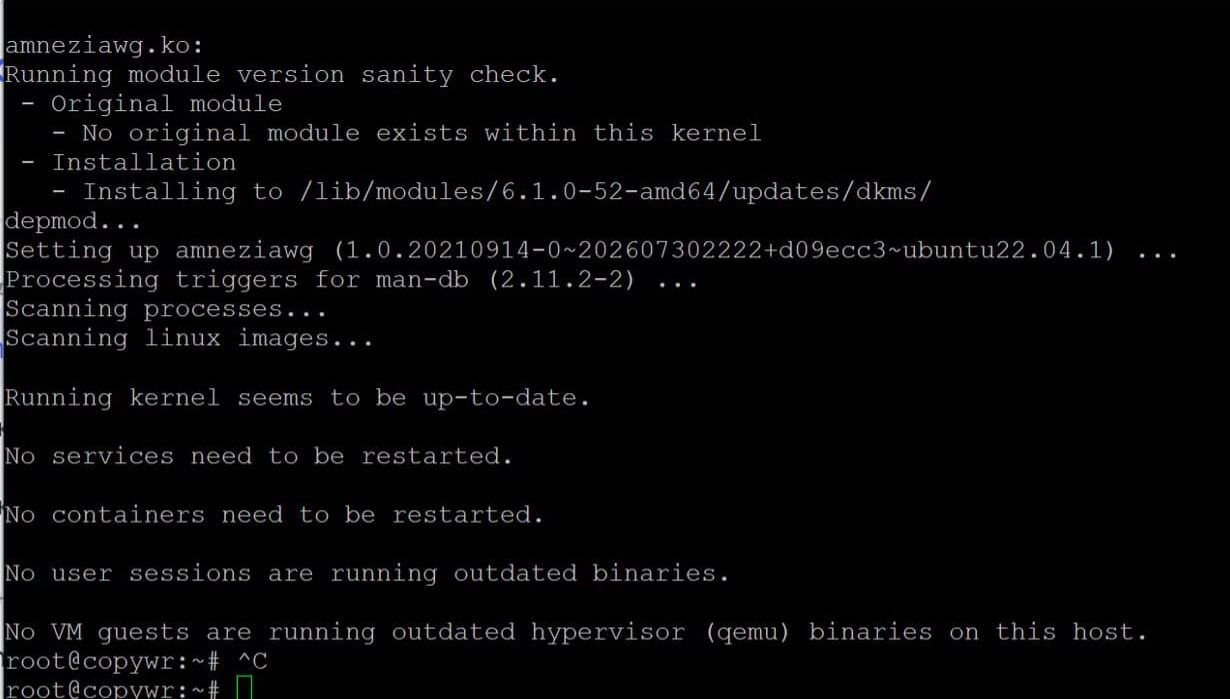
Verifikoni modulin e ngarkuar
modprobe amneziawg
lsmod | grep amnezia
Gjenerimi i Konfigurimit të Serverit dhe Klientit
Instaloni programet ndihmëse
Instaloni varësinë qrcode, pastaj krijoni një drejtori pune të dedikuar dhe shkarkoni skriptin e gjeneratorit të konfigurimit të komunitetit në të:
apt install -y python3-qrcode
mkdir -p ~/awg && cd ~/awg
wget -O awgcfg.py \
  https://gist.githubusercontent.com/remittor/8c3d9ff293b2ba4b13c367cc1a69f9eb/raw/awgcfg.py
Nëse python3-qrcode nuk është i disponueshëm në depot e shpërndarjes suaj, përdorni pip3 install qrcode --break-system-packages (flamulli kërkohet në Debian 12+/Ubuntu 24.04, i cili bllokon instalimet e pamenaxhuara të pip si parazgjedhje). Mos i ekzekutoni të dyja instalimet - zgjidhni njërën.
Gjeneroni konfigurimin e serverit
Krijo /etc/amnezia/amneziawg/awg0.conf. Mund ta lësh nënrrjetin e brendshëm të tunelit dhe portin UDP në vlerat e tyre të parazgjedhura ose të vendosësh vetë:
python3 awgcfg.py --make /etc/amnezia/amneziawg/awg0.conf \
  -i 10.10.8.1/24 -p 42666
Flamuri -i përcakton adresën dhe maskën e rrjetit të brendshëm të tunelit; -p përcakton portin UDP të serverit (të njëjtin që u hap në hapin 2.3).

Krijo shabllonin e konfigurimit të klientit
python3 awgcfg.py --createKjo ruan një shabllon në të njëjtën dosje nga e cila ndërtohen konfigurimet individuale të klientit — ai tashmë përfshin çelësin publik të serverit, adresën e tij IP dhe parametrat e errësimit (Jc, Jmin, Jmax, S1, S2, H1–H4) që dallojnë AmneziaWG nga WireGuard i thjeshtë.

Shto klientë
Krijo një hyrje për pajisje — emri mund të jetë çdo gjë, p.sh. emri i pajisjes:
python3 awgcfg.py -a "laptop"
python3 awgcfg.py -a "phone"
Gjeneroni skedarë klientësh dhe kode QR
python3 awgcfg.py -c -qDosja ~/awg tani do të përmbajë skedarë si laptop.conf dhe phone.conf, plus kode QR PNG përkatëse që mund t'i skanoni direkt në një aplikacion celular.

Dosja ~/awg tani do të përmbajë skedarë si laptop.conf dhe phone.conf, plus kode QR PNG përkatëse që mund t'i skanoni direkt në një aplikacion celular.
Nisja e Shërbimit dhe Aktivizimi i Nisjes Automatike
Hapni ndërfaqen awg0 dhe aktivizoni që ajo të fillojë automatikisht pas rinisjes:
systemctl enable --now awg-quick@awg0
systemctl restart [email protected]
systemctl status [email protected]
Statusi duhet të tregojë aktiv (i mbyllur) me njësinë të aktivizuar gjatë nisjes. Nëse konsola duket se "ngrihet" duke shfaqur regjistrat, shtypni Q për të dalë.

Kontrolloni listën e kolegëve aktivë dhe trafikun për koleg me:
awg show
Lidhja nga Windows
Çdo gjë në këtë seksion ndodh në PC-në tuaj me Windows, jo nëpërmjet SSH - klienti VPN duhet të instalohet në pajisjen që do ta përdorë tunelin. I vetmi hap që prek serverin është shkarkimi i scp në versionin 6.2, dhe madje edhe ajo komandë shtypet në PC-në tuaj, duke tërhequr një skedar që serveri e ka gjeneruar tashmë në Seksionin 4.
Instaloni klientin
AmneziaWG ka një aplikacion të dedikuar për Windows — ndërfaqja e tij pasqyron klientin standard WireGuard, por i kupton parametrat e bllokimit. Shkarkoni instaluesin nga depoja zyrtare e projektit:
https://github.com/amnezia-vpn/amneziawg-windows-client/releases
Lidhja më sipër është faqja e versioneve të mirëmbajtura të klientit të Windows — shkarkoni asetin më të fundit .msi/.exe që andej. Kjo është një faqe për t'u hapur në shfletuesin tuaj, jo një komandë për t'u ngjitur në një terminal.
Ekzekutoni instaluesin dhe ndiqni hapat përmes asistentit të konfigurimit; cilësimet fillestare nuk kanë nevojë të ndryshohen.
Importo konfigurimin
Kopjoni skedarin e konfigurimit të klientit nga serveri në kompjuterin tuaj — mënyra më e lehtë është scp, ekzekutojeni në PowerShell në kompjuterin tuaj, jo në server:
scp root@YOUR_SERVER_IP:~/awg/laptop.conf .Në aplikacionin AmneziaWG, klikoni "Importo tunelin(ët) nga skedari", zgjidhni laptop.conf dhe aktivizoni butonin pranë tunelit të ri.
Duke u lidhur nga macOS
Ekzistojnë dy opsione të mbështetura:
- AmneziaWG (Mac App Store): një klient i lehtë, funksionon në macOS 12 dhe më të ri. Kërko "AmneziaWG" në App Store, instaloje atë, pastaj përdor "Importo tunel(e) nga skedari" dhe zgjidh skedarin tënd .conf — i njëjti rrjedhë pune si klienti i Windows.
- AmneziaVPN (aplikacioni i plotë, macOS 14+): shkarkoni skedarin .pkg nga github.com/amnezia-vpn/amnezia-client/releases/latest nëse preferoni të përdorni aplikacionin me funksione të plota Amnezia në vend të klientit të lehtë vetëm për AmneziaWG.
Kopjoni së pari konfigurimin e klientit nëse është e nevojshme, njësoj si në hapin 6.2:
scp root@YOUR_SERVER_IP:~/awg/laptop.conf .Duke u lidhur nga Linux
Në një desktop ose laptop Linux, keni dy mundësi:
- Ndërfaqja grafike grafike: instaloni klientin e plotë të desktopit AmneziaVPN nga github.com/amnezia-vpn/amnezia-client/releases, pastaj importoni skedarin .conf në të njëjtën mënyrë si në Windows/macOS.
- CLI, duke përdorur të njëjtat mjete amneziawg të përdorura në server (awg / awg-quick):
apt install -y amneziawg
cp laptop.conf /etc/amnezia/amneziawg/awg0.conf
awg-quick up awg0
Ekzekutoni këtë kod për t'u shkëputur.
awg-quick down awg0 Për ta hapur automatikisht tunelin gjatë hyrjes, aktivizojeni atë si shërbim:
systemctl enable --now awg-quick@awg0Verifikimi i lidhjes
Me tunelin aktiv nga Seksioni 6, 7 ose 8, kthehuni te pajisja juaj (jo te seanca SSH) dhe hapni çdo kontrollues "cila është IP-ja ime" në një shfletues - adresa e treguar duhet të përputhet me adresën IP të VPS-së tuaj. Për të verifikuar nga brenda seancës SSH, ekzekutoni awg show në server dhe konfirmoni që bashkëmoshatari i klientit tregon një lidhje të kohëve të fundit dhe trafik jo zero.
Referenca:
|
Fushë |
vlerë |
|
Adresa |
YOUR_TUNNEL_IP (adresa e klientit brenda tunelit, p.sh. 10.10.8.2/32 — caktohet automatikisht kur klienti u shtua në hapin 4.4) |
|
Pika e fundit |
YOUR_SERVER_IP:42666 (Adresa IP e jashtme e serverit dhe porta UDP me të cilën lidhet klienti.) |
|
DNS |
8.8.8.8 |
|
Jc / Jmin / Jmax |
numri dhe madhësia e paketave "të padëshiruara" të dërguara para shtrëngimit të dorës — mund të ndryshojnë midis serverit dhe klientit pa e ndërprerë lidhjen |
|
S1/S2 |
madhësia e fushave të mbushjes së shtrëngimit të dorës — duhet të përputhet me bajt-për-bajt midis serverit dhe çdo klienti |
|
H1 – H4 |
Titujt e tipit pako që maskojnë protokollin si trafik të zakonshëm — duhet gjithashtu të përputhen saktësisht dhe duhet të jenë unikë nga njëri-tjetri |
Vetëm S1/S2 dhe H1–H4 duhet të jenë identikë në të dy skajet e tunelit; Jc, Jmin dhe Jmax kanë të bëjnë thjesht me mënyrën se si secila palë mbush trafikun e vet të padëshiruar që del, kështu që vlerat e klientit dhe serverit mund të ndryshojnë në mënyrë legjitime, siç ndodh në shembullin e mësipërm.
Përfundim
Ndjekja e këtij udhëzuesi e lë VPS-në tuaj të ekzekutojë serverin e vet AmneziaWG: një protokoll i pajtueshëm me WireGuard me bllokim të trafikut që është dukshëm më i vështirë për sistemet DPI ta dallojnë nga trafiku i zakonshëm UDP sesa WireGuard i thjeshtë. Shërbimi funksionon si njësia systemd awg-quick@awg0 dhe i mbijeton një rinisjeje të serverit pa ndonjë veprim nga ana juaj.
Skedarët .conf dhe kodet QR që rezultojnë në ~/awg funksionojnë jo vetëm me klientin Windows, por mund të importohen edhe në aplikacionet AmneziaWG ose Amnezia për Android, iOS, macOS dhe Linux, si dhe në routerat Keenetic dhe OpenWrt.
Shtoni klientë të rinj në çdo kohë duke përsëritur hapat 4.4–4.5 (python3 awgcfg.py -a "name", pastaj awgcfg.py -c -q) dhe duke rinisë ndërfaqen me systemctl restart [email protected].
Disa zakone që ia vlen t'i ndiqni pasi serveri të jetë në punë:
- Mbajeni sistemin të azhurnuar (patched). Ekzekutoni përsëri komandat apt update -y && apt upgrade -y periodikisht dhe ristartoni pas përmirësimeve të kernelit në mënyrë që DKMS të rindërtojë modulin amneziawg kundrejt kernelit të ri.
- Krijo një kopje rezervë të skedarit ~/awg. Ai përmban çelësin privat të çdo klienti dhe çiftin e çelësave të serverit në awg0.conf; humbja e tij do të thotë rigjenerim i konfigurimeve për çdo pajisje.
- Anuloni menjëherë pajisjet e humbura. Hiqni bllokun përkatës [Peer] nga /etc/amnezia/amneziawg/awg0.conf dhe ekzekutoni rinisjen e komandës systemctl. [email mbrojtur].
Nëse lidhja nuk funksionon, kontrolloni me radhë:
- statusi i shërbimit (statusi i sistemit [email mbrojtur])
- rregullat e firewall-it (statusi ufw — porti 42666/udp duhet të jetë i hapur)
- statusi i DKMS/modulit nëse ndërfaqja nuk fillon fare (statusi i dkms, lsmod | grep amnezia)
- lista e kolegëve aktivë në server (awg show)
- që konfigurimi i klientit tregon adresën e saktë IP të serverit të jashtëm
Po e krahasoni AmneziaWG me opsionet e tjera para se të kryeni transaksionin? Shihni Konfigurimi i serverit VPN në Linux: PPTP apo OpenVPN? dhe Si të konfiguroni Wireguard VPN në serverin tuaj . Nëse ju nevojitet vetëm një proxy i thjeshtë në vend të një tuneli të plotë VPN, konfigurimi 3proxy në CentOS/ArchLinux është një alternativë më e lehtë. Për forcimin e përgjithshëm të serverit pasi VPN të jetë aktiv, shihni Përdoruesit e Linux: Menaxhimi dhe Lejet.
