


Ky udhëzues për konfigurimin e serverit Xray VLESS Reality ju udhëzon se si të vendosni një server proxy modern në VPS-në tuaj. VLESS me shtresën e sigurisë së transportit Reality është aktualisht konfigurimi më i kërkuar i serverit proxy të vetë-strehuar. VLESS me shtresën e sigurisë së transportit Reality është aktualisht konfigurimi më i kërkuar i serverit proxy të vetë-strehuar: ndryshe nga një VPN klasik, ai nuk prodhon një lidhje dalluese ose një nënshkrim të caktuar pakete. Reality klonon lidhjen TLS 1.3 të një faqeje interneti të vërtetë dhe të njohur (objektivi), kështu që për një sistem DPI që vëzhgon lidhjen, një lidhje me serverin tuaj duket identike me dikë që viziton atë faqe interneti - nuk ka certifikatë të rreme ose të vetë-nënshkruar për gjurmë gishtash, sepse serveri juaj përcill shkurtimisht certifikatën aktuale të faqes së synuar gjatë lidhjes.
Grumbulli i protokolleve është: VLESS (një protokoll proxy i lehtë dhe pa shtetësi që merret me autentifikimin) që funksionon mbi XTLS Vision (një modalitet kontrolli i rrjedhës që përshpejton lidhjen duke kopjuar të dhënat TLS të enkriptuara tashmë në nivelin e soketit të papërpunuar) i siguruar nga Reality (shtresa e kamuflazhit e përshkruar më sipër). Të tre vijnë nga i njëjti projekt, Xray-core, pasardhësi i mirëmbajtur në mënyrë aktive i projektit origjinal V2Ray/V2Fly.
Ky udhëzues konfiguron një server Xray manualisht, tërësisht nga rreshti i komandës, pa panel web dhe pa Docker — gjurma më e vogël e mundshme në VPS. Nuk kërkohet asnjë emër domeni dhe as blerje certifikate TLS: Reality huazon certifikatën e faqes së synuar për shtrëngimin e dorës dhe nuk paraqet kurrë një të vetën. Më pas, aty ku thotë your_IP, do t'ju duhet të futni adresën tuaj IP të caktuar.
Çfarë do t'ju duhet: një VPS me Ubuntu 22.04/24.04 ose Debian 11/12, akses root, adresën IP të VPS-së tuaj dhe portin TCP 443 falas (asnjë server web, panel ose proxy tjetër që e dëgjon tashmë).
Nuk keni ende një server? Shihni Si të porosisni një server dhe të paguani për të.
Po e krahasoni këtë me opsione të tjera të vetë-strehuara? Shihni Udhëzuesin e Vendosjes së Serverit AmneziaWG për një alternativë të bazuar në WireGuard, ose konfigurimin Hysteria2 dhe TUIC për dy protokolle të tjera moderne, rezistente ndaj censurës.
Duke u lidhur me serverin
Windows (PuTTY)
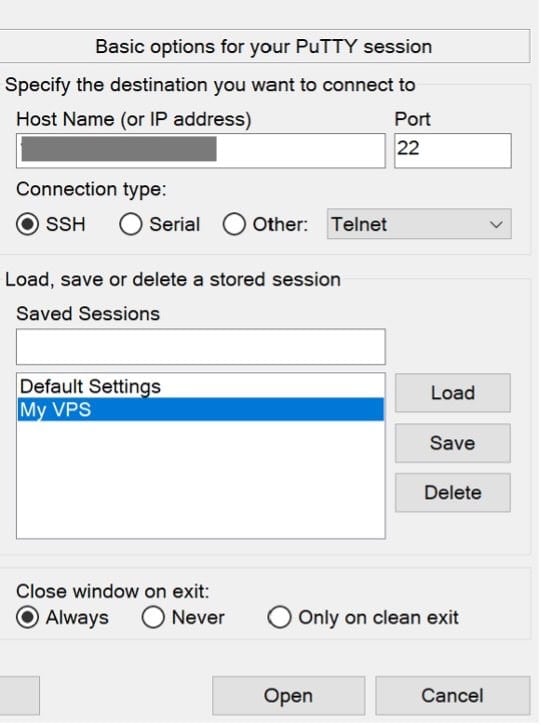
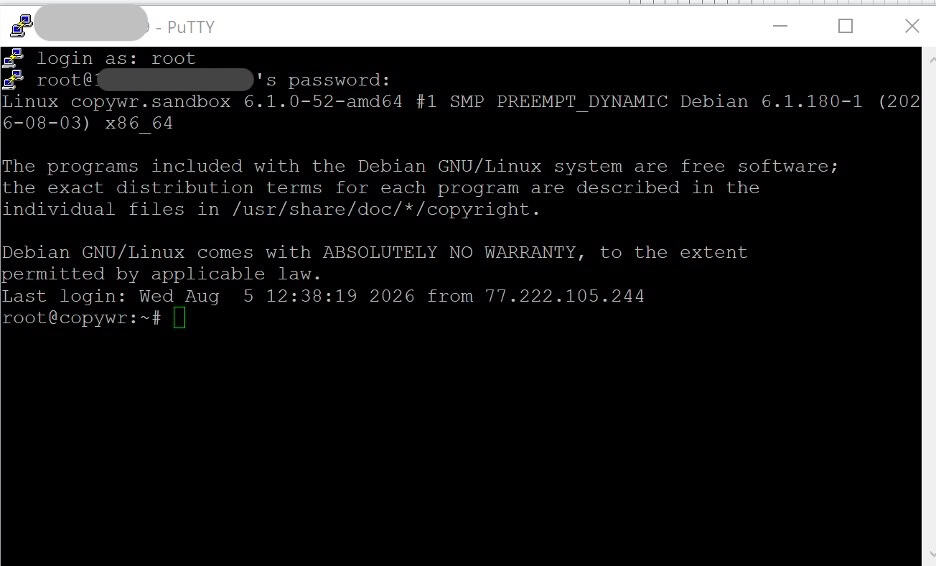
Hapni PuTTY, futni adresën tuaj IP të VPS në fushën Emri i Hostit, caktoni portin në 22 dhe hyni si root duke përdorur fjalëkalimin që ofruesi juaj i VPS ju ka dërguar me email.
Adresa IP e serverit: adresa juaj IP
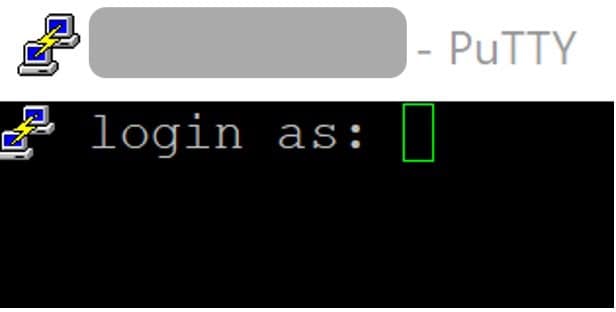
identifikohu si: root
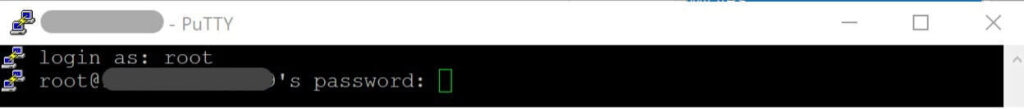
Fjalëkalimi: fjalëkalimi juaj
- Hapni PuTTY, futni adresën tuaj IP të VPS në fushën Emri i Hostit.
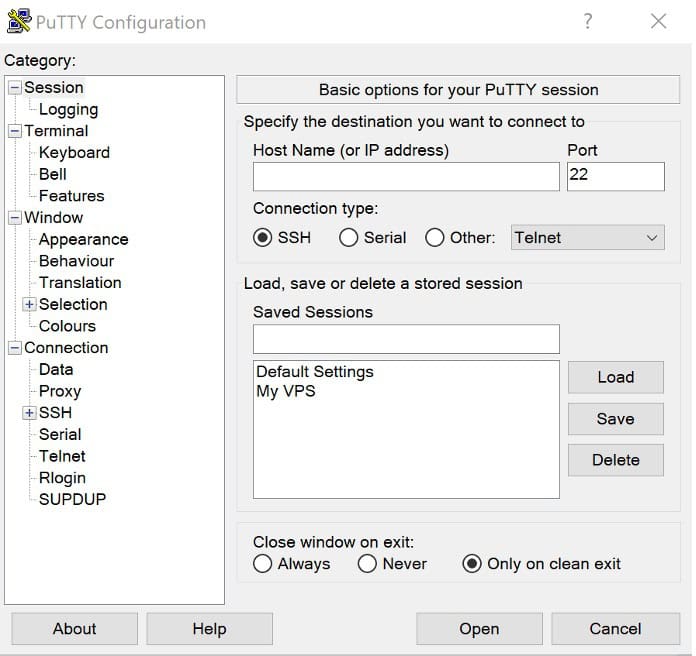
- Vendosni portën në 22.
- Hyni në login si root.
- Përdorni fjalëkalimin që ju ka dërguar me email ofruesi juaj i VPS-së. Më pas duhet të arrini në dritaren e shell-it të serverit.
Për një përshkrim të hollësishëm të lidhjes nëpërmjet PuTTY/SSH, shihni Si të lidheni me një server Linux nëpërmjet SSH.
Linux / macOS (terminal)
ssh root@your_IPTë gjitha komandat më poshtë ekzekutohen në server, në të njëjtën seancë SSH — që mbulon Seksionet 2 deri në 6, plus kontrollet nga ana e serverit në Seksionin 10. Seksionet 7–9 (instalimi dhe konfigurimi i klientit VPN) ndodhin në pajisjen tuaj Windows/Android/iOS, pasi kjo është pajisja në të cilën duhet të funksionojë proxy-ja; secila prej këtyre seksioneve thotë në mënyrë të qartë se cilat rreshta, nëse ka, ende prekin serverin.
Përgatitja e Serverit
Përditëso sistemin
Para se të instaloni ndonjë gjë, rifreskoni listën e paketave dhe përditësoni paketat e instaluara:
apt update -y && apt upgrade -y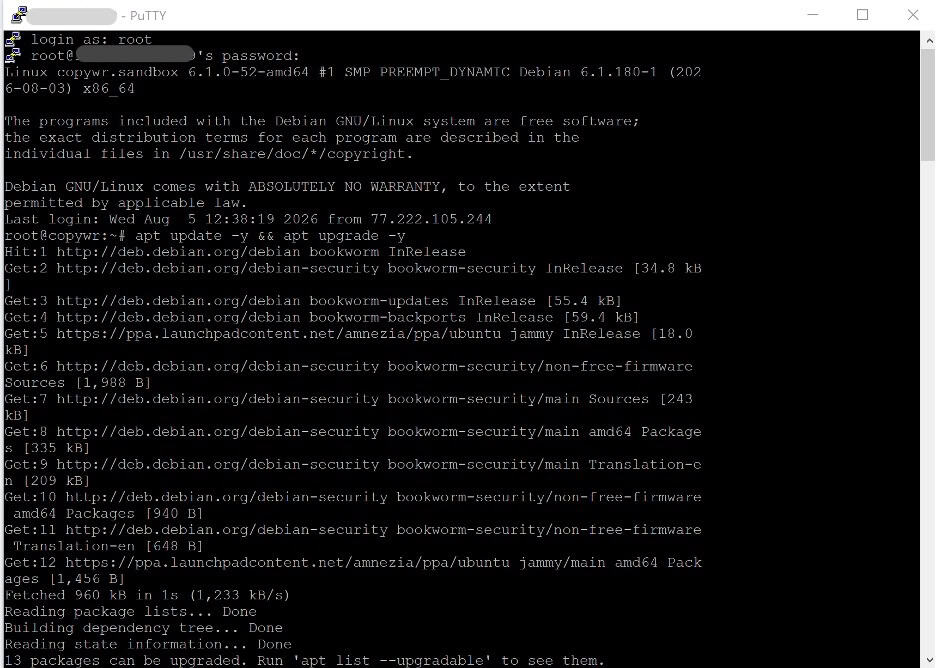
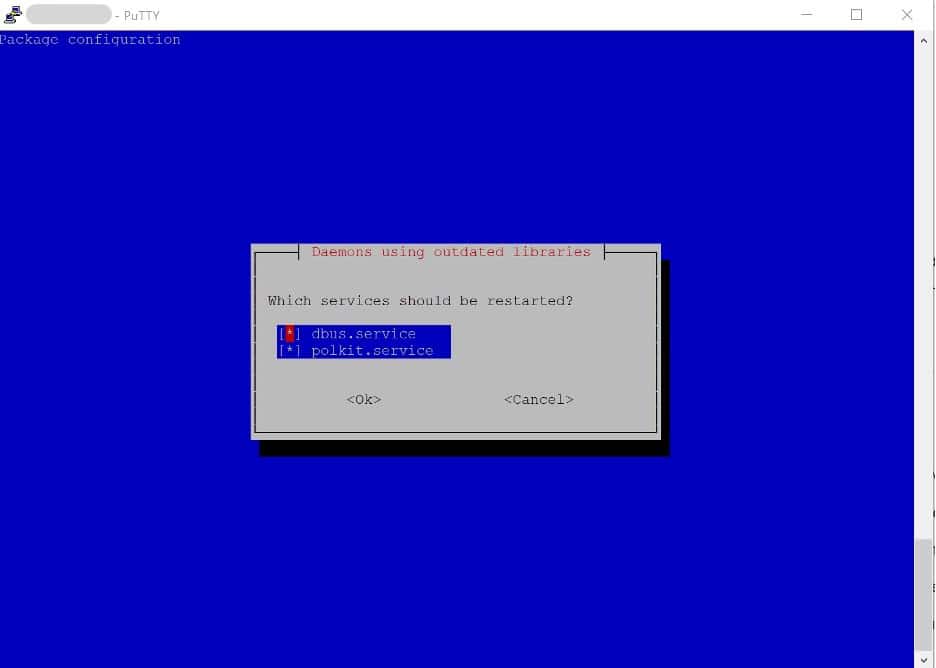
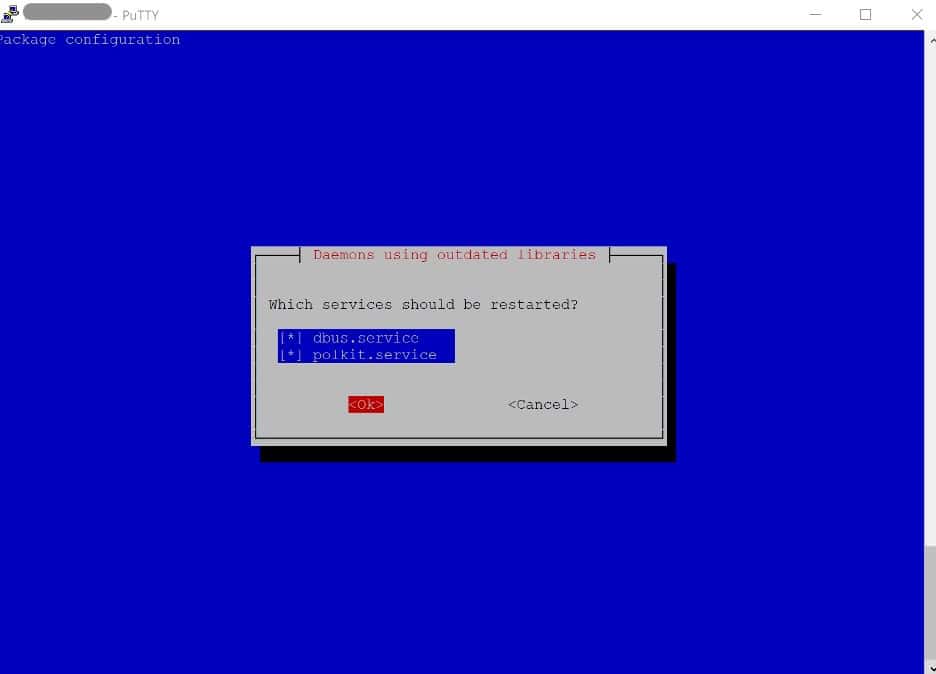
Nëse seanca ndërpritet pas përditësimit apt, kjo është e pritshme (dbus/polkit u rifillua) - thjesht rilidhuni nëpërmjet SSH.
Nëse kjo përmirëson bërthamën, një rinisje është një ide e mirë përpara se të vazhdoni. (Për një rifreskim mbi apt dhe mënyrën se si funksionojnë menaxherët e paketave Linux, shihni Menaxherët e Paketave Linux .) Kontrolloni me:
cat /var/run/reboot-requiredNëse skedari ekziston, ristartoni së pari me 'reboot', prisni ~30 sekonda dhe pastaj rilidheni.
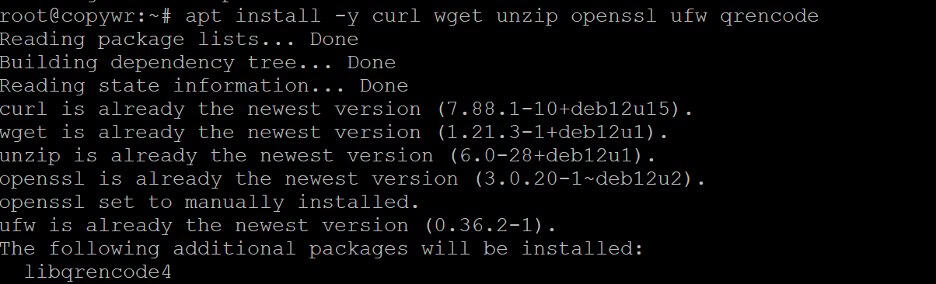
Instaloni mjetet që përdor ky udhëzues
apt install -y curl wget unzip openssl ufw qrencodeFunksionet e përdredhjes dhe çkompresimit nevojiten nga vetë instaluesi i Xray; openssl gjeneron ID-në e shkurtër në Seksionin 4; ufw është firewall-i i konfiguruar më poshtë; qrencode e kthen lidhjen e përfunduar të klientit në një kod QR të skanueshëm në Seksionin 7.
Kontrolloni orën e sistemit
Shtrëngimi i dorës i Reality përfshin një kontroll të vulës kohore (fusha maxTimeDiff, e çaktivizuar si parazgjedhje, por ia vlen të dihet), dhe një orë që ka lëvizur dukshëm mund të bëjë që validimi i zakonshëm i certifikatës TLS të mos sillet mirë diku tjetër në server. Konfirmoni që ora është e sinkronizuar:
timedatectl status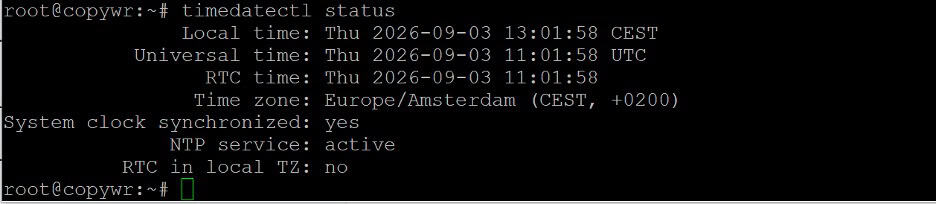
Nëse "Ora e sistemit e sinkronizuar" tregon "jo", aktivizojeni atë me:
timedatectl set-ntp trueKonfiguro firewall-in (UFW)
Për më shumë informacion mbi rregullat e UFW, shihni Konfigurimi i Firewall-it në Linux.
Hapni dy portat që do t'ju nevojiten: 22/tcp për SSH (nëse e anashkaloni këtë rregull, rrezikoni të humbni qasjen në server) dhe 443/tcp, porta ku Xray do të dëgjojë dhe e njëjta portë që përdor trafiku i zakonshëm HTTPS - pikërisht për këtë arsye është zgjedhja e duhur për Reality.
ufw allow 22/tcp
ufw allow 443/tcp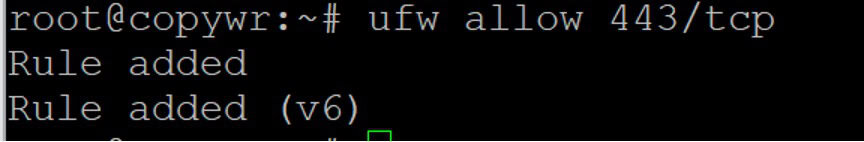
ufw --force enable
ufw status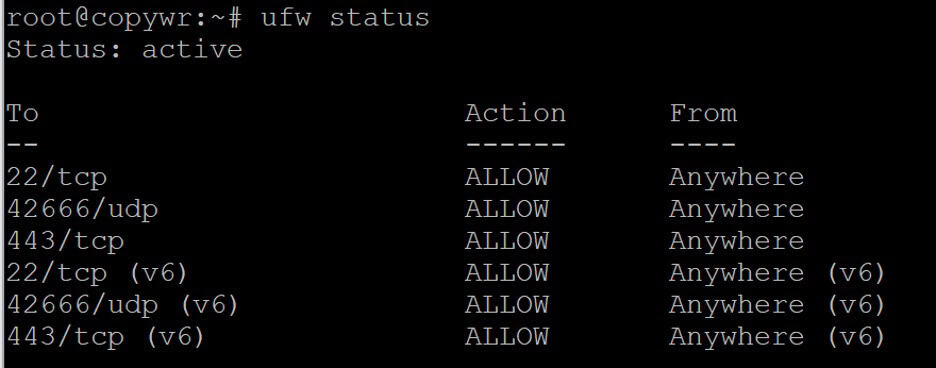
Të dy rregullat duhet të shfaqen si ALLOW në daljen e statusit ufw.
Instalimi i Xray-core për VLESS Reality Server
Projekti Xray-core (XTLS) publikon një skript zyrtar instalimi dhe përmirësimi që instalon skedarin binar si një shërbim systemd. Rishikoni çdo skript të palës së tretë përpara se ta shtoni në bash — ky vjen direkt nga depoja e vetë projektit.
bash -c "$(curl -L https://github.com/XTLS/Xray-install/raw/main/install-release.sh)" @ install
Verifikoni që skedari binar është në vendin e duhur dhe kontrolloni versionin e instaluar:
/usr/local/bin/xray version
Nëse rezultati i komandës është i faqosur dhe duket se varet, shtypni Q për të dalë. Binari Xray është instaluar për të /usr/local/bin/xray, dhe skedarët e konfigurimit të tij ruhen në /usr/local/etc/xray/.
Mund të përdorni gjithashtu të njëjtin skript instaluesi për të përmirësuar një instalim ekzistues. Për një listë të plotë opsionesh (duke përfshirë heqjen, përditësimet vetëm për të dhënat gjeografike dhe rrotullimin e regjistrit), ekzekutoni:
bash -c "$(curl -L https://github.com/XTLS/Xray-install/raw/main/install-release.sh)" --helpGjenerimi i çelësave dhe kredencialeve
Autentifikimi i realitetit mbështetet në katër të dhëna. Gjenerojini të gjitha tani; do t'i ngjisni në konfigurimin e serverit në Seksionin 5.
Gjeneroni një UUID për klientin
/usr/local/bin/xray uuid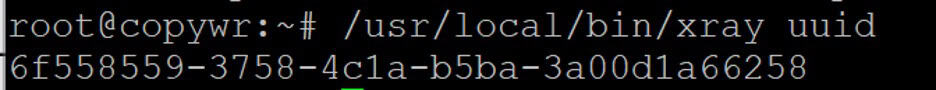
Ky është ID-ja e përdoruesit VLESS — trajtojeni si një kredencial, pasi është ajo që autentifikon një klient në server. Ekzekutoni përsëri komandën për çdo pajisje ose person shtesë që dëshironi t'i jepni akses.
Gjeneroni çiftin e çelësave Reality X25519
/usr/local/bin/xray x25519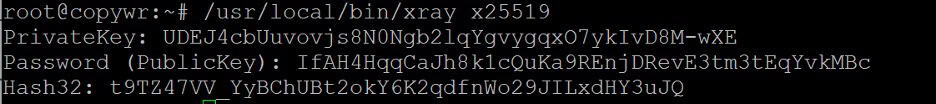
Kjo shtyp tre rreshta: PrivateKey , Password dhe Hash32 . PrivateKey futet vetëm në konfigurimin e serverit dhe nuk duhet të ndahet kurrë. Fjalëkalimi është çelësi publik përkatës — pavarësisht emrit, kjo është vlera që fut çdo klient; Xray e riemërtoi fushën nga PublicKey në Password posaçërisht për të dekurajuar njerëzit që ta publikojnë atë pa kujdes. Hash32 përdoret vetëm për veçorinë e veçantë të Enkriptimit VLESS dhe nuk është i nevojshëm për një konfigurim Reality.
Gjeneroni një ID të shkurtër
openssl rand -hex 8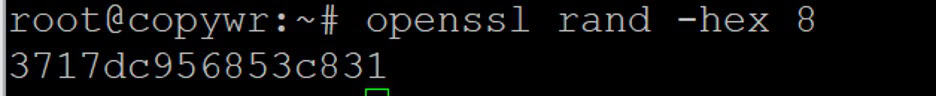
Kjo prodhon një varg heksadecimal me 16 karaktere që përdoret për të dalluar klientë ose grupe klientësh të ndryshëm. Si serveri ashtu edhe klienti duhet të përdorin të njëjtën vlerë.
Zgjidhni dhe testoni një objektiv të Realitetit
Objektivi është faqja e internetit e vërtetë, shtrëngimi i dorës TLS i së cilës imitohet nga serveri juaj. Ai duhet të mbështesë TLS 1.3 dhe HTTP/2, nuk duhet të qëndrojë pas një CDN si Cloudflare (Xray përcjell çdo trafik që dështon në vërtetimin Reality direkt te objektivi, kështu që një objektiv i përballur me CDN mund ta shndërrojë serverin tuaj në një stafetë të hapur për atë CDN), dhe idealisht të hostohet në afërsisht të njëjtin rajon rrjeti si VPS-ja juaj për një profil të besueshëm latence. Testoni një kandidat direkt nga serveri:
/usr/local/bin/xray tls ping www.microsoft.com:443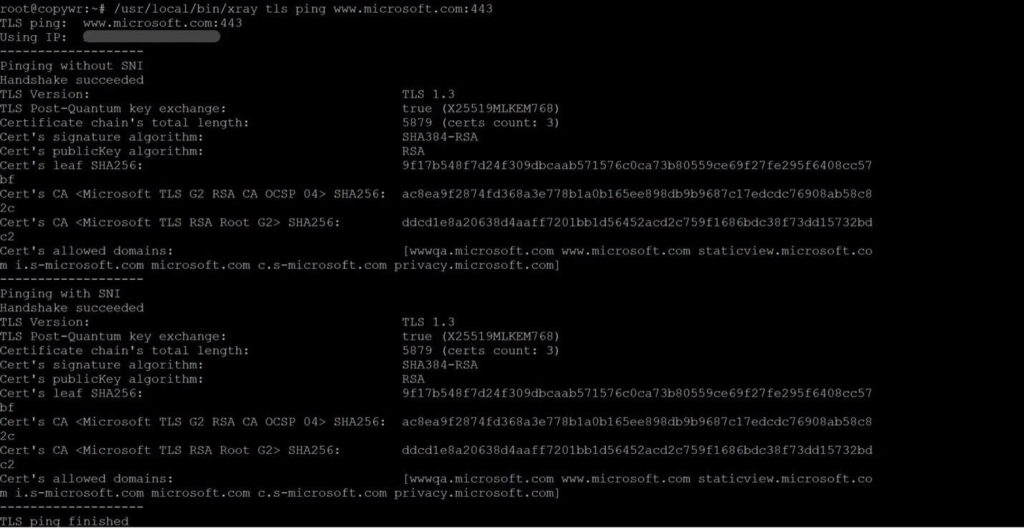
Përdorni emrin e hostit të thjeshtë, jo një URL. Disa domene që përdoren zakonisht si objektiva Reality sepse janë të qëndrueshëm, të pajtueshëm me TLS 1.3 dhe jo të mbështetur nga CDN: www.microsoft.com, addons.mozilla.org, dl.google.com. Testoni disa dhe zgjidhni një që përgjigjet në mënyrë të besueshme nga vendndodhja e VPS-së tuaj; do të përdorni të njëjtin emër host si për objektivin ashtu edhe për hyrjen serverNames në Seksionin 5.
Shkrimi i Konfigurimit të Serverit
Krijoni një kopje rezervë të konfigurimit që erdhi me instaluesin, pastaj hapni skedarin për redaktim:
cp /usr/local/etc/xray/config.json /usr/local/etc/xray/config.json.orig
nano /usr/local/etc/xray/config.json
Hapni skedarin e konfigurimit për redaktim:
nano /usr/local/etc/xray/config.json
Zëvendësoni të gjithë skedarin me shabllonin më poshtë, duke zëvendësuar UUID-in tuaj, PrivateKey-in, ID-në e shkurtër dhe emrin e hostit të synuar nga Seksioni 4 (dhe portin që hapët në Seksionin 2, nëse e keni ndryshuar nga 443):
{
  "log": {
    "loglevel": "warning"
  },
  "inbounds": [
    {
      "listen": "0.0.0.0",
      "port": 443,
      "protocol": "vless",
      "settings": {
        "users": [
          {
            "id": "YOUR-UUID-HERE",
            "flow": "xtls-rprx-vision",
            "email": "client1"
          }
        ],
        "decryption": "none"
      },
      "streamSettings": {
        "method": "raw",
        "security": "reality",
        "realitySettings": {
          "show": false,
          "target": "www.microsoft.com:443",
          "serverNames": ["www.microsoft.com"],
          "privateKey": "YOUR-SERVER-PRIVATE-KEY",
          "shortIds": ["YOUR-SHORT-ID"]
        }
      }
    }
  ],
  "outbounds": [
    { "protocol": "freedom", "tag": "direct" },
    { "protocol": "blackhole", "tag": "blocked" }
  ]
}
Shtypni Ctrl+O (WriteOut) për të ruajtur skedarin.
Shtypni Enter për të konfirmuar emrin e skedarit.
Shtypni Ctrl+X për të dalë nga nano.
Fushat e rëndësishme: users[].id është UUID nga Seksioni 4; users[].flow aktivizon XTLS Vision; metoda (më parë e quajtur network) zgjedh transportin RAW, metoda e thjeshtë e bazuar në TCP që kërkon Realiteti; target dhe serverNames janë faqja që testuat në Seksionin 4; privateKey është çelësi X25519 në anën e serverit, kurrë vlera e Fjalëkalimit; shortIds rendit çdo ID të shkurtër që klientët lejohen të paraqesin. Për të shtuar më shumë përdorues më vonë, shtoni objekte shtesë në vargun e përdoruesve, secili me UUID-in dhe etiketën e vet të email-it, pastaj rinisni shërbimin.
Që nga Xray 26.3.27, një hyrje Reality pa një fushë të qartë minClientVer imponon një parazgjedhje të versionit bazë të serverit - aplikacionet më të vjetra të klientit (një ndërtim i vjetëruar v2rayN, v2rayNG ose Streisand që përfshin një bërthamë Xray më të vjetër) ridrejtohen në heshtje në faqen rezervë të objektivit në vend që të lidhen, pa asnjë gabim në klient dhe pa asgjë të dukshme të gabuar në regjistrin e serverit. Nëse një klient që punonte më parë papritmas skadon pas një përditësimi, së pari provoni të përditësoni vetë aplikacionin e klientit; nëse kjo nuk është e mundur, shtoni "minClientVer": "25.9.11" (ose një linjë tjetër bazë më të vjetër) brenda realitySettings, me koston e bërjes së gjurmës së gishtit TLS të atij klienti më të vjetër pak më pak të përputhshëm me një shfletues modern.
Validoni dhe rinisni
Testoni konfigurimin përpara se të rinisni shërbimin live — kjo kap gabimet drejtshkrimore në JSON dhe fushat e pambështetura përpara se të çaktivizojnë proxy-n:
/usr/local/bin/xray run -test -c /usr/local/etc/xray/config.json
Nisja e Shërbimit dhe Aktivizimi i Nisjes Automatike
Rinisni Xray me konfigurimin e ri dhe aktivizoni që të fillojë automatikisht pas rinisjes:
systemctl enable --now xray
systemctl restart xray
systemctl status xray --no-pager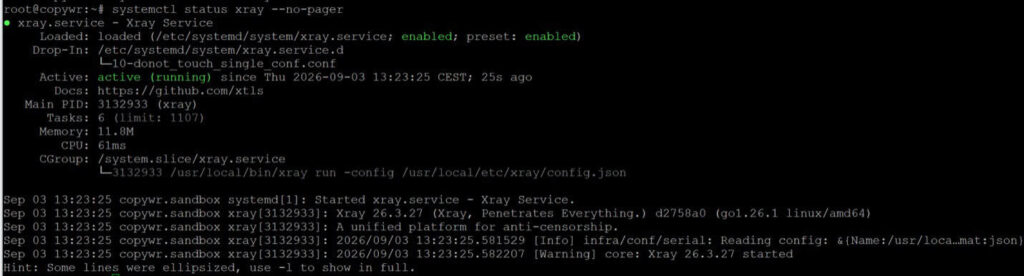
Statusi duhet të tregojë aktiv (në funksion). Konfirmo që diçka po dëgjon vërtet në portin 443:
ss -lntp | grep ':443'
Nëse Xray dështon të niset, mënyra më e shpejtë për të kuptuar pse është ditari systemd (për informacion mbi leximin e regjistrave të Linux në përgjithësi, shihni Si të lexoni regjistrat e Linux dhe ku t'i gjeni ato ):
journalctl -u xray -n 50 --no-pagerNdërtimi i Lidhjes së Klientit
Klientët Xray importojnë një lidhje të vetme vless:// share në vend të një skedari konfigurimi. Ndërtoni atë nga vlerat e gjeneruara në Seksionin 4 (formati i lidhjes së ndarjes së aplikacioneve të klientit ende përdor emrin e vjetër type=tcp për transportin, edhe pse vetë fusha JSON tani quhet metodë):
YOUR-UUID — nga X-ray uuid (p.sh., a1b2c3d4-e5f6-7890-abcd-ef1234567890)
YOUR-PASSWORD-PUBLIC-CELE — është Fjalëkalimi nga xray x25519 (JO PrivateCeleb!)
ID-JA-E-SHKURTRIMIT-TUAJ — nga openssl rand -hex 8 (p.sh., a1b2c3d4e5f67890)
your_IP — (IP-ja e serverit tuaj)
SNI — www.microsoft.com (ose objektivi juaj)
vless://YOUR-UUID-HERE@your_IP:443?encryption=none&security=reality&sni=www.microsoft.com&fp=chrome&pbk=YOUR-PASSWORD-PUBLIC-KEY&sid=YOUR-SHORT-ID&type=tcp&flow=xtls-rprx-vision#My-Xray-ServerLidhje shembull:
vless://a1b2c3d4-e5f6-7890-abcd-ef1234567890@your_IP:443?encryption=none&security=reality&sni=www.microsoft.com&fp=chrome&pbk=xyz_public_key_here&sid=a1b2c3d4e5f67890&type=tcp&flow=xtls-rprx-vision#My-Xray-Serverpbk është vlera e fjalëkalimit nga xray x25519 (çelësi publik, kurrë çelësi privat), sni përputhet me emrin e hostit të synuar dhe teksti pas # është vetëm një etiketë shfaqjeje që mund ta riemërtoni lirisht në çdo klient.
Shndërrojeni në një kod QR në mënyrë që klientët celularë ta skanojnë direkt:
qrencode -o ~/vless-client.png "vless://YOUR-UUID@your_IP:443?encryption=none&security=reality&sni=www.microsoft.com&fp=chrome&pbk=YOUR-PASSWORD-PUBLIC-KEY&sid=YOUR-SHORT-ID&type=tcp&flow=xtls-rprx-vision#My-Xray-Server"Ose shtypeni direkt në terminal pa ruajtur një skedar:
qrencode -t ansiutf8 "vless://YOUR-UUID@your_IP:443?encryption=none&security=reality&sni=www.microsoft.com&fp=chrome&pbk=YOUR-PASSWORD-PUBLIC-KEY&sid=YOUR-SHORT-ID&type=tcp&flow=xtls-rprx-vision#My-Xray-Server"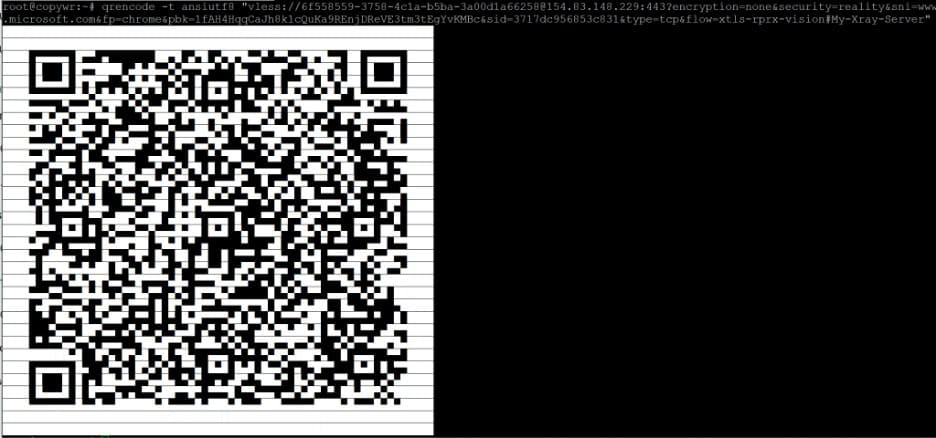
Kopjoni PNG-në në kompjuterin tuaj me scp, ekzekutojeni nga terminali i kompjuterit tuaj (ose PowerShell në Windows), jo nga serveri:
scp root@your_IP:~/vless-client.png .Lidhja nga Windows
Çdo gjë në këtë seksion ndodh në PC-në tuaj Windows, jo përmes SSH - klienti duhet të funksionojë në pajisjen që do të përdorë në të vërtetë proxy-n.
Instalo v2rayN
Merrni asetin .zip të Windows 64-bit (një ndërtim i pavarur nuk ka nevojë për një kohë ekzekutimi të veçantë .NET që nga versionet e fundit të v2rayN), ekstraktojeni atë kudo dhe ekzekutoni v2rayN.exe.
Importo serverin
Kopjoni lidhjen vless:// të ndërtuar në Seksionin 7 në kujtesën tuaj të përkohshme (ose kopjoni QR PNG me scp dhe hapeni atë), pastaj në v2rayN zgjidhni Serverat dhe më pas Importoni URL-në masive nga kujtesa e përkohshme (ose skanoni kodin QR përmes skanerit të integruar). Profili i ri i serverit shfaqet në listë me etiketën që keni vendosur pas #.
Klikoni me të djathtën mbi profilin dhe zgjidheni si aktiv, pastaj aktivizoni proxy-n e sistemit (ose modalitetin TUN, për drejtimin e të gjithë makinës) nga shiriti i veglave të dritares kryesore.
Duke u lidhur nga Android
Çdo gjë këtu ndodh në pajisjen tuaj Android, jo nëpërmjet SSH.
Instalo v2rayNG
v2rayNG është homologu i v2rayN për Android, nga i njëjti mirëmbajtës, dhe është klienti Xray më i përdorur në Android. Instalojeni atë nga Google Play ose shkarkoni APK-në direkt nga faqja e lëshimeve të projektit nëse Play nuk është i disponueshëm në rajonin tuaj:
Importo serverin
Hapni v2rayNG, prekni butonin + në pjesën e sipërme djathtas dhe zgjidhni Importo konfigurimin nga Clipboard pasi të keni kopjuar lidhjen vless://, ose Skano kodin QR dhe drejtoje kamerën nga PNG-ja e gjeneruar në Seksionin 7. Prekni profilin e importuar për ta zgjedhur atë, pastaj prekni butonin e rrumbullakët të lidhjes në pjesën e poshtme. Android do të kërkojë leje VPN herën e parë - miratojeni atë për të krijuar tunelin.
Duke u lidhur nga iOS
Çdo gjë këtu ndodh në iPhone ose iPad tuaj, jo nëpërmjet SSH. Udhëzimet e Apple App Store nënkuptojnë që klientët Xray/VLESS në iOS janë zakonisht aplikacione falas, por herë pas here me pagesë, të pavarura dhe jo një veçori e integruar në sistem.
Instaloni një klient të aftë për realitetin
Streisand është një klient falas dhe me burim të hapur që mbështet VLESS me Reality, së bashku me disa protokolle të tjera. Kërkojeni në App Store ose hapni këtë link.
Katalogët e App Store ndryshojnë sipas vitrinës/rajonit dhe mund të ndryshojnë me kalimin e kohës; nëse Streisand nuk është e dukshme në dyqanin tuaj, alternativat me mbështetje për VLESS+Reality përfshijnë Happ, V2Box dhe V2rayTun — kërkoni në App Store për cilindo që është i disponueshëm për llogarinë tuaj.
Importo serverin
Kopjoni lidhjen vless:// në kujtesën tuaj, hapni klientin dhe përdorni opsionin Shto nga kujtesa (ose ekuivalentin "import"), ose skanoni kodin QR nga Seksioni 7 me skanerin e integruar të klientit. Aktivizoni profilin e ri; iOS do t'ju kërkojë leje për konfigurimin e VPN-së herën e parë, të cilën do t'ju duhet ta miratoni nëpërmjet Face ID, Touch ID ose kodit tuaj të kalimit.
Verifikimi i lidhjes
Me tunelin aktiv nga Seksioni 8, 9 ose 10, kthehuni te pajisja juaj (jo te seanca SSH) dhe hapni çdo kontrollues "cila është IP-ja ime" në një shfletues — adresa e shfaqur duhet të përputhet me adresën tuaj IP të VPS-së.
Për të verifikuar nga ana e serverit, kontrolloni ditarin systemd për aktivitetin e lidhjes dhe konfirmoni një seancë TCP të krijuar në portin 443:
journalctl -u xray -n 50 --no-pager
ss -tnp | grep ':443'
Në nivelin e parazgjedhur të regjistrit "paralajmërim", Xray nuk printon shumë rreth lidhjeve individuale; nëse keni nevojë të shihni më shumë detaje gjatë zgjidhjes së problemeve, vendosni përkohësisht "loglevel": "info" në config.json dhe rinisni shërbimin, pastaj kthejeni përsëri në paralajmërim pasi gjërat të funksionojnë.
Referenca:
|
Fushë |
vlerë |
|
Adresa |
adresa publike IP e VPS-së tuaj |
|
Port |
443 (e njëjta portë u hap në Seksionin 2) |
|
UUID / id |
UUID-JUAJ-KËTU — gjeneruar në Seksionin 4 me uuid me rreze X |
|
Rrjedhë |
xtls-rprx-vision — duhet të përputhet në të dyja anët |
|
Siguri |
realitet |
|
SNI / Emri i serverit |
Emri i hostit të synuar i testuar në Seksionin 4, p.sh. www.microsoft.com |
|
Gjurmë gishtash (fp) |
krom — një gjurmë gishtash uTLS e mbështetur; duhet të vendoset në klient |
|
Çelësi Publik / pbk |
Vlera e fjalëkalimit nga xray x25519 — kurrë PrivateKey |
|
ID e shkurtër / sid |
Gjeneruar me openssl rand -hex 8; duhet të përputhet me një vlerë në shortIds |
Përfundim
Ndjekja e këtij udhëzuesi e lë VPS-në tuaj të ekzekutojë serverin e vet Xray VLESS+Reality, të maskuar si trafik i zakonshëm HTTPS në një faqe interneti të vërtetë, pa domen dhe pa certifikatë për t'u mirëmbajtur. Shërbimi funksionon si njësia systemd xray dhe i mbijeton një rinisjeje pa asnjë veprim nga ana juaj.
Shtoni klientë të rinj në çdo kohë duke shtuar një objekt tjetër në vargun e përdoruesve në config.json me një UUID të ri nga xray uuid dhe një etiketë të veçantë email-i, pastaj duke rinisur shërbimin (systemctl restart xray) dhe duke ndërtuar lidhjen e vet të ndarjes për atë përdorues nga Seksioni 7. UUID-të e ndara për person ose pajisje bëjnë të mundur revokimin e njërit pa shqetësuar askënd tjetër.
Disa zakone që ia vlen t'i ndiqni pasi serveri të jetë në punë:
- Mbajeni Xray të azhurnuar. Riekzekutoni periodikisht skriptin e instalimit nga Seksioni 3 - ai përditëson një instalim ekzistues - dhe mbani aplikacionet e klientit të azhurnuara gjithashtu, duke pasur parasysh sjelljen e minClientVer të përmendur në Seksionin 5.
- Krijo një kopje rezervë të skedarit config.json diku privat jashtë serverit. Ai përmban çelësin privat Reality të serverit dhe UUID-in e çdo klienti; humbja e tij do të thotë rigjenerim i kredencialeve për çdo pajisje.
- Anuloni menjëherë pajisjet e humbura. Hiqni hyrjen përkatëse nga tabela e përdoruesve në config.json dhe rinisni shërbimin.
Nëse lidhja nuk funksionon, kontrolloni me radhë:
- statusi i shërbimit (systemctl status xray --no-pager) dhe ditari (journalctl -u xray -n 50 --no-pager)
- rregullat e firewall-it (statusi ufw — porti 443/tcp duhet të jetë i hapur)
- që porti 443 nuk është i lidhur tashmë nga një shërbim tjetër (ss -lntp | grep ':443' duhet të tregojë vetëm rrezet X)
- që UUID, çelësi publik, ID-ja e shkurtër, SNI dhe rrjedha në klient përputhen saktësisht me config.json — një karakter i vetëm i papërputhshëm dështon në shtrëngimin e dorës në heshtje.
- vetë objektivi i Reality, me ping tls me rreze X :443, në rast se faqja e internetit ka ndryshuar konfigurimin e saj TLS
Po e krahasoni Xray me opsionet e tjera? Shihni Udhëzuesin e Vendosjes së Serverit AmneziaWG dhe Si të konfiguroni VPN Wireguard në serverin tuaj për alternativa të bazuara në WireGuard, ose konfigurimin Hysteria2 dhe TUIC për dy protokolle të tjera rezistente ndaj censurës të ndërtuara për rrjete me humbje ose shumë të filtruara. Nëse ju nevojitet vetëm një proxy i thjeshtë në vend të një konfigurimi të plotë tunelimi, konfigurimi 3proxy në CentOS/ArchLinux është një alternativë shumë më e lehtë, dhe konfigurimi më i vjetër i serverit VPN në Linux: PPTP apo OpenVPN? mbulon protokollet që janë më të thjeshta për t'u konfiguruar, por shumë më të lehta për t'u zbuluar dhe bllokuar nga DPI. Për forcimin e përgjithshëm të serverit pasi proxy është aktiv, shihni Përdoruesit e Linux: Menaxhimi dhe Lejet.
