


وڌيڪ ۽ وڌيڪ ماڻهو ادا ڪيل، تيار ڪيل خدمتن تي ڀروسو ڪرڻ بدران پنهنجو VPN هلائي رهيا آهن: اهو سستو آهي، رازداري لاءِ بهتر آهي، ۽ توهان کي سرور جو مڪمل ڪنٽرول ڏئي ٿو. جارحاڻي نيٽ ورڪ بلاڪنگ وارن علائقن لاءِ سڀ کان وڌيڪ اثرائتي اختيارن مان هڪ AmneziaWG آهي، جيڪو Amnezia پروجيڪٽ پاران WireGuard جي مٿان تيار ڪيل هڪ پروٽوڪول آهي.
ڪلاسڪ وائر گارڊ تيز ۽ قابل اعتماد آهي، پر ان ۾ هڪ مقرر پيڪٽ جي جوڙجڪ ۽ هڪ اڳڪٿي لائق هٿ ملائڻ آهي، جنهن کي DPI (ڊيپ پيڪٽ انسپيڪشن) سسٽم قابل اعتماد طور تي فنگر پرنٽ ۽ بلاڪ ڪري سگهن ٿا. AmneziaWG هن کي حل ڪري ٿو: اهو عام وائر گارڊ ڪنيڪشن ۾ جنڪ پيڪٽ شامل ڪري ٿو، هيڊرز کي بي ترتيب ڪري ٿو، ۽ هٿ ملائڻ وارن فيلڊز جي سائيز کي تبديل ڪري ٿو - تنهن ڪري وائر گارڊ جو خاصيت وارو دستخط غائب ٿي ويندو آهي ۽ ٽرئفڪ هاڻي عام UDP ٽرئفڪ کان ڌار نه هوندو آهي.
اڳ ۾ ئي هڪ ڪلاسيڪل سرنگ هلائي رهيا آهيو ۽ سوچي رهيا آهيو ته ڇا اهو سوئچ ڪرڻ جي لائق آهي؟ ان جو مقابلو لينڪس تي VPN سرور سيٽ اپ ۾ هڪ سادي OpenVPN/PPTP سيٽ اپ سان ڪريو: PPTP يا OpenVPN?، يا پنهنجي سرور تي Wireguard VPN ڪيئن سيٽ اپ ڪجي ۾ vanilla WireGuard (ڪو به obfuscation) سان ڪريو.
هي گائيڊ هٿ سان هڪ AmneziaWG سرور سيٽ ڪري ٿو، بغير ڊاڪر يا ويب پينل جي - VPS تي سڀ کان ننڍو ممڪن فوٽ پرنٽ، مڪمل طور تي ڪمانڊ لائن مان ترتيب ڏنل. اهو سڀ کان هلڪو وزن وارو آپشن آهي ۽ بجيٽ VPS تي سٺو ڪم ڪري ٿو، ڇاڪاڻ ته ان کي ڪنهن به GUI، ڪنهن به ڊيٽابيس، ۽ ڪنهن به ريورس پراڪسي جي ضرورت ناهي. هيٺ ڏنل مثال سرور هڪ پلیس هولڊر IP پتو استعمال ڪري ٿو - ان کي پنهنجي VPS جي پتي سان تبديل ڪريو جتي به اهو ظاهر ٿئي ٿو.
توهان کي ڇا جي ضرورت پوندي: Ubuntu 22.04/24.04 يا Debian 11/12 تي هلندڙ VPS، روٽ رسائي، ۽ توهان جي VPS جو IP پتو. ڊومين نالو گهربل ناهي — AmneziaWG سرٽيفڪيٽ استعمال نٿو ڪري، تنهن ڪري تجديد ڪرڻ لاءِ ڪجهه به ناهي ۽ DPI لاءِ TLS هٿ ملائڻ جي طور تي پرچم ڪرڻ لاءِ ڪجهه به ناهي.
ڇا توهان وٽ اڃا تائين سرور ناهي؟ ڏسو سرور ڪيئن آرڊر ڪجي
سرور سان ڳنڍجي رهيو آهي
ونڊوز (پٽي)
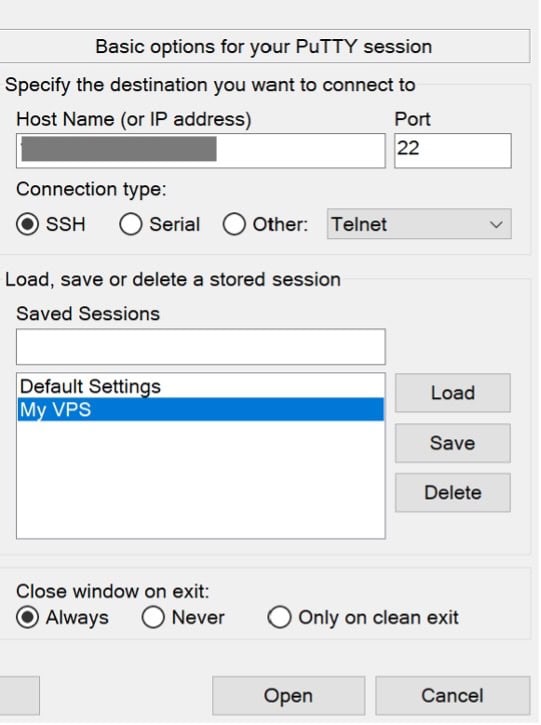
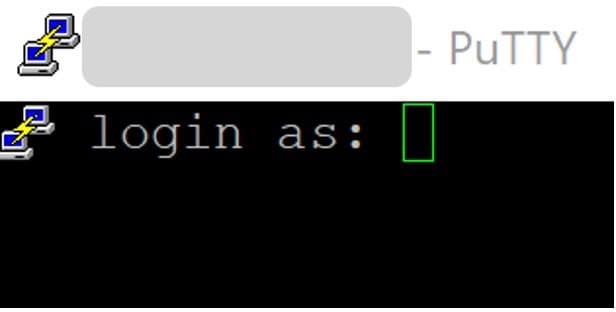
PuTTY کوليو، هوسٽ نيم فيلڊ ۾ پنهنجو VPS IP پتو داخل ڪريو، پورٽ کي 22 تي سيٽ ڪريو، ۽ توهان جي VPS فراهم ڪندڙ جي اي ميل ڪيل پاسورڊ استعمال ڪندي روٽ طور لاگ ان ٿيو.
سرور جو IP پتو: توهان جو IP پتو
لاگ ان: روٽ جي طور تي
پاسورڊ: توهان جو پاسورڊ
1. PuTTY کوليو، هوسٽ نيم فيلڊ ۾ پنهنجو VPS IP پتو داخل ڪريو.
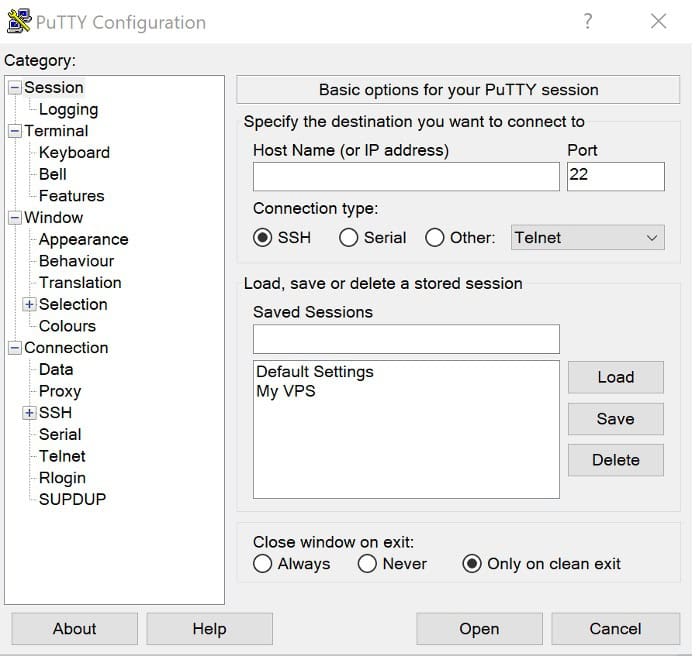
2. پورٽ کي 22 تي سيٽ ڪريو.
3. روٽ جي طور تي لاگ ان داخل ڪريو.
4. توهان جي VPS فراهم ڪندڙ توهان کي اي ميل ڪيل پاسورڊ استعمال ڪندي.
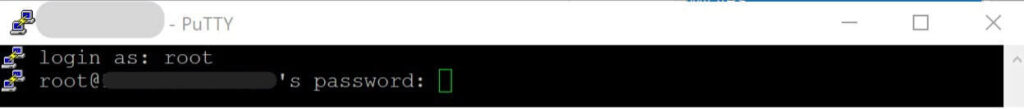
نتيجو هن ريت هجڻ گهرجي:
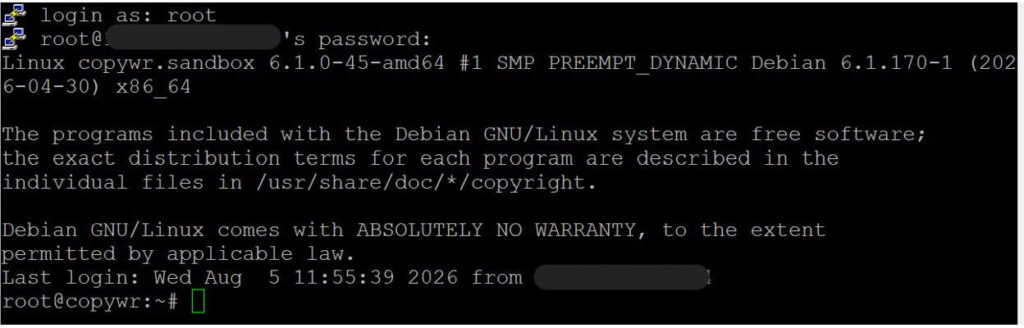
PuTTY/SSH ذريعي ڳنڍڻ جي تفصيلي هدايت لاءِ، ڏسو SSH ذريعي لينڪس سرور سان ڪيئن ڳنڍجي.
لينڪس / ميڪ او ايس (ٽرمينل)
ssh root@YOUR_SERVER_IPهيٺ ڏنل سڀئي حڪم سرور تي هلايا ويندا آهن، انهي ساڳئي SSH سيشن ۾ - جيڪو سيڪشن 2 کان 5 تائين پکڙيل آهي، انهي سان گڏ سيڪشن 9 ۾ سرور-سائڊ چيڪ. سيڪشن 6-8 (VPN ڪلائنٽ کي انسٽال ڪرڻ ۽ ترتيب ڏيڻ) توهان جي پنهنجي ونڊوز/macOS/Linux ڊوائيس تي ٿئي ٿو، ڇاڪاڻ ته اهو ڊوائيس آهي جنهن تي VPN کي هلائڻ جي ضرورت آهي؛ انهن مان هر هڪ سيڪشن واضح طور تي ٻڌائي ٿو ته ڪهڙيون لائينون، جيڪڏهن ڪا آهن، اڃا تائين سرور کي ڇڪينديون آهن.
سرور تيار ڪرڻ
سسٽم کي اپڊيٽ ڪريو
ڪجھ به انسٽال ڪرڻ کان اڳ، پيڪيج لسٽ کي ريفريش ڪريو ۽ انسٽال ٿيل پيڪيجز کي اپڊيٽ ڪريو:
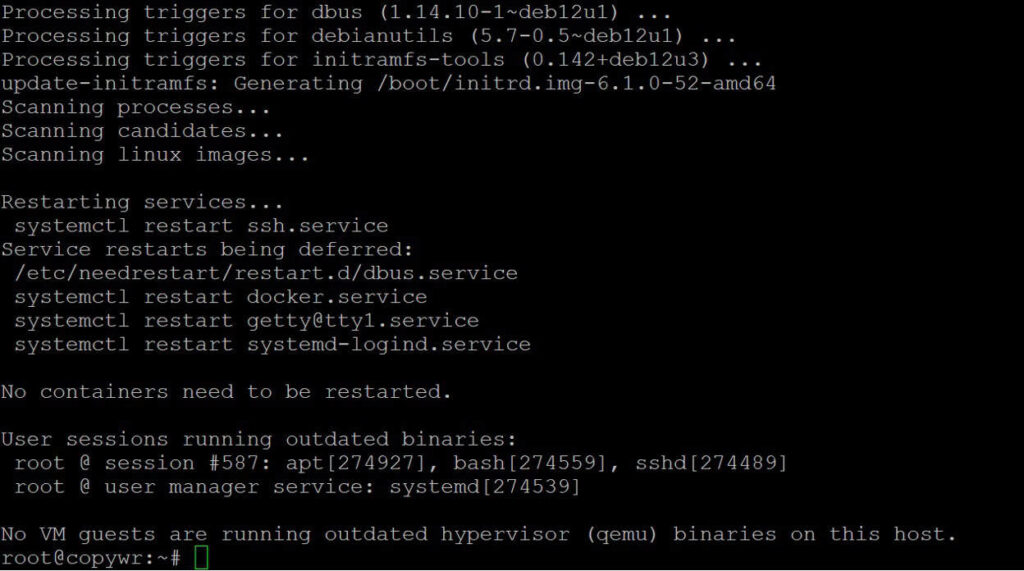
apt update -y && apt upgrade -yجيڪڏهن هي ڪرنل کي اپ گريڊ ڪري ٿو، ته پوءِ سيڪشن 3 ۾ AmneziaWG ڪرنل ماڊيول ٺاهڻ کان اڳ ريبوٽ ڪريو، ٻي صورت ۾ DKMS غلط ڪرنل هيڊرز جي خلاف ٺاهي سگھي ٿو ۽ ماڊيول لوڊ ٿيڻ ۾ ناڪام ٿيندو. (apt تي ريفريشر ۽ لينڪس پيڪيج مئنيجر ڪيئن ڪم ڪن ٿا، لينڪس پيڪيج مئنيجر ڏسو .) چيڪ ڪريو:
cat /var/run/reboot-required
IP فارورڊنگ کي فعال ڪريو
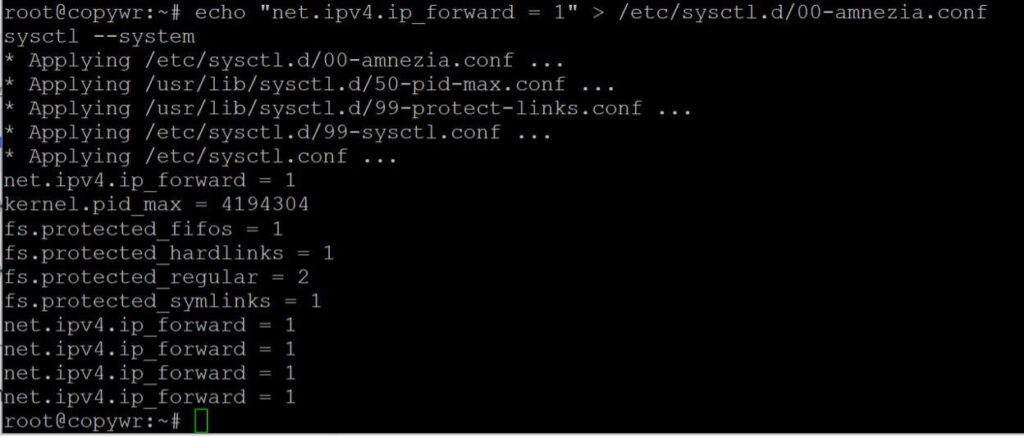
هي سيٽنگ سرور کي ڪلائنٽ جي پيڪٽس کي انٽرنيٽ تي فارورڊ ڪرڻ جي اجازت ڏئي ٿي - ان کان سواءِ، سرنگ مٿي ايندي پر ان مان ڪا به ٽرئفڪ نه گذرندي.
echo "net.ipv4.ip_forward = 1" > /etc/sysctl.d/00-amnezia.conf
sysctl --system
پهرين حڪم هڪ وقف ٿيل ڪنفگ فائل ٺاهي ٿو؛ ٻيو سرور کي ريبوٽ ڪرڻ کان سواءِ ان کي لاڳو ڪري ٿو.
فائر وال (UFW) کي ترتيب ڏيو
UFW قاعدن بابت وڌيڪ لاءِ، لينڪس تي فائر وال کي ترتيب ڏيڻ ڏسو.
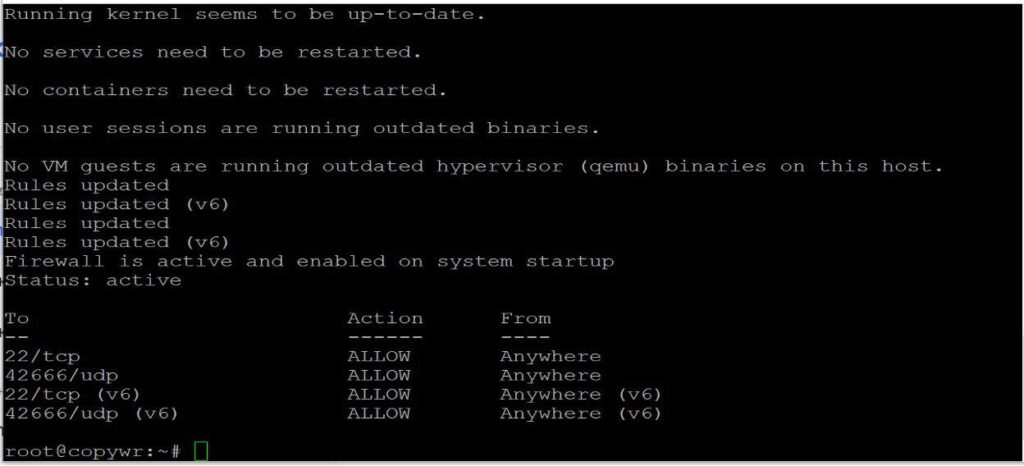
ٻہ پورٽ کوليو جيڪي توهان کي گهربل هوندا: SSH لاءِ 22/tcp (هن قاعدي کي ڇڏي ڏيو ۽ توهان کي سرور تائين رسائي وڃائڻ جو خطرو آهي) ۽ 42666/udp، پورٽ جيڪو AmneziaWG ٻڌندو.
apt install ufw -y
ufw allow 22/tcp
ufw allow 42666/udp
ufw --force enable
ufw status
ٻئي قاعدا ufw اسٽيٽس آئوٽ پُٽ ۾ ALLOW طور ڏيکارڻ گهرجن.
AmneziaWG انسٽال ڪرڻ
ڊيبين سڌو سنئون اوبنٽو طرز جي پي پي اي کي سپورٽ نٿو ڪري، تنهن ڪري ريپوزٽري کي ايڊ-ايپٽ-ريپوزٽري جي بدران هٿ سان شامل ڪرڻو پوندو. هي اوبنٽو تي به ساڳئي طريقي سان ڪم ڪري ٿو.
دستي طور تي مخزن شامل ڪريو
echo "deb [arch=amd64] https://ppa.launchpadcontent.net/amnezia/ppa/ubuntu jammy main" > /etc/apt/sources.list.d/amnezia.listGPG سائننگ ڪي شامل ڪريو
ختم ٿيل apt-key ڪمانڊ جي بدران dearmored keyring فائل استعمال ڪريو، ۽ PPA جي حقيقي سائننگ ڪي (فنگر پرنٽ 75C9DD72C799870E310542E24166F2C257290828) حاصل ڪريو:
apt install -y gnupg2
gpg --keyserver keyserver.ubuntu.com --recv-keys 57290828
gpg --export 57290828 | tee /usr/share/keyrings/amnezia.gpg > /dev/null
echo "deb [arch=amd64 signed-by=/usr/share/keyrings/amnezia.gpg] https://ppa.launchpadcontent.net/amnezia/ppa/ubuntu jammy main" > /etc/apt/sources.list.d/amnezia.list
اپڊيٽ ۽ انسٽال ڪريو
apt update
apt install -y amneziawg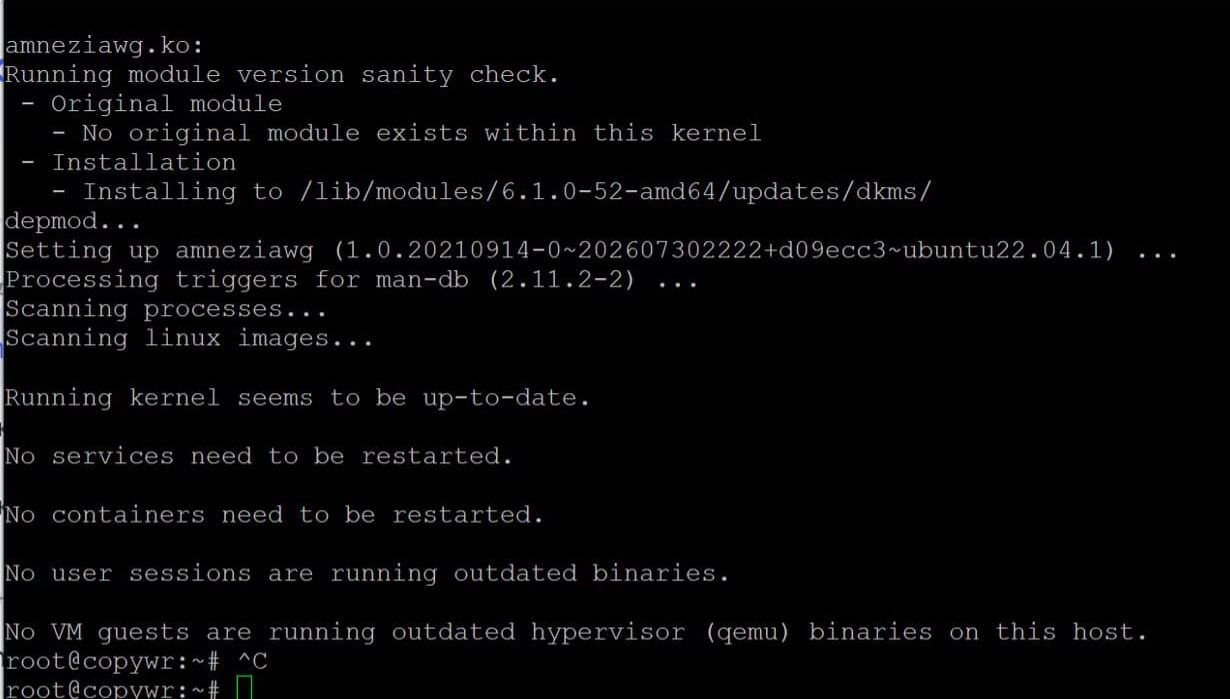
لوڊ ٿيل ماڊيول جي تصديق ڪريو
modprobe amneziawg
lsmod | grep amnezia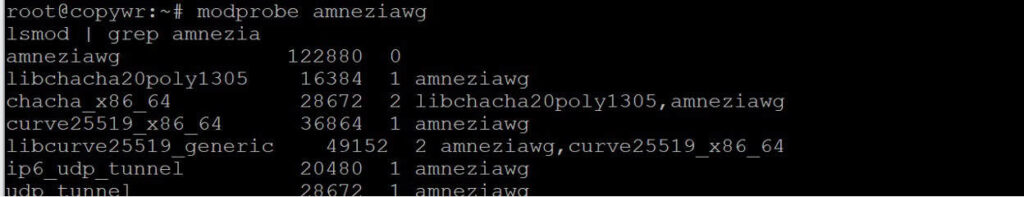
سرور ۽ ڪلائنٽ جي ترتيب پيدا ڪرڻ
مددگار يوٽيلٽيز انسٽال ڪريو
qrcode انحصار انسٽال ڪريو، پوءِ هڪ وقف ٿيل ڪم ڪندڙ ڊاريڪٽري ٺاهيو ۽ ان ۾ ڪميونٽي ڪنفگ-جنريٽر اسڪرپٽ ڊائون لوڊ ڪريو:
apt install -y python3-qrcode
mkdir -p ~/awg && cd ~/awg
wget -O awgcfg.py \
  https://gist.githubusercontent.com/remittor/8c3d9ff293b2ba4b13c367cc1a69f9eb/raw/awgcfg.py
جيڪڏهن python3-qrcode توهان جي ڊسٽرو جي ريپوز تي موجود نه آهي، ته پوءِ pip3 install qrcode --break-system-packages تي واپس وڃو (هي فليگ Debian 12+/Ubuntu 24.04 تي گهربل آهي، جيڪو ڊفالٽ طور تي غير منظم پائپ انسٽال کي بلاڪ ڪري ٿو). ٻئي انسٽال نه هلايو - هڪ چونڊيو.
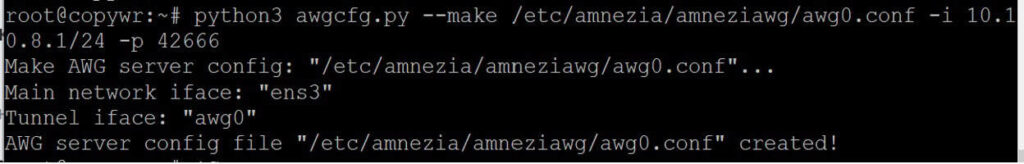
سرور جي ترتيب ٺاھيو
/etc/amnezia/amneziawg/awg0.conf ٺاهيو. توهان سرنگ جي اندروني سب نيٽ ۽ UDP پورٽ کي انهن جي ڊفالٽ تي ڇڏي سگهو ٿا يا پنهنجو پاڻ سيٽ ڪري سگهو ٿا:
python3 awgcfg.py --make /etc/amnezia/amneziawg/awg0.conf \
  -i 10.10.8.1/24 -p 42666
-i جھنڊو سرنگ جي اندروني نيٽ ورڪ ايڊريس ۽ ماسڪ کي سيٽ ڪري ٿو؛ -p سرور جي UDP پورٽ کي سيٽ ڪري ٿو (ساڳيو جيڪو قدم 2.3 ۾ کوليو ويو هو).
ڪلائنٽ-ڪنفگ ٽيمپليٽ ٺاهيو
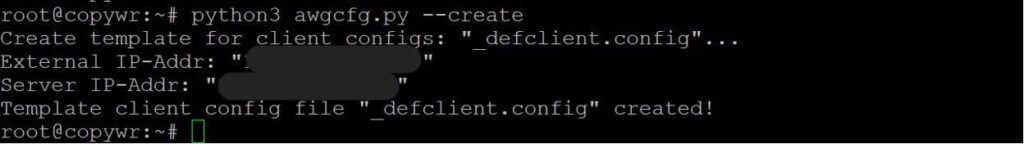
python3 awgcfg.py --createهي هڪ ٽيمپليٽ کي ساڳئي فولڊر ۾ محفوظ ڪري ٿو جنهن مان انفرادي ڪلائنٽ ڪنفگ ٺاهيا ويا آهن - ان ۾ اڳ ۾ ئي سرور جي پبلڪ ڪي، ان جو IP پتو، ۽ اوبفسڪيشن پيرا ميٽرز (Jc، Jmin، Jmax، S1، S2، H1–H4) شامل آهن جيڪي AmneziaWG کي سادي وائر گارڊ کان ڌار ڪن ٿا.
گراهڪ شامل ڪريو
هر ڊوائس لاءِ هڪ داخلا ٺاهيو - نالو ڪجهه به ٿي سگهي ٿو، مثال طور ڊوائيس جو نالو:
python3 awgcfg.py -a "laptop"
python3 awgcfg.py -a "phone"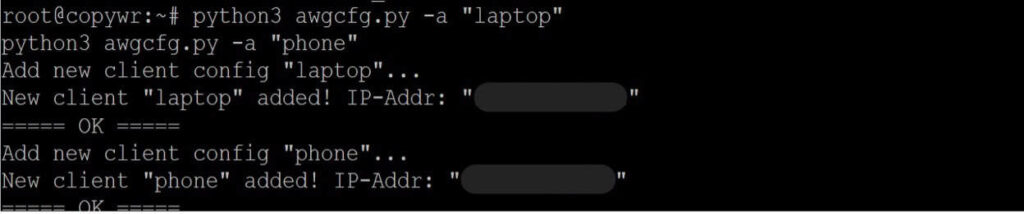
ڪلائنٽ فائلون ۽ QR ڪوڊ ٺاهيو
python3 awgcfg.py -c -q~/awg فولڊر ۾ هاڻي laptop.conf ۽ phone.conf جهڙيون فائلون هونديون، ان سان گڏ ملندڙ PNG QR ڪوڊ جيڪي توهان سڌو سنئون موبائل ايپ ۾ اسڪين ڪري سگهو ٿا.
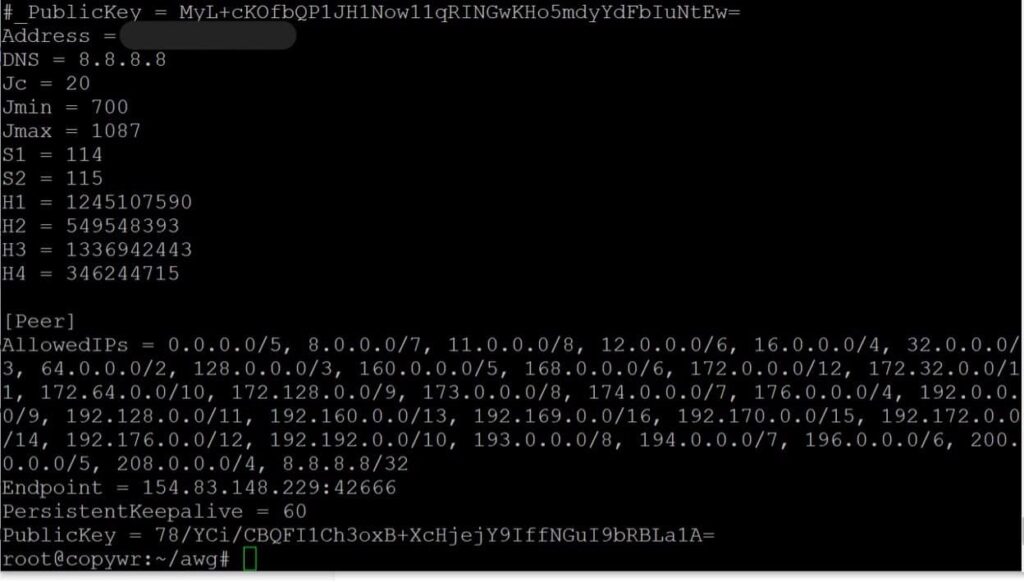
~/awg فولڊر ۾ هاڻي laptop.conf ۽ phone.conf جهڙيون فائلون هونديون، ان سان گڏ ملندڙ PNG QR ڪوڊ جيڪي توهان سڌو سنئون موبائل ايپ ۾ اسڪين ڪري سگهو ٿا.
سروس شروع ڪرڻ ۽ آٽو اسٽارٽ کي فعال ڪرڻ
awg0 انٽرفيس کي کوليو ۽ ان کي ريبوٽ تي خودڪار طريقي سان شروع ٿيڻ جي قابل بڻايو:
systemctl enable --now awg-quick@awg0
systemctl restart [email protected]
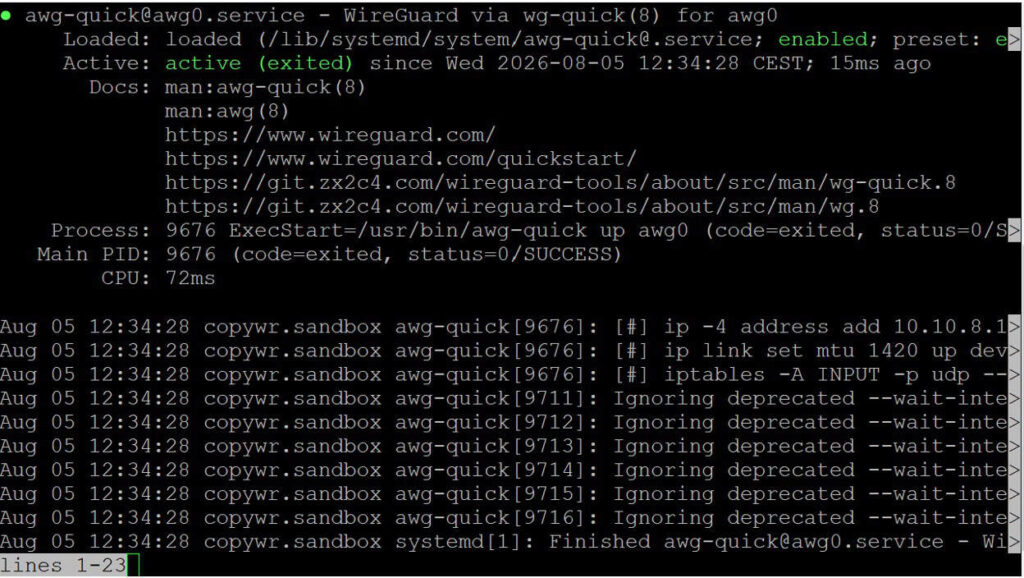
systemctl status [email protected]
اسٽيٽس کي بوٽ تي يونٽ کي فعال ڪرڻ سان فعال (ٻاهر نڪتو) ڏيکارڻ گهرجي. جيڪڏهن ڪنسول "هنگ" ٿيڻ لڳي ٿو ۽ لاگ ڏيکاري ٿو، ٻاهر نڪرڻ لاءِ Q کي دٻايو.
فعال ساٿين ۽ في-پير ٽرئفڪ جي فهرست چيڪ ڪريو:
awg show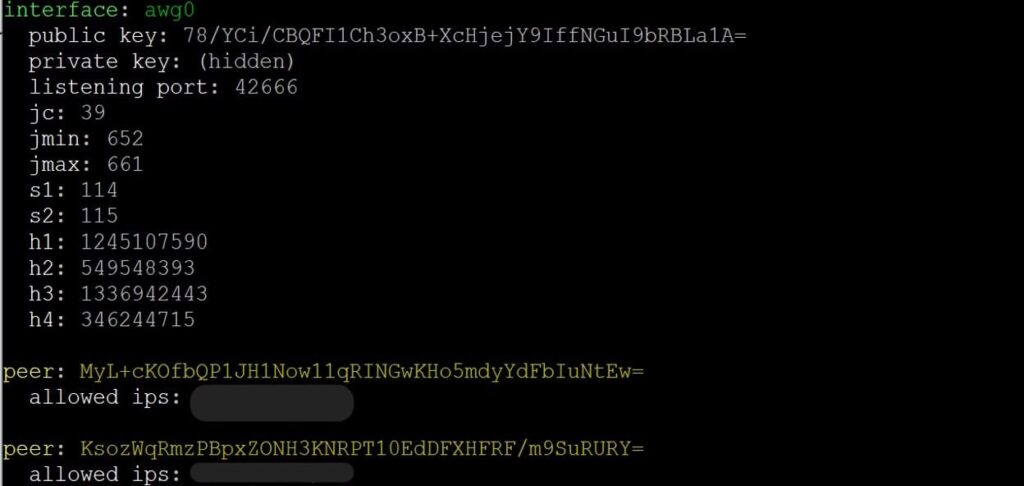
ونڊوز کان ڳنڍجي رهيو آهي
هن سيڪشن ۾ سڀ ڪجهه توهان جي ونڊوز پي سي تي ٿئي ٿو، SSH تي نه - VPN ڪلائنٽ کي ان ڊوائيس تي انسٽال ڪرڻو پوندو جيڪو اصل ۾ سرنگ استعمال ڪندو. سرور کي ڇهندڙ واحد قدم 6.2 ۾ scp ڊائون لوڊ آهي، ۽ اهو ڪمانڊ به توهان جي پي سي تي ٽائيپ ڪيو ويندو آهي، هڪ فائل کي ڇڪيندو آهي جيڪو سرور اڳ ۾ ئي سيڪشن 4 ۾ ٺاهي چڪو آهي.
ڪسٽمر کي انسٽال ڪريو
AmneziaWG وٽ هڪ وقف ٿيل ونڊوز ايپ آهي - ان جو انٽرفيس معياري وائر گارڊ ڪلائنٽ جي آئيني ۾ آهي پر اهو obfuscation پيرا ميٽرز کي سمجهي ٿو. پروجيڪٽ جي سرڪاري مخزن مان انسٽالر ڊائون لوڊ ڪريو:
https://github.com/amnezia-vpn/amneziawg-windows-client/releases
مٿي ڏنل لنڪ ونڊوز ڪلائنٽ جي رليز پيج تي رکيل آهي - اتان کان جديد .msi/.exe اثاثو ڊائون لوڊ ڪريو. هي هڪ صفحو آهي جيڪو توهان جي برائوزر ۾ کولڻ لاءِ آهي، نه ته ٽرمينل ۾ پيسٽ ڪرڻ لاءِ ڪو حڪم.
انسٽالر هلايو ۽ سيٽ اپ وزرڊ ذريعي قدم کڻو؛ ڊفالٽ کي تبديل ڪرڻ جي ضرورت ناهي.
ترتيب درآمد ڪريو
سرور کان ڪلائنٽ ڪنفگ فائل کي پنهنجي ڪمپيوٽر تي ڪاپي ڪريو — سڀ کان آسان طريقو scp آهي، جيڪو توهان جي ڪمپيوٽر تي PowerShell ۾ هلايو، سرور تي نه:
scp root@YOUR_SERVER_IP:~/awg/laptop.conf .AmneziaWG ايپ ۾، "Import tunnel(s) from file" تي ڪلڪ ڪريو، laptop.conf چونڊيو، ۽ نئين سرنگ جي اڳيان ٽوگل کي آن ڪريو.
macOS کان ڳنڍڻ
ٻه سپورٽ ٿيل آپشن موجود آهن:
- AmneziaWG (ميڪ ايپ اسٽور): هڪ هلڪو ڪلائنٽ، جيڪو macOS 12 ۽ بعد ۾ ڪم ڪري ٿو. ايپ اسٽور ۾ "AmneziaWG" ڳوليو، ان کي انسٽال ڪريو، پوءِ "Import tunnel(s) from file" استعمال ڪريو ۽ پنهنجي .conf فائل چونڊيو - ونڊوز ڪلائنٽ وانگر ساڳيو ڪم فلو.
- AmneziaVPN (مڪمل ايپ، macOS 14+): جيڪڏهن توهان هلڪي وزن واري AmneziaWG-only ڪلائنٽ جي بدران مڪمل خصوصيتن واري Amnezia ايپ استعمال ڪرڻ پسند ڪندا ته github.com/amnezia-vpn/amnezia-client/releases/latest تان .pkg ڊائون لوڊ ڪريو.
جيڪڏهن ضرورت هجي ته پهريان ڪلائنٽ ڪنفگ کي ڪاپي ڪريو، جيئن قدم 6.2 ۾ آهي:
scp root@YOUR_SERVER_IP:~/awg/laptop.conf .لينڪس کان ڳنڍڻ
لينڪس ڊيسڪ ٽاپ يا ليپ ٽاپ تي توهان وٽ ٻه آپشن آهن:
- GUI: github.com/amnezia-vpn/amnezia-client/releases تان مڪمل AmneziaVPN ڊيسڪ ٽاپ ڪلائنٽ انسٽال ڪريو، پوءِ .conf فائل کي ونڊوز/macOS وانگر درآمد ڪريو.
- CLI، سرور تي استعمال ٿيندڙ ساڳين amneziawg-ٽولز کي استعمال ڪندي (awg / awg-quick):
apt install -y amneziawg
cp laptop.conf /etc/amnezia/amneziawg/awg0.conf
awg-quick up awg0
ڊسڪنيڪٽ ڪرڻ لاءِ هي ڪوڊ هلايو.
awg-quick down awg0 لاگ ان ٿيڻ تي سرنگ کي خودڪار طريقي سان مٿي آڻڻ لاءِ، ان کي سروس طور فعال ڪريو:
systemctl enable --now awg-quick@awg0ڪنيڪشن جي تصديق
سيڪشن 6، 7، يا 8 کان سرنگ فعال ٿيڻ سان، پنهنجي ڊوائيس تي واپس وڃو (SSH سيشن نه) ۽ برائوزر ۾ ڪو به "منهنجو IP ڇا آهي" چيڪر کوليو - ڏيکاريل پتو توهان جي VPS جي IP پتي سان ملندڙ هجڻ گهرجي. SSH سيشن جي اندر کان تصديق ڪرڻ لاءِ، سرور تي awg شو هلايو ۽ تصديق ڪريو ته ڪلائنٽ جو پير تازو هٿ ملائي رهيو آهي ۽ غير صفر ٽرئفڪ ڏيکاري ٿو.
حوالو:
|
جو ميدان |
قدر |
|
ائڊريس |
YOUR_TUNNEL_IP (ڪلائنٽ جو سرنگ اندر پتو، مثال طور 10.10.8.2/32 — جڏهن ڪلائنٽ کي قدم 4.4 ۾ شامل ڪيو ويو ته خودڪار طريقي سان تفويض ڪيو ويندو) |
|
آخري پوائنٽ |
YOUR_SERVER_IP:42666 (سرور جو ٻاهرين IP پتو ۽ UDP پورٽ جنهن سان ڪلائنٽ ڳنڍي ٿو.) |
|
DNS |
8.8.8.8 |
|
جي سي / جي من / جي ميڪس |
هٿ ملائڻ کان اڳ موڪليل "جنڪ" پيڪٽس جو تعداد ۽ سائيز - ڪنيڪشن ٽوڙڻ کان سواءِ سرور ۽ ڪلائنٽ جي وچ ۾ فرق ٿي سگهي ٿو. |
|
S1/S2 |
هٿ ملائڻ واري پيڊنگ فيلڊز جي سائيز - سرور ۽ هر ڪلائنٽ جي وچ ۾ بائيٽ-فار-بائيٽ سان ملائڻ گهرجي. |
|
ايڇ 1- H4 |
پيڪٽ قسم جا هيڊر جيڪي پروٽوڪول کي عام ٽرئفڪ جي طور تي لڪائيندا آهن - انهن کي پڻ بلڪل ملائڻ گهرجي، ۽ هڪ ٻئي کان منفرد هجڻ گهرجي. |
صرف S1/S2 ۽ H1–H4 کي سرنگ جي ٻنهي پاسن تي هڪجهڙا هجڻ گهرجن؛ Jc، Jmin، ۽ Jmax خالص طور تي ان بابت آهن ته هر پاسي پنهنجي ٻاهر نڪرندڙ جنڪ ٽرئفڪ کي ڪيئن پيڊ ڪري ٿو، تنهن ڪري ڪلائنٽ ۽ سرور جا قدر جائز طور تي مختلف ٿي سگهن ٿا، جيئن اهي مٿي ڏنل مثال ۾ آهن.
ٿڪل
هن گائيڊ تي عمل ڪرڻ سان توهان جو VPS پنهنجو AmneziaWG سرور هلائيندو: هڪ WireGuard-مطابقت رکندڙ پروٽوڪول جنهن ۾ ٽرئفڪ جي اوبفسڪيشن آهي جيڪو DPI سسٽم لاءِ عام UDP ٽرئفڪ کان سادي WireGuard جي ڀيٽ ۾ فرق ڪرڻ ۾ خاص طور تي ڏکيو آهي. سروس systemd يونٽ awg-quick@awg0 جي طور تي هلندي آهي ۽ توهان جي طرفان ڪنهن به ڪارروائي کان سواءِ سرور ريبوٽ کان بچي ويندي آهي.
نتيجي ۾ .conf فائلون ۽ QR ڪوڊ ~/awg ۾ نه رڳو ونڊوز ڪلائنٽ سان ڪم ڪن ٿا پر انهن کي اينڊرائيڊ، iOS، macOS، ۽ لينڪس لاءِ AmneziaWG يا Amnezia ايپس، انهي سان گڏ ڪينيٽڪ ۽ اوپن ڊبليو آر ٽي روٽرز ۾ پڻ درآمد ڪري سگهجي ٿو.
ڪنهن به وقت نوان ڪلائنٽ شامل ڪريو قدم 4.4–4.5 کي ورجائي (python3 awgcfg.py -a "name"، پوءِ awgcfg.py -c -q) ۽ systemctl restart [email protected] سان انٽرفيس کي ٻيهر شروع ڪندي.
سرور هلڻ کان پوءِ ڪجھ عادتون جيڪي برقرار رکڻ جي لائق آهن:
- سسٽم کي پيچ ٿيل رکو. وقت بوقت apt update -y && apt upgrade -y کي ٻيهر هلايو، ۽ ڪرنل اپ گريڊ کان پوءِ ريبوٽ ڪريو ته جيئن DKMS نئين ڪرنل جي خلاف amneziawg ماڊيول کي ٻيهر ٺاهي.
- بيڪ اپ ~/awg. اهو هر ڪلائنٽ جي پرائيويٽ ڪي ۽ سرور جي پنهنجي ڪي جوڙو awg0.conf ۾ رکي ٿو؛ ان کي وڃائڻ جو مطلب آهي هر ڊوائيس لاءِ ترتيبون ٻيهر پيدا ڪرڻ.
- گم ٿيل ڊوائيسز کي فوري طور تي رد ڪريو. /etc/amnezia/amneziawg/awg0.conf مان لاڳاپيل [پيئر] بلاڪ کي هٽايو ۽ systemctl restart هلايو. [ايميل محفوظ ٿيل].
جيڪڏهن ڪنيڪشن نه ٿو اچي، ته پوءِ ترتيب سان چيڪ ڪريو:
- سروس جي حيثيت (systemctl جي حيثيت) [ايميل محفوظ ٿيل])
- فائر وال قاعدا (ufw اسٽيٽس - پورٽ 42666/udp کليل هجڻ گهرجي)
- جيڪڏهن انٽرفيس شروع ئي نه ٿئي ته DKMS/ماڊيول اسٽيٽس (dkms اسٽيٽس، lsmod | grep amnezia)
- سرور تي سرگرم ساٿين جي فهرست (awg شو)
- ته ڪلائنٽ ڪنفگ صحيح ٻاهرين سرور IP پتي تي اشارو ڪري ٿو
ڪم ڪرڻ کان اڳ AmneziaWG جو ٻين اختيارن سان مقابلو ڪجي؟ Linux تي VPN سرور سيٽ اپ ڏسو: PPTP يا OpenVPN؟ ۽ پنهنجي سرور تي Wireguard VPN ڪيئن سيٽ اپ ڪجي . جيڪڏهن توهان کي مڪمل VPN سرنگ جي بدران صرف هڪ سادي پراڪسي جي ضرورت آهي، CentOS/ArchLinux تي 3proxy ترتيب هڪ هلڪو متبادل آهي. VPN جي لائيو ٿيڻ کان پوءِ عام سرور سخت ٿيڻ لاءِ، Linux استعمال ڪندڙ ڏسو : انتظام ۽ اجازتون.
