


اڄ، وي پي اين ۽ پراڪسي ٽيڪنالاجي جي طلب وڌي رهي آهي. استعمال ڪندڙ انهن کي محفوظ انٽرنيٽ رسائي، سينسرشپ کي نظرانداز ڪرڻ، ۽ ٻاهرين خطرن کان بچائڻ لاءِ استعمال ڪندا آهن. جڏهن توهان اهڙي سرور سان ڳنڍيندا آهيو، ته توهان جو سمورو ٽرئفڪ هڪ انڪرپٽ ٿيل سرنگ ذريعي سفر ڪندو آهي، ۽ سرور نيٽ ورڪ لاءِ توهان جو گيٽ وي بڻجي ويندو آهي.
اوپن وي پي اين يا وائر گارڊ جهڙا ڪلاسيڪل پروٽوڪول مستحڪم حالتن ۾ سٺو ڪم ڪن ٿا پر اڪثر ڪري خراب ڪنيڪشن تي تيز پيڪٽ نقصان (موبائل نيٽ ورڪ، عوامي وائي فائي، سخت سينسرشپ وارن ملڪن) تي رفتار جي گهٽتائي جو شڪار ٿين ٿا. هي اهو هنڌ آهي جتي جديد پروٽوڪول جهڙوڪ هسٽريا 2 ۽ ٽي يو آءِ سي راند ۾ اچن ٿا. اهي QUIC جي چوٽي تي ٺهيل آهن، جيڪي باقاعده HTTPS (HTTP/3) جي طور تي تيز رفتار، گهٽ دير، ۽ اثرائتي ٽرئفڪ جي ڇڪتاڻ پيش ڪن ٿا.
هسٽريا 2 "بروٽل" الگورتھم استعمال ڪري ٿو، جيڪو موجود بينڊوڊٿ کي جارحاڻي طور تي استعمال ڪري ٿو. TUIC (ورزن 5) گهٽ ۾ گهٽ اوور هيڊ، بهترين UDP سپورٽ، ۽ 0-RTT ڪنيڪشن اسٽيبلشمينٽ جي خاصيت رکي ٿو.
هن آرٽيڪل ۾، اسين Ubuntu/Debian تي سرور سيٽ اپ ڪرڻ ۽ ونڊوز کان ڳنڍڻ بابت ڳالهائينداسين.
توهان کي ڇا جي ضرورت پوندي: Ubuntu 22.04/24.04 يا Debian 12 تي هلندڙ VPS، روٽ رسائي، ۽ سرور جو IP پتو. ڪنهن به ڊومين جي ضرورت ناهي.
سرور سان نڻ
ونڊوز (PuTTY): PuTTY کوليو، هوسٽ طور YOUR_SERVER_IP، پورٽ طور 22 داخل ڪريو، ۽ پنهنجي VPS فراهم ڪندڙ جي اي ميل مان پاسورڊ سان روٽ طور لاگ ان ٿيو.
لينڪس/ميڪ او ايس (ٽرمينل):
ssh root@YOUR_SERVER_IPهيٺ ڏنل سڀئي حڪم سرور تي، ساڳئي سيشن ۾ هلايا ويندا آهن.
سرور جي تياري (Ubuntu / Debian)
IP فارورڊنگ کي فعال ڪريو
هي سرور کي ڪلائنٽ پيڪٽس کي انٽرنيٽ ڏانهن اڳتي وڌائڻ جي اجازت ڏئي ٿو.
nano /etc/sysctl.confپاسورڊ داخل ڪريو يا ٺاهيو (صرف انگريزي اکر ۽ انگ استعمال ڪريو، ڪابه جاءِ نه).
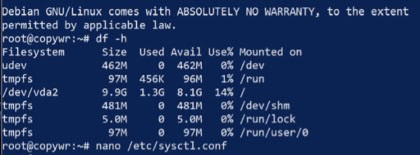
ڳوليو ۽ تبصرو ختم ڪريو (شروع ۾ # هٽايو) يا هيٺ ڏنل لائن شامل ڪريو:
net.ipv4.ip_forward=1
فائل محفوظ ڪريو (Ctrl+O، Enter) ۽ ٻاهر نڪرو (Ctrl+X). ريبوٽ ڪرڻ کان سواءِ تبديليون لاڳو ڪريو:
sysctl -pNAT سيٽ اپ (ماسڪيريڊنگ)
هي سيٽنگ ڪلائنٽ کي توهان جي سرور ذريعي ان جي IP پتي کي استعمال ڪندي انٽرنيٽ تائين رسائي جي اجازت ڏئي ٿي.
پنهنجي ٻاهرين نيٽ ورڪ انٽرفيس جو نالو ڳولهيو (جيڪو انٽرنيٽ جي سامهون آهي):
ip link show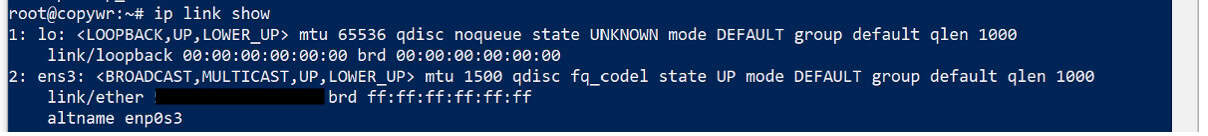
عام طور تي هي eth0، ens3، يا enp1s0 هوندو آهي. ان کي ڪاپي ڪريو يا ياد رکو، پوءِ ماسڪريڊنگ قاعدو iptables ۾ شامل ڪريو — eth0 کي پنهنجي انٽرفيس نالي سان تبديل ڪريو:
iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
iptables ضابطا محفوظ ڪرڻ
سرور ريبوٽ ٿيڻ کان پوءِ قاعدن کي ري سيٽ ٿيڻ کان روڪڻ لاءِ، انهن کي محفوظ ڪرڻ جي ضرورت آهي.
apt update
apt install iptables-persistent -y
netfilter-persistent save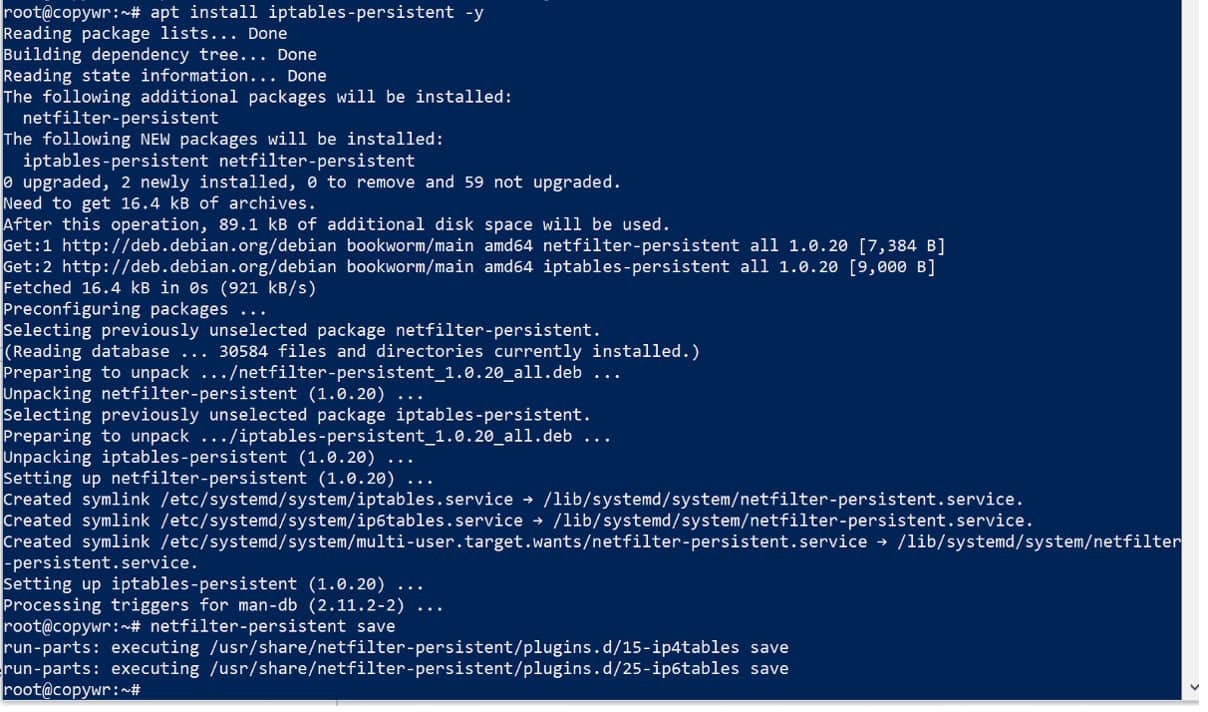
انسٽاليشن دوران توهان کي موجوده IPv4/IPv6 قاعدن کي محفوظ ڪرڻ لاءِ هڪ پرامپٽ نظر اچي سگهي ٿو — ٻئي ڀيرا "ها" جواب ڏيو.
فائر وال سيٽ اپ (UFW)
اسين سڀئي پورٽس کوليندا آهيون جيڪي اسان کي گهربل هوندا، تنهنڪري بعد ۾ هن قدم تي واپس اچڻ جي ڪا ضرورت ناهي: SSH لاءِ 22 (هن کي ڇڏڻ سان توهان سرور کان ٻاهر ٿي ويندا)، Hysteria2 لاءِ 443/udp، ۽ TUIC لاءِ 8443/udp.
apt install ufw -y
ufw allow 22/tcp
ufw allow 443/udp
ufw allow 8443/udp
ufw --force enable
ufw status
ufw اسٽيٽس جي آئوٽ پُٽ ۾ ٽنهي قاعدن کي فعال طور تي لسٽ ڪرڻ گهرجي.
هيسٽريا 2
Hysteria2 سرور انسٽال ڪرڻ
chmod +x hysteria-linux-amd64
mv hysteria-linux-amd64 /usr/local/bin/hysteria
hysteria version
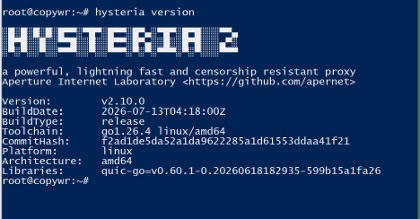
پڪ ڪريو ته ورجن آئوٽ پُٽ بغير ڪنهن غلطي جي ظاهر ٿئي ٿو - هي تصديق ڪري ٿو ته بائنري صحيح طريقي سان ڪم ڪري ٿي.
هڪ خود دستخط ٿيل SSL سرٽيفڪيٽ ٺاهڻ
اسان کي توهان جي ڪمپيوٽر ۽ سرور جي وچ ۾ ٽرئفڪ جي حفاظت لاءِ پنهنجي انڪرپشن ڪيز جي ضرورت آهي. جيئن ته اسان وٽ ڊومين ناهي، اسان هڪ خود دستخط ٿيل سرٽيفڪيٽ ٺاهينداسين جيڪو 365 ڏينهن لاءِ صحيح هوندو. انهي جي ڪري، توهان کي بعد ۾ ڪلائنٽ ۾ "سرٽيفڪيٽ تصديق کي ڇڏي ڏيو" کي فعال ڪرڻ جي ضرورت پوندي.
mkdir -p /etc/hysteria
chmod 755 /etc/hysteria

openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /etc/hysteria/private.key \
  -out /etc/hysteria/cert.crt \
  -subj "/CN=YOUR_SERVER_IP"
ls -la /etc/hysteria/ٻئي cert.crt ۽ private.key درج ٿيڻ گهرجن.
ڪنفگريشن فائل ٺاهڻ
nano /etc/hysteria/config.yamlهيٺ ڏنل پيسٽ ڪريو، YOUR_PASSWORD کي پنهنجي پاسورڊ سان تبديل ڪريو (صرف انگريزي اکر ۽ انگ، ڪابه جاءِ نه):
listen: :443

tls:
  cert: /etc/hysteria/cert.crt
  key: /etc/hysteria/private.key

auth:
  type: password
  password: "YOUR_PASSWORD"

masquerade:
  type: proxy
  proxy:
    url: https://cloudflare.com
    rewriteHost: true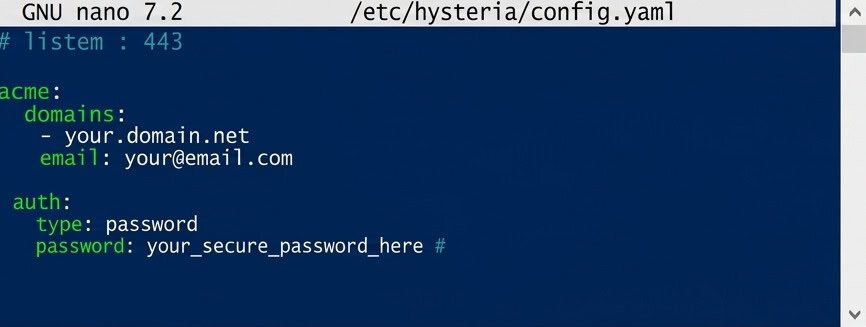
جيڪڏهن ڪو ماڻهو پراڪسي جي نشانين کي ظاهر ڪرڻ بدران، برائوزر ۾ پنهنجو IP پتو کوليندو آهي ته ماسڪريڊ بلاڪ سرور کي هڪ عام ويب سائيٽ وانگر ڏيکاريندو آهي.
محفوظ ڪريو (Ctrl+O، Enter) ۽ ٻاهر نڪرو (Ctrl+X).
آٽو اسٽارٽ سيٽ اپ ڪرڻ
nano /etc/systemd/system/hysteria.service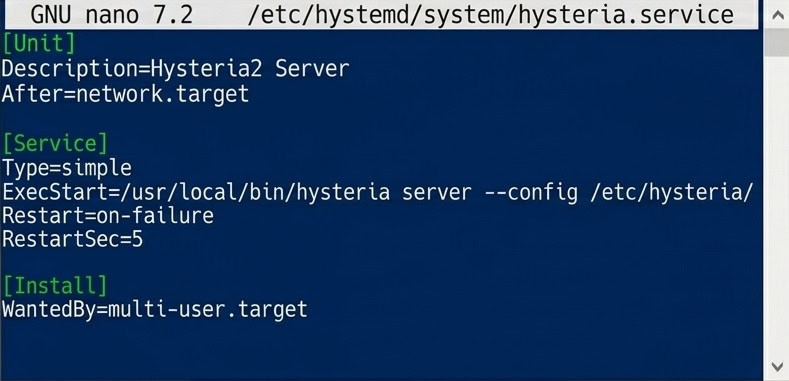
هسٽريا 2 آٽو اسٽارٽ لاءِ سسٽم ڊي يونٽ فائل.
[Unit]
Description=Hysteria2 Server
After=network.target

[Service]
Type=simple
ExecStart=/usr/local/bin/hysteria server --config /etc/hysteria/config.yaml
Restart=on-failure
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now hysteria.service
systemctl status hysteria.service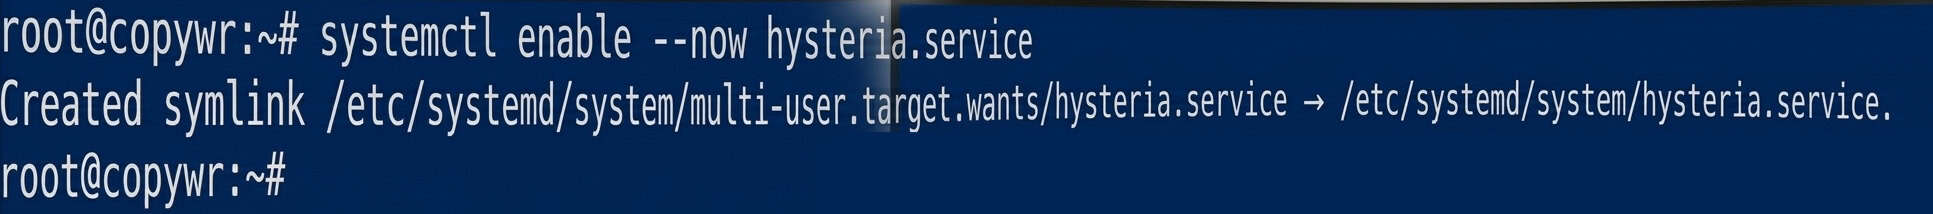
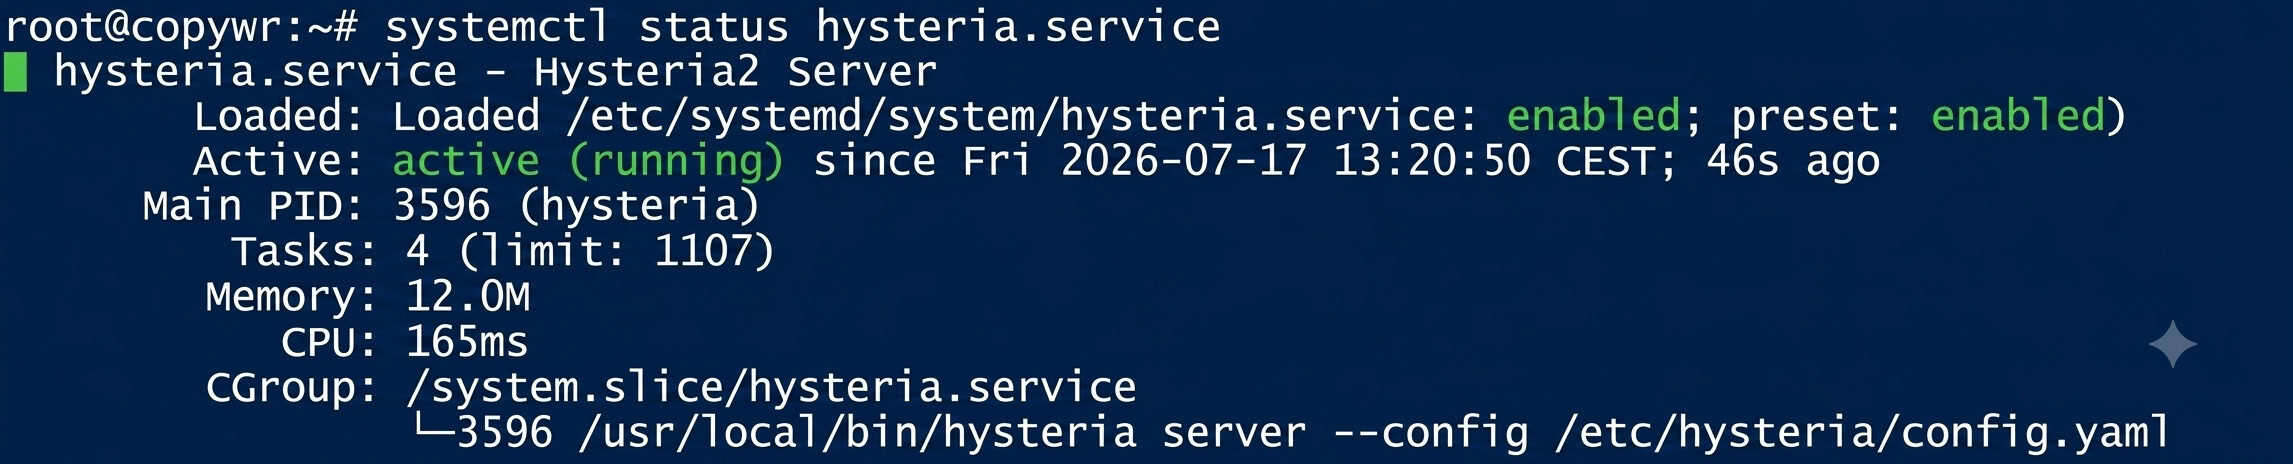
اسٽيٽس کي فعال (هلندڙ) ڏيکارڻ گهرجي. جيڪڏهن ڪنسول لاگ ويو تي "پڪڙيل" آهي، ته ان مان نڪرڻ لاءِ Q کي دٻايو.
ٽي يو آءِ سي وي 5
TUIC ڊائون لوڊ ۽ انسٽال ڪرڻ
mkdir -p /usr/local/sbin/tuicموجود رليز چيڪ ڪريو:
curl -s https://api.github.com/repos/tuic-protocol/tuic/releases | grep -Po '"tag_name": "\K[^"]*' | head -10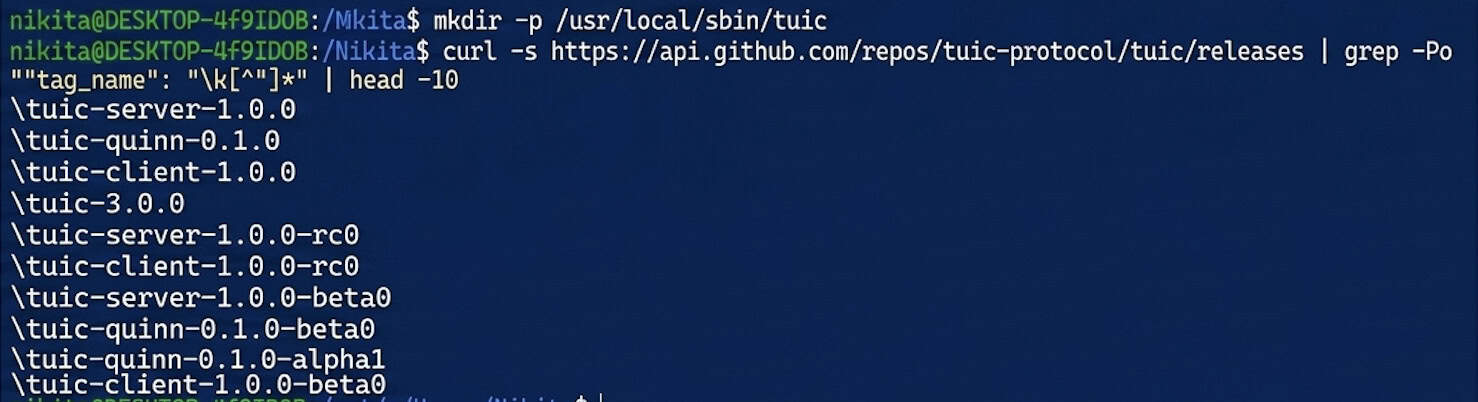
سرور بائنري ڊائون لوڊ ڪريو — موجوده ورجن نمبر کي 1.0.0 سان تبديل ڪريو:
wget https://github.com/tuic-protocol/tuic/releases/download/1.0.0/tuic-server-1.0.0-x86_64-unknown-linux-gnu \
  -O /usr/local/sbin/tuic/tuic-server
chmod +x /usr/local/sbin/tuic/tuic-server
/usr/local/sbin/tuic/tuic-server --version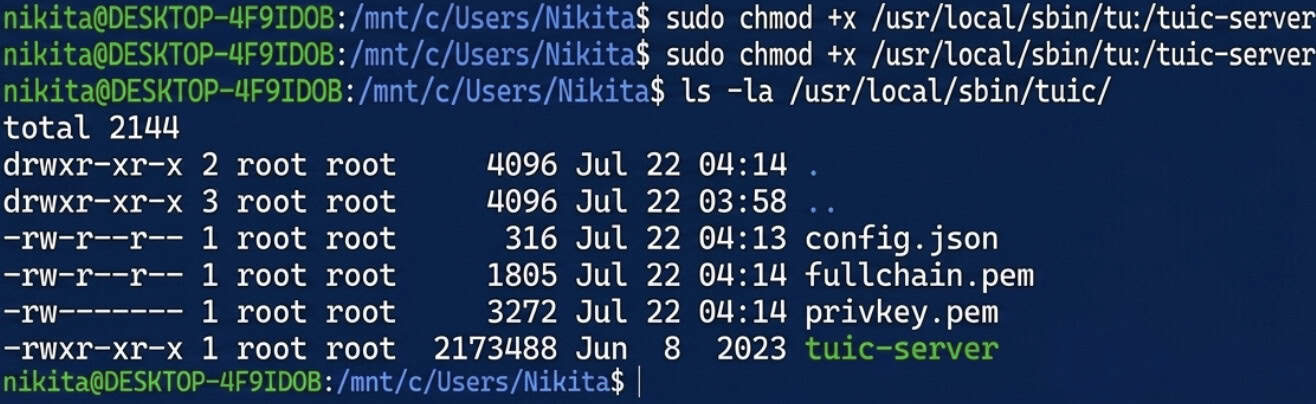
TUIC لاءِ هڪ خود دستخط ٿيل سرٽيفڪيٽ ٺاهڻ
openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /usr/local/sbin/tuic/privkey.pem \
  -out /usr/local/sbin/tuic/fullchain.pem \
  -subj "/CN=YOUR_SERVER_IP"

ls -la /usr/local/sbin/tuic/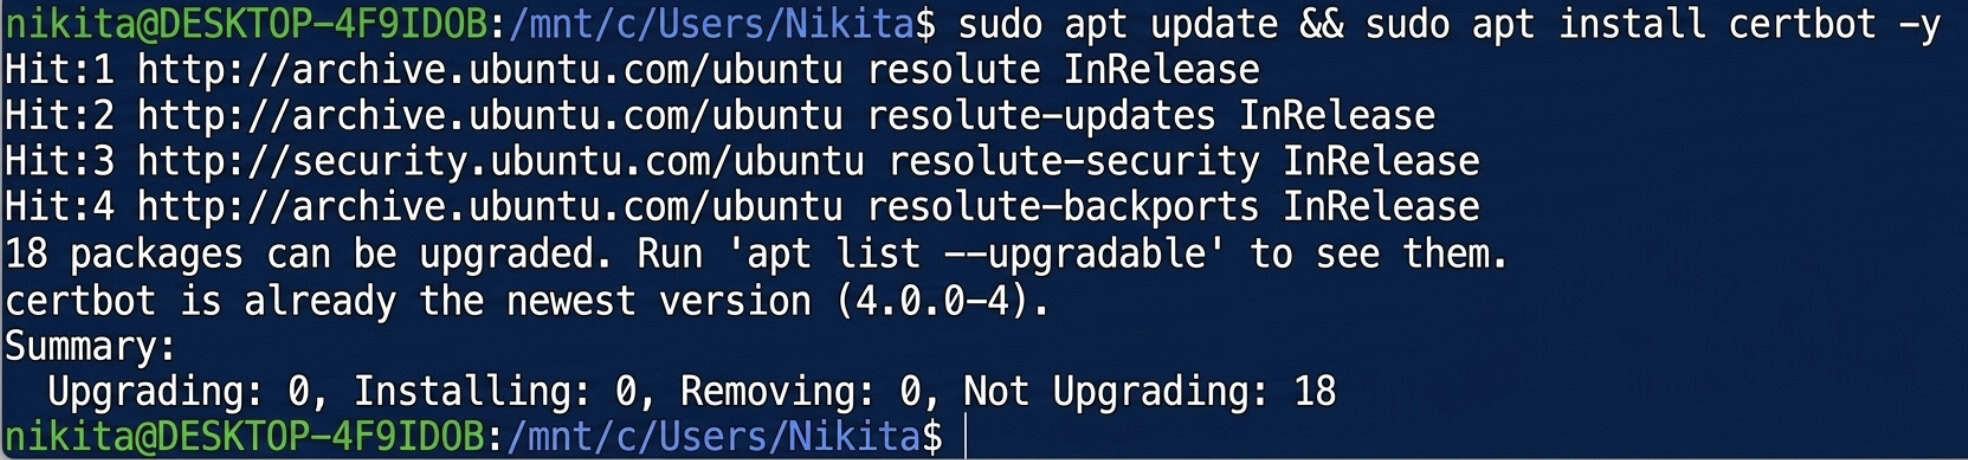
UUID ٺاهڻ
apt install uuid-runtime -y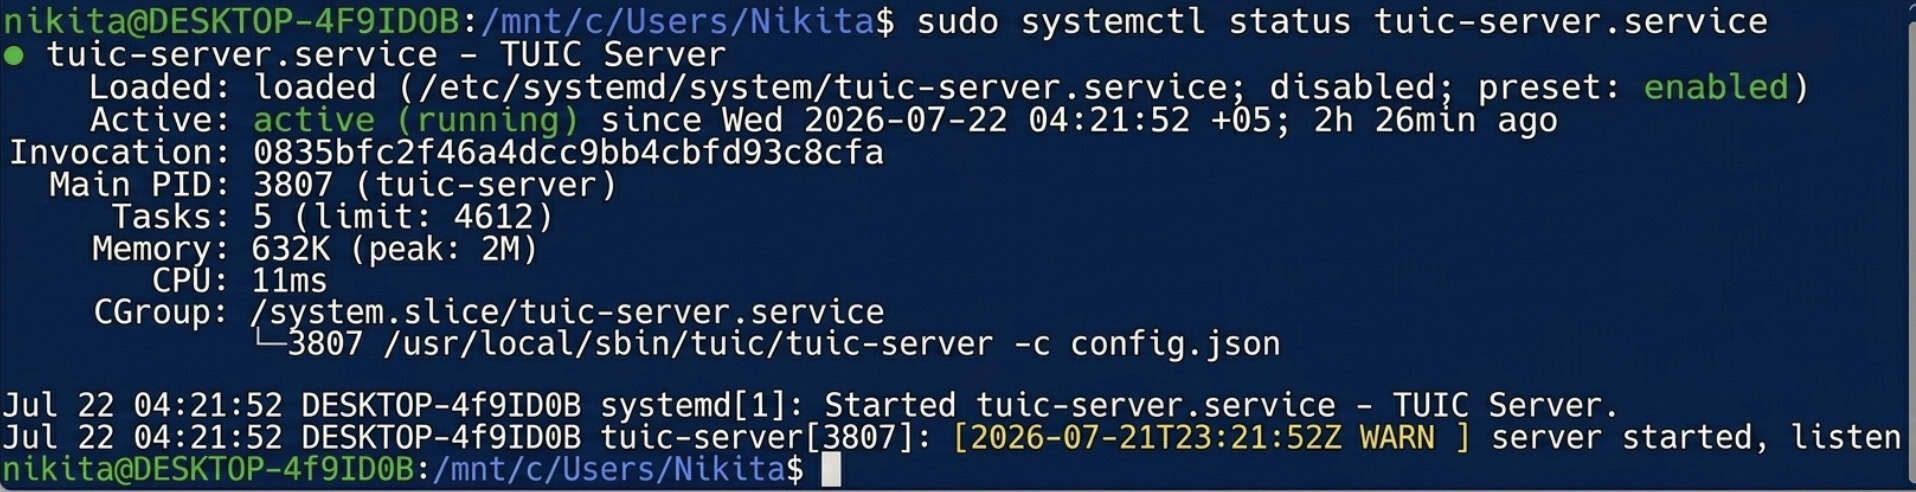
uuidgen
نتيجي ۾ ايندڙ UUID کي ڪاپي ڪريو - توهان کي ان جي ضرورت پوندي هيٺ ڏنل سرور ڪنفگريشن ۽ ڪلائنٽ سيٽنگز ٻنهي ۾.
ڪنفگريشن فائل ٺاهڻ
TUIC سرور لاءِ مڪمل ٿيل config.json:
nano /usr/local/sbin/tuic/config.json
{
    "server": "[::]:8443",
    "users": {
        "YOUR_UUID": "YOUR_TUIC_PASSWORD"
    },
    "certificate": "/usr/local/sbin/tuic/fullchain.pem",
    "private_key": "/usr/local/sbin/tuic/privkey.pem",
    "congestion_control": "bbr",
    "alpn": ["h3"],
    "log_level": "warn"
}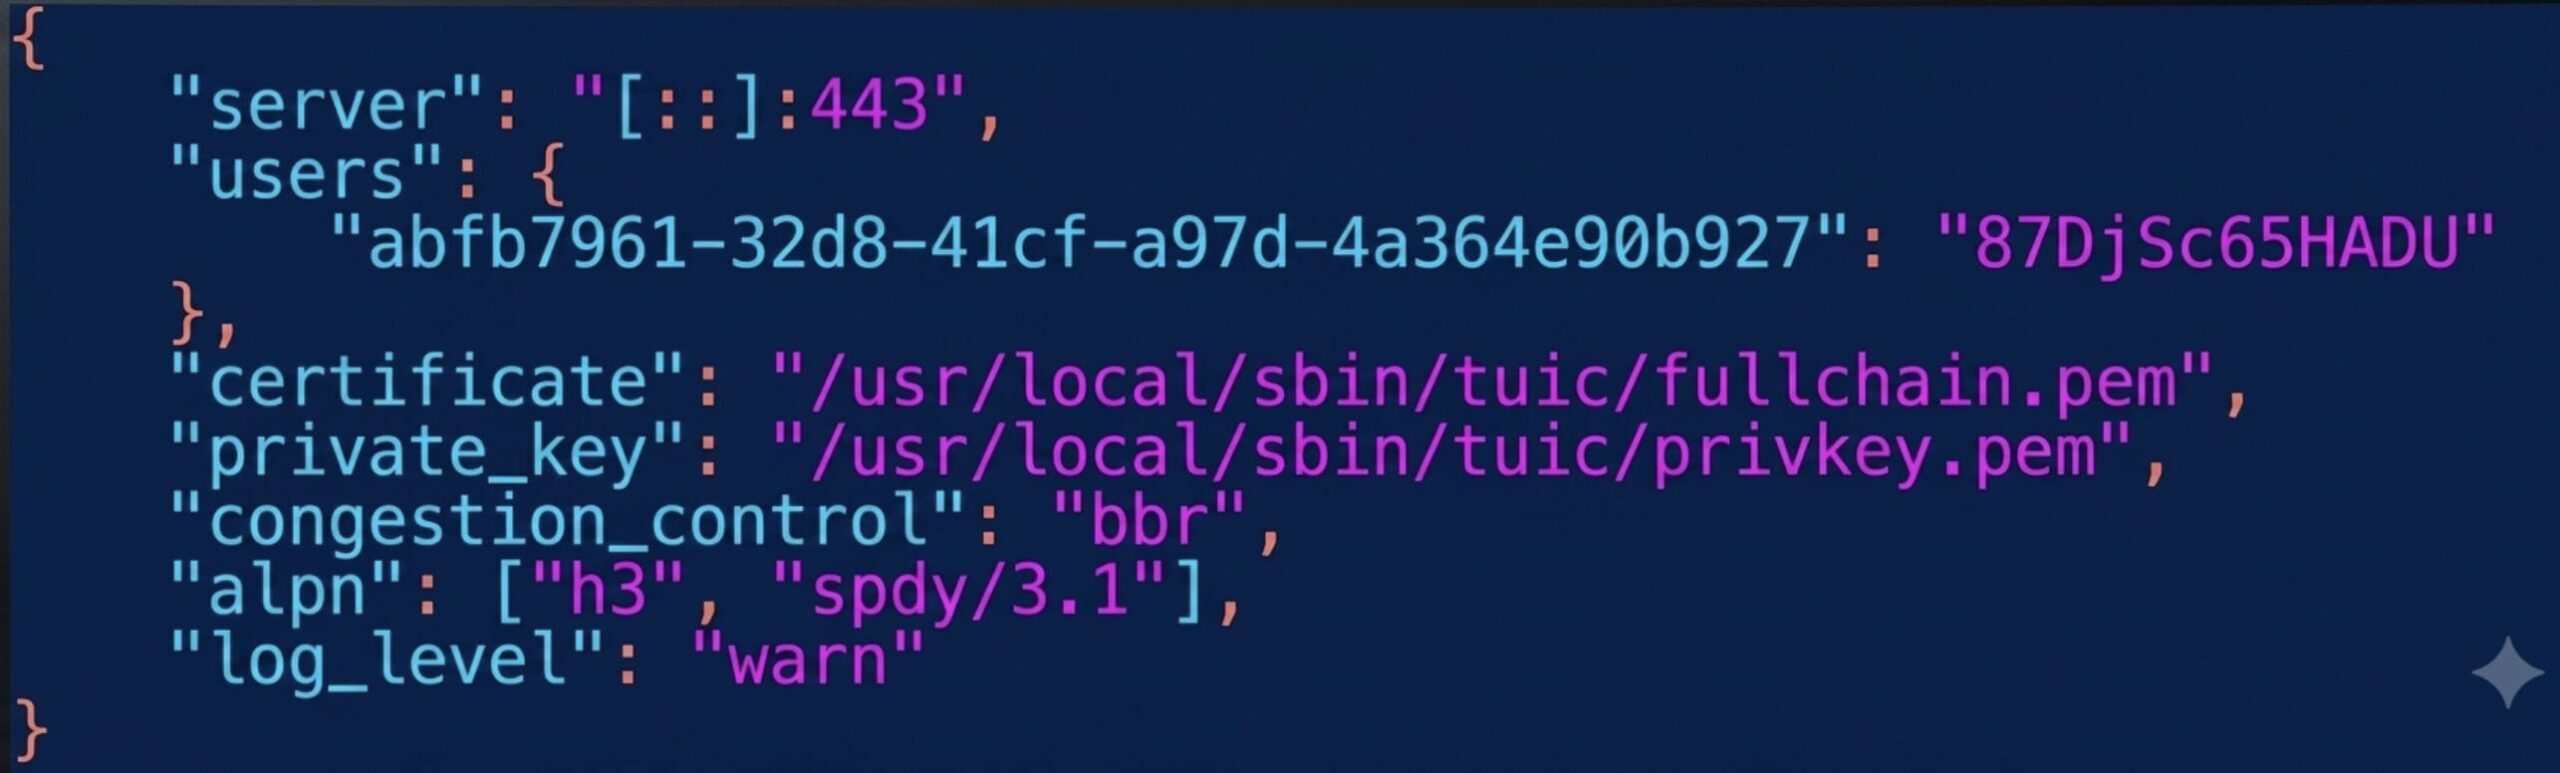
اسين هتي پورٽ 8443 استعمال ڪريون ٿا ڇاڪاڻ ته 443 اڳ ۾ ئي Hysteria2 پاران ورتو ويو آهي. YOUR_UUID کي قدم 4.3 جي قدر سان ۽ YOUR_TUIC_PASSWORD کي پنهنجي پاسورڊ سان تبديل ڪريو.
محفوظ ڪريو (Ctrl+O، Enter) ۽ ٻاهر نڪرو (Ctrl+X).
دستي شروعات جي جانچ
/usr/local/sbin/tuic/tuic-server -c /usr/local/sbin/tuic/config.json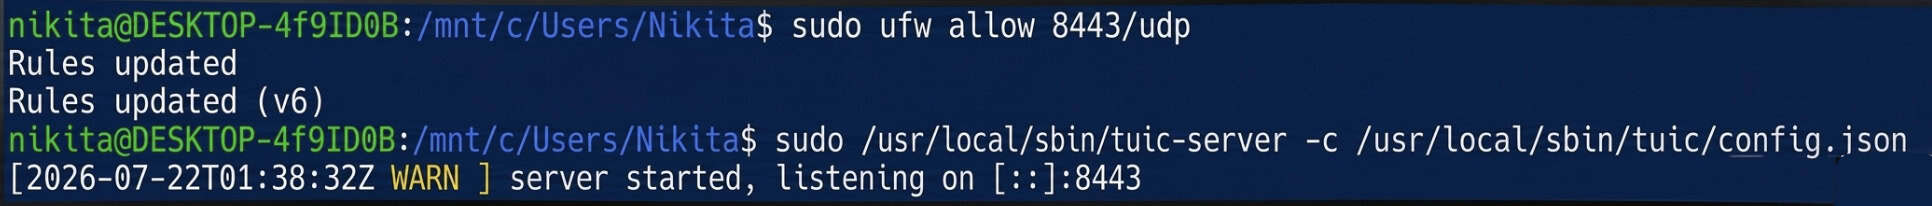
جيڪڏهن ڪا به غلطي نظر نه اچي ته، ترتيب صحيح آهي. ان کي Ctrl+C سان روڪيو ۽ آٽو اسٽارٽ سيٽ اپ ڪرڻ لاءِ اڳتي وڌو.
آٽو اسٽارٽ سيٽ اپ ڪرڻ
nano /etc/systemd/system/tuic-server.service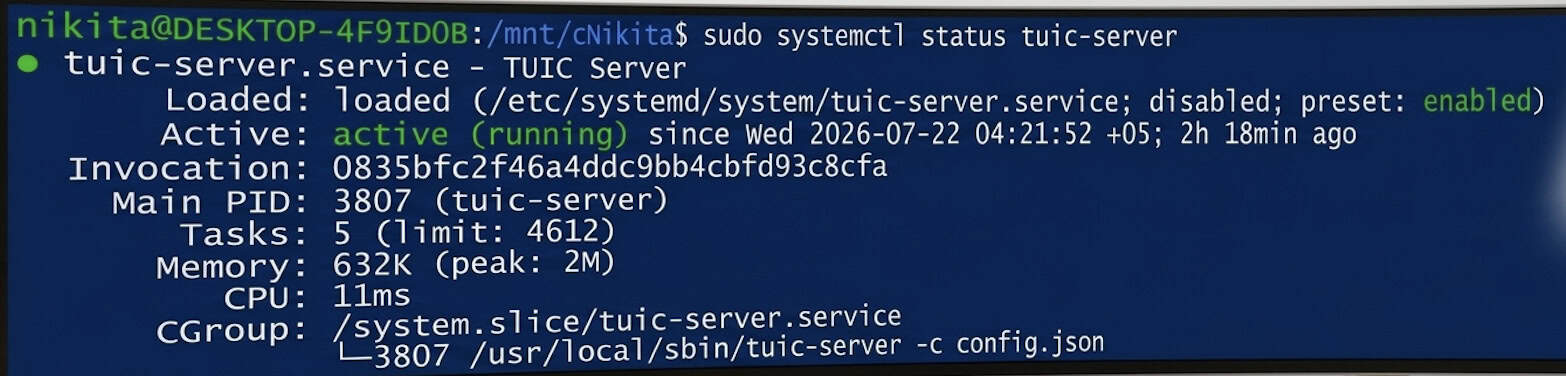
[Unit]
Description=TUIC Server
After=network.target nss-lookup.target

[Service]
User=root
WorkingDirectory=/usr/local/sbin/tuic
ExecStart=/usr/local/sbin/tuic/tuic-server -c config.json
Restart=on-failure
RestartPreventExitStatus=1
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now tuic-server.service
systemctl status tuic-server.service
حيثيت کي فعال (هلندڙ) ڏيکارڻ گهرجي.
هاڻي ٻه بهترين ۽ تيز ترين جديد پروٽوڪول سرور تي متوازي طور تي هلي رهيا آهن، ٻئي باقاعده QUIC/HTTPS ٽرئفڪ جي روپ ۾: معياري پورٽ 443/udp تي Hysteria2، ۽ پورٽ 8443/udp تي TUIC v5.
ونڊوز کان ڳنڍجي رهيو آهي
هِڊِفائي انسٽال ڪرڻ
سرڪاري ويب سائيٽ https://hiddify.com تان ونڊوز لاءِ Hiddify ڊائون لوڊ ۽ انسٽال ڪريو. "اڳيون" / "انسٽال" سان انسٽالر ذريعي ڪلڪ ڪريو. جيڪڏهن ونڊوز اسمارٽ اسڪرين ظاهر ٿئي ٿي، ته "وڌيڪ معلومات" → "ڪنهن به طرح هلايو" چونڊيو.
هسٽريا 2 پروفائل
ڪلڪ ڪريو + (نئون پروفائل) → "دستي داخلا" → پروٽوڪول Hysteria2 ، ۽ ڀريو:
|
جو ميدان |
قدر |
|
پروفائيل جو نالو |
منهنجو هيسٽريا 2 سرور |
|
ائڊريس |
توهان جو_سرور_آئي پي |
|
پورٽ |
443 |
|
پاسورڊ |
قدم 3.3 مان پاسورڊ |
|
ايس |
توهان جو_سرور_آئي پي |
|
سرٽيفڪيٽ جي تصديق کي ڇڏي ڏيو |
On |
سرٽيفڪيٽ تصديق کي ڇڏي ڏيو فعال ڪرڻ جي ضرورت آهي ڇاڪاڻ ته سرٽيفڪيٽ خود دستخط ٿيل آهي - ان جي پويان ڪو به قابل اعتماد سرٽيفڪيٽ اختيار ناهي.
TUIC v5 پروفائل
ڪلڪ ڪريو + (نئون پروفائل) → "دستي داخلا" → پروٽوڪول TUIC ، ۽ ڀريو:
|
جو ميدان |
قدر |
|
پروفائيل جو نالو |
منهنجو TUIC سرور |
|
ائڊريس |
توهان جو_سرور_آئي پي |
|
پورٽ |
8443 |
|
يويوڊ |
قدم 4.3 کان UUID |
|
پاسورڊ |
قدم 4.4 مان پاسورڊ |
|
رش تي ضابطو |
بي بي آر |
|
ايس |
توهان جو_سرور_آئي پي |
|
سرٽيفڪيٽ جي تصديق کي ڇڏي ڏيو |
On |
ڳنڍڻ ۽ تصديق ڪرڻ
پروفائل چونڊيو، پوءِ وڏي گول "ڪنيڪٽ" بٽڻ تي ڪلڪ ڪريو. حيثيت "ڪنيڪٽ ٿيل" ۾ تبديل ٿيڻ گهرجي.
پڪ ڪرڻ لاءِ ته ٽرئفڪ اصل ۾ توهان جي سرور ذريعي روٽ ڪئي وئي آهي، پنهنجي برائوزر ۾ ڪا به IP-چيڪنگ سروس کوليو - ڏيکاريل پتو YOUR_SERVER_IP سان ملندڙ هجڻ گهرجي.
ٿڪل
هن گائيڊ کي مڪمل ڪرڻ سان، توهان وٽ ٻه تيز رفتار، ايندڙ نسل جا پروٽوڪول آهن جيڪي توهان جي سرور تي متوازي طور تي هلن ٿا: پورٽ 443/UDP تي Hysteria2 ۽ پورٽ 8443/UDP تي TUIC v5. ٻئي پروٽوڪول منتقل ٿيل ٽرئفڪ کي هڪ معياري انڪرپٽ ٿيل QUIC ڪنيڪشن (HTTP/3) جي طور تي لڪائيندا آهن، انتهائي غير مستحڪم چينلن تي به هڪ مستحڪم ڪنيڪشن کي يقيني بڻائيندا آهن.
ترتيب ڏنل پروفائلز نه رڳو ونڊوز تي استعمال ڪري سگھجن ٿيون پر ساڳين سيٽنگن سان اينڊرائيڊ يا iOS لاءِ Hiddify موبائل ايپ ۾ پڻ درآمد ڪري سگھجن ٿيون.
جيڪڏهن توهان کي ڪنيڪشن ۾ مشڪلاتون پيش اچن ٿيون، ته پهريان systemctl اسٽيٽس ڪمانڊ hysteria.service (يا tuic-server.service) استعمال ڪندي سروس اسٽيٽس چيڪ ڪريو، پڪ ڪريو ته فائر وال رولز فعال آهن (ufw status)، ۽ ٻه ڀيرا چيڪ ڪريو ته IP پتو، UUID، ۽ پاسورڊ صحيح طور تي داخل ڪيا ويا آهن. مهرباني ڪري نوٽ ڪريو: جاري ڪيل خود دستخط ٿيل سرٽيفڪيٽ 365 ڏينهن لاءِ صحيح آهن، تنهن ڪري بلڪل هڪ سال کان پوءِ، انهن کي ساڳئي openssl req ڪمانڊ استعمال ڪندي تجديد ڪرڻ جي ضرورت پوندي.
