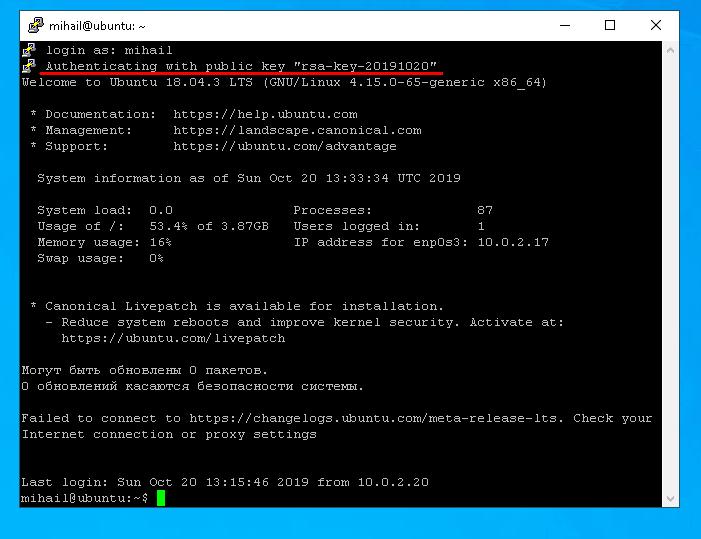
لينڪس سرور سان ڳنڍڻ جو بنيادي طريقو SSH پروٽوڪول ذريعي آهي . هن قسم جو ڪنيڪشن محفوظ آهي، ڇاڪاڻ ته ان ذريعي منتقل ٿيندڙ سڀ ڊيٽا انڪرپٽ ٿيل آهي. SSH ڪنيڪشن قائم ڪرڻ لاءِ توهان کي ان کي ريموٽ سرور تي ترتيب ڏيڻ گهرجي جنهن سان توهان ڳنڍڻ چاهيو ٿا، ۽ ڪلائنٽ صارف جي پاسي تي. SSH ڪنيڪشن لاءِ سافٽ ويئر جو هڪ ٽين آهي. لينڪس جي طور تي، OpenSSH پيڪيج سڀ کان وڌيڪ مشهور آهي ۽ ونڊوز لاءِ ماڻهو گهڻو ڪري PuTTY استعمال ڪري رهيا آهن.
اچو ته مثال طور Ubuntu Server 18.04 استعمال ڪندي سرور جي ترتيب تي هڪ ويجهي نظر وجهون، ۽ پوءِ لينڪس ۽ ونڊوز مان سرور سان ڳنڍڻ جي ڪوشش ڪريون.
اسان جيڪو ڪجهه ڪنداسين اهو هڪ عام استعمال ڪندڙ جي اڪائونٽ مان ٿيندو. هن صورت ۾، اسان هڪ استعمال ڪندڙ " mihail " ٺاهيو آهي، ۽ " root " اڪائونٽ ڊفالٽ طور تي غير فعال آهي.
سرور سائڊ سيٽ اپ
هن حڪم کي هلائيندڙ پيڪيج کي ترتيب ڏيو:
sudo apt install openssh-server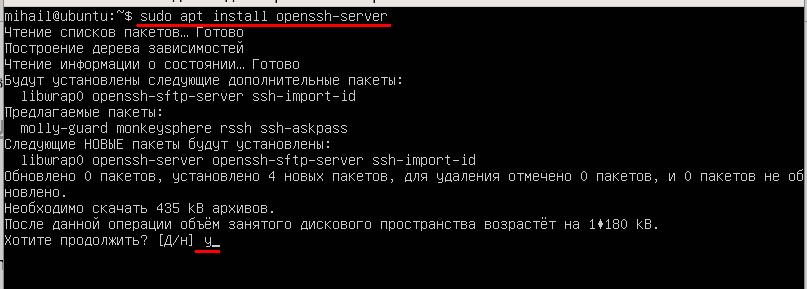
انسٽاليشن مڪمل ٿيڻ کان پوءِ، پڪ ڪريو ته سروس هلي رهي آهي. هي حڪم استعمال ڪريو:
systemctl status sshd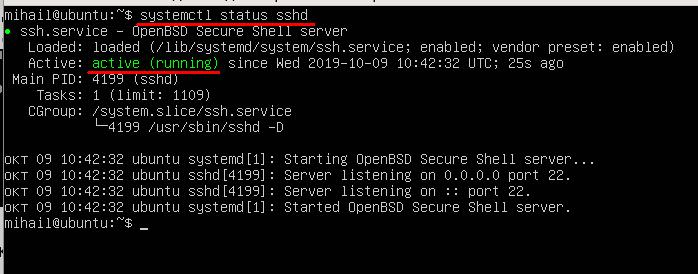
اسٽيٽس " فعال (هلندڙ) " جو مطلب آهي ته سروس فعال آهي ۽ عام طور تي ڪم ڪري رهي آهي.
فائر وال پاران ايندڙ ڪنيڪشن کي بلاڪ ڪرڻ کان بچڻ لاءِ، پڪ ڪريو ته توهان ان کي غير فعال ڪيو آهي، ڇاڪاڻ ته اسان هن آرٽيڪل ۾ نيٽ ورڪ فائر وال کي ترتيب ڏيڻ وارا نه آهيون.
هي حڪم استعمال ڪريو:
sudo ufw disable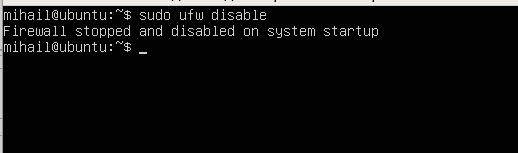
هن مرحلي تي توهان اڳ ۾ ئي سرور سان ڳنڍجي سگهو ٿا. ڊفالٽ سيٽنگز سان سرور معياري پورٽ 22 سان پاسورڊ تي ٻڌل تصديق سان ڪنيڪشن جي اجازت ڏئي ٿو.
لينڪس کان SSH ڪنيڪشن
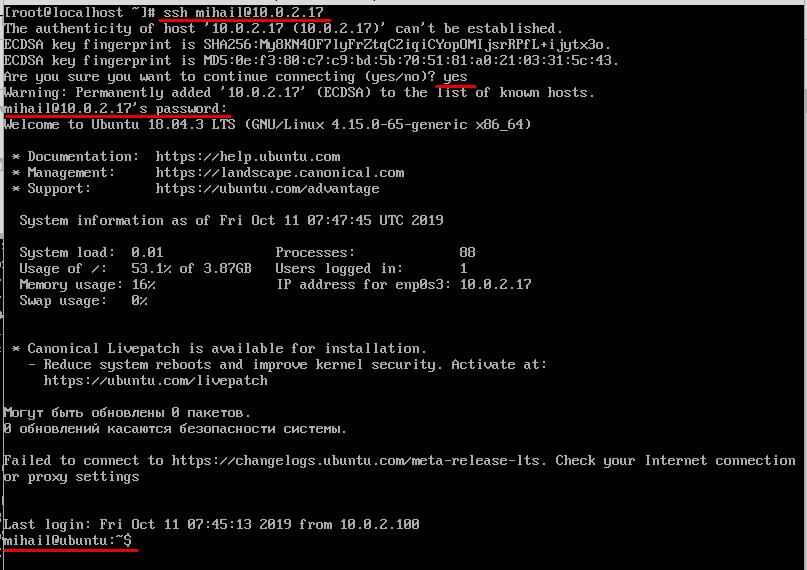
ضابطي جي طور تي، OpenSSH ڪلائنٽ ڊفالٽ طور تي لينڪس تي انسٽال ٿيل آهي ۽ ان کي اضافي دستي ترتيب جي ضرورت ناهي. ssh ڪمانڊ جي مدد سان ٽرمينل مان ڪنيڪشن قائم ڪري سگهجي ٿو. هن صورت ۾ پيرا ميٽر ريموٽ سرور جو يوزر نالو ۽ IP پتو هوندا. اسان جي ٽيسٽ سرور تي جيڪو اسان مثال طور استعمال ڪري رهيا آهيون اتي صرف هڪ اڪائونٽ "mihail" آهي، تنهنڪري اسان هن کي استعمال ڪنداسين.
ssh [email protected]پهرين ڪنيڪشن تي توهان کي سرور جي پبلڪ ڪي کي ڊيٽابيس ۾ شامل ڪرڻ جي تصديق ڪرڻي پوندي، تنهن ڪري " ها " جواب ڏيو. ان کان پوءِ توهان پاسورڊ داخل ڪري سگهو ٿا. جيڪڏهن ڪنيڪشن ڪاميابي سان ٿي ويو، ته توهان سرور جي ڪمانڊ لائن جو هڪ ڀليڪار متن ڏسندا. هاڻي سڀئي ڪمانڊ سڌو سنئون ريموٽ سرور تي عمل ۾ آندا ويندا.
ونڊوز کان SSH
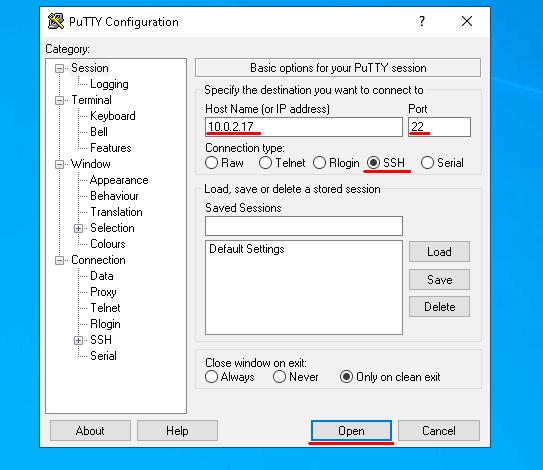
پوٽي کوليو ۽ ڪنيڪشن پيرا ميٽرز سيٽ ڪريو. پڪ ڪريو ته سوئچ " ڪنيڪشن ٽائپ " SSH ڏانهن موڙيو ويو آهي . IP ايڊريس کي " هسٽ نيم " فيلڊ ۾ داخل ڪريو، ڊفالٽ ويليو 22 " پورٽ " ۾ ۽ " اوپن " تي ڪلڪ ڪريو.
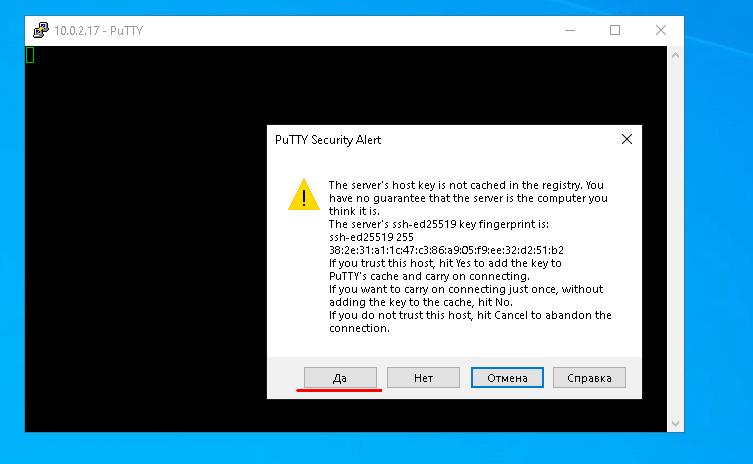
پهرين ڪنيڪشن تي پوٽي توهان کان پڇندو ته توهان تصديق ڪريو ته توهان هن سرور تي ڀروسو ڪيو ٿا، تنهن ڪري " ها " تي ڪلڪ ڪريو.
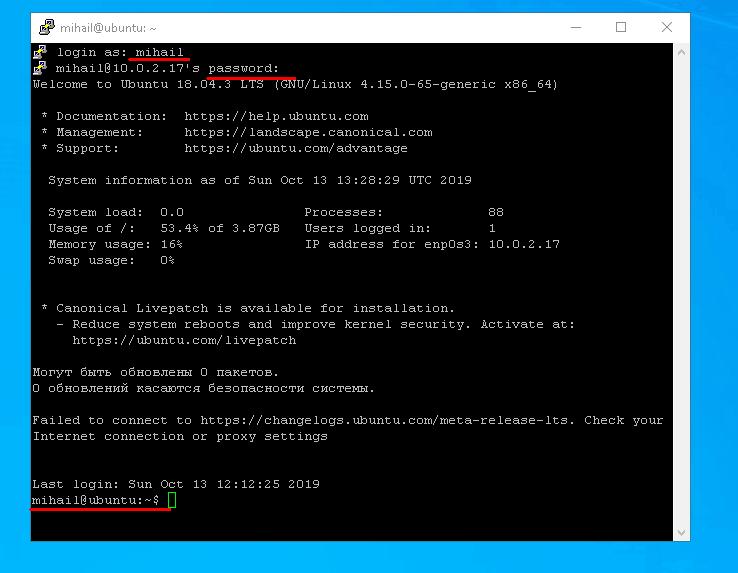
لاگ ان ۽ پاسورڊ داخل ڪرڻ کان پوءِ، توهان کي ريموٽ سرور جي ڪمانڊ لائن نظر ايندي.
چاٻي ذريعي تصديق. سيڪيورٽي جي سطح وڌائڻ
جڏهن ڪو ڪلائنٽ SSH ذريعي سرور سان محفوظ ڪنيڪشن قائم ڪرڻ جي ڪوشش ڪري رهيو آهي، ته ڪنيڪشن جي اجازت ڏيڻ کان اڳ سرور کي ڪلائنٽ جي تصديق (تصديق) ڪرڻ جي ضرورت آهي. جيئن اڳ ذڪر ڪيو ويو آهي، پاسورڊ تي ٻڌل تصديق عام طور تي ڊفالٽ طور استعمال ڪئي ويندي آهي. اهو مضبوط سيڪيورٽي فراهم نٿو ڪري، ڇاڪاڻ ته ان کي بروٽ فورس ڪرڻ جو هميشه هڪ طريقو هوندو آهي. ان کان علاوه، پاسورڊ جي تصديق اسڪرپٽ جي استعمال سان SSH ڪنيڪشن تي لاڳو نه آهي.
هن قسم جي ڪمن لاءِ ڪي ذريعي هڪ خاص تصديق جو طريقو آهي. نقطو اهو آهي ته ڪلائنٽ پرائيويٽ ۽ پبلڪ ڪيز ٺاهيندو آهي ۽ پوءِ پبلڪ ڪيز سرور ڏانهن موڪلي ويندي آهي. ان کان پوءِ توهان کي سرور سان ڳنڍڻ لاءِ پاسورڊ جي ضرورت ناهي، ڇاڪاڻ ته تصديق پبلڪ ۽ پرائيويٽ ڪلائنٽ ڪيز جي بنياد تي ڪئي ويندي آهي. سيڪيورٽي جي سٺي سطح فراهم ڪرڻ لاءِ، پرائيويٽ ڪي تائين رسائي کي محدود ڪيو وڃي. حقيقت اها آهي ته پرائيويٽ ڪيز ڪلائنٽ جي پاسي محفوظ ڪئي ويندي آهي ۽ نيٽ ورڪ ذريعي منتقل نه ڪئي ويندي آهي، اهو طريقو وڌيڪ محفوظ سمجهيو ويندو آهي.
لينڪس تي ڪي ذريعي تصديق
اچو ته ssh-keygen يوٽيلٽي سافٽ ويئر جي مدد سان ڪلائنٽ تي پبلڪ ۽ پرائيويٽ ڪيز پيدا ڪريون. هي ٽول پرائيويٽ ڪي جو رستو تبديل ڪرڻ ۽ اضافي سيڪيورٽي لاءِ پاس فريز داخل ڪرڻ جو مشورو ڏيندو. سڀني درخواستن تي Enter کي دٻائيندي سڀني پيرا ميٽرز کي ڊفالٽ طور تي ڇڏي ڏيو.
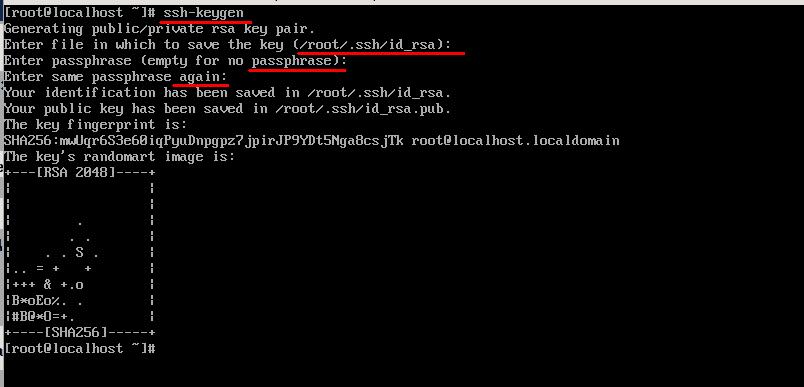
نتيجي طور، .ssh فولڊر ۾ هوم ڊاريڪٽري ۾ توهان کي ٻه فائلون ملنديون جيڪي ٺاهيل آهن: id_rsa ۽ id_rsa.pub جن ۾ مطابق خانگي ۽ عوامي ڪيز شامل آهن.
ان کان پوءِ، توهان کي سرور ڏانهن پبلڪ ڪي موڪلڻ جي ضرورت پوندي. اهو ڪرڻ لاءِ، " id_rsa.pub " فائل جي مواد کي سرور تي " ~/.ssh/authorized_keys " فائل ۾ ڪاپي ڪريو. اچو ته " ssh-copy-id " ٽول جي مدد سان آسان ترين طريقو اختيار ڪريون. سرور جو لاگ ان ۽ IP پتو داخل ڪريو، جيئن عام ڪنيڪشن جي صورت ۾. پاسورڊ داخل ڪرڻ کان پوءِ، ڪلائنٽ جي پبلڪ ڪي خودڪار طريقي سان سرور ڏانهن ڪاپي ٿي ويندي. هي حڪم هلايو:
ssh-copy-id [email protected]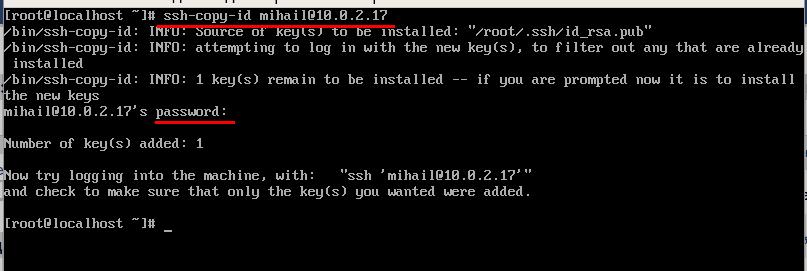
اهو سڀ ڪجهه ڪرڻ کان پوءِ، سرور کي هاڻي پاسورڊ داخل ڪرڻ جي ضرورت نه پوندي.
ونڊوز تي ڪي ذريعي تصديق
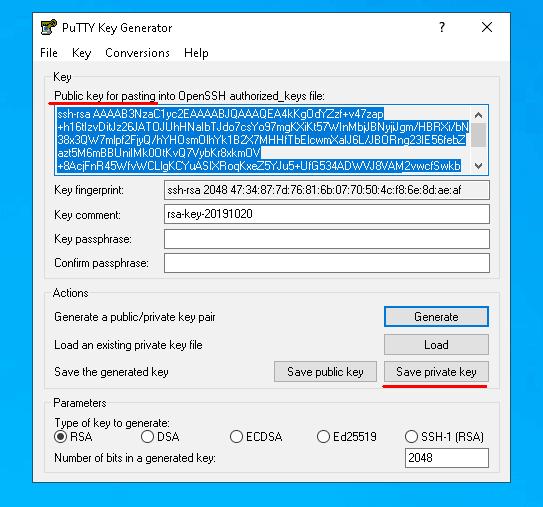
PUTTYGEN کوليو ۽ " Generate " تي ڪلڪ ڪريو. ڪيز ٺاهڻ لاءِ، توهان کي صرف پنهنجي ماؤس کي اسڪرين تي منتقل ڪرڻو پوندو ۽ ٽول بي ترتيب طور تي ڪيز ٺاهيندو.
ڪيز ٺاهڻ کان پوءِ، " سيو پرائيويٽ ڪي " تي ڪلڪ ڪريو ۽ ان کي پنهنجي ڊسڪ تي پرائيويٽ ڪي سان فائل ۾ محفوظ ڪريو. توهان جيڪو به رستو چاهيو ٿا سيٽ ڪري سگهو ٿا، پر ٿوري دير کان پوءِ توهان کي ان کي پوٽي ۾ بيان ڪرڻو پوندو. پوءِ ونڊو جي چوٽي تان پبلڪ ڪي ڪاپي ڪريو.
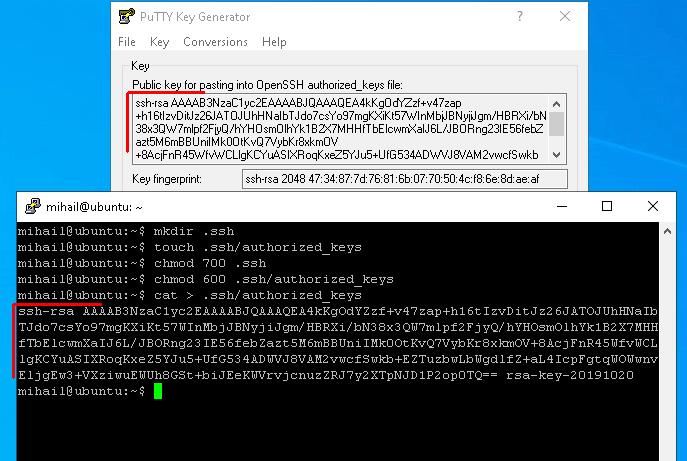
اچو ته پبلڪ ڪي کي صرف ٽرمينل تي ڪاپي ڪري موڪليون. پوٽي کوليو ۽ هميشه وانگر سرور سان ڳنڍيو. هاڻي اچو ته " .ssh/authorized_keys " ٺاهيون ۽ ٻين استعمال ڪندڙن کي فائل تائين رسائي کان روڪيون، تنهنڪري اهو صرف ٺاهيندڙ لاءِ دستياب آهي.
mkdir .ssh
touch .ssh/authorized_keys
chmod 700 .ssh
chmod 600 .ssh/authorized_keys
فائل ٺاهڻ کان پوءِ، ڪلائنٽ جي پبلڪ ڪي ان ۾ وجھو. پوئين مرحلي تي اسان پبلڪ ڪي کي ڪلپ بورڊ ۾ ڪاپي ڪيو. ڪلپ بورڊ ۾ ڇا آهي ان کي فائل ۾ رڪارڊ ڪرڻ لاءِ ڪيٽ ڪمانڊ ۽ آئوٽ پُٽ ريڊائريڪشن استعمال ڪريو.
cat > .ssh/authorized_keysڪمانڊ داخل ڪرڻ کان پوءِ، ٽرمينل ونڊو ۾ ساڄي مائوس بٽڻ تي ڪلڪ ڪريو ۽ جيڪو ڪلپ بورڊ ۾ آهي اهو پيسٽ ڪريو. ان پٽ جي تصديق ڪرڻ لاءِ، " Ctrl+D " شارٽ ڪٽ کي دٻايو ۽ سرور کان ڊسڪنيڪٽ ڪريو.
هاڻي اچو ته پوٽي ۾ پرائيويٽ ڪي جو رستو بيان ڪريون ۽ ٻيهر سرور سان ڳنڍيون.
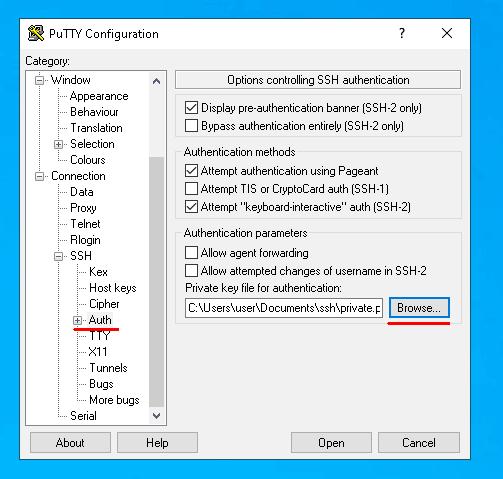
هاڻي کان، سرور سان ڳنڍڻ لاءِ توهان کي صرف صارف نالو داخل ڪرڻو پوندو. جيڪڏهن توهان ڪنهن ٻئي ڊوائيس تان سرور سان ڳنڍڻ جي ڪوشش ڪري رهيا آهيو جنهن وٽ صحيح پرائيويٽ ڪي ناهي، ته سرور پاسورڊ جي درخواست ڪندو. ڪي-بنياد تي تصديق سيٽ اپ ٿيڻ کان پوءِ، توهان پاسورڊ ذريعي رسائي کي رد ڪري سگهو ٿا.