


هن آرٽيڪل ۾، اسان صحيح طرح سان منظم لينڪس استعمال ڪندڙن جي اهميت کي ڳولينداسين. اسان رسائي جي حقن جي وضاحت ڪنداسين، صارفين کي ڪيئن ٺاهڻ ۽ ترتيب ڏيڻ سان شروع ڪندي ۽ مخصوص فائلن ۽ فولڊرن تائين رسائي ڪيئن ڏيڻ سان ختم ڪندي. اسان ڪجهه اهم سيڪيورٽي اوزارن تي پڻ بحث ڪنداسين، جهڙوڪ sudo ۽ SELinux، جيڪي سسٽم کي ناپسنديده سرگرمي کان بچائڻ ۾ مدد ڪن ٿا.
لينڪس ۾ يوزر مئنيجمينٽ ۽ رسائي جي حقن جي اهميت
لينڪس جي دنيا ۾، صارف جي انتظام ۽ رسائي جا حق اهم ڪردار ادا ڪن ٿا. تصور ڪريو ته لينڪس هڪ وڏي اپارٽمينٽ آهي جتي هر صارف هڪ ڪرائيدار آهي ۽ هر فائل هڪ ڪمرو آهي. صارف جي انتظام هر ڪرائيدار کي انهن جي منفرد چاٻي تفويض ڪرڻ وانگر آهي، جڏهن ته رسائي جا حق اهي آهن جيڪي اهي پنهنجي ڪمري ۾ ڪري سگهن ٿا.
جڏهن هڪ صارف ٺاهيو ويندو آهي، ته انهن کي هڪ نالو ۽ هڪ منفرد سڃاڻپ ڪندڙ ( UID ) ڏنو ويندو آهي، جيئن اپارٽمينٽ جي ذاتي ڪنجي. استعمال ڪندڙ وٽ هڪ گروپ پڻ هوندو آهي ، جيڪو انهن کي ٻين ڪرائيدارن سان متحد ڪندو آهي. گروپ هڪ ڪلب وانگر آهي جتي ميمبر عام مراعات شيئر ڪندا آهن.
فائل رسائي جا حق ٽن ڀاڱن ۾ ورهايل آهن: مالڪ ( صارف )، گروپ ، ۽ ٻيا . هر ڪي (صارف) کي هر ڪيٽيگري لاءِ پڙهڻ، لکڻ ۽ عمل ڪرڻ جا منفرد حق حاصل ٿي سگهن ٿا. مثال طور، فائل جي مالڪ وٽ پڙهڻ ۽ لکڻ جا حق هوندا، گروپ - صرف پڙهڻ، ۽ ٻيا - ڪجهه به نه.
لينڪس سسٽم ۾ استعمال ٿيندڙ سيڪيورٽي پاليسين جهڙوڪ sudo ۽ SELinux تي خاص ڌيان ڏنو وڃي ٿو. Sudo هڪ خاص ڪمانڊ آهي جيڪو باقاعده استعمال ڪندڙن کي عارضي طور تي سپر يوزر (روٽ) حقن کي استعمال ڪرڻ جي اجازت ڏئي ٿو ته جيئن مخصوص ڪم انجام ڏئي سگهجن جيڪي عام طور تي صرف منتظمين لاءِ موجود آهن. هي حادثاتي غلطين يا سپر يوزر حقن جي غلط استعمال کي روڪڻ ۾ مدد ڪري ٿو. sudo استعمال ڪرڻ وقت، صارف کي عام طور تي پنهنجي سڃاڻپ جي تصديق ڪرڻ لاءِ پنهنجو پاسورڊ داخل ڪرڻ جي ضرورت پوندي آهي. ان کان پوءِ، اهي sudoers فائل ۾ مقرر ڪيل قاعدن جي مطابق سپر يوزر (روٽ) حقن سان حڪمن تي عمل ڪري سگهن ٿا.
SELinux لينڪس آپريٽنگ سسٽم لاءِ سيڪيورٽي جو هڪ اضافي پرت آهي. اهو نگراني ڪري ٿو ته ڪهڙا پروگرام ۽ فائل سسٽم ۾ استعمال ڪري سگهجن ٿا ۽ مداخلت ۽ حملن کي روڪڻ لاءِ انهن تائين رسائي کي محدود ڪري ٿو. هي سرور کي هيڪنگ جي ڪوششن يا بدسلوڪي ڪاررواين کي روڪڻ سان وڌيڪ محفوظ بڻائي ٿو.
استعمال ڪندڙ ٺاهڻ ۽ منظم ڪرڻ
لينڪس ۾ يوزر ڪيئن ٺاهجي
لينڪس استعمال ڪندڙ عام طور تي useradd ڪمانڊ سان ٺاهيا ويندا آهن. مثال طور، "username" نالي هڪ استعمال ڪندڙ ٺاهڻ لاءِ، توهان داخل ڪندا:
useradd usernameلينڪس يوزر پاسورڊ ڪيئن سيٽ ڪجي
صارف ٺاهڻ کان پوءِ، انهن جو اڪائونٽ پاسورڊ سان محفوظ نه هوندو آهي. نئين صارف لاءِ پاسورڊ سيٽ ڪرڻ لاءِ، passwd ڪمانڊ استعمال ڪريو:
passwd usernameجتي يوزر نالو ان يوزر جو نالو آهي جنهن لاءِ پاسورڊ سيٽ ڪيو پيو وڃي.
لينڪس ۾ استعمال ڪندڙن جي فهرست ڪيئن ڏسجي
ٽرمينل ۾ هڪ ڪمانڊ سان لينڪس ۾ استعمال ڪندڙن جي فهرست ڏسڻ لاءِ، توهان cut ڪمانڊ استعمال ڪري سگهو ٿا:
cut -d: -f1 /etc/passwdهي حڪم /etc/passwd فائل جي مواد کي پڙهي ٿو ، جنهن ۾ سڀني استعمال ڪندڙن بابت معلومات شامل آهي.
ڪنهن مخصوص صارف بابت معلومات حاصل ڪرڻ لاءِ، توهان هيٺ ڏنل حڪم استعمال ڪري سگهو ٿا:
id usernameهي استعمال ڪندڙ جي UID ، GID ، ۽ Groups کي ڏيکاريندو.
لينڪس استعمال ڪندڙ کي ختم ڪرڻ
ڪنهن به صارف کي ختم ڪرڻ لاءِ، userdel ڪمانڊ استعمال ڪريو:
userdel usernameجڏهن ته، هي حڪم استعمال ڪندڙ جي هوم ڊاريڪٽري ۾ فائلن کي ختم نٿو ڪري. انهن کي ختم ڪرڻ لاءِ، توهان -r آپشن استعمال ڪري سگهو ٿا:
userdel -r usernameهي استعمال ڪندڙ جو نالو، انهن جي هوم ڊاريڪٽري ۽ ان ۾ موجود سڀني فائلن کي ختم ڪري ڇڏيندو.
لينڪس استعمال ڪندڙ کي تبديل ڪرڻ
استعمال ڪندڙ بابت معلومات تبديل ڪرڻ لاءِ، usermod ڪمانڊ استعمال ڪريو. اوزار نحو استعمال ڪري ٿو:
usermod argument userممڪن دليلن جي مڪمل فهرست يوٽيلٽي جي مدد ۾ ڏيکاريل آهي:
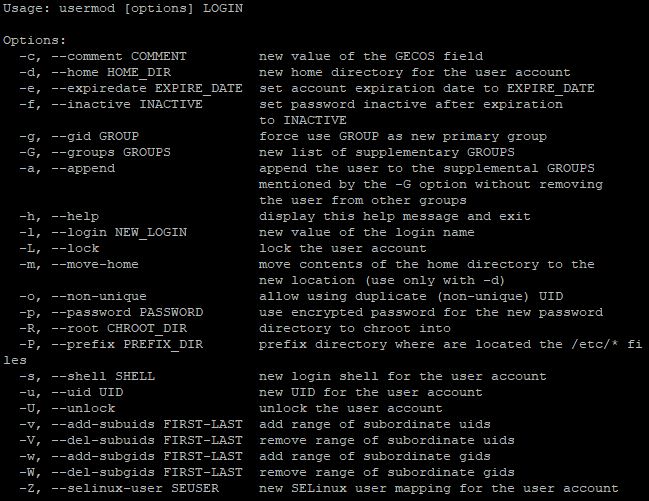
مثال طور، ڪنهن صارف جي هوم ڊاريڪٽري کي تبديل ڪرڻ لاءِ، توهان هي حڪم استعمال ڪندا:
usermod -d /new/path/to/directory usernameلينڪس ۾ صارف گروپ ٺاهڻ ۽ منظم ڪرڻ
لينڪس ۾ استعمال ڪندڙ گروپ منتظمين کي اجازت ڏين ٿا ته اهي ساڳين رسائي حقن سان استعمال ڪندڙن کي گروپ ڪن. هي رسائي حقن جي انتظام کي آسان بڻائي ٿو ۽ هر استعمال ڪندڙ لاءِ انفرادي طور تي ائين ڪرڻ جي بدران، گروپ سطح تي حق مقرر ڪرڻ کي فعال ڪندي سسٽم سيڪيورٽي کي وڌائي ٿو. مثال طور، اسان استعمال ڪندڙ منتظم سان گڏ ڊولپرز گروپ تي غور ڪنداسين.
لينڪس ۾ يوزر گروپ ڪيئن ٺاهجي
نئون گروپ ٺاهڻ لاءِ، نئين گروپ جي نالي سان groupadd ڪمانڊ استعمال ڪريو:
sudo groupadd group_nameاسان جي مثال ۾، حڪم هن طرح نظر ايندو:
sudo groupadd developersلينڪس ۾ يوزر گروپ کي ڪيئن ختم ڪجي
گروپ کي ختم ڪرڻ لاءِ، گروپ ڊيل ڪمانڊ استعمال ڪريو:
sudo groupdel group_nameتنهن ڪري، حڪم:
sudo groupdel developersڊولپرز نالي گروپ کي ختم ڪندو.
صارفين کي گروپ ۾ شامل ڪرڻ
ڪنهن مخصوص گروپ ۾ صارف شامل ڪرڻ لاءِ، usermod ڪمانڊ استعمال ڪريو:
sudo usermod -aG group_name user_nameمثال طور:
sudo usermod -aG developers adminهي ڪمانڊ ايڊمن نالي صارف کي ڊولپرز گروپ ۾ شامل ڪندو.
گروپ مان استعمال ڪندڙن کي هٽائڻ
ڪنهن صارف کي گروپ مان ڪڍڻ لاءِ، ڊيليزر ڪمانڊ استعمال ڪريو:
sudo deluser user_name group_nameڊولپرز گروپ مان يوزر ايڊمن کي هٽائڻ جو حڪم :
sudo deluser admin developersلينڪس ۾ گروپ لسٽون ڏسڻ
سسٽم ۾ سڀني گروپن جي فهرست ڏسڻ لاءِ، /etc/group فائل سان cat ڪمانڊ استعمال ڪريو :
cat /etc/groupهي حڪم سسٽم ۾ سڀني گروپن جي هڪ فهرست ڏيکاريندو.
يوزر گروپ جي ميمبرشپ چيڪ ڪرڻ
ڪارروايون ڪرڻ کان پوءِ، توهان گروپ ڪمانڊ استعمال ڪندي چيڪ ڪري سگهو ٿا ته صارف ڪهڙن گروپن سان تعلق رکي ٿو:
groups user_nameاهڙيءَ طرح، اسان لينڪس ۾ استعمال ڪندڙ گروپن جي انتظام جي بنيادي ڳالهين کي ڳولي لڌو آهي. هاڻي، اچو ته ايندڙ مرحلي تي هلون - فائلن ۽ ڊائريڪٽرين تائين رسائي جي حقن جي تفويض جي جانچ ڪريون. هي عمل اهو طئي ڪرڻ جي اجازت ڏئي ٿو ته استعمال ڪندڙ يا گروپ مخصوص فائلن ۽ ڊائريڪٽرين جي حوالي سان ڪهڙا عمل ڪري سگهن ٿا، اثرائتي سيڪيورٽي انتظام ۽ سسٽم وسيلن تائين رسائي کي يقيني بڻائي.
فائلن ۽ ڊائريڪٽرين تائين رسائي جا حق تفويض ڪرڻ
رسائي جي حقن جي علامتي نمائندگي
جيئن اسان اڳ ۾ ئي ڳولي چڪا آهيون، لينڪس ۾ استعمال ڪندڙن جا 3 درجا آهن: مالڪ ( صارف )، گروپ ، ۽ ٻيا . انهن مان هر هڪ کي فائلن يا ڊائريڪٽرين تائين رسائي جا ڪجهه گروپ هوندا:
- پڙهو (پڙهو - ر): فائل يا ڊاريڪٽري جي مواد کي ڏسڻ جي اجازت ڏئي ٿو.
- لکو (لکيو - w): ڊاريڪٽري اندر فائل کي تبديل ڪرڻ يا نئين فائل ٺاهڻ جي صلاحيت فراهم ڪري ٿو. ڊاريڪٽري لاءِ، هي ان مان فائلن کي حذف ڪرڻ جي اجازت پڻ ڏئي ٿو.
- عمل ڪريو (عمل ڪريو - x): فائل کي عمل ڪرڻ جي اجازت ڏئي ٿو (جيڪڏهن اهو هڪ عمل ڪندڙ فائل آهي) يا ڊائريڪٽري ۾ داخل ٿيڻ (جيڪڏهن اهو هڪ ڊاريڪٽري آهي).
لينڪس فيملي سسٽم ۾، رسائي جا حق 10 اکرن جي هڪ تار سان ظاهر ڪيا ويندا آهن. پهريون ڪردار فائل جي قسم (باقاعده فائل، ڊاريڪٽري، وغيره) کي ظاهر ڪري ٿو، ۽ باقي نو هر صارف گروپ لاءِ ٽن اکرن جا ٽي گروپ آهن. سمجھڻ لاءِ، اچو ته هڪ مثال تي غور ڪريون.
رسائي جا حق -rwxr-xr-- مطلب:
- پهريون اکر (-) فائل جي قسم کي ظاهر ڪري ٿو (هن صورت ۾، هڪ باقاعده فائل).
- مالڪ لاءِ ٽي اکر (rwx) ڏيکارين ٿا ته مالڪ وٽ پڙهڻ، لکڻ ۽ عمل ڪرڻ جا حق آهن.
- گروپ (rx) لاءِ ٽي اکر ظاهر ڪن ٿا ته گروپ جي ميمبرن صرف حق پڙهيا ۽ عمل ڪيا آهن.
- ٻين لاءِ ٽي اکر (r--) جو مطلب آهي ته ٻيا استعمال ڪندڙ صرف فائل پڙهي سگهن ٿا.
رسائي جا حق chmod ڪمانڊ استعمال ڪندي مقرر ڪيا ويا آهن، ۽ نحو هن ريت نظر اچي ٿو:
chmod [options] mode file(s)ڪٿي:
- [اختيارن] - اضافي پيرا ميٽرز، جيئن ته -R هڪ ڊاريڪٽري ۽ ان جي ذيلي ڊائريڪٽرين ۾ رسائي جي حقن کي بار بار تبديل ڪرڻ لاءِ.
- موڊ - هڪ خاص اسٽرنگ جيڪا وضاحت ڪري ٿي ته ڪهڙا رسائي حق تبديل ڪيا ويا آهن ۽ ڪنهن لاءِ. موڊ کي علامتن (r، w، x) ۽ بِٽس (0 يا 1) ذريعي بيان ڪري سگهجي ٿو. موڊ جي عددي قدرن کي پڻ استعمال ڪري سگهجي ٿو (اسين انهن بابت بعد ۾ ڳالهائينداسين)
- فائلون - فائلون يا ڊائريڪٽريون جن تي تبديليون لاڳو ڪيون وينديون آهن.
هي يوٽيلٽي ڪافي طاقتور اوزار آهي، تنهن ڪري اسان مثال طور صرف ڪجهه بنيادي حڪمن تي نظر وجهنداسين.
فائل تائين رسائي جا حق تبديل ڪريو ته جيئن مالڪ کي پڙهڻ ۽ لکڻ جا حق هجن، گروپ کي صرف پڙهڻ جا حق هجن، ۽ ٻين استعمال ڪندڙن کي ڪو به حق نه هجي:
chmod u=rw,g=r,o= filenameسڀني استعمال ڪندڙن لاءِ فائل پڙهڻ ۽ لکڻ لاءِ رسائي جا حق مقرر ڪريو:
chmod a+rw filenameڊاريڪٽري ۾ سڀني فائلن ۽ ذيلي ڊائريڪٽرين لاءِ رسائي جا حق بار بار تبديل ڪريو:
chmod -R u+rwx directoryرسائي جي حقن جي عددي نمائندگي
عددي نمائندگي ۾، هر صارف جي درجي (مالڪ، گروپ، ٻيا) جو پنهنجو نمبر هوندو آهي، ۽ انهن انگن جو ميلاپ آخري رسائي جا حق مقرر ڪندو آهي. علامتي وانگر، ٽنهي حقن مان هر هڪ جي پنهنجي قيمت هوندي آهي، پر عددي ۾:
- پڙهو (پڙهو) - قدر 4
- لکو (لکيو) - قدر 2
- عمل ڪريو (عمل ڪريو) - قدر 1
استعمال ڪندڙ جي قسم کي طئي ڪرڻ لاءِ عددي قدر پڻ استعمال ڪيا ويندا آهن:
- فائل جو مالڪ (استعمال ڪندڙ) - پهريون انگ
- مالڪ جو گروپ (گروپ) - ٻيو عدد
- ٻيا استعمال ڪندڙ (ٻيا) - ٽيون انگ
اهڙيءَ طرح، فائل رسائي حقن جي مڪمل عددي نمائندگي ٽن انگن تي مشتمل آهي، هر هڪ مخصوص صارف درجي لاءِ حقن جي قدرن جي مجموعي جي نمائندگي ڪري ٿو. اهو علامتي نمائندگي ۾ 10 اکرن کي استعمال ڪرڻ کان ڪجهه وڌيڪ آسان آهي. هن صورت ۾ انتظام هن ريت نظر ايندو:
chmod XYZ fileجتي X ، Y ، ۽ Z نمبر آهن جيڪي مالڪ، گروپ، ۽ ٻين استعمال ڪندڙن لاءِ رسائي جي حقن جي نمائندگي ڪن ٿا.
مثال طور، مالڪ کي مڪمل رسائي جا حق ڏيڻ لاءِ (پڙهڻ، لکڻ، ۽ عمل ڪرڻ)، ۽ گروپ ۽ ٻيا استعمال ڪندڙ صرف پڙهڻ ۽ عمل ڪرڻ لاءِ، توهان هي حڪم استعمال ڪري سگهو ٿا:
chmod 755 fileاچو ته ٻين مثالن تي غور ڪريون:
chmod 700 fileصرف مالڪ کي پڙهڻ، لکڻ ۽ عمل ڪرڻ جا حق آهن، جڏهن ته گروپ ۽ ٻين استعمال ڪندڙن کي رسائي جا حق نه آهن.
chmod 644 fileمالڪ کي پڙهڻ ۽ لکڻ جو حق آهي، جڏهن ته گروپ ۽ ٻين استعمال ڪندڙن کي صرف پڙهڻ جو حق آهي.
chmod 751 fileمالڪ کي مڪمل حق آهن، گروپ کي پڙهڻ ۽ عمل ڪرڻ جا حق آهن، ۽ ٻين استعمال ڪندڙن کي صرف عمل ڪرڻ جا حق آهن.
جيئن اسان اڳ ۾ ذڪر ڪيو آهي، اوزار ۾ تمام گهڻي ڪارڪردگي آهي. ڪجهه حالتن ۾، "مدد" سيڪشن ۾ موجود آپشن ڪافي نه آهن:
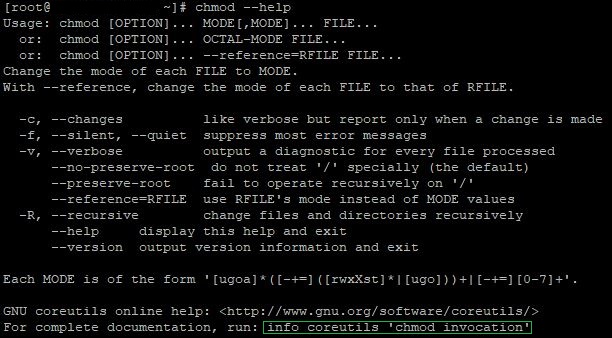
آخري لائن تي ڌيان ڏيو. هن ڪمانڊ کي استعمال ڪرڻ سان ٽول تي وڌيڪ تفصيلي دستاويز کلي ويندا آهن. توهان يوٽيلٽي جي سرڪاري وڪيپيڊيا صفحي تي پڻ وڃي سگهو ٿا، جتي توهان Chmod بابت تفصيلي معلومات ڳولي سگهو ٿا.
ٿڪل
لينڪس استعمال ڪندڙ ۽ انهن جو انتظام او ايس جي سيڪيورٽي ۽ مستحڪم آپريشن لاءِ انتهائي اهم آهن. هن آرٽيڪل ۾، اسان لينڪس ۾ اثرائتي صارف ۽ رسائي حقن جي انتظام جي اهميت کي اجاگر ڪيو آهي، صارفين جي تخليق ۽ انتظام کي ڍڪيندي، صارف گروپن سان ڪم ڪرڻ، ۽ فائلن ۽ ڊائريڪٽرين تائين رسائي حقن کي تفويض ڪرڻ.
