


പണമടച്ചുള്ള, റെഡിമെയ്ഡ് സേവനങ്ങളെ ആശ്രയിക്കുന്നതിനുപകരം കൂടുതൽ കൂടുതൽ ആളുകൾ സ്വന്തമായി VPN പ്രവർത്തിപ്പിക്കുന്നു: ഇത് വിലകുറഞ്ഞതും സ്വകാര്യതയ്ക്ക് മികച്ചതും സെർവറിന്റെ പൂർണ്ണ നിയന്ത്രണം നിങ്ങൾക്ക് നൽകുന്നതുമാണ്. ആക്രമണാത്മക നെറ്റ്വർക്ക് ബ്ലോക്കിംഗ് ഉള്ള പ്രദേശങ്ങൾക്ക് ഏറ്റവും ഫലപ്രദമായ ഓപ്ഷനുകളിലൊന്നാണ് വയർഗാർഡിന് മുകളിൽ ആംനെസിയ പ്രോജക്റ്റ് വികസിപ്പിച്ചെടുത്ത പ്രോട്ടോക്കോൾ ആയ AmneziaWG.
ക്ലാസിക് വയർഗാർഡ് വേഗതയേറിയതും വിശ്വസനീയവുമാണ്, പക്ഷേ ഇതിന് ഒരു നിശ്ചിത പാക്കറ്റ് ഘടനയും പ്രവചനാതീതമായ ഹാൻഡ്ഷേക്കും ഉണ്ട്, ഇത് DPI (ഡീപ്പ് പാക്കറ്റ് ഇൻസ്പെക്ഷൻ) സിസ്റ്റങ്ങൾക്ക് വിശ്വസനീയമായി ഫിംഗർപ്രിന്റ് ചെയ്യാനും തടയാനും കഴിയും. AmneziaWG ഇത് പരിഹരിക്കുന്നു: ഇത് സാധാരണ വയർഗാർഡ് കണക്ഷനിലേക്ക് ജങ്ക് പാക്കറ്റുകൾ ചേർക്കുന്നു, ഹെഡറുകൾ ക്രമരഹിതമാക്കുന്നു, ഹാൻഡ്ഷേക്ക് ഫീൽഡുകളുടെ വലുപ്പം മാറ്റുന്നു - അതിനാൽ വയർഗാർഡിന്റെ സ്വഭാവ സിഗ്നേച്ചർ അപ്രത്യക്ഷമാവുകയും ട്രാഫിക് സാധാരണ UDP ട്രാഫിക്കിൽ നിന്ന് വേറിട്ടുനിൽക്കുകയും ചെയ്യുന്നില്ല.
ഒരു ക്ലാസിക് ടണൽ പ്രവർത്തിപ്പിച്ചു കൊണ്ടിരിക്കുകയാണ്, അത് മാറുന്നത് മൂല്യവത്താണോ എന്ന് നിങ്ങൾ ചിന്തിക്കുന്നുണ്ടോ? ലിനക്സിലെ VPN സെർവർ സജ്ജീകരണത്തിലെ ഒരു പ്ലെയിൻ OpenVPN/PPTP സജ്ജീകരണവുമായോ ഇത് താരതമ്യം ചെയ്യുക: PPTP അല്ലെങ്കിൽ OpenVPN? , അല്ലെങ്കിൽ നിങ്ങളുടെ സെർവറിൽ Wireguard VPN എങ്ങനെ സജ്ജീകരിക്കാം എന്നതിലെ വാനില WireGuard (അവ്യക്തതയില്ല) എന്നിവയുമായോ ഇത് താരതമ്യം ചെയ്യുക.
ഈ ഗൈഡ് ഡോക്കറോ വെബ് പാനലോ ഇല്ലാതെ ഒരു AmneziaWG സെർവർ സ്വമേധയാ സജ്ജീകരിക്കുന്നു - VPS-ൽ തന്നെ സാധ്യമായ ഏറ്റവും ചെറിയ ഫൂട്ട്പ്രിന്റ്, കമാൻഡ് ലൈനിൽ നിന്ന് പൂർണ്ണമായും കോൺഫിഗർ ചെയ്തിരിക്കുന്നു. ഇത് ഏറ്റവും ഭാരം കുറഞ്ഞ ഓപ്ഷനാണ്, കൂടാതെ ഒരു ബജറ്റ് VPS-ൽ നന്നായി പ്രവർത്തിക്കുന്നു, കാരണം ഇതിന് GUI, ഡാറ്റാബേസ്, റിവേഴ്സ് പ്രോക്സി എന്നിവ ആവശ്യമില്ല. താഴെയുള്ള ഉദാഹരണ സെർവർ ഒരു പ്ലെയ്സ്ഹോൾഡർ IP വിലാസം ഉപയോഗിക്കുന്നു - അത് ദൃശ്യമാകുന്നിടത്തെല്ലാം നിങ്ങളുടെ സ്വന്തം VPS-ന്റെ വിലാസം ഉപയോഗിച്ച് അത് മാറ്റിസ്ഥാപിക്കുക.
നിങ്ങൾക്ക് ആവശ്യമുള്ളത്: ഉബുണ്ടു 22.04/24.04 അല്ലെങ്കിൽ ഡെബിയൻ 11/12 പ്രവർത്തിക്കുന്ന ഒരു VPS, റൂട്ട് ആക്സസ്, നിങ്ങളുടെ VPS-ന്റെ IP വിലാസം. ഒരു ഡൊമെയ്ൻ നാമം ആവശ്യമില്ല — AmneziaWG സർട്ടിഫിക്കറ്റുകൾ ഉപയോഗിക്കുന്നില്ല, അതിനാൽ പുതുക്കാൻ ഒന്നുമില്ല, DPI-ക്ക് TLS ഹാൻഡ്ഷേക്ക് ആയി ഫ്ലാഗ് ചെയ്യാൻ ഒന്നുമില്ല.
ഇതുവരെ ഒരു സെർവർ ഇല്ലേ? ഒരു സെർവർ എങ്ങനെ ഓർഡർ ചെയ്യാമെന്ന് കാണുക.
സെർവറിലേക്ക് കണക്റ്റുചെയ്യുന്നു
വിൻഡോസ് (പുട്ടി)
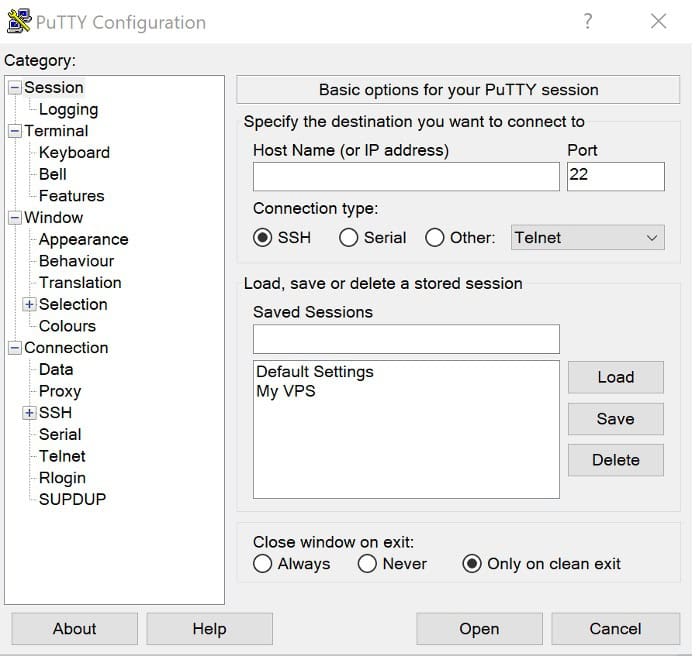
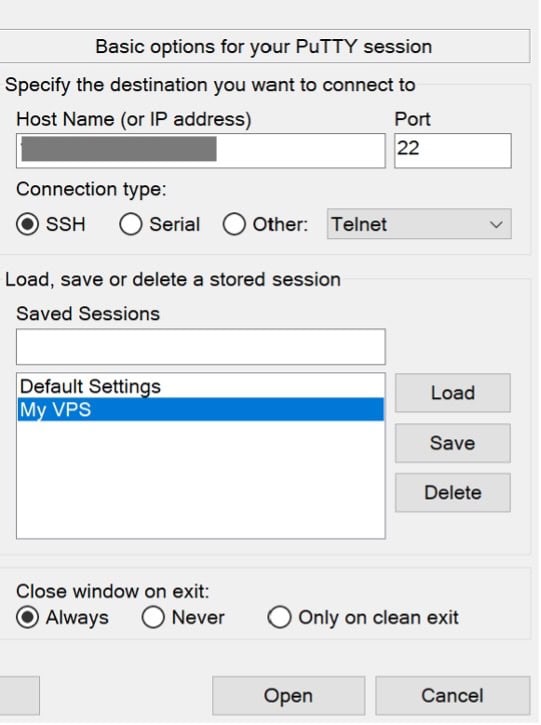
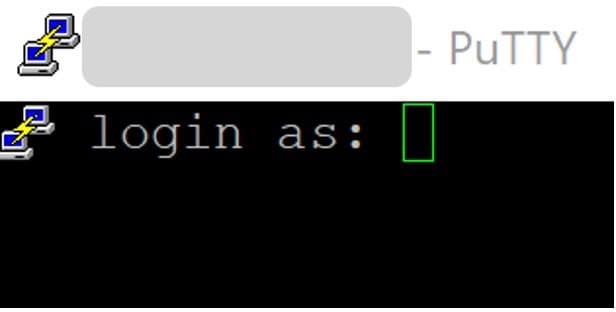
പുട്ടി തുറക്കുക, ഹോസ്റ്റ് നെയിം ഫീൽഡിൽ നിങ്ങളുടെ VPS IP വിലാസം നൽകുക, പോർട്ട് 22 ആയി സജ്ജമാക്കുക, തുടർന്ന് നിങ്ങളുടെ VPS ദാതാവ് നിങ്ങൾക്ക് ഇമെയിൽ ചെയ്ത പാസ്വേഡ് ഉപയോഗിച്ച് റൂട്ട് ആയി ലോഗിൻ ചെയ്യുക.
സെർവർ ഐപി വിലാസം: നിങ്ങളുടെ ഐപി വിലാസം
: റൂട്ട് ആയി ലോഗിൻ ചെയ്യുക
പാസ്വേഡ്: നിങ്ങളുടെ പാസ്വേഡ്
1. പുട്ടി തുറക്കുക, ഹോസ്റ്റ് നെയിം ഫീൽഡിൽ നിങ്ങളുടെ VPS IP വിലാസം നൽകുക.
2. പോർട്ട് 22 ആയി സജ്ജമാക്കുക.
3. റൂട്ട് ആയി ലോഗിൻ ചെയ്യുക.
4. നിങ്ങളുടെ VPS ദാതാവ് നിങ്ങൾക്ക് ഇമെയിൽ അയച്ച പാസ്വേഡ് ഉപയോഗിച്ച്.
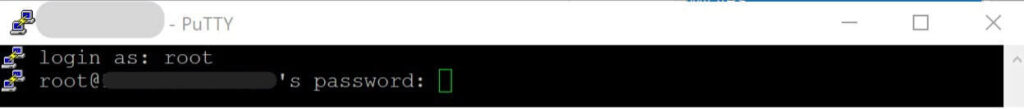
ഫലം ഇപ്രകാരമായിരിക്കണം:
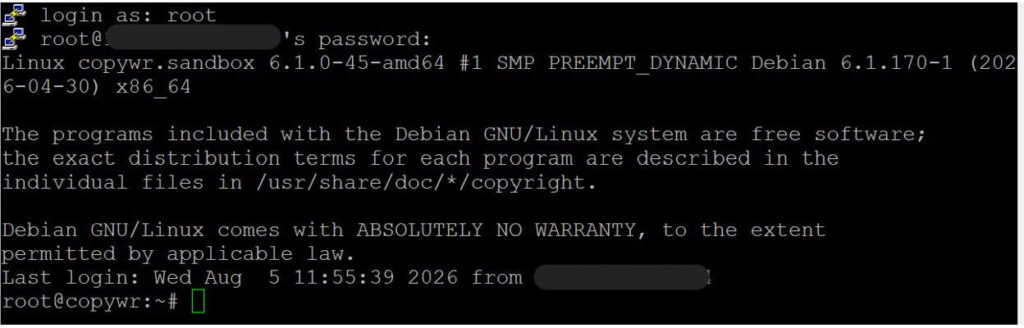
PuTTY/SSH വഴി ബന്ധിപ്പിക്കുന്നതിന്റെ വിശദമായ വിവരണത്തിന്, SSH വഴി ഒരു Linux സെർവറിലേക്ക് എങ്ങനെ ബന്ധിപ്പിക്കാമെന്ന് കാണുക.
ലിനക്സ് / മാകോസ് (ടെർമിനൽ)
ssh root@YOUR_SERVER_IPതാഴെയുള്ള എല്ലാ കമാൻഡുകളും സെർവറിൽ പ്രവർത്തിപ്പിക്കുന്നത്, ഈ അതേ SSH സെഷനിലാണ് - ഇതിൽ സെക്ഷൻ 2 മുതൽ 5 വരെയുള്ള ഭാഗങ്ങളും സെക്ഷൻ 9 ലെ സെർവർ-സൈഡ് പരിശോധനകളും ഉൾപ്പെടുന്നു. സെക്ഷൻ 6–8 (VPN ക്ലയന്റ് ഇൻസ്റ്റാൾ ചെയ്യുകയും കോൺഫിഗർ ചെയ്യുകയും ചെയ്യുക) നിങ്ങളുടെ സ്വന്തം Windows/macOS/Linux ഉപകരണത്തിലാണ് സംഭവിക്കുന്നത്, കാരണം VPN പ്രവർത്തിപ്പിക്കേണ്ട ഉപകരണമാണത്; ആ വിഭാഗങ്ങളിൽ ഓരോന്നും ഏതൊക്കെ വരികൾ, എന്തെങ്കിലും ഉണ്ടെങ്കിൽ, ഇപ്പോഴും സെർവറിൽ സ്പർശിക്കുന്നുവെന്ന് വ്യക്തമായി പറയുന്നു.
സെർവർ തയ്യാറാക്കുന്നു
സിസ്റ്റം അപ്ഡേറ്റ് ചെയ്യുക
എന്തെങ്കിലും ഇൻസ്റ്റാൾ ചെയ്യുന്നതിനുമുമ്പ്, പാക്കേജ് ലിസ്റ്റ് പുതുക്കി ഇൻസ്റ്റാൾ ചെയ്ത പാക്കേജുകൾ അപ്ഗ്രേഡ് ചെയ്യുക:
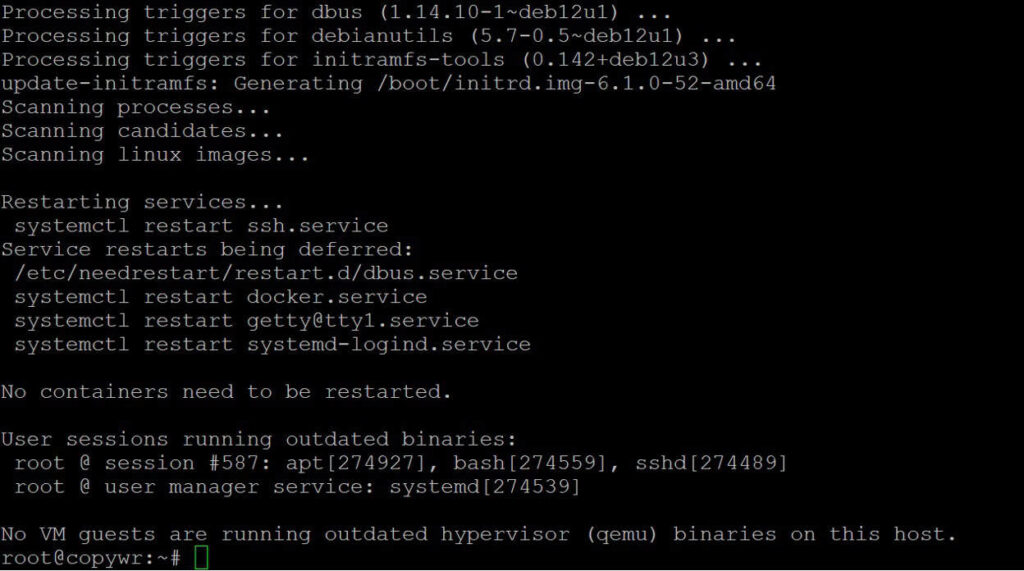
apt update -y && apt upgrade -yഇത് കേർണൽ അപ്ഗ്രേഡ് ചെയ്യുകയാണെങ്കിൽ, സെക്ഷൻ 3-ൽ AmneziaWG കേർണൽ മൊഡ്യൂൾ നിർമ്മിക്കുന്നതിന് മുമ്പ് റീബൂട്ട് ചെയ്യുക. അല്ലാത്തപക്ഷം DKMS തെറ്റായ കേർണൽ ഹെഡറുകൾക്കെതിരെ നിർമ്മിക്കപ്പെട്ടേക്കാം, കൂടാതെ മൊഡ്യൂൾ ലോഡ് ചെയ്യുന്നതിൽ പരാജയപ്പെടും. (apt-നെക്കുറിച്ചും Linux പാക്കേജ് മാനേജർമാർ എങ്ങനെ പ്രവർത്തിക്കുന്നു എന്നതിനെക്കുറിച്ചും കൂടുതൽ വിവരങ്ങൾക്ക്, Linux പാക്കേജ് മാനേജർമാർ കാണുക .) ഇത് പരിശോധിക്കുക:
cat /var/run/reboot-required
IP ഫോർവേഡിംഗ് പ്രാപ്തമാക്കുക
ഈ ക്രമീകരണം സെർവറിന് ക്ലയന്റുകളുടെ പാക്കറ്റുകൾ ഇന്റർനെറ്റിലേക്ക് ഫോർവേഡ് ചെയ്യാൻ അനുവദിക്കുന്നു - ഇത് കൂടാതെ, ടണൽ ഉയർന്നുവരും, പക്ഷേ ഒരു ട്രാഫിക്കും അതിലൂടെ കടന്നുപോകില്ല.
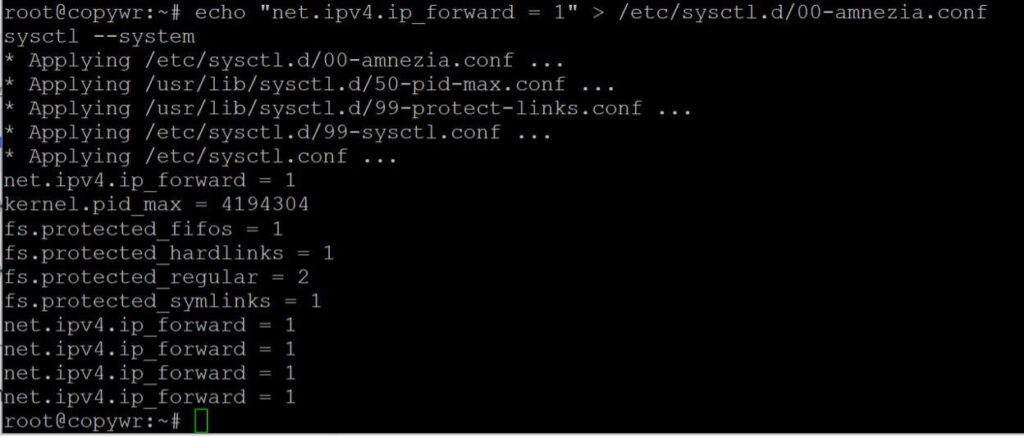
echo "net.ipv4.ip_forward = 1" > /etc/sysctl.d/00-amnezia.conf
sysctl --system
ആദ്യ കമാൻഡ് ഒരു സമർപ്പിത കോൺഫിഗറേഷൻ ഫയൽ സൃഷ്ടിക്കുന്നു; രണ്ടാമത്തേത് സെർവർ റീബൂട്ട് ചെയ്യാതെ തന്നെ അത് പ്രയോഗിക്കുന്നു.
ഫയർവാൾ (UFW) കോൺഫിഗർ ചെയ്യുക
UFW നിയമങ്ങളെക്കുറിച്ച് കൂടുതലറിയാൻ, ലിനക്സിൽ ഫയർവാൾ കോൺഫിഗർ ചെയ്യുന്നത് കാണുക.
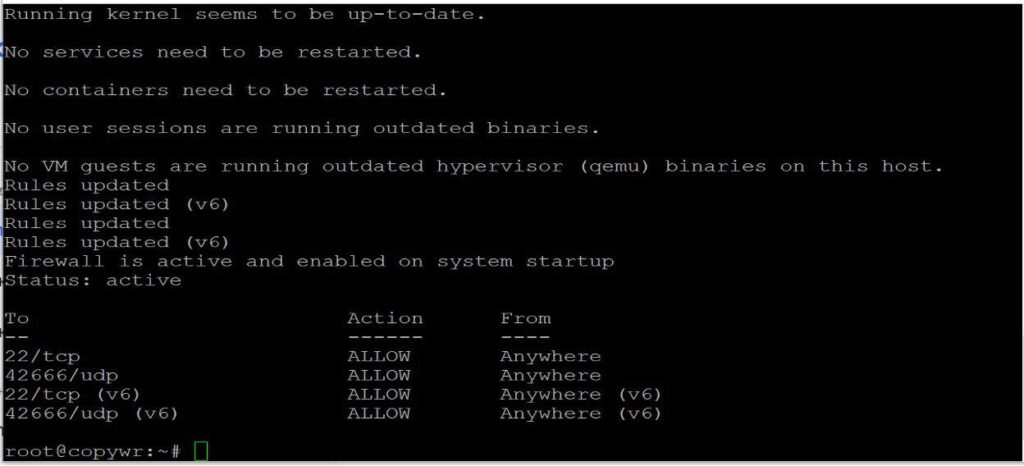
നിങ്ങൾക്ക് ആവശ്യമുള്ള രണ്ട് പോർട്ടുകൾ തുറക്കുക: SSH-നുള്ള 22/tcp (ഈ നിയമം ഒഴിവാക്കിയാൽ സെർവറിലേക്കുള്ള ആക്സസ് നഷ്ടപ്പെടാനുള്ള സാധ്യതയുണ്ട്) 42666/udp, AmneziaWG പോർട്ട് ശ്രദ്ധിക്കും.
apt install ufw -y
ufw allow 22/tcp
ufw allow 42666/udp
ufw --force enable
ufw status
ufw സ്റ്റാറ്റസ് ഔട്ട്പുട്ടിൽ രണ്ട് നിയമങ്ങളും ALLOW എന്ന് കാണിക്കണം.
AmneziaWG ഇൻസ്റ്റാൾ ചെയ്യുന്നു
ഡെബിയൻ ഉബുണ്ടു-ശൈലിയിലുള്ള പിപിഎകളെ നേരിട്ട് പിന്തുണയ്ക്കുന്നില്ല, അതിനാൽ ആഡ്-ആപ്റ്റ്-റിപോസിറ്ററി ഉപയോഗിച്ച് ചേർക്കുന്നതിനു പകരം റിപ്പോസിറ്ററി കൈകൊണ്ട് ചേർക്കേണ്ടതുണ്ട്. ഉബുണ്ടുവിലും ഇത് ഇതേ രീതിയിൽ പ്രവർത്തിക്കുന്നു.
റിപ്പോസിറ്ററി സ്വമേധയാ ചേർക്കുക
echo "deb [arch=amd64] https://ppa.launchpadcontent.net/amnezia/ppa/ubuntu jammy main" > /etc/apt/sources.list.d/amnezia.listGPG സൈനിംഗ് കീ ചേർക്കുക
പഴയ apt-key കമാൻഡിന് പകരം ഒരു പ്രിയപ്പെട്ട കീറിംഗ് ഫയൽ ഉപയോഗിക്കുക, PPA യുടെ യഥാർത്ഥ സൈനിംഗ് കീ (ഫിംഗർപ്രിന്റ് 75C9DD72C799870E310542E24166F2C257290828) എടുക്കുക:
apt install -y gnupg2
gpg --keyserver keyserver.ubuntu.com --recv-keys 57290828
gpg --export 57290828 | tee /usr/share/keyrings/amnezia.gpg > /dev/null
echo "deb [arch=amd64 signed-by=/usr/share/keyrings/amnezia.gpg] https://ppa.launchpadcontent.net/amnezia/ppa/ubuntu jammy main" > /etc/apt/sources.list.d/amnezia.list
അപ്ഡേറ്റ് ചെയ്ത് ഇൻസ്റ്റാൾ ചെയ്യുക
apt update
apt install -y amneziawg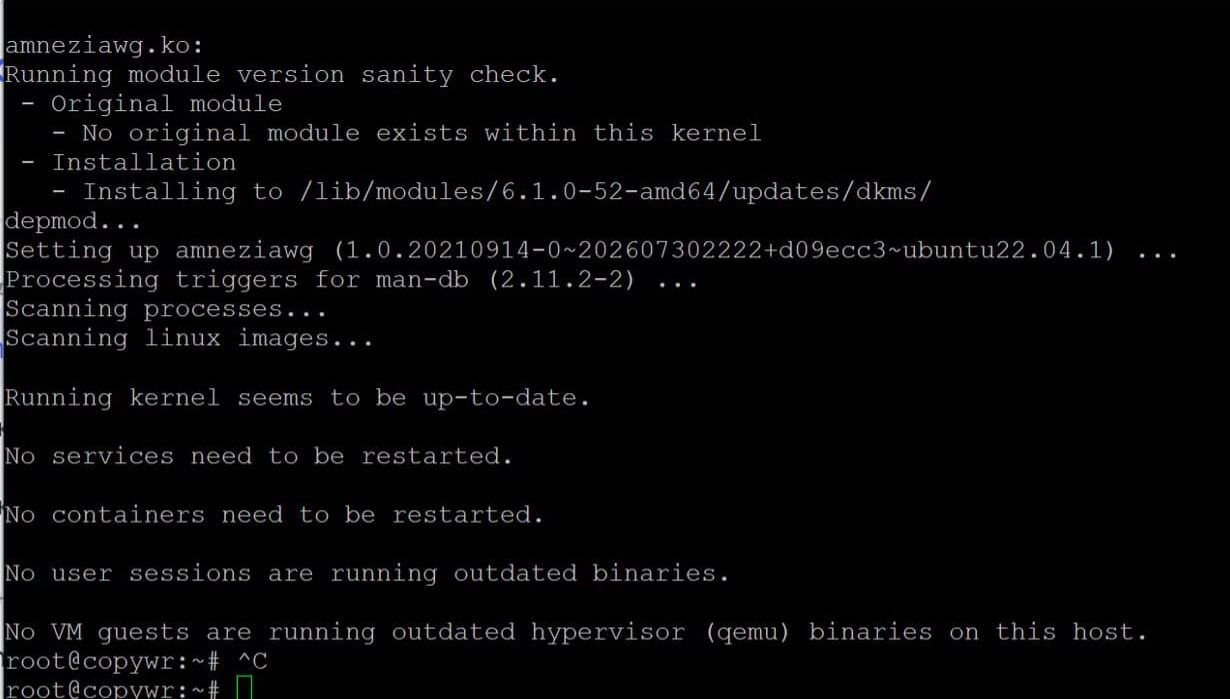
മൊഡ്യൂൾ ലോഡ് ചെയ്തിട്ടുണ്ടോ എന്ന് പരിശോധിക്കുക
modprobe amneziawg
lsmod | grep amnezia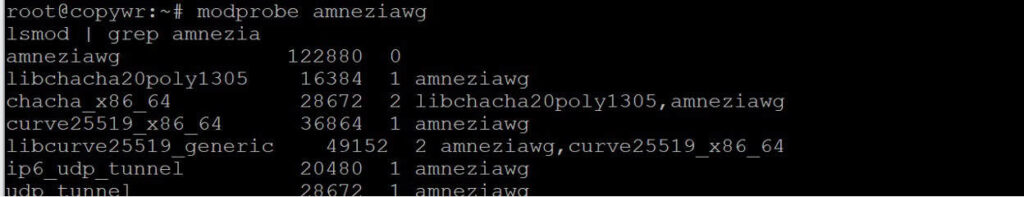
സെർവറും ക്ലയന്റ് കോൺഫിഗറേഷനും സൃഷ്ടിക്കുന്നു
സഹായ യൂട്ടിലിറ്റികൾ ഇൻസ്റ്റാൾ ചെയ്യുക
qrcode ഡിപൻഡൻസി ഇൻസ്റ്റാൾ ചെയ്യുക, തുടർന്ന് ഒരു സമർപ്പിത വർക്കിംഗ് ഡയറക്ടറി സൃഷ്ടിച്ച് അതിലേക്ക് കമ്മ്യൂണിറ്റി കോൺഫിഗറേഷൻ-ജനറേറ്റർ സ്ക്രിപ്റ്റ് ഡൗൺലോഡ് ചെയ്യുക:
apt install -y python3-qrcode
mkdir -p ~/awg && cd ~/awg
wget -O awgcfg.py \
  https://gist.githubusercontent.com/remittor/8c3d9ff293b2ba4b13c367cc1a69f9eb/raw/awgcfg.py
നിങ്ങളുടെ ഡിസ്ട്രോയുടെ റിപ്പോകളിൽ python3-qrcode ലഭ്യമല്ലെങ്കിൽ, pip3 install qrcode --break-system-packages എന്നതിലേക്ക് മടങ്ങുക (ഡെബിയൻ 12+/ഉബുണ്ടു 24.04-ൽ ഫ്ലാഗ് ആവശ്യമാണ്, ഇത് ഡിഫോൾട്ടായി മാനേജ് ചെയ്യാത്ത പൈപ്പ് ഇൻസ്റ്റാളുകളെ തടയുന്നു). രണ്ട് ഇൻസ്റ്റാളുകളും പ്രവർത്തിപ്പിക്കരുത് — ഒന്ന് തിരഞ്ഞെടുക്കുക.
സെർവർ കോൺഫിഗറേഷൻ സൃഷ്ടിക്കുക
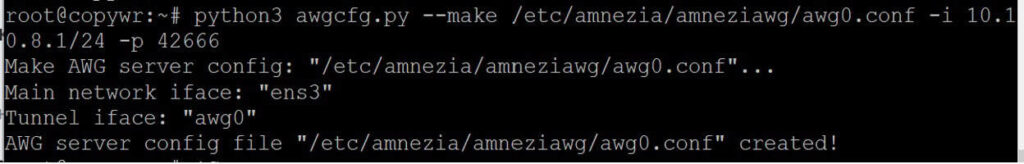
/etc/amnezia/amneziawg/awg0.conf സൃഷ്ടിക്കുക. ടണലിന്റെ ആന്തരിക സബ്നെറ്റും UDP പോർട്ടും അവയുടെ ഡിഫോൾട്ടുകളിൽ തന്നെ ഉപേക്ഷിക്കുകയോ നിങ്ങളുടേതായ ഒന്ന് സജ്ജമാക്കുകയോ ചെയ്യാം:
python3 awgcfg.py --make /etc/amnezia/amneziawg/awg0.conf \
  -i 10.10.8.1/24 -p 42666
ടണലിന്റെ ആന്തരിക നെറ്റ്വർക്ക് വിലാസവും മാസ്കും -i ഫ്ലാഗ് സജ്ജമാക്കുന്നു; സെർവറിന്റെ UDP പോർട്ട് (ഘട്ടം 2.3-ൽ തുറന്നത് പോലെ) -p സജ്ജമാക്കുന്നു.
ക്ലയന്റ്-കോൺഫിഗ് ടെംപ്ലേറ്റ് സൃഷ്ടിക്കുക
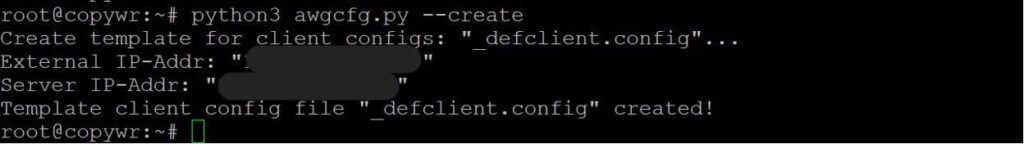
python3 awgcfg.py --createഇത് വ്യക്തിഗത ക്ലയന്റ് കോൺഫിഗറേഷനുകൾ നിർമ്മിച്ചിരിക്കുന്ന അതേ ഫോൾഡറിൽ ഒരു ടെംപ്ലേറ്റ് സംരക്ഷിക്കുന്നു — ഇതിൽ ഇതിനകം തന്നെ സെർവറിന്റെ പബ്ലിക് കീ, അതിന്റെ ഐപി വിലാസം, പ്ലെയിൻ വയർഗാർഡിൽ നിന്ന് ആംനെസിയഡബ്ല്യുജിയെ വേർതിരിക്കുന്ന ഒബ്ഫസ്കേഷൻ പാരാമീറ്ററുകൾ (ജെസി, ജെമിൻ, ജെമാക്സ്, എസ്1, എസ്2, എച്ച്1–എച്ച്4) എന്നിവ ഉൾപ്പെടുന്നു.
ക്ലയന്റുകൾ ചേർക്കുക
ഓരോ ഉപകരണത്തിനും ഒരു എൻട്രി സൃഷ്ടിക്കുക — പേര് എന്തും ആകാം, ഉദാ: ഉപകരണ നാമം:
python3 awgcfg.py -a "laptop"
python3 awgcfg.py -a "phone"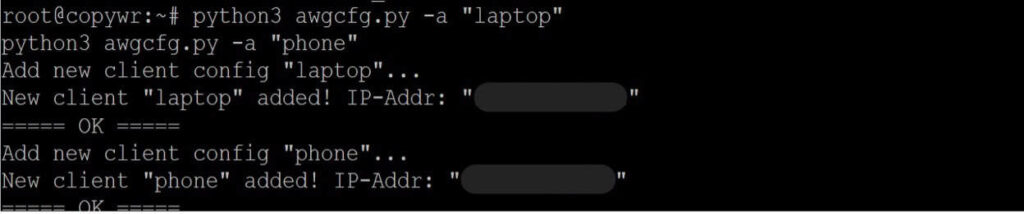
ക്ലയന്റ് ഫയലുകളും QR കോഡുകളും സൃഷ്ടിക്കുക
python3 awgcfg.py -c -q~/awg ഫോൾഡറിൽ ഇപ്പോൾ laptop.conf, phone.conf പോലുള്ള ഫയലുകളും, മൊബൈൽ ആപ്പിലേക്ക് നേരിട്ട് സ്കാൻ ചെയ്യാൻ കഴിയുന്ന PNG QR കോഡുകളും അടങ്ങിയിരിക്കും.
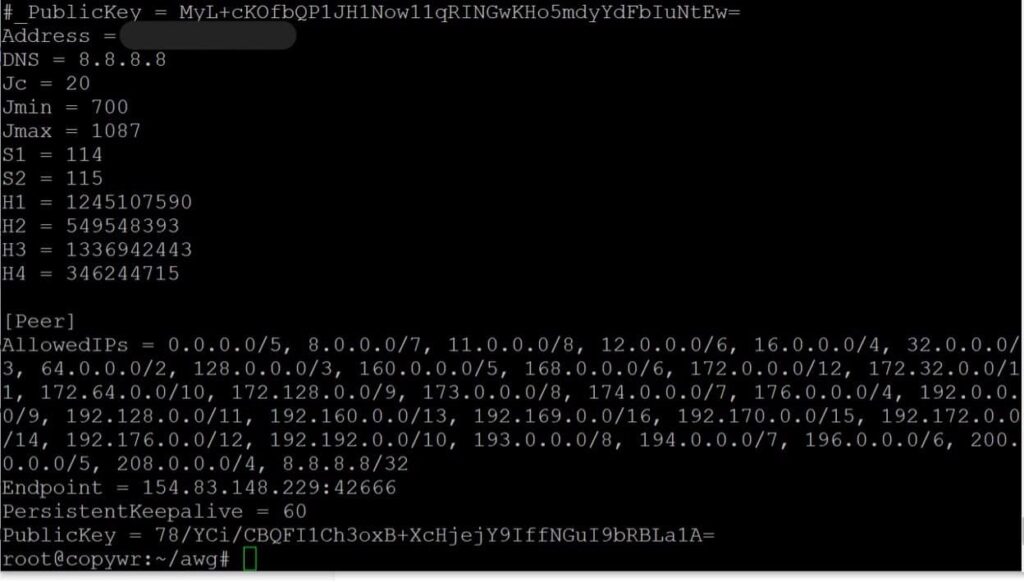
~/awg ഫോൾഡറിൽ ഇപ്പോൾ laptop.conf, phone.conf പോലുള്ള ഫയലുകളും, മൊബൈൽ ആപ്പിലേക്ക് നേരിട്ട് സ്കാൻ ചെയ്യാൻ കഴിയുന്ന PNG QR കോഡുകളും അടങ്ങിയിരിക്കും.
സേവനം ആരംഭിക്കുകയും ഓട്ടോസ്റ്റാർട്ട് പ്രാപ്തമാക്കുകയും ചെയ്യുന്നു
awg0 ഇന്റർഫേസ് കൊണ്ടുവന്ന് റീബൂട്ട് ചെയ്യുമ്പോൾ അത് യാന്ത്രികമായി ആരംഭിക്കാൻ പ്രാപ്തമാക്കുക:
systemctl enable --now awg-quick@awg0
systemctl restart [email protected]
systemctl status [email protected]
ബൂട്ട് ചെയ്യുമ്പോൾ യൂണിറ്റ് പ്രവർത്തനക്ഷമമായിരിക്കുമ്പോൾ സ്റ്റാറ്റസ് സജീവമായി (പുറത്തുകടന്നു) കാണിക്കണം. ലോഗുകൾ കാണിക്കുന്ന കൺസോൾ "ഹാംഗ്" ആയി കാണപ്പെട്ടാൽ, പുറത്തുകടക്കാൻ Q അമർത്തുക.
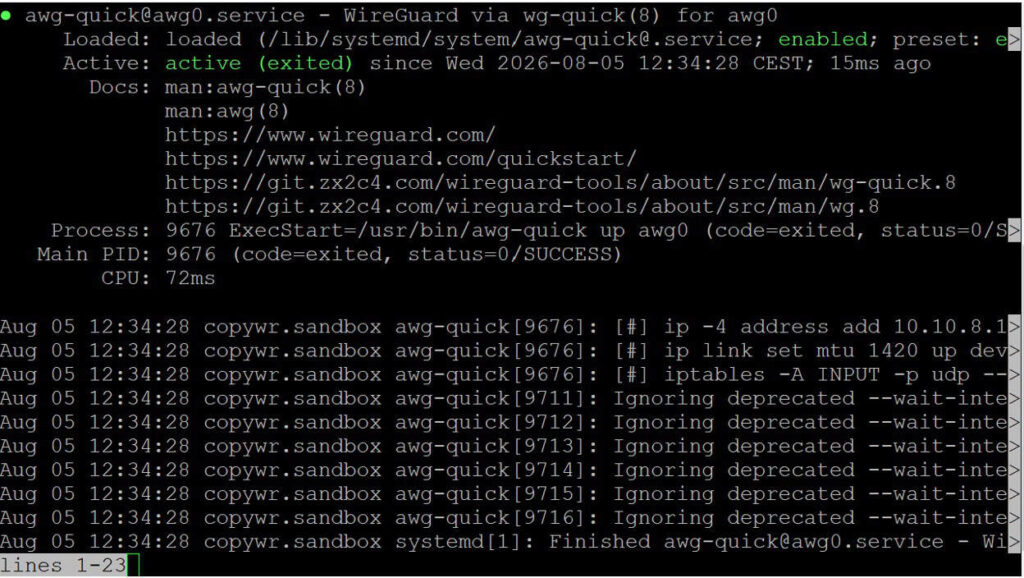
സജീവ പിയറുകളുടെയും പെർ-പിയർ ട്രാഫിക്കിന്റെയും പട്ടിക പരിശോധിക്കുക:
awg show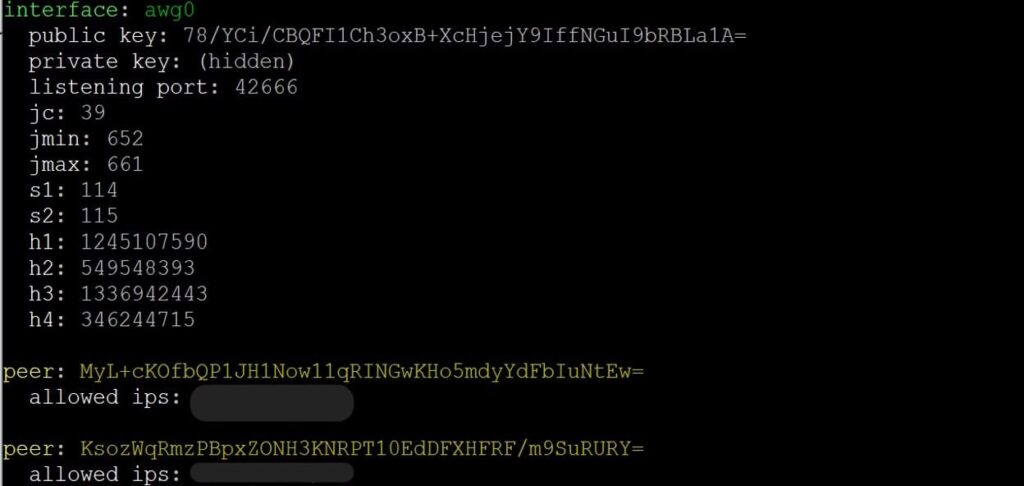
വിൻഡോസിൽ നിന്ന് കണക്റ്റുചെയ്യുന്നു
ഈ വിഭാഗത്തിലുള്ളതെല്ലാം നിങ്ങളുടെ Windows PC-യിലാണ് സംഭവിക്കുന്നത്, SSH വഴിയല്ല - ടണൽ ഉപയോഗിക്കുന്ന ഉപകരണത്തിൽ VPN ക്ലയന്റ് ഇൻസ്റ്റാൾ ചെയ്യണം. സെർവറിനെ സ്പർശിക്കുന്ന ഒരേയൊരു ഘട്ടം 6.2-ൽ scp ഡൗൺലോഡ് ചെയ്യുക എന്നതാണ്, ആ കമാൻഡ് പോലും നിങ്ങളുടെ PC-യിൽ ടൈപ്പ് ചെയ്യുന്നു, സെർവർ ഇതിനകം സെക്ഷൻ 4-ൽ ജനറേറ്റ് ചെയ്ത ഒരു ഫയൽ വലിച്ചെടുക്കുന്നു.
ക്ലയന്റ് ഇൻസ്റ്റാൾ ചെയ്യുക
AmneziaWG-ക്ക് ഒരു സമർപ്പിത വിൻഡോസ് ആപ്പ് ഉണ്ട് — അതിന്റെ ഇന്റർഫേസ് സ്റ്റാൻഡേർഡ് WireGuard ക്ലയന്റിനെ പ്രതിഫലിപ്പിക്കുന്നു, പക്ഷേ അത് അവ്യക്തമായ പാരാമീറ്ററുകൾ മനസ്സിലാക്കുന്നു. പ്രോജക്റ്റിന്റെ ഔദ്യോഗിക ശേഖരത്തിൽ നിന്ന് ഇൻസ്റ്റാളർ ഡൗൺലോഡ് ചെയ്യുക:
https://github.com/amnezia-vpn/amneziawg-windows-client/releases
മുകളിലുള്ള ലിങ്ക് പരിപാലിക്കപ്പെടുന്ന വിൻഡോസ് ക്ലയന്റിന്റെ റിലീസുകളുടെ പേജാണ് — അവിടെ നിന്ന് ഏറ്റവും പുതിയ .msi/.exe അസറ്റ് ഡൗൺലോഡ് ചെയ്യുക. ഇത് നിങ്ങളുടെ ബ്രൗസറിൽ തുറക്കാനുള്ള ഒരു പേജാണ്, ഒരു ടെർമിനലിൽ ഒട്ടിക്കാനുള്ള കമാൻഡ് അല്ല.
ഇൻസ്റ്റാളർ പ്രവർത്തിപ്പിച്ച് സജ്ജീകരണ വിസാർഡിലൂടെ കടന്നുപോകുക; സ്ഥിരസ്ഥിതികൾ മാറ്റേണ്ടതില്ല.
കോൺഫിഗറേഷൻ ഇറക്കുമതി ചെയ്യുക
സെർവറിൽ നിന്ന് നിങ്ങളുടെ കമ്പ്യൂട്ടറിലേക്ക് ക്ലയന്റ് കോൺഫിഗറേഷൻ ഫയൽ പകർത്തുക — ഏറ്റവും എളുപ്പമുള്ള മാർഗം scp ആണ്, സെർവറിൽ അല്ല, നിങ്ങളുടെ കമ്പ്യൂട്ടറിലെ PowerShell-ൽ പ്രവർത്തിപ്പിക്കുക:
scp root@YOUR_SERVER_IP:~/awg/laptop.conf .AmneziaWG ആപ്പിൽ, "ഫയലിൽ നിന്ന് ടണൽ(കൾ) ഇറക്കുമതി ചെയ്യുക" ക്ലിക്ക് ചെയ്യുക, laptop.conf തിരഞ്ഞെടുക്കുക, തുടർന്ന് പുതിയ ടണലിന് അടുത്തുള്ള ടോഗിൾ ഓൺ ചെയ്യുക.
macOS-ൽ നിന്ന് കണക്റ്റുചെയ്യുന്നു
പിന്തുണയ്ക്കുന്ന രണ്ട് ഓപ്ഷനുകൾ നിലവിലുണ്ട്:
- AmneziaWG (Mac App Store): ഒരു ഭാരം കുറഞ്ഞ ക്ലയന്റ്, macOS 12-ലും അതിനുശേഷമുള്ള പതിപ്പുകളിലും പ്രവർത്തിക്കുന്നു. ആപ്പ് സ്റ്റോറിൽ "AmneziaWG" എന്ന് തിരഞ്ഞ് ഇൻസ്റ്റാൾ ചെയ്യുക, തുടർന്ന് "ഫയലിൽ നിന്ന് ടണൽ(കൾ) ഇറക്കുമതി ചെയ്യുക" ഉപയോഗിച്ച് നിങ്ങളുടെ .conf ഫയൽ തിരഞ്ഞെടുക്കുക - വിൻഡോസ് ക്ലയന്റിന്റെ അതേ വർക്ക്ഫ്ലോ.
- AmneziaVPN (പൂർണ്ണ ആപ്പ്, macOS 14+): ലൈറ്റ്വെയ്റ്റ് AmneziaWG-യിൽ മാത്രമുള്ള ക്ലയന്റിന് പകരം പൂർണ്ണ ഫീച്ചറുകളുള്ള Amnezia ആപ്പ് ഉപയോഗിക്കാൻ നിങ്ങൾ ആഗ്രഹിക്കുന്നുവെങ്കിൽ, github.com/amnezia-vpn/amnezia-client/releases/latest എന്നതിൽ നിന്ന് .pkg ഡൗൺലോഡ് ചെയ്യുക.
ആവശ്യമെങ്കിൽ ആദ്യം ക്ലയന്റ് കോൺഫിഗറേഷൻ പകർത്തുക, ഘട്ടം 6.2 ലെ പോലെ:
scp root@YOUR_SERVER_IP:~/awg/laptop.conf .Linux-ൽ നിന്ന് കണക്റ്റ് ചെയ്യുന്നു
ഒരു ലിനക്സ് ഡെസ്ക്ടോപ്പിലോ ലാപ്ടോപ്പിലോ നിങ്ങൾക്ക് രണ്ട് ഓപ്ഷനുകൾ ഉണ്ട്:
- GUI: github.com/amnezia-vpn/amnezia-client/releases-ൽ നിന്ന് പൂർണ്ണ AmneziaVPN ഡെസ്ക്ടോപ്പ് ക്ലയന്റ് ഇൻസ്റ്റാൾ ചെയ്യുക, തുടർന്ന് Windows/macOS-ലെ പോലെ തന്നെ .conf ഫയൽ ഇറക്കുമതി ചെയ്യുക.
- സെർവറിൽ ഉപയോഗിക്കുന്ന അതേ amnesiawg-ടൂളുകൾ ഉപയോഗിക്കുന്ന CLI (awg / awg-quick):
apt install -y amneziawg
cp laptop.conf /etc/amnezia/amneziawg/awg0.conf
awg-quick up awg0
വിച്ഛേദിക്കാൻ ഈ കോഡ് പ്രവർത്തിപ്പിക്കുക.
awg-quick down awg0 ലോഗിൻ ചെയ്യുമ്പോൾ ടണൽ സ്വയമേവ മുകളിലേക്ക് കൊണ്ടുവരാൻ, അത് ഒരു സേവനമായി പ്രാപ്തമാക്കുക:
systemctl enable --now awg-quick@awg0കണക്ഷൻ പരിശോധിക്കുന്നു
സെക്ഷൻ 6, 7, അല്ലെങ്കിൽ 8 മുതൽ ടണൽ സജീവമായിരിക്കുമ്പോൾ, നിങ്ങളുടെ സ്വന്തം ഉപകരണത്തിലേക്ക് (SSH സെഷനല്ല) തിരികെ പോയി ഒരു ബ്രൗസറിൽ ഏതെങ്കിലും “എന്റെ IP എന്താണ്” ചെക്കർ തുറക്കുക - കാണിച്ചിരിക്കുന്ന വിലാസം നിങ്ങളുടെ VPS-ന്റെ IP വിലാസവുമായി പൊരുത്തപ്പെടണം. പകരം SSH സെഷനുള്ളിൽ നിന്ന് പരിശോധിക്കാൻ, സെർവറിൽ awg ഷോ പ്രവർത്തിപ്പിച്ച് ക്ലയന്റിന്റെ പിയർ സമീപകാല ഹാൻഡ്ഷേക്കും നോൺ-സീറോ ട്രാഫിക്കും കാണിക്കുന്നുവെന്ന് ഉറപ്പാക്കുക.
റഫറൻസ്:
|
ഫീൽഡ് |
വില |
|
വിലാസം |
YOUR_TUNNEL_IP (ടണലിനുള്ളിലെ ക്ലയന്റിന്റെ വിലാസം, ഉദാ. 10.10.8.2/32 — ഘട്ടം 4.4-ൽ ക്ലയന്റിനെ ചേർക്കുമ്പോൾ സ്വയമേവ നിയോഗിക്കപ്പെടുന്നു) |
|
അവസാന പോയിന്റ് |
YOUR_SERVER_IP:42666 (സെർവറിന്റെ ബാഹ്യ IP വിലാസവും ക്ലയന്റ് ബന്ധിപ്പിക്കുന്ന UDP പോർട്ടും.) |
|
ഡിഎൻഎസ് |
8.8.8.8 |
|
ജെസി / ജെമിൻ / ജെമാക്സ് |
ഹാൻഡ്ഷേക്കിന് മുമ്പ് അയച്ച “ജങ്ക്” പാക്കറ്റുകളുടെ എണ്ണവും വലുപ്പവും — കണക്ഷൻ തകർക്കാതെ തന്നെ സെർവറിനും ക്ലയന്റിനും ഇടയിൽ വ്യത്യാസപ്പെട്ടേക്കാം. |
|
എസ് 1 / എസ് 2 |
ഹാൻഡ്ഷേക്ക് പാഡിംഗ് ഫീൽഡുകളുടെ വലുപ്പം — സെർവറിനും ഓരോ ക്ലയന്റിനും ഇടയിലുള്ള ബൈറ്റ്-ഫോർ-ബൈറ്റ് പൊരുത്തപ്പെടുത്തണം. |
|
H1 - H4 |
പ്രോട്ടോക്കോളിനെ സാധാരണ ട്രാഫിക്കായി മറയ്ക്കുന്ന പാക്കറ്റ്-ടൈപ്പ് ഹെഡറുകൾ — കൃത്യമായി പൊരുത്തപ്പെടുകയും പരസ്പരം അദ്വിതീയമായിരിക്കണം. |
തുരങ്കത്തിന്റെ രണ്ടറ്റത്തും S1/S2 ഉം H1–H4 ഉം മാത്രമേ ഒരുപോലെയാകാവൂ; Jc, Jmin, Jmax എന്നിവ ഓരോ വശവും അതിന്റെ ഔട്ട്ഗോയിംഗ് ജങ്ക് ട്രാഫിക് എങ്ങനെ പാഡ് ചെയ്യുന്നു എന്നതിനെക്കുറിച്ചാണ്, അതിനാൽ മുകളിലുള്ള ഉദാഹരണത്തിലെന്നപോലെ ക്ലയന്റ്, സെർവർ മൂല്യങ്ങൾ നിയമപരമായി വ്യത്യാസപ്പെടാം.
തീരുമാനം
ഈ ഗൈഡ് പിന്തുടരുന്നത് നിങ്ങളുടെ VPS-ന് അതിന്റേതായ AmneziaWG സെർവർ പ്രവർത്തിപ്പിക്കാൻ അനുവദിക്കുന്നു: ട്രാഫിക് അവ്യക്തതയുള്ള ഒരു WireGuard-അനുയോജ്യമായ പ്രോട്ടോക്കോൾ, ഇത് സാധാരണ WireGuard-നേക്കാൾ സാധാരണ UDP ട്രാഫിക്കിൽ നിന്ന് വേർതിരിച്ചറിയാൻ DPI സിസ്റ്റങ്ങൾക്ക് വളരെ ബുദ്ധിമുട്ടാണ്. സേവനം systemd യൂണിറ്റ് awg-quick@awg0 ആയി പ്രവർത്തിക്കുന്നു, നിങ്ങളുടെ ഭാഗത്തുനിന്ന് യാതൊരു നടപടിയും കൂടാതെ സെർവർ റീബൂട്ട് ചെയ്യുമ്പോൾ അതിജീവിക്കുന്നു.
തത്ഫലമായുണ്ടാകുന്ന .conf ഫയലുകളും ~/awg-യിലെ QR കോഡുകളും Windows ക്ലയന്റുമായി മാത്രമല്ല പ്രവർത്തിക്കുന്നത്, Android, iOS, macOS, Linux എന്നിവയ്ക്കായുള്ള AmneziaWG അല്ലെങ്കിൽ Amnezia ആപ്പുകളിലേക്കും Keenetic, OpenWrt റൂട്ടറുകളിലേക്കും ഇറക്കുമതി ചെയ്യാനും കഴിയും.
4.4–4.5 ഘട്ടങ്ങൾ (python3 awgcfg.py -a "name", തുടർന്ന് awgcfg.py -c -q) ആവർത്തിച്ച് systemctl restart [email protected] ഉപയോഗിച്ച് ഇന്റർഫേസ് പുനരാരംഭിച്ചുകൊണ്ട് ഏത് സമയത്തും പുതിയ ക്ലയന്റുകളെ ചേർക്കുക.
സെർവർ പ്രവർത്തിച്ചു തുടങ്ങിക്കഴിഞ്ഞാൽ പാലിക്കേണ്ട ചില ശീലങ്ങൾ:
- സിസ്റ്റം പാച്ച് ചെയ്ത് സൂക്ഷിക്കുക. ഇടയ്ക്കിടെ apt update -y && apt upgrade -y വീണ്ടും പ്രവർത്തിപ്പിക്കുക, കേർണൽ അപ്ഗ്രേഡുകൾക്ക് ശേഷം റീബൂട്ട് ചെയ്യുക, അങ്ങനെ DKMS പുതിയ കേർണലിനെതിരെ amnesiawg മൊഡ്യൂൾ പുനർനിർമ്മിക്കുന്നു.
- ~/awg ബാക്കപ്പ് ചെയ്യുക. ഇത് awg0.conf-ൽ ഓരോ ക്ലയന്റിന്റെയും സ്വകാര്യ കീയും സെർവറിന്റെ സ്വന്തം കീ ജോഡിയും സൂക്ഷിക്കുന്നു; ഇത് നഷ്ടപ്പെടുന്നത് എല്ലാ ഉപകരണത്തിനും കോൺഫിഗറുകൾ പുനഃസൃഷ്ടിക്കുന്നതിനാണ്.
- നഷ്ടപ്പെട്ട ഉപകരണങ്ങൾ ഉടനടി പിൻവലിക്കുക. /etc/amnezia/amneziawg/awg0.conf-ൽ നിന്ന് അനുബന്ധ [Peer] ബ്ലോക്ക് നീക്കം ചെയ്ത് systemctl റീസ്റ്റാർട്ട് പ്രവർത്തിപ്പിക്കുക. [ഇമെയിൽ പരിരക്ഷിച്ചിരിക്കുന്നു].
കണക്ഷൻ ലഭിച്ചില്ലെങ്കിൽ, ക്രമത്തിൽ പരിശോധിക്കുക:
- സേവന നില (systemctl നില) [ഇമെയിൽ പരിരക്ഷിച്ചിരിക്കുന്നു])
- ഫയർവാൾ നിയമങ്ങൾ (ufw സ്റ്റാറ്റസ് — പോർട്ട് 42666/udp തുറന്നിരിക്കണം)
- ഇന്റർഫേസ് ആരംഭിക്കുന്നില്ലെങ്കിൽ DKMS/മൊഡ്യൂൾ സ്റ്റാറ്റസ് (dkms സ്റ്റാറ്റസ്, lsmod | grep amnesia)
- സെർവറിലെ സജീവ പിയറുകളുടെ പട്ടിക (awg show)
- ക്ലയന്റ് കോൺഫിഗറേഷൻ ശരിയായ ബാഹ്യ സെർവർ ഐപി വിലാസത്തിലേക്ക് പോയിന്റ് ചെയ്യുന്നു.
കമ്മിറ്റ് ചെയ്യുന്നതിന് മുമ്പ് മറ്റ് ഓപ്ഷനുകളുമായി AmneziaWG താരതമ്യം ചെയ്യണോ? Linux-ലെ VPN സെർവർ സജ്ജീകരണം കാണുക: PPTP അല്ലെങ്കിൽ OpenVPN? നിങ്ങളുടെ സെർവറിൽ Wireguard VPN എങ്ങനെ സജ്ജീകരിക്കാം . പൂർണ്ണ VPN ടണലിന് പകരം ലളിതമായ ഒരു പ്രോക്സി മാത്രമേ നിങ്ങൾക്ക് ആവശ്യമുള്ളൂ എങ്കിൽ, CentOS/ArchLinux-ലെ 3proxy കോൺഫിഗറേഷൻ ഒരു ഭാരം കുറഞ്ഞ ബദലാണ്. VPN ലൈവ് ആയിക്കഴിഞ്ഞാൽ പൊതുവായ സെർവർ കാഠിന്യത്തിന്, Linux ഉപയോക്താക്കൾ: മാനേജ്മെന്റും അനുമതികളും കാണുക.
