


ഈ ലേഖനത്തിൽ, ശരിയായി സംഘടിപ്പിച്ച ലിനക്സ് ഉപയോക്താക്കളുടെ പ്രാധാന്യം നമ്മൾ പര്യവേക്ഷണം ചെയ്യും. ഉപയോക്താക്കളെ എങ്ങനെ സൃഷ്ടിക്കാം, കോൺഫിഗർ ചെയ്യാം എന്നതിൽ തുടങ്ങി നിർദ്ദിഷ്ട ഫയലുകളിലേക്കും ഫോൾഡറുകളിലേക്കും എങ്ങനെ ആക്സസ് നൽകാം എന്നതിൽ അവസാനിക്കും. അനാവശ്യ പ്രവർത്തനങ്ങളിൽ നിന്ന് സിസ്റ്റത്തെ സംരക്ഷിക്കാൻ സഹായിക്കുന്ന sudo, SELinux പോലുള്ള ചില പ്രധാന സുരക്ഷാ ഉപകരണങ്ങളെക്കുറിച്ചും നമ്മൾ ചർച്ച ചെയ്യും.
ലിനക്സിൽ ഉപയോക്തൃ മാനേജ്മെന്റിന്റെയും ആക്സസ് അവകാശങ്ങളുടെയും പ്രാധാന്യം
ലിനക്സ് ലോകത്ത്, ഉപയോക്തൃ മാനേജ്മെന്റും ആക്സസ് അവകാശങ്ങളും ഒരു പ്രധാന പങ്ക് വഹിക്കുന്നു. ഓരോ ഉപയോക്താവും ഒരു വാടകക്കാരനും ഓരോ ഫയലും ഒരു മുറിയുമായ ഒരു വലിയ അപ്പാർട്ട്മെന്റായി ലിനക്സിനെ സങ്കൽപ്പിക്കുക. ഉപയോക്തൃ മാനേജ്മെന്റ് എന്നത് ഓരോ വാടകക്കാരനും അവരവരുടെ അദ്വിതീയ താക്കോൽ നൽകുന്നത് പോലെയാണ്, അതേസമയം ആക്സസ് അവകാശങ്ങൾ അവർക്ക് അവരുടെ മുറിയിൽ ചെയ്യാൻ കഴിയുന്ന കാര്യങ്ങളാണ്.
ഒരു ഉപയോക്താവിനെ സൃഷ്ടിക്കുമ്പോൾ, അപ്പാർട്ട്മെന്റിലേക്കുള്ള ഒരു വ്യക്തിഗത താക്കോൽ പോലെ, അവർക്ക് ഒരു പേരും ഒരു സവിശേഷ ഐഡന്റിഫയറും ( UID ) നൽകുന്നു. ഉപയോക്താവിന് ഒരു ഗ്രൂപ്പും ഉണ്ട് , അത് അവരെ മറ്റ് വാടകക്കാരുമായി ഒന്നിപ്പിക്കുന്നു. അംഗങ്ങൾ പൊതുവായ പ്രത്യേകാവകാശങ്ങൾ പങ്കിടുന്ന ഒരു ക്ലബ് പോലെയാണ് ഗ്രൂപ്പ് .
ഫയൽ ആക്സസ് അവകാശങ്ങളെ മൂന്ന് വിഭാഗങ്ങളായി തിരിച്ചിരിക്കുന്നു: ഉടമ ( ഉപയോക്താവ് ), ഗ്രൂപ്പ് , മറ്റുള്ളവ . ഓരോ കീയ്ക്കും (ഉപയോക്താവിന്) ഓരോ വിഭാഗത്തിനും വായിക്കാനും എഴുതാനും നടപ്പിലാക്കാനും അതിന്റേതായ സവിശേഷ അവകാശങ്ങൾ ഉണ്ടായിരിക്കാം. ഉദാഹരണത്തിന്, ഫയൽ ഉടമയ്ക്ക് വായിക്കാനും എഴുതാനുമുള്ള അവകാശങ്ങൾ ഉണ്ടായിരിക്കാം, ഗ്രൂപ്പിന് വായിക്കാൻ മാത്രമുള്ള അവകാശങ്ങൾ ഉണ്ടായിരിക്കാം, മറ്റുള്ളവയ്ക്ക് ഒന്നുമില്ല.
ലിനക്സ് സിസ്റ്റങ്ങളിൽ ഉപയോഗിക്കുന്ന sudo , SELinux പോലുള്ള സുരക്ഷാ നയങ്ങൾക്ക് പ്രത്യേക ശ്രദ്ധ ആവശ്യമാണ് . സാധാരണയായി അഡ്മിനിസ്ട്രേറ്റർമാർക്ക് മാത്രം ലഭ്യമാകുന്ന നിർദ്ദിഷ്ട ജോലികൾ ചെയ്യുന്നതിന് സൂപ്പർ യൂസർ (റൂട്ട്) അവകാശങ്ങൾ താൽക്കാലികമായി ഉപയോഗിക്കാൻ സാധാരണ ഉപയോക്താക്കളെ അനുവദിക്കുന്ന ഒരു പ്രത്യേക കമാൻഡാണ് Sudo . ഇത് ആകസ്മികമായ പിശകുകളോ സൂപ്പർ യൂസർ അവകാശങ്ങളുടെ ദുരുപയോഗമോ തടയാൻ സഹായിക്കുന്നു. sudo ഉപയോഗിക്കുമ്പോൾ , ഉപയോക്താവ് സാധാരണയായി അവരുടെ ഐഡന്റിറ്റി സ്ഥിരീകരിക്കുന്നതിന് അവരുടെ പാസ്വേഡ് നൽകേണ്ടതുണ്ട്. ഇതിനുശേഷം, sudoers ഫയലിൽ സജ്ജീകരിച്ചിരിക്കുന്ന നിയമങ്ങൾക്കനുസൃതമായി സൂപ്പർ യൂസർ (റൂട്ട്) അവകാശങ്ങൾ ഉപയോഗിച്ച് അവർക്ക് കമാൻഡുകൾ എക്സിക്യൂട്ട് ചെയ്യാൻ കഴിയും.
ലിനക്സ് ഓപ്പറേറ്റിംഗ് സിസ്റ്റത്തിനുള്ള ഒരു അധിക സുരക്ഷാ പാളിയാണ് SELinux . സിസ്റ്റത്തിൽ ഏതൊക്കെ പ്രോഗ്രാമുകളും ഫയലുകളും ഉപയോഗിക്കാമെന്ന് ഇത് നിരീക്ഷിക്കുകയും നുഴഞ്ഞുകയറ്റങ്ങളും ആക്രമണങ്ങളും തടയുന്നതിന് അവയിലേക്കുള്ള ആക്സസ് പരിമിതപ്പെടുത്തുകയും ചെയ്യുന്നു. ഇത് ഹാക്കിംഗ് ശ്രമങ്ങളോ ക്ഷുദ്ര പ്രവർത്തനങ്ങളോ തടയുന്നതിലൂടെ സെർവറിനെ കൂടുതൽ സുരക്ഷിതമാക്കുന്നു.
ഉപയോക്താക്കളെ സൃഷ്ടിക്കുകയും കൈകാര്യം ചെയ്യുകയും ചെയ്യുക
ലിനക്സിൽ ഒരു ഉപയോക്താവിനെ എങ്ങനെ സൃഷ്ടിക്കാം
സാധാരണയായി ലിനക്സ് ഉപയോക്താക്കളെ സൃഷ്ടിക്കുന്നത് useradd കമാൻഡ് ഉപയോഗിച്ചാണ്. ഉദാഹരണത്തിന്, "username" എന്ന പേരിൽ ഒരു ഉപയോക്താവിനെ സൃഷ്ടിക്കാൻ, നിങ്ങൾ ഇങ്ങനെ നൽകണം:
useradd usernameഒരു ലിനക്സ് ഉപയോക്തൃ പാസ്വേഡ് എങ്ങനെ സജ്ജമാക്കാം
ഒരു ഉപയോക്താവിനെ സൃഷ്ടിച്ചതിനുശേഷം, അവരുടെ അക്കൗണ്ട് ഒരു പാസ്വേഡ് ഉപയോഗിച്ച് സംരക്ഷിക്കപ്പെടുന്നില്ല. ഒരു പുതിയ ഉപയോക്താവിനായി ഒരു പാസ്വേഡ് സജ്ജമാക്കാൻ, passwd കമാൻഡ് ഉപയോഗിക്കുക:
passwd usernameഇവിടെ ഉപയോക്തൃനാമം എന്നത് പാസ്വേഡ് സജ്ജമാക്കിയിരിക്കുന്ന ഉപയോക്താവിന്റെ പേരാണ്.
ലിനക്സിൽ ഉപയോക്താക്കളുടെ പട്ടിക എങ്ങനെ കാണാം
ടെർമിനലിൽ ഒരൊറ്റ കമാൻഡ് ഉള്ള ലിനക്സിലെ ഉപയോക്താക്കളുടെ പട്ടിക കാണുന്നതിന്, നിങ്ങൾക്ക് കട്ട് കമാൻഡ് ഉപയോഗിക്കാം:
cut -d: -f1 /etc/passwdഎല്ലാ ഉപയോക്താക്കളെയും കുറിച്ചുള്ള വിവരങ്ങൾ ഉൾക്കൊള്ളുന്ന /etc/passwd ഫയലിന്റെ ഉള്ളടക്കങ്ങൾ ഈ കമാൻഡ് വായിക്കുന്നു .
ഒരു നിർദ്ദിഷ്ട ഉപയോക്താവിനെക്കുറിച്ചുള്ള വിവരങ്ങൾ ലഭിക്കാൻ, നിങ്ങൾക്ക് കമാൻഡ് ഉപയോഗിക്കാം:
id usernameഇത് ഉപയോക്താവിന്റെ UID , GID , ഗ്രൂപ്പുകൾ എന്നിവ പ്രദർശിപ്പിക്കും.
ഒരു ലിനക്സ് ഉപയോക്താവിനെ ഇല്ലാതാക്കുന്നു
ഒരു ഉപയോക്താവിനെ ഇല്ലാതാക്കാൻ, userdel കമാൻഡ് ഉപയോഗിക്കുക:
userdel usernameഎന്നിരുന്നാലും, ഈ കമാൻഡ് ഉപയോക്താവിന്റെ ഹോം ഡയറക്ടറിയിലെ ഫയലുകൾ ഇല്ലാതാക്കുന്നില്ല. അവ നീക്കം ചെയ്യാൻ, നിങ്ങൾക്ക് -r ഓപ്ഷൻ ഉപയോഗിക്കാം:
userdel -r usernameഇത് ഉപയോക്തൃ ഉപയോക്തൃനാമവും അവരുടെ ഹോം ഡയറക്ടറിയും അതിനുള്ളിലെ എല്ലാ ഫയലുകളും ഇല്ലാതാക്കും.
ഒരു ലിനക്സ് ഉപയോക്താവിനെ പരിഷ്കരിക്കുന്നു
ഒരു ഉപയോക്താവിനെക്കുറിച്ചുള്ള വിവരങ്ങൾ പരിഷ്കരിക്കാൻ, usermod കമാൻഡ് ഉപയോഗിക്കുക. ഉപകരണം വാക്യഘടന ഉപയോഗിക്കുന്നു:
usermod argument userസാധ്യമായ ആർഗ്യുമെന്റുകളുടെ ഒരു പൂർണ്ണ പട്ടിക യൂട്ടിലിറ്റിയുടെ സഹായത്തിൽ പ്രദർശിപ്പിച്ചിരിക്കുന്നു:
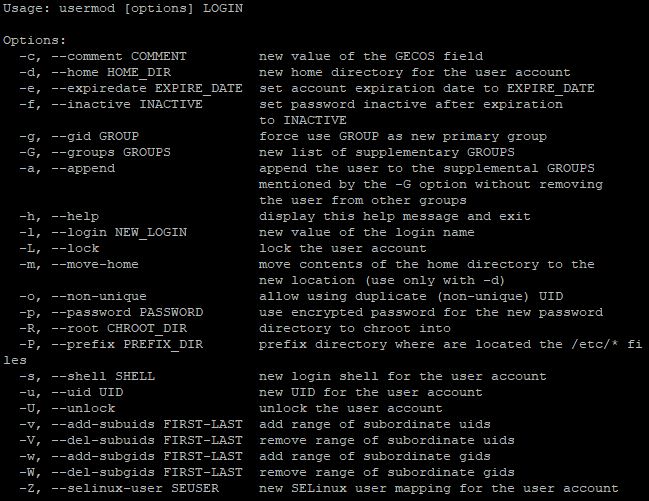
ഉദാഹരണത്തിന്, ഒരു ഉപയോക്താവിന്റെ ഹോം ഡയറക്ടറി മാറ്റാൻ, നിങ്ങൾ കമാൻഡ് ഉപയോഗിക്കും:
usermod -d /new/path/to/directory usernameലിനക്സിൽ ഉപയോക്തൃ ഗ്രൂപ്പുകൾ സൃഷ്ടിക്കുകയും കൈകാര്യം ചെയ്യുകയും ചെയ്യുന്നു
ലിനക്സിലെ ഉപയോക്തൃ ഗ്രൂപ്പുകൾ സമാന ആക്സസ് അവകാശങ്ങളുള്ള ഉപയോക്താക്കളെ ഗ്രൂപ്പ് ചെയ്യാൻ അഡ്മിനിസ്ട്രേറ്റർമാരെ അനുവദിക്കുന്നു. ഇത് ആക്സസ് അവകാശങ്ങളുടെ മാനേജ്മെന്റിനെ സുഗമമാക്കുകയും ഓരോ ഉപയോക്താവിനും വ്യക്തിഗതമായി ചെയ്യുന്നതിന് പകരം ഗ്രൂപ്പ് തലത്തിൽ അവകാശങ്ങൾ സജ്ജമാക്കുന്നതിലൂടെ സിസ്റ്റം സുരക്ഷ വർദ്ധിപ്പിക്കുകയും ചെയ്യുന്നു. ഒരു ഉദാഹരണമായി, ഉപയോക്തൃ അഡ്മിനുള്ള ഡെവലപ്പർമാരുടെ ഗ്രൂപ്പ് ഞങ്ങൾ പരിഗണിക്കും.
ലിനക്സിൽ ഒരു യൂസർ ഗ്രൂപ്പ് എങ്ങനെ സൃഷ്ടിക്കാം
ഒരു പുതിയ ഗ്രൂപ്പ് സൃഷ്ടിക്കാൻ, പുതിയ ഗ്രൂപ്പിന്റെ പേരിനൊപ്പം groupadd കമാൻഡ് ഉപയോഗിക്കുക:
sudo groupadd group_nameഞങ്ങളുടെ ഉദാഹരണത്തിൽ, കമാൻഡ് ഇതുപോലെ കാണപ്പെടും:
sudo groupadd developersലിനക്സിൽ ഒരു ഉപയോക്തൃ ഗ്രൂപ്പ് എങ്ങനെ ഇല്ലാതാക്കാം
ഒരു ഗ്രൂപ്പ് ഇല്ലാതാക്കാൻ, groupdel കമാൻഡ് ഉപയോഗിക്കുക:
sudo groupdel group_nameഅങ്ങനെ, കമാൻഡ്:
sudo groupdel developersഡെവലപ്പർമാർ എന്ന പേരുള്ള ഗ്രൂപ്പ് ഇല്ലാതാക്കും.
ഒരു ഗ്രൂപ്പിലേക്ക് ഉപയോക്താക്കളെ ചേർക്കുന്നു
ഒരു പ്രത്യേക ഗ്രൂപ്പിലേക്ക് ഒരു ഉപയോക്താവിനെ ചേർക്കാൻ, usermod കമാൻഡ് ഉപയോഗിക്കുക:
sudo usermod -aG group_name user_nameഉദാഹരണത്തിന്:
sudo usermod -aG developers adminഈ കമാൻഡ് അഡ്മിൻ എന്ന ഉപയോക്താവിനെ ഡെവലപ്പർമാരുടെ ഗ്രൂപ്പിലേക്ക് ചേർക്കും.
ഒരു ഗ്രൂപ്പിൽ നിന്ന് ഉപയോക്താക്കളെ നീക്കം ചെയ്യുന്നു
ഒരു ഗ്രൂപ്പിൽ നിന്ന് ഒരു ഉപയോക്താവിനെ നീക്കം ചെയ്യാൻ, deluser കമാൻഡ് ഉപയോഗിക്കുക:
sudo deluser user_name group_nameഡെവലപ്പർമാരുടെ ഗ്രൂപ്പിൽ നിന്ന് ഉപയോക്തൃ അഡ്മിനെ നീക്കം ചെയ്യുന്നതിനുള്ള കമാൻഡ് :
sudo deluser admin developersലിനക്സിൽ ഗ്രൂപ്പ് ലിസ്റ്റുകൾ കാണുന്നു
സിസ്റ്റത്തിലുള്ള എല്ലാ ഗ്രൂപ്പുകളുടെയും പട്ടിക കാണുന്നതിന്, /etc/group ഫയലിനൊപ്പം cat കമാൻഡ് ഉപയോഗിക്കുക :
cat /etc/groupഈ കമാൻഡ് സിസ്റ്റത്തിലുള്ള എല്ലാ ഗ്രൂപ്പുകളുടെയും ഒരു ലിസ്റ്റ് പ്രദർശിപ്പിക്കും.
ഉപയോക്തൃ ഗ്രൂപ്പ് അംഗത്വം പരിശോധിക്കുന്നു
പ്രവർത്തനങ്ങൾ നടത്തിയ ശേഷം, ഗ്രൂപ്പ് കമാൻഡ് ഉപയോഗിച്ച് ഒരു ഉപയോക്താവ് ഏതൊക്കെ ഗ്രൂപ്പുകളിൽ പെട്ടയാളാണെന്ന് നിങ്ങൾക്ക് പരിശോധിക്കാൻ കഴിയും:
groups user_nameഅങ്ങനെ, ലിനക്സിൽ ഉപയോക്തൃ ഗ്രൂപ്പുകൾ കൈകാര്യം ചെയ്യുന്നതിന്റെ അടിസ്ഥാനകാര്യങ്ങൾ നമ്മൾ പരിശോധിച്ചു. ഇനി, അടുത്ത ഘട്ടത്തിലേക്ക് പോകാം - ഫയലുകളിലേക്കും ഡയറക്ടറികളിലേക്കും ആക്സസ് അവകാശങ്ങൾ നൽകുന്നത് പരിശോധിക്കുന്നു. നിർദ്ദിഷ്ട ഫയലുകളിലേക്കും ഡയറക്ടറികളിലേക്കും ബന്ധപ്പെട്ട് ഉപയോക്താക്കൾക്കോ ഗ്രൂപ്പുകൾക്കോ എന്ത് പ്രവർത്തനങ്ങൾ ചെയ്യാൻ കഴിയുമെന്ന് നിർണ്ണയിക്കാൻ ഈ പ്രക്രിയ അനുവദിക്കുന്നു, ഫലപ്രദമായ സുരക്ഷാ മാനേജ്മെന്റും സിസ്റ്റം ഉറവിടങ്ങളിലേക്കുള്ള ആക്സസും ഉറപ്പാക്കുന്നു.
ഫയലുകളിലേക്കും ഡയറക്ടറികളിലേക്കും ആക്സസ് അവകാശങ്ങൾ നൽകുന്നു
ആക്സസ് അവകാശങ്ങളുടെ പ്രതീകാത്മക പ്രാതിനിധ്യം
നമ്മൾ ഇതിനകം കണ്ടെത്തിയതുപോലെ, ലിനക്സിൽ 3 തരം ഉപയോക്താക്കളുണ്ട്: ഉടമ ( ഉപയോക്താവ് ), ഗ്രൂപ്പ് , മറ്റുള്ളവ . അവയിൽ ഓരോന്നിനും ഫയലുകളിലേക്കോ ഡയറക്ടറികളിലേക്കോ ആക്സസ് ചെയ്യാനുള്ള ചില ഗ്രൂപ്പുകൾ ഉണ്ടായിരിക്കാം:
- വായിക്കുക (വായിക്കുക - r): ഒരു ഫയലിന്റെയോ ഡയറക്ടറിയുടെയോ ഉള്ളടക്കം കാണാൻ അനുവദിക്കുന്നു.
- എഴുതുക (എഴുതുക - w): ഒരു ഫയൽ പരിഷ്കരിക്കാനോ ഡയറക്ടറിയിൽ ഒരു പുതിയ ഫയൽ സൃഷ്ടിക്കാനോ ഉള്ള കഴിവ് നൽകുന്നു. ഒരു ഡയറക്ടറിയെ സംബന്ധിച്ചിടത്തോളം, അതിൽ നിന്ന് ഫയലുകൾ ഇല്ലാതാക്കാനും ഇത് അനുവദിക്കുന്നു.
- എക്സിക്യൂട്ട് (എക്സിക്യൂട്ട് - x): ഫയൽ എക്സിക്യൂട്ട് ചെയ്യാൻ അനുവദിക്കുന്നു (അത് എക്സിക്യൂട്ടബിൾ ഫയലാണെങ്കിൽ) അല്ലെങ്കിൽ ഡയറക്ടറിയിൽ പ്രവേശിക്കാൻ അനുവദിക്കുന്നു (അത് ഒരു ഡയറക്ടറിയാണെങ്കിൽ).
ലിനക്സ് ഫാമിലി സിസ്റ്റങ്ങളിൽ, ആക്സസ് അവകാശങ്ങളെ 10 പ്രതീകങ്ങളുടെ ഒരു സ്ട്രിംഗ് പ്രതിനിധീകരിക്കുന്നു. ആദ്യ പ്രതീകം ഫയൽ തരം (സാധാരണ ഫയൽ, ഡയറക്ടറി, മുതലായവ) സൂചിപ്പിക്കുന്നു, ശേഷിക്കുന്ന ഒമ്പത് ഓരോ ഉപയോക്തൃ ഗ്രൂപ്പിനും മൂന്ന് പ്രതീകങ്ങളുടെ മൂന്ന് ഗ്രൂപ്പുകളാണ്. മനസ്സിലാക്കാൻ, നമുക്ക് ഒരു ഉദാഹരണം പരിഗണിക്കാം.
ആക്സസ് അവകാശങ്ങൾ -rwxr-xr-- അർത്ഥമാക്കുന്നത്:
- ആദ്യത്തെ പ്രതീകം (-) ഫയൽ തരം സൂചിപ്പിക്കുന്നു (ഈ സാഹചര്യത്തിൽ, ഒരു സാധാരണ ഫയൽ).
- ഉടമയെ സൂചിപ്പിക്കുന്ന മൂന്ന് പ്രതീകങ്ങൾ (rwx) ഉടമയ്ക്ക് വായിക്കാനും എഴുതാനും നടപ്പിലാക്കാനുമുള്ള അവകാശങ്ങൾ ഉണ്ടെന്ന് കാണിക്കുന്നു.
- ഗ്രൂപ്പിലെ മൂന്ന് പ്രതീകങ്ങൾ (rx) ഗ്രൂപ്പ് അംഗങ്ങൾക്ക് വായിക്കാനും നടപ്പിലാക്കാനുമുള്ള അവകാശങ്ങൾ മാത്രമേ ഉള്ളൂ എന്ന് സൂചിപ്പിക്കുന്നു.
- മറ്റുള്ളവർക്ക് മൂന്ന് പ്രതീകങ്ങൾ (r--) ഉള്ളത് മറ്റ് ഉപയോക്താക്കൾക്ക് മാത്രമേ ഫയൽ വായിക്കാൻ കഴിയൂ എന്നാണ്.
chmod കമാൻഡ് ഉപയോഗിച്ചാണ് ആക്സസ് അവകാശങ്ങൾ സജ്ജീകരിച്ചിരിക്കുന്നത് , വാക്യഘടന ഇതുപോലെ കാണപ്പെടുന്നു:
chmod [options] mode file(s)എവിടെ:
- [ഓപ്ഷനുകൾ] - ഒരു ഡയറക്ടറിയിലെയും അതിന്റെ ഉപഡയറക്ടറികളിലെയും ആക്സസ് അവകാശങ്ങൾ ആവർത്തിച്ച് മാറ്റുന്നതിനുള്ള -R പോലുള്ള അധിക പാരാമീറ്ററുകൾ.
- മോഡ് - ഏതൊക്കെ ആക്സസ് അവകാശങ്ങൾ ആർക്കുവേണ്ടിയാണ് മാറ്റേണ്ടതെന്ന് വ്യക്തമാക്കുന്ന ഒരു പ്രത്യേക സ്ട്രിംഗ്. (r, w, x) ചിഹ്നങ്ങൾ ഉപയോഗിച്ചും (0 അല്ലെങ്കിൽ 1) ബിറ്റുകൾ ഉപയോഗിച്ചും മോഡ് വ്യക്തമാക്കാം. മോഡിന്റെ സംഖ്യാ മൂല്യങ്ങളും ഉപയോഗിക്കാം (അവയെക്കുറിച്ച് പിന്നീട് സംസാരിക്കാം)
- ഫയൽ(കൾ) - മാറ്റങ്ങൾ പ്രയോഗിക്കുന്ന ഫയലുകൾ അല്ലെങ്കിൽ ഡയറക്ടറികൾ.
ഈ യൂട്ടിലിറ്റി വളരെ ശക്തമായ ഒരു ഉപകരണമാണ്, അതിനാൽ നമുക്ക് ഉദാഹരണമായി കുറച്ച് അടിസ്ഥാന കമാൻഡുകൾ മാത്രം നോക്കാം.
ഒരു ഫയലിലേക്കുള്ള ആക്സസ് അവകാശങ്ങൾ മാറ്റുക, അതുവഴി ഉടമയ്ക്ക് വായിക്കാനും എഴുതാനും അവകാശങ്ങൾ ഉണ്ടായിരിക്കും, ഗ്രൂപ്പിന് വായിക്കാൻ മാത്രമേ അവകാശമുള്ളൂ, മറ്റ് ഉപയോക്താക്കൾക്ക് അവകാശങ്ങളൊന്നുമില്ല:
chmod u=rw,g=r,o= filenameഎല്ലാ ഉപയോക്താക്കൾക്കും ഒരു ഫയൽ വായിക്കാനും എഴുതാനും ആക്സസ് അവകാശങ്ങൾ സജ്ജമാക്കുക:
chmod a+rw filenameഒരു ഡയറക്ടറിയിലെ എല്ലാ ഫയലുകൾക്കും ഉപഡയറക്ടറികൾക്കുമായുള്ള ആക്സസ് അവകാശങ്ങൾ ആവർത്തിച്ച് മാറ്റുക:
chmod -R u+rwx directoryആക്സസ് അവകാശങ്ങളുടെ സംഖ്യാ പ്രാതിനിധ്യം
സംഖ്യാ പ്രാതിനിധ്യത്തിൽ, ഓരോ ഉപയോക്തൃ വിഭാഗത്തിനും (ഉടമ, ഗ്രൂപ്പ്, മറ്റുള്ളവർ) അതിന്റേതായ സംഖ്യയുണ്ട്, ഈ സംഖ്യകളുടെ സംയോജനമാണ് അന്തിമ ആക്സസ് അവകാശങ്ങൾ സജ്ജമാക്കുന്നത്. പ്രതീകാത്മകമായതിന് സമാനമായി, മൂന്ന് അവകാശങ്ങളിൽ ഓരോന്നിനും അതിന്റേതായ മൂല്യമുണ്ട്, പക്ഷേ സംഖ്യയിൽ:
- വായിക്കുക (വായിക്കുക) - മൂല്യം 4
- എഴുതുക (എഴുതുക) - മൂല്യം 2
- എക്സിക്യൂട്ട് (എക്സിക്യൂട്ട്) - മൂല്യം 1
ഉപയോക്താവിന്റെ തരം നിർണ്ണയിക്കാൻ സംഖ്യാ മൂല്യങ്ങളും ഉപയോഗിക്കുന്നു:
- ഫയൽ ഉടമ (ഉപയോക്താവ്) - ആദ്യ അക്കം
- ഉടമയുടെ ഗ്രൂപ്പ് (ഗ്രൂപ്പ്) - രണ്ടാമത്തെ അക്കം
- മറ്റ് ഉപയോക്താക്കൾ (മറ്റുള്ളവർ) - മൂന്നാമത്തെ അക്കം
അങ്ങനെ, ഫയൽ ആക്സസ് അവകാശങ്ങളുടെ പൂർണ്ണ സംഖ്യാ പ്രാതിനിധ്യത്തിൽ മൂന്ന് അക്കങ്ങൾ അടങ്ങിയിരിക്കുന്നു, ഓരോന്നും ഒരു പ്രത്യേക ഉപയോക്തൃ വിഭാഗത്തിനായുള്ള അവകാശങ്ങളുടെ മൂല്യങ്ങളുടെ ആകെത്തുകയെ പ്രതിനിധീകരിക്കുന്നു. പ്രതീകാത്മക പ്രാതിനിധ്യത്തിൽ 10 പ്രതീകങ്ങൾ ഉപയോഗിക്കുന്നതിനേക്കാൾ ഇത് അൽപ്പം കൂടുതൽ സൗകര്യപ്രദമാണ്. ഈ സാഹചര്യത്തിൽ മാനേജ്മെന്റ് ഇതുപോലെ കാണപ്പെടും:
chmod XYZ fileഇവിടെ X , Y , Z എന്നിവ യഥാക്രമം ഉടമ, ഗ്രൂപ്പ്, മറ്റ് ഉപയോക്താക്കൾ എന്നിവരുടെ ആക്സസ് അവകാശങ്ങളെ പ്രതിനിധീകരിക്കുന്ന സംഖ്യകളാണ്.
ഉദാഹരണത്തിന്, ഉടമയ്ക്ക് പൂർണ്ണ ആക്സസ് അവകാശങ്ങൾ (വായിക്കുക, എഴുതുക, നടപ്പിലാക്കുക) നൽകുന്നതിനും, ഗ്രൂപ്പിനും മറ്റ് ഉപയോക്താക്കൾക്കും വായിക്കാനും നടപ്പിലാക്കാനും മാത്രമേ കഴിയൂ എന്നതിനും, നിങ്ങൾക്ക് കമാൻഡ് ഉപയോഗിക്കാം:
chmod 755 fileനമുക്ക് മറ്റ് ഉദാഹരണങ്ങൾ പരിഗണിക്കാം:
chmod 700 fileവായിക്കാനും എഴുതാനും നടപ്പിലാക്കാനും ഉടമയ്ക്ക് മാത്രമേ അവകാശമുള്ളൂ, അതേസമയം ഗ്രൂപ്പിനും മറ്റ് ഉപയോക്താക്കൾക്കും ആക്സസ് അവകാശങ്ങളില്ല.
chmod 644 fileഉടമയ്ക്ക് വായിക്കാനും എഴുതാനും അവകാശമുണ്ട്, അതേസമയം ഗ്രൂപ്പിനും മറ്റ് ഉപയോക്താക്കൾക്കും വായിക്കാൻ മാത്രമേ അവകാശമുള്ളൂ.
chmod 751 fileഉടമയ്ക്ക് പൂർണ്ണ അവകാശങ്ങളുണ്ട്, ഗ്രൂപ്പിന് വായിക്കാനും നടപ്പിലാക്കാനുമുള്ള അവകാശങ്ങളുണ്ട്, മറ്റ് ഉപയോക്താക്കൾക്ക് മാത്രമേ നടപ്പിലാക്കാനുള്ള അവകാശമുള്ളൂ.
നമ്മൾ നേരത്തെ സൂചിപ്പിച്ചതുപോലെ, ഈ ഉപകരണത്തിന് വളരെ വിപുലമായ പ്രവർത്തനക്ഷമതയുണ്ട്. ചില സന്ദർഭങ്ങളിൽ, "സഹായം" വിഭാഗത്തിൽ ലഭ്യമായ ഓപ്ഷനുകൾ പര്യാപ്തമല്ല:
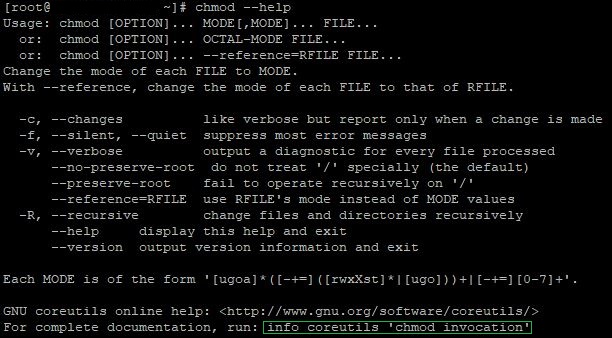
അവസാന വരി ശ്രദ്ധിക്കുക. ഈ കമാൻഡ് ഉപയോഗിക്കുന്നത് ടൂളിലെ കൂടുതൽ വിശദമായ ഡോക്യുമെന്റേഷൻ തുറക്കും. നിങ്ങൾക്ക് യൂട്ടിലിറ്റിയുടെ ഔദ്യോഗിക വിക്കിപീഡിയ പേജും സന്ദർശിക്കാം, അവിടെ നിങ്ങൾക്ക് Chmod-നെക്കുറിച്ചുള്ള വിശദമായ വിവരങ്ങൾ കണ്ടെത്താൻ കഴിയും.
തീരുമാനം
OS-ന്റെ സുരക്ഷയ്ക്കും സ്ഥിരതയുള്ള പ്രവർത്തനത്തിനും Linux ഉപയോക്താക്കളും അവരുടെ മാനേജ്മെന്റും വളരെ പ്രധാനമാണ്. ഈ ലേഖനത്തിൽ, Linux-ൽ ഫലപ്രദമായ ഉപയോക്തൃ, ആക്സസ് അവകാശ മാനേജ്മെന്റിന്റെ പ്രാധാന്യം ഞങ്ങൾ എടുത്തുകാണിച്ചിട്ടുണ്ട്, ഉപയോക്താക്കളുടെ സൃഷ്ടിയും മാനേജ്മെന്റും, ഉപയോക്തൃ ഗ്രൂപ്പുകളുമായി പ്രവർത്തിക്കൽ, ഫയലുകളിലേക്കും ഡയറക്ടറികളിലേക്കും ആക്സസ് അവകാശങ്ങൾ നൽകൽ എന്നിവ ഇതിൽ ഉൾപ്പെടുന്നു.
