


ഇന്ന്, VPN, പ്രോക്സി സാങ്കേതികവിദ്യകൾക്ക് ആവശ്യക്കാർ വർദ്ധിച്ചുവരികയാണ്. സുരക്ഷിതമായ ഇന്റർനെറ്റ് ആക്സസ്, സെൻസർഷിപ്പ് മറികടക്കൽ, ബാഹ്യ ഭീഷണികളിൽ നിന്ന് സംരക്ഷണം എന്നിവയ്ക്കായി ഉപയോക്താക്കൾ അവ ഉപയോഗിക്കുന്നു. അത്തരമൊരു സെർവറിലേക്ക് നിങ്ങൾ കണക്റ്റുചെയ്യുമ്പോൾ, നിങ്ങളുടെ എല്ലാ ട്രാഫിക്കും ഒരു എൻക്രിപ്റ്റ് ചെയ്ത ടണലിലൂടെ സഞ്ചരിക്കുന്നു, സെർവർ നെറ്റ്വർക്കിലേക്കുള്ള നിങ്ങളുടെ ഗേറ്റ്വേ ആയി മാറുന്നു.
OpenVPN അല്ലെങ്കിൽ WireGuard പോലുള്ള ക്ലാസിക് പ്രോട്ടോക്കോളുകൾ സ്ഥിരതയുള്ള സാഹചര്യങ്ങളിൽ നന്നായി പ്രവർത്തിക്കുന്നു, പക്ഷേ ഉയർന്ന പാക്കറ്റ് നഷ്ടമുള്ള മോശം കണക്ഷനുകളിൽ (മൊബൈൽ നെറ്റ്വർക്കുകൾ, പൊതു വൈ-ഫൈ, കർശനമായ സെൻസർഷിപ്പ് ഉള്ള രാജ്യങ്ങൾ) പലപ്പോഴും വേഗത കുറയുന്നു. Hysteria2, TUIC പോലുള്ള ആധുനിക പ്രോട്ടോക്കോളുകൾ ഇവിടെയാണ് പ്രസക്തമാകുന്നത്. QUIC-യുടെ മുകളിലാണ് അവ നിർമ്മിച്ചിരിക്കുന്നത്, സാധാരണ HTTPS (HTTP/3) പോലെ ഉയർന്ന വേഗത, കുറഞ്ഞ ലേറ്റൻസി, ഫലപ്രദമായ ട്രാഫിക് അവ്യക്തത എന്നിവ വാഗ്ദാനം ചെയ്യുന്നു.
ലഭ്യമായ ബാൻഡ്വിഡ്ത്ത് ആക്രമണാത്മകമായി ഉപയോഗിക്കുന്ന "ബ്രൂട്ടൽ" അൽഗോരിതം ഹിസ്റ്റീരിയ2 ഉപയോഗിക്കുന്നു. കുറഞ്ഞ ഓവർഹെഡ്, മികച്ച UDP പിന്തുണ, 0-RTT കണക്ഷൻ സ്ഥാപനം എന്നിവയാണ് TUIC (പതിപ്പ് 5) ന്റെ സവിശേഷത.
ഈ ലേഖനത്തിൽ, ഉബുണ്ടു/ഡെബിയനിൽ സെർവർ സജ്ജീകരിക്കുന്നതിനെക്കുറിച്ചും വിൻഡോസിൽ നിന്ന് കണക്റ്റുചെയ്യുന്നതിനെക്കുറിച്ചും നമ്മൾ പരിശോധിക്കും.
നിങ്ങൾക്ക് ആവശ്യമുള്ളത്: ഉബുണ്ടു 22.04/24.04 അല്ലെങ്കിൽ ഡെബിയൻ 12 പ്രവർത്തിക്കുന്ന ഒരു VPS, റൂട്ട് ആക്സസ്, സെർവറിന്റെ IP വിലാസം. ഡൊമെയ്ൻ ആവശ്യമില്ല.
സെർവറിലേക്ക് കണക്റ്റുചെയ്യുന്നു
വിൻഡോസ് (പുട്ടി): പുട്ടി തുറക്കുക, ഹോസ്റ്റായി YOUR_SERVER_IP നൽകുക, പോർട്ട് ആയി 22 നൽകുക, തുടർന്ന് നിങ്ങളുടെ VPS ദാതാവിന്റെ ഇമെയിലിൽ നിന്നുള്ള പാസ്വേഡ് ഉപയോഗിച്ച് റൂട്ട് ആയി ലോഗിൻ ചെയ്യുക.
ലിനക്സ്/മാകോസ് (ടെർമിനൽ):
ssh root@YOUR_SERVER_IPതാഴെയുള്ള എല്ലാ കമാൻഡുകളും സെർവറിൽ, ഇതേ സെഷനിൽ തന്നെ പ്രവർത്തിക്കുന്നു.
സെർവർ തയ്യാറാക്കൽ (ഉബുണ്ടു / ഡെബിയൻ)
IP ഫോർവേഡിംഗ് പ്രാപ്തമാക്കുക
ഇത് സെർവറിന് ക്ലയന്റ് പാക്കറ്റുകൾ ഇന്റർനെറ്റിലേക്ക് കൂടുതൽ കൈമാറാൻ അനുവദിക്കുന്നു.
nano /etc/sysctl.confഒരു പാസ്വേഡ് നൽകുകയോ സൃഷ്ടിക്കുകയോ ചെയ്യുക (ഇംഗ്ലീഷ് അക്ഷരങ്ങളും അക്കങ്ങളും മാത്രം ഉപയോഗിക്കുക, ഇടങ്ങളില്ല).
കണ്ടെത്തി കമന്റ് ഒഴിവാക്കുക (തുടക്കത്തിലെ # നീക്കം ചെയ്യുക) അല്ലെങ്കിൽ ഇനിപ്പറയുന്ന വരി ചേർക്കുക:
net.ipv4.ip_forward=1
ഫയൽ സേവ് ചെയ്യുക (Ctrl+O, Enter) എന്നിട്ട് പുറത്തുകടക്കുക (Ctrl+X). റീബൂട്ട് ചെയ്യാതെ മാറ്റങ്ങൾ പ്രയോഗിക്കുക:
sysctl -pNAT സജ്ജീകരണം (മാസ്ക്വെറേഡിംഗ്)
ഈ ക്രമീകരണം ക്ലയന്റുകളെ നിങ്ങളുടെ സെർവറിന്റെ ഐപി വിലാസം ഉപയോഗിച്ച് ഇന്റർനെറ്റ് ആക്സസ് ചെയ്യാൻ അനുവദിക്കുന്നു.
നിങ്ങളുടെ ബാഹ്യ നെറ്റ്വർക്ക് ഇന്റർഫേസിന്റെ (ഇന്റർനെറ്റിനെ അഭിമുഖീകരിക്കുന്ന) പേര് കണ്ടെത്തുക:
ip link show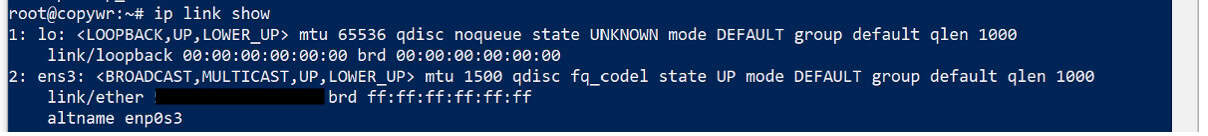
സാധാരണയായി ഇത് eth0, ens3, അല്ലെങ്കിൽ enp1s0 ആണ്. ഇത് പകർത്തുകയോ ഓർമ്മിക്കുകയോ ചെയ്യുക, തുടർന്ന് iptables-ലേക്ക് മാസ്ക്വെറേഡിംഗ് നിയമം ചേർക്കുക — eth0 നിങ്ങളുടെ സ്വന്തം ഇന്റർഫേസ് നാമം ഉപയോഗിച്ച് മാറ്റിസ്ഥാപിക്കുക:
iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
iptables നിയമങ്ങൾ സംരക്ഷിക്കുന്നു
സെർവർ റീബൂട്ടിന് ശേഷം നിയമങ്ങൾ പുനഃസജ്ജമാക്കുന്നത് തടയാൻ, അവ സേവ് ചെയ്യേണ്ടതുണ്ട്.
apt update
apt install iptables-persistent -y
netfilter-persistent save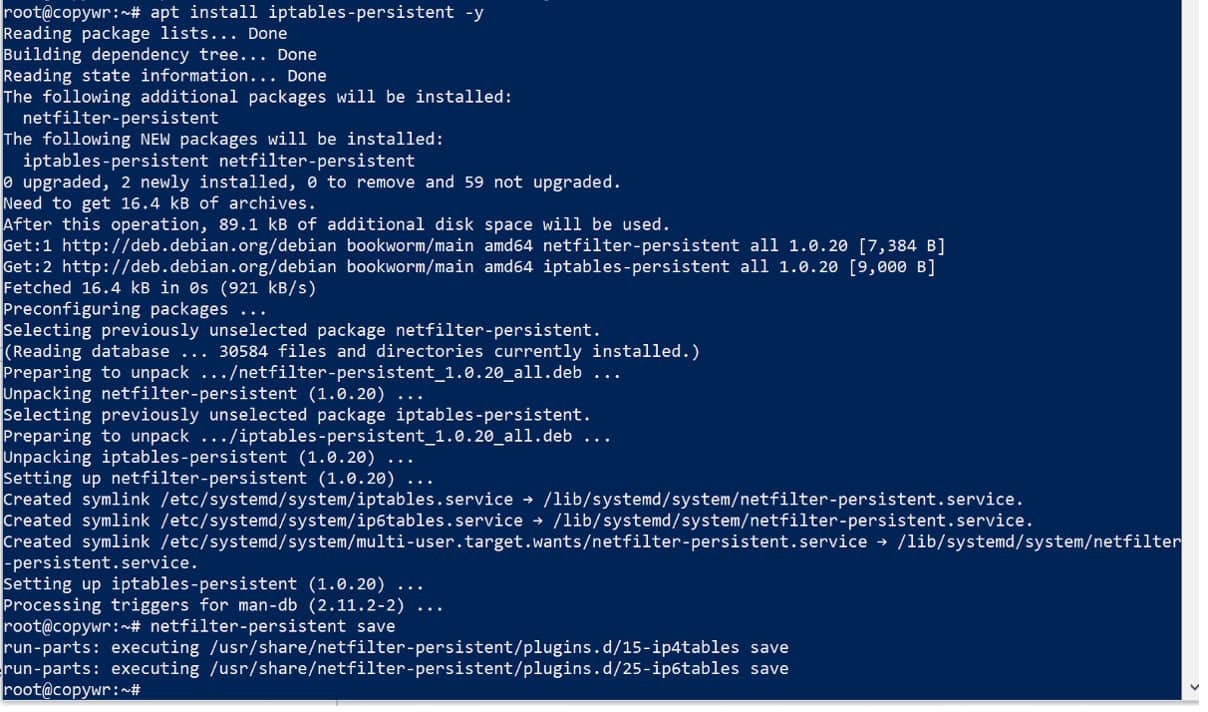
ഇൻസ്റ്റാളേഷൻ സമയത്ത് നിലവിലുള്ള IPv4/IPv6 നിയമങ്ങൾ സംരക്ഷിക്കാൻ ഒരു നിർദ്ദേശം നിങ്ങൾ കണ്ടേക്കാം - രണ്ട് തവണയും "അതെ" എന്ന് ഉത്തരം നൽകുക.
ഫയർവാൾ സജ്ജീകരണം (UFW)
നമുക്ക് ആവശ്യമായ എല്ലാ പോർട്ടുകളും ഉടനടി തുറക്കും, അതിനാൽ പിന്നീട് ഈ ഘട്ടത്തിലേക്ക് മടങ്ങേണ്ടതില്ല: SSH-ന് 22 (ഇത് ഒഴിവാക്കുന്നത് നിങ്ങളെ സെർവറിൽ നിന്ന് ലോക്ക് ചെയ്യും), Hysteria2-ന് 443/udp, TUIC-ന് 8443/udp.
apt install ufw -y
ufw allow 22/tcp
ufw allow 443/udp
ufw allow 8443/udp
ufw --force enable
ufw status
ufw സ്റ്റാറ്റസിന്റെ ഔട്ട്പുട്ടിൽ മൂന്ന് നിയമങ്ങളും സജീവമാണെന്ന് പട്ടികപ്പെടുത്തണം.
ഹിസ്റ്റീരിയ2
ഹിസ്റ്റീരിയ2 സെർവർ ഇൻസ്റ്റാൾ ചെയ്യുന്നു
chmod +x hysteria-linux-amd64
mv hysteria-linux-amd64 /usr/local/bin/hysteria
hysteria version
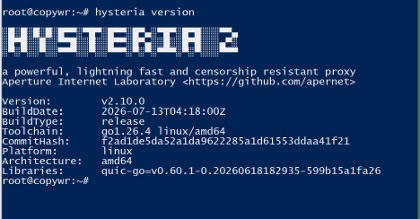
പതിപ്പ് ഔട്ട്പുട്ട് പിശകുകളില്ലാതെ ദൃശ്യമാകുന്നുണ്ടെന്ന് ഉറപ്പാക്കുക - ഇത് ബൈനറി ശരിയായി പ്രവർത്തിക്കുന്നുവെന്ന് സ്ഥിരീകരിക്കുന്നു.
സ്വയം ഒപ്പിട്ട SSL സർട്ടിഫിക്കറ്റ് സൃഷ്ടിക്കുന്നു
നിങ്ങളുടെ കമ്പ്യൂട്ടറിനും സെർവറിനുമിടയിലുള്ള ട്രാഫിക് സംരക്ഷിക്കുന്നതിന് ഞങ്ങൾക്ക് സ്വന്തമായി എൻക്രിപ്ഷൻ കീകൾ ആവശ്യമാണ്. ഞങ്ങൾക്ക് ഒരു ഡൊമെയ്ൻ ഇല്ലാത്തതിനാൽ, 365 ദിവസത്തേക്ക് സാധുതയുള്ള ഒരു സ്വയം ഒപ്പിട്ട സർട്ടിഫിക്കറ്റ് ഞങ്ങൾ സൃഷ്ടിക്കും. ഇക്കാരണത്താൽ, നിങ്ങൾ പിന്നീട് ക്ലയന്റിൽ "Skip Cert Verify" പ്രാപ്തമാക്കേണ്ടതുണ്ട്.
mkdir -p /etc/hysteria
chmod 755 /etc/hysteria

openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /etc/hysteria/private.key \
  -out /etc/hysteria/cert.crt \
  -subj "/CN=YOUR_SERVER_IP"
ls -la /etc/hysteria/cert.crt ഉം private.key ഉം ലിസ്റ്റ് ചെയ്തിരിക്കണം.
കോൺഫിഗറേഷൻ ഫയൽ സൃഷ്ടിക്കുന്നു
nano /etc/hysteria/config.yamlYOUR_PASSWORD എന്നതിന് പകരം നിങ്ങളുടെ സ്വന്തം പാസ്വേഡ് (ഇംഗ്ലീഷ് അക്ഷരങ്ങളും അക്കങ്ങളും മാത്രം, സ്പെയ്സുകൾ ഇല്ലാതെ) ഉപയോഗിച്ച് ഇനിപ്പറയുന്നവ ഒട്ടിക്കുക:
listen: :443

tls:
  cert: /etc/hysteria/cert.crt
  key: /etc/hysteria/private.key

auth:
  type: password
  password: "YOUR_PASSWORD"

masquerade:
  type: proxy
  proxy:
    url: https://cloudflare.com
    rewriteHost: true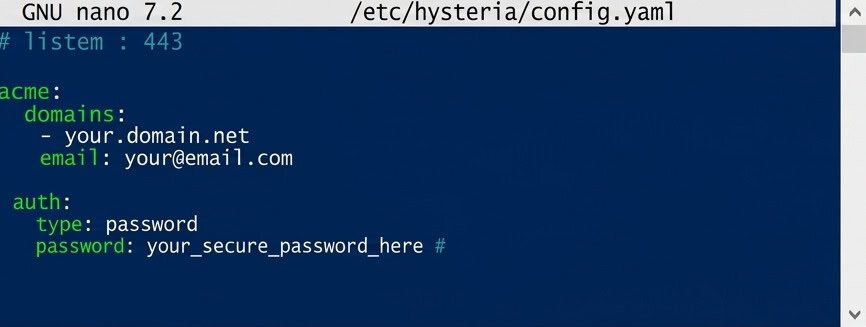
മാസ്ക്വറേഡ് ബ്ലോക്ക്, ഒരു പ്രോക്സിയുടെ ലക്ഷണങ്ങൾ വെളിപ്പെടുത്തുന്നതിനുപകരം, ബ്രൗസറിൽ ആരെങ്കിലും അതിന്റെ ഐപി വിലാസം തുറക്കുമ്പോൾ സെർവറിനെ ഒരു സാധാരണ വെബ്സൈറ്റ് പോലെയാക്കുന്നു.
സേവ് ചെയ്യുക (Ctrl+O, Enter) എന്നിട്ട് പുറത്തുകടക്കുക (Ctrl+X).
ഓട്ടോസ്റ്റാർട്ട് സജ്ജീകരിക്കുന്നു
nano /etc/systemd/system/hysteria.service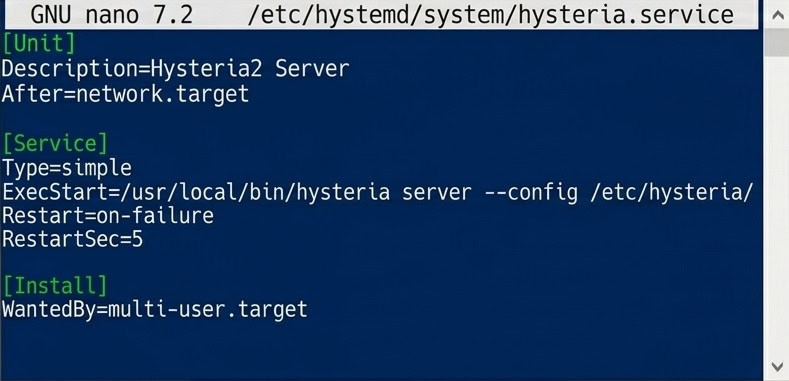
ഹിസ്റ്റീരിയ2 ഓട്ടോസ്റ്റാർട്ടിനായുള്ള systemd യൂണിറ്റ് ഫയൽ.
[Unit]
Description=Hysteria2 Server
After=network.target

[Service]
Type=simple
ExecStart=/usr/local/bin/hysteria server --config /etc/hysteria/config.yaml
Restart=on-failure
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now hysteria.service
systemctl status hysteria.service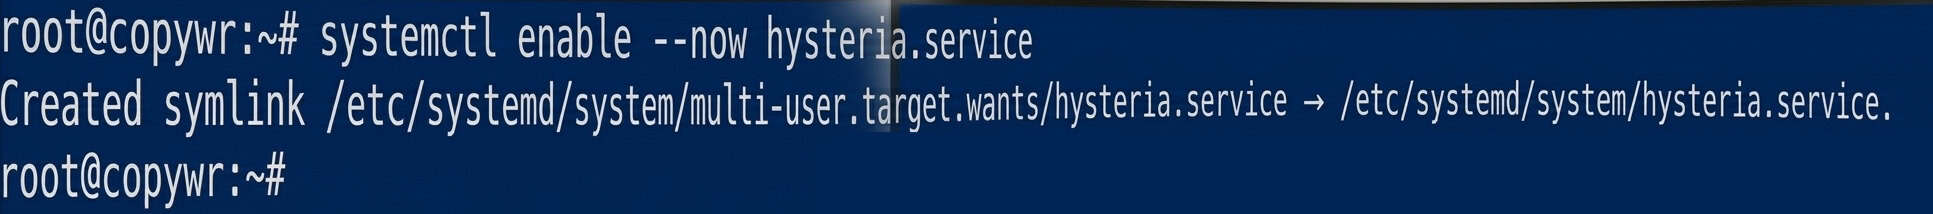
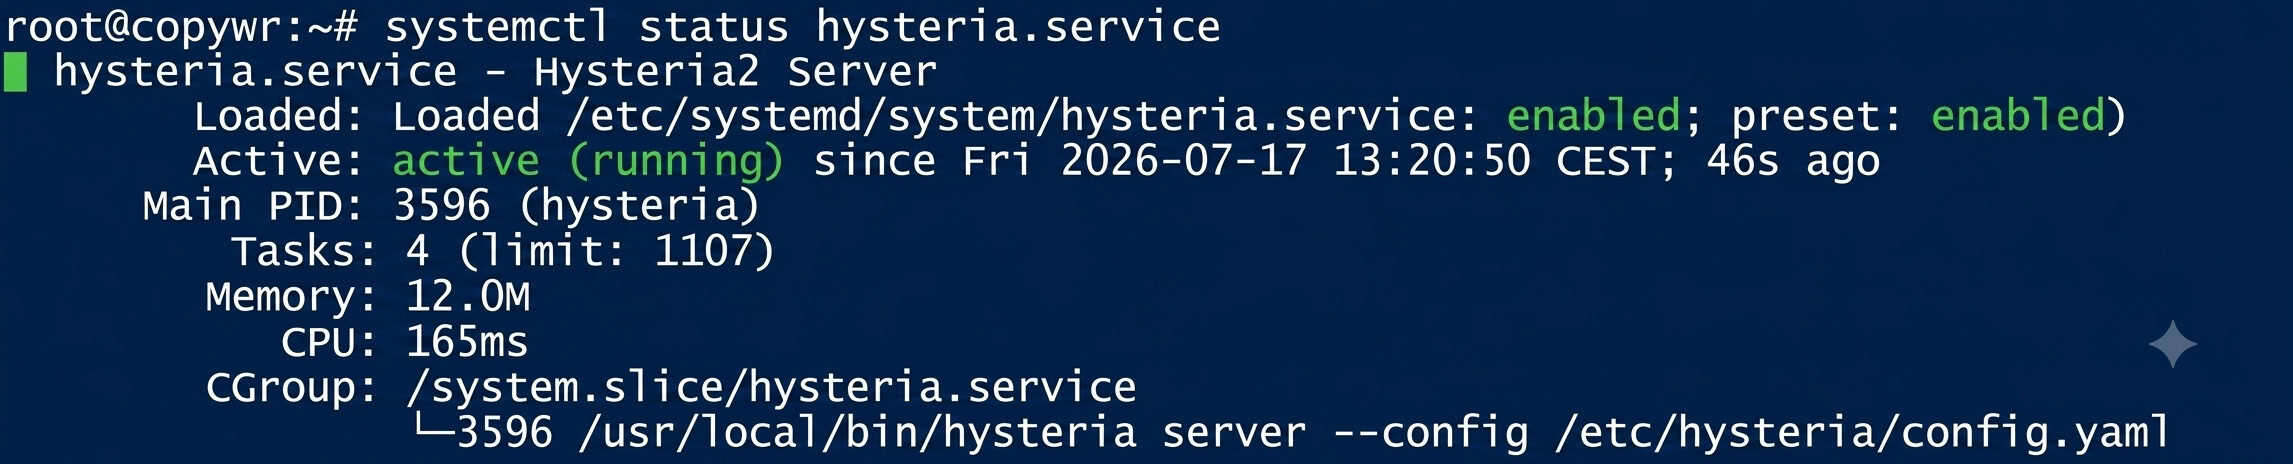
സ്റ്റാറ്റസ് സജീവമായി (പ്രവർത്തിക്കുന്നു) കാണിക്കണം. ലോഗ് വ്യൂവിൽ കൺസോൾ "സ്റ്റക്ക്" ആണെങ്കിൽ, അതിൽ നിന്ന് പുറത്തുകടക്കാൻ Q അമർത്തുക.
ട്യൂയിക് v5
TUIC ഡൗൺലോഡ് ചെയ്ത് ഇൻസ്റ്റാൾ ചെയ്യുന്നു
mkdir -p /usr/local/sbin/tuicലഭ്യമായ റിലീസുകൾ പരിശോധിക്കുക:
curl -s https://api.github.com/repos/tuic-protocol/tuic/releases | grep -Po '"tag_name": "\K[^"]*' | head -10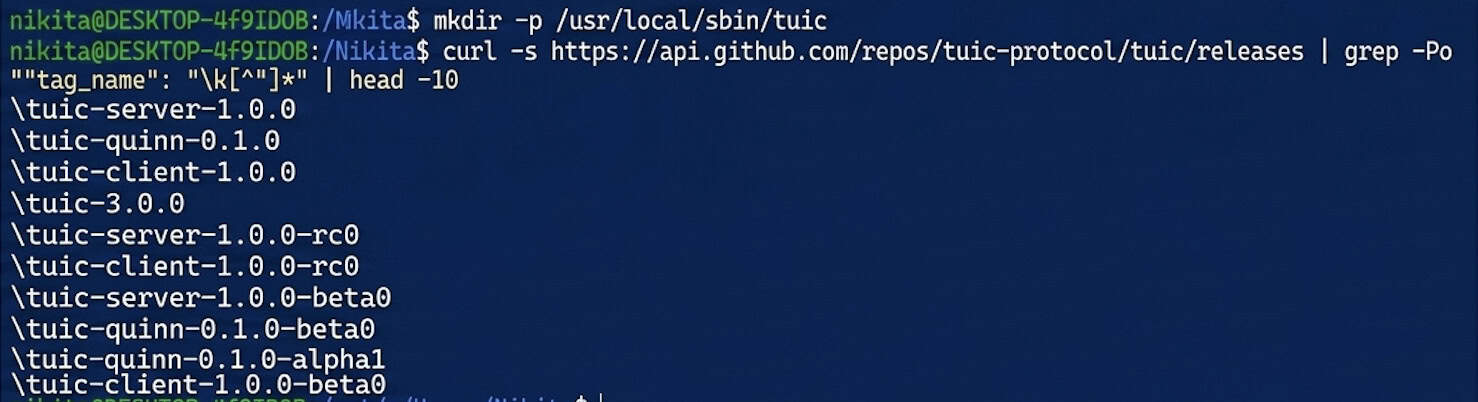
സെർവർ ബൈനറി ഡൗൺലോഡ് ചെയ്യുക — നിലവിലെ പതിപ്പ് നമ്പർ 1.0.0 ന് പകരം വയ്ക്കുക:
wget https://github.com/tuic-protocol/tuic/releases/download/1.0.0/tuic-server-1.0.0-x86_64-unknown-linux-gnu \
  -O /usr/local/sbin/tuic/tuic-server
chmod +x /usr/local/sbin/tuic/tuic-server
/usr/local/sbin/tuic/tuic-server --version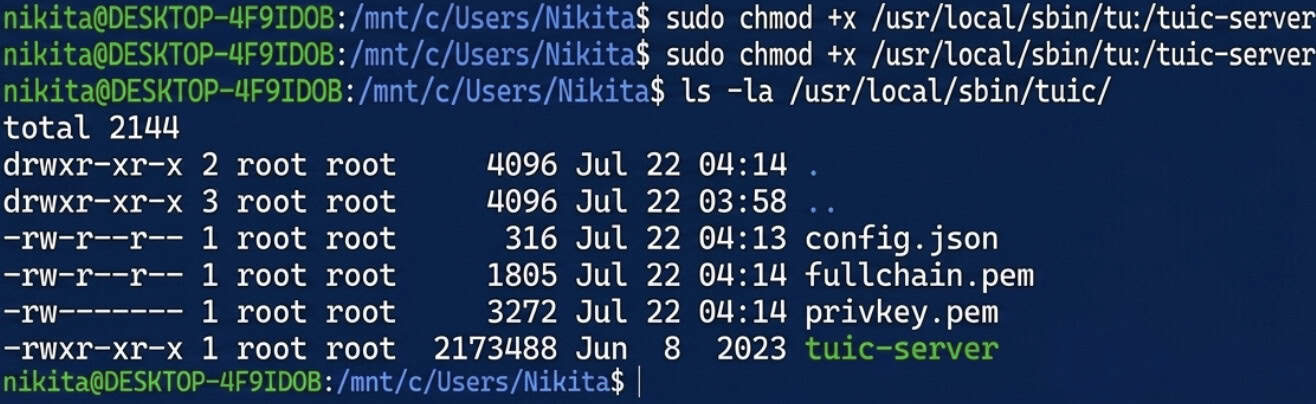
TUIC-യ്ക്ക് വേണ്ടി സ്വയം ഒപ്പിട്ട സർട്ടിഫിക്കറ്റ് സൃഷ്ടിക്കൽ
openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /usr/local/sbin/tuic/privkey.pem \
  -out /usr/local/sbin/tuic/fullchain.pem \
  -subj "/CN=YOUR_SERVER_IP"

ls -la /usr/local/sbin/tuic/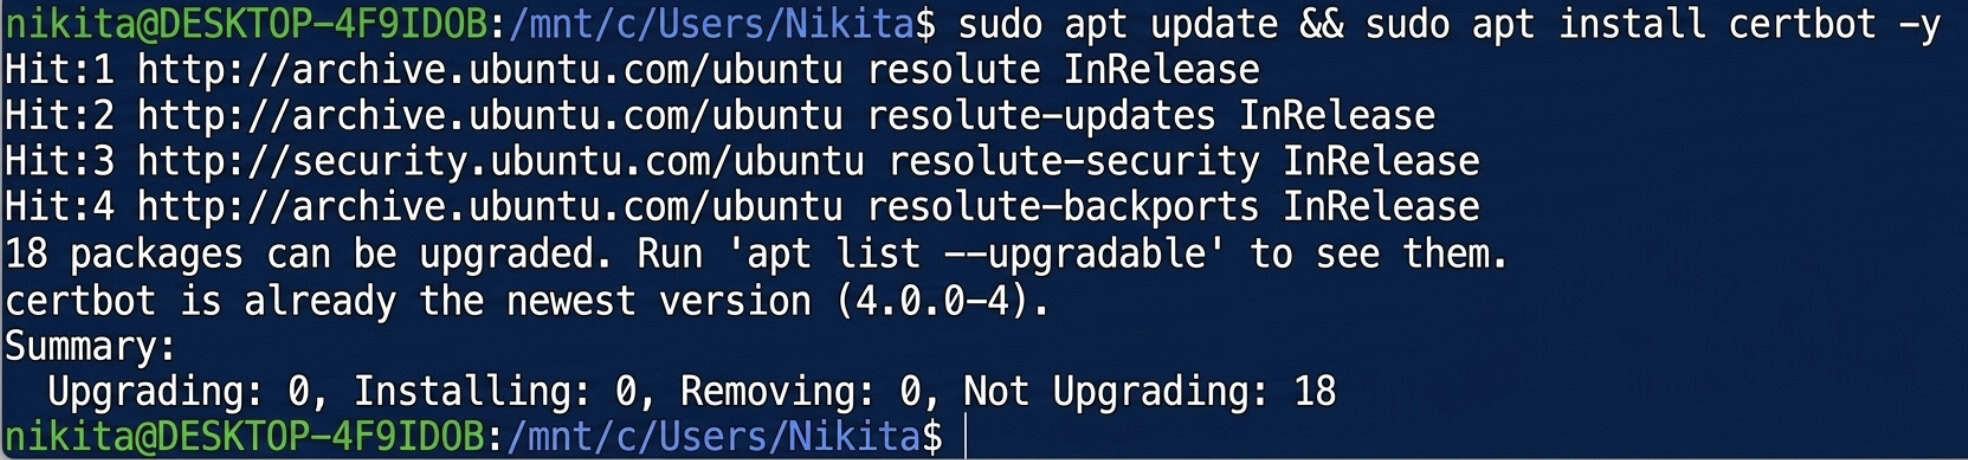
ഒരു UUID സൃഷ്ടിക്കുന്നു
apt install uuid-runtime -y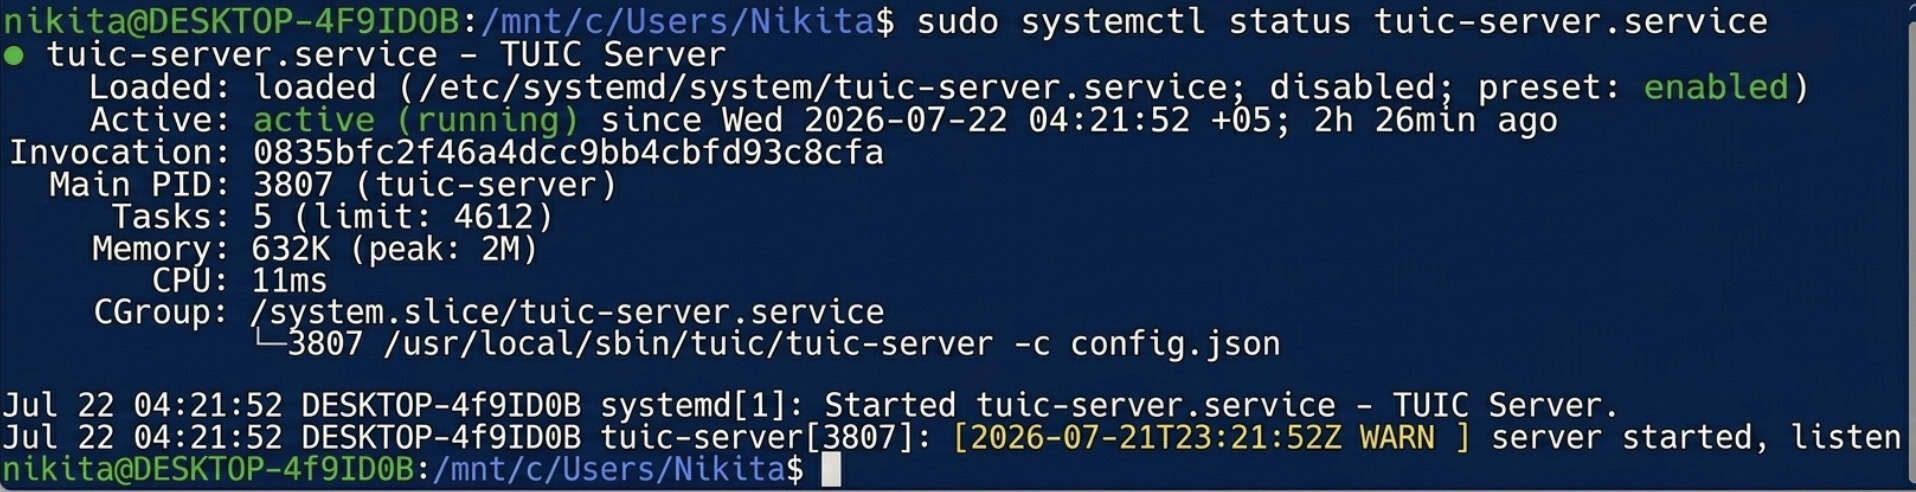
uuidgen
തത്ഫലമായുണ്ടാകുന്ന UUID പകർത്തുക — താഴെയുള്ള സെർവർ കോൺഫിഗറേഷനിലും ക്ലയന്റ് ക്രമീകരണങ്ങളിലും നിങ്ങൾക്കത് ആവശ്യമായി വരും.
കോൺഫിഗറേഷൻ ഫയൽ സൃഷ്ടിക്കുന്നു
TUIC സെർവറിനായുള്ള പൂർത്തിയായ config.json:
nano /usr/local/sbin/tuic/config.json
{
    "server": "[::]:8443",
    "users": {
        "YOUR_UUID": "YOUR_TUIC_PASSWORD"
    },
    "certificate": "/usr/local/sbin/tuic/fullchain.pem",
    "private_key": "/usr/local/sbin/tuic/privkey.pem",
    "congestion_control": "bbr",
    "alpn": ["h3"],
    "log_level": "warn"
}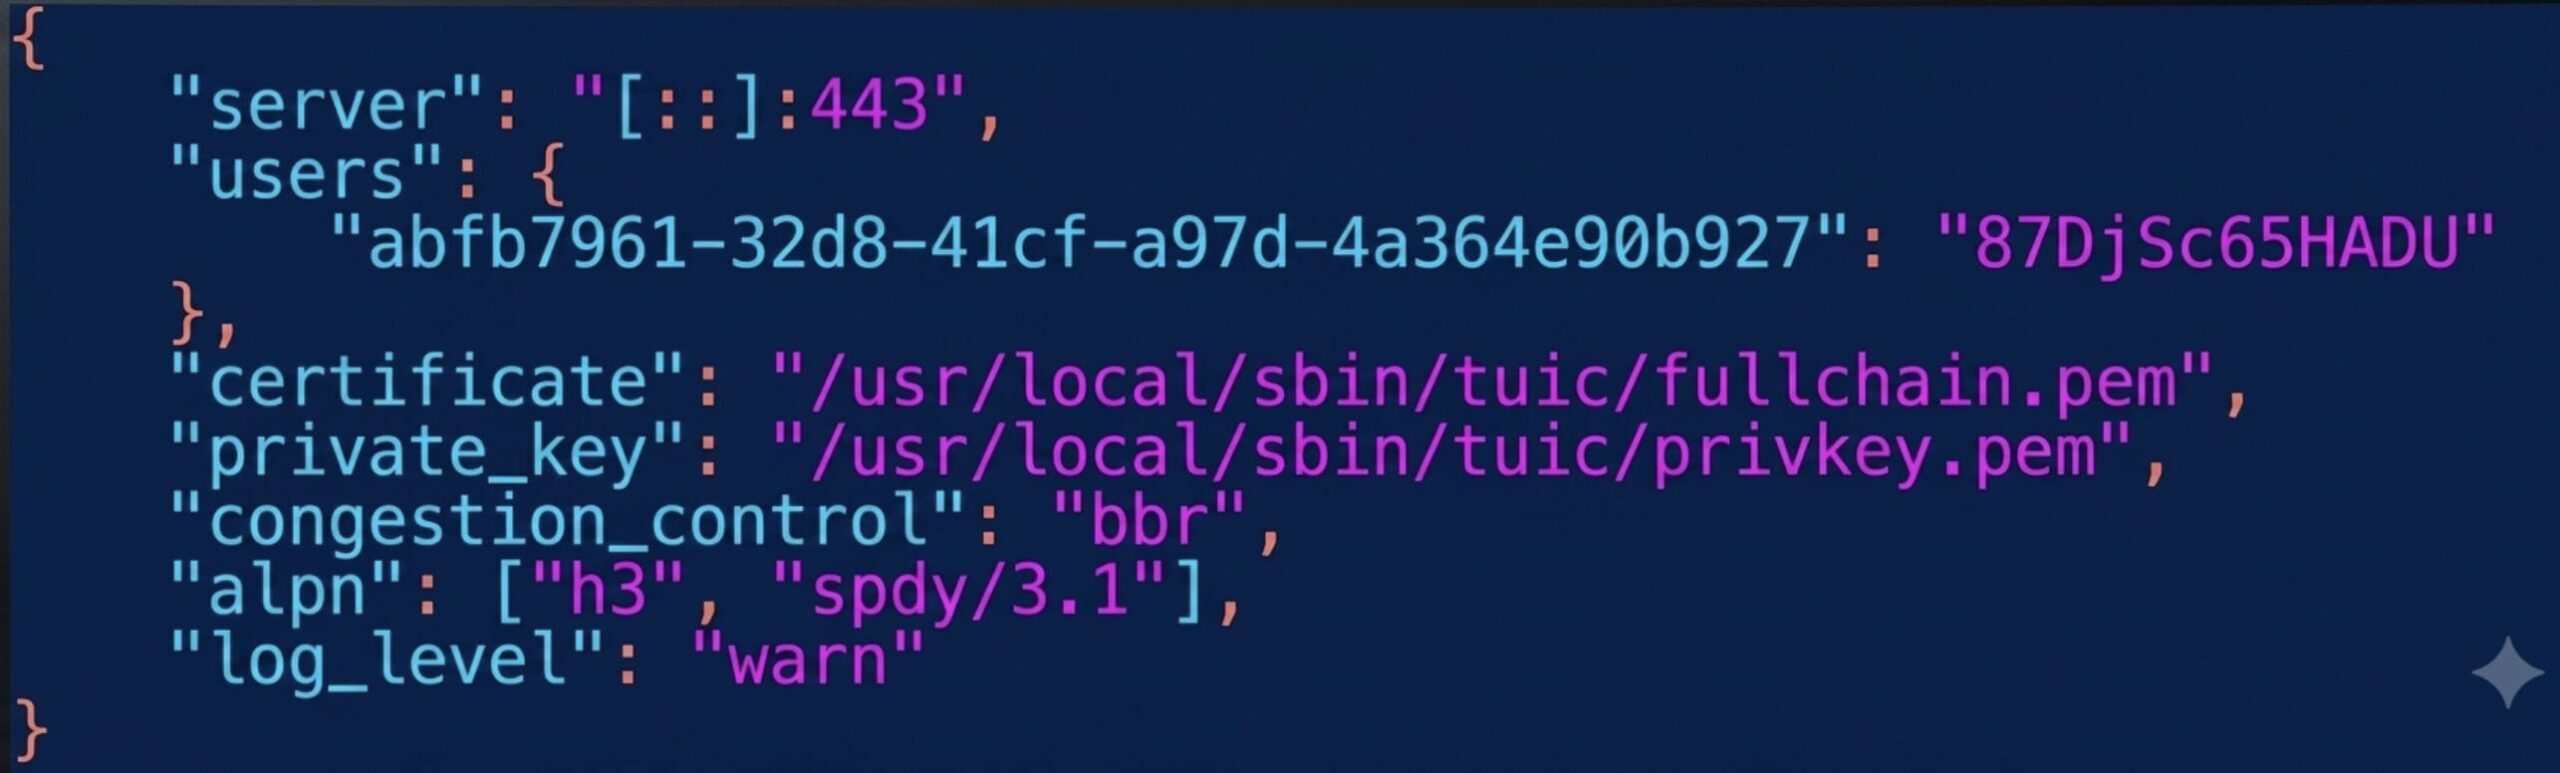
Hysteria2 ഇതിനകം 443 എടുത്തിരിക്കുന്നതിനാൽ നമ്മൾ ഇവിടെ പോർട്ട് 8443 ഉപയോഗിക്കുന്നു. YOUR_UUID ന് പകരം 4.3 ലെ മൂല്യം നൽകുക, YOUR_TUIC_PASSWORD ന് പകരം നിങ്ങളുടെ സ്വന്തം പാസ്വേഡ് നൽകുക.
സേവ് ചെയ്യുക (Ctrl+O, Enter) എന്നിട്ട് പുറത്തുകടക്കുക (Ctrl+X).
ഒരു മാനുവൽ സ്റ്റാർട്ട് പരിശോധിക്കുന്നു
/usr/local/sbin/tuic/tuic-server -c /usr/local/sbin/tuic/config.json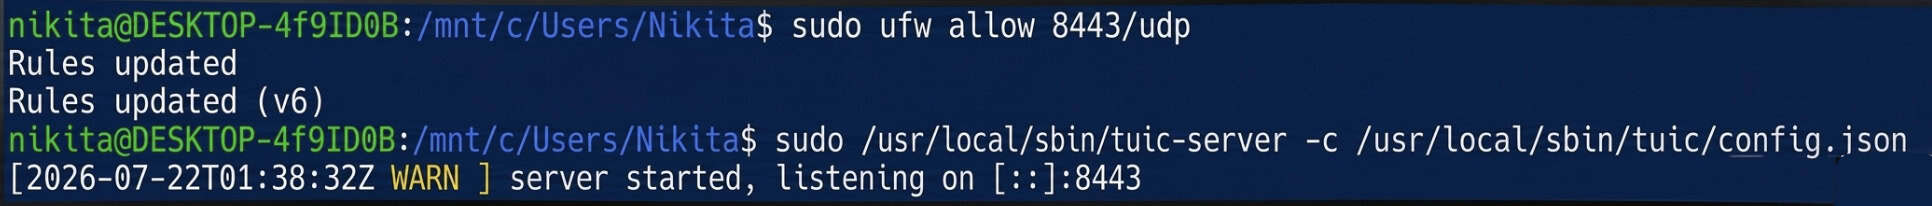
പിശകുകളൊന്നും ദൃശ്യമാകുന്നില്ലെങ്കിൽ, കോൺഫിഗറേഷൻ സാധുവാണ്. Ctrl+C ഉപയോഗിച്ച് അത് നിർത്തി ഓട്ടോസ്റ്റാർട്ട് സജ്ജീകരിക്കുന്നതിലേക്ക് പോകുക.
ഓട്ടോസ്റ്റാർട്ട് സജ്ജീകരിക്കുന്നു
nano /etc/systemd/system/tuic-server.service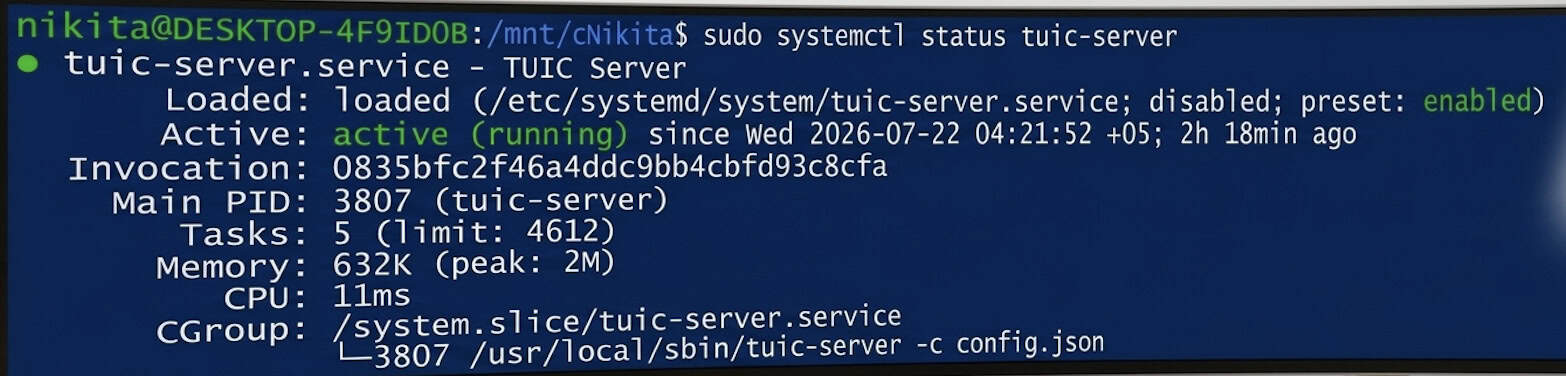
[Unit]
Description=TUIC Server
After=network.target nss-lookup.target

[Service]
User=root
WorkingDirectory=/usr/local/sbin/tuic
ExecStart=/usr/local/sbin/tuic/tuic-server -c config.json
Restart=on-failure
RestartPreventExitStatus=1
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now tuic-server.service
systemctl status tuic-server.service
സ്റ്റാറ്റസ് സജീവമായി (പ്രവർത്തിക്കുന്നു) കാണിക്കണം.
ഇപ്പോൾ സെർവറിൽ സമാന്തരമായി ഏറ്റവും മികച്ചതും വേഗതയേറിയതുമായ രണ്ട് ആധുനിക പ്രോട്ടോക്കോളുകൾ പ്രവർത്തിക്കുന്നു, രണ്ടും സാധാരണ QUIC/HTTPS ട്രാഫിക്കിന്റെ വേഷം ധരിക്കുന്നു: സ്റ്റാൻഡേർഡ് പോർട്ട് 443/udp-യിൽ Hysteria2, പോർട്ട് 8443/udp-യിൽ TUIC v5.
വിൻഡോസിൽ നിന്ന് കണക്റ്റുചെയ്യുന്നു
Hiddify ഇൻസ്റ്റാൾ ചെയ്യുന്നു
ഔദ്യോഗിക വെബ്സൈറ്റായ https://hiddify.com-ൽ നിന്ന് Hiddify for Windows ഡൗൺലോഡ് ചെയ്ത് ഇൻസ്റ്റാൾ ചെയ്യുക. "അടുത്തത്" / "ഇൻസ്റ്റാൾ" ഉപയോഗിച്ച് ഇൻസ്റ്റാളറിൽ ക്ലിക്കുചെയ്യുക. Windows SmartScreen ദൃശ്യമാകുകയാണെങ്കിൽ, "കൂടുതൽ വിവരങ്ങൾ" → "എന്തായാലും പ്രവർത്തിപ്പിക്കുക" തിരഞ്ഞെടുക്കുക.
ഹിസ്റ്റീരിയ2 പ്രൊഫൈൽ
+ (പുതിയ പ്രൊഫൈൽ) → "മാനുവൽ എൻട്രി" → പ്രോട്ടോക്കോൾ ഹിസ്റ്റീരിയ2 ക്ലിക്ക് ചെയ്ത് പൂരിപ്പിക്കുക:
|
ഫീൽഡ് |
വില |
|
പ്രൊഫൈൽ പേര് |
എന്റെ ഹിസ്റ്റീരിയ2 സെർവർ |
|
വിലാസം |
നിങ്ങളുടെ_സെർവർ_ഐപി |
|
തുറമുഖം |
443 |
|
പാസ്വേഡ് |
ഘട്ടം 3.3-ൽ നിന്നുള്ള പാസ്വേഡ് |
|
SNI |
നിങ്ങളുടെ_സെർവർ_ഐപി |
|
സർട്ടിഫിക്കറ്റ് പരിശോധന ഒഴിവാക്കുക |
On |
സർട്ടിഫിക്കറ്റ് സ്വയം ഒപ്പിട്ടതിനാൽ Skip Cert Verify പ്രവർത്തനക്ഷമമാക്കേണ്ടതുണ്ട് - അതിന് പിന്നിൽ വിശ്വസനീയമായ ഒരു സർട്ടിഫിക്കറ്റ് അതോറിറ്റി ഇല്ല.
TUIC v5 പ്രൊഫൈൽ
+ (പുതിയ പ്രൊഫൈൽ) → "മാനുവൽ എൻട്രി" → പ്രോട്ടോക്കോൾ TUIC ക്ലിക്ക് ചെയ്ത് പൂരിപ്പിക്കുക:
|
ഫീൽഡ് |
വില |
|
പ്രൊഫൈൽ പേര് |
എന്റെ TUIC സെർവർ |
|
വിലാസം |
നിങ്ങളുടെ_സെർവർ_ഐപി |
|
തുറമുഖം |
8443 |
|
യുയുഐഡി |
ഘട്ടം 4.3-ൽ നിന്നുള്ള UUID |
|
പാസ്വേഡ് |
ഘട്ടം 4.4-ൽ നിന്നുള്ള പാസ്വേഡ് |
|
തിരക്ക് നിയന്ത്രണം |
ബിബിആർ |
|
SNI |
നിങ്ങളുടെ_സെർവർ_ഐപി |
|
സർട്ടിഫിക്കറ്റ് പരിശോധന ഒഴിവാക്കുക |
On |
കണക്റ്റ് ചെയ്യുകയും സ്ഥിരീകരിക്കുകയും ചെയ്യുന്നു
ഒരു പ്രൊഫൈൽ തിരഞ്ഞെടുക്കുക, തുടർന്ന് വലിയ റൗണ്ട് "കണക്റ്റ്" ബട്ടണിൽ ക്ലിക്കുചെയ്യുക. സ്റ്റാറ്റസ് "കണക്റ്റ് ചെയ്തു" എന്നായി മാറും.
ട്രാഫിക് നിങ്ങളുടെ സെർവർ വഴിയാണ് റൂട്ട് ചെയ്യുന്നതെന്ന് സ്ഥിരീകരിക്കാൻ, നിങ്ങളുടെ ബ്രൗസറിൽ ഏതെങ്കിലും IP-പരിശോധനാ സേവനം തുറക്കുക - കാണിച്ചിരിക്കുന്ന വിലാസം YOUR_SERVER_IP-മായി പൊരുത്തപ്പെടണം.
തീരുമാനം
ഈ ഗൈഡ് പൂർത്തിയാക്കുന്നതിലൂടെ, നിങ്ങളുടെ സെർവറിൽ സമാന്തരമായി പ്രവർത്തിക്കുന്ന രണ്ട് അതിവേഗ, അടുത്ത തലമുറ പ്രോട്ടോക്കോളുകൾ നിങ്ങൾക്ക് ലഭിക്കും: പോർട്ട് 443/UDP-യിൽ Hysteria2 ഉം പോർട്ട് 8443/UDP-യിൽ TUIC v5 ഉം. രണ്ട് പ്രോട്ടോക്കോളുകളും ട്രാൻസ്മിറ്റ് ചെയ്ത ട്രാഫിക്കിനെ ഒരു സ്റ്റാൻഡേർഡ് എൻക്രിപ്റ്റ് ചെയ്ത QUIC കണക്ഷൻ (HTTP/3) ആയി മറയ്ക്കുന്നു, ഇത് വളരെ അസ്ഥിരമായ ചാനലുകളിൽ പോലും സ്ഥിരതയുള്ള കണക്ഷൻ ഉറപ്പാക്കുന്നു.
കോൺഫിഗർ ചെയ്ത പ്രൊഫൈലുകൾ വിൻഡോസിൽ മാത്രമല്ല, സമാനമായ ക്രമീകരണങ്ങളുള്ള Android അല്ലെങ്കിൽ iOS-നുള്ള Hiddify മൊബൈൽ ആപ്പിലേക്കും ഇറക്കുമതി ചെയ്യാൻ കഴിയും.
കണക്ഷൻ പ്രശ്നങ്ങൾ നേരിടുകയാണെങ്കിൽ, ആദ്യം systemctl സ്റ്റാറ്റസ് കമാൻഡ് hysteria.service (അല്ലെങ്കിൽ tuic-server.service) ഉപയോഗിച്ച് സേവന നിലകൾ പരിശോധിക്കുക, ഫയർവാൾ നിയമങ്ങൾ സജീവമാണെന്ന് ഉറപ്പാക്കുക (ufw സ്റ്റാറ്റസ്), IP വിലാസം, UUID, പാസ്വേഡുകൾ എന്നിവ ശരിയായി നൽകിയിട്ടുണ്ടെന്ന് രണ്ടുതവണ പരിശോധിക്കുക. ദയവായി ശ്രദ്ധിക്കുക: നൽകിയ സ്വയം ഒപ്പിട്ട സർട്ടിഫിക്കറ്റുകൾ 365 ദിവസത്തേക്ക് സാധുതയുള്ളതാണ്, അതിനാൽ കൃത്യം ഒരു വർഷത്തിനുശേഷം, അതേ openssl req കമാൻഡ് ഉപയോഗിച്ച് അവ പുതുക്കേണ്ടതുണ്ട്.
