


ലിനക്സിലെ ഫയർവാൾ ഒരു കമ്പ്യൂട്ടർ സിസ്റ്റം സുരക്ഷിതമാക്കുന്നതിൽ നിർണായക പങ്ക് വഹിക്കുന്നു. അനധികൃത ആക്സസ്, ആക്രമണങ്ങൾ, മറ്റ് ഭീഷണികൾ എന്നിവയിൽ നിന്ന് സിസ്റ്റത്തെ സംരക്ഷിക്കുന്നതിന് നെറ്റ്വർക്ക് ട്രാഫിക് നിയന്ത്രിക്കുകയും ഫിൽട്ടർ ചെയ്യുകയും ചെയ്യുന്ന ഒരു തടസ്സമായി ഇത് പ്രവർത്തിക്കുന്നു. ശരിയായി കോൺഫിഗർ ചെയ്ത ഫയർവാൾ ഇല്ലെങ്കിൽ, സെർവർ വിവിധ തരത്തിലുള്ള സൈബർ ആക്രമണങ്ങൾക്ക് ഇരയാകാം, ഇത് ഡാറ്റ സുരക്ഷയ്ക്കും രഹസ്യാത്മകതയ്ക്കും ഗുരുതരമായ പ്രത്യാഘാതങ്ങൾക്ക് ഇടയാക്കും.
ഈ ലേഖനത്തിൽ, Linux Firewall കോൺഫിഗർ ചെയ്യുന്നതിനുള്ള രണ്ട് പ്രധാന ടൂളുകൾ നമ്മൾ പരിശോധിക്കും: firewalld ഉം iptables ഉം. അവയുടെ സവിശേഷതകൾ, പ്രവർത്തനം, ഗുണങ്ങൾ എന്നിവയുടെ താരതമ്യ വിശകലനം ഞങ്ങൾ നടത്തും. കൂടാതെ, ഈ ടൂളുകൾ ഓരോന്നും സജ്ജീകരിക്കുന്നതിനും ഉപയോഗിക്കുന്നതിനുമുള്ള വിശദമായ നിർദ്ദേശങ്ങൾ ഞങ്ങൾ നൽകും, കൂടാതെ Linux പ്ലാറ്റ്ഫോമിൽ ഒരു Firewall ഉപയോഗിച്ച് നിങ്ങളുടെ സിസ്റ്റം സുരക്ഷിതമാക്കുന്നതിനുള്ള മികച്ച രീതികളെക്കുറിച്ച് ചർച്ച ചെയ്യും. റൂട്ട് ആക്സസ് ഉള്ള ഒരു വെർച്വൽ സെർവറിൽ എല്ലാ പ്രവർത്തനങ്ങളും പ്രദർശിപ്പിക്കും.
ലിനക്സിൽ ഫയർവാൾഡ് കോൺഫിഗർ ചെയ്യുന്നു
ലിനക്സ് ഓപ്പറേറ്റിംഗ് സിസ്റ്റങ്ങളിലെ ഫയർവാൾ കൈകാര്യം ചെയ്യുന്നതിനുള്ള ഒരു പ്രോഗ്രാമാണ് ഫയർവാൾഡ് (ഫയർവാൾ ഡെമൺ). ഫയർവാൾ നിയമങ്ങൾ കോൺഫിഗർ ചെയ്യുന്നതിനും നെറ്റ്വർക്ക് ആപ്ലിക്കേഷനുകളുടെ കണക്ഷനുകൾ അനുവദിക്കുന്നതിനും തടയുന്നതിനും ഇത് ഒരു ഉപയോക്തൃ ഇന്റർഫേസ് നൽകുന്നു. മിക്ക സെർവർ വിതരണങ്ങളിലും ഇത് സ്ഥിരസ്ഥിതിയായി മുൻകൂട്ടി ഇൻസ്റ്റാൾ ചെയ്തിട്ടുണ്ട്. ഫയർവാൾഡ് മുൻകൂട്ടി ഇൻസ്റ്റാൾ ചെയ്തിട്ടില്ലെങ്കിൽ, വിതരണത്തിന്റെ ഔദ്യോഗിക ശേഖരണങ്ങളിൽ നിന്ന് സ്വതന്ത്രമായി ഇത് ഇൻസ്റ്റാൾ ചെയ്യാൻ കഴിയും.
Red Hat സിസ്റ്റങ്ങൾക്ക് (RHEL, CentOS, Fedora പോലുള്ളവ) ഇൻസ്റ്റലേഷൻ ഈ കമാൻഡ് ഉപയോഗിച്ചാണ് നടത്തുന്നത്:
yum install firewalldഡെബിയൻ/ഉബുണ്ടുവിനായി:
apt-get install firewalldഇൻസ്റ്റാളേഷന് ശേഷം, ഇനിപ്പറയുന്ന കമാൻഡ് ഉപയോഗിച്ച് ഇത് ഉടൻ ആരംഭിക്കാനും സജീവമാക്കാനും കഴിയും:
systemctl start firewalldഅടുത്തതായി, നിങ്ങൾ സ്റ്റാർട്ടപ്പിലേക്ക് സേവനം ചേർക്കേണ്ടതുണ്ട്:
systemctl enable firewalld
ഈ ഘട്ടത്തിൽ, firewalld അല്ലെങ്കിൽ iptables എന്നിവയ്ക്കൊപ്പം ഒരേസമയം ufw ഉപകരണം ഉപയോഗിക്കുന്നത് ശുപാർശ ചെയ്യാത്തതിനാൽ, ufw പ്രവർത്തനരഹിതമാക്കാൻ ഞങ്ങൾ ശുപാർശ ചെയ്യുന്നു. സ്റ്റാറ്റസ് പരിശോധിക്കുക:
systemctl status ufw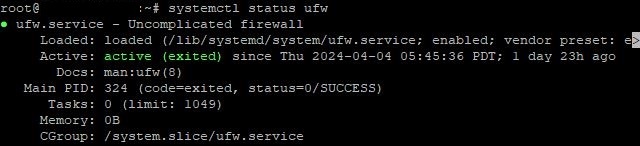
ഇത് നിർത്താൻ, കമാൻഡ് നൽകുക:
systemctl stop ufwപൂർണ്ണമായി നിർജ്ജീവമാക്കുന്നതിന്:
ufw disableഈ പ്രവർത്തനങ്ങൾക്ക് ശേഷം, നിങ്ങൾക്ക് firewalld കോൺഫിഗർ ചെയ്യാൻ തുടരാം.
ആദ്യം, ട്രസ്റ്റ് സോണുകൾ നിർവചിക്കേണ്ടത് ആവശ്യമാണ്. നെറ്റ്വർക്ക് ഇന്റർഫേസുകൾക്കായുള്ള വിശ്വാസ്യതയുടെ നിലവാരം നിർണ്ണയിക്കാൻ ഫയർവാൾഡ് സോണുകളുടെ ആശയം ഉപയോഗിക്കുന്നു. ഓരോ ഇന്റർഫേസിനും ഒരു സോൺ നൽകിയിട്ടുണ്ട്, കൂടാതെ സോണിനെ അടിസ്ഥാനമാക്കി ഫയർവാൾ നിയമങ്ങൾ പ്രയോഗിക്കുന്നു. ലഭ്യമായ എല്ലാ സോണുകളുടെയും പട്ടിക കമാൻഡ് ഉപയോഗിച്ച് തുറക്കുന്നു:
firewall-cmd --get-zonesസാധാരണയായി, 4 പ്രധാന മേഖലകൾ ഉപയോഗിക്കുന്നു:
- പൊതു: നിങ്ങൾ സുരക്ഷിതമല്ലെന്ന് കരുതുന്ന നെറ്റ്വർക്കുകൾക്കുള്ളതാണ് ഈ മേഖല;
- സ്വകാര്യ: ഹോം നെറ്റ്വർക്കുകൾക്കോ മറ്റ് വിശ്വസനീയ നെറ്റ്വർക്ക് കണക്ഷനുകൾക്കോ ബാധകമാണ്;
- ആന്തരിക: ഒരു സ്ഥാപനത്തിലോ കോർപ്പറേറ്റ് നെറ്റ്വർക്കിലോ ഉള്ളതുപോലുള്ള ആന്തരിക നെറ്റ്വർക്കുകൾക്കായി ഉപയോഗിക്കുന്നു;
- DMZ: ഇന്റർനെറ്റിൽ നിന്ന് ആക്സസ് ചെയ്യാൻ കഴിയുന്ന സെർവറുകൾ സാധാരണയായി സ്ഥാപിക്കുന്നത് ഈ മേഖലയിലാണ്.
എന്നിരുന്നാലും, ഇത് ഒരു ഉദാഹരണം മാത്രമാണ്. കമാൻഡ് ഉപയോഗിച്ച് നിങ്ങൾക്ക് നിങ്ങളുടെ സ്വന്തം സോൺ ചേർക്കാൻ കഴിയും:
firewall-cmd --permanent --new-zone=nameyourzoneചേർത്തതിനുശേഷം, ഒരു റീലോഡ് ആവശ്യമാണ്:
firewall-cmd --reloadഒരു സോൺ ഇല്ലാതാക്കാൻ, സമാനമായ ഒരു രീതി ഉപയോഗിക്കുന്നു
firewall-cmd --permanent --delete-zone=nameyourzoneസോണുകൾ നിർവചിച്ച ശേഷം, ആവശ്യമായ സേവനങ്ങൾക്കും പോർട്ടുകൾക്കും ട്രാഫിക് അനുവദിക്കേണ്ടത് ആവശ്യമാണ്. ഒരു പ്രത്യേക സേവനം അനുവദിക്കുന്നതിന്, കമാൻഡ് ഉപയോഗിക്കുക:
firewall-cmd --zone=public --add-service=nameഇവിടെ പേര് എന്നത് സേവനത്തിന്റെ പേരാണ്. ഉദാഹരണത്തിന്, അപ്പാച്ചെയ്ക്ക് ട്രാഫിക് അനുവദിക്കുന്നതിന്:
firewall-cmd --zone=public --add-service=httpഅനുവദനീയമായ പോർട്ടുകൾ നിർവചിക്കുന്നതിന്, കമാൻഡ് ഉപയോഗിക്കുക:
firewall-cmd --zone=public --add-port=number/protocolഉദാഹരണത്തിന്, SSH-നുള്ള സ്റ്റാൻഡേർഡ് 22 പോർട്ട് ഇതുപോലെ കാണപ്പെടും:
firewall-cmd --zone=public --add-port=22/tcpഈ ഘട്ടത്തിൽ, പ്രധാന നിയമങ്ങൾ ഇതിനകം സൃഷ്ടിച്ചിട്ടുണ്ട്. അടുത്തതായി, ഉറവിടം, ലക്ഷ്യസ്ഥാനം, പോർട്ട്, മറ്റ് മാനദണ്ഡങ്ങൾ എന്നിവയെ ആശ്രയിച്ച് ട്രാഫിക് എങ്ങനെ പ്രോസസ്സ് ചെയ്യുമെന്ന് നിർണ്ണയിക്കുക. ഒരു നിയമം ചേർക്കാൻ ( ഉദാഹരണമായി പൊതു മേഖല ഉപയോഗിച്ച്):
firewall-cmd --zone=public ruleഉദാഹരണത്തിന്, ഏത് ഉറവിടത്തിൽ നിന്നും പോർട്ട് 80 (HTTP) ലേക്ക് വരുന്ന ട്രാഫിക് അനുവദിക്കുന്നതിന്:
firewall-cmd --zone=public --add-port=80/tcp --permanentഒരു നിയമം നീക്കം ചെയ്യാൻ:
firewall-cmd --permanent --remove-rule=rule_specificationഇവിടെ റൂൾ എന്നത് റൂളിന്റെ തരമാണ് (ഉദാ: പോർട്ട്, സർവീസ്, റിച്ച്-റൂൾ, മുതലായവ), റൂൾ_സ്പെസിഫിക്കേഷൻ എന്നത് റൂളിന്റെ തന്നെ സ്പെസിഫിക്കേഷനാണ്.
Firewalld കോൺഫിഗറേഷനിൽ മാറ്റങ്ങൾ വരുത്തിയ ശേഷം, അവ സേവ് ചെയ്ത് പ്രയോഗിക്കേണ്ടത് ആവശ്യമാണ്. മാറ്റങ്ങൾ സംരക്ഷിക്കാൻ, കമാൻഡ് ഉപയോഗിക്കുക:
firewall-cmd --runtime-to-permanentമാറ്റങ്ങൾ പ്രയോഗിക്കാൻ:
firewall-cmd --reloadസജ്ജീകരണം പൂർത്തിയാക്കുമ്പോൾ, എല്ലാ നിയമങ്ങളുടെയും പട്ടിക തുറന്ന് തിരഞ്ഞെടുത്ത പാരാമീറ്ററുകൾ നിങ്ങൾക്ക് പരിശോധിക്കാൻ കഴിയും:
firewall-cmd --list-all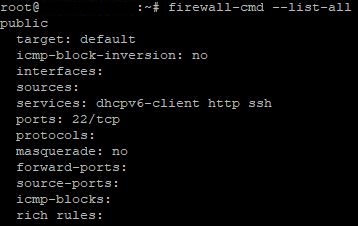
എന്തെങ്കിലും പ്രശ്നങ്ങൾ ഉണ്ടായാൽ, കമാൻഡ് ഉപയോഗിച്ച് Firewalld ലോഗുകൾ പരിശോധിക്കുക:
journalctl -u firewalldകുറിപ്പ്: കണക്ഷൻ സജ്ജീകരിക്കുന്നതിനുള്ള പൊതുവായ അൽഗോരിതം മാത്രമേ ഞങ്ങൾ ഉൾപ്പെടുത്തിയിട്ടുള്ളൂ. ഉപകരണത്തിന് വിപുലമായ പ്രവർത്തനക്ഷമതയുണ്ട്. ലഭ്യമായ എല്ലാ ഓപ്ഷനുകളെയും കുറിച്ചുള്ള പൂർണ്ണ വിവരങ്ങൾക്ക്, നിങ്ങൾക്ക് ഔദ്യോഗിക ഡോക്യുമെന്റേഷൻ അല്ലെങ്കിൽ തുറന്ന സഹായം ഉപയോഗിക്കാം:
firewall-cmd --helpലിനക്സിൽ iptables ക്രമീകരിക്കുന്നു
ഫയർവാൾഡിൽ നിന്ന് വ്യത്യസ്തമായി, ഫയർവാൾ കൈകാര്യം ചെയ്യുന്നതിനായി ലിനക്സിൽ iptables ഒരു പഴയതും എന്നാൽ ഇപ്പോഴും വ്യാപകമായി ഉപയോഗിക്കുന്നതുമായ ഉപകരണമാണ്. ലിനക്സ് കേർണൽ തലത്തിൽ പാക്കറ്റ് ഫിൽട്ടറിംഗ് നിയമങ്ങളിലേക്ക് ഇത് കൂടുതൽ നേരിട്ടുള്ളതും വഴക്കമുള്ളതുമായ സമീപനം നൽകുന്നു. എന്നിരുന്നാലും, Firewalld നെ അപേക്ഷിച്ച് iptables-ന് കൂടുതൽ വിപുലമായ അറിവും അനുഭവവും ആവശ്യമാണ്, ഇത് തുടക്കക്കാർക്ക് ആക്സസ് ചെയ്യാൻ കഴിയാത്തതാക്കുന്നു. കമാൻഡ് ഉപയോഗിച്ച് ഉപകരണത്തിന്റെ മുൻകൂട്ടി ഇൻസ്റ്റാൾ ചെയ്ത പതിപ്പ് പരിശോധിക്കുക:
iptables -Vഉബുണ്ടു, ഡെബിയൻ എന്നിവയിൽ ഇൻസ്റ്റാൾ ചെയ്യുന്നതിനുള്ള കമാൻഡ്:
apt install iptablesRed Hat സിസ്റ്റങ്ങൾക്ക് (ഉദാ: CentOS, Fedora):
yum install iptablesഇൻസ്റ്റാളേഷനുശേഷം സജീവമാക്കുന്നതിനുള്ള കമാൻഡ്:
systemctl start iptablesസ്റ്റാർട്ടപ്പിലേക്ക് ചേർക്കാൻ, എക്സിക്യൂട്ട് ചെയ്യുക:
systemctl enable iptablesiptables കോൺഫിഗറേഷൻ ആരംഭിക്കുന്നതിന് മുമ്പ്, അത് എങ്ങനെ പ്രവർത്തിക്കുന്നുവെന്ന് മനസ്സിലാക്കേണ്ടത് പ്രധാനമാണ്. പ്രോഗ്രാമിന്റെ വാക്യഘടന ഇതിന് സഹായിക്കുന്നു. ഇത് ഇതുപോലെ കാണപ്പെടുന്നു:
iptables -t table action chain additional_parametersഓരോ ഇനത്തിലും കൂടുതൽ ആഴത്തിൽ നോക്കാം.
ഐപ്റ്റബിളുകൾക്ക് നാല് പ്രധാന പട്ടികകളുണ്ട്: ഫിൽറ്റർ, നാറ്റ്, മാംഗിൾ, റോ . ഓരോന്നും ചില തരം പാക്കറ്റുകൾ പ്രോസസ്സ് ചെയ്യുന്നതിനായി രൂപകൽപ്പന ചെയ്തിരിക്കുന്നു, കൂടാതെ അതിന്റേതായ നിയമ ശൃംഖലകളുമുണ്ട്:
- ഫിൽറ്റർ ചെയ്യുക: പാക്കറ്റ് ഫിൽട്ടറിംഗ് നിയമങ്ങൾ ഉൾക്കൊള്ളുന്ന ഏറ്റവും കൂടുതൽ ഉപയോഗിക്കുന്ന പട്ടികയാണിത്. പാക്കറ്റുകൾ അനുവദിക്കണോ നിരസിക്കണോ എന്ന് തീരുമാനിക്കാൻ ഇത് ഉപയോഗിക്കുന്നു.
- നാറ്റ്: പാക്കറ്റുകളിലെ നെറ്റ്വർക്ക് വിലാസങ്ങളും പോർട്ടുകളും പരിഷ്ക്കരിക്കുന്നതിന് ഈ പട്ടിക ഉപയോഗിക്കുന്നു. മാസ്ക്വെറേഡിംഗ് (NAT) സജ്ജീകരിക്കുന്നതിന് ഇത് പലപ്പോഴും ഉപയോഗിക്കുന്നു.
- മാംഗി: ഈ പട്ടികയിൽ, നിങ്ങൾക്ക് പാക്കറ്റ് തലക്കെട്ടുകൾ പരിഷ്കരിക്കാൻ കഴിയും. അടയാളപ്പെടുത്തൽ പോലുള്ള പ്രത്യേക പാക്കറ്റ് പ്രവർത്തനങ്ങൾക്ക് ഇത് ഉപയോഗിക്കുന്നു.
- അസംസ്കൃതമായ: കണക്ഷൻ ട്രാക്കിംഗ് സിസ്റ്റത്തിലൂടെ കടന്നുപോകുന്നതിന് മുമ്പ് ബാധകമായ നിയമങ്ങൾ കോൺഫിഗർ ചെയ്യുന്നതിനാണ് ഈ പട്ടിക ഉപയോഗിക്കുന്നത്. ചില വിലാസങ്ങളിൽ നിന്ന് പാക്കറ്റുകൾ ഡ്രോപ്പ് ചെയ്യുന്നത് പോലുള്ള ട്രാക്കിംഗ് സിസ്റ്റം പരിഷ്കരിക്കാൻ പാടില്ലാത്ത നിയമങ്ങൾ സജ്ജീകരിക്കുന്നതിനാണ് ഇത് സാധാരണയായി ഉപയോഗിക്കുന്നത്.
ഓരോ പട്ടികയിലും ഒരു കൂട്ടം ചങ്ങലകൾ അടങ്ങിയിരിക്കുന്നു. ക്രമാനുഗതമായി പരിശോധിക്കുന്ന നിയമങ്ങളുടെ ഒരു ശ്രേണിയാണ് ചങ്ങലകൾ. മൂന്ന് മുൻനിശ്ചയിച്ച ചങ്ങലകളുണ്ട്:
- ഇൻപുട്ട് (ഇൻകമിംഗ്). ഈ ശൃംഖലയിലെ നിയമങ്ങൾ വരുന്ന പാക്കറ്റുകൾ എന്തുചെയ്യണമെന്ന് നിർണ്ണയിക്കുന്നു.
- ഔട്ട്പുട്ട് (ഔട്ട്ഗോയിംഗ്)നിങ്ങളുടെ കമ്പ്യൂട്ടർ നെറ്റ്വർക്കിലെ മറ്റ് ഉപകരണങ്ങൾക്കോ കമ്പ്യൂട്ടറുകൾക്കോ അയയ്ക്കുന്ന എല്ലാ പാക്കറ്റുകൾക്കും ഈ ശൃംഖല ബാധകമാണ്.
- ഫോർവേഡ് (ഫോർവേഡ്)ഫോർവേഡ് ചെയ്ത പാക്കറ്റുകൾ എന്തുചെയ്യണമെന്ന് ഈ ശൃംഖലയിലെ നിയമങ്ങൾ വ്യക്തമാക്കുന്നു.
അവസാനമായി, ഓരോ ശൃംഖലയ്ക്കും ചില പ്രവർത്തനങ്ങൾ (ലക്ഷ്യം) ഉണ്ട്. പ്രായോഗികമായി, 5 പ്രധാന പ്രവർത്തനങ്ങൾ ഉപയോഗിക്കുന്നു:
- അംഗീകരിക്കുക: പാക്കറ്റ് ഫയർവാളിലൂടെ കടന്നുപോകാൻ അനുവദിക്കുക.
- ഡ്രോപ്പ്: പാക്കറ്റ് നിരസിക്കുകയും പ്രതികരണമില്ലാതെ അത് ഉപേക്ഷിക്കുകയും ചെയ്യുക.
- നിരസിക്കുക: പാക്കറ്റ് നിരസിക്കുകയും അയച്ചയാൾക്ക് ഒരു ICMP പിശക് സന്ദേശം അയയ്ക്കുകയും ചെയ്യുക.
- ലോഗ്: സിസ്റ്റം ലോഗിൽ പാക്കറ്റ് ലോഗ് ചെയ്ത് മറ്റൊരു പ്രവർത്തനം നടത്തുക (ഉദാ: ACCEPT അല്ലെങ്കിൽ DROP).
- തിരികെ: നിലവിലെ ചെയിനിലെ നിയമങ്ങൾ പരിശോധിക്കുന്നത് നിർത്തി കോളിംഗ് ചെയിനിലേക്ക് മടങ്ങുക (ബാധകമെങ്കിൽ).
സജ്ജീകരണം ആരംഭിക്കുന്നതിന്, നിലവിലുള്ള നിയമങ്ങളുടെ പട്ടിക കമാൻഡ് ഉപയോഗിച്ച് തുറക്കുക:
iptables -L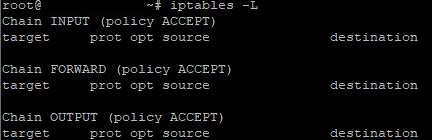
Iptables കോൺഫിഗർ ചെയ്യുന്നതിനുള്ള ഒരു ഗൈഡ് എന്ന നിലയിൽ, ഏറ്റവും സാധാരണയായി ഉപയോഗിക്കുന്ന കമാൻഡുകളുടെ പ്രായോഗിക ഉദാഹരണങ്ങൾ നോക്കാം. സൗകര്യാർത്ഥം, നിർദ്ദിഷ്ട ശൃംഖലയെ ആശ്രയിച്ച് ഉദാഹരണങ്ങളെ 3 ഗ്രൂപ്പുകളായി വിഭജിക്കാം.
ചെയിൻ ഇൻപുട്ട് :
- പോർട്ട് 80-ൽ TCP പ്രോട്ടോക്കോൾ വഴി ഇൻകമിംഗ് ട്രാഫിക് അനുവദിക്കുക:
iptables -A INPUT -p tcp --dport 80 -j ACCEPT2. പോർട്ട് 22-ൽ UDP പ്രോട്ടോക്കോൾ വഴി ഇൻകമിംഗ് ട്രാഫിക് അനുവദിക്കുക:
iptables -A INPUT -p udp --dport 22 -j ACCEPT3. ഒരു പ്രത്യേക IP വിലാസത്തിൽ നിന്ന് വരുന്ന ട്രാഫിക് തടയുക:
iptables -A INPUT -s 192.168.1.100 -j DROPചെയിൻ ഔട്ട്പുട്ട് :
- പോർട്ട് 443-ൽ TCP പ്രോട്ടോക്കോൾ വഴി ഔട്ട്ഗോയിംഗ് ട്രാഫിക് അനുവദിക്കുക:
iptables -A OUTPUT -p tcp --dport 443 -j ACCEPT2. പോർട്ട് 80-ൽ UDP പ്രോട്ടോക്കോൾ വഴി ഔട്ട്ഗോയിംഗ് ട്രാഫിക് അനുവദിക്കുക:
iptables -A OUTPUT -p udp --dport 80 -j ACCEPT3. ഒരു പ്രത്യേക പോർട്ടിലേക്കുള്ള ഔട്ട്ഗോയിംഗ് ട്രാഫിക് തടയുക (ഉദാഹരണത്തിന്, 21):
iptables -A OUTPUT -p tcp --dport 21 -j DROPചെയിൻ ഫോർവേഡ് :
- ഒരു പ്രത്യേക ശ്രേണിയിലുള്ള IP വിലാസങ്ങളിൽ നിന്ന് ഫോർവേഡ് ചെയ്ത ട്രാഫിക് തടയുക:
iptables -A FORWARD -s 172.16.0.0/24 -j DROP2. ഒരു പ്രത്യേക നെറ്റ്വർക്ക് ഇന്റർഫേസിൽ നിന്ന് പാക്കറ്റുകൾ ഫോർവേഡ് ചെയ്യുന്നത് തടയുക:
iptables -A FORWARD -i eth1 -j DROP3. ഒരു പ്രത്യേക പോർട്ടിന് ഒരേസമയം കണക്ഷനുകളുടെ എണ്ണം പരിമിതപ്പെടുത്തുക (ഈ ഉദാഹരണത്തിൽ, പോർട്ട് 10-ൽ മിനിറ്റിൽ 80 കണക്ഷനുകൾ):
iptables -A INPUT -p tcp --dport 80 -m limit --limit 10/minute -j ACCEPTനിങ്ങൾക്ക് കാണാനാകുന്നതുപോലെ, ഓരോ പ്രത്യേക സാഹചര്യത്തിലും, ഒരു അധിക ആർഗ്യുമെന്റ് (കമാൻഡ്) ഉപയോഗിക്കുന്നു. സാധ്യമായ ആർഗ്യുമെന്റുകളുടെ പൂർണ്ണമായ പട്ടികയും ഉപകരണത്തിന്റെ പ്രവർത്തനക്ഷമതയ്ക്കുള്ള മൊത്തത്തിലുള്ള പിന്തുണയും ലഭിക്കാൻ, നൽകുക:
iptables -h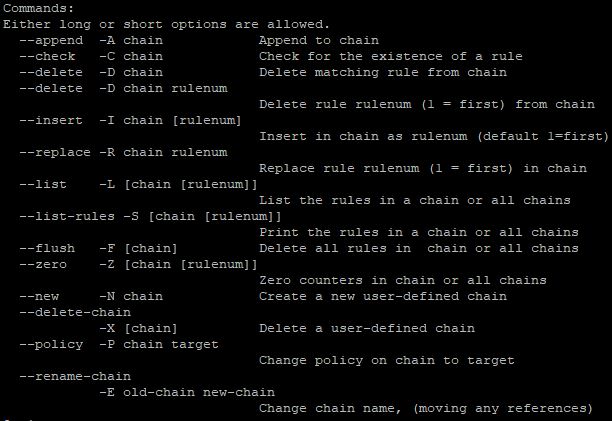
ക്രമീകരണങ്ങൾ ശരിയാണെന്ന് ഉറപ്പാക്കാൻ, നിയമങ്ങളുടെ പട്ടിക കാണുന്നതിന് കമാൻഡ് വീണ്ടും നൽകുക:
iptables -L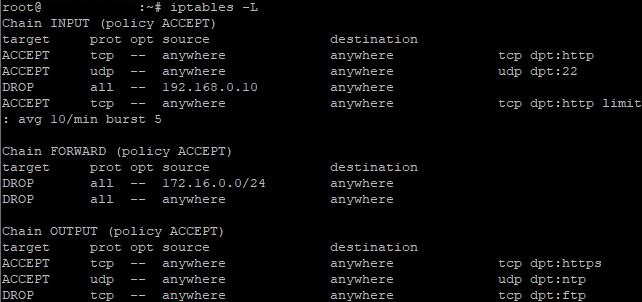
ഒരു പ്രത്യേക നിയമം ഇല്ലാതാക്കാൻ, കമാൻഡ് ഉപയോഗിക്കുക:
iptables -D chain rule_numberഉദാഹരണത്തിന്, INPUT ചെയിനിൽ നിന്ന് റൂൾ നമ്പർ 1 ഇല്ലാതാക്കണമെങ്കിൽ, കമാൻഡ് ഇതുപോലെ കാണപ്പെടും:
iptables -D INPUT 1ഒരു കമാൻഡ് ഉപയോഗിച്ച് എല്ലാ നിയമങ്ങളും ഇല്ലാതാക്കാൻ:
iptables -Fപ്രധാന കുറിപ്പ് : സിസ്റ്റം അല്ലെങ്കിൽ സേവനം റീബൂട്ട് ചെയ്തതിനുശേഷം iptables നിയമങ്ങൾ യാന്ത്രികമായി സംരക്ഷിക്കപ്പെടുന്നില്ല. നിയമങ്ങൾ സംരക്ഷിക്കുന്നതിന്, അവ ഒരു കോൺഫിഗറേഷൻ ഫയലിലേക്ക് ചേർക്കുകയും റീബൂട്ട് ചെയ്തതിനുശേഷം പുനഃസ്ഥാപിക്കുകയും വേണം. iptables-save , iptables-restore യൂട്ടിലിറ്റികൾക്ക് ഇത് സഹായിക്കും. നിയമങ്ങൾ സംരക്ഷിക്കുന്നതിന്, കമാൻഡ് നൽകുക:
iptables-save > /etc/iptables/rules.v4ഇത് നിലവിലുള്ള iptables നിയമങ്ങൾ rules.v4 ഫയലിൽ സേവ് ചെയ്യുന്നു. റീബൂട്ട് ചെയ്ത ശേഷം പുനഃസ്ഥാപിക്കാൻ, നൽകുക:
iptables-restore < /etc/iptables/rules.v4ഈ കമാൻഡ് rules.v4 ഫയലിൽ നിന്ന് നിയമങ്ങൾ പുനഃസ്ഥാപിക്കുന്നു.
തീരുമാനം
Firewalld അല്ലെങ്കിൽ iptables ഉപയോഗിച്ച് Linux-ൽ Firewall കോൺഫിഗർ ചെയ്യുന്നത് സെർവർ സുരക്ഷ ഉറപ്പാക്കുന്നതിന്റെ ഒരു പ്രധാന വശമാണ്. നെറ്റ്വർക്ക് ട്രാഫിക് കൈകാര്യം ചെയ്യുന്നതിനും അനധികൃത ആക്സസ്സിൽ നിന്നും സൈബർ ആക്രമണങ്ങളിൽ നിന്നും സിസ്റ്റത്തെ സംരക്ഷിക്കുന്നതിനും രണ്ട് ഉപകരണങ്ങളും വിശ്വസനീയമായ മാർഗങ്ങൾ വാഗ്ദാനം ചെയ്യുന്നു. firewalld-ഉം iptables-ഉം തമ്മിലുള്ള തിരഞ്ഞെടുപ്പ് ഉപയോക്താവിന്റെ പ്രത്യേക ആവശ്യങ്ങളെയും മുൻഗണനകളെയും ആശ്രയിച്ചിരിക്കുന്നു, അവയുടെ വ്യത്യസ്ത പ്രവർത്തനക്ഷമതയും ശക്തിയും കണക്കിലെടുക്കുന്നു.
