


אין דעם אַרטיקל מיר וועלן ווייַזן 3proxy קאַנפיגיעריישאַן אויף אַ דעדאַקייטאַד סערווער פּאַוערד דורך די ArchLinux / CentOS אָפּערייטינג סיסטעם. 3proxy איז איינער פון די מערסט באַטייַטיק און פאַנגקשאַנאַל מכשירים. עס שטיצט פאַרשידן טייפּס פון פּראָטאָקאָלס: הטטפּ, הטטפּס, פטפּ, סאַקס און אנדערע. עס וועט העלפֿן איר צו שטעלן דיין אייגענע פראקסי סערווער אין אַ ביסל מינוט.
דער אַרטיקל אנטהאלט שריט-ביי-שריט אנווייזונגען וועגן דעם אינסטאַלאַציע פון דעם נוצפּראָגראַם און זיין ווייטערדיקע קאָנפיגוראַציע. פּראָבלעמען ווי אינסטאַלאַציע פון אַן אָפיציעלער מקור, אויפשטעלן קאָנפיגוראַציע טעקעס, עפענען נישט-סטאַנדאַרט פּאָרטן ווערן באַטראַכט, ווי אויך ווערן באַשריבן געוויינטלעכע טעותים און פּראַקטישע רעקאָמענדאַציעס פֿאַר זייער לייזונג ווערן געגעבן. איידער איר לאָנטשט, מוזט איר באַשטעלן אַ VPS אָדער דעדיקירטן סערווער וואָס ווערט געטריבן דורך דעם CentOS אָדער ArchLinux אָפּערירן סיסטעם. אַלע אַקציעס אין דעם בייַשפּיל וועלן ווערן דורכגעפירט אויף אַ דעדיקירטן סערווער וואָס ווערט געטריבן דורך דעם CentOS7 אָפּערירן סיסטעם מיט איין דעדיקירטן סטאַטישן עפנטלעכן IP אַדרעס.
ינסטאַלירונג
שריט קסנומקס
3proxy ווערט אינסטאלירט גלייך פון די קוועלער סיסטעם. gcc וועט ווערן גענוצט אלס דער קאמפיילער. מיר פארבינדן זיך צום סערווער אלס רוט (סופעריוזער) און אינסטאלירן דעם קאמפיילער.
yum install gccשריט קסנומקס
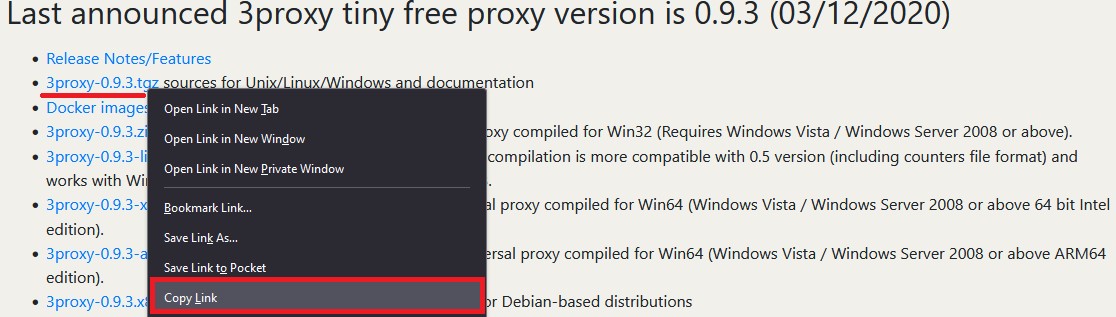
איצט איז נויטיק צו אראפלאדן די 3proxy קוואל טעקעס. איר קענט דאס טון דורך גיין צו דער אפיציעלער וועבזייטל און קאפירן דעם לינק צו דער איצטיגער ווערסיע:
אויב אַן אַרכיווירטע ווערסיע איז נויטיק, קענט איר אויך אראָפּלאָדן דעם לינק גלייך פֿון גיטהאַב :
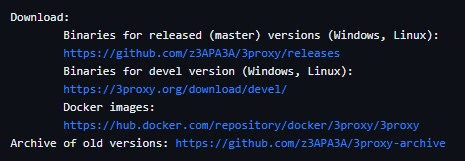
אין דער צייט פון שרייבן דעם אַרטיקל, די קראַנט ווערסיע איז 0.9.3. אראפקאפיע עס און גלייך אַנפּאַק עס:
wget https://github.com/z3APA3A/3proxy/archive/0.9.3.tar.gz
tar -xvzf 0.9.3.tar.gz
שריט קסנומקס
גיין צו די וועגווייַזער מיט די אַנפּאַקט פּרויעקט און צונויפנעמען:
cd 3proxy-0.9.3/
make -f Makefile.Linux
שריט קסנומקס
מיר מאַכן דיירעקטעריז און נאָכמאַכן די 3proxy טעקע צו /usr/bin:
mkdir -p /var/log/3proxy
mkdir /etc/3proxy
cp bin/3proxy /usr/bin/
שריט קסנומקס
מיר שאַפֿן אַ באַניצער צו אַרבעטן מיטן קאַטאַלאָג. אין דעם פֿאַל איז דער באַניצער נאָמען 3proxyuser:
useradd -s /usr/sbin/nologin -U -M -r 3proxyuserמיר געבן די רעכט צו אַרבעטן מיט דירעקטעריז צו די באשאפן באַניצער:
chown -R 3proxyuser:3proxyuser /etc/3proxy
chown -R 3proxyuser:3proxyuser /var/log/3proxy
chown -R 3proxyuser:3proxyuser /usr/bin/3proxy
איצט לאָזן אונדז שאַפֿן אַ קאַנפיגיעריישאַן טעקע ניצן די באַפֿעל:
touch /etc/3proxy/3proxy.cfgאויב נויטיק, קענט איר שטעלן רשותן אויף דער קאָנפיגוראַציע טעקע פֿאַרן וואָרצל באַניצער. דער שריט איז נישט פֿאַרפֿליכטעט, אָבער וועט צולייגן שוץ:
chmod 600 /etc/3proxy/3proxy.cfg3פּראָקסי קאַנפיגיעריישאַן
שריט קסנומקס
עס איז נייטיק צו ריכטיק פּלאָמבירן די קאַנפיגיעריישאַן טעקע וואָס איז געווען באשאפן פריער. ערשטער, געפֿינען די uid און gid פון די באַניצער דורך די באַפֿעל:
id 3proxyuserאין אונדזער פאַל, דאָס זענען די פאלגענדע וואַלועס:

כדי אויסצופילן די קאנפיגוראציע טעקע, קענט איר נעמען גרייטע קאנפיגוראציעס אדער ניצן די דאקומענטאציע אויף דער אפיציעלער וועבזייטל. אויך איז א טעקע מיט א ביישפיל שוין פאר-אינסטאלירט דורך דיפאלט; איר קענט עס געפינען אויפן וועג: /cfg/3proxy.cfg.sample
אלס א ביישפּיל, וועלן מיר באַטראַכטן צוויי טיפּן קאָנפיגוראַציע: מיט און אָן לאָגינג . יעדע שורה וועט זיין באַגלייט מיט באַמערקונגען (זיי זענען געצייכנט מיטן "#" סימבאָל).
דאָס איז אַ בייַשפּיל פֿון אַ גרייטער קאָנפֿיגוראַציע אָן לאָגינג :
# We specify the user's data that we found out in the previous command
setgid 995
setuid 997

# Type the NS-servers. It is possible to clarify your own servers at /etc/resolv.conf
nserver 1.1.1.1
nserver 8.8.8.8

# Cache size
nscache 65536

# Timeouts
timeouts 1 5 30 60 180 1800 15 60

# Authorization of users by login/password (if required). You may not to use it or specify the path to the file in which authorization data is stored, for example, users $/etc/3proxy/.authfile

# If you insert a password in md5 format, replace “CL” with “CR”, as indicated in the example. You can use 2 methods at the same time.
auth cache strong
users "userproxy:CL:passwordproxy"
users "userproxy2:CR:b89097a7ad0b94f13b3c313ae76699d4 "

# Launch mode. Daemon only.
Daemon

# We write the port through which the http connection will take place. The example shows the standard one. To establish a socks connection, use the command specified in the second line, the port is also standard.
proxy -p3128
socks -p1080
מיר האָבן באַטראַכט די אָפּציע פון אַ קאָנפיגוראַציע טעקע אָן לאָגינג. איצט וועלן מיר שאַפֿן אַ קאָנפיגוראַציע טעקע מיט לאָגינג און באַניצער דערלויבעניש ; עס וועט שפּעטער געניצט ווערן בעת די סערווער סעטאַפּ.
זייט זיכער אז איר גיט אויטאריזאציע אינפארמאציע, ווייל דער סערווער קען דעטעקטירט ווערן אפילו אויף נישט-סטאנדארט פארטן.
# Configuring the server to launch from the userproxy user and the passwordproxy password.
users userproxy:CL:passwordproxy

# Specify the user's uid and gid
setgid 995
setuid 997

# Nameservers (NS-servers)
nserver 1.1.1.1
nserver 8.8.8.8

# Timeouts
timeouts 1 5 30 60 180 1800 15 60

# Cache size (standard)
nscache 65536

# Indicate the launch mode
daemon

# We install http proxy on a non-standard 50001 port. If there are several IP addresses on the server, be sure to specify a specific address for connecting the network. For example, "-e91.150.32.146". The argument "i" is a local address.
proxy –p50001

# In a same way as socks proxy, we conduct the installation on a 50002 port.
socks –p50002

# Path to the directory with logs, logs format and proxy rotation
Log /var/log/3proxy/3proxy.log D
logformat "- +_L%t.%. %N.%p %E %U %C:%c %R:%r %O %I %h %T"
rotate 30
דעם קאַמפּליץ די סעטאַפּ פון די הויפּט קאַנפיגיעריישאַן טעקע. מיר מאַך אויף צו די לעצט בינע און קאַטער.
שריט קסנומקס
שאַפֿן אַן יניטיאַליזאַטיאָן טעקע פֿאַר סיסטעמ:
touch /etc/systemd/system/3proxy.serviceאַרויסגעבן די נייטיק רעכט:
chmod 664 /etc/systemd/system/3proxy.serviceנאָכמאַכן און פּאַפּ די פאלגענדע וואַלועס אין דער טעקע און ראַטעווען:
[Unit]
Description=3proxy Proxy Server
After=network.target
[Service]
Type=simple
ExecStart=/usr/bin/3proxy /etc/3proxy/3proxy.cfg
ExecStop=/bin/kill `/usr/bin/pgrep 3proxyuser`
RemainAfterExit=yes
Restart=on-failure
[Install]
WantedBy=multi-user.target»
ביטע באַמערקן: אין דעם "ExecStop" ווערט מוזט איר ספּעציפֿיצירן דעם באַניצער נאָמען וואָס איז געשאַפֿן געוואָרן אין שריט נומער 5.
נאָך וואָס איר דאַרפֿן צו דערהייַנטיקן די דאַעמאָן קאַנפיגיעריישאַן מיט דעם באַפֿעל:
systemctl daemon-reloadשריט קסנומקס
דער בלויז מיר דאַרפֿן איז צו קאַטער די קאַנפיגיערד 3proxy, לייגן עס צו אַוטאָסטאַרט און אויך עפֿענען פּאָרץ אין די פיירוואַל.
לייג עס צו אַוטאָסטאַרט, קאַטער און קאָנטראָלירן סטאַטוס:
systemctl enable 3proxy
systemctl start 3proxy
systemctl status 3proxy
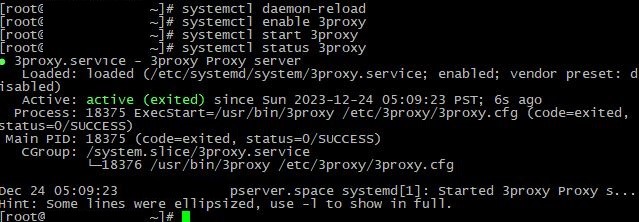
נאָך קאָנטראָלירונג די סטאַטוס, מיר זען אינפֿאָרמאַציע אַז 3proxy איז לאָנטשט הצלחה:
דער בלויז זאַך וואָס איז לינקס איז צו עפֿענען פּאָרץ:
firewall-cmd --zone=public --add-port=50001/tcp
firewall-cmd --zone=public --add-port=50002/tcp
firewall-cmd –reload
אויב נייטיק, רעבאָאָט די סערווער. עס איז מעגלעך צו קאָנטראָלירן צי די פּאָרץ זענען אָפֿן מיט די באַפֿעל:
firewall-cmd --list-allוואָס זאָל זיין:
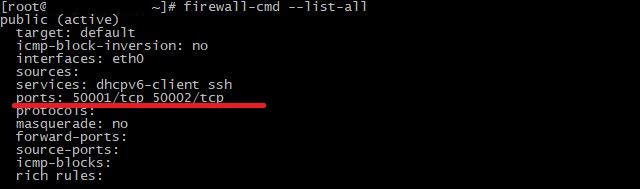
ווי מיר קענען זען, ביידע פּאָרץ האָבן שוין הצלחה געעפנט און זענען צוגעהערט. הטטפּ קשר איז אויף דער ערשטער פּאָרט, סאַקס איז אויף די רגע פּאָרט.
קאָנטראָלירן די קשר דורך קיין באַקוועם דינסט:
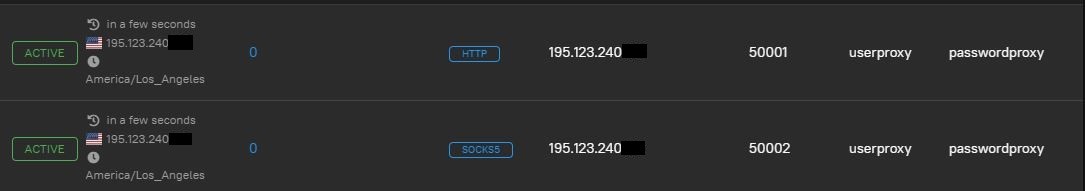
אַלץ אַרבעט. פֿון אונדזער זײַט, רעקאָמענדירן מיר נישט צו ניצן אַן אַנזיכערע פֿאַרבינדונג אָן לאָגין/פּאַראָל אויטאָריזאַציע, ווי אויך מיט אַ נאָרמאַלן סכום פּאָרטן . בשעת איר שטעלט אויף די קאָנפיגוראַציע טעקע, זייט זיכער צו ספּעציפֿיצירן אַ לאָגין און שאַפֿן אַ קאָמפּלעקס פּאַראָל, און אויך טוישן די פּאָרטן צו נישט-נאָרמאַלע . אין אויסנאַם פֿאַלן, איז מעגלעך צו ניצן IP אַדרעס אויטאָריזאַציע.
פּראָסט פּראָבלעמס
עפּעס איז פאַלש און די פּראַקסי איז נישט ארבעטן? טאָמער די 3proxy קאַנפיגיעריישאַן איז פאַלש געטאן. זאל ס באַטראַכטן די מערסט פּראָסט פּראָבלעמס און זייער סאַלושאַנז בעשאַס ינסטאָלינג און קאַנפיגיערינג די נוצן.
קיין קשר
די מערסט פּראָסט פּראָבלעם פֿאַר פילע יוזערז איז אַ ינאַקסעסאַבאַל קשר ווען די קאַנפיגיעריישאַן טעקעס ויסקומען צו זיין קאַנפיגיערד ריכטיק. אויב איר זענט זיכער אַז אַלע סעטטינגס זענען קאַנפיגיערד ריכטיק, די האָסטינג שפּייַזער קען נישט באַגרענעצן די אויסגעקליבן פּאָרט און אַלע דאַטן ינדיקייץ אַ ארבעטן דינסט, די פּראָבלעם קען זיין אין די פירעוואַלל, אָדער, מער גענוי, די פאַלש קאַנפיגיעריישאַן. פֿאַר בייַשפּיל, עס קען זיין אינסטאַלירן מער ווי צוויי מגילה אויף די סיסטעם וואָס וועט קאָנפליקט מיט יעדער אנדערער. צו סאָלווע די פּראָבלעם, עס איז גענוג צו נוצן איין ספּעציפיש פירעוואַלל. מיר רעקאָמענדירן איר צו אויסקלייַבן בלויז iptables אָדער Firewall-cmd.
די דינסט איז נישט קאַטער
דער סערוויס הייבט זיך נישט אן נאכדעם וואס מען שטעלט אויף אלע נויטיגע קאנפיגוראציע טעקעס. דאס פאסירט ווען מען פארפעלט א קאנפיגוראציע שריט, מען גיט נישט די ריכטיגע רעכטן, אדער מען מאכט א קליינע טעות אין די קאנפיגוראציע טעקעס. מיר רעקאמענדירן אייך צו לערנען די אינסטרוקציעס שריט ביי שריט נאכאמאל, אפשר האט איר פארפעלט איינעם פון די שריט. אויב גארנישט העלפט, וואלט געווען א גוטע געדאנק צו איבער-אינסטאלירן דעם אפערירן סיסטעם און נאכפאלגן אלע שריט פון אנפאנג. מיר רעקאמענדירן צו ניצן דעם מוסטער וואס געפינט זיך ביי /cfg/3proxy.cfg.sample, אלס א טעסט קאנפיגוראציע, און דעם פאר-אינסטאלירטן פיירוואל-cmd אלס א פיירוואל.
לאָגגינג
די לעצט, אָבער ניט ווייניקער וויכטיק אַרויסגעבן איז שייך צו טעקע סטאָרידזש. 3proxy נעמט עטלעכע מב בעשאַס ינסטאַלירונג, אָבער די גרייס קענען זיין געוואקסן באטייטיק בלויז דורך לאָגינג מיט די צייט. דער פאַקט איז אַז פילע יוזערז געבן קלאָץ רעקאָרדינג אין אַ באַזונדער טעקע, אָבער טאָן ניט שטעלן זיך ראָוטיישאַן און טאָן ניט ויסמעקן ירעלאַוואַנט לאָגס. דריי אָפּציעס קענען זיין געניצט פֿאַר לייזונג פון דעם פּראָבלעם:
- געבן לאָגינג;
- פּיריאַדיקלי ויסמעקן ירעלאַוואַנט לאָגס;
- געבן ראָוטיישאַן, ווי איז געשען אין די קאַנפיגיעריישאַן אויבן. פֿאַר בייַשפּיל, "דרייען 30" אין די קאַנפיגיעריישאַן טעקע מיטל אַז 3פּראָקסי וועט בלויז קראָם די לעצטע 30 טעקעס.
סאָף
ינסטאָלינג און קאַנפיגיערינג 3proxy אויף CentOS און ArchLinux אָפּערייטינג סיסטעמען איז אַ פערלי פּשוט, אָבער אין דער זעלביקער צייט עפעקטיוו אַרבעט. דער אַרטיקל קאַווערד די סטעפּס צו ינסטאַלירן די נייטיק פּאַקאַדזשאַז, קאַנפיגיער קאַנפיגיעריישאַן טעקעס און קאַטער די סערוויס. די גאַינעד וויסן וועט לאָזן איר צו ינסטאַלירן און קאַנפיגיער דיין פראקסי סערווער זיך אָן קיין שוועריקייטן.
