


ယနေ့ခေတ်တွင် VPN နည်းပညာသည် ပိုမိုရေပန်းစားလာပါသည်။ သာမန်အသုံးပြုသူများသည် အင်တာနက်ကို ဘေးကင်းစွာဝင်ရောက်နိုင်ရန် VPN ကိုအသုံးပြုသည်။ ၎င်းသည် ပြည်တွင်းရှိ ပိတ်ဆို့ထားသော ဝဘ်ဆိုက်များနှင့် ဝန်ဆောင်မှုများကို သွားလာရန် ကူညီပေးပြီး ဖြစ်နိုင်သော ပြင်ပအန္တရာယ်ရှိသော အပြုအမူများကို ကာကွယ်ရန်လည်း ကူညီပေးပါသည်။ သင် VPN ဆာဗာသို့ ချိတ်ဆက်သောအခါတွင်၊ သင့်ကွန်ပျူတာနှင့် ပြင်ပမှဝင်ရောက်၍မရသော ဆာဗာကြားတွင် လုံခြုံသောဥမင်လိုဏ်ခေါင်းတစ်ခု ရှိသည်၊ ထို့ကြောင့် VPN ဆာဗာသည် သင့်အင်တာနက်အသုံးပြုခွင့်နေရာဖြစ်လာပါသည်။ အပြင်တွင် VPN ဝန်ဆောင်မှုများစွာရှိပြီး အခမဲ့နှင့် အခပေးငွေယူ နှစ်မျိုးလုံးရှိသော်လည်း ၎င်းတို့သည် သင့်အတွက် အကြောင်းတစ်ခုခုကြောင့် အလုပ်မလုပ်ပါက၊ သင်သည် သင်၏ကိုယ်ပိုင် VPN ဆာဗာကို အမြဲတမ်း configure လုပ်နိုင်ပါသည်။
သင့်ရဲ့ VPN ကို လည်ပတ်ဖို့အတွက် VPS server ကို ငှား သင့်ပါတယ် ။ VPN ချိတ်ဆက်မှုတစ်ခု ဖန်တီးနိုင်တဲ့ software အမျိုးမျိုးရှိပါတယ်။ ထောက်ပံ့ပေးထားတဲ့ operating system တွေနဲ့ အသုံးပြုထားတဲ့ algorithm တွေကြောင့် တစ်ခုနဲ့တစ်ခု ကွဲပြားပါတယ်။ VPN server တစ်ခု တည်ဆောက်ဖို့ သီးခြားနည်းလမ်းနှစ်ခုကို ကျွန်တော်တို့ လေ့လာကြည့်ပါမယ်။ ပထမတစ်ခုက ခေတ်မမီတော့ဘူးလို့ ယူဆထားပြီး လုံခြုံမှုမရှိဘူးလို့ ယူဆထားတဲ့ PPTP protocol ကို အခြေခံထားပါတယ်။ နောက်တစ်ခုက ခေတ်မီပြီး လုံခြုံတဲ့ OpenVPN software ကို အသုံးပြုပေမယ့် third-party client application ကို install လုပ်ဖို့နဲ့ ပိုပြီးပြည့်စုံတဲ့ setup process တစ်ခု လိုအပ်ပါတယ်။
ကျွန်ုပ်တို့၏စမ်းသပ်မှုပတ်ဝန်းကျင်တွင်၊ ကျွန်ုပ်တို့သည် Ubuntu Server 18.04 မှ စွမ်းဆောင်ထားသော virtual server ကို အသုံးပြုပါမည်။ ၎င်း၏ဖွဲ့စည်းပုံဖွဲ့စည်းပုံသည် သီးခြားဆောင်းပါးနှင့်ထိုက်တန်သောကြောင့် ဆာဗာတွင် firewall ကိုပိတ်သွားမည်ဖြစ်သည်။ Windows 10 တွင် setup process ကိုကျွန်ုပ်တို့ဖော်ပြပါမည်။
ပြင်ဆင်မှု
မည်သည့် VPN ဆာဗာကို သင်ရွေးချယ်သည်ဖြစ်စေ အင်တာနက် အသုံးပြုခွင့်ကို လည်ပတ်မှုစနစ်၏ ပေါင်းစပ်နည်းလမ်းဖြင့် သတ်မှတ်ပေးမည်ဖြစ်သည်။ ပြင်ပဝန်ဆောင်မှုအင်တာဖေ့စ်မှတဆင့်အင်တာနက်ဝင်ရောက်ခွင့်ကိုဖွင့်ရန်အတွက်အင်တာဖေ့စ်များကြားတွင်ပက်ကေ့ခ်ျများထပ်ဆင့်ပို့ခြင်းကိုခွင့်ပြုရန်နှင့်ကွန်ရက်လိပ်စာဘာသာပြန်ဆိုခြင်းကိုစီစဉ်သတ်မှတ်ရန်လိုသည်။
packet forwarding ကိုဖွင့်ရန် “/etc/sysctl.conf” ဖိုင်ကိုဖွင့်ပြီး “net.ipv4.ip_forward” parameter တန်ဖိုးကို 1 သို့ ပြောင်းပါ ။
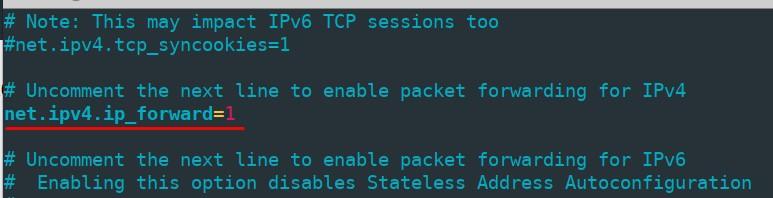
ကွန်ပြူတာကို ပြန်မဖွင့်ဘဲ အပြောင်းအလဲများကို အသုံးချရန်အတွက် command ကို run ပါ။
sudo sysctl -p /etc/sysctl.confကွန်ရက်လိပ်စာဘာသာပြန်ခြင်းကို iptables ဖြင့် ပြင်ဆင်သတ်မှတ်သည် ။ ပထမဦးစွာ “ip link show” command ကို အသုံးပြု၍ သင်၏ ပြင်ပကွန်ရက် interface ၏အမည်ကို စစ်ဆေးပါ - နောက်တစ်ဆင့်တွင် ၎င်းကို သင်လိုအပ်ပါလိမ့်မည်။ ကျွန်ုပ်တို့၏အမည်မှာ “ens3” ဖြစ်သည် ။
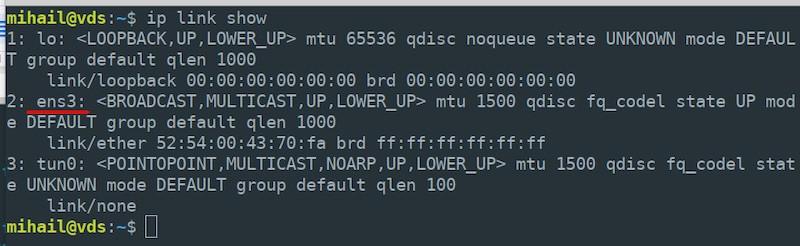
ဒေသတွင်း ကွန်ရက် ဆုံမှတ်အားလုံးအတွက် သင်၏ ပြင်ပ အင်တာဖေ့စ်တွင် ကွန်ရက်လိပ်စာ ဘာသာပြန်ခြင်းကို ဖွင့်ပါ။
sudo iptables -t nat -A POSTROUTING -o ens3 -j MASQUERADEသင့်ဆာဗာ၏အင်တာဖေ့စ်၏အမည်အစစ်ကို သင်သတ်မှတ်ရန်လိုအပ်သည်၊ ၎င်းသည် ကျွန်ုပ်တို့နှင့်ကွဲပြားနိုင်သည်။
ပုံမှန်အားဖြင့် iptables မှ ဖန်တီးထားသော စည်းမျဉ်းအားလုံးကို server restart လုပ်ပြီးနောက် reset လုပ်ပါသည်။ ထိုသို့မဖြစ်အောင် “iptables-persistent” utility ကို အသုံးပြုပါ။ အောက်ပါ packet ကို install လုပ်ပါ။
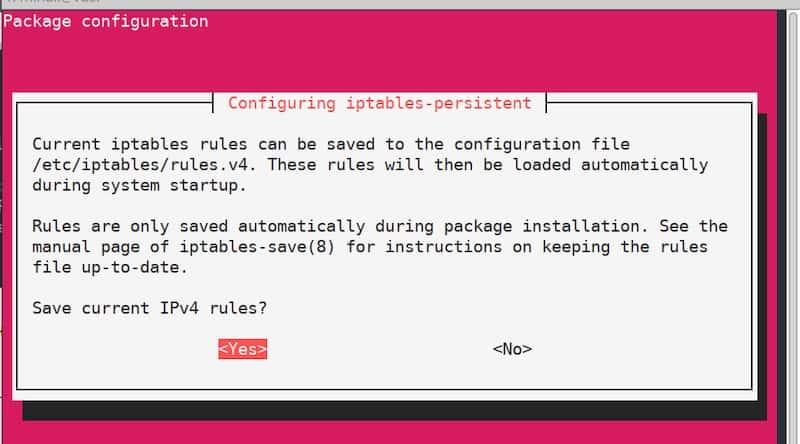
sudo apt install iptables-persistentထည့်သွင်းမှုလုပ်ငန်းစဉ်အတွင်း တစ်ချိန်ချိန်တွင် လက်ရှိ iptables စည်းမျဉ်းများကို သိမ်းဆည်းရန် အကြံပြုမည့် configuration window တစ်ခုကို သင်တွေ့ရပါလိမ့်မည်။ စည်းမျဉ်းများကို သတ်မှတ်ထားပြီးဖြစ်သောကြောင့် အတည်ပြုပြီး “Yes” ကို နှစ်ကြိမ်နှိပ်ပါ။ ယခု server ကို restart လုပ်ပြီးနောက် စည်းမျဉ်းများကို အလိုအလျောက် အသုံးချသွားမည်ဖြစ်သည်။
PPTP ဆာဗာ
ဆာဗာဖွဲ့စည်းပုံ
ပက်ကေ့ဂျ်ကို ထည့်သွင်းပါ-
sudo apt install pptpdထည့်သွင်းမှုပြီးဆုံးသွားပါက မည်သည့် text editor တွင်မဆို “/etc/pptpd.conf” ဖိုင်ကိုဖွင့်ပြီး အောက်ပါအတိုင်း တည်းဖြတ်ပါ။
option /etc/ppp/pptpd-options #path to the settings file
logwtmp #client connections logging mechanism
connections 100 #number of simultaneous connections
localip 172.16.0.1 #the address that will serve as a client gateway
remoteip 172.16.0.2-200 #range of addresses
ထို့နောက် “/etc/ppp/pptpd-options” ဖိုင်ကို တည်းဖြတ်ပါ ။ parameter အများစုကို default အနေဖြင့် သတ်မှတ်ထားသည်။
#name of the service for new client records
name pptpd
#restrict obsolete authentication methods
refuse-pap
refuse-chap
refuse-mschap#allow a more secure authentication method
require-mschap-v2#enable encryption
require-mppe-128#specify dns servers for clients (use any available servers)
ms-dns 8.8.8.8
ms-dns 8.8.4.4proxyarp
nodefaultroute
lock
nobsdcomp
novj
novjccomp
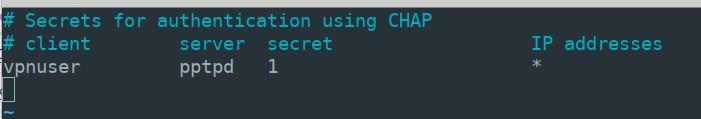
nologfdနောက်တစ်ဆင့်မှာ client connection တွေအတွက် record တစ်ခု ဖန်တီးရပါမယ်။ “vpnuser” ဆိုတဲ့ user ကို password “1” နဲ့ ထည့်ပြီး dynamic addressing ပေးချင်တယ်ဆိုပါစို့။ “/etc/ppp/chap-secrets” ဖိုင်ကိုဖွင့်ပြီး file ရဲ့အဆုံးမှာ user ရဲ့ parameter တွေပါတဲ့ အောက်ပါစာကြောင်းကို ထည့်ပါ။
vpnuser pptpd 1 *“pptpd” တန်ဖိုးသည် “pptpd-options” ဖိုင်တွင် ကျွန်ုပ်တို့ သတ်မှတ်ထားသော ဝန်ဆောင်မှု၏ အမည်ဖြစ်သည် ။ “*” အစား သင်သည် ပုံသေ IP address တစ်ခုကို သတ်မှတ်နိုင်သည်။ ရလဒ်အနေဖြင့် “chap-secrets” ဖိုင်သည် ဤကဲ့သို့ ဖြစ်သင့်သည်။
setting တွေကို apply လုပ်ဖို့ pptpd service ကို reset လုပ်ပြီး autoloading ထဲထည့်ပါ။
sudo systemctl restart pptpd
sudo systemctl enable pptpd
ဆာဗာဖွဲ့စည်းပုံ ပြီးပါပြီ။
လိုင်းဖွဲ့စည်းမှု
“Start” - “Settings” - “Network & Internet” - “VPN” ကိုဖွင့်ပြီး “Add a VPN connection” ကိုနှိပ်ပါ ။
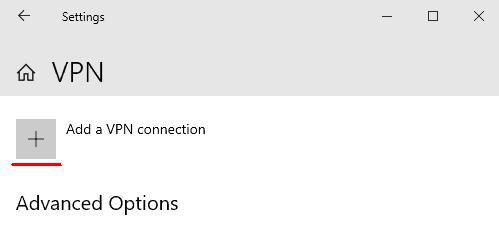
ဖွင့်လှစ်ထားသော ဝင်းဒိုးတွင် ချိတ်ဆက်မှု သတ်မှတ်ချက်များကို ရိုက်ထည့်ပြီး “သိမ်းဆည်းရန်” ကိုနှိပ်ပါ။
- VPN ဝန်ဆောင်မှုပေးသူ- "Windows (built-in)"
- ချိတ်ဆက်မှုအမည်- “vpn_connect” (မည်သည့်အမည်ကိုမဆို သင်ရွေးချယ်နိုင်သည်)
- ဆာဗာအမည် သို့မဟုတ် လိပ်စာ- (ဆာဗာ၏ ပြင်ပ IP လိပ်စာကို သတ်မှတ်ပါ)
- VPN အမျိုးအစား- "အော်တို"
- လက်မှတ်ထိုးဝင်ခြင်း အချက်အလက်အမျိုးအစား- "အသုံးပြုသူအမည်နှင့် စကားဝှက်"
- အသုံးပြုသူအမည် vpnuser (ဆာဗာရှိ “chap-secrets” ဖိုင်တွင် ဖော်ပြထားသော အမည်)
- စကားဝှက်: 1 (“အခန်း-လျှို့ဝှက်ချက်များ” ဖိုင်တွင်ကဲ့သို့)
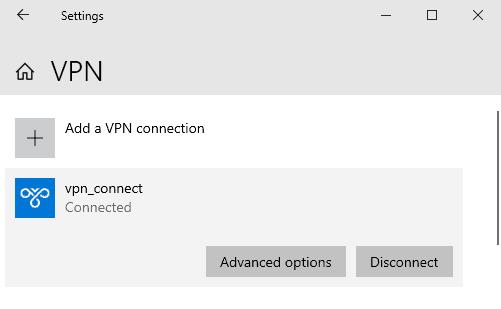
parameter များကို သိမ်းဆည်းပြီးနောက်၊ ဝင်းဒိုးတွင် VPN ချိတ်ဆက်မှုအသစ်ကို သင်မြင်တွေ့ရပါမည်။ ချိတ်ဆက်မှုကို ဘယ်ဘက်ခလုတ်နှိပ်ပြီး “ချိတ်ဆက်ရန်” ကို ရွေးချယ်ပါ။ ချိတ်ဆက်မှုအောင်မြင်ပါက “ချိတ်ဆက်ပြီး” အခြေအနေကို သင်တွေ့ရပါမည် ။
Options တွင် client နှင့် server ၏ internal address များကို သင်တွေ့လိမ့်မည်။ “Destination address” အကွက်သည် external server address ကိုပြသသည်။
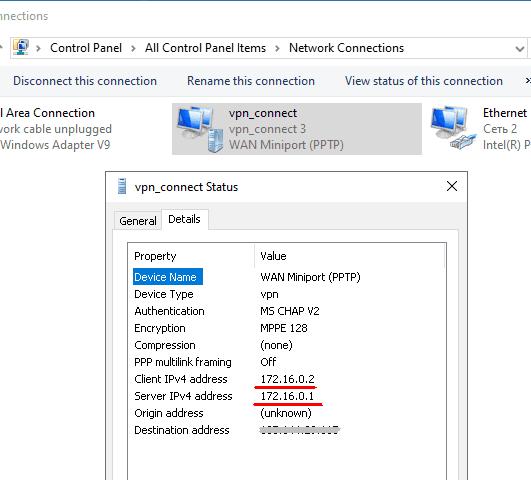
ချိတ်ဆက်ပြီးသည်နှင့်၊ server ၏ internal IP address၊ ကျွန်ုပ်တို့၏ကိစ္စတွင် 172.16.0.1 သည် ထွက်သွားသော packet အားလုံးအတွက် default gateway ဖြစ်လာသည်။
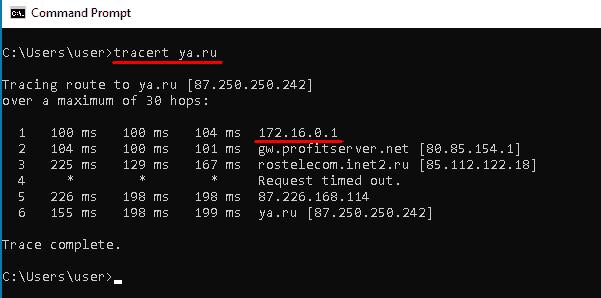
မည်သည့်အွန်လိုင်းဝန်ဆောင်မှုကိုမဆို အသုံးပြုခြင်းဖြင့် ကွန်ပျူတာ၏ ပြင်ပ IP လိပ်စာသည် ယခု သင့် VPN ဆာဗာ၏ IP လိပ်စာနှင့် တူညီကြောင်း သေချာစေနိုင်ပါသည်။
OpenVPN ဆာဗာ
ဆာဗာဖွဲ့စည်းပုံ
ကျွန်ုပ်တို့၏နောက်ထပ်ဖွဲ့စည်းပုံအတွက် ကျွန်ုပ်တို့သည် root access လိုအပ်သောကြောင့် လက်ရှိအသုံးပြုသူ၏ခွင့်ပြုချက်အဆင့်ကို မြှင့်တင်ကြပါစို့။
sudo -sလိုအပ်သော packet အားလုံးကို ထည့်သွင်းပါ။ encryption keys များကို စီမံခန့်ခွဲရန် “Easy-RSA” packet လိုအပ်ပါမည်။
apt install openvpn easy-rsa iptables-persistentUDP ပရိုတိုကောမှတစ်ဆင့် port 1194 တွင် အဝင်ချိတ်ဆက်မှုများကို ခွင့်ပြုပြီး iptables စည်းမျဉ်းများကို အသုံးပြုပါ။
sudo iptables -I INPUT -p udp --dport 1194 -j ACCEPT

sudo netfilter-persistent save
“Easy-RSA” ပက်ကေ့ချ်မှ ကူးယူထားသော ဖိုင်များဖြင့် လမ်းညွှန်တစ်ခု ဖန်တီးပြီး ၎င်းထဲသို့ ဝင်ရောက်ပါ။
make-cadir ~/openvpn

cd ~/openvpn
Public Key Infrastructure (PKI) ကို ဖန်တီးပါ။
./easyrsa init-pkiCertificate Authority (CA) root လက်မှတ်ကို ဖန်တီးပါ။
./easyrsa build-caဖန်တီးမှုလုပ်ငန်းစဉ်အတွင်း၊ စကားဝှက်တစ်ခုကို သတ်မှတ်ပြီး မှတ်မိရန် သင့်အား သတိပေးပါလိမ့်မည်။ သင်သည်လည်း မေးခွန်းများကိုဖြေဆိုရန်နှင့် သော့ပိုင်ရှင်နှင့်ပတ်သက်သည့် အချက်အလက်များကို ထည့်သွင်းရန် လိုအပ်ပါသည်။ လေးထောင့်ကွင်းစကွက်များတွင် ပေးထားသော မူရင်းတန်ဖိုးများကို သင်ချန်ထားနိုင်သည်။ ထည့်သွင်းမှုကို အပြီးသတ်ရန် "Enter" ကိုနှိပ်ပါ။
သီးသန့်သော့နှင့် လက်မှတ်တောင်းဆိုချက်တစ်ခု ဖန်တီးပါ။ အငြင်းအခုံတစ်ခုအနေဖြင့်၊ မတရားသောအမည်ကို သတ်မှတ်ပါ။ ကျွန်ုပ်တို့၏ကိစ္စတွင်၊ ၎င်းသည် "vpn-server" ဖြစ်သည်။
./easyrsa gen-req vpn-server nopassသာမန်အမည်တန်ဖိုးကို မူရင်းအတိုင်း ထားခဲ့ပါ။
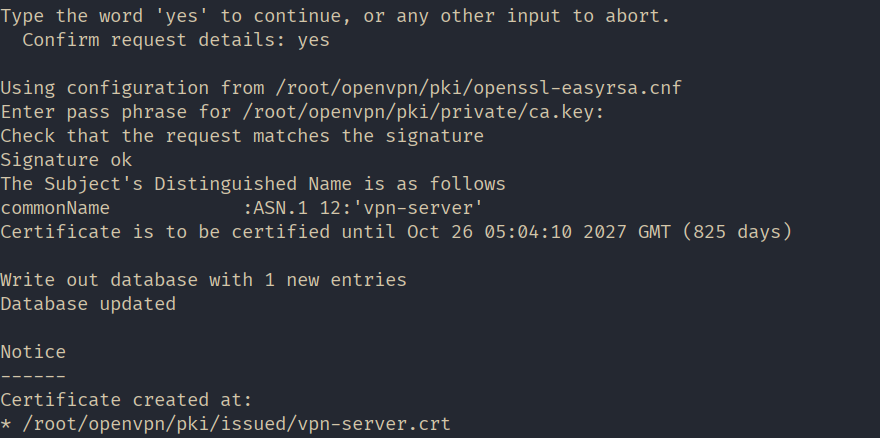
ထုတ်ပေးထားသော ဆာဗာလက်မှတ် တောင်းဆိုချက်ကို လက်မှတ်ထိုးပါ။
./easyrsa sign-req server vpn-serverဤအဆင့်တွင်၊ လက်မှတ်ကိုအတည်ပြုရန် "yes" ဟုဖြေပါ၊ ထို့နောက် root လက်မှတ်ထုတ်လုပ်စဉ်အတွင်း ဖန်တီးထားသည့် စကားဝှက်ကို ရိုက်ထည့်ပါ။
Diffie-Hellman ဘောင်များကို ဖန်တီးပါ။ ဤဘောင်များကို ဆာဗာနှင့် ကလိုင်းယင့်အကြား လုံခြုံသောသော့လဲလှယ်မှုအတွက် အသုံးပြုသည်။
./easyrsa gen-dh
လိုအပ်သောဖိုင်များအားလုံးကို ထုတ်ပေးပြီးဖြစ်သည်။ သော့များကို သိမ်းဆည်းပြီး ထိုနေရာတွင် ဖန်တီးထားသောဖိုင်များကို ကူးယူရန် OpenVPN အလုပ်လမ်းညွှန်တွင် "သော့များ" ဖိုင်တွဲကို ဖန်တီးကြပါစို့။
mkdir /etc/openvpn/keys

sudo cp pki/ca.crt pki/issued/vpn-server.crt pki/private/vpn-server.key pki/dh.pem /etc/openvpn/keys
NAT ကို အသုံးပြု၍ ပြင်ဆင်ပါ။ iptables စည်းကမ်း။ အမည်ရှိ ဖိုင်တစ်ခုကို ဖန်တီးပါ။ nat ၎င်းကို တည်းဖြတ်ရန်အတွက် ဖွင့်ပါ။ /etc/openvpn/ directory ကို။
#!/bin/sh

# Reset firewall settings
iptables -F
iptables -X
iptables -t nat -F
iptables -t nat -X

# (eth0 in our case, may vary)
iptables -A INPUT -i eth0 -m state --state ESTABLISHED,RELATED -j ACCEPT

# (eth0 in our case, may vary)
iptables -A INPUT -i eth0 -p tcp --dport 22 -j ACCEPT

# Allow OpenVPN connections (eth0 in our case, may vary)
iptables -A INPUT -i eth0 -p udp --dport 1194 -j ACCEPT

iptables -A INPUT -i tun0 -j ACCEPT

# (eth0 in our case, may vary):
iptables -A FORWARD -i eth0 -o tun0 -j ACCEPT
iptables -A FORWARD -i tun0 -o eth0 -j ACCEPT

# (eth0 in our case, may vary)
iptables -A FORWARD -i eth0 -o tun0 -m state --state ESTABLISHED,RELATED -j ACCEPT

# Enable masquerading for the local network (eth0 in our case, may vary)
iptables -t nat -A POSTROUTING -o eth0 -s 10.8.0.0/24 -j MASQUERADE

# Deny incoming connections from outside
iptables -A INPUT -i eth0 -j DROP

# Deny transit traffic from outside (eth0 in our case, may vary)
iptables -A FORWARD -i eth0 -o tun0 -j DROP

sudo netfilter-persistent save
ဖိုင်ကိုသိမ်းဆည်းပြီး executable လုပ်ပါ။
sudo chmod 755 /etc/openvpn/natဆာဗာဖွဲ့စည်းပုံပုံစံပုံစံကို ကူးယူပါ။
cp /usr/share/doc/openvpn/examples/sample-config-files/server.conf /etc/openvpn/တည်းဖြတ်ရန်အတွက် “/etc/openvpn/server.conf” ဖိုင်ကိုဖွင့်ပါ ၊ အောက်ပါလိုင်းများပါဝင်ကြောင်း သေချာစေပြီး လိုအပ်ပါက တည်းဖြတ်ပါ-
#Port, protocol, and interface

port 1194

proto udp

dev tun
#Path to the encryption keys
ca /etc/openvpn/keys/ca.crt
cert /etc/openvpn/keys/vpn-server.crt
key /etc/openvpn/keys/vpn-server.key
dh /etc/openvpn/keys/dh.pem
#SHA256 Hashing Algorithm

auth SHA256
#Switching off additional encryption
#tls-auth ta.key 0#Network parameters
server 10.8.0.0 255.255.255.0
ifconfig-pool-persist /var/log/openvpn/ipp.txt
push "redirect-gateway def1 bypass-dhcp"
push "dhcp-option DNS 8.8.8.8"
push "dhcp-option DNS 8.8.4.4"#Ping every 10 seconds to check the connection.
keepalive 10 120#Set up AES-256 encryption for the tunnel.
cipher AES-256-GCM#Demoting the service OpenVPN after launch
user nobody
group nogroup#Switching on parameters saving after reboot
persist-key
persist-tun#Set log verbosity
verb 3#Redirecting logs
log-append /var/log/openvpn/openvpn.log#Script the rule installation launch.
up /etc/openvpn/natဆာဗာတွင် ယာဉ်အသွားအလာ ထပ်ဆင့်ခြင်းကို ဖွင့်ပါ။
sudo sysctl -w net.ipv4.ip_forward=1

echo 'net.ipv4.ip_forward=1' | sudo tee -a /etc/sysctl.conf
စီစဉ်သတ်မှတ်မှုကို အသုံးပြုရန် OpenVPN ကို စတင်ပါ။
systemctl restart openvpn@serverဆာဗာ ဖွဲ့စည်းမှု ပြီးပါပြီ။
လိုင်းဖွဲ့စည်းမှု
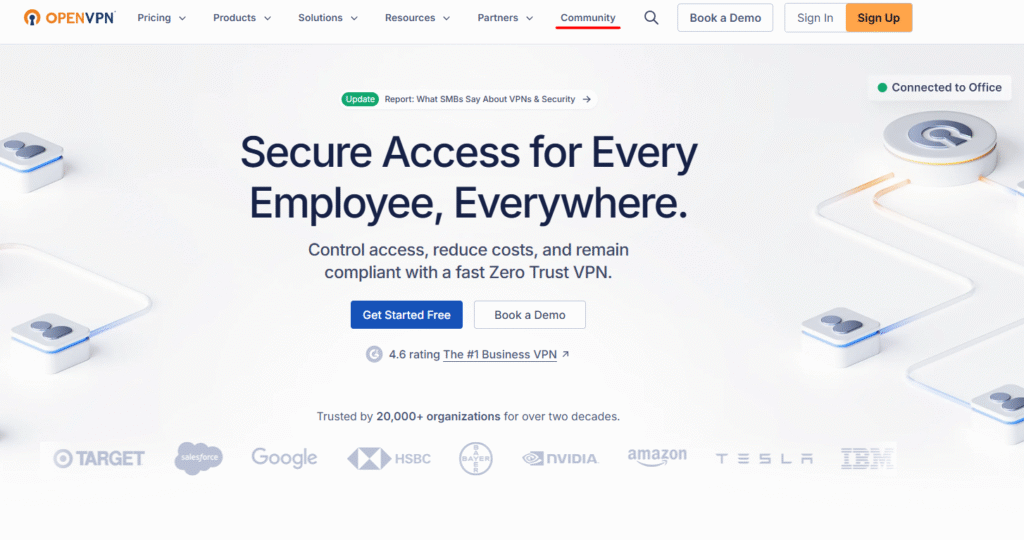
OpenVPN ရဲ့ တရားဝင်ဝက်ဘ်ဆိုက် “ https://openvpn.net ” ကိုသွားပြီး “COMUNITY” အပိုင်းကို သွားပါ။
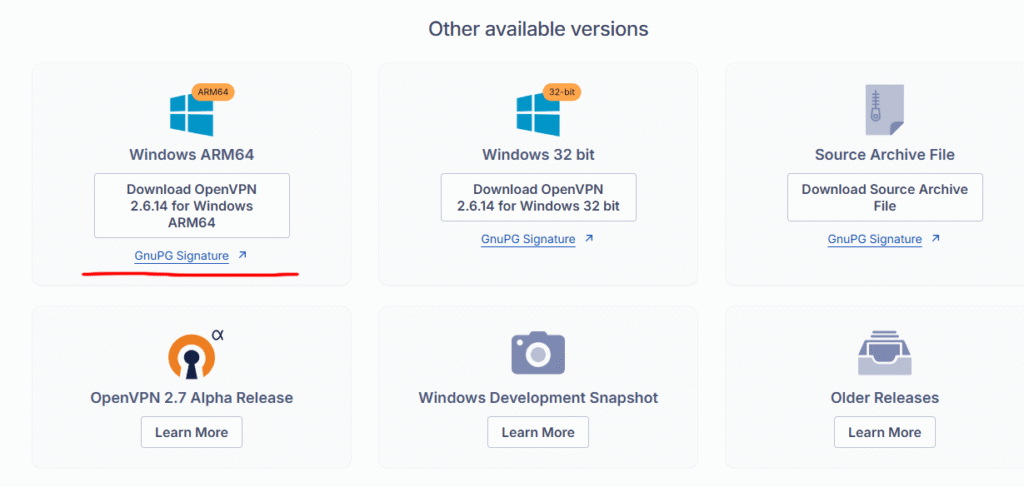
အောက်ကိုဆင်းပြီး သင့်လည်ပတ်မှုစနစ်ဗားရှင်းအတွက် တပ်ဆင်သူကို ဒေါင်းလုဒ်လုပ်ပါ။ ကျွန်ုပ်တို့၏အခြေအနေတွင်၊ ၎င်းသည် Windows 11 ARM64 ဖြစ်သည်။
သတ်မှတ်ချက်အားလုံးကို ပုံသေထား၍ အပလီကေးရှင်းကို ထည့်သွင်းပါ။
နောက်တစ်ဆင့်တွင် သင်သည် အောက်ပါဖိုင်ကို ဆာဗာပေါ်တွင် ပြင်ဆင်ပြီး ၎င်းတို့ကို သုံးစွဲသူကွန်ပျူတာသို့ လွှဲပြောင်းရန် လိုအပ်မည်ဖြစ်သည်။
- အများသူငှာနှင့်ပုဂ္ဂလိကသော့များ;
- အသိအမှတ်ပြုစင်တာသော့မိတ္တူ;
- config ဖိုင်ပုံစံ။
ဆာဗာသို့ ချိတ်ဆက်ပါ၊ အခွင့်ထူးများကို မြှင့်တင်ပါ၊ ကျွန်ုပ်တို့၏ ဖန်တီးထားသော လမ်းညွှန်သို့ သွားပါ။ "~/openvpn".
sudo -s

cd ~/openvpn
သီးသန့်သော့တစ်ခုနှင့် ကလိုင်းယင့်အတွက် လက်မှတ်တောင်းဆိုမှုကို ပြုလုပ်ပါ။ အငြင်းအခုံတစ်ခုအနေဖြင့်၊ မတရားသောအမည်ကို သတ်မှတ်ပါ။ ကျွန်ုပ်တို့၏ကိစ္စတွင်၊ ၎င်းသည် "ဖောက်သည် ၁" ဖြစ်သည်။
./easyrsa gen-req client1 nopassroot လက်မှတ်ကို ဖန်တီးသောအခါ ကျွန်ုပ်တို့သတ်မှတ်ထားသော စကားဝှက်ကို ထည့်သွင်းပြီး ဘုံအမည်တန်ဖိုးကို မူရင်းအတိုင်း ထားလိုက်ပါ။
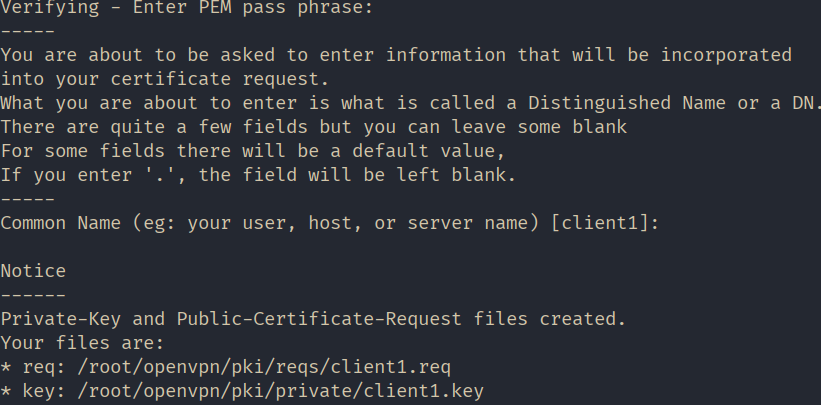
ထုတ်ပေးထားသော ဖောက်သည်လက်မှတ် တောင်းဆိုချက်ကို လက်မှတ်ထိုးပါ။
./easyrsa sign-req client client1ဤအဆင့်တွင်၊ လက်မှတ်ကိုအတည်ပြုရန် "yes" ဟုဖြေပါ၊ ထို့နောက် root လက်မှတ်ထုတ်လုပ်စဉ်အတွင်း ဖန်တီးထားသည့် စကားဝှက်ကို ရိုက်ထည့်ပါ။
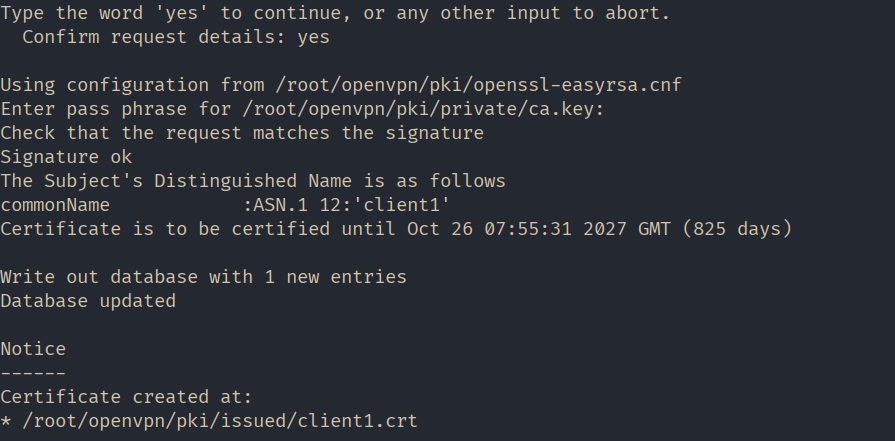
အဆင်ပြေစေရန်၊ home directory တွင် 'client1' ဟု အမည်ပေးထားသော ဖိုင်တွဲတစ်ခုကို ဖန်တီးပြီး client computer သို့ လွှဲပြောင်းရန် ရည်ရွယ်ထားသော ဖိုင်အားလုံးကို ၎င်းထဲသို့ ကူးယူကြပါစို့။
mkdir ~/client1

cp pki/issued/client1.crt pki/private/client1.key pki/ca.crt ~/client1/
client config file template ကို directory တစ်ခုတည်းသို့ ကူးယူပါ။ ကူးယူနေစဉ်တွင် ဖိုင် extension ကို “.ovpn” သို့ပြောင်းပါ။
cp /usr/share/doc/openvpn/examples/sample-config-files/client.conf ~/client1/client.ovpnclient ကို ဖြန့်ဝေနိုင်အောင် directory ရဲ့ owner နဲ့ “~/client1/” file အားလုံးကို ပြောင်းပါ။ ကျွန်တော်တို့ case မှာ “mihail” ကို owner အဖြစ် သတ်မှတ်ကြည့်ရအောင်။
chown -R mihail:mihail ~/client1client computer ကိုသွားပြီး “~/client1/” folder ရဲ့ content ကို copy ကူးပါ။ Putty မှာပါတဲ့ “PSCP” utility ကိုသုံးပြီး ဒါကို လုပ်နိုင်ပါတယ် ။
PSCP -r mihail@[IP_сервера]:/home/mihail/client1 c:\client1“ca.crt” , “client1.crt” , “client1.key” ဆိုတဲ့ key ဖိုင်တွေကို သင်ကြိုက်တဲ့နေရာမှာ သိမ်းဆည်းနိုင်ပါတယ် ။ ကျွန်ုပ်တို့ရဲ့ကိစ္စမှာတော့ “c:\Program Files\OpenVPN\keys” folder ထဲမှာရှိပြီး “client.ovpn” config ဖိုင်ကို “c:\Program Files\OpenVPN\config” directory ထဲမှာ mode လုပ်လိုက်ပါတယ်။
အခု client ကို configure လုပ်ကြရအောင်။ text editor ထဲမှာ “c:\Program Files\OpenVPN\config\client.ovpn” ဖိုင်ကိုဖွင့်ပြီး အောက်ပါစာကြောင်းတွေကို တည်းဖြတ်ပါ။
#announce that this is the client

client
#interface and protocol just like on the server
dev tun
proto udp#IP address of the server and port
remote ip_address 1194#saving parameters after reload
persist-key
persist-tun#key paths
ca “c:\\Program Files\\OpenVPN\\keys\\ca.cert”
cert “c:\\Program Files\\OpenVPN\\keys\\client1.crt”
key “c:\\Program Files\\OpenVPN\\keys\\client1.key”#enable server verification
remote-cert-tls server#disable extra encryption
#tls-auth ta.key 1
cipher AES-256-CBC
auth-nocache
verb 3ကျန်တာကို မထိပါနဲ့။
ဖိုင်ကို သိမ်းဆည်းပြီး “OpenVPN GUI” client application ကို စတင်ပါ ။
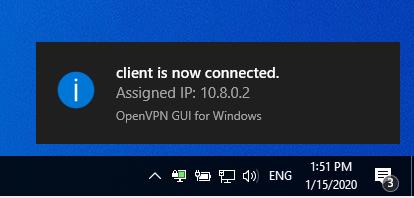
taskbar မှာရှိတဲ့ app icon ပေါ်မှာ right-click နှိပ်ပြီး “Connect” ကို ရွေးချယ်ပါ ။ ချိတ်ဆက်မှု အောင်မြင်ရင် icon က အစိမ်းရောင် ပြောင်းသွားပါလိမ့်မယ်။
သင်၏ အများသူငှာ IP လိပ်စာကို ပြောင်းလဲပြီး ယခုအခါ ဆာဗာ၏ IP လိပ်စာနှင့် အတူတူဖြစ်ကြောင်း သေချာစေရန် မည်သည့်အွန်လိုင်းဝန်ဆောင်မှုကိုမဆို အသုံးပြုပါ။
