


ဤဆောင်းပါးတွင်၊ Linux server တွင် Certbot ကို ထည့်သွင်းခြင်းနှင့် configure လုပ်ခြင်းလုပ်ငန်းစဉ်ကို ကျွန်ုပ်တို့ လေ့လာပါမည်။ သင့် domain အတွက် Let's Encrypt SSL/TLS လက်မှတ်ကို မည်သို့ရယူရမည်ကို အသေးစိတ်ရှင်းပြပါမည် ။ ၎င်းကို web server (Nginx သို့မဟုတ် Apache ကဲ့သို့) တွင် မည်သို့ထည့်သွင်းရမည်နှင့် သင့် web resource နှင့် စဉ်ဆက်မပြတ် လုံခြုံသော ချိတ်ဆက်မှုကို သေချာစေရန် အလိုအလျောက် လက်မှတ်သက်တမ်းတိုးခြင်းများကို မည်သို့စီစဉ်ရမည်ကိုလည်း ဖော်ပြပါမည်။
Certbot သည် SSL/TLS လက်မှတ်များကို အလိုအလျောက်ရယူခြင်းနှင့် သက်တမ်းတိုးခြင်းအတွက် ဒီဇိုင်းထုတ်ထားသော အခမဲ့၊ open-source tool တစ်ခုဖြစ်သည် ။ ၎င်းသည် server နှင့် client အကြား ချိတ်ဆက်မှုကို လုံခြုံစေရန်၊ အချက်အလက်များကို ခွင့်ပြုချက်မရှိဘဲ ဝင်ရောက်ခြင်းမှ ကာကွယ်ရာတွင် အရေးပါသော အခန်းကဏ္ဍမှ ပါဝင်သည်။ Certbot သည် SSL လက်မှတ်၏ ထည့်သွင်းခြင်းနှင့် သက်တမ်းတိုးခြင်းလုပ်ငန်းစဉ်ကို ရိုးရှင်းစေသည်။ လက်မှတ်သည် လုံခြုံရေးကို မြှင့်တင်ပေးရုံသာမက သင့်ဝဘ်အရင်းအမြစ်အပေါ် အသုံးပြုသူများ၏ ယုံကြည်မှုကိုလည်း မြှင့်တင်ပေးပြီး ဆိုက်၏ဂုဏ်သတင်းနှင့် ရှာဖွေရေးအင်ဂျင်အဆင့်သတ်မှတ်ချက် နှစ်ခုလုံးကို တိုးတက်စေသည်။
Certbot ကို ထည့်သွင်းခြင်း။
Certbot ကို ဖြန့်ချိမှုအများစုတွင် မူရင်းအားဖြင့် ထည့်သွင်းထားသောကြောင့် Debian/Ubuntu စနစ် များတွင် ထည့်သွင်းရန်အတွက် package list ကို အပ်ဒိတ်လုပ်ရန်သာ လိုအပ်ပါသည်။
apt updateထို့နောက် တပ်ဆင်ခြင်းလုပ်ငန်းစဉ်ကို စတင်ပါ။
apt install certbotCertbot သည် ဝဘ်ဆာဗာတစ်ခုအတွက် လက်မှတ်၏ တပ်ဆင်မှုနှင့် ဖွဲ့စည်းမှုပုံစံတို့ကို လွယ်ကူချောမွေ့စေသည့် ပလပ်အင်များကို ပံ့ပိုးပေးသည်။ ဤပလပ်အင်များကို ထည့်သွင်းရန် သက်ဆိုင်ရာ command ကို အသုံးပြုပါ-
apt install certbot python3-certbot-nginx # for Nginx
apt install certbot python3-certbot-apache # for Apache
Red Hat စနစ်များ ( RHEL ၊ CentOS ၊ Fedora ကဲ့သို့ ) အတွက် ထည့်သွင်းသည့် လုပ်ငန်းစဉ်သည် အနည်းငယ်ကွဲပြားပါသည်။ အစပိုင်းတွင် EPEL repository ကို ထည့်သွင်းရန် လိုအပ်ပါသည်။
yum install epel-releaseထို့နောက် tool ကို install လုပ်ပါ။
yum install certbotအလားတူ၊ သီးခြားဝဘ်ဆာဗာအတွက် ပလပ်အင်တစ်ခုကို ရွေးချယ်ရန် ရွေးချယ်ခွင့်တစ်ခု ရှိပါသည်။
yum install python3-certbot-nginx # for Nginx
yum install python3-certbot-apache # for Apache
တပ်ဆင်ပြီးနောက်၊ သင်ချက်ချင်းလက်မှတ်ကိုရယူရန်ဆက်လက်လုပ်ဆောင်နိုင်သည်။
SSL Certificate ရယူခြင်း။
ဤအပိုင်းတွင်၊ ကျွန်ုပ်တို့သည် သီးခြားဝဘ်ဆာဗာတစ်ခု၏ သီးခြားအသိအမှတ်ပြုလက်မှတ်ရရှိရေးလုပ်ငန်းစဉ်ကို ဆွေးနွေးမည်ဖြစ်ပြီး၊ ထို့နောက်တွင် Nginx နှင့် Apache အတွက် လက်မှတ်ထည့်သွင်းခြင်းလုပ်ငန်းစဉ်ကို ဖော်ပြခြင်းဖြင့် ကျွန်ုပ်တို့ ဆွေးနွေးပါမည်။ သို့သော်လည်း ပရိုဂရမ်၏ syntax နှင့် လုပ်ဆောင်နိုင်စွမ်းကို ဦးစွာနားလည်ရန် အရေးကြီးပါသည်။ အောက်ပါအတိုင်းပေါ်လာသည်-
certbot command option -d domainအဓိက အမိန့်များ ပါဝင်သည်။
certbot certonly - လက်မှတ်ကို ထုတ်ယူသော်လည်း ထည့်သွင်း၍မရပါ။certbot certificates - ဤအမိန့်တော်သည် ထည့်သွင်းထားသော လက်မှတ်များစာရင်းကို ပြသသည်။certbot renew - ရှိပြီးသားလက်မှတ်ကို ထပ်တိုးပါ။certbot revoke - ရှိပြီးသားလက်မှတ်ကို ရုတ်သိမ်းသည်။certbot delete - ရှိပြီးသားလက်မှတ်ကိုဖျက်ပါ။
အသုံးအများဆုံးရွေးချယ်စရာများမှာ-
--nginx - ဒိုမိန်းအတည်ပြုခြင်းအတွက် Nginx ဖွဲ့စည်းမှုပုံစံ script များကိုအသုံးပြုသည်။--apache - ဒိုမိန်းအတည်ပြုခြင်းအတွက် Apache configuration scripts ကိုအသုံးပြုသည်။-d - လက်မှတ်ကို တောင်းဆိုထားသည့် ဒိုမိန်းများစာရင်း။--standalone - ဒိုမိန်းအတည်ပြုခြင်းအတွက် သီးခြားမုဒ်ကို အသုံးပြုသည်။--manual - လူကိုယ်တိုင် ဒိုမိန်းအတည်ပြုခြင်းကို လုပ်ဆောင်သည်။
ဤသည်မှာ မကြာခဏ အများဆုံးသော command များနှင့် ရွေးချယ်မှုများ၏ ဥပမာတစ်ခုမျှသာဖြစ်သည်။ အကူအညီကဏ္ဍရှိ ပရိုဂရမ်စွမ်းရည်များ၏ စာရင်းအပြည့်အစုံနှင့် သင်ကိုယ်တိုင် ရင်းနှီးနိုင်သည်-
certbot –help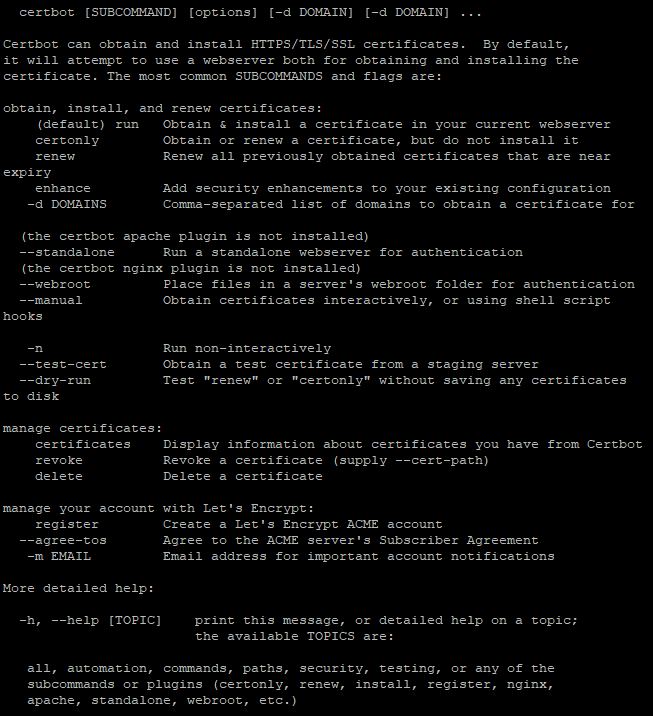
ယခု ကျွန်ုပ်တို့သည် လက်မှတ်ရယူရန် ဆက်လက်လုပ်ဆောင်ပါမည်။ ဥပမာအားဖြင့်၊ yourusername.pserver.space ကဲ့သို့သော အခမဲ့ third-level domain အတွက် virtual server အတွက် လက်မှတ်တစ်ခု ရယူပါမည်။
ပထမဦးစွာသင် command ကိုရိုက်ထည့်ရန်လိုအပ်သည်:
certbot certonlyတုံ့ပြန်မှုအနေဖြင့်၊ ဒိုမိန်းပိုင်ဆိုင်မှုကို အတည်ပြုရန်အတွက် နည်းလမ်းတစ်ခုကို ရွေးချယ်ရန် utility မှ သင့်အား တောင်းဆိုပါမည်-
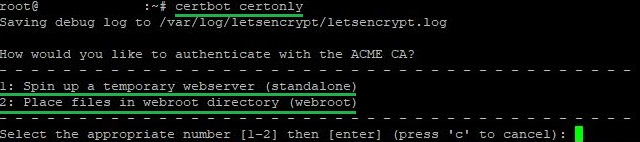
သင့်တွင် configured ဝဘ်ဆာဗာမရှိပါက သို့မဟုတ် ရှိပြီးသားတစ်ခုသို့ အပြောင်းအလဲများ မပြုလုပ်လိုပါက ပထမရွေးချယ်မှုမှာ အဆင်ပြေပါသည်။ ဤနည်းလမ်းသည် သင့်ဒိုမိန်းအတွက် သင့်အခွင့်အရေးကို အတည်ပြုရန် ယာယီဝဘ်ဆာဗာကို ဖန်တီးပေးသည်။ ၎င်းသည် ရိုးရှင်းပြီး လျင်မြန်သော စနစ်ထည့်သွင်းမှုအတွက် အကောင်းဆုံးဖြစ်သည်။ ဤနည်းလမ်းကိုရွေးချယ်သောအခါ၊ port 80 ကိုအခမဲ့ထားရန်အရေးကြီးသည်။
သင့်တွင် ဝဘ်ဆာဗာ လည်ပတ်နေပြီး၊ ဒိုမိန်းအတွက် မှန်ကန်ကြောင်း အတည်ပြုရန် ၎င်းကို အသုံးပြုလိုပါက ဒုတိယရွေးချယ်မှုမှာ ပိုကောင်းပါသည်။ Certbot သည် သင်၏ဆာဗာတွင် ဖိုင်တွဲတစ်ခုတွင် အထူးဖိုင်များကို နေရာချထားပြီး၊ ထို့နောက် အသိအမှတ်ပြုစင်တာမှ စစ်ဆေးသည်။
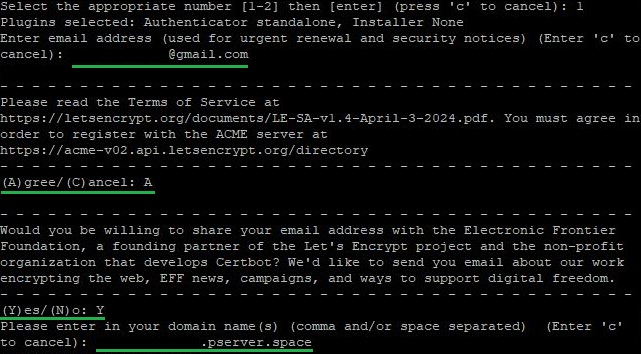
ကျွန်ုပ်တို့သည် ပထမရွေးချယ်မှုကို ရွေးချယ်ပြီး Next ကိုနှိပ်ပါ။ ဤအဆင့်တွင်၊ သင်လိုအပ်လိမ့်မည်-
- အီးမေးလ်လိပ်စာတစ်ခုထည့်ပါ။
- ဝန်ဆောင်မှုစည်းမျဉ်းများကိုသဘောတူ;
- ကုမ္ပဏီနှင့် ၎င်း၏လုပ်ဖော်ကိုင်ဖက်များကိုယ်စား အီးမေးလ်များ လက်ခံရယူရန် သဘောတူ သို့မဟုတ် ငြင်းဆိုခြင်း၊
- လက်မှတ်ထုတ်ပေးသည့် ဒိုမိန်းအမည်ကို သတ်မှတ်ပါ။
Certbot ကိရိယာဖြင့် လက်မှတ်ထုတ်ပေးခြင်းလုပ်ငန်းစဉ်ကို ပြီးမြောက်ပြီးနောက်၊ ထုတ်ပေးထားသော လက်မှတ်နှင့် သင့်အကောင့်အတွက် ဒေတာကို သိမ်းဆည်းထားသည့် လမ်းညွှန်သို့ လမ်းကြောင်းကို ညွှန်ပြလိမ့်မည်-
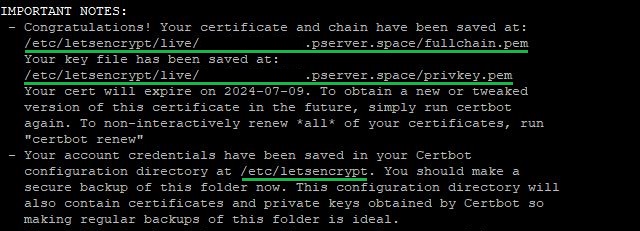
ကျန်တာအားလုံးက သင်ရရှိသောလက်မှတ်ကို လိုအပ်သောဝန်ဆောင်မှုနှင့် ချိတ်ဆက်ရန်ဖြစ်သည်။
Nginx သို့မဟုတ် Apache အတွက် လက်မှတ်ကို ထည့်သွင်းခြင်း။
ဤကဏ္ဍတွင် အချို့သော အခြေခံကျသော အခြေအနေများ ပြည့်မီသည်ဟု ယူဆသည်-
- သင်သည် Nginx သို့မဟုတ် Apache ကဲ့သို့ ဝဘ်ဆာဗာတစ်ခုကို ထည့်သွင်းပြီး ပြင်ဆင်သတ်မှတ်ပြီးဖြစ်သည်။ လက်မှတ်ကို သင်ရယူရန် ရည်ရွယ်ထားသည့် ဒိုမိန်းအမည်မှတစ်ဆင့် ၎င်းကို အင်တာနက်မှ ဝင်ရောက်ကြည့်ရှုနိုင်ရပါမည်။
- ကိရိယာကို ထည့်သွင်းစဉ်အတွင်း၊ သင်သည် သင့်လျော်သောအမိန့်ကို အသုံးပြု၍ Nginx သို့မဟုတ် Apache အတွက် ပလပ်အင်တစ်ခုကိုလည်း ထည့်သွင်းခဲ့သည်။
- Firewall သည် ports 80 နှင့် 443 တွင် ချိတ်ဆက်မှုများကို ခွင့်ပြုသည်။ အဆိုပါ port များကို ချိတ်ဆက်မှုများတွင် ပိတ်ပါက၊ အဝင်ချိတ်ဆက်မှုများအတွက် ဝန်ဆောင်မှုကို မရနိုင်ပါ။ Firewall လည်ပတ်မှုဆိုင်ရာ အသေးစိတ်အချက်အလက်များအတွက်၊ ဆောင်းပါးတွင် ဤအရာကို ဆွေးနွေးထားသည်။ Linux တွင် firewall တစ်ခုတည်ဆောက်ခြင်း။.
အခြေအနေအားလုံး ကျေနပ်သည်နှင့်၊ သင်သည် လက်မှတ်ထုတ်ပေးခြင်းသို့ တိုက်ရိုက်ဆက်သွားနိုင်သည်။ ဥပမာတစ်ခုအနေဖြင့် Nginx ကိုအသုံးပြုထားသောဆာဗာတစ်ခုပေါ်တွင် SSL လက်မှတ်ရယူခြင်းလုပ်ငန်းစဉ်ကို ကျွန်ုပ်တို့သုံးသပ်ပါမည်။ သို့သော်၊ သင်သည် Apache ဝဘ်ဆာဗာကို အသုံးပြုနေပါက၊ လုပ်ငန်းစဉ်သည် လုံးဝတူညီပါသည်။
လက်မှတ်ကိုရယူရန်၊ သင်သည် command ကိုရိုက်ထည့်ရန်လိုအပ်သည်-
certbot --nginx # for Nginx
certbot --apache # for Apache
တုံ့ပြန်မှုအနေဖြင့်၊ ကိရိယာသည် တောင်းဆိုလိမ့်မည်- အီးမေးလ်လိပ်စာတစ်ခု၊ Let's Encrypt ဝန်ဆောင်မှု၏ အသုံးပြုမှုစည်းမျဉ်းများကို သဘောတူခွင့်ပြုရန်နှင့် ဝန်ဆောင်မှုနှင့် ၎င်း၏လုပ်ဖော်ကိုင်ဖက်များကိုယ်စား အီးမေးလ်များပေးပို့ရန် ခွင့်ပြုချက်။
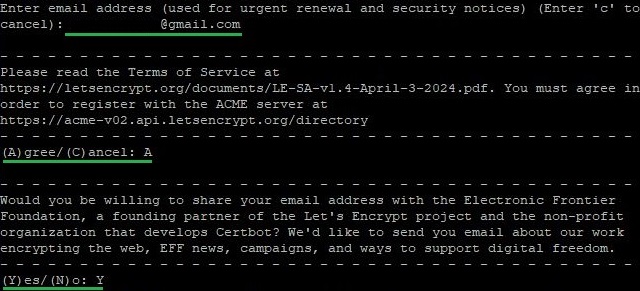
ထို့နောက် လက်မှတ်ထုတ်ပေးသည့် domain name ကို သတ်မှတ်ရန် လိုအပ်ပါသည်။ Certbot သည် Nginx configuration အတွက် server_name field တွင် domain ကို သတ်မှတ်ထားခြင်း ရှိ၊ မရှိ သို့မဟုတ် Apache အတွက် ServerName နှင့် ServerAlias တွင် သတ်မှတ်ထားခြင်း ရှိ၊ မရှိကို အလိုအလျောက် ဆုံးဖြတ်နိုင်သည် ။ ၎င်းကို မသတ်မှတ်ထားပါက ပရိုဂရမ်သည် သင့်အား အကြောင်းကြားပြီး domain name ကို ကိုယ်တိုင်ထည့်သွင်းရန် တောင်းဆိုလိမ့်မည်။ ထို့နောက် HTTP မှ HTTPS protocol သို့ request များ၏ redirection ကို enable လုပ်ရန် utility မှ မေးမြန်းလိမ့်မည်။ အလိုအလျောက် redirection ကို setup လုပ်ရန် ဒုတိယ option ကို ရွေးချယ်သင့်သည်-
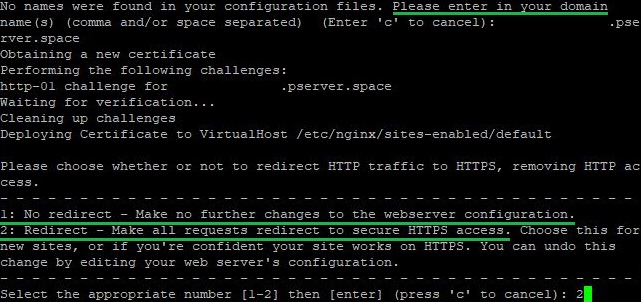
အချိန်အတော်ကြာပြီးနောက်၊ Certbot သည် သတ်မှတ်ထားသော ဒိုမိန်းအတွက် လက်မှတ်ကို အောင်မြင်စွာရယူခြင်းအကြောင်းကို သင့်အား အသိပေးပါမည်။ ဤအချက်မှစတင်၍ အဝင်ချိတ်ဆက်မှုများအားလုံးကို port 80 မှ 443 မှ ပြန်လည်ညွှန်းပေးပါမည်။ အဆိုပါကိရိယာသည် လက်မှတ်ဒေတာအားလုံးကို သင်ရှာတွေ့နိုင်သည့် လမ်းညွှန်များနှင့် Let's Encrypt အကောင့်အသေးစိတ်အချက်အလက်များကို ပြသပါမည်-
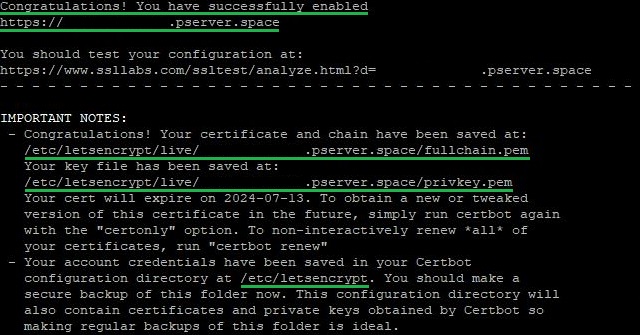
မက်ဆေ့ချ်တွင် ရရှိသောလက်မှတ်၏တရားဝင်ကာလနှင့် လက်ရှိအသုံးပြုနေသောလက်မှတ်အားလုံးကို စီမံခန့်ခွဲရန်အတွက် အရေးကြီးသောရွေးချယ်စရာများကိုလည်း သတ်မှတ်ပေးလိမ့်မည်-
- သေချာတယ်။. အလိုအလျောက် ဝဘ်ဆာဗာပုံစံဖွဲ့စည်းမှုမပါဘဲ လက်မှတ်ကို ရယူခြင်း သို့မဟုတ် အပ်ဒိတ်လုပ်ခြင်းအတွက် ဤရွေးချယ်မှုကို အသုံးပြုသည်။ Certbot သည် အသိအမှတ်ပြုလက်မှတ်ကိုသာ တောင်းဆိုမည် သို့မဟုတ် အပ်ဒိတ်လုပ်မည်ဖြစ်သော်လည်း ဆာဗာဖွဲ့စည်းပုံပုံစံတွင် အလိုအလျောက်ပြောင်းလဲမှုများ ပြုလုပ်မည်မဟုတ်ပါ။ ယခင်က ဝဘ်ဆာဗာနှင့် ချိတ်ဆက်ခြင်းမပြုဘဲ လက်မှတ်တစ်ခုရယူရန် ဤရွေးချယ်မှုကို ကျွန်ုပ်တို့အသုံးပြုခဲ့သည်။
- သက်တမ်းတိုး Certbot မှတဆင့်ရရှိသော လက်မှတ်များအားလုံး၏ အလိုအလျောက်သက်တမ်းတိုးခြင်းအတွက် အသုံးပြုပြီး ၎င်းတို့၏တရားဝင်ကာလအတွင်းဖြစ်သည်။ ပရိုဂရမ်သည် လက်မှတ်အားလုံးကို စစ်ဆေးမည်ဖြစ်ပြီး ၎င်းတို့အနက်မှ ရက်ပေါင်း 30 သို့မဟုတ် ထိုထက်နည်းသော သက်တမ်းကုန်ဆုံးပါက ၎င်းကို အလိုအလျောက် သက်တမ်းတိုးမည်ဖြစ်သည်။
ညွှန်ကြားချက်များတွင်၊ အသုံးပြုသူဝင်ရောက်စွက်ဖက်မှုမရှိဘဲ သုံးလတစ်ကြိမ် လက်မှတ်များအလိုအလျောက်သက်တမ်းတိုးခြင်းကို မည်သို့သတ်မှတ်ရမည်ကို ဆွေးနွေးပါမည်။
Certbot တွင် အလိုအလျောက် လက်မှတ် သက်တမ်းတိုးခြင်း။
Debian/Ubuntu အတွက်
ဤလည်ပတ်မှုစနစ်များကို အသုံးပြုသောအခါတွင်၊ Certbot သည် ထည့်သွင်းထားသော လက်မှတ်များကို အလိုအလျောက်သက်တမ်းတိုးရန်အတွက် လုပ်ဆောင်စရာစာရင်းသို့ script တစ်ခုကို အလိုအလျောက် ပေါင်းထည့်သည်။ အောက်ပါ command ဖြင့် script ၏ လုပ်ဆောင်နိုင်စွမ်းကို သင် စစ်ဆေးနိုင်ပါသည်။
systemctl status certbot.timer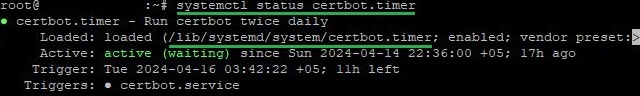
response က service ရဲ့ status နဲ့ configuration file ပါတဲ့ directory ကို ပြသပေးပါလိမ့်မယ်။ ဘယ် text editor မဆိုသုံးပြီး ဖွင့်နိုင်ပါတယ်။ Linux မှာ text editor တွေနဲ့ အတွေ့အကြုံမရှိသေးရင် အသုံးအများဆုံး solution တွေရဲ့ ခြုံငုံသုံးသပ်ချက်ကို လေ့လာကြည့်ဖို့ အကြံပြုလိုပါတယ် ။ ဒီကိစ္စမှာတော့ nano ကိုသုံးပါမယ်။
nano /lib/systemd/system/certbot.timer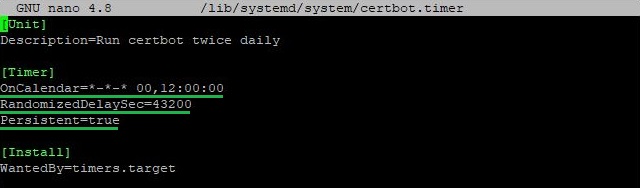
အရေးကြီးသော ကန့်သတ်ချက်များအားလုံးကို မီးမောင်းထိုးပြသည်-
- အချိန်ဇယားအရ ဝန်ဆောင်မှုသည် 00:00 နှင့် 12:00 တွင် တစ်ရက်လျှင် နှစ်ကြိမ် လည်ပတ်မည်ဟု ဖော်ပြထားပါသည်။
- ဒုတိယတန်ဖိုးသည် တိုင်မာ၏စတင်မှုတွင် ထည့်သွင်းမည့်စက္ကန့်အတွင်း ကျပန်းနှောင့်နှေးမှုကို ညွှန်ပြသည်။ ဤကိစ္စတွင်၊ ၎င်းသည် 43,200 စက္ကန့် (12 နာရီ) ဖြစ်ပြီး ပစ်လွှတ်မှုကို ပို၍ ကျပန်းဖြစ်ပြီး ဝန်ကို ပျံ့နှံ့စေသည်။
- ဤကန့်သတ်ချက်သည် စနစ်ပိတ်နေစဉ် အချိန်တိုင်းကိရိယာကို လုပ်ဆောင်မည်ဆိုပါက စတင်ချိန်တွင် ၎င်းကိုချက်ချင်း အသက်သွင်းမည်ဖြစ်ကြောင်း သေချာစေပါသည်။
အမိန့်ဖြင့် လက်မှတ် သက်တမ်းတိုးခြင်း၏ အတင်းအကြပ် စစ်ဆေးမှုကိုလည်း လုပ်ဆောင်နိုင်သည်-
certbot renew --dry-runဤအမိန့်ကို အသုံးပြု၍ လက်မှတ်များကို အပ်ဒိတ်လုပ်မည်မဟုတ်ပါ။ ယင်းအစား၊ ကိရိယာသည် ၎င်း၏သက်တမ်းကုန်ဆုံးချိန်တွင် လက်မှတ်ရရှိခြင်းနှင့်ဆင်တူသည့် လုပ်ဆောင်ချက်များကို လုပ်ဆောင်မည်ဖြစ်သည်။ ဤနည်းအားဖြင့်၊ သင်သည် အလိုအလျောက်သက်တမ်းတိုးခြင်းနှင့်ပတ်သက်၍ ဝန်ဆောင်မှု၏လုပ်ဆောင်နိုင်စွမ်းကို သေချာစေနိုင်သည်။
CentOS၊ Fedora နှင့် အခြားအရာများအတွက်
Red Hat မိသားစုစနစ်များတွင် အလိုအလျောက် အပ်ဒိတ်များကို ဖွင့်ခြင်းလုပ်ငန်းစဉ်သည် အနည်းငယ်ကွဲပြားပါသည်။ Debian/Ubuntu နှင့်မတူဘဲ CentOS နှင့် အခြားစနစ်များအတွက် သင်သည် အလုပ်တစ်ခုကို အချိန်ဇယားဆွဲသူတွင် ကိုယ်တိုင်ထည့်သွင်းရန် လိုအပ်ပါသည်။ ၎င်းအတွက် cron tool ကို အသုံးပြုပါမည်။
crontab -eထို့နောက် ပွင့်လာသောဖိုင်တွင် အောက်ပါစာကြောင်းကို ထည့်ပါ။
0 12 * * * /usr/bin/certbot renew --quietcommand ရဲ့ အဓိက အကြောင်းပြချက်တွေကို ခွဲကြည့်ရအောင်။
- သေဒဏ်ပေးချိန်။ ဤကိစ္စတွင်၊ အမိန့်ကိုနေ့စဉ် 12:00 တွင်အလိုအလျောက်လုပ်ဆောင်လိမ့်မည်။
- Certbot ကို အသုံးပြု၍ SSL/TLS လက်မှတ်များကို သက်တမ်းတိုးရန် အမိန့်ပေးခြင်း၊
- အဆိုပါ -- တိတ်ဆိတ် အလံသည် အထွက်အားကို ဖိနှိပ်ထားပြီး၊ လုပ်ငန်းစဉ်ကို စနစ်မှတ်တမ်းများ သို့မဟုတ် ပြသမှုတွင် ဝင်ရောက်စွက်ဖက်မှု လျော့နည်းစေသည်။
အမိန့်ကိုထည့်ပြီးနောက်၊ သင်သည် ဖိုင်တွင် ပြောင်းလဲမှုများကို သိမ်းဆည်းရန် လိုအပ်သည်။
Debian/Ubuntu ကဲ့သို့ပင်၊ သင်သည် လက်မှတ် သက်တမ်းတိုးခြင်းများကို အတင်းအကြပ် စစ်ဆေးခြင်းကိုလည်း စတင်နိုင်သည်-
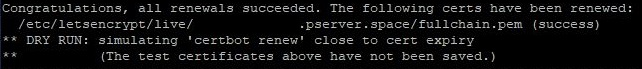
certbot renew --dry-runcommand ကိုအောင်မြင်စွာလုပ်ဆောင်ခြင်း၏ရလဒ်သည်အောက်ပါအတိုင်းဖြစ်သည်။
ကောက်ချက်
ကျွန်ုပ်တို့သည် Linux ဆာဗာတွင် Certbot ကို ထည့်သွင်းခြင်းနှင့် ပြင်ဆင်သတ်မှတ်ခြင်းဆိုင်ရာ ပြည့်စုံသောလုပ်ငန်းစဉ်ကို ရှာဖွေလေ့လာခဲ့သည်။ ပေးထားသည့် ညွှန်ကြားချက်များကို လိုက်နာခြင်းဖြင့်၊ Let's Encrypt မှ SSL/TLS လက်မှတ်ကို အောင်မြင်စွာ ရယူနိုင်ပြီး၊ ၎င်းကို သင့်ဝဘ်ဆာဗာတွင် ထည့်သွင်းကာ စဉ်ဆက်မပြတ် အကာအကွယ်နှင့် သင့်ဝဘ်အရင်းအမြစ်အပေါ် ယုံကြည်မှုတိုးလာစေရန် အလိုအလျောက် သက်တမ်းတိုးခြင်းကို စီစဉ်သတ်မှတ်နိုင်ပါသည်။ Certbot ဖြင့်၊ သင်သည် သုံးစွဲသူများအတွက် ယုံကြည်စိတ်ချရပြီး လုံခြုံသော ပတ်ဝန်းကျင်ကို အလွယ်တကူ ဖန်တီးနိုင်သည်။
