


מדריך ההתקנה של שרת Xray VLESS Reality זה ידריך אתכם בפריסת פרוקסי מודרני בשרת ה-VPS שלכם. VLESS עם שכבת אבטחת ההובלה של Reality היא כרגע הגדרת הפרוקסי המתארחת בעצמה המבוקשת ביותר. VLESS עם שכבת אבטחת ההובלה של Reality היא כרגע הגדרת הפרוקסי המתארחת בעצמה המבוקשת ביותר: בניגוד ל-VPN קלאסי, הוא אינו מייצר לחיצת יד ייחודית או חתימת חבילה קבועה. Reality משכפלת את לחיצת היד TLS 1.3 של אתר אינטרנט אמיתי ופופולרי (האתר היעד), כך שעבור מערכת DPI שצופה בתקשורת, חיבור לשרת שלכם נראה זהה לחיבור של מישהו שמבקר באתר זה - אין אישור מזויף או חתום עצמית לטביעת אצבע, מכיוון שהשרת שלכם מעביר לזמן קצר את האישור האמיתי של אתר היעד במהלך לחיצת היד.
מחסנית הפרוטוקולים היא: VLESS (פרוטוקול פרוקסי קל משקל וחסר מצב המטפל באימות) הפועל על XTLS Vision (מצב בקרת זרימה המאיץ את החיבור על ידי העתקת רשומות TLS מוצפנות כבר ברמת השקע הגולמי) המאובטח על ידי Reality (שכבת ההסוואה שתוארה לעיל). שלושתם מגיעים מאותו פרויקט, Xray-core, היורש המתוחזק באופן פעיל לפרויקט V2Ray/V2Fly המקורי.
מדריך זה מגדיר שרת Xray באופן ידני, כולו משורת הפקודה, ללא פאנל אינטרנט וללא Docker - טביעת הרגל הקטנה ביותר האפשרית על ה-VPS. אין צורך ברכישת שם דומיין או תעודת TLS: Reality לווה את התעודה של אתר היעד עבור לחיצת היד ולעולם לא מציגה תעודה משלה. לאחר מכן, במקום בו כתוב your_IP, תצטרכו להזין את כתובת ה-IP שהוקצתה לכם.
מה תצטרכו: VPS שמריץ אובונטו 22.04/24.04 או דביאן 11/12, גישת root, כתובת ה-IP של ה-VPS שלכם, ופורט TCP 443 פנוי (אין שרת אינטרנט, פאנל או פרוקסי אחר שכבר מאזין אליו).
עדיין אין לכם שרת? ראו כיצד להזמין שרת ולשלם עבורו.
האם כדאי להשוות זאת לאפשרויות אחרות של אירוח עצמי? עיינו במדריך פריסת שרת AmneziaWG עבור אלטרנטיבה מבוססת WireGuard, או בהגדרת Hysteria2 ו-TUIC עבור שני פרוטוקולים מודרניים אחרים ועמידים בפני צנזורה.
התחברות לשרת
חלונות (PuTTY)
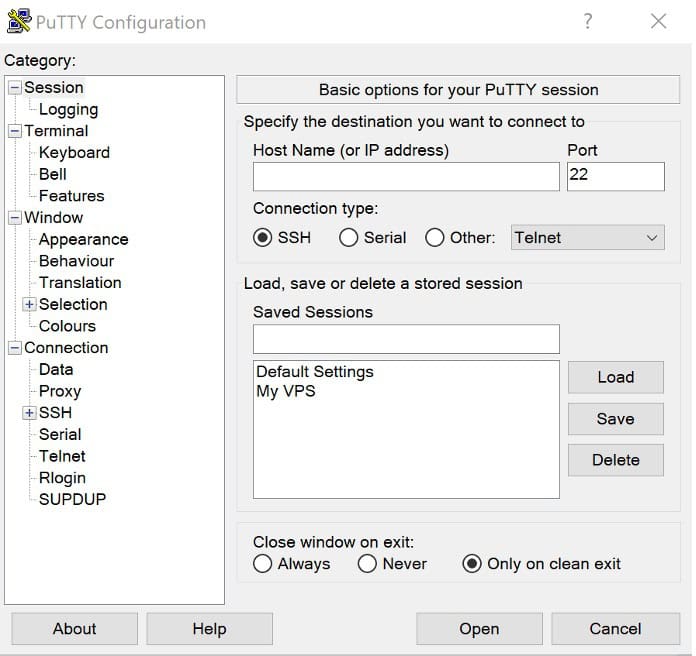
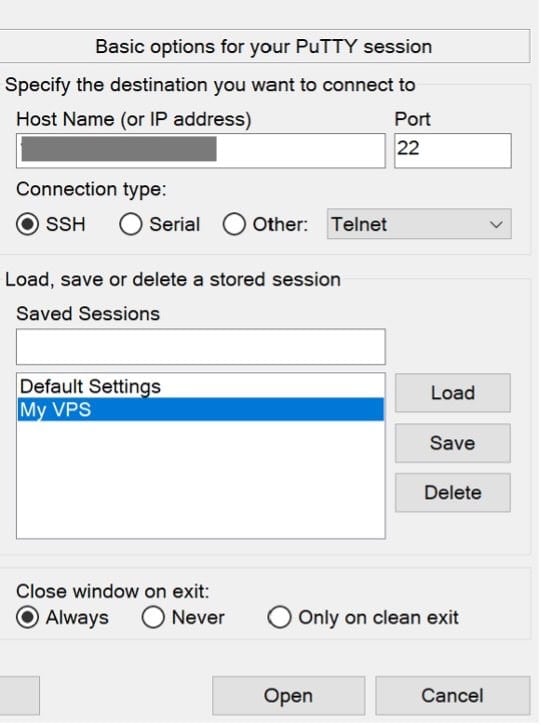
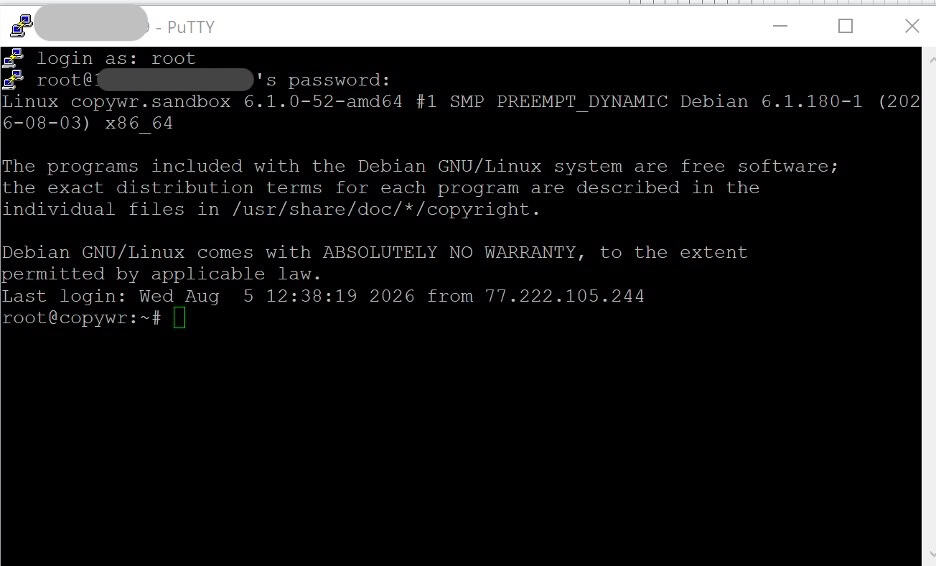
פתחו את PuTTY, הזינו את כתובת ה-IP של ה-VPS שלכם בשדה שם המארח, הגדירו את הפורט ל-22, והתחברו כ-root באמצעות הסיסמה ששלח לכם ספק ה-VPS שלכם בדוא"ל.
כתובת IP של השרת: כתובת ה-IP שלך
התחבר בתור: root
סיסמה: הסיסמה שלך
- פתחו את PuTTY, הזינו את כתובת ה-IP של ה-VPS שלכם בשדה שם המארח.
- הגדר את הפורט ל-22.
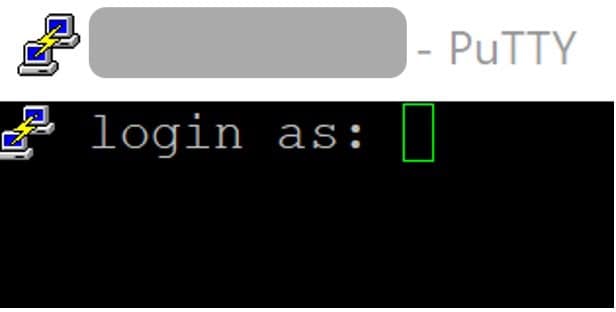
- הזן התחברות כ-root.
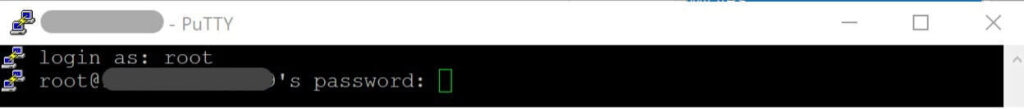
- השתמש בסיסמה ששלח לך ספק ה-VPS שלך בדוא"ל. לאחר מכן אתה אמור להגיע לשורת הפקודה של השרת.
לקבלת מדריך מפורט לגבי התחברות דרך PuTTY/SSH, ראה כיצד להתחבר לשרת לינוקס דרך SSH.
לינוקס / macOS (טרמינל)
ssh root@your_IPכל הפקודות שלהלן מופעלות בשרת, באותו סשן SSH - המכסה את סעיפים 2 עד 6, בנוסף לבדיקות בצד השרת בסעיף 10. סעיפים 7-9 (התקנה וקביעת תצורה של לקוח ה-VPN) מתרחשים במכשיר Windows/Android/iOS שלכם במקום זאת, מכיוון שזה המכשיר שעליו ה-proxy צריך לפעול; כל אחד מהסעיפים הללו מציין במפורש אילו קווים, אם בכלל, עדיין נוגעים בשרת.
הכנת השרת
עדכן את המערכת
לפני התקנת כל דבר, רענן את רשימת החבילות ושדרג את החבילות המותקנות:
apt update -y && apt upgrade -y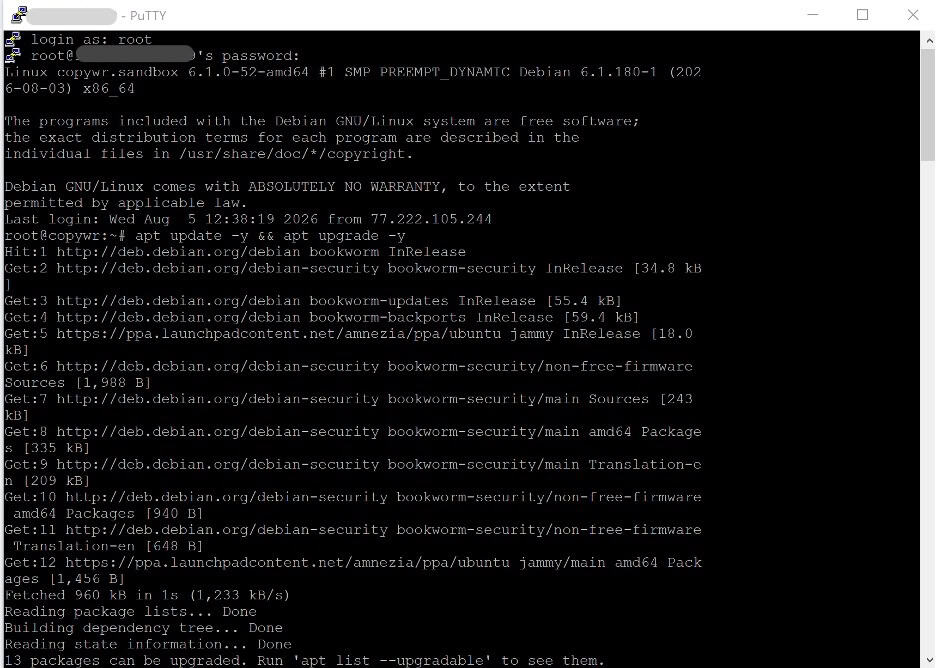
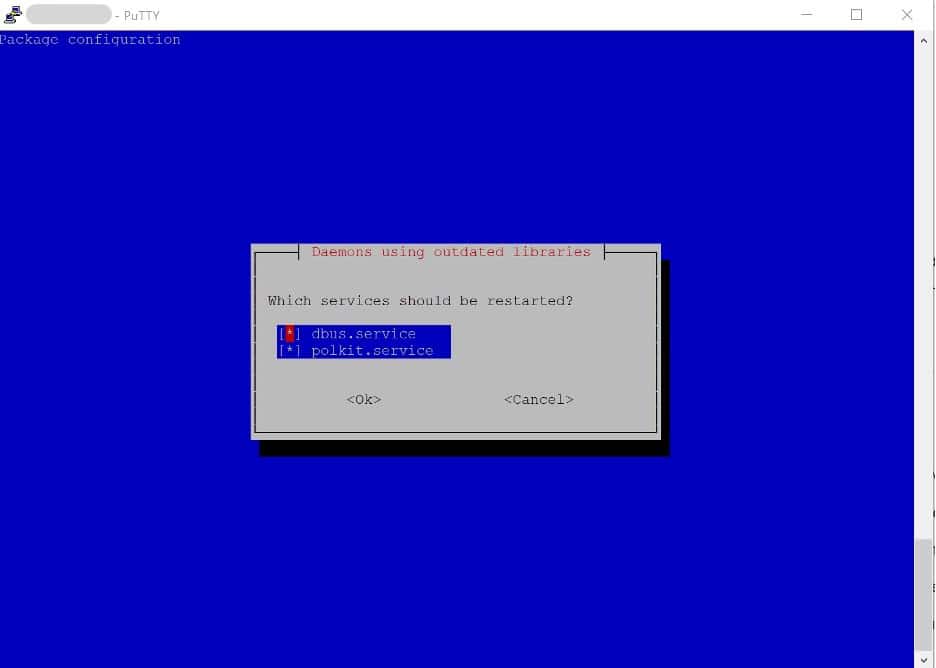
אם הסשן מופסק לאחר שדרוג apt, זה צפוי (dbus/polkit הופעל מחדש) - פשוט התחבר מחדש דרך SSH.
אם פעולה זו משדרגת את הליבה, אתחול מחדש הוא רעיון טוב לפני שתמשיך. (לרענון על apt וכיצד מנהלי חבילות בלינוקס פועלים, ראה מנהלי חבילות בלינוקס .) בדוק עם:
cat /var/run/reboot-requiredאם הקובץ קיים, אתחל תחילה באמצעות 'reboot', המתן כ-30 שניות, ולאחר מכן התחבר מחדש.
התקן את הכלים בהם משתמש מדריך זה
apt install -y curl wget unzip openssl ufw qrencodeפעולות Curl ו-unzip נדרשות על ידי מתקין ה-Xray עצמו; openssl מייצר את המזהה הקצר בסעיף 4; ufw הוא חומת האש שתצורתה מוגדרת להלן; qrencode הופך את קישור הלקוח המוגמר לקוד QR הניתן לסריקה בסעיף 7.
בדוק את שעון המערכת
לחיצת היד של Reality כוללת בדיקת חותמת זמן (השדה maxTimeDiff, מושבת כברירת מחדל אך כדאי לדעת עליו), ושעון שסטה באופן ניכר יכול גם לגרום לאימות אישור TLS רגיל להתנהג בצורה שגויה במקום אחר בשרת. ודא שהשעון מסונכרן:
timedatectl status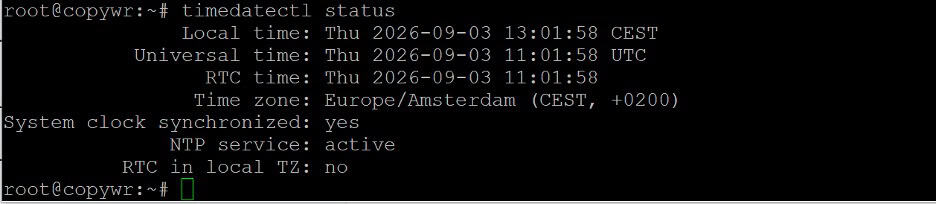
אם "שעון המערכת מסונכרן" מציג "לא", הפעל אותו באמצעות:
timedatectl set-ntp trueהגדרת חומת האש (UFW)
למידע נוסף על כללי UFW, ראה הגדרת חומת אש בלינוקס.
פתחו את שני הפורטים שתצטרכו: 22/tcp עבור SSH (דלגו על כלל זה ותסתכנו באיבוד גישה לשרת) ו-443/tcp, הפורט ש-Xray יאזין אליו ולאותו פורט בו משתמשת תעבורת HTTPS רגילה - וזו בדיוק הסיבה שזו הבחירה הנכונה עבור Reality.
ufw allow 22/tcp
ufw allow 443/tcp
ufw --force enable
ufw status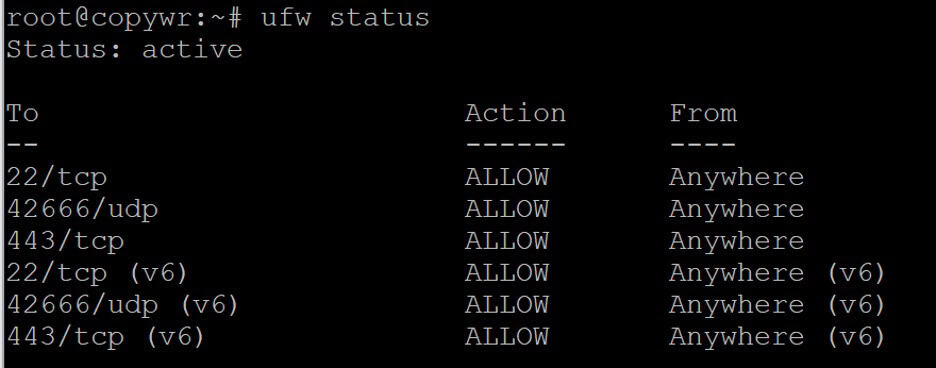
שני הכללים צריכים להופיע כ-ALLOW בפלט הסטטוס של ufw.
התקנת Xray-core עבור שרת VLESS Reality
פרויקט Xray-core (XTLS) מפרסם סקריפט רשמי להתקנה ושדרוג שמתקין את הקובץ הבינארי כשירות systemd. יש לבדוק כל סקריפט של צד שלישי לפני שמכניסים אותו ל-bash - סקריפט זה מגיע ישירות מהמאגר של הפרויקט עצמו.
bash -c "$(curl -L https://github.com/XTLS/Xray-install/raw/main/install-release.sh)" @ install
ודא שהקובץ הבינארי קיים ובדוק את הגרסה המותקנת:
/usr/local/bin/xray version
אם פלט הפקודה ממוספר ונראה שהוא נתקע, לחץ Q כדי לצאת. קובץ הבינארי של Xray מותקן כדי /usr/local/bin/xray, וקבצי התצורה שלו מאוחסנים ב /usr/local/etc/xray/.
ניתן גם להשתמש באותו סקריפט מתקין כדי לשדרג התקנה קיימת. לקבלת רשימה מלאה של אפשרויות (כולל הסרה, עדכונים של נתונים גיאוגרפיים בלבד וסיבוב יומנים), הפעל:
bash -c "$(curl -L https://github.com/XTLS/Xray-install/raw/main/install-release.sh)" --helpיצירת המפתחות והאישורים
אימות מציאות נשען על ארבעה פריטי נתונים. צור את כולם כעת; תדביק אותם בתצורת השרת בסעיף 5.
צור UUID עבור הלקוח
/usr/local/bin/xray uuid
זהו מזהה המשתמש של VLESS - התייחסו אליו כאל אישור, מכיוון שהוא מה שמאמת את הלקוח מול השרת. הפעילו את הפקודה שוב עבור כל מכשיר או אדם נוסף שברצונכם להעניק לו גישה.
צור את זוג המפתחות Reality X25519
/usr/local/bin/xray x25519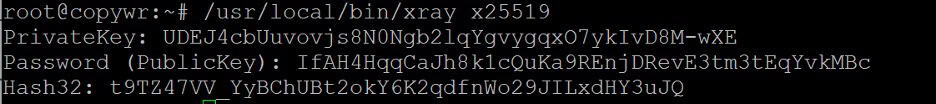
פעולה זו מדפיסה שלוש שורות: PrivateKey , Password ו- Hash32 . PrivateKey נכנס רק לתצורת השרת ואין לשתף אותו לעולם. Password הוא המפתח הציבורי המתאים - למרות השם, זהו הערך שכל לקוח מזין; Xray שינה את שם השדה מ-PublicKey ל-Password במיוחד כדי להרתיע אנשים מלפרסם אותו ברשלנות. Hash32 משמש רק עבור תכונת ההצפנה VLESS הנפרדת ואינו נחוץ עבור הגדרת Reality.
צור מזהה קצר
openssl rand -hex 8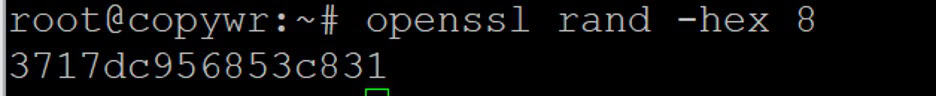
פעולה זו יוצרת מחרוזת הקסדצימלית בת 16 תווים המשמשת להבחנה בין לקוחות או קבוצות לקוחות שונות. גם השרת וגם הלקוח חייבים להשתמש באותו ערך.
בחירה ובדיקה של יעד מציאות
היעד הוא אתר האינטרנט האמיתי שאת לחיצת היד של TLS שלו מחקה השרת שלך. עליו לתמוך ב-TLS 1.3 וב-HTTP/2, אסור שיהיה ממוקם מאחורי CDN כמו Cloudflare (Xray מעביר כל תעבורה שנכשלת באימות Reality ישירות ליעד, כך שיעד המבוסס על CDN יכול להפוך את השרת שלך ל-relay פתוח עבור אותו CDN), ובאופן אידיאלי, יתארח בערך באותו אזור רשת כמו ה-VPS שלך לקבלת פרופיל השהייה סביר. בדוק מועמד ישירות מהשרת:
/usr/local/bin/xray tls ping www.microsoft.com:443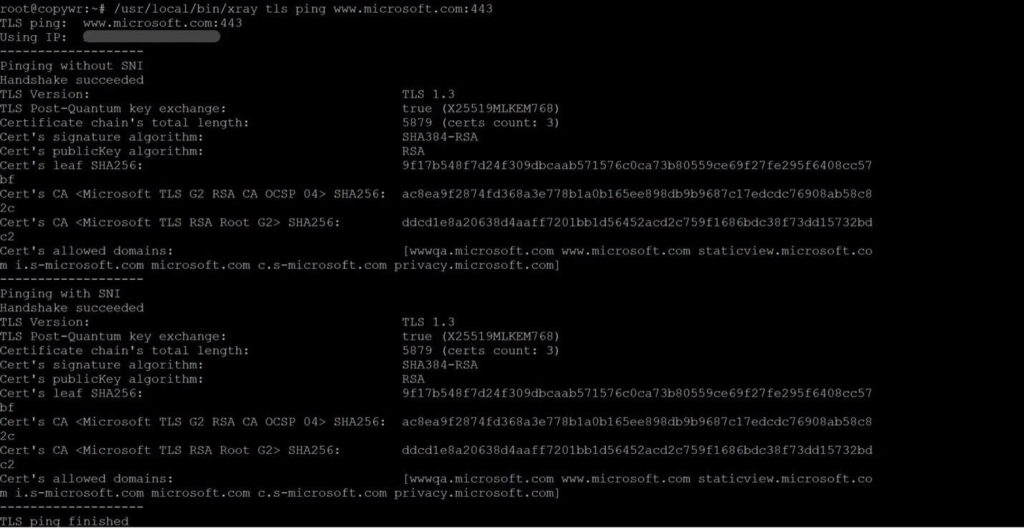
השתמשו בשם המארח הבלעדי, לא בכתובת URL. קומץ דומיינים המשמשים בדרך כלל כמטרות Reality מכיוון שהם יציבים, תומכי TLS 1.3, ואינם מבוססי CDN: www.microsoft.com, addons.mozilla.org, dl.google.com. בדקו כמה ובחרו אחד שמגיב בצורה אמינה ממיקום ה-VPS שלכם; תשתמשו באותו שם מארח גם כערך היעד וגם כערך serverNames בסעיף 5.
כתיבת תצורת השרת
גבה את ההגדרות שצורפו למתקין, ולאחר מכן פתח את הקובץ לעריכה:
cp /usr/local/etc/xray/config.json /usr/local/etc/xray/config.json.orig
nano /usr/local/etc/xray/config.json
פתח את קובץ התצורה לעריכה:
nano /usr/local/etc/xray/config.json
החלף את כל הקובץ בתבנית למטה, תוך החלפת ה-UUID, המפתח הפרטי, המזהה המקוצר ושם המארח היעד שלך מסעיף 4 (והפורט שפתחת בסעיף 2, אם שינית אותו מ-443):
{
  "log": {
    "loglevel": "warning"
  },
  "inbounds": [
    {
      "listen": "0.0.0.0",
      "port": 443,
      "protocol": "vless",
      "settings": {
        "users": [
          {
            "id": "YOUR-UUID-HERE",
            "flow": "xtls-rprx-vision",
            "email": "client1"
          }
        ],
        "decryption": "none"
      },
      "streamSettings": {
        "method": "raw",
        "security": "reality",
        "realitySettings": {
          "show": false,
          "target": "www.microsoft.com:443",
          "serverNames": ["www.microsoft.com"],
          "privateKey": "YOUR-SERVER-PRIVATE-KEY",
          "shortIds": ["YOUR-SHORT-ID"]
        }
      }
    }
  ],
  "outbounds": [
    { "protocol": "freedom", "tag": "direct" },
    { "protocol": "blackhole", "tag": "blocked" }
  ]
}
לחצו Ctrl+O (כתיבה) כדי לשמור את הקובץ.
לחץ על Enter כדי לאשר את שם הקובץ.
לחץ על Ctrl+X כדי לצאת מ-nano.
השדות החשובים: users[].id הוא ה-UUID מסעיף 4; users[].flow מפעיל את XTLS Vision; method (שנקרא בעבר network) בוחר את ה-RAW transport, השיטה הפשוטה מבוססת TCP ש-Reality דורשת; target ו-serverNames הם האתר שבדקתם בסעיף 4; privateKey הוא מפתח X25519 בצד השרת, לעולם לא ערך ה-Password; shortIds מפרט כל מזהה קצר שלקוחות רשאים להציג. כדי להוסיף משתמשים נוספים בהמשך, הוסיפו אובייקטים נוספים למערך users, לכל אחד UUID ותווית דוא"ל משלו, ולאחר מכן הפעילו מחדש את השירות.
מאז גרסה 26.3.27 של Xray, אפליקציית Reality נכנסת ללא שדה minClientVer מפורש אוכפת ברירת מחדל של גרסת הליבה של השרת עצמו - אפליקציות לקוח ישנות יותר (גרסה מיושנת של v2rayN, v2rayNG או Streisand המאגדת ליבת Xray ישנה יותר) מועברות בשקט לדף הגיבוי של היעד במקום להתחבר, ללא שגיאה בלקוח וללא שום שגיאה ברורה ביומן השרת. אם לקוח שעבד בעבר פתאום פוחת זמן לאחר עדכון, נסו תחילה לעדכן את אפליקציית הלקוח עצמה; אם זה לא אפשרי, הוסיפו "minClientVer": "25.9.11" (או בסיס ישן יותר) בתוך realitySettings, במחיר של הפיכת טביעת האצבע TLS של הלקוח הישן הזה לפחות עקבית עם דפדפן מודרני.
אימות והפעלה מחדש
בדוק את התצורה לפני הפעלה מחדש של השירות החי - פעולה זו תופסת שגיאות הקלדה ושדות שאינם נתמכים ב-JSON לפני שהם מורידים את ה-proxy:
/usr/local/bin/xray run -test -c /usr/local/etc/xray/config.json
הפעלת השירות והפעלת הפעלה אוטומטית
הפעל מחדש את Xray עם התצורה החדשה והפעל אותו אוטומטית לאחר אתחול מחדש:
systemctl enable --now xray
systemctl restart xray
systemctl status xray --no-pager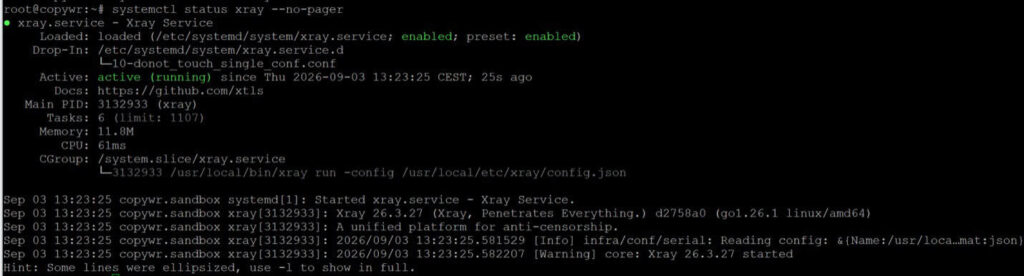
הסטטוס אמור להראות פעיל (פועל). ודא שמשהו אכן מאזין בפורט 443:
ss -lntp | grep ':443'
אם Xray לא מצליח להתחיל, הדרך המהירה ביותר לראות מדוע היא יומן systemd (לרקע על קריאת יומני לינוקס באופן כללי, ראו כיצד לקרוא יומני לינוקס והיכן למצוא אותם ):
journalctl -u xray -n 50 --no-pagerבניית קישור חיבור הלקוח
לקוחות Xray מייבאים קישור שיתוף יחיד מסוג vless:// במקום קובץ הגדרות. בנו אותו מהערכים שנוצרו בסעיף 4 (פורמט השיתוף של אפליקציות הלקוח עדיין משתמש בשם הישן type=tcp עבור ההובלה, למרות ששדה ה-JSON עצמו נקרא כעת method):
YOUR-UUID — מ-uuid של רנטגן (לדוגמה, a1b2c3d4-e5f6-7890-abcd-ef1234567890)
YOUR-PASSWORD-PUBLIC-KEY — זוהי הסיסמה מ-xray x25519 (לא המפתח הפרטי!)
YOUR-SHORT-ID — מתוך openssl rand -hex 8 (לדוגמה, a1b2c3d4e5f67890)
your_IP — (כתובת ה-IP של השרת שלך)
SNI — www.microsoft.com (או היעד שלך)
vless://YOUR-UUID-HERE@your_IP:443?encryption=none&security=reality&sni=www.microsoft.com&fp=chrome&pbk=YOUR-PASSWORD-PUBLIC-KEY&sid=YOUR-SHORT-ID&type=tcp&flow=xtls-rprx-vision#My-Xray-Serverקישור לדוגמה:
vless://a1b2c3d4-e5f6-7890-abcd-ef1234567890@your_IP:443?encryption=none&security=reality&sni=www.microsoft.com&fp=chrome&pbk=xyz_public_key_here&sid=a1b2c3d4e5f67890&type=tcp&flow=xtls-rprx-vision#My-Xray-Serverpbk הוא ערך הסיסמה מ-xray x25519 (המפתח הציבורי, לעולם לא המפתח הפרטי), sni תואם לשם המארח של היעד, והטקסט שאחרי # הוא רק תווית תצוגה שניתן לשנות את שמה בחופשיות בכל לקוח.
הפכו אותו לקוד QR כדי שלקוחות ניידים יוכלו לסרוק אותו ישירות:
qrencode -o ~/vless-client.png "vless://YOUR-UUID@your_IP:443?encryption=none&security=reality&sni=www.microsoft.com&fp=chrome&pbk=YOUR-PASSWORD-PUBLIC-KEY&sid=YOUR-SHORT-ID&type=tcp&flow=xtls-rprx-vision#My-Xray-Server"או להדפיס אותו ישירות לטרמינל מבלי לשמור קובץ:
qrencode -t ansiutf8 "vless://YOUR-UUID@your_IP:443?encryption=none&security=reality&sni=www.microsoft.com&fp=chrome&pbk=YOUR-PASSWORD-PUBLIC-KEY&sid=YOUR-SHORT-ID&type=tcp&flow=xtls-rprx-vision#My-Xray-Server"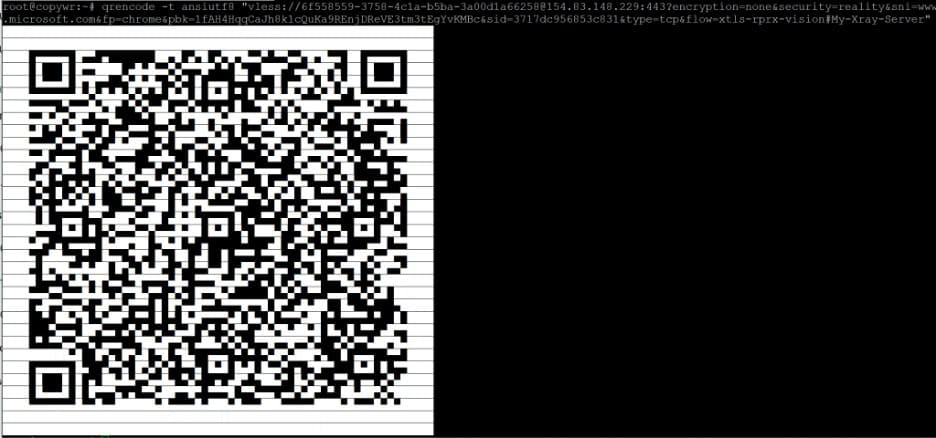
העתיקו את קובץ ה-PNG למחשב שלכם באמצעות scp, הפעילו אותו מהטרמינל של המחשב (או PowerShell ב-Windows), לא מהשרת:
scp root@your_IP:~/vless-client.png .התחברות מ-Windows
כל מה שמופיע בסעיף זה קורה במחשב Windows שלך, לא דרך SSH - הלקוח צריך לרוץ על המכשיר שישתמש בפועל בפרוקסי.
התקנת v2rayN
הורידו את קובץ ה-.zip של Windows 64-bit (בנייה עצמאית אינה זקוקה לזמן ריצה נפרד של .NET נכון לגרסאות v2rayN האחרונות), חלצו אותה מכל מקום והפעילו את v2rayN.exe.
ייבא את השרת
העתיקו את הקישור vless:// שנבנה בסעיף 7 ללוח שלכם (או העתיקו את קובץ ה-PNG של ה-QR באמצעות scp ופתחו אותו), לאחר מכן ב-v2rayN בחרו באפשרות Servers ולאחר מכן ייבא כתובת URL בכמות גדולה מהלוח (או סרוק את קוד ה-QR באמצעות הסורק המובנה). פרופיל השרת החדש מופיע ברשימה עם התווית שהגדרתם אחרי הסימן #.
לחצו לחיצה ימנית על הפרופיל ובחרו אותו כפעיל, לאחר מכן הפעילו את פרוקסי המערכת (או מצב TUN, לניתוב כל המכונה) מסרגל הכלים של החלון הראשי.
התחברות מאנדרואיד
הכל כאן קורה במכשיר האנדרואיד שלך, לא דרך SSH.
התקנת v2rayNG
v2rayNG הוא המקבילה של v2rayN באנדרואיד, מאותו מתחזק, והוא לקוח ה-Xray הנפוץ ביותר באנדרואיד. ניתן להתקין אותו מ-Google Play, או להוריד את ה-APK ישירות מדף הגרסאות של הפרויקט אם Play אינו זמין באזור שלך:
ייבא את השרת
פתחו את v2rayNG, הקישו על כפתור ה-+ בפינה הימנית העליונה ובחרו "ייבוא תצורה מהלוח" לאחר העתקת הקישור vless://, או סרוק את קוד ה-QR וכוון את המצלמה אל קובץ ה-PNG שנוצר בסעיף 7. הקישו על הפרופיל המיובא כדי לבחור אותו, לאחר מכן הקישו על כפתור החיבור העגול בתחתית. אנדרואיד יבקש הרשאת VPN בפעם הראשונה - אשרו זאת כדי להקים את המנהרה.
התחברות מ-iOS
הכל כאן קורה באייפון או באייפד שלך, לא דרך SSH. ההנחיות של App Store של אפל אומרות שלקוחות Xray/VLESS ב-iOS הם בדרך כלל אפליקציות חינמיות אך לעיתים בתשלום, עצמאיות ולא תכונה משולבת במערכת.
התקנת לקוח תואם Reality
Streisand הוא תוכנת קוד פתוח חינמית התומכת ב-VLESS עם Reality, לצד מספר פרוטוקולים אחרים. חפשו אותה ב-App Store, או פתחו קישור זה.
קטלוגים של App Store משתנים בהתאם לחנות/אזור ויכולים להשתנות עם הזמן; אם Streisand אינה גלויה בחנות שלך, חלופות עם תמיכה ב-VLESS+Reality כוללות את Happ, V2Box ו-V2rayTun - חפש ב-App Store את הקטלוג הזמין לחשבונך.
ייבא את השרת
העתיקו את הקישור vless:// ללוח, פתחו את הלקוח והשתמשו באפשרות הוספה מהלוח (או אפשרות "ייבוא" מקבילה), או סרקו את קוד ה-QR מסעיף 7 באמצעות הסורק המובנה של הלקוח. הפעילו את הפרופיל החדש; iOS יבקש הרשאה להגדרת VPN בפעם הראשונה, אותה תצטרכו לאשר באמצעות Face ID, Touch ID או קוד הגישה שלכם.
אימות החיבור
לאחר שהמנהרה פעילה מסעיפים 8, 9 או 10, חזרו למכשיר שלכם (לא לסשן ה-SSH) ופתחו כל בודק "מהי כתובת ה-IP שלי" בדפדפן - הכתובת המוצגת צריכה להתאים לכתובת ה-IP של ה-VPS שלכם.
כדי לאמת מצד השרת, בדוק את יומן systemd עבור פעילות חיבור ואשר הפעלת TCP קיימת בפורט 443:
journalctl -u xray -n 50 --no-pager
ss -tnp | grep ':443'
ברמת הרישום "אזהרה" המוגדרת כברירת מחדל, Xray לא מדפיס הרבה על חיבורים בודדים; אם אתה צריך לראות פרטים נוספים בזמן פתרון בעיות, הגדר זמנית "loglevel": "info" ב- config.json והפעל מחדש את השירות, לאחר מכן החזיר אותו לאזהרה ברגע שהכל עובד.
התייחסות:
|
שדה |
ערך |
|
כתובת |
כתובת ה-IP הציבורית של ה-VPS שלך |
|
נָמָל |
443 (אותו נמל שנפתח בסעיף 2) |
|
UUID / מזהה |
YOUR-UUID-HERE — נוצר בסעיף 4 עם uuid רנטגן |
|
זרימה |
xtls-rprx-vision — חייב להתאים משני הצדדים |
|
אבטחה |
מציאות |
|
SNI / שם שרת |
שם המארח שנבדק בסעיף 4, לדוגמה www.microsoft.com |
|
טביעת אצבע (fp) |
כרום - טביעת אצבע נתמכת של uTLS; יש להגדיר אותה בלקוח |
|
מפתח ציבורי / pbk |
ערך הסיסמה מ-xray x25519 — לעולם לא המפתח הפרטי |
|
תעודת זהות / צד קצר |
נוצר באמצעות openssl rand -hex 8; חייב להתאים לערך ב-shortIds |
סיכום
ביצוע מדריך זה משאיר את ה-VPS שלכם מפעיל שרת Xray VLESS+Reality משלו, במסווה של תעבורת HTTPS רגילה לאתר אמיתי, ללא דומיין וללא תעודה לתחזוקה. השירות פועל כיחידת systemd xray ושורד אתחול מחדש ללא כל פעולה מצידכם.
הוסף לקוחות חדשים בכל עת על ידי הוספת אובייקט נוסף למערך המשתמשים ב- config.json עם UUID חדש מ- xray uuid ותווית דוא"ל ייחודית, לאחר מכן הפעלה מחדש של השירות ( systemctl restart xray ) ובניית קישור שיתוף משלו למשתמש מסעיף 7. UUID נפרדים לכל אדם או מכשיר מאפשרים לבטל אחד מבלי להפריע לאף אחד אחר.
כמה הרגלים שכדאי לשמור עליהם לאחר שהשרת פועל:
- יש לשמור על עדכון תקנות של Xray. יש להפעיל מחדש את סקריפט ההתקנה מסעיף 3 מעת לעת - הוא משדרג התקנה קיימת - ולעדכן גם את אפליקציות הלקוח, בהתחשב בהתנהגות minClientVer שצוינה בסעיף 5.
- גבה את config.json במקום פרטי מחוץ לשרת. הוא מכיל את המפתח הפרטי של Reality בשרת ואת ה-UUID של כל לקוח; אובדן שלו פירושו יצירת אישורים מחדש עבור כל מכשיר.
- בטל מכשירים שאבדו באופן מיידי. הסר את הערך המתאים ממערך המשתמשים ב- config.json והפעל מחדש את השירות.
אם החיבור לא מתחבר, בדוק לפי הסדר:
- סטטוס השירות (systemctl status xray --no-pager) והיומן (journalctl -u xray -n 50 --no-pager)
- כללי חומת האש (מצב ufw - פורט 443/tcp חייב להיות פתוח)
- שפורט 443 אינו מחויב כבר לשירות אחר (ss -lntp | grep ':443' אמור להראות רק רנטגן)
- ש-UUID, מפתח ציבורי, מזהה קצר, SNI וזרימה בלקוח יתאימו בדיוק ל-config.json - תו יחיד שאינו תואם נכשל בלחיצת היד בשקט.
- מטרת המציאות עצמה, עם פינג של רנטגן TLS :443, למקרה שהאתר שינה את תצורת ה-TLS שלו
השוואה בין Xray לאפשרויות אחרות? עיין במדריך פריסת שרת AmneziaWG ובמדריך כיצד להגדיר Wireguard VPN בשרת שלך עבור חלופות מבוססות WireGuard, או בהגדרת Hysteria2 ו-TUIC עבור שני פרוטוקולים אחרים עמידים לצנזורה שנבנו עבור רשתות עם אובדן נתונים או רשתות מסוננות בכבדות. אם אתה זקוק רק לפרוקסי פשוט במקום הגדרת מנהור מלאה, תצורת 3proxy ב-CentOS/ArchLinux היא חלופה קלה בהרבה, והגדרת שרת ה-VPN הישנה יותר ב-Linux: PPTP או OpenVPN? מכסה פרוטוקולים שקל יותר להגדיר אך קלים בהרבה ל-DPI לאתר ולחסום. עבור הקשחת שרת כללית לאחר שהפרוקסי פעיל, ראה משתמשי לינוקס: ניהול והרשאות.
