


تعداد فزایندهای از مردم به جای تکیه بر سرویسهای پولی و آماده، VPN مخصوص به خود را اجرا میکنند: این سرویس ارزانتر است، برای حفظ حریم خصوصی بهتر است و کنترل کامل سرور را به شما میدهد. یکی از موثرترین گزینهها برای مناطقی که مسدودسازی شبکه در آنها شدید است، AmneziaWG است، پروتکلی که توسط پروژه Amnezia بر پایه WireGuard توسعه داده شده است.
WireGuard کلاسیک سریع و قابل اعتماد است، اما ساختار بسته ثابت و یک handshake قابل پیشبینی دارد که سیستمهای DPI (بازرسی عمیق بستهها) میتوانند آن را به طور قابل اعتمادی شناسایی و مسدود کنند. AmneziaWG این مشکل را حل میکند: بستههای ناخواسته را به اتصال معمولی WireGuard اضافه میکند، هدرها را تصادفی میکند و اندازه فیلدهای handshake را تغییر میدهد - بنابراین امضای مشخصه WireGuard ناپدید میشود و ترافیک دیگر از ترافیک معمولی UDP متمایز نمیشود.
آیا از قبل یک تونل کلاسیک را اجرا میکنید و از خود میپرسید که آیا ارزش تغییر دارد؟ این را با یک پیکربندی ساده OpenVPN/PPTP در راهاندازی سرور VPN در لینوکس مقایسه کنید: PPTP یا OpenVPN؟ یا با WireGuard معمولی (بدون ابهام) در نحوه راهاندازی Wireguard VPN روی سرور خود مقایسه کنید.
این راهنما یک سرور AmneziaWG را به صورت دستی و بدون Docker یا پنل وب راهاندازی میکند - کوچکترین فضای ممکن روی خود VPS، که کاملاً از خط فرمان پیکربندی شده است. این سبکترین گزینه است و روی یک VPS ارزان قیمت به خوبی کار میکند، زیرا به رابط کاربری گرافیکی، پایگاه داده و پروکسی معکوس نیاز ندارد. سرور نمونه زیر از یک آدرس IP جایگزین استفاده میکند - آن را با آدرس VPS خود در هر کجا که ظاهر میشود جایگزین کنید.
آنچه نیاز دارید: یک VPS با سیستم عامل Ubuntu 22.04/24.04 یا Debian 11/12، دسترسی روت و آدرس IP VPS شما. نام دامنه لازم نیست - AmneziaWG از گواهینامهها استفاده نمیکند، بنابراین چیزی برای تمدید وجود ندارد و چیزی برای DPI وجود ندارد که به عنوان یک TLS handshake علامتگذاری شود.
هنوز سرور ندارید؟ به بخش نحوه سفارش سرور مراجعه کنید.
اتصال به سرور
ویندوز (Putty)
PuTTY را باز کنید، آدرس IP سرور مجازی خود را در قسمت Host Name وارد کنید، پورت را روی ۲۲ تنظیم کنید و با استفاده از رمز عبوری که ارائه دهنده VPS برای شما ایمیل کرده است، به عنوان root وارد شوید.
آدرس IP سرور: آدرس IP شما
ورود به عنوان: root
رمز عبور: رمز عبور شما
۱. PuTTY را باز کنید، آدرس IP سرور مجازی خود را در قسمت Host Name وارد کنید.
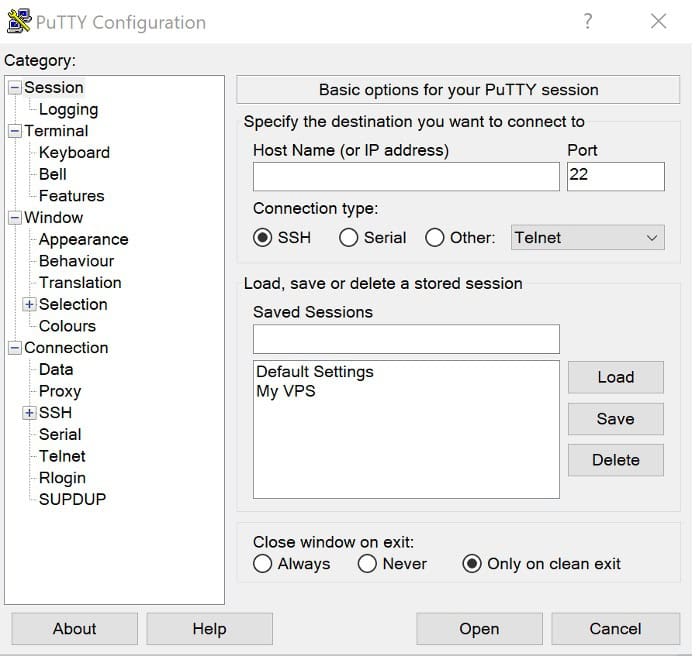
۲. پورت را روی ۲۲ تنظیم کنید.
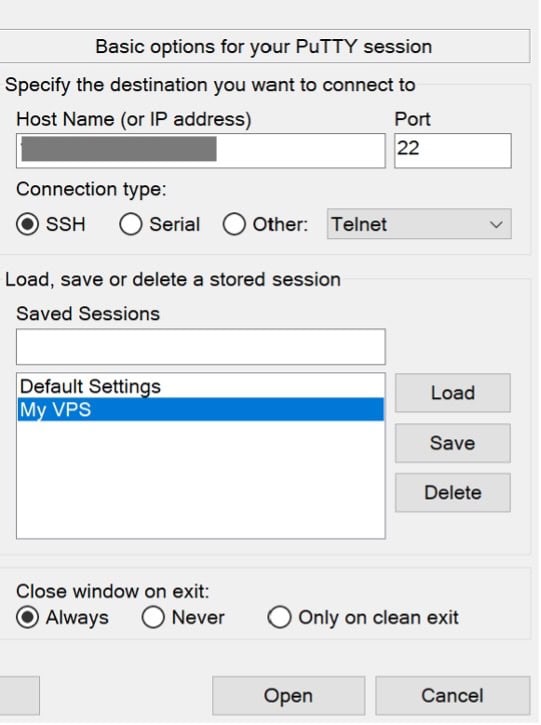
۳. با دسترسی root وارد سیستم شوید.
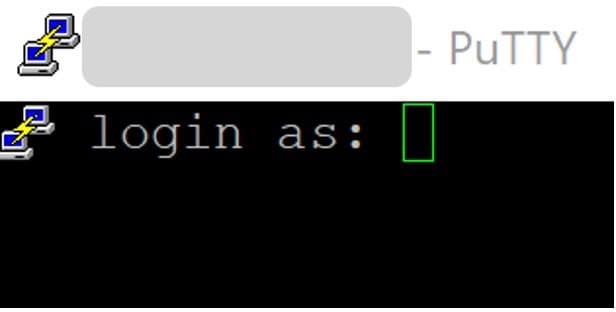
۴. استفاده از رمز عبوری که ارائه دهنده VPS برای شما ایمیل کرده است.

نتیجه باید به شکل زیر باشد:

برای آشنایی بیشتر با نحوه اتصال از طریق PuTTY/SSH، به نحوه اتصال به سرور لینوکس از طریق SSH مراجعه کنید.
لینوکس / macOS (ترمینال)
ssh root@YOUR_SERVER_IPتمام دستورات زیر روی سرور، در همین جلسه SSH اجرا میشوند - که بخشهای ۲ تا ۵، به علاوه بررسیهای سمت سرور در بخش ۹ را پوشش میدهد. بخشهای ۶ تا ۸ (نصب و پیکربندی کلاینت VPN) در دستگاه ویندوز/مک/لینوکس خودتان اجرا میشوند، زیرا این دستگاهی است که VPN باید روی آن اجرا شود؛ هر یک از این بخشها به صراحت بیان میکنند که کدام خطوط، در صورت وجود، هنوز به سرور متصل هستند.
آماده سازی سرور
به روز رسانی سیستم
قبل از نصب هر چیزی، لیست بستهها را بهروزرسانی کنید و بستههای نصبشده را ارتقا دهید:
apt update -y && apt upgrade -yاگر این کار هسته را ارتقا میدهد، قبل از ساخت ماژول هسته AmneziaWG در بخش ۳، سیستم را مجدداً راهاندازی کنید، در غیر این صورت ممکن است DKMS بر اساس هدرهای هسته اشتباه ساخته شود و ماژول بارگیری نشود. (برای آشنایی با apt و نحوه کار مدیران بسته لینوکس، به مدیران بسته لینوکس مراجعه کنید .) با موارد زیر مشورت کنید:
cat /var/run/reboot-required

فعال کردن انتقال IP
این تنظیم به سرور اجازه میدهد بستههای کلاینتها را به اینترنت ارسال کند - بدون آن، تونل باز میشود اما هیچ ترافیکی از آن عبور نمیکند.
echo "net.ipv4.ip_forward = 1" > /etc/sysctl.d/00-amnezia.conf
sysctl --system
دستور اول یک فایل پیکربندی اختصاصی ایجاد میکند؛ دستور دوم آن را بدون راهاندازی مجدد سرور اعمال میکند.

پیکربندی فایروال (UFW)
برای اطلاعات بیشتر در مورد قوانین UFW، به پیکربندی فایروال در لینوکس مراجعه کنید.
دو پورت مورد نیاز خود را باز کنید: ۲۲/tcp برای SSH (اگر این قانون را نادیده بگیرید، خطر از دست دادن دسترسی به سرور را خواهید داشت) و ۴۲۶۶۶/udp، پورتی که AmneziaWG روی آن گوش خواهد داد.
apt install ufw -y
ufw allow 22/tcp
ufw allow 42666/udp
ufw --force enable
ufw status
هر دو قانون باید در خروجی وضعیت ufw به صورت ALLOW نمایش داده شوند.

نصب AmneziaWG
دبیان مستقیماً از PPA های به سبک اوبونتو پشتیبانی نمیکند، بنابراین مخزن باید به صورت دستی اضافه شود و نیازی به استفاده از add-apt-repository نیست. این روش در اوبونتو نیز به همین صورت است.
مخزن را به صورت دستی اضافه کنید
echo "deb [arch=amd64] https://ppa.launchpadcontent.net/amnezia/ppa/ubuntu jammy main" > /etc/apt/sources.list.d/amnezia.listکلید امضای GPG را اضافه کنید
به جای دستور منسوخشدهی apt-key، از یک فایل keyring استفاده کنید و کلید امضای واقعی PPA (fingerprint 75C9DD72C799870E310542E24166F2C257290828) را دریافت کنید:
apt install -y gnupg2
gpg --keyserver keyserver.ubuntu.com --recv-keys 57290828
gpg --export 57290828 | tee /usr/share/keyrings/amnezia.gpg > /dev/null
echo "deb [arch=amd64 signed-by=/usr/share/keyrings/amnezia.gpg] https://ppa.launchpadcontent.net/amnezia/ppa/ubuntu jammy main" > /etc/apt/sources.list.d/amnezia.listبهروزرسانی و نصب
apt update
apt install -y amneziawg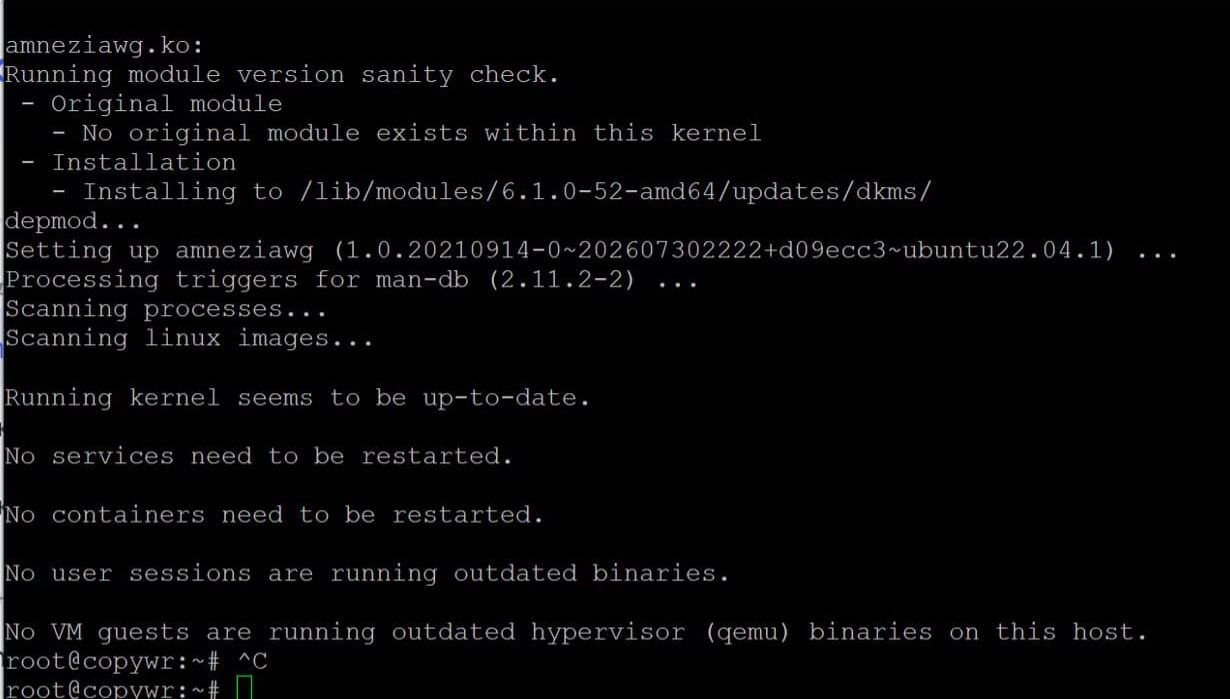
ماژول بارگذاری شده را تأیید کنید
modprobe amneziawg
lsmod | grep amnezia
ایجاد پیکربندی سرور و کلاینت
نصب ابزارهای کمکی
وابستگی qrcode را نصب کنید، سپس یک دایرکتوری کاری اختصاصی ایجاد کنید و اسکریپت تولیدکننده پیکربندی انجمن را در آن دانلود کنید:
apt install -y python3-qrcode
mkdir -p ~/awg && cd ~/awg
wget -O awgcfg.py \
  https://gist.githubusercontent.com/remittor/8c3d9ff293b2ba4b13c367cc1a69f9eb/raw/awgcfg.py
اگر python3-qrcode در مخازن توزیع شما موجود نیست، از دستور pip3 install qrcode --break-system-packages استفاده کنید (این پرچم در Debian 12+/Ubuntu 24.04 که به طور پیشفرض نصبهای مدیریت نشده pip را مسدود میکنند، الزامی است). هر دو نصب را اجرا نکنید - یکی را انتخاب کنید.
پیکربندی سرور را ایجاد کنید
فایل /etc/amnezia/amneziawg/awg0.conf را ایجاد کنید. میتوانید زیرشبکه داخلی تونل و پورت UDP را به صورت پیشفرض رها کنید یا خودتان تنظیم کنید:
python3 awgcfg.py --make /etc/amnezia/amneziawg/awg0.conf \
  -i 10.10.8.1/24 -p 42666
آپشن -i آدرس و ماسک شبکه داخلی تونل را تنظیم میکند؛ آپشن -p پورت UDP سرور را تنظیم میکند (همان پورتی که در مرحله ۲.۳ باز شد).

ایجاد الگوی پیکربندی کلاینت
python3 awgcfg.py --createاین یک الگو را در همان پوشهای که پیکربندیهای کلاینتهای مجزا از آن ساخته میشوند، ذخیره میکند - این الگو از قبل شامل کلید عمومی سرور، آدرس IP آن و پارامترهای مبهمسازی (Jc، Jmin، Jmax، S1، S2، H1-H4) است که AmneziaWG را از WireGuard ساده متمایز میکند.

افزودن مشتریان
برای هر دستگاه یک ورودی ایجاد کنید - نام میتواند هر چیزی باشد، مثلاً نام دستگاه:
python3 awgcfg.py -a "laptop"
python3 awgcfg.py -a "phone"
ایجاد فایلهای کلاینت و کدهای QR
python3 awgcfg.py -c -qپوشه ~/awg اکنون شامل فایلهایی مانند laptop.conf و phone.conf و همچنین کدهای QR PNG منطبق خواهد بود که میتوانید مستقیماً آنها را در یک برنامه تلفن همراه اسکن کنید.

پوشه ~/awg اکنون شامل فایلهایی مانند laptop.conf و phone.conf و همچنین کدهای QR PNG منطبق خواهد بود که میتوانید مستقیماً آنها را در یک برنامه تلفن همراه اسکن کنید.
شروع سرویس و فعال کردن شروع خودکار
رابط کاربری awg0 را اجرا کنید و آن را طوری فعال کنید که پس از راهاندازی مجدد سیستم، بهطور خودکار شروع به کار کند:
systemctl enable --now awg-quick@awg0
systemctl restart [email protected]
systemctl status [email protected]
وضعیت باید فعال (خروج) را نشان دهد و دستگاه در هنگام بوت فعال باشد. اگر کنسول به نظر میرسد که "قطع شده" است و گزارشها را نشان میدهد، Q را برای خروج فشار دهید.

لیست همتایان فعال و ترافیک هر همتا را با استفاده از دستور زیر بررسی کنید:
awg show
اتصال از ویندوز
همه چیز در این بخش روی رایانه ویندوزی شما اتفاق میافتد، نه از طریق SSH - کلاینت VPN باید روی دستگاهی که واقعاً از تونل استفاده خواهد کرد نصب شود. تنها مرحلهای که به سرور مربوط میشود، دانلود scp در نسخه ۶.۲ است و حتی آن دستور هم روی رایانه شما تایپ میشود و فایلی را که سرور قبلاً در بخش ۴ تولید کرده است، دریافت میکند.
کلاینت را نصب کنید
AmneziaWG یک برنامه اختصاصی ویندوز دارد - رابط کاربری آن مشابه کلاینت استاندارد WireGuard است اما پارامترهای مبهمسازی را درک میکند. نصبکننده را از مخزن رسمی پروژه دانلود کنید:
https://github.com/amnezia-vpn/amneziawg-windows-client/releases
لینک بالا صفحهی انتشار نسخههای کلاینت ویندوز است - آخرین فایل .msi/.exe را از آنجا دانلود کنید. این صفحهای است که باید در مرورگر خود باز کنید، نه دستوری که باید در ترمینال پیست کنید.
نصبکننده را اجرا کنید و مراحل راهاندازی را گام به گام طی کنید؛ نیازی به تغییر پیشفرضها نیست.
پیکربندی را وارد کنید
فایل پیکربندی کلاینت را از سرور به رایانه خود کپی کنید - سادهترین راه scp است، آن را در PowerShell روی رایانه خود اجرا کنید، نه روی سرور:
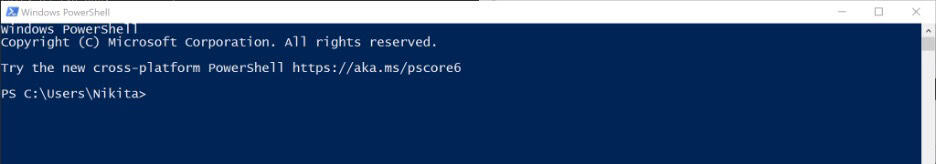
scp root@YOUR_SERVER_IP:~/awg/laptop.conf .در برنامه AmneziaWG، روی «وارد کردن تونل(ها) از فایل» کلیک کنید، فایل laptop.conf را انتخاب کنید و دکمه کنار تونل جدید را فعال کنید.
اتصال از macOS
دو گزینه پشتیبانی شده وجود دارد:
- AmneziaWG (فروشگاه برنامه مک): یک کلاینت سبک، که روی macOS 12 و بالاتر کار میکند. عبارت "AmneziaWG" را در فروشگاه برنامه جستجو کنید، آن را نصب کنید، سپس از "Import tunnel(s) from file" استفاده کنید و فایل .conf خود را انتخاب کنید - همان گردش کار کلاینت ویندوز.
- AmneziaVPN (نسخه کامل، macOS 14+): اگر ترجیح میدهید از برنامه کامل Amnezia به جای کلاینت سبک AmneziaWG استفاده کنید، فایل .pkg را از github.com/amnezia-vpn/amnezia-client/releases/latest دانلود کنید.
در صورت نیاز، ابتدا پیکربندی کلاینت را کپی کنید، همانند مرحله ۶.۲:
scp root@YOUR_SERVER_IP:~/awg/laptop.conf .اتصال از لینوکس
در یک کامپیوتر رومیزی یا لپتاپ لینوکس، دو گزینه دارید:
- رابط کاربری گرافیکی: کلاینت دسکتاپ AmneziaVPN را از github.com/amnezia-vpn/amnezia-client/releases نصب کنید، سپس فایل .conf را به همان روشی که در Windows/macOS اجرا میکنید، وارد کنید.
- رابط خط فرمان (CLI)، با استفاده از همان ابزارهای amneziawg که در سرور استفاده میشوند (awg / awg-quick):
apt install -y amneziawg
cp laptop.conf /etc/amnezia/amneziawg/awg0.conf
awg-quick up awg0
برای قطع ارتباط این کد را اجرا کنید.
awg-quick down awg0 برای فعال کردن خودکار تونل در هنگام ورود، آن را به عنوان یک سرویس فعال کنید:
systemctl enable --now awg-quick@awg0تایید اتصال
با فعال بودن تونل از بخشهای ۶، ۷ یا ۸، به دستگاه خودتان (نه جلسه SSH) برگردید و هر بررسیکننده «what’s my IP» را در مرورگر باز کنید - آدرس نشان داده شده باید با آدرس IP سرور مجازی شما مطابقت داشته باشد. برای تأیید از داخل جلسه SSH، دستور awg show را روی سرور اجرا کنید و تأیید کنید که طرف مقابل کلاینت، handshake اخیر و ترافیک غیر صفر را نشان میدهد.
مرجع:
|
میدان |
مقدار |
|
دفتر مرکزی و نشانی قانونی: |
YOUR_TUNNEL_IP (آدرس کلاینت داخل تونل، مثلاً 10.10.8.2/32 - که به طور خودکار هنگام اضافه شدن کلاینت در مرحله 4.4 اختصاص داده شده است) |
|
نقطه پایانی |
YOUR_SERVER_IP:42666 (آدرس IP خارجی سرور و پورت UDP که کلاینت به آن متصل میشود.) |
|
DNS |
8.8.8.8 |
|
جی سی / جی مین / جی مکس |
تعداد و اندازه بستههای «ناخواسته» ارسالشده قبل از دستدهی - ممکن است بین سرور و کلاینت بدون قطع اتصال متفاوت باشد |
|
S1 / S2 |
اندازه فیلدهای padding مربوط به handshake - باید بایت به بایت بین سرور و هر کلاینت مطابقت داشته باشد |
|
H1 – H4 |
هدرهای نوع بسته که پروتکل را به عنوان ترافیک معمولی پنهان میکنند - همچنین باید دقیقاً مطابقت داشته باشند و باید از یکدیگر منحصر به فرد باشند |
فقط S1/S2 و H1-H4 باید در دو انتهای تونل یکسان باشند؛ Jc، Jmin و Jmax صرفاً مربوط به نحوهی پر کردن ترافیک ناخواستهی خروجی هر طرف هستند، بنابراین مقادیر کلاینت و سرور میتوانند به طور مشروع متفاوت باشند، همانطور که در مثال بالا اتفاق میافتد.
نتیجه
با دنبال کردن این راهنما، VPS شما سرور AmneziaWG مخصوص به خود را اجرا میکند: یک پروتکل سازگار با WireGuard با مبهمسازی ترافیک که تشخیص آن برای سیستمهای DPI از ترافیک UDP معمولی به طور قابل توجهی دشوارتر از WireGuard ساده است. این سرویس به عنوان واحد systemd با نام awg-quick@awg0 اجرا میشود و بدون هیچ اقدامی از جانب شما، از راهاندازی مجدد سرور جان سالم به در میبرد.
فایلهای .conf حاصل و کدهای QR در ~/awg نه تنها با کلاینت ویندوز کار میکنند، بلکه میتوانند به برنامههای AmneziaWG یا Amnezia برای اندروید، iOS، macOS و لینوکس و همچنین روترهای Keenetic و OpenWrt نیز وارد شوند.
با تکرار مراحل ۴.۴ تا ۴.۵ (python3 awgcfg.py -a "name" و سپس awgcfg.py -c -q) و راهاندازی مجدد رابط با دستور systemctl restart [email protected] ، میتوانید در هر زمانی کلاینتهای جدید اضافه کنید.
چند عادت که ارزش دارند پس از راهاندازی سرور رعایت شوند:
- سیستم را وصلهشده نگه دارید. دستور apt update -y && apt upgrade -y را به صورت دورهای دوباره اجرا کنید و پس از ارتقاء هسته، سیستم را مجدداً راهاندازی کنید تا DKMS ماژول amneziawg را برای هسته جدید بازسازی کند.
- از ~/awg نسخه پشتیبان تهیه کنید. این فایل کلید خصوصی هر کلاینت و جفت کلید خود سرور را در awg0.conf نگه میدارد؛ از دست دادن آن به معنای تولید مجدد پیکربندیها برای هر دستگاه است.
- دستگاههای از دست رفته را فوراً لغو کنید. بلوک [Peer] مربوطه را از /etc/amnezia/amneziawg/awg0.conf حذف کنید و systemctl restart را اجرا کنید. [ایمیل محافظت شده].
اگر اتصال برقرار نشد، به ترتیب موارد زیر را بررسی کنید:
- وضعیت سرویس (وضعیت systemctl) [ایمیل محافظت شده])
- قوانین فایروال (وضعیت ufw - پورت 42666/udp باید باز باشد)
- وضعیت ماژول/DKMS در صورتی که رابط کاربری حتی شروع به کار نکند (dkms status, lsmod | grep amnezia)
- لیست همتاهای فعال روی سرور (نمایش awg)
- پیکربندی کلاینت به آدرس IP سرور خارجی صحیح اشاره میکند.
مقایسه AmneziaWG با سایر گزینهها قبل از استفاده؟ به بخش راهاندازی سرور VPN در لینوکس: PPTP یا OpenVPN؟ و نحوه راهاندازی Wireguard VPN روی سرور خود مراجعه کنید . اگر فقط به یک پروکسی ساده به جای یک تونل کامل VPN نیاز دارید، پیکربندی 3proxy در CentOS/ArchLinux جایگزین سبکتری است. برای مقاومسازی عمومی سرور پس از راهاندازی VPN، به بخش کاربران لینوکس: مدیریت و مجوزها مراجعه کنید.
