


امروزه، فناوریهای VPN و پروکسی به طور فزایندهای مورد تقاضا هستند. کاربران از آنها برای دسترسی امن به اینترنت، دور زدن سانسور و محافظت در برابر تهدیدات خارجی استفاده میکنند. وقتی به چنین سروری متصل میشوید، تمام ترافیک شما از طریق یک تونل رمزگذاری شده عبور میکند و سرور به دروازه شما به شبکه تبدیل میشود.
پروتکلهای کلاسیک مانند OpenVPN یا WireGuard در شرایط پایدار عملکرد خوبی دارند، اما اغلب در اتصالات ضعیف با از دست دادن بستههای زیاد (شبکههای تلفن همراه، Wi-Fi عمومی، کشورهایی با سانسور شدید) دچار افت سرعت میشوند. اینجاست که پروتکلهای مدرن مانند Hysteria2 و TUIC وارد عمل میشوند. آنها بر پایه QUIC ساخته شدهاند و سرعت بالا، تأخیر کم و انسداد مؤثر ترافیک را مانند HTTPS معمولی (HTTP/3) ارائه میدهند.
Hysteria2 از الگوریتم "Brutal" استفاده میکند که به طور تهاجمی از پهنای باند موجود استفاده میکند. TUIC (نسخه ۵) با حداقل سربار، پشتیبانی عالی از UDP و برقراری اتصال 0-RTT مشخص میشود.
در این مقاله، نحوه راهاندازی سرور در اوبونتو/دبیان و اتصال از ویندوز را بررسی خواهیم کرد.
آنچه نیاز دارید: یک VPS با سیستم عامل Ubuntu 22.04/24.04 یا Debian 12، دسترسی روت و آدرس IP سرور. نیازی به دامنه نیست.
اتصال به سرور
ویندوز (PuTTY): PuTTY را باز کنید، YOUR_SERVER_IP را به عنوان میزبان و ۲۲ را به عنوان پورت وارد کنید و با رمز عبور ایمیل ارائه دهنده VPS خود به عنوان root وارد شوید.
لینوکس/مک او اس (ترمینال):
ssh root@YOUR_SERVER_IPتمام دستورات زیر در همین جلسه روی سرور اجرا میشوند.
آمادهسازی سرور (اوبونتو / دبیان)
فعال کردن انتقال IP
این به سرور اجازه میدهد تا بستههای کلاینت را به اینترنت ارسال کند.
nano /etc/sysctl.confیک رمز عبور وارد کنید یا ایجاد کنید (فقط از حروف و اعداد انگلیسی استفاده کنید، بدون فاصله).
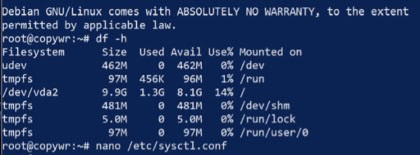
پیدا کنید و آن را از حالت کامنت خارج کنید (# را از ابتدا حذف کنید) یا خط زیر را اضافه کنید:
net.ipv4.ip_forward=1
فایل را ذخیره کنید (Ctrl+O، Enter) و خارج شوید (Ctrl+X). تغییرات را بدون راهاندازی مجدد اعمال کنید:
sysctl -pتنظیم NAT (با نقاب)
این تنظیم به کلاینتها اجازه میدهد تا از طریق سرور شما و با استفاده از آدرس IP آن به اینترنت دسترسی پیدا کنند.
نام رابط شبکه خارجی خود (همان که به اینترنت متصل است) را پیدا کنید:
ip link show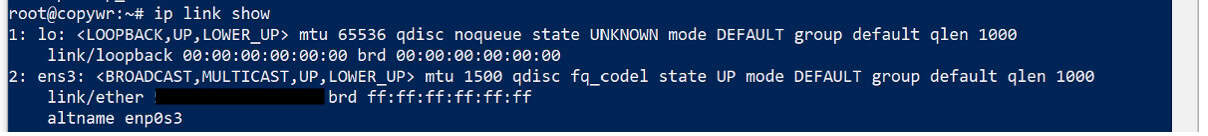
معمولاً این eth0، ens3 یا enp1s0 است. آن را کپی کنید یا به خاطر بسپارید، سپس قانون ماسکگذاری را به iptables اضافه کنید - eth0 را با نام رابط خود جایگزین کنید:
iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
ذخیره قوانین iptables
برای جلوگیری از ریست شدن قوانین پس از راهاندازی مجدد سرور، باید آنها را ذخیره کرد.
apt update
apt install iptables-persistent -y
netfilter-persistent save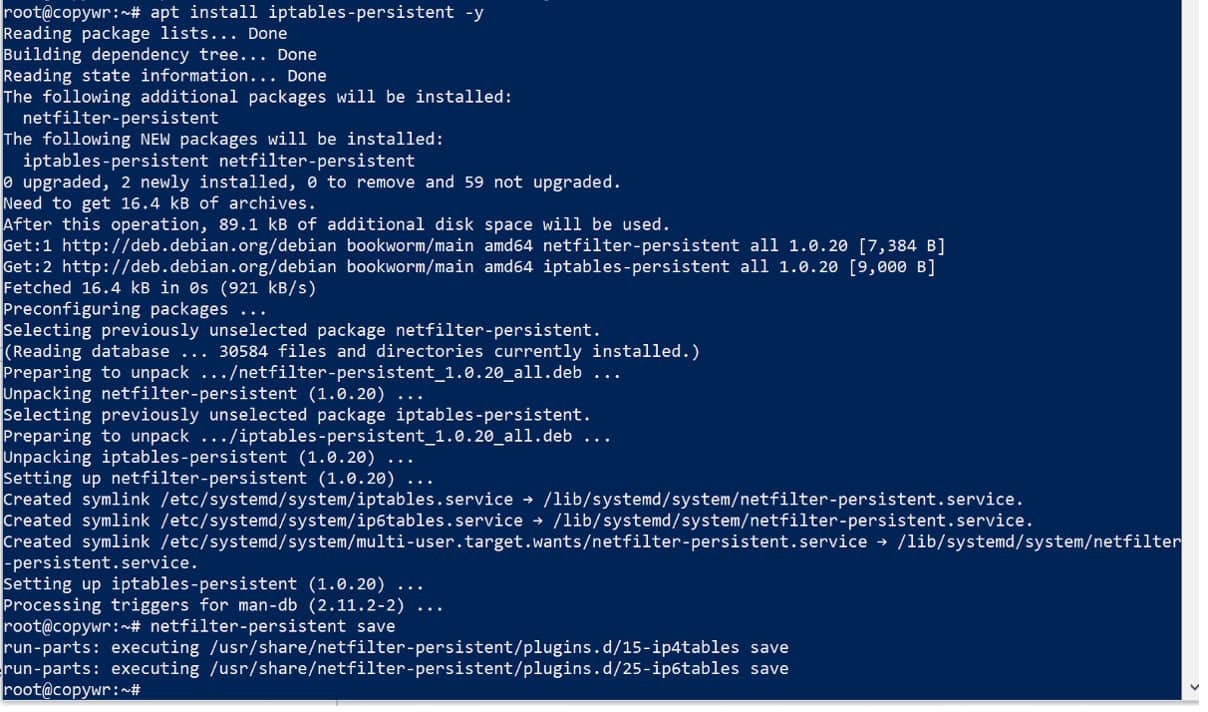
در حین نصب، ممکن است از شما خواسته شود قوانین فعلی IPv4/IPv6 را ذخیره کنید - هر دو بار "بله" را پاسخ دهید.
تنظیم فایروال (UFW)
ما تمام پورتهایی که فوراً به آنها نیاز داریم را باز میکنیم، بنابراین نیازی به بازگشت به این مرحله بعداً نیست: ۲۲ برای SSH (پرش از این مرحله شما را از سرور خارج میکند)، ۴۴۳/udp برای Hysteria2 و ۸۴۴۳/udp برای TUIC.
apt install ufw -y
ufw allow 22/tcp
ufw allow 443/udp
ufw allow 8443/udp
ufw --force enable
ufw status
خروجی ufw status باید هر سه قانون را به عنوان فعال فهرست کند.
هیستری۲
نصب سرور Hysteria2
chmod +x hysteria-linux-amd64
mv hysteria-linux-amd64 /usr/local/bin/hysteria
hysteria version
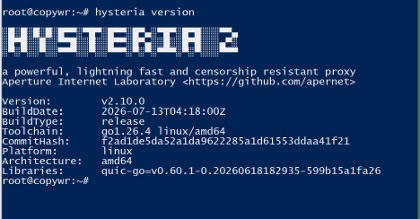
مطمئن شوید که خروجی نسخه بدون خطا نمایش داده میشود - این تأیید میکند که فایل باینری به درستی کار میکند.
ایجاد گواهی SSL خودامضا
ما برای محافظت از ترافیک بین رایانه شما و سرور به کلیدهای رمزگذاری خودمان نیاز داریم. از آنجایی که دامنهای نداریم، یک گواهی خودامضا با اعتبار ۳۶۵ روز ایجاد خواهیم کرد. به همین دلیل، بعداً باید گزینه «Skip Cert Verify» را در کلاینت فعال کنید.
mkdir -p /etc/hysteria
chmod 755 /etc/hysteria

openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /etc/hysteria/private.key \
  -out /etc/hysteria/cert.crt \
  -subj "/CN=YOUR_SERVER_IP"
ls -la /etc/hysteria/هر دو فایل cert.crt و private.key باید فهرست شده باشند.
ایجاد فایل پیکربندی
nano /etc/hysteria/config.yamlعبارت زیر را وارد کنید و به جای YOUR_PASSWORD رمز عبور خودتان را قرار دهید (فقط حروف و اعداد انگلیسی، بدون فاصله):
listen: :443

tls:
  cert: /etc/hysteria/cert.crt
  key: /etc/hysteria/private.key

auth:
  type: password
  password: "YOUR_PASSWORD"

masquerade:
  type: proxy
  proxy:
    url: https://cloudflare.com
    rewriteHost: true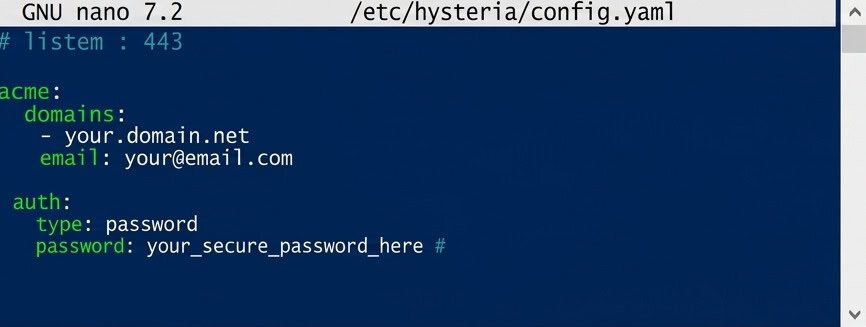
بلاک ماسکِرید باعث میشود اگر کسی آدرس IP سرور را در مرورگر باز کند، آن را مانند یک وبسایت معمولی ببیند، به جای اینکه نشانههایی از یک پروکسی را نشان دهد.
ذخیره کنید (Ctrl+O، Enter) و خارج شوید (Ctrl+X).
تنظیم شروع خودکار
nano /etc/systemd/system/hysteria.service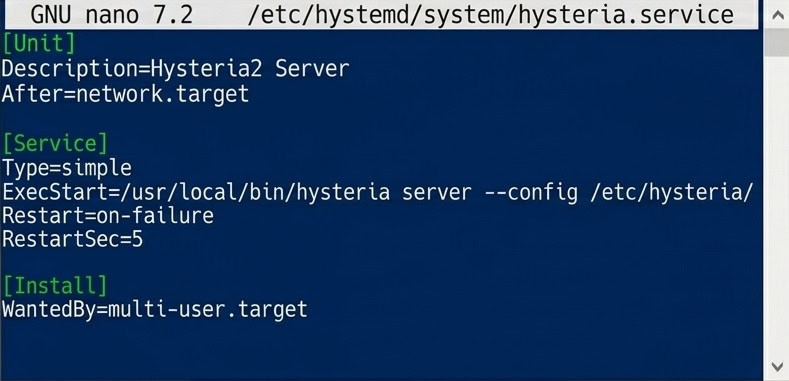
فایل واحد systemd برای شروع خودکار Hysteria2.
[Unit]
Description=Hysteria2 Server
After=network.target

[Service]
Type=simple
ExecStart=/usr/local/bin/hysteria server --config /etc/hysteria/config.yaml
Restart=on-failure
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now hysteria.service
systemctl status hysteria.service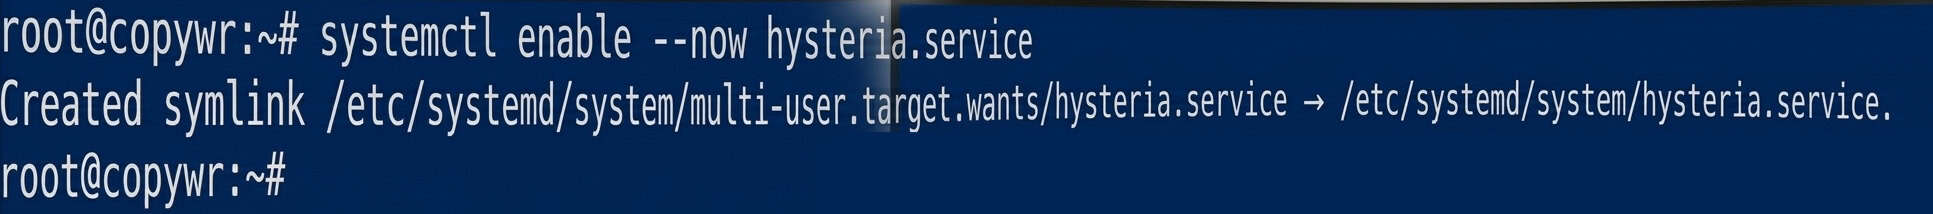
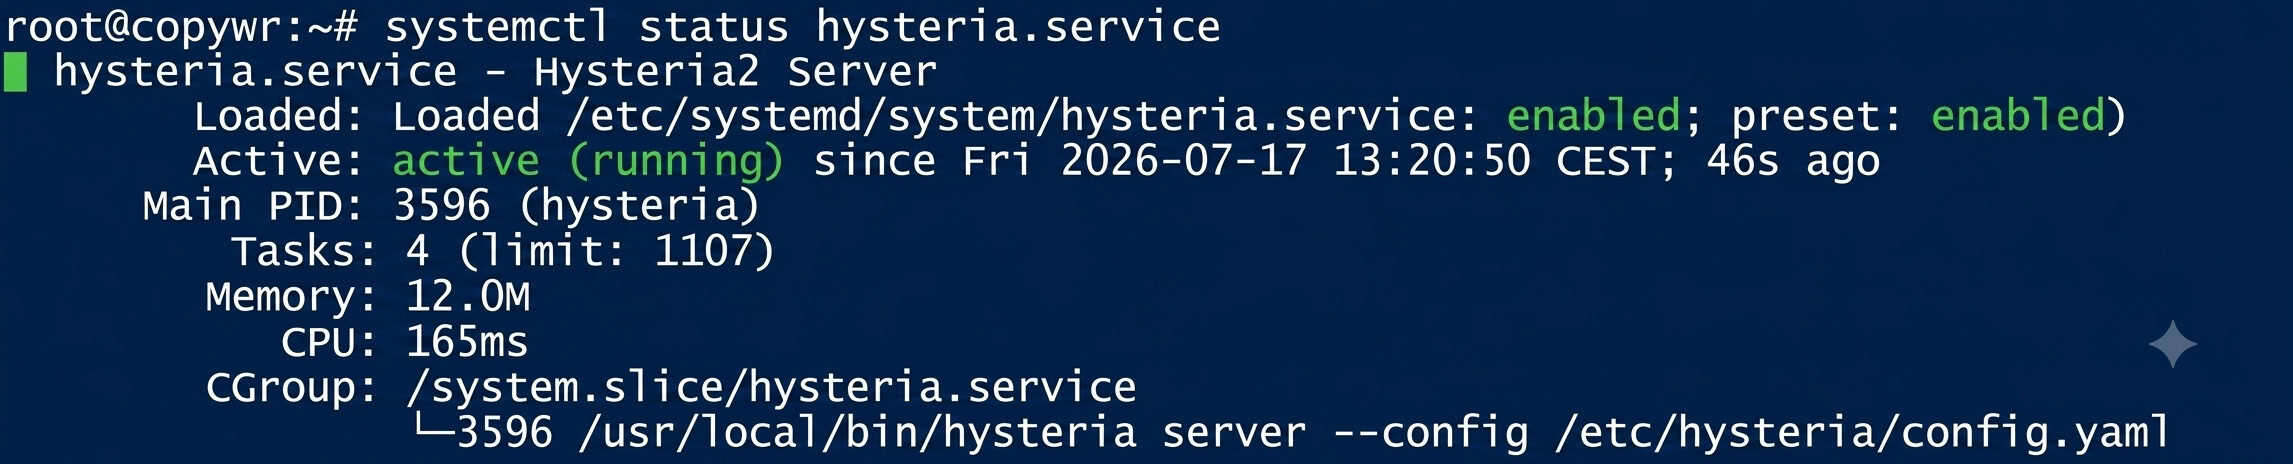
وضعیت باید فعال (در حال اجرا) را نشان دهد. اگر کنسول در نمای گزارش "گیر کرده" است، برای خروج از آن، Q را فشار دهید.
توییک نسخه ۵
دانلود و نصب توییک
mkdir -p /usr/local/sbin/tuicنسخههای موجود را بررسی کنید:
curl -s https://api.github.com/repos/tuic-protocol/tuic/releases | grep -Po '"tag_name": "\K[^"]*' | head -10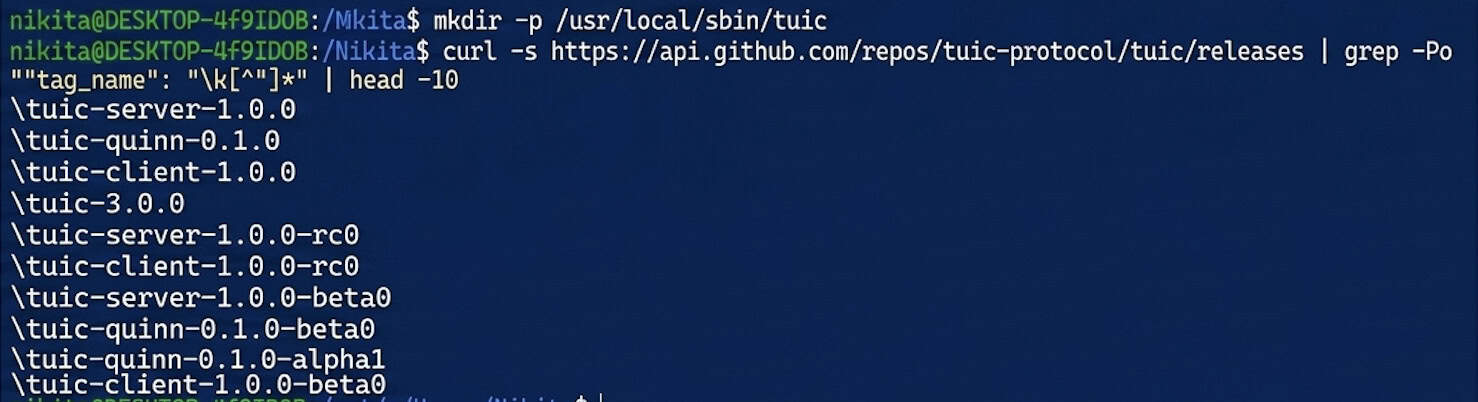
فایل باینری سرور را دانلود کنید — شماره نسخه فعلی را به جای ۱.۰.۰ قرار دهید:
wget https://github.com/tuic-protocol/tuic/releases/download/1.0.0/tuic-server-1.0.0-x86_64-unknown-linux-gnu \
  -O /usr/local/sbin/tuic/tuic-server
chmod +x /usr/local/sbin/tuic/tuic-server
/usr/local/sbin/tuic/tuic-server --version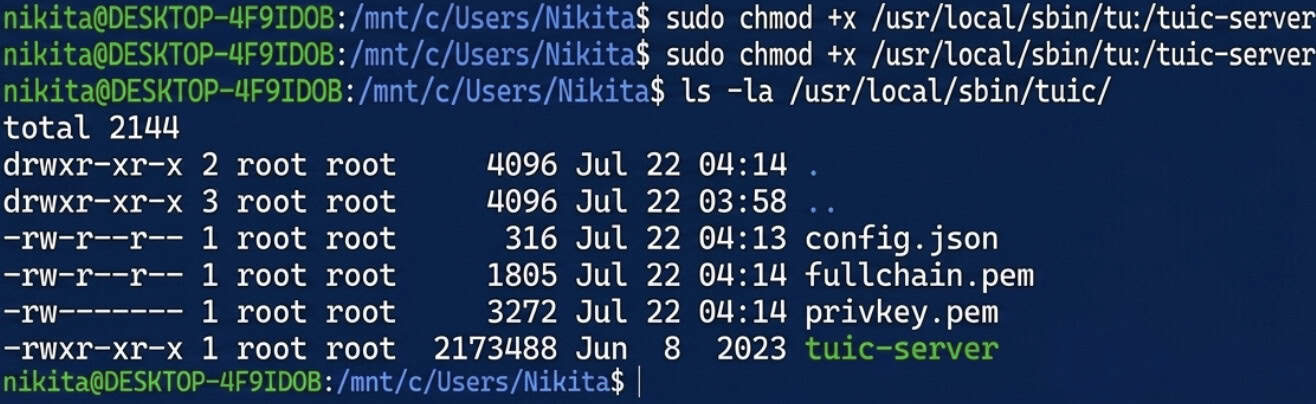
ایجاد گواهی خودامضا برای توییک
openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /usr/local/sbin/tuic/privkey.pem \
  -out /usr/local/sbin/tuic/fullchain.pem \
  -subj "/CN=YOUR_SERVER_IP"

ls -la /usr/local/sbin/tuic/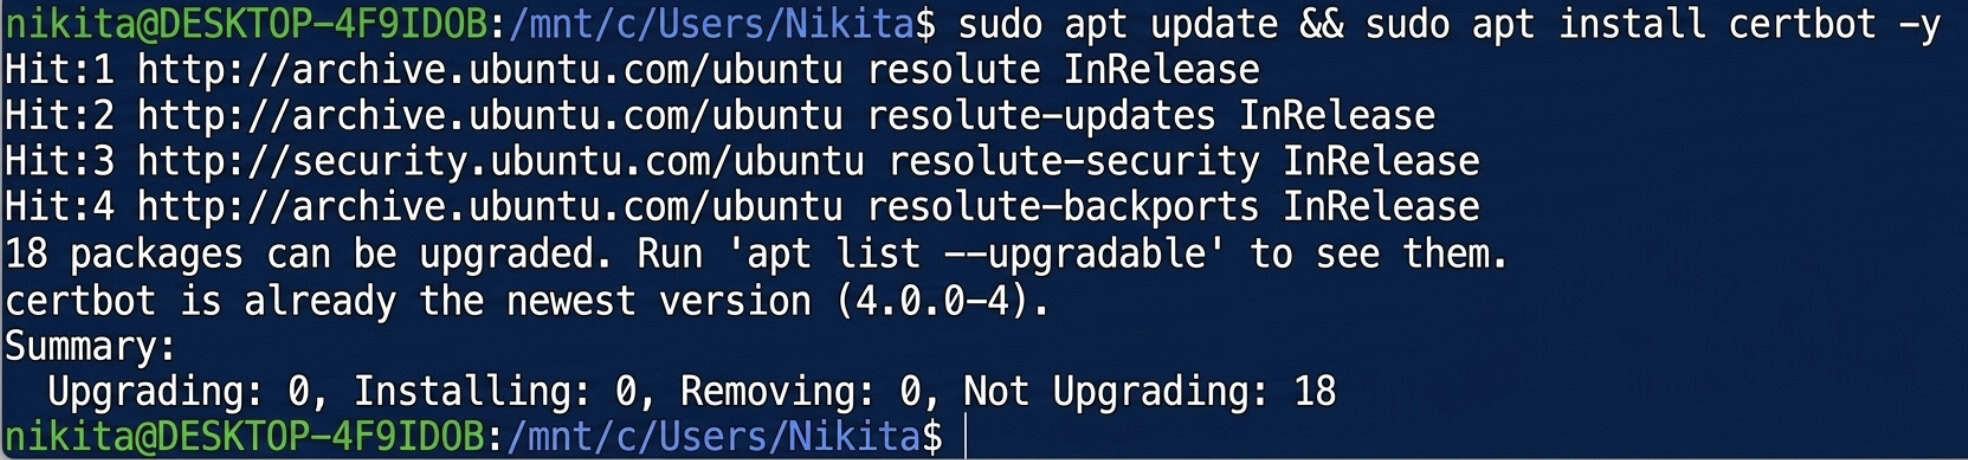
تولید UUID
apt install uuid-runtime -y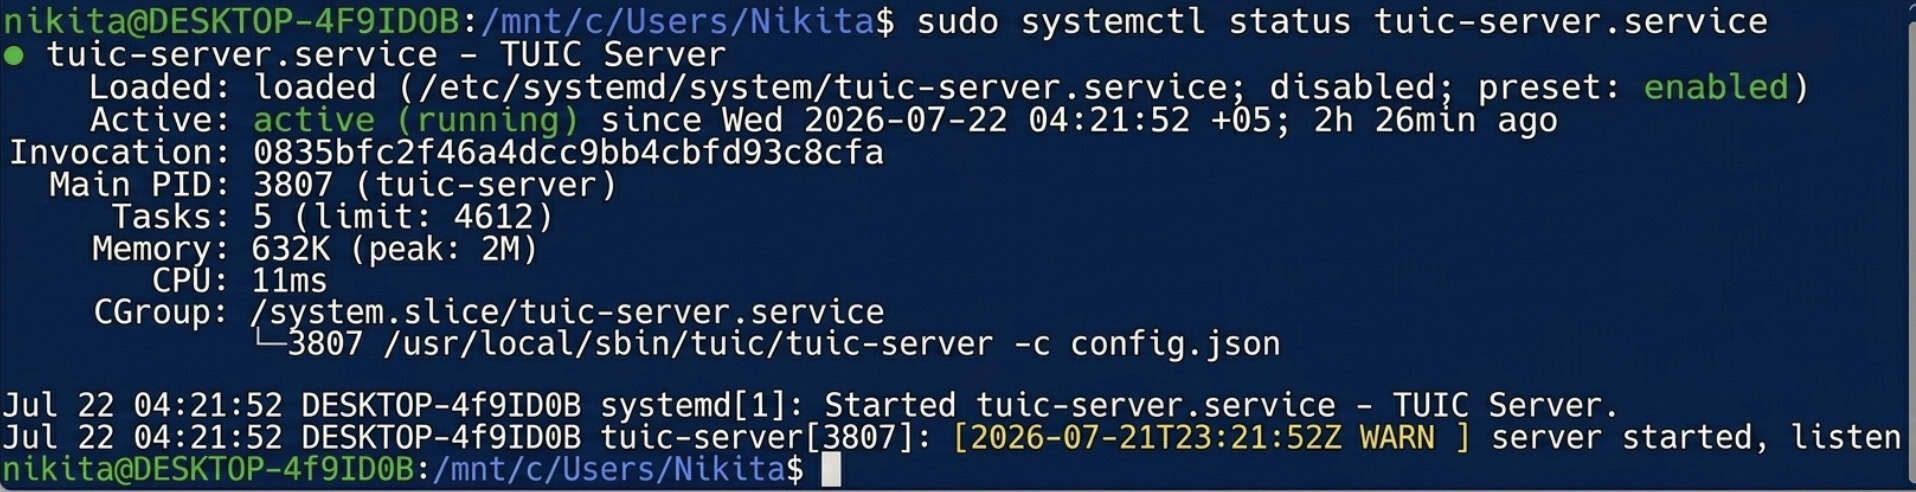
uuidgen
UUID حاصل را کپی کنید - هم در پیکربندی سرور زیر و هم در تنظیمات کلاینت به آن نیاز خواهید داشت.
ایجاد فایل پیکربندی
فایل config.json نهایی برای سرور TUIC:
nano /usr/local/sbin/tuic/config.json
{
    "server": "[::]:8443",
    "users": {
        "YOUR_UUID": "YOUR_TUIC_PASSWORD"
    },
    "certificate": "/usr/local/sbin/tuic/fullchain.pem",
    "private_key": "/usr/local/sbin/tuic/privkey.pem",
    "congestion_control": "bbr",
    "alpn": ["h3"],
    "log_level": "warn"
}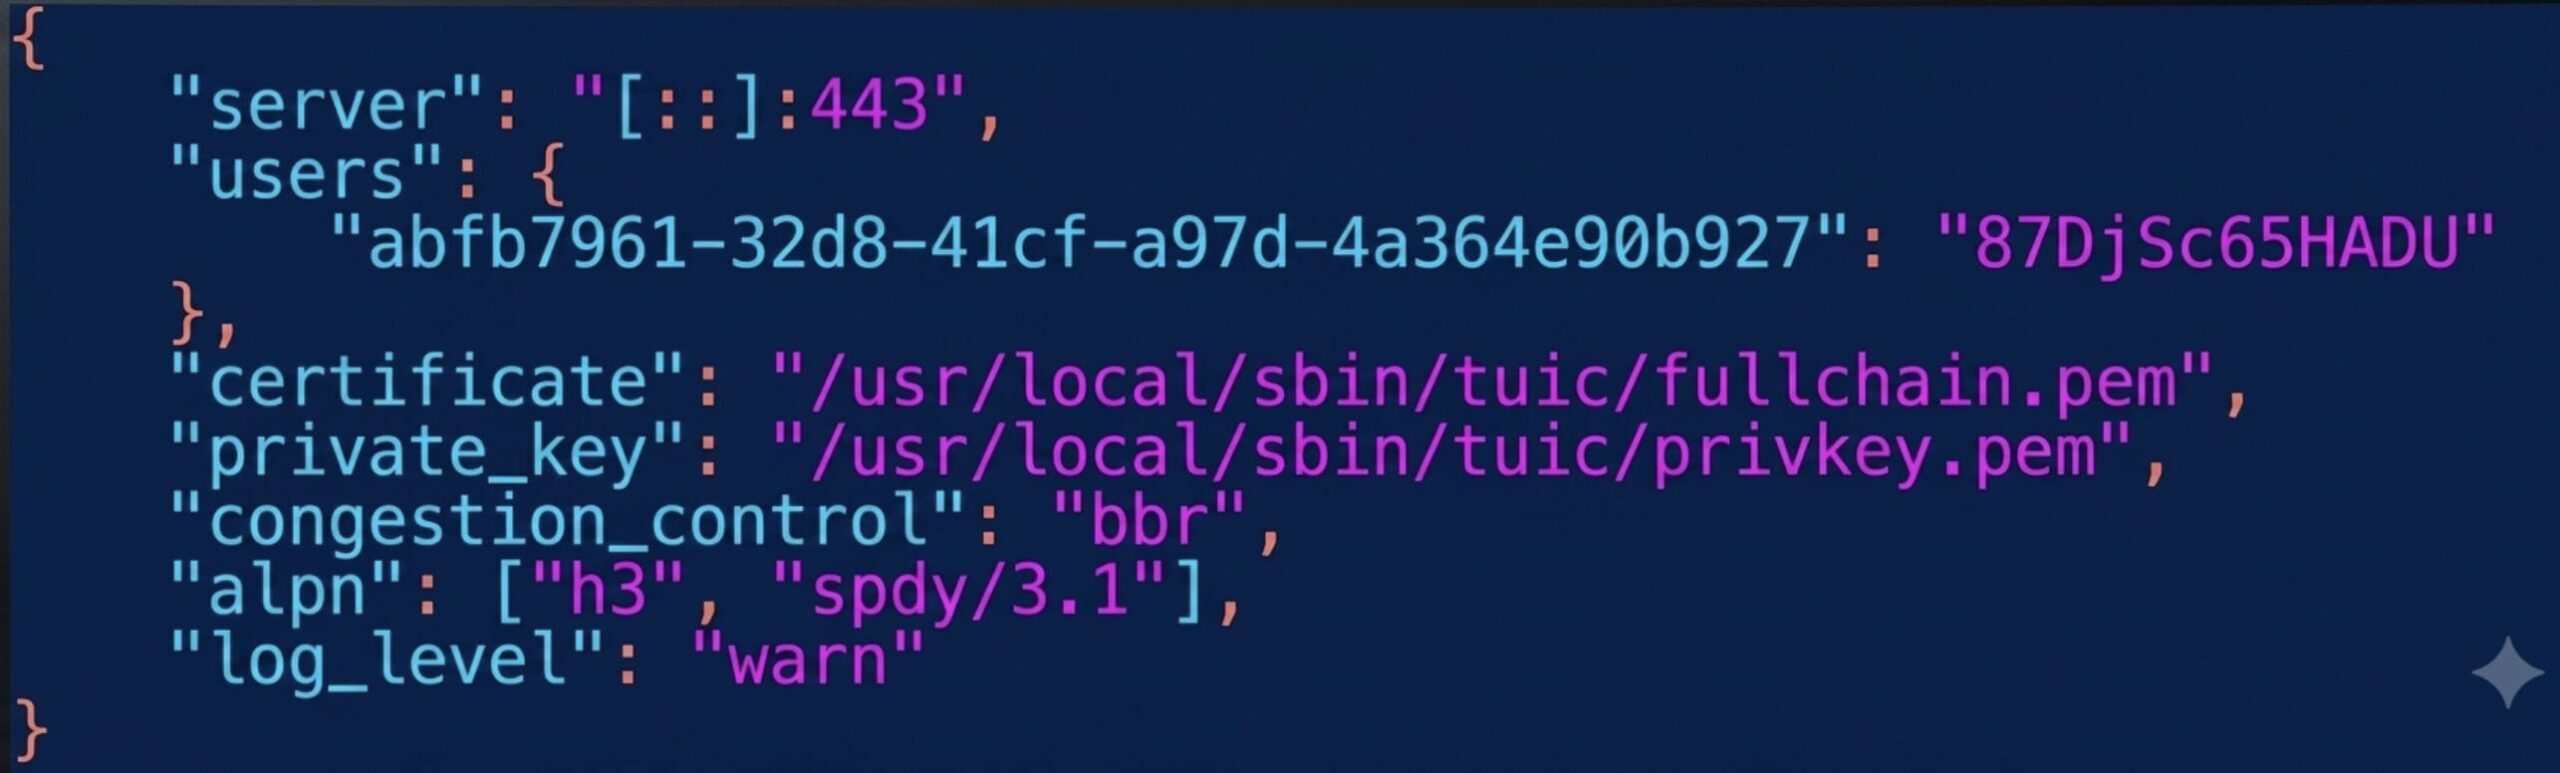
ما در اینجا از پورت ۸۴۴۳ استفاده میکنیم زیرا پورت ۴۴۳ قبلاً توسط Hysteria2 اشغال شده است. YOUR_UUID را با مقدار مرحله ۴.۳ و YOUR_TUIC_PASSWORD را با رمز عبور خود جایگزین کنید.
ذخیره کنید (Ctrl+O، Enter) و خارج شوید (Ctrl+X).
آزمایش استارت دستی
/usr/local/sbin/tuic/tuic-server -c /usr/local/sbin/tuic/config.json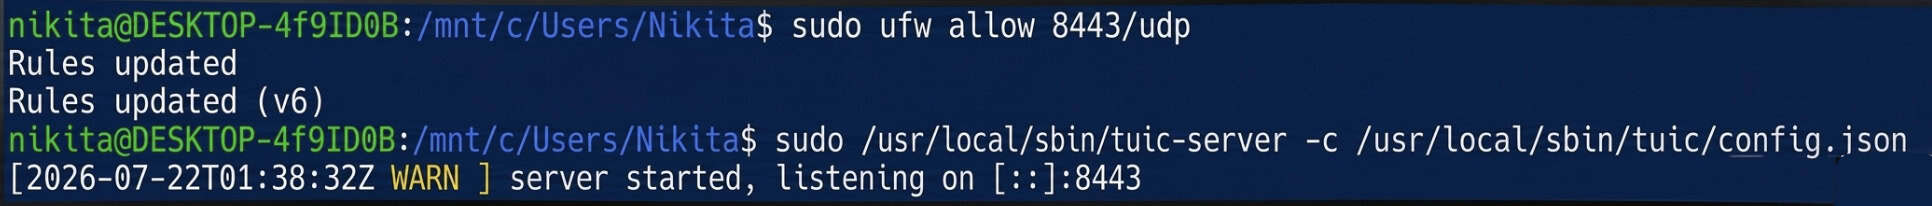
اگر هیچ خطایی ظاهر نشد، پیکربندی معتبر است. آن را با Ctrl+C متوقف کنید و به سراغ تنظیم راهاندازی خودکار بروید.
تنظیم شروع خودکار
nano /etc/systemd/system/tuic-server.service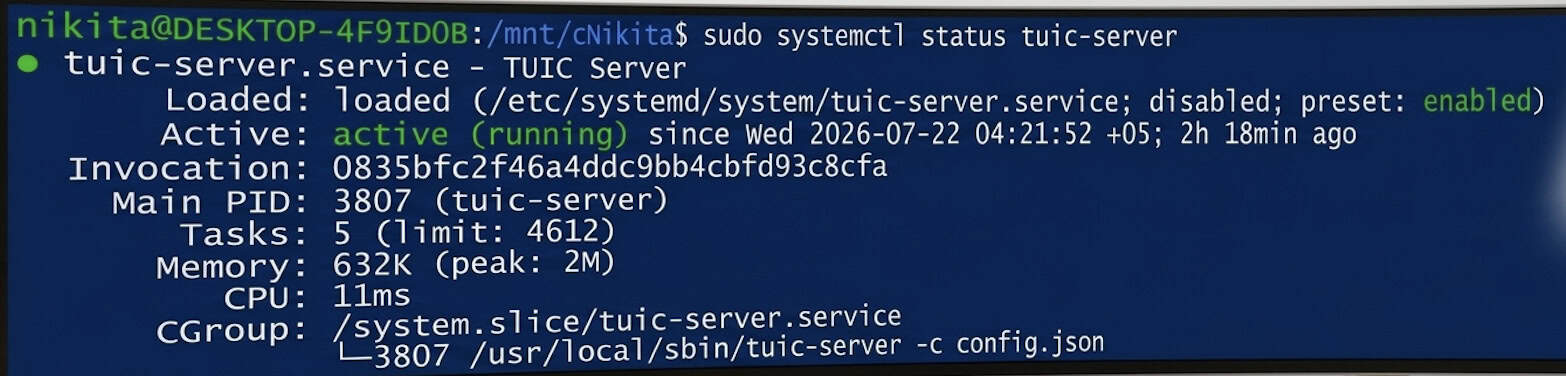
[Unit]
Description=TUIC Server
After=network.target nss-lookup.target

[Service]
User=root
WorkingDirectory=/usr/local/sbin/tuic
ExecStart=/usr/local/sbin/tuic/tuic-server -c config.json
Restart=on-failure
RestartPreventExitStatus=1
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now tuic-server.service
systemctl status tuic-server.service
وضعیت باید فعال (در حال اجرا) را نشان دهد.
اکنون دو مورد از بهترین و سریعترین پروتکلهای مدرن به صورت موازی روی سرور اجرا میشوند که هر دو خود را به عنوان ترافیک معمولی QUIC/HTTPS جا میزنند: Hysteria2 روی پورت استاندارد ۴۴۳/udp و TUIC نسخه ۵ روی پورت ۸۴۴۳/udp.
اتصال از ویندوز
نصب Hiddify
Hiddify را برای ویندوز از وبسایت رسمی آن دانلود و نصب کنید: https://hiddify.com. برای نصب، روی «بعدی» / «نصب» کلیک کنید. اگر Windows SmartScreen ظاهر شد، «اطلاعات بیشتر» → «به هر حال اجرا کنید» را انتخاب کنید.
پروفایل هیستریا۲
روی + (پروفایل جدید) → «ورود دستی» → پروتکل Hysteria2 کلیک کنید و موارد زیر را پر کنید:
|
میدان |
مقدار |
|
نام پروفایل |
سرور هیستریا۲ من |
|
دفتر مرکزی و نشانی قانونی: |
آیپی سرور شما |
|
بندر |
443 |
|
کلمه عبور |
رمز عبور از مرحله ۴.۴ |
|
SNI |
آیپی سرور شما |
|
عبور از تأیید گواهی |
On |
گزینه Skip Cert Verify باید فعال باشد زیرا این گواهی خودامضا است - هیچ مرجع صدور گواهی معتبری پشت آن نیست.
پروفایل توییک نسخه ۵
روی + (پروفایل جدید) → «ورود دستی» → پروتکل TUIC کلیک کنید و موارد زیر را پر کنید:
|
میدان |
مقدار |
|
نام پروفایل |
سرور توییک من |
|
دفتر مرکزی و نشانی قانونی: |
آیپی سرور شما |
|
بندر |
8443 |
|
UUID |
UUID از مرحله ۴.۳ |
|
کلمه عبور |
رمز عبور از مرحله ۴.۴ |
|
کنترل ازدحام |
bbr |
|
SNI |
آیپی سرور شما |
|
عبور از تأیید گواهی |
On |
اتصال و تأیید
یک پروفایل را انتخاب کنید، سپس روی دکمه گرد بزرگ "اتصال" کلیک کنید. وضعیت باید به "متصل" تغییر کند.
برای تأیید اینکه ترافیک واقعاً از طریق سرور شما هدایت میشود، هر سرویس بررسی IP را در مرورگر خود باز کنید - آدرس نشان داده شده باید با YOUR_SERVER_IP مطابقت داشته باشد.
نتیجه
با تکمیل این راهنما، شما دو پروتکل پرسرعت نسل بعدی دارید که به صورت موازی روی سرور شما اجرا میشوند: Hysteria2 روی پورت ۴۴۳/UDP و TUIC نسخه ۵ روی پورت ۸۴۴۳/UDP. هر دو پروتکل، ترافیک منتقل شده را به عنوان یک اتصال QUIC رمزگذاری شده استاندارد (HTTP/3) پنهان میکنند و اتصال پایدار را حتی در کانالهای بسیار ناپایدار تضمین میکنند.
پروفایلهای پیکربندیشده نه تنها در ویندوز قابل استفاده هستند، بلکه میتوان آنها را با تنظیمات مشابه به برنامه موبایل Hiddify برای اندروید یا iOS نیز وارد کرد.
اگر با مشکل اتصال مواجه شدید، ابتدا وضعیت سرویس را با استفاده از دستور systemctl status hysteria.service (یا tuic-server.service) بررسی کنید، مطمئن شوید که قوانین فایروال فعال هستند (ufw status) و دوباره بررسی کنید که آدرس IP، UUID و رمزهای عبور به درستی وارد شده باشند. لطفاً توجه داشته باشید: گواهیهای خودامضای صادر شده به مدت ۳۶۵ روز معتبر هستند، بنابراین دقیقاً پس از یک سال، باید با استفاده از همان دستور openssl req تمدید شوند.
