


Gaur egun, VPN eta proxy teknologiak gero eta gehiago eskatzen dira. Erabiltzaileek Interneterako sarbide segurua lortzeko, zentsura saihesteko eta kanpoko mehatxuen aurka babesteko erabiltzen dituzte. Zerbitzari horretara konektatzen zarenean, zure trafiko guztia tunel enkriptatu batetik igarotzen da, eta zerbitzaria sarerako ate bihurtzen da.
OpenVPN edo WireGuard bezalako protokolo klasikoek ondo funtzionatzen dute baldintza egonkorretan, baina askotan abiadura jaitsierak izaten dituzte konexio txarretan eta pakete-galera handia dutenean (sare mugikorrak, Wi-Fi publikoa, zentsura zorrotza duten herrialdeak). Hemen sartzen dira jokoan Hysteria2 eta TUIC bezalako protokolo modernoak. QUICen gainean eraikita daude, abiadura handia, latentzia baxua eta trafikoaren nahasmendu eraginkorra eskainiz ohiko HTTPS (HTTP/3) bezala.
Hysteria2-k "Brutal" algoritmoa erabiltzen du, eskuragarri dagoen banda-zabalera oldarkorki erabiltzen duena. TUIC (5. bertsioa) gainkarga minimoa, UDP euskarri bikaina eta 0-RTT konexio-ezarpena ditu ezaugarri.
Artikulu honetan, Ubuntu/Debian-en zerbitzaria nola konfiguratu eta Windows-etik nola konektatu azalduko dugu.
Behar duzuna: Ubuntu 22.04/24.04 edo Debian 12 exekutatzen duen VPS bat, root sarbidea eta zerbitzariaren IP helbidea. Ez da domeinurik behar.
Zerbitzarira konektatzen
Windows (PuTTY): ireki PuTTY, idatzi ZURE_ZERBITZARIAREN_IPa ostalari gisa, 22 ataka gisa, eta hasi saioa root gisa zure VPS hornitzailearen posta elektronikoko pasahitzarekin.
Linux/macOS (terminala):
ssh root@YOUR_SERVER_IPBeheko komando guztiak zerbitzarian exekutatzen dira, saio berean.
Zerbitzariaren prestaketa (Ubuntu / Debian)
Gaitu IP birbidaltzea
Horri esker, zerbitzariak bezeroen paketeak Internetera birbidal ditzake.
nano /etc/sysctl.confSartu edo sortu pasahitz bat (erabili ingelesezko letrak eta zenbakiak soilik, hutsunerik gabe).
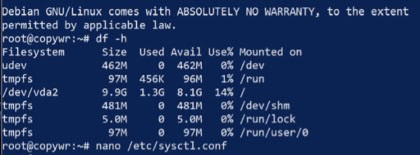
Bilatu eta kendu iruzkina (kendu hasierako # ikurra) edo gehitu hurrengo lerroa:
net.ipv4.ip_forward=1
Gorde fitxategia (Ctrl+O, Sartu) eta irten (Ctrl+X). Aplikatu aldaketak berrabiarazi gabe:
sysctl -pNAT konfigurazioa (maskaratzea)
Ezarpen honek bezeroei zure zerbitzariaren bidez Internetera sartzeko aukera ematen die, bere IP helbidea erabiliz.
Jakin ezazu zure kanpoko sare-interfazearen izena (internetera begira dagoena):
ip link show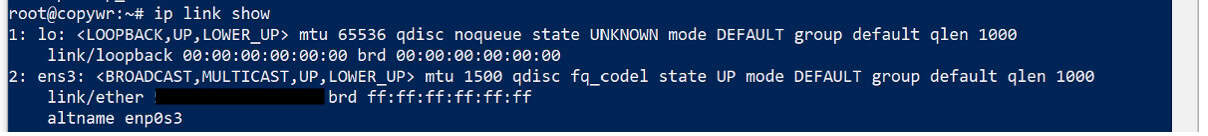
Normalean eth0, ens3 edo enp1s0 izaten da. Kopiatu edo gogoratu, eta gero gehitu maskaratze-araua iptables-era — ordezkatu eth0 zure interfazearen izenarekin:
iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
iptables arauak gordetzea
Zerbitzaria berrabiarazi ondoren arauak berrezartzea saihesteko, gorde egin behar dira.
apt update
apt install iptables-persistent -y
netfilter-persistent save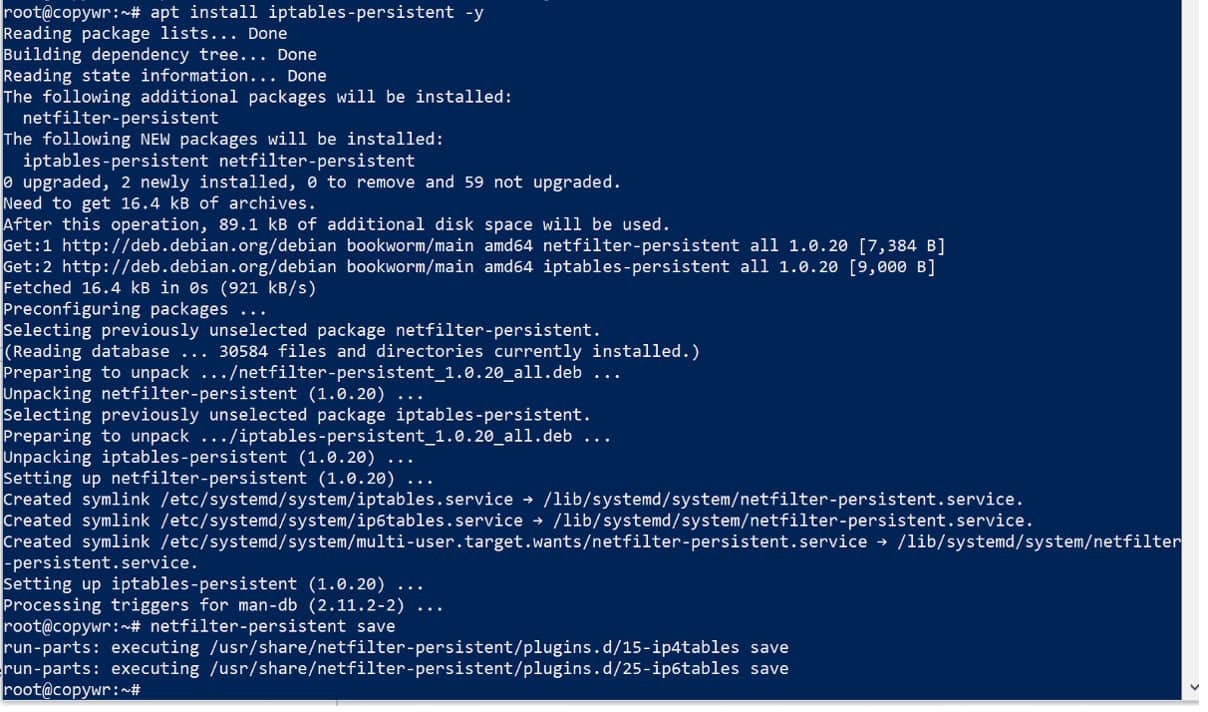
Instalazioan zehar, uneko IPv4/IPv6 arauak gordetzeko gonbidapena ager daiteke — erantzun "Bai" bi aldiz.
Suebakiaren konfigurazioa (UFW)
Behar ditugun portu guztiak berehala irekitzen ditugu, beraz, ez dago urrats honetara geroago itzuli beharrik: 22 SSHrako (hau saltatzeak zerbitzaritik kanpo utziko zaitu), 443/udp Hysteria2rako eta 8443/udp TUICerako.
apt install ufw -y
ufw allow 22/tcp
ufw allow 443/udp
ufw allow 8443/udp
ufw --force enable
ufw status
ufw status-en irteerak hiru arauak aktibo gisa zerrendatu beharko lituzke.
Histeria2
Hysteria2 zerbitzaria instalatzen
chmod +x hysteria-linux-amd64
mv hysteria-linux-amd64 /usr/local/bin/hysteria
hysteria version
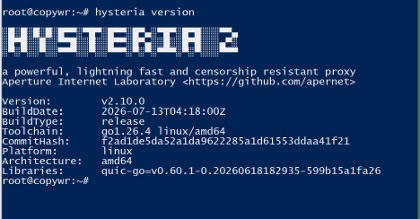
Ziurtatu bertsioaren irteera akatsik gabe agertzen dela — honek baieztatzen du binarioa behar bezala funtzionatzen duela.
Auto-sinatutako SSL ziurtagiri bat sortzea
Zure ordenagailuaren eta zerbitzariaren arteko trafikoa babesteko gure enkriptazio-gako propioak behar ditugu. Domeinurik ez dugunez, 365 egunez balio duen auto-sinatutako ziurtagiri bat sortuko dugu. Hori dela eta, "Ziurtagiri-egiaztapena saltatu" gaitu beharko duzu bezeroan geroago.
mkdir -p /etc/hysteria
chmod 755 /etc/hysteria

openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /etc/hysteria/private.key \
  -out /etc/hysteria/cert.crt \
  -subj "/CN=YOUR_SERVER_IP"
ls -la /etc/hysteria/cert.crt eta private.key biak zerrendatu beharko lirateke.
Konfigurazio fitxategia sortzea
nano /etc/hysteria/config.yamlItsatsi honako hau, ZURE_PASAHITZA zure pasahitzarekin ordezkatuz (ingelesezko letrak eta zenbakiak soilik, tarterik gabe):
listen: :443

tls:
  cert: /etc/hysteria/cert.crt
  key: /etc/hysteria/private.key

auth:
  type: password
  password: "YOUR_PASSWORD"

masquerade:
  type: proxy
  proxy:
    url: https://cloudflare.com
    rewriteHost: true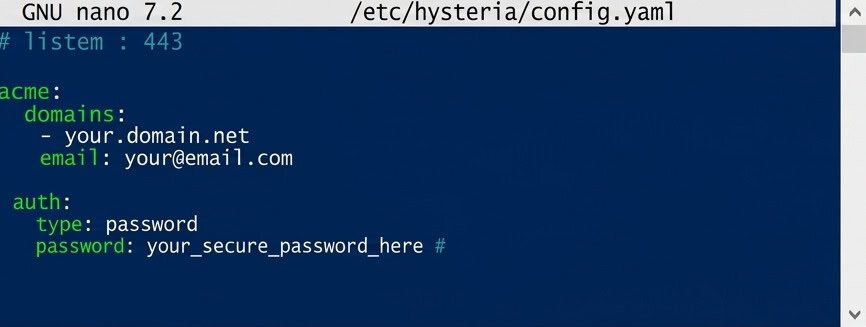
Maskarada blokeoak zerbitzaria webgune arrunt baten itxura ematen du norbaitek bere IP helbidea arakatzaile batean irekitzen badu, proxy baten zantzuak agerian utzi beharrean.
Gorde (Ktrl+O, Sartu) eta irten (Ktrl+X).
Abiarazte automatikoa konfiguratzen
nano /etc/systemd/system/hysteria.service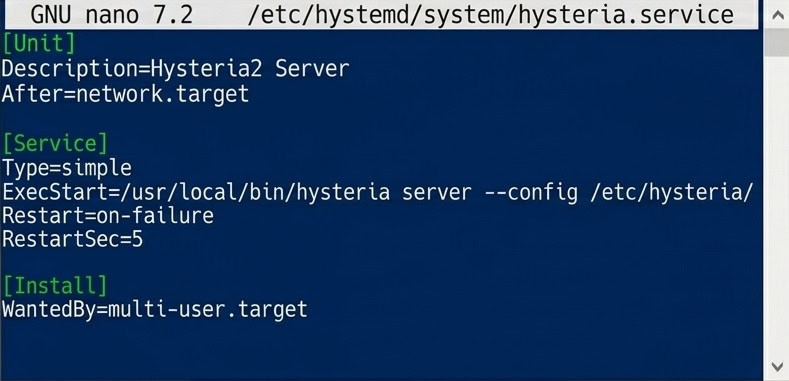
Hysteria2 autoabiarazteko systemd unitate fitxategia.
[Unit]
Description=Hysteria2 Server
After=network.target

[Service]
Type=simple
ExecStart=/usr/local/bin/hysteria server --config /etc/hysteria/config.yaml
Restart=on-failure
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now hysteria.service
systemctl status hysteria.service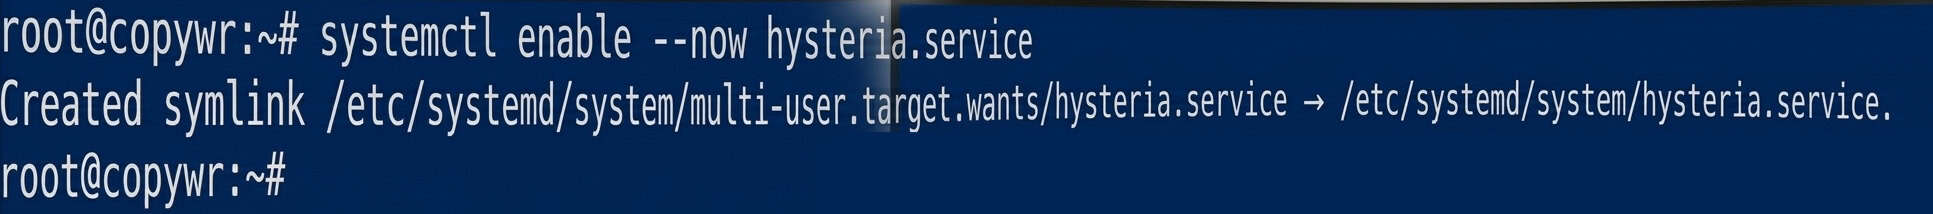
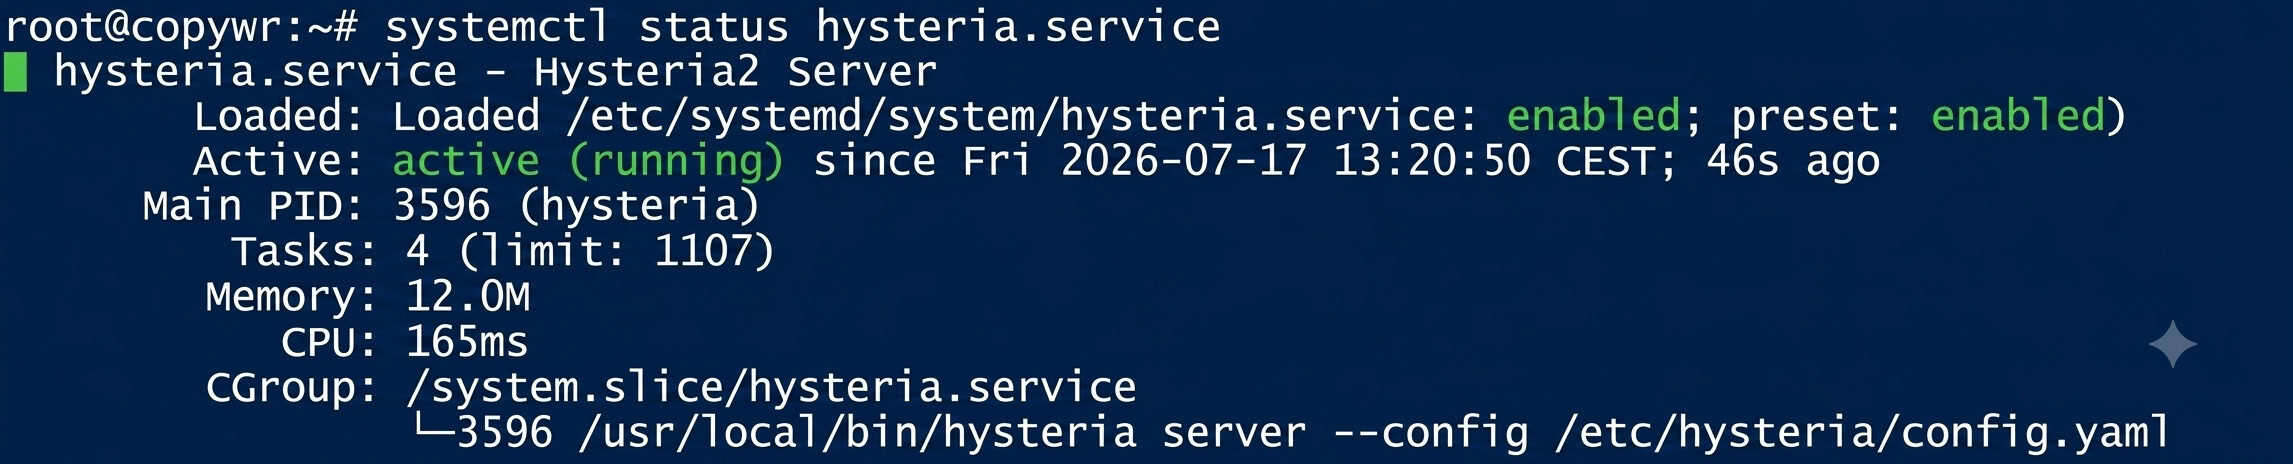
Egoerak aktiboa (martxan) erakutsi beharko luke. Kontsola erregistro-ikuspegian "trabatuta" badago, sakatu Q tekla irteteko.
TUIC 5. bertsioa
TUIC deskargatzea eta instalatzea
mkdir -p /usr/local/sbin/tuicBegiratu eskuragarri dauden argitalpenak:
curl -s https://api.github.com/repos/tuic-protocol/tuic/releases | grep -Po '"tag_name": "\K[^"]*' | head -10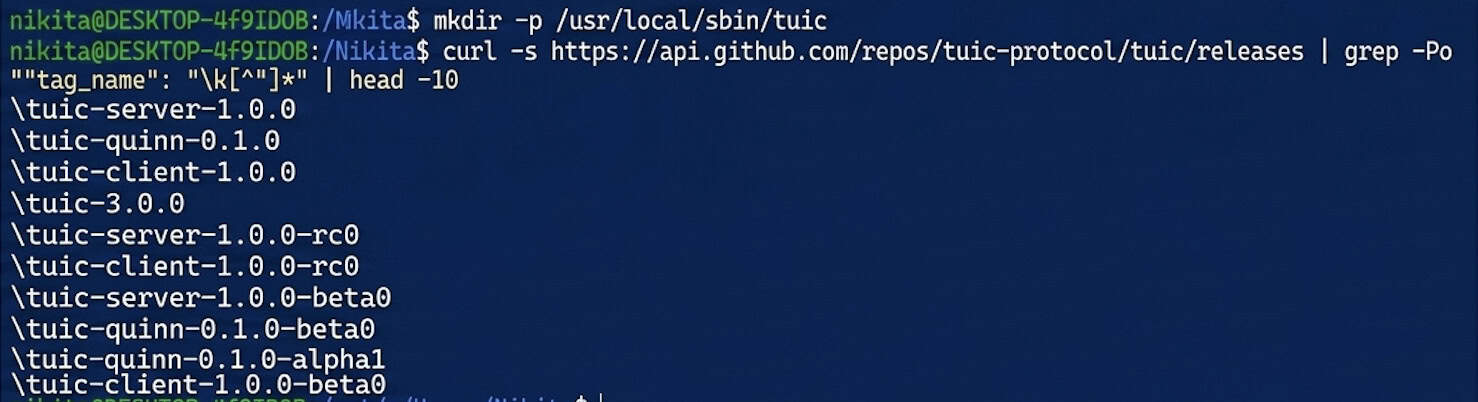
Deskargatu zerbitzariaren binarioa — ordezkatu uneko bertsio zenbakia 1.0.0-rekin:
wget https://github.com/tuic-protocol/tuic/releases/download/1.0.0/tuic-server-1.0.0-x86_64-unknown-linux-gnu \
  -O /usr/local/sbin/tuic/tuic-server
chmod +x /usr/local/sbin/tuic/tuic-server
/usr/local/sbin/tuic/tuic-server --version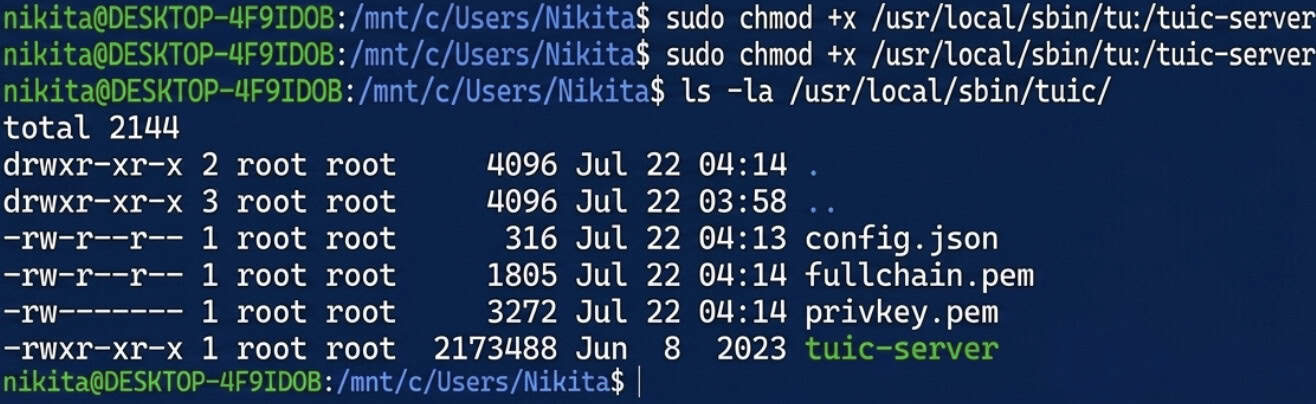
TUICerako auto-sinatutako ziurtagiri bat sortzea
openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /usr/local/sbin/tuic/privkey.pem \
  -out /usr/local/sbin/tuic/fullchain.pem \
  -subj "/CN=YOUR_SERVER_IP"

ls -la /usr/local/sbin/tuic/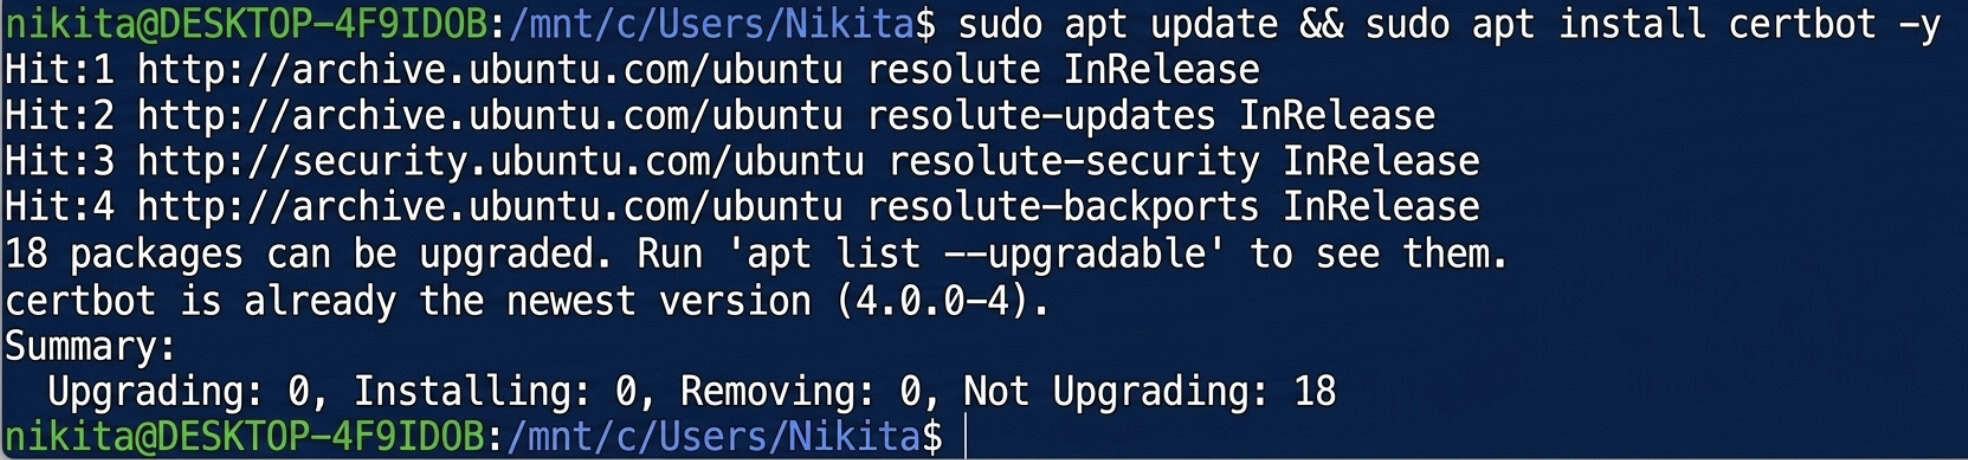
UUID bat sortzea
apt install uuid-runtime -y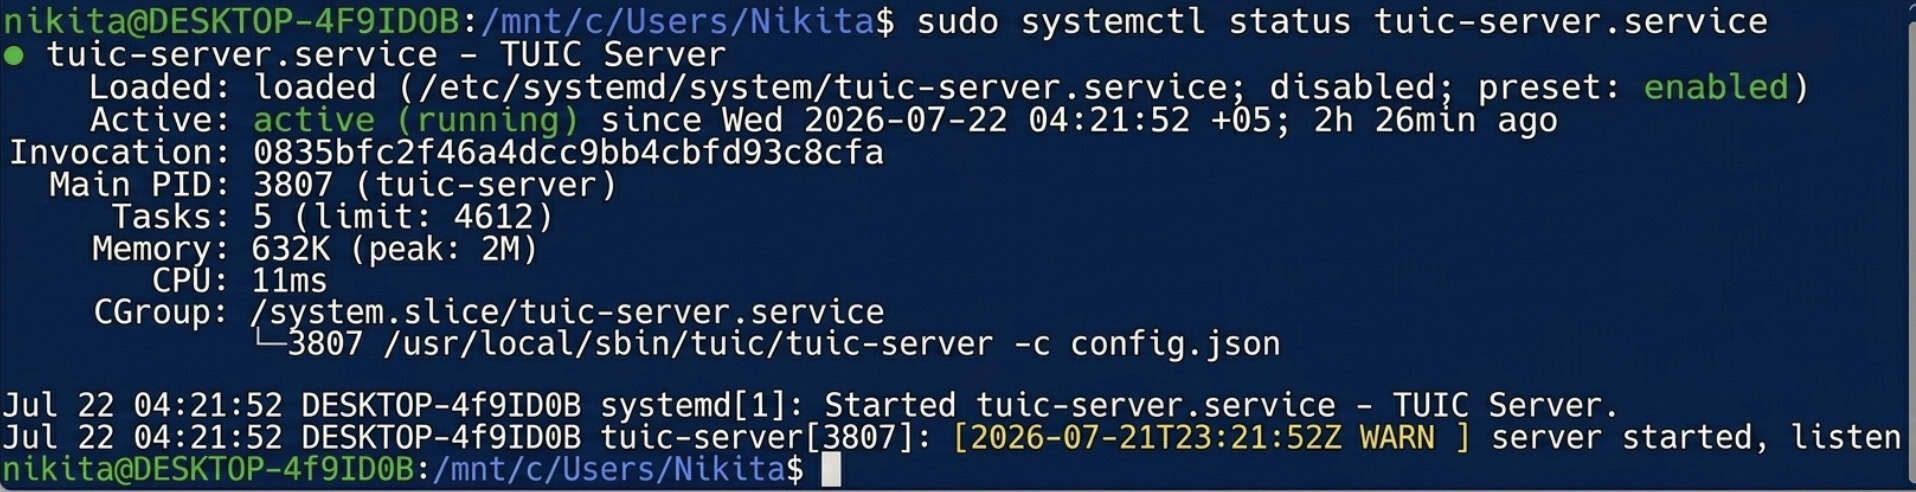
uuidgen
Kopiatu emaitza den UUIDa — beheko zerbitzariaren konfigurazioan eta bezeroaren ezarpenetan beharko duzu.
Konfigurazio fitxategia sortzea
TUIC zerbitzariaren config.json amaitua:
nano /usr/local/sbin/tuic/config.json
{
    "server": "[::]:8443",
    "users": {
        "YOUR_UUID": "YOUR_TUIC_PASSWORD"
    },
    "certificate": "/usr/local/sbin/tuic/fullchain.pem",
    "private_key": "/usr/local/sbin/tuic/privkey.pem",
    "congestion_control": "bbr",
    "alpn": ["h3"],
    "log_level": "warn"
}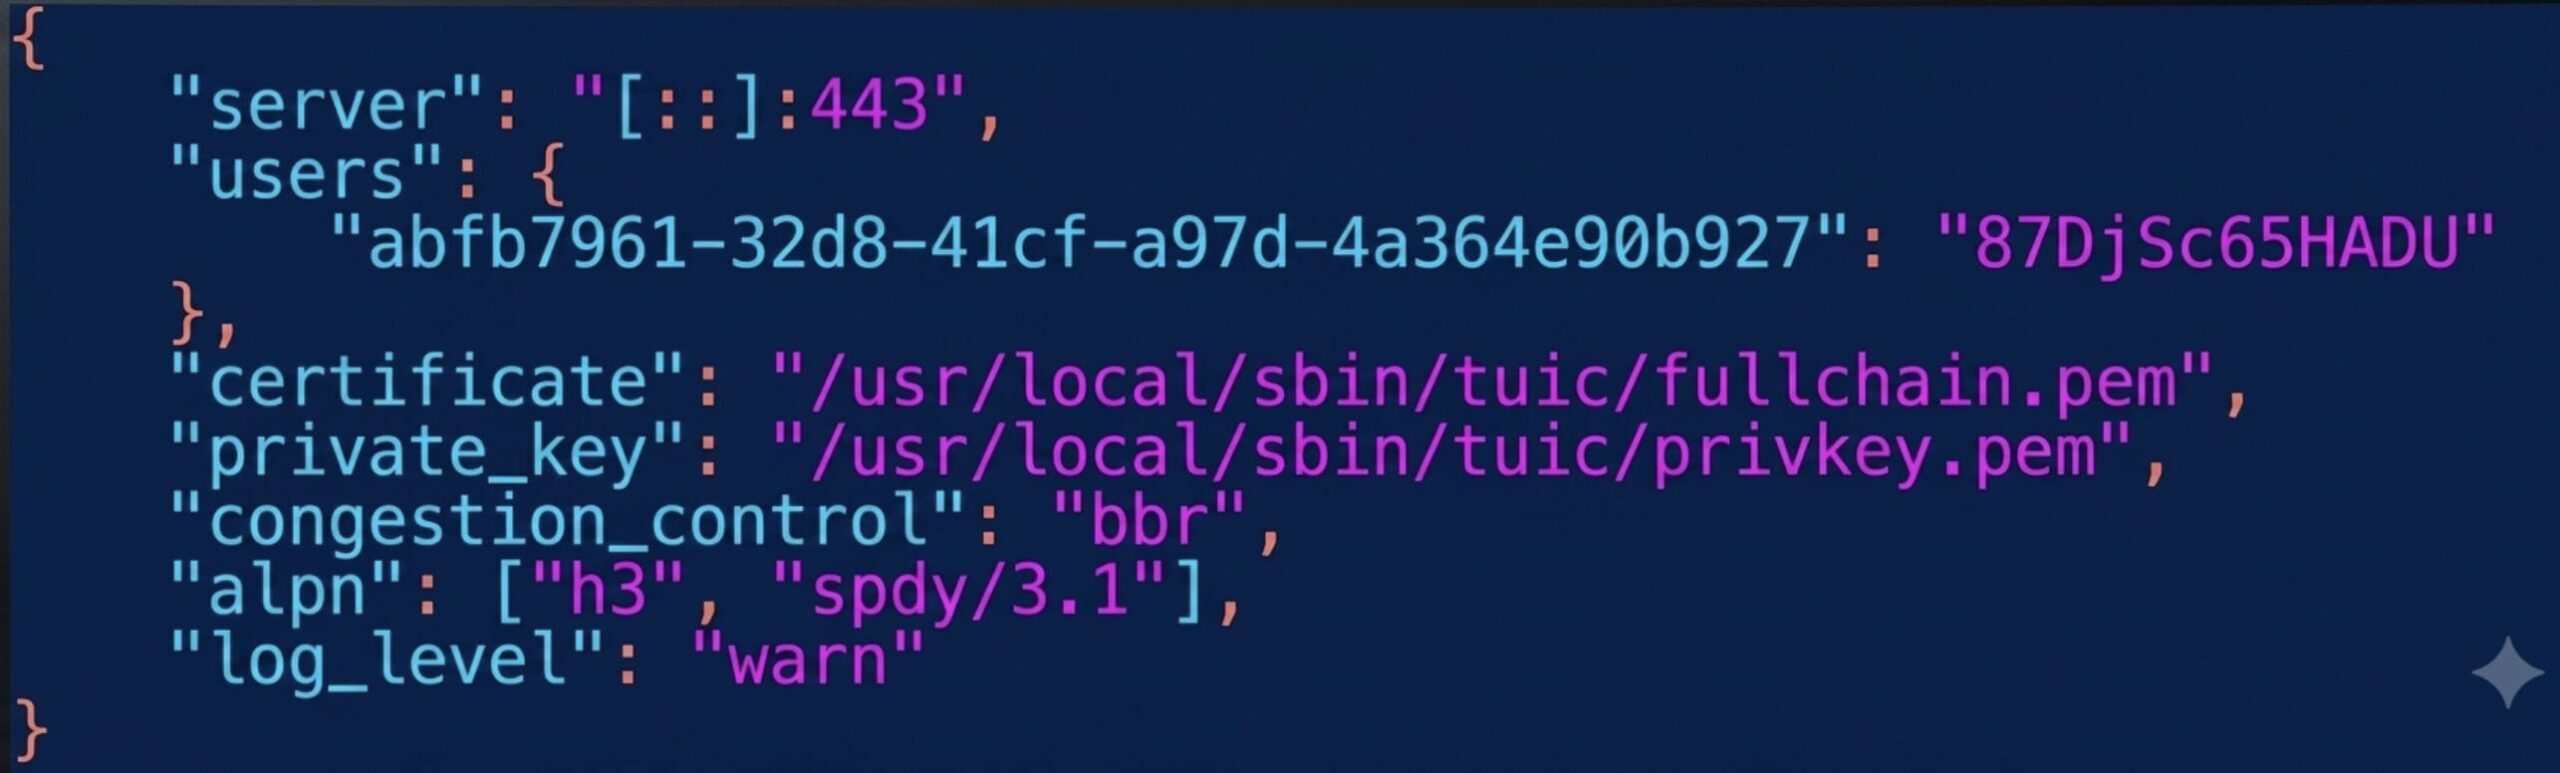
8443 portua erabiliko dugu hemen, Hysteria2-k 443 portua hartu duelako. Ordezkatu ZURE_UUID 4.3 urratseko balioarekin eta ZURE_TUIC_PASAHITZA zure pasahitzarekin.
Gorde (Ktrl+O, Sartu) eta irten (Ktrl+X).
Eskuzko abiarazte bat probatzea
/usr/local/sbin/tuic/tuic-server -c /usr/local/sbin/tuic/config.json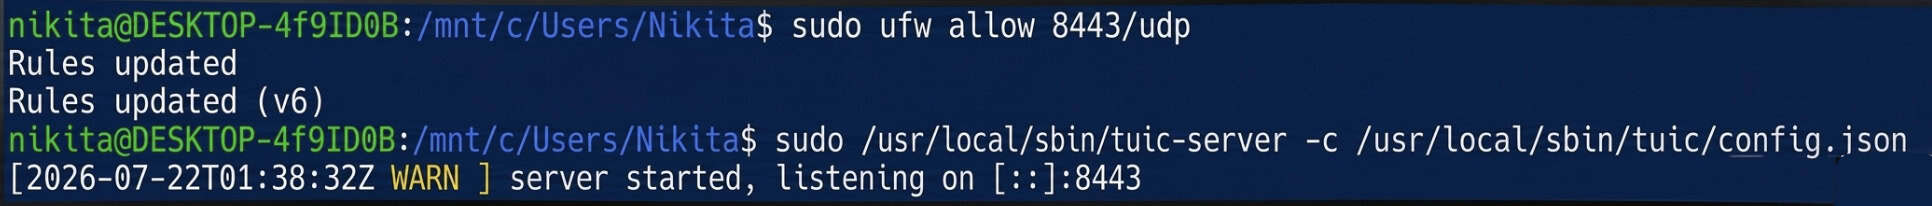
Errorerik agertzen ez bada, konfigurazioa baliozkoa da. Gelditu Ctrl+C-rekin eta jarraitu abiarazte automatikoa konfiguratzen.
Abiarazte automatikoa konfiguratzen
nano /etc/systemd/system/tuic-server.service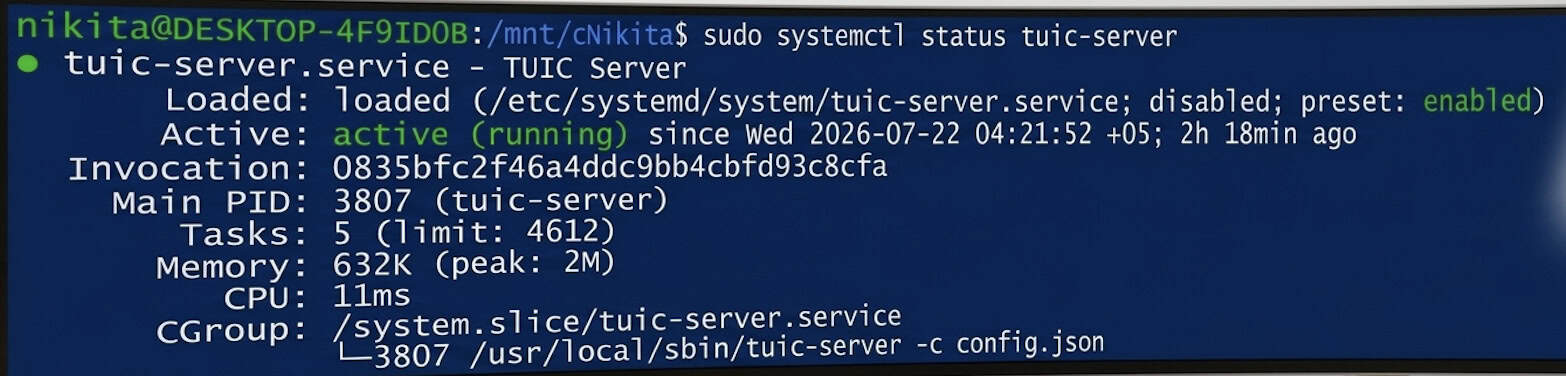
[Unit]
Description=TUIC Server
After=network.target nss-lookup.target

[Service]
User=root
WorkingDirectory=/usr/local/sbin/tuic
ExecStart=/usr/local/sbin/tuic/tuic-server -c config.json
Restart=on-failure
RestartPreventExitStatus=1
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now tuic-server.service
systemctl status tuic-server.service
Egoerak aktiboa (martxan) erakutsi beharko luke.
Orain, bi protokolo moderno onenak eta azkarrenak paraleloan exekutatzen ari dira zerbitzarian, biak QUIC/HTTPS trafiko arruntaren itxurak eginez: Hysteria2 443/udp portu estandarrean, eta TUIC v5 8443/udp portuan.
Windows-etik konektatzea
Hiddify instalatzen
Deskargatu eta instalatu Hiddify Windows-erako webgune ofizialetik: https://hiddify.com. Egin klik instalatzailean "Hurrengoa" / "Instalatu" sakatuz. Windows SmartScreen agertzen bada, aukeratu "Informazio gehiago" → "Hala ere exekutatu".
Hysteria2 profila
Egin klik + (Profil berria) → "Eskuzko sarrera" → Hysteria2 protokoloan , eta bete:
|
Field |
Balio |
|
Profilaren izena |
Nire Hysteria2 zerbitzaria |
|
Helbidea |
ZURE_ZERBITZARIAREN_IP |
|
Port |
443 |
|
Pasahitza |
3.3 urratseko pasahitza |
|
SNI |
ZURE_ZERBITZARIAREN_IP |
|
Ziurtagiri-egiaztapena saltatu |
On |
Ziurtagiri-egiaztapena saltatu gaitu behar da ziurtagiria auto-sinatua delako — ez dago atzean ziurtagiri-autoritate fidagarririk.
TUIC v5 profila
Egin klik + (Profil berria) → "Eskuzko sarrera" → TUIC protokoloan , eta bete:
|
Field |
Balio |
|
Profilaren izena |
Nire TUIC zerbitzaria |
|
Helbidea |
ZURE_ZERBITZARIAREN_IP |
|
Port |
8443 |
|
UUID |
4.3 urratseko UUIDa |
|
Pasahitza |
4.4 urratseko pasahitza |
|
Pilaketa-kontrola |
bbr |
|
SNI |
ZURE_ZERBITZARIAREN_IP |
|
Ziurtagiri-egiaztapena saltatu |
On |
Konektatzen eta egiaztatzen
Hautatu profil bat, eta egin klik "Konektatu" botoi biribil handian. Egoera "Konektatuta" izatera aldatu beharko litzateke.
Trafikoa zure zerbitzaritik bideratzen dela baieztatzeko, ireki edozein IP egiaztapen zerbitzu zure arakatzailean — erakusten den helbideak ZURE_ZERBITZARIAREN_IP helbidearekin bat etorri behar du.
Ondorioa
Gida hau osatuz gero, bi protokolo azkar eta hurrengo belaunaldiko dituzu paraleloan exekutatzen zure zerbitzarian: Hysteria2 443/UDP portuan eta TUIC v5 8443/UDP portuan. Bi protokoloek transmititutako trafikoa QUIC konexio enkriptatu estandar gisa (HTTP/3) ezkutatzen dute, konexio egonkorra bermatuz kanal oso ezegonkorretan ere.
Konfiguratutako profilak ez dira soilik Windows-en erabil daitezke, baita Hiddify mugikorretarako Android edo iOS aplikaziora ere inporta daitezke antzeko ezarpenekin.
Konexio arazorik baduzu, lehenik eta behin zerbitzuaren egoera egiaztatu systemctl status hysteria.service (edo tuic-server.service) komandoa erabiliz, ziurtatu suebakiaren arauak aktibo daudela (ufw status) eta egiaztatu berriro IP helbidea, UUID eta pasahitzak behar bezala sartuta daudela. Kontuan izan: jaulkitako auto-sinatutako ziurtagiriak 365 egunez balio dute, beraz, urtebete igaro ondoren, openssl req komando bera erabiliz berritu beharko dira.
