


Όλο και περισσότεροι άνθρωποι χρησιμοποιούν το δικό τους VPN αντί να βασίζονται σε έτοιμες υπηρεσίες επί πληρωμή: είναι φθηνότερο, καλύτερο για την προστασία της ιδιωτικής ζωής και σας δίνει πλήρη έλεγχο του διακομιστή. Μία από τις πιο αποτελεσματικές επιλογές για περιοχές με έντονο αποκλεισμό δικτύου είναι το AmneziaWG, ένα πρωτόκολλο που αναπτύχθηκε από το έργο Amnezia πάνω στο WireGuard.
Το Classic WireGuard είναι γρήγορο και αξιόπιστο, αλλά έχει μια σταθερή δομή πακέτων και μια προβλέψιμη χειραψία, την οποία τα συστήματα DPI (Deep Packet Inspection) μπορούν να αναγνωρίσουν με αξιοπιστία και να μπλοκάρουν. Το AmneziaWG λύνει αυτό το πρόβλημα: προσθέτει ανεπιθύμητα πακέτα στην συνηθισμένη σύνδεση WireGuard, τυχαιοποιεί τις κεφαλίδες και αλλάζει το μέγεθος των πεδίων χειραψίας — έτσι η χαρακτηριστική υπογραφή του WireGuard εξαφανίζεται και η κίνηση δεν ξεχωρίζει πλέον από την συνηθισμένη κίνηση UDP.
Χρησιμοποιείτε ήδη μια κλασική σήραγγα και αναρωτιέστε αν αξίζει να την αλλάξετε; Συγκρίνετε αυτό με μια απλή ρύθμιση OpenVPN/PPTP στη ρύθμιση διακομιστή VPN σε Linux: PPTP ή OpenVPN; ή με το απλό WireGuard (χωρίς απόκρυψη) στην ενότητα Πώς να ρυθμίσετε το Wireguard VPN στον διακομιστή σας.
Αυτός ο οδηγός ρυθμίζει έναν διακομιστή AmneziaWG χειροκίνητα, χωρίς Docker ή web panel — το μικρότερο δυνατό αποτύπωμα στο ίδιο το VPS, διαμορφωμένο εξ ολοκλήρου από τη γραμμή εντολών. Είναι η ελαφρύτερη επιλογή και λειτουργεί καλά σε ένα οικονομικό VPS, καθώς δεν χρειάζεται γραφικό περιβάλλον χρήστη, βάση δεδομένων και αντίστροφο διακομιστή μεσολάβησης. Το παρακάτω παράδειγμα διακομιστή χρησιμοποιεί μια διεύθυνση IP placeholder — αντικαταστήστε την με τη διεύθυνση του δικού σας VPS όπου εμφανίζεται.
Τι θα χρειαστείτε: ένα VPS με Ubuntu 22.04/24.04 ή Debian 11/12, πρόσβαση root και τη διεύθυνση IP του VPS σας. Δεν απαιτείται όνομα τομέα — το AmneziaWG δεν χρησιμοποιεί πιστοποιητικά, επομένως δεν υπάρχει τίποτα προς ανανέωση και τίποτα για DPI για να επισημανθεί ως χειραψία TLS.
Δεν έχετε ακόμα διακομιστή; Δείτε πώς να παραγγείλετε έναν διακομιστή
Σύνδεση με τον διακομιστή
Παράθυρα (PuTTY)
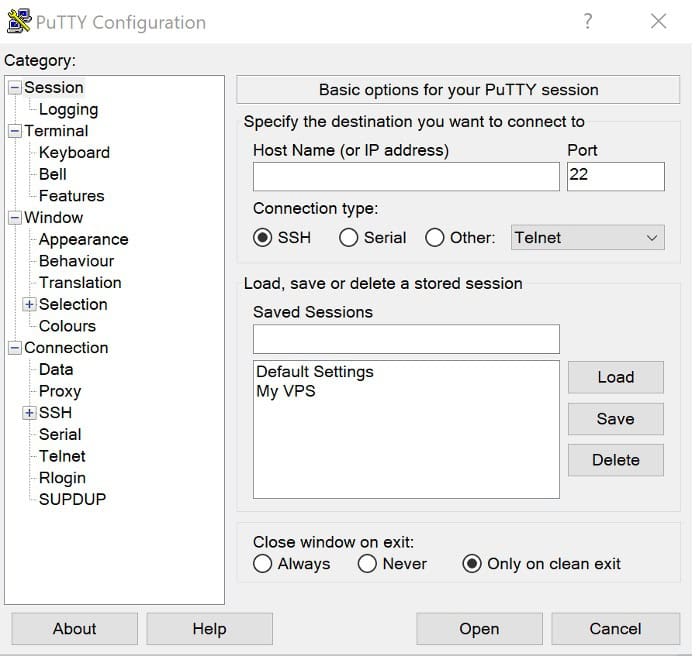
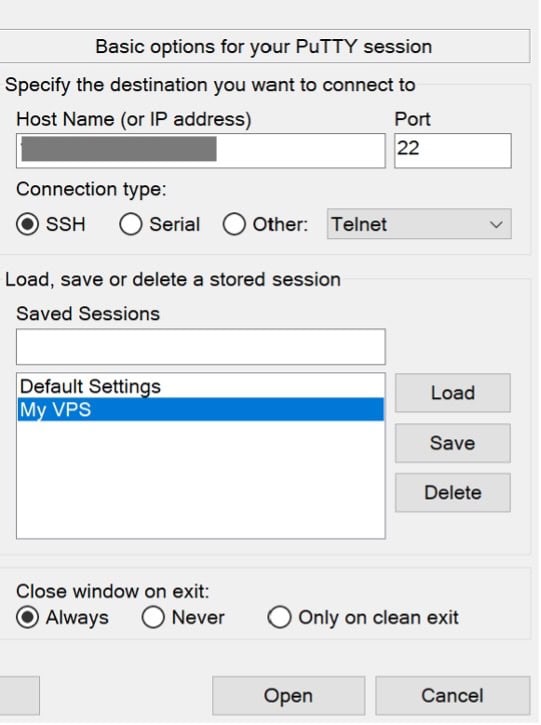
Ανοίξτε το PuTTY, εισαγάγετε τη διεύθυνση IP του VPS σας στο πεδίο Όνομα κεντρικού υπολογιστή, ορίστε τη θύρα σε 22 και συνδεθείτε ως root χρησιμοποιώντας τον κωδικό πρόσβασης που σας έστειλε μέσω email ο πάροχος VPS σας.
Διεύθυνση IP διακομιστή: η διεύθυνση IP σας
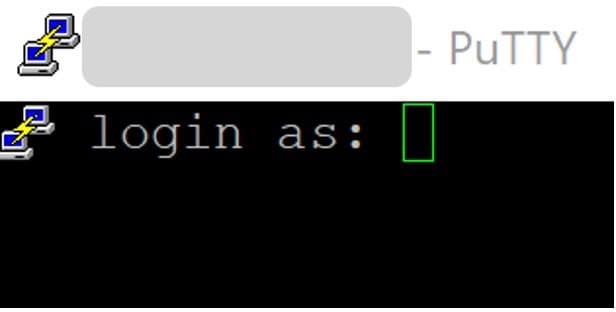
συνδεθείτε ως: root
Κωδικός πρόσβασης: ο κωδικός πρόσβασής σας
1. Ανοίξτε το PuTTY, εισαγάγετε τη διεύθυνση IP του VPS σας στο πεδίο Όνομα κεντρικού υπολογιστή.
2. Ρυθμίστε τη θύρα στο 22.
3. Εισαγάγετε σύνδεση ως root.
4. Χρήση του κωδικού πρόσβασης που σας έστειλε μέσω email ο πάροχος VPS σας.

Το αποτέλεσμα θα πρέπει να είναι το εξής:

Για μια λεπτομερή περιγραφή της σύνδεσης μέσω PuTTY/SSH, ανατρέξτε στην ενότητα Πώς να συνδεθείτε σε έναν διακομιστή Linux μέσω SSH.
Linux / macOS (τερματικό)
ssh root@YOUR_SERVER_IPΌλες οι παρακάτω εντολές εκτελούνται στον διακομιστή, στην ίδια συνεδρία SSH — η οποία καλύπτει τις Ενότητες 2 έως 5, καθώς και τους ελέγχους από την πλευρά του διακομιστή στην Ενότητα 9. Οι Ενότητες 6–8 (εγκατάσταση και ρύθμιση παραμέτρων του προγράμματος-πελάτη VPN) πραγματοποιούνται στη δική σας συσκευή Windows/macOS/Linux, καθώς σε αυτήν τη συσκευή πρέπει να εκτελείται το VPN. Κάθε μία από αυτές τις ενότητες αναφέρει ρητά ποιες γραμμές, εάν υπάρχουν, εξακολουθούν να αγγίζουν τον διακομιστή.
Προετοιμασία του σερβιτόρου
Ενημερώστε το σύστημα
Πριν εγκαταστήσετε οτιδήποτε, ανανεώστε τη λίστα πακέτων και αναβαθμίστε τα εγκατεστημένα πακέτα:
apt update -y && apt upgrade -yΕάν αυτό αναβαθμίσει τον πυρήνα, επανεκκινήστε το σύστημα πριν δημιουργήσετε τη μονάδα πυρήνα AmneziaWG στην Ενότητα 3, διαφορετικά το DKMS ενδέχεται να δημιουργήσει αντίστοιχες κεφαλίδες πυρήνα και η φόρτωση της μονάδας θα αποτύχει. (Για μια επανάληψη σχετικά με το apt και τον τρόπο λειτουργίας των διαχειριστών πακέτων Linux, ανατρέξτε στην ενότητα Διαχειριστές πακέτων Linux .) Ελέγξτε με:
cat /var/run/reboot-required

Ενεργοποίηση προώθησης IP
Αυτή η ρύθμιση επιτρέπει στον διακομιστή να προωθεί τα πακέτα των πελατών στο διαδίκτυο — χωρίς αυτήν, η σήραγγα θα εμφανιστεί αλλά δεν θα περάσει κίνηση από αυτήν.
echo "net.ipv4.ip_forward = 1" > /etc/sysctl.d/00-amnezia.conf
sysctl --system
Η πρώτη εντολή δημιουργεί ένα ειδικό αρχείο ρυθμίσεων. Η δεύτερη το εφαρμόζει χωρίς να επανεκκινήσει τον διακομιστή.

Ρύθμιση παραμέτρων του τείχους προστασίας (UFW)
Για περισσότερες πληροφορίες σχετικά με τους κανόνες UFW, ανατρέξτε στην ενότητα Ρύθμιση παραμέτρων τείχους προστασίας σε Linux
Ανοίξτε τις δύο θύρες που θα χρειαστείτε: 22/tcp για SSH (αν παραλείψετε αυτόν τον κανόνα, κινδυνεύετε να χάσετε την πρόσβαση στον διακομιστή) και 42666/udp, τη θύρα στην οποία θα κάνει ακρόαση το AmneziaWG.
apt install ufw -y
ufw allow 22/tcp
ufw allow 42666/udp
ufw --force enable
ufw status
Και οι δύο κανόνες θα πρέπει να εμφανίζονται ως ALLOW στην έξοδο κατάστασης ufw.

Εγκατάσταση του AmneziaWG
Το Debian δεν υποστηρίζει απευθείας τους PPA τύπου Ubuntu, επομένως το αποθετήριο πρέπει να προστεθεί χειροκίνητα και όχι με το add-apt-repository. Αυτό λειτουργεί με τον ίδιο τρόπο στο Ubuntu.
Προσθέστε το αποθετήριο χειροκίνητα
echo "deb [arch=amd64] https://ppa.launchpadcontent.net/amnezia/ppa/ubuntu jammy main" > /etc/apt/sources.list.d/amnezia.listΠροσθήκη του κλειδιού υπογραφής GPG
Χρησιμοποιήστε ένα αρχείο dearmored keyring αντί για την παρωχημένη εντολή apt-key και ανακτήστε το πραγματικό κλειδί υπογραφής του PPA (δακτυλικό αποτύπωμα 75C9DD72C799870E310542E24166F2C257290828):
apt install -y gnupg2
gpg --keyserver keyserver.ubuntu.com --recv-keys 57290828
gpg --export 57290828 | tee /usr/share/keyrings/amnezia.gpg > /dev/null
echo "deb [arch=amd64 signed-by=/usr/share/keyrings/amnezia.gpg] https://ppa.launchpadcontent.net/amnezia/ppa/ubuntu jammy main" > /etc/apt/sources.list.d/amnezia.list
Ενημέρωση και εγκατάσταση
apt update
apt install -y amneziawg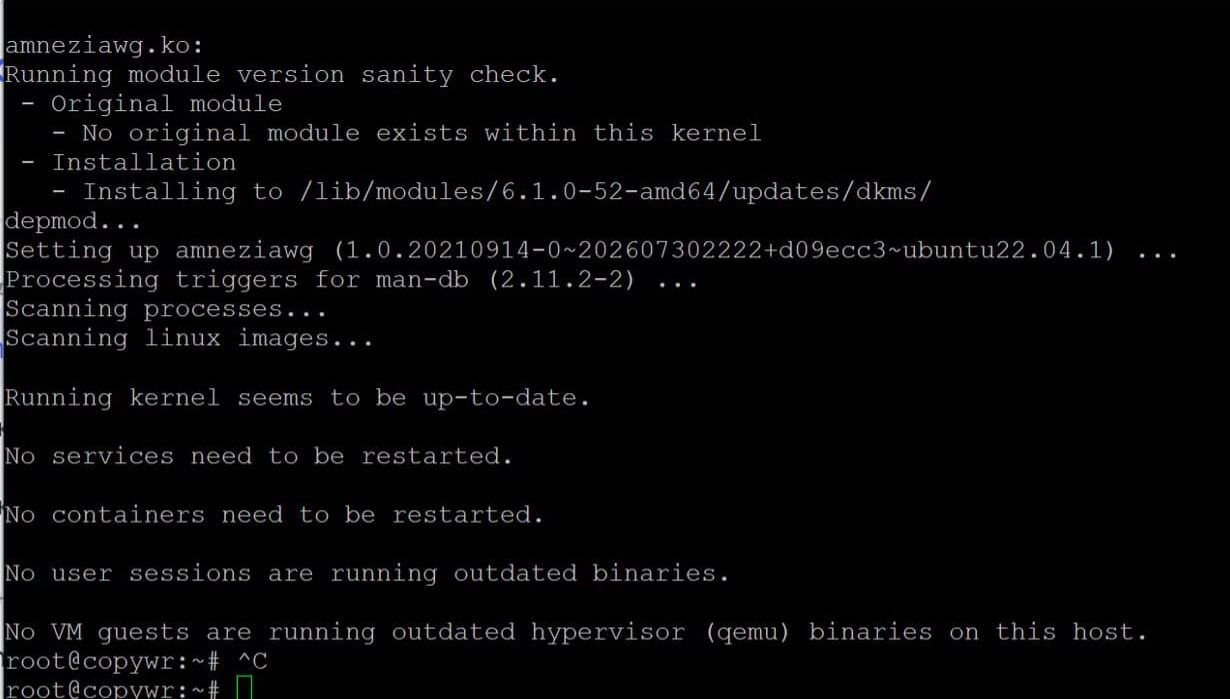
Επαληθεύστε ότι η μονάδα έχει φορτωθεί
modprobe amneziawg
lsmod | grep amnezia
Δημιουργία διαμόρφωσης διακομιστή και προγράμματος-πελάτη
Εγκατάσταση βοηθητικών προγραμμάτων
Εγκαταστήστε την εξάρτηση qrcode και, στη συνέχεια, δημιουργήστε έναν ειδικό κατάλογο εργασίας και κατεβάστε το σενάριο config-generator της κοινότητας σε αυτόν:
apt install -y python3-qrcode
mkdir -p ~/awg && cd ~/awg
wget -O awgcfg.py \
  https://gist.githubusercontent.com/remittor/8c3d9ff293b2ba4b13c367cc1a69f9eb/raw/awgcfg.py
Εάν το python3-qrcode δεν είναι διαθέσιμο στα αποθετήρια της διανομής σας, επιστρέψτε στην επιλογή pip3 install qrcode --break-system-packages (η σημαία απαιτείται στο Debian 12+/Ubuntu 24.04, η οποία αποκλείει τις μη διαχειριζόμενες εγκαταστάσεις pip από προεπιλογή). Μην εκτελέσετε και τις δύο εγκαταστάσεις — επιλέξτε μία.
Δημιουργήστε τη διαμόρφωση του διακομιστή
Δημιουργήστε το /etc/amnezia/amneziawg/awg0.conf. Μπορείτε να αφήσετε το εσωτερικό υποδίκτυο και τη θύρα UDP της σήραγγας στις προεπιλογές τους ή να ορίσετε τις δικές σας:
python3 awgcfg.py --make /etc/amnezia/amneziawg/awg0.conf \
  -i 10.10.8.1/24 -p 42666
Η σημαία -i ορίζει την εσωτερική διεύθυνση δικτύου και τη μάσκα της σήραγγας. Η σημαία -p ορίζει τη θύρα UDP του διακομιστή (την ίδια που ανοίχτηκε στο βήμα 2.3).

Δημιουργήστε το πρότυπο διαμόρφωσης προγράμματος-πελάτη
python3 awgcfg.py --createΑυτό αποθηκεύει ένα πρότυπο στον ίδιο φάκελο από τον οποίο δημιουργούνται οι μεμονωμένες διαμορφώσεις του προγράμματος-πελάτη — περιλαμβάνει ήδη το δημόσιο κλειδί του διακομιστή, τη διεύθυνση IP του και τις παραμέτρους απόκρυψης (Jc, Jmin, Jmax, S1, S2, H1–H4) που διακρίνουν το AmneziaWG από το απλό WireGuard.

Προσθήκη πελατών
Δημιουργήστε μία καταχώρηση ανά συσκευή — το όνομα μπορεί να είναι οτιδήποτε, π.χ. το όνομα της συσκευής:
python3 awgcfg.py -a "laptop"
python3 awgcfg.py -a "phone"
Δημιουργήστε αρχεία πελατών και κωδικούς QR
python3 awgcfg.py -c -qΟ φάκελος ~/awg θα περιέχει πλέον αρχεία όπως laptop.conf και phone.conf, καθώς και αντίστοιχους κωδικούς QR PNG που μπορείτε να σαρώσετε απευθείας σε μια εφαρμογή για κινητά.

Ο φάκελος ~/awg θα περιέχει πλέον αρχεία όπως laptop.conf και phone.conf, καθώς και αντίστοιχους κωδικούς QR PNG που μπορείτε να σαρώσετε απευθείας σε μια εφαρμογή για κινητά.
Έναρξη της υπηρεσίας και ενεργοποίηση της αυτόματης εκκίνησης
Ανοίξτε τη διεπαφή awg0 και ενεργοποιήστε την ώστε να ξεκινά αυτόματα κατά την επανεκκίνηση:
systemctl enable --now awg-quick@awg0
systemctl restart [email protected]
systemctl status [email protected]
Η κατάσταση θα πρέπει να δείχνει ενεργή (έξοδος) με τη μονάδα ενεργοποιημένη κατά την εκκίνηση. Εάν η κονσόλα φαίνεται να "κολλάει" εμφανίζοντας τα αρχεία καταγραφής, πατήστε το Q για έξοδο.

Ελέγξτε τη λίστα των ενεργών ομότιμων χρηστών και της κυκλοφορίας ανά ομότιμο χρήστη με:
awg show
Σύνδεση από τα Windows
Όλα όσα αναφέρονται σε αυτήν την ενότητα συμβαίνουν στον υπολογιστή σας με Windows, όχι μέσω SSH — το πρόγραμμα-πελάτης VPN πρέπει να εγκατασταθεί στη συσκευή που θα χρησιμοποιήσει πραγματικά τη σήραγγα. Το μόνο βήμα που αφορά τον διακομιστή είναι η λήψη του scp στην έκδοση 6.2, και ακόμη και αυτή η εντολή πληκτρολογείται στον υπολογιστή σας, τραβώντας ένα αρχείο που ο διακομιστής έχει ήδη δημιουργήσει στην Ενότητα 4.
Εγκατάσταση του προγράμματος-πελάτη
Το AmneziaWG διαθέτει μια ειδική εφαρμογή για Windows — η διεπαφή της αντικατοπτρίζει το τυπικό πρόγραμμα-πελάτη WireGuard, αλλά κατανοεί τις παραμέτρους απόκρυψης. Κατεβάστε το πρόγραμμα εγκατάστασης από το επίσημο αποθετήριο του έργου:
https://github.com/amnezia-vpn/amneziawg-windows-client/releases
Ο παραπάνω σύνδεσμος είναι η σελίδα έκδοσης του συντηρούμενου προγράμματος-πελάτη των Windows — κατεβάστε το πιο πρόσφατο στοιχείο .msi/.exe από εκεί. Αυτή είναι μια σελίδα που θα ανοίξετε στο πρόγραμμα περιήγησής σας, όχι μια εντολή για επικόλληση σε ένα τερματικό.
Εκτελέστε το πρόγραμμα εγκατάστασης και ακολουθήστε βήμα προς βήμα τον οδηγό εγκατάστασης. Οι προεπιλογές δεν χρειάζεται να αλλάξουν.
Εισαγωγή της διαμόρφωσης
Αντιγράψτε το αρχείο ρυθμίσεων προγράμματος-πελάτη από τον διακομιστή στον υπολογιστή σας — ο ευκολότερος τρόπος είναι το scp, εκτελέστε το σε PowerShell στον υπολογιστή σας, όχι στον διακομιστή:
scp root@YOUR_SERVER_IP:~/awg/laptop.conf .Στην εφαρμογή AmneziaWG, κάντε κλικ στην επιλογή "Εισαγωγή σήραγγας(ων) από αρχείο", επιλέξτε laptop.conf και ενεργοποιήστε την εναλλαγή δίπλα στη νέα σήραγγα.
Σύνδεση από macOS
Υπάρχουν δύο υποστηριζόμενες επιλογές:
- AmneziaWG (Mac App Store): ένα ελαφρύ πρόγραμμα-πελάτης, λειτουργεί σε macOS 12 και νεότερες εκδόσεις. Αναζητήστε το "AmneziaWG" στο App Store, εγκαταστήστε το και, στη συνέχεια, χρησιμοποιήστε την επιλογή "Εισαγωγή σήραγγας(ων) από αρχείο" και επιλέξτε το αρχείο .conf — ίδια ροή εργασίας με το πρόγραμμα-πελάτης των Windows.
- AmneziaVPN (πλήρης εφαρμογή, macOS 14+): κατεβάστε το .pkg από το github.com/amnezia-vpn/amnezia-client/releases/latest αν προτιμάτε να χρησιμοποιήσετε την πλήρη εφαρμογή Amnezia αντί για τον ελαφρύ client που λειτουργεί μόνο με AmneziaWG.
Αντιγράψτε πρώτα τη διαμόρφωση του προγράμματος-πελάτη, εάν χρειάζεται, όπως στο βήμα 6.2:
scp root@YOUR_SERVER_IP:~/awg/laptop.conf .Σύνδεση από Linux
Σε έναν επιτραπέζιο ή φορητό υπολογιστή Linux έχετε δύο επιλογές:
- Γραφικό Περιβάλλον Χρήστη (GUI): εγκαταστήστε το πλήρες πρόγραμμα-πελάτη AmneziaVPN για υπολογιστές από το github.com/amnezia-vpn/amnezia-client/releases και, στη συνέχεια, εισαγάγετε το αρχείο .conf με τον ίδιο τρόπο όπως στα Windows/macOS.
- CLI, χρησιμοποιώντας τα ίδια εργαλεία amneziawg που χρησιμοποιούνται στον διακομιστή (awg / awg-quick):
apt install -y amneziawg
cp laptop.conf /etc/amnezia/amneziawg/awg0.conf
awg-quick up awg0
Εκτελέστε αυτόν τον κώδικα για να αποσυνδεθείτε.
awg-quick down awg0 Για να εμφανιστεί αυτόματα η σήραγγα κατά τη σύνδεση, ενεργοποιήστε την ως υπηρεσία:
systemctl enable --now awg-quick@awg0Επαλήθευση της σύνδεσης
Με ενεργή τη σήραγγα από την Ενότητα 6, 7 ή 8, επιστρέψτε στη δική σας συσκευή (όχι στην περίοδο λειτουργίας SSH) και ανοίξτε οποιοδήποτε checker "what's my IP" σε ένα πρόγραμμα περιήγησης — η διεύθυνση που εμφανίζεται θα πρέπει να ταιριάζει με τη διεύθυνση IP του VPS σας. Για να επαληθεύσετε από μέσα στην περίοδο λειτουργίας SSH, εκτελέστε την εντολή awg show στον διακομιστή και επιβεβαιώστε ότι ο ομότιμος χρήστης του προγράμματος-πελάτη εμφανίζει μια πρόσφατη χειραψία και μη μηδενική κίνηση.
Παραπομπή:
|
Πεδίο |
αξία |
|
Διεύθυνση |
YOUR_TUNNEL_IP (η διεύθυνση του πελάτη μέσα στη σήραγγα, π.χ. 10.10.8.2/32 — εκχωρήθηκε αυτόματα όταν ο πελάτης προστέθηκε στο βήμα 4.4) |
|
Τελικό σημείο |
YOUR_SERVER_IP:42666 (Η εξωτερική διεύθυνση IP του διακομιστή και η θύρα UDP στην οποία συνδέεται ο υπολογιστής-πελάτης.) |
|
DNS |
8.8.8.8 |
|
Jc / Jmin / Jmax |
αριθμός και μέγεθος των «ανεπιθύμητων» πακέτων που αποστέλλονται πριν από την επικοινωνία — ενδέχεται να διαφέρουν μεταξύ διακομιστή και πελάτη χωρίς να διακοπεί η σύνδεση |
|
S1 / S2 |
μέγεθος πεδίων συμπλήρωσης χειραψίας — πρέπει να ταιριάζει με byte προς byte μεταξύ διακομιστή και κάθε πελάτη |
|
H1–H4 |
κεφαλίδες τύπου πακέτου που καλύπτουν το πρωτόκολλο ως συνηθισμένη κίνηση — πρέπει επίσης να ταιριάζουν ακριβώς και να είναι μοναδικές μεταξύ τους |
Μόνο τα S1/S2 και H1–H4 χρειάζεται να είναι πανομοιότυπα και στα δύο άκρα της σήραγγας. Τα Jc, Jmin και Jmax αφορούν αποκλειστικά τον τρόπο με τον οποίο κάθε πλευρά γεμίζει τη δική της εξερχόμενη ανεπιθύμητη κίνηση, επομένως οι τιμές του πελάτη και του διακομιστή μπορούν εύλογα να διαφέρουν, όπως συμβαίνει στο παραπάνω παράδειγμα.
Συμπέρασμα
Ακολουθώντας αυτόν τον οδηγό, το VPS σας θα εκτελεί τον δικό του διακομιστή AmneziaWG: ένα πρωτόκολλο συμβατό με WireGuard με απόκρυψη κίνησης που είναι αισθητά πιο δύσκολο για τα συστήματα DPI να διακρίνουν από την κανονική κίνηση UDP σε σχέση με το απλό WireGuard. Η υπηρεσία εκτελείται ως η μονάδα systemd awg-quick@awg0 και επιβιώνει από μια επανεκκίνηση του διακομιστή χωρίς καμία ενέργεια από μέρους σας.
Τα αρχεία .conf και οι κωδικοί QR που προκύπτουν στο ~/awg λειτουργούν όχι μόνο με τον υπολογιστή-πελάτη των Windows, αλλά μπορούν επίσης να εισαχθούν στις εφαρμογές AmneziaWG ή Amnezia για Android, iOS, macOS και Linux, καθώς και σε δρομολογητές Keenetic και OpenWrt.
Προσθέστε νέους πελάτες ανά πάσα στιγμή επαναλαμβάνοντας τα βήματα 4.4–4.5 (python3 awgcfg.py -a "name", έπειτα awgcfg.py -c -q) και επανεκκινώντας τη διεπαφή με την εντολή systemctl restart [email protected].
Μερικές συνήθειες που αξίζει να διατηρήσετε μόλις ο διακομιστής λειτουργήσει:
- Διατηρήστε το σύστημα ενημερωμένο. Εκτελέστε ξανά τις εντολές apt update -y && apt upgrade -y περιοδικά και επανεκκινήστε μετά από αναβαθμίσεις πυρήνα, ώστε το DKMS να ανακατασκευάσει τη μονάδα amneziawg με βάση τον νέο πυρήνα.
- Δημιουργήστε αντίγραφο ασφαλείας του ~/awg. Διατηρεί το ιδιωτικό κλειδί κάθε πελάτη και το ζεύγος κλειδιών του διακομιστή στο awg0.conf. Η απώλειά του σημαίνει αναδημιουργία ρυθμίσεων για κάθε συσκευή.
- Ακυρώστε άμεσα τις χαμένες συσκευές. Αφαιρέστε το αντίστοιχο μπλοκ [Peer] από το /etc/amnezia/amneziawg/awg0.conf και εκτελέστε την εντολή επανεκκίνησης systemctl. [προστασία μέσω email].
Εάν η σύνδεση δεν λειτουργεί, ελέγξτε με τη σειρά:
- η κατάσταση της υπηρεσίας (κατάσταση systemctl [προστασία μέσω email])
- οι κανόνες του τείχους προστασίας (κατάσταση ufw — η θύρα 42666/udp πρέπει να είναι ανοιχτή)
- η κατάσταση DKMS/μονάδας εάν η διεπαφή δεν ξεκινά καν (κατάσταση dkms, lsmod | grep amnezia)
- η λίστα των ενεργών συνομηλίκων στον διακομιστή (awg show)
- ότι η διαμόρφωση του προγράμματος-πελάτη δείχνει στη σωστή διεύθυνση IP του εξωτερικού διακομιστή
Συγκρίνετε το AmneziaWG με άλλες επιλογές πριν από την υποβολή; Δείτε τις ενότητες Ρύθμιση διακομιστή VPN σε Linux: PPTP ή OpenVPN; και Πώς να ρυθμίσετε το Wireguard VPN στον διακομιστή σας . Εάν χρειάζεστε μόνο έναν απλό proxy αντί για μια πλήρη σήραγγα VPN, η διαμόρφωση 3proxy στο CentOS/ArchLinux είναι μια ελαφρύτερη εναλλακτική λύση. Για γενική σκλήρυνση του διακομιστή μόλις το VPN είναι ενεργό, ανατρέξτε στην ενότητα Χρήστες Linux: Διαχείριση και Δικαιώματα.
