


Αυτό το άρθρο θα περιγράψει λεπτομερώς πώς να ρυθμίσετε το Wireguard VPN στον διακομιστή σας. Μπορεί να είναι εικονικός ή ιδιωτικός διακομιστής - δεν έχει τόση σημασία.
Αυτός ο οδηγός ρύθμισης VPN Wireguard έχει σχεδιαστεί για χρήστες που δεν έχουν μεγάλη εμπειρία, επομένως όλα τα βήματα θα είναι αρκετά λεπτομερή και θα ακολουθούνται από στιγμιότυπα οθόνης.
Η κίνηση που διέρχεται μέσω της σήραγγάς μας θα είναι κρυπτογραφημένη και το Διαδίκτυο θα εμφανίζει τη διεύθυνση IP του διακομιστή VPN μας, όχι τη διεύθυνση του παρόχου μέσω του οποίου έχουμε πρόσβαση στο δίκτυο.
Υποτίθεται ότι έχετε ήδη ένα VPS. Εάν όχι, μπορείτε να το παραγγείλετε από εμάς.
Θα εγκαταστήσουμε το λειτουργικό σύστημα Ubuntu 22.04 στον διακομιστή μας. Εάν έχετε διακομιστή με διαφορετικό λειτουργικό σύστημα, τότε μπορείτε εύκολα να τον επανεγκαταστήσετε ακολουθώντας τις οδηγίες.
Έτσι, ο διακομιστής με λειτουργικό σύστημα Ubuntu 22.04 είναι έτοιμος, τώρα συνδεόμαστε σε αυτόν μέσω SSH. Αν ξαφνικά δεν έχετε συναντήσει αυτό το πρωτόκολλο πριν, τότε ένα άρθρο στο οποίο περιγράφεται λεπτομερώς αυτή η διαδικασία θα σας βοηθήσει. Η δεύτερη παράγραφος του άρθρου αφορά το λειτουργικό σύστημα Linux, η τρίτη είναι για το λειτουργικό σύστημα Windows.
Ρύθμιση διακομιστή Wireguard
Μετά από μια επιτυχημένη σύνδεση, θα γράψω μερικές εντολές και μια περιγραφή του τι παράγουν για να κατανοήσω τη διαδικασία:
Ενημερώνουμε τη λίστα των πακέτων στα αποθετήρια
apt updateΑνανέωση των ίδιων των πακέτων
apt upgrade -yΕγκαταστήστε το πακέτο καλωδίων
apt install -y wireguardΗ διαμόρφωσή μας θα αποθηκευτεί στον κατάλογο /etc/wireguard/, πρέπει να εισάγουμε τον κατάλογο:
cd /etc/wireguard/Θα χρειαστούμε ένα δημόσιο και ιδιωτικό κλειδί για τον διακομιστή μας. Θα τα δημιουργήσουμε αφού ορίσουμε τα σωστά δικαιώματα κατά τη δημιουργία αρχείων και καταλόγων με εντολές:
umask 077
wg genkey > privatekey
wg pubkey < privatekey > publickey
Τώρα ορίζουμε τα δικαιώματα για το ιδιωτικό κλειδί:
chmod 600 privatekeyΠριν δημιουργήσουμε το αρχείο διαμόρφωσης, χρειαζόμαστε το όνομα της διεπαφής δικτύου μας. Για να το ανακαλύψετε, χρησιμοποιήστε την εντολή:
ip aΧρειαζόμαστε τη διεπαφή με τη διεύθυνση IP που χρησιμοποιείται για την τρέχουσα σύνδεση. Πιθανότατα θα ονομάζεται ens3 στην περίπτωσή σας, αλλά μπορεί να υπάρχει άλλο όνομα.
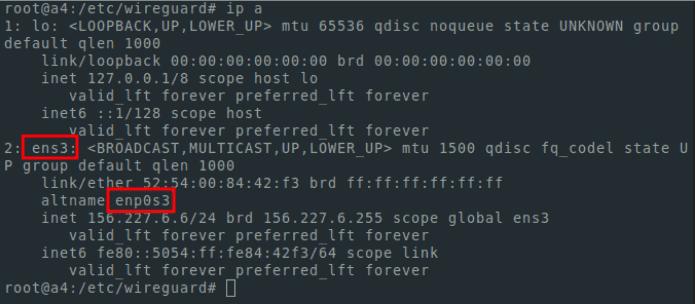
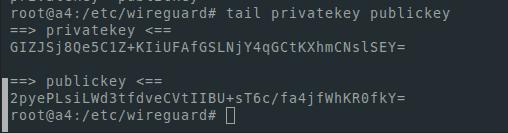
Θα χρειαστούμε επίσης ένα δημόσιο και ιδιωτικό κλειδί. Για να τα εμφανίσω χρησιμοποιώ την ουρά
tail privatekey publickeyΜοιάζει με αυτό:
Για επεξεργασία, μπορείτε να χρησιμοποιήσετε οποιοδήποτε πρόγραμμα επεξεργασίας κειμένου Linux . Εγώ θα χρησιμοποιήσω το nano. Για να το εγκαταστήσετε, πρέπει να εκτελέσετε την εντολή:
apt install -y nanoΕπεξεργαζόμαστε το αρχείο ρυθμίσεων:
nano /etc/wireguard/wg0.confΣημείωση
Για να αποθηκεύσουμε το αρχείο χρησιμοποιούμε τον συνδυασμό κουμπιών ctrl+o
για έξοδο - ctrl+x
Θα πρέπει να μοιάζει με αυτό:
[Interface]
PrivateKey = [ your private key ]
Address = 10.30.0.1/24
ListenPort = 51928
PostUp = iptables -A FORWARD -i %i -j ACCEPT; iptables -t nat -A POSTROUTING -o [ interface name ] -j MASQUERADE
PostDown = iptables -D FORWARD -i %i -j ACCEPT; iptables -t nat -D POSTROUTING -o [ interface name ] -j MASQUERADE
Στην περίπτωσή μου μοιάζει με αυτό
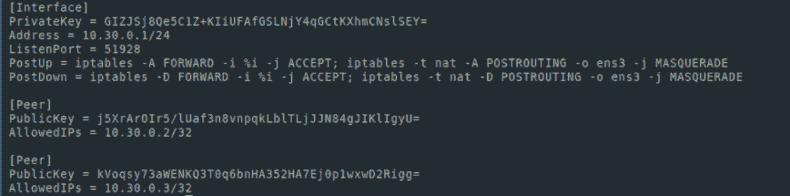
Ενεργοποιούμε την προώθηση ip
echo "net.ipv4.ip_forward=1" >> /etc/sysctl.conf
sysctl -p
Έναρξη υπηρεσίας συρματοφυλακής:
systemctl start [email protected]Εάν θέλουμε να ξεκινήσει η υπηρεσία μετά την επανεκκίνηση του διακομιστή, τότε κάνουμε τα εξής:
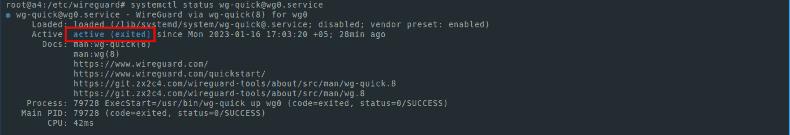
systemctl enable [email protected]Για να δείτε την κατάσταση της υπηρεσίας:
systemctl status [email protected]Η κατάσταση θα πρέπει να είναι ενεργή όπως στο στιγμιότυπο οθόνης:
Εάν ακολουθήσατε προσεκτικά τις οδηγίες μας, τότε σε αυτό το στάδιο, έχετε όλα όσα χρειάζεστε για να λειτουργήσει ο διακομιστής μέρος του VPN Wireguard.
Ρύθμιση προγράμματος-πελάτη Wireguard
Το μόνο που απομένει είναι να διαμορφώσετε το τμήμα πελάτη. Για παράδειγμα και απλότητα, θα δημιουργήσω κλειδιά για το τμήμα πελάτη και στον διακομιστή. Αλλά για λόγους ασφαλείας, θα ήταν πιο σωστό να δημιουργηθούν κλειδιά από την πλευρά του πελάτη. Χρησιμοποιώ εντολές για τη δημιουργία:
wg genkey > mypc_privatekey
wg pubkey < mypc_privatekey > mypc_publickey
Θα δημιουργήσω επίσης κλειδιά για τη χρήση του VPN στο τηλέφωνο:
wg genkey > myphone_private
keywg pubkey < myphone_privatekey > myphone_publickey
Σημειωτέον ότι όλα αυτά απαιτείται να γίνονται ενώ βρίσκεστε στον κατάλογο
/etc/wireguard/
Μπορείτε επίσης να τρέξετε σε άλλον κατάλογο. Αλλά για απλότητα, εκτελούμε τις οδηγίες στο /etc/wireguard/
Χρησιμοποιούμε την εντολή ls για να παραθέσουμε τα αρχεία σε έναν κατάλογο. Το πήρα έτσι:
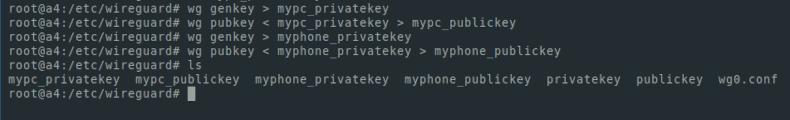
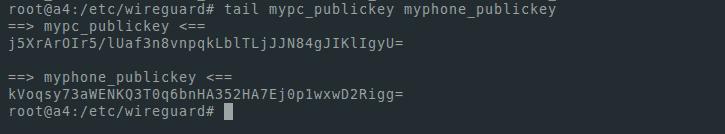
Ας εμφανίσουμε τα δημόσια κλειδιά στην οθόνη. Θα τα χρειαστούμε για να προσθέσουμε κόμβους στο δίκτυό μας:
tail mypc_publickey myphone_publickeyΓια μένα μοιάζει με αυτό:
Ας επεξεργαστούμε το αρχείο ρυθμίσεων:
nano wg0.confΠροσθέστε τις ακόλουθες γραμμές:
[Peer]
PublicKey = [ mypc_publickey ]
AllowedIPs = 10.30.0.2/32

[Peer]
PublicKey = [ myphone_publickey ]
AllowedIPs = 10.30.0.3/32
Τώρα το αρχείο ρυθμίσεων μοιάζει με αυτό:
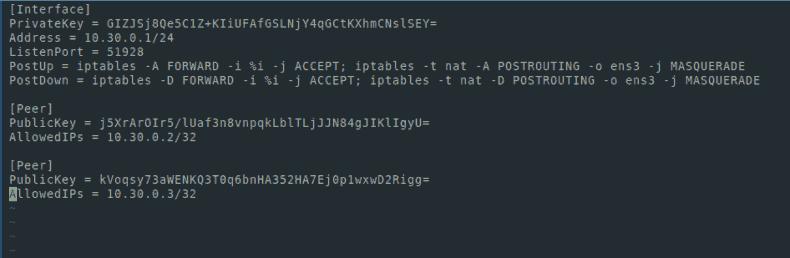
Αποθηκεύστε το αρχείο και επανεκκινήστε την υπηρεσία μας:
systemctl restart wg-quick@wg0Ας ελέγξουμε ότι όλα ήταν επιτυχημένα:
systemctl status wg-quick@wg0Η κατάσταση πρέπει να είναι ενεργή
Η επαναφόρτωση της υπηρεσίας απαιτείται κάθε φορά μετά την επεξεργασία του αρχείου διαμόρφωσης διακομιστή (wg0.conf)
Στη συνέχεια, θα δημιουργήσουμε διαμορφώσεις για πελάτες (στην περίπτωσή μου, τον υπολογιστή και το τηλέφωνό μου). Το ίδιο θα κάνω και στον διακομιστή.
nano mypc.conf[Interface]
PrivateKey = [mypc_privatekey private key]
Address = 10.30.0.2/32
DNS = 8.8.8.8
[Peer]
PublicKey = [publickey server publc key]
Endpoint =[ server ip address]:51928
AllowedIPs = 0.0.0.0/0
PersistentKeepalive = 20Στο πεδίο Endpoint, μπορείτε να δείτε τη διεύθυνση IP του διακομιστή - αυτή είναι η διεύθυνση IP που χρησιμοποιούσαμε για τη σύνδεση μέσω SSH. Για να δείτε τις διεπαφές και τις διευθύνσεις, μπορείτε να χρησιμοποιήσετε την εντολή ip a.
Ρυθμίστε το Wireguard για κινητά
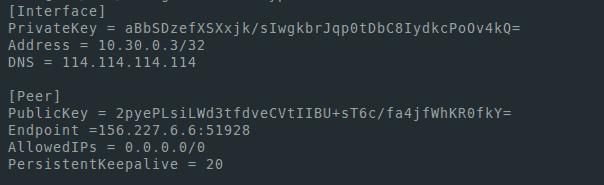
Δημιουργούμε παρόμοια διαμόρφωση για το τηλέφωνό μας. Απλά πρέπει να αλλάξετε τη διεύθυνση. Για το PC ήταν 10.30.0.2/32, και στη διαμόρφωση για το τηλέφωνο θα κάνουμε 10.30.0.3/32. Επίσης, εάν θέλουμε να χρησιμοποιήσουμε VPN σε άλλες συσκευές, τότε θα πρέπει να προσθέσουμε άλλες διευθύνσεις στο πεδίο Διεύθυνση στα αρχεία διαμόρφωσης και το αρχείο διαμόρφωσης διακομιστή wg0.conf, το πεδίο AllowedIPs κατά τη δημιουργία διαμορφώσεων
Τα αρχεία μοιάζουν έτσι στην περίπτωσή μου:
mypc.conf
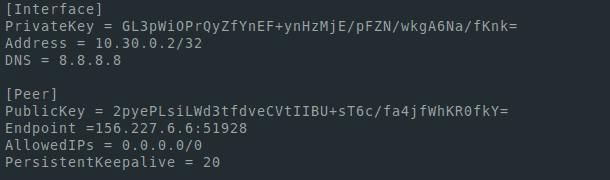
myphone.conf
Για τη σύνδεση, εγκαθιστούμε το πρόγραμμα-πελάτη wireguard https://www.wireguard.com/install/
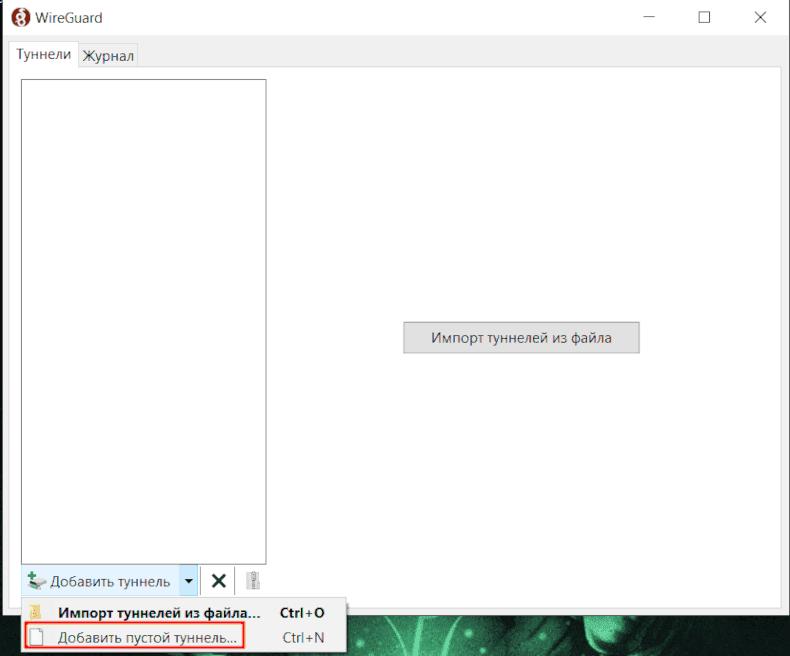
Στην εφαρμογή των Windows, προσθέτουμε ένα νέο τούνελ και εισάγουμε τη διαμόρφωση που δημιουργήθηκε στο αρχείο mypc.conf
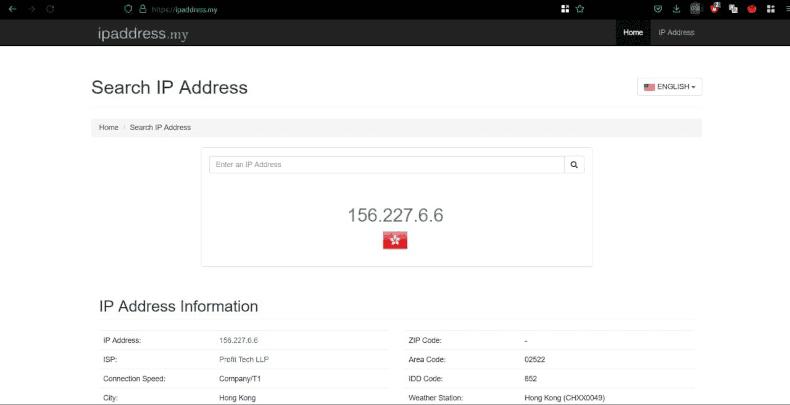
Εκκινούμε το τούνελ και πηγαίνουμε στο πρόγραμμα περιήγησης στον ιστότοπο που εμφανίζει τη διεύθυνσή μας
Για να προσθέσετε εύκολα ένα VPN στο τηλέφωνό σας, εγκαταστήστε ένα πρόγραμμα για τη δημιουργία κωδικών qr στον διακομιστή:
apt install -y qrencodeΌντας στον κατάλογο διαμόρφωσης, κάντε το ακόλουθο βήμα:
qrencode -t ansiutf8 -r myphone.conf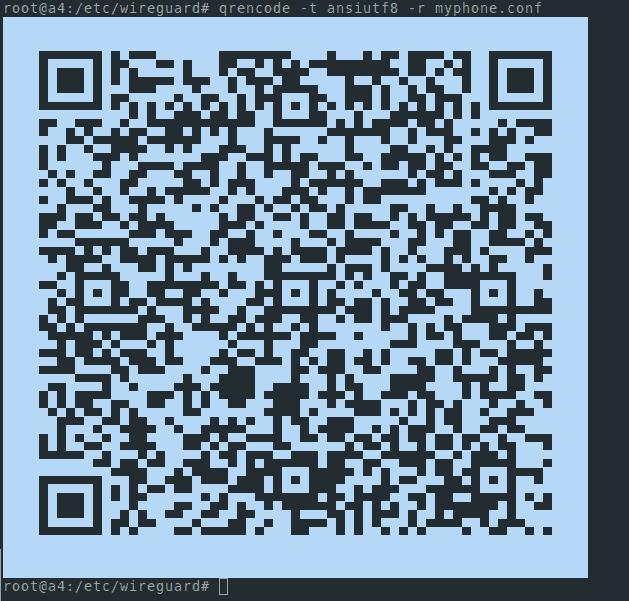
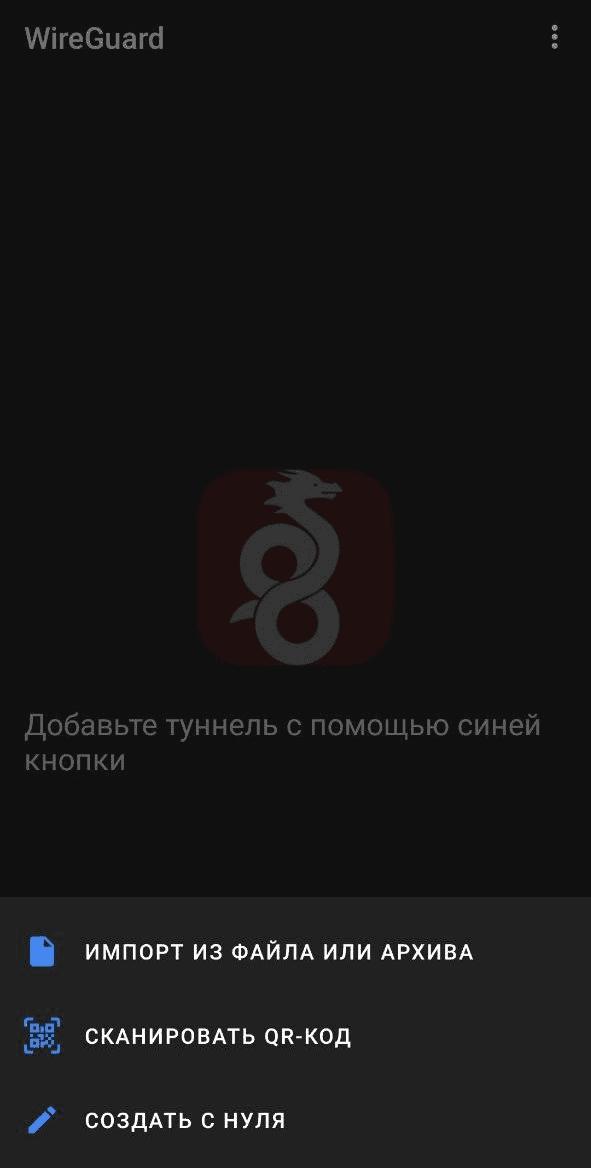
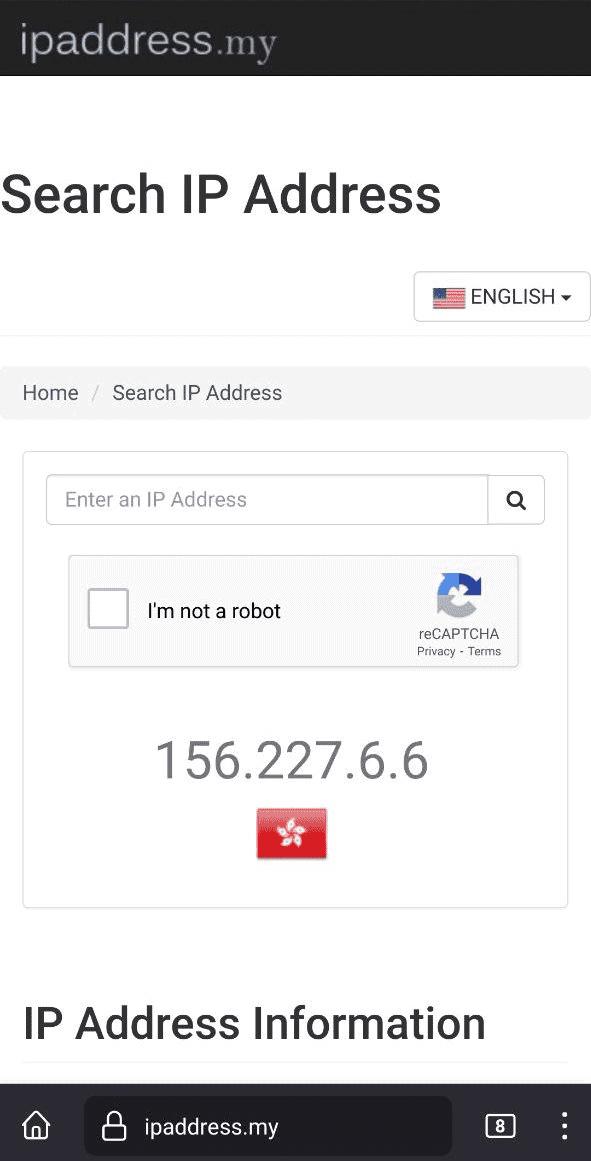
Στη συνέχεια, μπαίνουμε στην εφαρμογή Wireguard στο τηλέφωνο, πατάμε + για να δημιουργήσουμε ένα νέο τούνελ, επιλέγουμε σάρωση του κωδικού QR, σαρώνουμε, ενεργοποιούμε το VPN. Στη συνέχεια, θα ελέγξουμε ότι εμφανίζουμε τη διεύθυνση του διακομιστή μας χρησιμοποιώντας οποιονδήποτε πόρο που εμφανίζει τη διεύθυνση IP εξόδου.
Τα κατάφερες!
