


Diagnostiek van posbedieners speel 'n belangrike rol om die korrekte e-poswerking te verseker. Dit laat toe om probleme wat verband hou met die stuur, ontvang en verwerking van e-posboodskappe te identifiseer en op te los. Een van die sleutelfaktore van diagnostiek is die gebruik van filters op posbedieners, wat beskerming bied teen strooipos, virusse en ander sekuriteitsbedreigings.
Hierdie artikel sal beide eksterne dienste oorweeg wat help om die werking van die posbediener van die kantlyn af na te gaan, sowel as interne gereedskap wat dit moontlik maak om diagnostiek direk op die bediener uit te voer. Alle aksies, as 'n voorbeeld, sal op 'n privaat bediener uitgevoer word wat deur Ubuntu 20.04.6 OS aangedryf word met 'n gekonfigureerde oplossing in die vorm van Postfix en Dovecot, maar die aangebiedde metodes is van toepassing op byna enige bedryfstelsel en e-poskliënte.
Aanlyndienste vir die nagaan van posbedieners
Die eerste en belangrikste stap is verifikasie deur gebruik te maak van eksterne aanlyndienste. Op hierdie manier kan jy die posbediener nagaan vir blootstelling, SPF, DKIM en DMARC instellings, en ook die reputasie van IP-adresse waaruit e-pos gestuur word, nagaan. In die meeste gevalle kan die gebruik van slegs hierdie gereedskap tot die gewenste resultate lei.
Kom ons kyk in detail na die belangrikste verifikasiedienste en hul funksionaliteit:
MxToolBox laat ons toe om byna alle beskikbare posbedienerparameters na te gaan. Die diens bied gereedskap vir die nagaan van alle domeinrekords, algemene domeinbeskikbaarheid, die nagaan van SSL-sertifikate, IP-adresstatus en nog baie meer. Om te diagnoseer, moet u na die diensbladsy gaan , die IP-adres of domein invoer, die verlangde instrument kies en die nagaan uitvoer.
'n Gedetailleerde lys van alle beskikbare gereedskap word in die skermkiekie gewys:
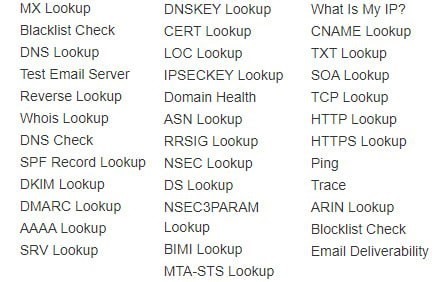
Soos hierbo gesien, kyk die webwerf ook vir die teenwoordigheid van 'n IP/domein in swartlyste. Alle groot bronne word nagegaan: Spamhaus, Barracuda, SURBL en vele ander. As die adres in enige databasis is, sal die diens inligting verskaf oor die redes waarom dit op die swartlys geplaas is. Op hierdie manier sal jy maatreëls kan tref om die probleem reg te stel.
MailTester is die tweede gewildste hulpmiddel vir die kontrolering van posbedieners. Hierdie diens laat gebruikers toe om 'n toets-e-pos na 'n unieke adres te stuur en dan 'n gedetailleerde verslag oor die kwaliteit van die gestuurde boodskap te ontvang. Anders as MxToolBox, is hierdie hulpbron meer gefokus nie op die diagnose van die posbediener nie, maar op moontlike verbetering van e-pos. Dit beteken egter nie dat die diens nie in staat is om 'n volledige analise van die sender se bediener uit te voer nie. Dit toets posaflewering, doen navorsing en gee aanbevelings vir die verbetering van die posdiens as geheel.
Om die kontrole te voltooi, gaan net na die hulpbron se webwerf en kry 'n unieke e-posadres waarheen jy 'n e-pos wil stuur. Nadat jy dit ingedien het, moet jy "kontroleer assessering" kies en wag totdat die bladsy verfris. 'n Goeie resultaat lyk so:
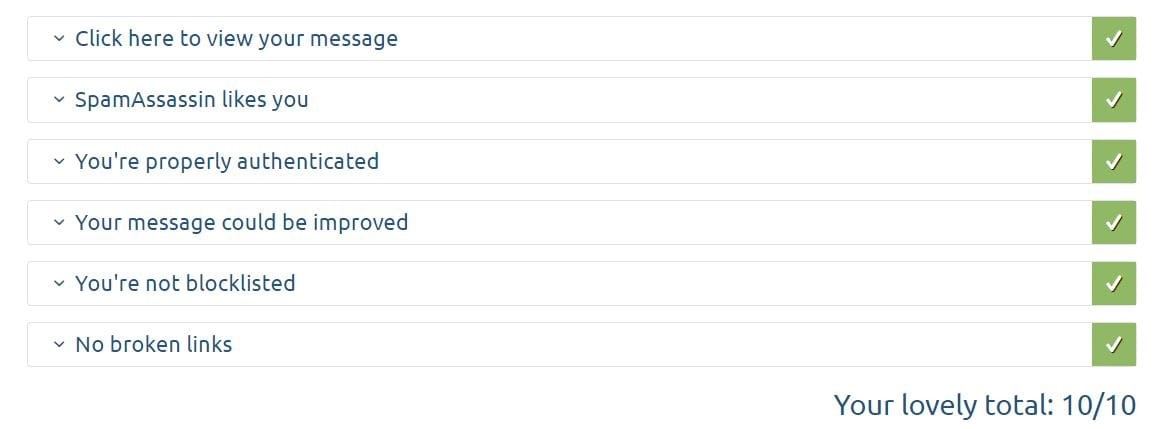
In die geval van enige probleme of aanbevelings, sal die diens dit in die toepaslike afdeling van die verslag rapporteer.
Die bogenoemde dienste is voldoende vir volledige kontrolering van die posbediener vanaf die kantlyn. Hulle laat jou toe om potensiële probleme met e-posaflewering te identifiseer, jou sekuriteitinstellings na te gaan en ook aanbevelings te ontvang om moontlike foute op te los. Vervolgens sal ons toetse aan die bedienerkant uitvoer.
Kontroleer posbedienerinstellings
Gaan DNS-rekords na
Een van die mees algemene probleme aan die posbedienerkant is verkeerde DNS-rekordskonfigurasie. Jy kan die korrektheid daarvan nagaan via die bogenoemde derdeparty-dienste. In sommige gevalle word die e-pos egter moontlik nie by 'n derdeparty-posbus afgelewer nie. In hierdie geval moet jy alle inskrywings handmatig nagaan. Om dit te doen, gaan na die DNS-redigeerder en begin kontrole. As voorbeeld, kom ons neem die volgende as die brondata: domein wins.com, IP-adres 11.22.33.44, waar @ as die domeinnaam gebruik kan word, indien die registrateur nie toelaat dat hierdie vorm ingevuld word nie. Moenie vergeet om die waardes na jou eie te verander nie.
'n Rekord definieer die IP-adresse van posbedieners. Eenvoudig gestel, hulle stuur die domein na die posbedieneradres. Dit behoort so te lyk:
| Tipe | Host | waarde | TTL |
| A | @ | 11.22.33.44 | 1 min |
MX- rekords is die belangrikste vir 'n posbediener, hulle is verantwoordelik vir die posafleweringsroete. Met ander woorde, hulle stuur die pos na 'n posbus.
| Tipe | Host | waarde | TTL |
| MX | @ | mail.profit.com | 1 min |
SPF-rekords wys na bedieners wat e-posse vanaf 'n spesifieke domein kan stuur . Let asseblief daarop: hulle word as TXT gepubliseer. Slegs een van die moontlike waardes word aangedui.
| Tipe | Host | waarde | TTL |
| TXT | @ | v=spf1 ip4:11.22.33.44 -all | 1 min |
'n DKIM-rekord word gebruik om die egtheid van 'n e-pos te verifieer. Moet die gegenereerde publieke sleutel bevat. Net so word slegs een van die waarde-opsies aangedui.
| Tipe | Host | waarde | TTL |
| TXT | s1._domainkey.profit.com | v=DKIM1; k=rsa; p=QWIOJNDSLUB... | 1 min |
DMARC -opname is die volgende en laaste beskermingsfase. Dit is van toepassing op e-posse wat nie SPF- en DKIM -kontroles geslaag het nie.
| Tipe | Host | waarde | TTL |
| TXT | _dmarc.profit.com | v=DMARC1; p=geen; pct=100; rua=mailto:[e-pos beskerm] | 1 min |
Ook een van die belangrikste rekords vir 'n posbediener is die PTR-rekord . Daar kan gesê word dat dit omgekeerd werk as die A-rekord , dit wil sê, dit verbind 'n IP-adres met 'n domein. Hierdie tipe rekord kan slegs bygevoeg word deur 'n versoek aan die tegniese ondersteuning van die gasheerverskaffer, en kan nagegaan word met die opdrag: nslookup IP , waar IP jou bedieneradres is. Die antwoord behoort die gekoppelde domein te vertoon.
Port kontrolering
Probleme met geslote poorte kan ook lei tot 'n volledige wanfunksionering van die posbediener. Eerstens is dit nodig om met die verskaffer te verduidelik of daar enige beperkings op die nodige poorte aan sy kant is. Ons beperk nie kliënte tot die aantal oop poorte op enige toegewyde of virtuele bedieners nie . Baie gasheerdiensverskaffers tree egter anders op.
Jy kan die oop poorte nagaan met behulp van die vooraf geïnstalleerde netstat- hulpprogram. Dit is genoeg om die opdrag in te voer:
netstat – natMet die SMTP/IMAP/POP3-bediener geïnstalleer en gekonfigureer, sal ons die ooreenstemmende oop poorte sien:
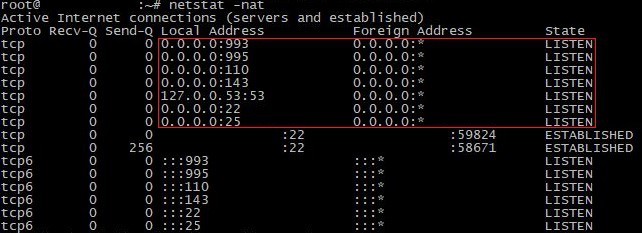
Soos ons op die skermkiekie kan sien, is die hoofposkliëntpoorte oop, naamlik: SMTP (25) / IMAPS (143, 993) / POP3S (110, 995). Jy kan ook die posdiens op elke poort individueel nagaan. Die telnet- instrument sal jou hiermee help. Kom ons kyk na die voorbeeld van POP3, dit wil sê poort 110:
telnet mail.yourdomain.com 110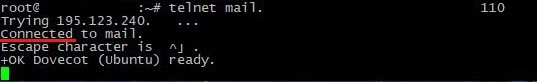
Ons verlaat die instrument met die "exit "-opdrag en kontroleer die oorblywende nodige poorte volgens dieselfde beginsel. Let daarop dat hierdie instrument ook die geleentheid bied om die stuur van e-posse te toets sonder om 'n bykomende koppelvlak te gebruik. Dit kan nuttig wees in gevalle waar die gebruiker net die bediener hoef op te stel en beplan om e-posse plaaslik te stuur.
Indien probleme ondervind word met die oopmaak van poorte, moet u aandag gee aan die geïnstalleerde Firewall. Die meeste verspreidings word vooraf met Iptables/Firewalld geïnstalleer.
Vir iptables gebruik ons die volgende opdragte:
iptables -A INPUT -p tcp --dport 25 -j ACCEPT
iptables -A INPUT -p tcp --dport 110 -j ACCEPT
iptables -A INPUT -p tcp --dport 995 -j ACCEPT
iptables -A INPUT -p tcp --dport 143 -j ACCEPT
iptables -A INPUT -p tcp --dport 993 -j ACCEPT
Vir firewalld:
firewall-cmd --permanent --add-port=25/tcp
firewall-cmd --permanent --add-port=110/tcp
firewall-cmd --permanent --add-port=995/tcp
firewall-cmd --permanent --add-port=143/tcp
firewall-cmd --permanent --add-port=993/tcp
In sommige gevalle vereis die SMTP-diens ook dat poorte 465 en 587 oopgemaak word vir korrekte werking. Die oopmaak van hierdie poorte vind op dieselfde manier plaas. Herbegin die Firewall-diens nadat nuwe reëls bygevoeg is.
Gaan SSL/TLS-sertifikate van die posbediener na
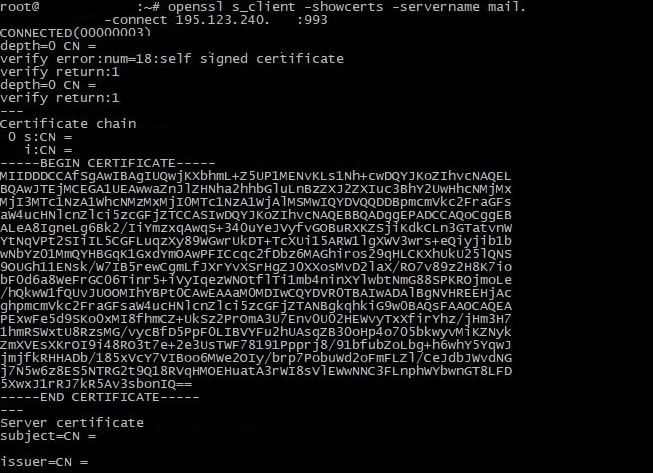
SSL/TLS-sertifikate word op die posbediener gebruik om veilige data-oordrag tussen die poskliënt en die bediener te verseker, en bevestig ook die egtheid van die sender se posbediener self, wat die moontlikheid van man-in-die-middel-aanvalle uitskakel. Hulle kan egter ook probleme veroorsaak met die stuur of ontvang van e-pos. Om diagnostiek te begin, moet jy uitvind of sertifikate aan die bediener se kant geïnstalleer is. Kom ons kyk na die sertifikaat teenwoordigheid met die volgende opdrag:
openssl s_client -showcerts -server mail.profit.com -connect IP:portIn hierdie opdrag moet jy die waardes met jou eie vervang: " mail.profit.com " is die adres van die posbediener; IP:port is die bedienerdata. As voorbeeld, kom ons kyk na poort 993 , wat aan die IMAP- protokol behoort. Ander protokolle word op dieselfde manier nagegaan.
In reaksie hierop moet die bediener die sertifikaatdata stuur:
Die meeste e-poskliënte installeer sertifikate outomaties. In sommige gevalle is dit egter nodig om dit handmatig vry te stel en by 'n spesifieke kliënt te voeg. Verskillende platforms mag individuele installasie en konfigurasie vereis, daarom beveel ons aan dat u na die instruksies vir 'n spesifieke oplossing verwys. Ons beveel aan dat u Let's Encrypt as 'n sertifikaat gebruik, en Certbot as 'n hulpmiddel vir die installasie en konfigurasie daarvan.
Logs kontroleer
Ten slotte, ons het by 'n oplossing gekom wat in die meeste gevalle help - om die e-posbedienerlogboeke na te gaan. Die meerderheid gebruikers mislei hulself deur te dink aan die afwesigheid van hul probleem se oplossing. Moderne poskliënte stoor egter 'n groot hoeveelheid inligting in logs:
- Datum en tyd van die stuur en ontvang van e-posse.
- Adres van die sender en ontvanger.
- Filtreer resultate vir strooipos en virusse.
- Die toestand van die tou vir die stuur en ontvang van e-posse.
- Handelinge van administrateurs en gebruikers wat met die posbediener verband hou (byvoorbeeld, skep, verwyder posbusse, verander instellings).
- Foute en probleme wat tydens die verwerking en aflewering van e-posse ontstaan het.
Die standaardgids waarin logs van die meeste opdragte gestoor word, is geleë te: / var/log/. Afhangende van die oplossing wat gebruik word, kan die naam van die spesifieke loglêer verskil. Byvoorbeeld, die mail.log-lêer is in dieselfde gids as Postfix geleë. Ons beveel nie aan dat u hierdie diagnostiese metode verwaarloos en die logs gebruik sodra die eerste tekens van swak e-poskliëntprestasie verskyn nie. Lees asseblief ons handleiding oor hoe om Linux-logs te lees.
Verstaan hoe om e-posbediener na te gaan
Ons het 'n gedetailleerde diagnose van die posbediener gedoen. Tydens toetsing is beide aanlynhulpmiddels vir gedetailleerde navorsing en plaaslike oplossings vir die opsporing van moontlike probleme geraak. Nadat al die nodige toetse uitgevoer is, is 'n volledige beeld van die huidige toestand van die posbediener verkry, sowel as aanbevelings om potensiële probleme uit te skakel.
