Wanneer jy enige probleme met jou bediener se werkverrigting ondervind, is die eerste ding wat jy wil doen om jou Linux-logboeke na te gaan . In die stelsellogboek kan jy nuttige diagnostiese boodskappe van verskillende komponente van die bedryfstelsel soos die kern of verskeie dienste vind, so jy sal heel waarskynlik die oorsaak van die fout daar vind.
Elke boodskap in die log word gegenereer as gevolg van sekere gebeurtenisse in die bedryfstelsel: van die gebruiker, magtiging tot diensafsluiting of toepassingsmislukking. Hierdie gebeure het verskillende prioriteite afhangende van hoe krities dit is. Daar is die volgende soorte gebeurtenisse in Linux:
emerg- mislukking, hoogste prioriteit;alert- dringende waarskuwing;crit- kritieke gebeurtenis;err- gewone fout;warn- gewone waarskuwing;notice- kennisgewing;info- inligtingsboodskap;debug- ontfouting inligting;
Tans is die belangrikste logboek-oesdienste in Linux rsyslog en systemd-journald . Hulle gaan saam met die meeste van die moderne verspreidingspakkette en werk onafhanklik.
rsyslog
Logboeke van hierdie diens word in die " /var/log/ "-vouer in die vorm van gewone tekslêers geleë . Logboodskappe word in verskillende lêers geplaas, afhangende van die tipe gebeurtenis. Byvoorbeeld, " /var/log/auth.log " bevat inligting oor gebruikers se magtiging in die stelsel, en " /var/log/kern.log " bevat kernboodskappe. Lêername kan verskil tussen verspreidingspakkette, so kom ons kyk na die konfigurasielêer om 'n idee te kry van waar " /etc/rsyslog.d/50-default.conf " is.
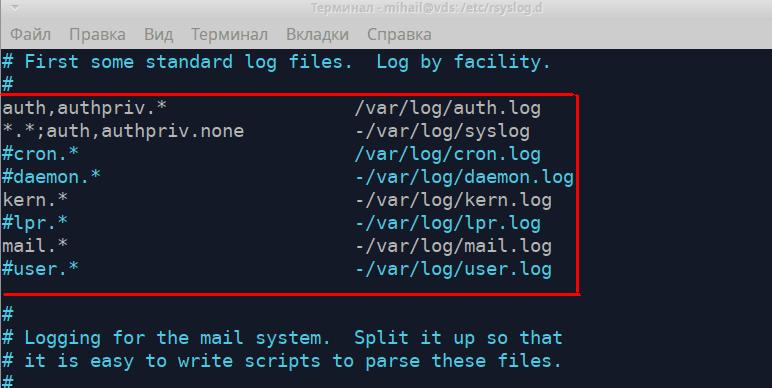
Hierdie reëls wys watter lêer elke tipe logboodskap bevat. Die linkerkant vertoon die tipe boodskap in die volgende vorm " [Bron].[Prioriteit] " en die regterkant vertoon die naam van die loglêer. Terwyl die tipe boodskap geskryf word, kan die karakter " * " bygevoeg word. Dit beteken 'n leë waarde of " geen " wat dit van die lys verwyder. Kom ons kyk van naderby na die eerste twee reëls.
“auth,authpriv.* /var/log/auth.log”
“*.*;auth,authpriv.none -/var/log/syslog”
Die eerste reël beteken dat alle boodskappe wat van die magtigingsmeganisme ontvang word, in die " /var/log/auth.log"-lêer aangeteken sal word . Alle magtigingspogings (beide suksesvol en onsuksesvol) sal in hierdie lêer geregistreer word. Die tweede reël dui aan dat alle boodskappe behalwe dié wat met magtiging verband hou, in die " /var/log/syslog "-lêer aangeteken sal word. Hierdie twee lêers is gewoonlik die gewildste. Die volgende reëls definieer die pad om kernlogboeke " kern.* " en posdienslogboeke " mail.* " te stoor.
Loglêers kan oopgemaak word met behulp van enige teksredigeerder, soos less , cat , tail . Kom ons maak die " /var/log/auth.log"-lêer oop.
less /var/log/auth.log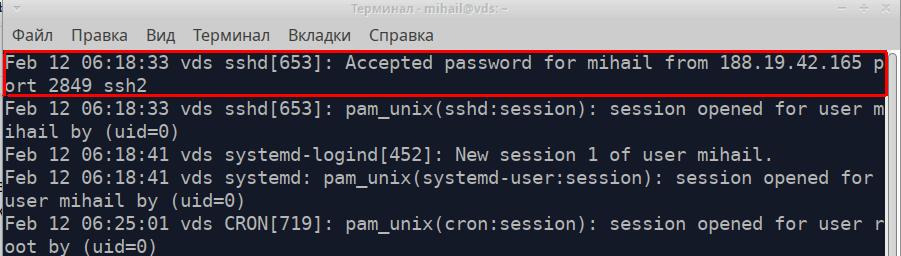
Elke reël van die lêer is 'n aparte boodskap wat van die toepassing of diens ontvang word. Alle boodskappe ongeag hul bron het een formaat en bestaan uit 5 dele. Kom ons neem die gemerkte boodskap in die skermkiekie as 'n voorbeeld.
- Boodskap tydstempel - "12 Feb 06:18:33"
- Naam van die rekenaar wat die boodskap gestuur het - "vds"
- Naam van die toepassing of diens wat die boodskap gestuur het - "sshd"
- Proses ID - [653]
- Boodskapteks - "Aanvaarde wagwoord vir mihail vanaf 188.19.42.165 poort 2849 ssh2"
Dit was 'n voorbeeld van 'n suksesvolle verbinding met SSH.
En so lyk 'n onsuksesvolle aanmeldpoging:
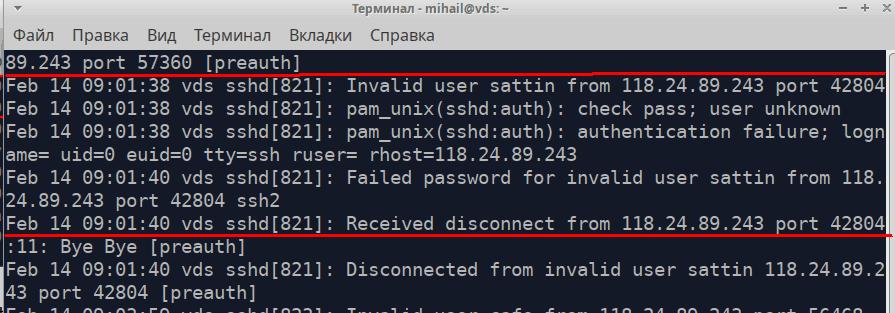
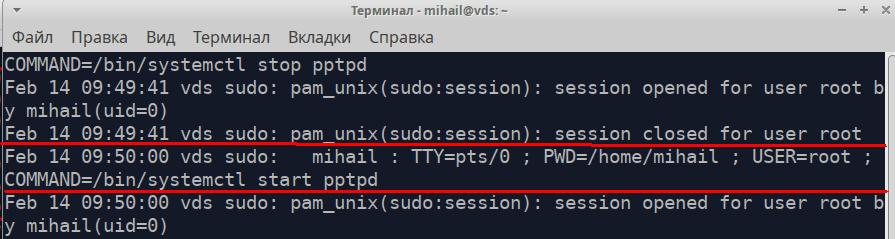
Hierdie lêer teken ook opdragte met gevorderde toestemmings aan
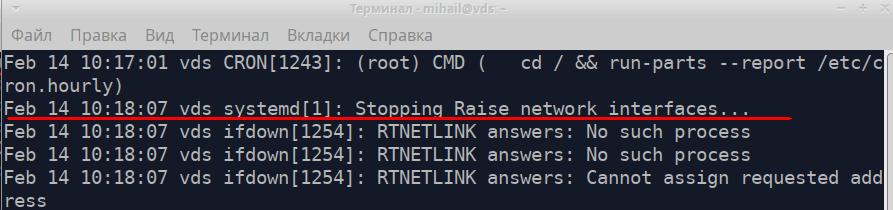
Kom ons maak die /var/log/syslog- lêer oop
'n Gemerkte boodskap op die skermkiekie is die boodskap oor die afsluiting van die netwerkkoppelvlak.
Om inligting deur lang tekslêers te soek, gebruik die grep- hulpprogram. Jy kan alle boodskappe wat van die pptpd -diens ontvang is, in die " /var/log/syslog "-lêer vind.
grep 'pptpd' /var/log/syslog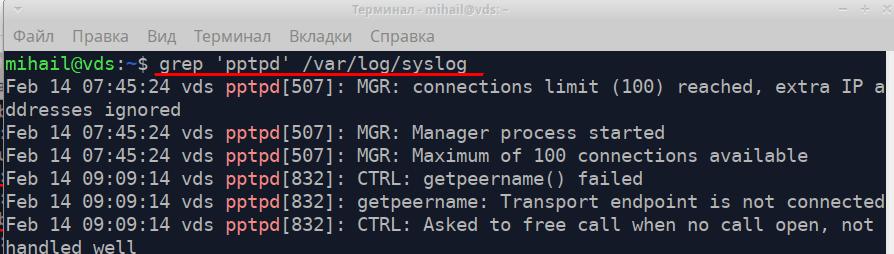
Tydens die diagnostiek kan jy die tail- hulpprogram gebruik wat verskeie laaste reëls van lêers kan vertoon. Die opdrag " tail -f /var/log/syslog " sal jou toelaat om logboekopnames intyds te sien.
Die diens rsyslog is baie buigsaam en kragtig. Dit kan gebruik word vir die oes van logs in plaaslike stelsels sowel as op ondernemingsvlak. U kan volledige dokumentasie op die amptelike webwerf https://www.rsyslog.com/ vind.
Logs rotasie in Linux
Logopname vind voortdurend plaas, dus groei die grootte van die lêers voortdurend. Rotasiemeganisme verseker outomatiese argivering van ou logs en die skep van nuwe lêers. Afhangende van die reëls, kan dit daagliks, weekliks, maandeliks of volgens groottebeperking gebeur. Soos nuwe logs geskep word, kan oues eenvoudig uitgevee of per e-pos gestuur word. Logrotasie word uitgevoer deur die logrotate- hulpprogram. Jy kan die hoofkonfigurasie in die " /etc/logrotate.conf"-lêer vind . Lêerinhoud word ook verwerk in die " /etc/logrotate.d/"-vouer.
Nuwe reëls kan in die hoofkonfigurasielêer aangeteken word. Dit is egter die beste om 'n aparte lêer in " /etc/logrotate.d/ " te skep. Standaard is daar 'n paar lêers in hierdie gids.
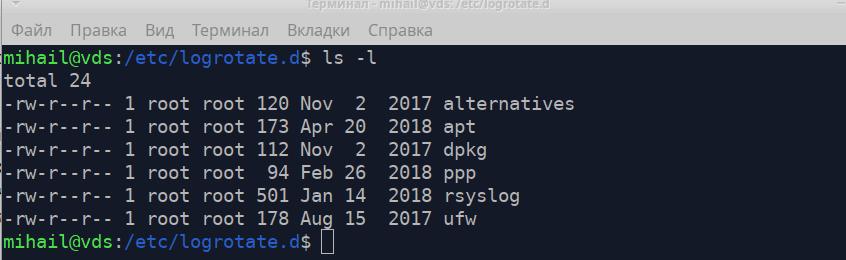
Kom ons kyk na die lêer " /etc/logrotate.d/rsyslog " wat rotasiereëls vir logs van die rsyslog -diens bevat.
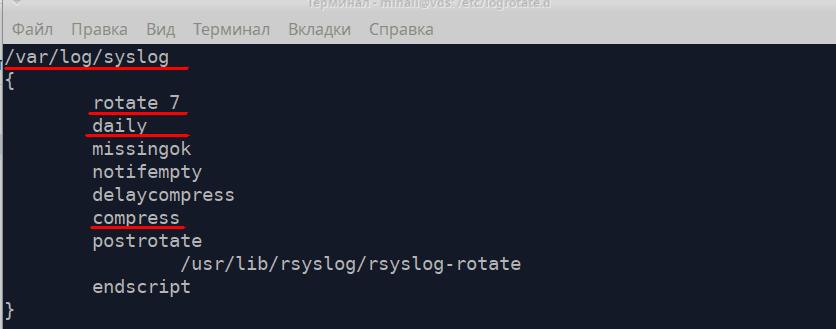
Eerstens moet die reël die pad na die loglêer bevat en gaan dan alle riglyne tussen geboë hakies.
- draai 7 - aantal lêers om te hou - 7
- daaglikse - skep elke dag 'n nuwe lêer
- compress - komprimeer en argiveer ou lêers
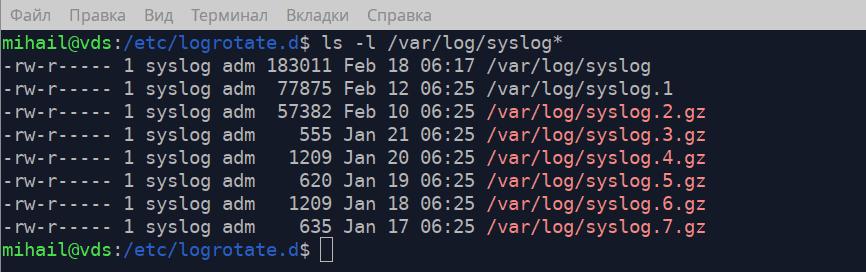
Jy kan op die skermkiekie sien dat daar in die " /var/log/ "-vouer die hooflogboek " syslog " en 7 argiewe is, wat ooreenstem met die reëls in die konfigurasielêer.
Jy kan 'n meer gedetailleerde beskrywing van logrotate in die handleiding vind, deur die " man logrotate " opdrag uit te voer.
Versamel Linux-logboeke - gejoernaal
Die logboekoesdiens systemd-journald is deel van die inisialiseringstelsel systemd . Linux-loglêers word in " /var/log/journal/ " in 'n spesiale formaat gestoor en kan met behulp van die journalctl- hulpprogram oopgemaak word. Die rekordformaat is presies dieselfde as in rsyslog.
Die opdrag journalctl sonder enige attribute wys alle rekords, maar dit is nie geskik vir groter logboeke nie. Kom ons kyk na 'n paar opsies van hierdie hulpprogram.
journalctl -b- wys alle rekords sedert die laaste beginjournalctl -S "2020-02-17 12:00" -U "2020-02-17 12:10"- toon rekord binne 'n sekere tydperkjournalctl -u pptpd- toon rekords van 'n sekere diensjournalctl -k- wys kernboodskappejournalctl -p err- wys boodskappe van 'n sekere prioriteit, hoër prioriteit boodskappe in hierdie geval (crit, waarskuwing, emerg)journalctl -f- wys boodskappe intyds
Vir beter buigsaamheid kan jy hierdie opsies kombineer. Kom ons wys al die foute van die pptpd- diens.
journalctl -u pptpd -p err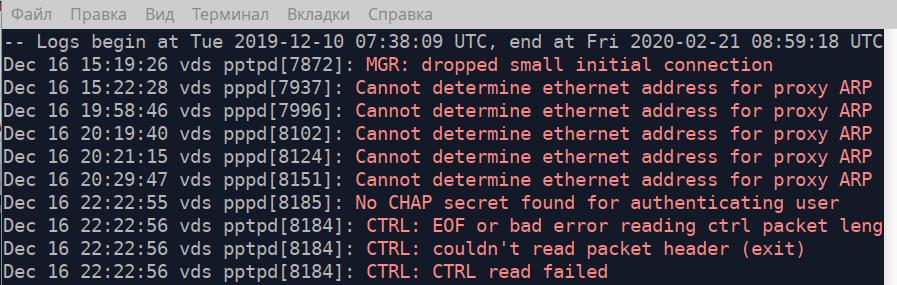
As jy die pad na die uitvoerbare lêer as 'n kenmerk spesifiseer, sal die hulpprogram alle boodskappe wys wat deur hierdie lêer gestuur is. Kom ons wys alle boodskappe wat deur die lêer " /usr/bin/sudo " gestuur is sedert 04:15 op 18 Februarie 2020. Trouens, dit sal alle opdragte wys wat met hoër regte uitgevoer is.
journalctl -S "2020-02-18 04:15" /usr/bin/sudo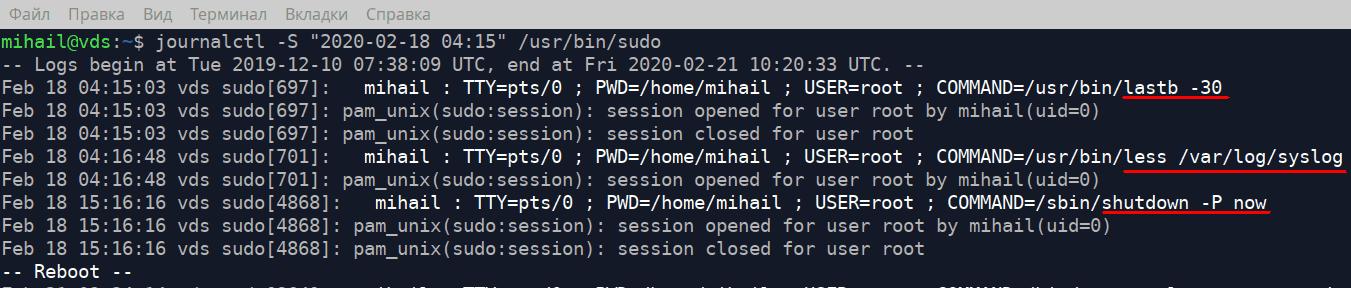
Om uit te vind hoeveel skyfspasie loglêers opneem om die volgende opdrag uit te voer
journalctl --disk-usageVoer die volgende opdrag uit om die loglêer tot 1 Gb te beperk
journalctl --vacuum-size=1GMaak binêre lêers oop
Kom ons kyk nou na 'n paar spesiale lêers in die " /var/log/ "-vouer waar alle aanmeldpogings gestoor word. Hierdie lêers is binêr en kan slegs met spesiale programme oopgemaak word.
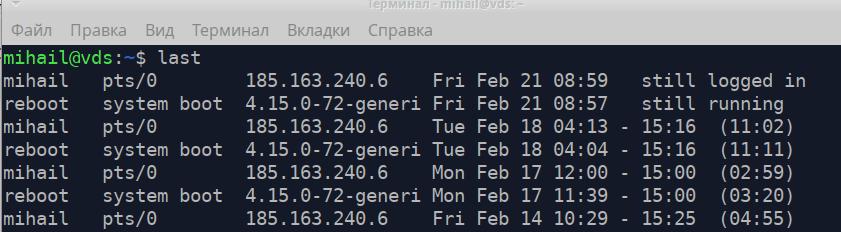
/var/log/wtmp bevat inligting oor suksesvolle aanmeldpogings. Gebruik die laaste hulpprogram om dit oop te maak.
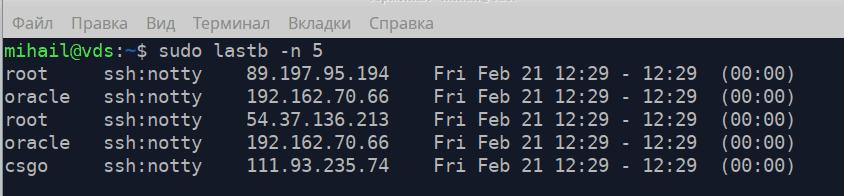
/var/log/btmp - bevat alle mislukte aanmeldpogings. Dit kan met lastb met gevorderde regte oopgemaak word. Attribuut -n definieer die aantal reëls wat vanaf die einde van die lêer vertoon word.
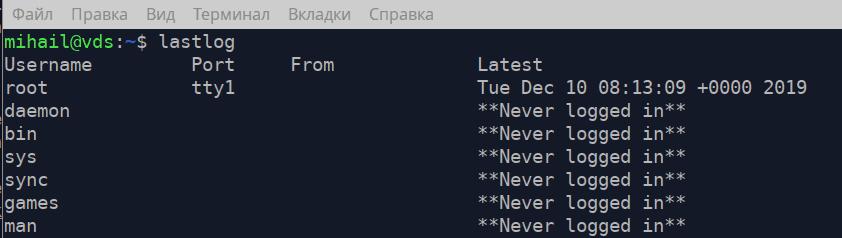
/var/log/lastlog - bevat die tyd van die laaste aanmeldaksie vir elke rekeningrekord. Dit kan met lastlog oopgemaak word