


Bu makale, sunucunuzda Wireguard VPN'i nasıl kuracağınızı ayrıntılı olarak açıklayacaktır. Sanal veya özel bir sunucu olabilir - çok da önemli değil.
Bu VPN Wireguard kurulum kılavuzu, çok fazla deneyimi olmayan kullanıcılar için tasarlanmıştır, bu nedenle tüm adımlar oldukça ayrıntılı olacak ve ekran görüntüleri ile takip edilecektir.
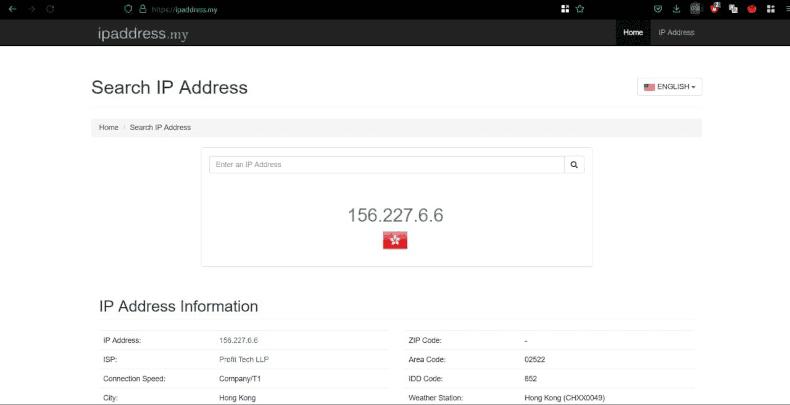
Tünel üzerinden geçen trafik şifrelenecek ve internet, ağa eriştiğimiz sağlayıcının adresini değil, VPN sunucumuzun IP adresini görüntüleyecektir.
Zaten bir VPS'niz olduğunu varsayıyoruz. Eğer yoksa, bizden sipariş edebilirsiniz.
Sunucumuza Ubuntu 22.04 işletim sistemini kuracağız. Eğer farklı bir işletim sistemine sahip bir sunucunuz varsa, talimatları izleyerek kolayca yeniden kurabilirsiniz.
Ubuntu 22.04 işletim sistemine sahip sunucu hazır, şimdi ona SSH üzerinden bağlanıyoruz. Eğer bu protokolle daha önce hiç karşılaşmadıysanız, bu sürecin ayrıntılı olarak anlatıldığı bir makale size yardımcı olacaktır. Makalenin ikinci paragrafı Linux işletim sistemi, üçüncü paragrafı ise Windows işletim sistemi içindir.
Wireguard sunucusunu kurun
Başarılı bir bağlantıdan sonra, işlemi daha iyi anlamak için birkaç komut ve bunların ne ürettiğine dair bir açıklama yazacağım:
Depolardaki paketlerin listesini güncelliyoruz
apt updatePaketlerin kendilerinin yenilenmesi
apt upgrade -yWireguard paketini yükleyin
apt install -y wireguardYapılandırmamız /etc/wireguard/ dizininde saklanacak, dizine girmemiz gerekiyor:
cd /etc/wireguard/Sunucumuz için bir genel ve özel anahtara ihtiyacımız olacak. Bunları, komutlarla dosya ve dizin oluştururken doğru hakları ayarladıktan sonra üreteceğiz:
umask 077
wg genkey > privatekey
wg pubkey < privatekey > publickey
Şimdi özel anahtar için hakları ayarlayalım:
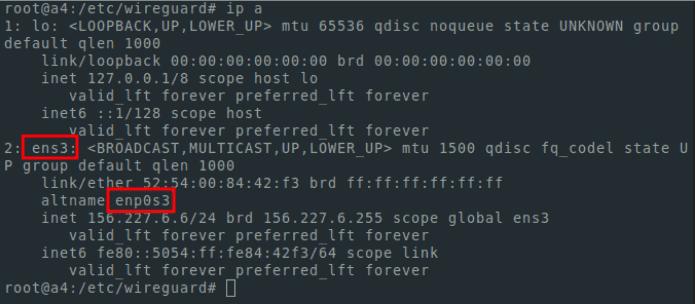
chmod 600 privatekeyYapılandırma dosyasını oluşturmadan önce, ağ arayüzümüzün adına ihtiyacımız var. Bunu keşfetmek için şu komutu kullanın:
ip aMevcut bağlantı için kullanılan IP adresine sahip arayüze ihtiyacımız var. Sizin durumunuzda muhtemelen ens3 olarak adlandırılacaktır, ancak başka bir isim de olabilir.
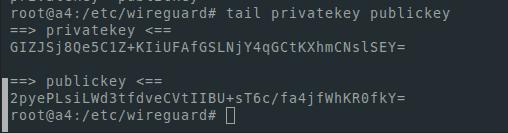
Ayrıca bir genel ve özel anahtara ihtiyacımız olacak. Bunları görüntülemek için tail kullanıyorum
tail privatekey publickeyBu şuna benzer:
Düzenleme için herhangi bir Linux metin düzenleyicisini kullanabilirsiniz . Ben nano'yu kullanacağım. Kurulumu için şu komutu çalıştırmanız gerekiyor:
apt install -y nanoYapılandırma dosyasını düzenliyoruz:
nano /etc/wireguard/wg0.confnot
dosyayı kaydetmek için ctrl+o tuş kombinasyonunu kullanıyoruz
çıkış için - ctrl+x
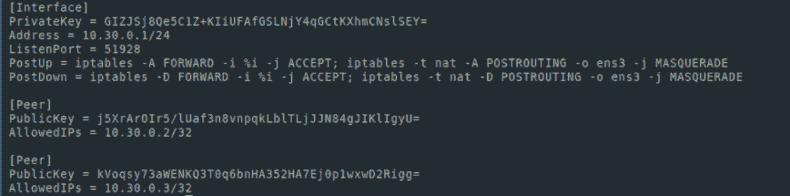
Böyle görünmeli:
[Interface]
PrivateKey = [ your private key ]
Address = 10.30.0.1/24
ListenPort = 51928
PostUp = iptables -A FORWARD -i %i -j ACCEPT; iptables -t nat -A POSTROUTING -o [ interface name ] -j MASQUERADE
PostDown = iptables -D FORWARD -i %i -j ACCEPT; iptables -t nat -D POSTROUTING -o [ interface name ] -j MASQUERADE
Benim durumumda şöyle görünüyor
IP yönlendirmeyi açıyoruz
echo "net.ipv4.ip_forward=1" >> /etc/sysctl.conf
sysctl -p
Wireguard hizmetini başlatın:
systemctl start [email protected]Eğer sunucu yeniden başlatıldıktan sonra servisin başlamasını istiyorsak o zaman aşağıdakileri yaparız:
systemctl enable [email protected]Hizmet durumunu görüntülemek için:
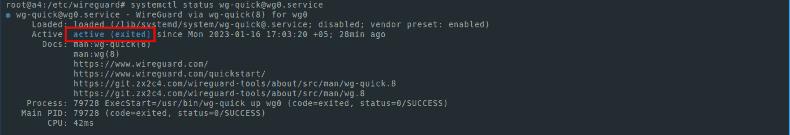
systemctl status [email protected]Durum ekran görüntüsündeki gibi aktif olmalı:
Talimatlarımızı dikkatlice takip ettiyseniz, bu aşamada VPN Wireguard'ın sunucu kısmını çalıştırmak için ihtiyacınız olan her şeye sahipsiniz.
Wireguard istemcisini kurma
Geriye kalan tek şey istemci kısmını yapılandırmak. Örnek ve basitlik için, istemci kısmı için de sunucuda anahtarlar üreteceğim. Ancak güvenlik amaçlı olarak, istemci tarafında anahtar üretmek daha doğru olur. Üretim için şu komutları kullanıyorum:
wg genkey > mypc_privatekey
wg pubkey < mypc_privatekey > mypc_publickey
Ayrıca telefonda VPN kullanmak için anahtarlar da üreteceğim:
wg genkey > myphone_private
keywg pubkey < myphone_privatekey > myphone_publickey
Tüm bunların katalogda yer alırken yapılması gerektiği unutulmamalıdır.
/etc/wireguard/
Başka bir katalogda da çalıştırabilirsiniz. Ancak basitlik adına /etc/wireguard/ içindeki talimatları yürütüyoruz.
Bir dizindeki dosyaları listelemek için ls komutunu kullanırız. Ben bunu şu şekilde elde ettim:
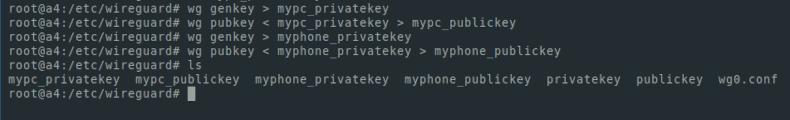
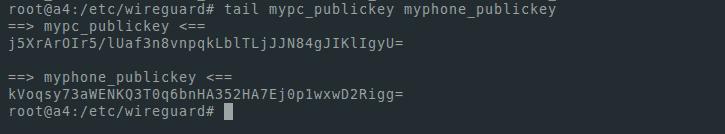
Ekranda genel anahtarları gösterelim. Ağımıza düğümler eklemek için bunlara ihtiyacımız olacak:
tail mypc_publickey myphone_publickeyBenim için şöyle görünüyor:
Yapılandırma dosyamızı düzenleyelim:
nano wg0.confAşağıdaki satırları ekleyin:
[Peer]
PublicKey = [ mypc_publickey ]
AllowedIPs = 10.30.0.2/32

[Peer]
PublicKey = [ myphone_publickey ]
AllowedIPs = 10.30.0.3/32
Şimdi yapılandırma dosyası şu şekilde görünüyor:
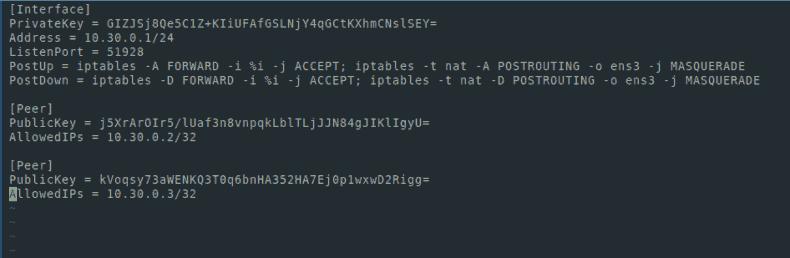
Dosyayı kaydedip servisimizi yeniden başlatalım:
systemctl restart wg-quick@wg0Her şeyin başarılı olduğunu kontrol edelim:
systemctl status wg-quick@wg0Durum aktif olmalı
Sunucu yapılandırma dosyasını (wg0.conf) düzenledikten sonra her seferinde hizmeti yeniden yüklemek gerekir
Daha sonra istemciler için (benim durumumda PC ve telefonum) yapılandırmalar oluşturacağız. Aynısını sunucuda da yapacağım.
nano mypc.conf[Interface]
PrivateKey = [mypc_privatekey private key]
Address = 10.30.0.2/32
DNS = 8.8.8.8
[Peer]
PublicKey = [publickey server publc key]
Endpoint =[ server ip address]:51928
AllowedIPs = 0.0.0.0/0
PersistentKeepalive = 20Endpoint alanında sunucunun IP adresini görebilirsiniz - bu SSH üzerinden bağlanmak için kullandığımız IP adresidir. Arayüzleri ve adresleri görmek için ip a komutunu kullanabilirsiniz.
Wireguard'ı mobil cihazlar için ayarlayın
Telefonumuz için benzer bir yapılandırma oluşturuyoruz. Sadece adresi değiştirmemiz gerekiyor. PC için 10.30.0.2/32 idi ve telefon için yapılandırmada 10.30.0.3/32 yapacağız. Ayrıca, diğer cihazlarda VPN kullanmak istiyorsak, yapılandırma dosyalarındaki Adres alanına ve wg0.conf sunucu yapılandırma dosyasına, yapılandırmaları oluştururken AllowedIPs alanına başka adresler eklemeliyiz
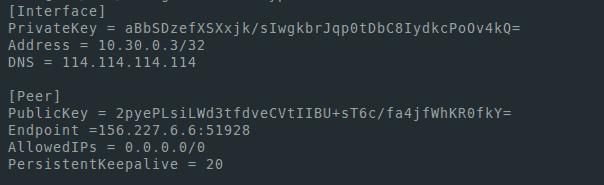
Benim durumumda dosyalar şu şekilde görünüyor:
benimbilgisayarım.conf
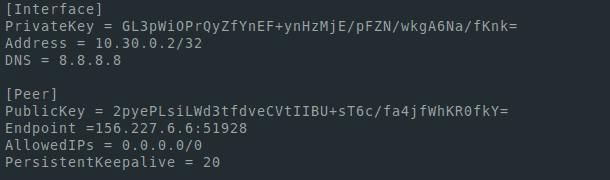
telefonum.conf
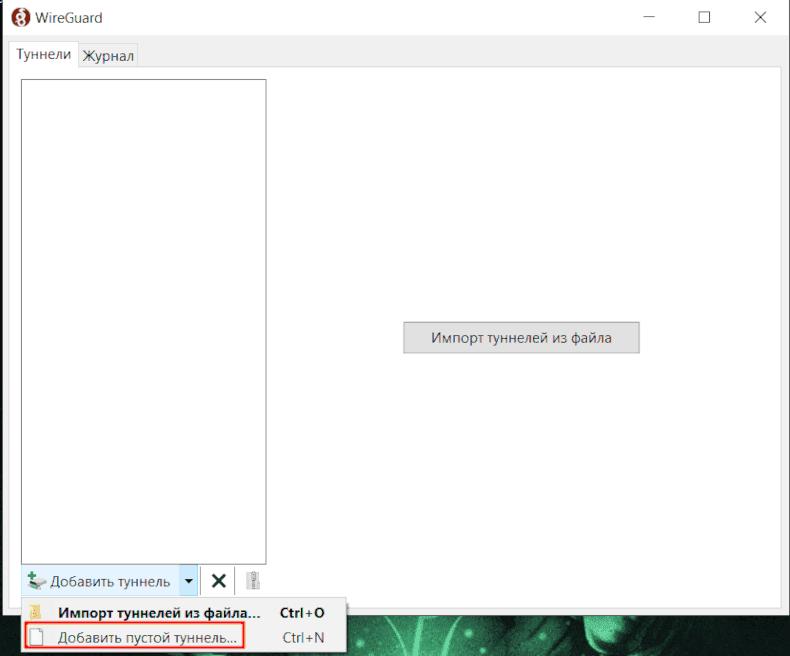
Bağlantı için Wireguard istemcisini kuruyoruz : https://www.wireguard.com/install/
Windows uygulamasında yeni bir tünel ekliyoruz ve mypc.conf dosyasında oluşturulan yapılandırmayı giriyoruz
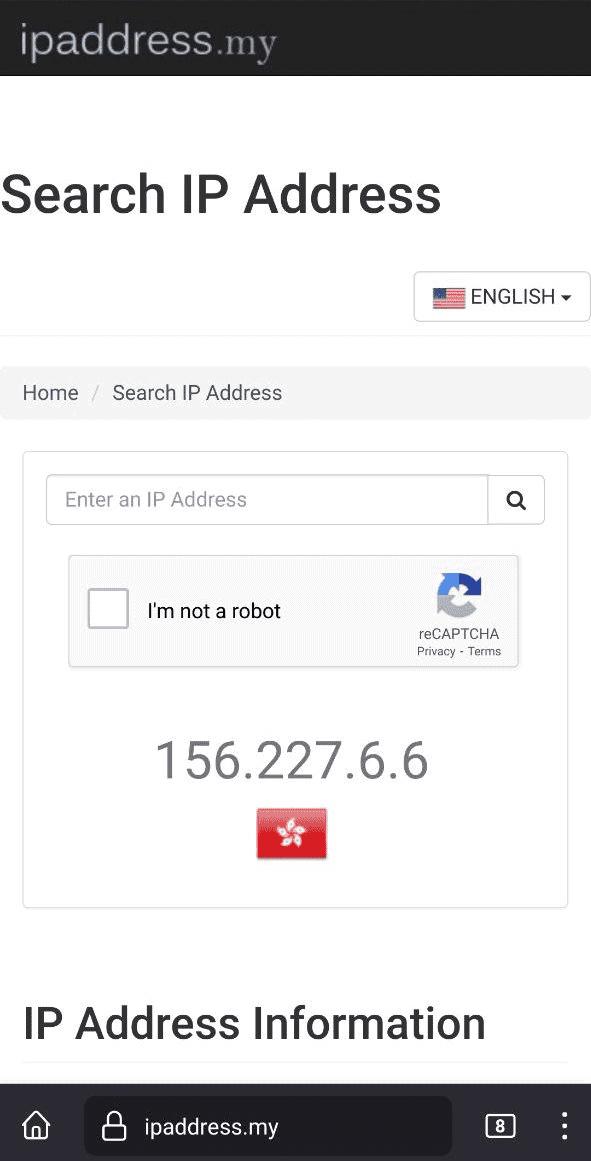
Tüneli başlatıyoruz ve adresimizi gösteren web sitesine tarayıcıdan gidiyoruz
Telefonunuza VPN'i kolayca ekleyebilmek için sunucuya QR kodları üreten bir program yükleyin:
apt install -y qrencodeYapılandırma dizinindeyken aşağıdaki adımı uygulayın:
qrencode -t ansiutf8 -r myphone.conf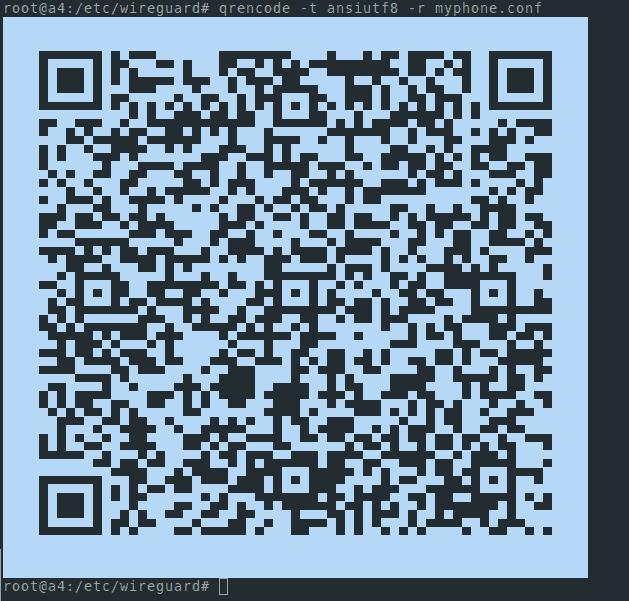
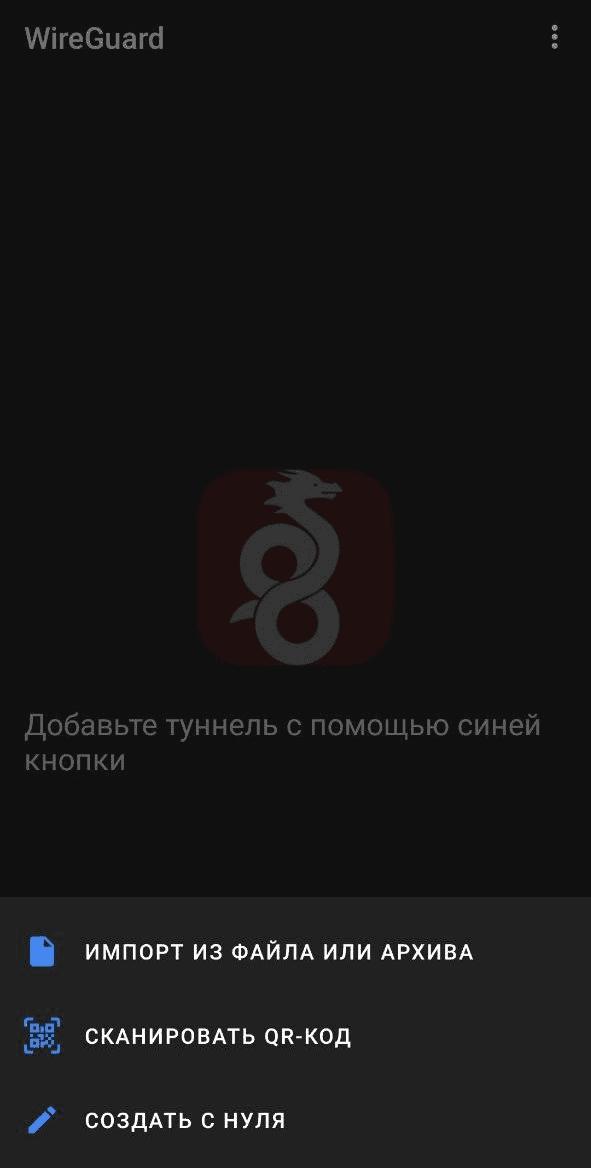
Daha sonra telefonda Wireguard uygulamasına giriyoruz, yeni bir tünel oluşturmak için + tuşuna basıyoruz, QR kodunu tara'yı seçiyoruz, tara, VPN'i açıyoruz. Daha sonra, çıkış IP adresini görüntüleyen herhangi bir kaynağı kullanarak sunucumuzun adresini görüntüleyip görüntülemediğimizi kontrol edeceğiz.
Sen yaptın!
