


ఎక్కువ మంది ప్రజలు డబ్బు చెల్లించి కొనుగోలు చేసే రెడీమేడ్ సేవలపై ఆధారపడకుండా, తమ సొంత VPNను వాడుతున్నారు: ఇది చవకైనది, గోప్యతకు మంచిది, మరియు సర్వర్పై మీకు పూర్తి నియంత్రణను ఇస్తుంది. తీవ్రమైన నెట్వర్క్ బ్లాకింగ్ ఉన్న ప్రాంతాలకు అత్యంత ప్రభావవంతమైన ఎంపికలలో ఒకటి ఆమ్నీజియాడబ్ల్యుజి (AmneziaWG). ఇది వైర్గార్డ్ (WireGuard) ఆధారంగా ఆమ్నీజియా ప్రాజెక్ట్ అభివృద్ధి చేసిన ఒక ప్రోటోకాల్.
క్లాసిక్ వైర్గార్డ్ వేగవంతమైనది మరియు నమ్మదగినది, కానీ దీనికి ఒక స్థిరమైన ప్యాకెట్ నిర్మాణం మరియు ఊహించదగిన హ్యాండ్షేక్ ఉంటాయి. వీటిని DPI (డీప్ ప్యాకెట్ ఇన్స్పెక్షన్) సిస్టమ్లు విశ్వసనీయంగా ఫింగర్ప్రింట్ చేసి బ్లాక్ చేయగలవు. ఆమ్నెజియాడబ్ల్యుజి దీనిని పరిష్కరిస్తుంది: ఇది సాధారణ వైర్గార్డ్ కనెక్షన్కు జంక్ ప్యాకెట్లను జోడిస్తుంది, హెడర్లను యాదృచ్ఛికం చేస్తుంది మరియు హ్యాండ్షేక్ ఫీల్డ్ల పరిమాణాన్ని మారుస్తుంది — తద్వారా వైర్గార్డ్ యొక్క ప్రత్యేకమైన సిగ్నేచర్ అదృశ్యమవుతుంది మరియు ఆ ట్రాఫిక్ ఇకపై సాధారణ UDP ట్రాఫిక్ నుండి భిన్నంగా కనిపించదు.
మీరు ఇప్పటికే ఒక క్లాసిక్ టన్నెల్ను నడుపుతూ, దానికి మారడం విలువైనదేనా అని ఆలోచిస్తున్నారా? అయితే దీనిని "Linuxలో VPN సర్వర్ సెటప్: PPTP లేదా OpenVPN?" లోని సాధారణ OpenVPN/PPTP సెటప్తో, లేదా "మీ సర్వర్లో వైర్గార్డ్ VPNని ఎలా సెటప్ చేయాలి" లోని సాధారణ వైర్గార్డ్ (ఎటువంటి అస్పష్టత లేకుండా)తో పోల్చి చూడండి.
ఈ గైడ్, డాకర్ లేదా వెబ్ ప్యానెల్ లేకుండా, పూర్తిగా కమాండ్ లైన్ నుండి కాన్ఫిగర్ చేస్తూ, VPS లోనే సాధ్యమైనంత తక్కువ స్థలాన్ని తీసుకుంటూ ఒక AmneziaWG సర్వర్ను చేతితో సెటప్ చేస్తుంది. ఇది అత్యంత తేలికైన ఎంపిక మరియు తక్కువ బడ్జెట్ VPS లలో బాగా పనిచేస్తుంది, ఎందుకంటే దీనికి GUI, డేటాబేస్, మరియు రివర్స్ ప్రాక్సీ అవసరం లేదు. కింద ఉన్న ఉదాహరణ సర్వర్ ఒక ప్లేస్హోల్డర్ IP చిరునామాను ఉపయోగిస్తుంది — అది ఎక్కడ కనిపించినా దాని స్థానంలో మీ స్వంత VPS చిరునామాను చేర్చండి.
మీకు కావలసినవి: ఉబుంటు 22.04/24.04 లేదా డెబియన్ 11/12 నడుస్తున్న ఒక VPS, రూట్ యాక్సెస్, మరియు మీ VPS యొక్క IP చిరునామా. డొమైన్ పేరు అవసరం లేదు — AmneziaWG సర్టిఫికేట్లను ఉపయోగించదు, కాబట్టి పునరుద్ధరించడానికి ఏమీ ఉండదు మరియు DPI TLS హ్యాండ్షేక్గా ఫ్లాగ్ చేయడానికి కూడా ఏమీ ఉండదు.
మీకు ఇంకా సర్వర్ లేదా? సర్వర్ను ఎలా ఆర్డర్ చేయాలో చూడండి.
సర్వర్కు కనెక్ట్ అవుతోంది
విండోస్ (పుట్టి)
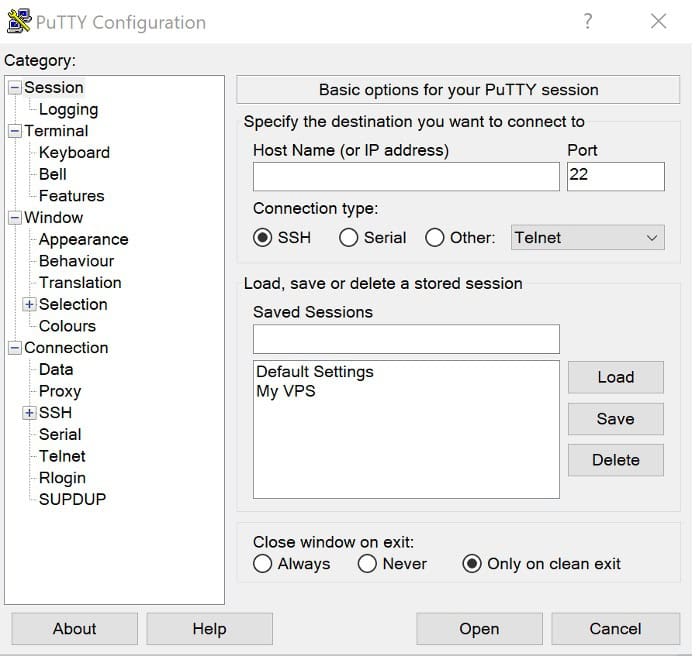
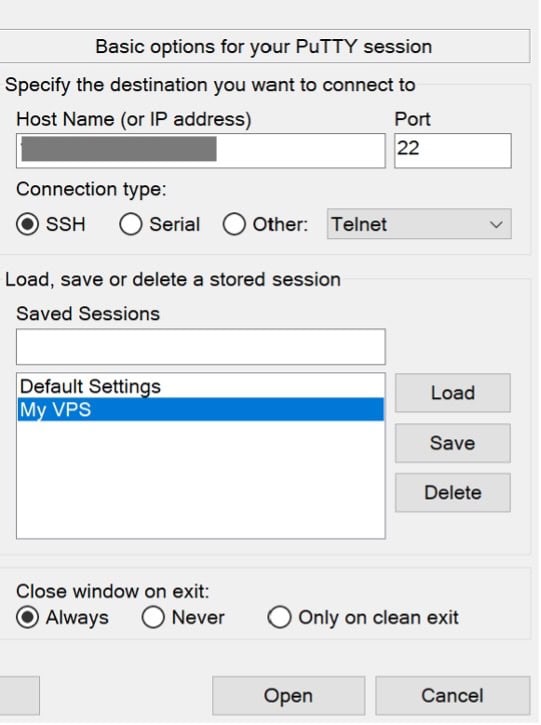
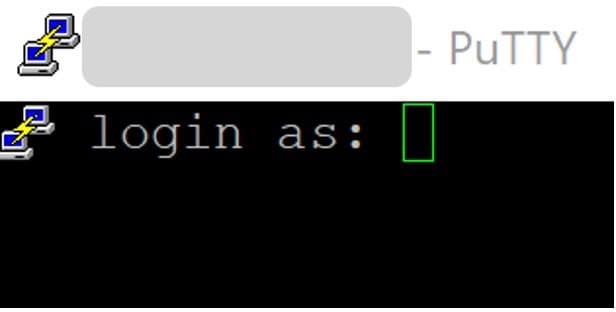
PuTTYని తెరిచి, హోస్ట్ నేమ్ ఫీల్డ్లో మీ VPS IP చిరునామాను నమోదు చేసి, పోర్ట్ను 22కి సెట్ చేసి, మీ VPS ప్రొవైడర్ మీకు ఇమెయిల్ చేసిన పాస్వర్డ్ను ఉపయోగించి రూట్గా లాగిన్ అవ్వండి.
సర్వర్ IP చిరునామా: మీ IP చిరునామా
రూట్గా లాగిన్ అవ్వండి
పాస్వర్డ్: మీ పాస్వర్డ్
1. PuTTYని తెరిచి, హోస్ట్ నేమ్ ఫీల్డ్లో మీ VPS IP చిరునామాను నమోదు చేయండి.
2. పోర్ట్ను 22కి సెట్ చేయండి.
3. రూట్గా లాగిన్ అవ్వండి.
4. మీ VPS ప్రొవైడర్ మీకు ఇమెయిల్ చేసిన పాస్వర్డ్ను ఉపయోగించడం.
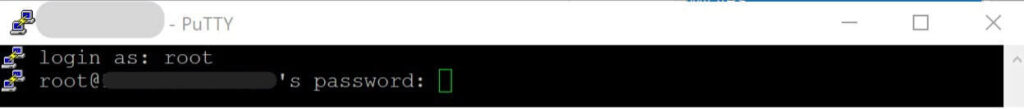
ఫలితం ఈ క్రింది విధంగా ఉండాలి:
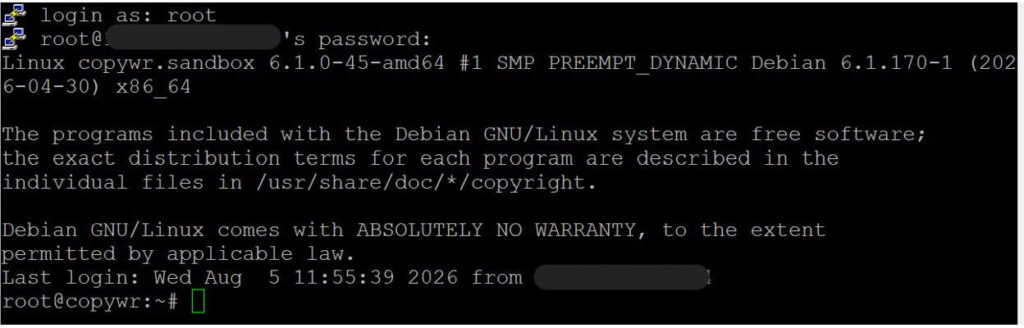
PuTTY/SSH ద్వారా కనెక్ట్ చేసే విధానం గురించి వివరంగా తెలుసుకోవడానికి, SSH ద్వారా Linux సర్వర్కు ఎలా కనెక్ట్ అవ్వాలి అనేదాన్ని చూడండి.
లినక్స్ / మాక్ఓఎస్ (టెర్మినల్)
ssh root@YOUR_SERVER_IPకింద ఉన్న అన్ని ఆదేశాలు సర్వర్లో, ఇదే SSH సెషన్లో అమలు చేయబడతాయి — ఇది సెక్షన్ 2 నుండి 5 వరకు, అలాగే సెక్షన్ 9లోని సర్వర్-సైడ్ తనిఖీలను కవర్ చేస్తుంది. సెక్షన్లు 6–8 (VPN క్లయింట్ను ఇన్స్టాల్ చేయడం మరియు కాన్ఫిగర్ చేయడం) బదులుగా మీ స్వంత Windows/macOS/Linux పరికరంలో జరుగుతాయి, ఎందుకంటే VPN అమలు కావడానికి ఆ పరికరమే అవసరం; ఆ సెక్షన్లలో ప్రతి ఒక్కటి, ఏవైనా లైన్లు ఇంకా సర్వర్ను తాకితే, వాటిని స్పష్టంగా పేర్కొంటుంది.
సర్వర్ను సిద్ధం చేస్తోంది
వ్యవస్థను నవీకరించండి
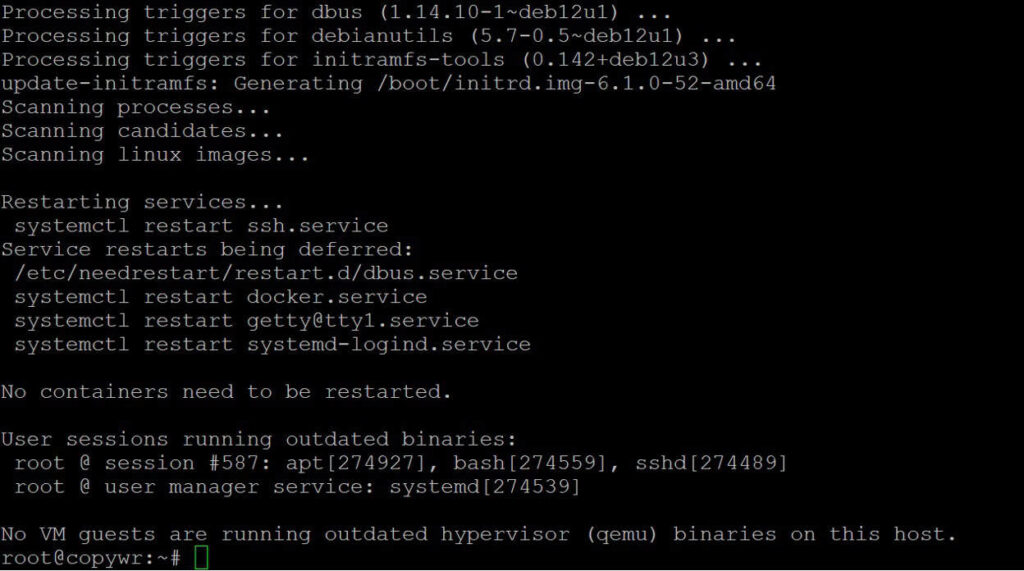
ఏదైనా ఇన్స్టాల్ చేసే ముందు, ప్యాకేజీ జాబితాను రిఫ్రెష్ చేసి, ఇప్పటికే ఇన్స్టాల్ చేసిన ప్యాకేజీలను అప్గ్రేడ్ చేయండి:
apt update -y && apt upgrade -yఇది కెర్నల్ను అప్గ్రేడ్ చేస్తే, సెక్షన్ 3లో AmneziaWG కెర్నల్ మాడ్యూల్ను బిల్డ్ చేసే ముందు రీబూట్ చేయండి, లేకపోతే DKMS తప్పుడు కెర్నల్ హెడర్లకు వ్యతిరేకంగా బిల్డ్ చేయవచ్చు మరియు మాడ్యూల్ లోడ్ అవ్వడంలో విఫలమవుతుంది. (apt మరియు Linux ప్యాకేజీ మేనేజర్లు ఎలా పని చేస్తాయనే దానిపై పునశ్చరణ కోసం, Linux ప్యాకేజీ మేనేజర్లను చూడండి .) దీనితో తనిఖీ చేయండి:
cat /var/run/reboot-required
IP ఫార్వార్డింగ్ను ప్రారంభించండి
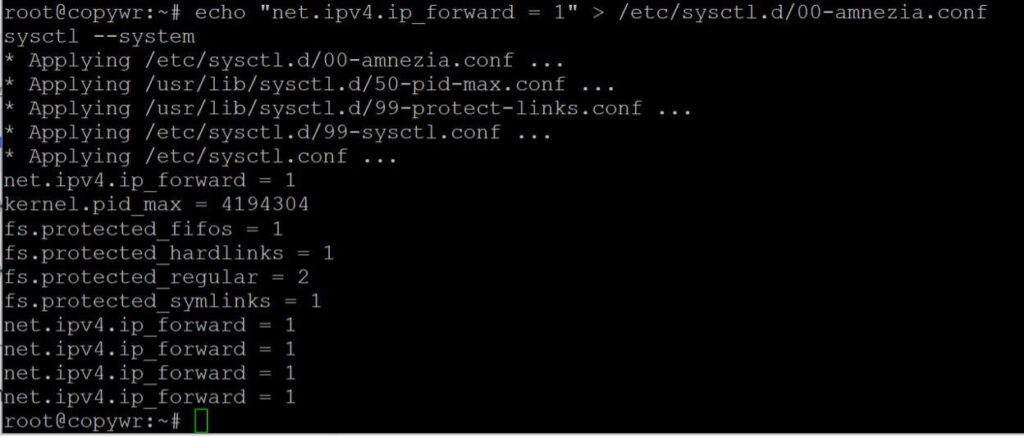
ఈ సెట్టింగ్ క్లయింట్ల ప్యాకెట్లను ఇంటర్నెట్కు ఫార్వార్డ్ చేయడానికి సర్వర్ను అనుమతిస్తుంది — ఇది లేకుండా, టన్నెల్ ఏర్పడుతుంది కానీ దాని గుండా ట్రాఫిక్ ప్రయాణించదు.
echo "net.ipv4.ip_forward = 1" > /etc/sysctl.d/00-amnezia.conf
sysctl --system
మొదటి కమాండ్ ఒక ప్రత్యేక కాన్ఫిగ్ ఫైల్ను సృష్టిస్తుంది; రెండవది సర్వర్ను రీబూట్ చేయకుండానే దానిని వర్తింపజేస్తుంది.
ఫైర్వాల్ (UFW) ను కాన్ఫిగర్ చేయండి
UFW నియమాల గురించి మరింత సమాచారం కోసం, Linuxలో ఫైర్వాల్ను కాన్ఫిగర్ చేయడం చూడండి.
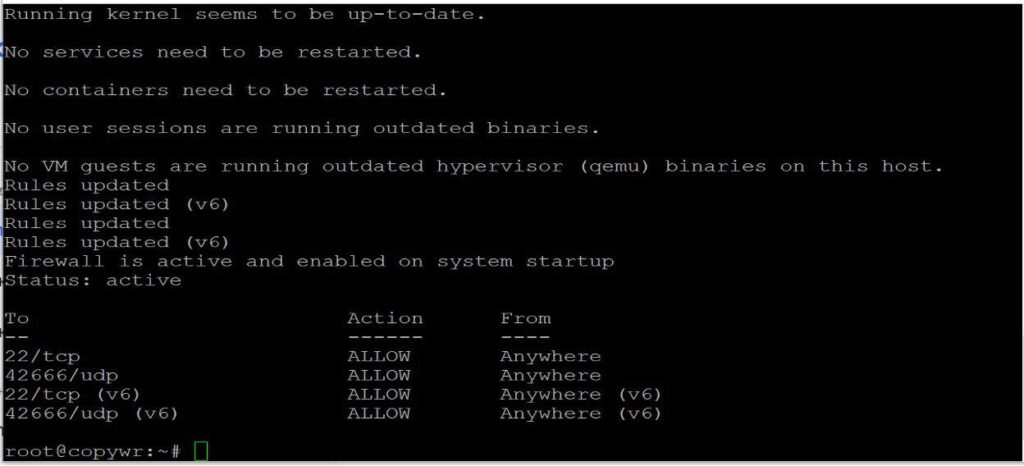
మీకు అవసరమైన రెండు పోర్ట్లను తెరవండి: SSH కోసం 22/tcp (ఈ నియమాన్ని దాటవేస్తే మీరు సర్వర్కు యాక్సెస్ కోల్పోయే ప్రమాదం ఉంది) మరియు AmneziaWG వినే పోర్ట్ అయిన 42666/udp.
apt install ufw -y
ufw allow 22/tcp
ufw allow 42666/udp
ufw --force enable
ufw status
ufw స్టేటస్ అవుట్పుట్లో రెండు నియమాలు ALLOW అని చూపించాలి.
అమ్నేజియాడబ్ల్యుజిని ఇన్స్టాల్ చేయడం
డెబియన్ ఉబుంటు-శైలి PPAలకు నేరుగా మద్దతు ఇవ్వదు, కాబట్టి రిపోజిటరీని add-apt-repositoryతో కాకుండా చేతితో జోడించాల్సి ఉంటుంది. ఇది ఉబుంటులో కూడా ఇదే విధంగా పనిచేస్తుంది.
రిపోజిటరీని మాన్యువల్గా జోడించండి
echo "deb [arch=amd64] https://ppa.launchpadcontent.net/amnezia/ppa/ubuntu jammy main" > /etc/apt/sources.list.d/amnezia.listGPG సైనింగ్ కీని జోడించండి
వాడుకలో లేని apt-key కమాండ్కు బదులుగా, డియర్మోర్డ్ కీరింగ్ ఫైల్ను ఉపయోగించండి మరియు PPA యొక్క అసలైన సైనింగ్ కీని (ఫింగర్ప్రింట్ 75C9DD72C799870E310542E24166F2C257290828) పొందండి:
apt install -y gnupg2
gpg --keyserver keyserver.ubuntu.com --recv-keys 57290828
gpg --export 57290828 | tee /usr/share/keyrings/amnezia.gpg > /dev/null
echo "deb [arch=amd64 signed-by=/usr/share/keyrings/amnezia.gpg] https://ppa.launchpadcontent.net/amnezia/ppa/ubuntu jammy main" > /etc/apt/sources.list.d/amnezia.listఅప్డేట్ చేసి ఇన్స్టాల్ చేయండి
apt update
apt install -y amneziawg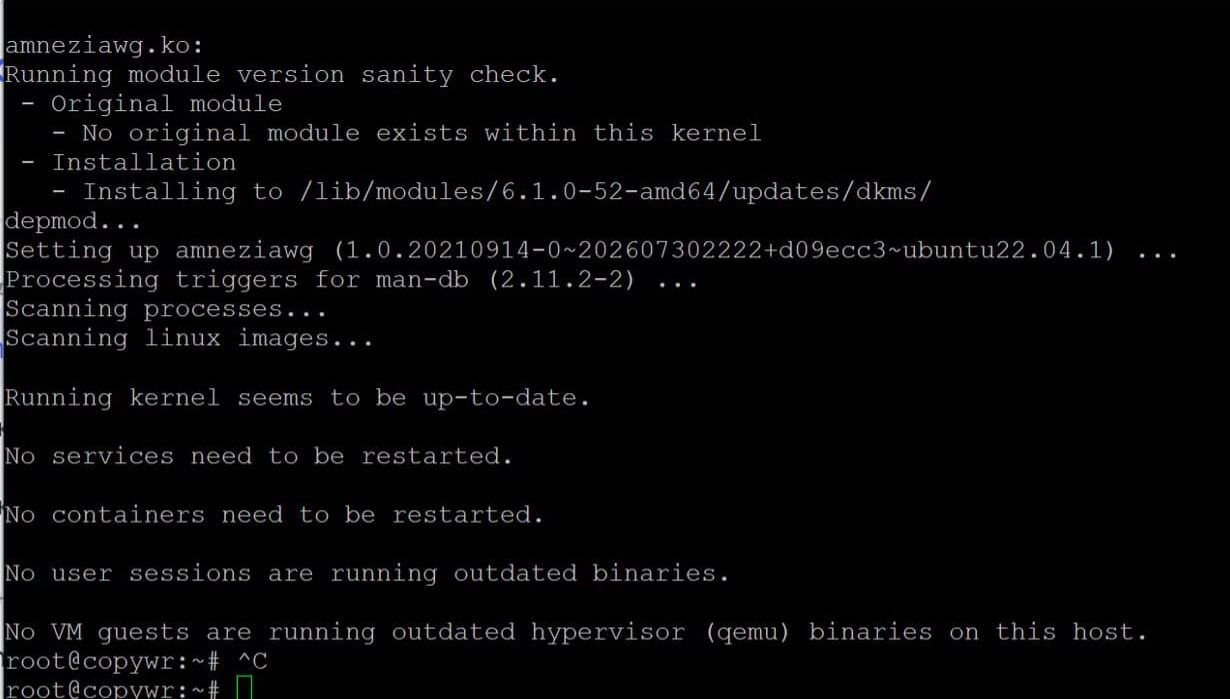
లోడ్ చేయబడిన మాడ్యూల్ను ధృవీకరించండి
modprobe amneziawg
lsmod | grep amnezia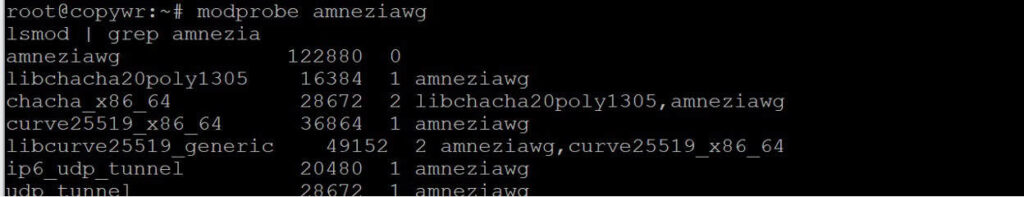
సర్వర్ మరియు క్లయింట్ కాన్ఫిగరేషన్ను రూపొందించడం
సహాయక యుటిలిటీలను ఇన్స్టాల్ చేయండి
qrcode డిపెండెన్సీని ఇన్స్టాల్ చేయండి, ఆ తర్వాత ఒక ప్రత్యేకమైన వర్కింగ్ డైరెక్టరీని సృష్టించి, దానిలోకి కమ్యూనిటీ కాన్ఫిగ్-జనరేటర్ స్క్రిప్ట్ను డౌన్లోడ్ చేసుకోండి:
apt install -y python3-qrcode
mkdir -p ~/awg && cd ~/awg
wget -O awgcfg.py \
  https://gist.githubusercontent.com/remittor/8c3d9ff293b2ba4b13c367cc1a69f9eb/raw/awgcfg.py
మీ డిస్ట్రో రిపోలలో python3-qrcode అందుబాటులో లేకపోతే, `pip3 install qrcode --break-system-packages` కమాండ్ను ఉపయోగించండి (ఈ ఫ్లాగ్ Debian 12+/Ubuntu 24.04 లలో అవసరం, ఎందుకంటే అవి డిఫాల్ట్గా అన్మేనేజ్డ్ పిప్ ఇన్స్టాల్లను బ్లాక్ చేస్తాయి). రెండు ఇన్స్టాల్లను ఒకేసారి చేయవద్దు — ఒకదాన్ని ఎంచుకోండి.
సర్వర్ కాన్ఫిగరేషన్ను రూపొందించండి
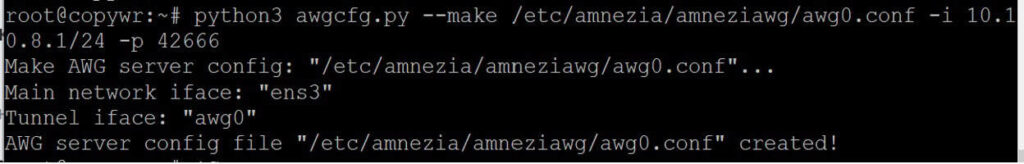
/etc/amnezia/amneziawg/awg0.conf ను సృష్టించండి. మీరు టన్నెల్ యొక్క అంతర్గత సబ్నెట్ మరియు UDP పోర్ట్ను వాటి డిఫాల్ట్లుగా వదిలివేయవచ్చు లేదా మీ స్వంతంగా సెట్ చేసుకోవచ్చు:
python3 awgcfg.py --make /etc/amnezia/amneziawg/awg0.conf \
  -i 10.10.8.1/24 -p 42666
-i ఫ్లాగ్ టన్నెల్ యొక్క అంతర్గత నెట్వర్క్ చిరునామా మరియు మాస్క్ను సెట్ చేస్తుంది; -p సర్వర్ యొక్క UDP పోర్ట్ను సెట్ చేస్తుంది (దశ 2.3లో తెరిచిన అదే పోర్ట్).
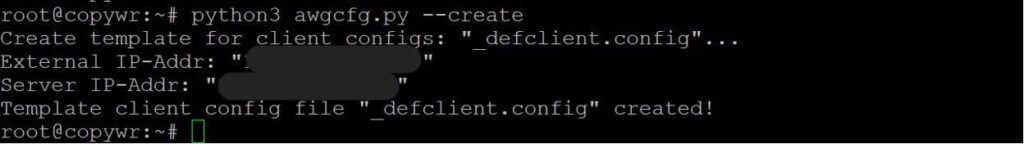
క్లయింట్-కాన్ఫిగ్ టెంప్లేట్ను సృష్టించండి
python3 awgcfg.py --createఇది వ్యక్తిగత క్లయింట్ కాన్ఫిగరేషన్లు నిర్మించబడే అదే ఫోల్డర్లో ఒక టెంప్లేట్ను సేవ్ చేస్తుంది — ఇందులో ఇప్పటికే సర్వర్ యొక్క పబ్లిక్ కీ, దాని IP చిరునామా, మరియు సాధారణ WireGuard నుండి AmneziaWGని వేరుచేసే అస్పష్ట పారామీటర్లు (Jc, Jmin, Jmax, S1, S2, H1–H4) ఉంటాయి.
క్లయింట్లను జోడించండి
ప్రతి పరికరానికి ఒక ఎంట్రీని సృష్టించండి — పేరు ఏదైనా కావచ్చు, ఉదాహరణకు పరికరం పేరు:
python3 awgcfg.py -a "laptop"
python3 awgcfg.py -a "phone"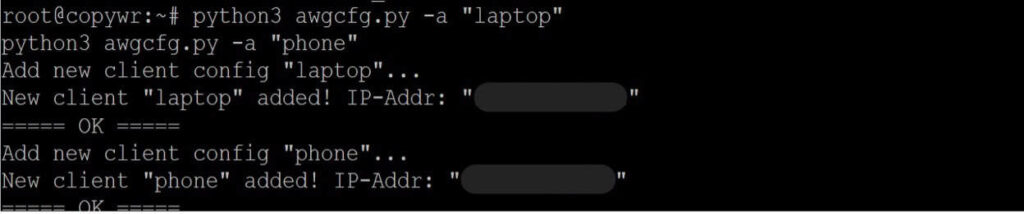
క్లయింట్ ఫైల్స్ మరియు QR కోడ్లను రూపొందించండి
python3 awgcfg.py -c -q~/awg ఫోల్డర్లో ఇప్పుడు laptop.conf మరియు phone.conf వంటి ఫైల్స్తో పాటు, మీరు నేరుగా మొబైల్ యాప్లోకి స్కాన్ చేయగల సరిపోలే PNG QR కోడ్లు కూడా ఉంటాయి.
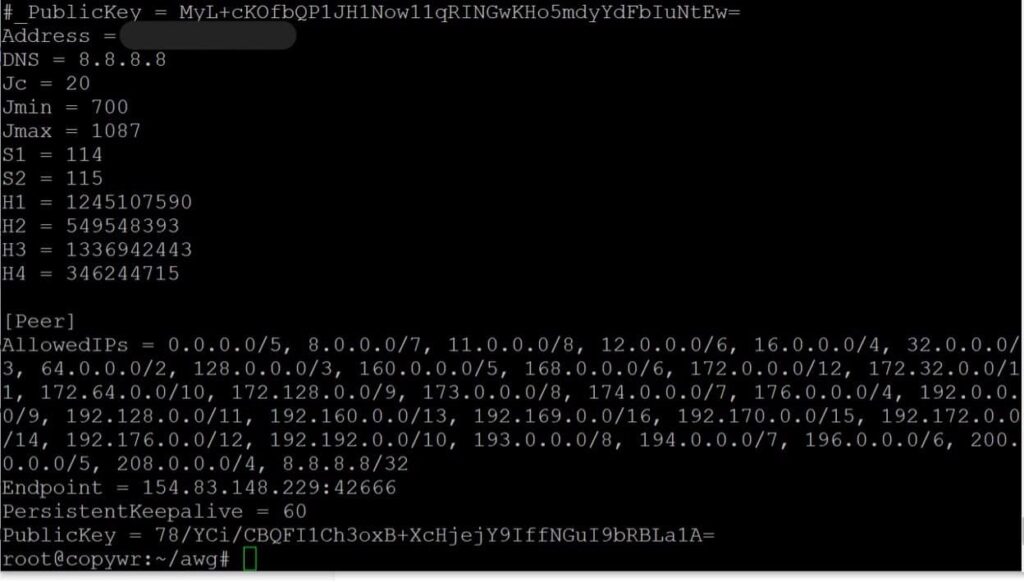
~/awg ఫోల్డర్లో ఇప్పుడు laptop.conf మరియు phone.conf వంటి ఫైల్స్తో పాటు, మీరు నేరుగా మొబైల్ యాప్లోకి స్కాన్ చేయగల సరిపోలే PNG QR కోడ్లు కూడా ఉంటాయి.
సర్వీస్ను ప్రారంభించడం మరియు ఆటోస్టార్ట్ను ఎనేబుల్ చేయడం
awg0 ఇంటర్ఫేస్ను తీసుకురండి మరియు రీబూట్ చేసినప్పుడు అది స్వయంచాలకంగా ప్రారంభమయ్యేలా ఎనేబుల్ చేయండి:
systemctl enable --now awg-quick@awg0
systemctl restart [email protected]
systemctl status [email protected]
బూట్ సమయంలో యూనిట్ ఎనేబుల్ చేయబడి, స్టేటస్ యాక్టివ్ (ఎగ్జిట్ అయినట్లు) చూపించాలి. ఒకవేళ కన్సోల్ లాగ్లను చూపిస్తూ "హ్యాంగ్" అయినట్లు అనిపిస్తే, నిష్క్రమించడానికి Q నొక్కండి.
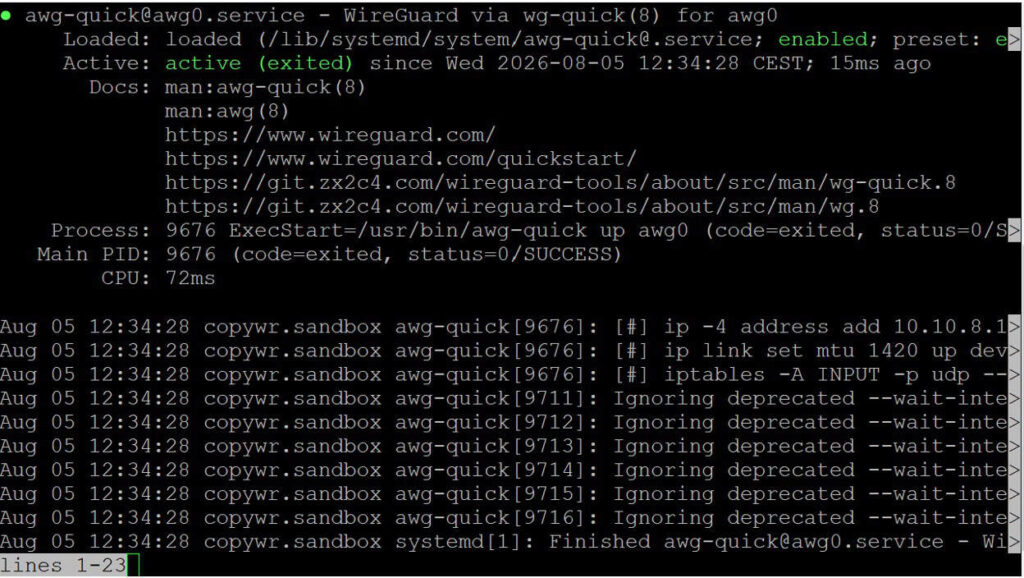
యాక్టివ్ పీర్ల జాబితాను మరియు ప్రతి పీర్ ట్రాఫిక్ను దీనితో తనిఖీ చేయండి:
awg show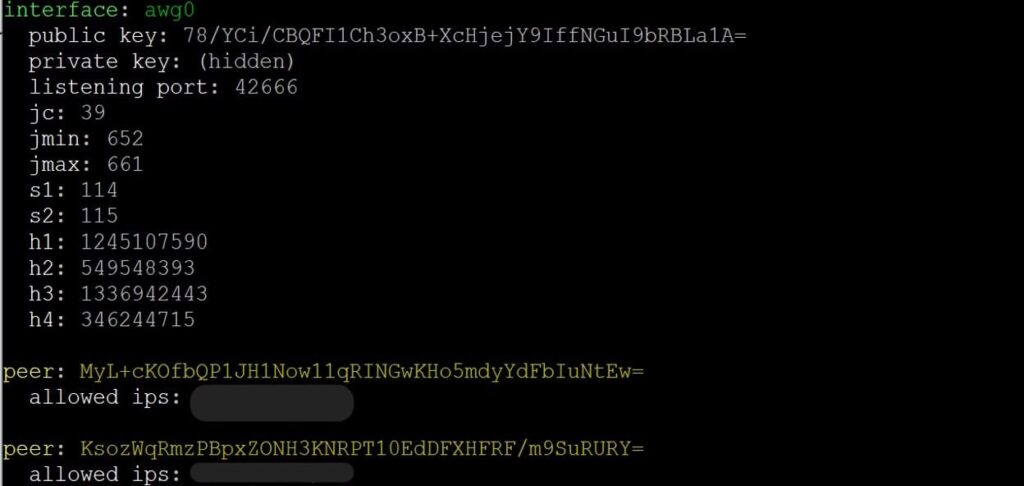
విండోస్ నుండి కనెక్ట్ అవుతోంది
ఈ విభాగంలోని ప్రతిదీ మీ విండోస్ PC లోనే జరుగుతుంది, SSH ద్వారా కాదు — టన్నెల్ను వాస్తవంగా ఉపయోగించే పరికరంలో VPN క్లయింట్ ఇన్స్టాల్ చేయబడాలి. సర్వర్తో సంబంధం ఉన్న ఏకైక దశ 6.2 లోని scp డౌన్లోడ్ మాత్రమే, మరియు ఆ కమాండ్ కూడా మీ PC లోనే టైప్ చేయబడుతుంది, ఇది విభాగం 4లో సర్వర్ ఇప్పటికే రూపొందించిన ఫైల్ను తీసుకుంటుంది.
క్లయింట్ను ఇన్స్టాల్ చేయండి
AmneziaWG కి ఒక ప్రత్యేకమైన విండోస్ యాప్ ఉంది — దాని ఇంటర్ఫేస్ ప్రామాణిక WireGuard క్లయింట్ను పోలి ఉంటుంది, కానీ అది అస్పష్టం చేసే పారామీటర్లను అర్థం చేసుకుంటుంది. ప్రాజెక్ట్ యొక్క అధికారిక రిపోజిటరీ నుండి ఇన్స్టాలర్ను డౌన్లోడ్ చేసుకోండి:
https://github.com/amnezia-vpn/amneziawg-windows-client/releases
పైన ఉన్న లింక్ అనేది నిర్వహించబడుతున్న విండోస్ క్లయింట్ యొక్క విడుదలల పేజీ — అక్కడి నుండి తాజా .msi/.exe ఫైల్ను డౌన్లోడ్ చేసుకోండి. ఇది మీ బ్రౌజర్లో తెరవాల్సిన పేజీ, టెర్మినల్లో పేస్ట్ చేయాల్సిన కమాండ్ కాదు.
ఇన్స్టాలర్ను రన్ చేసి, సెటప్ విజార్డ్ ద్వారా ముందుకు వెళ్లండి; డిఫాల్ట్లను మార్చాల్సిన అవసరం లేదు.
కాన్ఫిగరేషన్ను దిగుమతి చేసుకోండి
క్లయింట్ కాన్ఫిగ్ ఫైల్ను సర్వర్ నుండి మీ కంప్యూటర్కు కాపీ చేయండి — దీనికి అత్యంత సులభమైన మార్గం scp, దీనిని సర్వర్లో కాకుండా మీ కంప్యూటర్లోని పవర్షెల్లో రన్ చేయండి:
scp root@YOUR_SERVER_IP:~/awg/laptop.conf .AmneziaWG యాప్లో, "Import tunnel(s) from file" పై క్లిక్ చేసి, laptop.conf ను ఎంచుకుని, కొత్త టన్నెల్ పక్కన ఉన్న టోగుల్ను ఆన్ చేయండి.
macOS నుండి కనెక్ట్ అవుతోంది
రెండు మద్దతు ఉన్న ఎంపికలు ఉన్నాయి:
- అమ్నెజియాడబ్ల్యుజి (మ్యాక్ యాప్ స్టోర్): ఇది ఒక తేలికపాటి క్లయింట్, ఇది మాక్ఓఎస్ 12 మరియు ఆ తర్వాతి వెర్షన్లలో పనిచేస్తుంది. యాప్ స్టోర్లో "అమ్నెజియాడబ్ల్యుజి" అని వెతికి, దానిని ఇన్స్టాల్ చేయండి, ఆ తర్వాత "ఫైల్ నుండి టన్నెల్(ల)ను దిగుమతి చేయి" (Import tunnel(s) from file)ని ఉపయోగించి మీ .conf ఫైల్ను ఎంచుకోండి — దీని పనితీరు విండోస్ క్లయింట్ మాదిరిగానే ఉంటుంది.
- AmneziaVPN (పూర్తి యాప్, macOS 14+): మీరు తేలికపాటి AmneziaWG-మాత్రమే క్లయింట్కు బదులుగా పూర్తి ఫీచర్లు గల Amnezia యాప్ను ఉపయోగించాలనుకుంటే, github.com/amnezia-vpn/amnezia-client/releases/latest నుండి .pkg ఫైల్ను డౌన్లోడ్ చేసుకోండి.
అవసరమైతే, 6.2వ దశలో చేసినట్లే, ముందుగా క్లయింట్ కాన్ఫిగ్ను కాపీ చేయండి:
scp root@YOUR_SERVER_IP:~/awg/laptop.conf .Linux నుండి కనెక్ట్ అవుతోంది
లినక్స్ డెస్క్టాప్ లేదా ల్యాప్టాప్లో మీకు రెండు ఎంపికలు ఉన్నాయి:
- GUI: github.com/amnezia-vpn/amnezia-client/releases నుండి పూర్తి AmneziaVPN డెస్క్టాప్ క్లయింట్ను ఇన్స్టాల్ చేయండి, ఆపై Windows/macOSలో చేసిన విధంగానే .conf ఫైల్ను ఇంపోర్ట్ చేయండి.
- CLI, సర్వర్లో ఉపయోగించిన అదే amneziawg-tools (awg / awg-quick) ను ఉపయోగించి:
apt install -y amneziawg
cp laptop.conf /etc/amnezia/amneziawg/awg0.conf
awg-quick up awg0డిస్కనెక్ట్ చేయడానికి ఈ కోడ్ను రన్ చేయండి.
awg-quick down awg0 లాగిన్ అయినప్పుడు టన్నెల్ను స్వయంచాలకంగా ప్రారంభించడానికి, దానిని ఒక సేవగా ఎనేబుల్ చేయండి:
systemctl enable --now awg-quick@awg0కనెక్షన్ను ధృవీకరించడం
సెక్షన్ 6, 7, లేదా 8 నుండి టన్నెల్ యాక్టివ్గా ఉన్నప్పుడు, మీ స్వంత పరికరానికి (SSH సెషన్కు కాదు) తిరిగి వెళ్లి, బ్రౌజర్లో ఏదైనా “what's my IP” చెకర్ను తెరవండి — అక్కడ కనిపించే అడ్రస్ మీ VPS యొక్క IP అడ్రస్తో సరిపోలాలి. దానికి బదులుగా, SSH సెషన్ లోపల నుండే ధృవీకరించడానికి, సర్వర్లో `awg show`ను రన్ చేసి, క్లయింట్ యొక్క పీర్ ఇటీవలి హ్యాండ్షేక్ను మరియు నాన్-జీరో ట్రాఫిక్ను చూపుతోందని నిర్ధారించుకోండి.
సూచన:
|
ఫీల్డ్ |
విలువ |
|
చిరునామా |
YOUR_TUNNEL_IP (టన్నెల్ లోపల క్లయింట్ యొక్క చిరునామా, ఉదా. 10.10.8.2/32 — దశ 4.4లో క్లయింట్ను జోడించినప్పుడు ఇది స్వయంచాలకంగా కేటాయించబడుతుంది) |
|
endpoint |
YOUR_SERVER_IP:42666 (సర్వర్ యొక్క బాహ్య IP చిరునామా మరియు క్లయింట్ కనెక్ట్ అయ్యే UDP పోర్ట్.) |
|
DNS |
8.8.8.8 |
|
జెసి / జెమిన్ / జెమాక్స్ |
హ్యాండ్షేక్కు ముందు పంపబడే “జంక్” ప్యాకెట్ల సంఖ్య మరియు పరిమాణం — కనెక్షన్కు అంతరాయం కలగకుండానే సర్వర్ మరియు క్లయింట్ మధ్య భిన్నంగా ఉండవచ్చు. |
|
S1 / S2 |
హ్యాండ్షేక్ ప్యాడింగ్ ఫీల్డ్ల పరిమాణం — సర్వర్ మరియు ప్రతి క్లయింట్ మధ్య బైట్-టు-బైట్ సరిపోలాలి |
|
H1 - H4 |
ప్రోటోకాల్ను సాధారణ ట్రాఫిక్గా మభ్యపెట్టే ప్యాకెట్-రకం హెడర్లు కూడా ఖచ్చితంగా సరిపోలాలి మరియు ఒకదానికొకటి ప్రత్యేకంగా ఉండాలి. |
టన్నెల్ యొక్క రెండు చివర్లలో S1/S2 మరియు H1–H4 మాత్రమే ఒకేలా ఉండాలి; Jc, Jmin, మరియు Jmax అనేవి పూర్తిగా ప్రతి వైపు దాని స్వంత బయటకు వెళ్లే అనవసరమైన ట్రాఫిక్ను ఎలా ప్యాడ్ చేస్తుందనే దాని గురించే, కాబట్టి పైన ఉన్న ఉదాహరణలో వలె క్లయింట్ మరియు సర్వర్ విలువలు చట్టబద్ధంగా భిన్నంగా ఉండవచ్చు.
ముగింపు
ఈ గైడ్ను అనుసరించడం వల్ల మీ VPS దాని స్వంత AmneziaWG సర్వర్ను నడుపుతుంది: ఇది WireGuard-అనుకూల ప్రోటోకాల్, దీని ట్రాఫిక్ అస్పష్టత (obfuscation) సాధారణ WireGuard కంటే DPI సిస్టమ్లకు సాధారణ UDP ట్రాఫిక్ నుండి వేరు చేసి గుర్తించడం గమనించదగ్గంత కష్టం. ఈ సేవ awg-quick@awg0 అనే systemd యూనిట్గా నడుస్తుంది మరియు మీరు ఎలాంటి చర్య తీసుకోకుండానే సర్వర్ రీబూట్ తర్వాత కూడా కొనసాగుతుంది.
~/awg లో లభించే ఫలిత .conf ఫైల్స్ మరియు QR కోడ్లు విండోస్ క్లయింట్తో పనిచేయడమే కాకుండా, వాటిని ఆండ్రాయిడ్, iOS, macOS, మరియు లైనక్స్ కోసం ఉన్న AmneziaWG లేదా Amnezia యాప్లలోకి, అలాగే Keenetic మరియు OpenWrt రౌటర్లలోకి కూడా ఇంపోర్ట్ చేసుకోవచ్చు.
4.4–4.5 దశలను (python3 awgcfg.py -a "name", ఆపై awgcfg.py -c -q) పునరావృతం చేయడం ద్వారా మరియు systemctl restart [email protected] తో ఇంటర్ఫేస్ను పునఃప్రారంభించడం ద్వారా ఎప్పుడైనా కొత్త క్లయింట్లను జోడించండి.
సర్వర్ పనిచేయడం మొదలయ్యాక పాటించాల్సిన కొన్ని అలవాట్లు:
- సిస్టమ్ను ప్యాచ్లతో అప్డేట్గా ఉంచండి. ఎప్పటికప్పుడు apt update -y && apt upgrade -y లను మళ్లీ రన్ చేయండి, మరియు కెర్నల్ అప్గ్రేడ్ల తర్వాత రీబూట్ చేయండి, తద్వారా DKMS కొత్త కెర్నల్కు అనుగుణంగా amneziawg మాడ్యూల్ను పునర్నిర్మిస్తుంది.
- ~/awg ను బ్యాకప్ చేయండి. ఇది awg0.conf లో ప్రతి క్లయింట్ యొక్క ప్రైవేట్ కీని మరియు సర్వర్ యొక్క సొంత కీ జతను కలిగి ఉంటుంది; దానిని కోల్పోతే ప్రతి పరికరానికి కాన్ఫిగరేషన్లను తిరిగి రూపొందించాల్సి ఉంటుంది.
- కోల్పోయిన పరికరాలను వెంటనే రద్దు చేయండి. /etc/amnezia/amneziawg/awg0.conf నుండి సంబంధిత [Peer] బ్లాక్ను తీసివేసి, systemctl restart ను అమలు చేయండి. [ఇమెయిల్ రక్షించబడింది].
కనెక్షన్ రాకపోతే, ఈ క్రమంలో తనిఖీ చేయండి:
- సేవ స్థితి (systemctl స్థితి [ఇమెయిల్ రక్షించబడింది])
- ఫైర్వాల్ నియమాలు (ufw స్థితి — పోర్ట్ 42666/udp తెరిచి ఉండాలి)
- ఇంటర్ఫేస్ అసలు ప్రారంభం కాకపోతే DKMS/మాడ్యూల్ స్థితి (dkms status, lsmod | grep amnezia)
- సర్వర్లోని క్రియాశీల పీర్ల జాబితా (awg show)
- క్లయింట్ కాన్ఫిగ్ సరైన బాహ్య సర్వర్ IP చిరునామాను సూచిస్తుంది
నిర్ణయం తీసుకునే ముందు AmneziaWGను ఇతర ఎంపికలతో పోల్చి చూస్తున్నారా? అయితే 'Linuxలో VPN సర్వర్ సెటప్: PPTP లేదా OpenVPN?' మరియు 'మీ సర్వర్లో Wireguard VPNను ఎలా సెటప్ చేయాలి' అనేవి చూడండి . మీకు పూర్తి VPN టన్నెల్ కాకుండా కేవలం ఒక సాధారణ ప్రాక్సీ మాత్రమే అవసరమైతే, CentOS/ArchLinuxలో 3proxy కాన్ఫిగరేషన్ ఒక తేలికైన ప్రత్యామ్నాయం. VPN లైవ్లోకి వచ్చాక సాధారణ సర్వర్ హార్డనింగ్ కోసం, 'Linux యూజర్స్: మేనేజ్మెంట్ మరియు పర్మిషన్స్' చూడండి.
