


ఈ వ్యాసంలో, సరిగ్గా వ్యవస్థీకృత Linux వినియోగదారుల ప్రాముఖ్యతను మనం అన్వేషిస్తాము. వినియోగదారులను ఎలా సృష్టించాలి మరియు కాన్ఫిగర్ చేయాలి అనే దానితో ప్రారంభించి, నిర్దిష్ట ఫైల్లు మరియు ఫోల్డర్లకు యాక్సెస్ను ఎలా మంజూరు చేయాలి అనే దానితో ముగిసే యాక్సెస్ హక్కులను మనం వివరిస్తాము. అవాంఛిత కార్యకలాపాల నుండి వ్యవస్థను రక్షించడంలో సహాయపడే sudo మరియు SELinux వంటి కొన్ని ముఖ్యమైన భద్రతా సాధనాలను కూడా మనం చర్చిస్తాము.
Linuxలో వినియోగదారు నిర్వహణ మరియు యాక్సెస్ హక్కుల ప్రాముఖ్యత
లినక్స్ ప్రపంచంలో, వినియోగదారుల నిర్వహణ మరియు ప్రాప్యత హక్కులు కీలక పాత్ర పోషిస్తాయి. లినక్స్ను ఒక పెద్ద అపార్ట్మెంట్గా ఊహించుకోండి, ఇక్కడ ప్రతి వినియోగదారు ఒక అద్దెదారు మరియు ప్రతి ఫైల్ ఒక గది. వినియోగదారుల నిర్వహణ అంటే ప్రతి అద్దెదారుకు వారి ప్రత్యేకమైన తాళంచెవిని కేటాయించడం లాంటిది, అయితే ప్రాప్యత హక్కులు అంటే వారు తమ గదిలో ఏమి చేయగలరో తెలియజేయడం.
ఒక వినియోగదారుని సృష్టించినప్పుడు, వారికి ఒక పేరు మరియు అపార్ట్మెంట్కు వ్యక్తిగత తాళంచెవిలాంటి ఒక ప్రత్యేక గుర్తింపు సంఖ్య ( UID ) కేటాయించబడుతుంది. ఆ వినియోగదారునికి ఇతర అద్దెదారులతో వారిని ఏకం చేసే ఒక సమూహం కూడా ఉంటుంది. ఆ సమూహం ఒక క్లబ్ లాంటిది, ఇక్కడ సభ్యులు ఉమ్మడి హక్కులను పంచుకుంటారు.
ఫైల్ యాక్సెస్ హక్కులు మూడు వర్గాలుగా విభజించబడ్డాయి: యజమాని ( వినియోగదారు ), సమూహం మరియు ఇతరులు . ప్రతి వర్గానికి, ప్రతి కీ (వినియోగదారు) చదవడానికి, వ్రాయడానికి మరియు అమలు చేయడానికి దాని ప్రత్యేక హక్కులను కలిగి ఉంటుంది. ఉదాహరణకు, ఫైల్ యజమానికి చదివే మరియు వ్రాసే హక్కులు, సమూహానికి కేవలం చదివే హక్కులు, మరియు ఇతరులకు ఏ హక్కులూ ఉండకపోవచ్చు.
లినక్స్ సిస్టమ్స్లో ఉపయోగించే sudo మరియు SELinux వంటి భద్రతా విధానాలకు ప్రత్యేక శ్రద్ధ అవసరం . sudo అనేది ఒక ప్రత్యేక కమాండ్, ఇది సాధారణంగా నిర్వాహకులకు మాత్రమే అందుబాటులో ఉండే నిర్దిష్ట పనులను చేయడానికి, సాధారణ వినియోగదారులను తాత్కాలికంగా సూపర్యూజర్ (రూట్) హక్కులను ఉపయోగించడానికి అనుమతిస్తుంది. ఇది ప్రమాదవశాత్తు జరిగే పొరపాట్లను లేదా సూపర్యూజర్ హక్కుల దుర్వినియోగాన్ని నివారించడంలో సహాయపడుతుంది. sudo ను ఉపయోగించేటప్పుడు, వినియోగదారు సాధారణంగా తమ గుర్తింపును నిర్ధారించుకోవడానికి పాస్వర్డ్ను నమోదు చేయాల్సి ఉంటుంది. దీని తర్వాత, వారు sudoers ఫైల్లో నిర్దేశించిన నియమాలకు అనుగుణంగా సూపర్యూజర్ (రూట్) హక్కులతో కమాండ్లను అమలు చేయగలరు.
SELinux అనేది లినక్స్ ఆపరేటింగ్ సిస్టమ్కు ఒక అదనపు భద్రతా పొర. ఇది సిస్టమ్లో ఏ ప్రోగ్రామ్లు మరియు ఫైల్లను ఉపయోగించవచ్చో పర్యవేక్షిస్తుంది మరియు చొరబాట్లు, దాడులను నివారించడానికి వాటికి ప్రాప్యతను పరిమితం చేస్తుంది. ఇది హ్యాకింగ్ ప్రయత్నాలను లేదా హానికరమైన చర్యలను నిరోధించడం ద్వారా సర్వర్ను మరింత సురక్షితంగా చేస్తుంది.
వినియోగదారులను సృష్టించడం మరియు నిర్వహించడం
Linux లో వినియోగదారుని ఎలా సృష్టించాలి
Linux యూజర్లను సాధారణంగా useradd కమాండ్తో సృష్టిస్తారు . ఉదాహరణకు, "username" అనే పేరుతో ఒక యూజర్ను సృష్టించడానికి, మీరు ఈ కింది కమాండ్ను ఎంటర్ చేయాలి:
useradd usernameలైనక్స్ యూజర్ పాస్వర్డ్ను ఎలా సెట్ చేయాలి
వినియోగదారుని సృష్టించిన తర్వాత, వారి ఖాతా పాస్వర్డ్తో రక్షించబడదు. కొత్త వినియోగదారునికి పాస్వర్డ్ను సెట్ చేయడానికి, passwd కమాండ్ను ఉపయోగించండి:
passwd usernameఇక్కడ యూజర్ నేమ్ అంటే పాస్వర్డ్ సెట్ చేయబడిన యూజర్ పేరు.
Linux లో వినియోగదారుల జాబితాను ఎలా చూడాలి
టెర్మినల్లో ఒకే కమాండ్తో లినక్స్లో యూజర్ల జాబితాను చూడటానికి, మీరు ` cut` కమాండ్ను ఉపయోగించవచ్చు:
cut -d: -f1 /etc/passwdఈ కమాండ్ /etc/passwd ఫైల్లోని విషయాలను చదువుతుంది , ఇందులో వినియోగదారులందరి గురించిన సమాచారం ఉంటుంది.
నిర్దిష్ట వినియోగదారు గురించి సమాచారం పొందడానికి, మీరు ఆదేశాన్ని ఉపయోగించవచ్చు:
id usernameఇది వినియోగదారుని UID , GID మరియు గ్రూపులను ప్రదర్శిస్తుంది.
Linux వినియోగదారుని తొలగిస్తోంది
వినియోగదారుని తొలగించడానికి, userdel ఆదేశాన్ని ఉపయోగించండి:
userdel usernameఅయితే, ఈ కమాండ్ యూజర్ హోమ్ డైరెక్టరీలోని ఫైళ్లను తొలగించదు. వాటిని తీసివేయడానికి, మీరు -r ఆప్షన్ను ఉపయోగించవచ్చు:
userdel -r usernameఇది యూజర్ యూజర్ నేమ్ తో పాటు వారి హోమ్ డైరెక్టరీ మరియు దానిలోని అన్ని ఫైళ్ళను తొలగిస్తుంది.
Linux వినియోగదారుని సవరించడం
వినియోగదారుని గురించిన సమాచారాన్ని సవరించడానికి, usermod కమాండ్ను ఉపయోగించండి. ఈ టూల్ కింది సింటాక్స్ను ఉపయోగిస్తుంది:
usermod argument userసాధ్యమయ్యే వాదనల పూర్తి జాబితా యుటిలిటీ సహాయంలో ప్రదర్శించబడుతుంది:
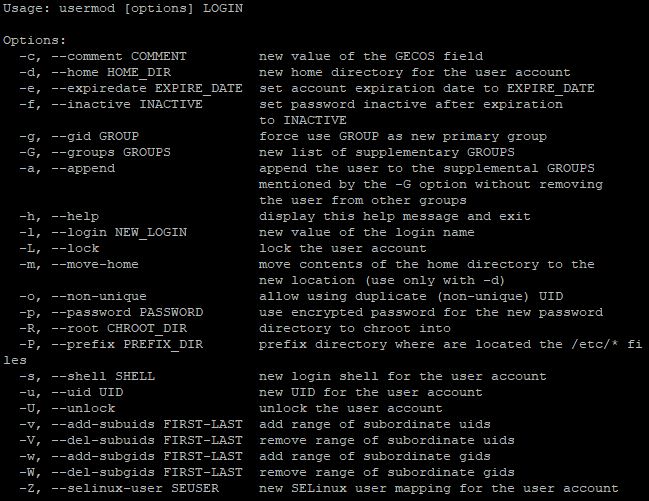
ఉదాహరణకు, వినియోగదారు హోమ్ డైరెక్టరీని మార్చడానికి, మీరు ఈ ఆదేశాన్ని ఉపయోగిస్తారు:
usermod -d /new/path/to/directory usernameLinux లో యూజర్ గ్రూపులను సృష్టించడం మరియు నిర్వహించడం
Linux లోని యూజర్ గ్రూపులు నిర్వాహకులు ఒకేలాంటి యాక్సెస్ హక్కులతో వినియోగదారులను సమూహపరచడానికి అనుమతిస్తాయి. ఇది యాక్సెస్ హక్కుల నిర్వహణను సులభతరం చేస్తుంది మరియు ప్రతి యూజర్కు వ్యక్తిగతంగా చేయడానికి బదులుగా గ్రూప్ స్థాయిలో హక్కులను సెట్ చేయడానికి వీలు కల్పించడం ద్వారా సిస్టమ్ భద్రతను పెంచుతుంది. ఉదాహరణగా, డెవలపర్స్ గ్రూప్ను యూజర్ అడ్మిన్తో పరిశీలిస్తాము.
Linux లో యూజర్ గ్రూప్ ఎలా సృష్టించాలి
కొత్త గ్రూప్ను సృష్టించడానికి, కొత్త గ్రూప్ పేరుతో groupadd కమాండ్ను ఉపయోగించండి:
sudo groupadd group_nameమా ఉదాహరణలో, ఆదేశం ఇలా ఉంటుంది:
sudo groupadd developersLinux లో యూజర్ గ్రూప్ ని ఎలా తొలగించాలి
గ్రూప్ను తొలగించడానికి, groupdel కమాండ్ను ఉపయోగించండి:
sudo groupdel group_nameఅందువలన, ఆదేశం:
sudo groupdel developersడెవలపర్స్ అనే గ్రూపును తొలగిస్తాము.
సమూహానికి వినియోగదారులను జోడించడం
ఒక వినియోగదారుని నిర్దిష్ట సమూహానికి జోడించడానికి, usermod ఆదేశాన్ని ఉపయోగించండి:
sudo usermod -aG group_name user_nameఉదాహరణకి:
sudo usermod -aG developers adminఈ కమాండ్ అడ్మిన్ అనే యూజర్ను డెవలపర్స్ గ్రూప్లో చేరుస్తుంది.
గ్రూప్ నుండి యూజర్లను తొలగించడం
గ్రూప్ నుండి యూజర్ను తొలగించడానికి, deluser కమాండ్ను ఉపయోగించండి:
sudo deluser user_name group_nameడెవలపర్స్ గ్రూప్ నుండి అడ్మిన్ యూజర్ను తొలగించడానికి ఆదేశం :
sudo deluser admin developersLinuxలో సమూహ జాబితాలను వీక్షించడం
సిస్టమ్లోని అన్ని గ్రూపుల జాబితాను చూడటానికి, /etc/group ఫైల్తో cat కమాండ్ను ఉపయోగించండి :
cat /etc/groupఈ ఆదేశం సిస్టమ్లోని అన్ని సమూహాల జాబితాను ప్రదర్శిస్తుంది.
యూజర్ గ్రూప్ సభ్యత్వాన్ని తనిఖీ చేస్తోంది
చర్యలు చేసిన తర్వాత, మీరు గ్రూప్స్ కమాండ్ ఉపయోగించి యూజర్ ఏ గ్రూపులకు చెందినవారో తనిఖీ చేయవచ్చు:
groups user_nameఈ విధంగా, మనం Linuxలో యూజర్ గ్రూపులను నిర్వహించడం యొక్క ప్రాథమికాలను అన్వేషించాము. ఇప్పుడు, తదుపరి దశకు వెళ్దాం - ఫైల్స్ మరియు డైరెక్టరీలకు యాక్సెస్ హక్కుల కేటాయింపును పరిశీలించడం. ఈ ప్రక్రియ వినియోగదారులు లేదా గ్రూపులు నిర్దిష్ట ఫైల్స్ మరియు డైరెక్టరీలకు సంబంధించి ఏ చర్యలు తీసుకోవచ్చో నిర్ణయించడానికి అనుమతిస్తుంది, సమర్థవంతమైన భద్రతా నిర్వహణ మరియు సిస్టమ్ వనరులకు యాక్సెస్ను నిర్ధారిస్తుంది.
ఫైల్స్ మరియు డైరెక్టరీలకు యాక్సెస్ హక్కులను కేటాయించడం
యాక్సెస్ హక్కుల యొక్క లాంఛనప్రాయ ప్రాతినిధ్యం
మనం ఇప్పటికే తెలుసుకున్నట్లుగా, లినక్స్లో 3 వర్గాల వినియోగదారులు ఉన్నారు: యజమాని ( వినియోగదారు ), సమూహం మరియు ఇతరులు . వీరిలో ప్రతి ఒక్కరూ ఫైల్లు లేదా డైరెక్టరీలకు నిర్దిష్ట రకాల యాక్సెస్ను కలిగి ఉండవచ్చు:
- చదవండి (చదవండి - r): ఫైల్ లేదా డైరెక్టరీలోని విషయాలను వీక్షించడానికి అనుమతిస్తుంది.
- వ్రాయండి (వ్రాయండి - w): డైరెక్టరీ లోపల ఫైల్ను సవరించే లేదా కొత్త ఫైల్ను సృష్టించే సామర్థ్యాన్ని అందిస్తుంది. డైరెక్టరీ కోసం, ఇది దాని నుండి ఫైల్లను తొలగించడానికి కూడా అనుమతిస్తుంది.
- ఎగ్జిక్యూట్ (ఎగ్జిక్యూట్ - x): ఫైల్ను అమలు చేయడానికి (అది ఎగ్జిక్యూటబుల్ ఫైల్ అయితే) లేదా డైరెక్టరీని నమోదు చేయడానికి (అది డైరెక్టరీ అయితే) అనుమతిస్తుంది.
Linux ఫ్యామిలీ సిస్టమ్లలో, యాక్సెస్ హక్కులు 10 అక్షరాల స్ట్రింగ్ ద్వారా సూచించబడతాయి. మొదటి అక్షరం ఫైల్ రకాన్ని (రెగ్యులర్ ఫైల్, డైరెక్టరీ, మొదలైనవి) సూచిస్తుంది మరియు మిగిలిన తొమ్మిది ప్రతి యూజర్ గ్రూపుకు మూడు అక్షరాల మూడు గ్రూపులు. అవగాహన కోసం, ఒక ఉదాహరణను పరిశీలిద్దాం.
యాక్సెస్ హక్కులు -rwxr-xr-- అంటే:
- మొదటి అక్షరం (-) ఫైల్ రకాన్ని సూచిస్తుంది (ఈ సందర్భంలో, ఒక సాధారణ ఫైల్).
- యజమాని కోసం మూడు అక్షరాలు (rwx) యజమాని చదవడం, వ్రాయడం మరియు అమలు చేసే హక్కులను కలిగి ఉన్నాడని చూపుతాయి.
- గ్రూప్ (rx) కోసం మూడు అక్షరాలు గ్రూప్ సభ్యులు చదివి అమలు చేసే హక్కులను మాత్రమే కలిగి ఉన్నారని సూచిస్తాయి.
- ఇతరులకు మూడు అక్షరాలు (r--) అంటే ఇతర వినియోగదారులు ఫైల్ను మాత్రమే చదవగలరు.
chmod కమాండ్ను ఉపయోగించి యాక్సెస్ హక్కులు సెట్ చేయబడతాయి మరియు దాని సింటాక్స్ ఈ క్రింది విధంగా ఉంటుంది:
chmod [options] mode file(s)ఎక్కడ:
- [options] - డైరెక్టరీ మరియు దాని సబ్ డైరెక్టరీలలో యాక్సెస్ హక్కులను పునరావృతంగా మార్చడానికి -R వంటి అదనపు పారామితులు.
- మోడ్ - ఏ యాక్సెస్ హక్కులు ఎవరి కోసం మార్చబడతాయో పేర్కొనే ప్రత్యేక స్ట్రింగ్. మోడ్ను చిహ్నాలు (r, w, x) మరియు బిట్లు (0 లేదా 1) ద్వారా పేర్కొనవచ్చు. మోడ్ యొక్క సంఖ్యా విలువలను కూడా ఉపయోగించవచ్చు (వాటి గురించి మనం తరువాత మాట్లాడుతాము)
- ఫైల్(లు) - మార్పులు వర్తించే ఫైల్లు లేదా డైరెక్టరీలు.
ఈ యుటిలిటీ చాలా శక్తివంతమైన సాధనం, కాబట్టి మనం ఉదాహరణగా కొన్ని ప్రాథమిక ఆదేశాలను మాత్రమే పరిశీలిస్తాము.
ఒక ఫైల్ యొక్క యాక్సెస్ హక్కులను మార్చండి, తద్వారా యజమానికి చదవడానికి మరియు వ్రాయడానికి హక్కులు ఉంటాయి, సమూహం చదవడానికి మాత్రమే హక్కులు కలిగి ఉంటుంది మరియు ఇతర వినియోగదారులకు ఎటువంటి హక్కులు ఉండవు:
chmod u=rw,g=r,o= filenameఅన్ని వినియోగదారులకు ఫైల్ను చదవడానికి మరియు వ్రాయడానికి యాక్సెస్ హక్కులను సెట్ చేయండి:
chmod a+rw filenameడైరెక్టరీలోని అన్ని ఫైల్లు మరియు సబ్ డైరెక్టరీలకు యాక్సెస్ హక్కులను పునరావృతంగా మార్చండి:
chmod -R u+rwx directoryయాక్సెస్ హక్కుల సంఖ్యా ప్రాతినిధ్యం
సంఖ్యా ప్రాతినిధ్యంలో, ప్రతి వినియోగదారు వర్గం (యజమాని, సమూహం, ఇతరులు) దాని స్వంత సంఖ్యను కలిగి ఉంటుంది మరియు ఈ సంఖ్యల కలయిక తుది యాక్సెస్ హక్కులను సెట్ చేస్తుంది. సింబాలిక్ లాగానే, మూడు హక్కులలో ప్రతిదానికీ దాని స్వంత విలువ ఉంటుంది, కానీ సంఖ్యాపరంగా:
- చదవండి (చదవండి) - విలువ 4
- వ్రాయండి (వ్రాయండి) - విలువ 2
- అమలు (అమలు) - విలువ 1
వినియోగదారు రకాన్ని నిర్ణయించడానికి సంఖ్యా విలువలు కూడా ఉపయోగించబడతాయి:
- ఫైల్ యజమాని (యూజర్) - మొదటి అంకె
- యజమాని సమూహం (సమూహం) - రెండవ అంకె
- ఇతర వినియోగదారులు (ఇతరులు) - మూడవ అంకె
అందువల్ల, ఫైల్ యాక్సెస్ హక్కుల పూర్తి సంఖ్యా ప్రాతినిధ్యం మూడు అంకెలను కలిగి ఉంటుంది, ప్రతి ఒక్కటి ఒక నిర్దిష్ట వినియోగదారు వర్గం కోసం హక్కుల విలువల మొత్తాన్ని సూచిస్తుంది. సింబాలిక్ ప్రాతినిధ్యంలో 10 అక్షరాలను ఉపయోగించడం కంటే ఇది కొంతవరకు సౌకర్యవంతంగా ఉంటుంది. ఈ సందర్భంలో నిర్వహణ ఈ క్రింది విధంగా కనిపిస్తుంది:
chmod XYZ fileఇక్కడ X , Y , మరియు Z అనేవి వరుసగా యజమాని, సమూహం మరియు ఇతర వినియోగదారుల యాక్సెస్ హక్కులను సూచించే సంఖ్యలు.
ఉదాహరణకు, యజమానికి పూర్తి యాక్సెస్ హక్కులను (చదవడం, వ్రాయడం మరియు అమలు చేయడం) మంజూరు చేయడానికి, మరియు సమూహం మరియు ఇతర వినియోగదారులు చదవడం మరియు అమలు చేయడం మాత్రమే చేయడానికి, మీరు ఈ ఆదేశాన్ని ఉపయోగించవచ్చు:
chmod 755 fileఇతర ఉదాహరణలను పరిశీలిద్దాం:
chmod 700 fileచదవడానికి, వ్రాయడానికి మరియు అమలు చేయడానికి యజమానికి మాత్రమే హక్కులు ఉంటాయి, అయితే సమూహం మరియు ఇతర వినియోగదారులకు యాక్సెస్ హక్కులు ఉండవు.
chmod 644 fileయజమానికి చదవడానికి మరియు వ్రాయడానికి హక్కులు ఉంటాయి, అయితే సమూహం మరియు ఇతర వినియోగదారులకు చదవడానికి మాత్రమే హక్కులు ఉంటాయి.
chmod 751 fileయజమానికి పూర్తి హక్కులు ఉంటాయి, సమూహం చదవడానికి మరియు అమలు చేయడానికి హక్కులను కలిగి ఉంటుంది మరియు ఇతర వినియోగదారులకు మాత్రమే అమలు చేయడానికి హక్కులు ఉంటాయి.
మేము ఇంతకు ముందు చెప్పినట్లుగా, ఈ సాధనం చాలా విస్తృతమైన కార్యాచరణను కలిగి ఉంది. కొన్ని సందర్భాల్లో, "సహాయం" విభాగంలో అందుబాటులో ఉన్న ఎంపికలు సరిపోవు:
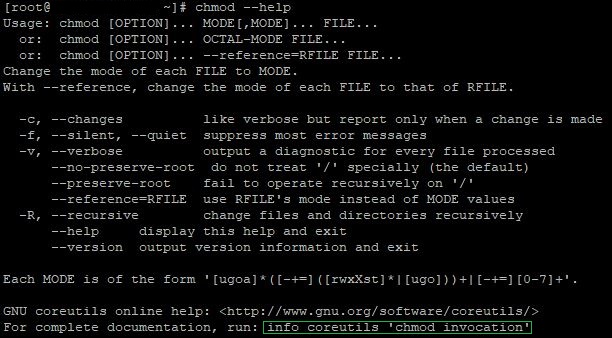
చివరి పంక్తిపై శ్రద్ధ వహించండి. ఈ ఆదేశాన్ని ఉపయోగించడం ద్వారా టూల్ గురించిన మరింత వివరణాత్మక డాక్యుమెంటేషన్ తెరుచుకుంటుంది. మీరు యుటిలిటీ యొక్క అధికారిక వికీపీడియా పేజీని కూడా సందర్శించవచ్చు, అక్కడ మీరు Chmod గురించి వివరణాత్మక సమాచారాన్ని కనుగొనవచ్చు.
ముగింపు
OS యొక్క భద్రత మరియు స్థిరమైన ఆపరేషన్ కోసం Linux వినియోగదారులు మరియు వారి నిర్వహణ చాలా ముఖ్యమైనవి. ఈ వ్యాసంలో, Linuxలో ప్రభావవంతమైన వినియోగదారు మరియు యాక్సెస్ హక్కుల నిర్వహణ యొక్క ప్రాముఖ్యతను మేము హైలైట్ చేసాము, వినియోగదారుల సృష్టి మరియు నిర్వహణ, వినియోగదారు సమూహాలతో పనిచేయడం మరియు ఫైల్లు మరియు డైరెక్టరీలకు యాక్సెస్ హక్కులను కేటాయించడం వంటివి కవర్ చేస్తున్నాము.
