


Бүгүнкү күндө VPN жана прокси технологияларына болгон суроо-талап барган сайын өсүүдө. Колдонуучулар аларды интернетке коопсуз кирүү, цензураны айланып өтүү жана тышкы коркунучтардан коргоо үчүн колдонушат. Мындай серверге туташканда, бардык трафигиңиз шифрленген туннель аркылуу өтөт жана сервер сиздин тармакка кирүү дарбазаңызга айланат.
OpenVPN же WireGuard сыяктуу классикалык протоколдор туруктуу шарттарда жакшы иштейт, бирок көп учурда начар байланыштарда ылдамдыктын төмөндөшүнө жана пакеттердин жоголушуна дуушар болот (мобилдик тармактар, коомдук Wi-Fi, катуу цензурасы бар өлкөлөр). Дал ушул жерде Hysteria2 жана TUIC сыяктуу заманбап протоколдор роль ойнойт. Алар QUICтин үстүнө курулган, кадимки HTTPS (HTTP/3) катары жогорку ылдамдыкты, төмөнкү кечигүүнү жана натыйжалуу трафикти бүдөмүктөтүүнү сунуштайт.
Hysteria2 жеткиликтүү өткөрүү жөндөмдүүлүгүн агрессивдүү түрдө колдонгон "Brutal" алгоритмин колдонот. TUIC (5-версия) минималдуу кошумча чыгымдар, мыкты UDP колдоосу жана 0-RTT байланышын орнотуу менен мүнөздөлөт.
Бул макалада биз Ubuntu/Debian'да серверди орнотууну жана Windows'тон туташууну карап чыгабыз.
Сизге эмне керек болот: Ubuntu 22.04/24.04 же Debian 12 иштеткен VPS, root мүмкүнчүлүгү жана сервердин IP дареги. Домен талап кылынбайт.
Серверге туташууда
Windows (PuTTY): PuTTY ачыңыз, хост катары YOUR_SERVER_IP, порт катары 22 киргизиңиз жана VPS провайдериңиздин электрондук почтасынан келген сырсөз менен root катары кириңиз.
Linux/macOS (терминал):
ssh root@YOUR_SERVER_IPТөмөндөгү бардык буйруктар серверде ушул эле сессияда аткарылат.
Серверди даярдоо (Ubuntu / Debian)
IP багыттоосун иштетүү
Бул серверге кардар пакеттерин андан ары интернетке жөнөтүүгө мүмкүндүк берет.
nano /etc/sysctl.confСырсөздү киргизиңиз же түзүңүз (англисче тамгаларды жана сандарды гана колдонуңуз, боштуксуз).
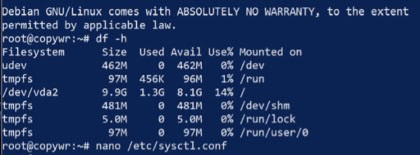
Таап, комментарийди алып салыңыз (башындагы # белгисин алып салыңыз) же төмөнкү сапты кошуңуз:
net.ipv4.ip_forward=1
Файлды сактап (Ctrl+O, Enter), андан кийин чыгыңыз (Ctrl+X). Өзгөртүүлөрдү кайра жүктөбөстөн колдонуңуз:
sysctl -pNAT орнотуу (маскараддоо)
Бул жөндөө кардарларга сиздин сервериңиз аркылуу анын IP дарегин колдонуп интернетке кирүүгө мүмкүндүк берет.
Тышкы тармак интерфейсиңиздин атын билип алыңыз (интернетке караганы):
ip link show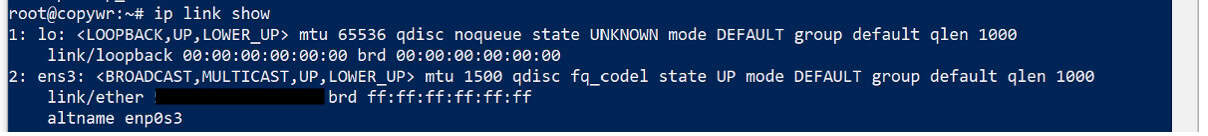
Адатта бул eth0, ens3 же enp1s0 болот. Аны көчүрүңүз же эстеп калыңыз, андан кийин iptablesке маскарад эрежесин кошуңуз — eth0ду өзүңүздүн интерфейс атыңыз менен алмаштырыңыз:
iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
iptables эрежелерин сактоо
Серверди кайра жүктөгөндөн кийин эрежелердин баштапкы абалына келтирилишине жол бербөө үчүн, аларды сактоо керек.
apt update
apt install iptables-persistent -y
netfilter-persistent save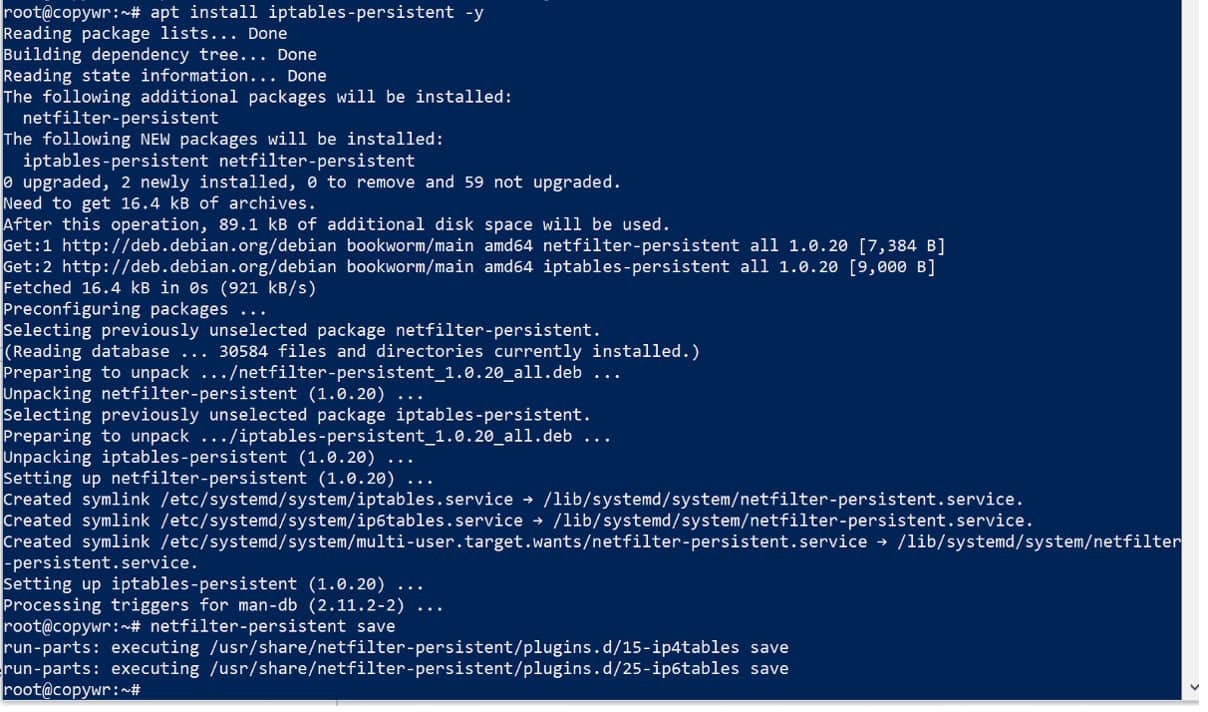
Орнотуу учурунда сиз учурдагы IPv4/IPv6 эрежелерин сактоо сунушун көрө аласыз — эки жолу тең "Ооба" деп жооп бериңиз.
Брандмауэрди орнотуу (UFW)
Бизге керектүү бардык портторду дароо ачабыз, андыктан кийинчерээк бул кадамга кайтуу зарыл эмес: SSH үчүн 22 (муну өткөрүп жиберсеңиз, серверден чыгып каласыз), Hysteria2 үчүн 443/udp жана TUIC үчүн 8443/udp.
apt install ufw -y
ufw allow 22/tcp
ufw allow 443/udp
ufw allow 8443/udp
ufw --force enable
ufw status
ufw статусунун чыгышында үч эреженин баары активдүү катары көрсөтүлүшү керек.
Истерия2
Hysteria2 серверин орнотуу
chmod +x hysteria-linux-amd64
mv hysteria-linux-amd64 /usr/local/bin/hysteria
hysteria version
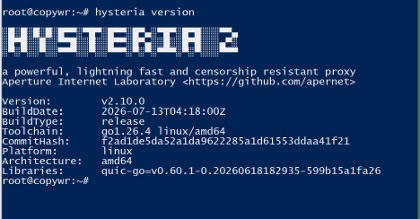
Версиянын чыгышы катасыз көрсөтүлүшүн текшериңиз — бул бинардык файлдын туура иштеп жатканын тастыктайт.
Өзүн-өзү кол койгон SSL сертификатын түзүү
Компьютериңиз менен сервердин ортосундагы трафикти коргоо үчүн бизге өзүбүздүн шифрлөө ачкычтарыбыз керек. Бизде домен жок болгондуктан, 365 күнгө жарактуу өз алдынча кол коюлган сертификат түзөбүз. Ушул себептен улам, кийинчерээк кардарда "Сертификатты текшерүүнү өткөрүп жиберүүнү" иштетишиңиз керек болот.
mkdir -p /etc/hysteria
chmod 755 /etc/hysteria

openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /etc/hysteria/private.key \
  -out /etc/hysteria/cert.crt \
  -subj "/CN=YOUR_SERVER_IP"
ls -la /etc/hysteria/cert.crt жана private.key экөө тең тизмеде көрсөтүлүшү керек.
Конфигурация файлын түзүү
nano /etc/hysteria/config.yamlТөмөнкүлөрдү чаптап, YOUR_PASSWORD сөзүнүн ордуна өзүңүздүн сырсөзүңүздү коюңуз (англисче тамгалар жана сандар гана, боштуктар жок):
listen: :443

tls:
  cert: /etc/hysteria/cert.crt
  key: /etc/hysteria/private.key

auth:
  type: password
  password: "YOUR_PASSWORD"

masquerade:
  type: proxy
  proxy:
    url: https://cloudflare.com
    rewriteHost: true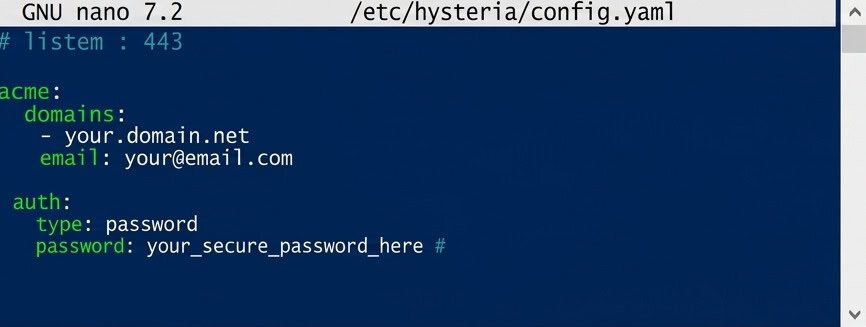
Маскарад блогу, эгер кимдир бирөө проксинин белгилерин көрсөтүүнүн ордуна, сервердин IP дарегин браузерде ачса, аны кадимки веб-сайтка окшоштурат.
Сактоо (Ctrl+O, Enter) жана чыгуу (Ctrl+X).
Автоматтык түрдө баштоону орнотуу
nano /etc/systemd/system/hysteria.service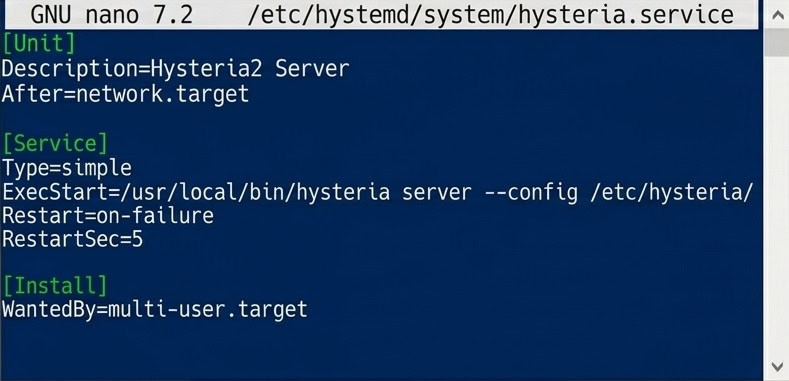
Hysteria2 автоматтык түрдө ишке киргизүү үчүн systemd бирдик файлы.
[Unit]
Description=Hysteria2 Server
After=network.target

[Service]
Type=simple
ExecStart=/usr/local/bin/hysteria server --config /etc/hysteria/config.yaml
Restart=on-failure
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now hysteria.service
systemctl status hysteria.service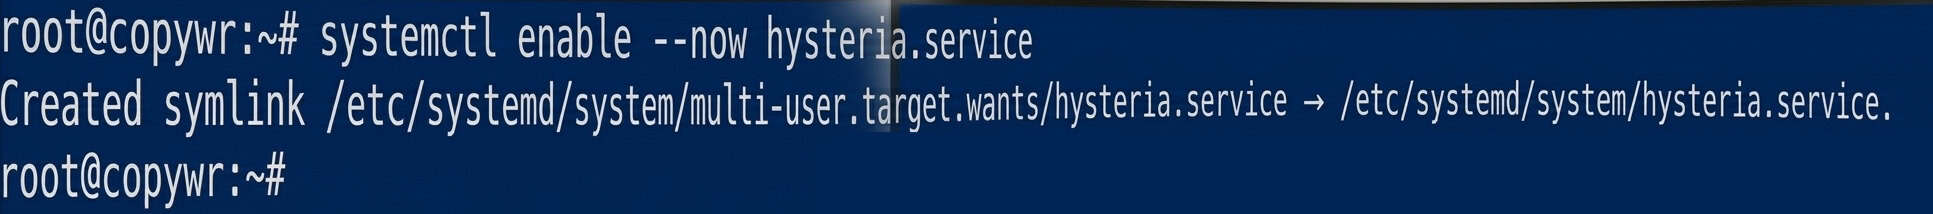
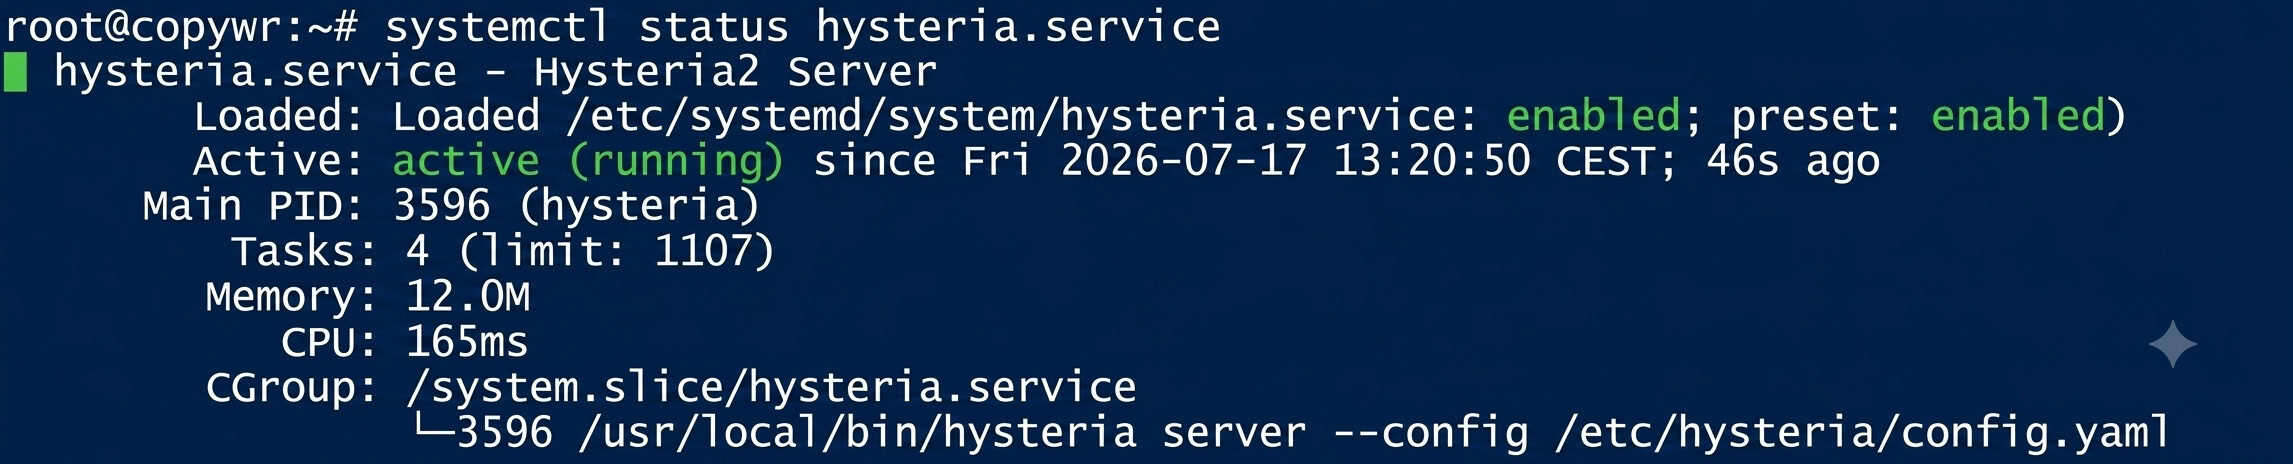
Абалы активдүү (иштеп жатат) көрсөтүлүшү керек. Эгерде консоль журнал көрүнүшүндө "тыгылып калган" болсо, андан чыгуу үчүн Q баскычын басыңыз.
TUIC v5
TUIC жүктөп алуу жана орнотуу
mkdir -p /usr/local/sbin/tuicЖеткиликтүү чыгарылыштарды текшериңиз:
curl -s https://api.github.com/repos/tuic-protocol/tuic/releases | grep -Po '"tag_name": "\K[^"]*' | head -10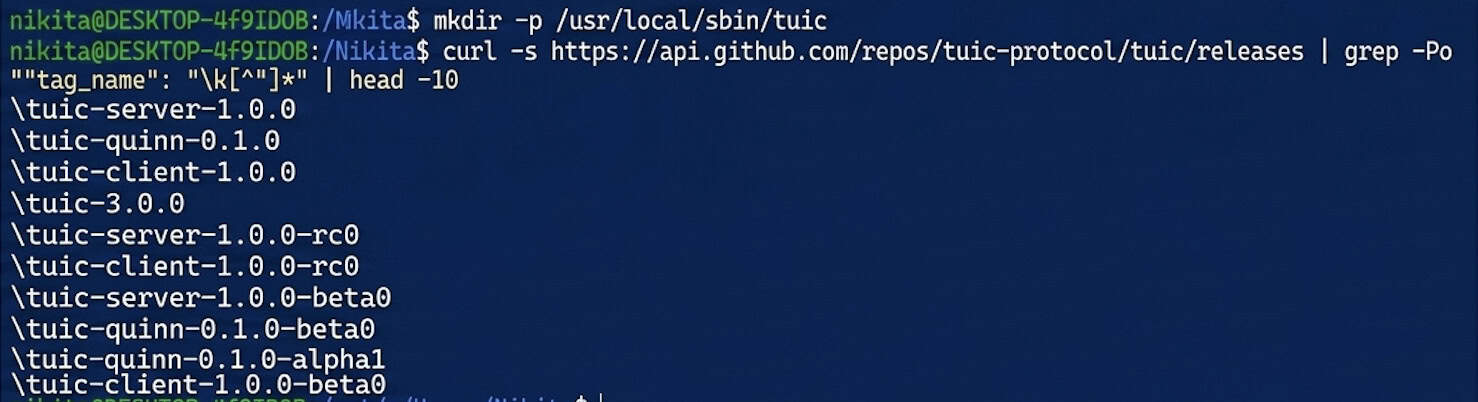
Сервердин бинардык файлын жүктөп алыңыз — 1.0.0 ордуна учурдагы версиянын номерин коюңуз:
wget https://github.com/tuic-protocol/tuic/releases/download/1.0.0/tuic-server-1.0.0-x86_64-unknown-linux-gnu \
  -O /usr/local/sbin/tuic/tuic-server
chmod +x /usr/local/sbin/tuic/tuic-server
/usr/local/sbin/tuic/tuic-server --version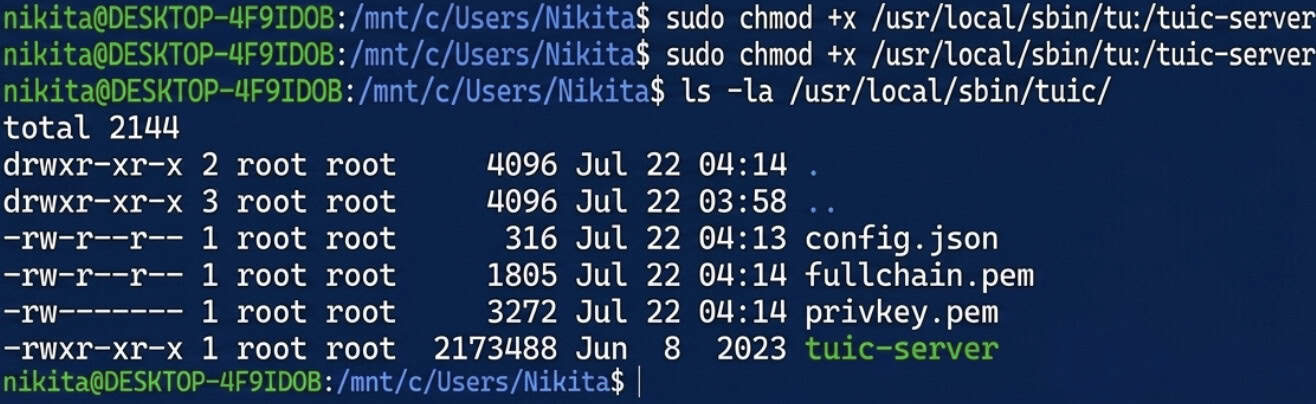
TUIC үчүн өз алдынча кол коюлган сертификат түзүү
openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /usr/local/sbin/tuic/privkey.pem \
  -out /usr/local/sbin/tuic/fullchain.pem \
  -subj "/CN=YOUR_SERVER_IP"

ls -la /usr/local/sbin/tuic/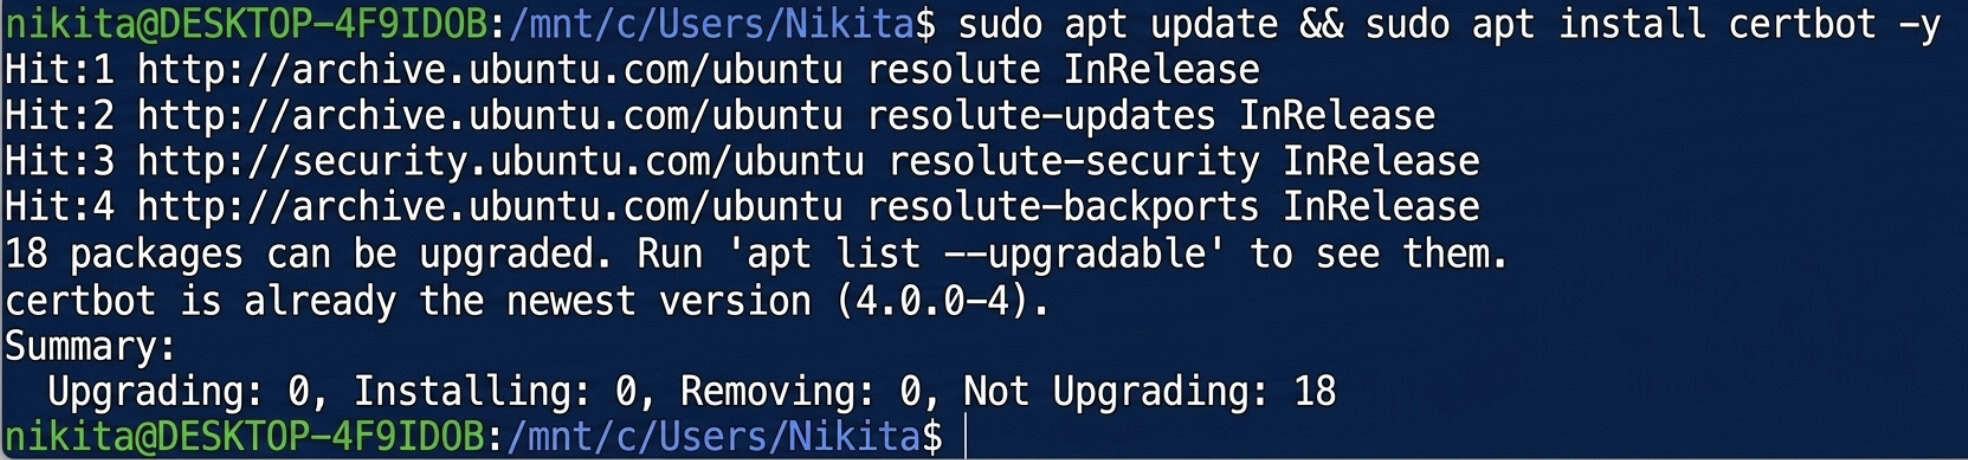
UUID түзүлүүдө
apt install uuid-runtime -y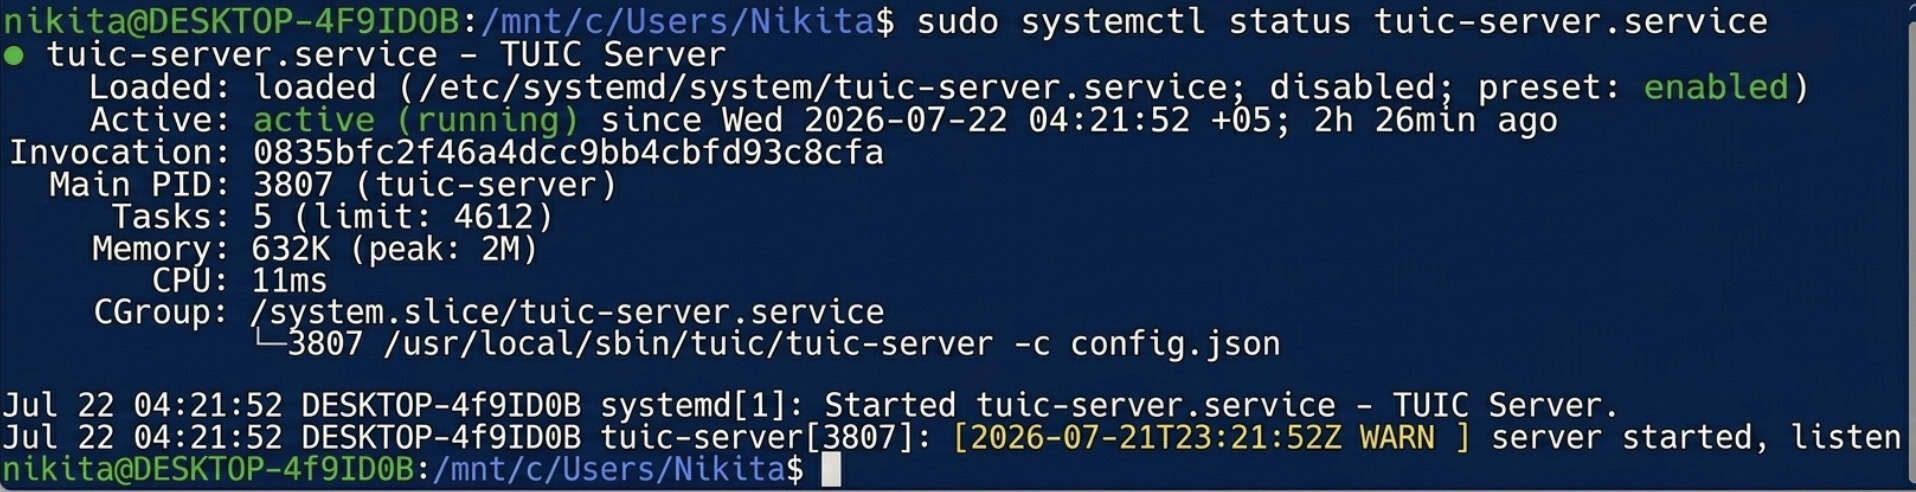
uuidgen
Алынган UUIDди көчүрүңүз — ал сизге төмөндөгү сервер конфигурациясында да, кардардын жөндөөлөрүндө да керек болот.
Конфигурация файлын түзүү
TUIC сервери үчүн даяр config.json:
nano /usr/local/sbin/tuic/config.json
{
    "server": "[::]:8443",
    "users": {
        "YOUR_UUID": "YOUR_TUIC_PASSWORD"
    },
    "certificate": "/usr/local/sbin/tuic/fullchain.pem",
    "private_key": "/usr/local/sbin/tuic/privkey.pem",
    "congestion_control": "bbr",
    "alpn": ["h3"],
    "log_level": "warn"
}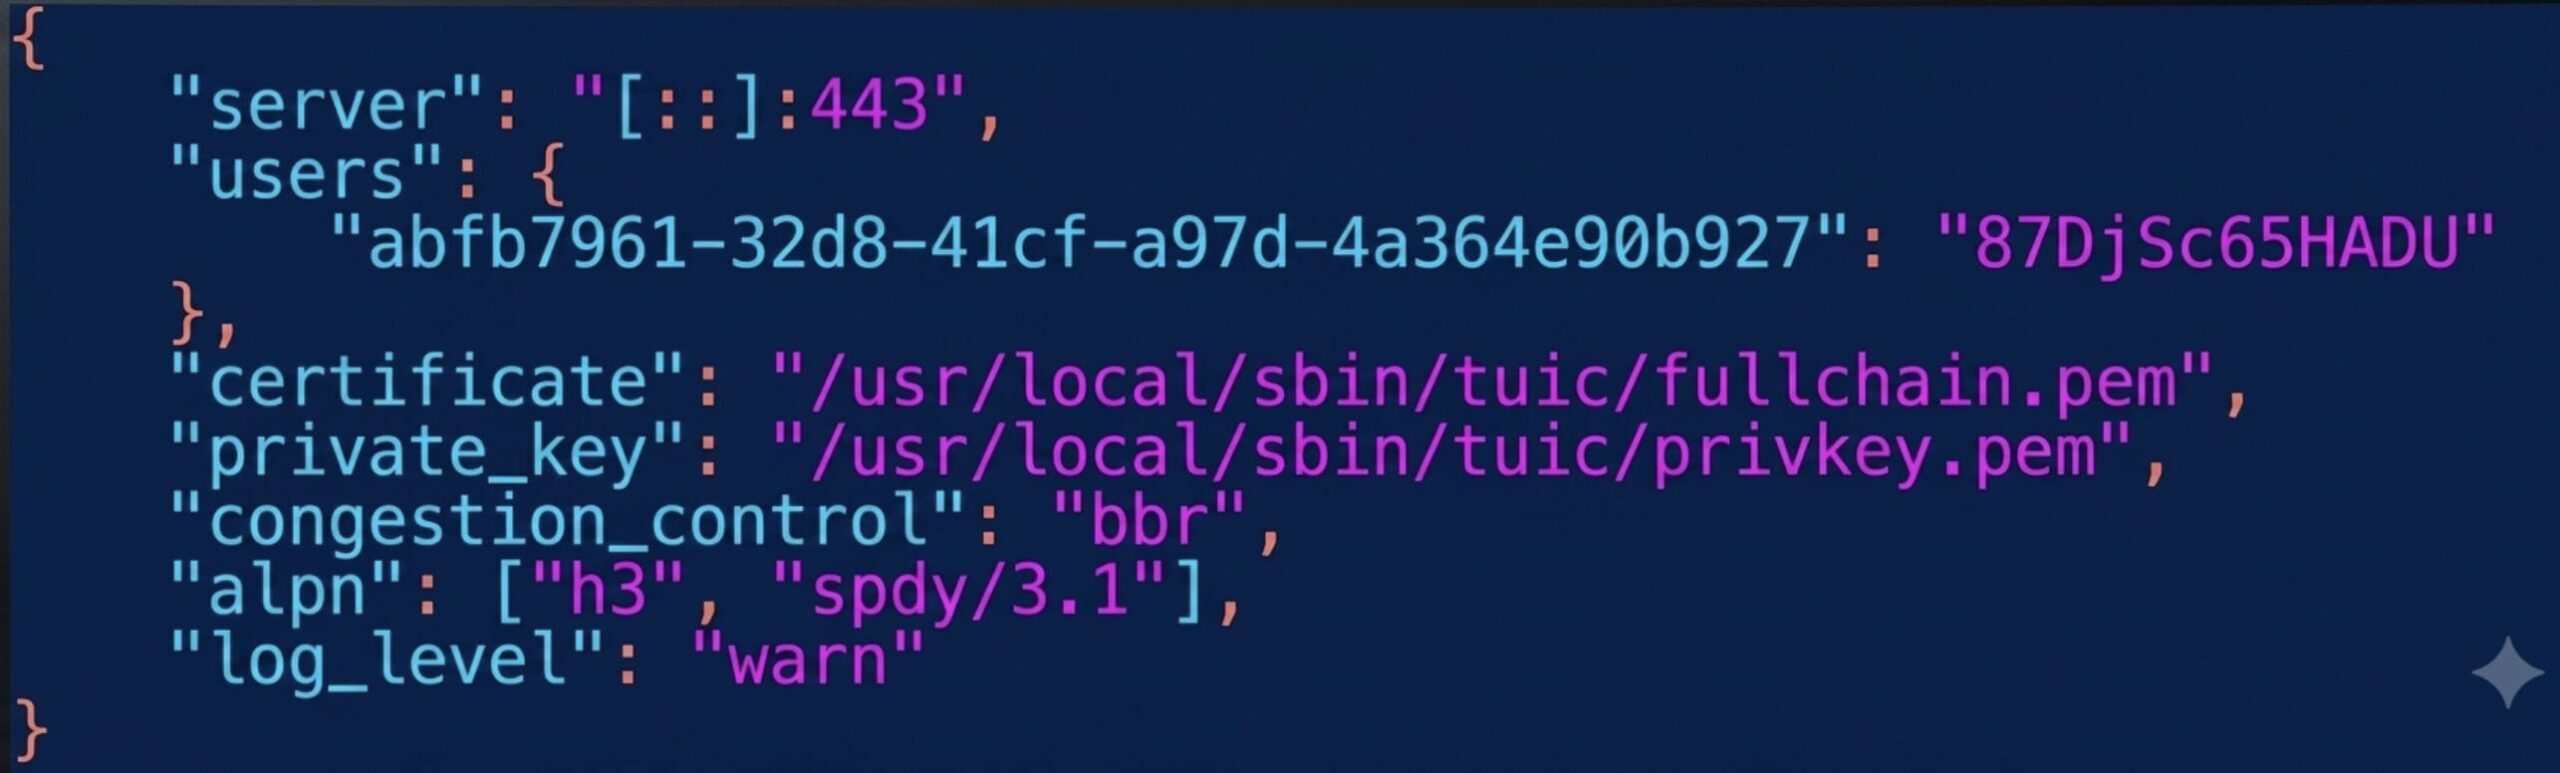
Биз бул жерде 8443 портун колдонобуз, анткени 443 портун Hysteria2 ээлеп койгон. YOUR_UUID маанисин 4.3-кадамдагы маани менен, ал эми YOUR_TUIC_PASSWORD маанисин өзүңүздүн сырсөзүңүз менен алмаштырыңыз.
Сактоо (Ctrl+O, Enter) жана чыгуу (Ctrl+X).
Кол менен баштоону сыноо
/usr/local/sbin/tuic/tuic-server -c /usr/local/sbin/tuic/config.json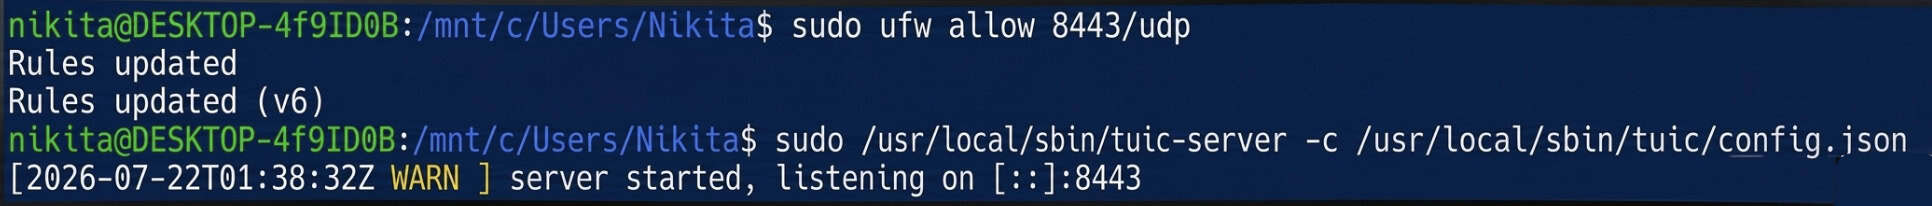
Эгер ката чыкпаса, конфигурация жарактуу. Аны Ctrl+C баскычтарын басып токтотуп, автостартты орнотууга өтүңүз.
Автоматтык түрдө баштоону орнотуу
nano /etc/systemd/system/tuic-server.service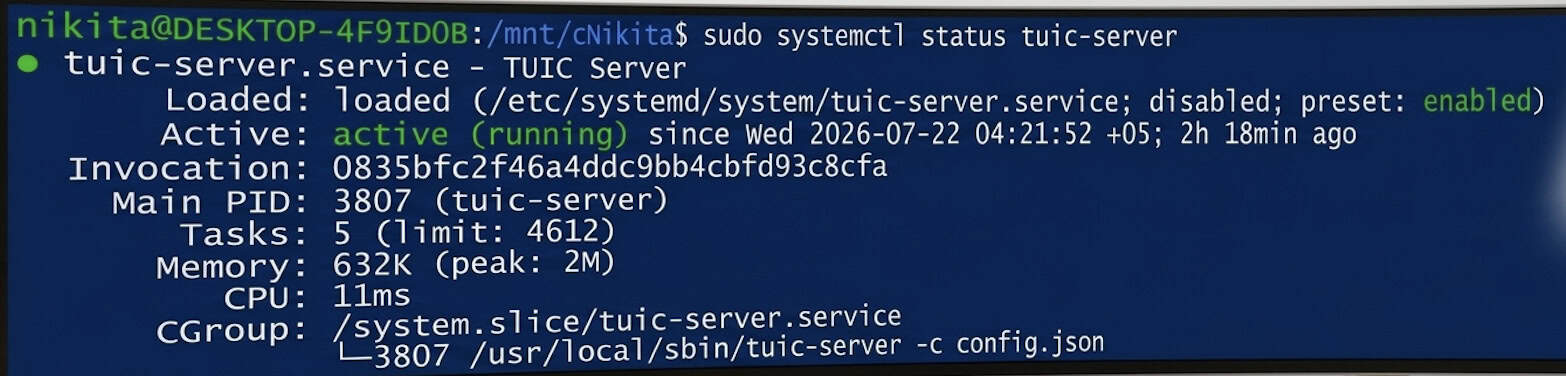
[Unit]
Description=TUIC Server
After=network.target nss-lookup.target

[Service]
User=root
WorkingDirectory=/usr/local/sbin/tuic
ExecStart=/usr/local/sbin/tuic/tuic-server -c config.json
Restart=on-failure
RestartPreventExitStatus=1
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now tuic-server.service
systemctl status tuic-server.service
Статус активдүү (иштеп жатат) көрсөтүлүшү керек.
Азыр серверде эң мыкты жана эң ылдам заманбап эки протокол параллель иштеп жатат, экөө тең кадимки QUIC/HTTPS трафиги катары маскараланган: Hysteria2 стандарттык 443/udp портунда жана TUIC v5 8443/udp портунда.
Windows'тон туташуу
Hiddify орнотулууда
Hiddify for Windows программасын расмий веб-сайтынан жүктөп алып, орнотуңуз: https://hiddify.com. Орноткучту "Кийинки" / "Орнотуу" баскычтары менен чыкылдатыңыз. Эгер Windows SmartScreen пайда болсо, "Көбүрөөк маалымат" → "Баары бир иштетүү" тандаңыз.
Hysteria2 профили
+ (Жаңы профиль) → "Кол менен киргизүү" → Hysteria2 протоколун чыкылдатып , төмөнкүлөрдү толтуруңуз:
|
талаа |
маани |
|
Профиль аты |
Менин Hysteria2 серверим |
|
дарек |
YOUR_SERVER_IP |
|
порт |
443 |
|
Купуя сөз |
3.3-кадамдагы сырсөз |
|
Гор |
YOUR_SERVER_IP |
|
Сертификатты текшерүүнү өткөрүп жиберүү |
On |
"Cert Verify" функциясын иштетүү керек, анткени сертификат өзүнөн-өзү кол коюлган — анын артында ишенимдүү сертификат берүүчү орган жок.
TUIC v5 профили
+ (Жаңы профиль) → "Кол менен киргизүү" → TUIC протоколун чыкылдатып , төмөнкүлөрдү толтуруңуз:
|
талаа |
маани |
|
Профиль аты |
Менин TUIC серверим |
|
дарек |
YOUR_SERVER_IP |
|
порт |
8443 |
|
UUID |
4.3-кадамдан баштап UUID |
|
Купуя сөз |
4.4-кадамдагы сырсөз |
|
Тыгынды көзөмөлдөө |
bbr |
|
Гор |
YOUR_SERVER_IP |
|
Сертификатты текшерүүнү өткөрүп жиберүү |
On |
Туташуу жана текшерүү
Профилди тандап, андан кийин чоң тегерек "Туташуу" баскычын чыкылдатыңыз. Абалы "Туташкан" болуп өзгөрүшү керек.
Трафик чындыгында сервериңиз аркылуу жөнөтүлгөнүн ырастоо үчүн, браузериңиздеги каалаган IP текшерүү кызматын ачыңыз — көрсөтүлгөн дарек YOUR_SERVER_IP дарегине дал келиши керек.
жыйынтыктоо
Бул колдонмону толтуруу менен, сиздин сервериңизде параллель иштеген эки жогорку ылдамдыктагы, кийинки муундагы протоколдор бар: 443/UDP портундагы Hysteria2 жана 8443/UDP портундагы TUIC v5. Эки протокол тең берилген трафикти стандарттуу шифрленген QUIC туташуусу (HTTP/3) катары жашырып, өтө туруксуз каналдарда да туруктуу байланышты камсыз кылат.
Конфигурацияланган профилдерди Windows'то гана эмес, ошондой эле окшош жөндөөлөрү бар Android же iOS үчүн Hiddify мобилдик тиркемесине импорттоого болот.
Эгерде сиз туташууда кыйынчылыктарга туш болсоңуз, алгач systemctl status буйругун hysteria.service (же tuic-server.service) колдонуп, кызматтын абалын текшериңиз, брандмауэр эрежелеринин активдүү экенине (ufw status) көз салыңыз жана IP дареги, UUID жана сырсөздөр туура киргизилгенин эки жолу текшериңиз. Эскертүү: берилген өз алдынча кол коюлган сертификаттар 365 күн бою жарактуу, андыктан так бир жылдан кийин аларды ошол эле openssl req буйругун колдонуп жаңыртуу керек болот.
