


Барган сайын көп адамдар акы төлөнүүчү, даяр кызматтарга таянгандын ордуна өздөрүнүн VPN'ин иштетип жатышат: ал арзаныраак, купуялуулук үчүн жакшыраак жана сизге серверди толук башкарууга мүмкүндүк берет. Тармакты агрессивдүү түрдө бөгөттөгөн аймактар үчүн эң натыйжалуу варианттардын бири - AmneziaWG протоколу, ал WireGuardтын үстүндө Amnezia долбоору тарабынан иштелип чыккан.
Classic WireGuard тез жана ишенимдүү, бирок анын туруктуу пакеттик түзүлүшү жана алдын ала айтууга боло турган кол алышуусу бар, аны DPI (Терең пакеттик текшерүү) системалары ишенимдүү түрдө манжа изин таап, бөгөттөй алат. AmneziaWG муну чечет: ал кадимки WireGuard туташуусуна керексиз пакеттерди кошот, аталыштарды туш келди иреттейт жана кол алышуу талааларынын өлчөмүн өзгөртөт — ошентип WireGuardтын мүнөздүү кол тамгасы жоголот жана трафик мындан ары кадимки UDP трафигинен айырмаланбайт.
Классикалык туннелди иштетип жатасызбы жана аны алмаштырууга арзыйт деп ойлонуп жатасызбы? Муну Linux'тагы VPN сервер орнотуусундагы жөнөкөй OpenVPN/PPTP орнотуусу менен салыштырып көрүңүз: PPTP же OpenVPN? же сервериңизде Wireguard VPNди кантип орнотуу керек бөлүмүндөгү жөнөкөй WireGuard (баш аламандык жок) менен салыштырып көрүңүз.
Бул колдонмо AmneziaWG серверин Docker же веб-панелсиз кол менен орнотот — бул VPSтин өзүнүн мүмкүн болушунча эң кичинекей изи, толугу менен буйрук сабынан конфигурацияланган. Бул эң жеңил вариант жана бюджеттик VPSте жакшы иштейт, анткени ага GUI, маалымат базасы жана тескери прокси кереги жок. Төмөндөгү мисал сервер орун толтургуч IP дарегин колдонот — аны кайсы жерде пайда болсо, ошол жерде өзүңүздүн VPS дарегиңиз менен алмаштырыңыз.
Сизге эмне керек болот: Ubuntu 22.04/24.04 же Debian 11/12 иштеткен VPS, root мүмкүнчүлүгү жана VPS'иңиздин IP дареги. Домен аты талап кылынбайт — AmneziaWG сертификаттарды колдонбойт, андыктан жаңырта турган эч нерсе жок жана DPI TLS байланышы катары белгилениши керек эмес.
Сервериңиз жокпу? Серверди кантип заказ кылуу керектигин караңыз
Серверге туташуу
Windows (PuTTY)
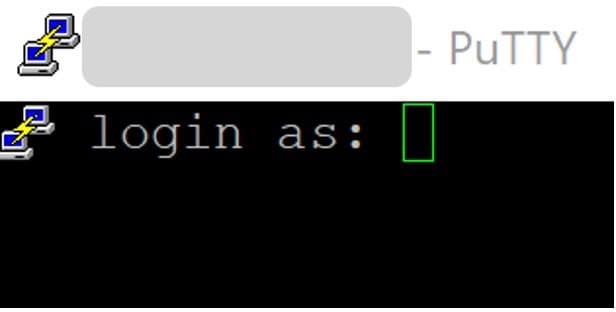
PuTTY ачыңыз, VPS IP дарегиңизди Хосттун аты талаасына киргизиңиз, портту 22ге коюңуз жана VPS провайдериңиз сизге электрондук почта аркылуу жөнөткөн сырсөздү колдонуп, root катары кириңиз.
Сервердин IP дареги: сиздин IP дарегиңиз
катары кирүү: root
Пароль: сиздин паролуңуз
1. PuTTY программасын ачыңыз, VPS IP дарегиңизди "Хосттун аталышы" талаасына киргизиңиз.
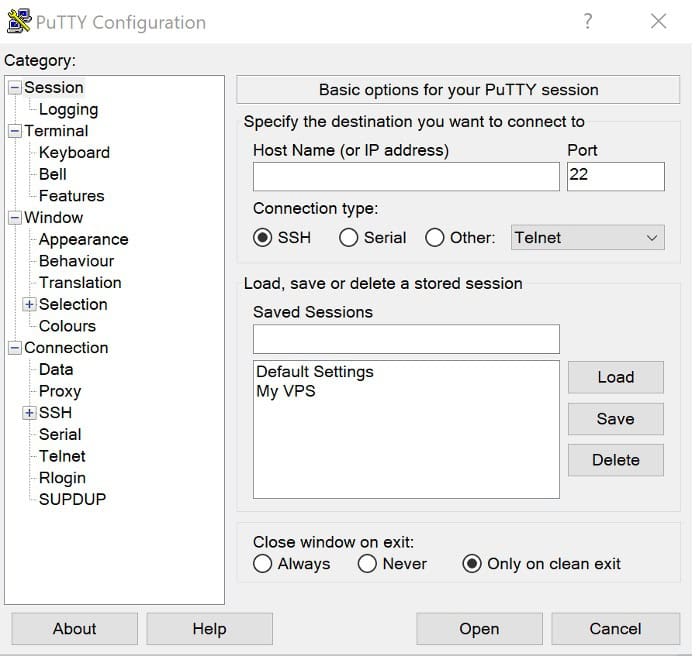
2. Портту 22ге коюңуз.
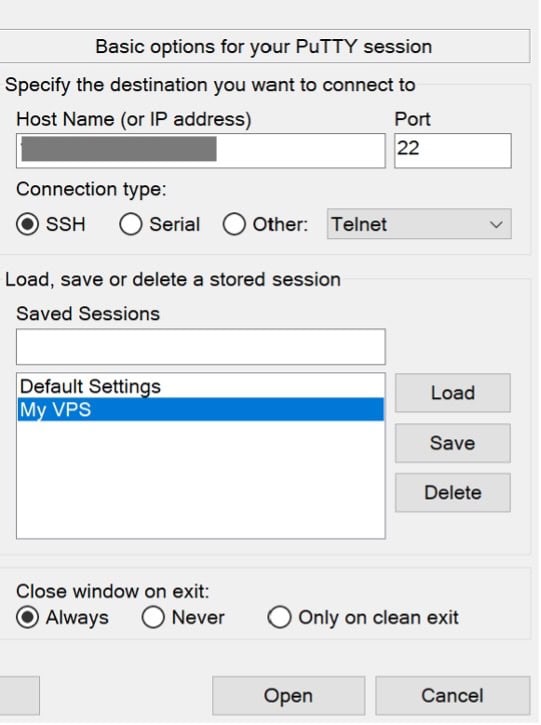
3. root катары кириңиз.
4. VPS провайдериңиз сизге электрондук почта аркылуу жөнөткөн сырсөздү колдонуу.
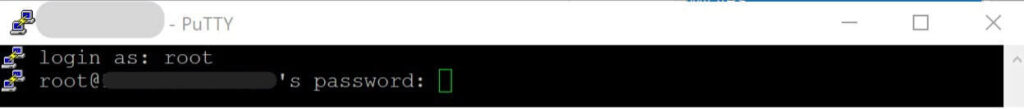
Натыйжа төмөнкүдөй болушу керек:
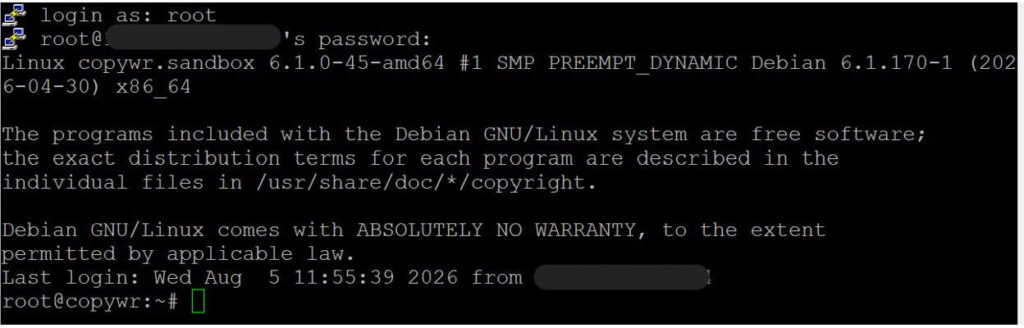
PuTTY/SSH аркылуу туташуунун кеңири көрсөтмөсү үчүн, Linux серверине SSH аркылуу кантип туташуу керек дегенди караңыз.
Linux / macOS (терминал)
ssh root@YOUR_SERVER_IPТөмөндөгү бардык буйруктар серверде, ушул эле SSH сессиясында аткарылат — ал 2ден 5ке чейинки бөлүмдөрдү, ошондой эле 9-бөлүмдөгү сервер тарабындагы текшерүүлөрдү камтыйт. 6–8-бөлүмдөр (VPN кардарын орнотуу жана конфигурациялоо) сиздин Windows/macOS/Linux түзмөгүңүздө аткарылат, анткени VPN ушул түзмөктө иштеши керек; бул бөлүмдөрдүн ар биринде кайсы саптар, эгер бар болсо, серверге дагы эле тийип тураары так айтылат.
Серверди даярдоо
системасын Update
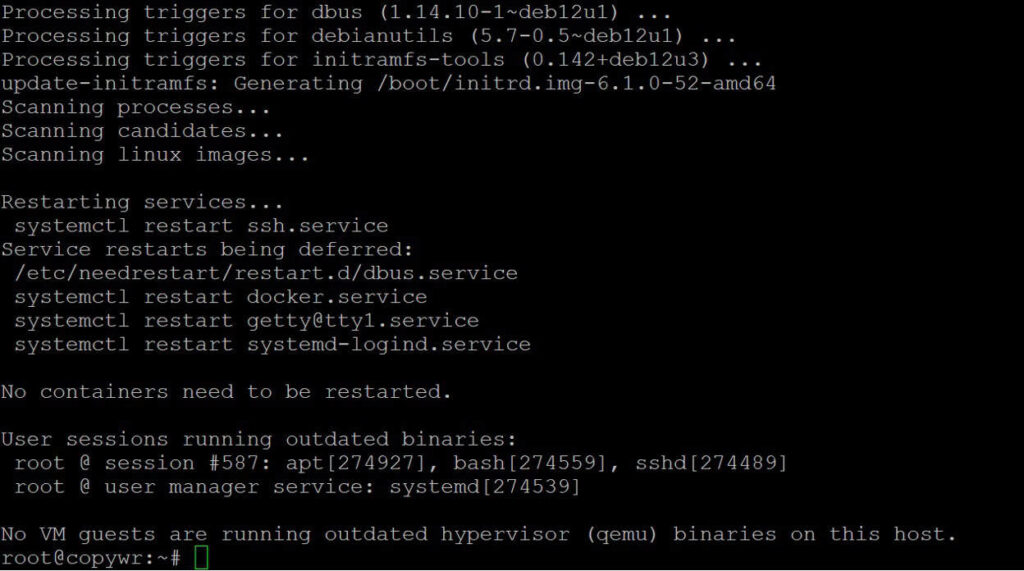
Бир нерсе орнотуудан мурун, пакеттердин тизмесин жаңыртып, орнотулган пакеттерди жаңыртыңыз:
apt update -y && apt upgrade -yЭгер бул ядрону жаңыртса, 3-бөлүмдө AmneziaWG ядро модулун куруудан мурун кайра жүктөңүз, болбосо DKMS туура эмес ядро баш аттарына каршы түзүлүшү мүмкүн жана модуль жүктөлбөй калат. (apt жана Linux пакет менеджерлери кантип иштээри жөнүндө кайталоо үчүн Linux пакет менеджерлерин караңыз .) Төмөнкү менен текшериңиз:
cat /var/run/reboot-required
IP багыттоосун иштетүү
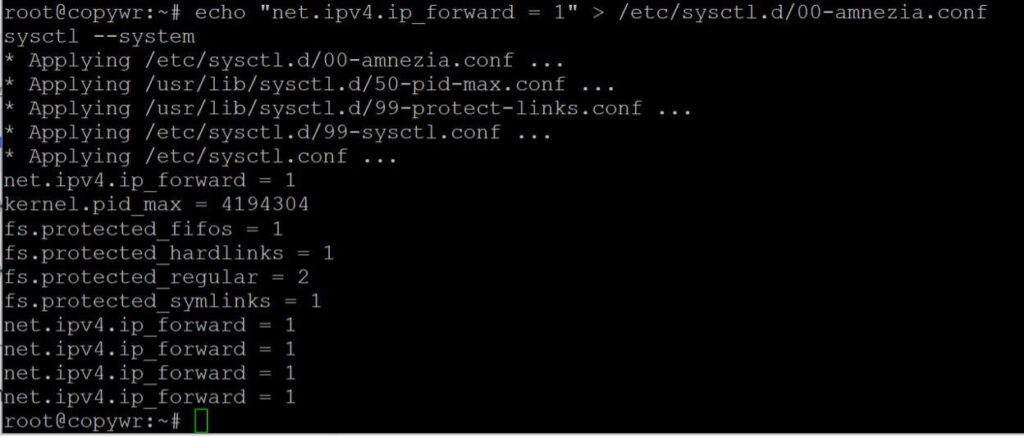
Бул жөндөө серверге кардарлардын пакеттерин интернетке жөнөтүүгө мүмкүндүк берет — ансыз туннель пайда болот, бирок ал аркылуу эч кандай трафик өтпөйт.
echo "net.ipv4.ip_forward = 1" > /etc/sysctl.d/00-amnezia.conf
sysctl --system
Биринчи буйрук атайын конфигурация файлын түзөт; экинчиси аны серверди кайра жүктөбөстөн колдонот.
Брандмауэрди (UFW) конфигурациялоо
UFW эрежелери жөнүндө көбүрөөк маалымат алуу үчүн, Linux'та брандмауэрди конфигурациялоо бөлүмүн караңыз
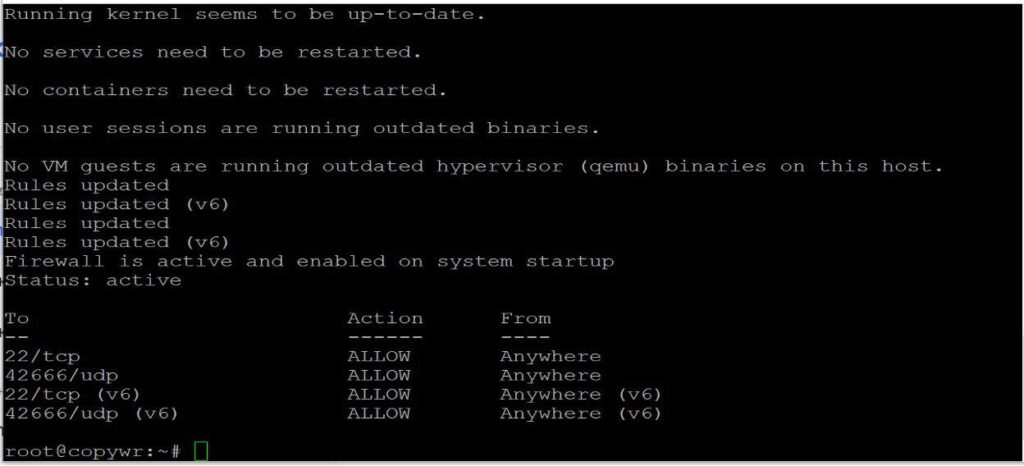
Сизге керектүү эки портту ачыңыз: SSH үчүн 22/tcp (бул эрежени өткөрүп жиберсеңиз, серверге кирүү мүмкүнчүлүгүн жоготуп алуу коркунучу бар) жана 42666/udp, AmneziaWG угуучу порт.
apt install ufw -y
ufw allow 22/tcp
ufw allow 42666/udp
ufw --force enable
ufw status
Эки эреже тең ufw статусунун чыгышында ALLOW катары көрсөтүлүшү керек.
AmneziaWG орнотулууда
Debian Ubuntu стилиндеги PPA'ларды түздөн-түз колдобойт, андыктан репозиторийди add-apt-repository менен эмес, кол менен кошуу керек. Бул Ubuntu'до да ушундай иштейт.
Репозиторду кол менен кошуу
echo "deb [arch=amd64] https://ppa.launchpadcontent.net/amnezia/ppa/ubuntu jammy main" > /etc/apt/sources.list.d/amnezia.listGPG кол коюу ачкычын кошуу
Эскирген apt-key буйругунун ордуна dearmored keyring файлын колдонуңуз жана PPAнын чыныгы кол коюу ачкычын (манжа изи 75C9DD72C799870E310542E24166F2C257290828) алыңыз:
apt install -y gnupg2
gpg --keyserver keyserver.ubuntu.com --recv-keys 57290828
gpg --export 57290828 | tee /usr/share/keyrings/amnezia.gpg > /dev/null
echo "deb [arch=amd64 signed-by=/usr/share/keyrings/amnezia.gpg] https://ppa.launchpadcontent.net/amnezia/ppa/ubuntu jammy main" > /etc/apt/sources.list.d/amnezia.list
Жаңыртуу жана орнотуу
apt update
apt install -y amneziawg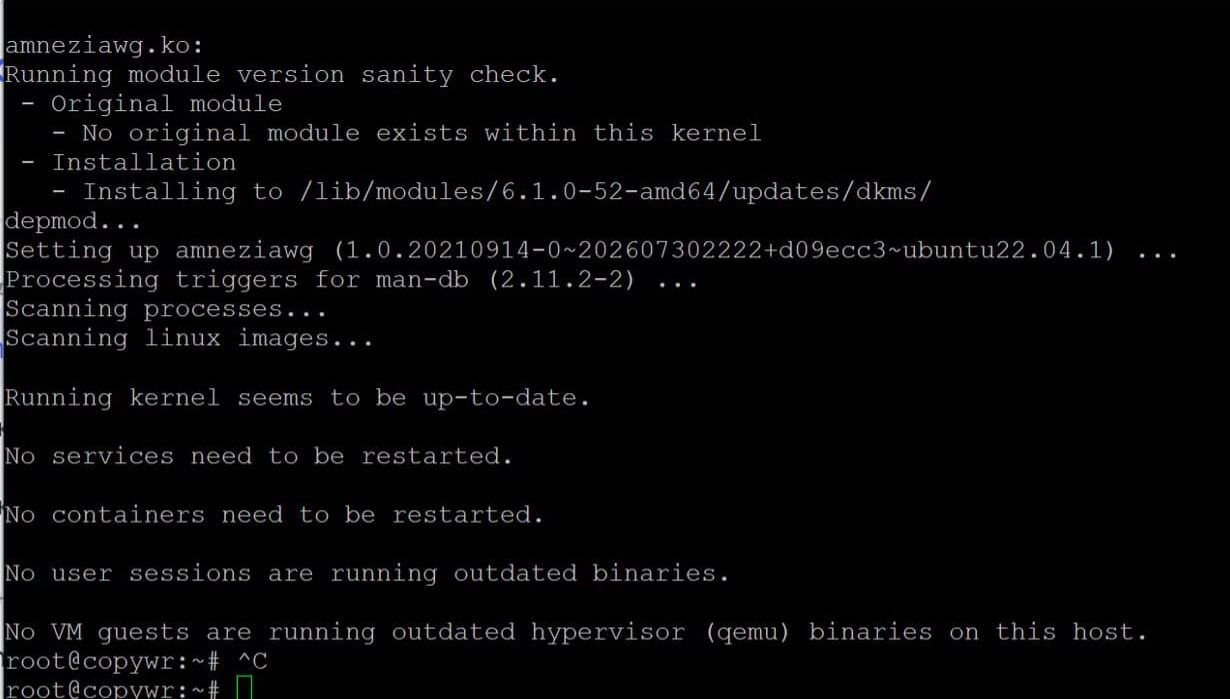
Модулдун жүктөлгөнүн текшериңиз
modprobe amneziawg
lsmod | grep amnezia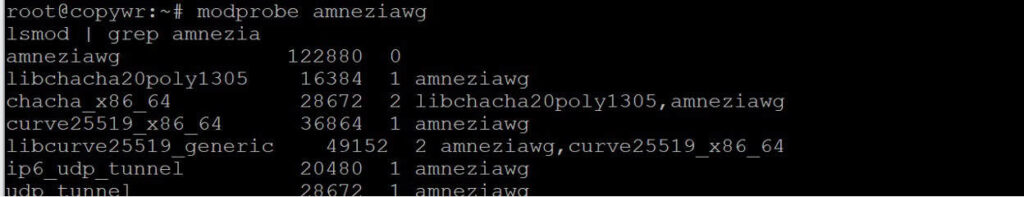
Сервер жана кардар конфигурациясын түзүү
Жардамчы утилиттерди орнотуу
Qrcode көз карандылыгын орнотуңуз, андан кийин атайын жумушчу каталог түзүңүз жана ага community config-generator скриптин жүктөп алыңыз:
apt install -y python3-qrcode
mkdir -p ~/awg && cd ~/awg
wget -O awgcfg.py \
  https://gist.githubusercontent.com/remittor/8c3d9ff293b2ba4b13c367cc1a69f9eb/raw/awgcfg.py
Эгерде python3-qrcode дистрибутивиңиздин репозиторийлеринде жок болсо, pip3 install qrcode --break-system-packages функциясына кайрылыңыз (бул желек Debian 12+/Ubuntu 24.04 версиясында талап кылынат, ал башкарылбаган pip орнотууларын демейки шартта бөгөттөйт). Эки орнотууну тең иштетпеңиз — бирөөсүн тандаңыз.
Сервер конфигурациясын түзүү
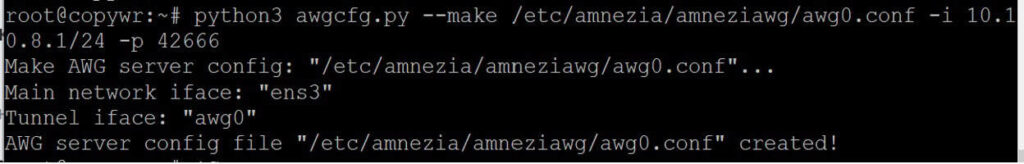
/etc/amnezia/amneziawg/awg0.conf файлын түзүңүз. Туннелдин ички тармакчасын жана UDP портун демейки жөндөөлөрүндө калтырсаңыз же өзүңүздүкүн орнотсоңуз болот:
python3 awgcfg.py --make /etc/amnezia/amneziawg/awg0.conf \
  -i 10.10.8.1/24 -p 42666
-i желеги туннелдин ички тармак дарегин жана маскасын орнотот; -p сервердин UDP портун орнотот (2.3-кадамда ачылган ошол эле порт).
Кардар-конфигурация шаблонун түзүңүз
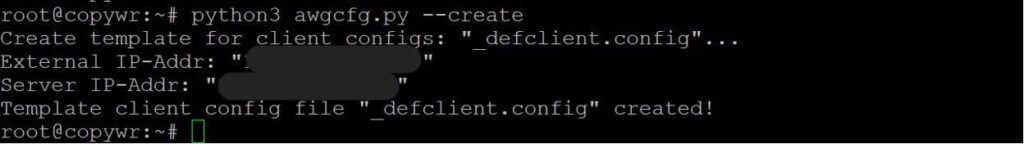
python3 awgcfg.py --createБул шаблонду жеке кардардын конфигурациялары түзүлгөн ошол эле папкада сактайт — ал буга чейин сервердин ачык ачкычын, анын IP дарегин жана AmneziaWGди жөнөкөй WireGuardдан айырмалаган обфускация параметрлерин (Jc, Jmin, Jmax, S1, S2, H1–H4) камтыйт.
Кардарларды кошуу
Ар бир түзмөккө бирден жазуу түзүңүз — аталышы каалаган нерсе болушу мүмкүн, мисалы, түзмөктүн аталышы:
python3 awgcfg.py -a "laptop"
python3 awgcfg.py -a "phone"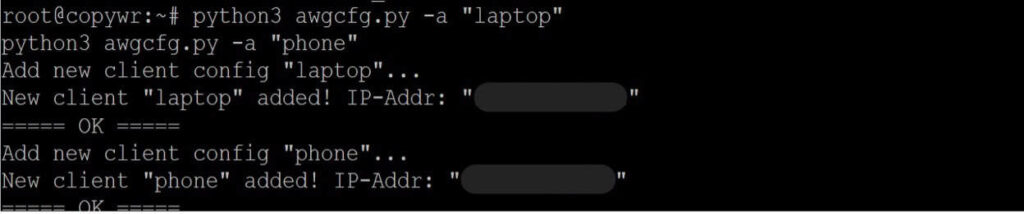
Кардар файлдарын жана QR коддорун түзүү
python3 awgcfg.py -c -qЭми ~/awg папкасында laptop.conf жана phone.conf сыяктуу файлдар, ошондой эле түз мобилдик тиркемеге сканерлей турган дал келген PNG QR коддору болот.
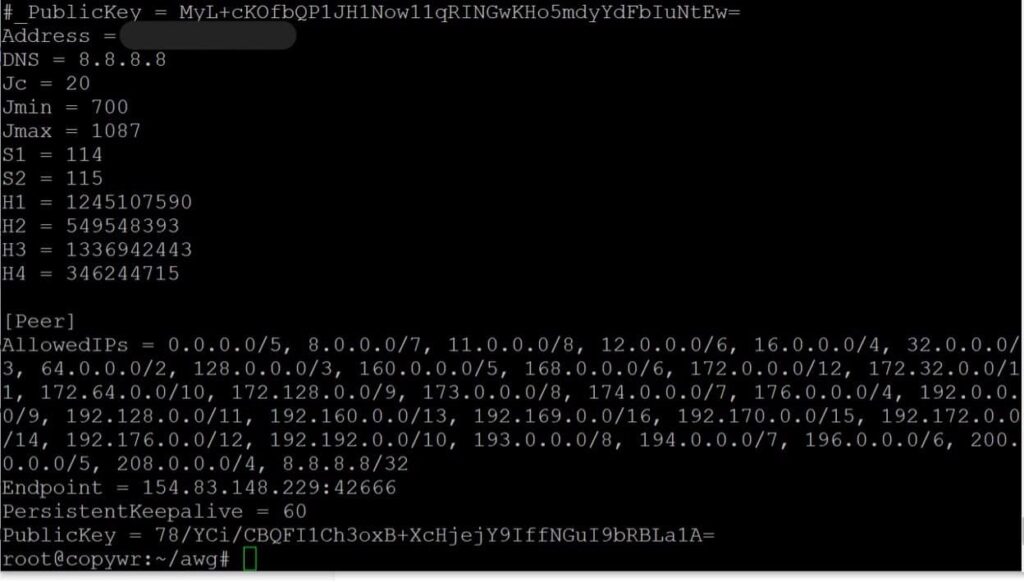
Эми ~/awg папкасында laptop.conf жана phone.conf сыяктуу файлдар, ошондой эле түз мобилдик тиркемеге сканерлей турган дал келген PNG QR коддору болот.
Кызматты иштетүү жана автоматтык түрдө баштоону иштетүү
awg0 интерфейсин ачып, аны кайра жүктөөдө автоматтык түрдө баштоого уруксат бериңиз:
systemctl enable --now awg-quick@awg0
systemctl restart [email protected]
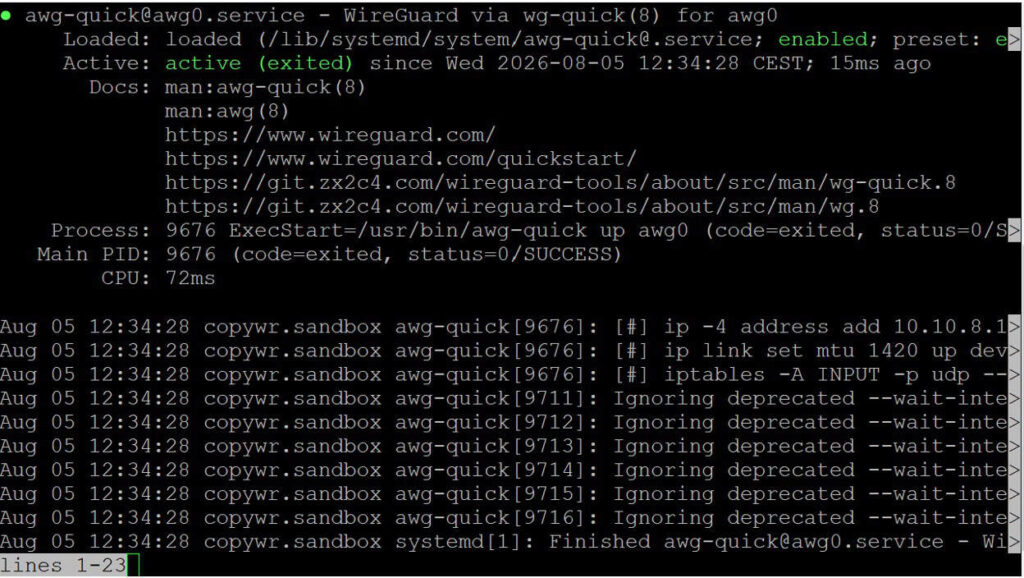
systemctl status [email protected]
Жүктөө учурунда түзмөк иштетилгенде, абал активдүү (чыккан) көрсөтүлүшү керек. Эгерде консоль журналдарды көрсөтүүдө "илинип" турса, чыгуу үчүн Q баскычын басыңыз.
Активдүү теңтуштардын жана теңтуш трафигинин тизмесин төмөнкүлөр менен текшериңиз:
awg show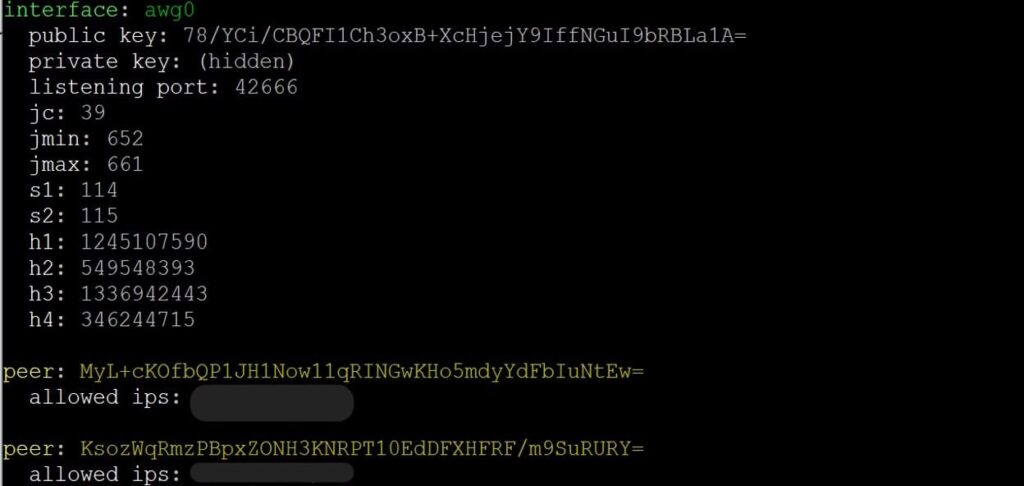
Windows'тон туташуу
Бул бөлүмдөгү баары сиздин Windows компьютериңизде болот, SSH аркылуу эмес — VPN кардары туннелди чындыгында колдоно турган түзмөккө орнотулушу керек. Серверге тийген жалгыз кадам - бул 6.2 версиясындагы scp жүктөө, ал тургай ал буйрук компьютериңизге терилип, сервер 4-бөлүмдө мурунтан эле түзүлгөн файлды жүктөп алат.
кардарды орнотуу
AmneziaWG атайын Windows колдонмосуна ээ — анын интерфейси стандарттуу WireGuard кардарын чагылдырат, бирок ал бүдөмүктөө параметрлерин түшүнөт. Орноткучту долбоордун расмий репозиторийинен жүктөп алыңыз:
https://github.com/amnezia-vpn/amneziawg-windows-client/releases
Жогорудагы шилтеме - бул Windows кардарынын тейленген чыгарылыштар барагы — ал жерден эң акыркы .msi/.exe файлын жүктөп алыңыз. Бул терминалга чаптоо үчүн буйрук эмес, браузериңизде ачылуучу баракча.
Орноткучту иштетип, орнотуу чеберинин көрсөтмөлөрүн аткарыңыз; демейки жөндөөлөрдү өзгөртүүнүн кажети жок.
Конфигурацияны импорттоо
Кардардын конфигурация файлын серверден компьютериңизге көчүрүңүз — эң оңой жолу - scp, аны серверде эмес, компьютериңизде PowerShell программасында иштетүү:
scp root@YOUR_SERVER_IP:~/awg/laptop.conf .AmneziaWG колдонмосунда "Файлдан туннел(дер)ди импорттоо" баскычын чыкылдатып, laptop.conf файлын тандап, жаңы туннелдин жанындагы которгучту күйгүзүңүз.
macOS'тон туташууда
Эки колдоого алынган вариант бар:
- AmneziaWG (Mac App Store): жеңил кардар, macOS 12 жана андан кийинки версияларында иштейт. App Store'дон "AmneziaWG" деп издеп, орнотуп, андан кийин "Файлдан туннел(дер)ди импорттоо" функциясын колдонуп, .conf файлыңызды тандаңыз — Windows кардары менен бирдей жумуш агымы.
- AmneziaVPN (толук колдонмо, macOS 14+): эгер сиз жеңил AmneziaWG гана кардарынын ордуна толук функциялуу Amnezia колдонмосун колдонгуңуз келсе, github.com/amnezia-vpn/amnezia-client/releases/latest дарегинен .pkg файлын жүктөп алыңыз.
Керек болсо, алгач кардардын конфигурациясын көчүрүңүз, 6.2-кадамдагыдай эле:
scp root@YOUR_SERVER_IP:~/awg/laptop.conf .Linux'тан туташууда
Linux компьютеринде же ноутбугунда эки вариант бар:
- GUI: github.com/amnezia-vpn/amnezia-client/releases дарегинен толук AmneziaVPN жумушчу стол кардарын орнотуңуз, андан кийин .conf файлын Windows/macOS'тогудай эле импорттоңуз.
- CLI, серверде колдонулган ошол эле amneziawg-куралдарын (awg / awg-quick) колдонуу менен:
apt install -y amneziawg
cp laptop.conf /etc/amnezia/amneziawg/awg0.conf
awg-quick up awg0
Ажыратуу үчүн бул кодду иштетиңиз.
awg-quick down awg0 Туннелди кирүүдө автоматтык түрдө иштетүү үчүн, аны кызмат катары иштетиңиз:
systemctl enable --now awg-quick@awg0Байланышты текшерүү
Туннель 6, 7 же 8-бөлүмдөн активдүү болгондо, өз түзмөгүңүзгө кайтып барыңыз (SSH сессиясына эмес) жана браузерде "менин IP дарегим эмне" текшергичин ачыңыз — көрсөтүлгөн дарек VPS'иңиздин IP дарегине дал келиши керек. Анын ордуна SSH сессиясынын ичинен текшерүү үчүн, серверде awg show буйругун иштетип, кардардын теңтушу жакында кол алышууну жана нөлдөн айырмаланган трафикти көрсөткөнүн ырастаңыз.
Маалымат үчүн:
|
талаа |
маани |
|
дарек |
YOUR_TUNNEL_IP (кардардын туннелдин ичиндеги дареги, мисалы, 10.10.8.2/32 — кардар 4.4-кадамда кошулганда автоматтык түрдө дайындалат) |
|
акыркы чекити |
YOUR_SERVER_IP:42666 (Сервердин тышкы IP дареги жана кардар туташкан UDP порту.) |
|
DNS |
8.8.8.8 |
|
Jc / Jmin / Jmax |
байланышты үзбөстөн, байланышты үзгүлтүккө учуратуудан мурун жөнөтүлгөн "керексиз" пакеттердин саны жана өлчөмү — сервер менен кардар ортосунда айырмаланышы мүмкүн |
|
S1 / S2 |
кол алышуу толтуруу талааларынын өлчөмү — сервер менен ар бир кардар ортосундагы байттардын санына дал келиши керек |
|
H1–H4 |
протоколду кадимки трафик катары жашырган пакет түрүндөгү баштар — ошондой эле так дал келиши керек жана бири-биринен уникалдуу болушу керек |
Туннелдин эки учунда тең S1/S2 жана H1–H4 гана бирдей болушу керек; Jc, Jmin жана Jmax ар бир тарап өзүнүн чыгуучу керексиз трафигин кантип толтураары жөнүндө гана, андыктан кардар жана сервер маанилери жогорудагы мисалдагыдай эле ар кандай болушу мүмкүн.
жыйынтыктоо
Бул көрсөтмөнү аткаруу менен VPS өз AmneziaWG серверин иштетет: трафикти бүдөмүктөтүүчү WireGuard менен шайкеш келген протокол, аны DPI системалары үчүн кадимки UDP трафигинен айырмалоо жөнөкөй WireGuardга караганда бир топ кыйыныраак. Кызмат systemd бирдиги awg-quick@awg0 катары иштейт жана сиздин эч кандай аракетиңизсиз серверди кайра жүктөгөндөн кийин аман калат.
~/awg файлындагы .conf файлдары жана QR коддору Windows кардары менен гана иштебестен, аларды Android, iOS, macOS жана Linux үчүн AmneziaWG же Amnezia колдонмолоруна, ошондой эле Keenetic жана OpenWrt роутерлерине импорттоого болот.
4.4–4.5 кадамдарын кайталап (python3 awgcfg.py -a "name", андан кийин awgcfg.py -c -q) жана systemctl restart [email protected] буйругу менен интерфейсти кайра жүктөө менен каалаган убакта жаңы кардарларды кошуңуз.
Сервер иштеп жатканда сактанууга арзырлык бир нече адаттар:
- Системаны жаңыртып туруңуз. apt update -y && apt upgrade -y буйруктарын мезгил-мезгили менен кайра иштетип, ядро жаңыртууларынан кийин кайра жүктөңүз, ошондо DKMS amneziawg модулун жаңы ядрого каршы кайра курат.
- Камдык көчүрмө ~/awg. Ал ар бир кардардын жеке ачкычын жана сервердин өзүнүн ачкыч жубун awg0.conf файлында сактайт; аны жоготуу ар бир түзмөк үчүн конфигурацияларды кайра түзүү дегенди билдирет.
- Жоголгон түзмөктөрдү тез арада жокко чыгарыңыз. /etc/amnezia/amneziawg/awg0.conf файлынан тиешелүү [Peer] блогун алып салып, systemctl restart функциясын иштетиңиз [электрондук почта корголгон].
Эгер байланыш иштебей жатса, анда тартипти текшериңиз:
- кызматтын абалы (systemctl абалы [электрондук почта корголгон])
- брандмауэр эрежелери (ufw абалы — 42666/udp порту ачык болушу керек)
- Эгерде интерфейс башталбаса, DKMS/модулдун абалы (dkms абалы, lsmod | grep amnezia)
- сервердеги активдүү теңтуштардын тизмеси (awg шоу)
- кардардын конфигурациясы туура тышкы сервердин IP дарегин көрсөтүп турат
AmneziaWG'ни башка параметрлер менен салыштырып көрүңүз. Linux'та VPN серверин орнотуу: PPTP же OpenVPN? жана сервериңизде Wireguard VPN'ди кантип орнотуу керек деген макалаларды караңыз . Эгер сизге толук VPN туннелинин ордуна жөнөкөй прокси керек болсо, CentOS/ArchLinux'тагы 3proxy конфигурациясы жеңилирээк альтернатива болуп саналат. VPN ишке киргенден кийин серверди жалпысынан бекемдөө үчүн Linux колдонуучулары: Башкаруу жана уруксаттар бөлүмүн караңыз.
