


Actualmente, las tecnologías VPN y proxy tienen una demanda creciente. Los usuarios las emplean para acceder a internet de forma segura, sortear la censura y protegerse de amenazas externas. Al conectarse a un servidor de este tipo, todo el tráfico viaja a través de un túnel cifrado, y el servidor se convierte en la puerta de entrada a la red.
Los protocolos clásicos como OpenVPN o WireGuard funcionan bien en condiciones estables, pero suelen sufrir caídas de velocidad en conexiones deficientes con alta pérdida de paquetes (redes móviles, Wi-Fi públicas, países con censura estricta). Aquí es donde entran en juego protocolos modernos como Hysteria2 y TUIC. Estos se basan en QUIC y ofrecen alta velocidad, baja latencia y una ofuscación de tráfico eficaz, similar a la de HTTPS (HTTP/3).
Hysteria2 utiliza el algoritmo "Brutal", que aprovecha al máximo el ancho de banda disponible. TUIC (versión 5) se caracteriza por una sobrecarga mínima, una excelente compatibilidad con UDP y el establecimiento de conexiones en 0-RTT.
En este artículo, explicaremos cómo configurar el servidor en Ubuntu/Debian y cómo conectarse desde Windows.
Lo que necesitarás: un VPS con Ubuntu 22.04/24.04 o Debian 12, acceso de administrador y la dirección IP del servidor. No se requiere dominio.
Conectando al servidor
Windows (PuTTY): abra PuTTY, introduzca YOUR_SERVER_IP como host, 22 como puerto e inicie sesión como root con la contraseña que recibió por correo electrónico de su proveedor de VPS.
Linux/macOS (terminal):
ssh root@YOUR_SERVER_IPTodos los comandos que aparecen a continuación se ejecutan en el servidor, en esta misma sesión.
Preparación del servidor (Ubuntu / Debian)
Habilitar el reenvío de IP
Esto permite que el servidor reenvíe los paquetes del cliente a Internet.
nano /etc/sysctl.confIntroduzca o cree una contraseña (utilice solo letras y números en inglés, sin espacios).
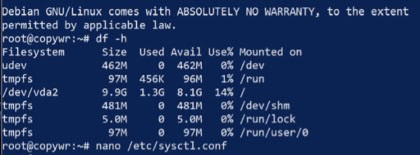
Busque y descomente (elimine el # al principio) o agregue la siguiente línea:
net.ipv4.ip_forward=1
Guarda el archivo (Ctrl+O, Intro) y sal (Ctrl+X). Aplica los cambios sin reiniciar el sistema.
sysctl -pConfiguración NAT (enmascaramiento)
Esta configuración permite a los clientes acceder a Internet a través de su servidor utilizando su dirección IP.
Averigua el nombre de tu interfaz de red externa (la que da a internet):
ip link show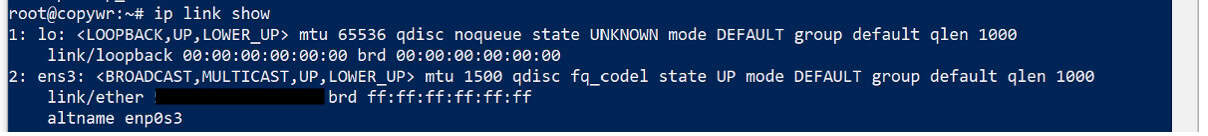
Normalmente se trata de eth0, ens3 o enp1s0. Cópielo o recuérdelo, y luego agregue la regla de enmascaramiento a iptables; reemplace eth0 con el nombre de su propia interfaz:
iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
Guardar reglas de iptables
Para evitar que las reglas se restablezcan después de reiniciar el servidor, es necesario guardarlas.
apt update
apt install iptables-persistent -y
netfilter-persistent save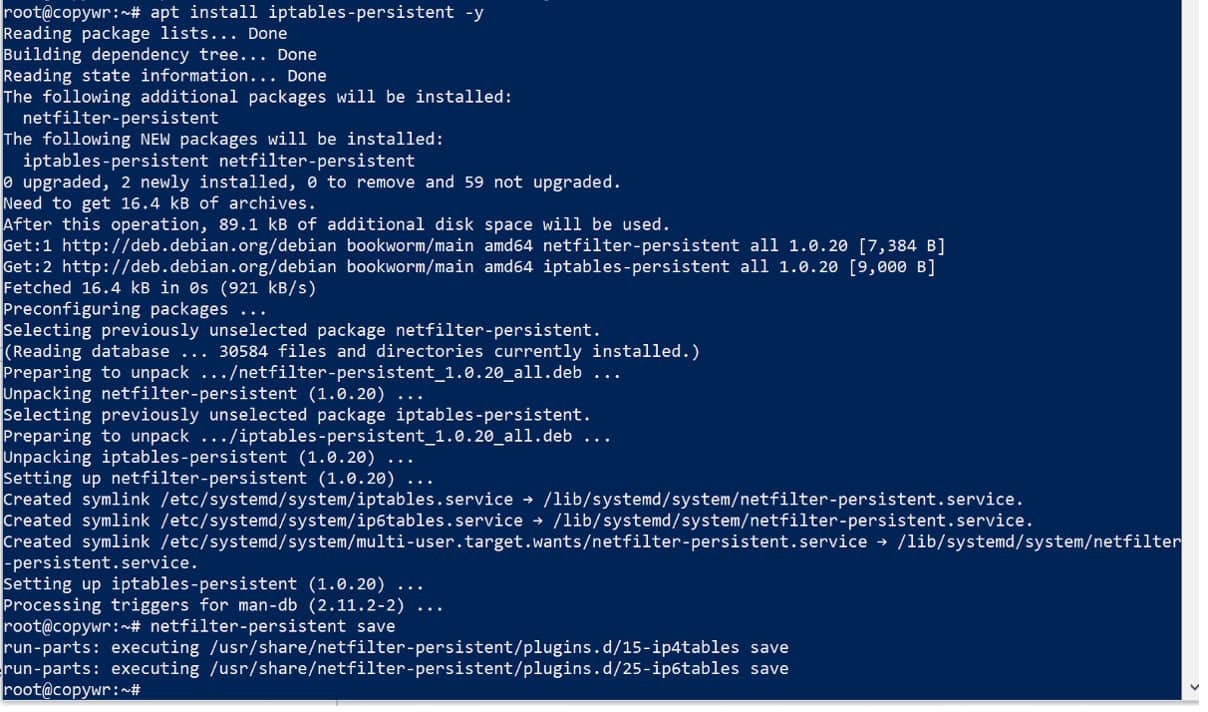
Durante la instalación, es posible que vea un mensaje que le pregunte si desea guardar las reglas IPv4/IPv6 actuales; responda "Sí" en ambos casos.
Configuración del cortafuegos (UFW)
Abrimos todos los puertos que necesitaremos de inmediato, así que no hay necesidad de volver a este paso más adelante: 22 para SSH (omitir este paso te bloquearía el acceso al servidor), 443/udp para Hysteria2 y 8443/udp para TUIC.
apt install ufw -y
ufw allow 22/tcp
ufw allow 443/udp
ufw allow 8443/udp
ufw --force enable
ufw status
El resultado del comando ufw status debería mostrar las tres reglas como activas.
Histeria2
Instalación del servidor Hysteria2
chmod +x hysteria-linux-amd64
mv hysteria-linux-amd64 /usr/local/bin/hysteria
hysteria version
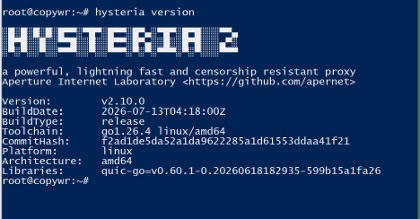
Asegúrese de que la versión que se muestra aparezca sin errores; esto confirma que el binario funciona correctamente.
Creación de un certificado SSL autofirmado
Necesitamos nuestras propias claves de cifrado para proteger el tráfico entre su ordenador y el servidor. Como no disponemos de un dominio, generaremos un certificado autofirmado válido por 365 días. Por este motivo, deberá activar la opción "Omitir verificación de certificado" en el cliente más adelante.
mkdir -p /etc/hysteria
chmod 755 /etc/hysteria

openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /etc/hysteria/private.key \
  -out /etc/hysteria/cert.crt \
  -subj "/CN=YOUR_SERVER_IP"
ls -la /etc/hysteria/Deben figurar tanto cert.crt como private.key.
Creación del archivo de configuración
nano /etc/hysteria/config.yamlPegue lo siguiente, reemplazando YOUR_PASSWORD con su propia contraseña (solo letras y números en inglés, sin espacios):
listen: :443

tls:
  cert: /etc/hysteria/cert.crt
  key: /etc/hysteria/private.key

auth:
  type: password
  password: "YOUR_PASSWORD"

masquerade:
  type: proxy
  proxy:
    url: https://cloudflare.com
    rewriteHost: true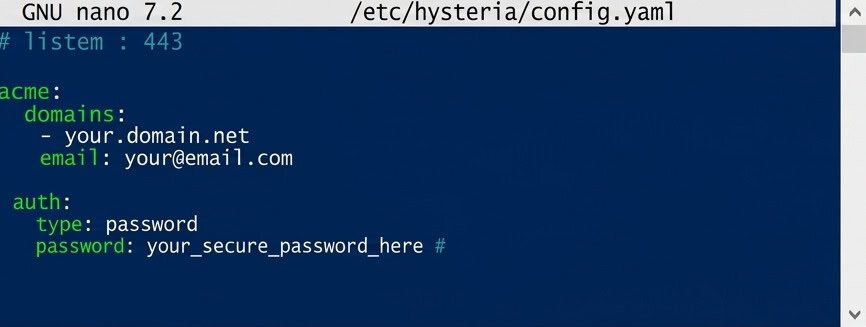
El bloqueo de enmascaramiento hace que el servidor parezca un sitio web normal si alguien abre su dirección IP en un navegador, en lugar de revelar indicios de un proxy.
Guardar (Ctrl+O, Enter) y salir (Ctrl+X).
Configurando el inicio automático
nano /etc/systemd/system/hysteria.service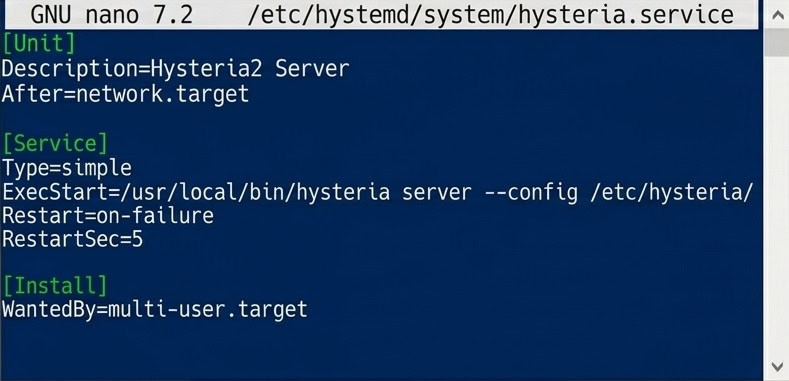
El archivo de unidad systemd para el inicio automático de Hysteria2.
[Unit]
Description=Hysteria2 Server
After=network.target

[Service]
Type=simple
ExecStart=/usr/local/bin/hysteria server --config /etc/hysteria/config.yaml
Restart=on-failure
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now hysteria.service
systemctl status hysteria.service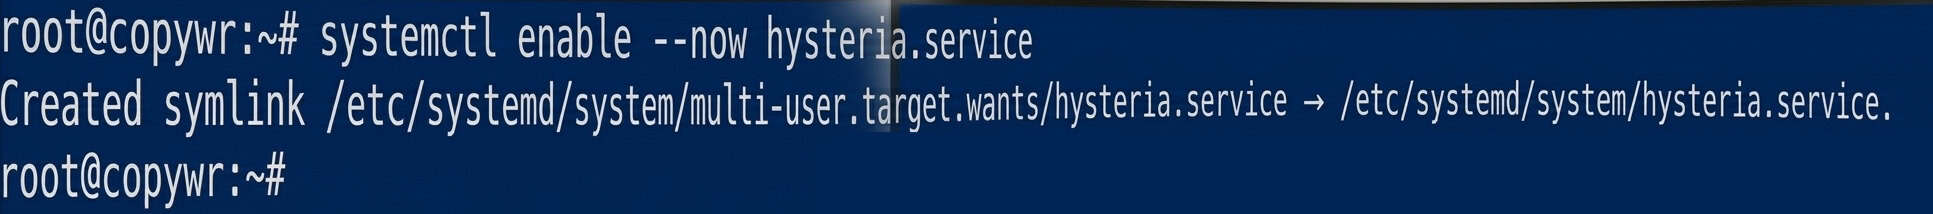
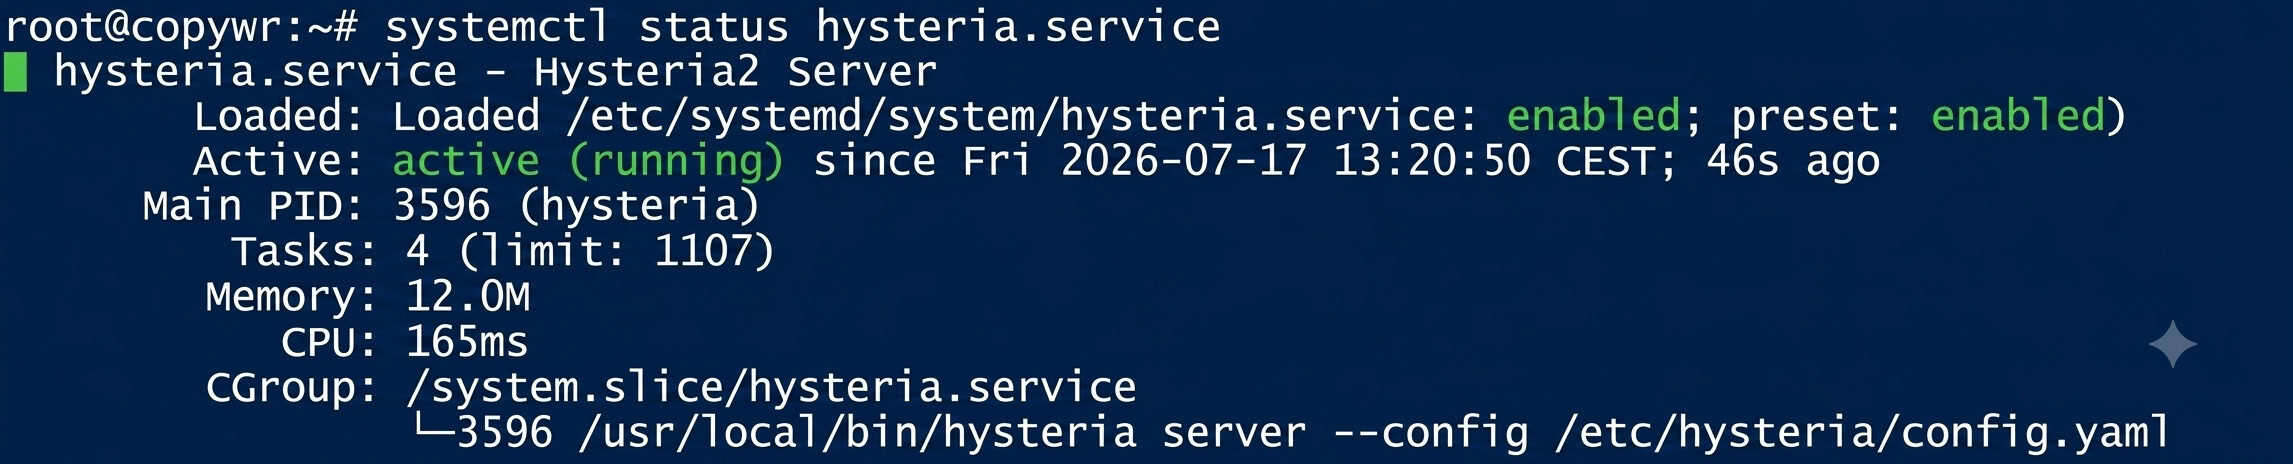
El estado debería mostrarse como activo (en ejecución). Si la consola se queda bloqueada en la vista de registro, pulse Q para salir.
TUIC v5
Descarga e instalación de TUIC
mkdir -p /usr/local/sbin/tuicConsulta las versiones disponibles:
curl -s https://api.github.com/repos/tuic-protocol/tuic/releases | grep -Po '"tag_name": "\K[^"]*' | head -10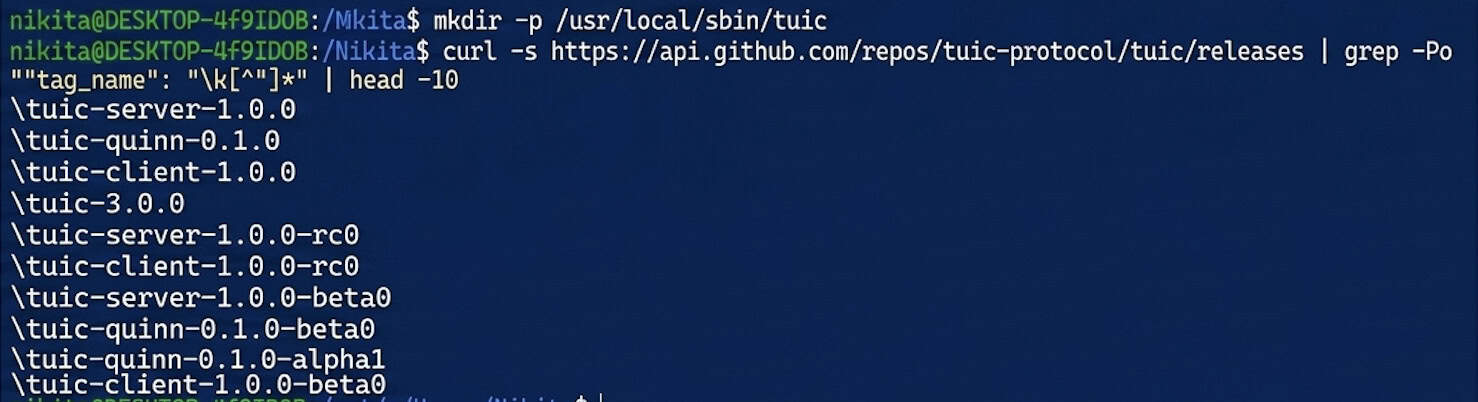
Descargue el binario del servidor; sustituya el número de versión actual por 1.0.0:
wget https://github.com/tuic-protocol/tuic/releases/download/1.0.0/tuic-server-1.0.0-x86_64-unknown-linux-gnu \
  -O /usr/local/sbin/tuic/tuic-server
chmod +x /usr/local/sbin/tuic/tuic-server
/usr/local/sbin/tuic/tuic-server --version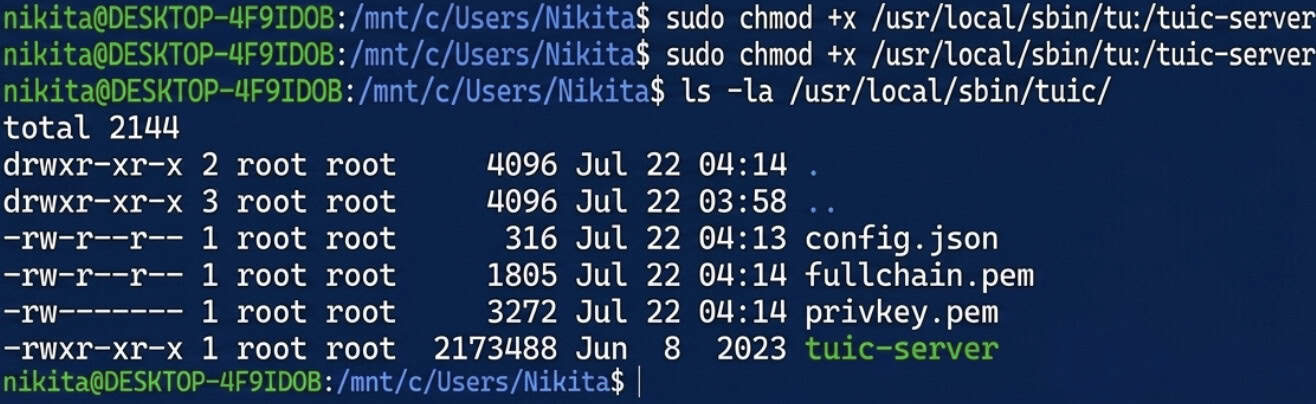
Creación de un certificado autofirmado para TUIC
openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /usr/local/sbin/tuic/privkey.pem \
  -out /usr/local/sbin/tuic/fullchain.pem \
  -subj "/CN=YOUR_SERVER_IP"

ls -la /usr/local/sbin/tuic/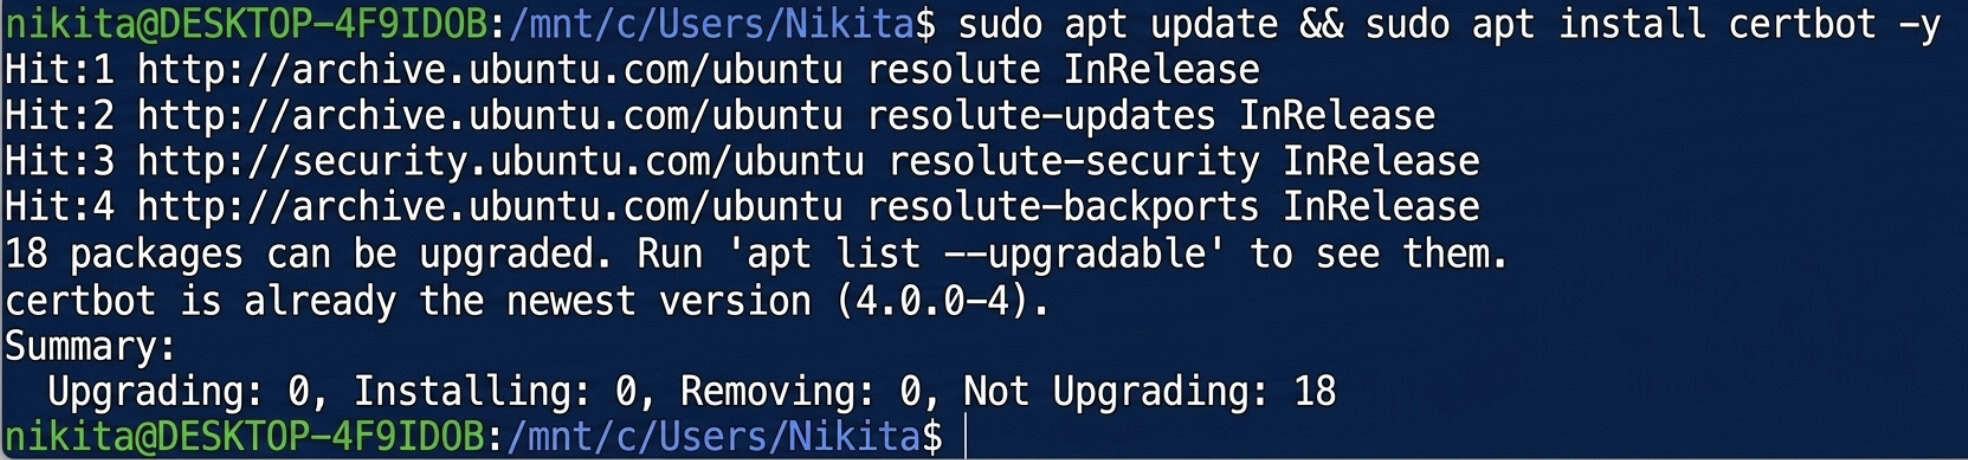
Generación de un UUID
apt install uuid-runtime -y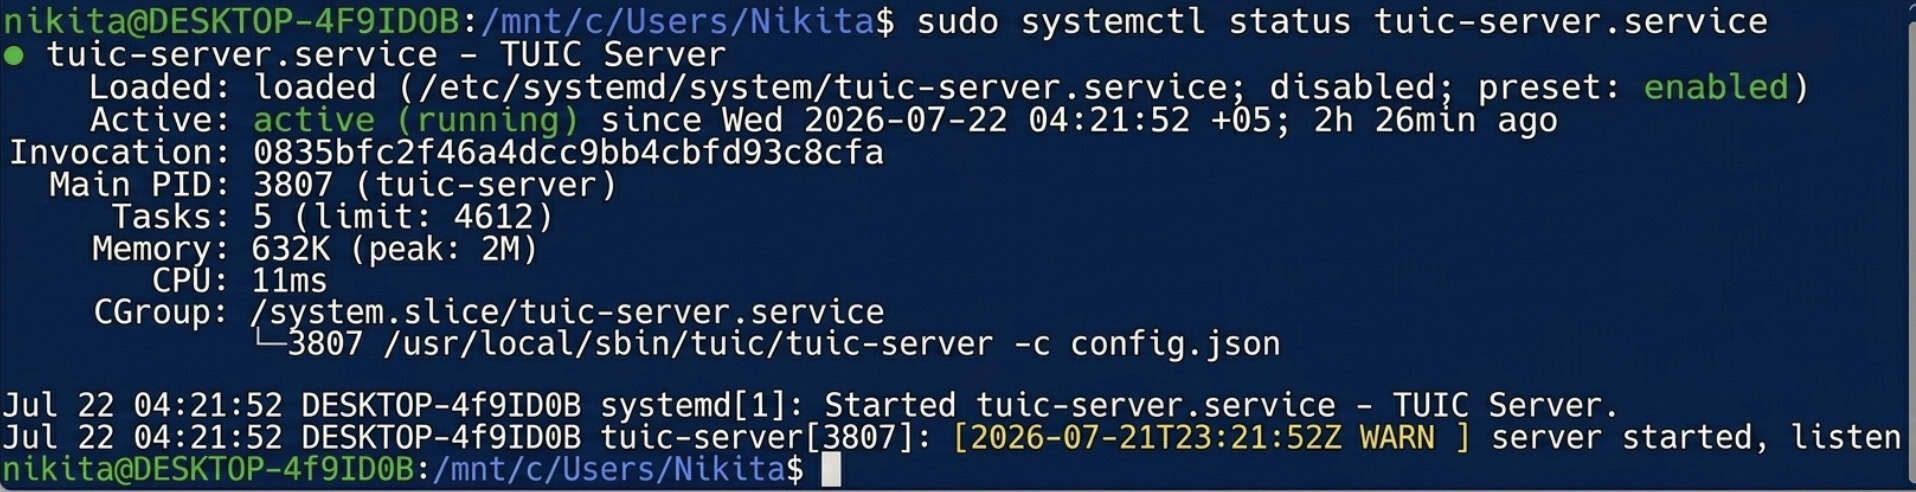
uuidgen
Copia el UUID resultante; lo necesitarás tanto en la configuración del servidor que aparece a continuación como en la configuración del cliente.
Creación del archivo de configuración
El archivo config.json finalizado para el servidor TUIC:
nano /usr/local/sbin/tuic/config.json
{
    "server": "[::]:8443",
    "users": {
        "YOUR_UUID": "YOUR_TUIC_PASSWORD"
    },
    "certificate": "/usr/local/sbin/tuic/fullchain.pem",
    "private_key": "/usr/local/sbin/tuic/privkey.pem",
    "congestion_control": "bbr",
    "alpn": ["h3"],
    "log_level": "warn"
}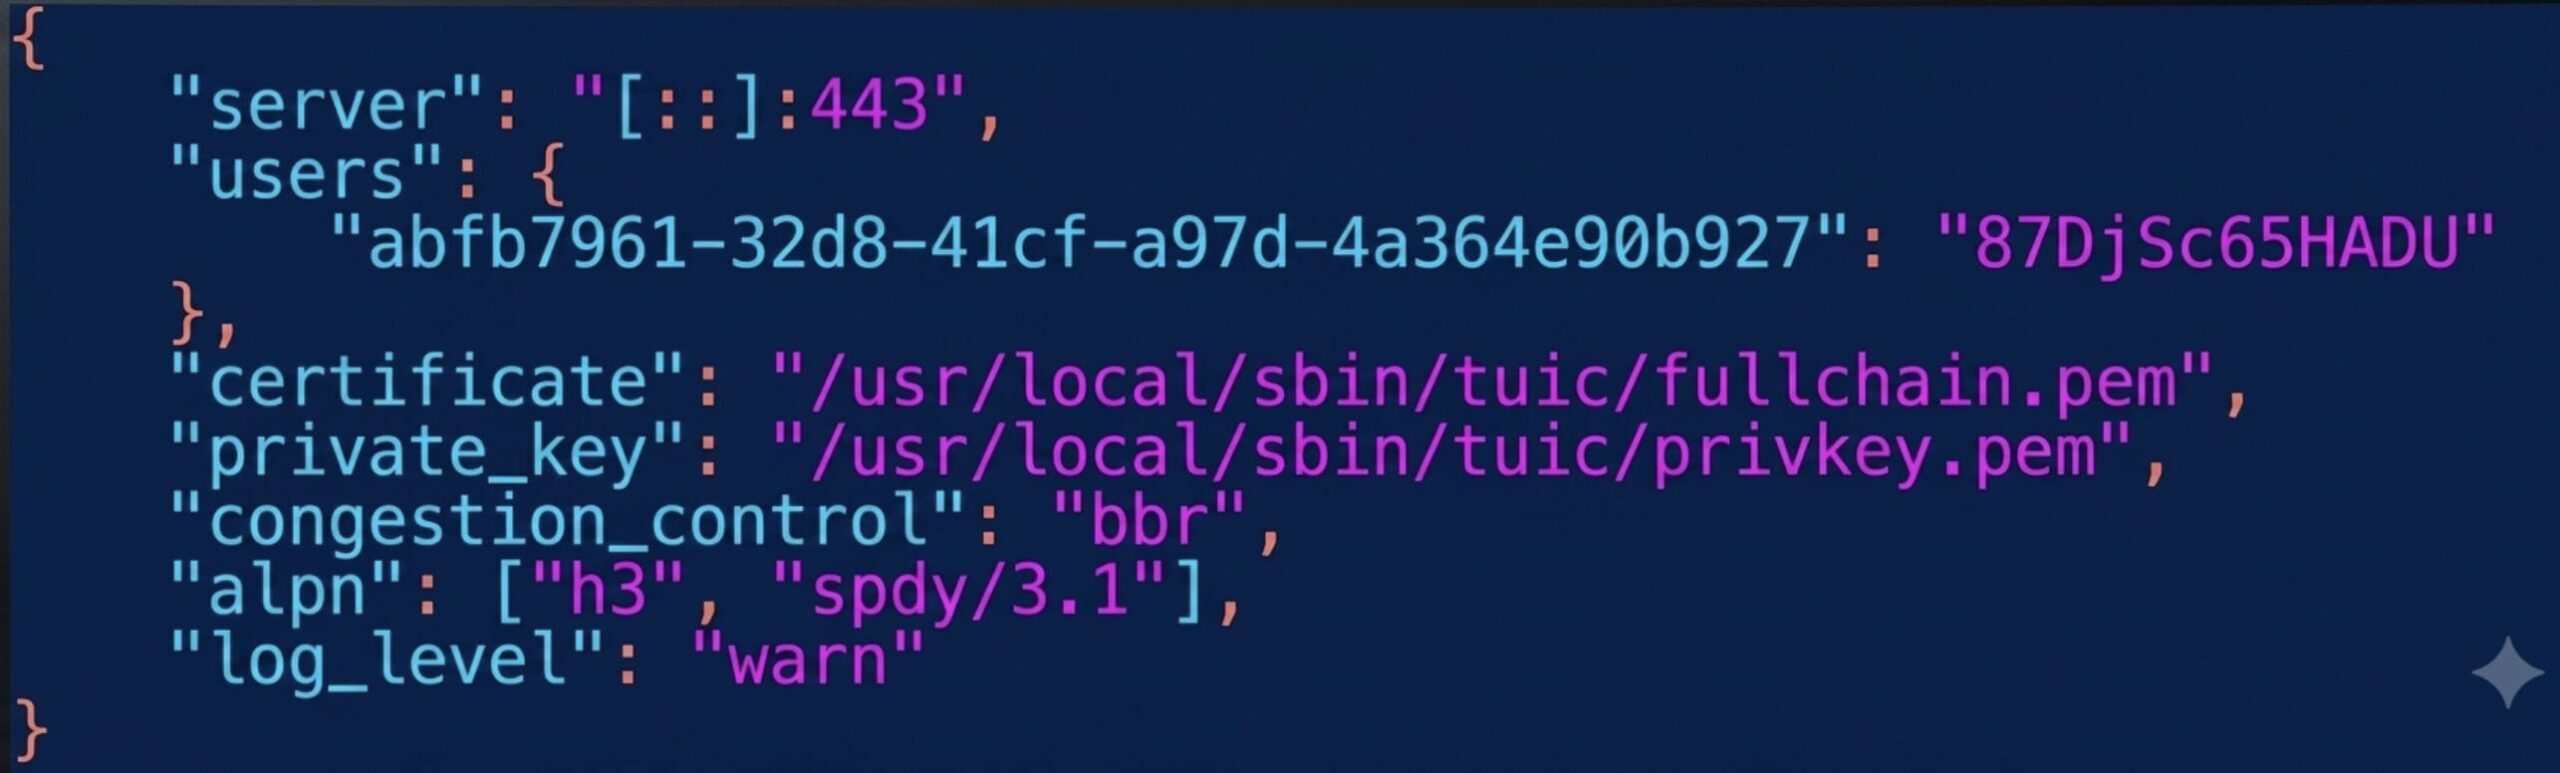
Usamos el puerto 8443 porque el puerto 443 ya está ocupado por Hysteria2. Reemplaza YOUR_UUID con el valor del paso 4.3 y YOUR_TUIC_PASSWORD con tu contraseña.
Guardar (Ctrl+O, Enter) y salir (Ctrl+X).
Probando un arranque manual
/usr/local/sbin/tuic/tuic-server -c /usr/local/sbin/tuic/config.json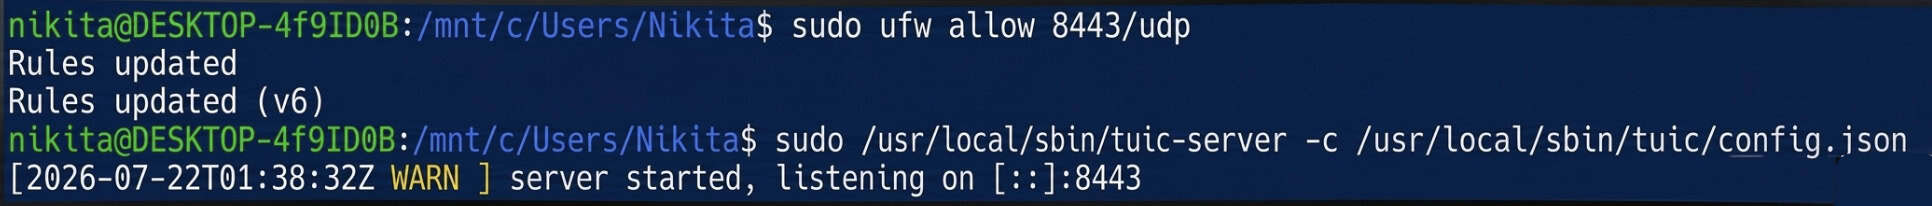
Si no aparecen errores, la configuración es válida. Deténgala con Ctrl+C y continúe con la configuración del inicio automático.
Configurando el inicio automático
nano /etc/systemd/system/tuic-server.service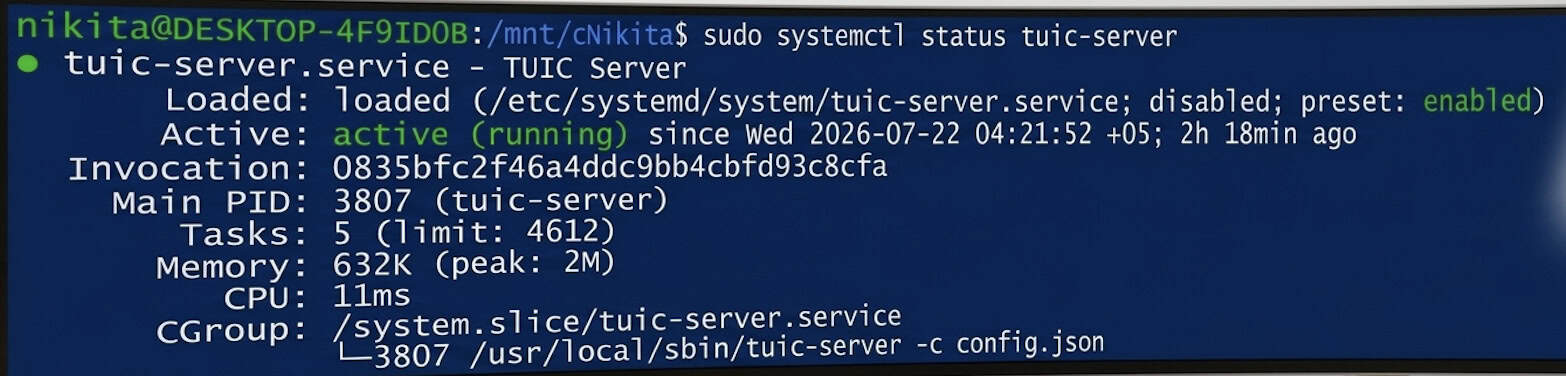
[Unit]
Description=TUIC Server
After=network.target nss-lookup.target

[Service]
User=root
WorkingDirectory=/usr/local/sbin/tuic
ExecStart=/usr/local/sbin/tuic/tuic-server -c config.json
Restart=on-failure
RestartPreventExitStatus=1
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now tuic-server.service
systemctl status tuic-server.service
El estado debe mostrar activo (en ejecución).
Ahora, dos de los mejores y más rápidos protocolos modernos se ejecutan en paralelo en el servidor, ambos enmascarados como tráfico QUIC/HTTPS normal: Hysteria2 en el puerto estándar 443/udp y TUIC v5 en el puerto 8443/udp.
Conexión desde Windows
Instalando Hiddify
Descarga e instala Hiddify para Windows desde el sitio web oficial: https://hiddify.com. Sigue los pasos del instalador y haz clic en "Siguiente" / "Instalar". Si aparece Windows SmartScreen, selecciona "Más información" → "Ejecutar de todos modos".
Perfil de Histeria2
Haz clic en + (Nuevo perfil) → "Entrada manual" → protocolo Hysteria2 y completa:
|
Campo |
Valor |
|
Perfil Nombre |
Mi servidor de Hysteria 2 |
|
Dirección |
TU_DIRECCIÓN_IP_DEL_SERVIDOR |
|
Cerca del puerto deportivo |
443 |
|
Contraseña |
la contraseña del paso 3.3 |
|
SNI |
TU_DIRECCIÓN_IP_DEL_SERVIDOR |
|
Omitir la verificación del certificado |
On |
Es necesario habilitar la opción "Omitir verificación de certificado" porque el certificado es autofirmado; no hay ninguna autoridad de certificación de confianza que lo respalde.
Perfil TUIC v5
Haz clic en + (Nuevo perfil) → "Entrada manual" → protocolo TUIC y completa:
|
Campo |
Valor |
|
Perfil Nombre |
Mi servidor TUIC |
|
Dirección |
TU_DIRECCIÓN_IP_DEL_SERVIDOR |
|
Cerca del puerto deportivo |
8443 |
|
UUID |
el UUID del paso 4.3 |
|
Contraseña |
la contraseña del paso 4.4 |
|
Control de congestión |
BBR |
|
SNI |
TU_DIRECCIÓN_IP_DEL_SERVIDOR |
|
Omitir la verificación del certificado |
On |
Conectando y verificando
Seleccione un perfil y, a continuación, haga clic en el botón redondo grande "Conectar". El estado debería cambiar a "Conectado".
Para confirmar que el tráfico se enruta realmente a través de su servidor, abra cualquier servicio de verificación de IP en su navegador; la dirección que se muestre debería coincidir con la IP de SU_SERVIDOR.
Conclusión
Al completar esta guía, tendrá dos protocolos de alta velocidad de última generación funcionando en paralelo en su servidor: Hysteria2 en el puerto 443/UDP y TUIC v5 en el puerto 8443/UDP. Ambos protocolos disfrazan el tráfico transmitido como una conexión QUIC cifrada estándar (HTTP/3), lo que garantiza una conexión estable incluso en canales extremadamente inestables.
Los perfiles configurados se pueden usar no solo en Windows, sino que también se pueden importar a la aplicación móvil Hiddify para Android o iOS con ajustes similares.
Si experimenta dificultades de conexión, primero verifique el estado de los servicios con el comando systemctl status hysteria.service (o tuic-server.service), asegúrese de que las reglas del firewall estén activas (ufw status) y verifique que la dirección IP, el UUID y las contraseñas se hayan ingresado correctamente. Tenga en cuenta que los certificados autofirmados emitidos tienen una validez de 365 días, por lo que, transcurrido exactamente un año, deberán renovarse con el mismo comando openssl req.
