


Kining giya sa pag-setup sa Xray VLESS Reality server mogiya kanimo sa pag-deploy og modernong proxy sa imong VPS. Ang VLESS nga adunay Reality transport-security layer mao karon ang labing gipangayo nga self-hosted proxy setup. Ang VLESS nga adunay Reality transport-security layer mao karon ang labing gipangayo nga self-hosted proxy setup: dili sama sa usa ka klasiko nga VPN, wala kini naghimo og lahi nga handshake o usa ka fixed packet signature. Gi-clone sa Reality ang TLS 1.3 handshake sa usa ka tinuod ug sikat nga website (ang target), busa sa usa ka DPI system nga nagtan-aw sa wire, ang koneksyon sa imong server morag parehas ra sa usa ka tawo nga nagbisita sa maong website — walay peke o self-signed certificate nga i-fingerprint, tungod kay ang imong server mubo nga mo-forward sa aktuwal nga certificate sa target site atol sa handshake.
Ang protocol stack mao ang: VLESS (usa ka gaan, stateless proxy protocol nga nagdumala sa authentication) nga nagdagan sa XTLS Vision (usa ka flow-control mode nga nagpadali sa koneksyon pinaagi sa pagkopya sa na-encrypt na nga mga TLS record sa raw socket level) nga giseguro sa Reality (ang camouflage layer nga gihulagway sa ibabaw). Kining tulo gikan sa parehas nga proyekto, ang Xray-core, ang aktibong gimentinar nga manununod sa orihinal nga proyekto sa V2Ray/V2Fly.
Kini nga giya nag-set up og Xray server pinaagi sa kamot, gikan gyud sa command line, nga walay web panel ug walay Docker — ang pinakagamay nga posible nga footprint sa VPS. Dili kinahanglan ang pagpalit og domain name ug walay TLS certificate: Ang Reality manghulam sa certificate sa target site para sa handshake ug dili gyud magpakita sa iyang kaugalingon. Sunod, kung asa kini moingon og your_IP, kinahanglan nimo nga isulod ang imong gi-assign nga IP address.
Ang imong gikinahanglan: usa ka VPS nga nagpadagan sa Ubuntu 22.04/24.04 o Debian 11/12, root access, ang IP address sa imong VPS, ug libre nga TCP port 443 (walay web server, panel, o uban pang proxy nga naminaw niini).
Wala pa kay server? Tan-awa Unsaon pag-order og server ug pagbayad niini.
Itandi una kini sa ubang self-hosted nga mga opsyon? Tan-awa ang AmneziaWG Server Deployment Guide para sa alternatibo nga nakabase sa WireGuard, o ang Hysteria2 ug TUIC setup para sa duha pa ka moderno, censorship-resistant nga mga protocol.
Pagkonektar sa Server
Mga Bintana (PuTTY)
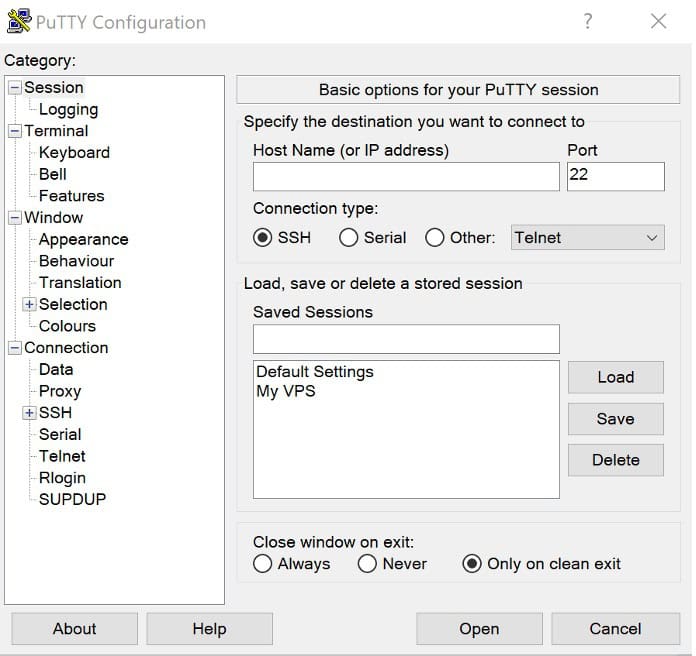
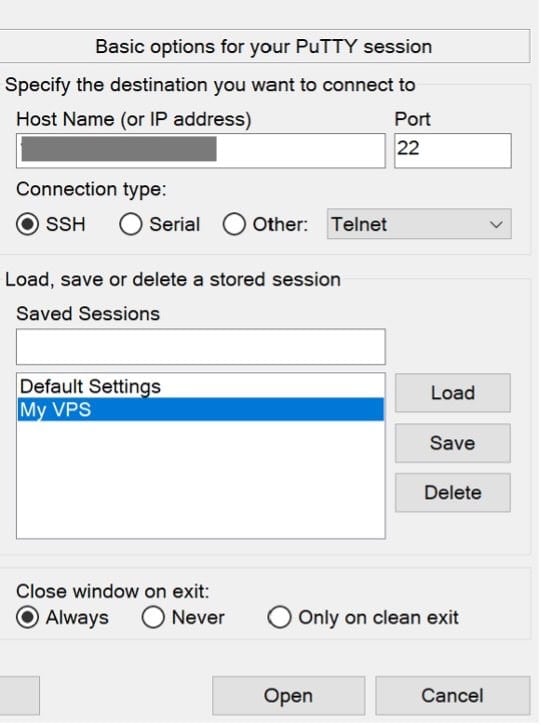
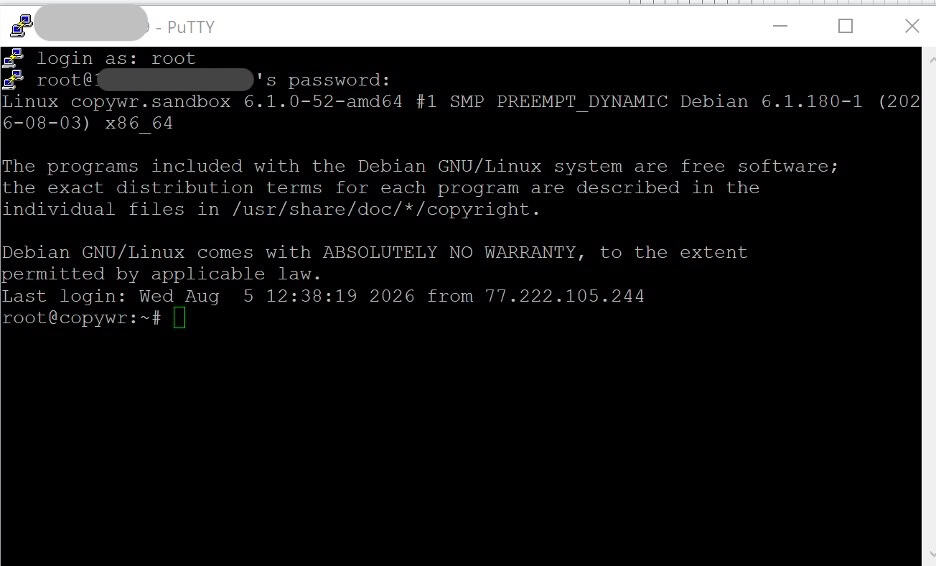
Ablihi ang PuTTY, isulod ang imong VPS IP address sa Host Name field, i-set ang port sa 22, ug mag-log in isip root gamit ang password nga gipadala sa imong VPS provider kanimo pinaagi sa email.
IP address sa server: ang imong IP address
pag-login isip: root
Password: imong password
- Ablihi ang PuTTY, isulod ang imong VPS IP address sa Host Name field.
- Ibutang ang port sa 22.
- Pagsulod sa pag-log in isip root.
- Gamita ang password nga gipadala sa imong VPS provider pinaagi sa email. Moadto ka dayon sa shell prompt sa server.
Para sa detalyadong giya kon unsaon pagkonektar pinaagi sa PuTTY/SSH, tan-awa Unsaon pagkonektar sa usa ka Linux server pinaagi sa SSH.
Linux / macOS (terminal)
ssh root@your_IPAng tanang mga sugo sa ubos gipadagan sa server, niining samang sesyon sa SSH — nga naglangkob sa Seksyon 2 hangtod 6, dugang sa mga pagsusi sa server-side sa Seksyon 10. Ang mga Seksyon 7–9 (pag-instalar ug pag-configure sa VPN client) mahitabo sa imong kaugalingong Windows/Android/iOS device, tungod kay mao kana ang device nga kinahanglan gamiton sa proxy; ang matag usa niining mga seksyon klarong nag-ingon kung unsang mga linya, kung aduna man, ang nakahikap gihapon sa server.
Pag-andam sa Server
Pag-update sa sistema
Sa dili pa mag-instalar og bisan unsa, i-refresh ang lista sa pakete ug i-upgrade ang mga naka-install nga pakete:
apt update -y && apt upgrade -y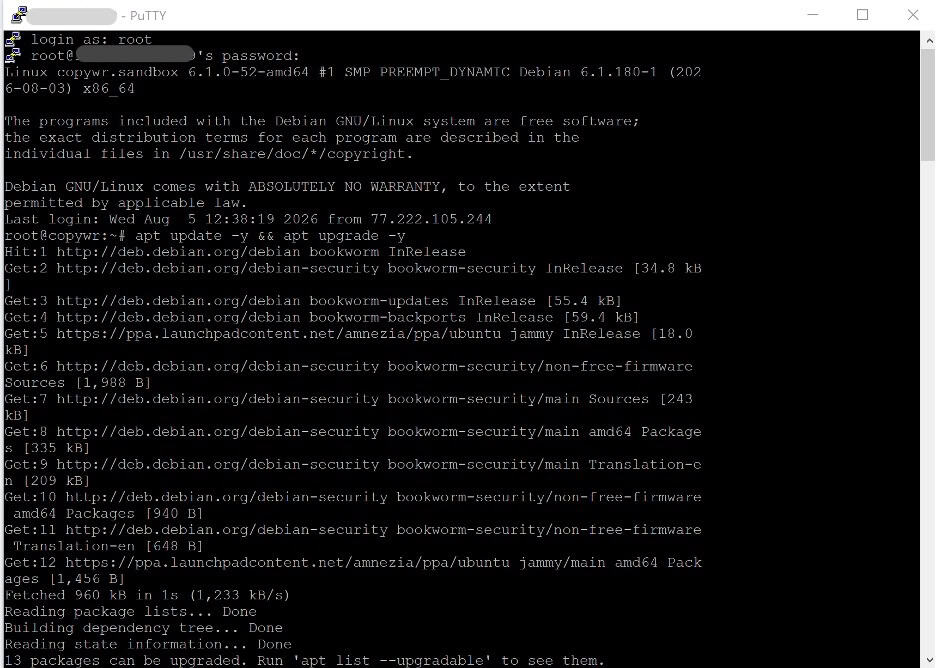
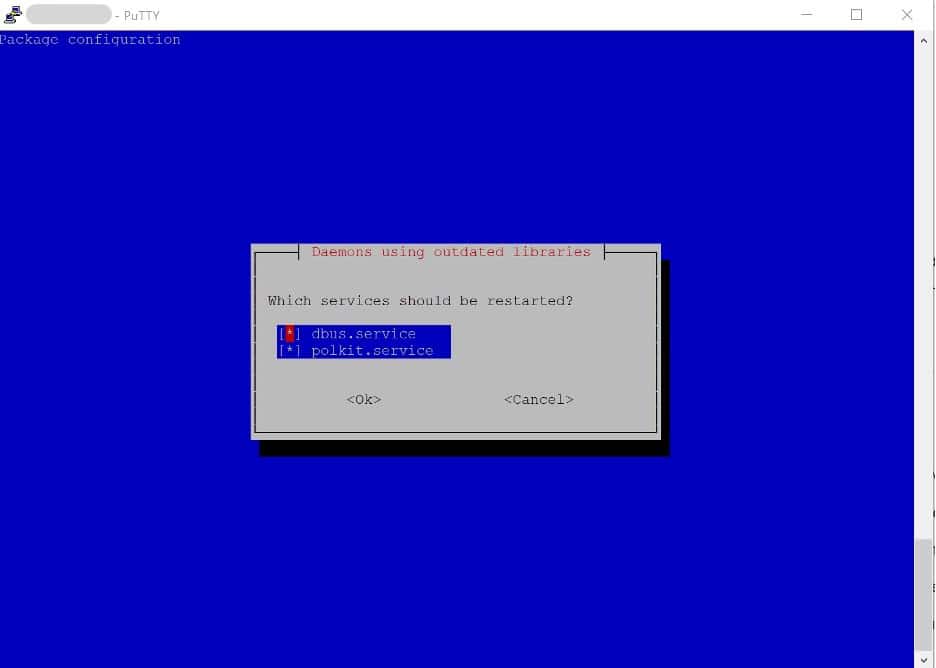
Kon ang sesyon mabalda human sa apt upgrade, kini gilauman (dbus/polkit gi-restart) - ikonektar lang pag-usab pinaagi sa SSH.
Kon kini mag-upgrade sa kernel, maayong ideya ang pag-reboot sa dili pa magpadayon. (Para sa dugang impormasyon bahin sa apt ug kon giunsa pagtrabaho ang mga Linux package manager, tan-awa ang Linux Package Managers .) Susiha uban sa:
cat /var/run/reboot-requiredKon naa na ang file, i-reboot una gamit ang 'reboot', hulata og ~30 segundos, dayon ikonektar pag-usab.
I-install ang mga himan nga gigamit niini nga giya
apt install -y curl wget unzip openssl ufw qrencodeAng curl ug unzip gikinahanglan sa Xray installer mismo; ang openssl makamugna sa mubo nga ID sa Seksyon 4; ang ufw mao ang firewall nga gi-configure sa ubos; ang qrencode naghimo sa nahuman nga client link nga usa ka scannable QR code sa Seksyon 7.
Susiha ang orasan sa sistema
Ang handshake sa Reality naglakip sa timestamp check (ang maxTimeDiff field, nga gi-disable pinaagi sa default apan angayan nga masayran), ug ang orasan nga klaro nga nag-anod mahimo usab nga makapahimo sa ordinaryong TLS certificate validation nga dili maayo ang paggawi sa ubang bahin sa server. Siguruha nga ang orasan naka-sync:
timedatectl status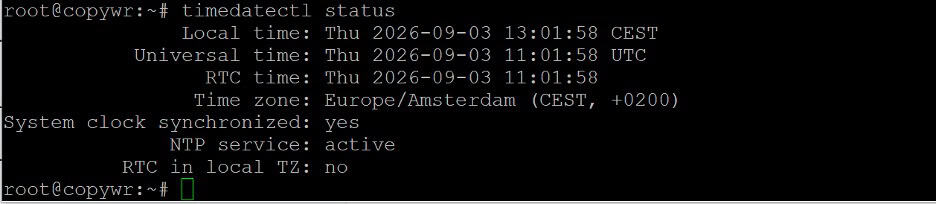
Kon ang "System clock synchronized" magpakita og "dili", i-enable kini gamit ang:
timedatectl set-ntp trueI-configure ang firewall (UFW)
Para sa dugang impormasyon bahin sa mga lagda sa UFW, tan-awa ang Pag-configure sa Firewall sa Linux.
Ablihi ang duha ka port nga imong gikinahanglan: 22/tcp para sa SSH (laktawan kini nga lagda ug mameligro ka nga mawad-an og access sa server) ug 443/tcp, ang port nga Xray maminaw ug mao gihapon ang port nga gigamit sa ordinaryong HTTPS traffic — mao gyud kini ang husto nga kapilian para sa Reality.
ufw allow 22/tcp
ufw allow 443/tcp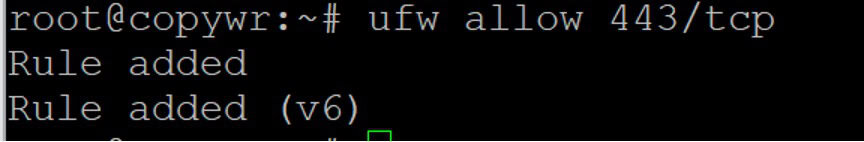
ufw --force enable
ufw status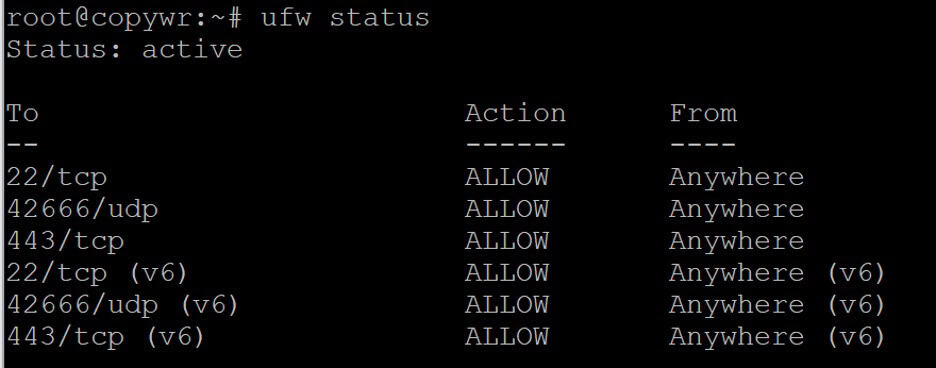
Ang duha ka lagda kinahanglan ipakita isip ALLOW sa ufw status output.
Pag-instalar sa Xray-core para sa VLESS Reality Server
Ang Xray-core project (XTLS) nagpatik ug opisyal nga install-and-upgrade script nga nag-install sa binary isip systemd service. Ribyuha ang bisan unsang third-party script sa dili pa kini i-pipe ngadto sa bash — kini gikan mismo sa kaugalingong repository sa proyekto.
bash -c "$(curl -L https://github.com/XTLS/Xray-install/raw/main/install-release.sh)" @ install
Siguruha nga ang binary naa sa lugar ug susiha ang na-install nga bersyon:
/usr/local/bin/xray version
Kon ang output sa sugo kay pahinado ug daw nagbitay, pindota Q aron mogawas. Ang Xray binary gi-install aron /usr/local/bin/xray, ug ang mga configuration file niini gitipigan sa /usr/local/etc/xray/.
Mahimo usab nimo gamiton ang parehas nga installer script aron i-upgrade ang usa ka kasamtangan nga instalasyon. Para sa kompletong lista sa mga kapilian (lakip ang pagtangtang, mga pag-update sa geodata lamang, ug pag-rotate sa log), padagana ang:
bash -c "$(curl -L https://github.com/XTLS/Xray-install/raw/main/install-release.sh)" --helpPaghimo sa mga Yawe ug Kredensyal
Ang reality authentication nagsandig sa upat ka piraso sa datos. Paghimo na tanan karon; imong i-paste kini sa server configuration sa Seksyon 5.
Paghimo og UUID para sa kliyente
/usr/local/bin/xray uuid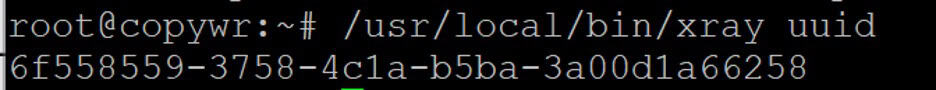
Kini ang VLESS user ID — isipa kini isip usa ka kredensyal, tungod kay kini ang nag-authenticate sa usa ka kliyente ngadto sa server. Padagana pag-usab ang sugo alang sa matag dugang nga device o tawo nga gusto nimong hatagan og access.
Paghimo sa pares sa yawe sa Reality X25519
/usr/local/bin/xray x25519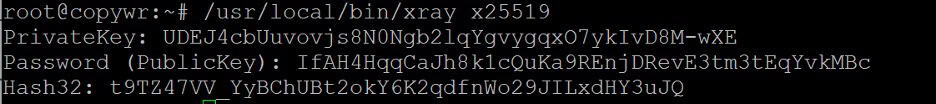
Kini mo-imprinta og tulo ka linya: PrivateKey , Password , ug Hash32 . Ang PrivateKey mosulod lamang sa server configuration ug dili gyud angay ipaambit. Ang Password mao ang katugbang nga public key — bisan pa sa ngalan, kini ang bili nga gisulod sa matag kliyente; Giilisan sa Xray ang ngalan sa field gikan sa PublicKey ngadto sa Password aron mapugngan ang mga tawo sa pagmantala niini nga walay pagtagad. Ang Hash32 gigamit lamang alang sa lahi nga VLESS Encryption feature ug dili kinahanglan alang sa usa ka Reality setup.
Paghimo og mubo nga ID
openssl rand -hex 8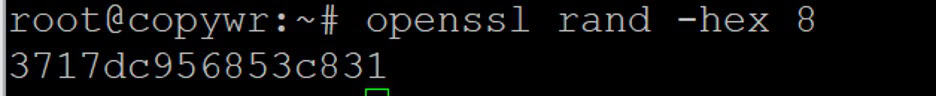
Kini mogama og 16-ka-karakter nga hexadecimal string nga gigamit sa paglainlain sa lain-laing mga kliyente o grupo sa kliyente. Ang server ug kliyente parehong kinahanglan mogamit sa parehas nga bili.
Pagpili ug sulayi ang usa ka target sa Realidad
Ang target mao ang tinuod nga website kansang TLS handshake gisundog sa imong server. Kinahanglan kini mosuporta sa TLS 1.3 ug HTTP/2, dili kinahanglan nga maglingkod sa luyo sa usa ka CDN sama sa Cloudflare (Ang Xray mo-forward sa bisan unsang trapiko nga mapakyas sa Reality authentication diretso sa target, aron ang usa ka CDN-fronted target makahimo sa imong server nga usa ka open relay alang niana nga CDN), ug sa sulundon nga paagi kini gi-host sa halos parehas nga network region sa imong VPS alang sa usa ka posible nga latency profile. Sulayi ang usa ka kandidato direkta gikan sa server:
/usr/local/bin/xray tls ping www.microsoft.com:443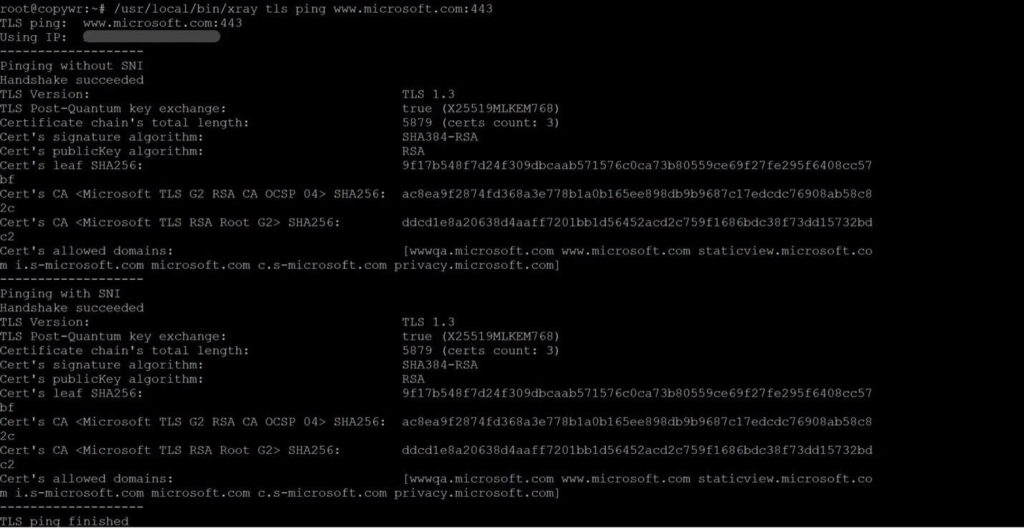
Gamita ang hubo nga hostname, dili ang URL. Pipila ka mga domain nga kasagarang gigamit isip Reality targets tungod kay kini stable, TLS 1.3-capable, ug dili CDN-fronted: www.microsoft.com, addons.mozilla.org, dl.google.com. Sulayi ang pipila ug pilia ang usa nga motubag nga kasaligan gikan sa lokasyon sa imong VPS; gamiton nimo ang parehas nga hostname sa target ug sa serverNames entry sa Section 5.
Pagsulat sa Konpigurasyon sa Server
I-backup ang config nga gipadala sa installer, dayon ablihi ang file para sa pag-edit:
cp /usr/local/etc/xray/config.json /usr/local/etc/xray/config.json.orig
nano /usr/local/etc/xray/config.json
Ablihi ang configuration file para sa pag-edit:
nano /usr/local/etc/xray/config.json
Ilisi ang tibuok file gamit ang template sa ubos, ilisi ang imong kaugalingong UUID, PrivateKey, mubo nga ID, ug target hostname gikan sa Seksyon 4 (ug ang port nga imong giablihan sa Seksyon 2, kon imong giusab kini gikan sa 443):
{
  "log": {
    "loglevel": "warning"
  },
  "inbounds": [
    {
      "listen": "0.0.0.0",
      "port": 443,
      "protocol": "vless",
      "settings": {
        "users": [
          {
            "id": "YOUR-UUID-HERE",
            "flow": "xtls-rprx-vision",
            "email": "client1"
          }
        ],
        "decryption": "none"
      },
      "streamSettings": {
        "method": "raw",
        "security": "reality",
        "realitySettings": {
          "show": false,
          "target": "www.microsoft.com:443",
          "serverNames": ["www.microsoft.com"],
          "privateKey": "YOUR-SERVER-PRIVATE-KEY",
          "shortIds": ["YOUR-SHORT-ID"]
        }
      }
    }
  ],
  "outbounds": [
    { "protocol": "freedom", "tag": "direct" },
    { "protocol": "blackhole", "tag": "blocked" }
  ]
}
Pindota ang Ctrl+O (WriteOut) aron ma-save ang file.
Pindota ang Enter aron kumpirmahon ang ngalan sa file.
Pindota ang Ctrl+X aron mogawas sa nano.
Ang mga importanteng field: ang users[].id mao ang UUID gikan sa Seksyon 4; ang users[].flow mo-on sa XTLS Vision; ang method (kanhi gitawag og network) mopili sa RAW transport, ang plain TCP-based method nga Reality requires; ang target ug serverNames mao ang site nga imong gisulayan sa Seksyon 4; ang privateKey mao ang server-side X25519 key, dili gyud ang Password value; ang shortIds naglista sa matag short ID clients nga gitugotan nga ipresentar. Aron makadugang og dugang users sa ulahi, idugang ang dugang nga mga object sa users array, ang matag usa adunay kaugalingong UUID ug email label, dayon i-restart ang serbisyo.
Sukad sa Xray 26.3.27, ang usa ka Reality inbound nga walay klaro nga minClientVer field nagpatuman sa default sa kaugalingong core version sa server — ang mga daan nga client app (usa ka out-of-date nga v2rayN, v2rayNG, o Streisand build nga nag-bundle sa usa ka daan nga Xray-core) hilom nga gi-redirect ngadto sa fallback page sa target imbes nga magkonektar, nga walay error sa client ug walay klaro nga sayop sa server log. Kon ang usa ka client nga kaniadto mo-work kalit nga mo-timeout human sa usa ka update, sulayi una ang pag-update sa client app mismo; kon dili kana mahimo, idugang ang "minClientVer": "25.9.11" (o laing daan nga baseline) sulod sa realitySettings, sa gasto nga ang TLS fingerprint sa daan nga client dili kaayo makanunayon sa usa ka modernong browser.
I-validate ug i-restart
Sulayi ang configuration sa dili pa i-restart ang live service — kini makadakop sa mga typo sa JSON ug mga dili suportadong field sa dili pa nila matangtang ang proxy:
/usr/local/bin/xray run -test -c /usr/local/etc/xray/config.json
Pagsugod sa Serbisyo ug Pagpagana sa Autostart
I-restart ang Xray gamit ang bag-ong configuration ug i-enable kini nga awtomatikong magsugod sa pag-reboot:
systemctl enable --now xray
systemctl restart xray
systemctl status xray --no-pager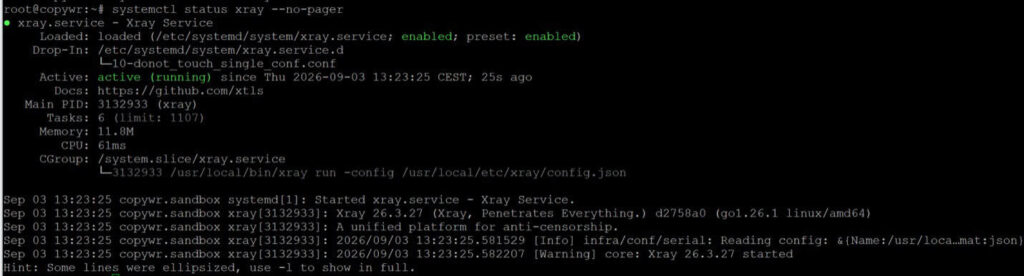
Ang status kinahanglan magpakita nga aktibo (nagdagan). Kumpirmahi nga adunay tinuod nga naminaw sa port 443:
ss -lntp | grep ':443'
Kon ang Xray dili magsugod, ang pinakapaspas nga paagi aron makita ang hinungdan mao ang systemd journal (para sa impormasyon sa pagbasa sa mga Linux log sa kinatibuk-an, tan-awa ang Unsaon pagbasa sa mga Linux log ug asa kini makit-an ):
journalctl -u xray -n 50 --no-pagerPagtukod sa Link sa Koneksyon sa Kliyente
Ang mga Xray client mo-import og usa ka vless:// share link imbes nga usa ka config file. Paghimo niini gikan sa mga value nga namugna sa Section 4 (ang share-link format sa client apps naggamit gihapon sa daang ngalan nga type=tcp para sa transport, bisan pa man nga ang JSON field mismo gitawag na karon og method):
YOUR-UUID — gikan sa xray uuid (pananglitan, a1b2c3d4-e5f6-7890-abcd-ef1234567890)
YOUR-PASSWORD-PUBLIC-KEY — mao ang Password gikan sa xray x25519 (DILI ang PrivateKey!)
IMONG-MUBO-NG-ID — gikan sa openssl rand -hex 8 (pananglitan, a1b2c3d4e5f67890)
imong_IP — (IP sa imong server)
SNI — www.microsoft.com (o ang imong target)
vless://YOUR-UUID-HERE@your_IP:443?encryption=none&security=reality&sni=www.microsoft.com&fp=chrome&pbk=YOUR-PASSWORD-PUBLIC-KEY&sid=YOUR-SHORT-ID&type=tcp&flow=xtls-rprx-vision#My-Xray-ServerPananglitan nga sumpay:
vless://a1b2c3d4-e5f6-7890-abcd-ef1234567890@your_IP:443?encryption=none&security=reality&sni=www.microsoft.com&fp=chrome&pbk=xyz_public_key_here&sid=a1b2c3d4e5f67890&type=tcp&flow=xtls-rprx-vision#My-Xray-ServerAng pbk mao ang Password value gikan sa xray x25519 (ang public key, dili ang private key), ang sni mohaom sa target hostname, ug ang text human sa # usa lang ka display label nga pwede nimong i-rename nga gawasnon sa bisan unsang client.
Himoa kini nga QR code aron direkta kining ma-scan sa mga mobile client:
qrencode -o ~/vless-client.png "vless://YOUR-UUID@your_IP:443?encryption=none&security=reality&sni=www.microsoft.com&fp=chrome&pbk=YOUR-PASSWORD-PUBLIC-KEY&sid=YOUR-SHORT-ID&type=tcp&flow=xtls-rprx-vision#My-Xray-Server"O i-print kini diretso sa terminal nga dili na kinahanglan nga mag-save og file:
qrencode -t ansiutf8 "vless://YOUR-UUID@your_IP:443?encryption=none&security=reality&sni=www.microsoft.com&fp=chrome&pbk=YOUR-PASSWORD-PUBLIC-KEY&sid=YOUR-SHORT-ID&type=tcp&flow=xtls-rprx-vision#My-Xray-Server"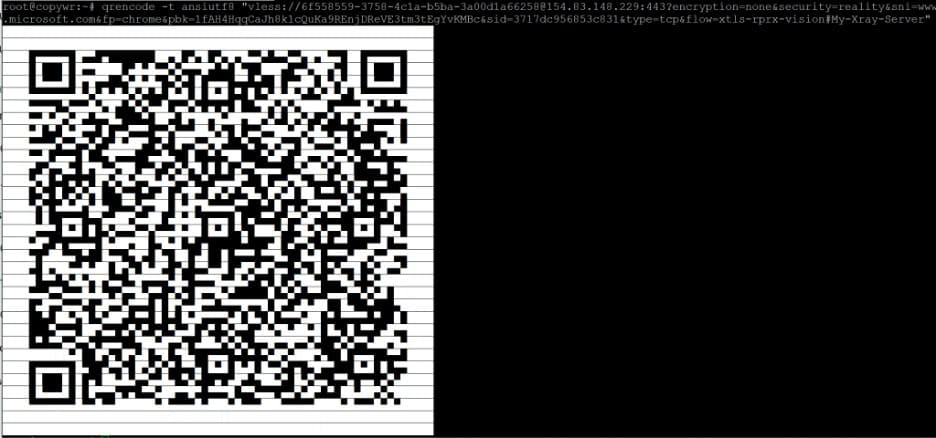
Kopyaha ang PNG ngadto sa imong kaugalingong kompyuter gamit ang scp, padagana gikan sa terminal sa imong kompyuter (o PowerShell sa Windows), dili sa server:
scp root@your_IP:~/vless-client.png .Pagkonektar gikan sa Windows
Ang tanan niining seksyon mahitabo sa imong Windows PC, dili pinaagi sa SSH — ang kliyente kinahanglan nga modagan sa device nga aktuwal nga mogamit sa proxy.
I-install ang v2rayN
Ang v2rayN usa ka libre, aktibong gimentinar nga GUI client nga nag-bundle sa Xray-core, nga adunay lumad nga suporta sa VLESS/Reality. I-download ang pinakabag-ong release gikan sa panid sa proyekto :
Kuhaa ang Windows 64-bit .zip asset (usa ka self-contained build nga dili na kinahanglan og lahi nga .NET runtime sama sa bag-o nga mga bersyon sa v2rayN), i-extract kini bisan asa, ug padagana ang v2rayN.exe.
I-import ang server
Kopyaha ang vless:// link nga naa sa Section 7 ngadto sa imong clipboard (o kopyaha ang QR PNG gamit ang scp ug ablihi kini), dayon sa v2rayN pilia ang Servers further Import bulk URL from clipboard (o i-scan ang QR code pinaagi sa built-in scanner). Ang bag-ong server profile makita sa lista nga adunay label nga imong gibutang pagkahuman sa #.
I-right-click ang profile ug pilia kini isip aktibo, dayon i-enable ang system proxy (o TUN mode, para sa pag-ruta sa tibuok makina) gikan sa toolbar sa main window.
Pagkonektar gikan sa Android
Ang tanan dinhi mahitabo sa imong Android device, dili pinaagi sa SSH.
I-install ang v2rayNG
Ang v2rayNG mao ang katugbang sa Android sa v2rayN, gikan sa parehas nga maintainer, ug mao ang labing kaylap nga gigamit nga Xray client sa Android. I-install kini gikan sa Google Play, o i-download ang APK direkta gikan sa panid sa mga pagpagawas sa proyekto kung ang Play dili magamit sa imong rehiyon:
I-import ang server
Ablihi ang v2rayNG, i-tap ang + button sa taas nga tuo, ug pilia ang Import config from Clipboard human makopya ang vless:// link, o I-scan ang QR code ug itudlo ang camera sa PNG nga na-generate sa Section 7. I-tap ang imported profile aron mapili kini, dayon i-tap ang round connect button sa ubos. Ang Android mo-prompt para sa VPN permission sa unang higayon — aprubahan kini aron ma-establisar ang tunnel.
Pagkonektar gikan sa iOS
Ang tanan dinhi mahitabo sa imong iPhone o iPad, dili pinaagi sa SSH. Ang mga giya sa App Store sa Apple nagpasabot nga ang mga Xray/VLESS client sa iOS kasagaran libre apan usahay bayad, standalone apps imbes nga usa ka system-integrated feature.
Pag-instalar og kliyente nga makahimo sa Reality
Ang Streisand usa ka libre, open-source nga kliyente nga nagsuporta sa VLESS nga adunay Reality, uban sa daghang uban pang mga protocol. Pangitaa kini sa App Store, o ablihi kini nga link.
Ang mga katalogo sa App Store managlahi depende sa storefront/rehiyon ug mahimong mausab sa paglabay sa panahon; kon ang Streisand dili makita sa imoha, ang mga alternatibo nga adunay suporta sa VLESS+Reality naglakip sa Happ, V2Box, ug V2rayTun — pangitaa sa App Store ang bisan hain nga magamit sa imong account.
I-import ang server
Kopyaha ang vless:// link ngadto sa imong clipboard, ablihi ang client, ug gamita ang Add from clipboard (o katumbas nga "import") nga opsyon, o i-scan ang QR code gikan sa Section 7 gamit ang built-in scanner sa client. I-on ang bag-ong profile; ang iOS mo-prompt para sa VPN-configuration permission sa unang higayon, nga kinahanglan nimong aprubahan pinaagi sa Face ID, Touch ID, o sa imong passcode.
Pagpamatuod sa Koneksyon
Uban sa tunnel nga aktibo gikan sa Section 8, 9, o 10, balik sa imong kaugalingong device (dili ang SSH session) ug ablihi ang bisan unsang "what's my IP" checker sa browser — ang address nga gipakita kinahanglan nga motakdo sa imong VPS ug sa imong IP address.
Aron mapamatud-an gikan sa server side, susiha ang systemd journal para sa koneksyon ug kumpirmahi ang natukod nga TCP session sa port 443:
journalctl -u xray -n 50 --no-pager
ss -tnp | grep ':443'
Sa default nga "warning" log level, ang Xray dili kaayo mo-print bahin sa indibidwal nga mga koneksyon; kon kinahanglan nimo nga makakita og dugang detalye samtang nag-troubleshoot, temporaryong ibutang ang "loglevel": "info" sa config.json ug i-restart ang serbisyo, dayon ibalik kini sa warning kon ang mga butang nagtrabaho na.
Reperensiya:
|
Field |
bili |
|
Address |
ang imong pampublikong IP address sa VPS |
|
Port |
443 (ang samang pantalan giablihan sa Seksyon 2) |
|
UUID / id |
YOUR-UUID-HERE — gihimo sa Seksyon 4 gamit ang xray uuid |
|
Flow |
xtls-rprx-vision — kinahanglan nga motakdo sa duha ka kilid |
|
Security |
kamatuoran |
|
SNI / Ngalan sa server |
Ang target hostname nga gisulayan sa Seksyon 4, pananglitan www.microsoft.com |
|
Fingerprint (fp) |
chrome — usa ka gisuportahan nga uTLS fingerprint; kinahanglan nga itakda sa kliyente |
|
Yawe sa Publiko / pbk |
Ang bili sa Password gikan sa xray x25519 — dili gyud ang PrivateKey |
|
Mubo nga ID / sid |
Gihimo gamit ang openssl rand -hex 8; kinahanglan motakdo sa usa ka bili sa shortIds |
Panapos
Ang pagsunod niining giya magbilin sa imong VPS nga magpadagan sa kaugalingon niining Xray VLESS+Reality server, nga nagtakuban isip ordinaryong HTTPS traffic ngadto sa usa ka tinuod nga website, nga walay domain ug walay certificate nga kinahanglan i-mentinar. Ang serbisyo modagan isip systemd unit nga xray ug mabuhi human sa pag-reboot nga walay bisan unsang aksyon sa imong bahin.
Pagdugang og bag-ong mga kliyente bisan unsang orasa pinaagi sa pagdugang og laing butang sa users array sa config.json gamit ang bag-ong UUID gikan sa xray uuid ug usa ka lahi nga email label, dayon i-restart ang serbisyo (systemctl restart xray) ug paghimo sa kaugalingon nilang share link gikan sa Seksyon 7. Ang managlahing UUID kada tawo o device naghimo niini nga posible nga bawion ang usa nga dili makadisturbo sa uban.
Pipila ka mga batasan nga angay sundon kung ang server nagdagan na:
- Ipadayon nga naka-patch ang Xray. Padagana pag-usab ang install script gikan sa Seksyon 3 matag karon ug unya — kini mag-upgrade sa kasamtangang instalasyon — ug mag-update usab sa mga client app, tungod sa kinaiya sa minClientVer nga gihisgutan sa Seksyon 5.
- I-back up ang config.json sa usa ka lugar nga pribado gikan sa server. Kini ang naghupot sa Reality private key sa server ug sa UUID sa matag kliyente; ang pagkawala niini nagpasabot og pag-regenerate sa mga credentials para sa matag device.
- Kuhaa dayon ang nawala nga mga device. Kuhaa ang katugbang nga entry gikan sa users array sa config.json ug i-restart ang serbisyo.
Kon dili mo-connect, susiha ang mosunod nga han-ay:
- ang kahimtang sa serbisyo (systemctl status xray --no-pager) ug ang journal (journalctl -u xray -n 50 --no-pager)
- ang mga lagda sa firewall (ufw status — ang port 443/tcp kinahanglan nga bukas)
- nga ang port 443 wala pa naka-connect sa laing service (ss -lntp | grep ':443' kinahanglan magpakita lang og xray)
- nga ang UUID, public key, short ID, SNI, ug flow sa client match config.json eksakto — usa ka dili magkatugma nga karakter ang hilom nga mapakyas sa handshake
- ang target sa Reality mismo, gamit ang xray tls ping :443, kung ang site nagbag-o sa iyang TLS configuration
Itandi ang Xray batok sa ubang mga kapilian? Tan-awa ang AmneziaWG Server Deployment Guide ug Unsaon pag-set up ang Wireguard VPN sa imong server para sa mga alternatibo nga nakabase sa WireGuard, o ang Hysteria2 ug TUIC setup para sa duha pa ka censorship-resistant protocols nga gihimo para sa lossy o heavyly filtered networks. Kon kinahanglan lang nimo ang usa ka simple nga proxy imbes nga usa ka kompleto nga tunneling setup, ang 3proxy configuration sa CentOS/ArchLinux usa ka mas gaan nga alternatibo, ug ang mas daan nga VPN server setup sa Linux: PPTP o OpenVPN? naglangkob sa mga protocol nga mas simple i-set up apan mas sayon para sa DPI nga ma-detect ug ma-block. Para sa kinatibuk-ang server hardening kung ang proxy live na, tan-awa ang Linux Users: Management and Permissions.
